Guia de conformidade e lista de verificação ISO/IEC 27001
A sua organização está preparada para cumprir os requisitos da norma ISO/IEC 27001? OPSWAT está aqui para ajudar com dois recursos essenciais que tornam o planeamento da conformidade mais fácil, mais acionável e claramente mapeado para as soluções MetaDefender .
Quer esteja apenas a começar ou a aperfeiçoar o seu SGSI, estes recursos proporcionam clareza em cada passo.
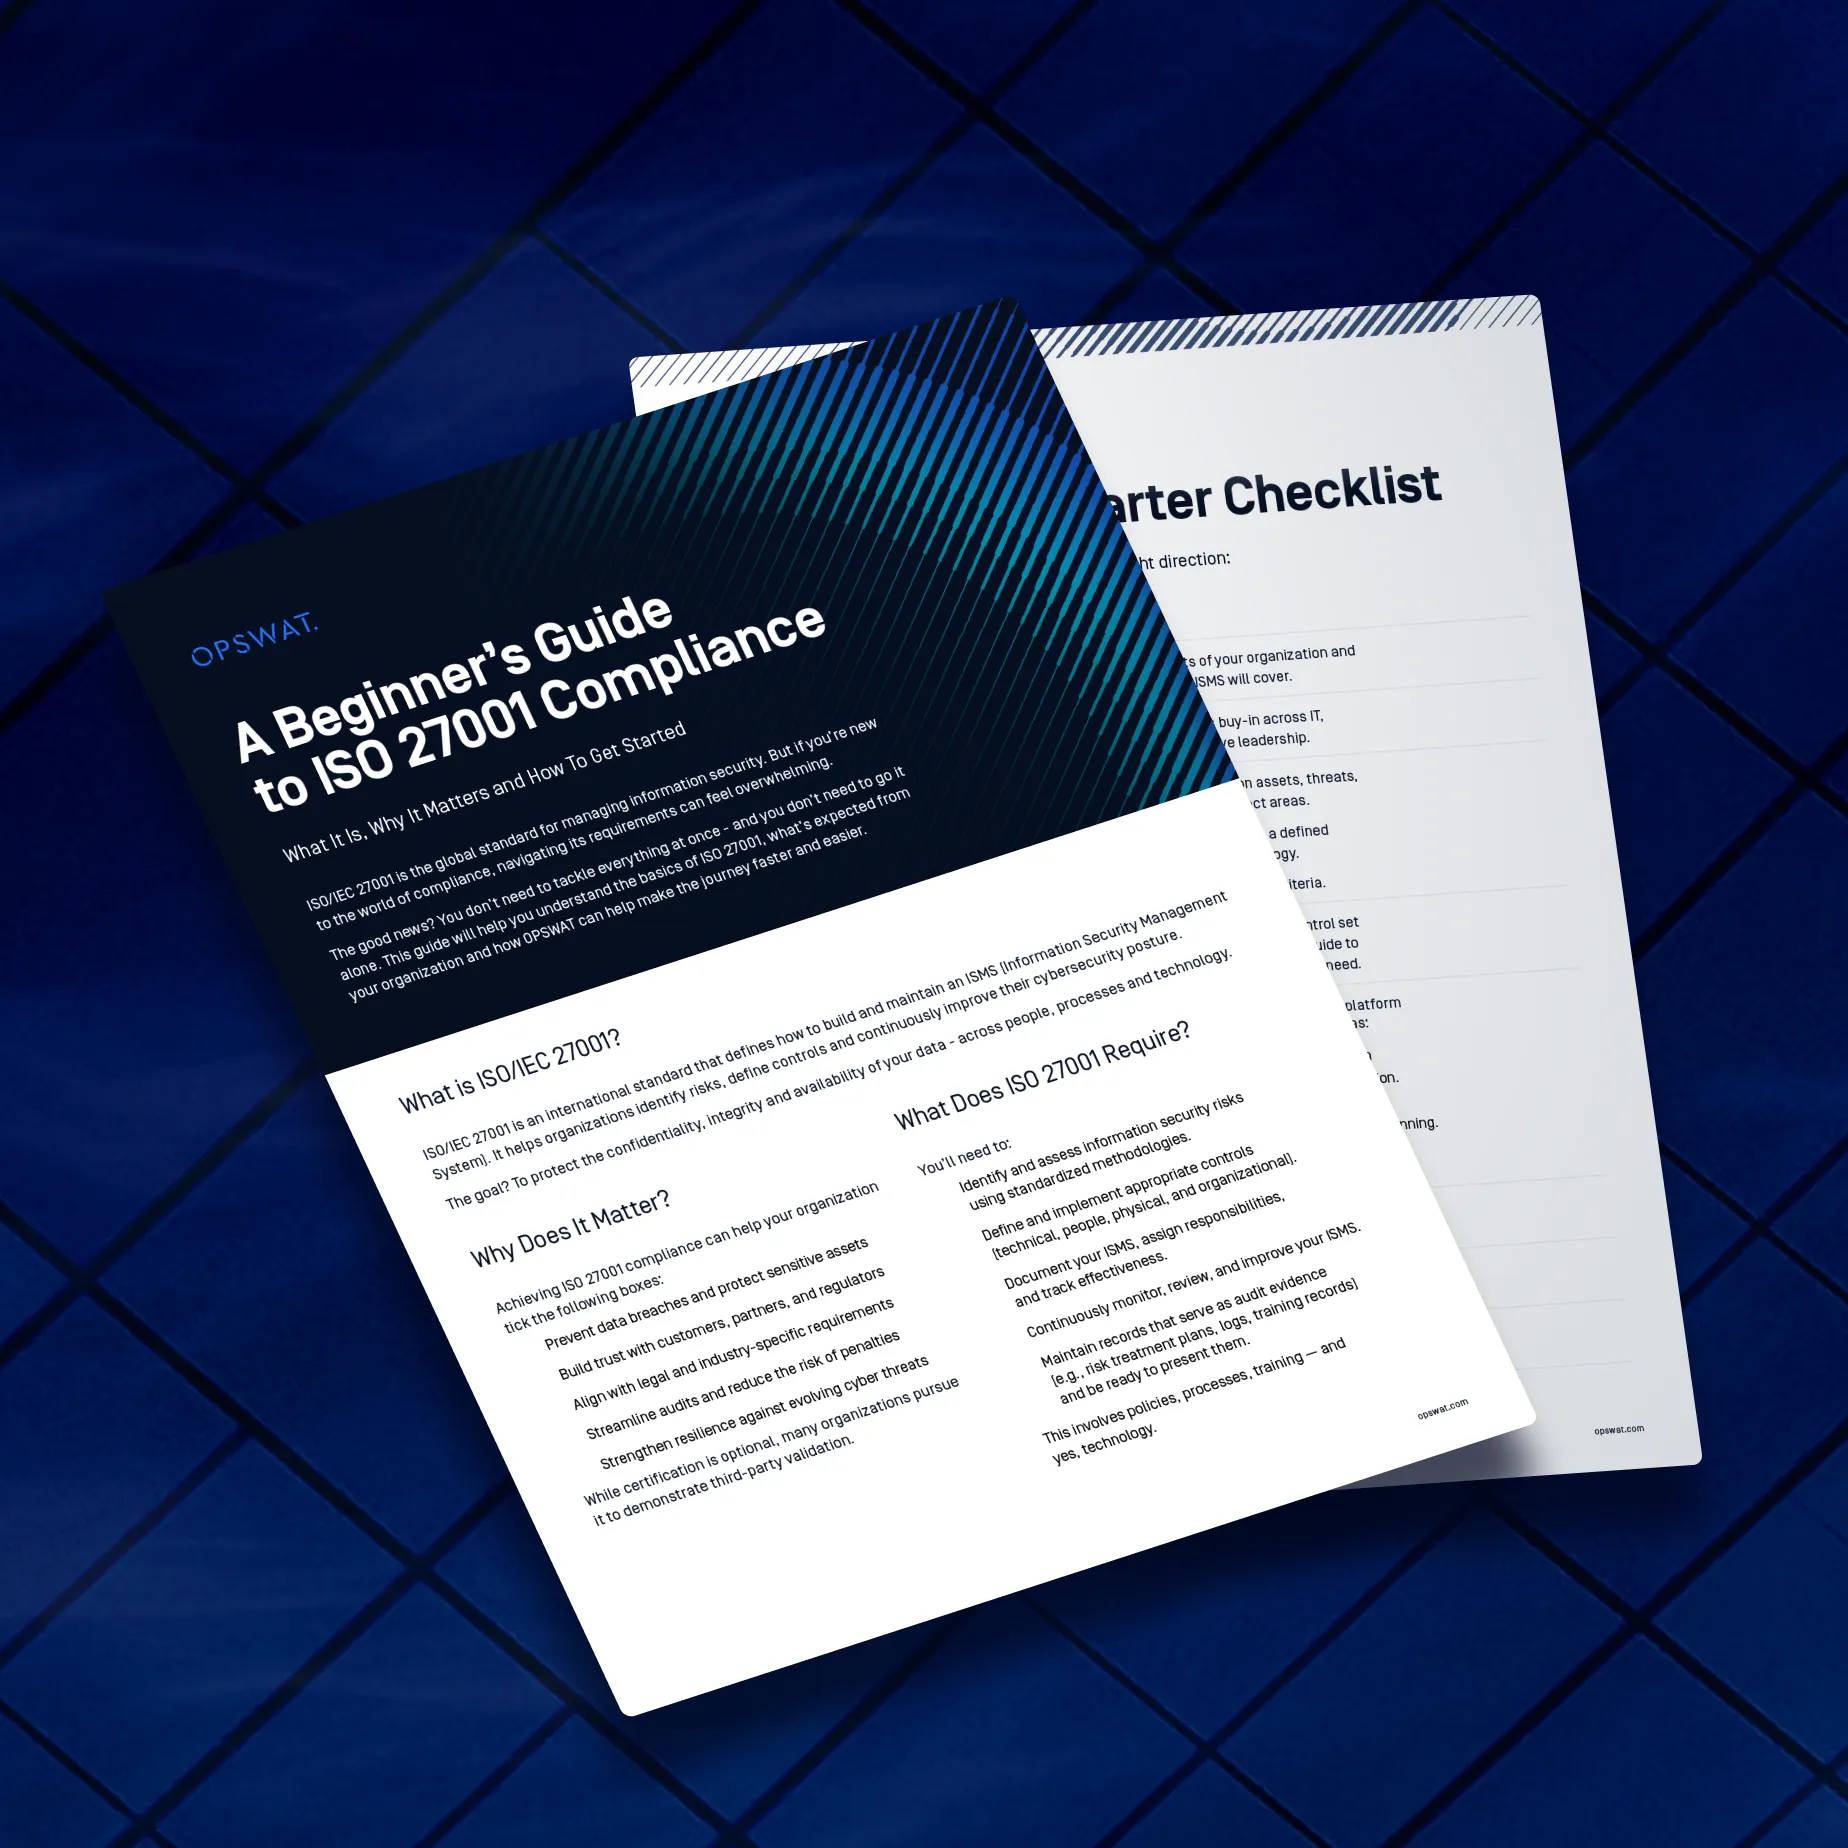
Visão geral e lista de verificação da conformidade
Comece com os princípios básicos. Este guia simples oferece uma visão geral de alto nível da ISO/IEC 27001, juntamente com uma lista de verificação pronta a utilizar para o ajudar:
Compreender o que a norma exige
- Identificar lacunas nas práticas de segurança de ficheiros e dados
- Prepare-se para a sua próxima auditoria interna ou externa
- Estabelecer uma base para o seu percurso de conformidade
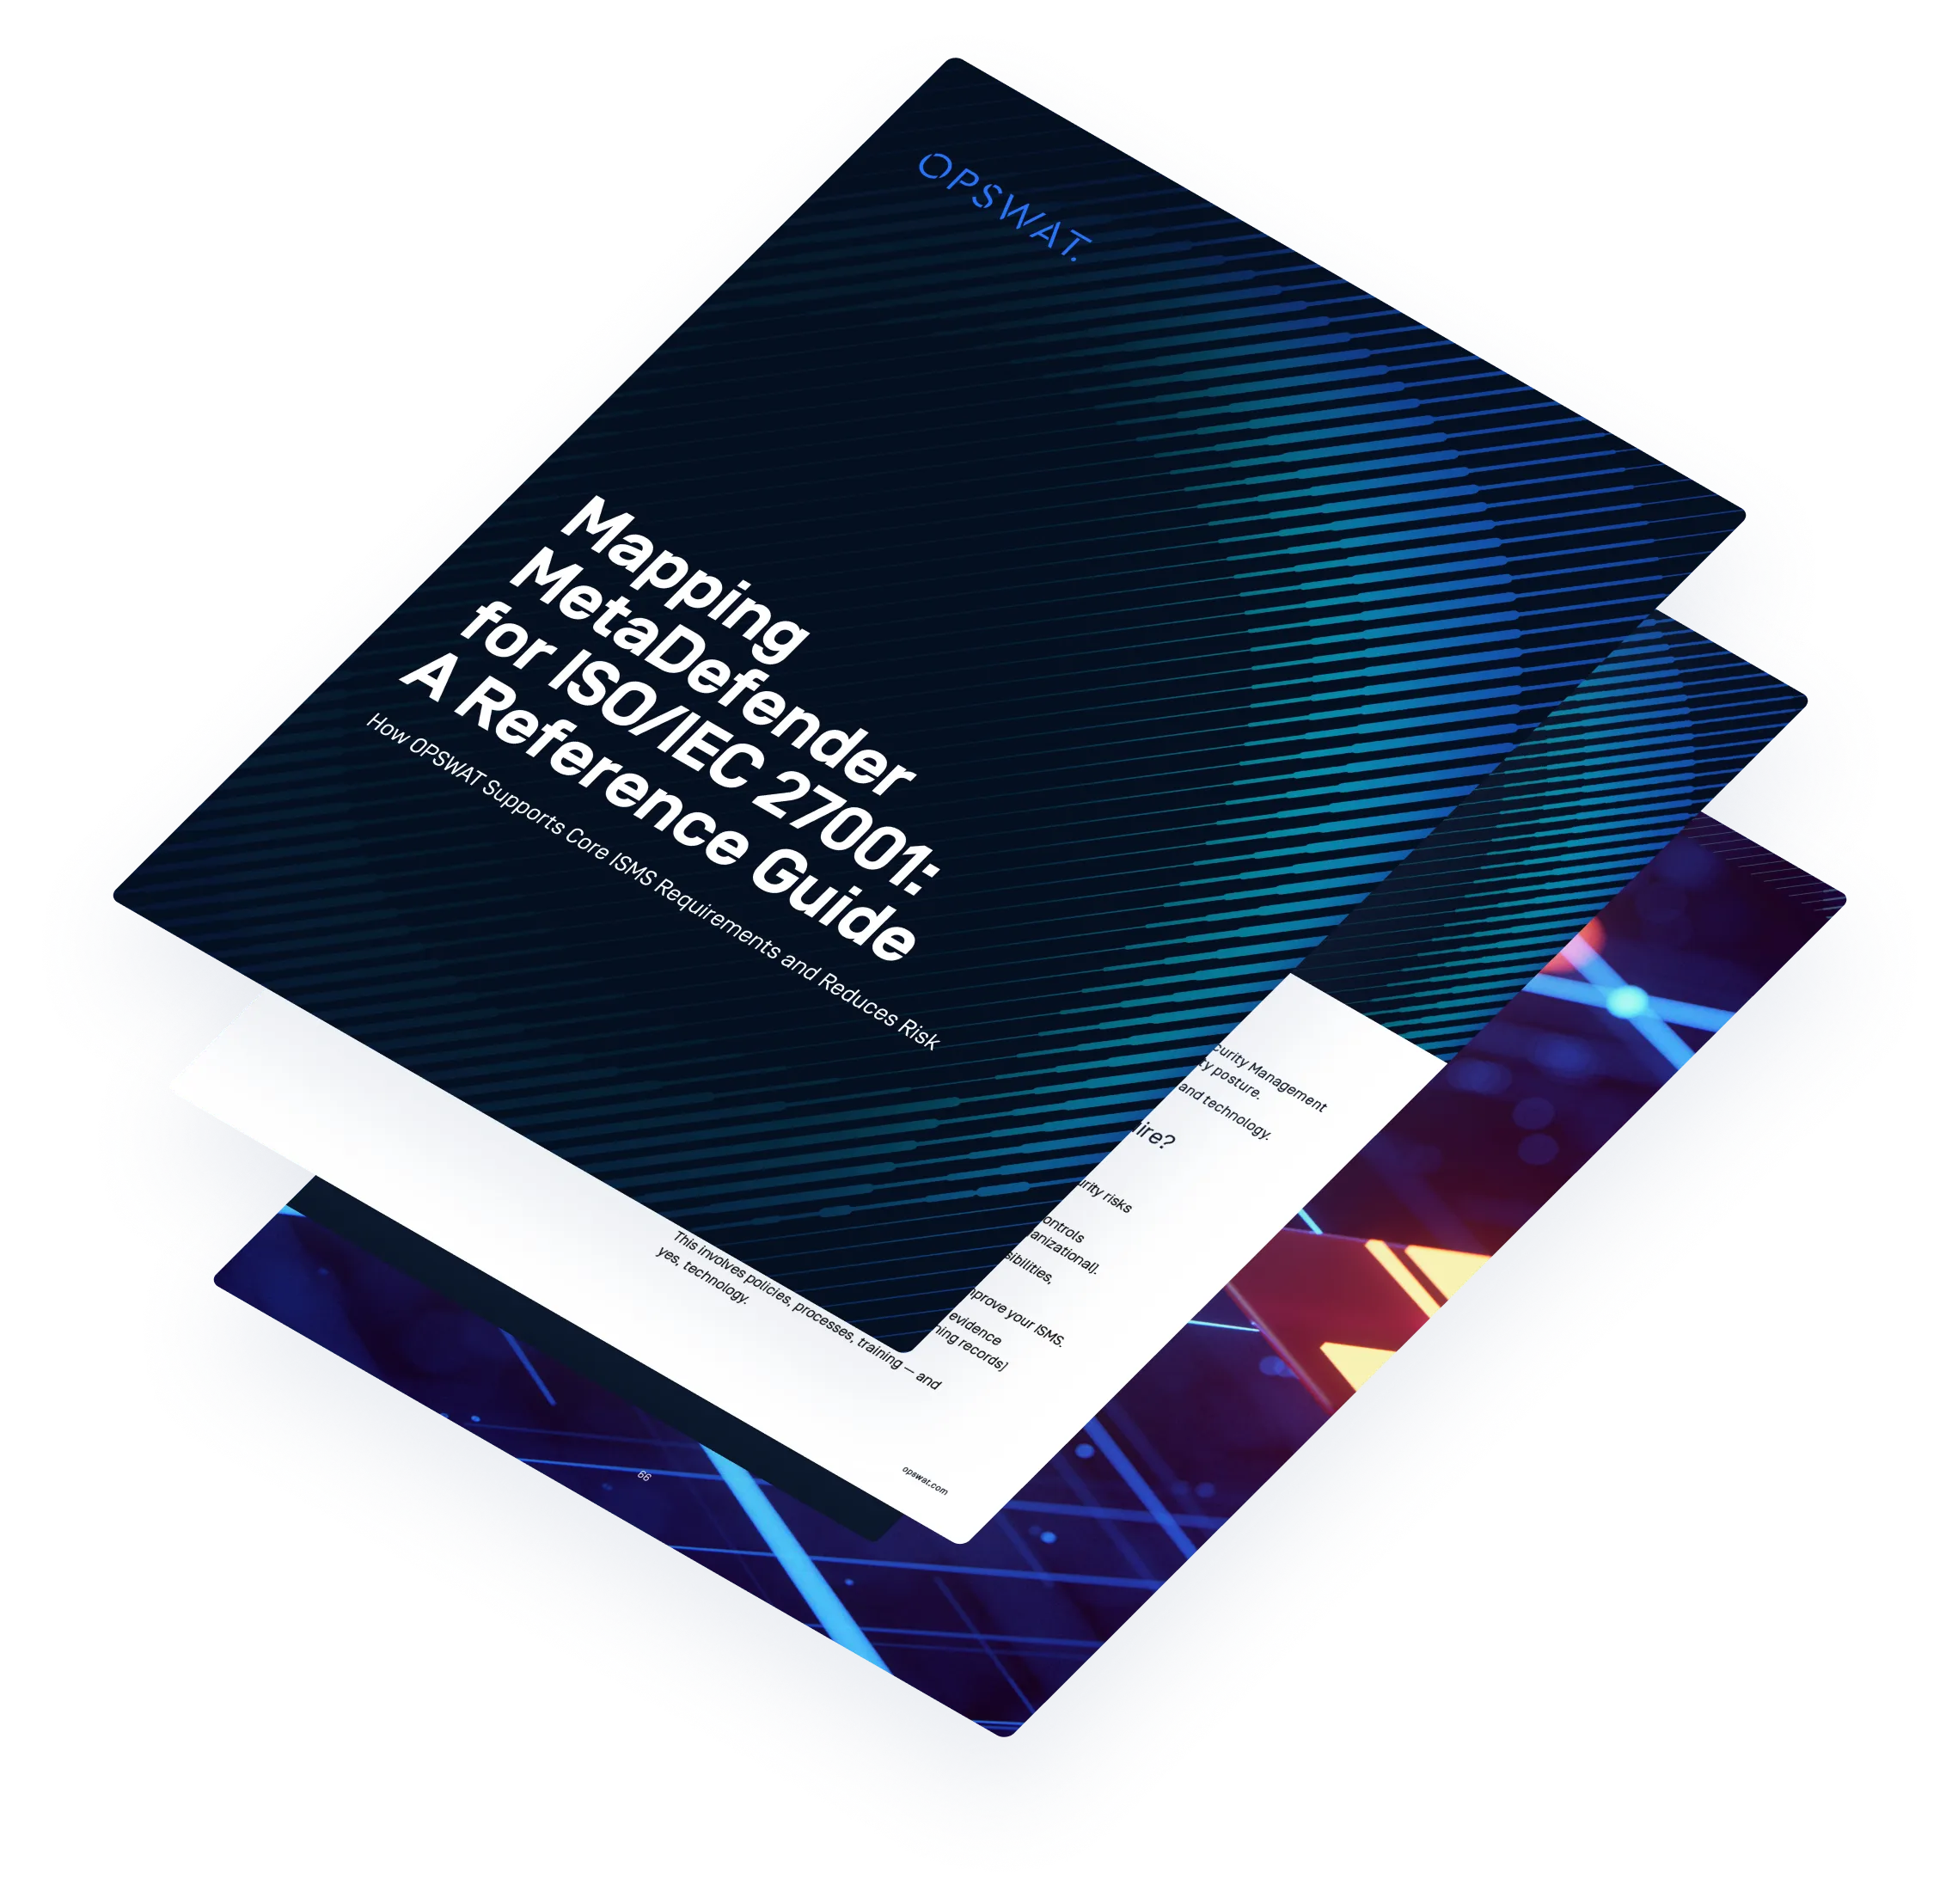
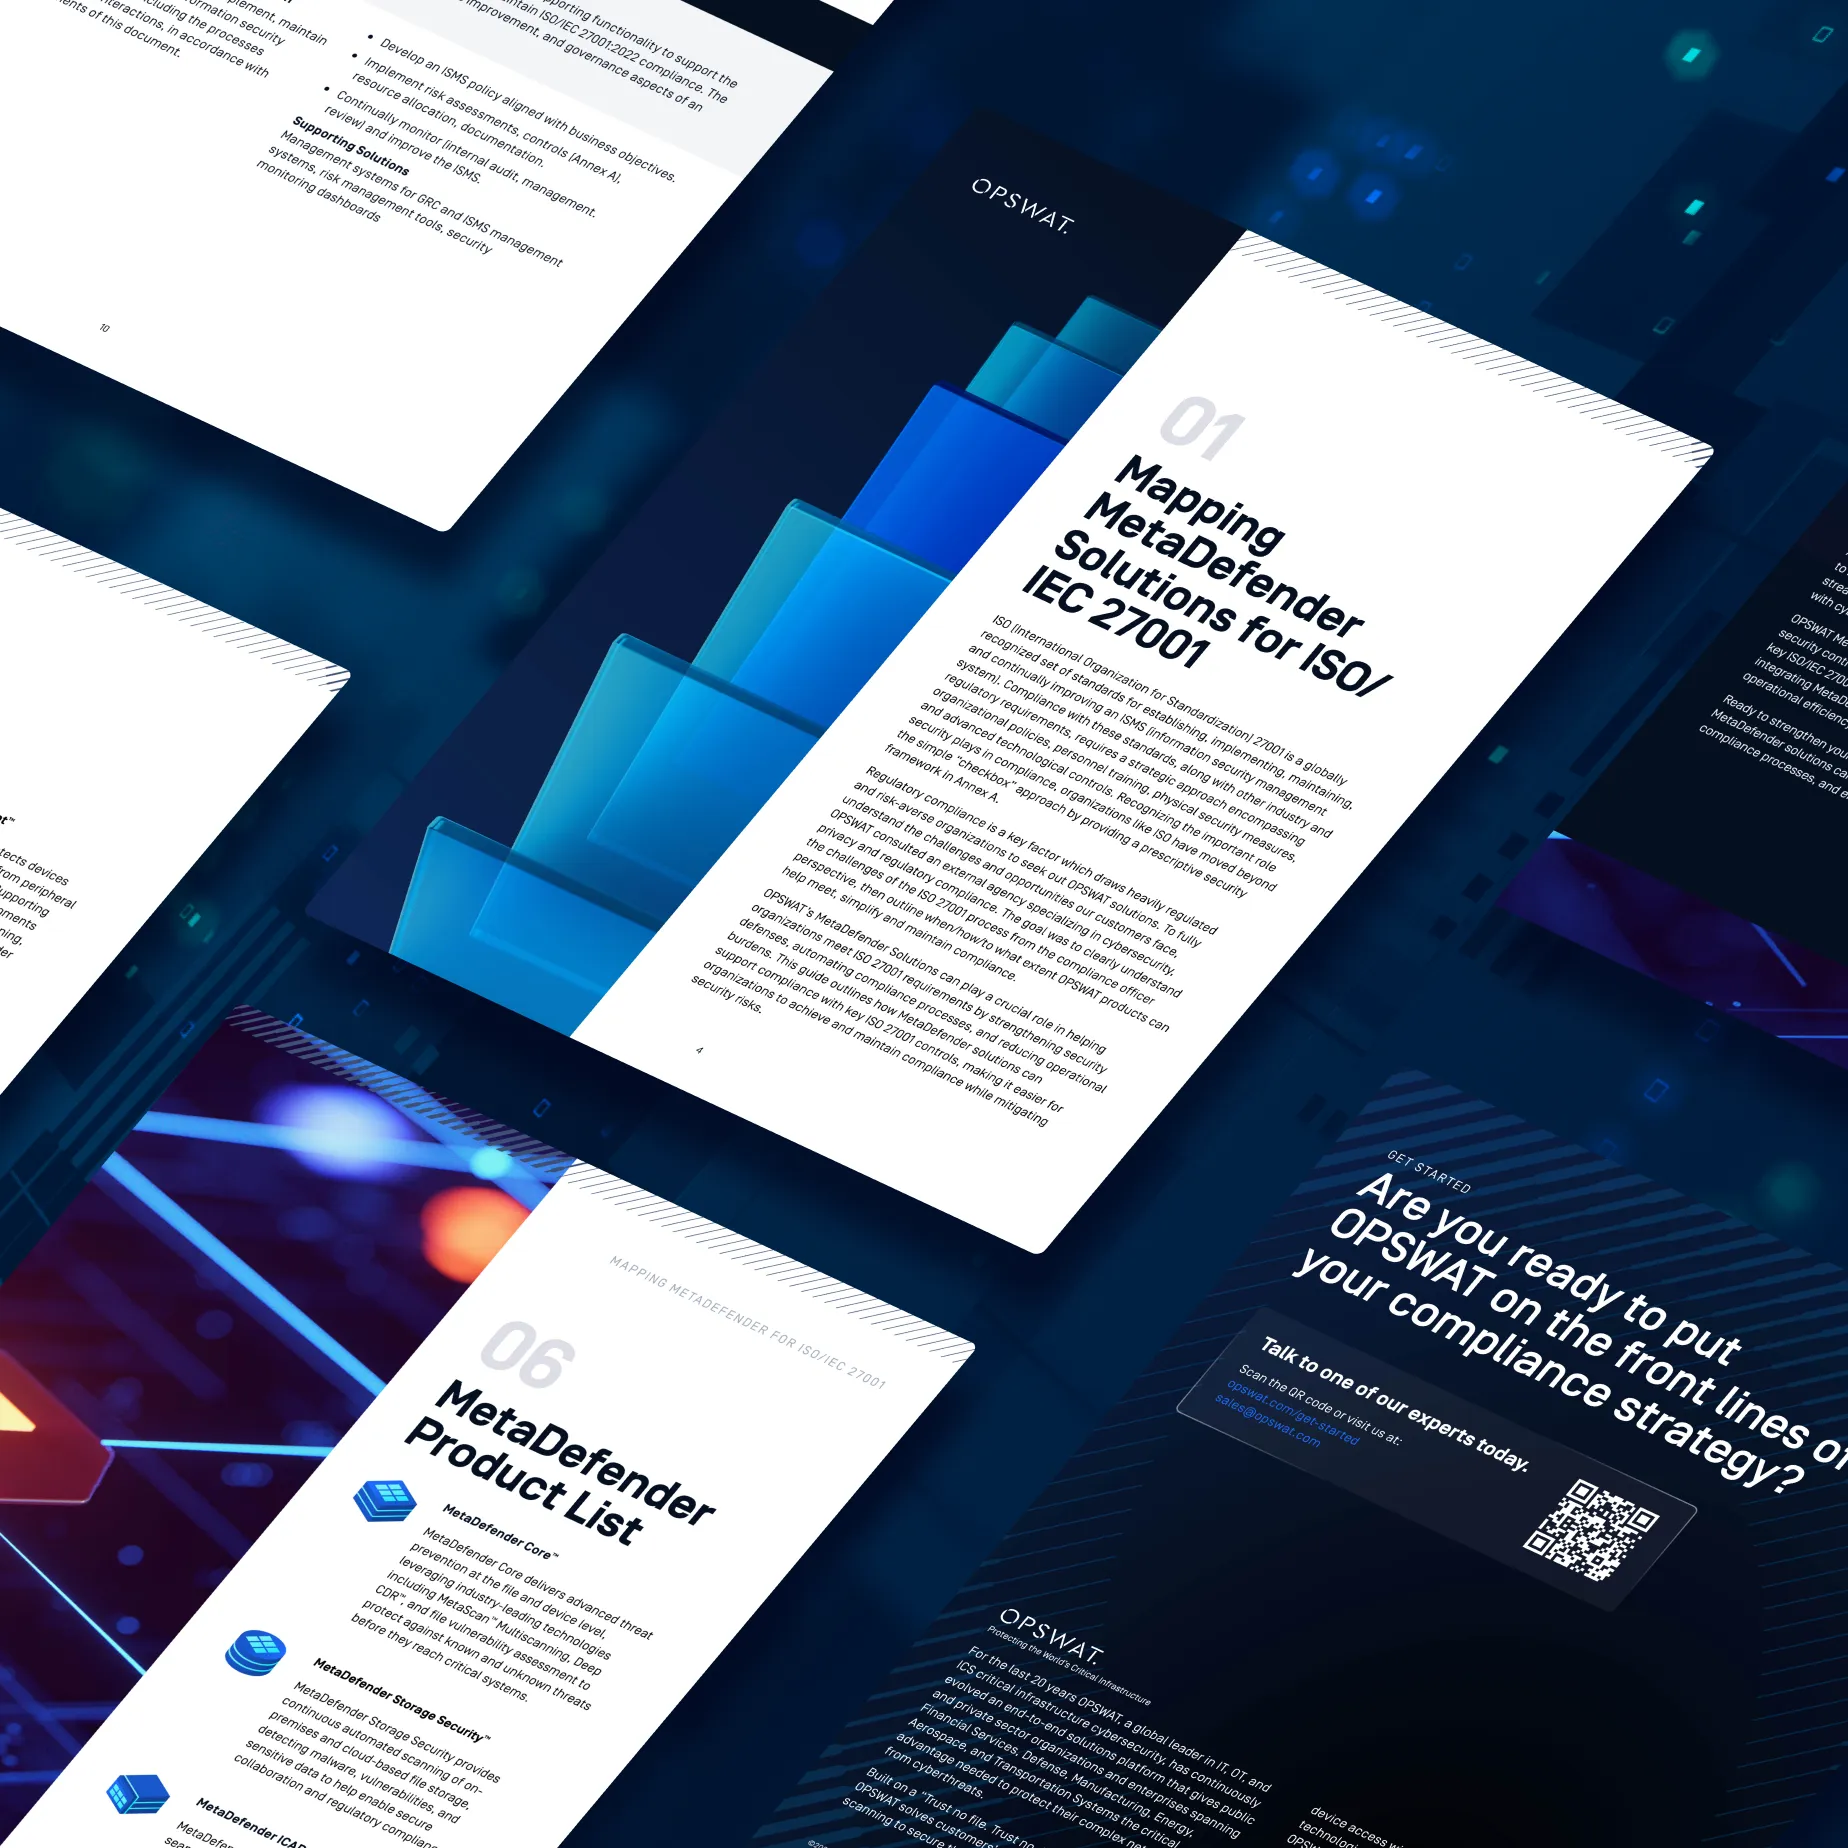
Guia detalhado de mapeamento de controlo
Pronto para se aprofundar? Este guia técnico abrangente, com mais de 75 dicas sobre as melhores práticas, mapeia controlos específicos da ISO/IEC 27001, incluindo os requisitos do Anexo A, diretamente para cenários de implementação do mundo real.
Utilize este recurso pormenorizado para:
- Alinhar as salvaguardas técnicas com cláusulas e controlos específicos em 6 áreas-chave
- Compreender quais os controlos suportados pelo MetaDefender
- Estimar os níveis de cobertura e controlar o âmbito da implementação
- Simplificar a documentação para preparação de auditorias e preparação para certificação
O que é a ISO/IEC 27001
(e porque é que é importante)?
A norma ISO/IEC 27001 é a norma global para a criação e manutenção de um SGSI (sistema de gestão da segurança da informação). Proporciona um quadro abrangente para a gestão de riscos, a proteção de dados sensíveis e a demonstração da maturidade em matéria de segurança junto de clientes, parceiros e entidades reguladoras. Com uma ênfase crescente na prevenção de malware, no controlo de acesso, no tratamento seguro de ficheiros e na preparação para auditorias, alcançar a conformidade requer uma abordagem estratégica em várias camadas — apoiada tanto por pessoas como por tecnologia.
Porquê OPSWAT?
Mais de 2 100 organizações de infraestruturas críticas confiam no « OPSWAT » para as ajudar a cumprir os requisitos da norma ISO 27001 através de uma segurança de ficheiros «
» com defesa em profundidade e aplicação de controlos, incluindo:
Metascan™ Multiscanning
com mais de 30 motores anti-malware
Tecnologia Deep CDR™
para neutralizar ameaças de dia zero
Transferência Secure
e aplicação de políticas
Integrações ICAP e REST API
para verificação e auditoria automatizadas
Visibilidade centralizada através de
My OPSWAT Central Management
Pronto para começar?
Explore ambos os recursos para apoiar a sua próxima auditoria, análise de lacunas de segurança ou plano de maturidade do ISMS.