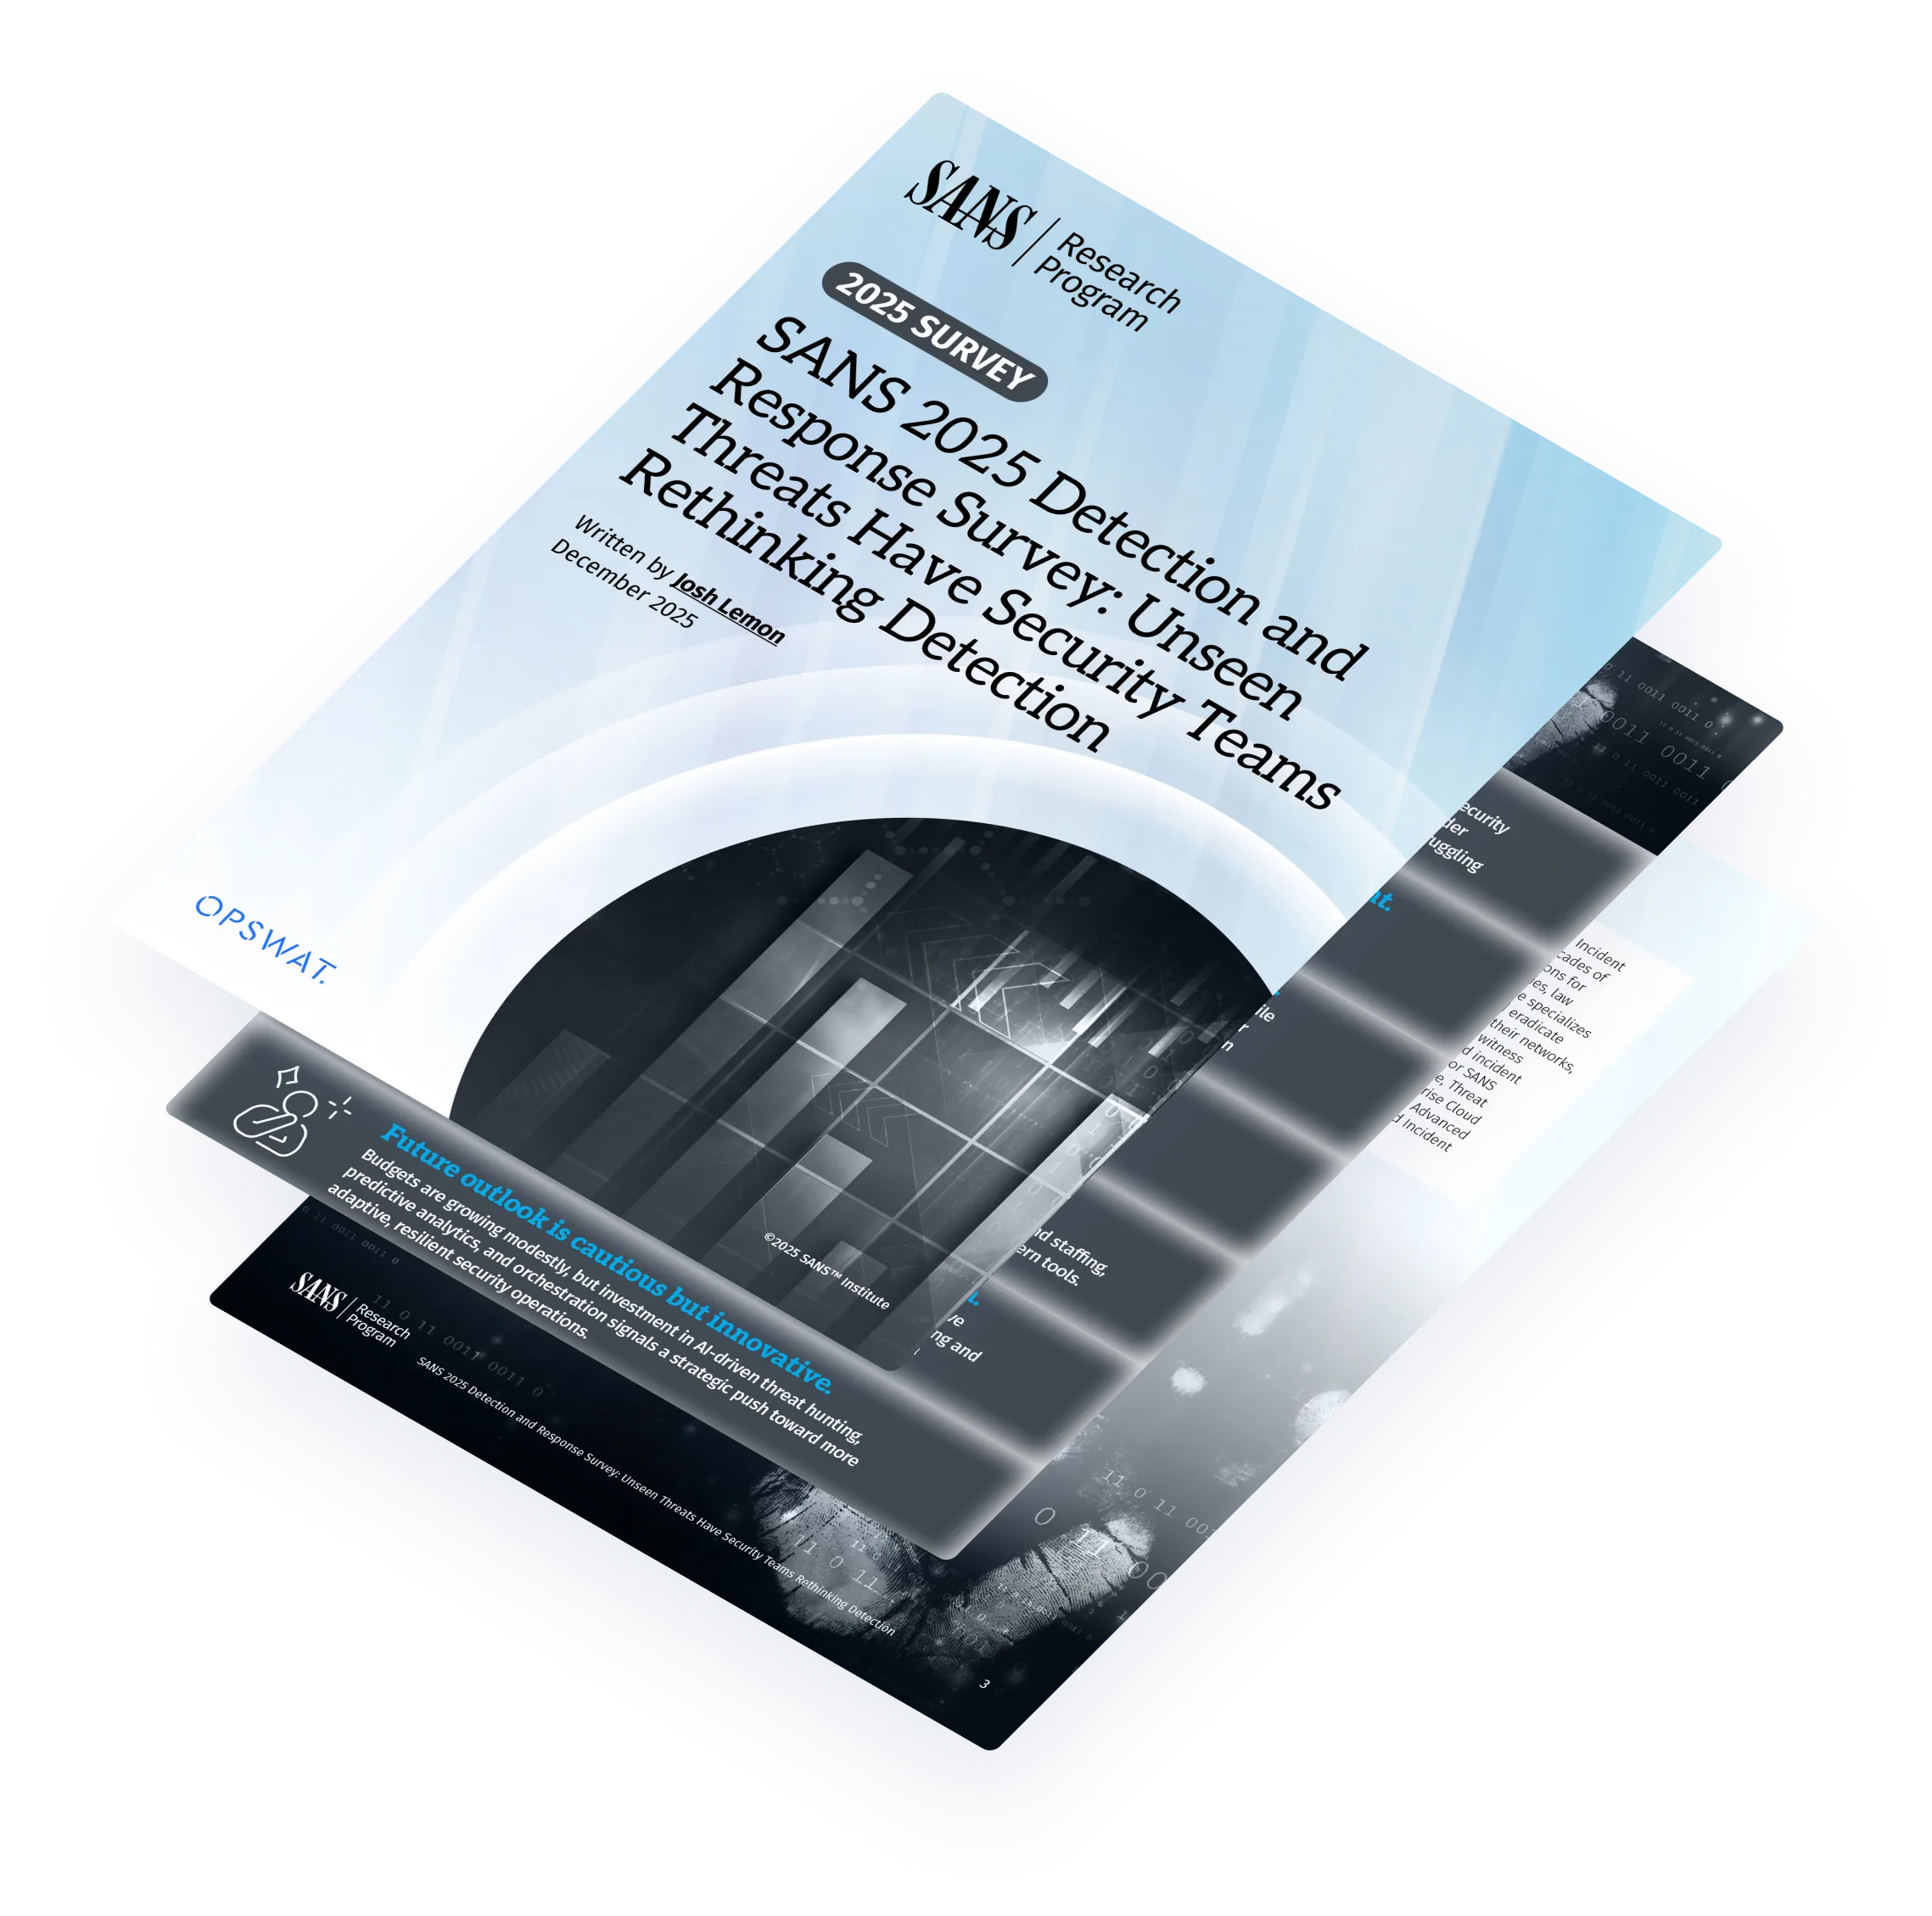
Pesquisa de detecção e resposta da SANS
A nova pesquisa da SANS Detection & Response revela um cenário de segurança sob pressão.
- O EDR é utilizado pela maioria das organizações, mas a dependência excessiva do terminal está a criar novos pontos cegos.
- A automação continua a expandir-se, mas a confiança total continua baixa.
- As equipas SOC enfrentam um aumento de falsos positivos, escassez de competências e regulamentações cada vez mais rigorosas.
Descubra por que a deteção deve ocorrer mais cedo na cadeia de ataque, que tipo de análise comportamental deve ser implementada e como a IA deve complementar, e não substituir, os analistas.
Principais conclusões
Os dados da SANS revelam lacunas cada vez maiores causadas por estratégias de segurança excessivamente centradas nos terminais, pela crescente complexidade, pelo «
» e pela partilha inconsistente de informações.
89%
O foco intenso nos terminais deixa o perímetro e a entrada na nuvem amplamente desprotegidos,
criando lacunas na detecção pós-comprometimento.
73%
Os falsos positivos sobrecarregam as equipas SOC, que já enfrentam restrições devido à falta de pessoal.
13%
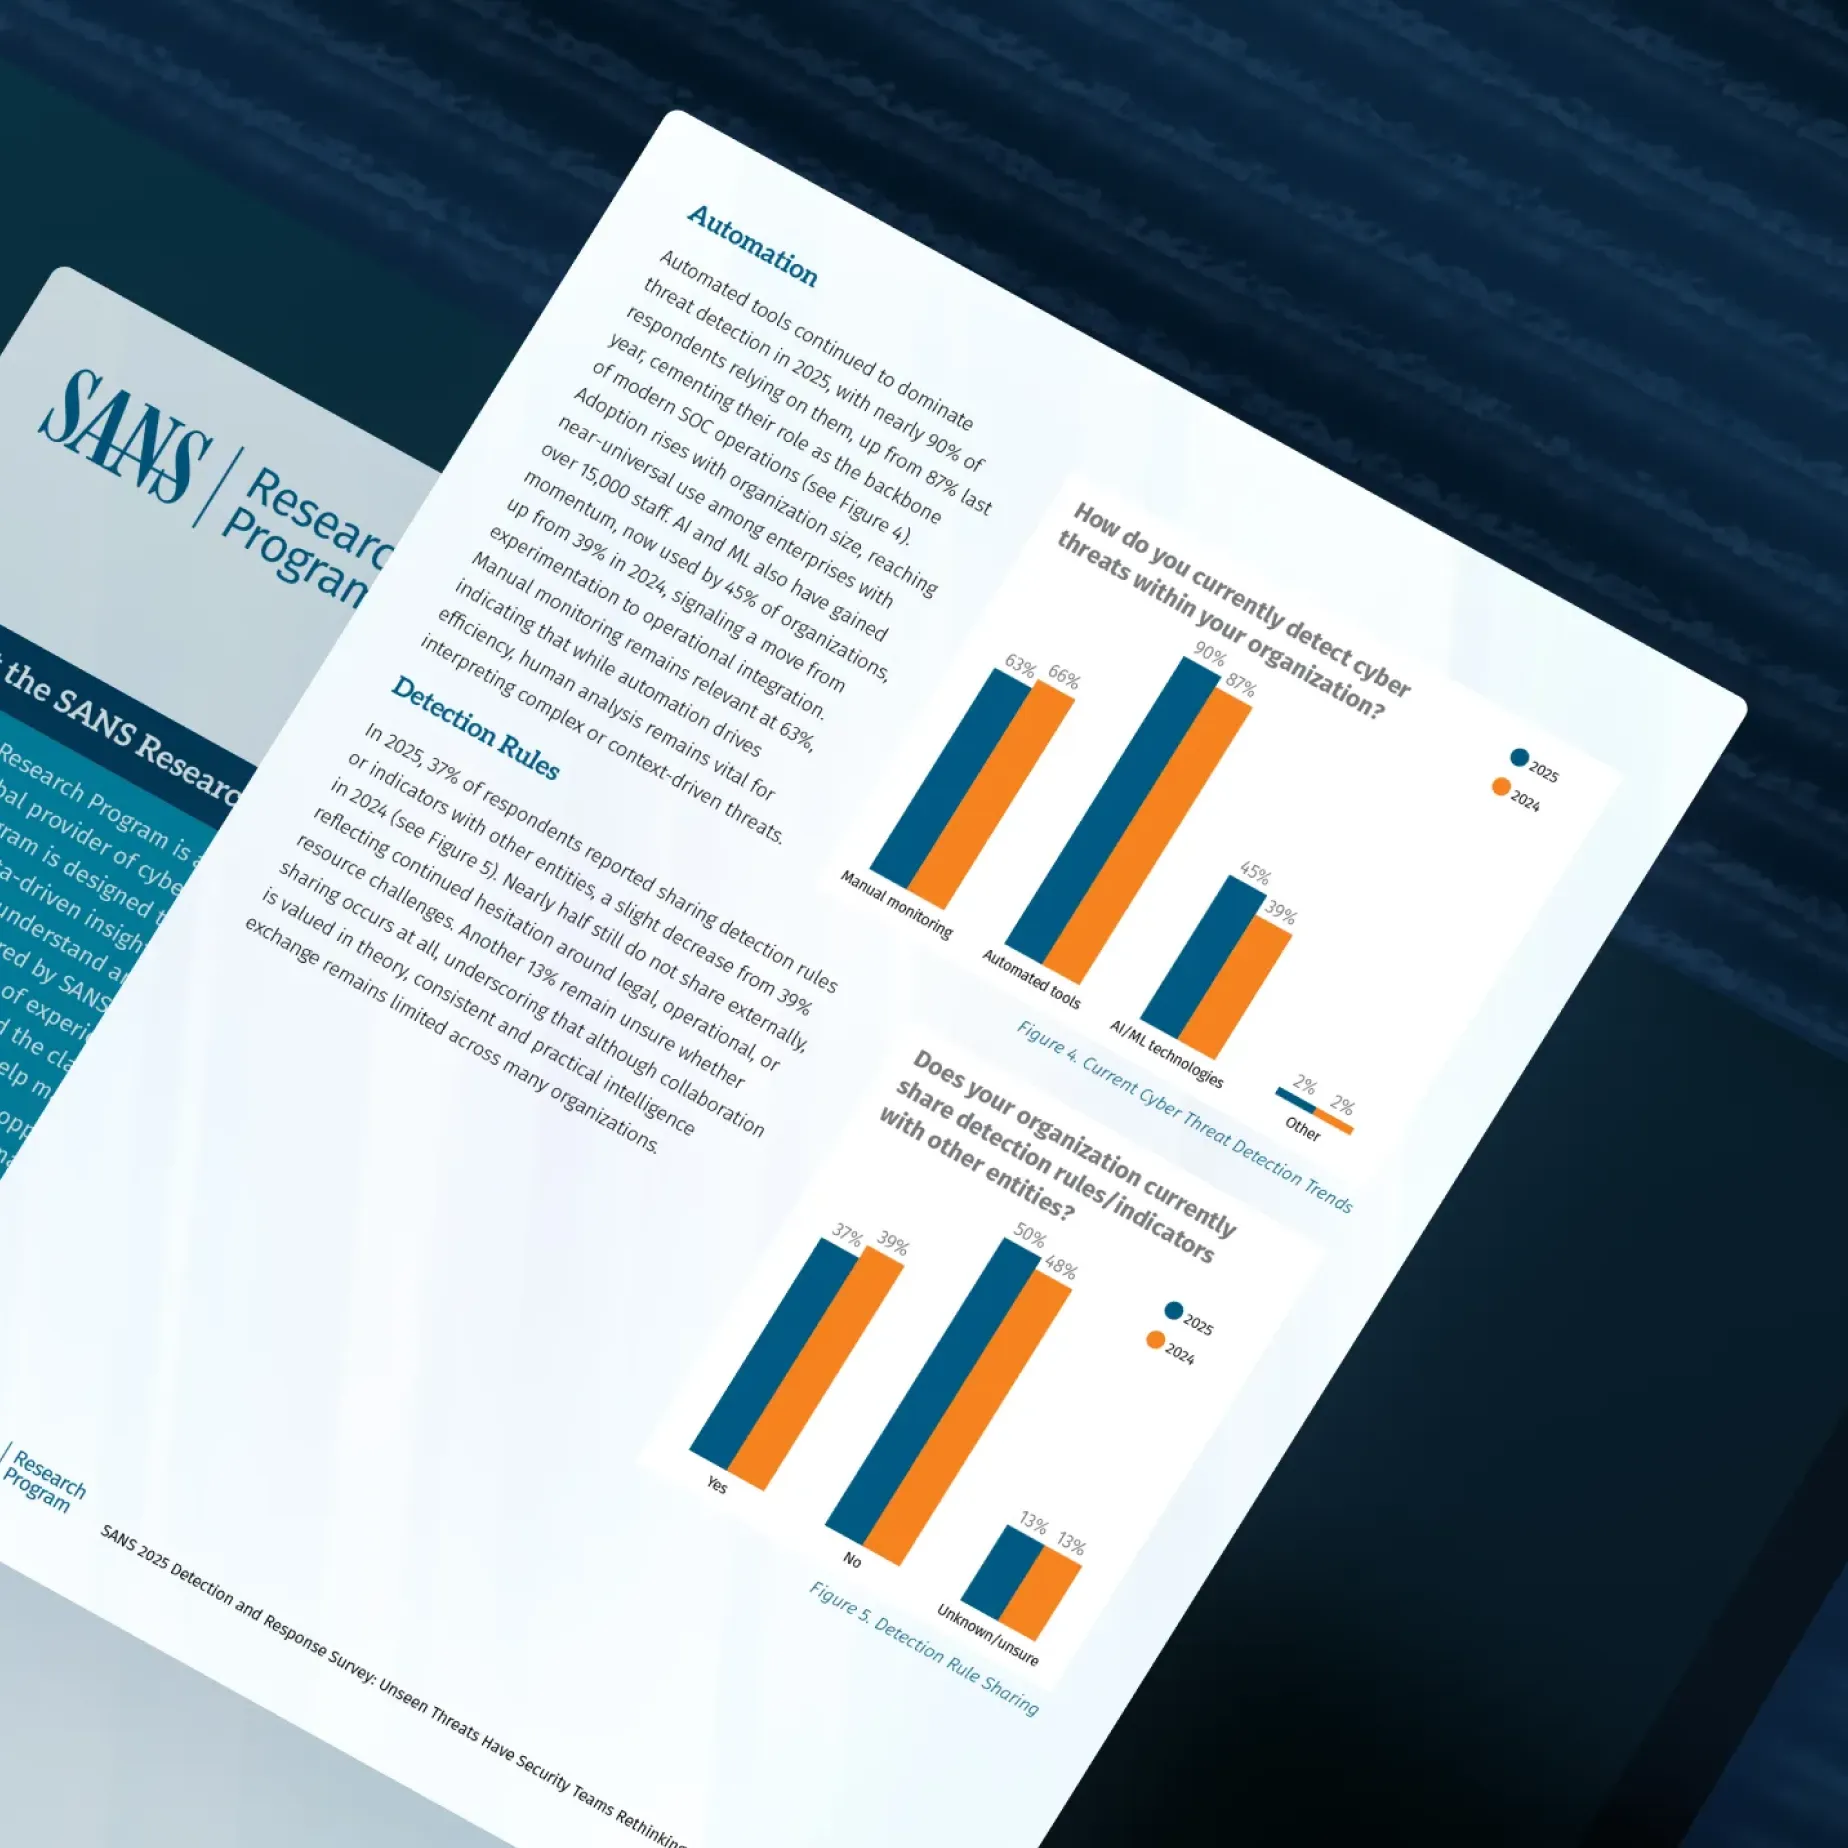
Apesar de 90% utilizarem ferramentas de detecção automatizadas, apenas uma pequena parte confia totalmente na resposta automatizada.
Pontos Endpoint
O EDR só oferece visibilidade depois que os ficheiros maliciosos chegam ao terminal. As organizações estão a perder ameaças em fase inicial no perímetro, na nuvem e nos caminhos de movimentação de ficheiros.
Alta adoção, baixa realização
As equipas SOC muitas vezes não confiam na automação porque as ferramentas não se integram aos fluxos de trabalho humanos. Uma automação eficaz deve enriquecer, correlacionar e priorizar — não substituir o julgamento.
Pressão regulatória muda a colaboração
Apenas 37% compartilham regras de detecção externamente, mesmo com a NIS2 e a DORA a pressionarem as organizações a compartilhar incidentes e IOCs obrigatoriamente.
Por que este relatório é importante
O inquérito revela as alterações arquitetónicas necessárias para desenvolver as capacidades do SOC.
Saiba onde modernizar os fluxos de deteção e como reduzir a carga de trabalho, melhorando simultaneamente a precisão.
Os analistas são
superados pelo ruído
As equipas devem adotar sandboxing comportamental e pesquisa de similaridade de ameaças com aprendizagem automática.
A complexidade expande-se mais rapidamente do que a especialização
Descubra o impacto na segurança da fragmentação multicloud e das lacunas de integração.
A IA deve complementar o talento humano
As equipas de segurança precisam de consultas em linguagem natural, extração automatizada de IOC e correlação de ameaças com base na similaridade.
Fortaleça a sua estratégia de detecção
Obtenha o relatório completo da pesquisa da SANS e saiba como reduzir pontos cegos, ampliar a capacidade dos analistas e adotar um pipeline de detecção em várias camadas.