Advanced Threat Detection prevenção de «
» para fluxos de trabalho de ficheiros confiáveis
MetaDefender Core a plataforma avançada de deteção e prevenção de ameaças OPSWAT, concebida para identificar ameaças veiculadas por ficheiros antes da sua execução. Combina a tecnologia Deep CDR™, Multiscanning Metascan™, o sandboxing adaptativo, Proactive DLP e a deteção de malware baseada em IA para proteger os fluxos de trabalho de ficheiros em infraestruturas críticas, ao mesmo tempo que apoia a conformidade e a abordagem «zero trust» ao nível dos ficheiros.
- Transforme cada ficheiro num recurso fiável
- Neutralizar as ameaças antes que se disseminem
- Secure , escalabilidade em todo o lado
OPSWAT tem a confiança de
Uma plataforma para a total confiança nos ficheiros
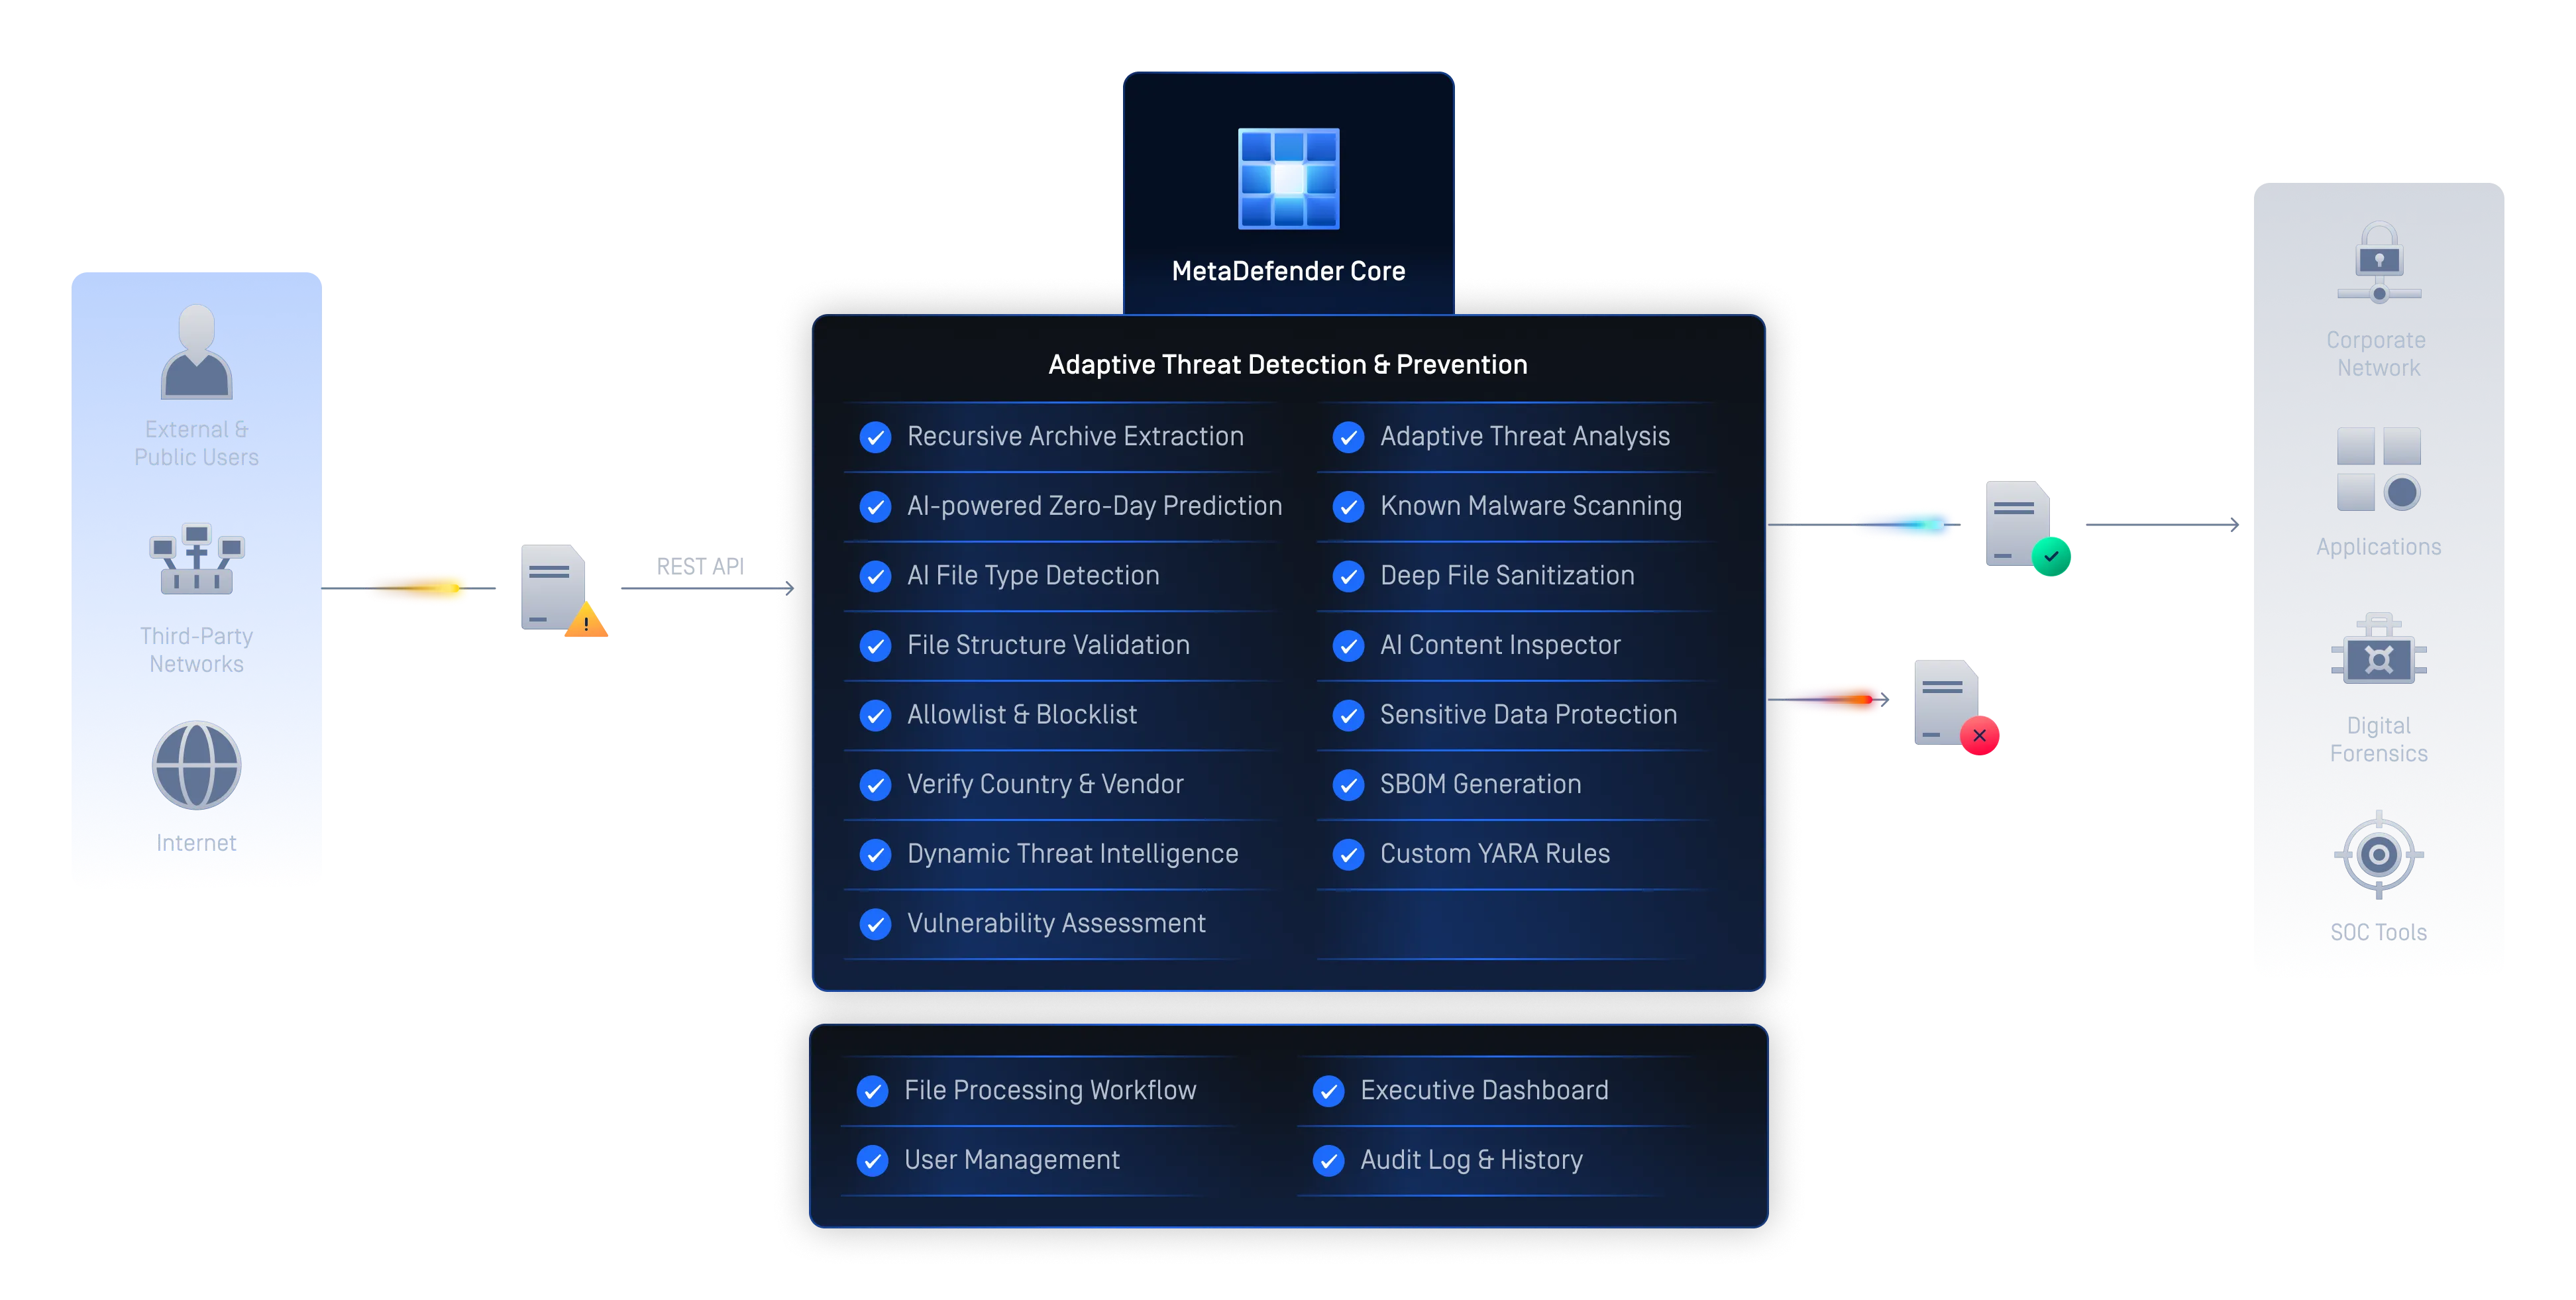
MetaDefender Core oferece deteção e prevenção avançadas de ameaças para ambientes regulamentados. Através da IA preditiva «Predictive Alin», da tecnologia «Deep CDR™», do «Metascan™» Multiscanning, do «AI Content Inspector», do «Proactive DLP™», do « Adaptive »Sandbox, do « Threat Intelligence », do « File-based Vulnerability Assessment » e do «SBOM», bloqueia ataques «zero-day», contribui para a conformidade e protege todos os ficheiros ao longo dos fluxos de trabalho de segurança, sem atrasar as suas atividades empresariais.
Detetar, analisar e eliminar malware e ataques de dia zero
Prevenção avançada contra ameaças
Combinando tecnologias líderes do setor, como o Metascan Multiscanning a tecnologia Deep CDR™, MetaDefender Core e neutraliza malware incorporado e ameaças de dia zero.
Arquitetura de segurança em várias camadas
Uma arquitetura modular e orientada por políticas que coordena a verificação, a limpeza, a avaliação de vulnerabilidades e a informação sobre ameaças, garantindo uma proteção consistente e de grande volume em todos os ambientes.
Defesa contra ameaças com tecnologia de IA
Aproveitar a IA e a aprendizagem automática para otimizar todos os mecanismos de deteção e prevenção de ameaças, com vista a uma proteção mais rápida, inteligente e adaptável.
Aplicação centralizada de políticas
Os administradores podem definir e automatizar políticas de gestão de ficheiros para garantir padrões de segurança consistentes em toda a organização, simplificando a conformidade e a governação
Integração perfeita e escalabilidade
Integra-se facilmente com os sistemas de TI e OT existentes através de APIs, ICAP e SDKs, adaptando-se a infraestruturas complexas sem interromper as operações.
Proteção comprovada para ambientes regulamentados
Com a confiança de governos, operadores de infraestruturas críticas e mais de 2 100 organizações a nível mundial, o MetaDefender Core proporciona controlo total sobre a segurança dos dados, ajudando simultaneamente as organizações a cumprir os requisitos regulamentares.
Acabar com as ameaças começa com uma tecnologia líder de mercado
OPSWATA tecnologia comprovada, globalmente fiável, premiada e líder de mercado da Microsoft impede que o malware transmitido por ficheiros entre e se propague nos seus ambientes críticos.
Previsão de vulnerabilidades «zero-day» com recurso à IA no perímetro
- Detecção e desvio antes da execução
- Modelo de ML treinado com base em fluxos de trabalho de ficheiros empresariais
Mais motores são melhores do que um
- Detetar quase 100% do malware
- Analise simultaneamente com mais de 30 mecanismos AV líderes
Detenha as ameaças que os outros não vêem
- Suporta mais de 200 formatos de ficheiro
- Sanitizar recursivamente arquivos aninhados de vários níveis
- Regenerar ficheiros seguros e utilizáveis
Autenticidade de conteúdos e deteção de fraudes em documentos com recurso à IA
- Eliminar duplicados, validar e canonizar os metadados das imagens
- Avaliar sinais forenses visuais, características de estilometria textual e pistas relacionadas com a estrutura do documento
- Utilizar portas separadas para texto gerado por IA, imagens geradas por IA e classificadores de fraude documental
Evitar a perda de dados sensíveis
- Utilizar modelos baseados em IA para localizar e classificar texto não estruturado em categorias predefinidas
- Oculta automaticamente informações confidenciais identificadas, como PII, PHI e PCI, em mais de 125 tipos de ficheiros
- Suporte para reconhecimento ótico de caracteres (OCR) em imagens
Detetar Malware Evasivo com Sandboxing Avançado Baseado em Emulação
- Analisar ficheiros a alta velocidade
- O motor de sandbox anti-evasão extrai IOCs
- Identificar ameaças de dia zero
- Permitir a classificação profunda de malware através de API ou integração local
Bloquear ficheiros com erros de formatação antes do início da inspeção
- Valida mais de 160 tipos de ficheiros, incluindo formatos de modelos de IA
- Bloquear estruturas inválidas e conteúdos suspeitos
- Extrair e enviar objetos de risco para outros motores
Melhorar a deteção com Threat Intelligence em tempo real
- Correlacionar IOCs globais, IPs, URLs e reputação de ficheiros em mais de 50 mil artefactos
- Detenha as ameaças emergentes mais rapidamente
- Enriquecer a análise a jusante
Secure Supply ChainSecure Supply Chain Software
- Gerir os riscos associados ao software de fonte aberta (OSS), aos componentes de terceiros e às dependências
- Garantir a transparência, segurança e conformidade da base de código
Detetar vulnerabilidades de aplicações antes de serem instaladas
- Verificar se o software tem vulnerabilidades conhecidas antes da instalação
- Analisar os sistemas para detetar vulnerabilidades conhecidas quando os dispositivos estão em repouso
- Examinar rapidamente as aplicações em execução e as suas bibliotecas para detetar vulnerabilidades
![OPSWAT Imagem de tecnologias]() Inspecionador de Conteúdo com IA
Autenticidade de conteúdos e deteção de fraudes em documentos com recurso à IA
- Eliminar duplicados, validar e canonizar os metadados das imagens
- Avaliar sinais forenses visuais, características de estilometria textual e pistas relacionadas com a estrutura do documento
- Utilizar portas separadas para texto gerado por IA, imagens geradas por IA e classificadores de fraude documental
Mais de 100 mil milhões de imagensDa deteção do SynthID do Google99% de precisãopara os principais geradores de imagens![OPSWAT Imagem de tecnologias]() Validação da estrutura do ficheiro
Bloquear ficheiros com erros de formatação antes do início da inspeção
- Valida mais de 160 tipos de ficheiros, incluindo formatos de modelos de IA
- Bloquear estruturas inválidas e conteúdos suspeitos
- Extrair e enviar objetos de risco para outros motores
Processamento seletivoO bloqueio precoce evita o consumo de recursos a jusanteRastreabilidadeExtração e geração de relatórios ao nível do objeto![OPSWAT Imagem de tecnologias]() Threat Intelligence
Melhorar a deteção com Threat Intelligence em tempo real
- Correlacionar IOCs globais, IPs, URLs e reputação de ficheiros em mais de 50 mil artefactos
- Detenha as ameaças emergentes mais rapidamente
- Enriquecer a análise a jusante
Mais rápidoReduzir o tempo total de triagemTransparenteProteja os ambientes críticos com maior clareza![OPSWAT Imagem de tecnologias]() SBOMSoftware Bill of Materials)
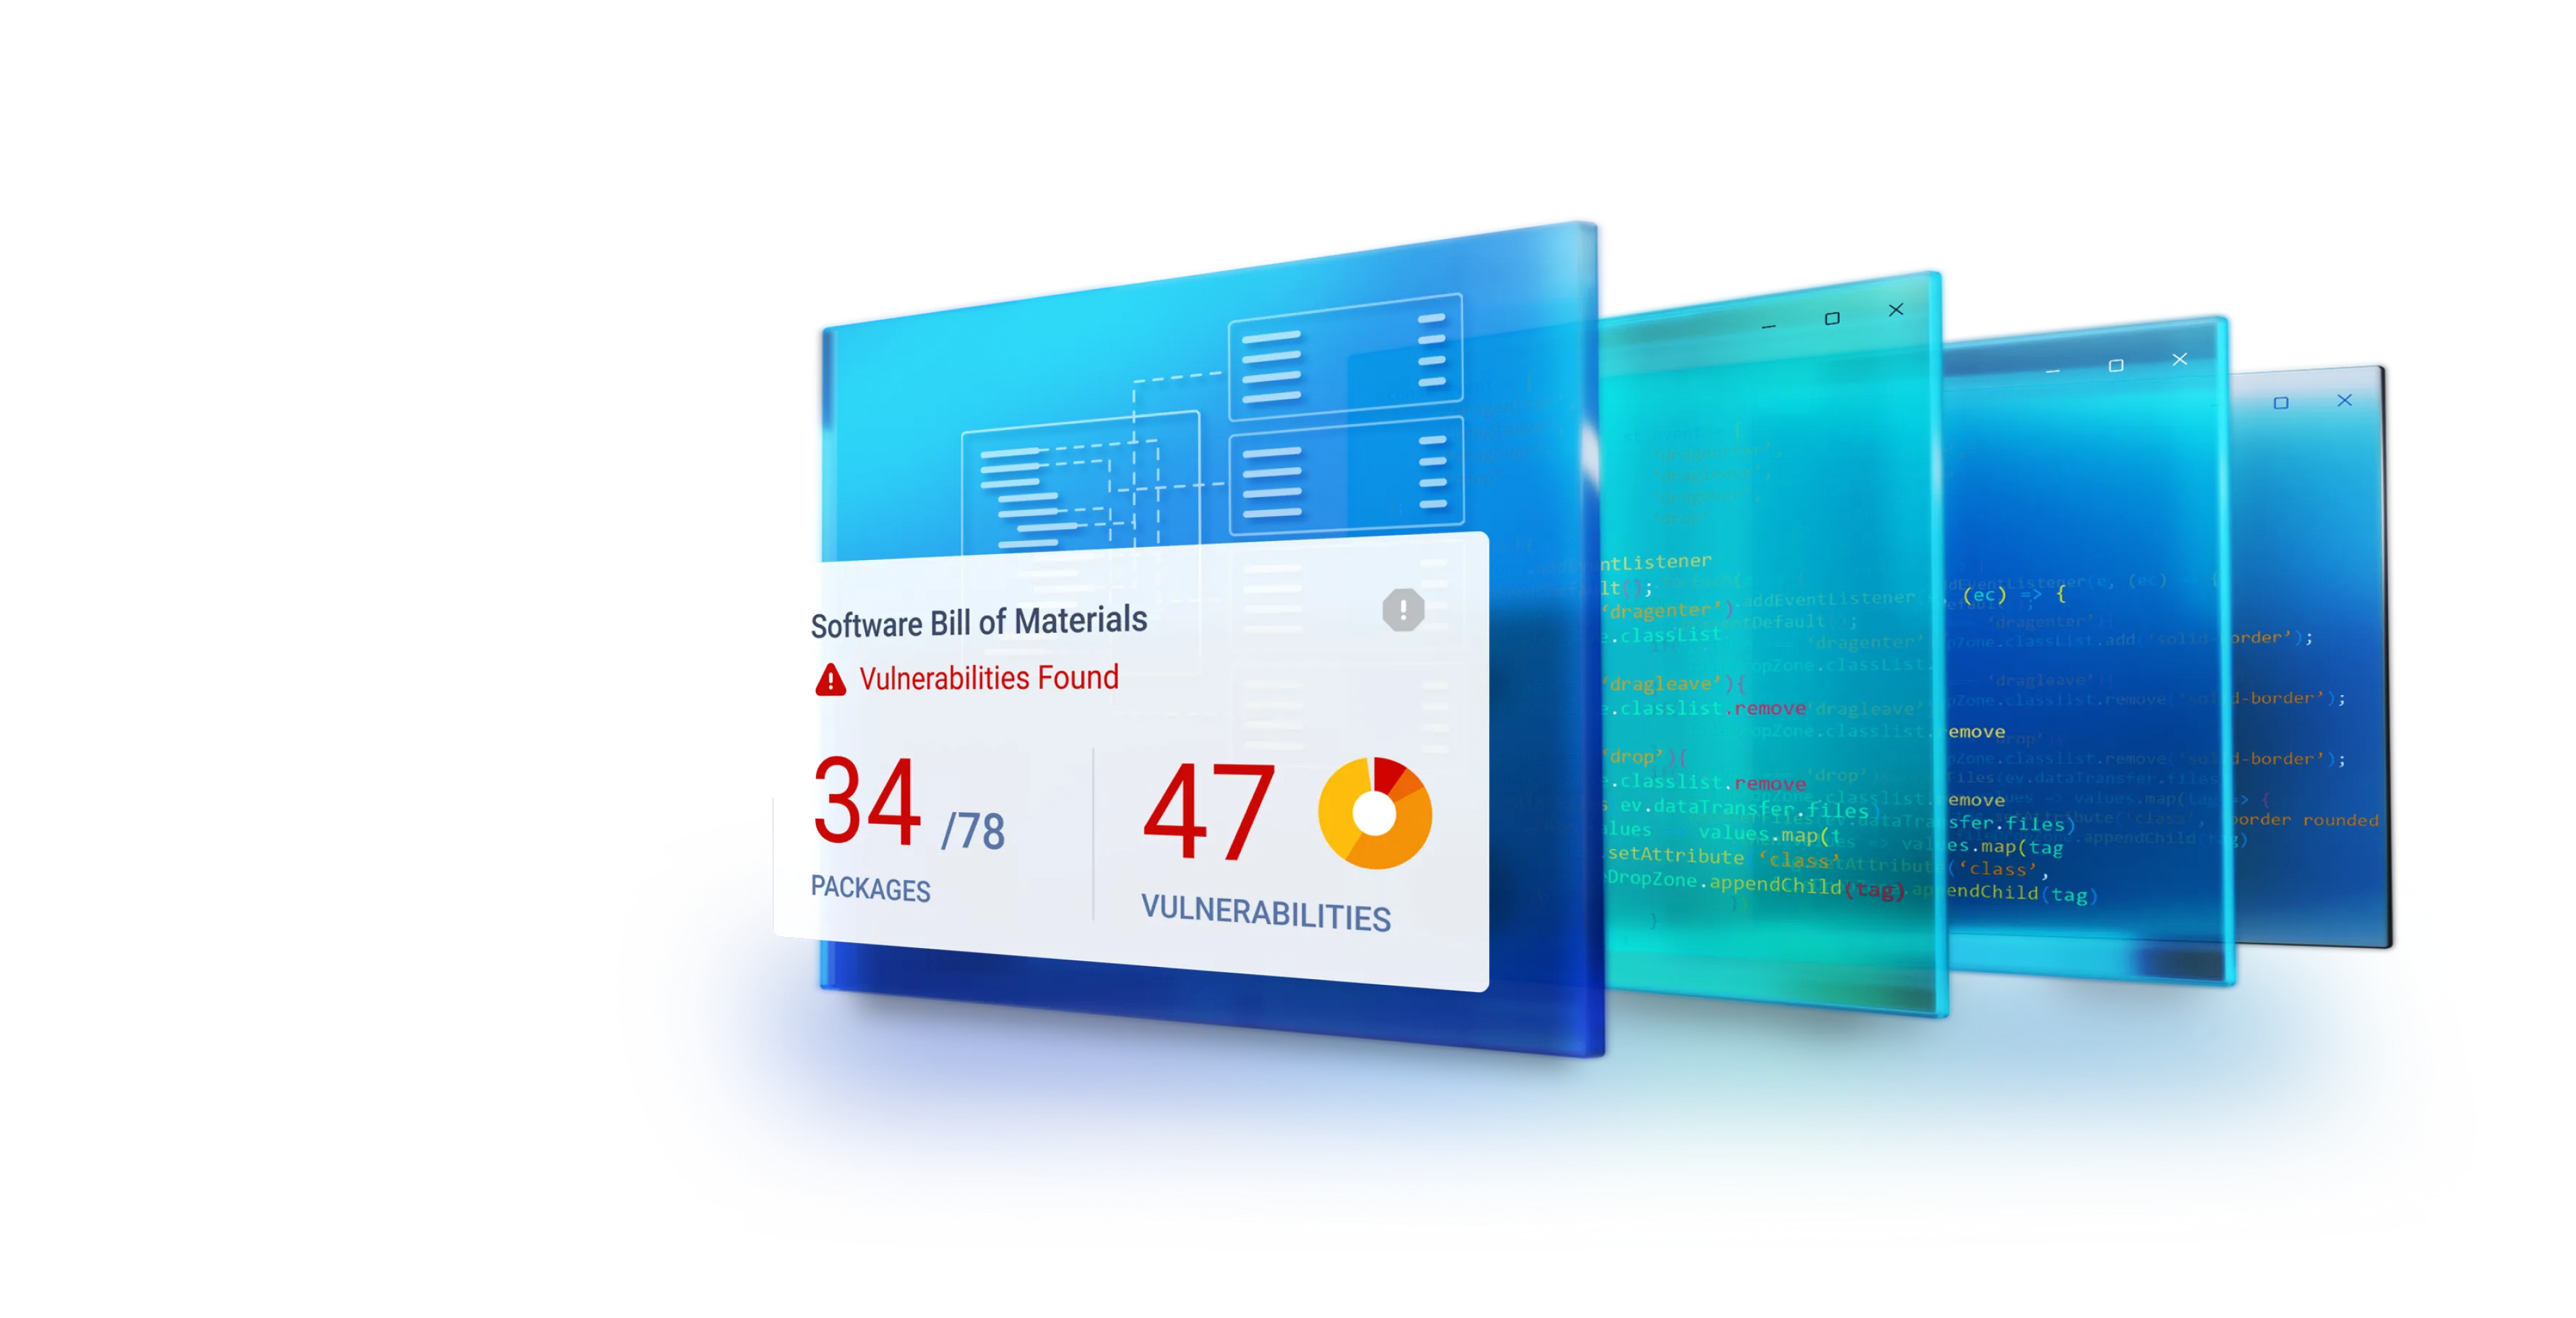
Secure Supply ChainSecure Supply Chain Software
- Gerir os riscos associados ao software de fonte aberta (OSS), aos componentes de terceiros e às dependências
- Garantir a transparência, segurança e conformidade da base de código
18,400Vulnerabilidades encontradas no código de produção em 202113.62%As vulnerabilidades são baseadas em ficheiros
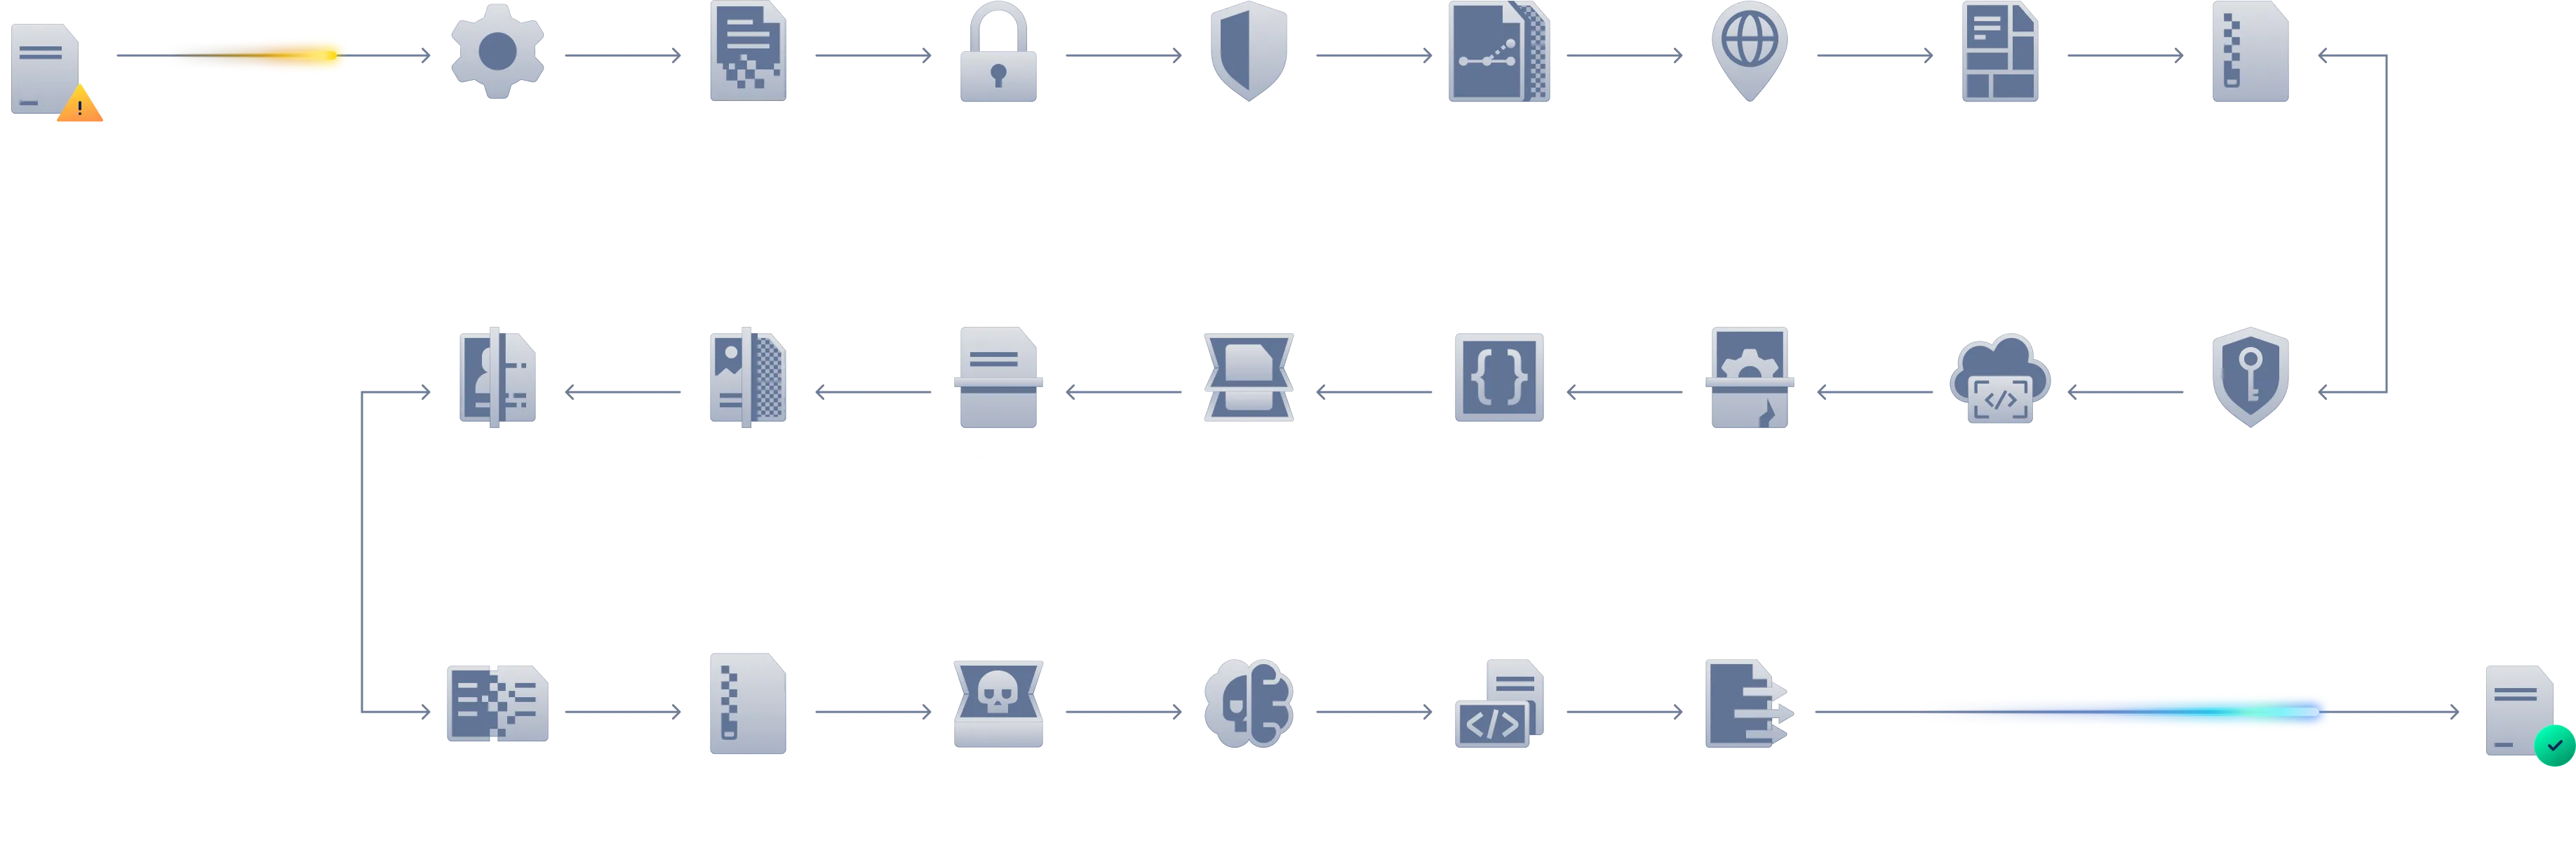
Fluxo de trabalho de processamentoCore MetaDefender Core
Cada etapa foi concebida para proteger os seus dados. Qualquer ficheiro que entreCore MetaDefender Core um fluxo de trabalho controlado e em várias etapas, concebido para detetar, sanitizar e verificar o conteúdo antes de este ser liberado para redes seguras. Este processo garante que mesmo ficheiros complexos e aninhados sejam totalmente analisados e estejam em conformidade com as políticas de segurança da organização. Cada etapa é modular, orientada por políticas e otimizada para desempenho e precisão em ambientes de TI, OT e isolados.
MetaDefender Core ação
Veja como o MetaDefender Core ajuda as equipas a configurar fluxos de trabalho de segurança, a aplicar proteção em camadas aos ficheiros, a processar ficheiros suspeitos e a monitorizar os resultados de segurança em todos os ambientes operacionais.
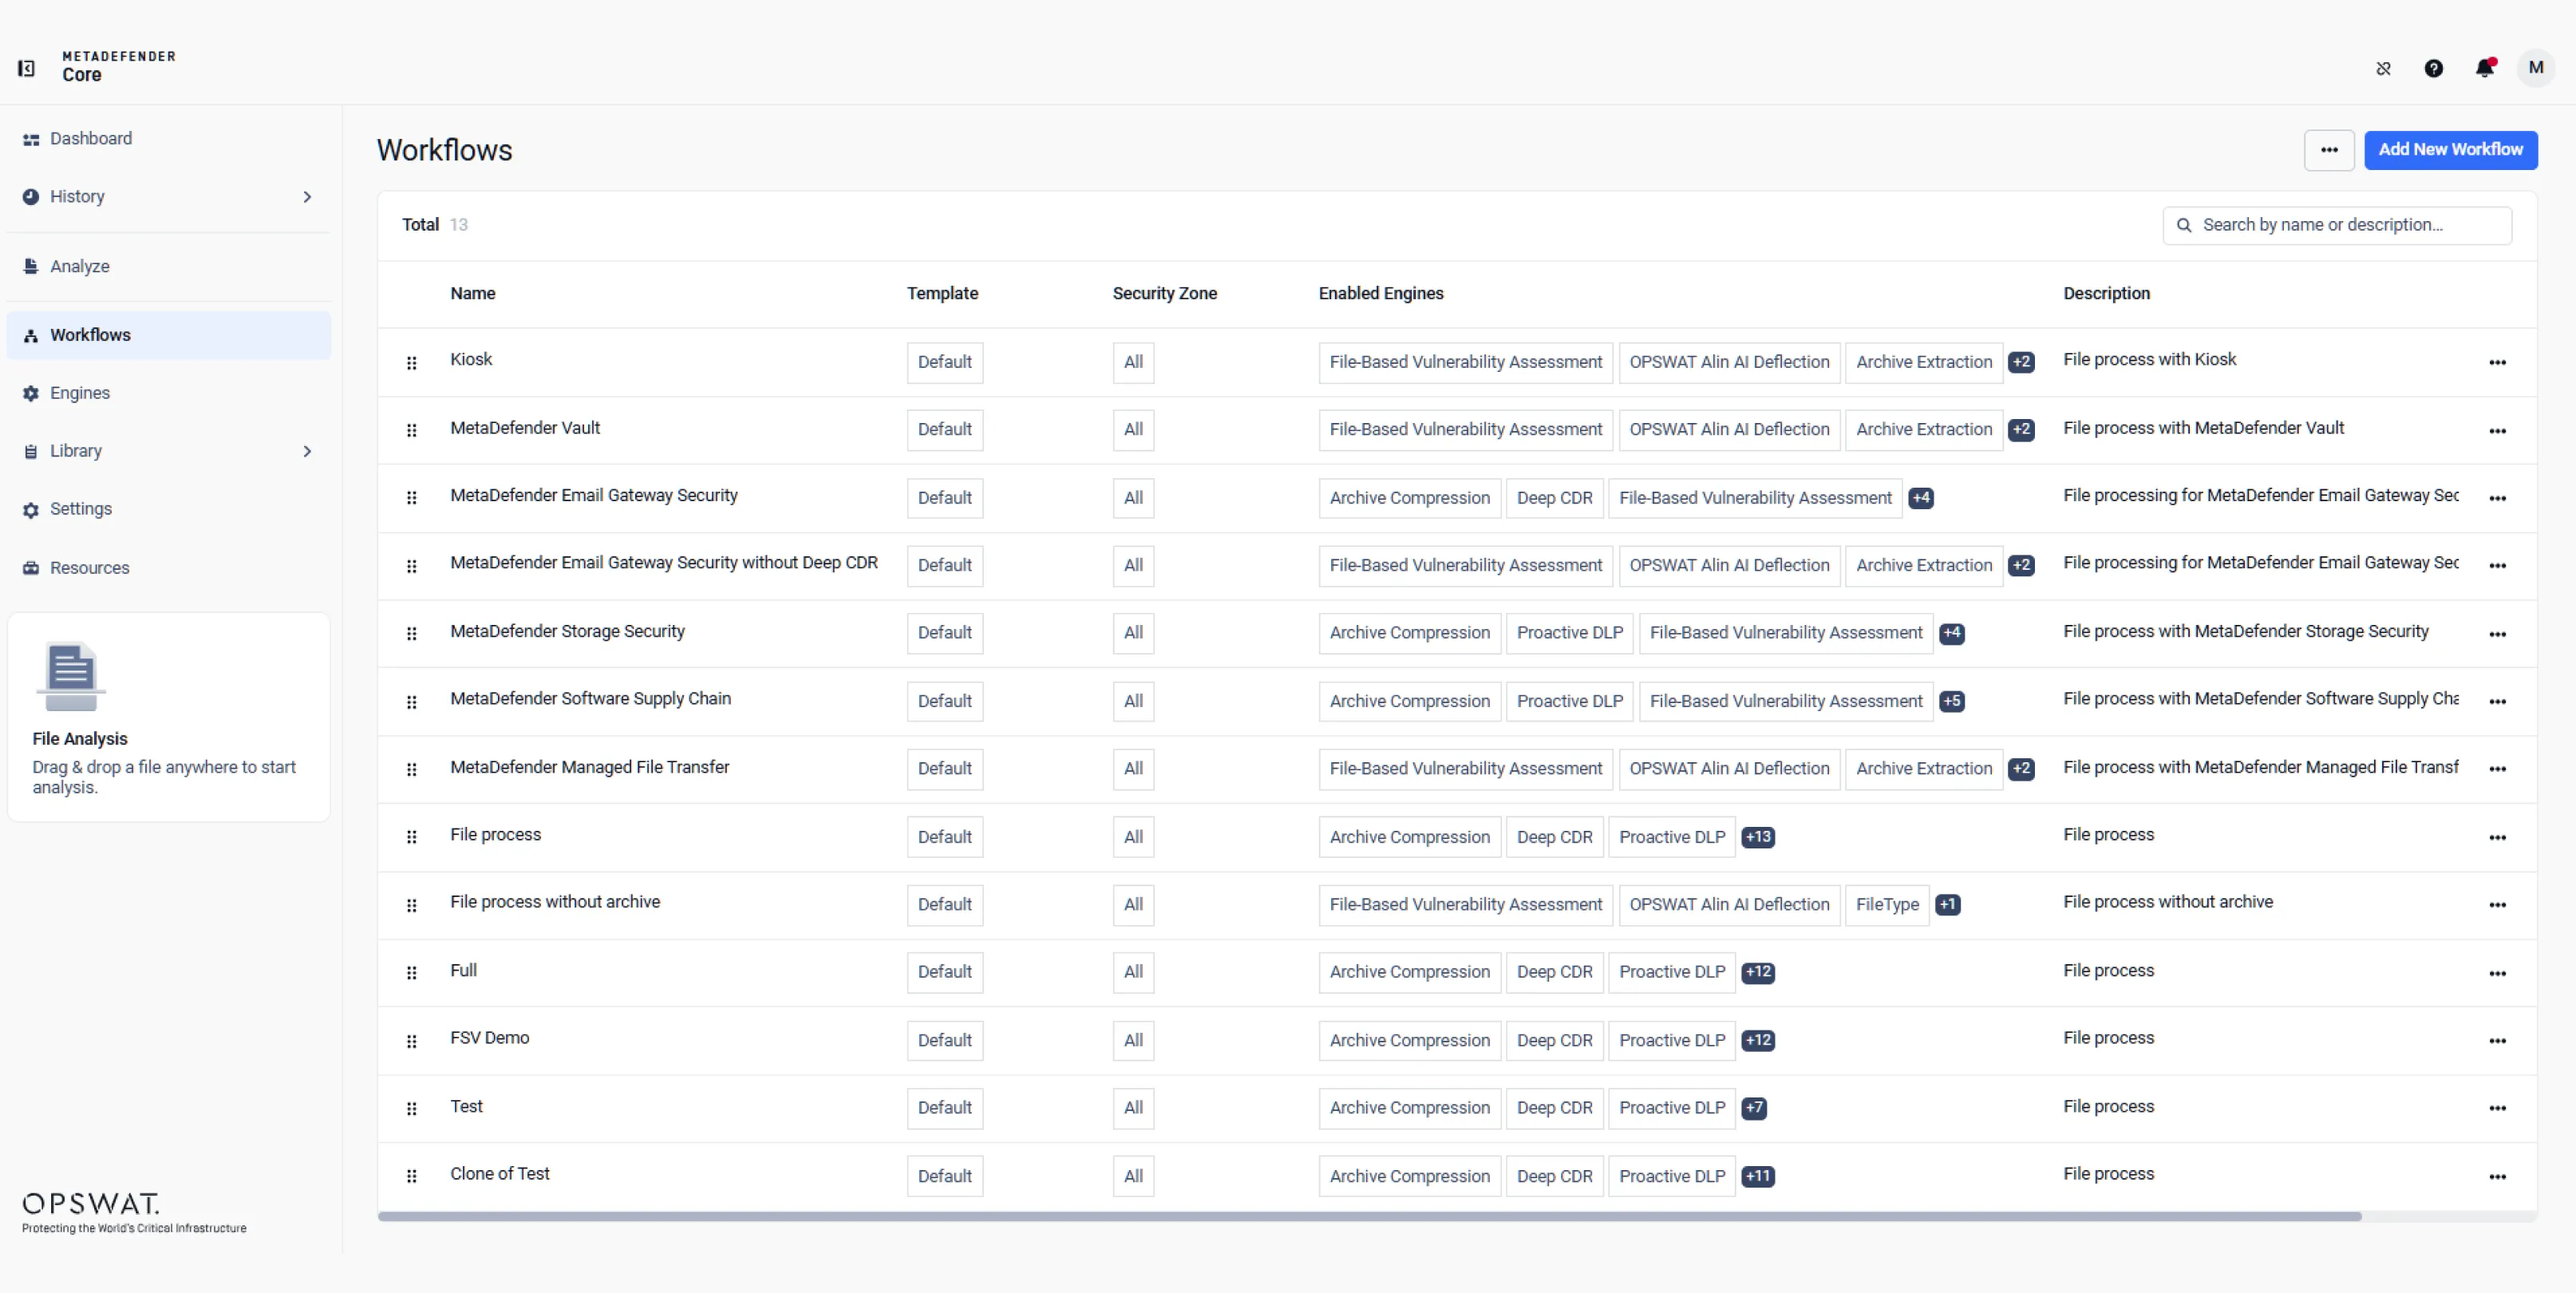
Configure fluxos de trabalho alinhados com a segurança para se adequarem às suas políticas operacionais em e-mail, transferência de ficheiros, armazenamento ou ambientes personalizados. Defina como os ficheiros entram no sistema e como são processados.
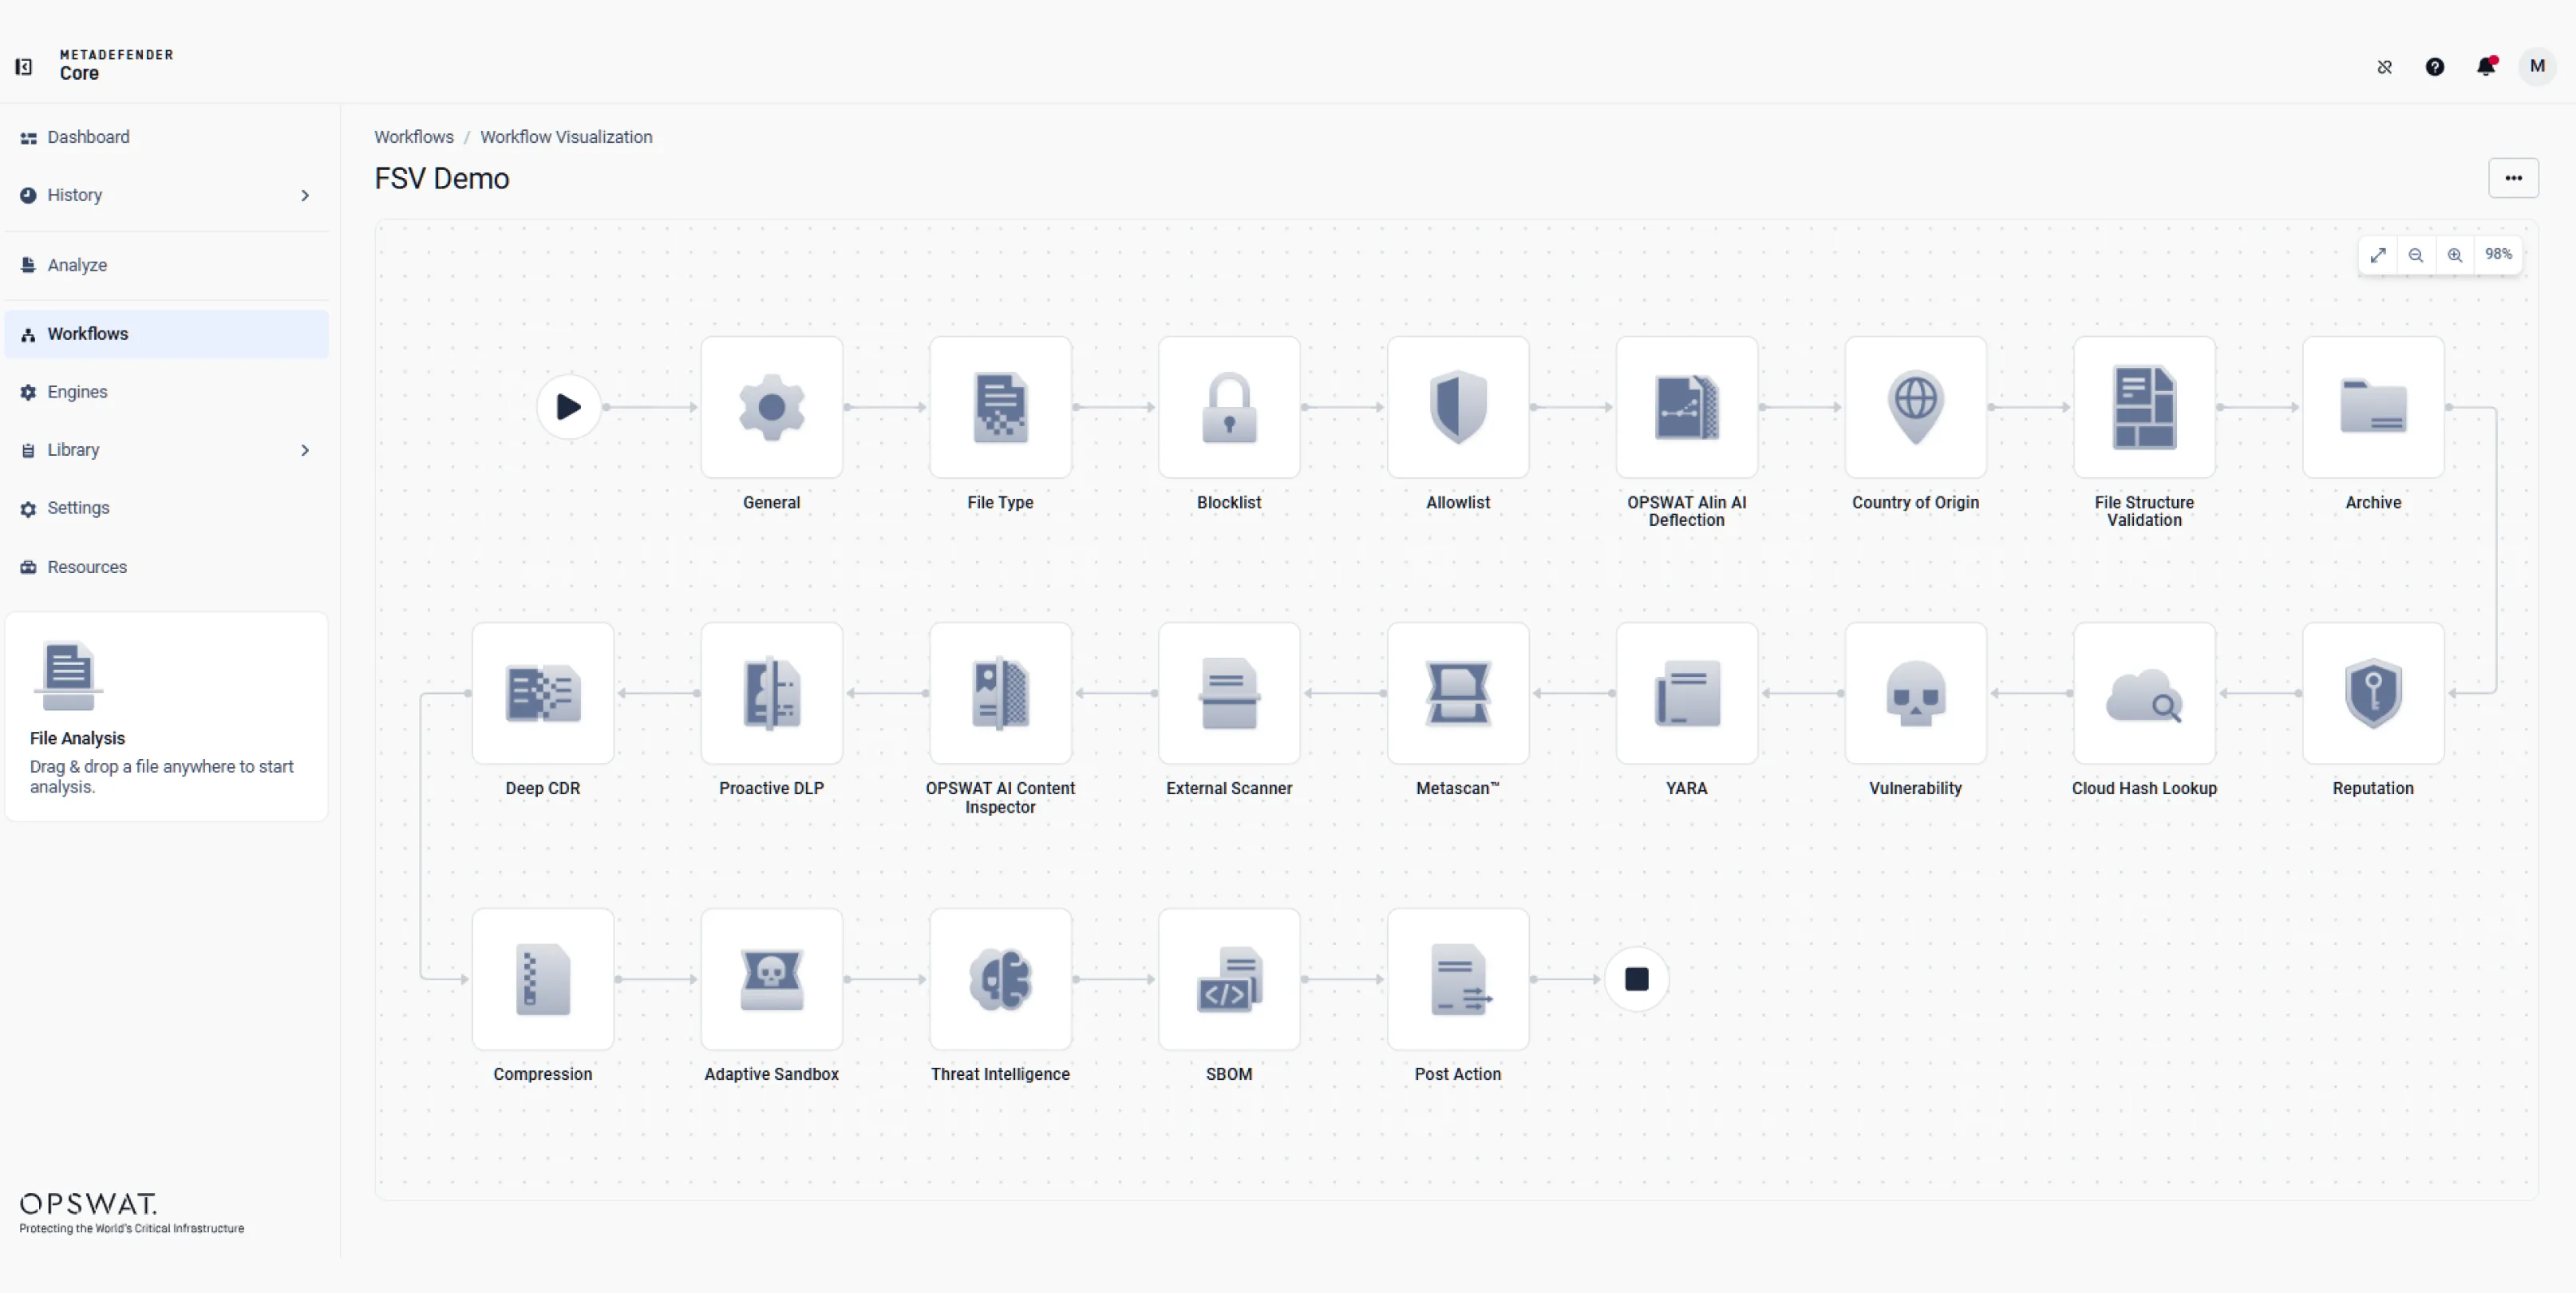
Utilize motores modulares e em camadas de deteção e prevenção, incluindo a IA preditiva Alin, a tecnologia Deep CDR™, Multiscanning, o AI Content Inspector, Proactive DLP, Adaptive ,Sandbox e Threat Intelligence, para adaptar os fluxos de processamento de ficheiros às suas necessidades operacionais e requisitos de segurança.
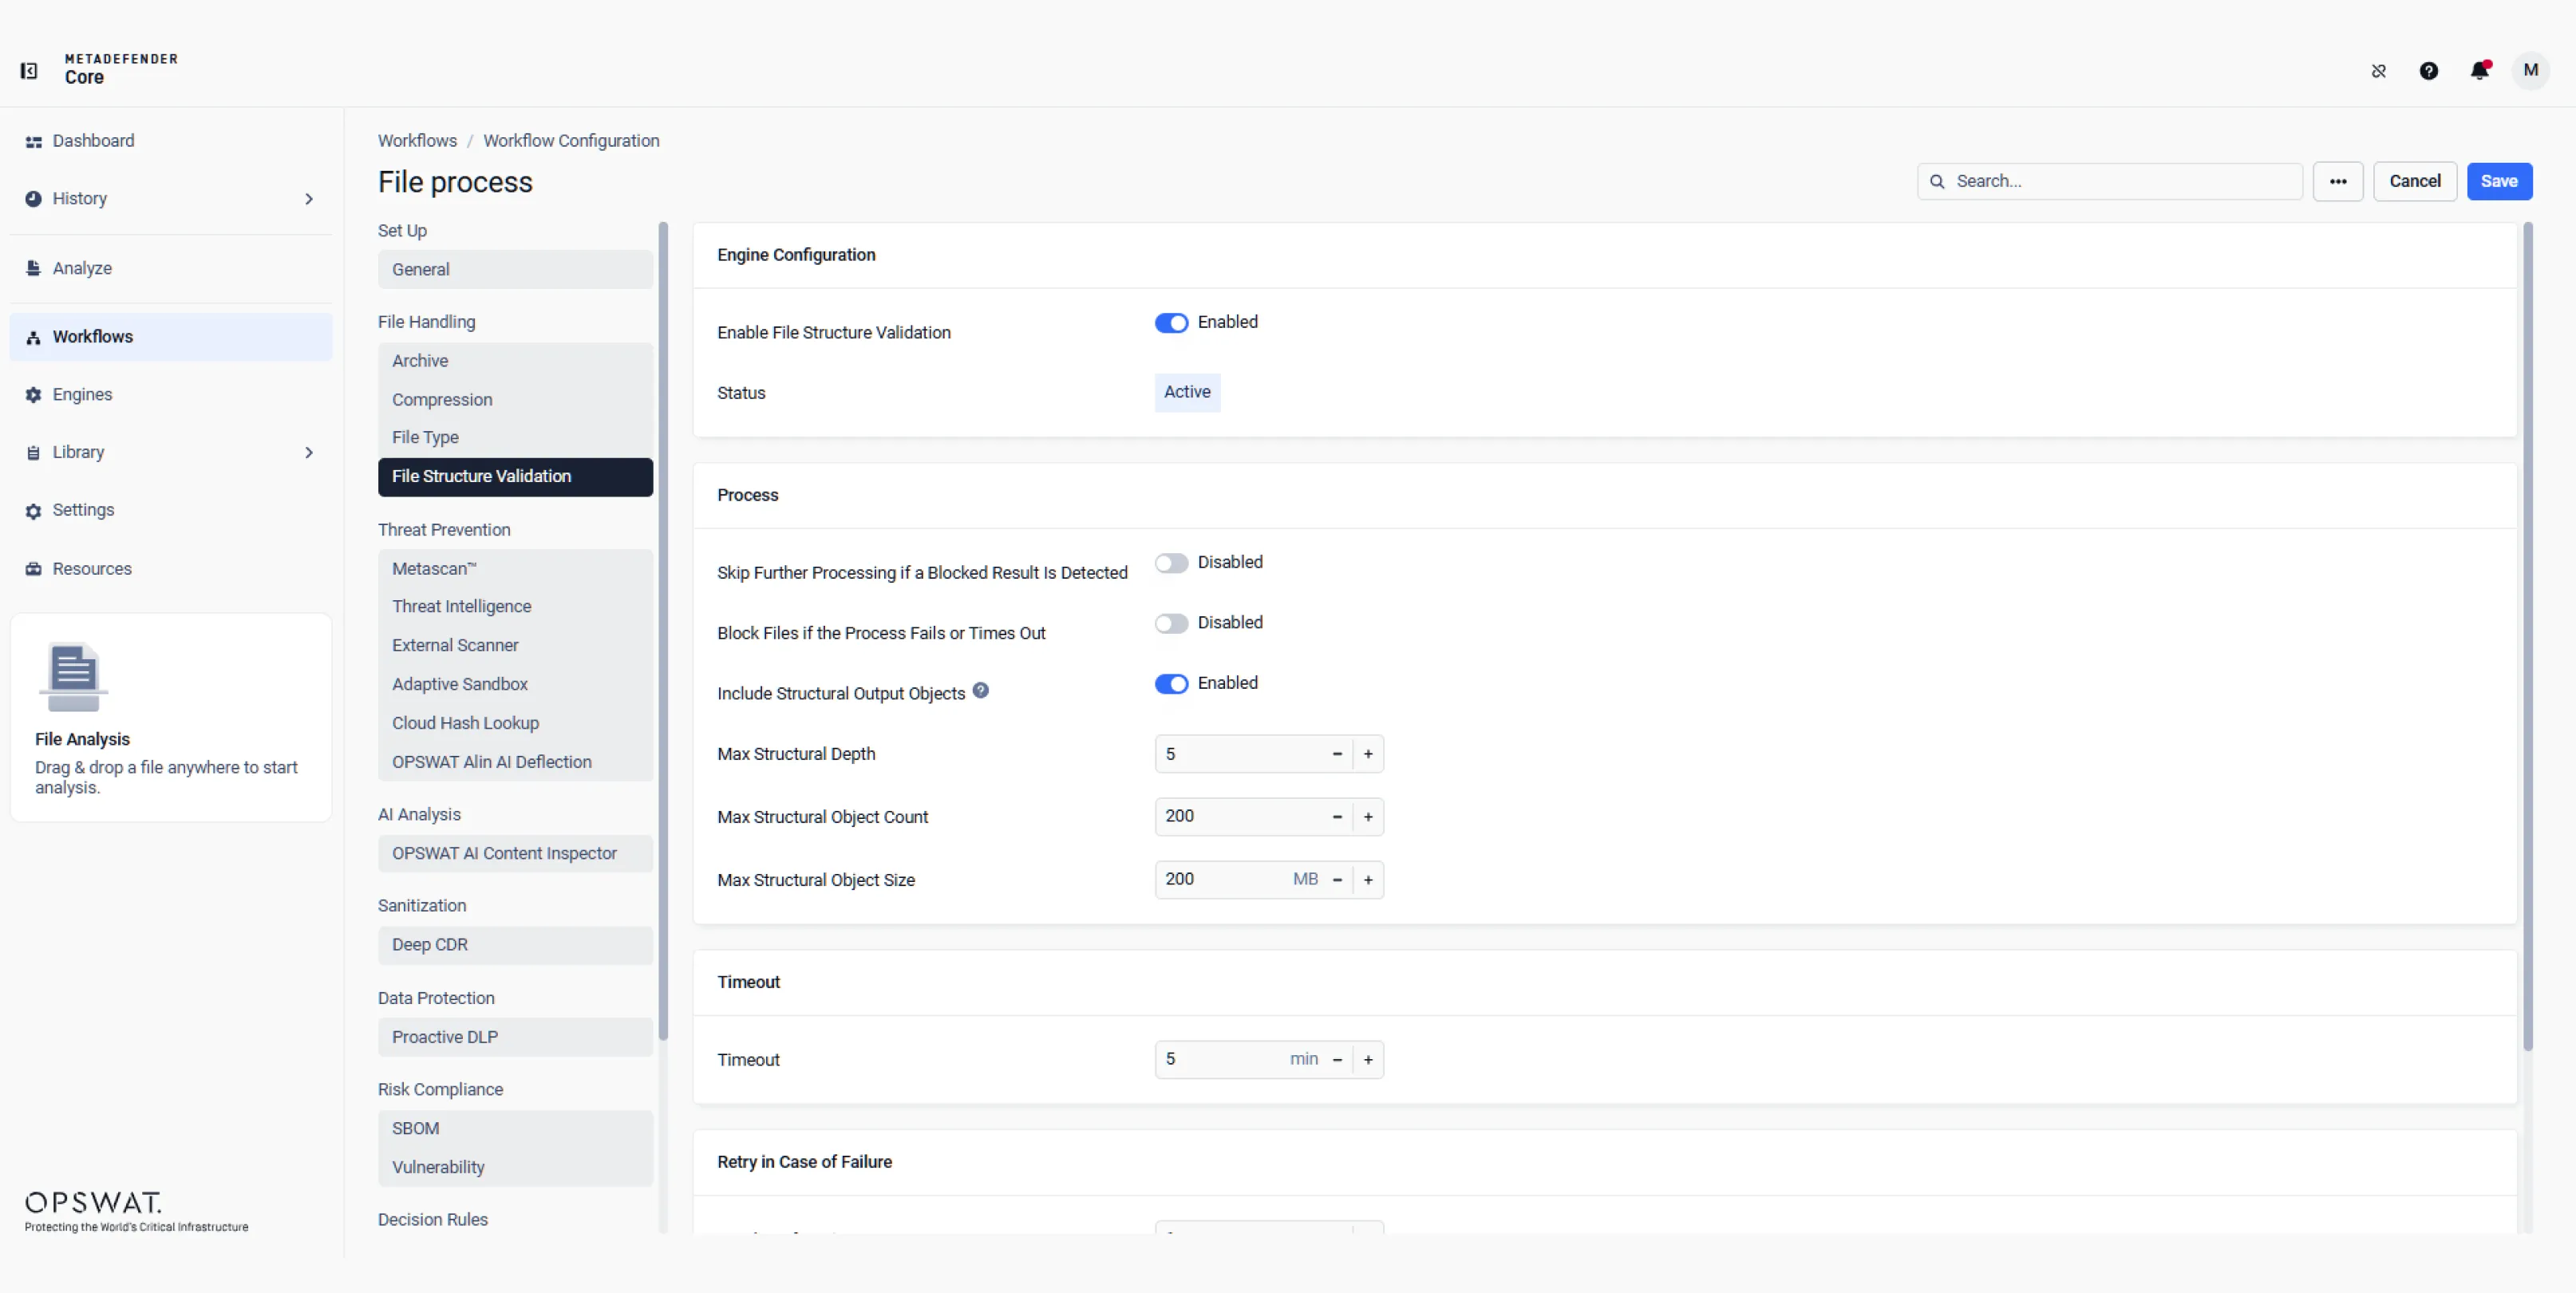
Configure a extração de arquivos, a compressão, a deteção do tipo de ficheiro real e a validação da estrutura dos ficheiros para garantir que os ficheiros sejam corretamente identificados, descompactados, processados e verificados antes da análise posterior.
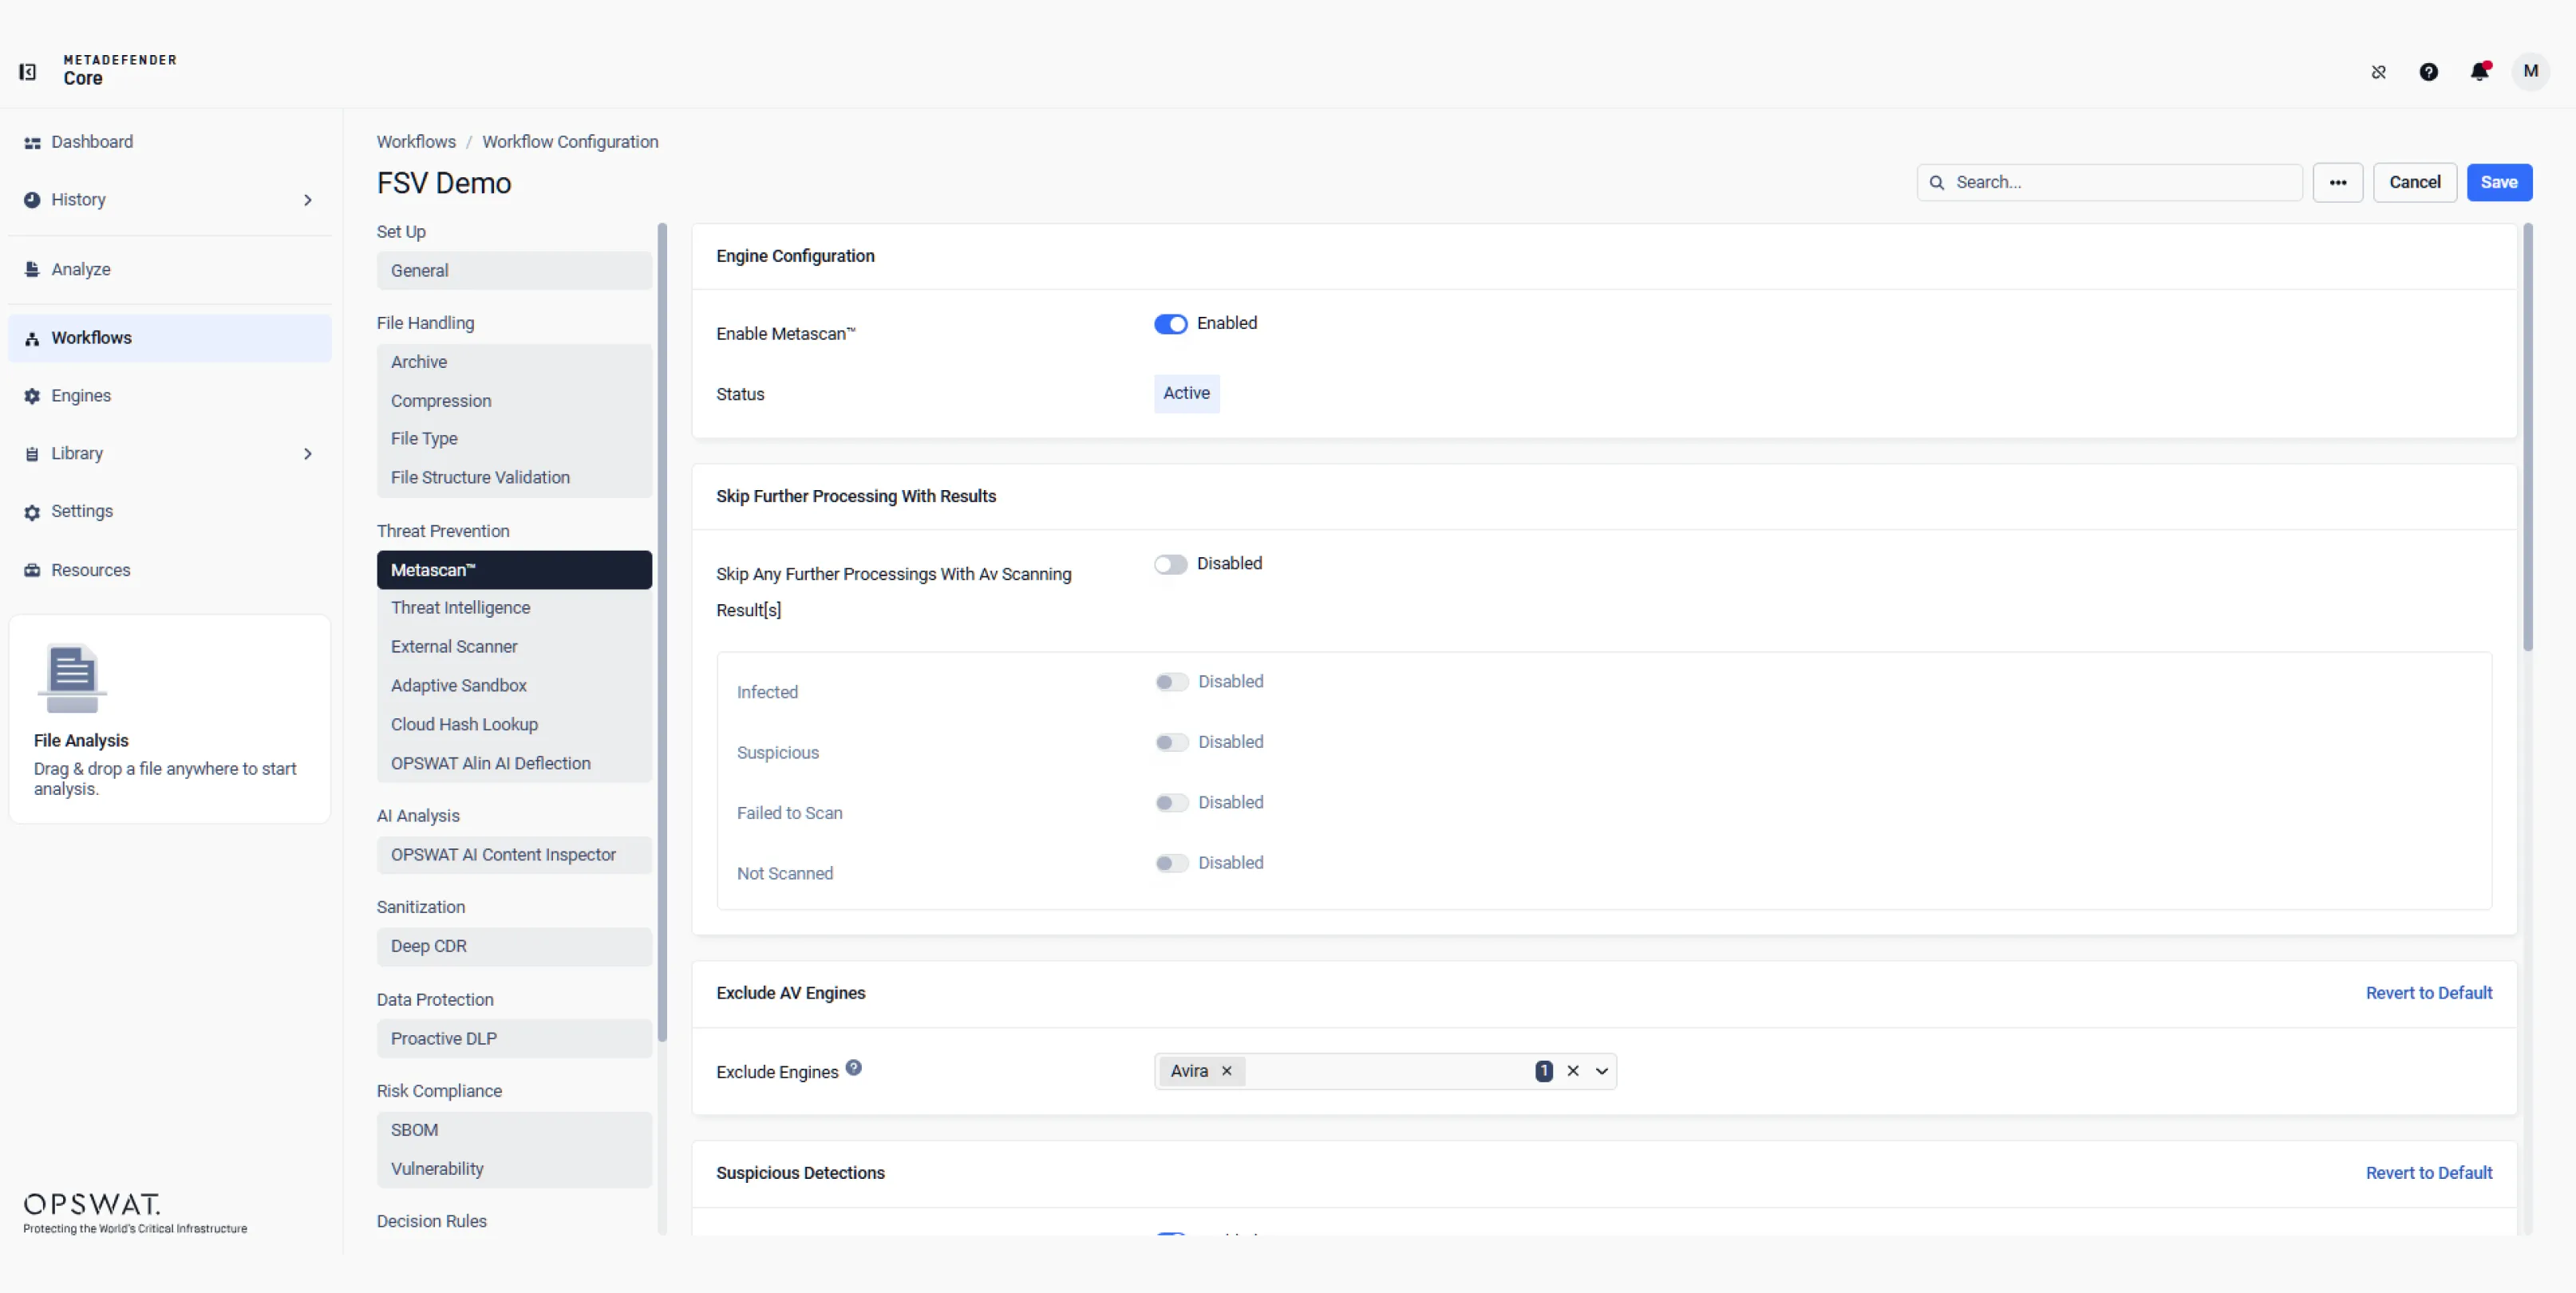
Combine o Metascan, o Predictive Alin AI, o Threat Intelligence, o Adaptive , oSandbox e o Alin AI Deflection para identificar ameaças conhecidas, desconhecidas e geradas por IA através de análises com vários motores, informações de reputação, análise comportamental e encaminhamento inteligente.
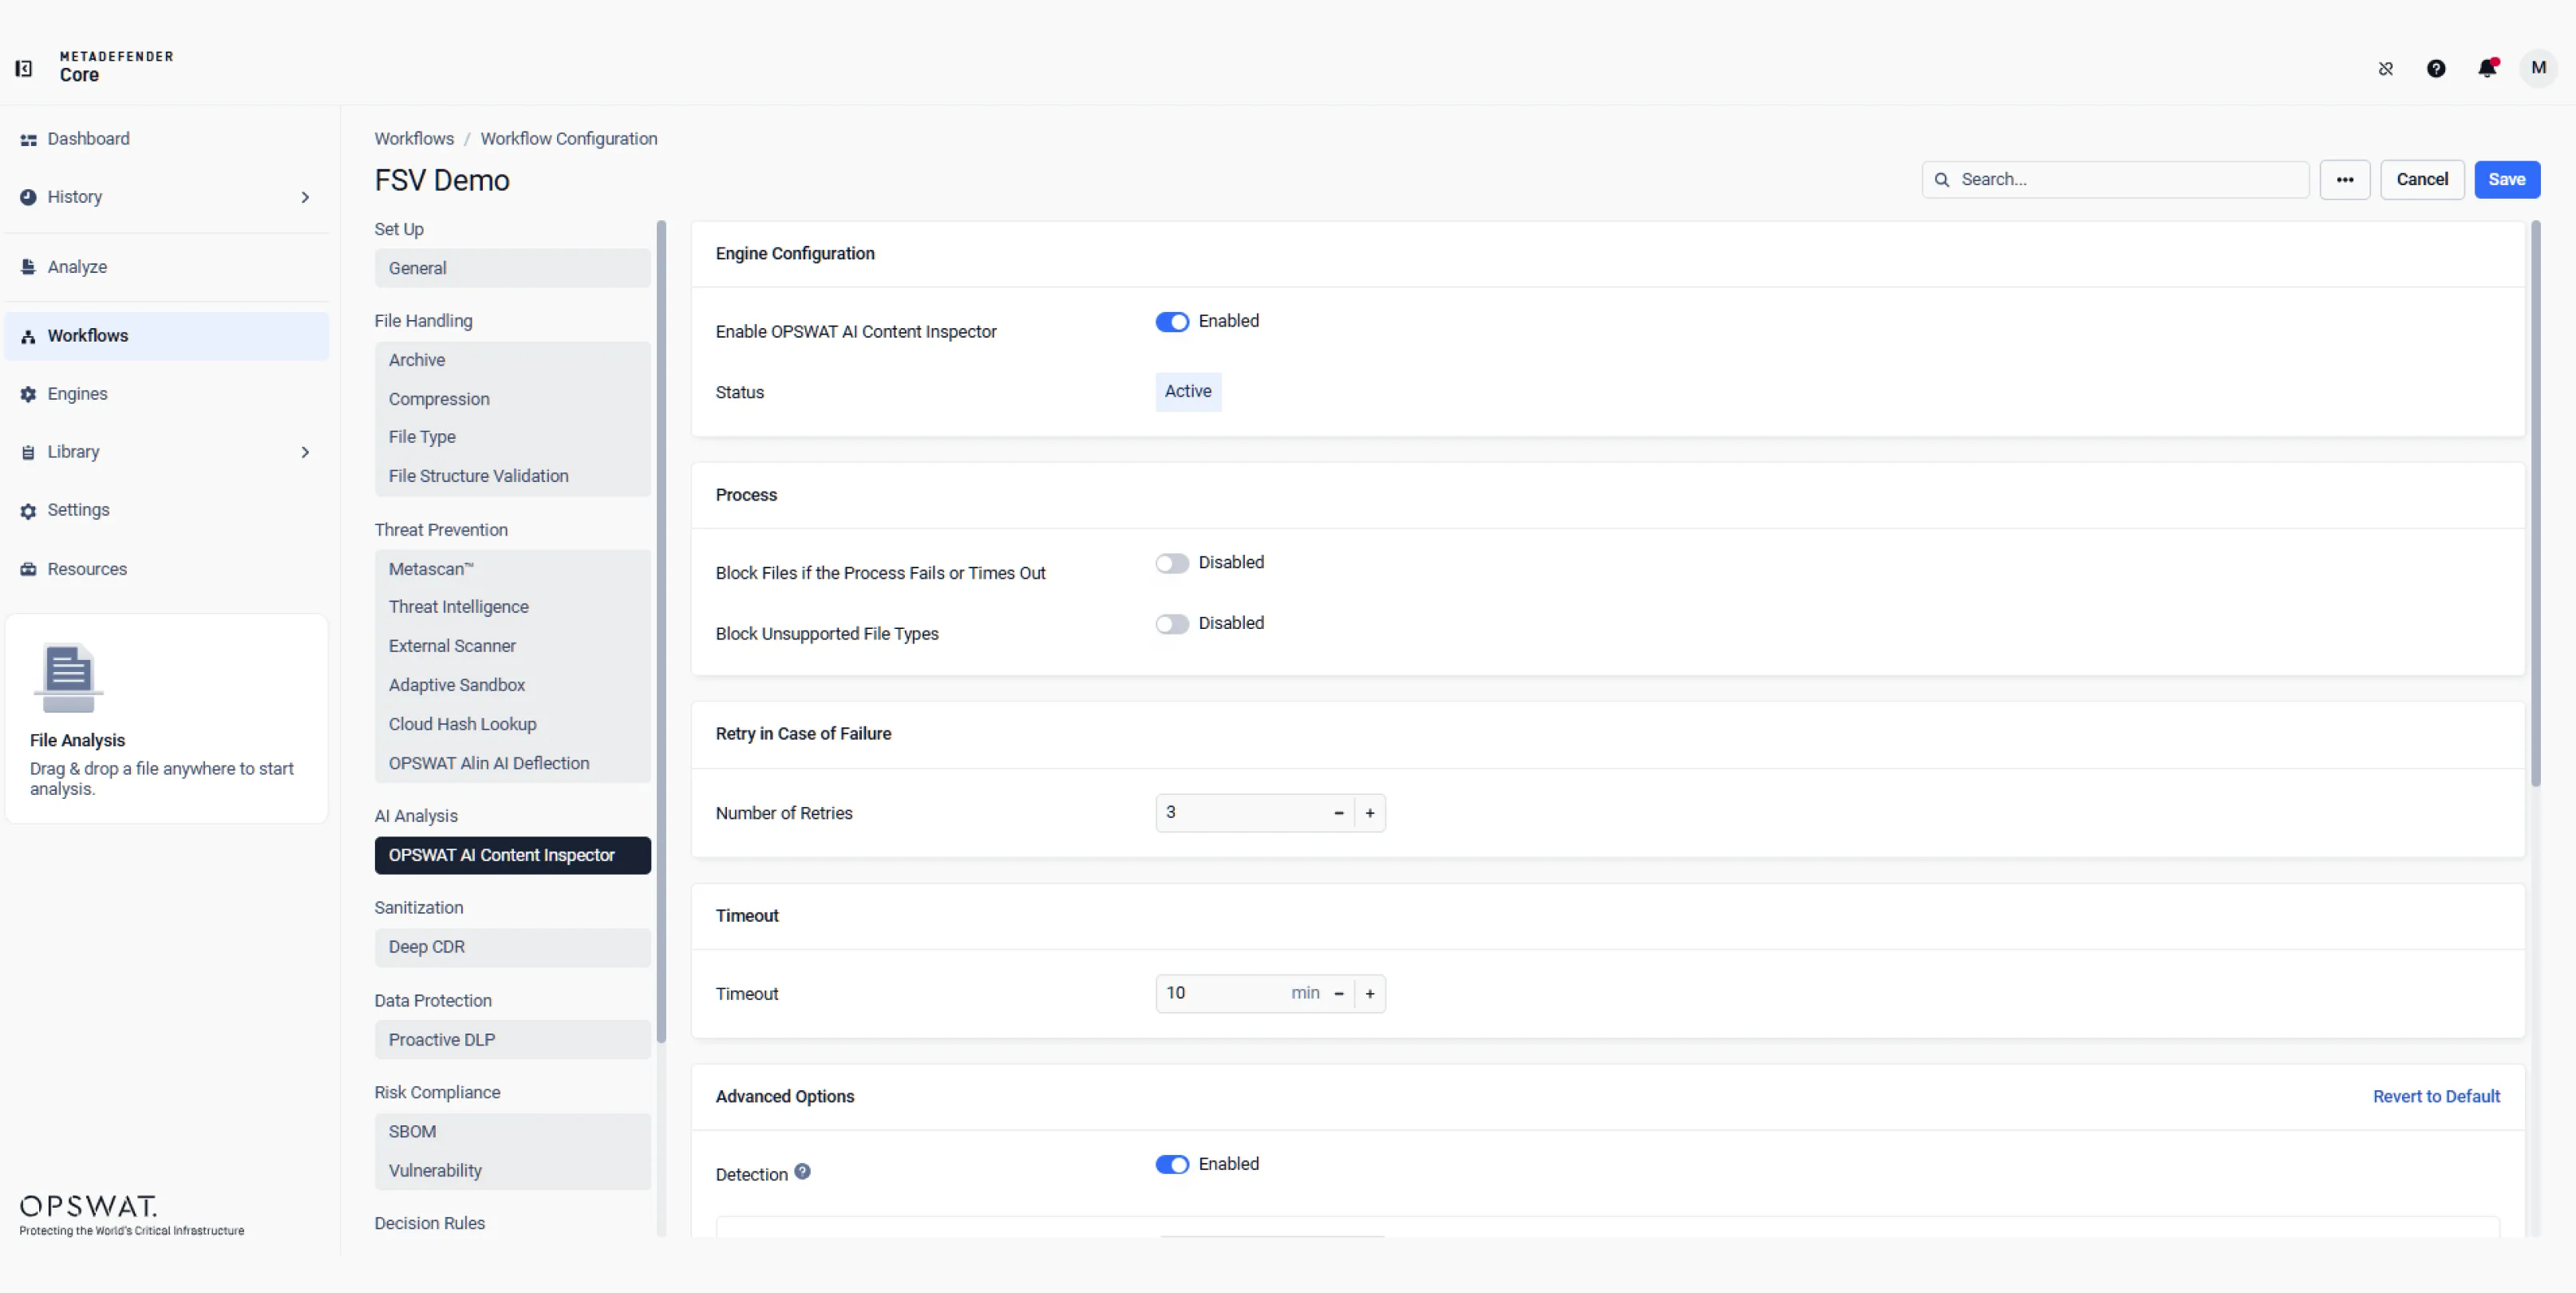
Configure o AI Content Inspector para analisar texto e imagens, identificar conteúdos gerados por IA e detetar possíveis fraudes. Utilize os seus resultados para avaliar o risco antes de os ficheiros entrarem em fluxos de trabalho críticos.
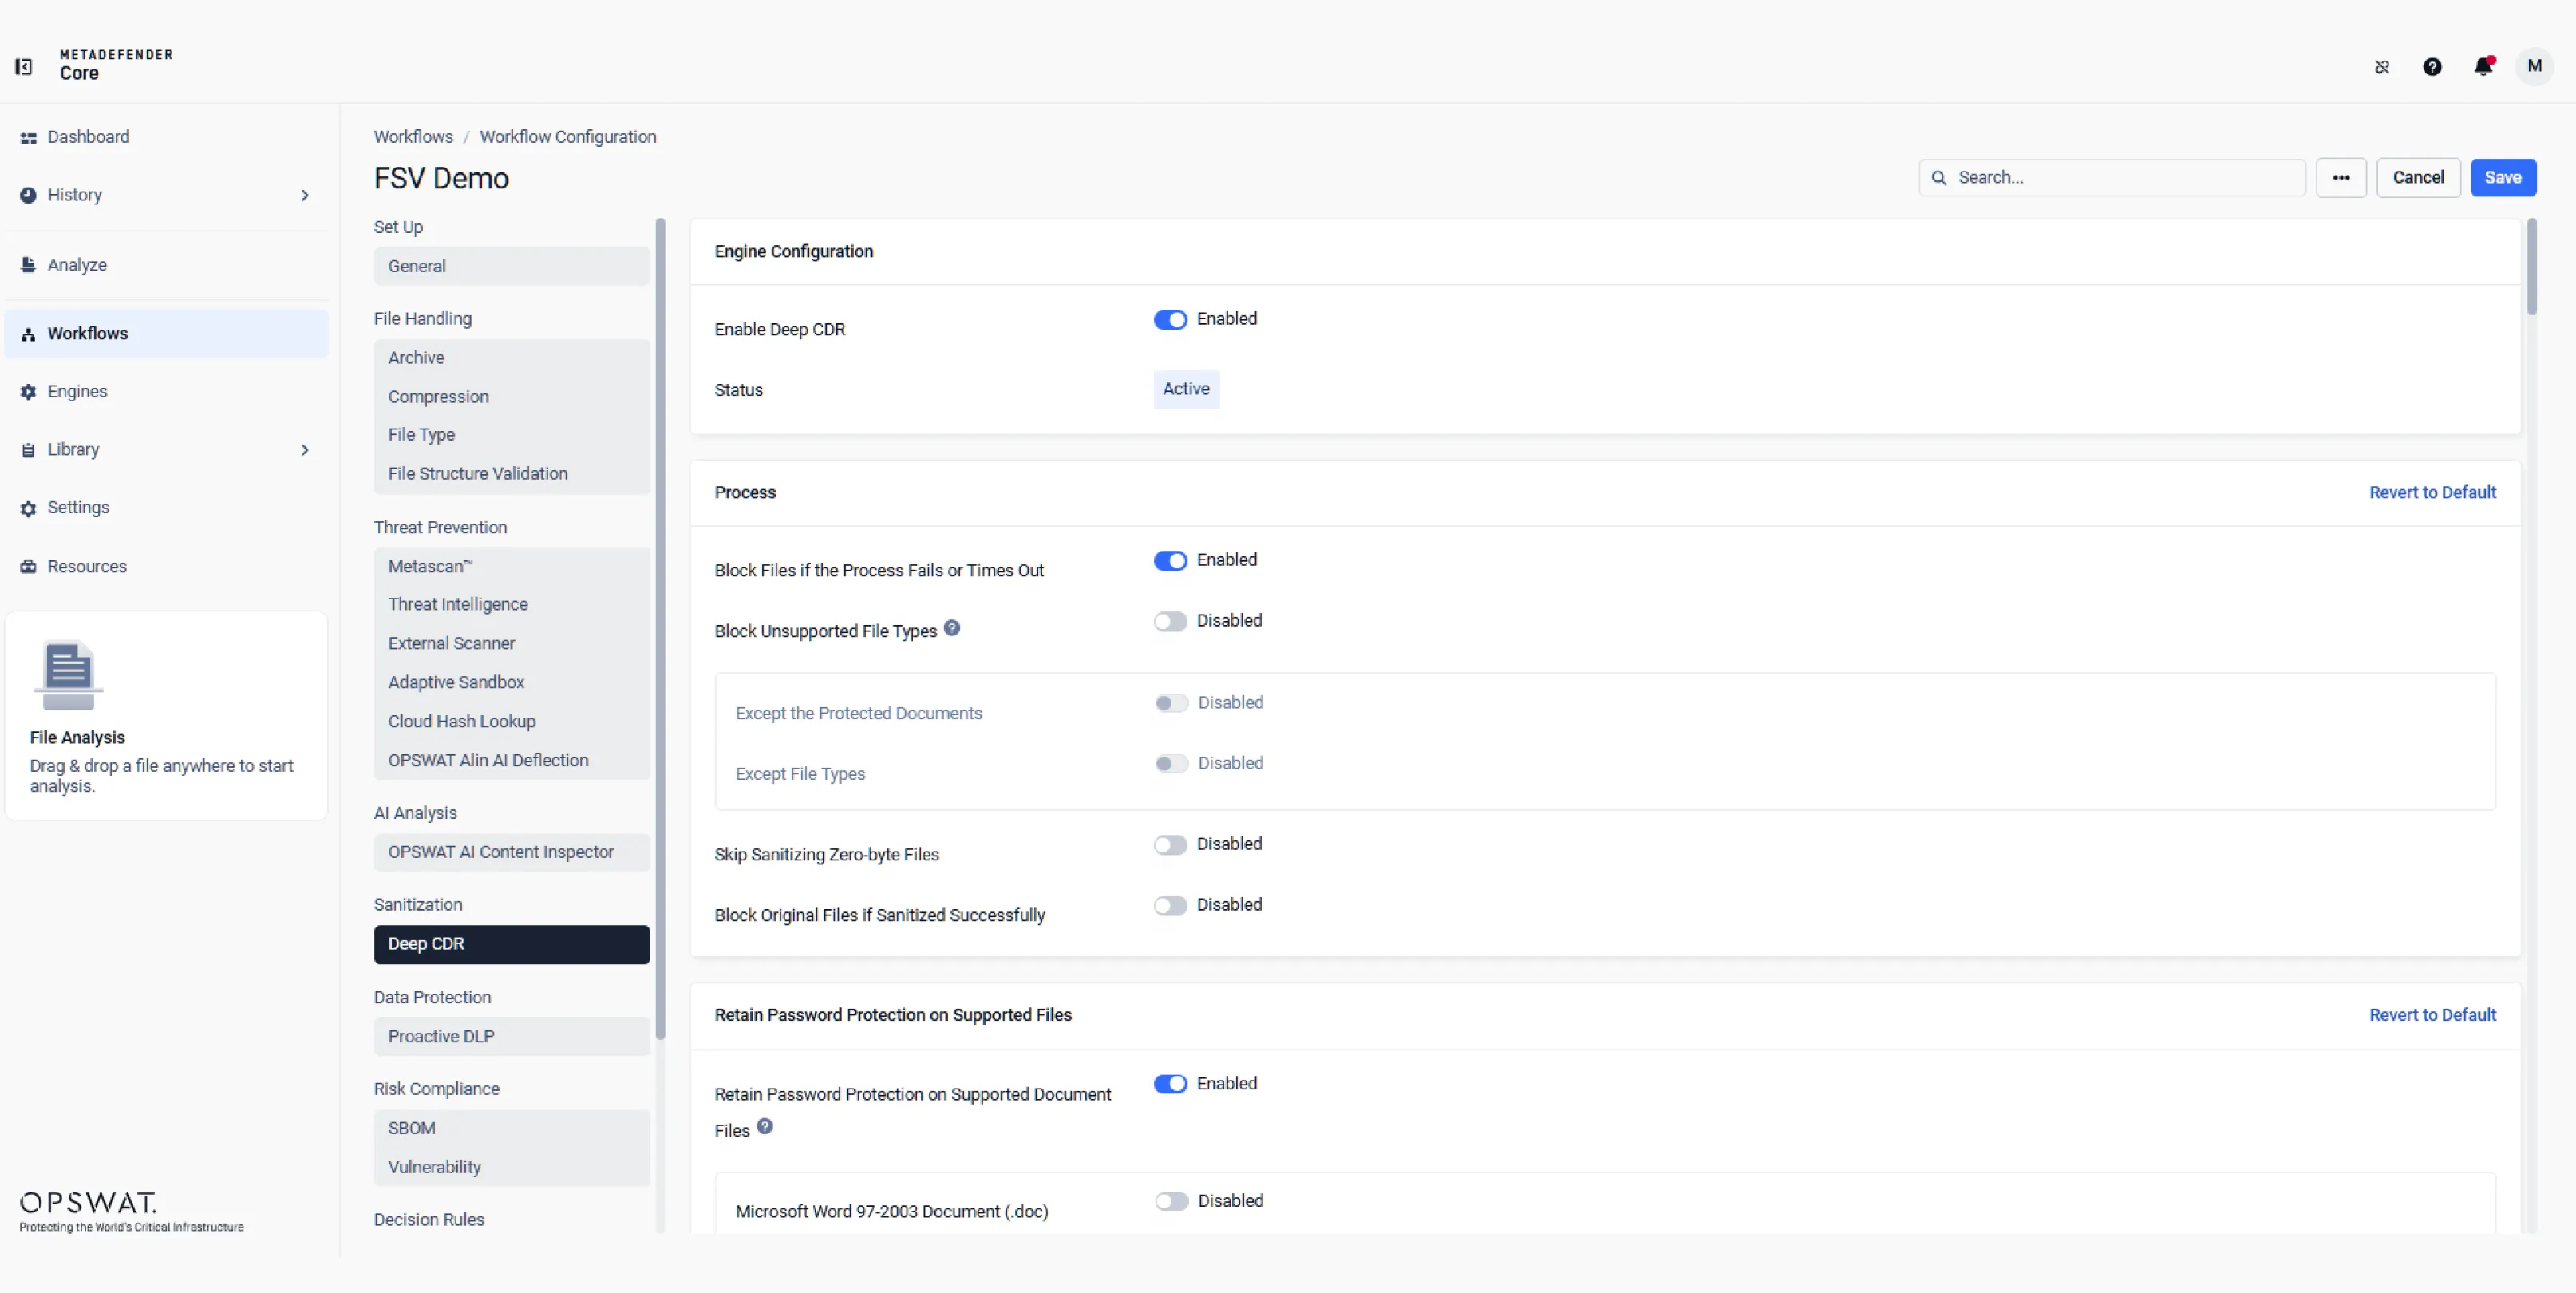
Configure a tecnologia Deep CDR™ para sanitizar ficheiros, removendo conteúdos potencialmente maliciosos e reconstruindo versões seguras e utilizáveis, preservando simultaneamente as funcionalidades essenciais para o negócio, antes de os ficheiros entrarem nos fluxos de trabalho a jusante.
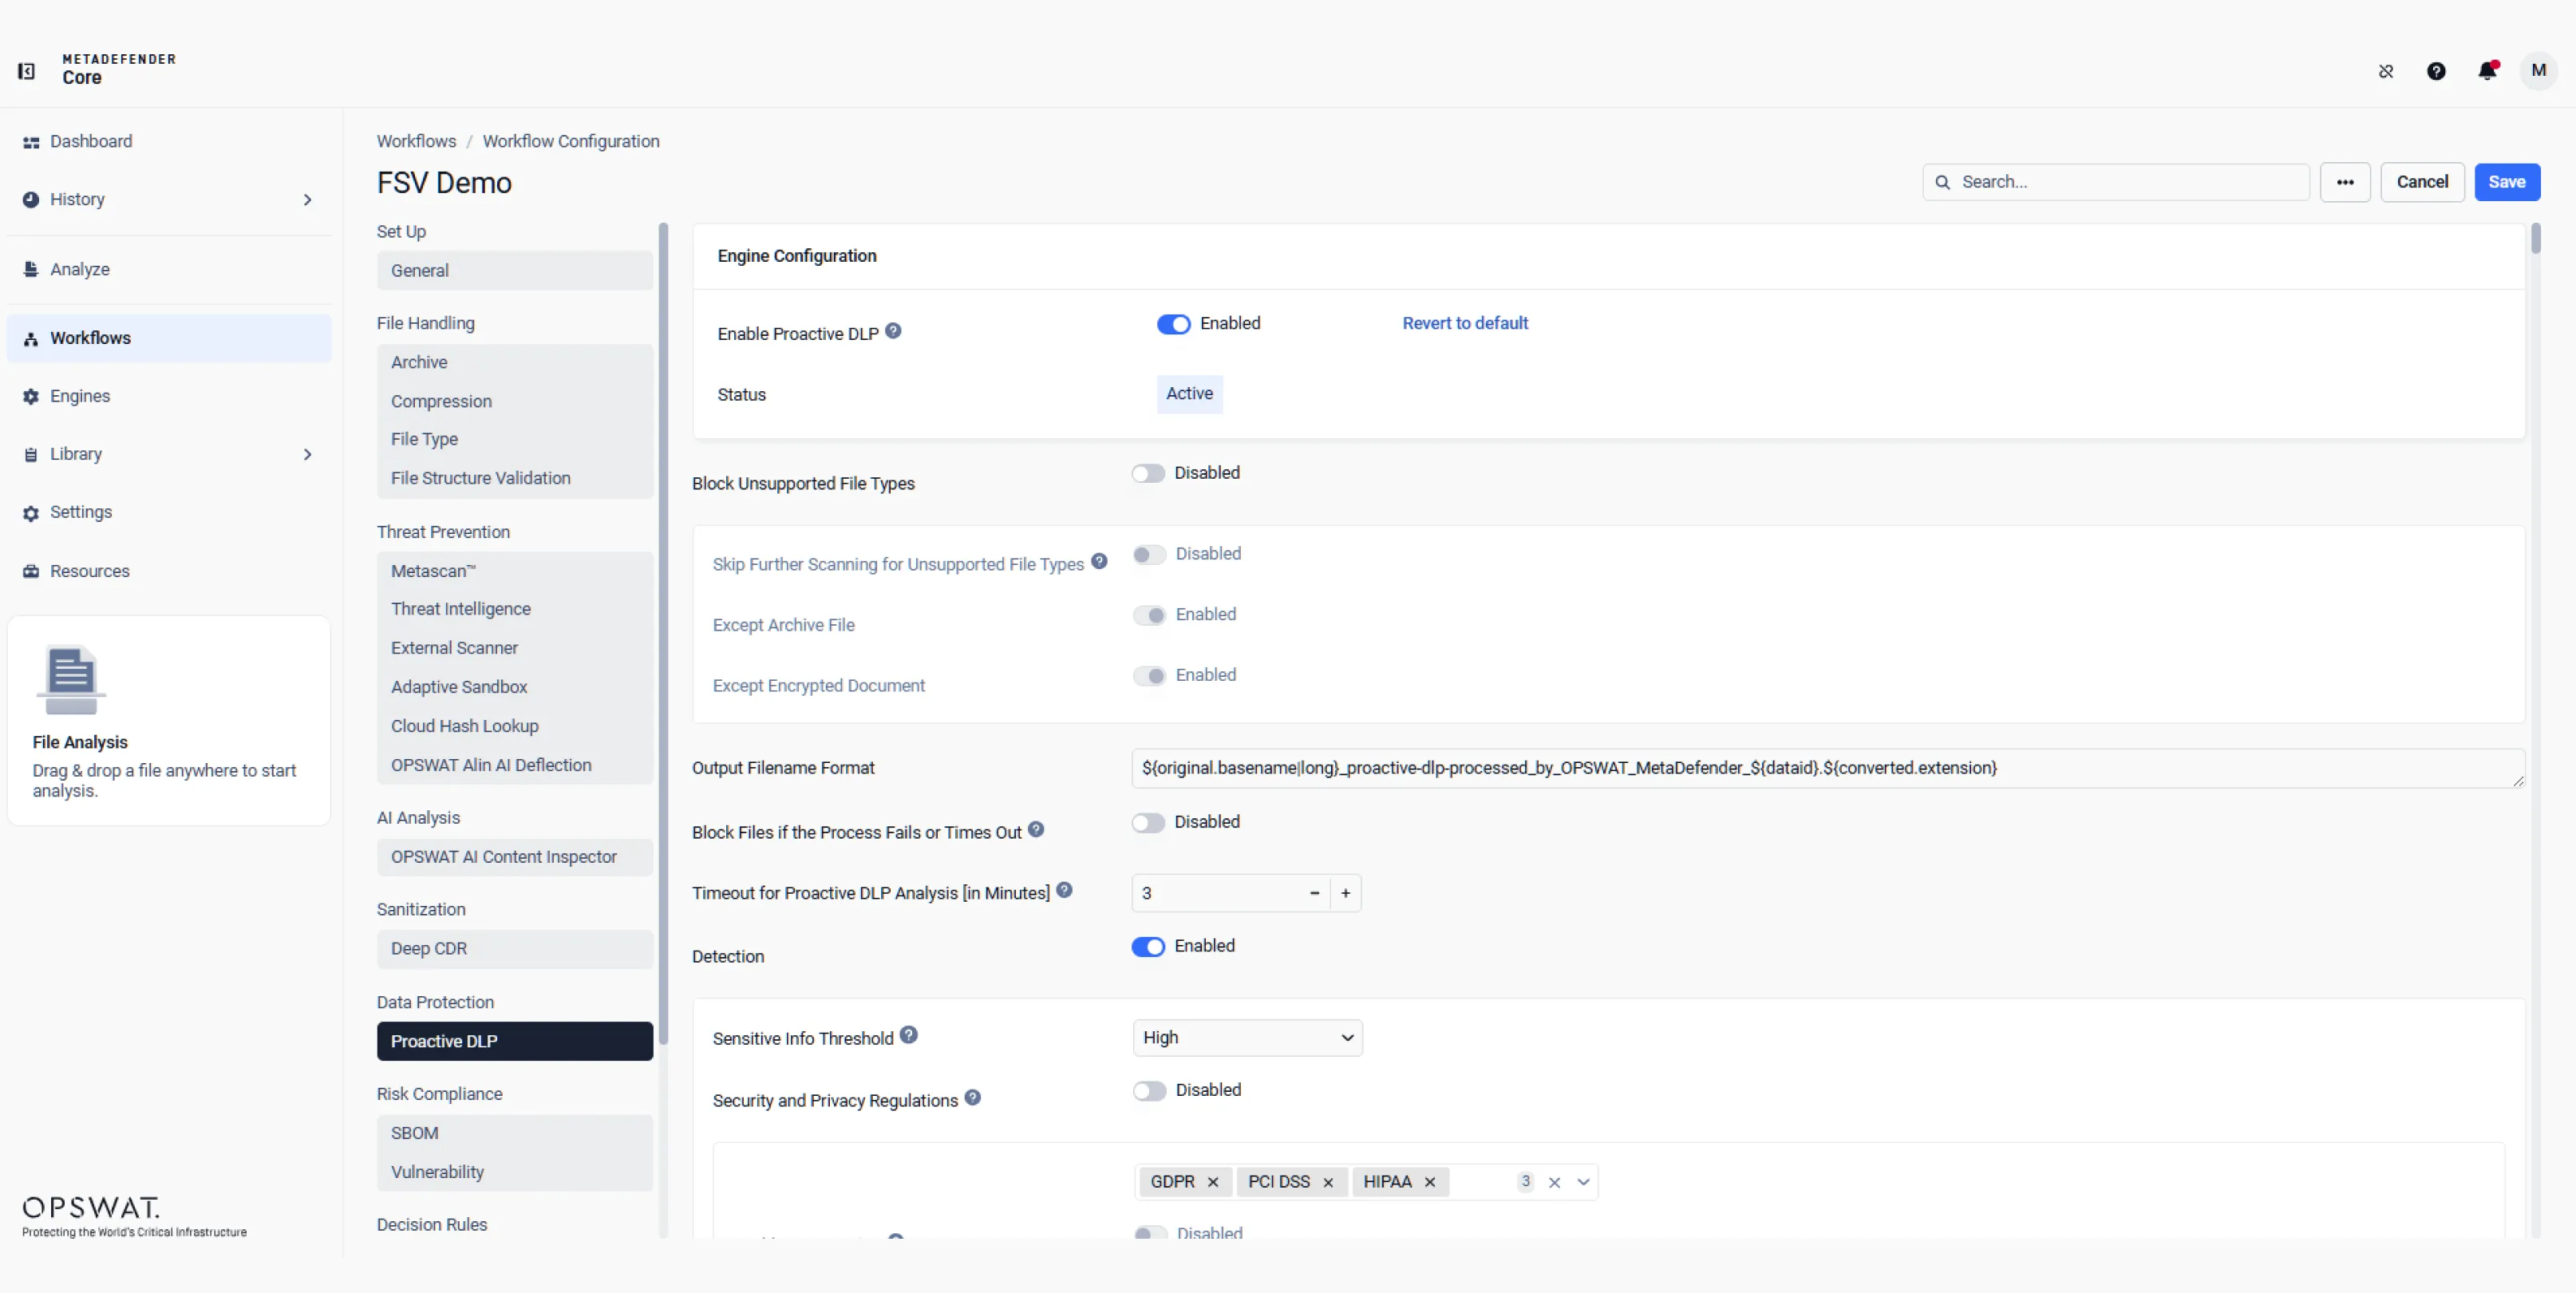
Utilize a classificação e a deteção de padrões baseadas em IA para identificar e proteger dados sensíveis. Configure regras para monitorizar a movimentação de ficheiros, reduzir o risco interno e ocultar, bloquear ou emitir alertas com base na política.
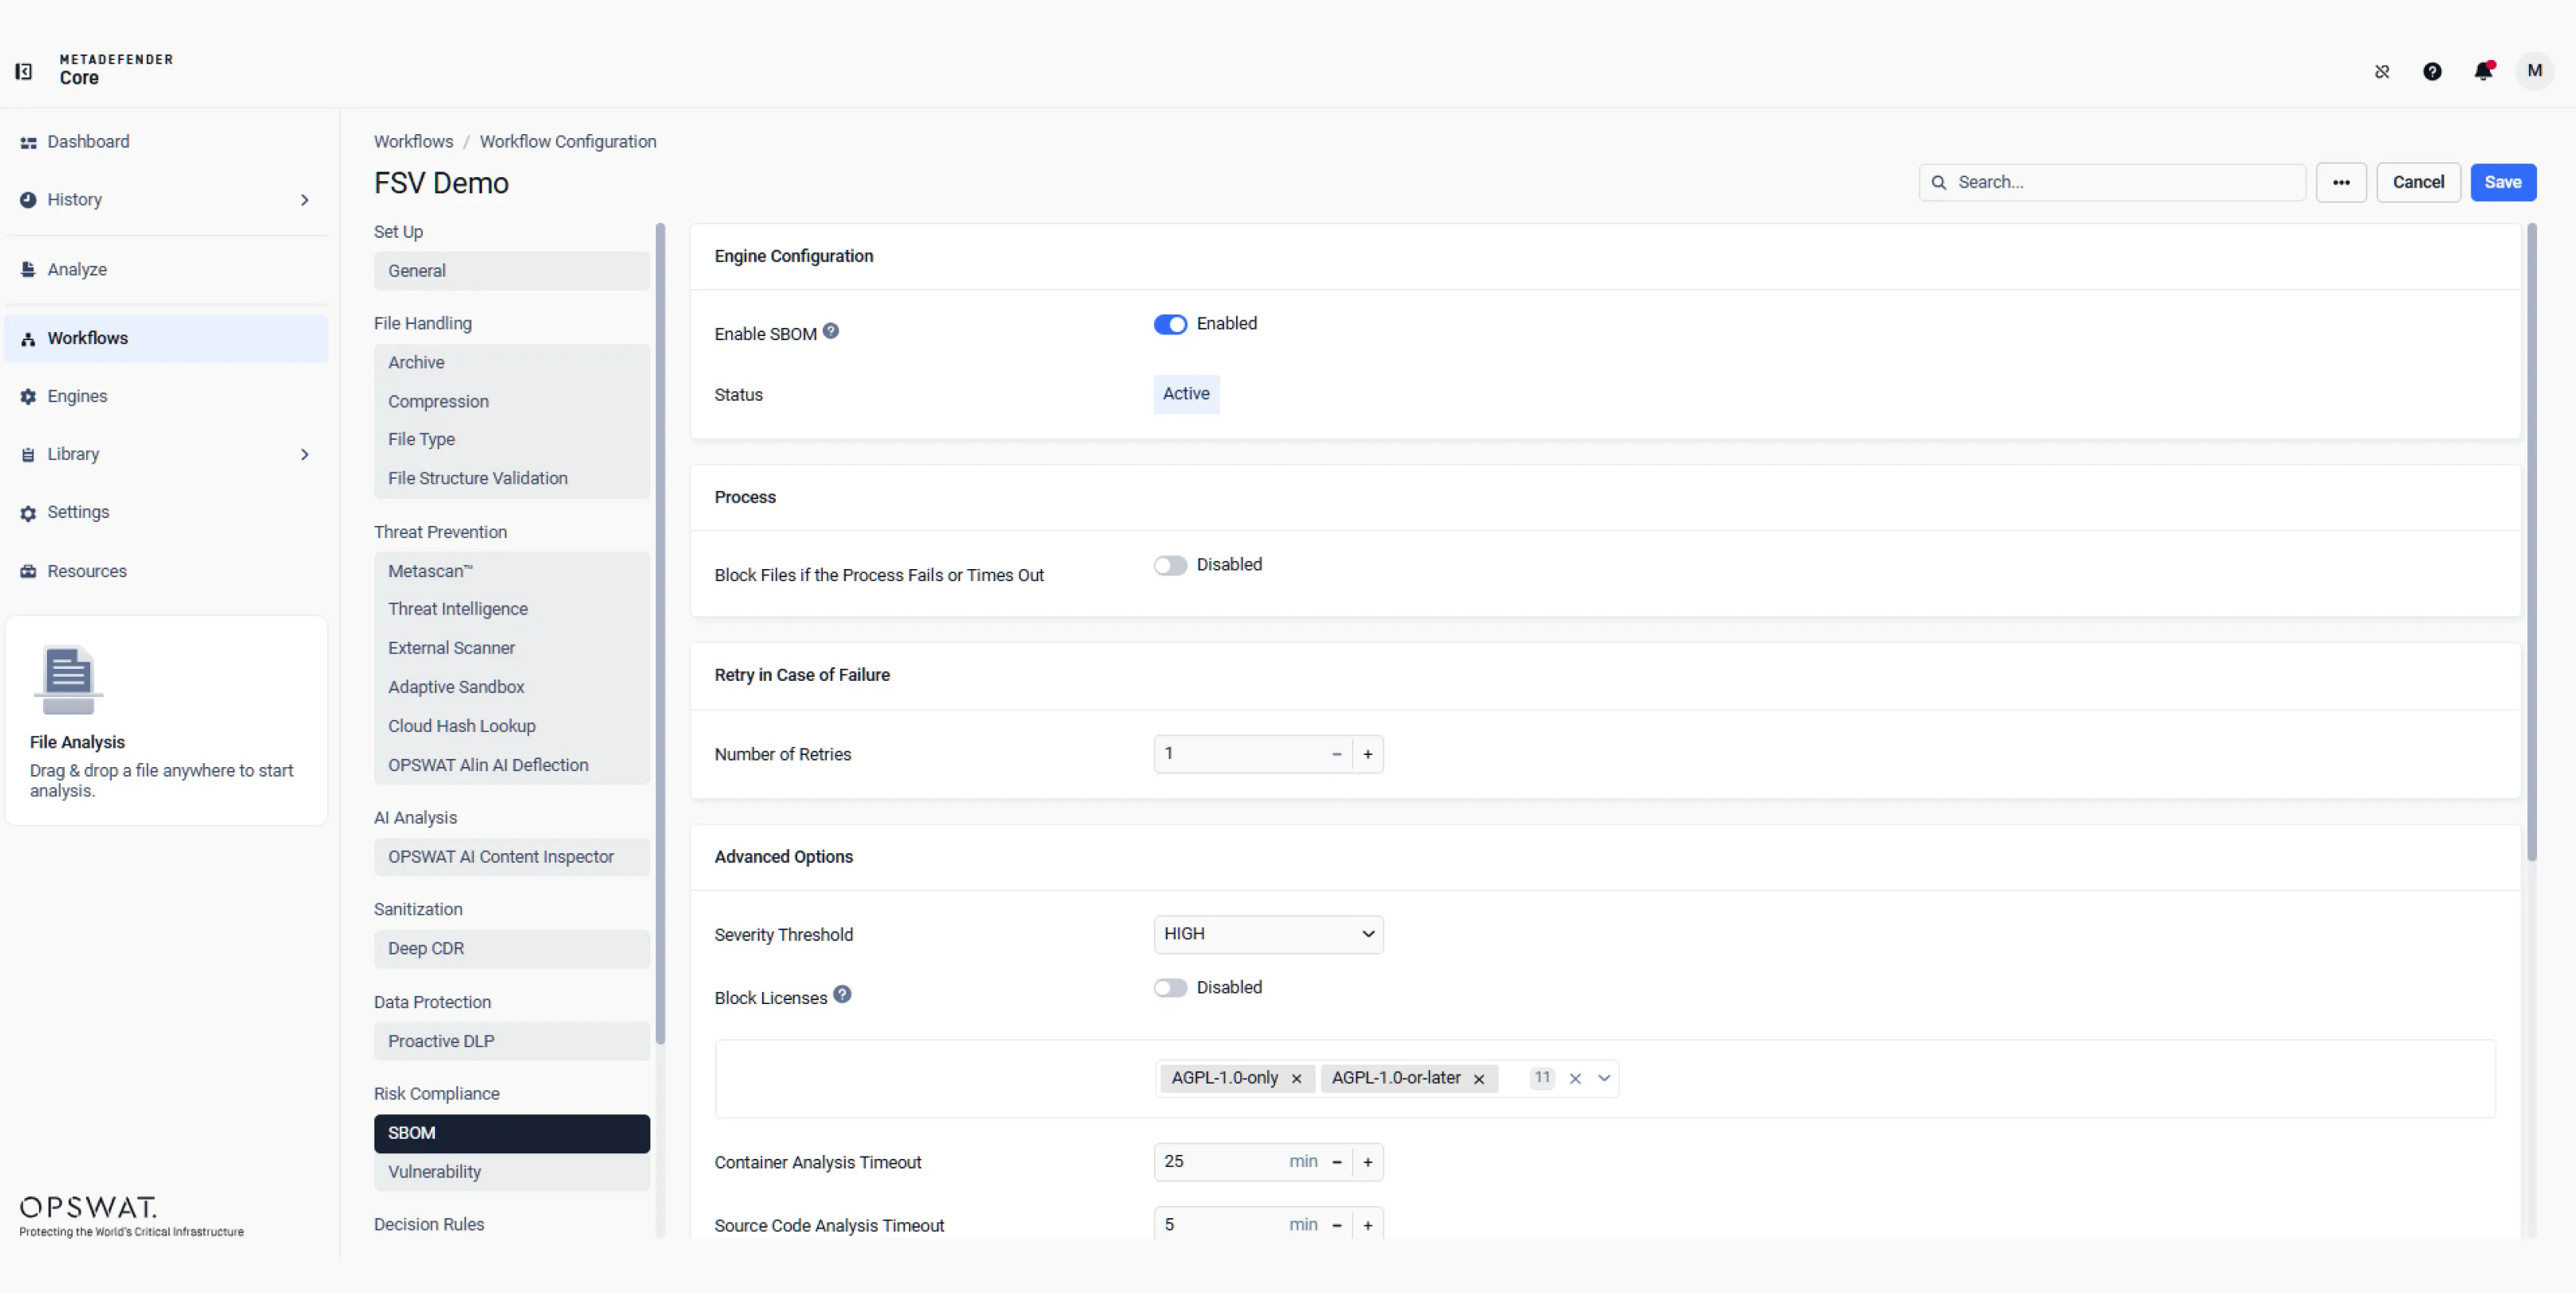
Analisar ficheiros, instaladores e executáveis para gerar uma SBOM (lista de materiais de software) com os componentes, versões, licenças e dependências. Identificar vulnerabilidades conhecidas e aplicar políticas baseadas no risco antes de o software entrar em ambientes críticos.
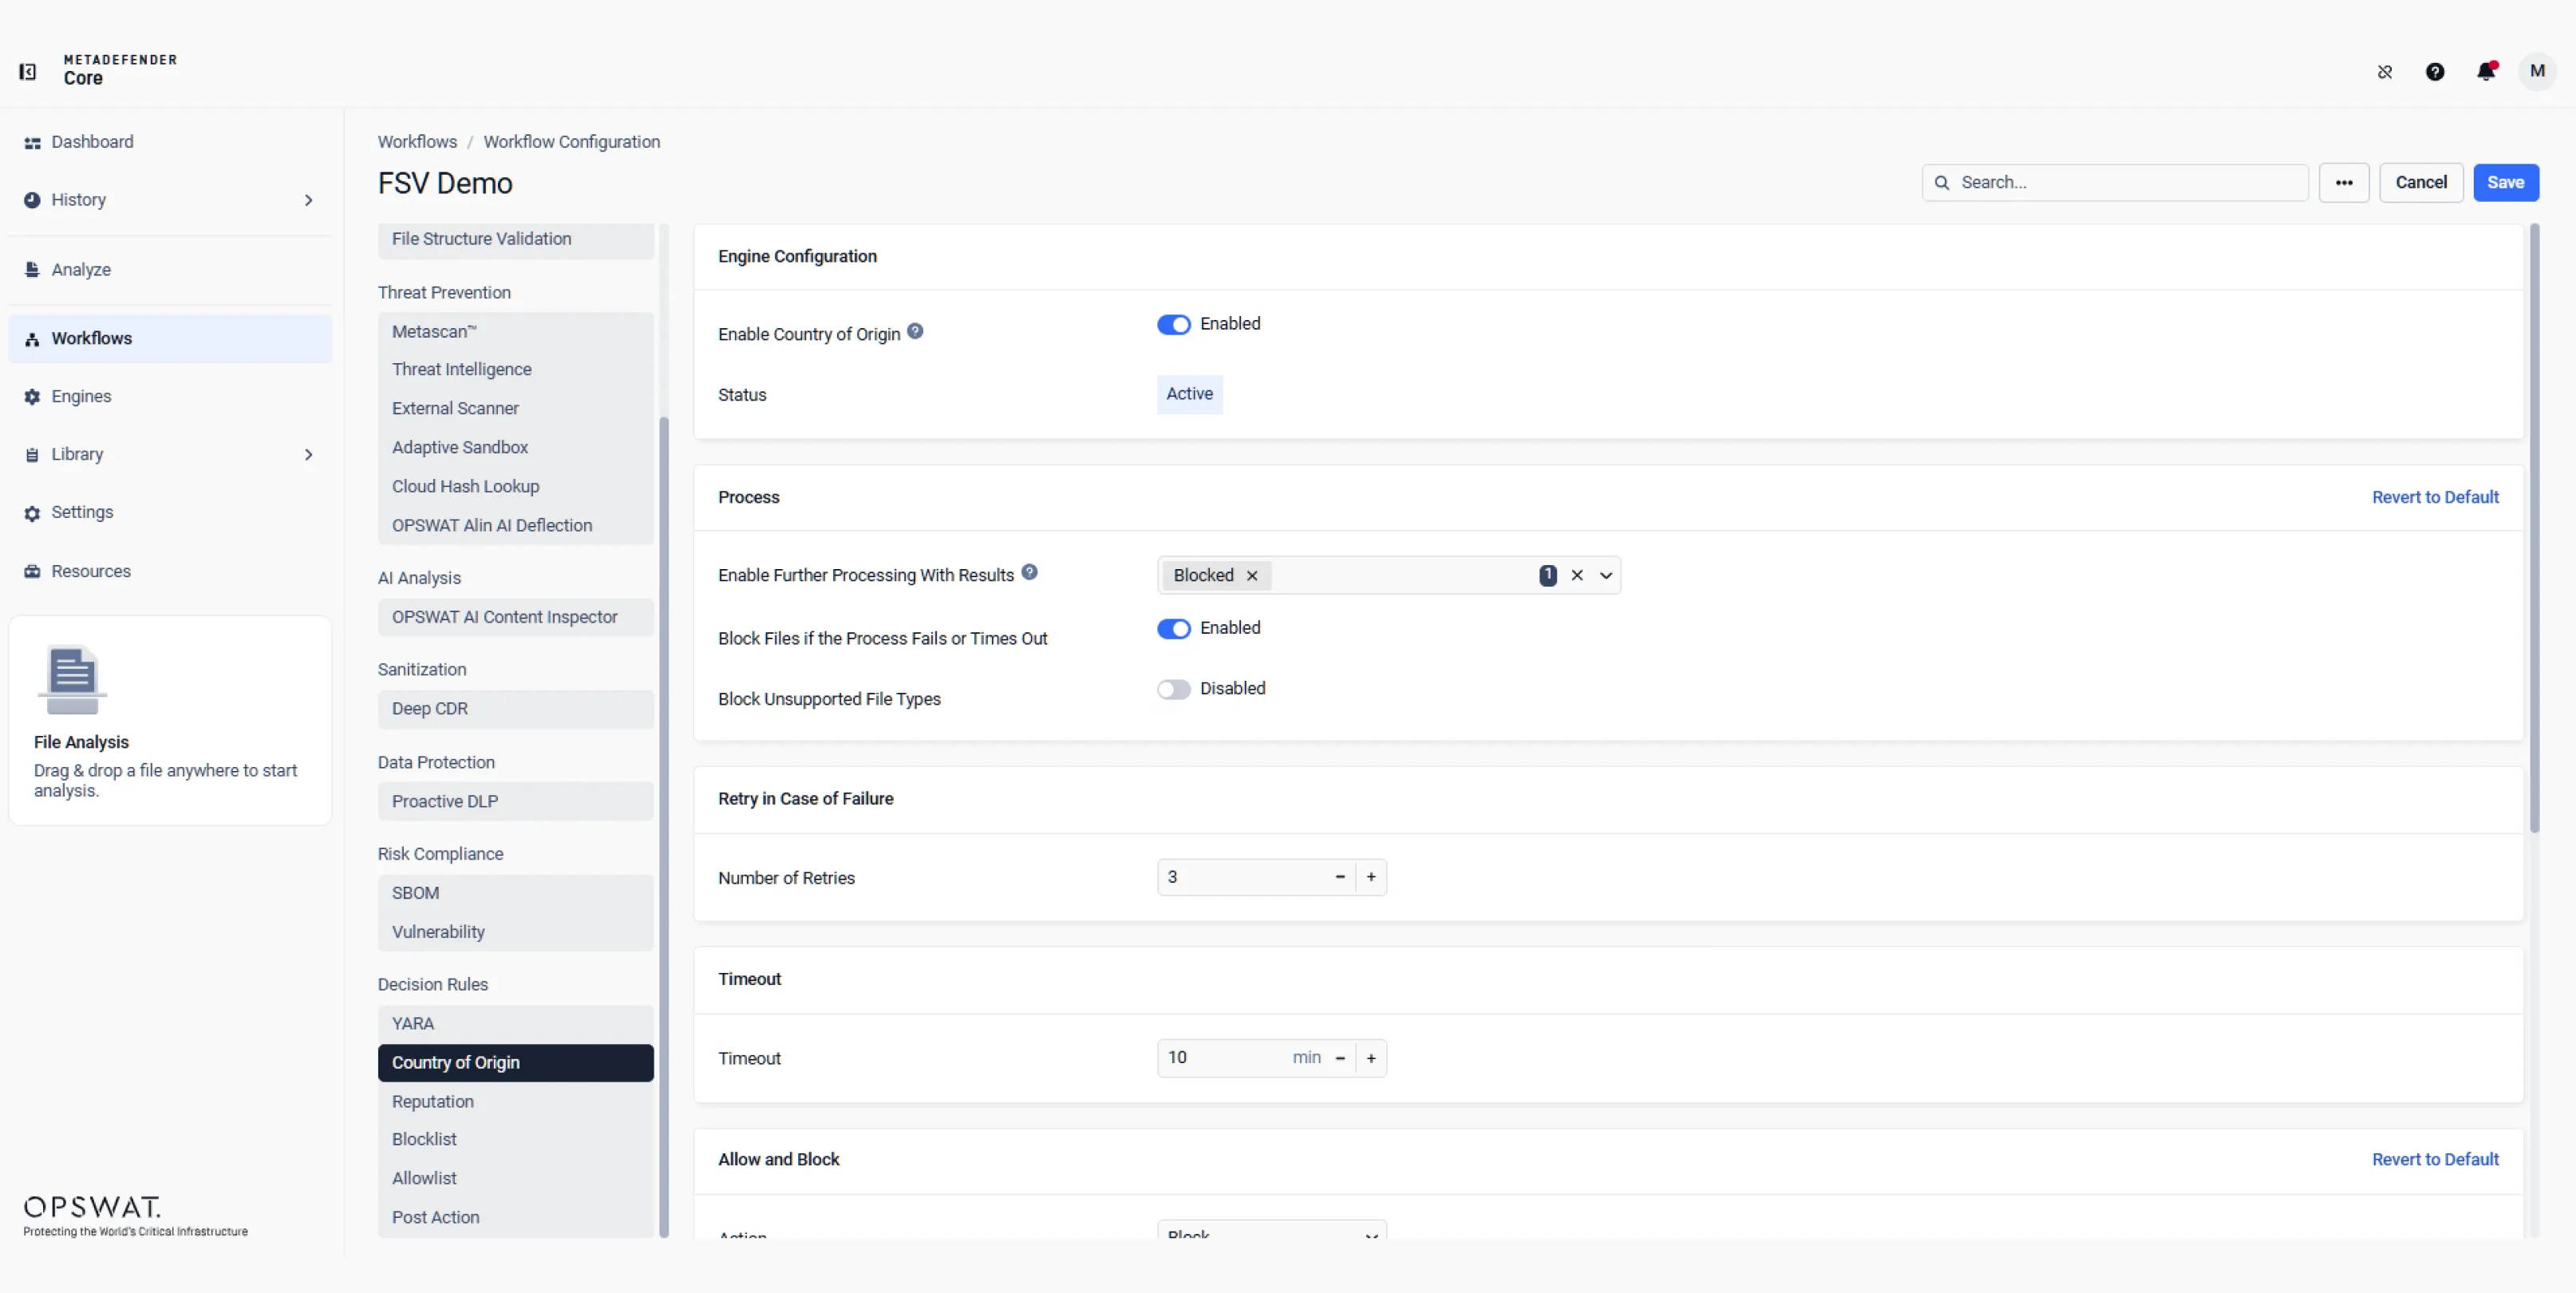
Configure as regras do YARA, do país de origem, de reputação, da lista de bloqueio, da lista de autorização e de ações posteriores para avaliar o contexto dos ficheiros e os resultados da análise e, em seguida, autorizar, bloquear ou encaminhar automaticamente os ficheiros de acordo com a política.
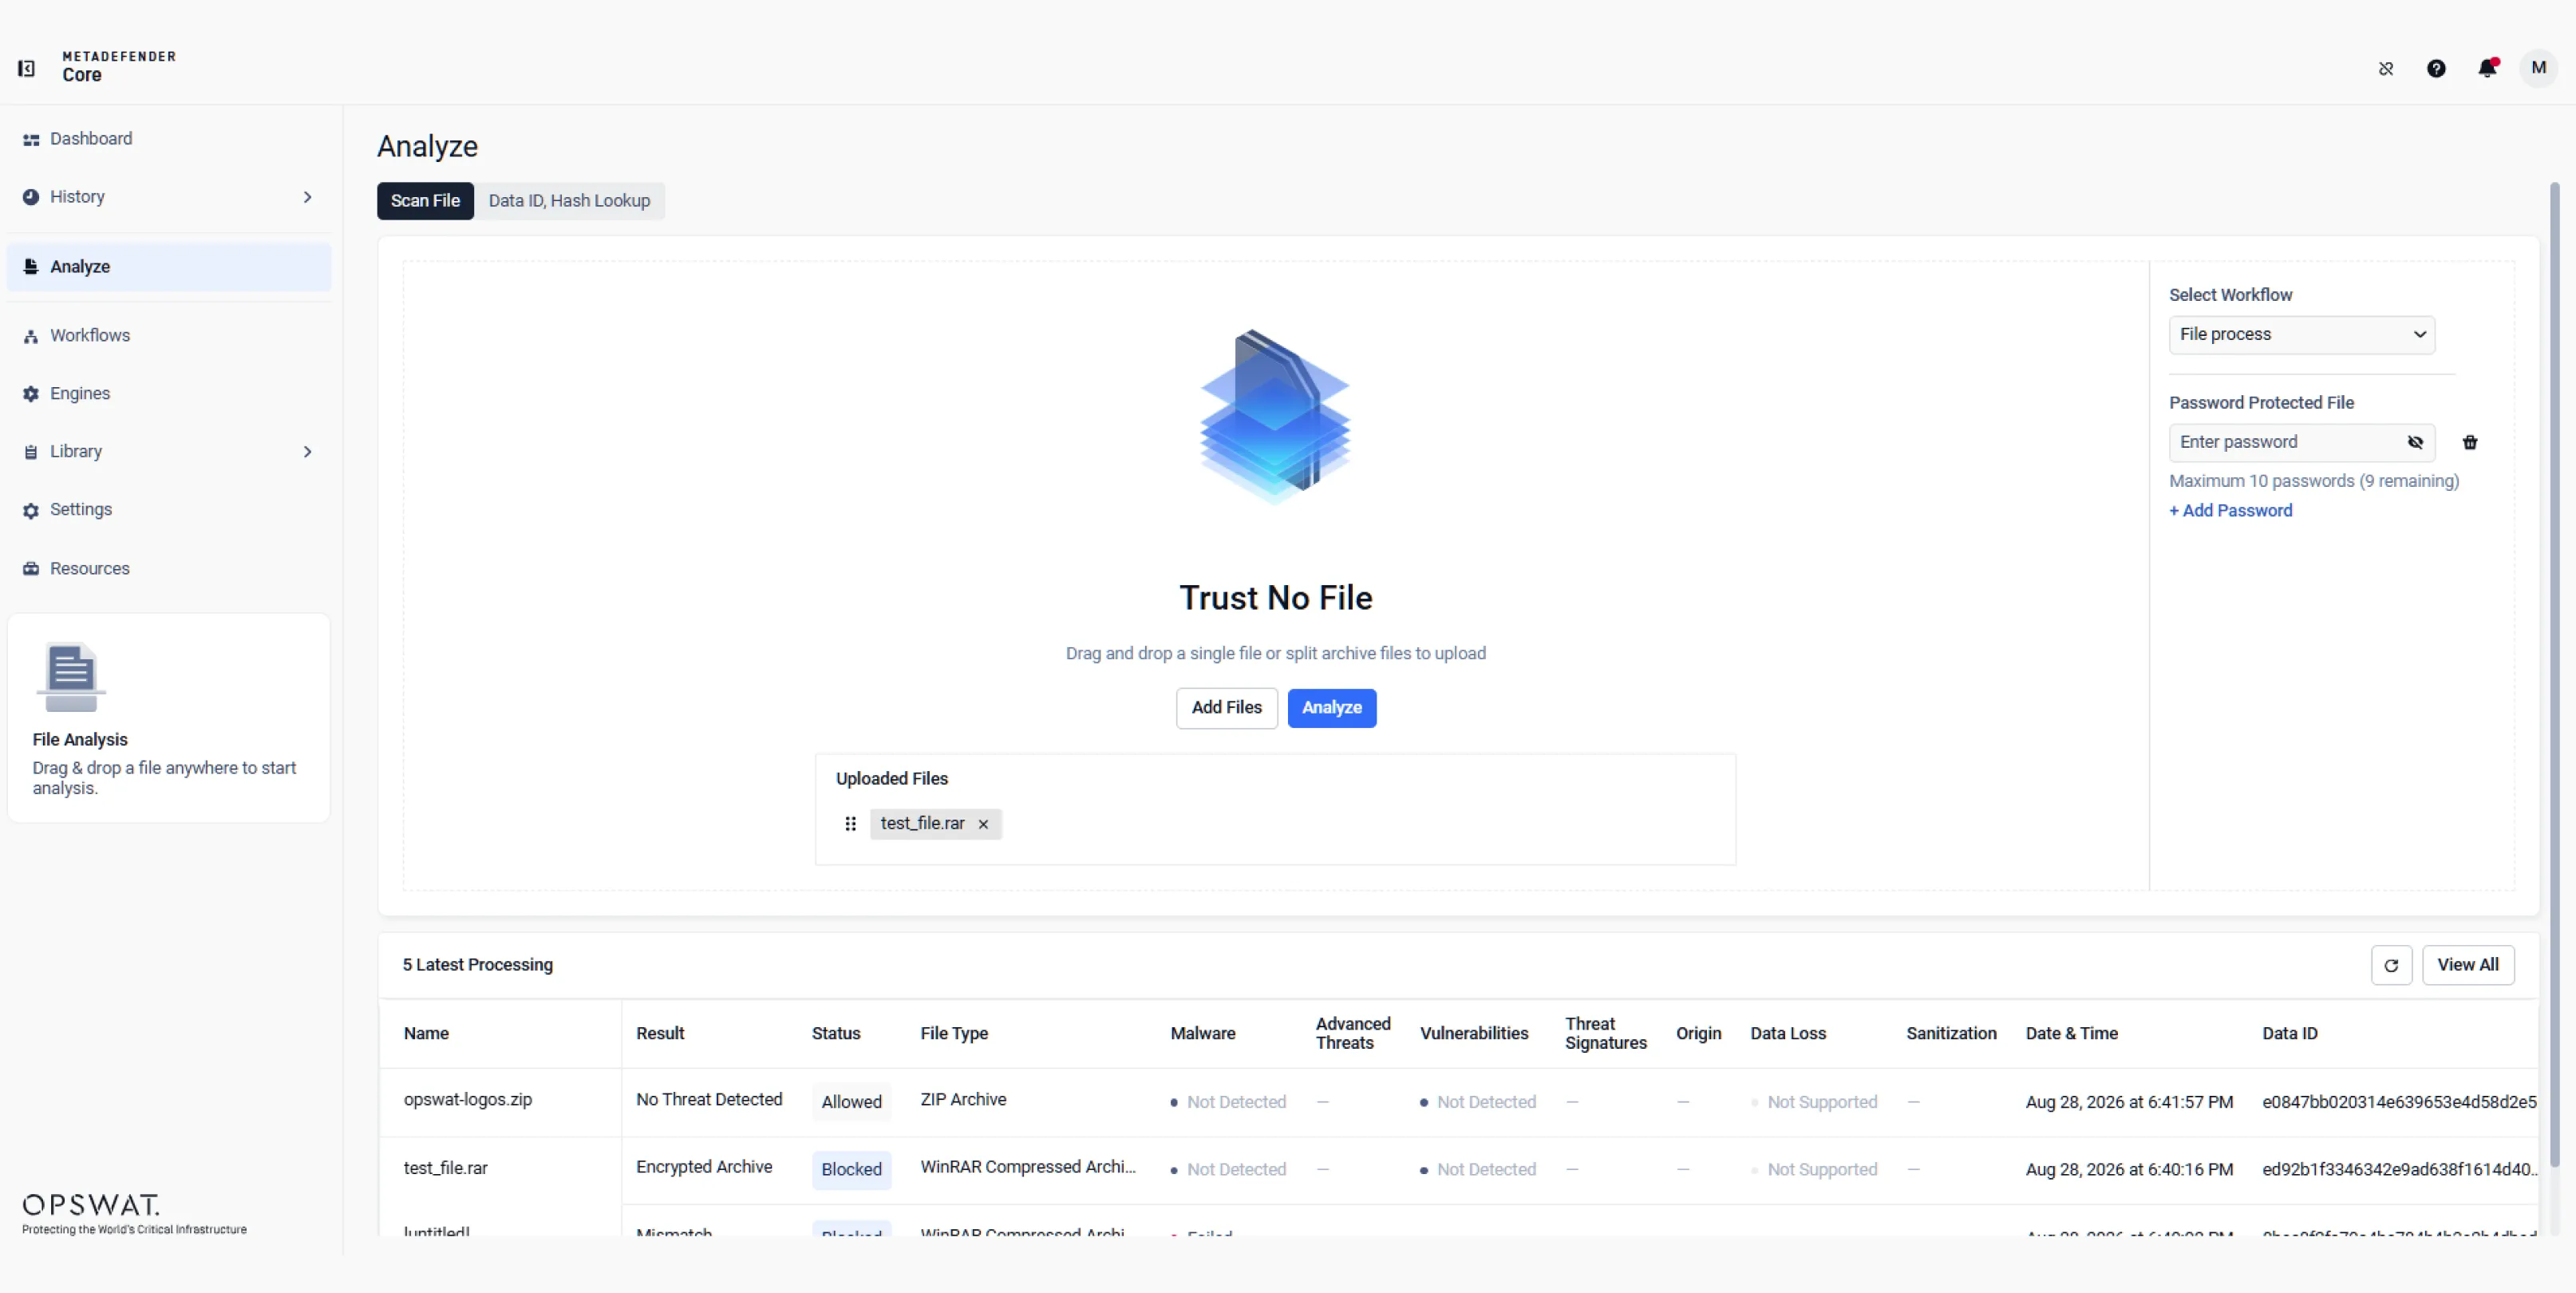
Selecione ou carregue um ficheiro, escolha o fluxo de trabalho pretendido e introduza uma palavra-passe, se necessário. Clique em «Processar» para iniciar a análise do ficheiro com os motores de segurança configurados.
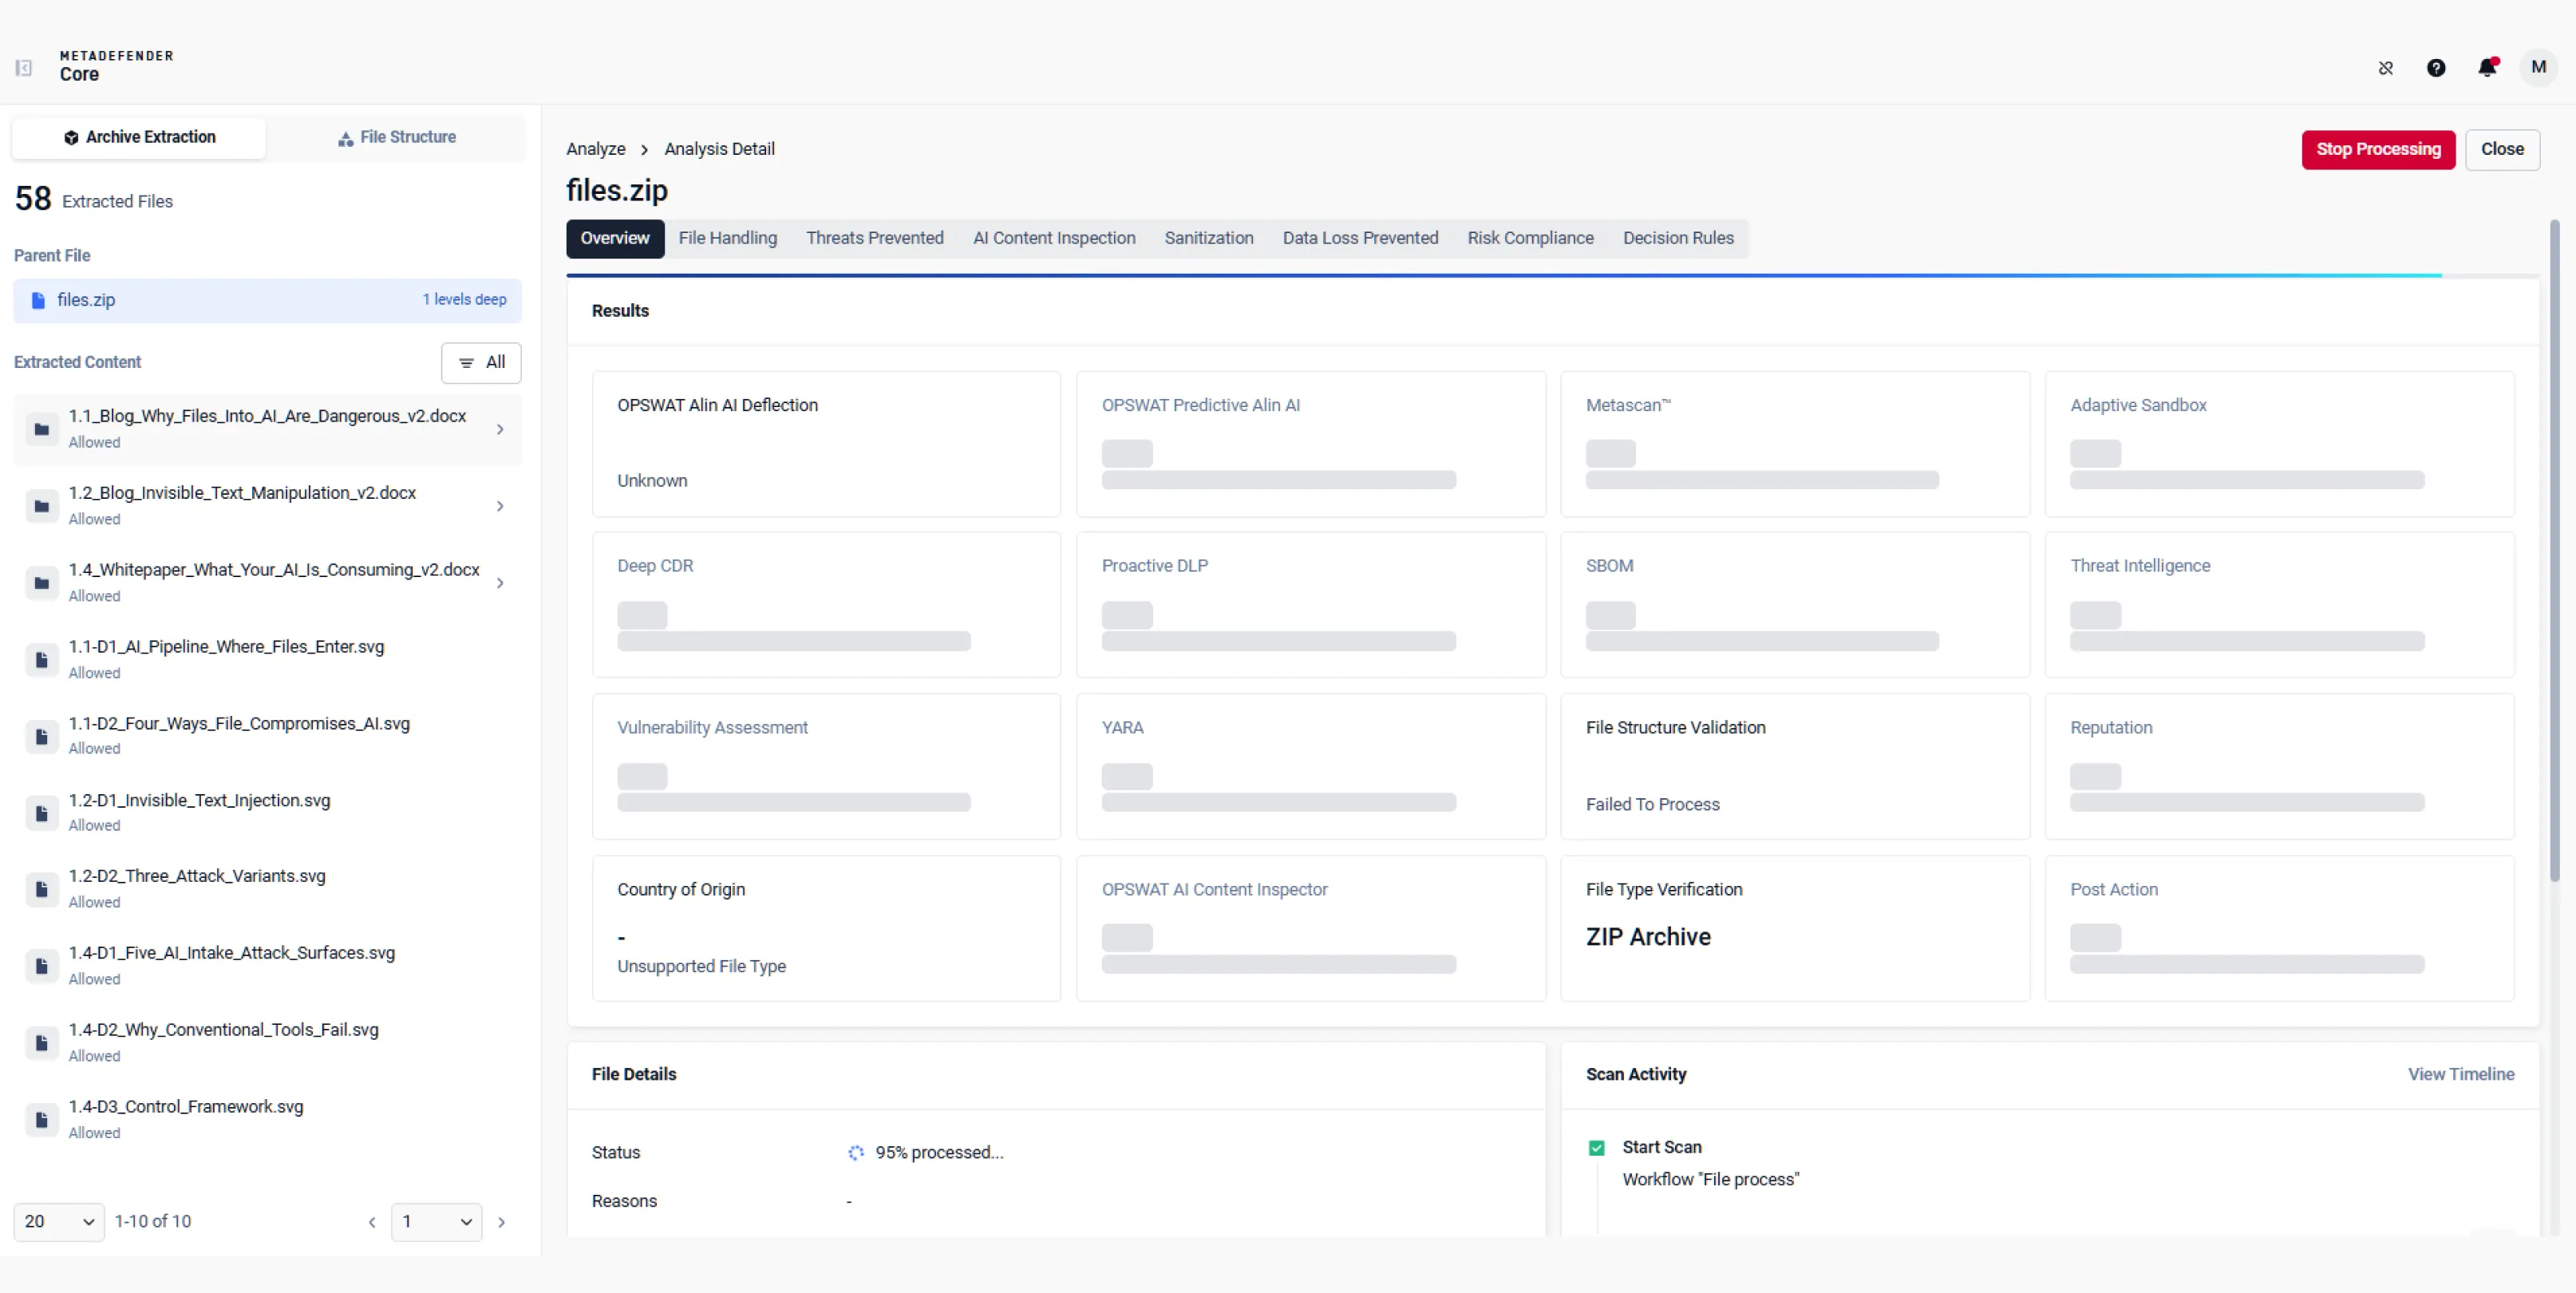
Os ficheiros são submetidos a diferentes mecanismos de verificação de malware e de risco. Este processo garante que nenhum conteúdo potencialmente malicioso consiga ultrapassar o perímetro de segurança e chegar aos utilizadores finais.
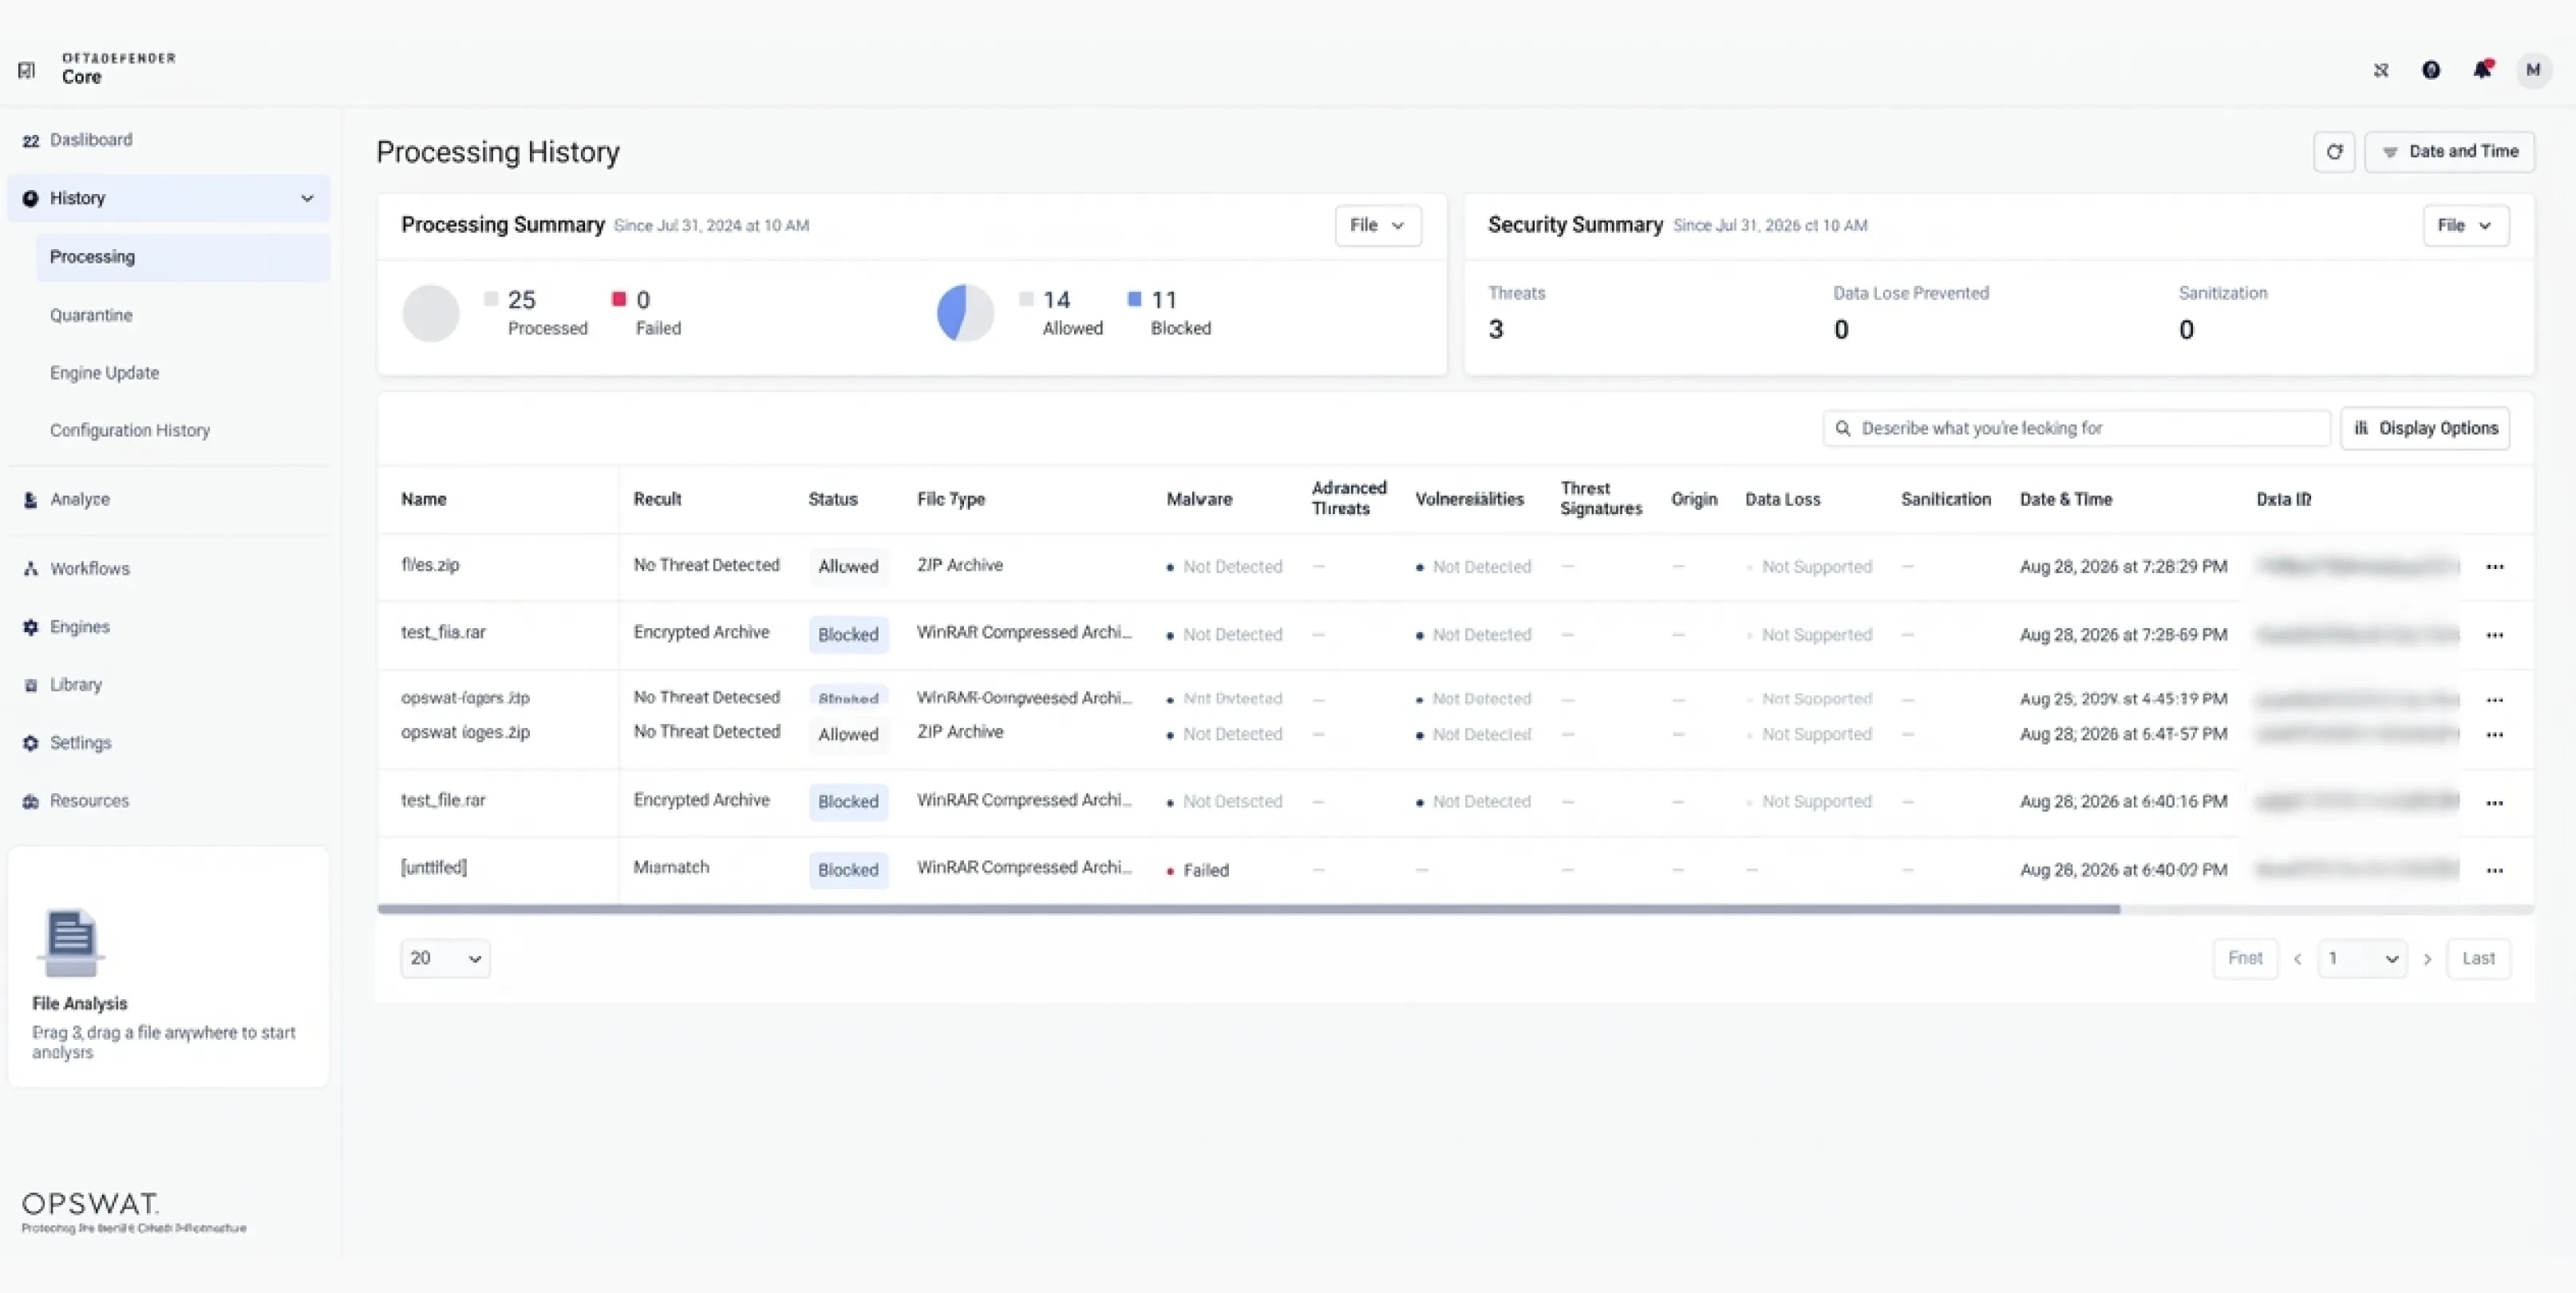
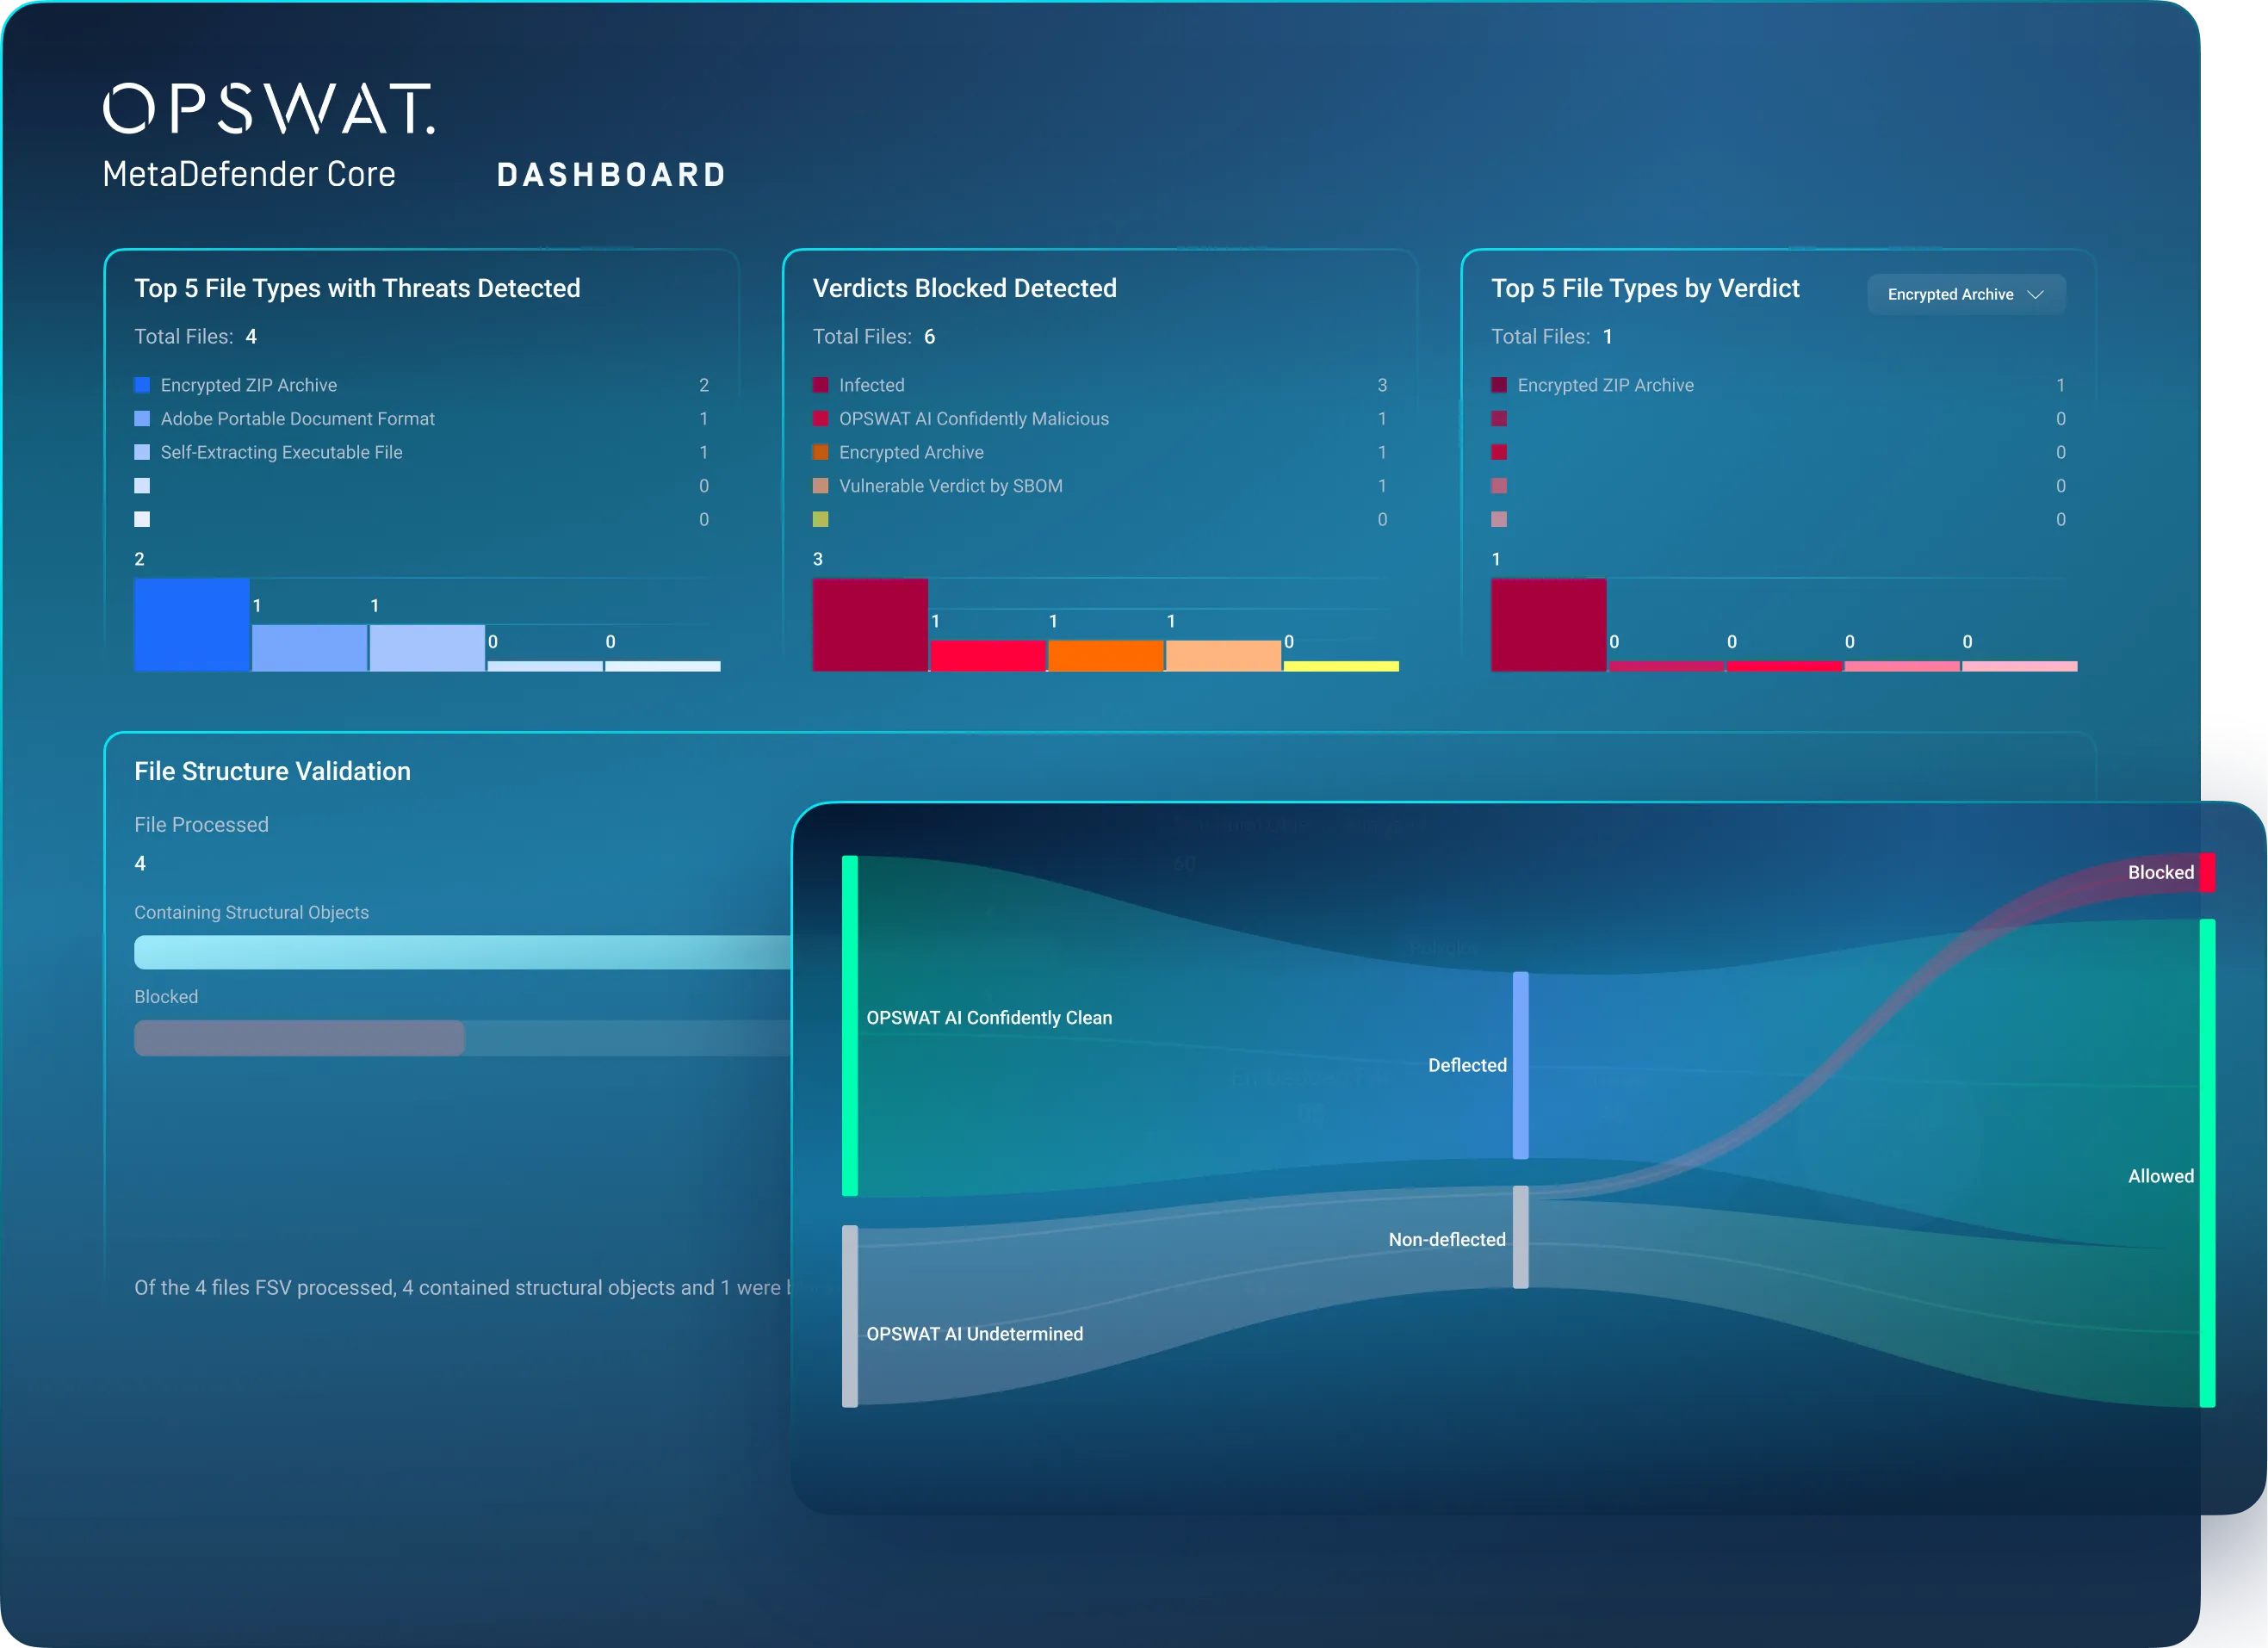
Monitorize ficheiros processados, autorizados, bloqueados e com falha. Pesquise e filtre os resultados por tipo de ficheiro, veredicto de ameaça, vulnerabilidade, sanitização, origem e tempo de processamento.
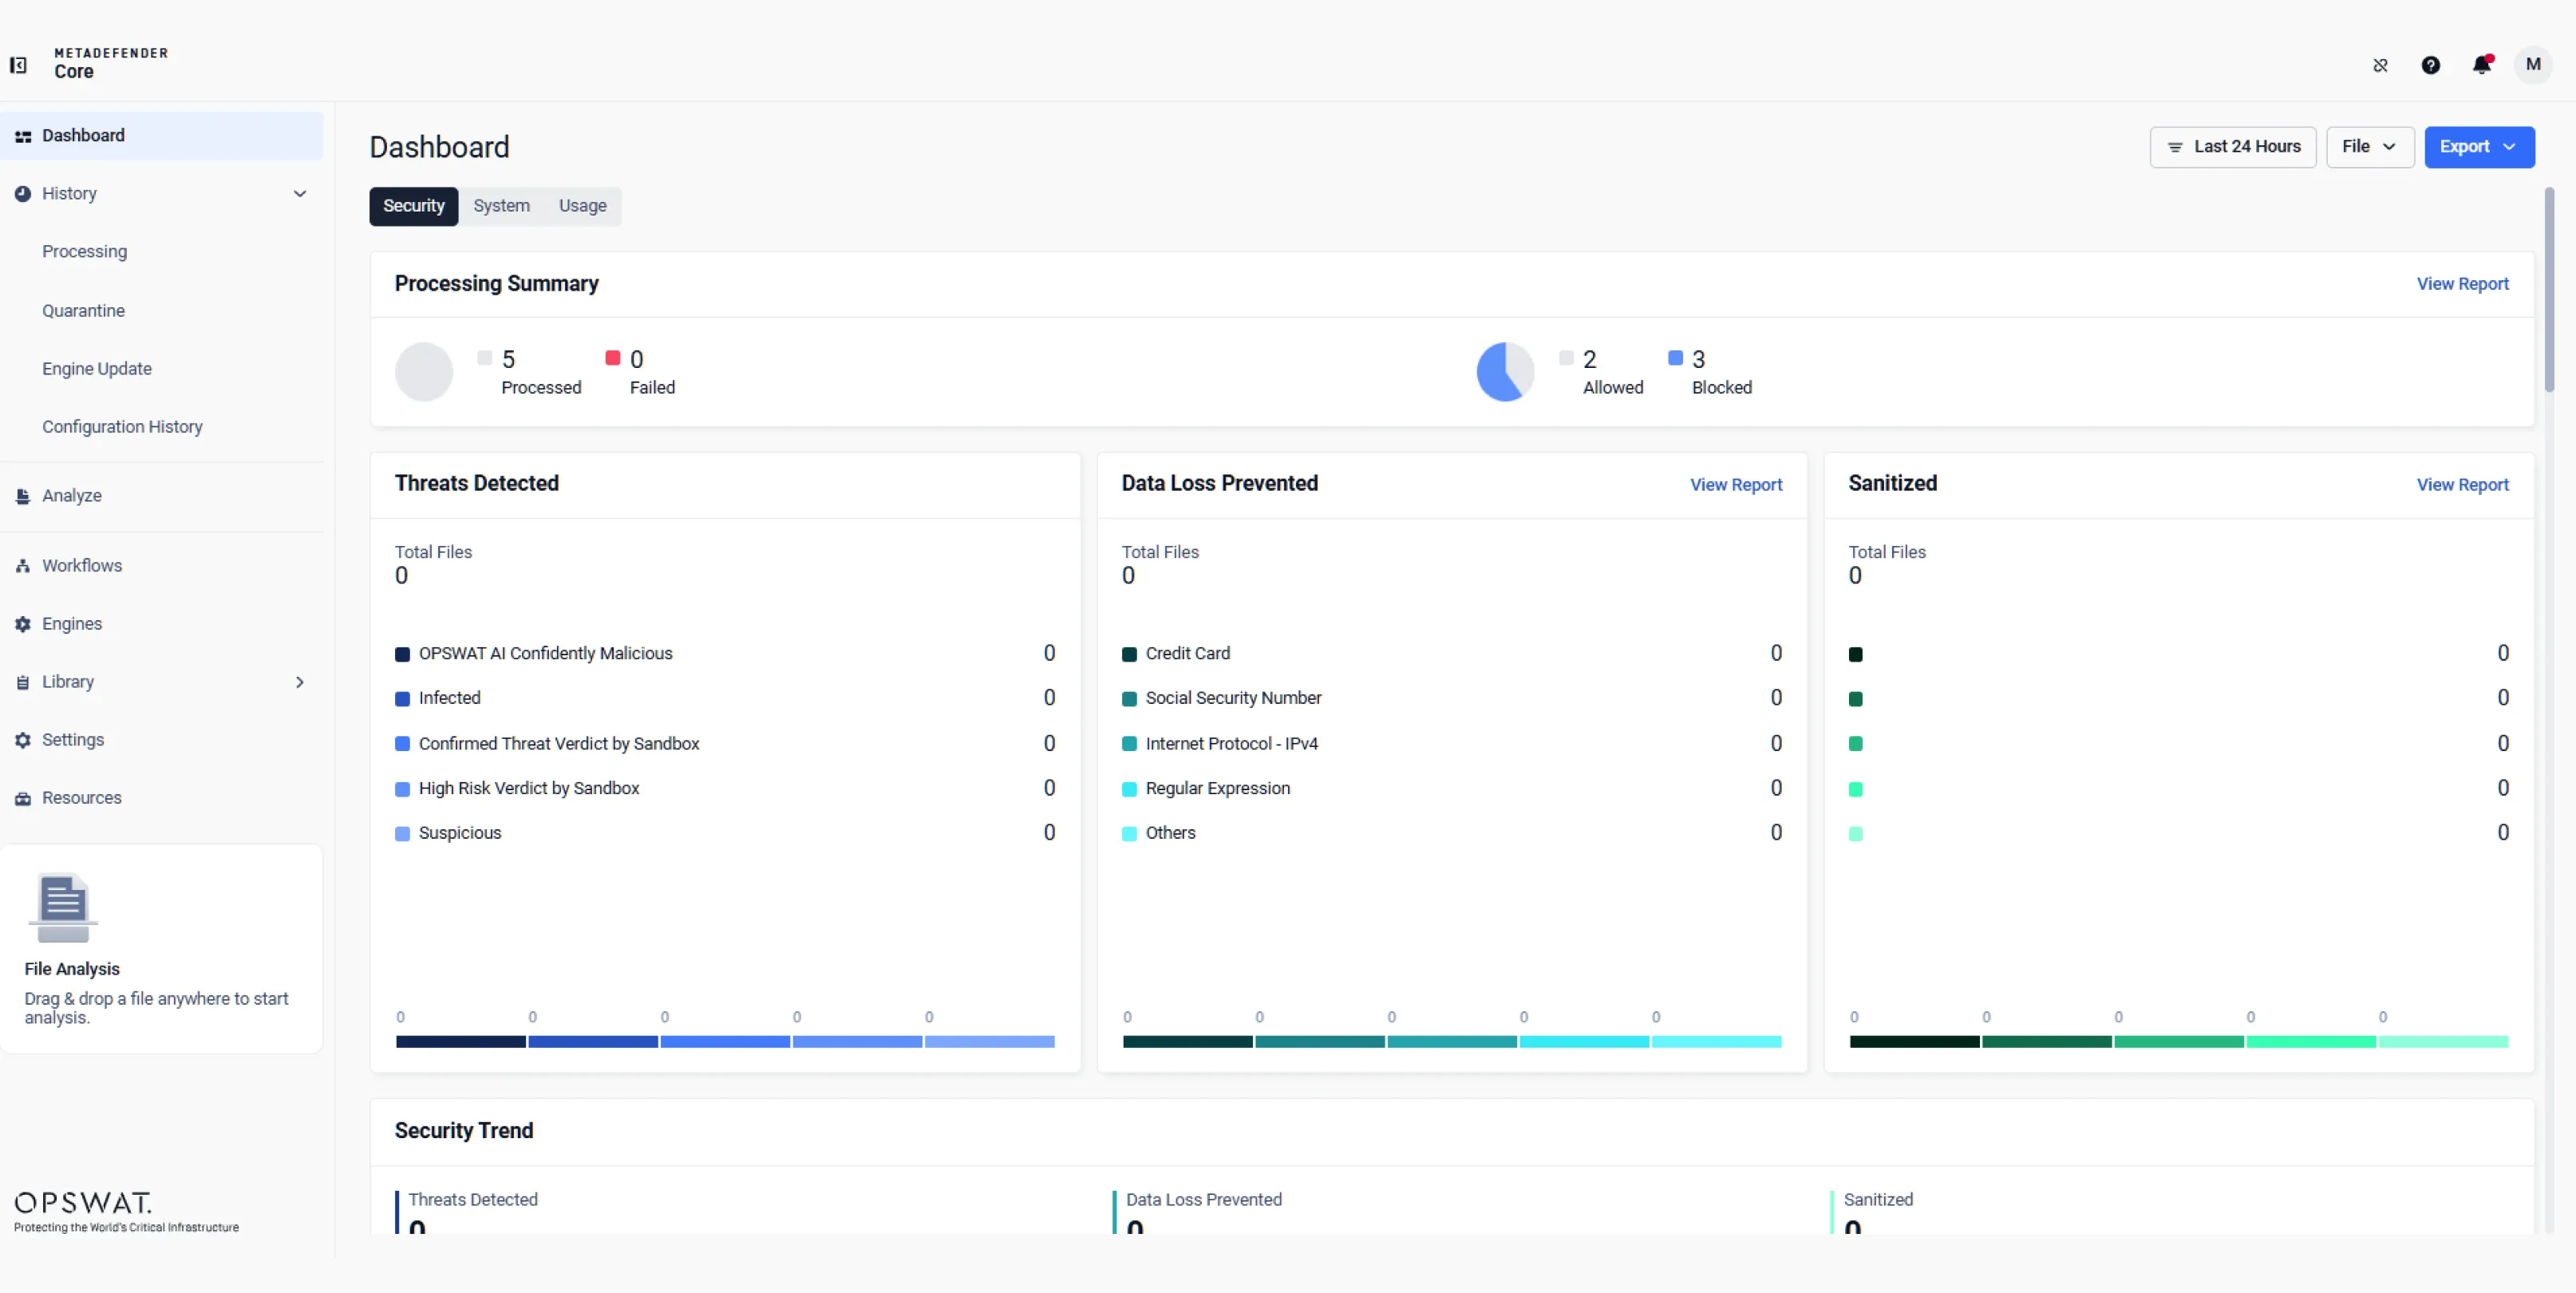
Explore os relatórios de segurança relativos a ameaças detetadas, perdas de dados evitadas, ficheiros limpos, tendências de CVE e países detetados, juntamente com informações sobre o estado do sistema e a utilização. Filtre por intervalo de tempo e tipo de ficheiro, analise as tendências e exporte os resultados.
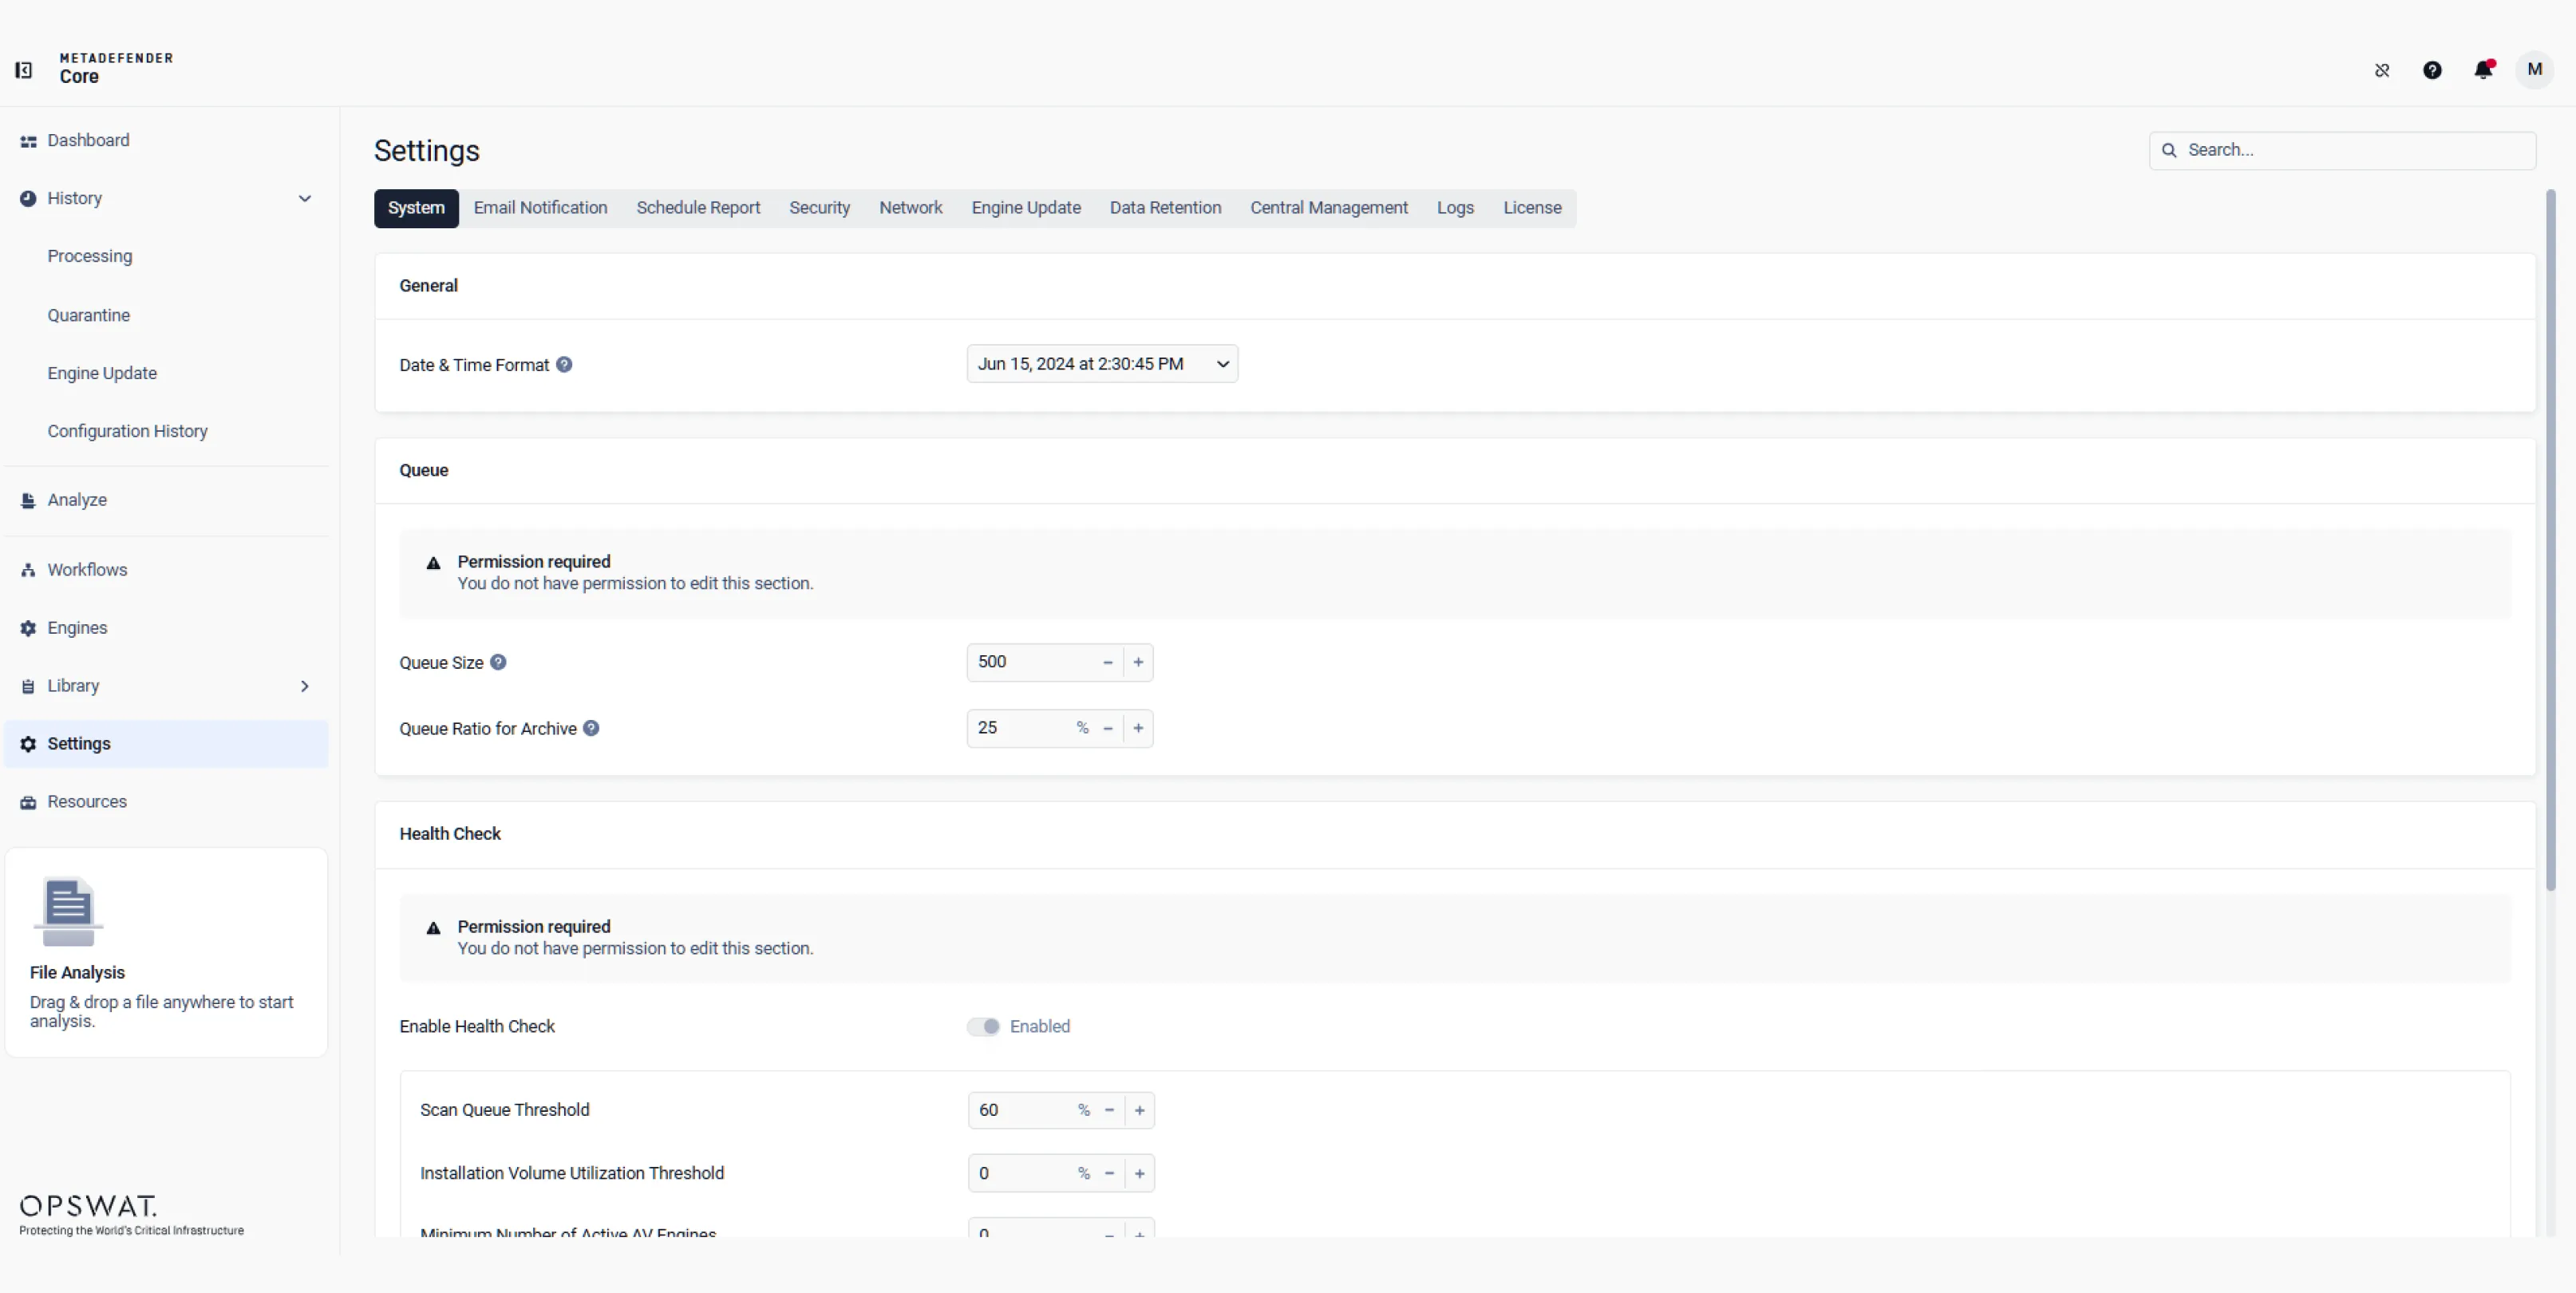
Configure as operações do sistema, as notificações por e-mail, os relatórios programados, a segurança, as definições de rede, as atualizações do motor, a retenção de dados, a gestão centralizada, os registos e o licenciamento. Faça a gestão da capacidade das filas e dos limiares de integridade para garantir um desempenho fiável.
 Gestão de fluxos de trabalho personalizados
Configure fluxos de trabalho alinhados com a segurança para se adequarem às suas políticas operacionais em e-mail, transferência de ficheiros, armazenamento ou ambientes personalizados. Defina como os ficheiros entram no sistema e como são processados.
- Funcionalidades baseadas em módulos
Utilize motores modulares e em camadas de deteção e prevenção, incluindo a IA preditiva Alin, a tecnologia Deep CDR™, Multiscanning, o AI Content Inspector, Proactive DLP, Adaptive ,Sandbox e Threat Intelligence, para adaptar os fluxos de processamento de ficheiros às suas necessidades operacionais e requisitos de segurança.
- Secure Tratamento e validação de ficheiros
Configure a extração de arquivos, a compressão, a deteção do tipo de ficheiro real e a validação da estrutura dos ficheiros para garantir que os ficheiros sejam corretamente identificados, descompactados, processados e verificados antes da análise posterior.
- Prevenção de ameaças em camadas e deteção baseada em IA
Combine o Metascan, o Predictive Alin AI, o Threat Intelligence, o Adaptive , oSandbox e o Alin AI Deflection para identificar ameaças conhecidas, desconhecidas e geradas por IA através de análises com vários motores, informações de reputação, análise comportamental e encaminhamento inteligente.
- Conteúdo gerado por IA e deteção de fraudes
Configure o AI Content Inspector para analisar texto e imagens, identificar conteúdos gerados por IA e detetar possíveis fraudes. Utilize os seus resultados para avaliar o risco antes de os ficheiros entrarem em fluxos de trabalho críticos.
- Detecção de vulnerabilidades «zero-day» com limpeza profunda de ficheiros
Configure a tecnologia Deep CDR™ para sanitizar ficheiros, removendo conteúdos potencialmente maliciosos e reconstruindo versões seguras e utilizáveis, preservando simultaneamente as funcionalidades essenciais para o negócio, antes de os ficheiros entrarem nos fluxos de trabalho a jusante.
- Proteção de dados sensíveis
Utilize a classificação e a deteção de padrões baseadas em IA para identificar e proteger dados sensíveis. Configure regras para monitorizar a movimentação de ficheiros, reduzir o risco interno e ocultar, bloquear ou emitir alertas com base na política.
- Geração de SBOM e Avaliação de Vulnerabilidades
Analisar ficheiros, instaladores e executáveis para gerar uma SBOM (lista de materiais de software) com os componentes, versões, licenças e dependências. Identificar vulnerabilidades conhecidas e aplicar políticas baseadas no risco antes de o software entrar em ambientes críticos.
- Regras de decisão e aplicação de políticas
Configure as regras do YARA, do país de origem, de reputação, da lista de bloqueio, da lista de autorização e de ações posteriores para avaliar o contexto dos ficheiros e os resultados da análise e, em seguida, autorizar, bloquear ou encaminhar automaticamente os ficheiros de acordo com a política.
- Carregar ficheiros para digitalização
Selecione ou carregue um ficheiro, escolha o fluxo de trabalho pretendido e introduza uma palavra-passe, se necessário. Clique em «Processar» para iniciar a análise do ficheiro com os motores de segurança configurados.
- Digitalização simultânea com vários motores
Os ficheiros são submetidos a diferentes mecanismos de verificação de malware e de risco. Este processo garante que nenhum conteúdo potencialmente malicioso consiga ultrapassar o perímetro de segurança e chegar aos utilizadores finais.
- Histórico de processamento e resultados em matéria de segurança
Monitorize ficheiros processados, autorizados, bloqueados e com falha. Pesquise e filtre os resultados por tipo de ficheiro, veredicto de ameaça, vulnerabilidade, sanitização, origem e tempo de processamento.
- Relatórios de segurança e análise de tendências
Explore os relatórios de segurança relativos a ameaças detetadas, perdas de dados evitadas, ficheiros limpos, tendências de CVE e países detetados, juntamente com informações sobre o estado do sistema e a utilização. Filtre por intervalo de tempo e tipo de ficheiro, analise as tendências e exporte os resultados.
- Configuração e administração do sistema
Configure as operações do sistema, as notificações por e-mail, os relatórios programados, a segurança, as definições de rede, as atualizações do motor, a retenção de dados, a gestão centralizada, os registos e o licenciamento. Faça a gestão da capacidade das filas e dos limiares de integridade para garantir um desempenho fiável.
Motores baseados em IA
100% de proteção
da tecnologia Deep CDR™ contra ataques «zero-day» e malware assistido por IA
Confiado por
2,100+
Organizações «
» em todo o mundo
99%+
Precisão na deteção de malware em mais de 30 motores antimalware
Mais de 200 tipos de ficheiros e mais de 30 formatos de arquivo do
Líder de mercado #1
Confiança total nos ficheiros com MetaDefender Core™
Segurança do carregamento de ficheiros
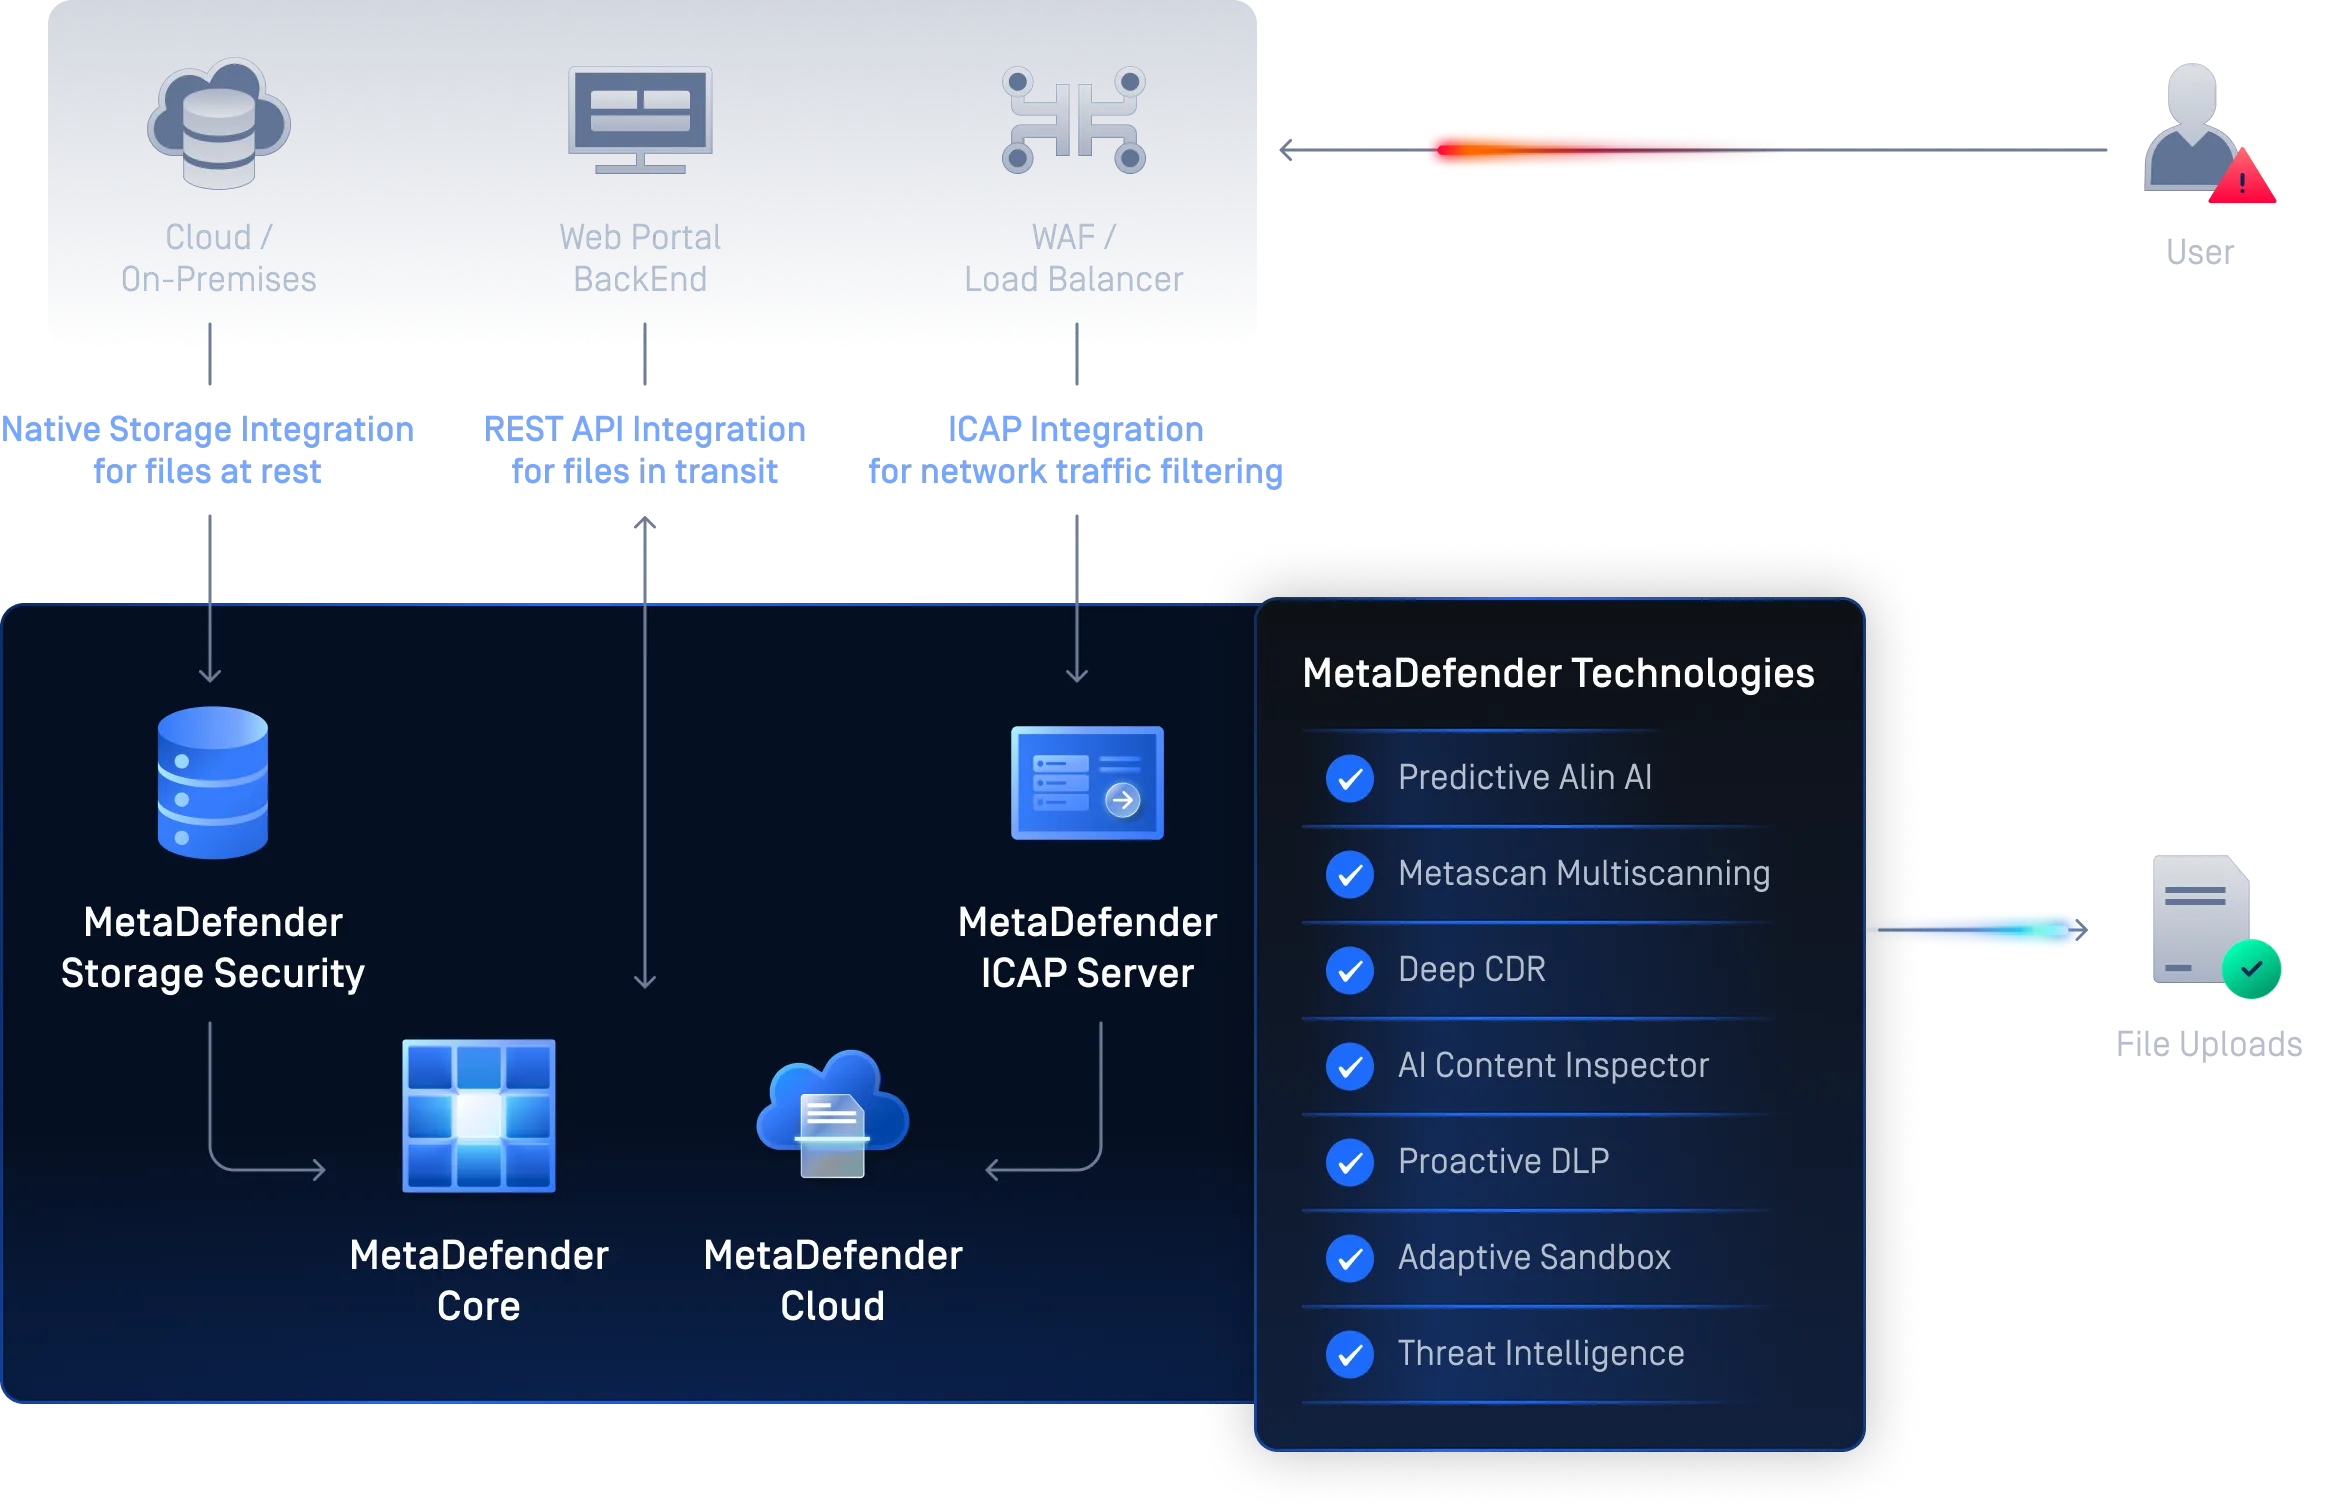
MetaDefender Core portais e aplicações públicas contra ameaças veiculadas por ficheiros, sanitizando todos os ficheiros carregados com a tecnologia Deep CDR™ e realizando análises em paralelo com mais de 30 motores antimalware. Aplica princípios de confiança zero no perímetro, deteta tipos de ficheiros falsificados e inspeciona arquivos encriptados para prevenir ransomware e fugas de dados sem prejudicar a experiência do utilizador.
Segurança no download de ficheiros
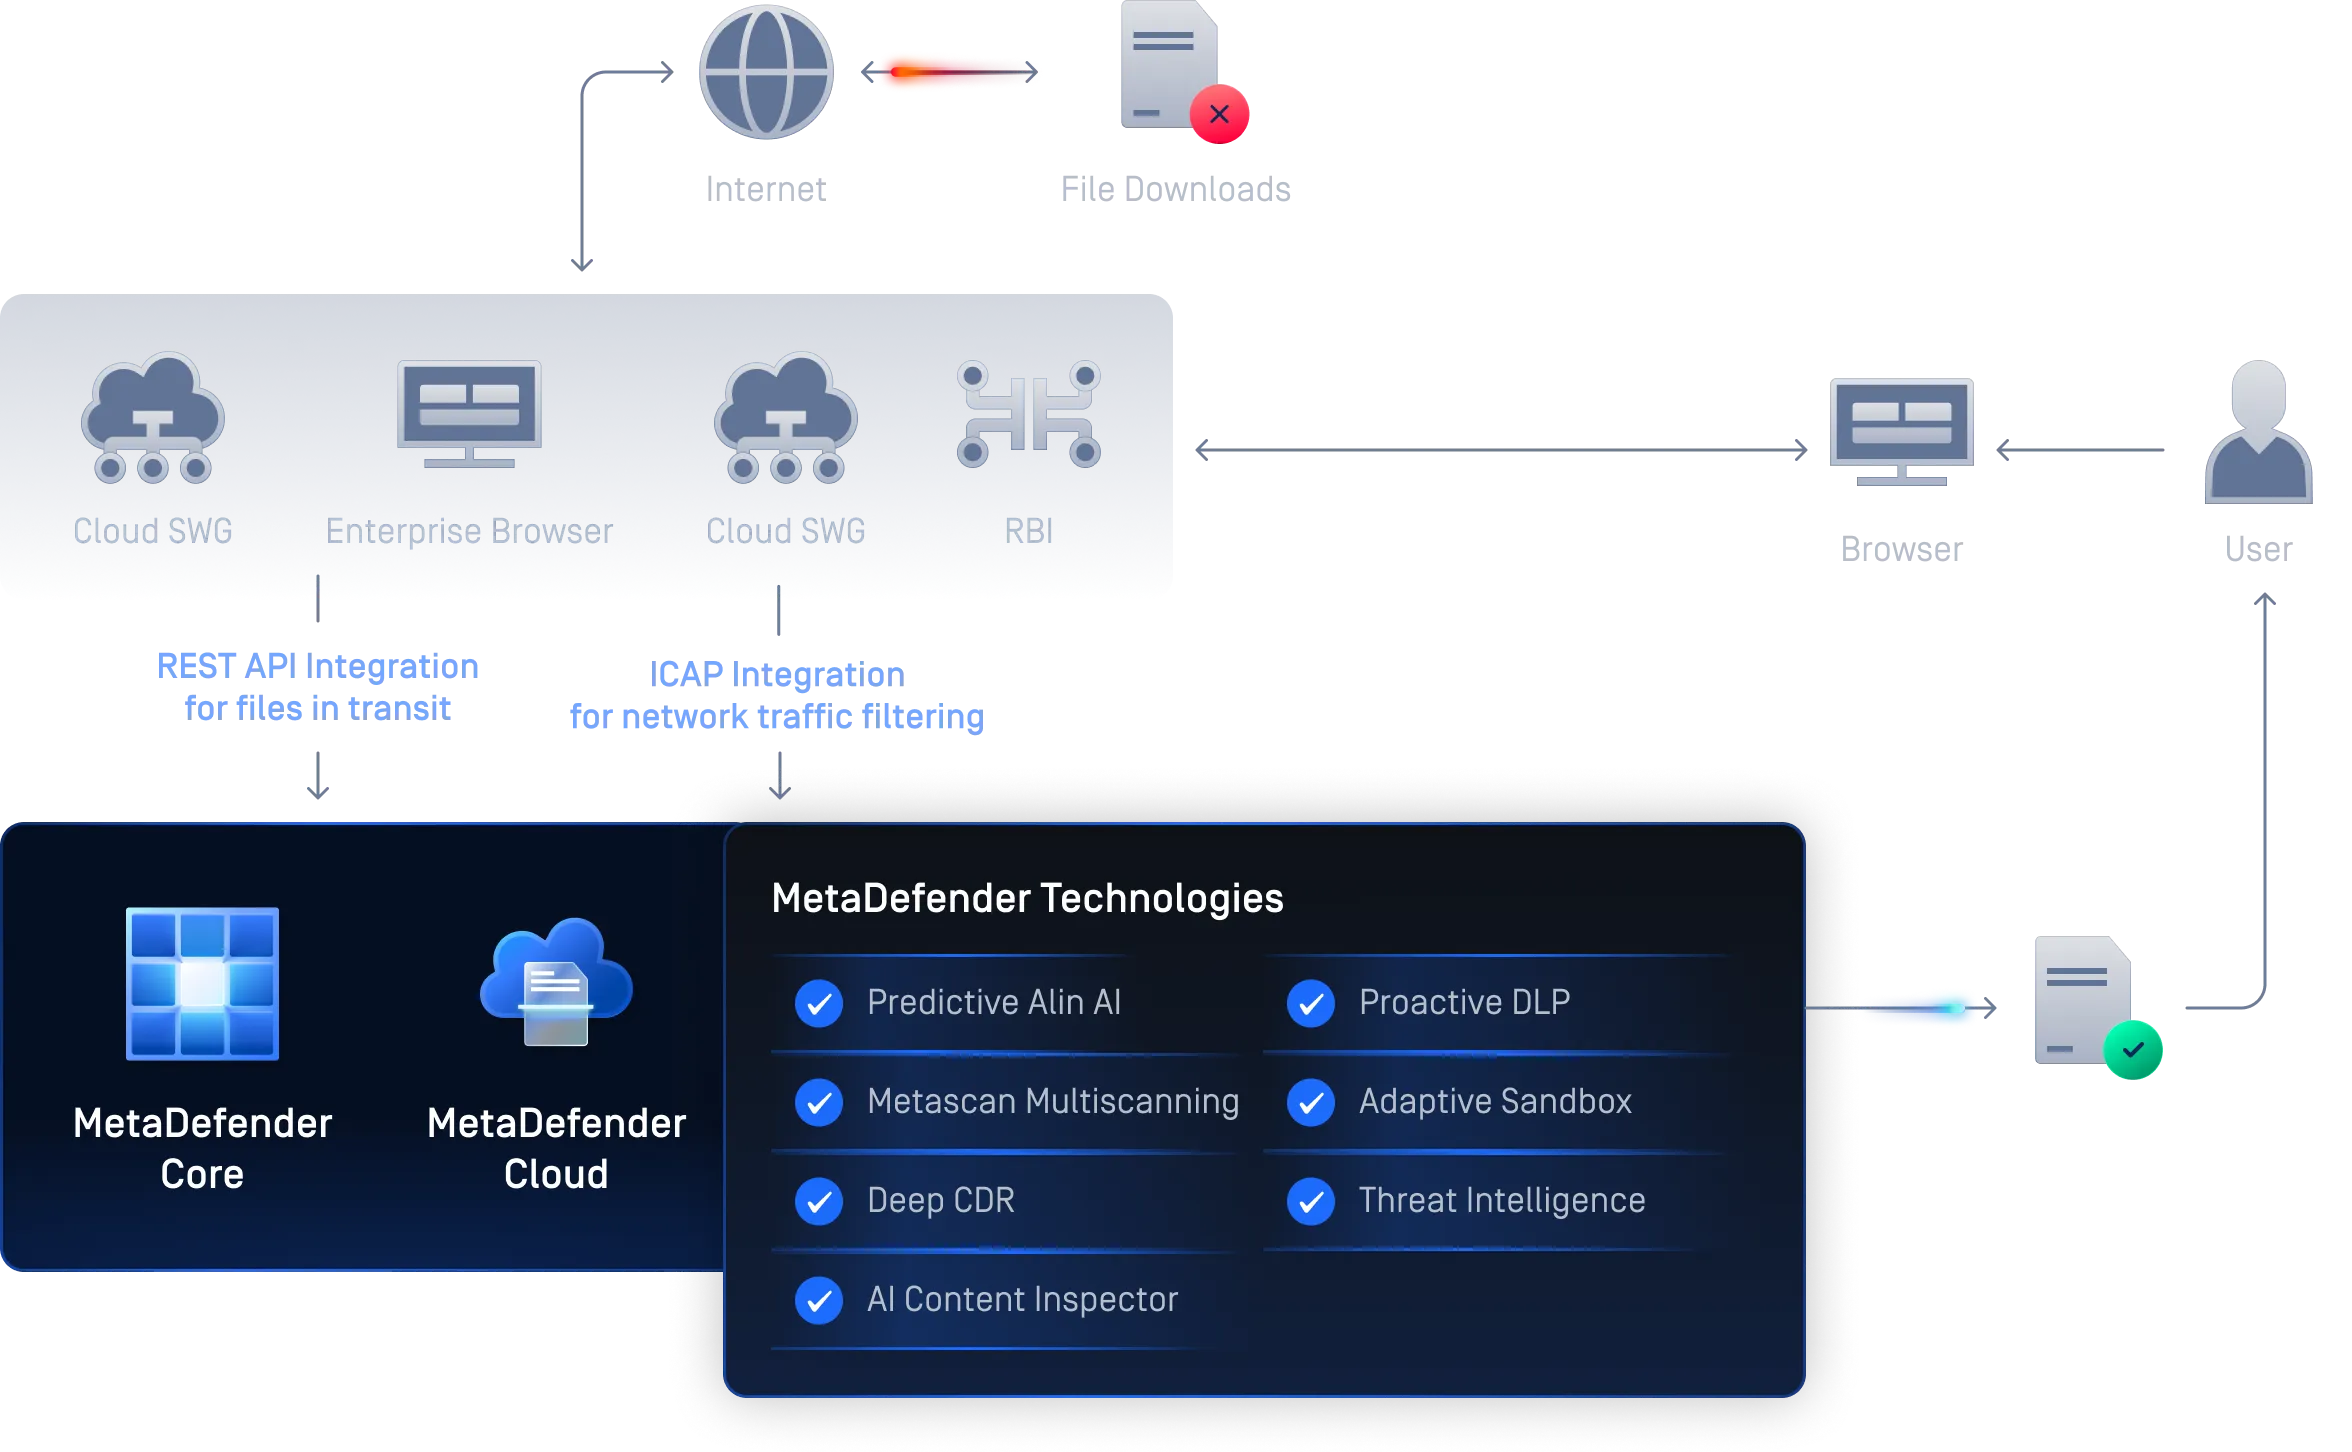
MetaDefender Core os ficheiros descarregados estejam isentos de potencial malware em todos os navegadores e gateways web seguros, aplicando uma limpeza profunda dos ficheiros e uma verificação de malware com vários motores antes da execução. Bloqueia ameaças camufladas ou evasivas que os filtros padrão não detetam, mantém a produtividade e oferece total visibilidade de auditoria para fins de conformidade e investigação.
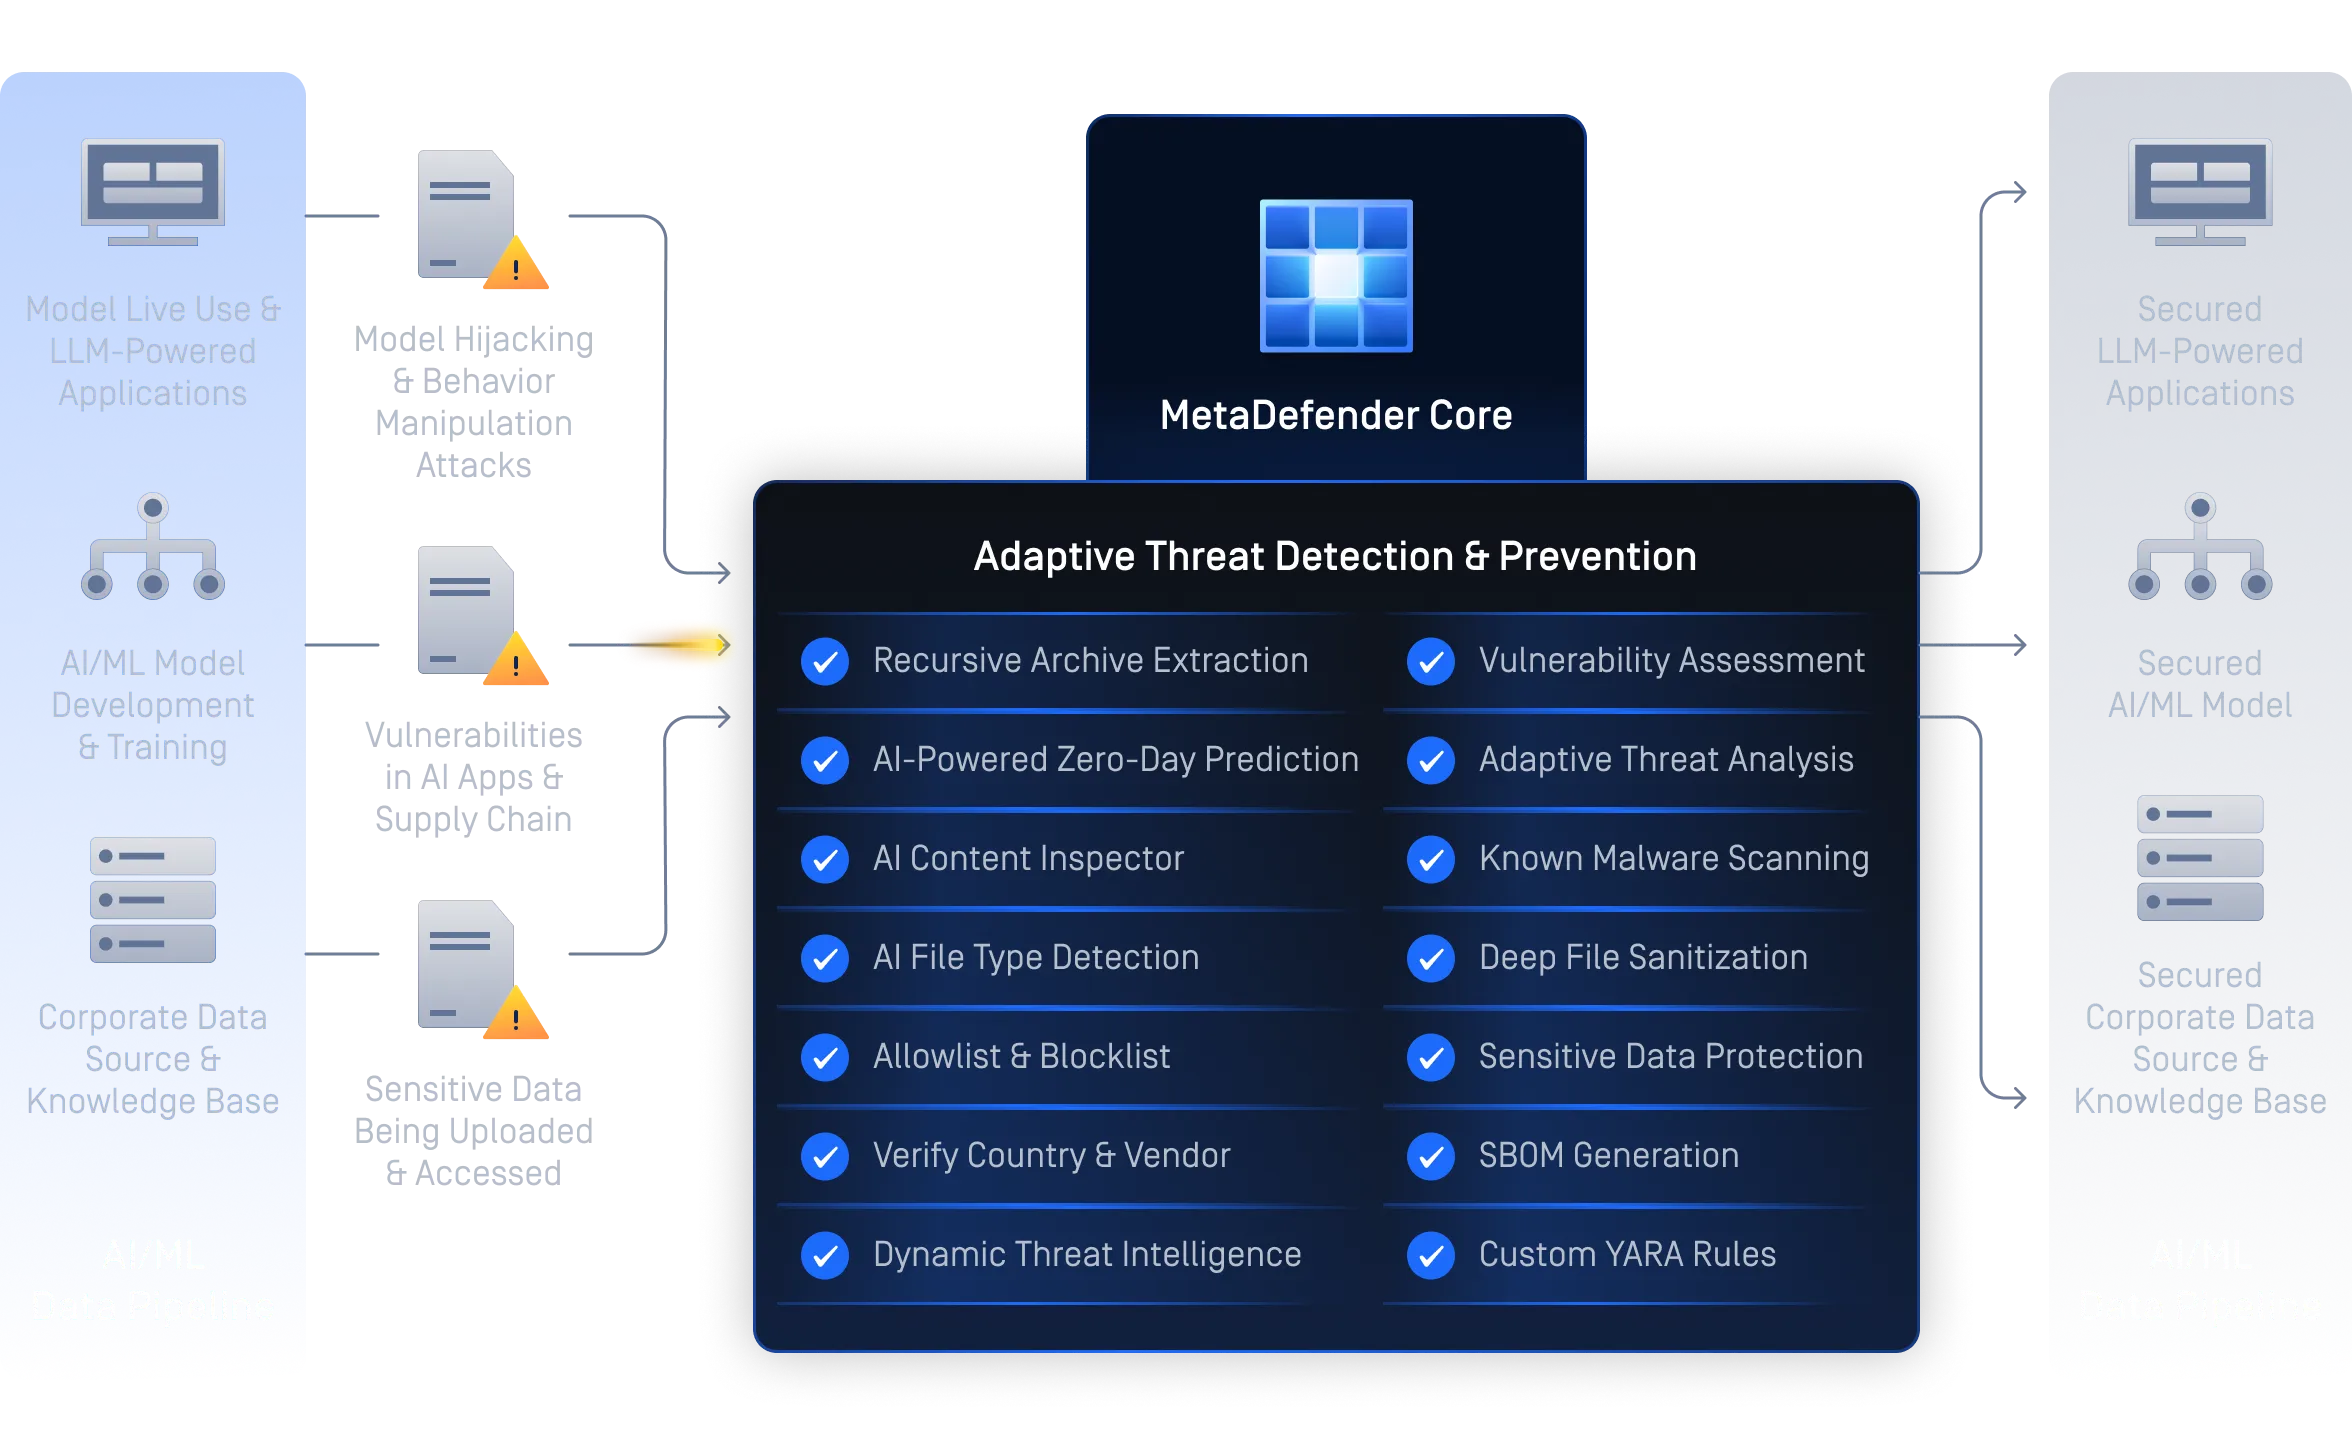
Pipeline Secure de dados Secure e ML
MetaDefender Core os fluxos de dados e os fluxos de trabalho de IA, limpando e validando todos os conjuntos de dados, modelos e dependências antes da sua utilização. Deteta malware e vulnerabilidades em artefactos de ML, gera SBOMs para garantir a transparência do software e aplica Proactive DLP proteger dados confidenciais, permitindo o desenvolvimento e a implementação de IA fiáveis e em conformidade.
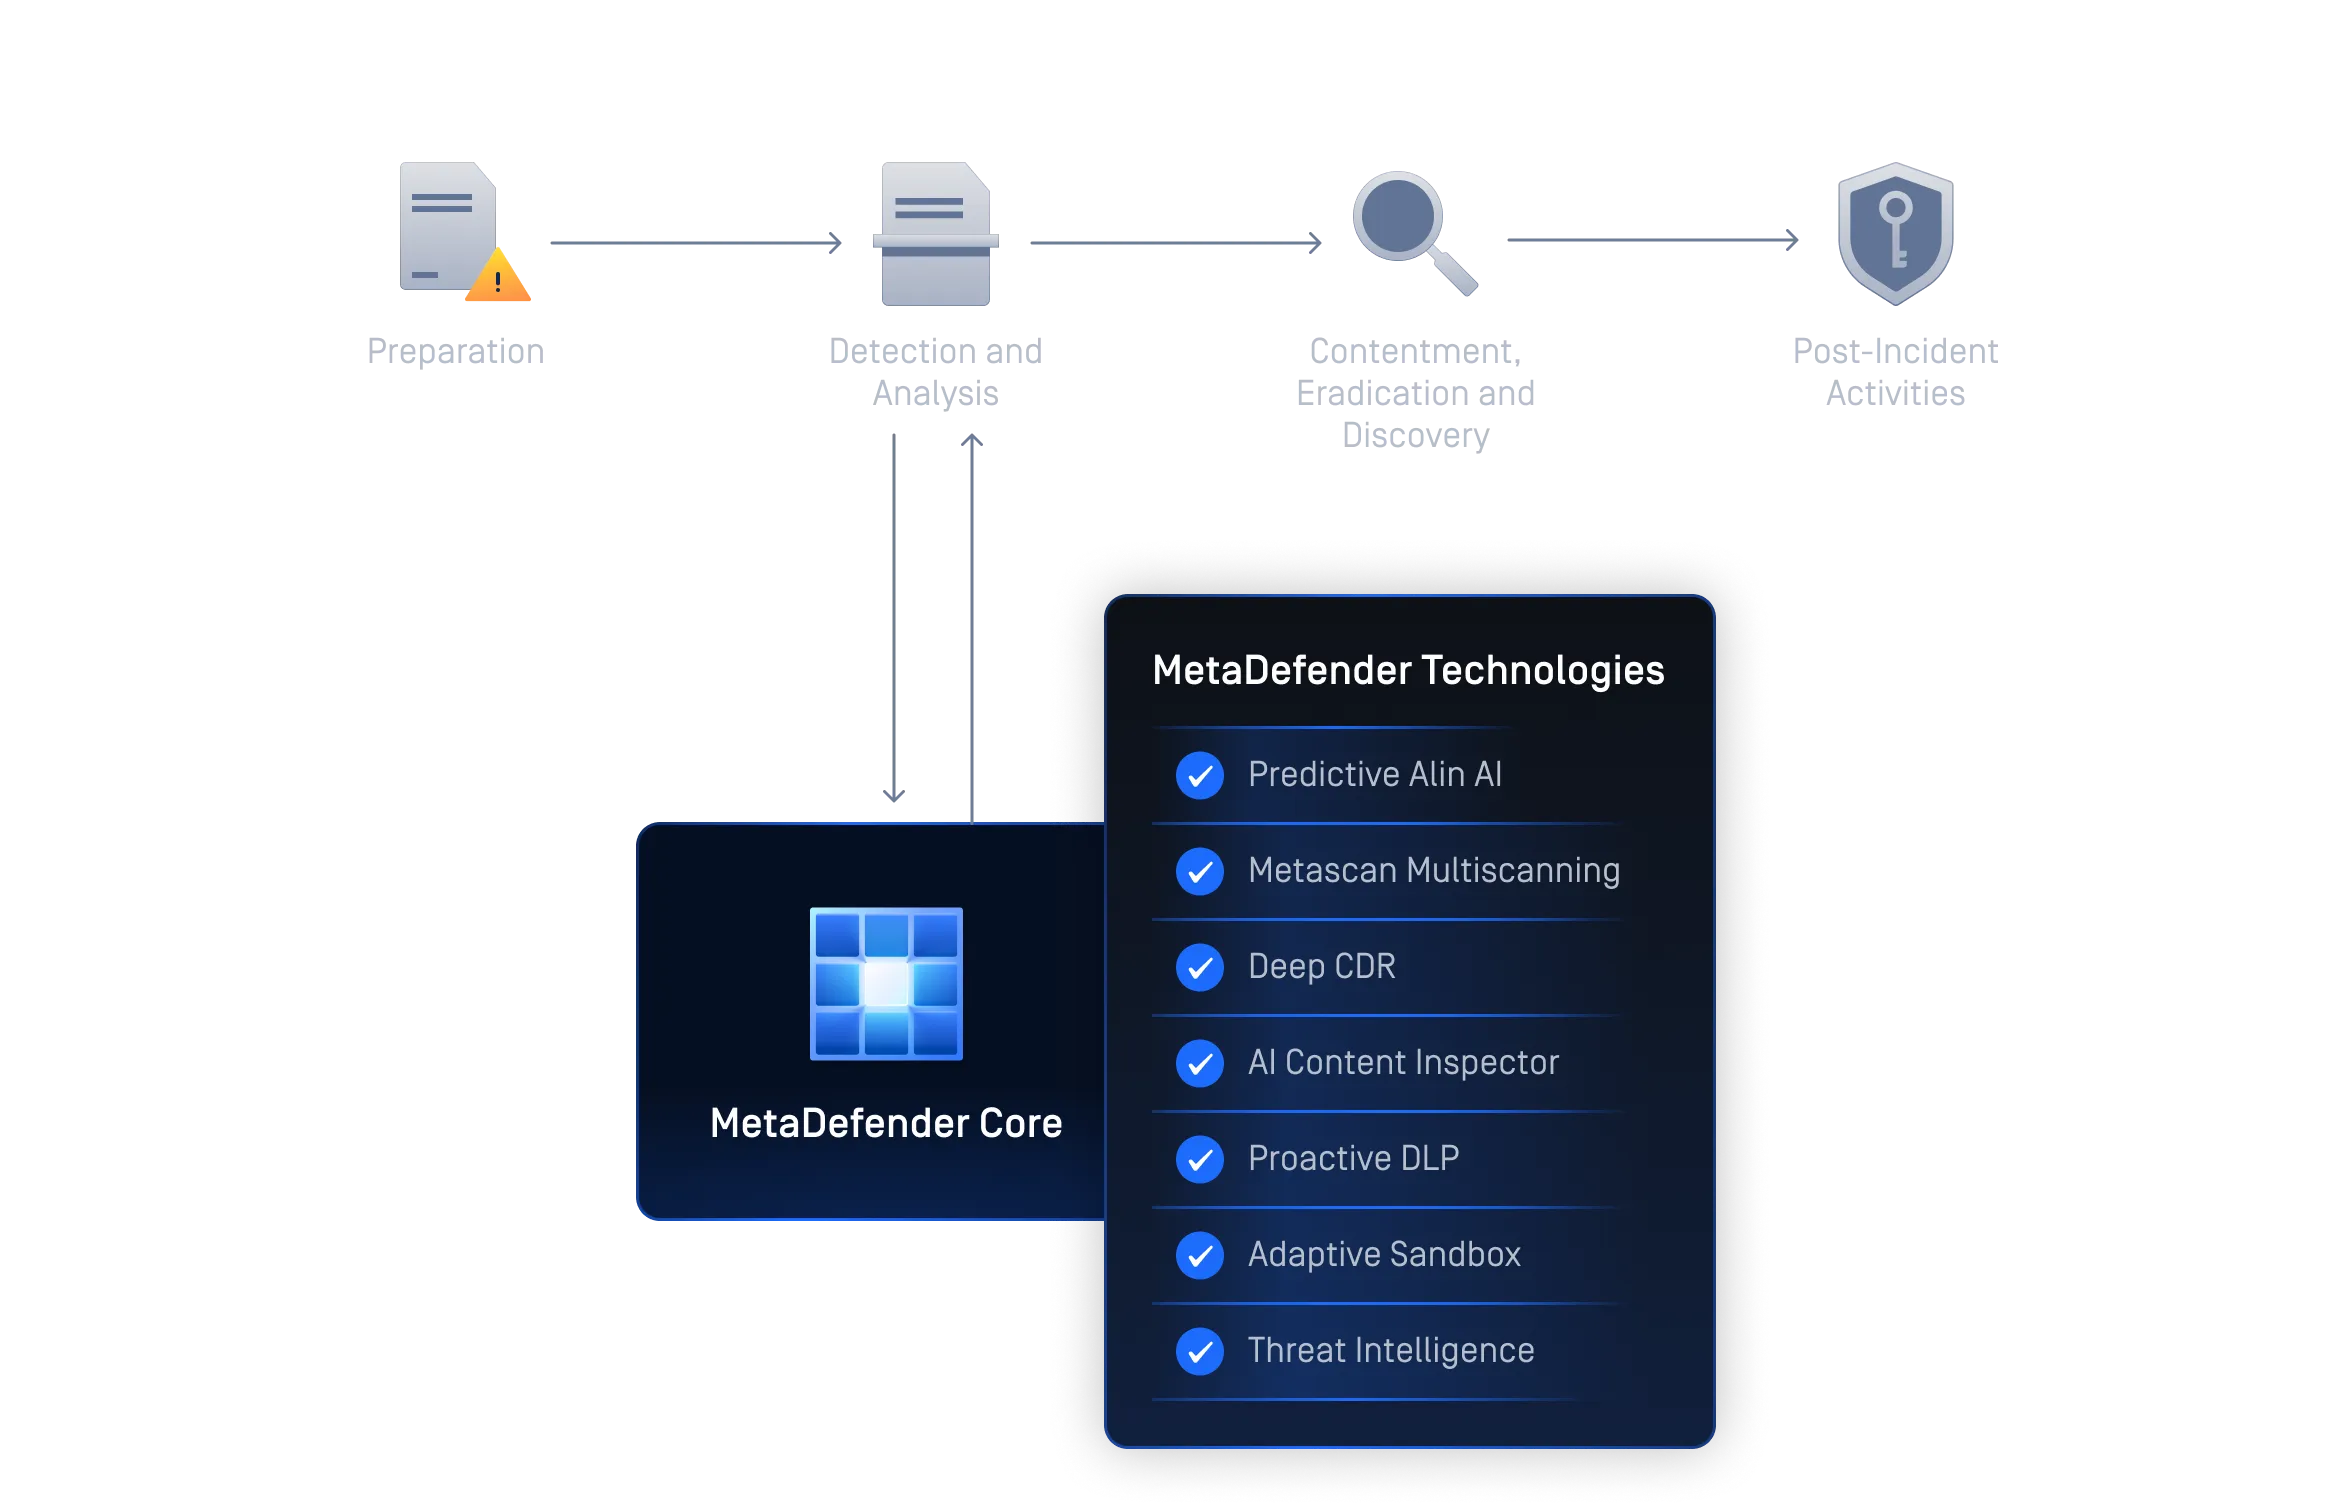
Investigação Secure para equipas de SOC
Implemente em qualquer lugar. Secure .
Concebido para ambientes complexos e regulamentados, MetaDefender Core à sua arquitetura e às suas necessidades de segurança, mantendo o desempenho, a resiliência e a conformidade.
Máquinas virtuais
Ideal para ambientes de alta segurança e controlados. Mantém a total soberania dos dados, garantindo simultaneamente um desempenho previsível e uma gestão centralizada.
Contentores
Otimizado para ambientes nativos do Kubernetes e em contentores. Suporta dimensionamento dinâmico e orquestração flexível para equipas modernas.
SaaS
Escolha entre opções flexíveis de implementação gerida que se adaptam às suas necessidades, com uma configuração mínima e sem custos adicionais de infraestrutura.
Cluster distribuído
Concebido para ambientes de grande escala ou de missão crítica. Oferece processamento paralelo, alta disponibilidade e controlo centralizado para uma segurança ininterrupta.
Proteção comprovada para os Secure mais Secure do mundo
- "Acreditamos que OPSWAT e o FileZen S são indispensáveis para que a nossa cidade realize operações seguras e que não comprometam a eficiência."Sho SawadaChefe da Secção de Promoção das TIC, Departamento de Planeamento e Finanças, Câmara Municipal de Muroran
- "OPSWAT's era muito superior em comparação com os motores de higienização propostos por outras empresas."Kouji DaichoGestor sénior da secção de sistemas de informação, Gabinete de Promoção Digital, Cidade de Fuji
- Ao reduzir os tempos de triagem, minimizar as necessidades de recursos e aumentar a fiabilidade através da automatização, a equipa consegue agora combater com maior eficiência o panorama em constante evolução das ameaças digitais. Esta história de sucesso é uma prova do poder do espírito inovador OPSWATe de como a tecnologia líder do setor está a transformar a luta contra o cibercrime. Gestor de Engenharia Especializado em Cibersegurança do Governo para Infraestruturas de Sistemas, Genesis Energy
- "Com OPSWAT estamos confiantes de que os dados e informações sensíveis dos nossos clientes estão seguros."Zahi Ben-AbuDiretor de Segurança e Comunicação de Infraestruturas, Clalit Health Services
Apoio ao cumprimento dos requisitos regulamentares
Concebido para ambientes regulamentados, MetaDefender Core práticas seguras de gestão de ficheiros e documentação, em conformidade com as principais normas internacionais. Melhore a sua conformidade sem comprometer a continuidade das operações.
Comece em 3 passos simples

Ligar aos nossos especialistas
Analise os seus objetivos de cibersegurança, avalie os seus fluxos de trabalho atuais e descubra o melhor plano de implementação para o seu ambiente. Preencha o formulário abaixo para começar.
Integrar sem problemas
MetaDefender Core facilmente, através API REST, API portais, partilhas de ficheiros, sistemas de e-mail e pipelines de DevOps.
Proteger com confiança
Com MetaDefender Core, o seu ambiente beneficia de proteção contínua contra ameaças veiculadas por ficheiros, graças Threat Intelligence nossas Threat Intelligence líderes de mercado: Metascan Multiscanning, Deep CDR™ e Threat Intelligence . Obtenha análises aprofundadas, relatórios de avaliação abrangentes e recomendações práticas.
Recursos recomendados
MetaDefender Core Ficha de dados
MetaDefender Core Folheto do produto
MetaDefender Core investigações Secure
MetaDefender Core para Threat Intelligence Avançada sobre Ameaças para Equipas SOC
MetaDefender Core um fluxo de dados Secure e aplicações LLM
MetaDefender Core - O Guia da Plataforma
0 resultados. Por favor, tente novamente.
