Secure Acesso a todas as aplicações e redes
My O OPSWAT™ Central Management verifica continuamente a identidade do utilizador e o estado de segurança do dispositivo para garantir um acesso em conformidade e sem interrupções às aplicações e redes da empresa.
- Acesso de confiança zero
- Verificações contínuas da postura
- Visibilidade centralizada
OPSWAT tem a confiança de
As lacunas de acesso que enfraquecem a sua postura de segurança
As VPNs são agora um vetor de violação, e não uma camada de segurança
As VPNs tradicionais foram concebidas para um modelo de ameaças diferente. Uma vez ligados, os utilizadores obtêm um acesso alargado à rede sem verificações contínuas de conformidade, o que as torna um dos vetores de ataque mais explorados nas empresas para a movimentação lateral, o roubo de credenciais e o ransomware.
Utilizadores autenticados, dispositivos não verificados
Os fornecedores de identidade confirmam quem está a iniciar sessão, mas não fornecem qualquer informação sobre o terminal. Os dispositivos sem atualizações, não conformes ou comprometidos contornam totalmente as verificações de identidade, transformando utilizadores de confiança em ameaças involuntárias.
Falta de visibilidade unificada dos seus controlos de acesso
Cloud aplicações, redes locais, VDI, BYOD, prestadores de serviços, cada um protegido por uma ferramenta diferente com as suas próprias políticas. Sem um controlo centralizado, as falhas de segurança aumentam com cada novo ambiente que se adiciona.
Uma plataforma para a orquestração completa do acesso «zero-trust»
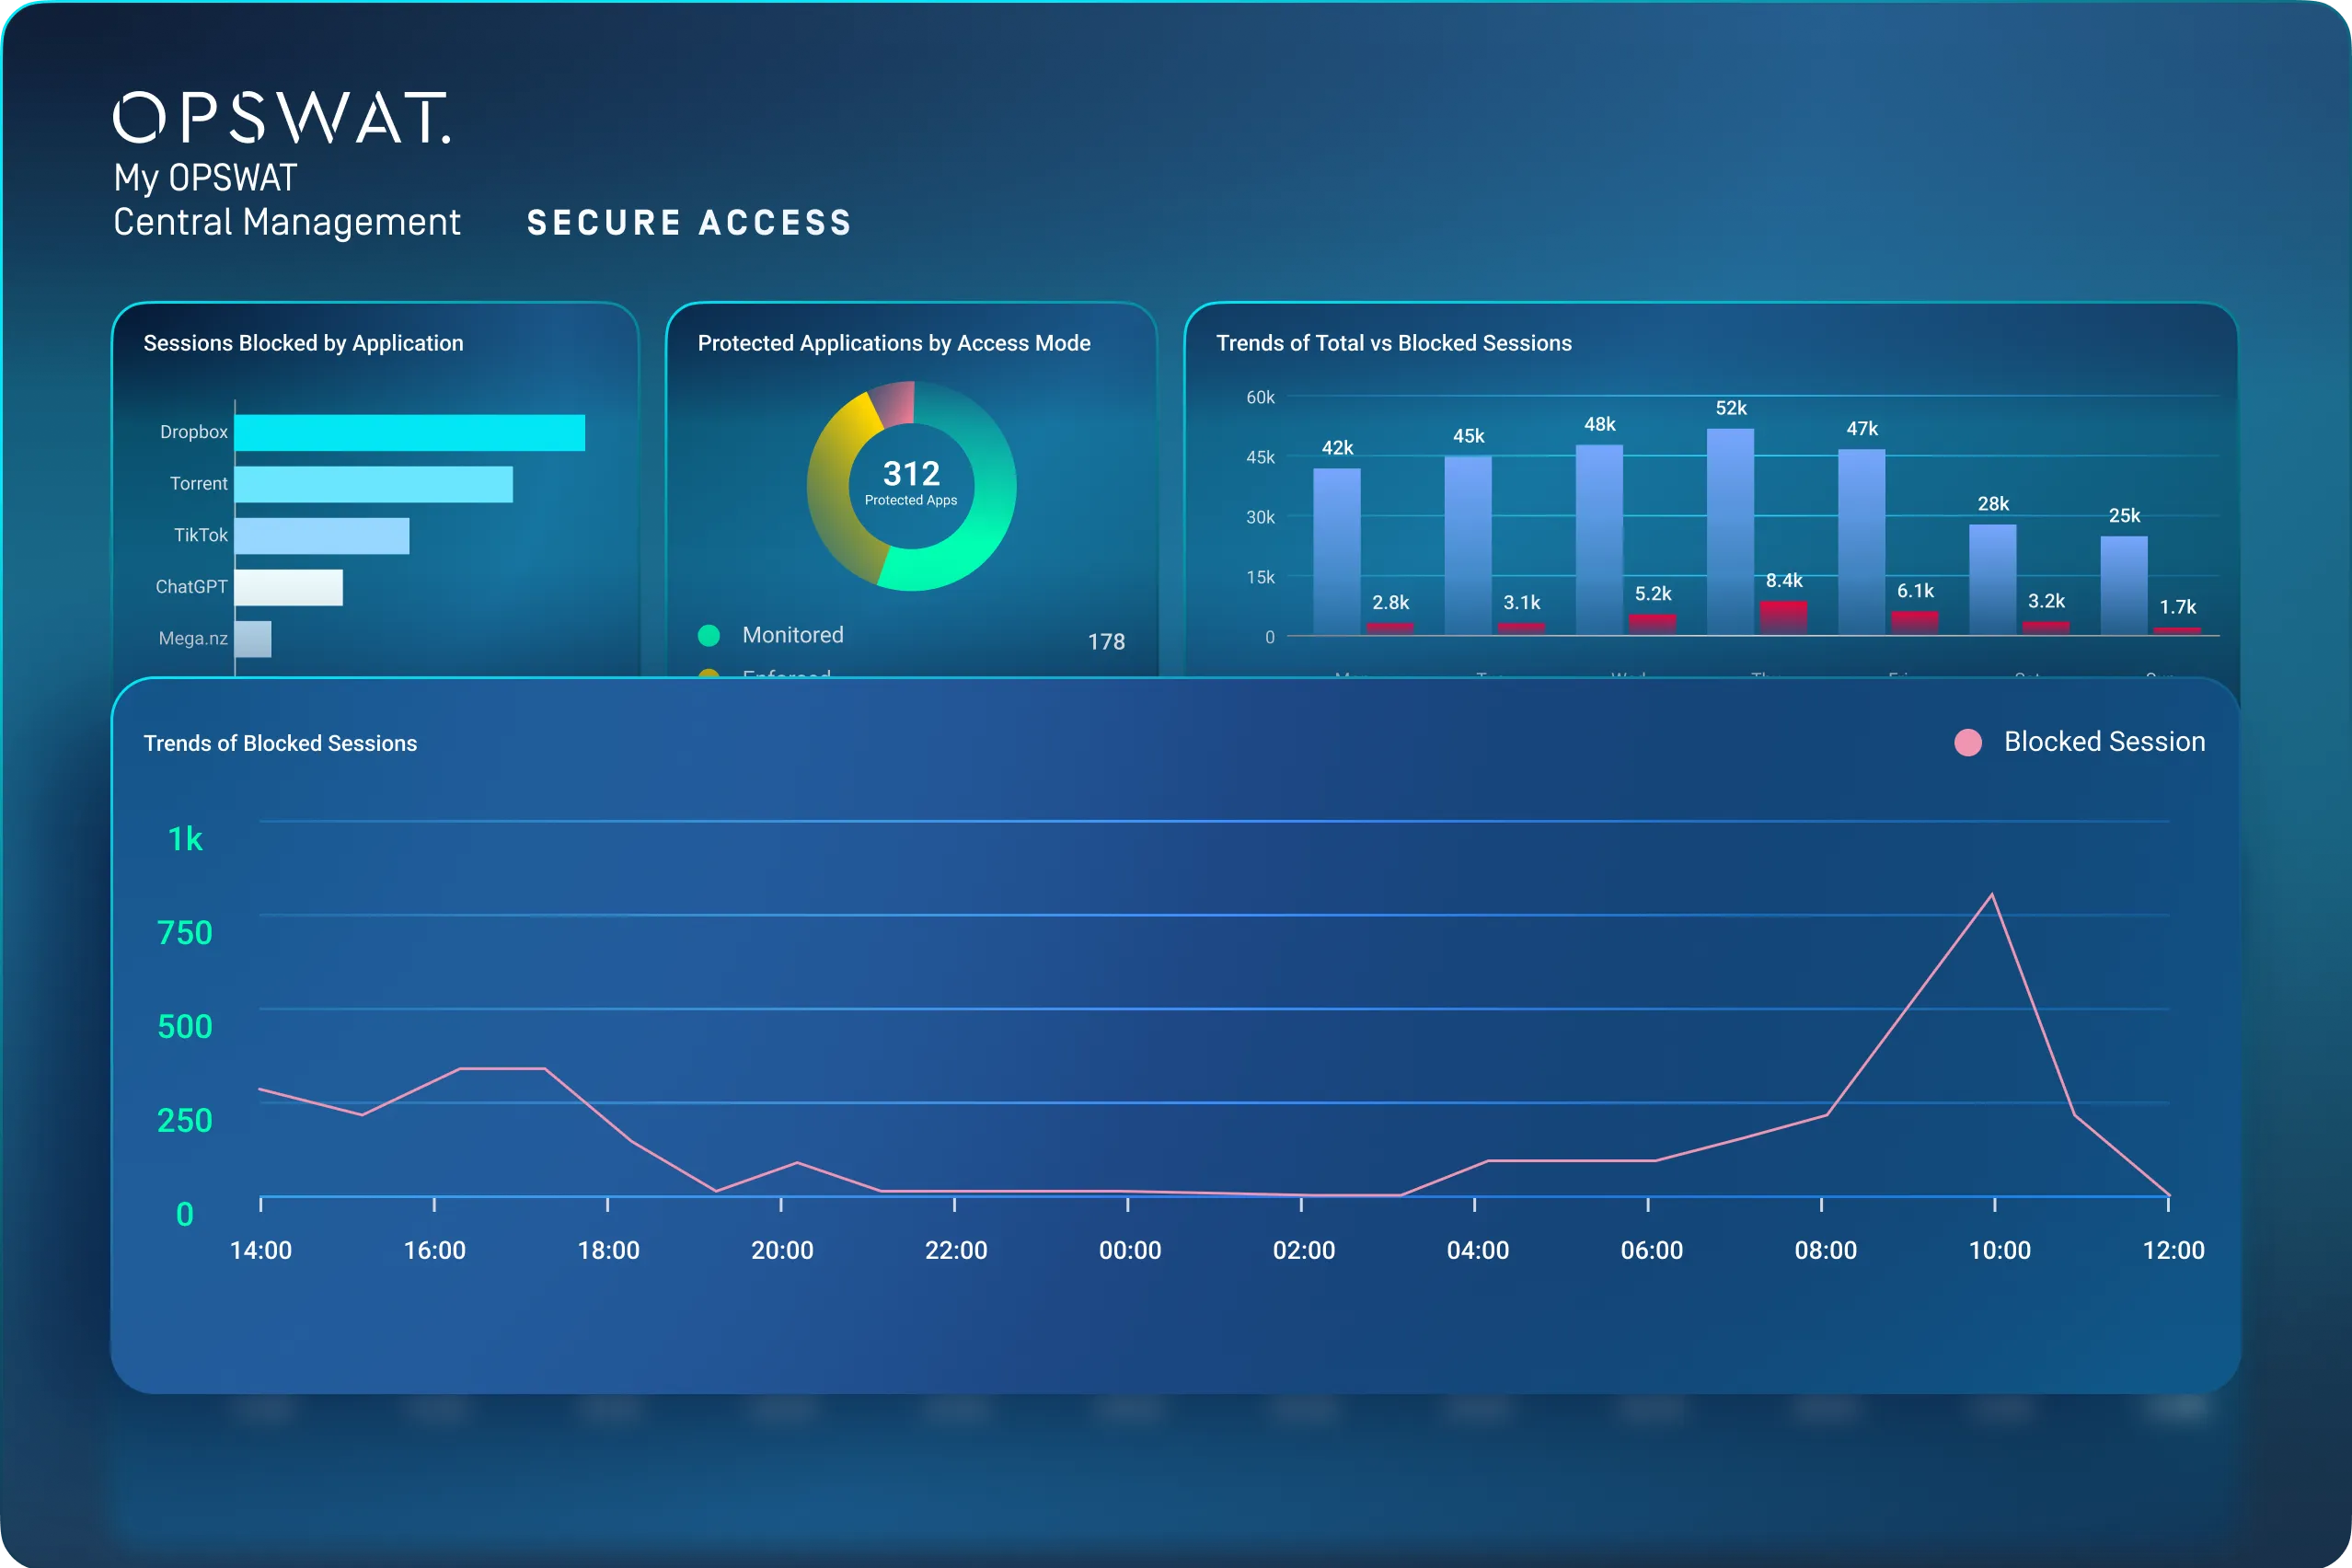
My OPSWAT Central Management preenche a lacuna entre a autenticação do utilizador e o estado do dispositivo em tempo real, garantindo um acesso contínuo com o mínimo de privilégios a partir de um único console.
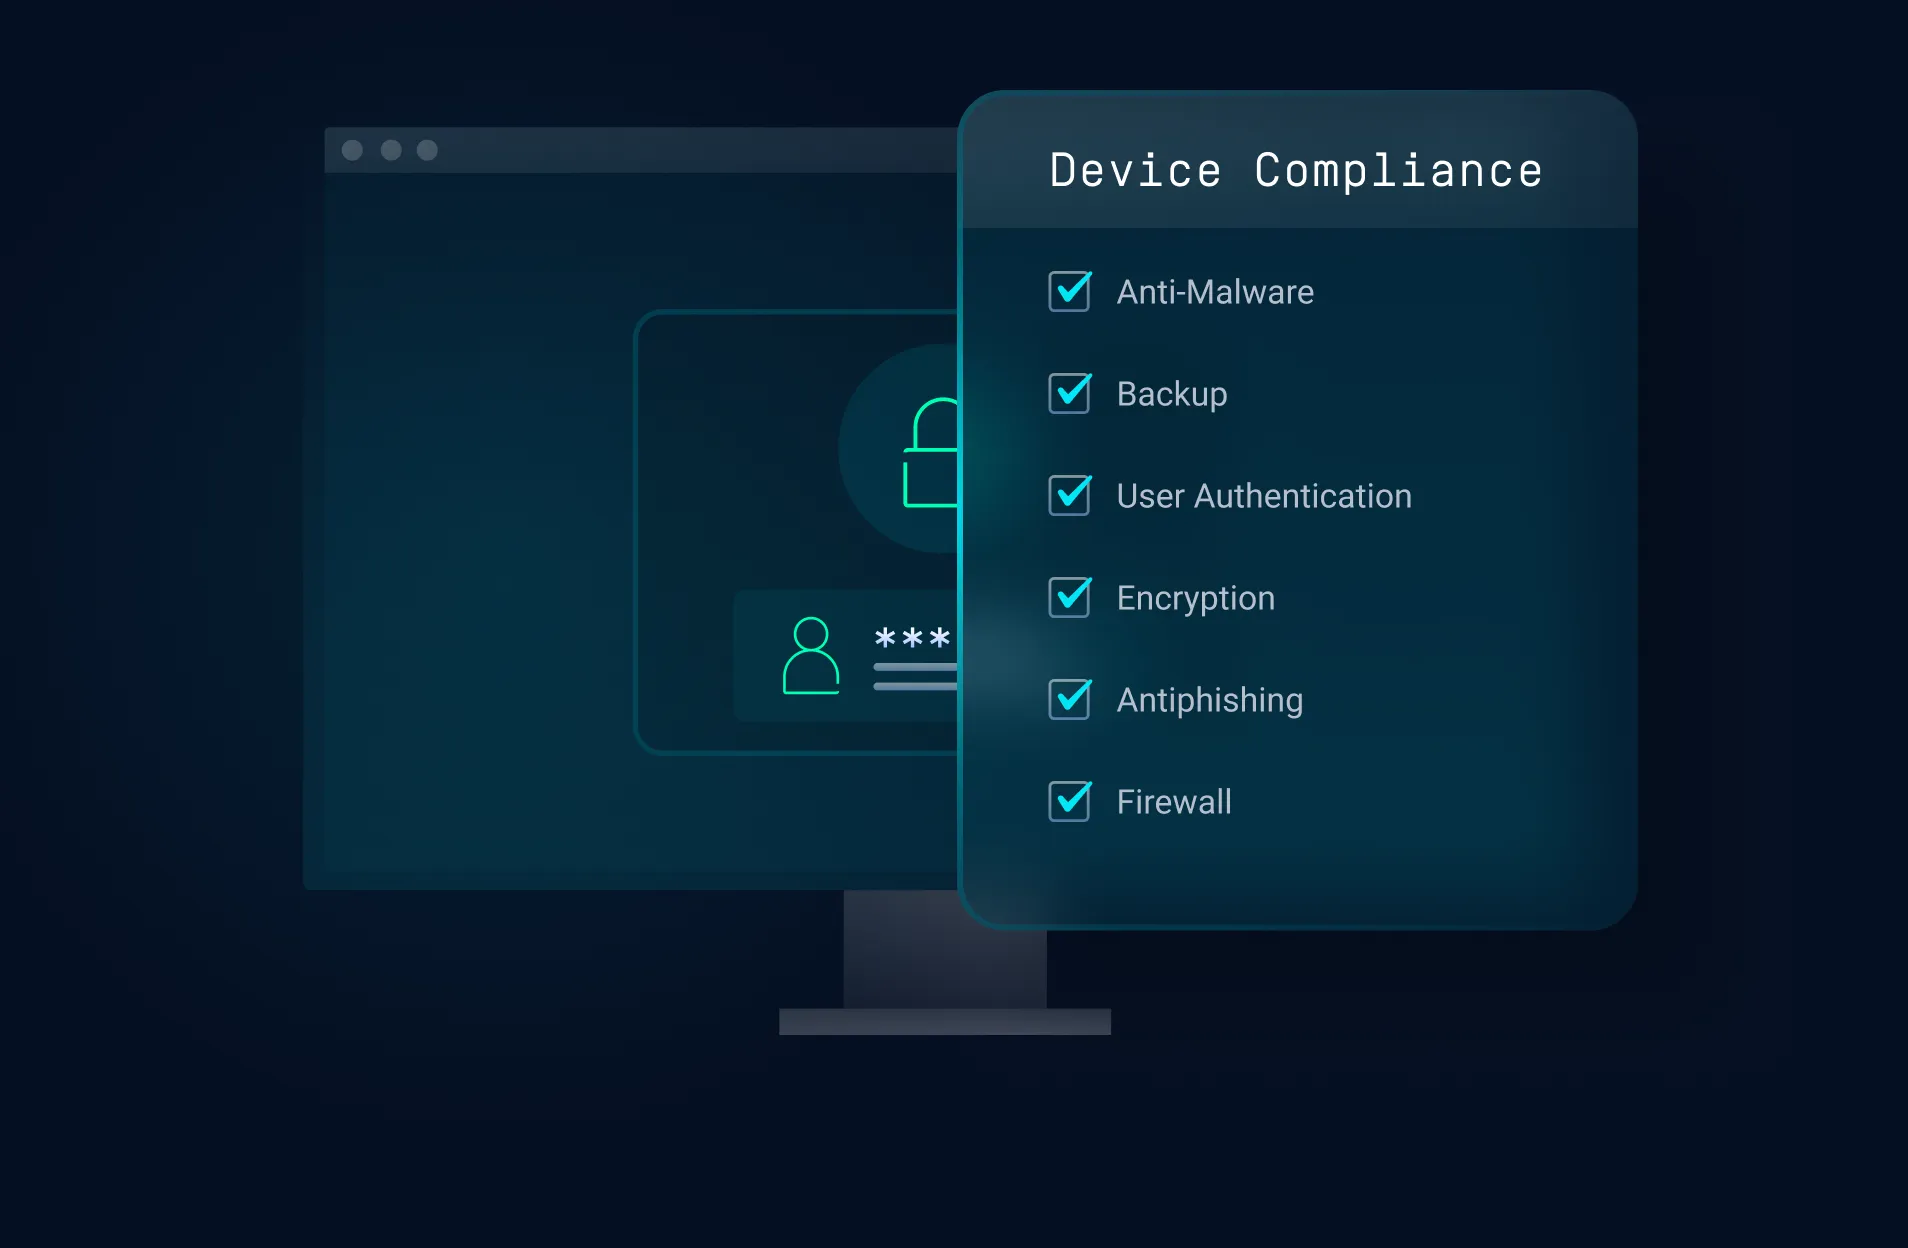
Substituir as VPNs por um modelo de confiança zero e acesso ao nível da aplicação
Elimine a exposição generalizada da rede através de métodos de acesso que verifiquem continuamente a identidade e a conformidade dos dispositivos antes de conceder acesso com o mínimo de privilégios, específico para cada aplicação.
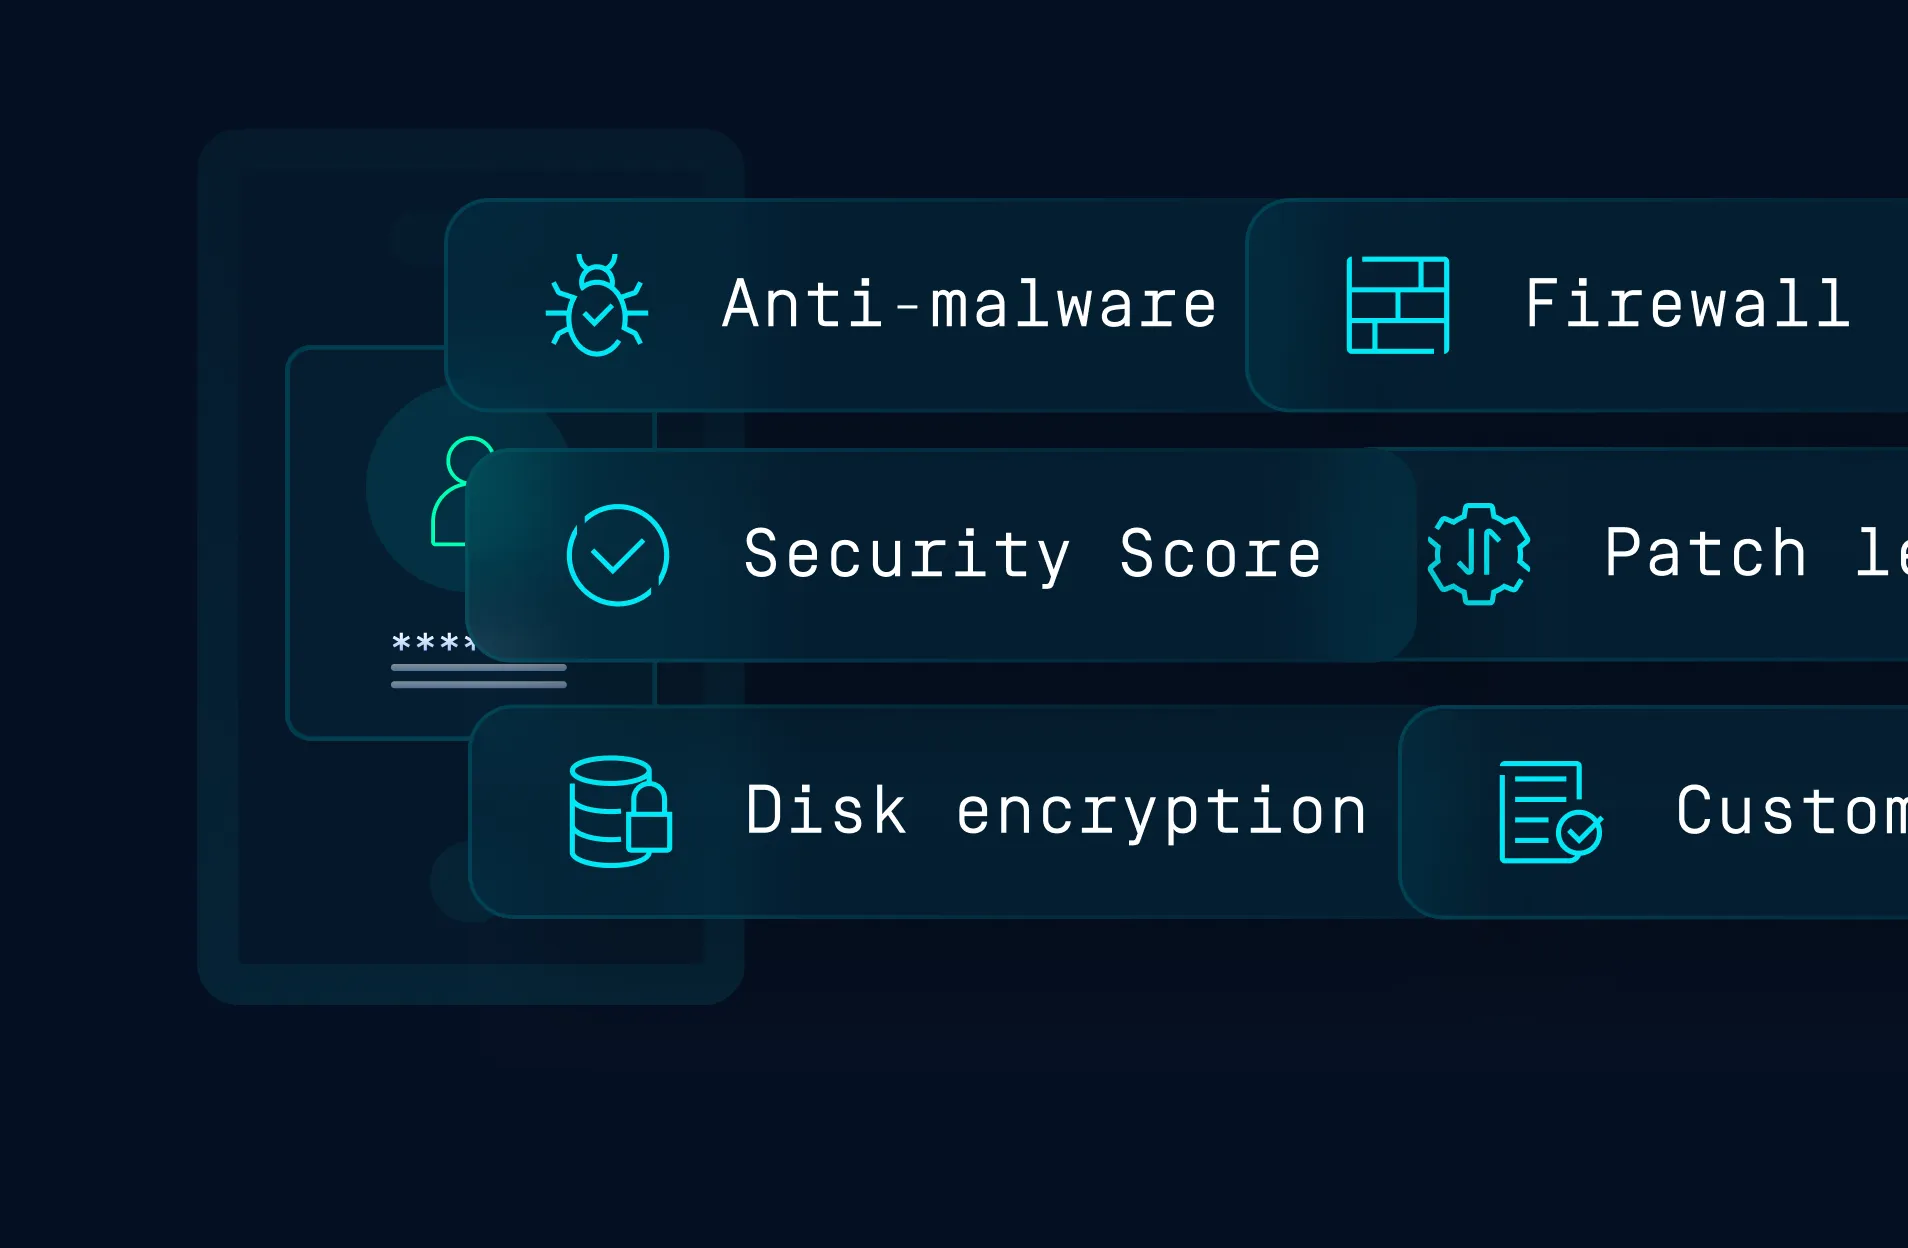
Incluir a verificação do dispositivo em todas as decisões de acesso
Integre a conformidade dos dispositivos em tempo real no seu IdP e MFA já existentes. O acesso depende tanto da identidade do utilizador como do facto de o seu dispositivo estar em bom estado e em conformidade nesse momento.
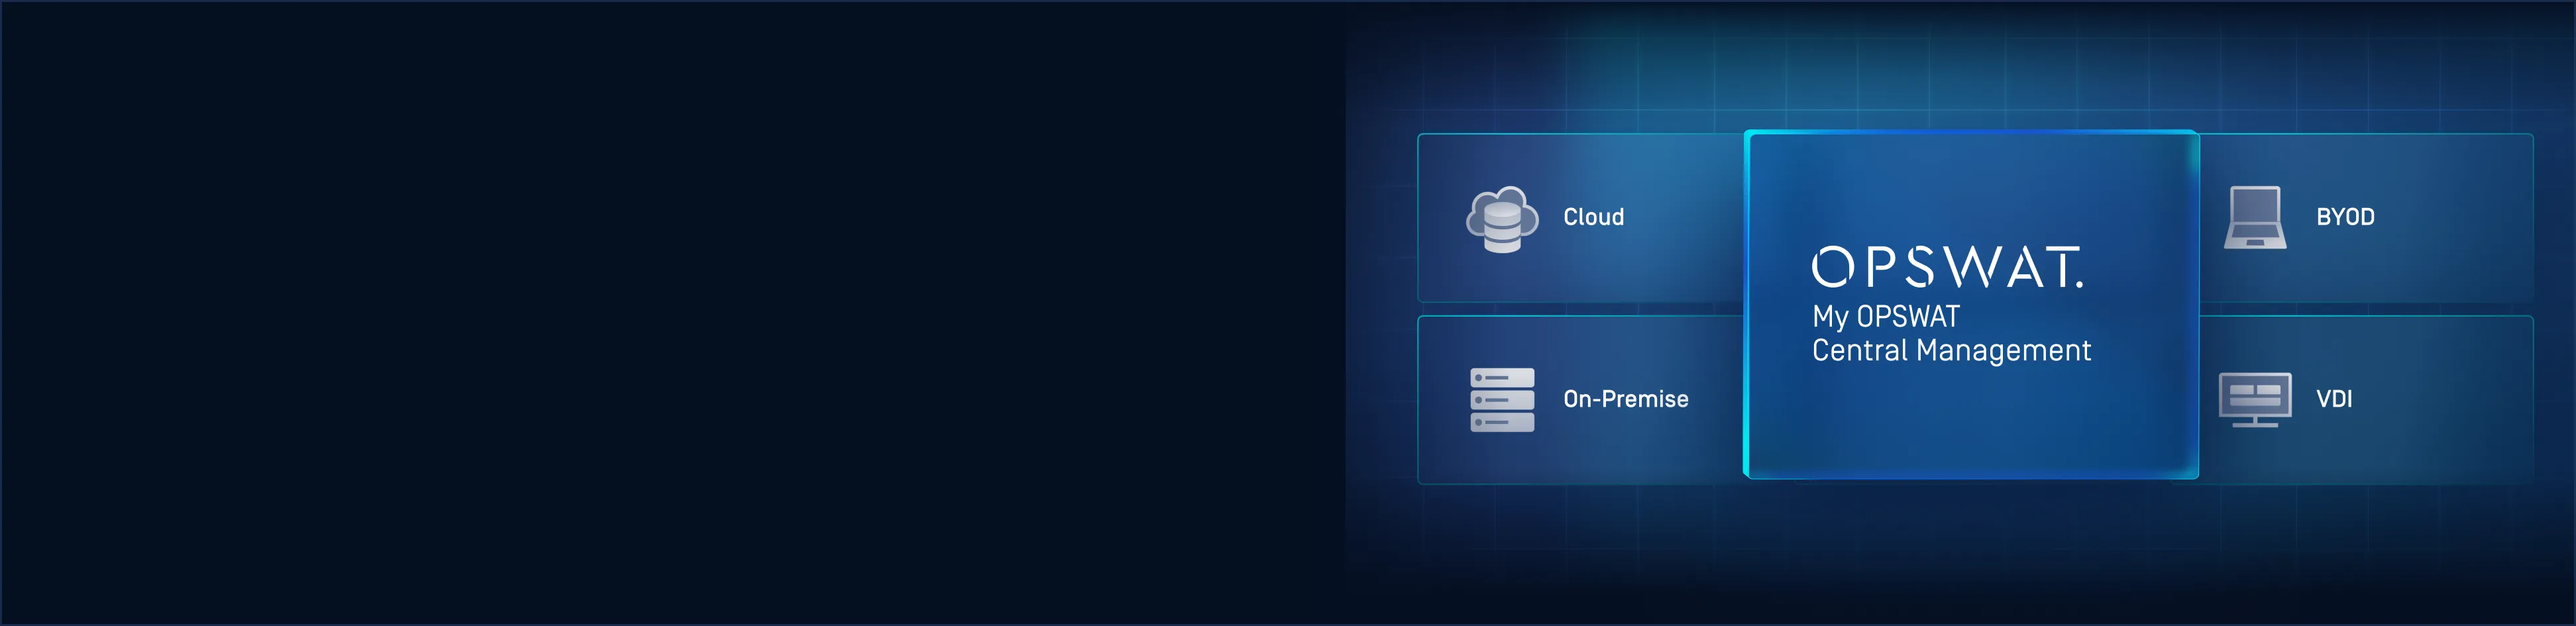
Um único console para todos os métodos de acesso e ambientes
Defina, implemente e monitorize regras de acesso seguro a nível global a partir de My OPSWAT Central Management . Um único motor de políticas, um único painel de controlo, uma única pista de auditoria, abrangendo a nuvem, as instalações locais, a VDI e o BYOD.
Aplicação do acesso «zero-trust» em todos os ambientes
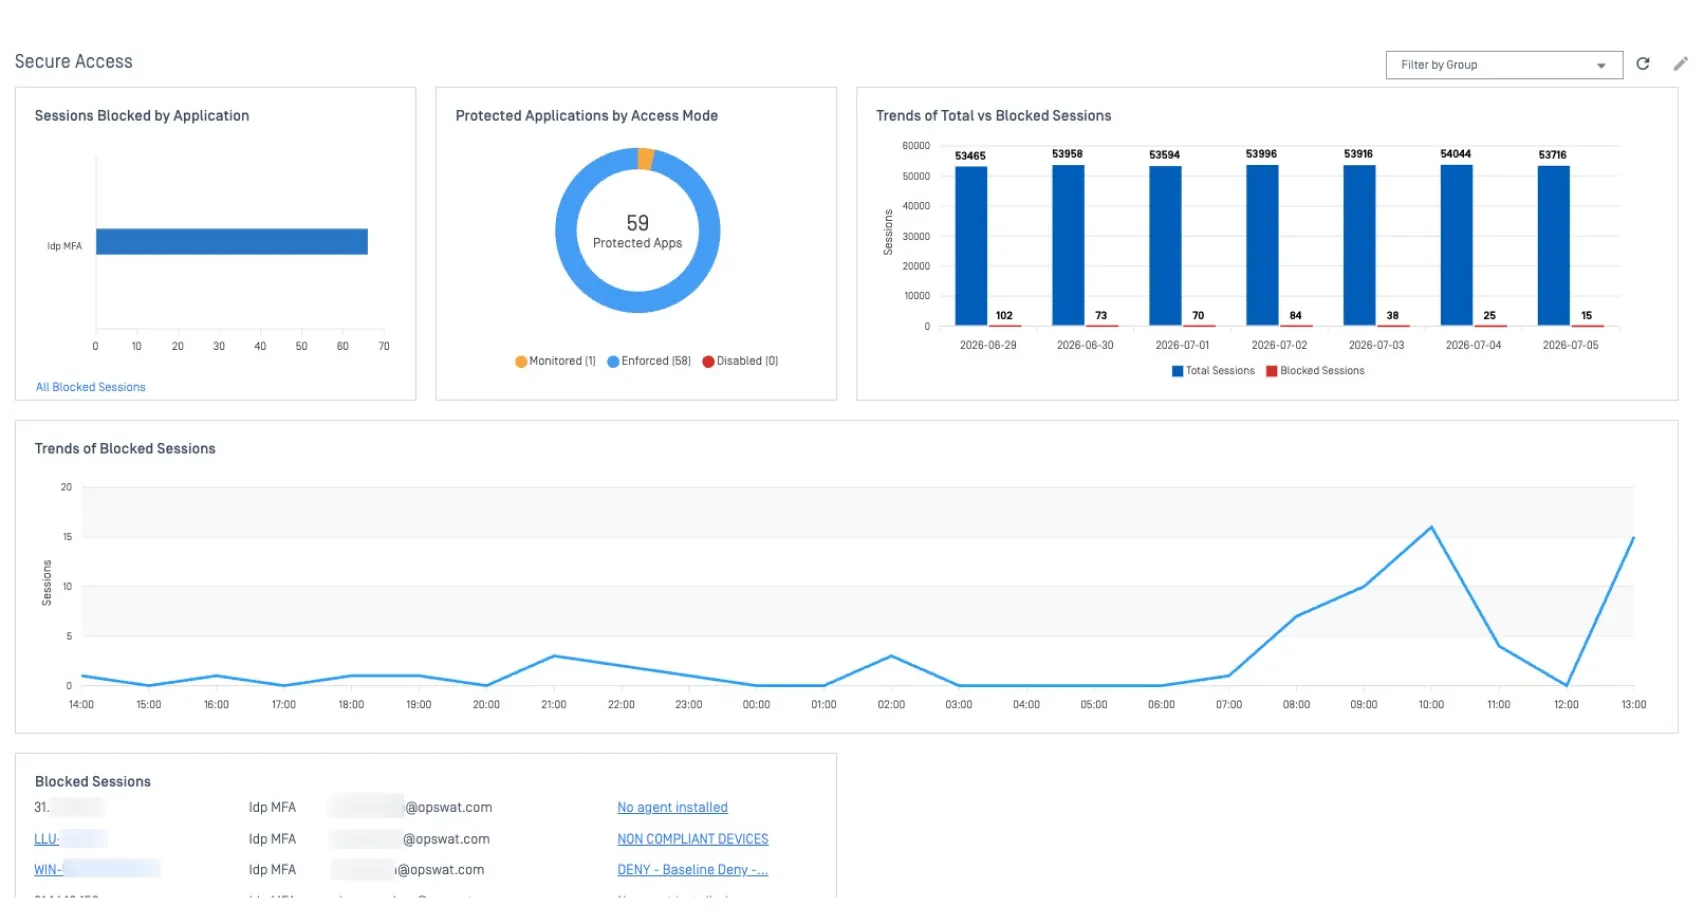
My OPSWAT Central Management proporciona às equipas de segurança uma consola única para inspecionar dispositivos, garantir a conformidade e tomar medidas face aos riscos, antes e depois de o acesso ser concedido.
Visibilidade centralizada e controlo de políticas
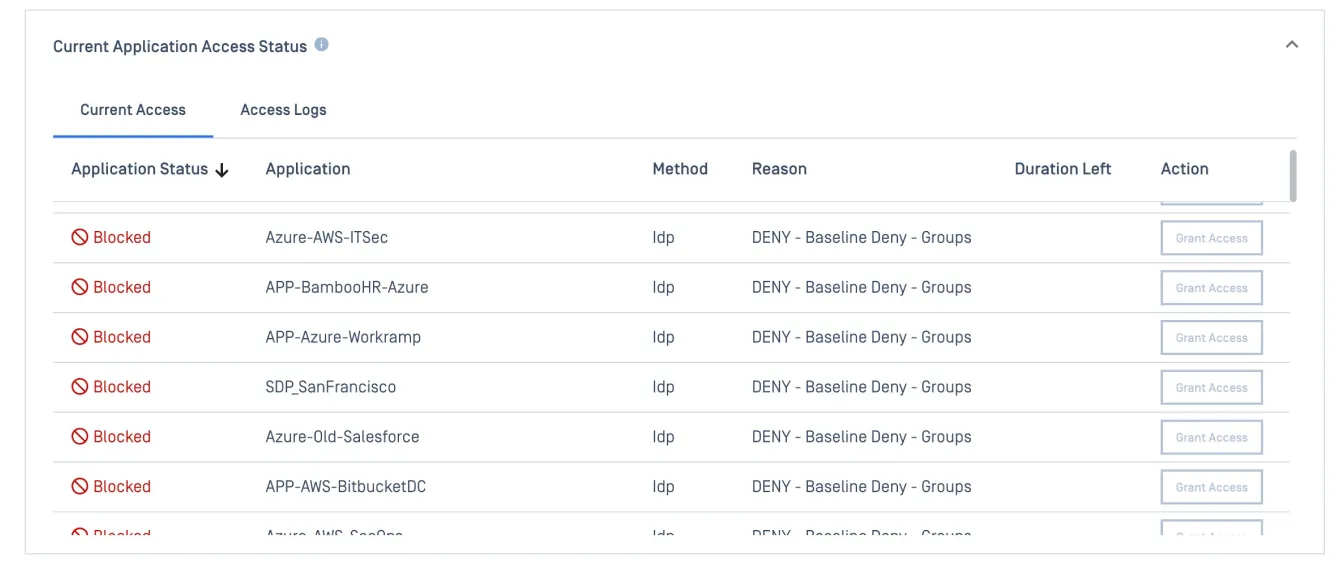
Uma visão única de todos os dispositivos e dos respetivos métodos de acesso mantém as equipas de TI informadas à medida que o número de colaboradores aumenta. É possível autorizar ou bloquear facilmente qualquer dispositivo e aplicar regras a partir de um único console.
Verificações em tempo real do estado dos dispositivos
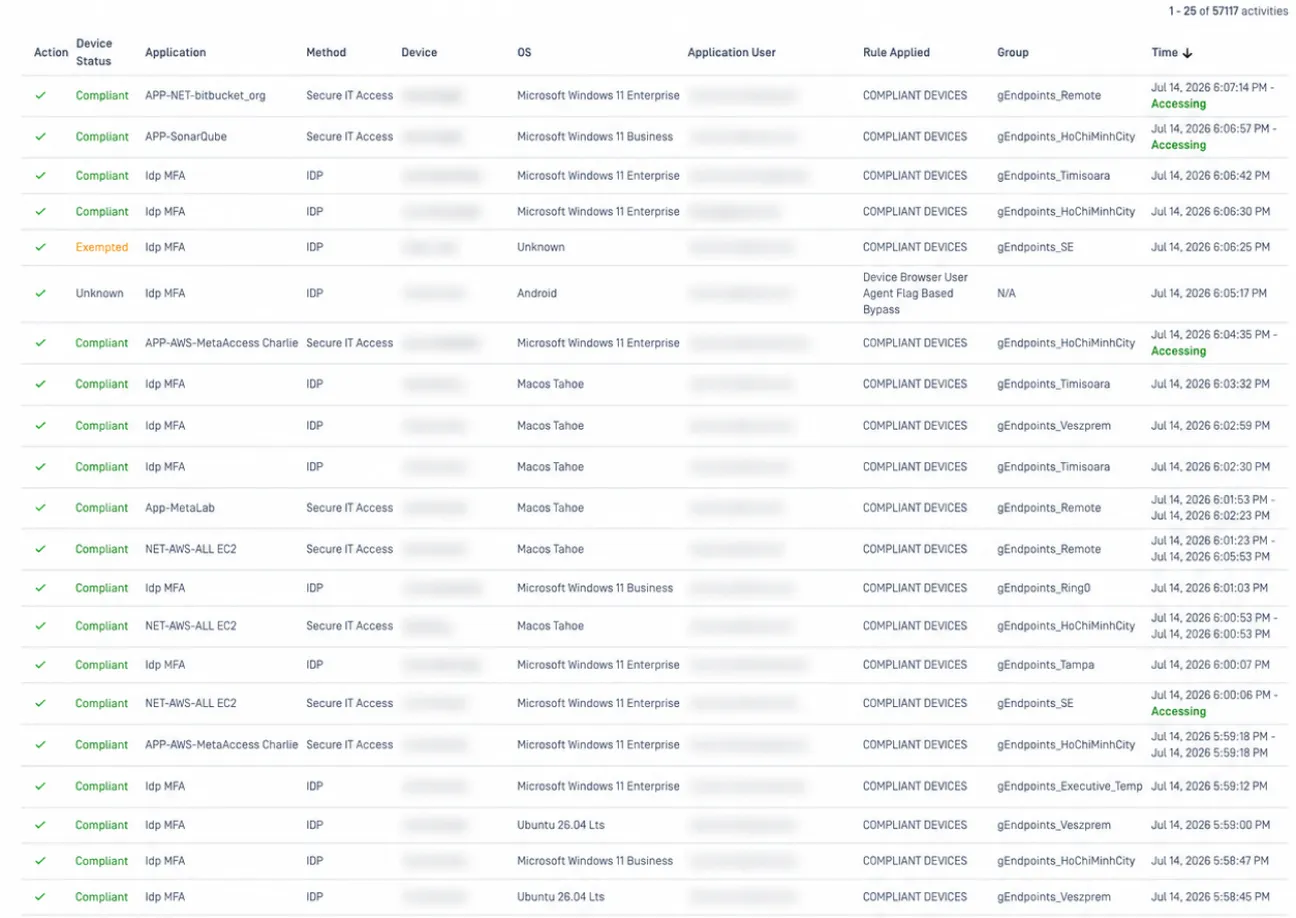
Obtenha uma visão completa e em tempo real do estado dos terminais em todo o ambiente. Analise dados detalhados de segurança relativos a qualquer dispositivo, monitorize quais os dispositivos que estão a aceder a quais aplicações e acompanhe as tendências de risco a partir de uma única interface.
Conformidade e controlo aprofundados
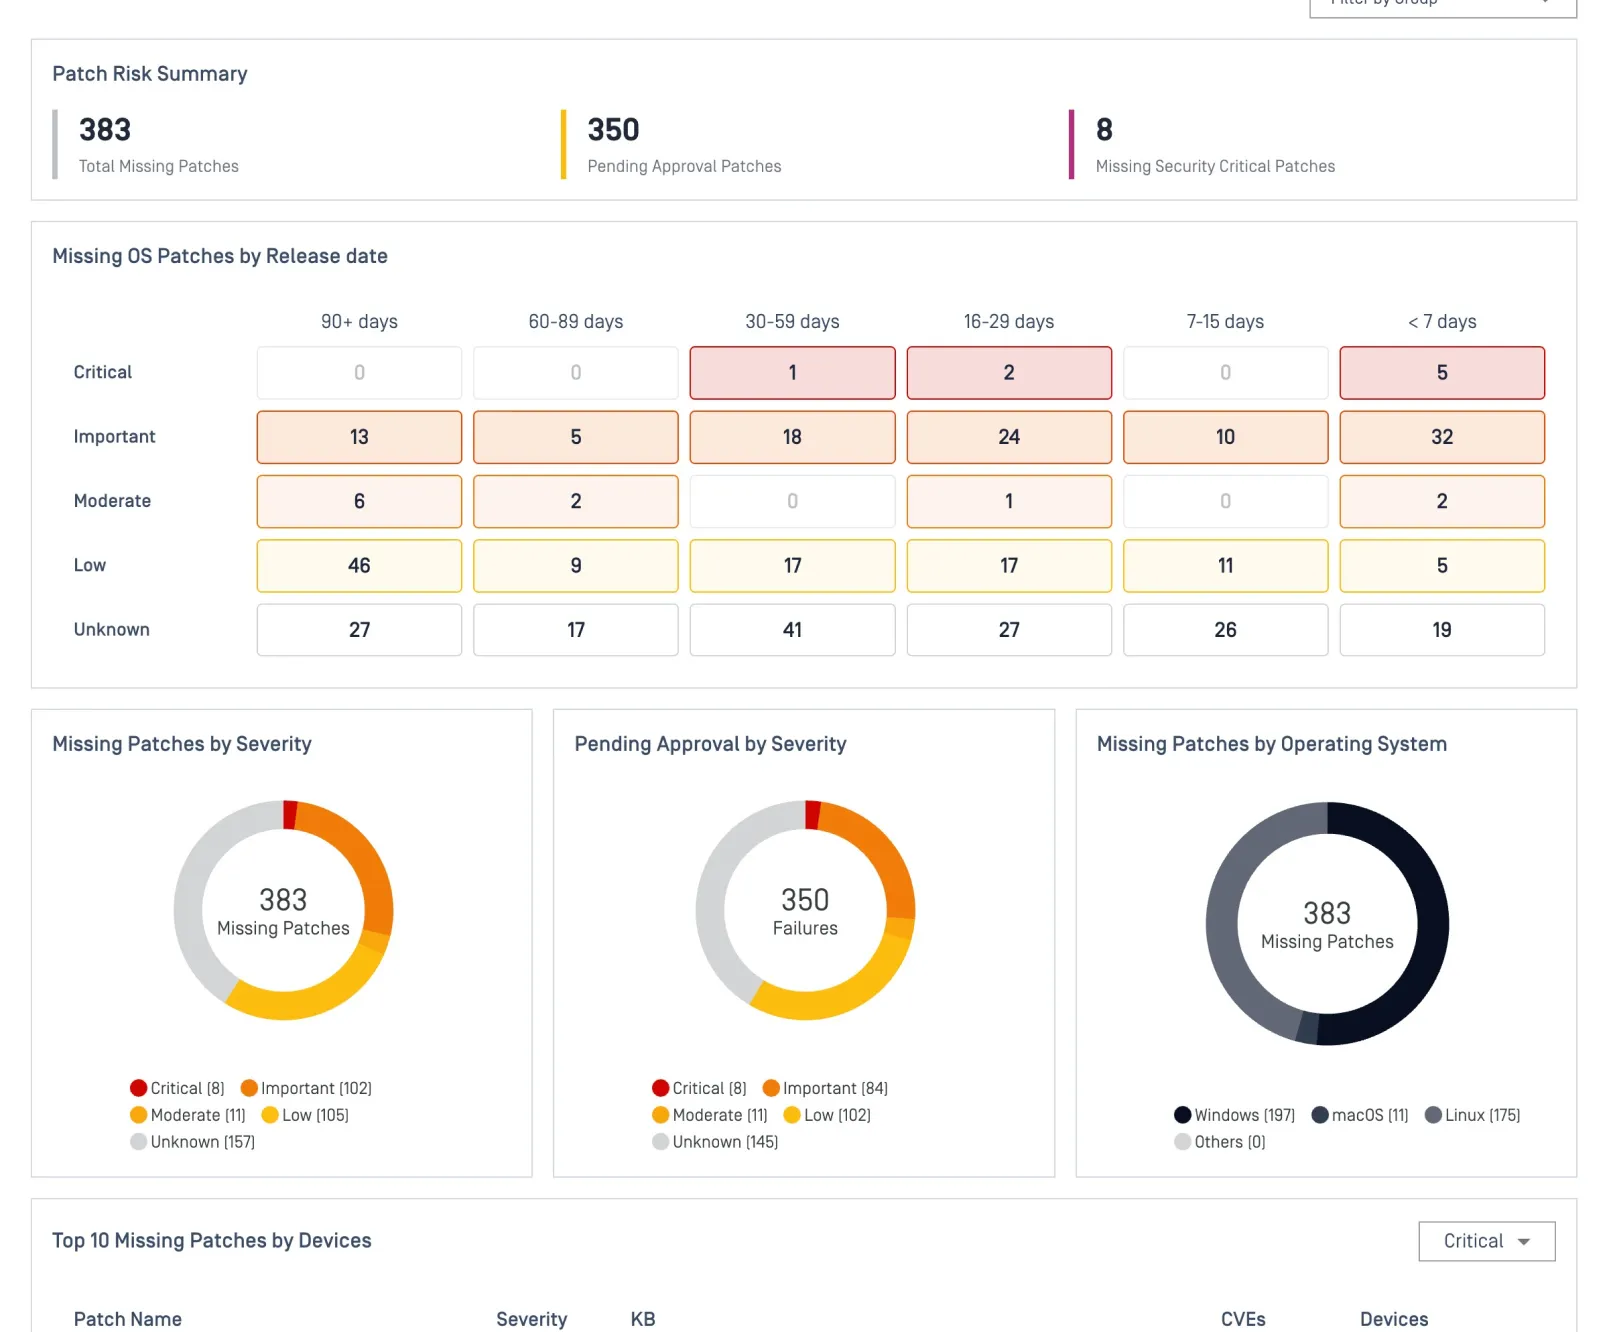
Realize inspeções aprofundadas dos dispositivos em mais de 5 000 aplicações de terceiros, abrangendo controlos como a encriptação de discos, o antimalware, as cópias de segurança, o estado da firewall e a análise de vulnerabilidades, indo muito além das verificações padrão do sistema operativo e do antivírus.
- My OPSWAT Central Management


- My OPSWAT Central Management
- My OPSWAT Central Management
 MetaDefender Endpoint

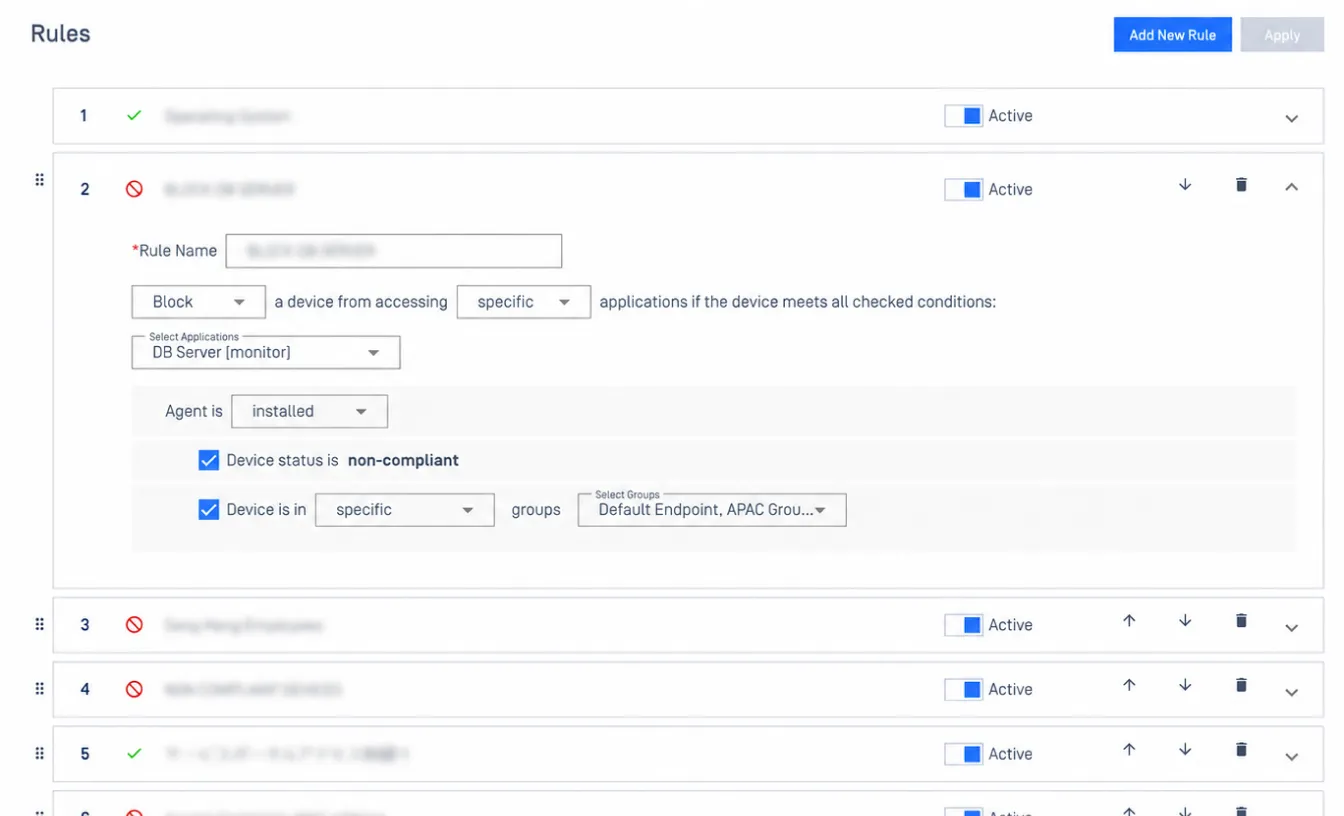
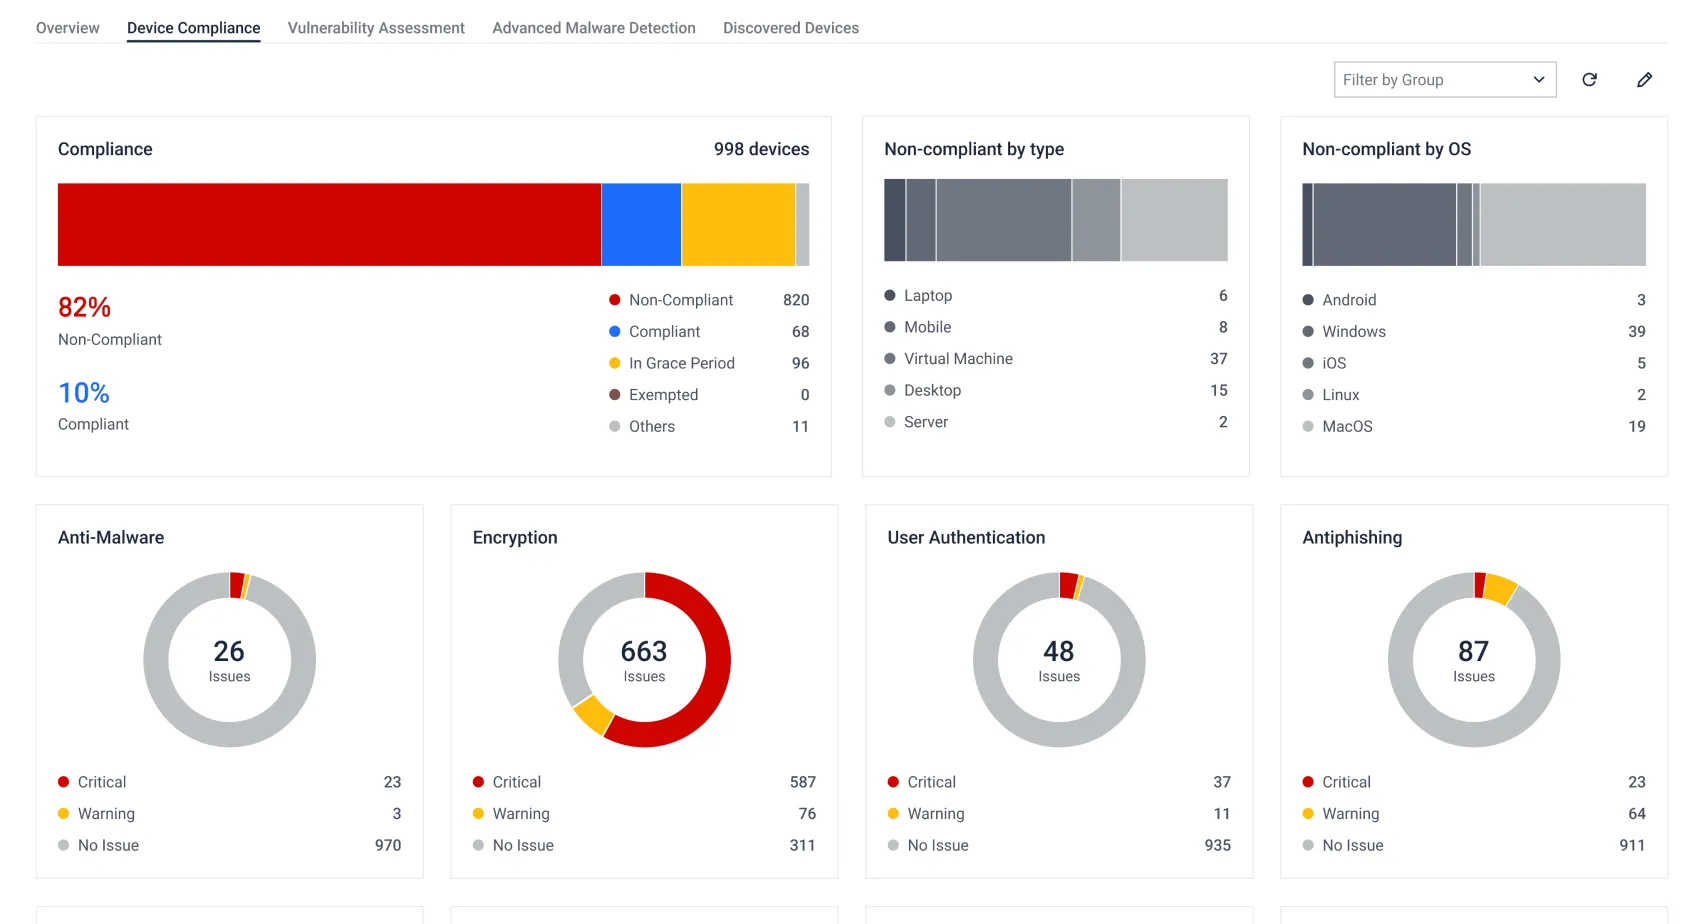
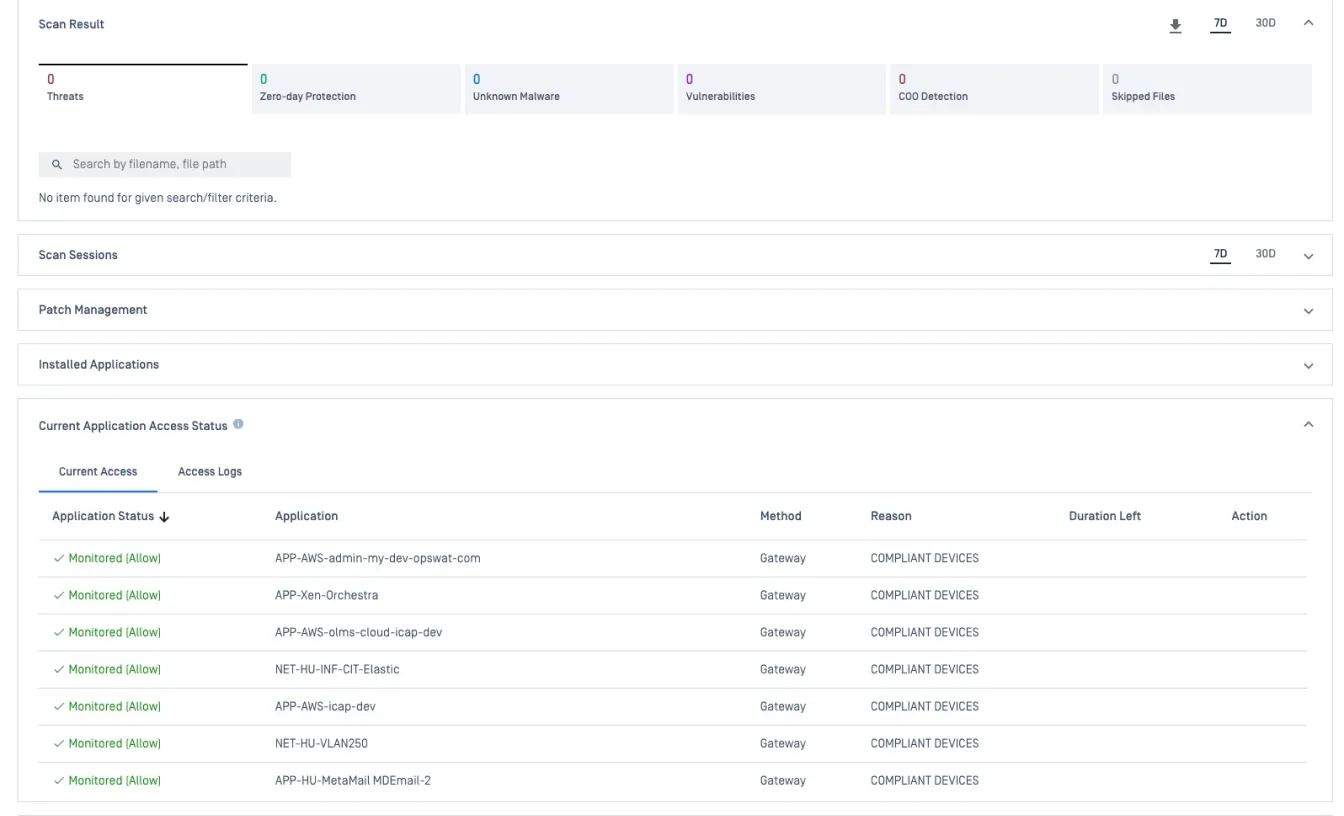
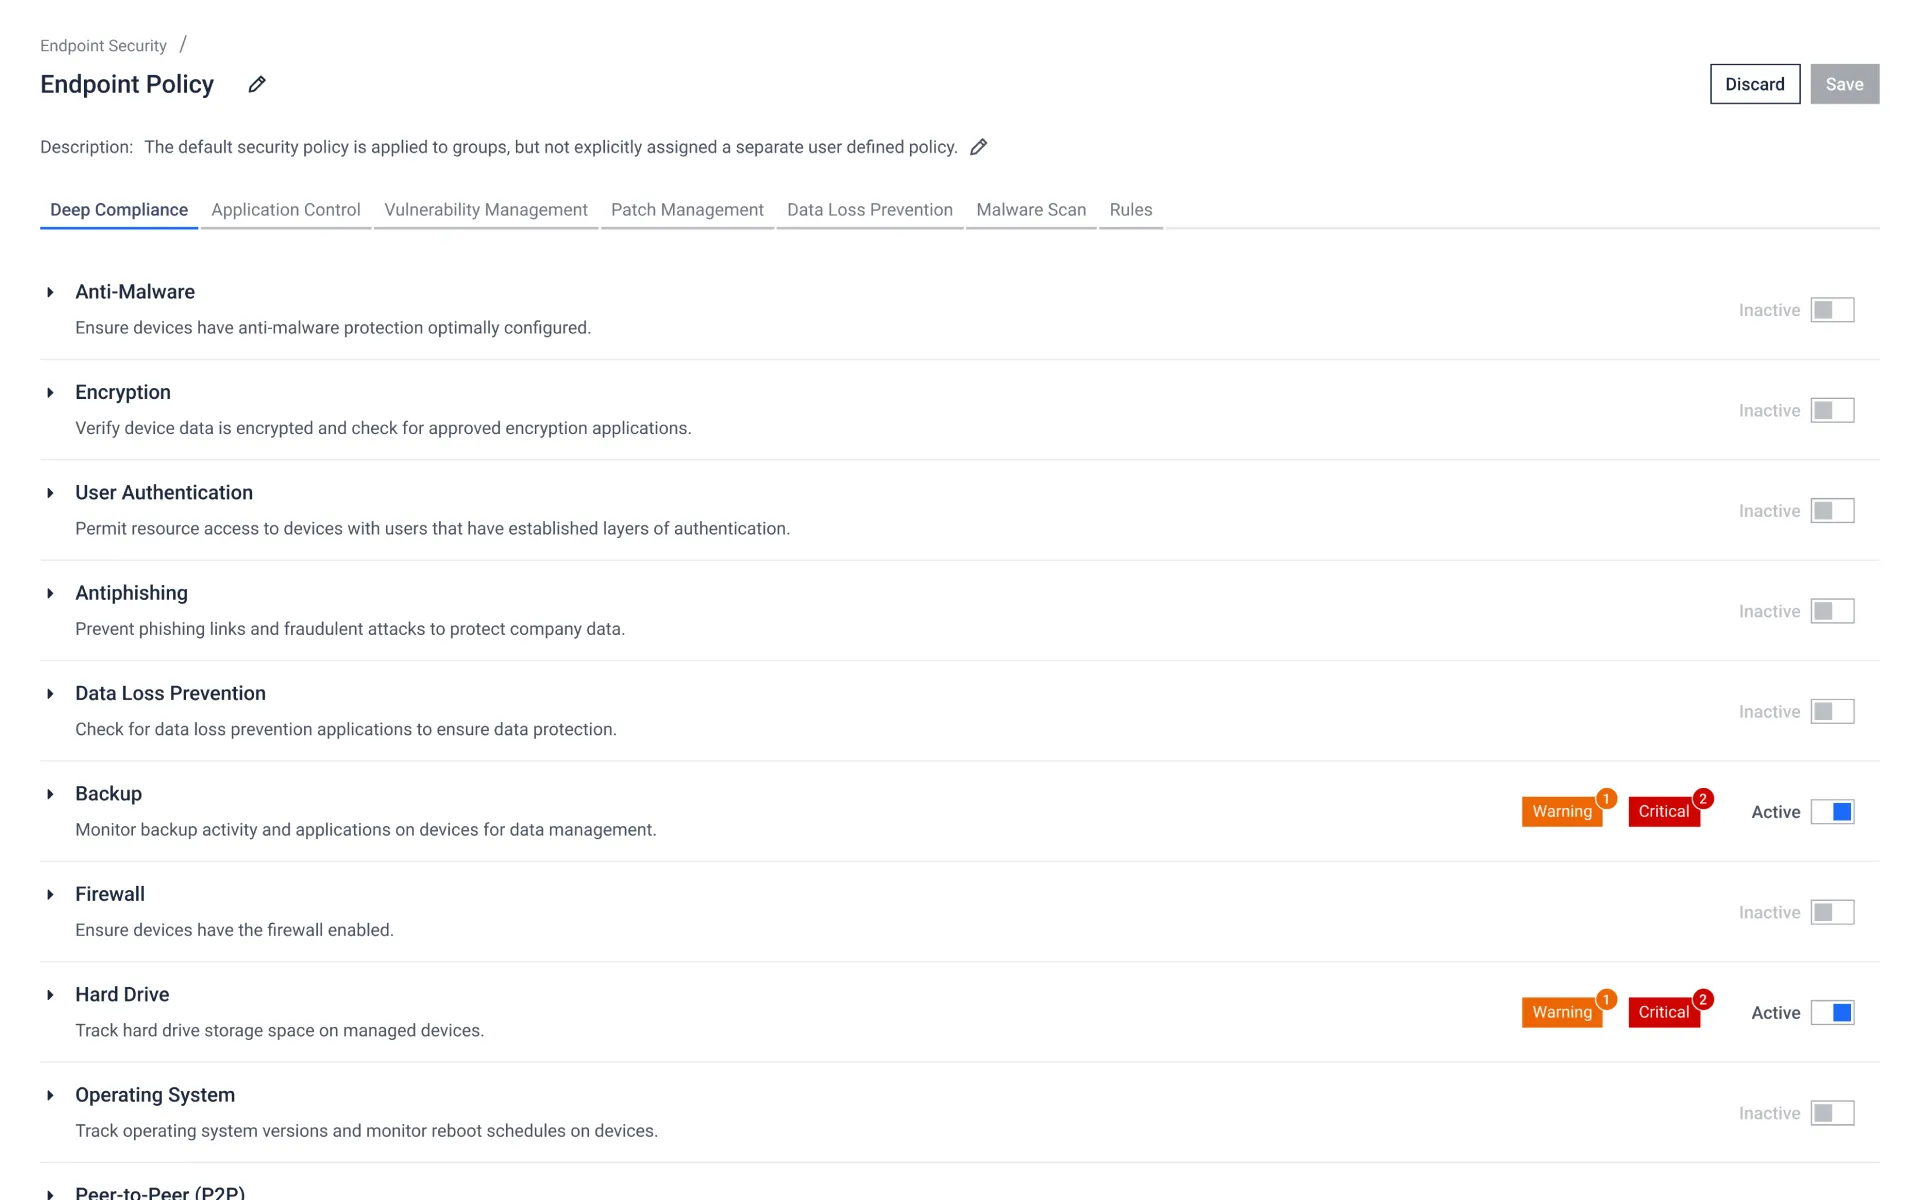
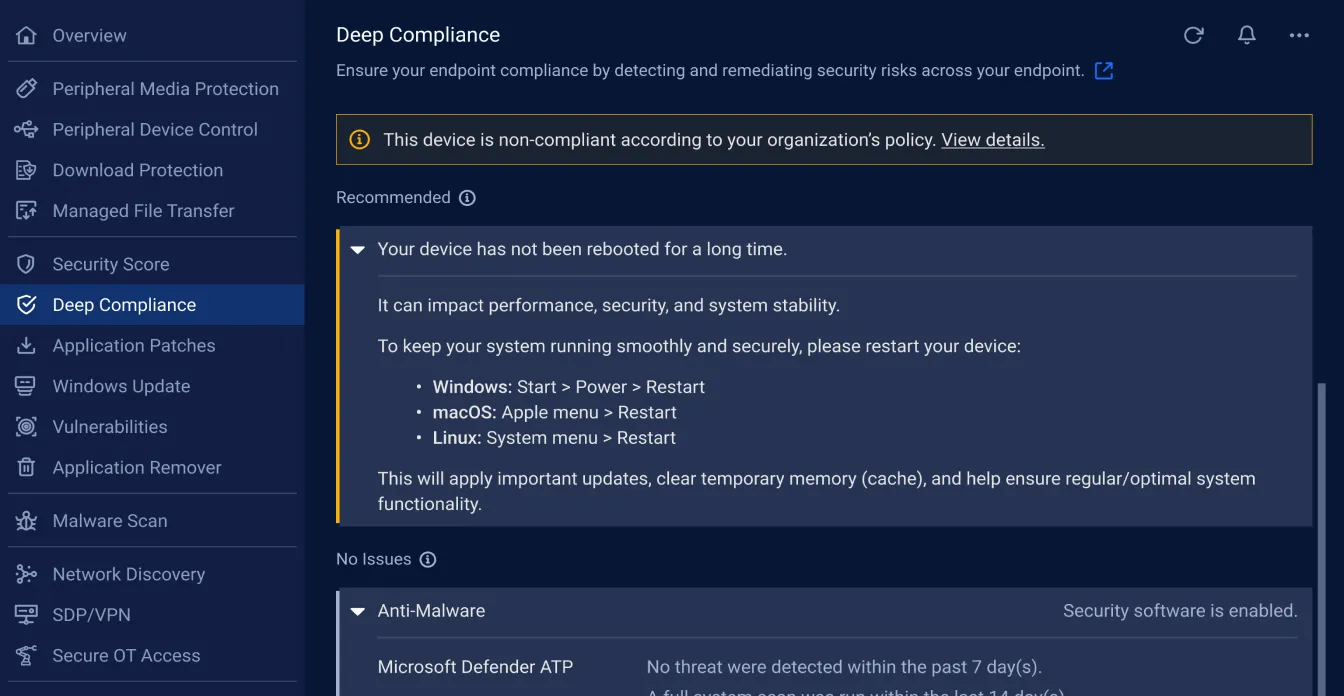
Vulnerabilidades atualizadas e Patch Management
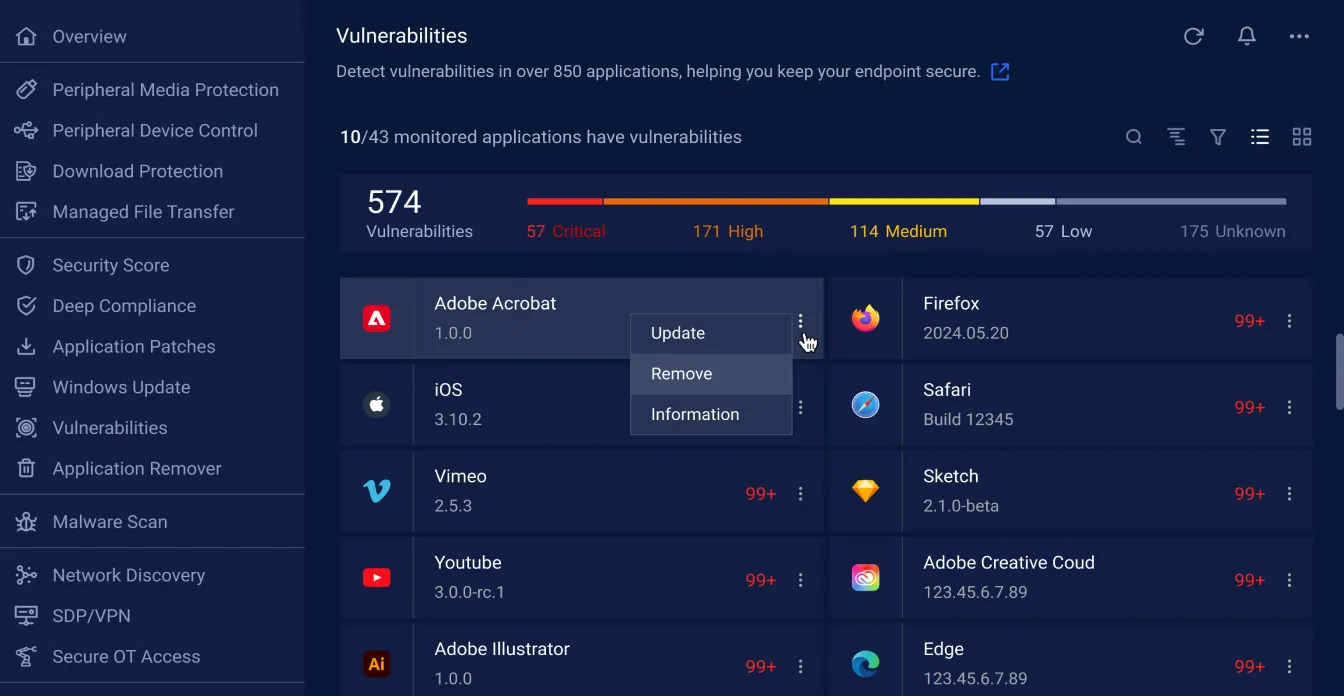
Detete vulnerabilidades conhecidas a partir da base de dados CVE e estabeleça prioridades na correção utilizando o sistema de pontuação exclusivo do OPSWAT, desenvolvido com base na proteção de mais de 100 milhões de terminais. Otimize a gestão de correções antes que as vulnerabilidades se transformem em explorações.
Correção automatizada e em regime de autoatendimento
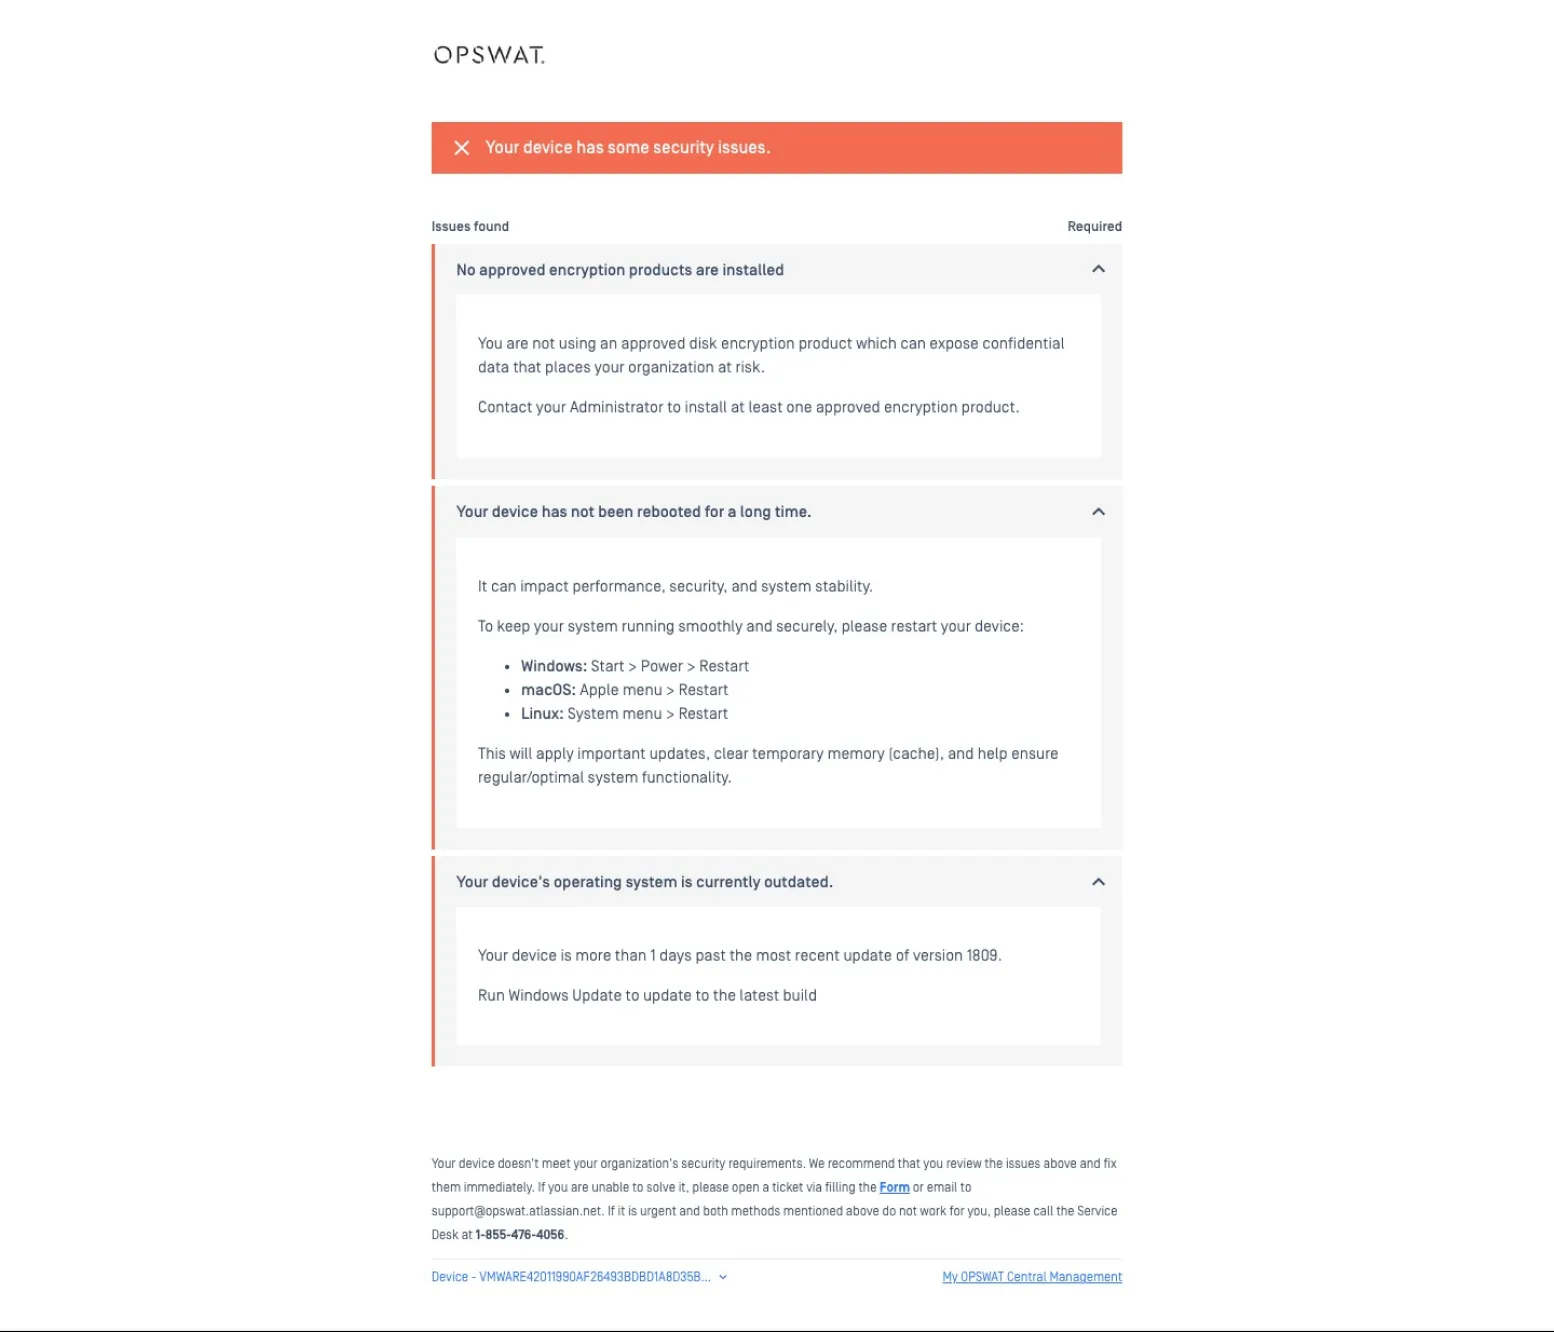
Os utilizadores com dispositivos não conformes são redirecionados para uma página de autoatendimento com instruções específicas sobre o que devem corrigir. As medidas corretivas mais comuns, tais como atualizar as definições do antivírus, ativar as firewalls e remover aplicações indesejadas, podem ser totalmente automatizadas.
Compatível com dispositivos Network Access Control
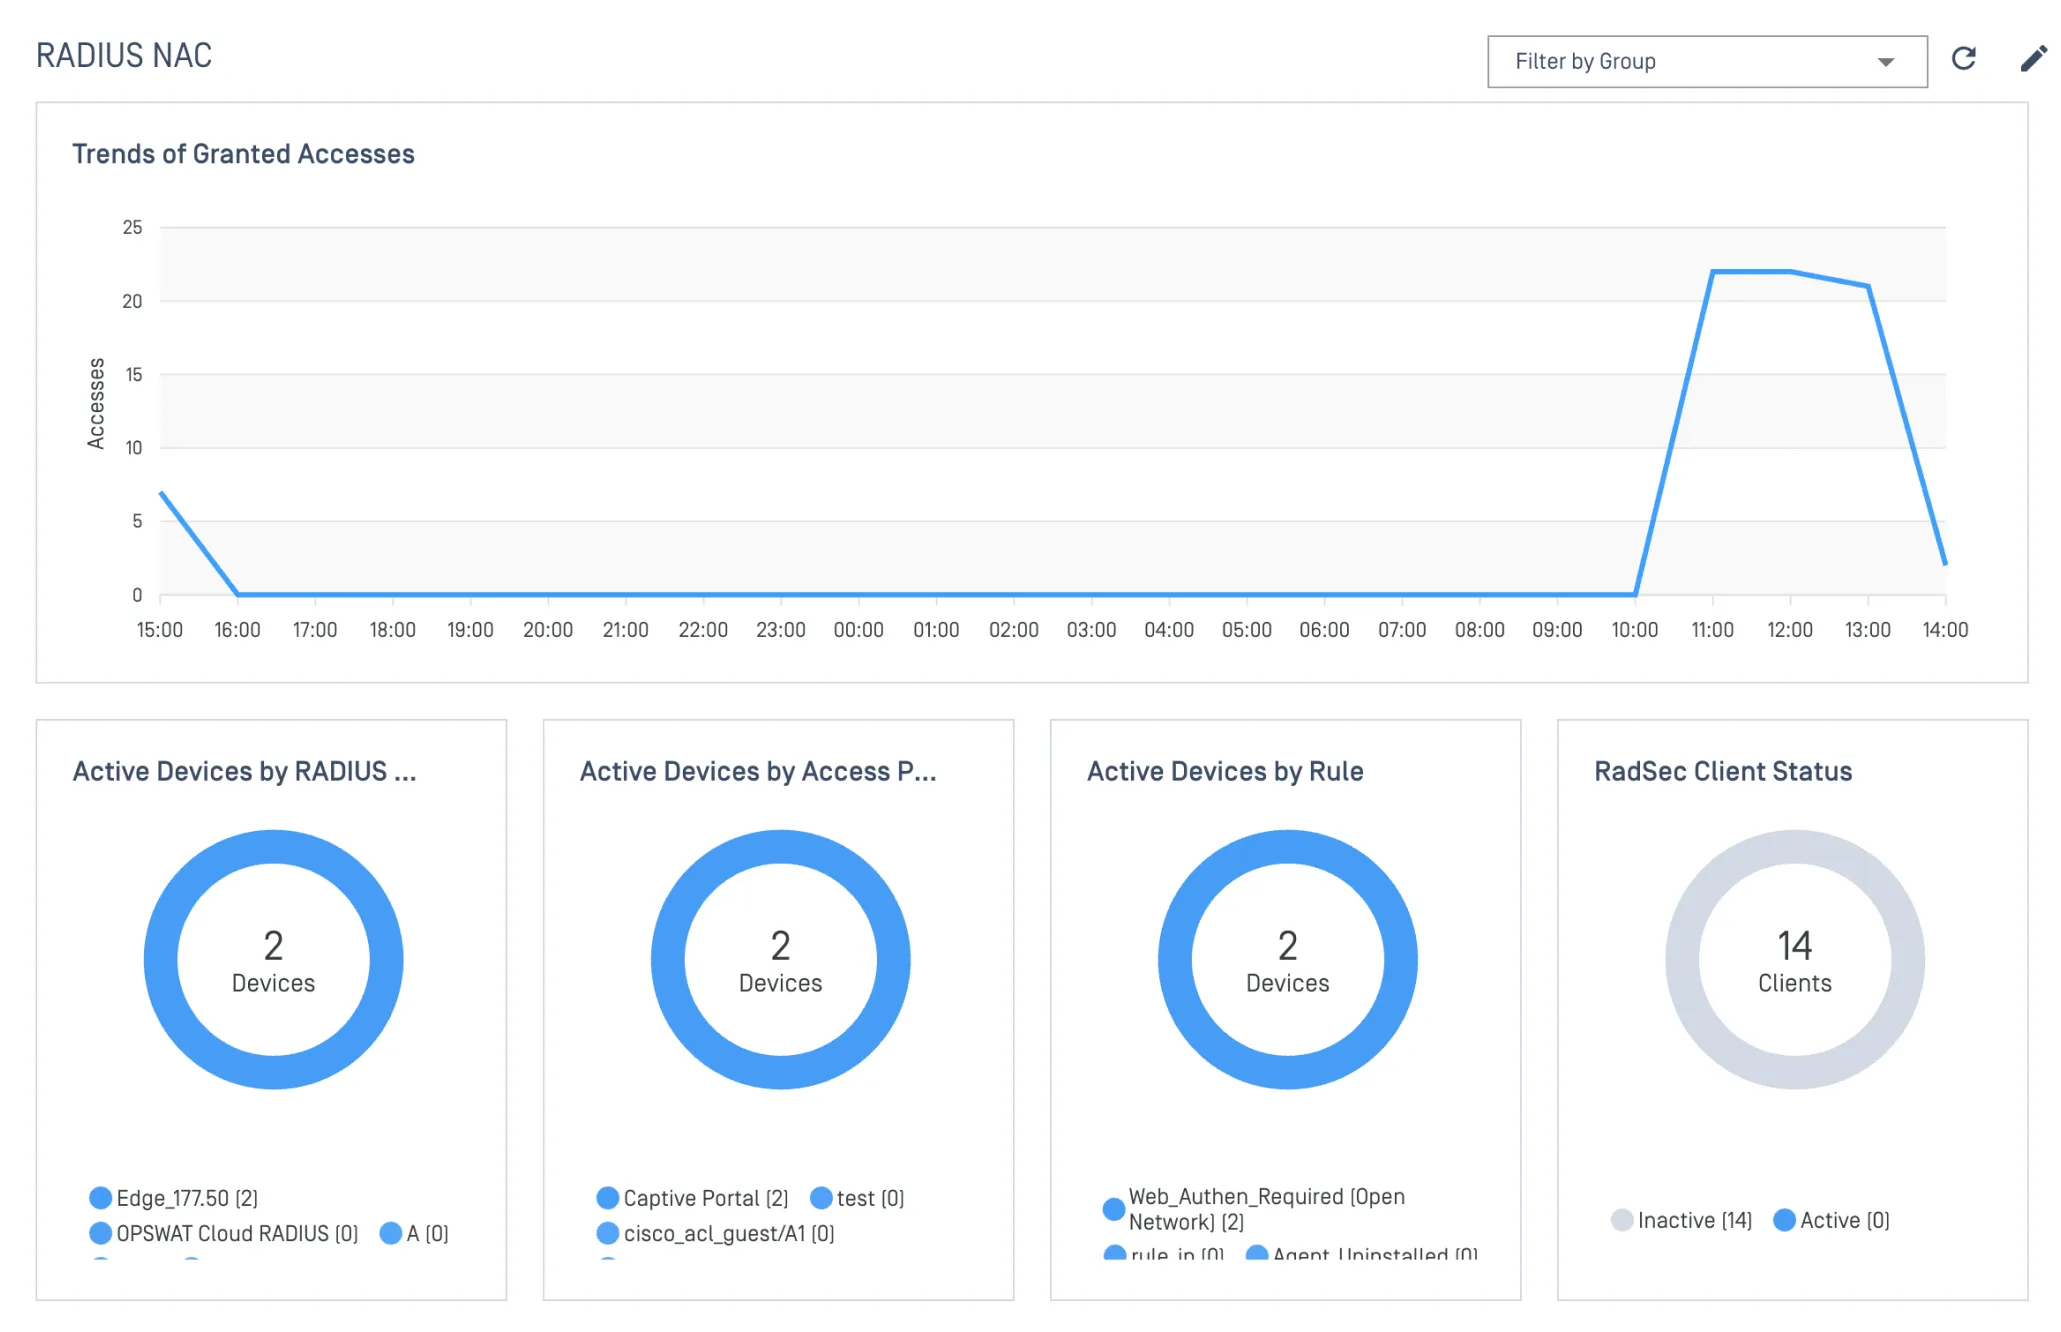
Obtenha uma identificação precisa dos dispositivos e garanta o cumprimento das normas em tempo real em toda a sua rede. Bloqueie tentativas de ligação não autorizadas e aplique a segmentação para colocar os dispositivos IoT no grupo adequado.
- My OPSWAT Central Management
 MetaDefender Endpoint
- My OPSWAT Central Management


- My OPSWAT Central Management


Escolha o método de acesso mais adequado à v
à sua arquitetura
My OPSWAT Central Management garante que apenas os dispositivos autorizados e em conformidade possam aceder às suas aplicações e redes, independentemente do ambiente ou do método de acesso.
Acesso «Zero-Trust» ao nível da aplicação
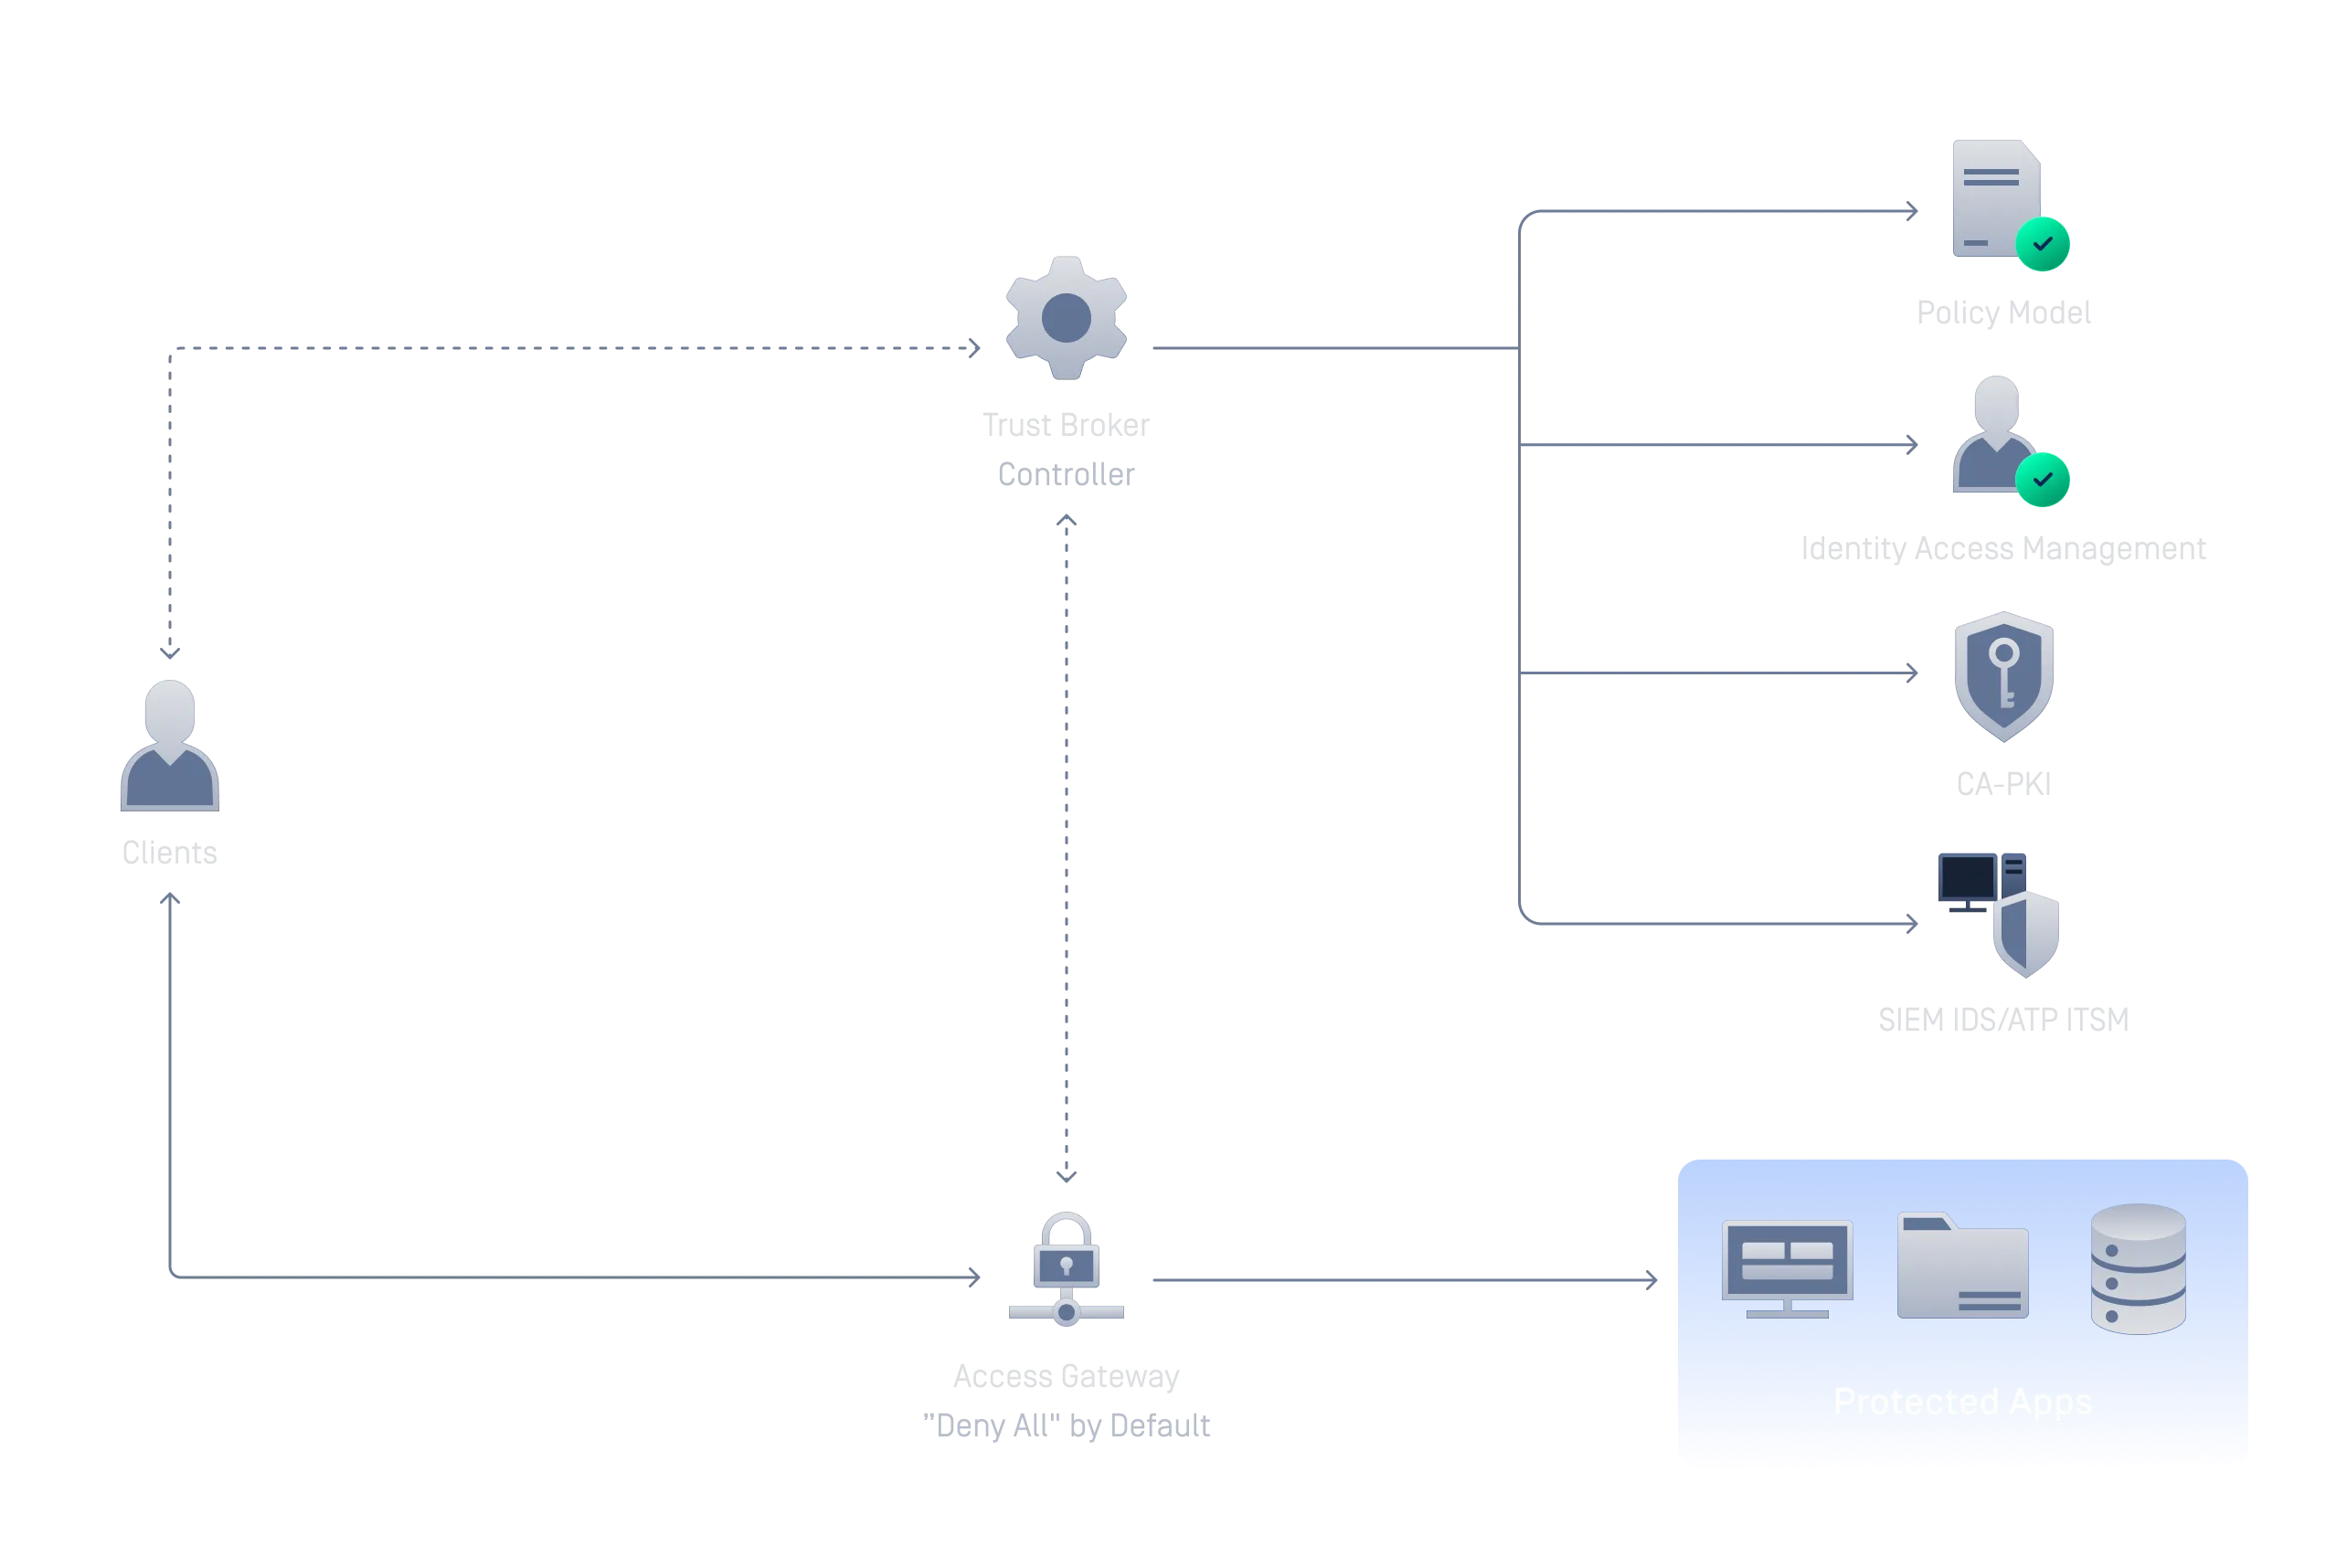
Os recursos protegidos permanecem ocultos até que as verificações de identidade e de conformidade dos dispositivos sejam bem-sucedidas
Substitua o acesso VPN generalizado e obsoleto por uma abordagem «zero trust» ao nível das aplicações. As aplicações protegidas permanecem invisíveis para dispositivos não autorizados; o acesso só é concedido após a verificação da identidade e da conformidade.
Autenticação única com acesso a dispositivos verificados
Ligue o seu fornecedor de identidades existente para implementar o SSO em todas as aplicações da empresa, com a verificação da conformidade dos dispositivos em cada início de sessão, e não apenas das credenciais.
MFA que verifica o dispositivo, e não apenas o utilizador
A MFA padrão verifica duas camadas: as suas credenciais e um segundo fator. A MFA do IdP da OPSWAT acrescenta uma terceira camada, verificando o estado e a conformidade do dispositivo. Os dispositivos não conformes são bloqueados, mesmo com credenciais válidas, e os utilizadores são orientados para resolverem eles próprios os problemas.
Secure Acesso a ambientes de trabalho virtuais
Aplicação da conformidade de dispositivos em ambientes Omnissa Horizon
Exija a conformidade dos dispositivos antes do início das sessões de ambiente de trabalho virtual e de aplicações publicadas. Apenas os terminais que passarem nas verificações de conformidade poderão aceder ao seu ambiente Omnissa Horizon.
Network Access Control o automatizado para todos os dispositivos
Verifique automaticamente todos os dispositivos que tentam aceder à sua rede e aplique políticas de acesso em tempo real. Crie perfis de dispositivos com ou sem agente, controle o acesso com base na identidade, no tipo de dispositivo, na localização e no estado de segurança, e implemente a solução como SaaS nativo da nuvem, híbrido ou totalmente no local para ambientes isolados (air-gapped).
Saiba mais sobre MetaDefender NAC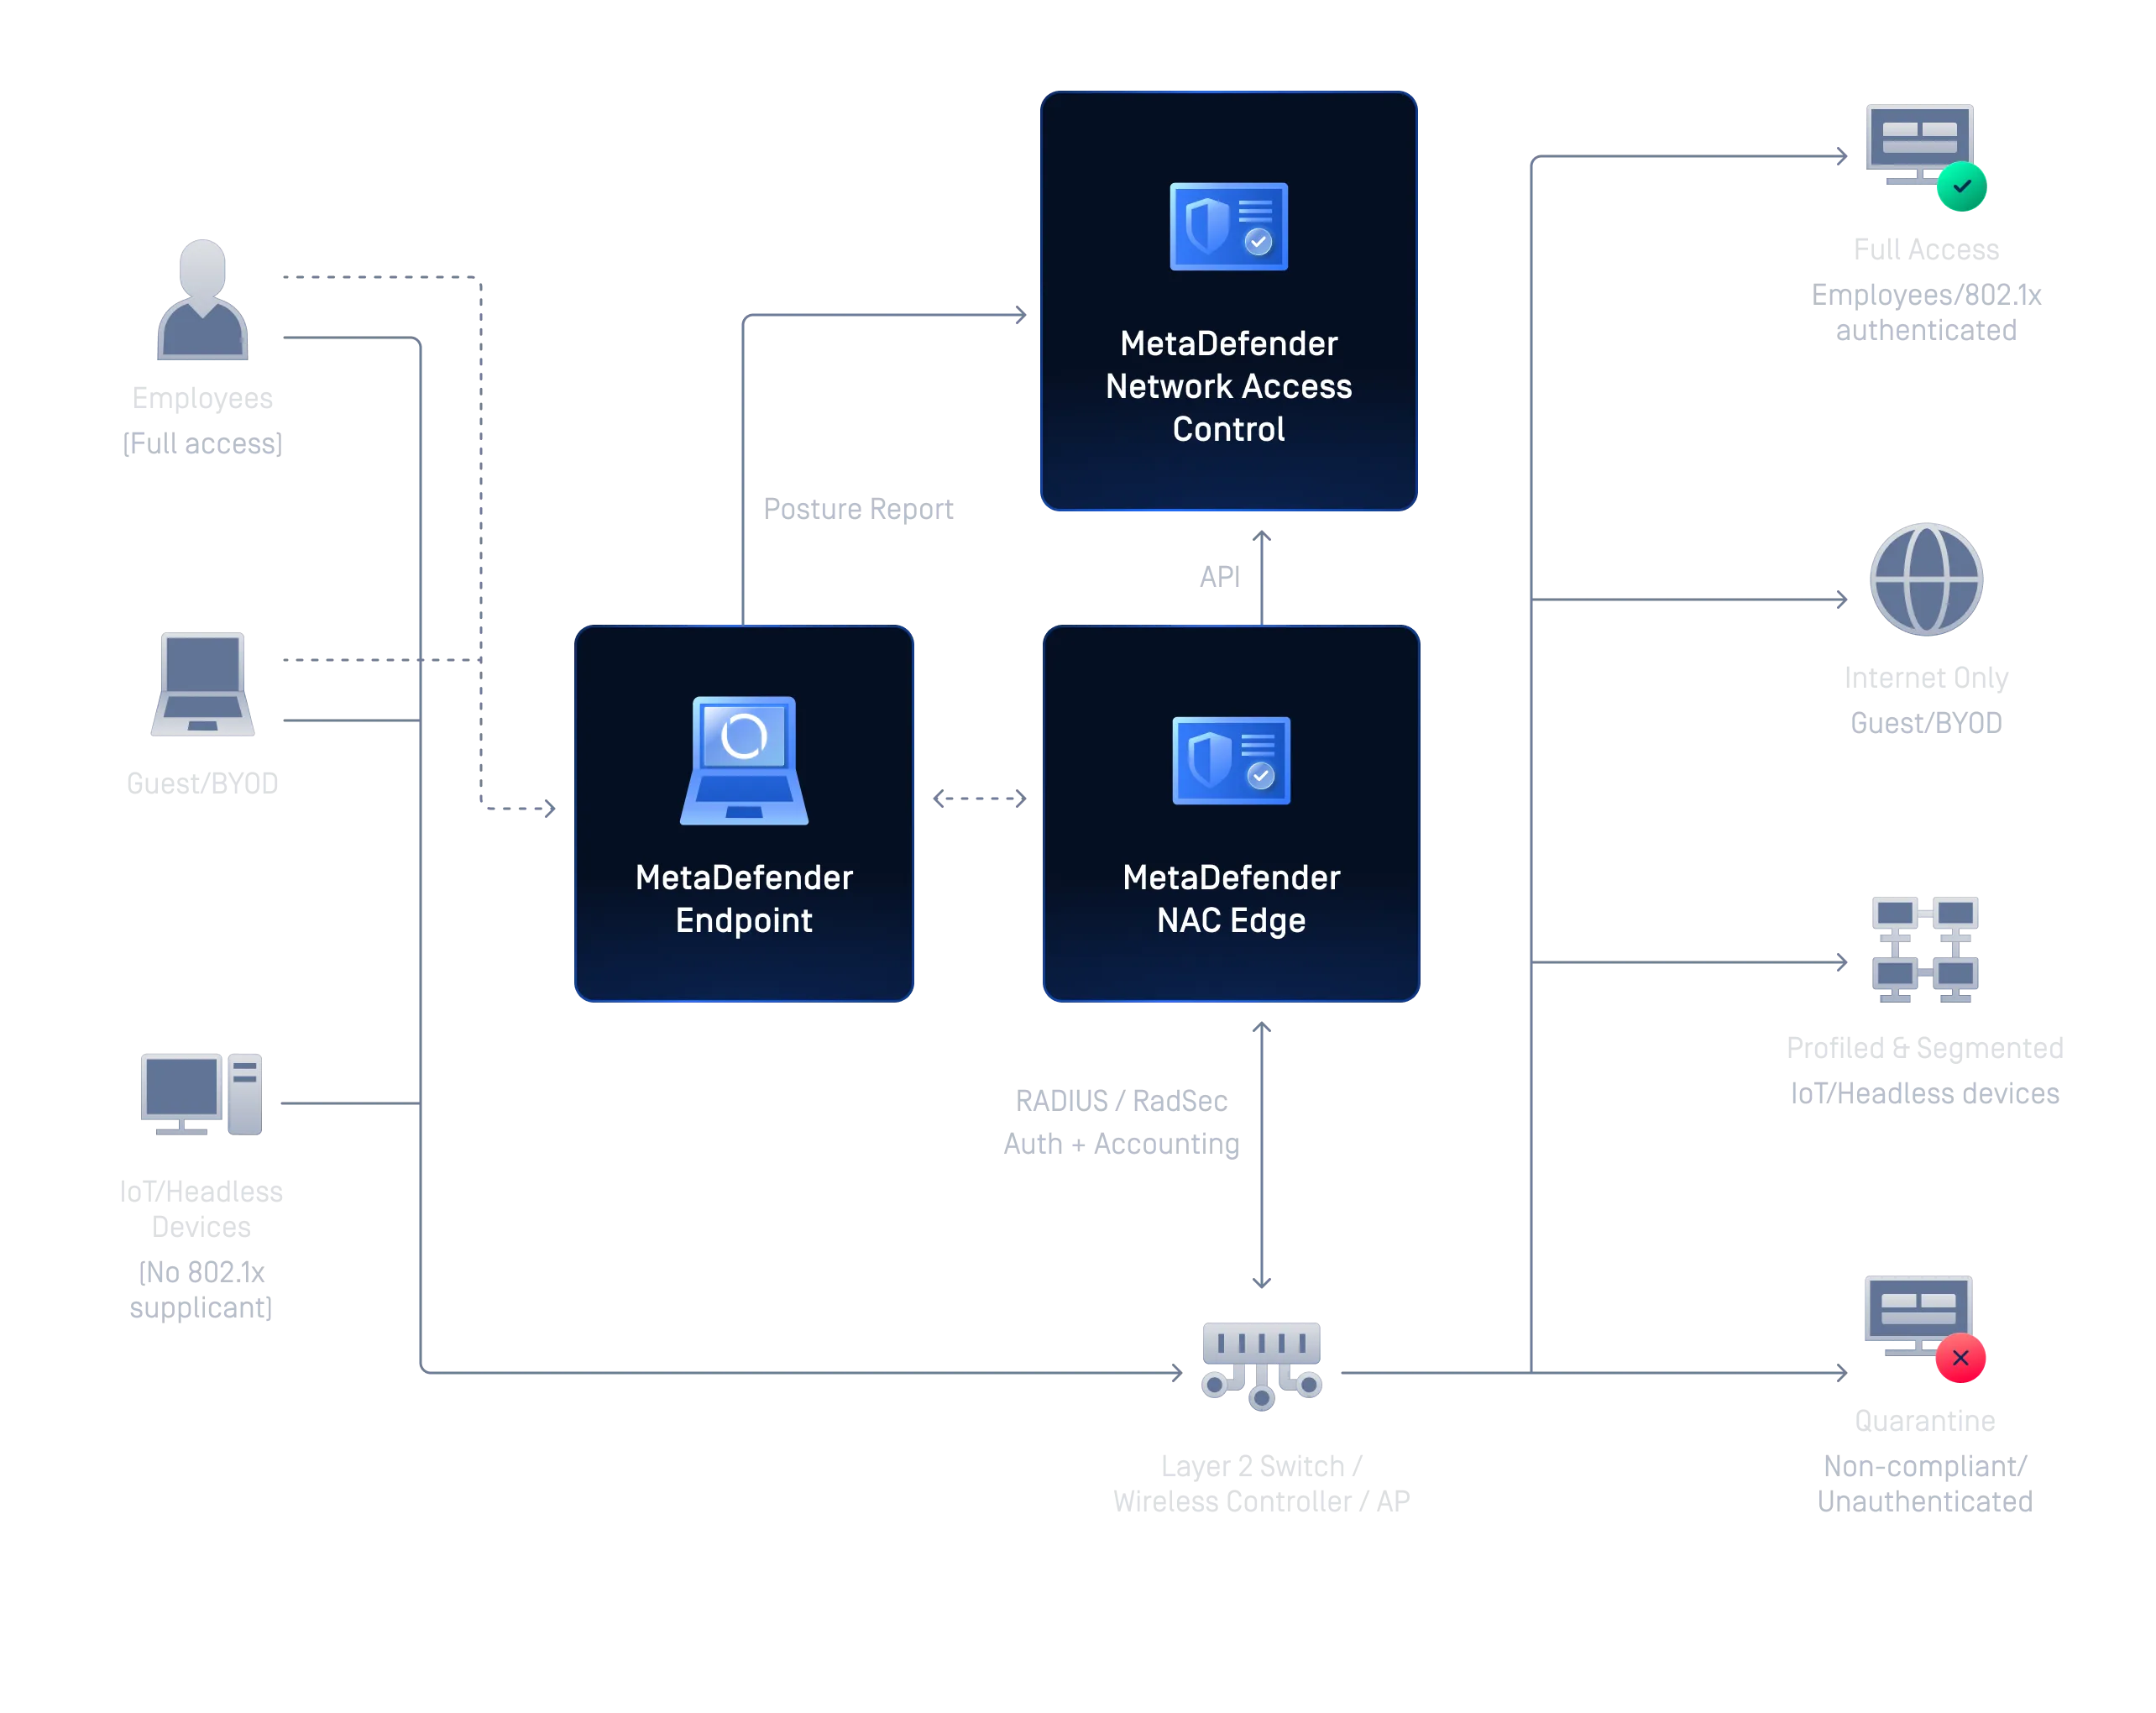
Funciona com a pilha que já utiliza
Ligue os seus fornecedores de identidade, a autenticação multifator (MFA) e a infraestrutura de ambientes de trabalho virtuais existentes, sem alterar a sua infraestrutura de «
» nem substituir o que já funciona.
Conta com a confiança das equipas de segurança em setores regulamentados
OPSWAT Conta com a confiança de mais de 2 100 organizações em todo o mundo para proteger os seus dados, ativos e redes críticos contra ameaças transmitidas por dispositivos e ficheiros de tipo «
».
- «Assim que os agentes foram implementados, conseguimos rapidamente validar a segurança de mais de 70 000 dispositivos de utilizadores remotos antes de estes acederem à nossa rede, sem qualquer impacto na produtividade.»Miroslav SklanskyDiretor de Tecnologia de Segurança da Informação, EPAM
- «Excelente produto. Excelente apoio. Temos uma compreensão mais segura e clara da nossa situação de segurança e dos riscos potenciais que podemos enfrentar.»Stephen WaltersGestor de Infraestruturas, Genesis Investment Management
- «Com fornecedores externos a acederem diariamente aos nossos sistemas, a implementação de um sistema de autenticação consistente e sem exceções era uma necessidade, não uma opção. A tecnologia OPSWATgarante que apenas os dispositivos em conformidade possam ligar-se aos nossos recursos na nuvem.»Engenheiro de segurança sénior
Secure Acesso em todas as frentes digitais
Adapte a sua arquitetura de confiança zero às exigências práticas das equipas empresariais distribuídas e dos ambientes industriais sensíveis.
Capacitar uma força de trabalho remota Secure
Verifique o estado dos dispositivos dos colaboradores em tempo real antes de conceder acesso a qualquer aplicação ou recurso de rede. Os dispositivos que não cumprirem os critérios de conformidade são bloqueados ou redirecionados automaticamente para o processo de correção automática.
Proteja a sua infraestrutura crítica contra dispositivos não fiáveis
Crie um perfil para todos os dispositivos que entram nas suas instalações industriais e de infraestruturas críticas, tais como computadores portáteis de subcontratados, dispositivos BYOD e equipamentos IoT, e atribua-os à zona de rede adequada antes de conceder o acesso. A implementação no local é totalmente suportada para instalações isoladas (air-gapped).
Secure Todos os dispositivos antes de se ligarem à sua rede
Valide a identidade do dispositivo, o estado de segurança e a conformidade antes de conceder acesso à rede. Os dispositivos não autorizados ou não conformes são automaticamente bloqueados, colocados em quarentena ou redirecionados para a autocorreção, ajudando a impedir que as ameaças entrem na rede.
Preparação para auditorias regulamentares
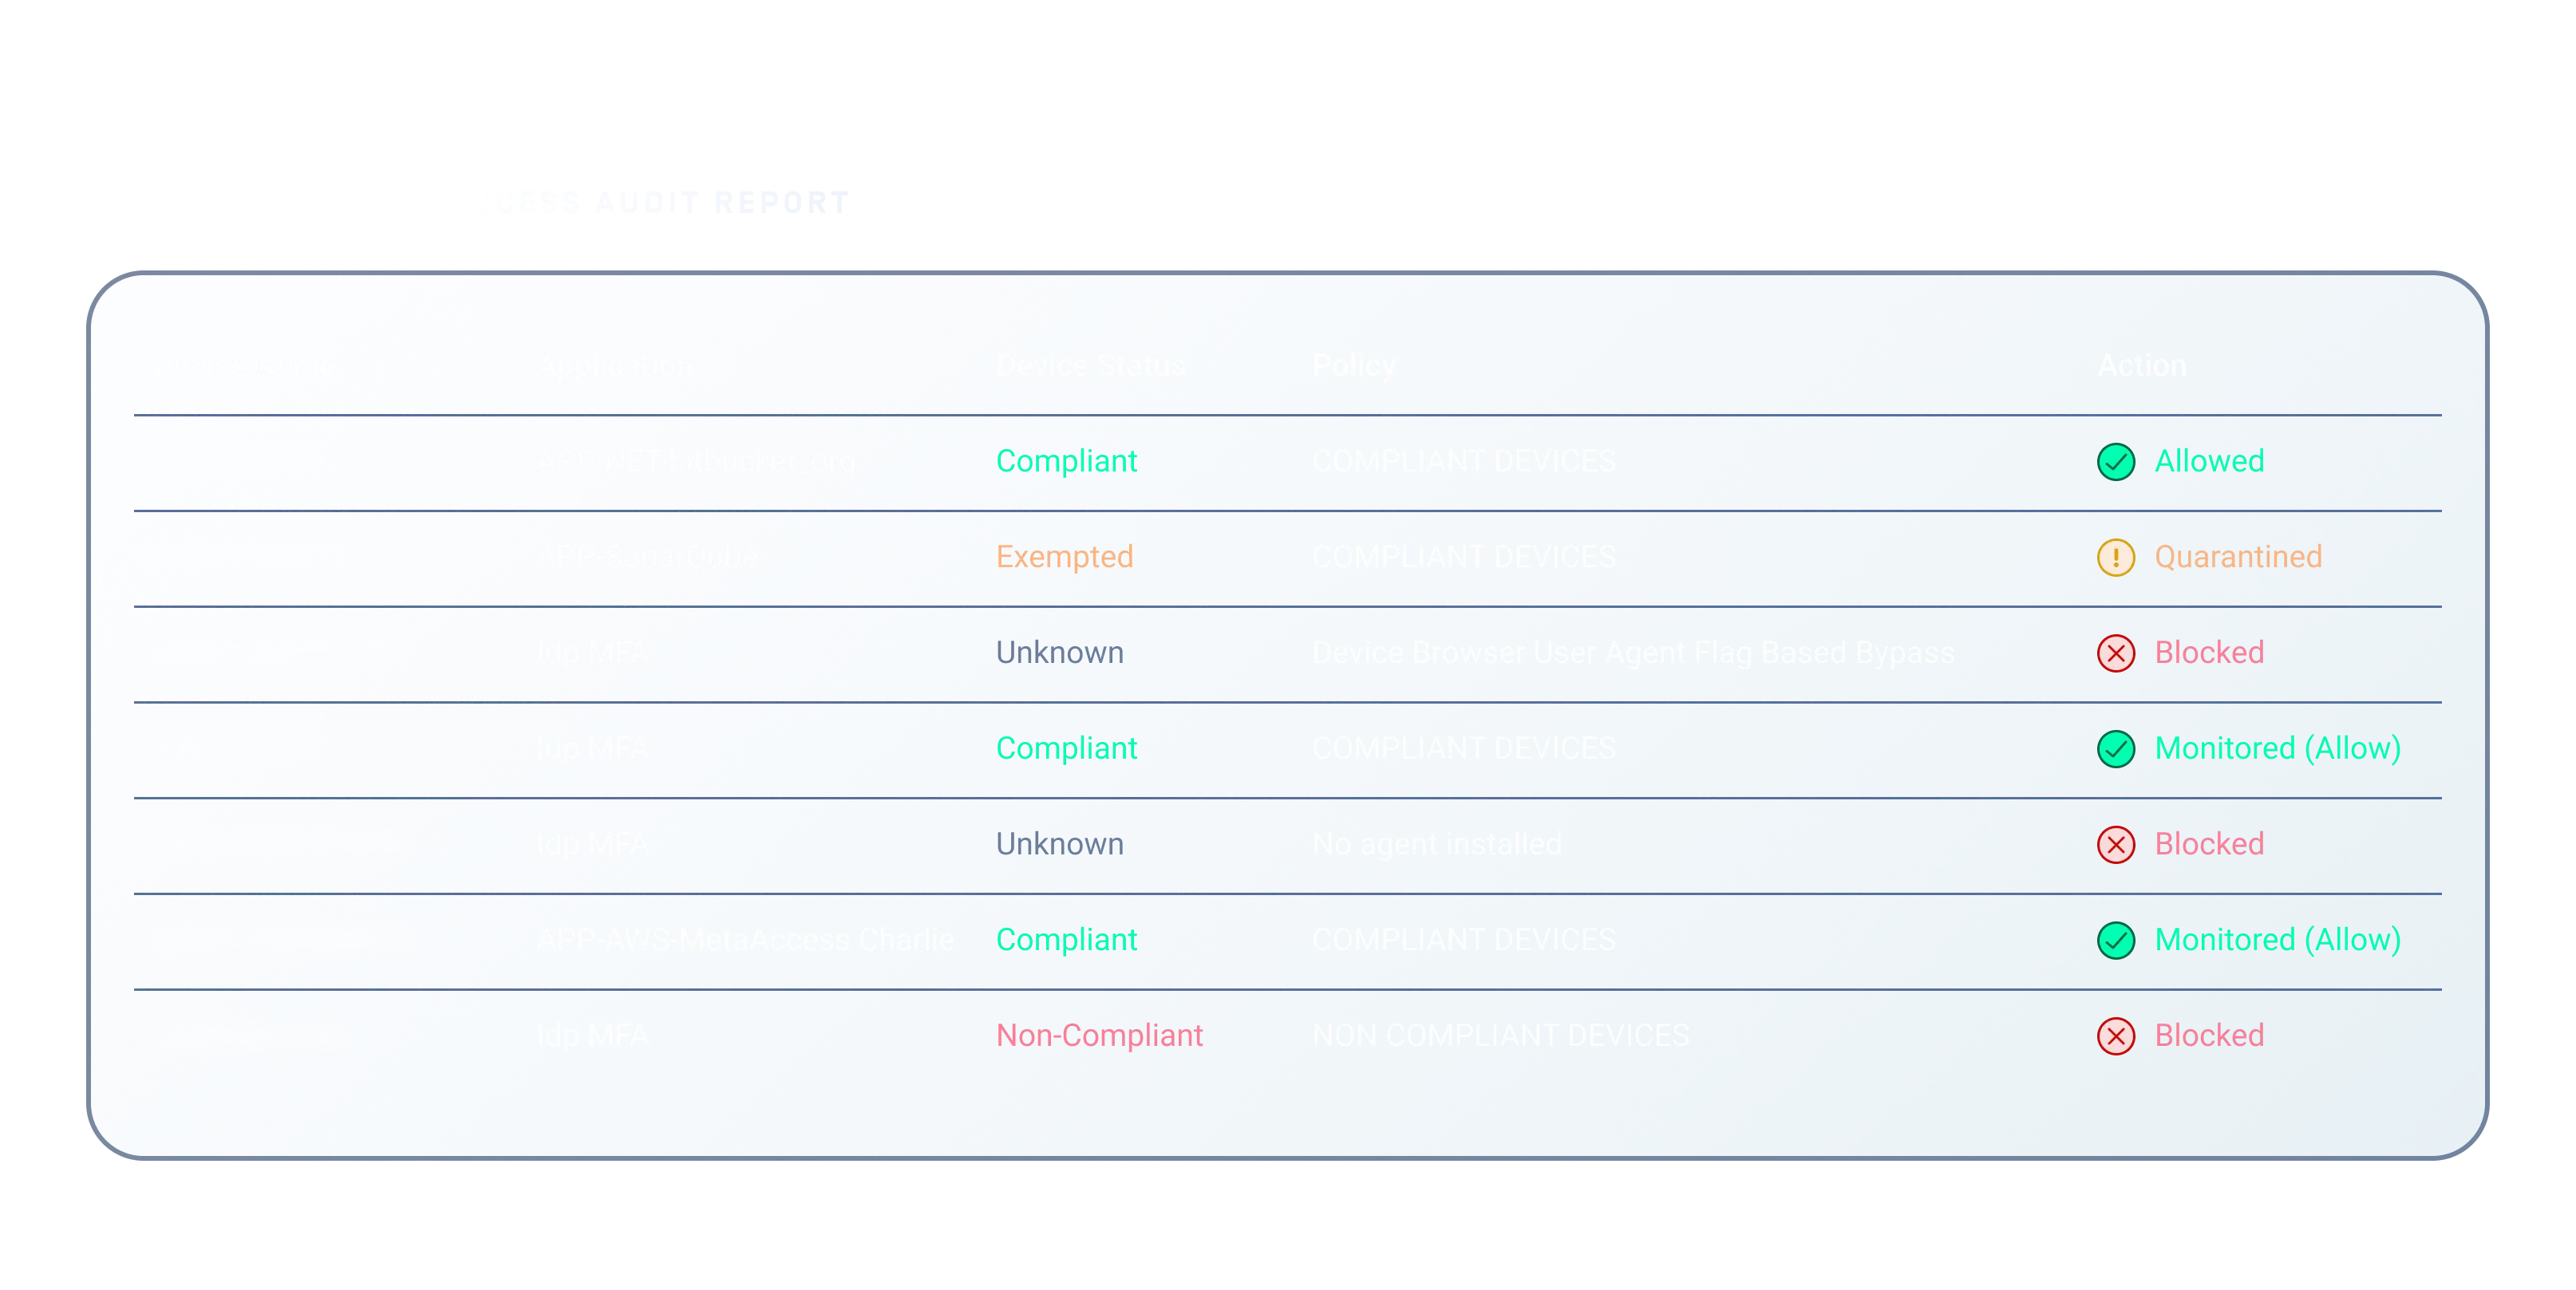
Manter registos de auditoria detalhados, relatórios de postura de segurança e registos de aplicação de políticas para todos os eventos de acesso, fornecendo aos auditores exatamente o que necessitam para verificar a conformidade com quadros normativos como o PCI DSS, HIPAA, NIST 800-53, ISO 27001, FISMA, FedRAMP, FINRA, HITECH, SOX, CIS Controls, COBIT e SANS.
Recursos recomendados
Ficha de dados My OPSWAT Central Management

My OPSWAT Central Management Documentação

Unificar a monitorização de dispositivos na produção inteligente com My OPSWAT Central Management

Produtor europeu de energias renováveis melhora a cibersegurança com a OPSWAT

Garantir o acesso ao código proprietário com o My OPSWAT Central Management: A história de um dos principais criadores de jogos

A EPAM garante o acesso Secure e a segurança dos ficheiros comCentral Management My OPSWAT Central Management Cloud MetaDefender Cloud

Ping Identity e OPSWAT a segurança de acesso com DaVinci e My OPSWAT Central Management

A Omnissa reforça a segurança e a conformidade no acesso ao Horizon VDI com My OPSWAT Central Management
0 resultados. Por favor, tente novamente.
FAQs
SDP concede acesso por aplicação, com o princípio do privilégio mínimo, apenas após a aprovação das verificações de identidade e conformidade. Ao contrário das VPNs tradicionais, que proporcionam um acesso alargado à rede assim que a ligação é estabelecida, o « SDP » limita o acesso dos utilizadores apenas aos recursos de que necessitam, reduzindo drasticamente a superfície de ataque e o risco de movimentação lateral.
Uma VPN concede conectividade assim que o utilizador inicia sessão; o ZTNA padrão inclui uma verificação básica do estado de segurança. A verificação de conformidade do dispositivo ( OPSWAT ) verifica a conformidade do dispositivo de forma exaustiva antes do acesso e de forma contínua depois, pelo que um início de sessão válido num dispositivo comprometido continuará a ser bloqueado.
My OPSWAT Central Management deteta a alteração em tempo real. Dependendo da configuração da política, irá isolar imediatamente a sessão ou orientar o utilizador através de passos de correção automatizados e em regime de autoatendimento. Assim que o dispositivo cumprir os requisitos da política, o acesso é restabelecido automaticamente, reduzindo a carga de trabalho do serviço de assistência e mantendo os utilizadores produtivos.
Não. Tem duas opções: substituir a sua VPN antiga pelo nosso acesso de próxima geração « SDP » ou manter a sua solução atual, adicionando uma camada extra ao IdP e à MFA que já utiliza.
Sim, através de métodos com e sem agente. O controlo de acesso à rede no local (MetaDefender NAC ) funciona sem agente, detetando e criando perfis dos dispositivos na rede; as verificações mais aprofundadas dos terminais e remotas utilizam um agente leve e facilmente removível para dispositivos geridos e BYOD, com uma verificação rápida de conformidade antes do acesso.
