


Azure DevOps
Categoria:Código-fonte
Saiba mais sobre o livro de Benny Czarny, «Cybersecurity Upside Down»
Identificar pacotes de software e vulnerabilidades conhecidas, avaliar os riscos criptográficos e analisar a proveniência dos modelos de IA e as licenças declaradas.
CycloneDX e SPDX para SBOM
Software de código aberto de terceiros para o
Integração do pipeline de CI/CD com o
Software & Informações sobre a licença de IA
Visibilidade das vulnerabilidades conhecidas e dos riscos criptográficos
Os inventários incompletos obrigam as equipas a reconstruir provas para a resposta a vulnerabilidades, a migração criptográfica e as revisões de modelos de IA.
O software dos fornecedores e os ficheiros dos modelos de IA podem ser recebidos sem inventários utilizáveis, obrigando as equipas a determinar as versões dos pacotes, as dependências criptográficas, a proveniência dos modelos e as licenças declaradas antes da revisão.
A CRA da UE estabelece obrigações relativas à SBOM, o Decreto Presidencial n.º 14412 define orientações sobre a CBOM e a Lei da IA da UE exige documentação para os modelos de IA de uso geral abrangidos. A existência de inventários separados dificulta a compilação de provas de apoio.
Quando é divulgado um novo CVE, a falta de nomes e versões dos pacotes atrasa a tarefa inicial: identificar quais os artefactos de software que necessitam de investigação.
O software dos fornecedores e os ficheiros dos modelos de IA podem ser recebidos sem inventários utilizáveis, obrigando as equipas a determinar as versões dos pacotes, as dependências criptográficas, a proveniência dos modelos e as licenças declaradas antes da revisão.
A CRA da UE estabelece obrigações relativas à SBOM, o Decreto Presidencial n.º 14412 define orientações sobre a CBOM e a Lei da IA da UE exige documentação para os modelos de IA de uso geral abrangidos. A existência de inventários separados dificulta a compilação de provas de apoio.
Quando é divulgado um novo CVE, a falta de nomes e versões dos pacotes atrasa a tarefa inicial: identificar quais os artefactos de software que necessitam de investigação.
Apresenta os nomes dos pacotes, as versões, as informações sobre licenças, as atualizações críticas de software e as vulnerabilidades conhecidas de 8,7 milhões de bibliotecas de terceiros.
Analisar algoritmos, bibliotecas, certificados, protocolos e material criptográfico relacionado. Avaliar os riscos clássicos e quânticos, indicando alternativas recomendadas, sempre que disponíveis, para orientar as decisões de migração.
Correlacionar ficheiros de modelos com repositórios que se sabe que publicam os mesmos bytes e indicar as licenças declaradas disponíveis, fornecendo aos revisores referências concretas para verificações de proveniência e licenciamento.
Analise os ficheiros suportados em redes isoladas. Com as bases de dados necessárias instaladas localmente, as equipas podem realizar revisões da lista de materiais (BOM) sem necessidade de ligação à nuvem durante a análise.
Crie inventários de software, criptografia e IA através de um único motor, reduzindo a necessidade de configurar fluxos de trabalho de análise separados para cada tipo de inventário.
Defina limites de vulnerabilidade de software e restrições de licença de pacotes. Ative separadamente o bloqueio para riscos criptográficos e licenças de modelos de IA selecionados, de acordo com os requisitos do seu fluxo de trabalho.
Analise o resumo da análise, alterne entre os resultados do SBOM, do CBOM e do AIBOM e exporte o relatório de que necessita.
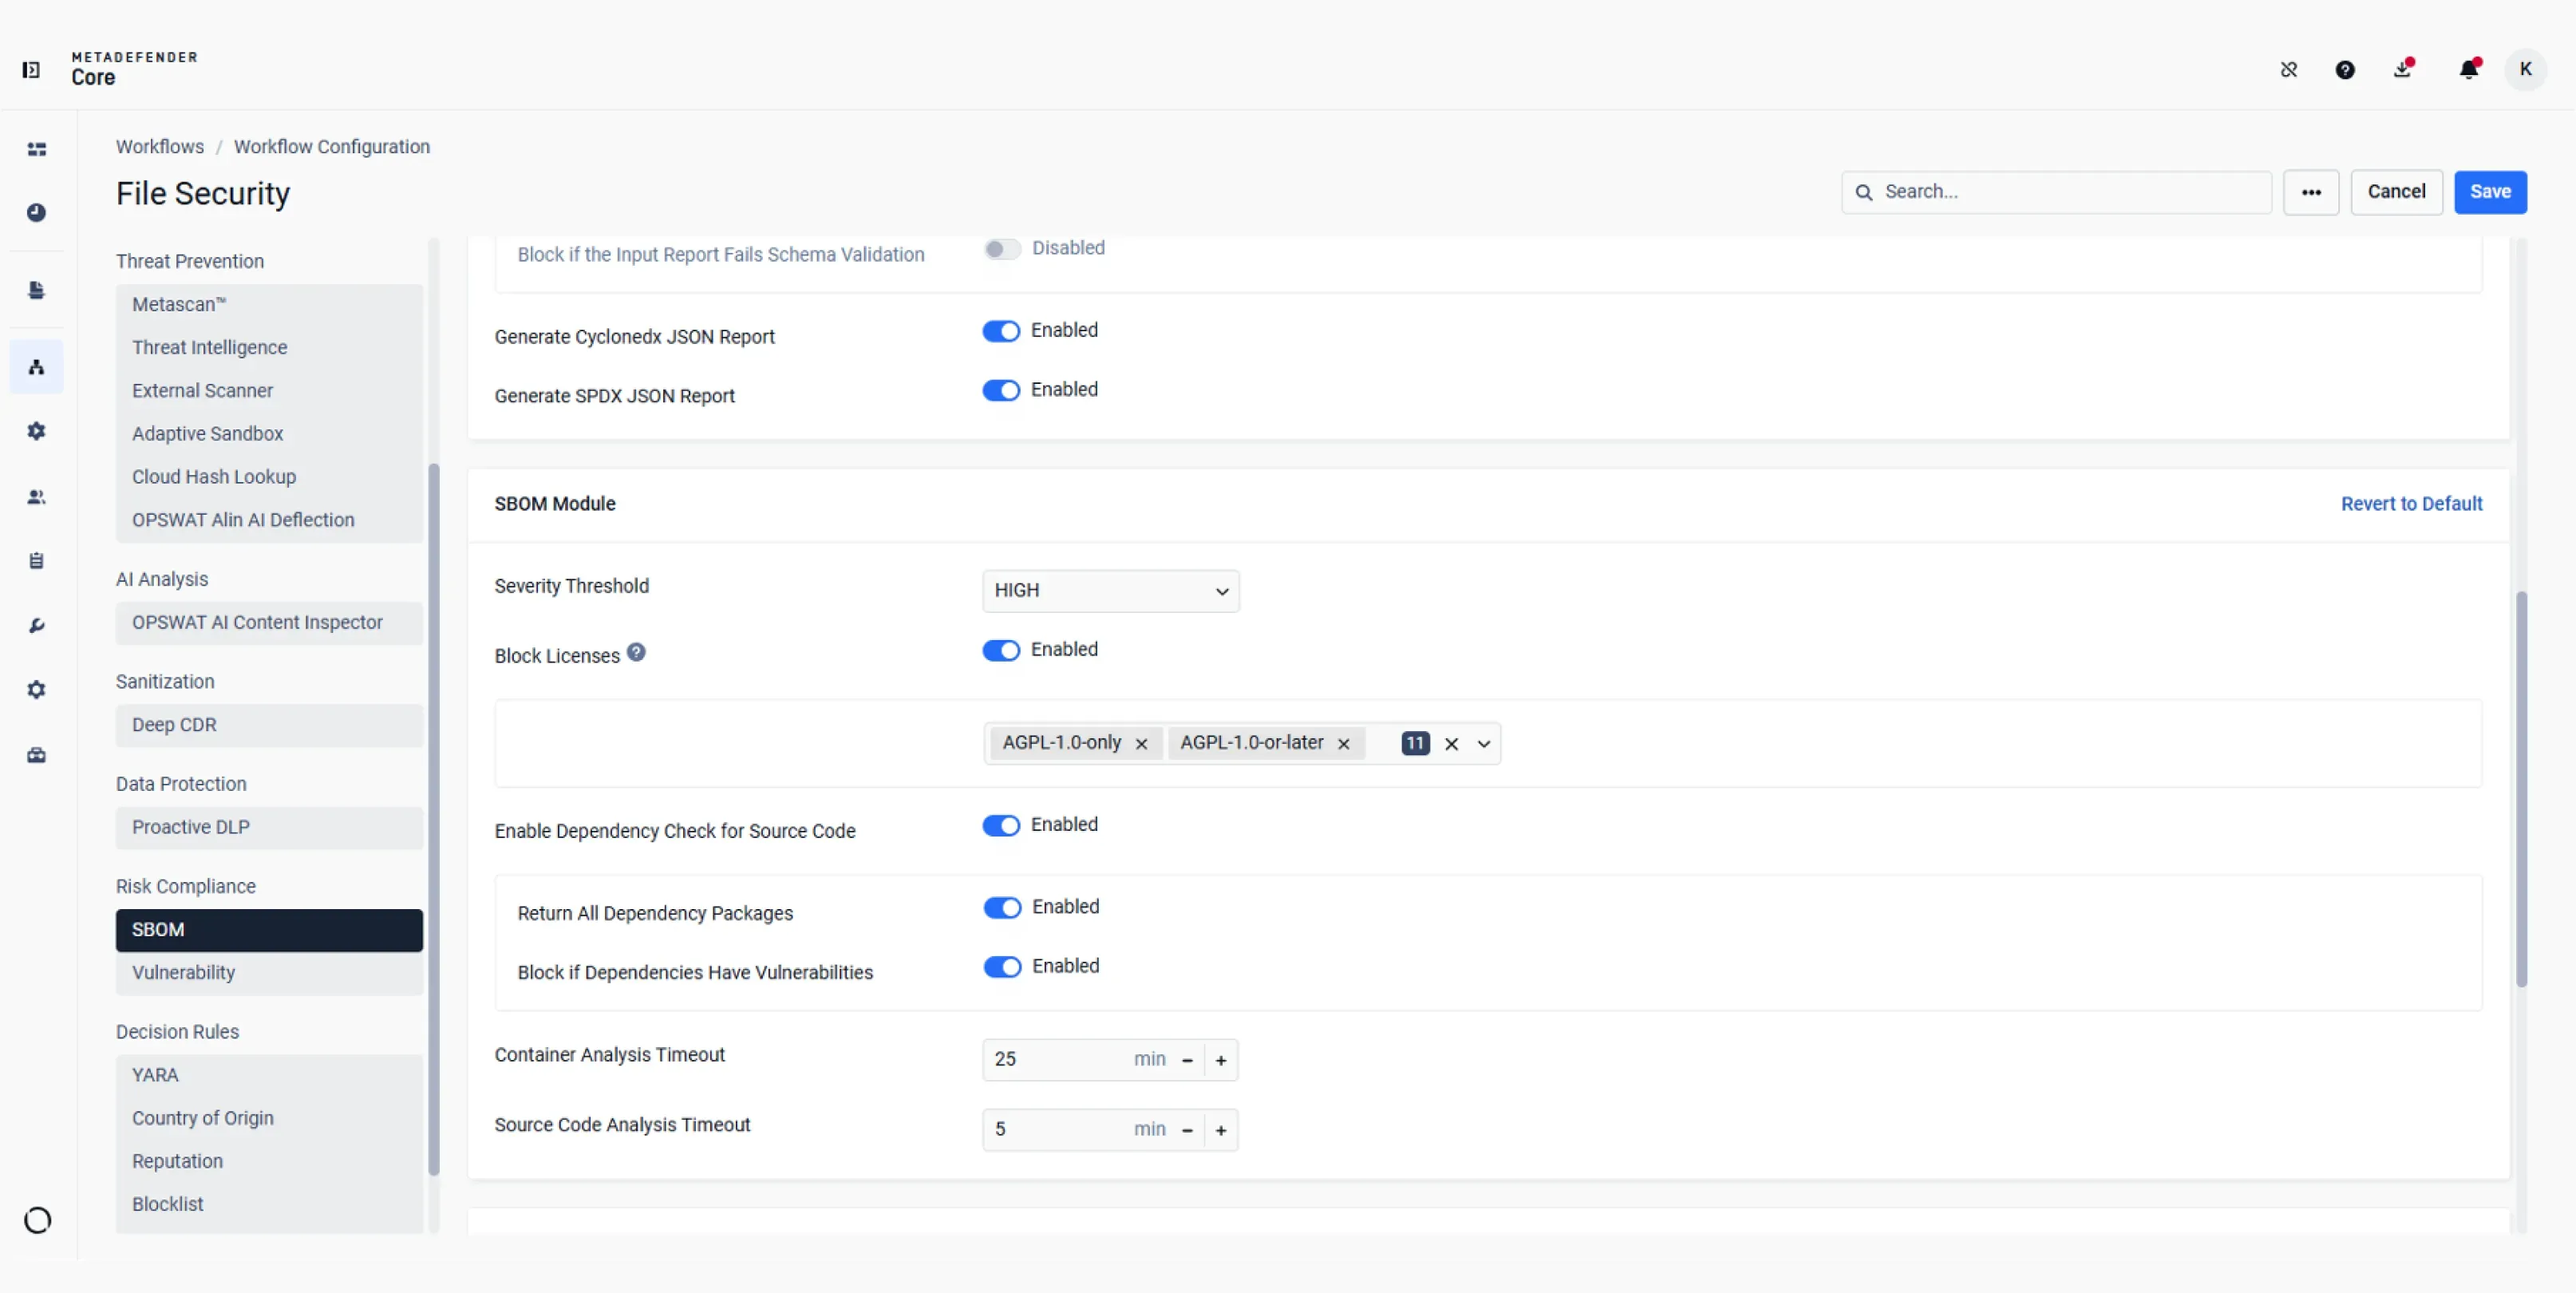
Defina limites de gravidade das vulnerabilidades, selecione as licenças dos pacotes a bloquear e ative as verificações de dependências do código-fonte.
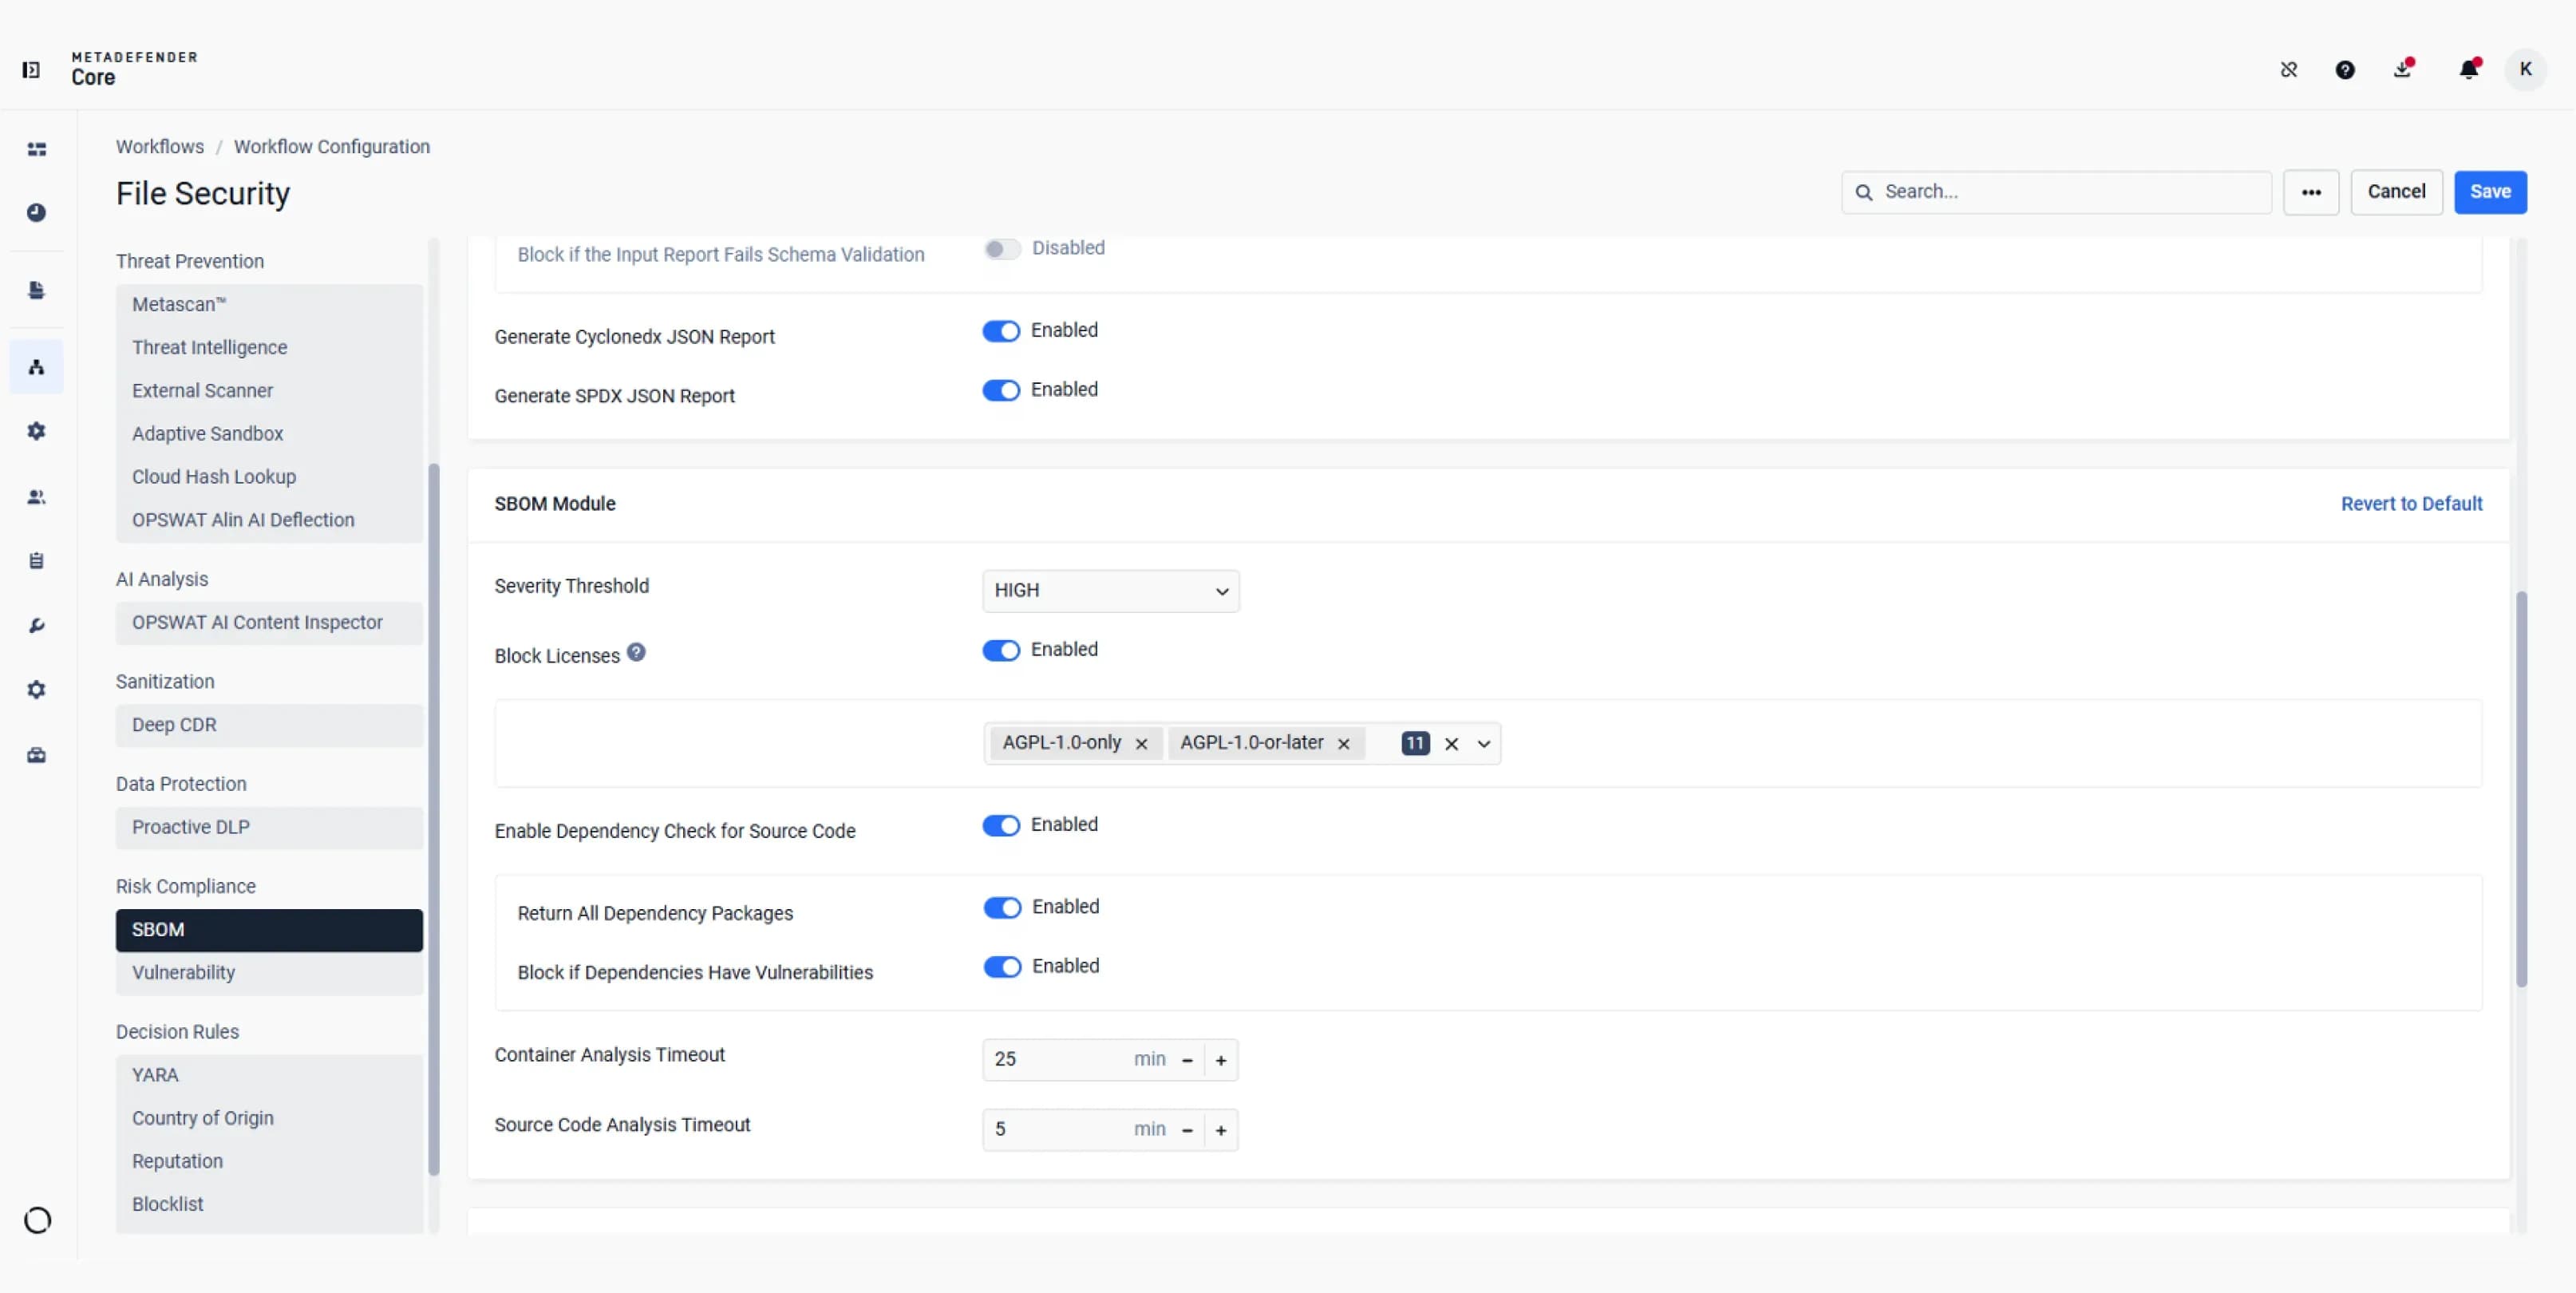
Defina limites de gravidade das vulnerabilidades, selecione as licenças dos pacotes a bloquear e ative as verificações de dependências do código-fonte.
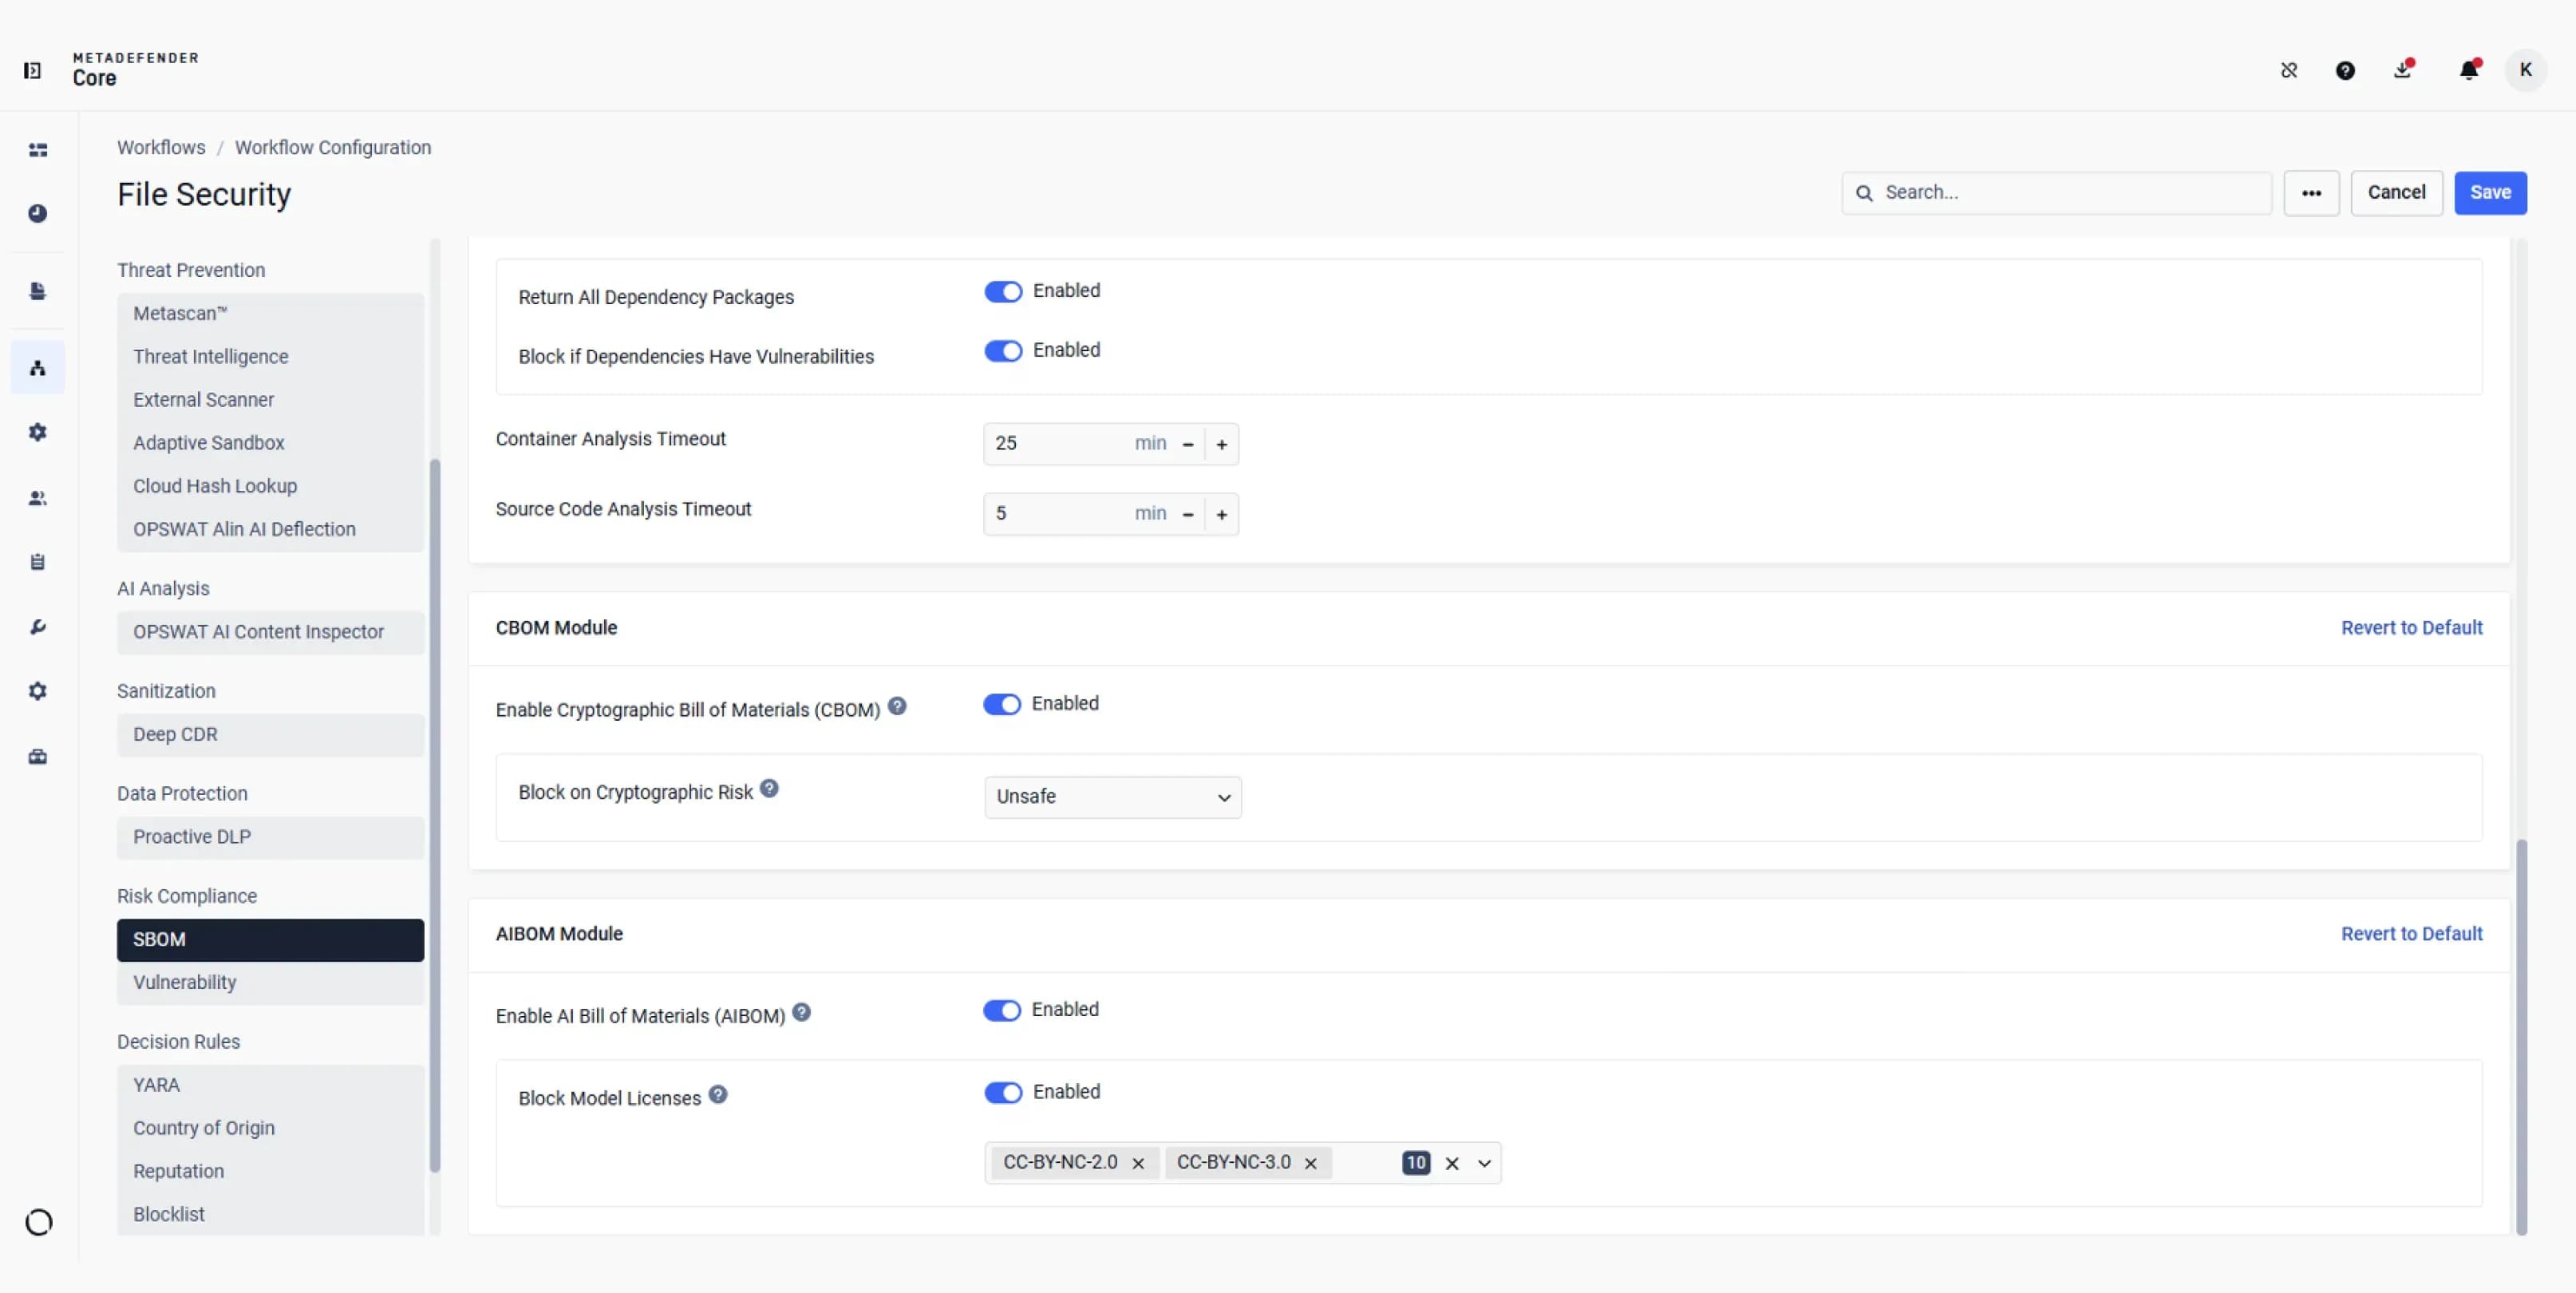
Escolha se pretende bloquear com base no risco criptográfico ou quais as licenças de modelos de IA que pretende restringir.
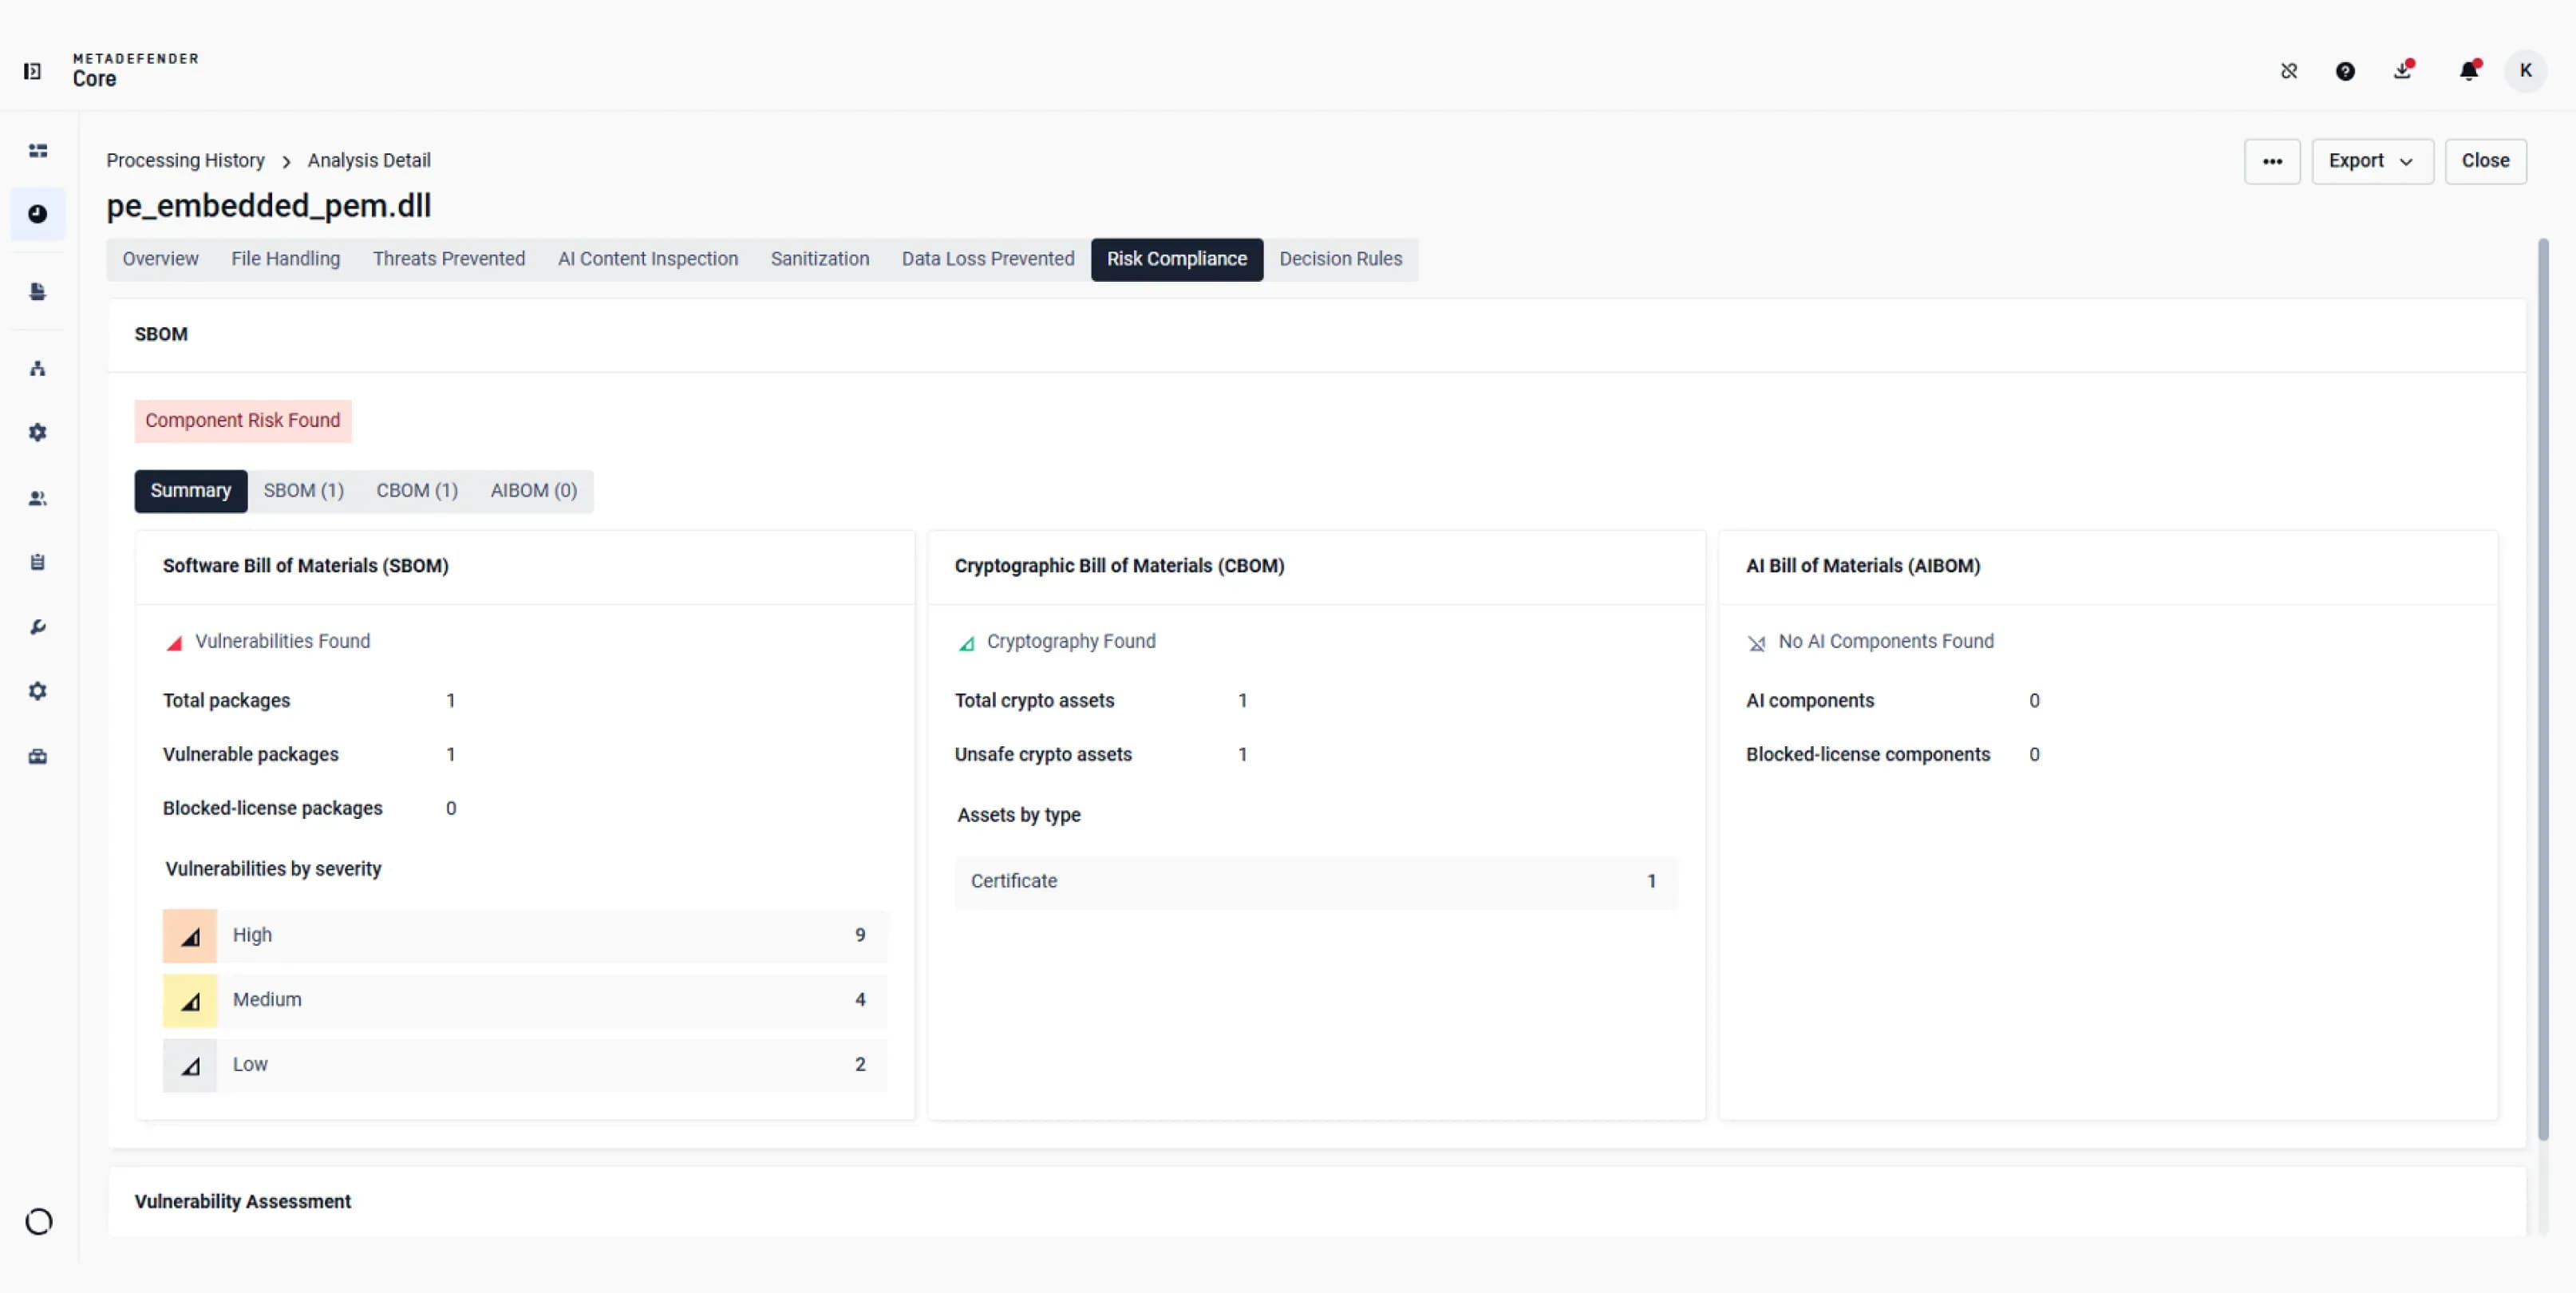
Compare os resultados da análise de software, criptográfica ou de IA relativos ao ficheiro analisado e, em seguida, abra cada módulo para obter mais detalhes.
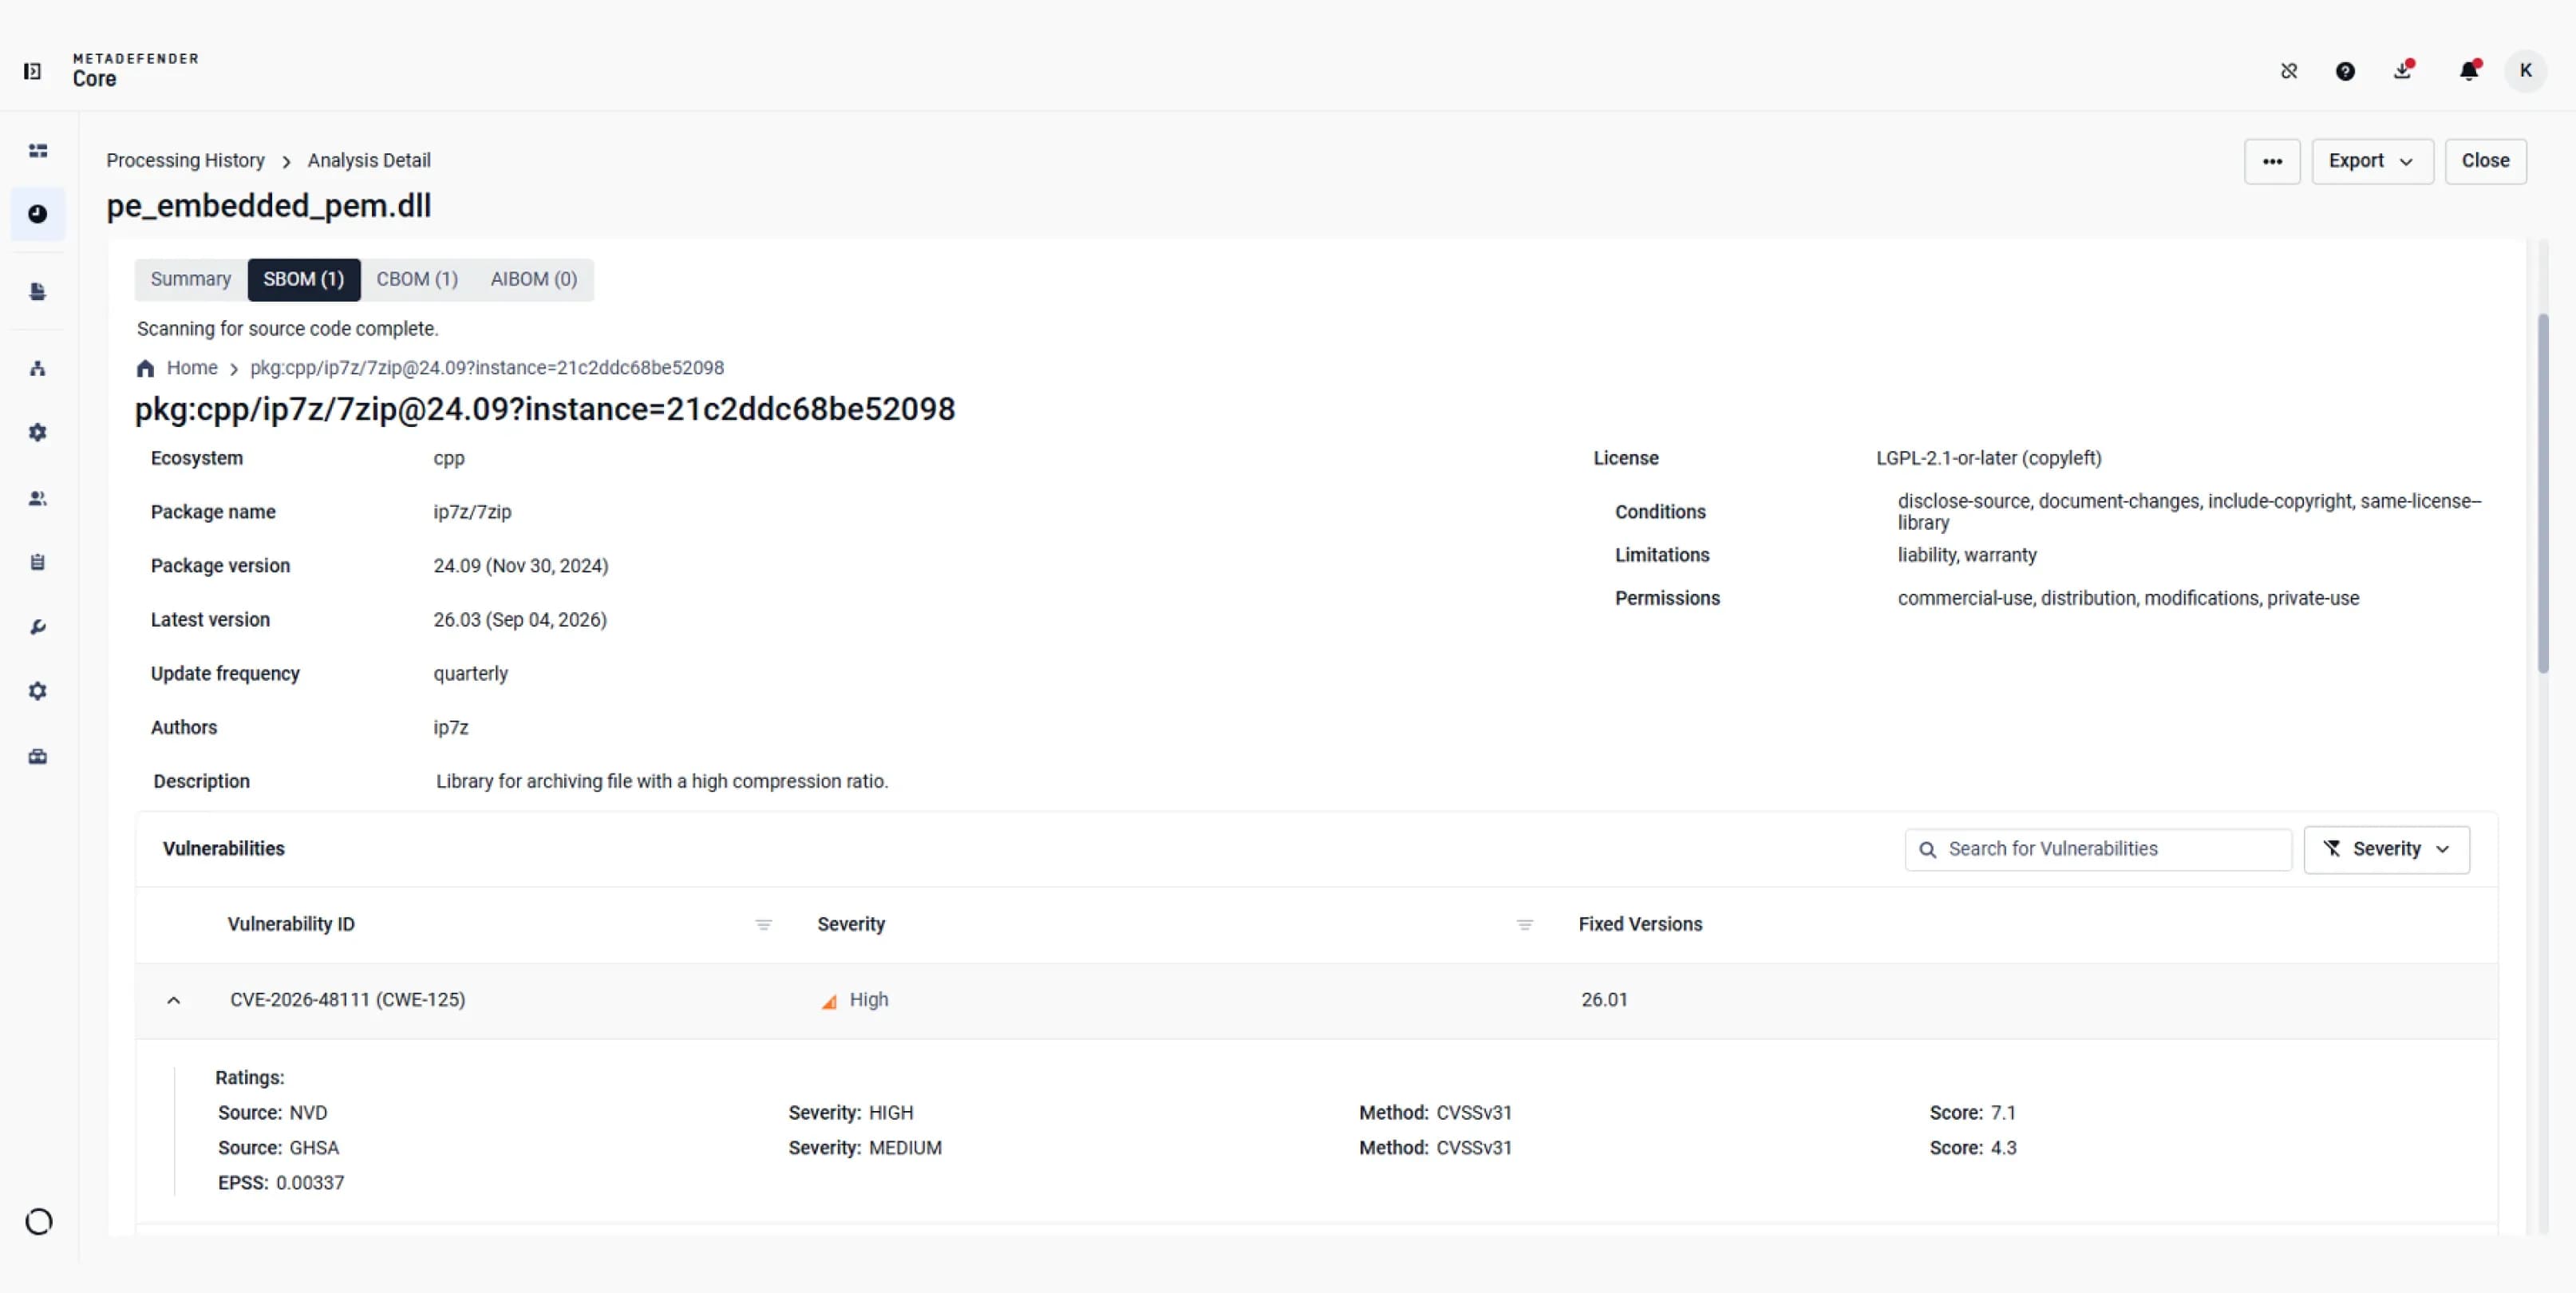
Analise a versão do pacote, a licença indicada, os CVEs associados e os níveis de gravidade.
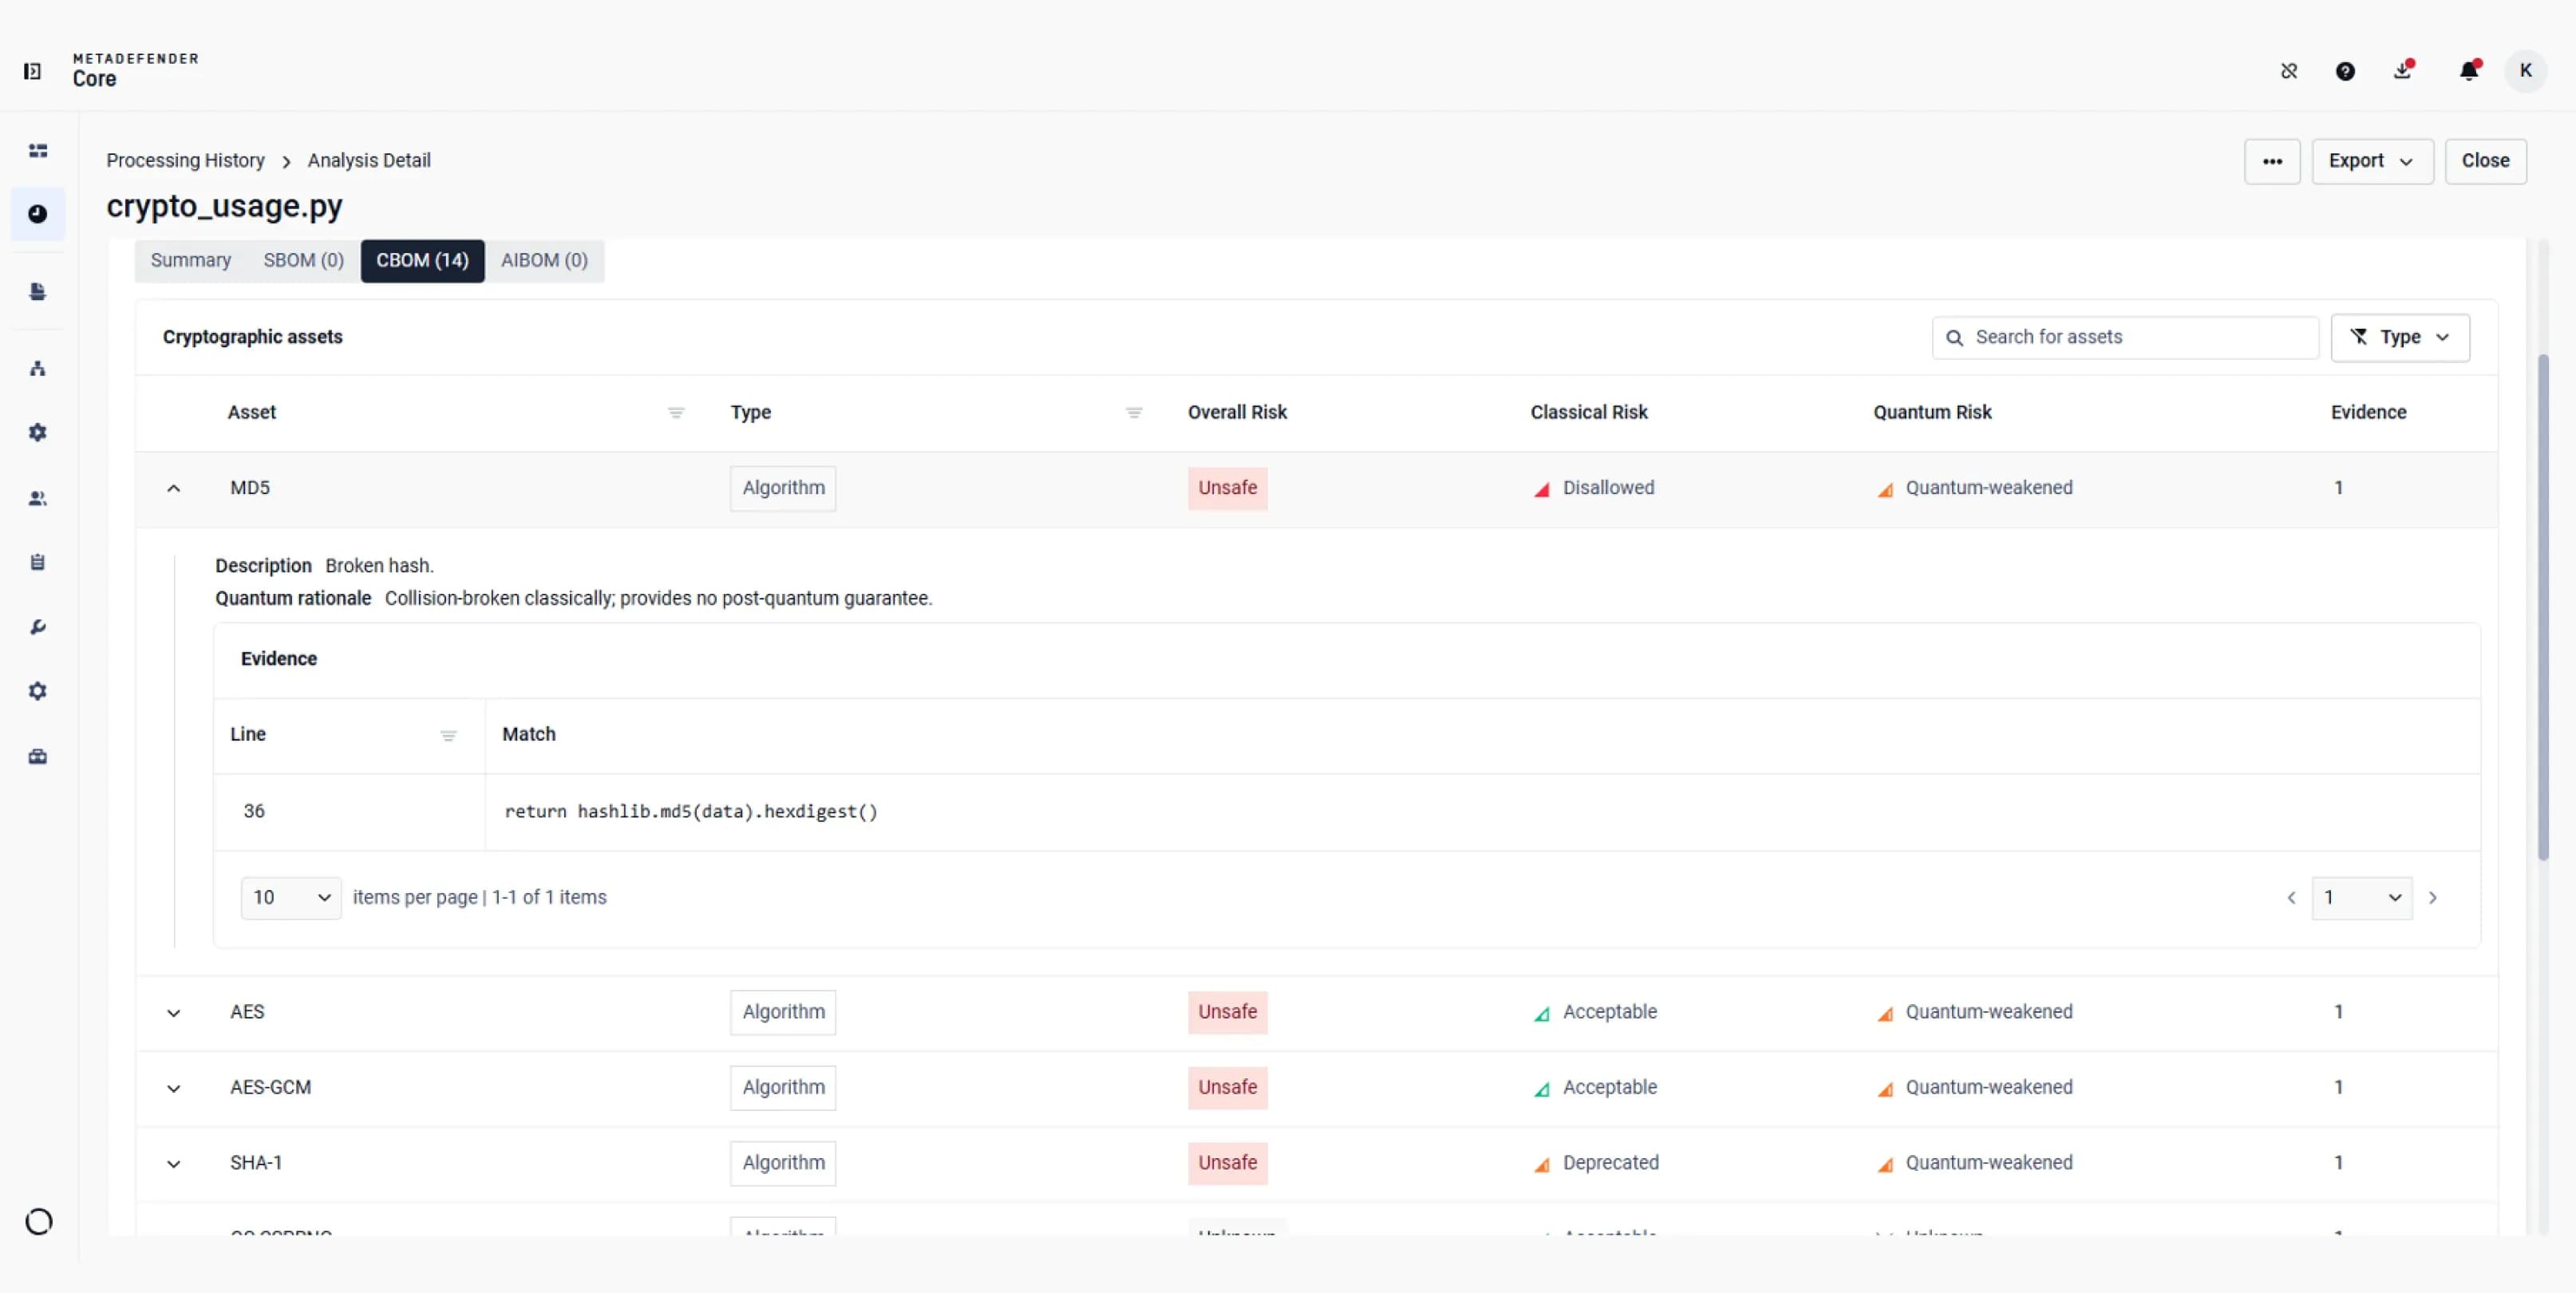
Analisar as classificações de risco clássicas e quânticas, juntamente com as provas de origem que indicam onde foram encontrados os ativos criptográficos.
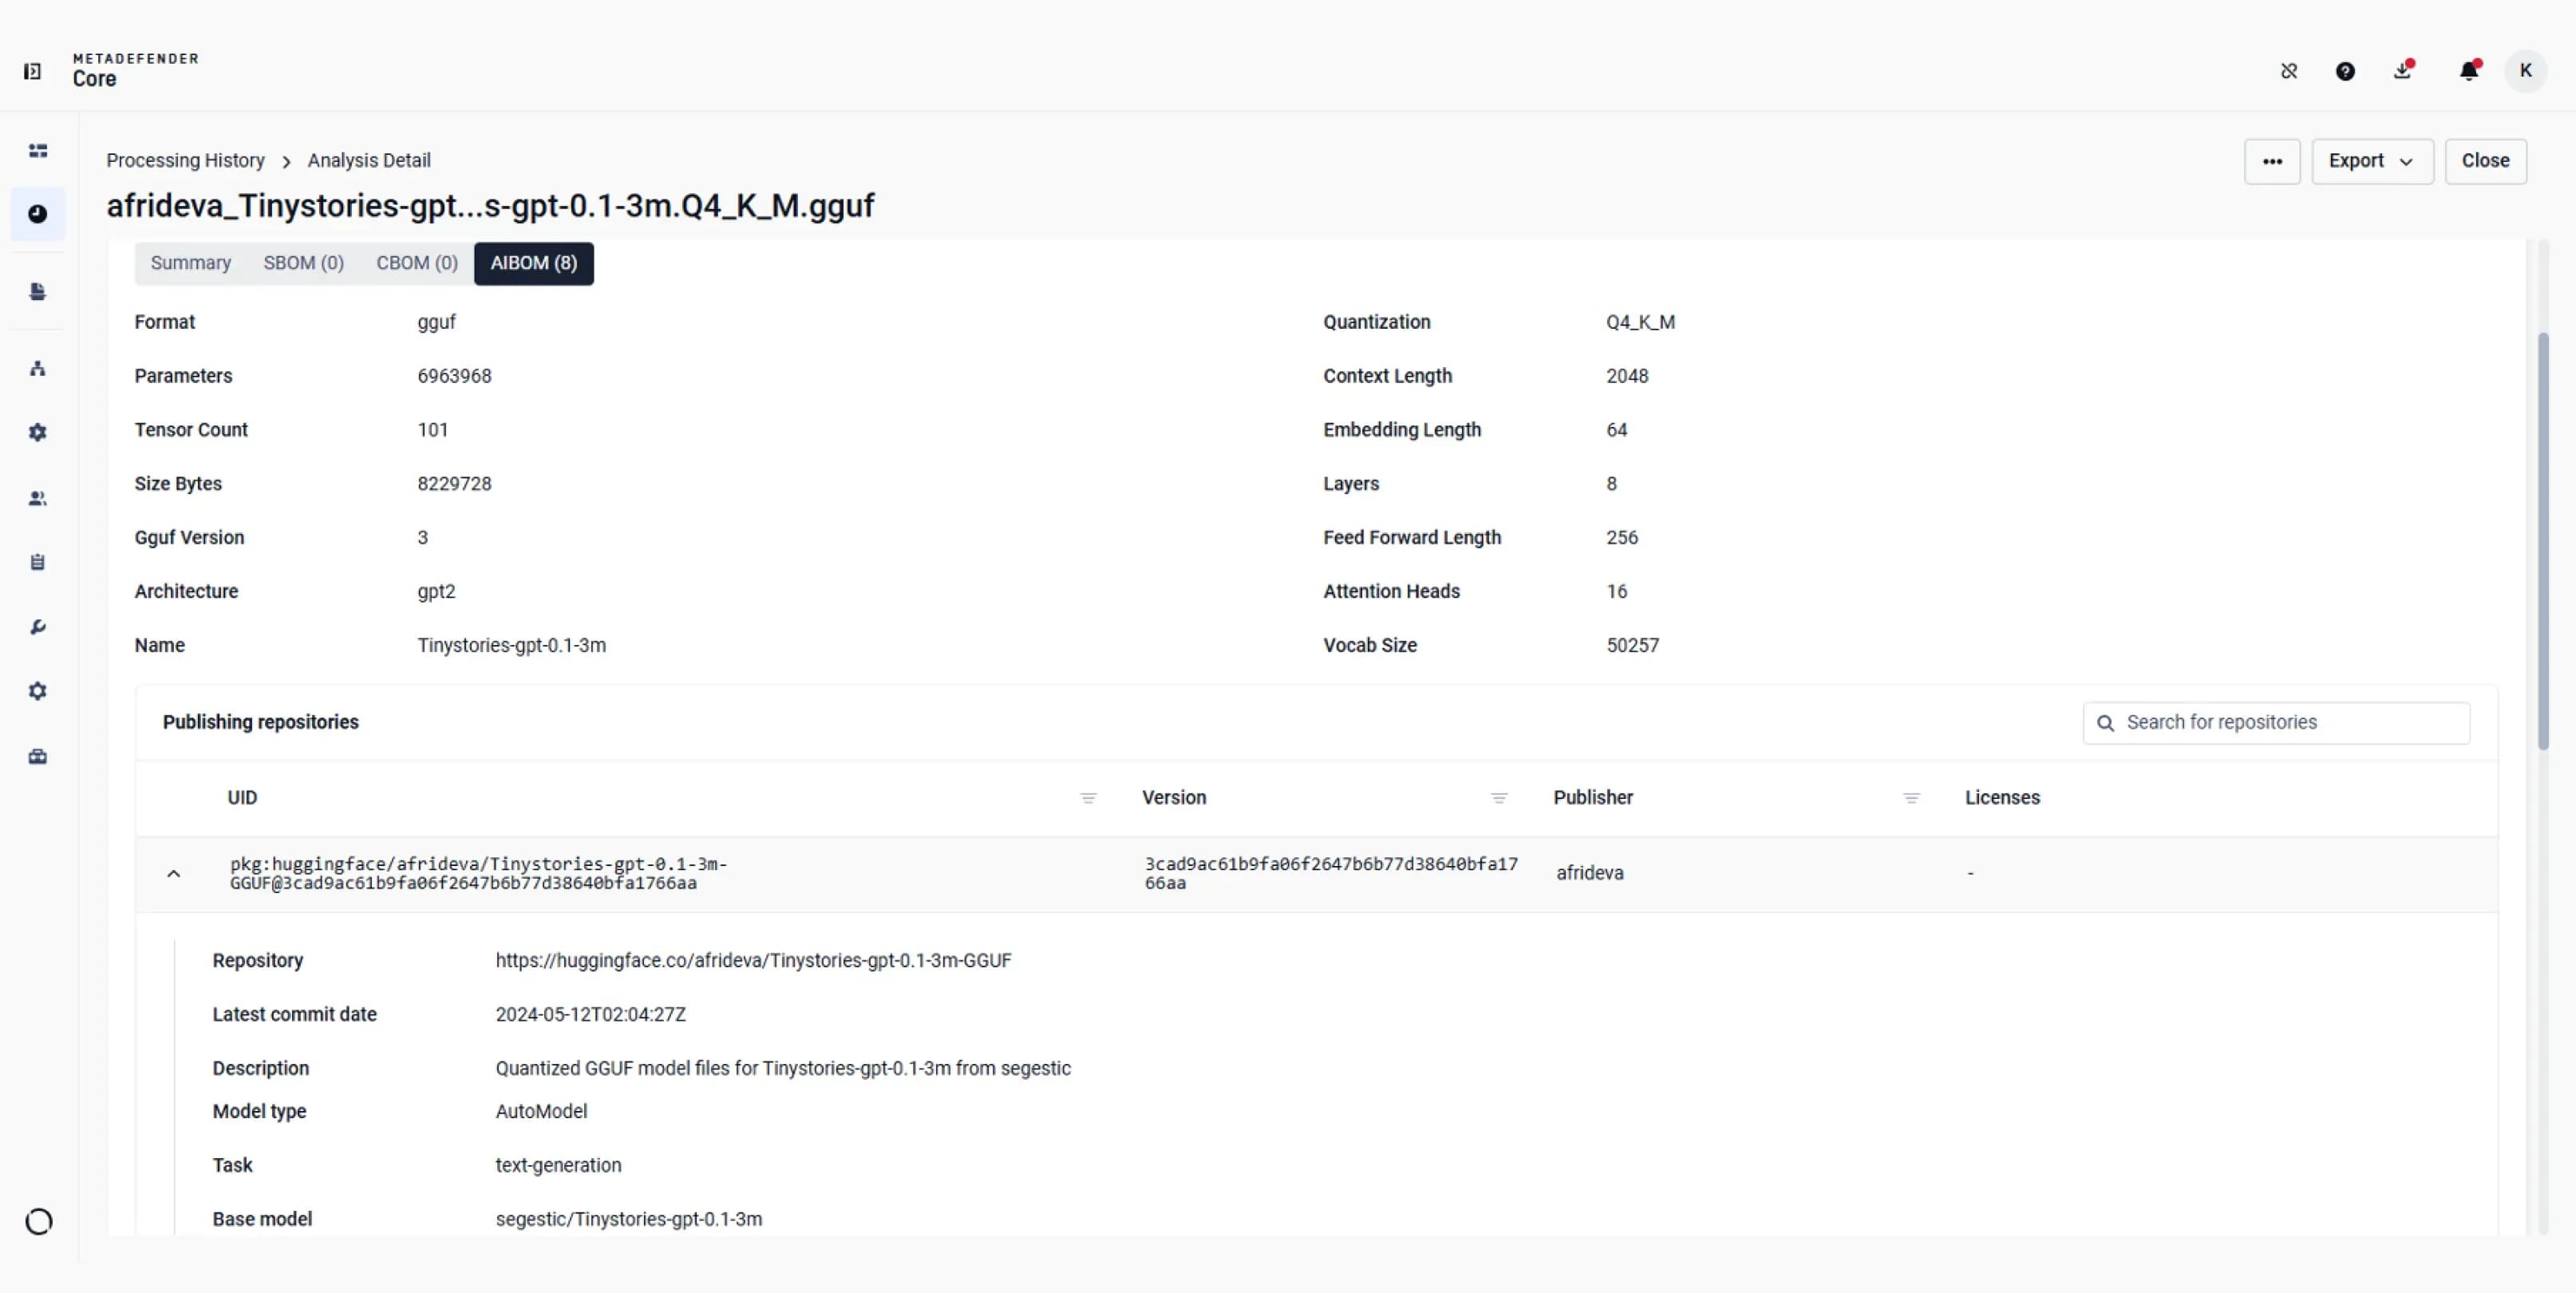
Verifique o formato e a arquitetura do modelo e, em seguida, analise os repositórios que se sabe que publicam o mesmo ficheiro.
Azure DevOps
Bitbucket
GitHub
GitLab
Amazon ECR
Azure ACR
DockerHub
JFrog Container
Cais
JFrog Binary
Ruby
Python
PHP
Node.js
Java
Vai
Ferrugem
Dardo
.NET
C/C++
Verifique os artefactos digitalizados relativos ao pacote e à versão afetados, a fim de definir o âmbito do trabalho de correção da equipa.
Utilize os resultados da análise criptográfica e as substituições recomendadas para identificar os ativos que necessitam de uma análise especializada antes do planeamento da migração.
Analise os repositórios de publicação conhecidos e as licenças declaradas disponíveis antes de aprovar um modelo para utilização na aplicação.
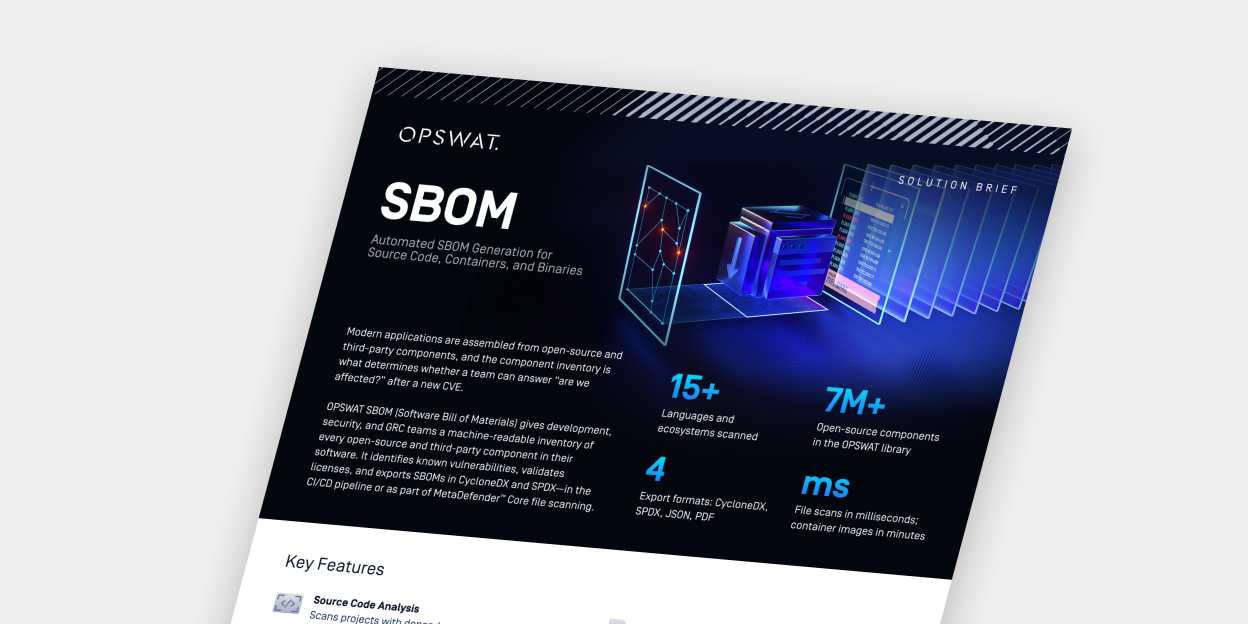
Analise ficheiros de origem, ficheiros binários, certificados, conteúdo de contentores e ficheiros de modelos de IA. A cobertura da análise depende do tipo de ficheiro e dos módulos BOM ativados.
Os módulos ativados geram até três inventários num único resultado de análise, dependendo do ficheiro enviado e da análise suportada.
Gere SBOMs separadas em SPDX ou CycloneDX, ou em conjunto com CBOM e AIBOM em JSON ou PDF, disponibilizando às equipas de segurança de aplicações (AppSec), PQC, governação de IA, assuntos jurídicos e GRC os formatos relevantes para o seu trabalho.