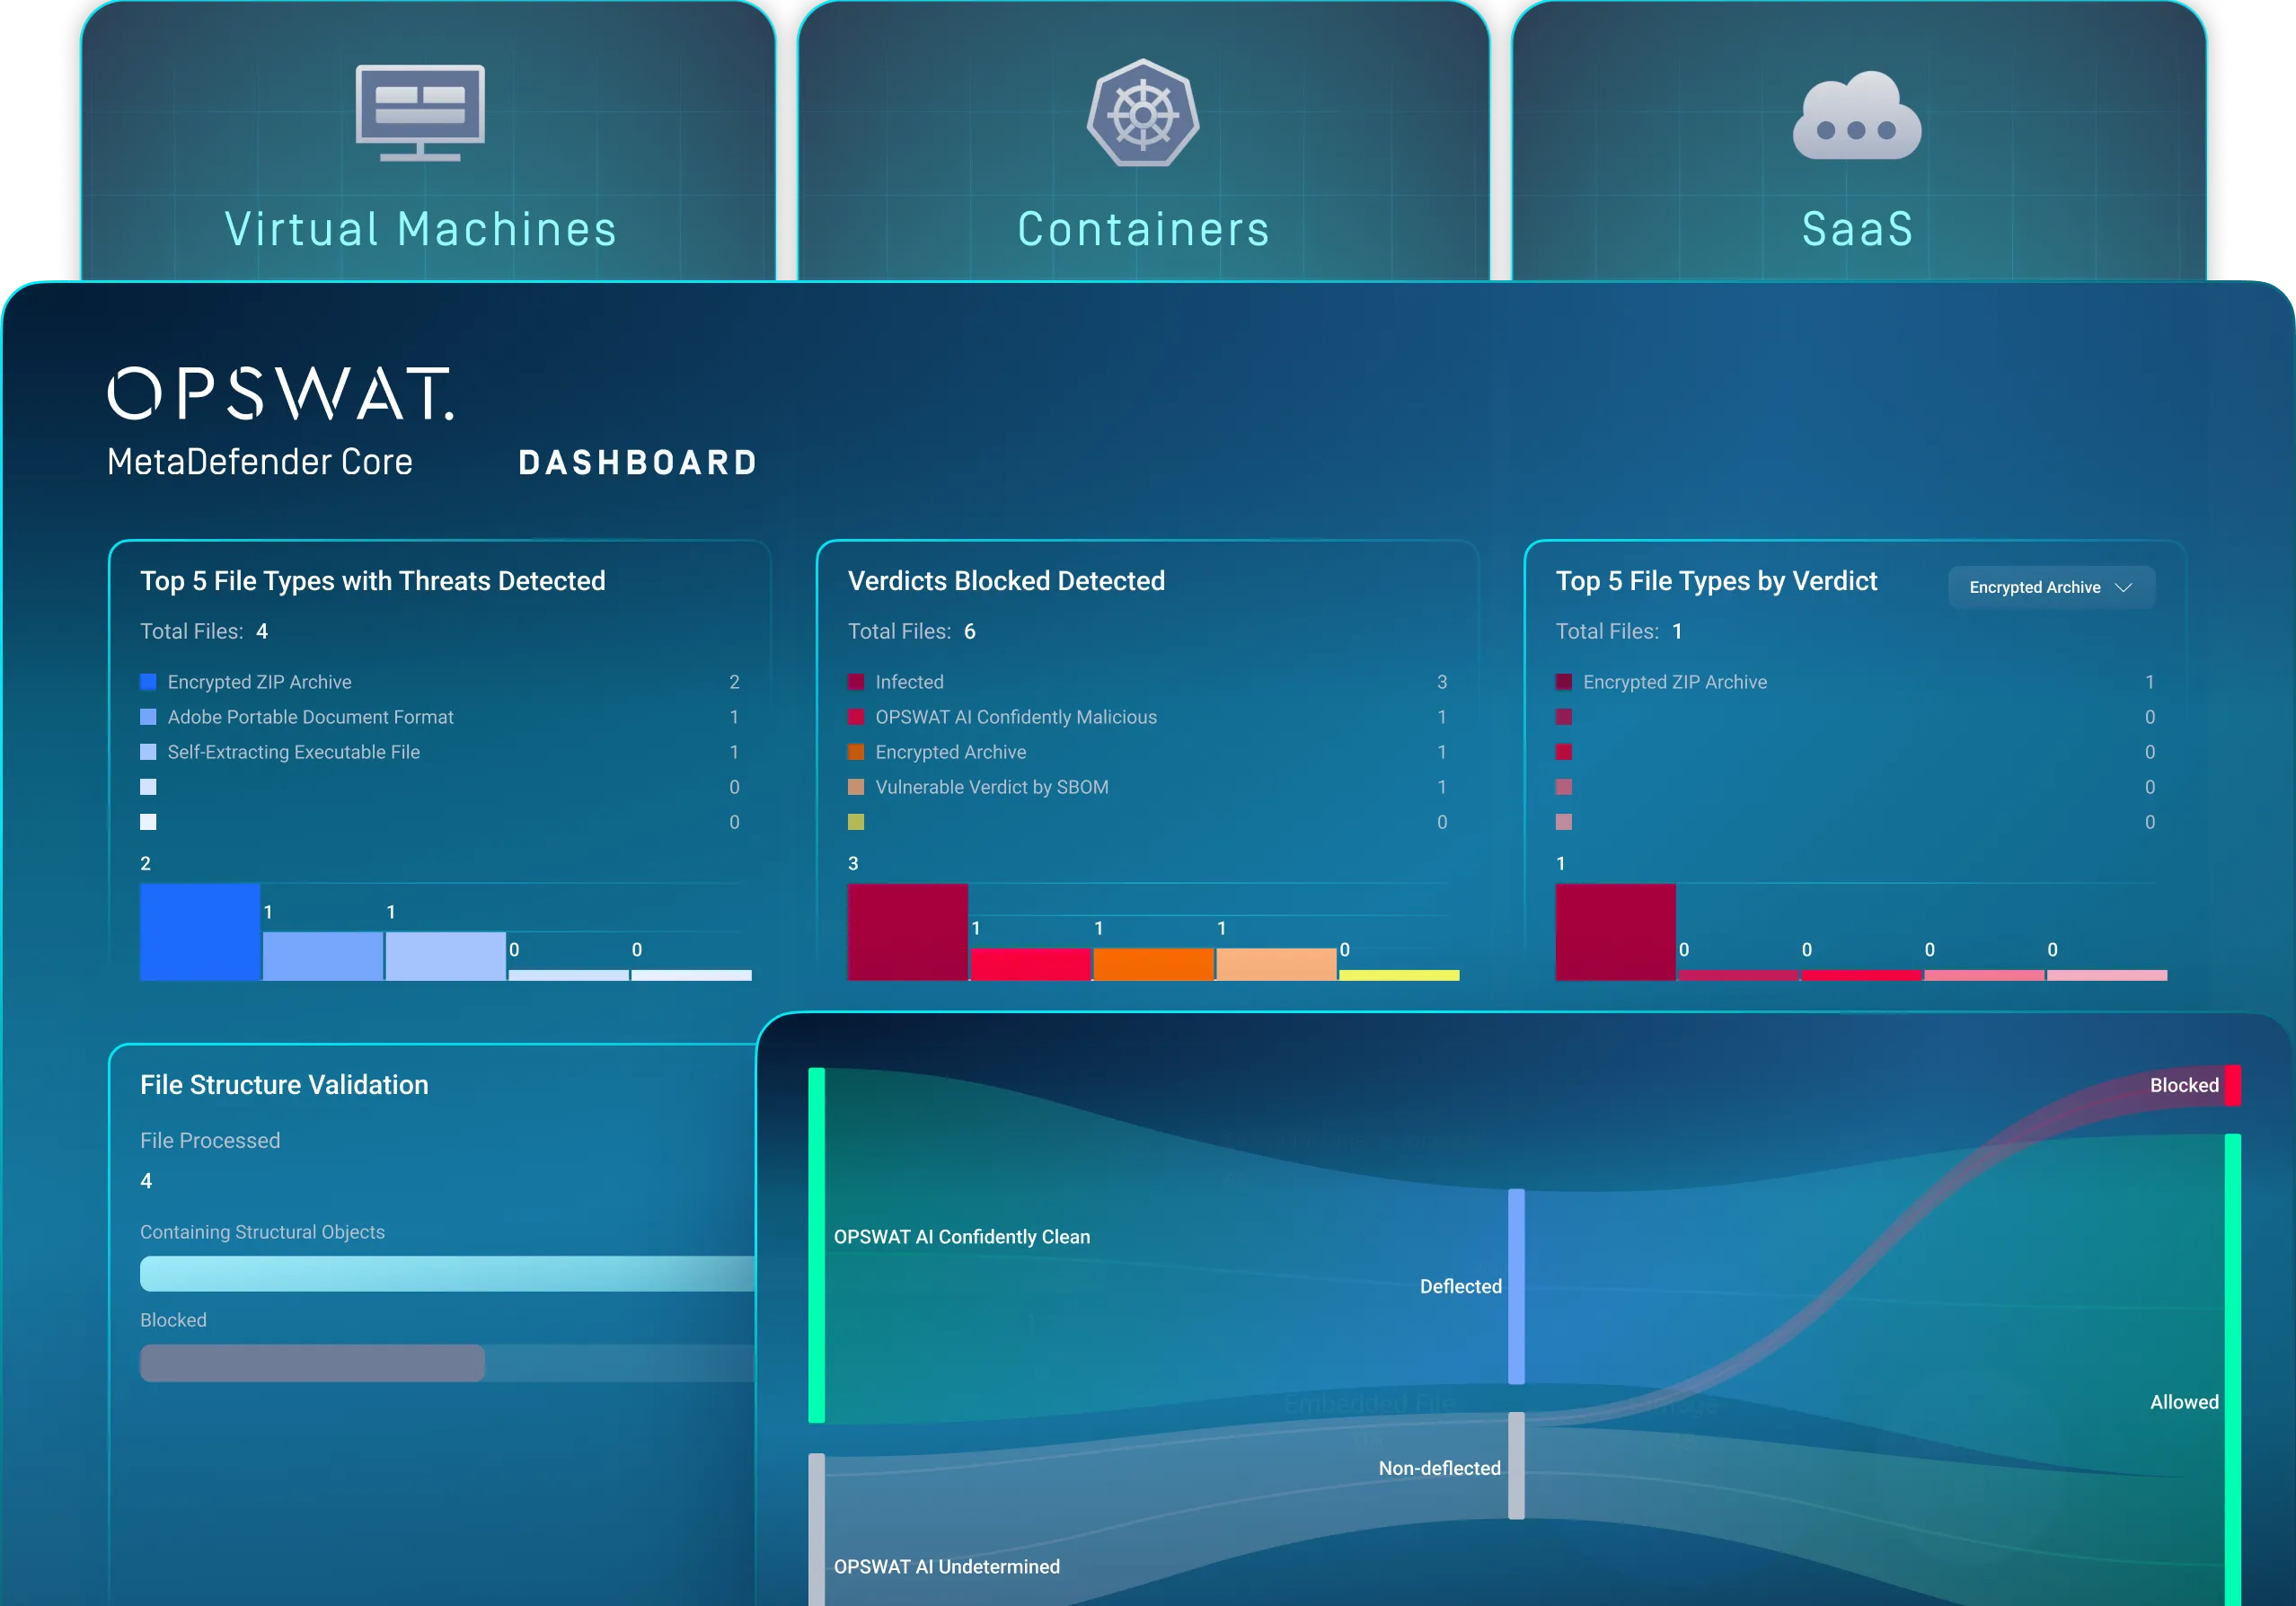
Implementeo MetaDefender Core ™ à sua maneira em máquinas virtuais, Kubernetes ou SaaS
Concebido para se adaptar à sua infraestrutura, o MetaDefender Core oferece flexibilidade de implementação, desde máquinas virtuais a SaaS, passando por Container e MetaDefender Cluster, para garantir alta disponibilidade e escalabilidade.
- Flexibilidade sem compromissos
- Implementação em grande escala
- Proteção rápida
OPSWAT tem a confiança de
























Implementação de segurança em grande escala
Ferramentas inadequadas, cobertura insuficiente
As organizações que operam em ambientes mistos têm dificuldade em encontrar uma solução de segurança única que funcione nas instalações, na nuvem e em cargas de trabalho em contentores, sem comprometer a cobertura nem o controlo.
A complexidade que atrasa a proteção
Os longos ciclos de implementação, a configuração manual e a falta de automatização fazem com que a segurança fique aquém do crescimento da infraestrutura, deixando os sistemas desprotegidos durante períodos de transição críticos.
Manutenção que sobrecarrega as equipas
Manter os motores atualizados, garantir a conformidade com os regulamentos do setor e gerir a infraestrutura em vários ambientes consome recursos que deveriam ser canalizados para a resposta a ameaças.
Implementação flexível e adaptável
Máquinas virtuais
Execute o MetaDefender Core em qualquer máquina virtual na nuvem ou no local. Expanda a escala desde um único nó até grupos de Auto Scaling elásticos sem alterar o seu fluxo de trabalho.
- Instância única
- Várias instâncias
- Grupo de Dimensionamento Automático
- MetaDefender
Contentores
Implementação baseada no Helm em todas as principais versões do Kubernetes, quer sejam geridas na nuvem ou auto-hospedadas. Um gráfico, qualquer cluster.
- Amazon EKS
- Azure AKS
- Google GKE
- Red Hat OpenShift
- Cluster local do K8S
- Docker Swarm
- MetaDefender Core Container
- MetaDefender
SaaS
Escolha esta opção de implementação gerida e flexível, que se adapta às suas necessidades, com uma configuração mínima e sem custos adicionais de infraestrutura.
Visão geral das opções de implementação
Máquinas virtuais
- Controlo total da infraestrutura e dos dados
- Pronto para implementação em ambiente «air gap» e offline
- Inclui modelos do Terraform e do CloudFormation
- Escalabilidade horizontal com um grupo de Auto Scaling e um equilibrador de carga
- Suporte para o « Server » no Linux e no Windows
Contentores
- Escalabilidade horizontal
- Escalabilidade
- Autocura
- Gestão de segredos e de configurações
- Implementações e reversões automatizadas
- Enchimento automático de caixas
- Recipiente leve e portátil
- Rede e deteção de serviços integradas
- Ambientes consistentes nas fases de desenvolvimento, teste e produção
Software como serviço (SaaS)
- Sem custos de infraestrutura: o OPSWAT trata de tudo
- Instale e comece a processar ficheiros em poucos minutos
- Atualizações contínuas do motor e das assinaturas, sempre atualizadas
- Disponibilidade global e redundância integrada
Qual é a opção de implementação mais adequada para si?
Máquinas virtuais | Contentores | SaaS | |
|---|---|---|---|
| Controlo das infraestruturas | Controlo total | Elevado nível de controlo | Gerido por OPSWAT |
| Complexidade da configuração | Elevado | Médio | Mínimo |
| Está na hora de implementar | Horas a dias | Minutos para horas | Configuração rápida e simples |
| Escalabilidade elástica | Manual/ASG | Auto-escalonamento/HPA | Automático |
| Auto-Cura | Não nativo | Reinício do pod nativo | Gerido pela plataforma |
| Air Gap / Suporte offline | Totalmente compatível | Totalmente compatível | Requer ligação à Internet |
| Operações e Manutenção | Gerido pelo cliente | Gerido pelo cliente | Totalmente gerido |
| Atualizações do motor / da assinatura | Manual / programado | Manual / programado | Automático contínuo |
| Residência dos dados | Controlado pelo cliente | Controlado pelo cliente | Depende do plano |
| Ideal para | Ambientes de alta segurança, regulamentados e isolados fisicamente | Cloud- equipas nativas, pipelines de CI/CD, DevSecOps | Integração rápida, baixos custos operacionais, organizações que privilegiam o SaaS |
Apoiar a conformidade da empresa
MetaDefender Core reforça os quadros de conformidade, garantindo processos de segurança de ficheiros fiáveis, passíveis de auditoria e escaláveis.
MetaDefender Core em plataformas de comércio eletrónico
Para além das três opções de implementação acima referidas, a implementação de uma imagem na nuvem permite-lhe iniciar uma instância pré- MetaDefender adaCore diretamente a partir do AWS (MetaDefender Core AMI), do Azure ou do GCP Marketplace para testes rápidos e provas de conceito (PoC), proporcionando-lhe uma base pronta a ser reforçada para produção.
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
MetaDefender Core Linux (BYOL AMI)
MetaDefender Core Windows
Recursos recomendados
MetaDefender Core Ficha de dados
MetaDefender Core Folheto do produto

Ficha técnica do MetaDefender

MetaDefender Core Guia de Implementação
0 resultados. Por favor, tente novamente.
FAQs
Depende das suas necessidades em termos de controlo da infraestrutura e conformidade. As máquinas virtuais são adequadas para ambientes regulamentados ou isolados (air-gapped); os contentores são adequados para equipas de desenvolvimento nativo da nuvem e de DevSecOps; o SaaS funciona melhor para uma integração rápida com um mínimo de sobrecarga operacional; e um cluster d MetaDefender é ideal quando necessita de uma implementação otimizada e de alta disponibilidade sem ter de gerir você mesmo uma orquestração complexa.
MetaDefender O Cluster é uma opção de implementação otimizada e especificamente concebida para o MetaDefender Core , que simplifica o dimensionamento e a alta disponibilidade. Ao contrário de uma configuração de Kubernetes ou de contentores gerida pelo próprio utilizador, está pré-configurada para garantir desempenho e resiliência, reduzindo a carga operacional associada à sua gestão autónoma.
Sim. O Cluster do MetaDefender pode ser implementado como uma opção otimizada tanto em ambientes de máquinas virtuais como em ambientes « Container », proporcionando-lhe os mesmos benefícios de alta disponibilidade e escalabilidade simplificada, independentemente da infraestrutura subjacente que tenha escolhido.
Sim. O MetaDefender Core foi concebido para funcionar em ambientes totalmente isolados e com «air gap». Tanto as implementações em máquinas virtuais como as em Container suportam operações offline.
Tanto as máquinas virtuais como os contentores permitem que seja o cliente a controlar a localização dos dados, o que significa que é o cliente a decidir onde os seus dados são processados e armazenados. O SaaS, por outro lado, depende do plano específico e das regiões de infraestrutura geridas pel OPSWAT.
Sim. O MetaDefender Core está disponível numa implementação totalmente em contentores e suporta serviços Kubernetes, incluindo o Amazon EKS, o Azure AKS, o Google GKE e o Red Hat OpenShift.
MetaDefender Core está disponível como uma imagem de nuvem pré-configurada nas três principais plataformas de mercado de nuvem: AWS, Microsoft Azure e Google Cloud Platform marketplace.
OPSWAT fornece orientações de implementação, documentação e apoio técnico adaptados ao modelo que escolher, quer se trate de uma máquina virtual (VM), de contentores com ou sem um cluster d MetaDefender , ou de SaaS. Contacte-nos através do formulário de contacto abaixo para obter assistência personalizada.
