Cibersegurança para os serviços financeiros
Secure sistemas de dados de clientes e de transações, ao mesmo tempo que garantem a conformidade regulamentar através de uma prevenção de ameaças a ficheiros e dados em várias camadas.
- Detecção de ameaças em ficheiros
- Confiança regulatória
- Resiliência operacional
OPSWAT a confiança de
7 em cada 10
2,100+
100+
O que é a cibersegurança nos serviços financeiros?
A cibersegurança para os serviços financeiros consiste na prática de proteger os dados, ficheiros e sistemas de transações dos quais os bancos, as seguradoras e as empresas do mercado de capitais dependem, ao mesmo tempo que cumpre os requisitos de conformidade aplicáveis, incluindo os previstos na DORA, na PCI DSS, na GLBA, na SOX e na Parte 500 da NYDFS.
Uma vez que as instituições financeiras trocam constantemente documentos com clientes, fornecedores e entidades reguladoras, cada ficheiro carregado constitui um potencial ponto de entrada para malware.
OPSWAT oferece cibersegurança baseada em IA para infraestruturas críticas. A nossa plataforma MetaDefender™ protege a camada de ficheiros e dados da pilha financeira, inspecionando e sanitizando todos os ficheiros que entram no ambiente da instituição financeira, a par dos controlos de terminais, rede e identidade já implementados.
Por que razão o risco de arquivo é um risco financeiro
Os documentos de KYC, os ficheiros de transações e os documentos de pagamento podem conter malware ou informações manipuladas. Os ficheiros maliciosos podem comprometer os sistemas financeiros, enquanto os documentos de identidade falsificados podem facilitar a fraude de identidade sintética e comprometer a verificação dos clientes.
A DORA, a PCI DSS, a GLBA, o RGPD e a Parte 500 da NYDFS estabelecem obrigações em matéria de segurança e proteção de dados, com requisitos de documentação e comprovação que variam consoante o quadro regulamentar. A prevenção de malware ajuda as organizações a cumprir essas obrigações.
A utilização de ferramentas de segurança distintas para o carregamento, a transferência e o armazenamento de ficheiros pode dar origem a políticas inconsistentes e a uma visibilidade fragmentada. As instituições financeiras necessitam de uma proteção coordenada dos ficheiros, independentemente do local onde os seus dados se encontrem.
Não confie em nenhum ficheiro ao longo do ciclo de vida dos ficheiros financeiros
OPSWAT inspeciona, sanitiza e regista todos os ficheiros antes, durante e depois de estes passarem pelos fluxos de trabalho financeiros.
Inspeção profunda do conteúdo
A deteção de malware através de múltiplos mecanismos, a análise preditiva baseada em IA e a informação sobre ameaças identificam e bloqueiam ameaças conhecidas e desconhecidas baseadas em ficheiros antes de estas serem executadas.
Proteção com Prioridade nos Negócios
A tecnologia Deep CDR™ elimina as ameaças, preservando simultaneamente a funcionalidade dos ficheiros, para que as operações continuem a decorrer de forma segura e sem interrupções. O Proactive DLP™ impede que os dados confidenciais dos clientes saiam da instituição.

Integração independente de fornecedor
Implemente em ambientes locais, híbridos e na nuvem utilizando o « ICAP » e APIs, sem necessidade de reformular a arquitetura dos sistemas financeiros existentes.
O lugar que o « OPSWAT » ocupa na sua estratégia de segurança financeira
OPSWAT protege a camada de ficheiros e de dados, funcionando em conjunto com as ferramentas de terminais, de rede e de identidade já presentes na sua pilha.
As instituições financeiras costumam implementar sistemas de deteção e resposta em terminais, segurança de rede e gestão de identidades e acessos. Esses controlos protegem os dispositivos, o tráfego e os utilizadores.
OPSWAT complementa-os com uma inspeção específica de ficheiros e a limpeza de conteúdos. O MetaDefender inspeciona os ficheiros que entram numa instituição financeira, quer sejam enviados pelos clientes, anexos de e-mail, transferências de ficheiros geridas, armazenamento na nuvem ou suportes removíveis.
As ameaças incorporadas são removidas antes de o ficheiro chegar a um sistema central, e a Plataforma MetaDefender™ funciona em conjunto com os investimentos existentes em EDR, firewall e gestão de identidades, ajudando os clientes a proteger os dados onde quer que estes se encontrem.
| Endpoint (EDR) | Deteta e responde a ameaças que estão a ser executadas nos dispositivos |
|---|---|
| Rede | Controla o tráfego e segmenta os ambientes |
| Identidade (IAM) | Determina quem pode aceder a quais sistemas |
| Ficheiros e Dados (OPSWAT) | Inspeciona, sanitiza e regista o conteúdo dos fluxos de trabalho financeiros |
Casos de utilização
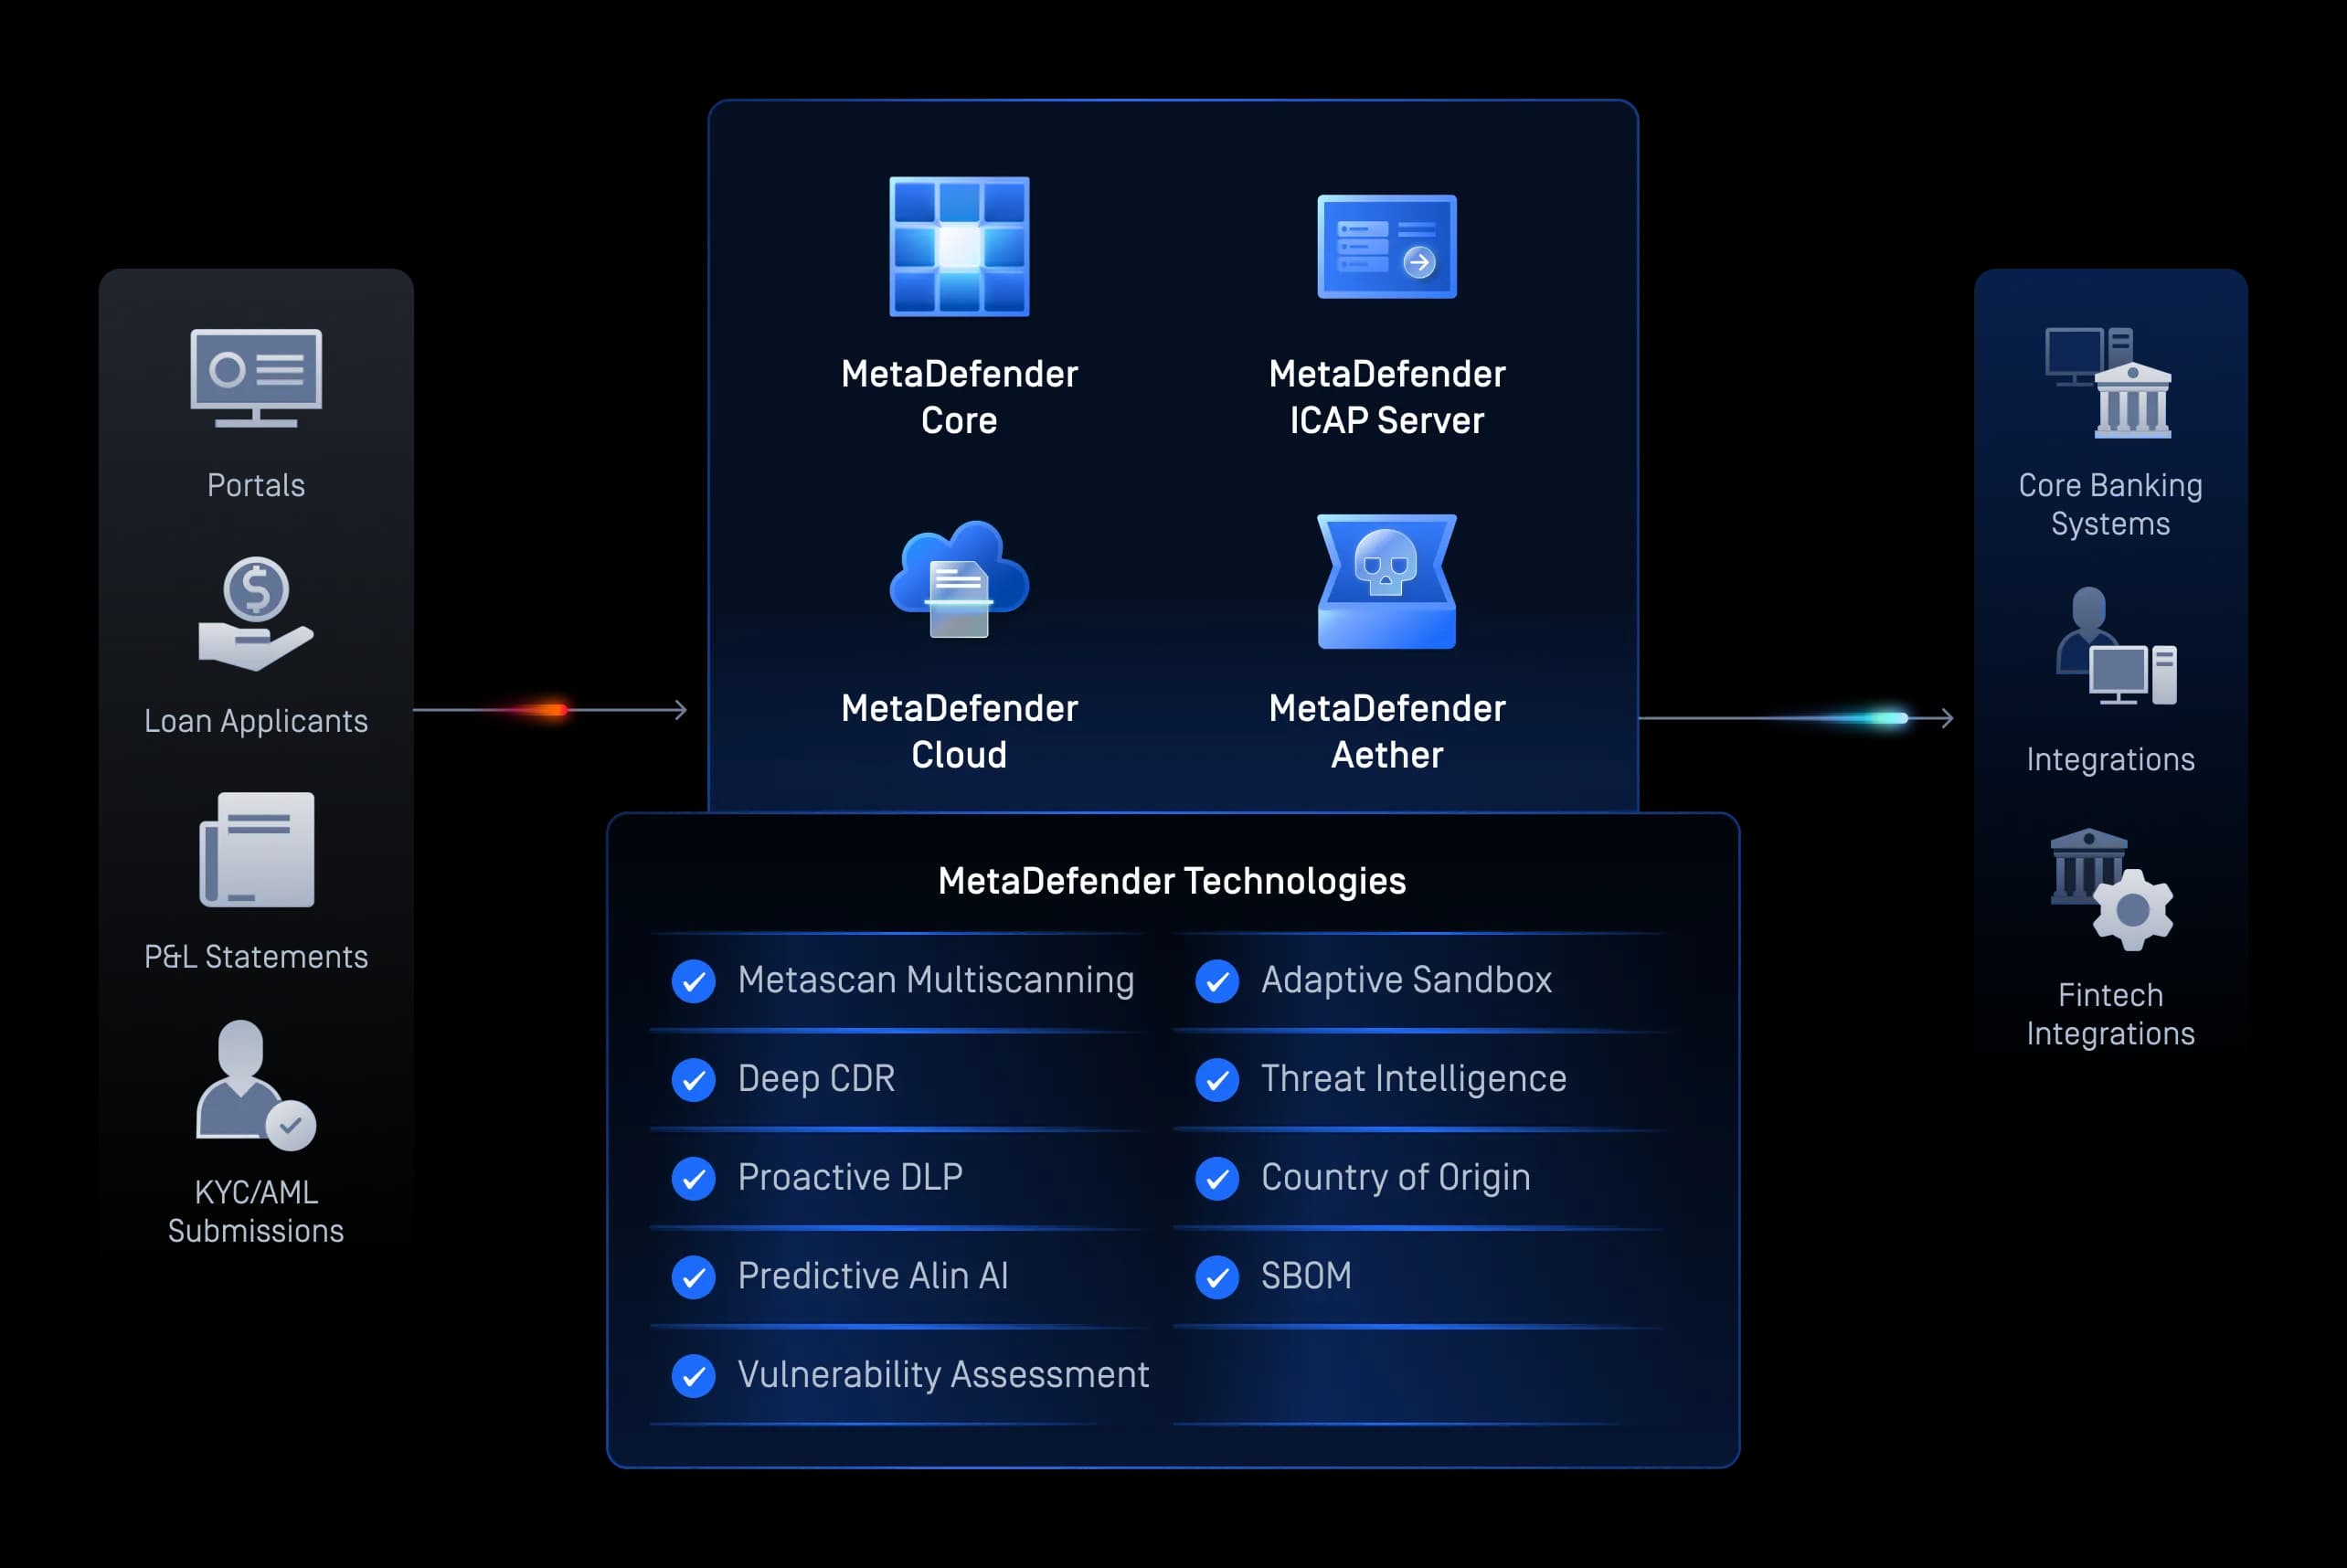
Carregamento de ficheiros
Carregamento Secure de ficheiros Secure e do público
Inspecionar e higienizar os documentos enviados pelos clientes, incluindo ficheiros de KYC, pedidos de empréstimo, formulários fiscais e contratos, para remover malware, vulnerabilidades de dia zero e dados sensíveis expostos no momento do envio, sem interromper o processo de integração.
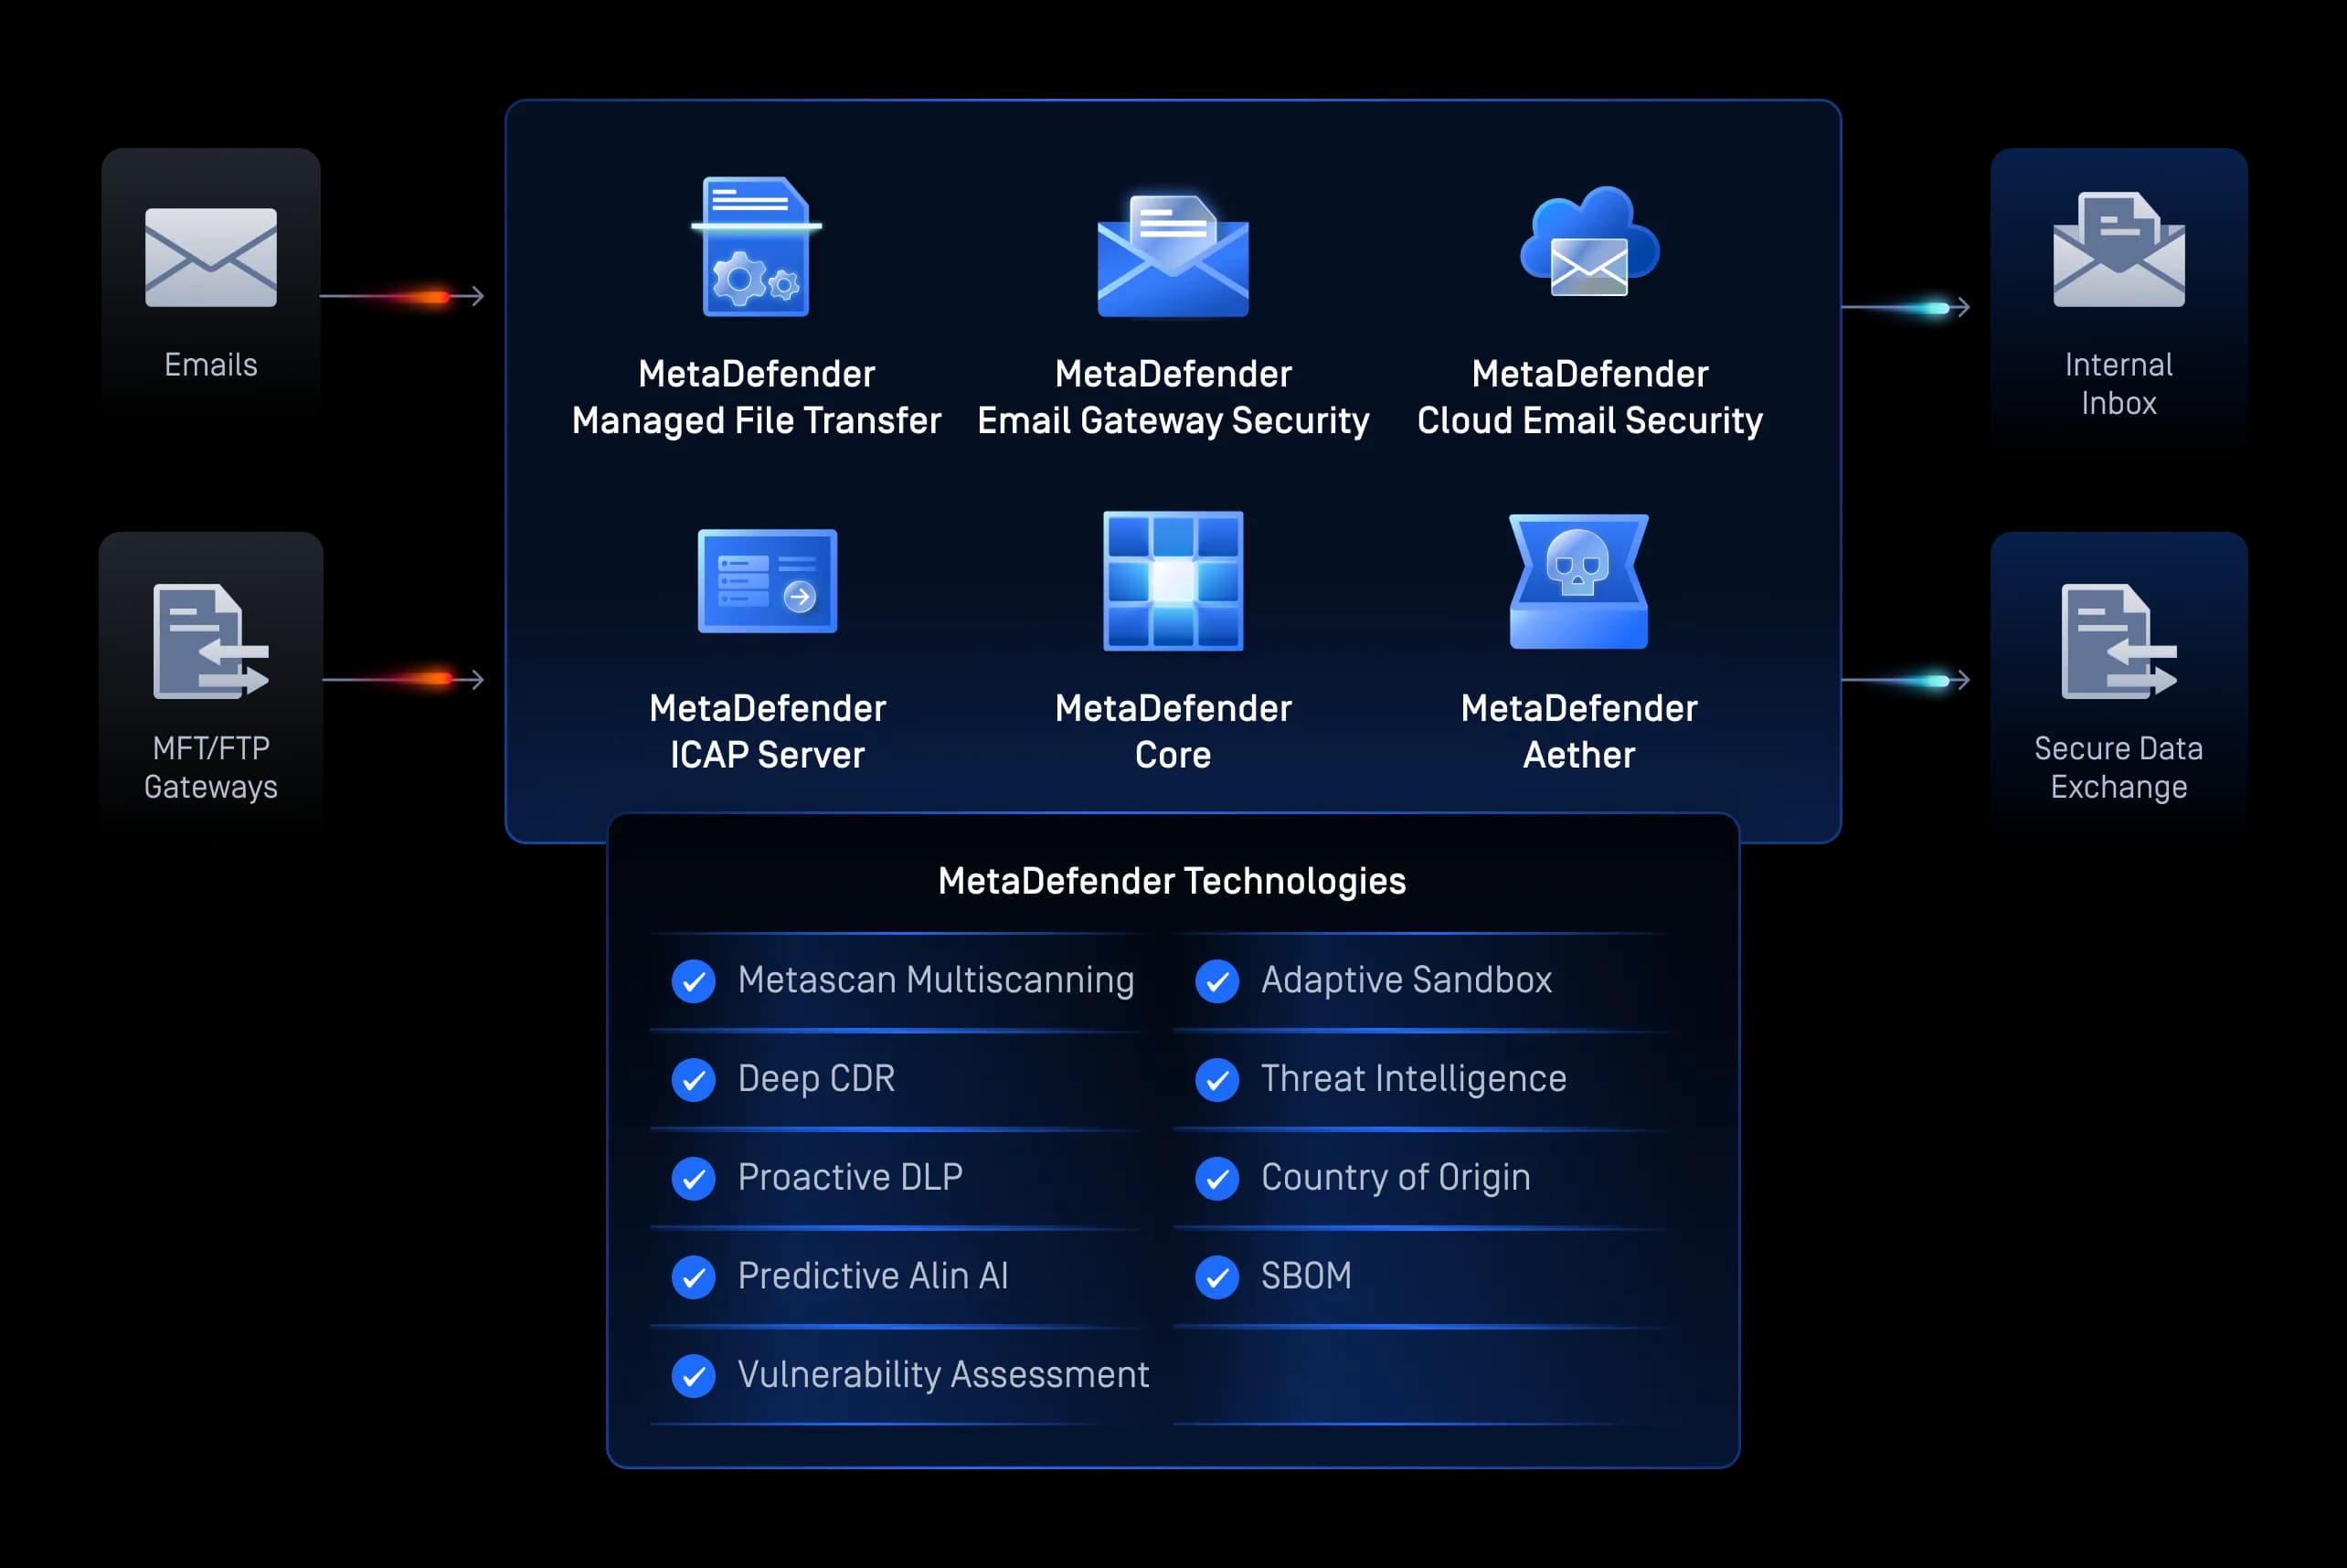
Transferências de ficheiros
Transferências Secure e colaboração por e-mail
Proteja as transferências e os anexos de e-mail contra malware, cargas de phishing e fugas de dados em todos os fluxos de trabalho de troca de dados financeiros.
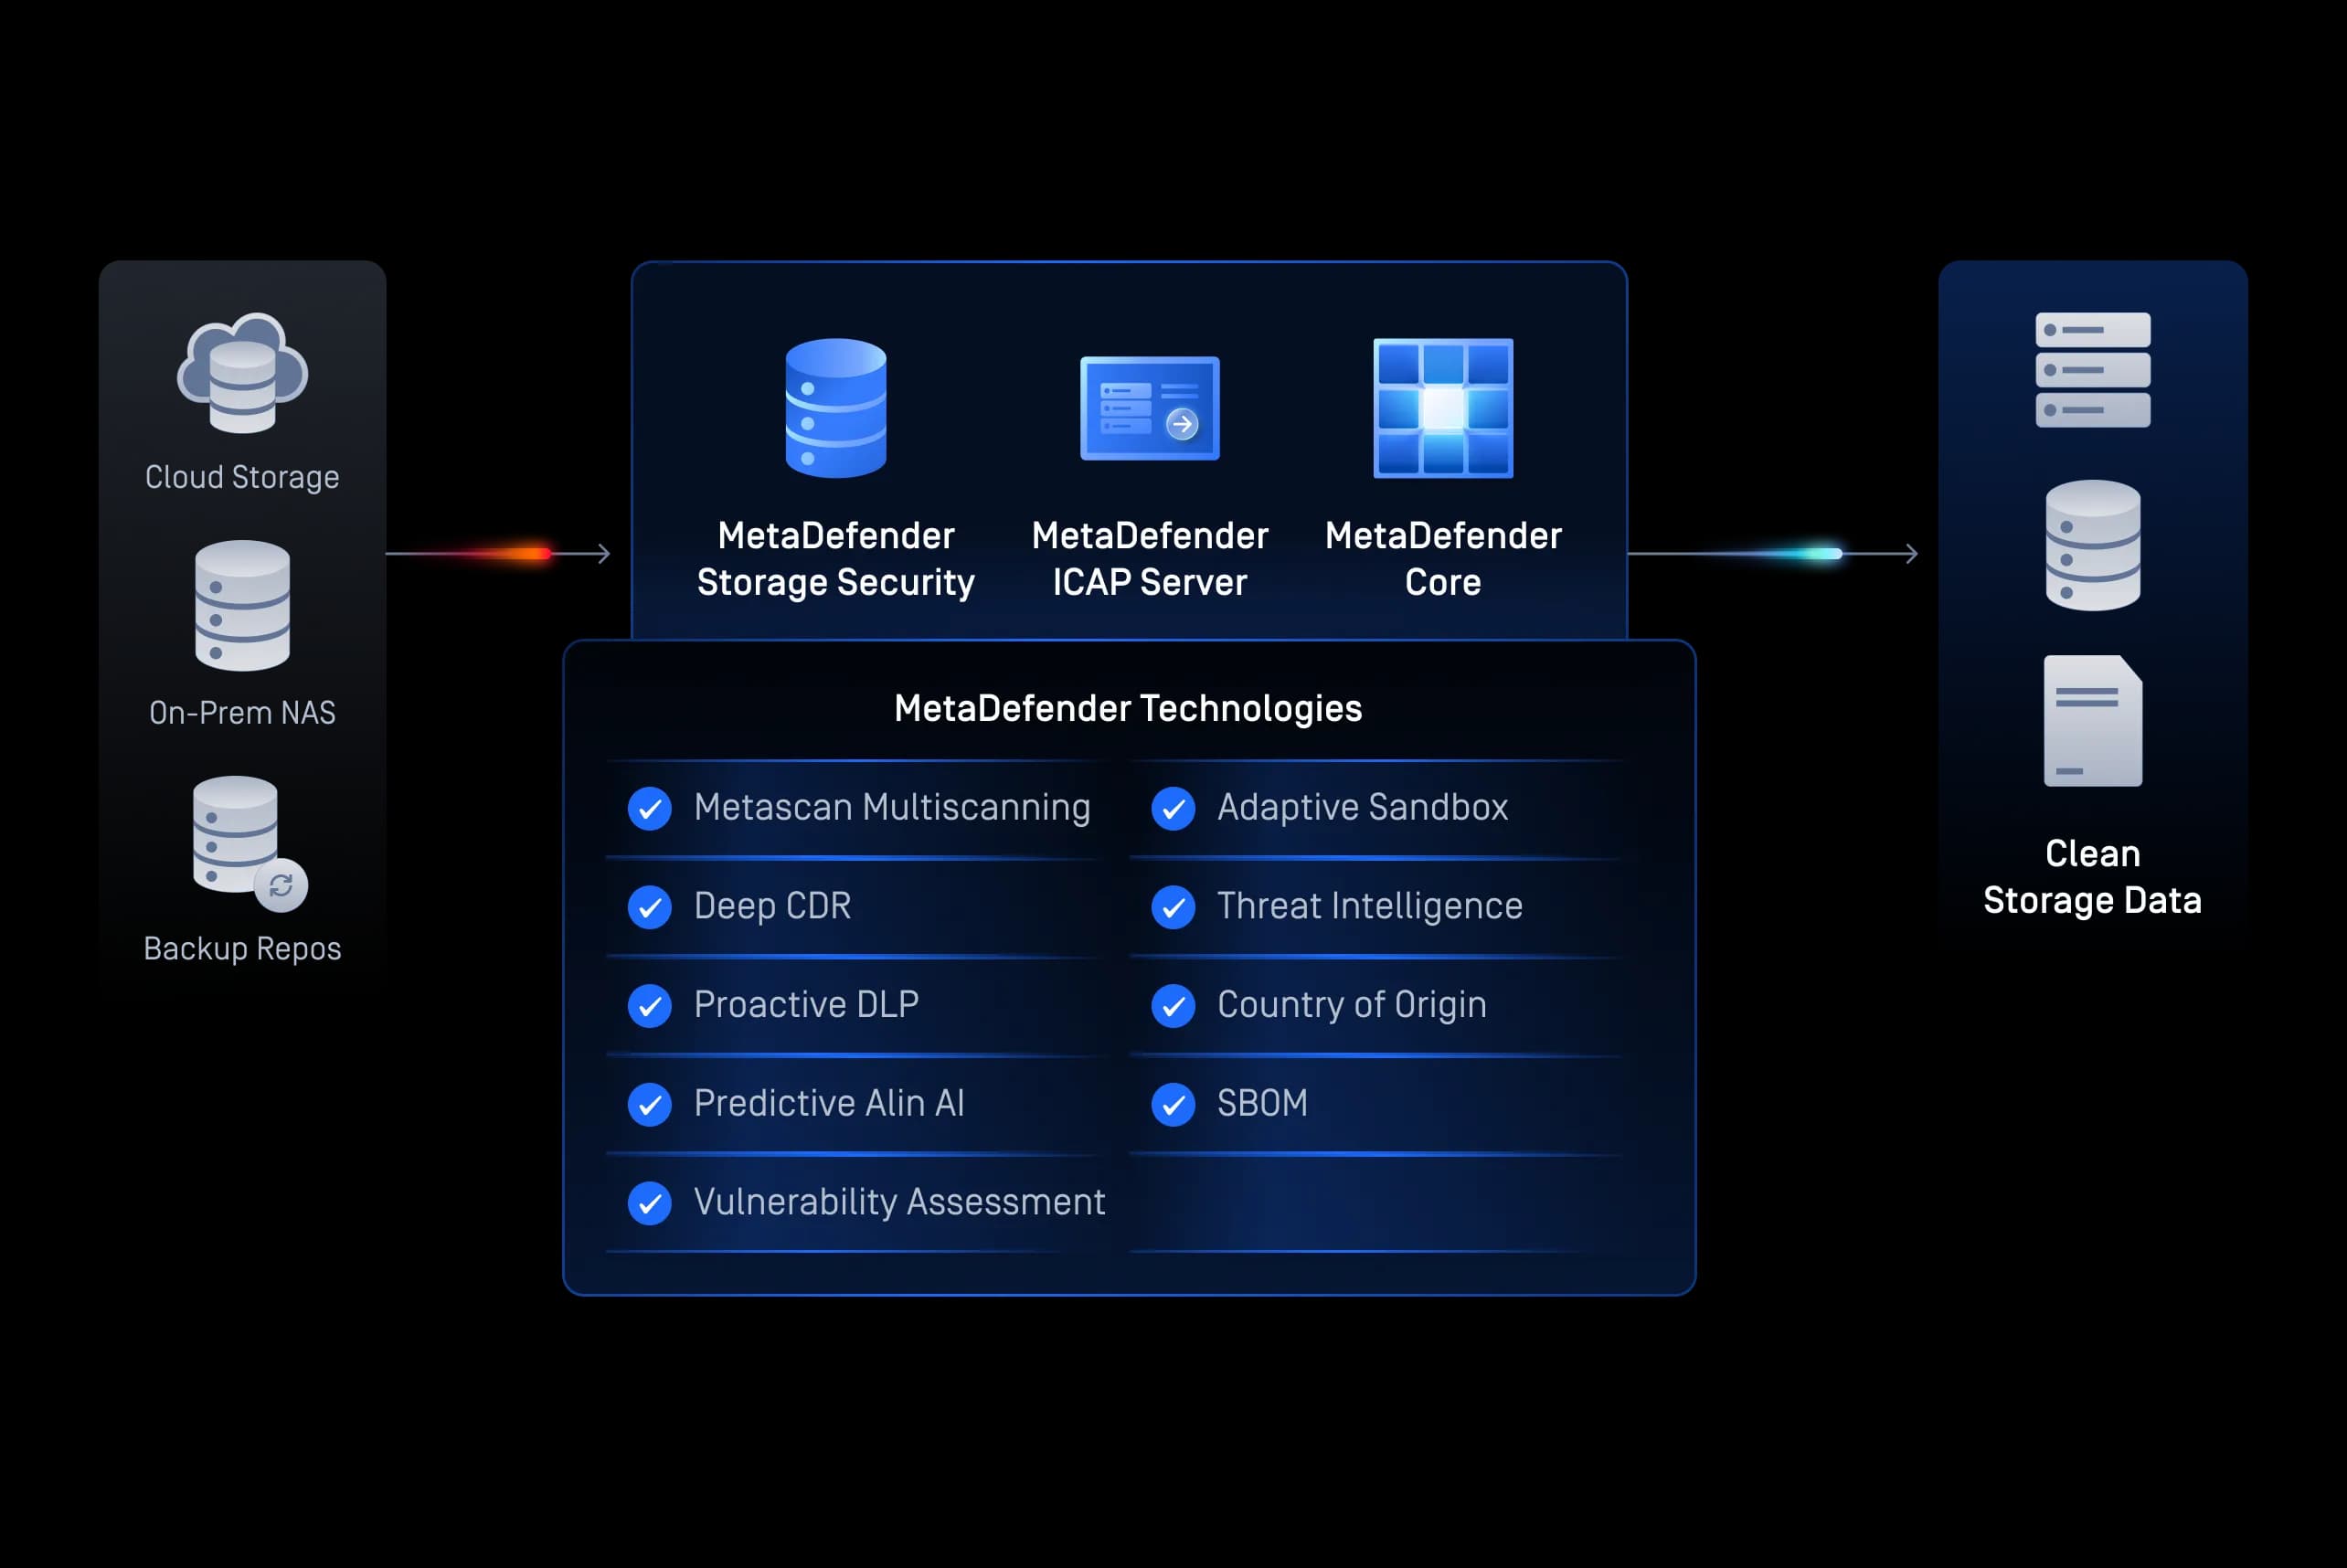
Armazenamento de ficheiros
Armazenamento Secure e cópias de segurança
Inspecione continuamente os documentos financeiros arquivados, os repositórios na nuvem e os ficheiros de cópia de segurança para prevenir ameaças latentes e cumprir os requisitos de auditoria e retenção a longo prazo.
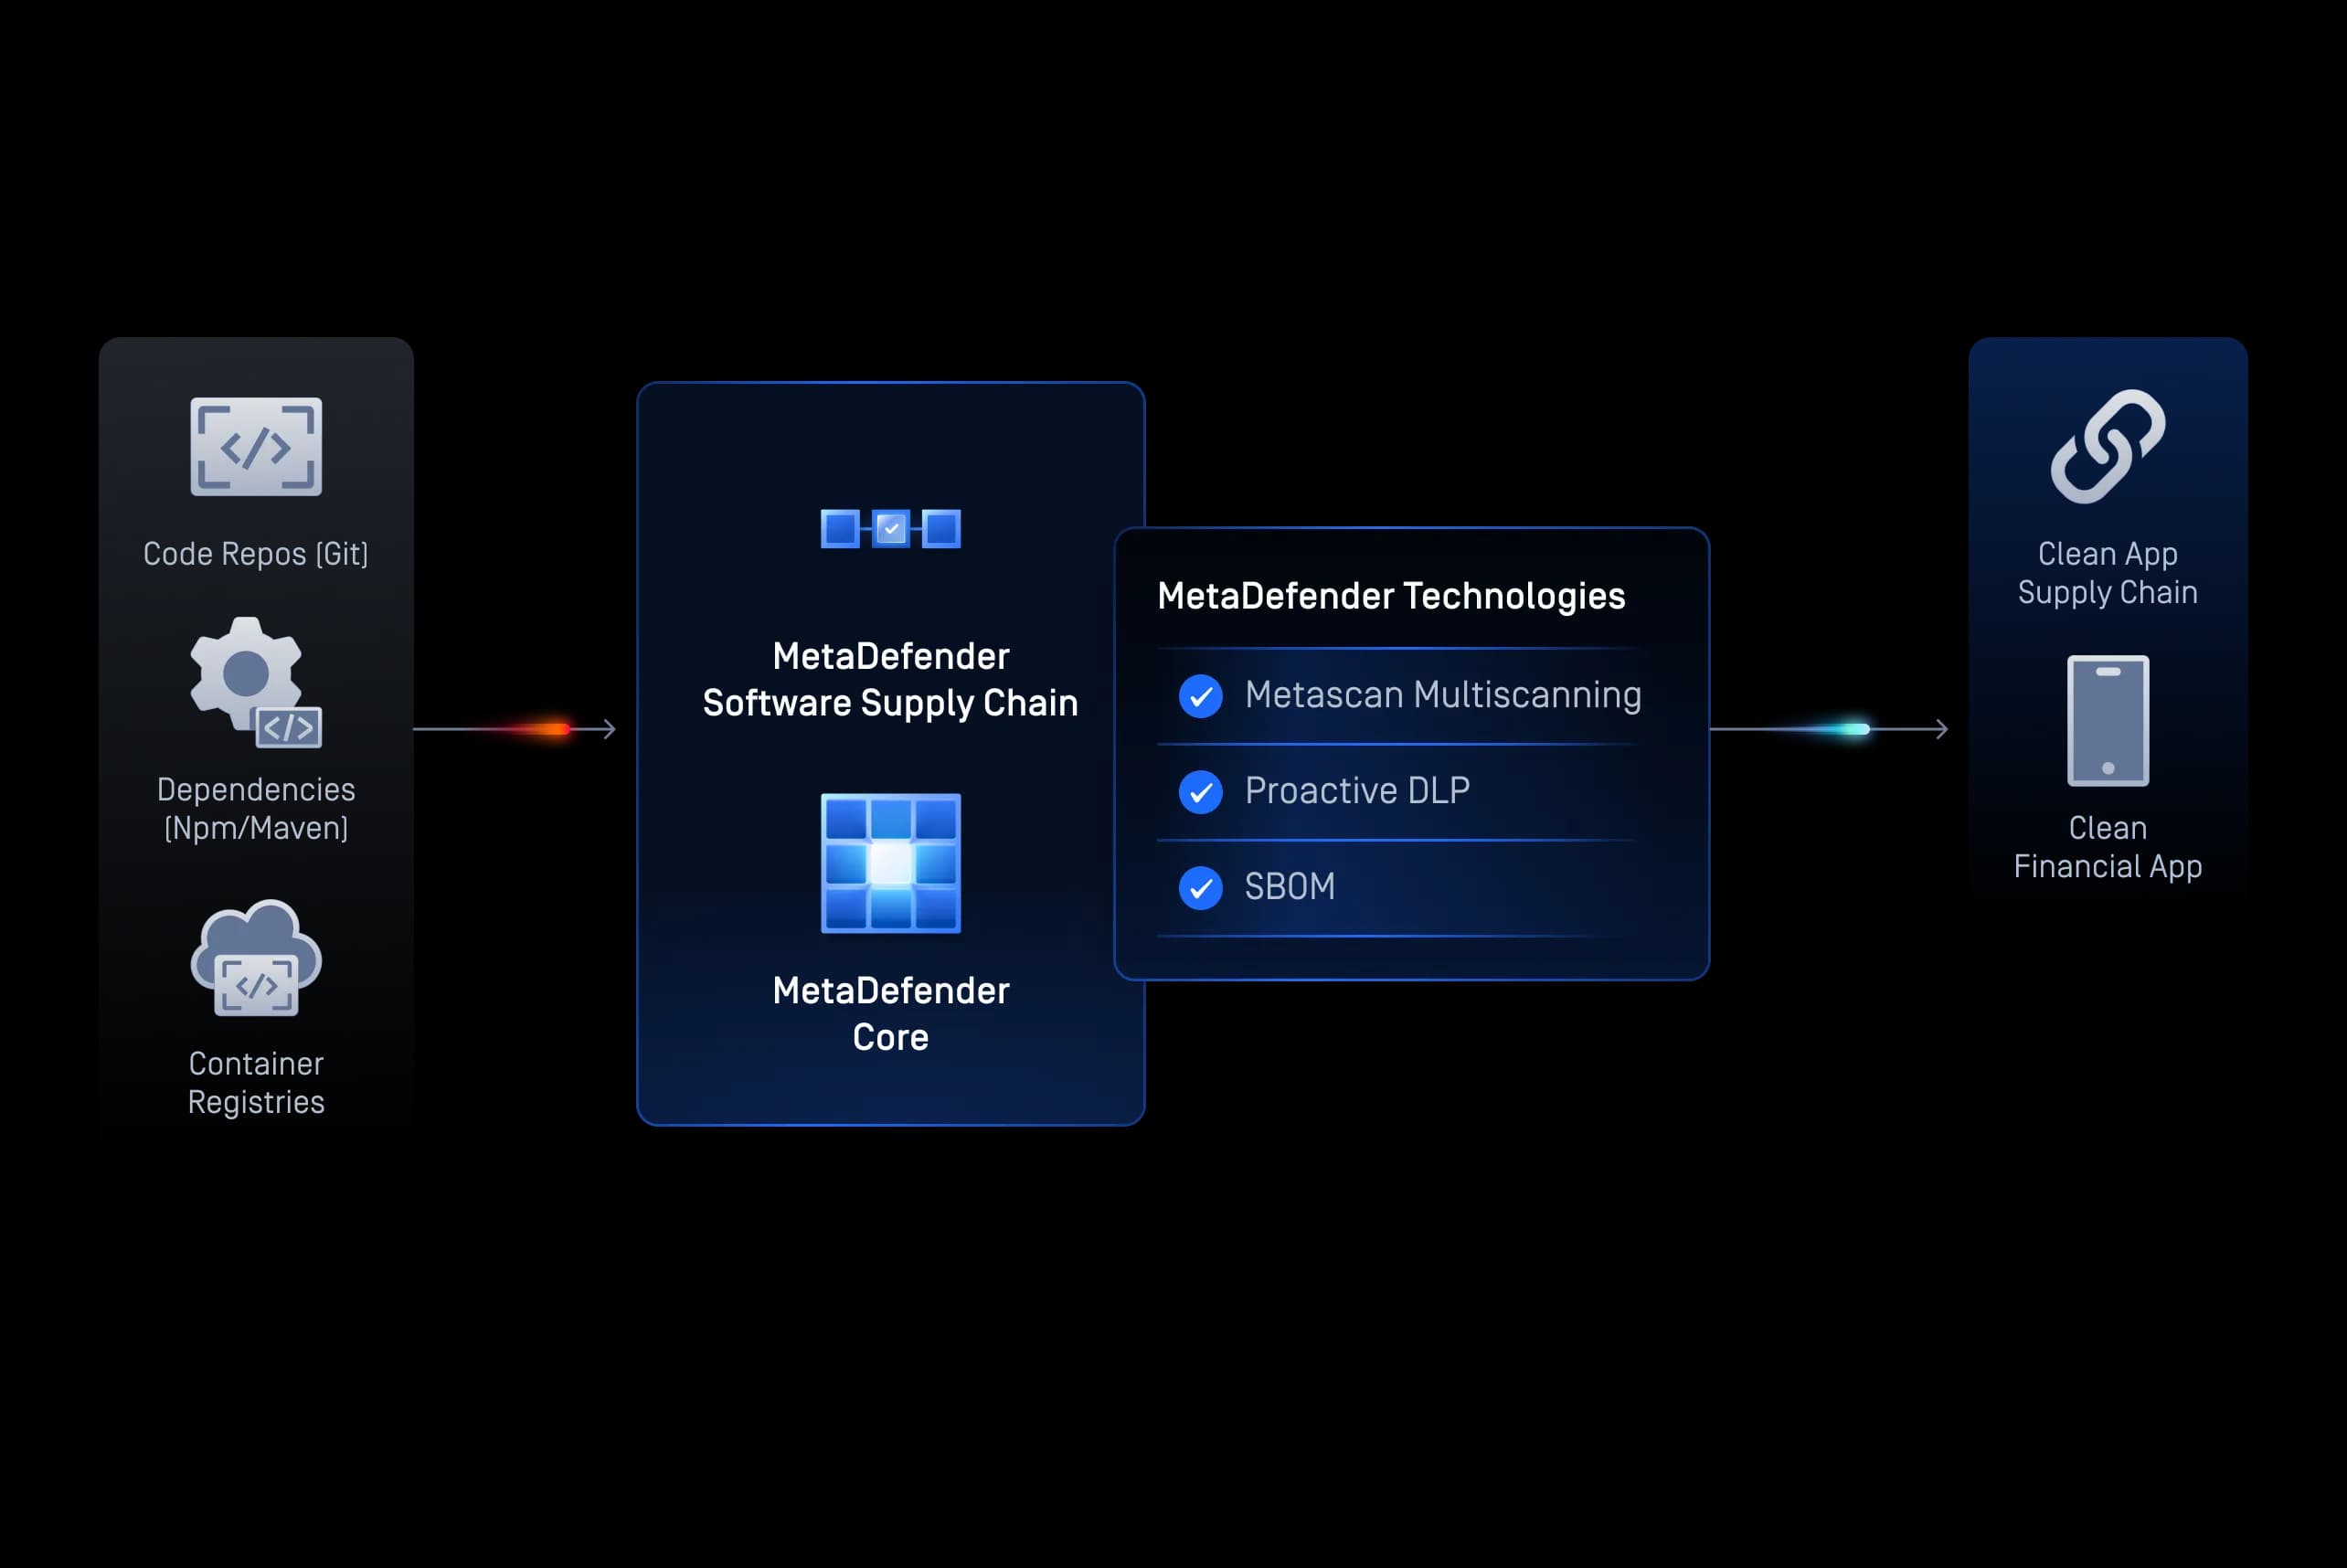
DevSecOps
Aplicações Secure
Inspecione os artefactos de compilação, as dependências de código aberto, os contentores e os resultados do pipeline de CI/CD para impedir que ameaças entrem nas aplicações bancárias nativas da nuvem.
Pós-quântico
Secure transição para a criptografia pós-quântica
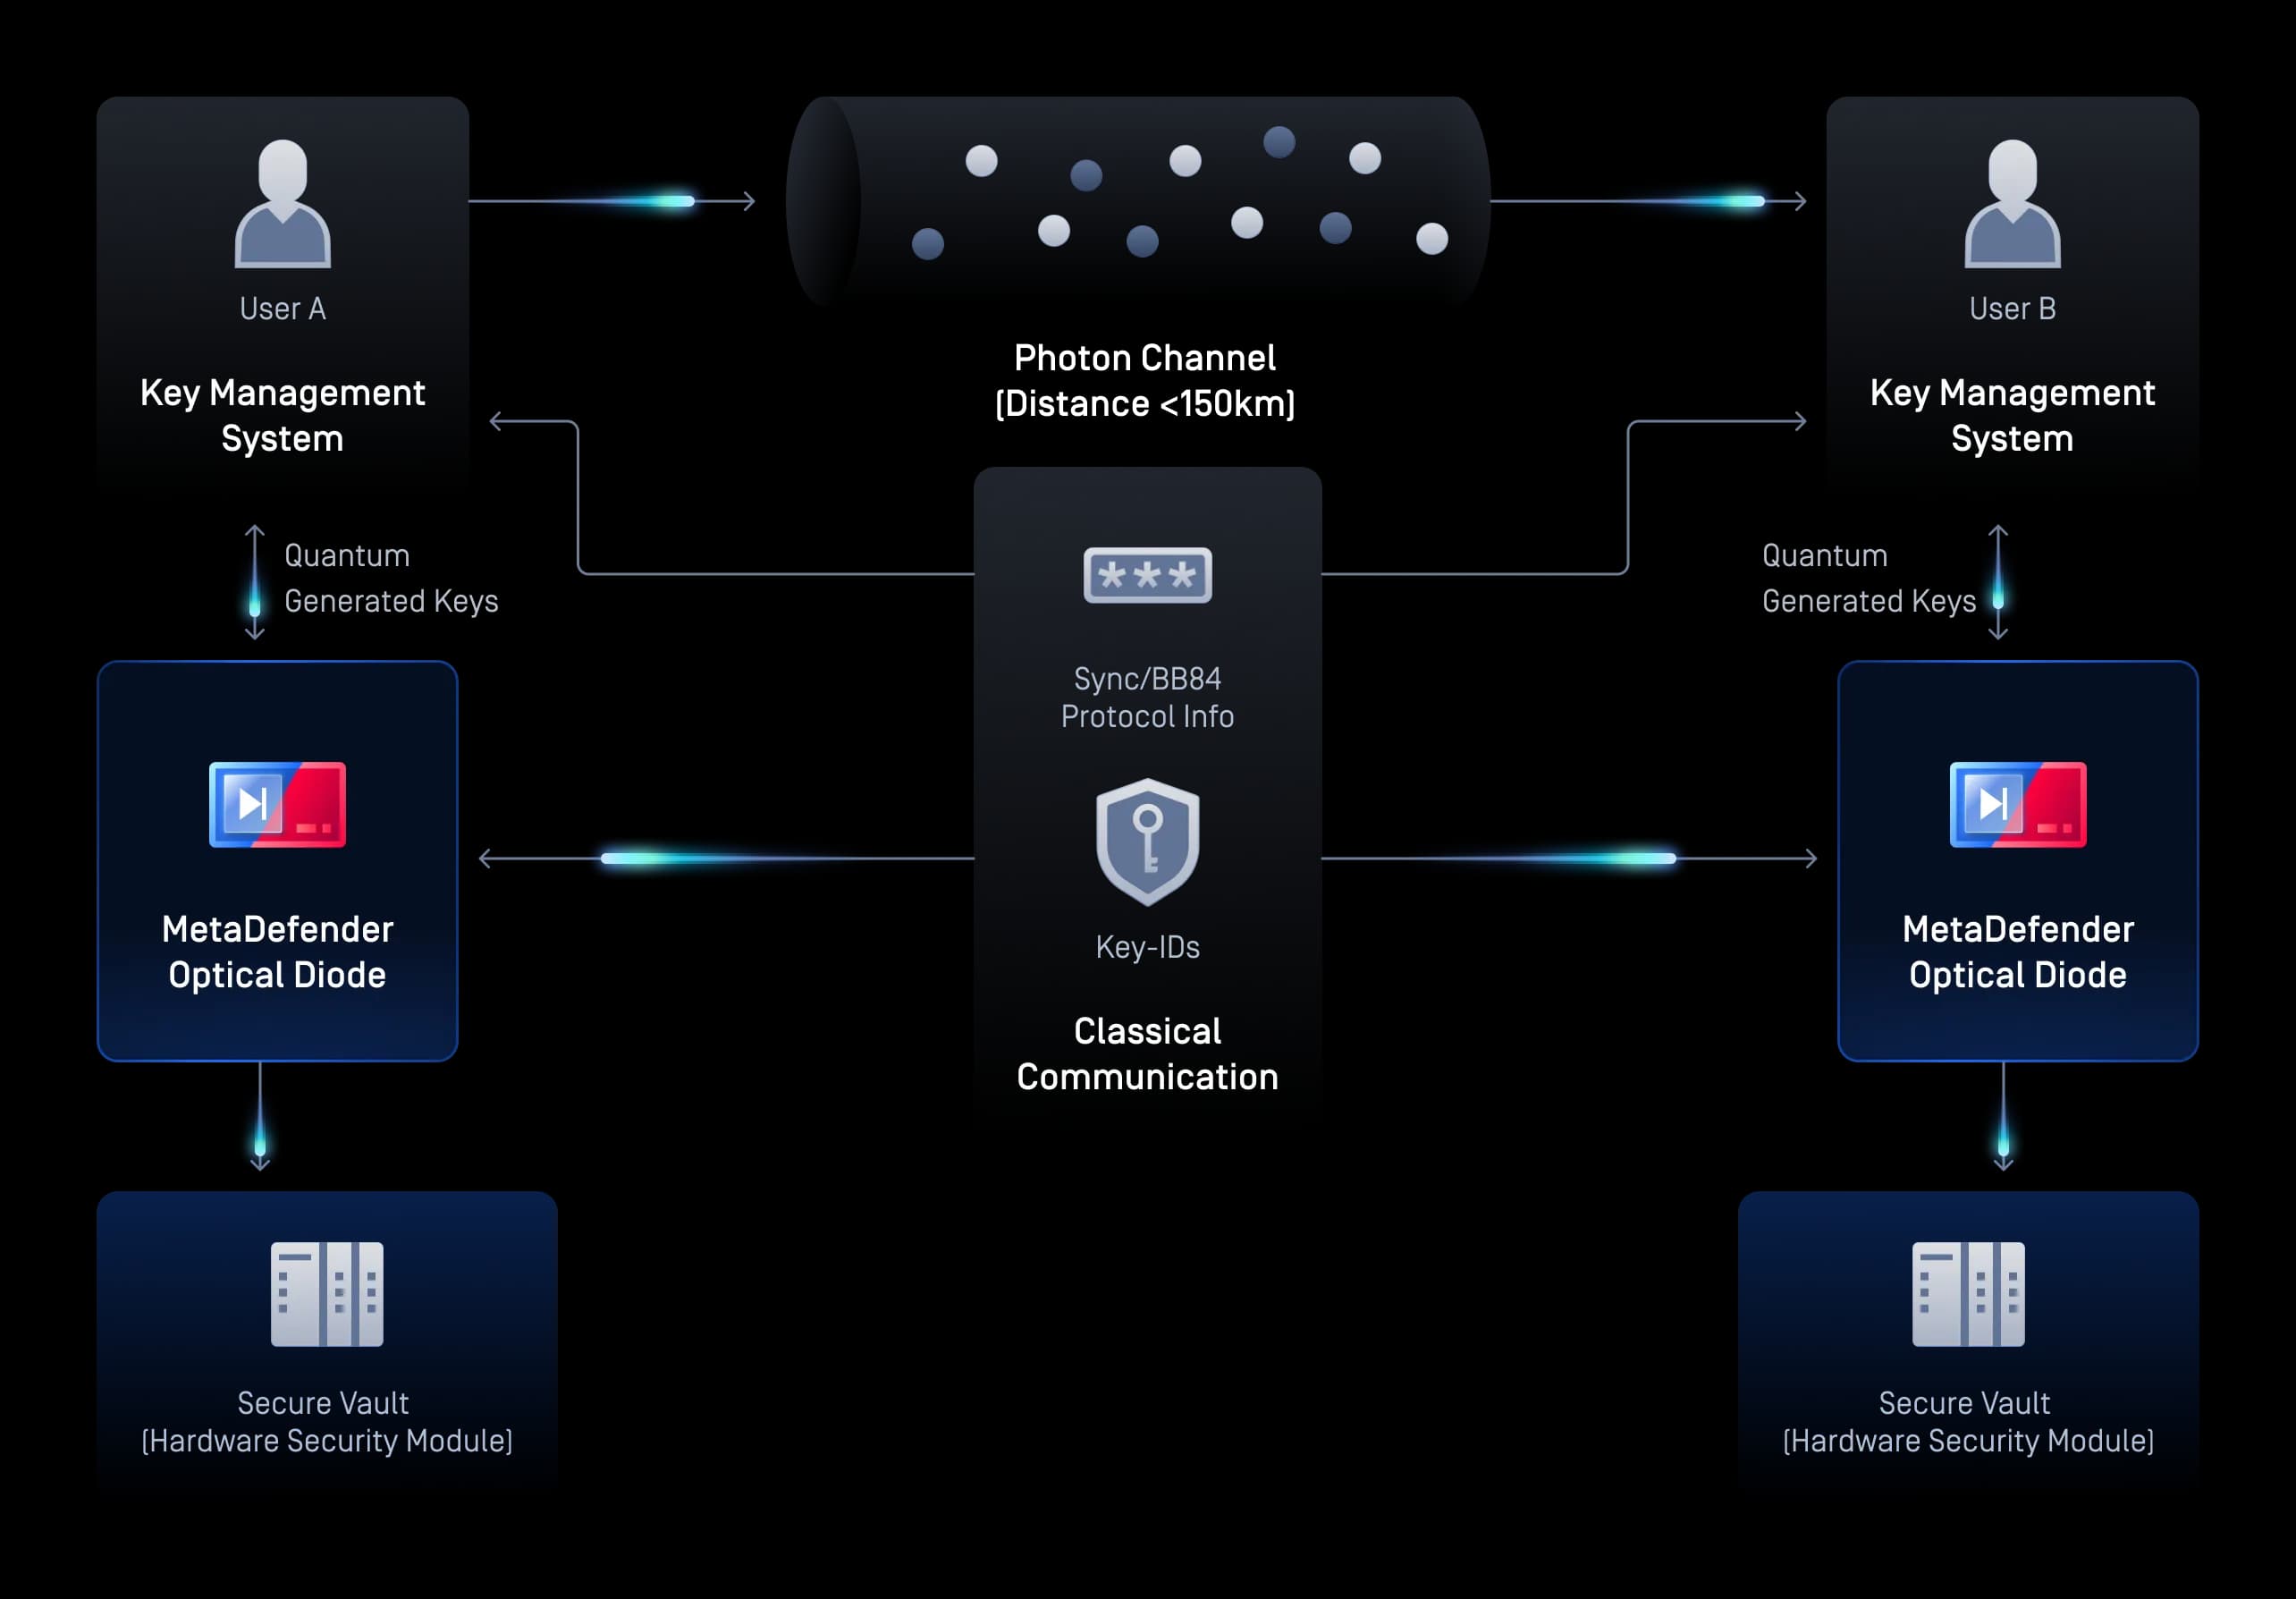
Entregue chaves resistentes à computação quântica, entropia e atualizações de firmware no seu ambiente de confiança através de um gateway unidirecional protegido por hardware. Proteja-se contra ataques do tipo «Harvest Now, Decrypt Later» (Recolher agora, descodificar mais tarde), enquanto uma barreira física bloqueia qualquer fuga de informação para o exterior ou comunicação por canal secundário.
Periférico Media Proteção
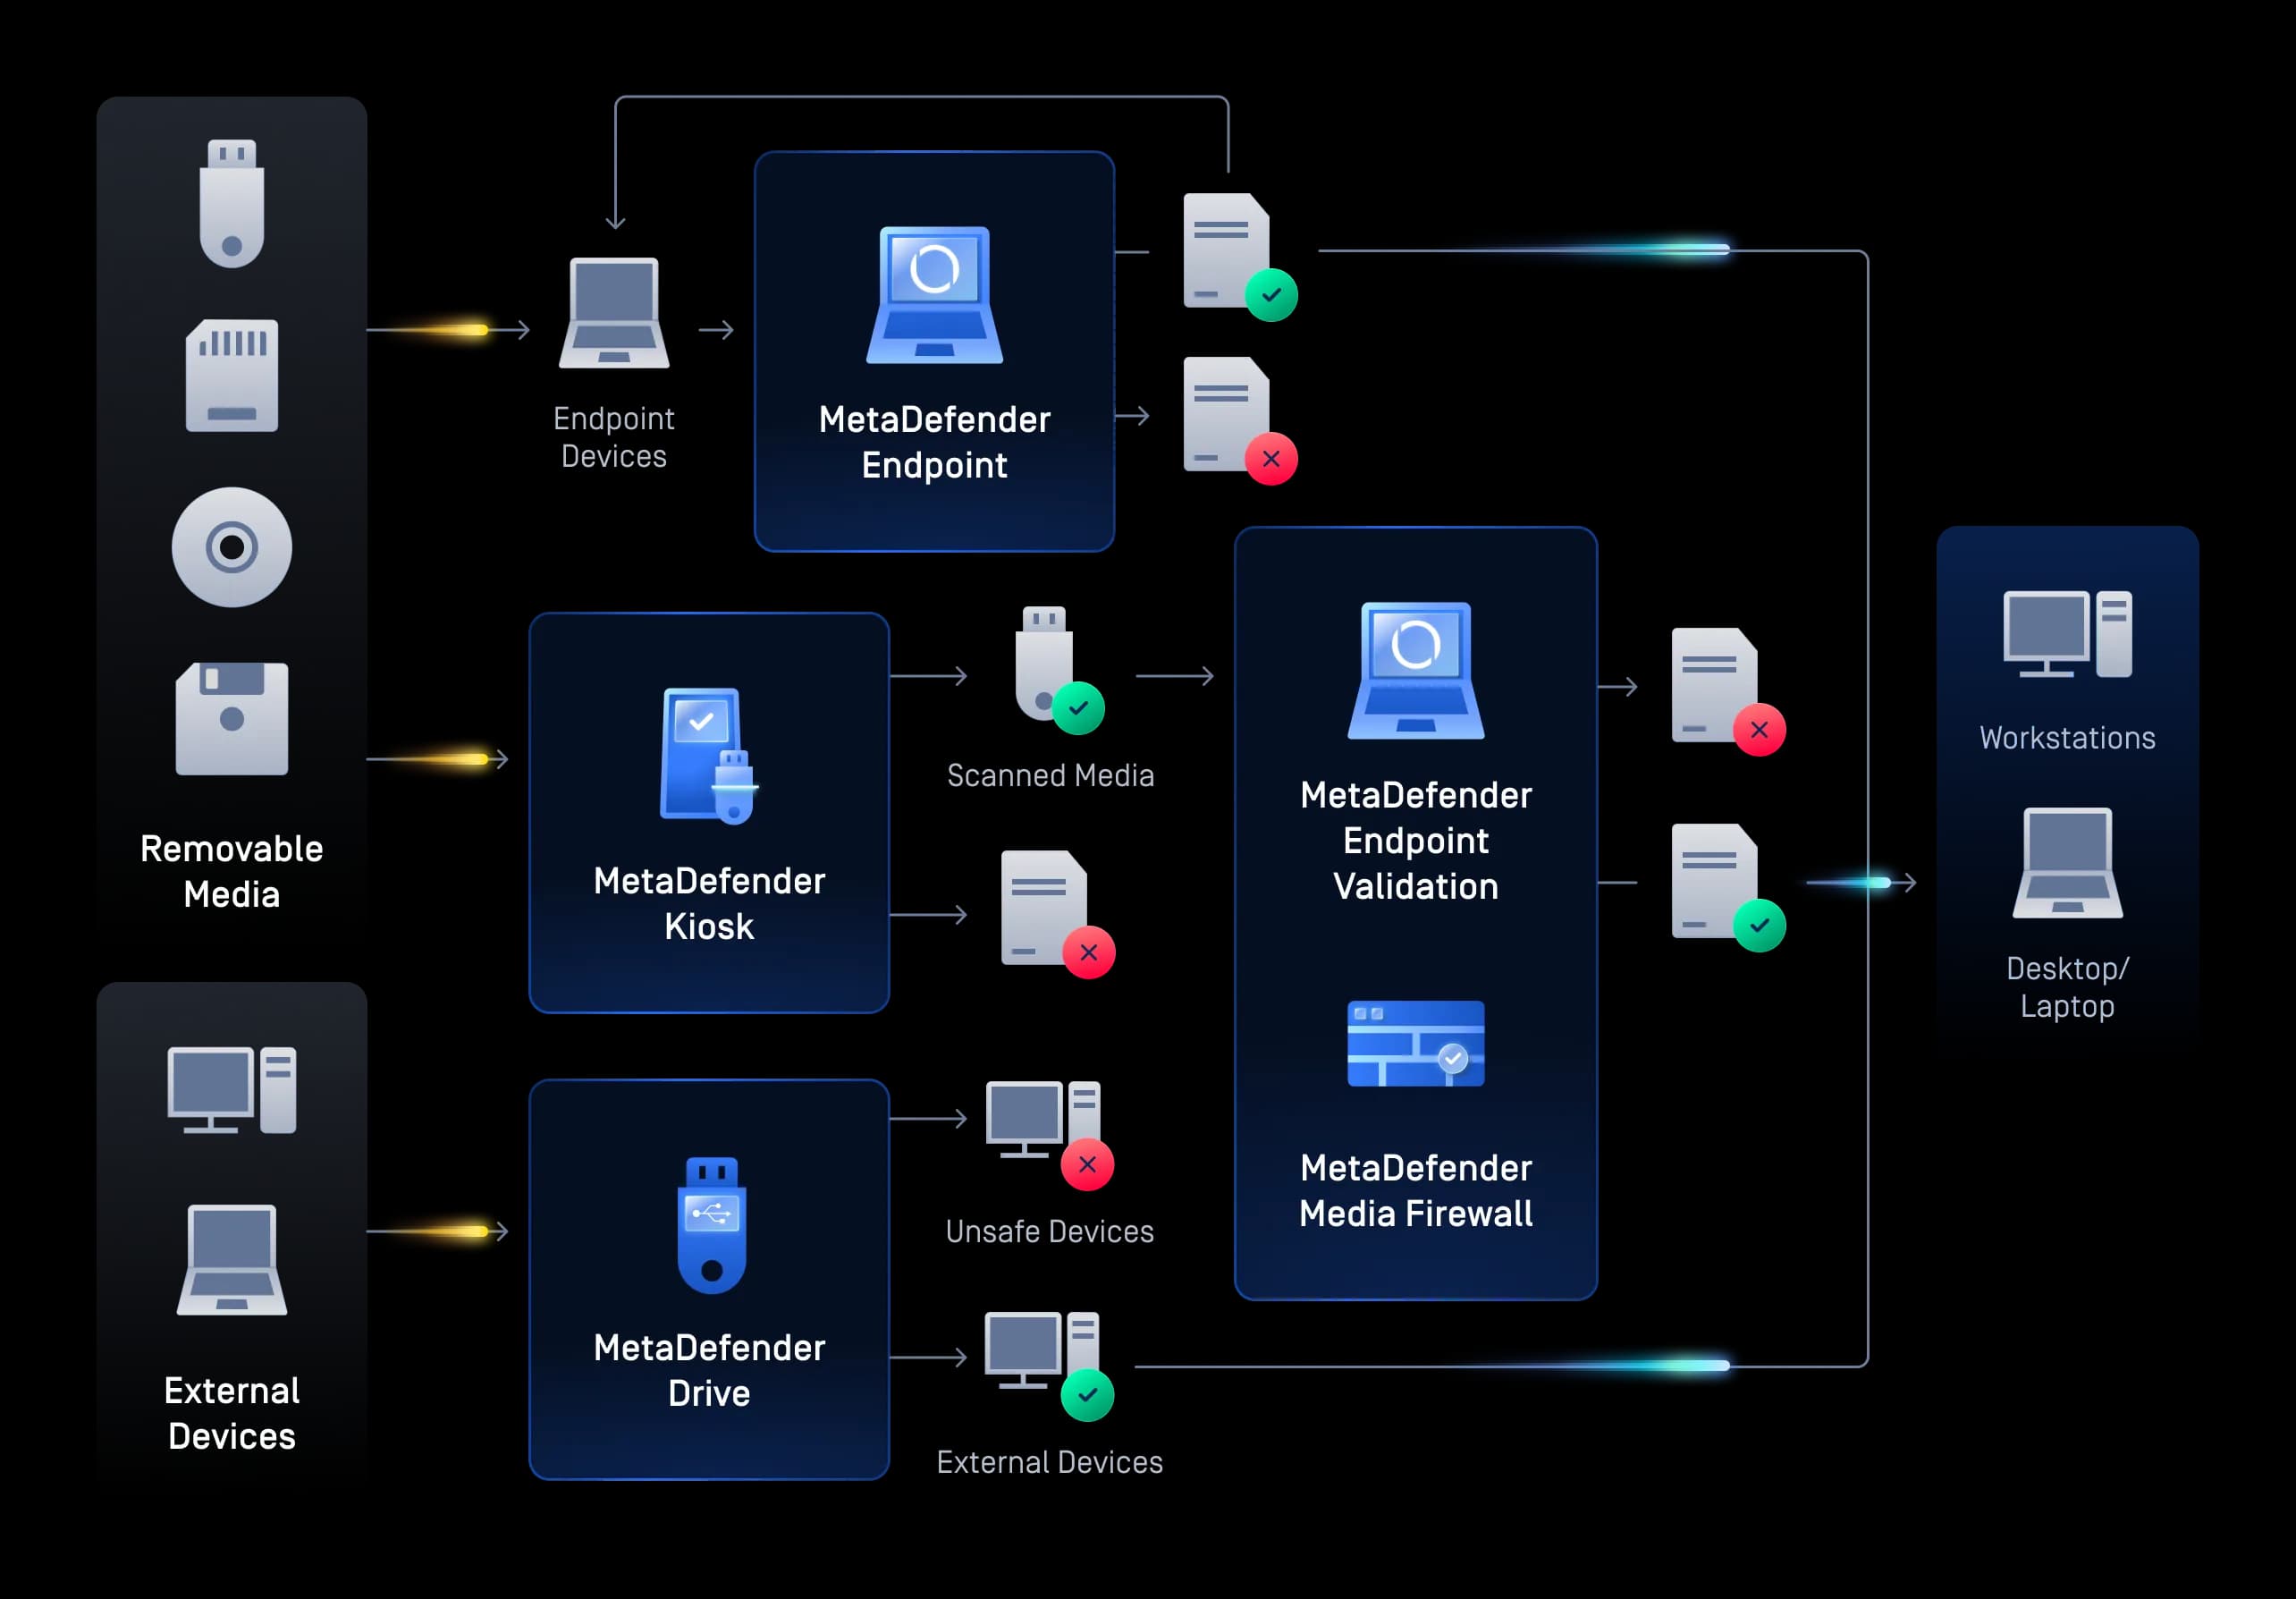
Media es amovíveis e dispositivos externos
Inspecionar e controlar os ficheiros introduzidos através de unidades de armazenamento « USB » e dispositivos externos em todas as filiais e centros de dados, bloqueando malware e explorações de vulnerabilidades «zero-day» antes de estas atingirem os sistemas financeiros internos.
- Carregamento de ficheiros
Carregamento de ficheiros
Carregamento Secure de ficheiros Secure e do público
Inspecionar e higienizar os documentos enviados pelos clientes, incluindo ficheiros de KYC, pedidos de empréstimo, formulários fiscais e contratos, para remover malware, vulnerabilidades de dia zero e dados sensíveis expostos no momento do envio, sem interromper o processo de integração.
- Transferências de ficheiros
Transferências de ficheiros
Transferências Secure e colaboração por e-mail
Proteja as transferências e os anexos de e-mail contra malware, cargas de phishing e fugas de dados em todos os fluxos de trabalho de troca de dados financeiros.
- Armazenamento de ficheiros
Armazenamento de ficheiros
Armazenamento Secure e cópias de segurança
Inspecione continuamente os documentos financeiros arquivados, os repositórios na nuvem e os ficheiros de cópia de segurança para prevenir ameaças latentes e cumprir os requisitos de auditoria e retenção a longo prazo.
- DevSecOps
DevSecOps
Aplicações Secure
Inspecione os artefactos de compilação, as dependências de código aberto, os contentores e os resultados do pipeline de CI/CD para impedir que ameaças entrem nas aplicações bancárias nativas da nuvem.
- Pós-quântico
Pós-quântico
Secure transição para a criptografia pós-quântica
Entregue chaves resistentes à computação quântica, entropia e atualizações de firmware no seu ambiente de confiança através de um gateway unidirecional protegido por hardware. Proteja-se contra ataques do tipo «Harvest Now, Decrypt Later» (Recolher agora, descodificar mais tarde), enquanto uma barreira física bloqueia qualquer fuga de informação para o exterior ou comunicação por canal secundário.
- Periférico Media Proteção
Periférico Media Proteção
Media es amovíveis e dispositivos externos
Inspecionar e controlar os ficheiros introduzidos através de unidades de armazenamento « USB » e dispositivos externos em todas as filiais e centros de dados, bloqueando malware e explorações de vulnerabilidades «zero-day» antes de estas atingirem os sistemas financeiros internos.
Guia e lista de verificação para a conformidade com a norma PCI DSS
Compreender os requisitos. Corrigir o que falta. Elaborar uma estratégia de conformidade.
Concebido para a realidade da regulamentação financeira
OPSWAT ajuda as instituições financeiras a cumprir os requisitos de conformidade aplicáveis através da prevenção de malware, da proteção de dados e do registo de segurança ao nível dos ficheiros e dos dados. Estas funcionalidades apoiam o programa mais abrangente de segurança e conformidade de uma instituição.
DORA (Lei da Resiliência Operacional Digital da UE)
A DORA é um regulamento da UE que estabelece um quadro vinculativo e abrangente de gestão de riscos de TIC e resiliência operacional digital para entidades financeiras e seus fornecedores críticos de TIC terceirizados. OPSWAT ajudam as instituições financeiras a atender aos requisitos da DORA para segurança de TIC, testes de resiliência, relatórios de incidentes e riscos de terceiros, protegendo os fluxos de dados, aplicando controlos Zero Trust em arquivos e dispositivos e oferecendo suporte a relatórios para avaliações de resiliência.
PCI-DSS
O PCI DSS (Payment Card Industry Data Security Standard) é um conjunto de normas de segurança concebido para garantir que todas as empresas que aceitam, processam, armazenam ou transmitem informações de cartões de crédito mantêm um ambiente seguro. O PCI DSS tem como objetivo proteger os dados do titular do cartão contra roubo e fraude. As soluções OPSWAT desempenham um papel importante na proteção dos números de cartões de crédito, códigos de segurança e outros dados do titular do cartão, minimizando o risco de violações de dados e de acesso não autorizado, ambos essenciais para manter a conformidade com a PCI-DSS.
GLBA
A GLBA é uma lei dos EUA que exige que as instituições financeiras protejam a privacidade e a segurança das informações pessoais não públicas dos clientes por meio de programas e salvaguardas de segurança da informação por escrito. OPSWAT ajudam as entidades abrangidas a implementar salvaguardas técnicas para dados em movimento e em repouso, monitorizar a atividade de ficheiros e dispositivos e apoiar a monitorização contínua como parte da conformidade com a Regra de Salvaguardas da GLBA.
SOX
A SOX é uma lei dos EUA que reforça a governança corporativa, exigindo controlos internos robustos, relatórios financeiros precisos e auditorias independentes para empresas de capital aberto. OPSWAT ajudam as organizações a melhorar a integridade e a confidencialidade dos sistemas e registos financeiros por meio da movimentação segura de dados, prevenção de malware, controlos de integridade de ficheiros e registo de auditorias, apoiando os objetivos de controle de aplicações e ITGC da SOX.
NYDFS, Parte 500
A regulamentação de cibersegurança de Nova Iorque para empresas de serviços financeiros exige controlos e medidas de defesa documentados contra o acesso não autorizado a informações não públicas. A inspeção ao nível dos ficheiros e a prevenção da perda de dados contribuem para as proteções relevantes, enquanto os registos de segurança ajudam a documentar os controlos aplicados.
RGPD
O GDPR (Regulamento Geral sobre a Proteção de Dados) é um regulamento da União Europeia que rege a proteção dos dados pessoais e os direitos de privacidade dos indivíduos na UE e no Espaço Económico Europeu, aplicável a quaisquer organizações que visem ou recolham dados pessoais nestas regiões. OPSWAT ajuda as organizações a alcançar a conformidade com o GDPR, garantindo a confidencialidade, integridade e disponibilidade dos dados pessoais, mitigando o risco de violações de dados e penalizações por não conformidade.
NIST CSF 2.0
O NIST CSF 2.0 apresenta resultados não prescritivos para a gestão do risco de cibersegurança. A inspeção de ficheiros, a proteção de dados e o registo de segurança podem contribuir para resultados relevantes, com correspondências baseadas na implementação da instituição e nas prioridades selecionadas.
A prevenção de ameaças começa com a tecnologia de ponta da Market-
OPSWATA tecnologia comprovada, globalmente fiável, premiada e líder de mercado da Microsoft impede que o malware transmitido por ficheiros entre e se propague nos seus ambientes críticos.
Previsão de vulnerabilidades «zero-day» com recurso à IA no perímetro
- Detecção e desvio antes da execução
- Modelo de ML treinado com base em fluxos de trabalho de ficheiros empresariais
Mais motores são melhores do que um
- Detetar quase 100% do malware
- Analise simultaneamente com mais de 30 mecanismos AV líderes
Detenha as ameaças que os outros não vêem
- Suporta mais de 200 formatos de ficheiro
- Sanitizar recursivamente arquivos aninhados de vários níveis
- Regenerar ficheiros seguros e utilizáveis
Verdadeira deteção de tipo de ficheiro para fluxos de trabalho críticos em termos de segurança
- Melhorado por IA
- Deteta tipos de ficheiros falsificados em milésimos de segundo
- Aplicação em linha sem perda de desempenho
Evitar a perda de dados sensíveis
- Utilizar modelos baseados em IA para localizar e classificar texto não estruturado em categorias predefinidas
- Oculta automaticamente informações confidenciais identificadas, como PII, PHI e PCI, em mais de 125 tipos de ficheiros
- Suporte para reconhecimento ótico de caracteres (OCR) em imagens
Detetar Malware Evasivo com Sandboxing Avançado Baseado em Emulação
- Analisar ficheiros a alta velocidade
- O motor de sandbox anti-evasão extrai IOCs
- Identificar ameaças de dia zero
- Permitir a classificação profunda de malware através de API ou integração local
- Deteção de tipo de ficheiro
Verdadeira deteção de tipo de ficheiro para fluxos de trabalho críticos em termos de segurança
- Melhorado por IA
- Deteta tipos de ficheiros falsificados em milésimos de segundo
- Aplicação em linha sem perda de desempenho
99%+ PrecisãoSobre extensões disfarçadas
Integração perfeita com os seus ecossistemas
OPSWAT integra-se com os ecossistemas financeiros existentes: plataformas de transferência gerida de ficheiros, gateways de e-mail, servidores de ficheiros, armazenamento na nuvem e aplicações personalizadas. É compatível com a AWS, o Azure, o GCP e ambientes locais tradicionais.
Como os líderes financeiros reforçam a segurança
com OPSWAT
- "Como parte da nossa avaliação, estávamos à procura de um fornecedor que suportasse a interface REST e ICAP. Realizámos então um POC e descobrimos que OPSWAT era a escolha certa, e o único fornecedor que suportava isto."Cihan BalEngenheiro de Software , LLB
- "A plataforma MetaDefender fornece à Swiss Re uma solução abrangente, fácil de implementar e manter, que cumpre os requisitos de conformidade regulamentar e elimina o risco de entrada de malware na organização."Raymond BucherCloud de Nuvem, Swiss Re
- OPSWAT um pilar fundamental da nossa arquitetura de segurança na nuvem. Proporciona-nos o controlo de que precisamos hoje e a agilidade de que precisaremos amanhã.»Arquiteto Sénior Cloud
- KioskMetaDefender Kiosk, apoiado pelo MetaDefender Managed File Transfer MFT) e MetaDefender Endpoint , facilitou aos nossos colaboradores a transferência segura USB . Conseguimos eliminar com sucesso este ponto de entrada para o malware transmitido por ficheiros nos nossos ambientes protegidos.»Diretor de Operações de TI
Comece em 3 passos simples
FAQs
A Lei da Resiliência Operacional Digital da UE exige que as entidades financeiras abrangidas gerem os riscos relacionados com as TIC em todas as suas operações, incluindo os riscos introduzidos por terceiros e pelos dados que entram nos seus sistemas. As normas técnicas que a apoiam abordam a proteção contra código malicioso e a fuga de informação. No que diz respeito aos fluxos de trabalho de ficheiros e dados, isso significa inspecionar o conteúdo recebido, impedir que ficheiros maliciosos cheguem a sistemas críticos e conservar provas de que esses controlos foram executados. O serviço « OPSWAT » apoia estas obrigações ao inspecionar, sanitizar e registar todos os ficheiros que entram nos sistemas financeiros.
A norma PCI DSS estabelece requisitos de segurança para os dados das contas de pagamento e para os sistemas aplicáveis, incluindo a proteção contra software malicioso e medidas de segurança para os dados das contas armazenados. Os ficheiros que contêm dados dos titulares de cartões podem estar abrangidos pelo âmbito da norma, dependendo de como e onde são armazenados, processados ou transmitidos. A deteção de malware com múltiplos motores e a limpeza de conteúdos apoiam os requisitos antimalware, e a prevenção da perda de dados ajuda a impedir que os dados dos titulares de cartões sejam divulgados através de canais de ficheiros.
A Regra de Salvaguardas da Lei Gramm-Leach-Bliley exige que as instituições financeiras dos EUA protejam as informações dos clientes, com obrigações específicas determinadas pela entidade reguladora competente. Uma vez que os dados dos clientes circulam, na maioria das vezes, sob a forma de ficheiros, tais como extratos, pedidos e documentos fiscais, a inspeção e a limpeza desses ficheiros, bem como o registo de cada resultado, contribuem para as salvaguardas e os elementos de controlo de acesso previstos pela regra.
Os bancos podem reduzir o malware baseado em ficheiros inspecionando cada ficheiro nos pontos de entrada configurados, em vez de dependerem da deteção após a execução. Os controlos em camadas aumentam as taxas de deteção. Os controlos eficazes combinam a análise com vários motores e a aprendizagem automática para detetar malware conhecido e desconhecido, a neutralização e reconstrução de conteúdos para neutralizar recursivamente explorações de dia zero a partir de documentos, e a verificação do tipo de ficheiro para detetar extensões falsificadas. O « OPSWAT » aplica estes controlos aos ficheiros carregados pelos clientes, aos anexos de e-mail, às transferências de ficheiros, ao armazenamento na nuvem e aos suportes removíveis.
OPSWAT funciona num nível diferente do da deteção e resposta em terminais (EDR). As plataformas EDR detetam e respondem a ameaças que se executam nos dispositivos, enquanto a deteção e remoção de ameaças em tempo real ( OPSWAT ) inspeciona e limpa o conteúdo dos ficheiros antes de este chegar a um dispositivo ou a um sistema bancário central. Normalmente, uma instituição financeira utiliza ambas as soluções: o EDR para monitorizar o comportamento dos terminais e a deteção e remoção de ameaças em tempo real ( OPSWAT ) para os ficheiros e dados que circulam pelos seus fluxos de trabalho.
Sim. O OPSWAT pode ser implementado no local, em ambientes híbridos e na nuvem, com suporte para AWS, Azure e GCP. As instituições financeiras integram-no através de ICAP, APIs e conectores nativos para plataformas existentes de transferência gerida de ficheiros, gateways de e-mail, servidores de ficheiros e armazenamento na nuvem. Isto inclui a digitalização de ficheiros em armazenamento de objetos na nuvem, em várias contas e regiões.
OPSWATAs funcionalidades de segurança de ficheiros da [nome da empresa] ajudam as instituições financeiras a implementar controlos de prevenção de malware, proteção de dados e registo de segurança que cumprem os requisitos aplicáveis ao abrigo da DORA, da PCI DSS, da GLBA, do RGPD e da Parte 500 da NYDFS, bem como os resultados relevantes do quadro do NIST. A conformidade é sempre determinada pelo ambiente de controlo global de uma instituição, e não por um único produto. Para saber como a OPSWAT pode apoiar os esforços de conformidade da sua organização, contacte a nossa equipa para discutir as suas necessidades.
O impacto no desempenho varia de organização para organização, dependendo da infraestrutura, das características dos ficheiros e dos controlos de segurança ativados. A OPSWAT colabora com a sua equipa para compreender o seu ambiente e recomendar opções de implementação e políticas de análise que melhor se adaptem aos seus fluxos de trabalho, necessidades de segurança e requisitos de desempenho.
Recursos recomendados
Implantações comprovadas em serviços bancários e financeiros
Guia e lista de verificação para a conformidade com a norma PCI DSS
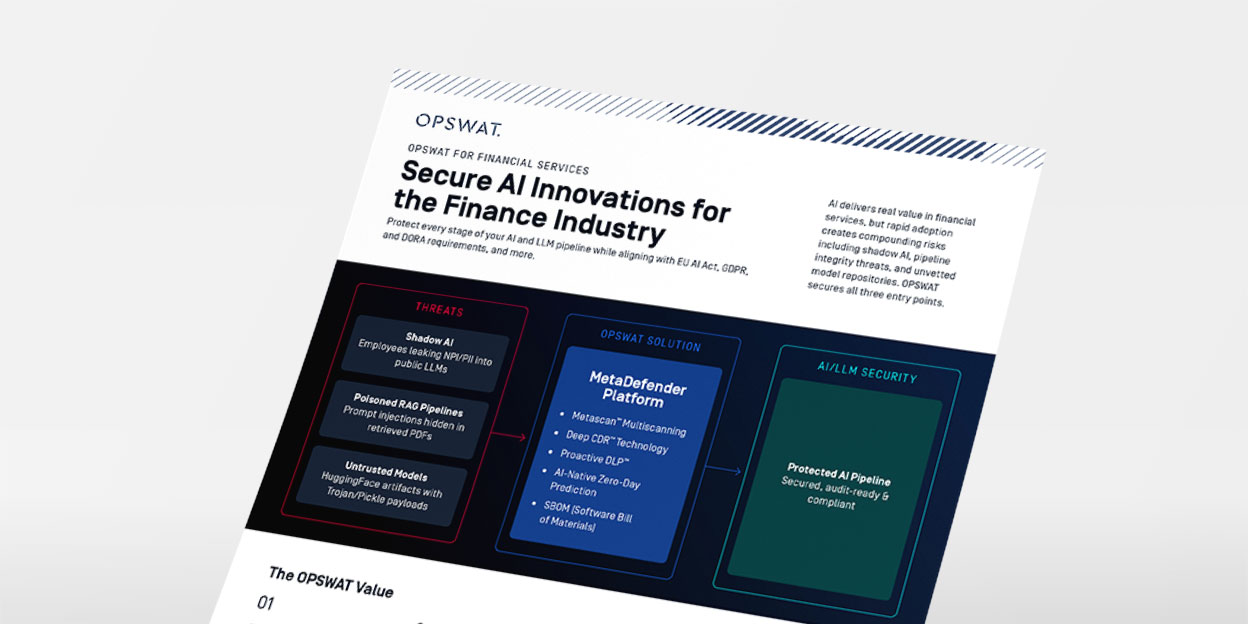
OPSWAT os Serviços Financeiros: Inovações Secure para o setor financeiro
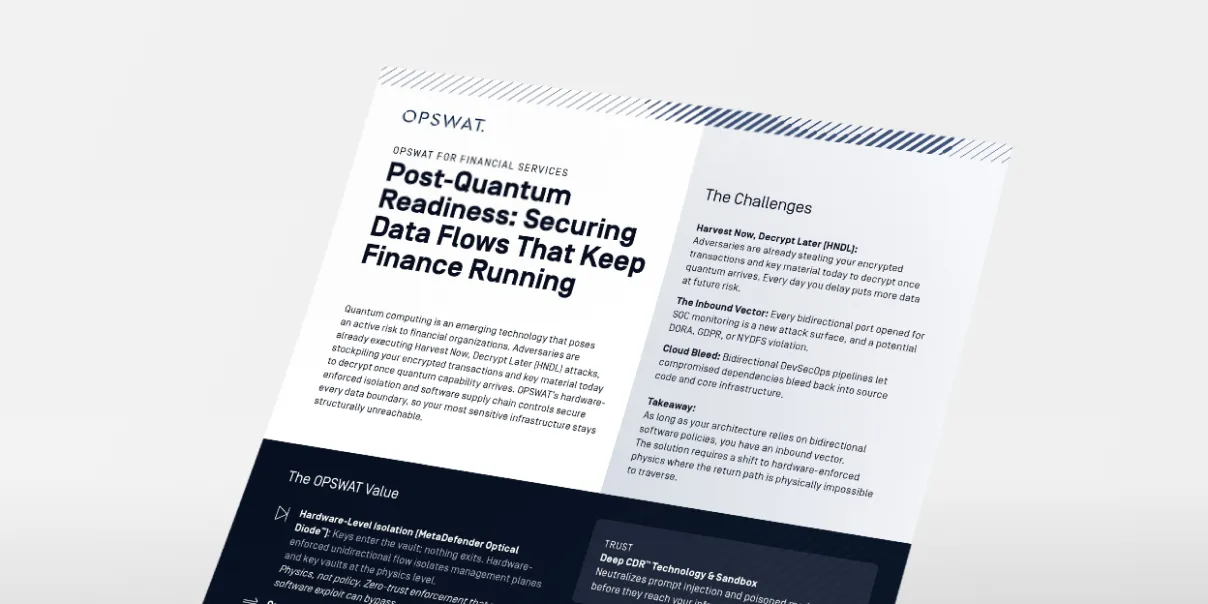
OPSWAT serviços financeiros: preparação para a era pós-quântica
Implementações comprovadas de segurança de ficheiros em serviços bancários e financeiros
Da conformidade à confiança: como os prestadores de serviços financeiros da Europa Secure
Malware baseado em ficheiros: um risco oculto de conformidade para instituições financeiras