Avaliação de vulnerabilidades e
s baseadas em ficheiros
Detete vulnerabilidades de software conhecidas através da análise direta de ficheiros, antes mesmo de as aplicações ou bibliotecas serem executadas.
File-Based Vulnerability Assessment identifica de forma proativa componentes de software vulneráveis ao nível do ficheiro,
colmatando as lacunas de segurança deixadas pelos tradicionais scanners pós-instalação.
- Detecção pré-instalação
- Perspetiva ao nível binário
- Superfície de ataque reduzida
PatenteadoTecnologiaU.S. 9749349 B1
2.5k
Fornecedores suportados
Mais de 30 mil
CVE associados ao «
» — Informações sobre a gravidade
3M
Hashes vulneráveis identificados no «
» ativo
Analisar
Ficheiros executáveis e instaladores do
Identificar riscos sem depender da pegada do sistema
Analisar o estado de repouso e as aplicações em execução
A análise tradicional de vulnerabilidades
deixa lacunas críticas
A análise pós-instalação e a deteção baseada na assinatura não identificam vulnerabilidades no software antes da implementação,
deixando os sistemas expostos a potenciais ameaças.

As vulnerabilidades são detetadas demasiado tarde
A maioria dos scanners só identifica vulnerabilidades depois de o software estar instalado e em funcionamento, criando uma janela de oportunidade em que os atacantes podem explorar pontos fracos conhecidos.

Visibilidade incompleta dos Software
As ferramentas tradicionais dependem de vestígios do sistema, entradas do registo ou gestores de pacotes que podem estar em falta, terem sido alterados ou terem sido ocultados intencionalmente.

Risco elevado em ambientes isolados e de terapia ocupacional
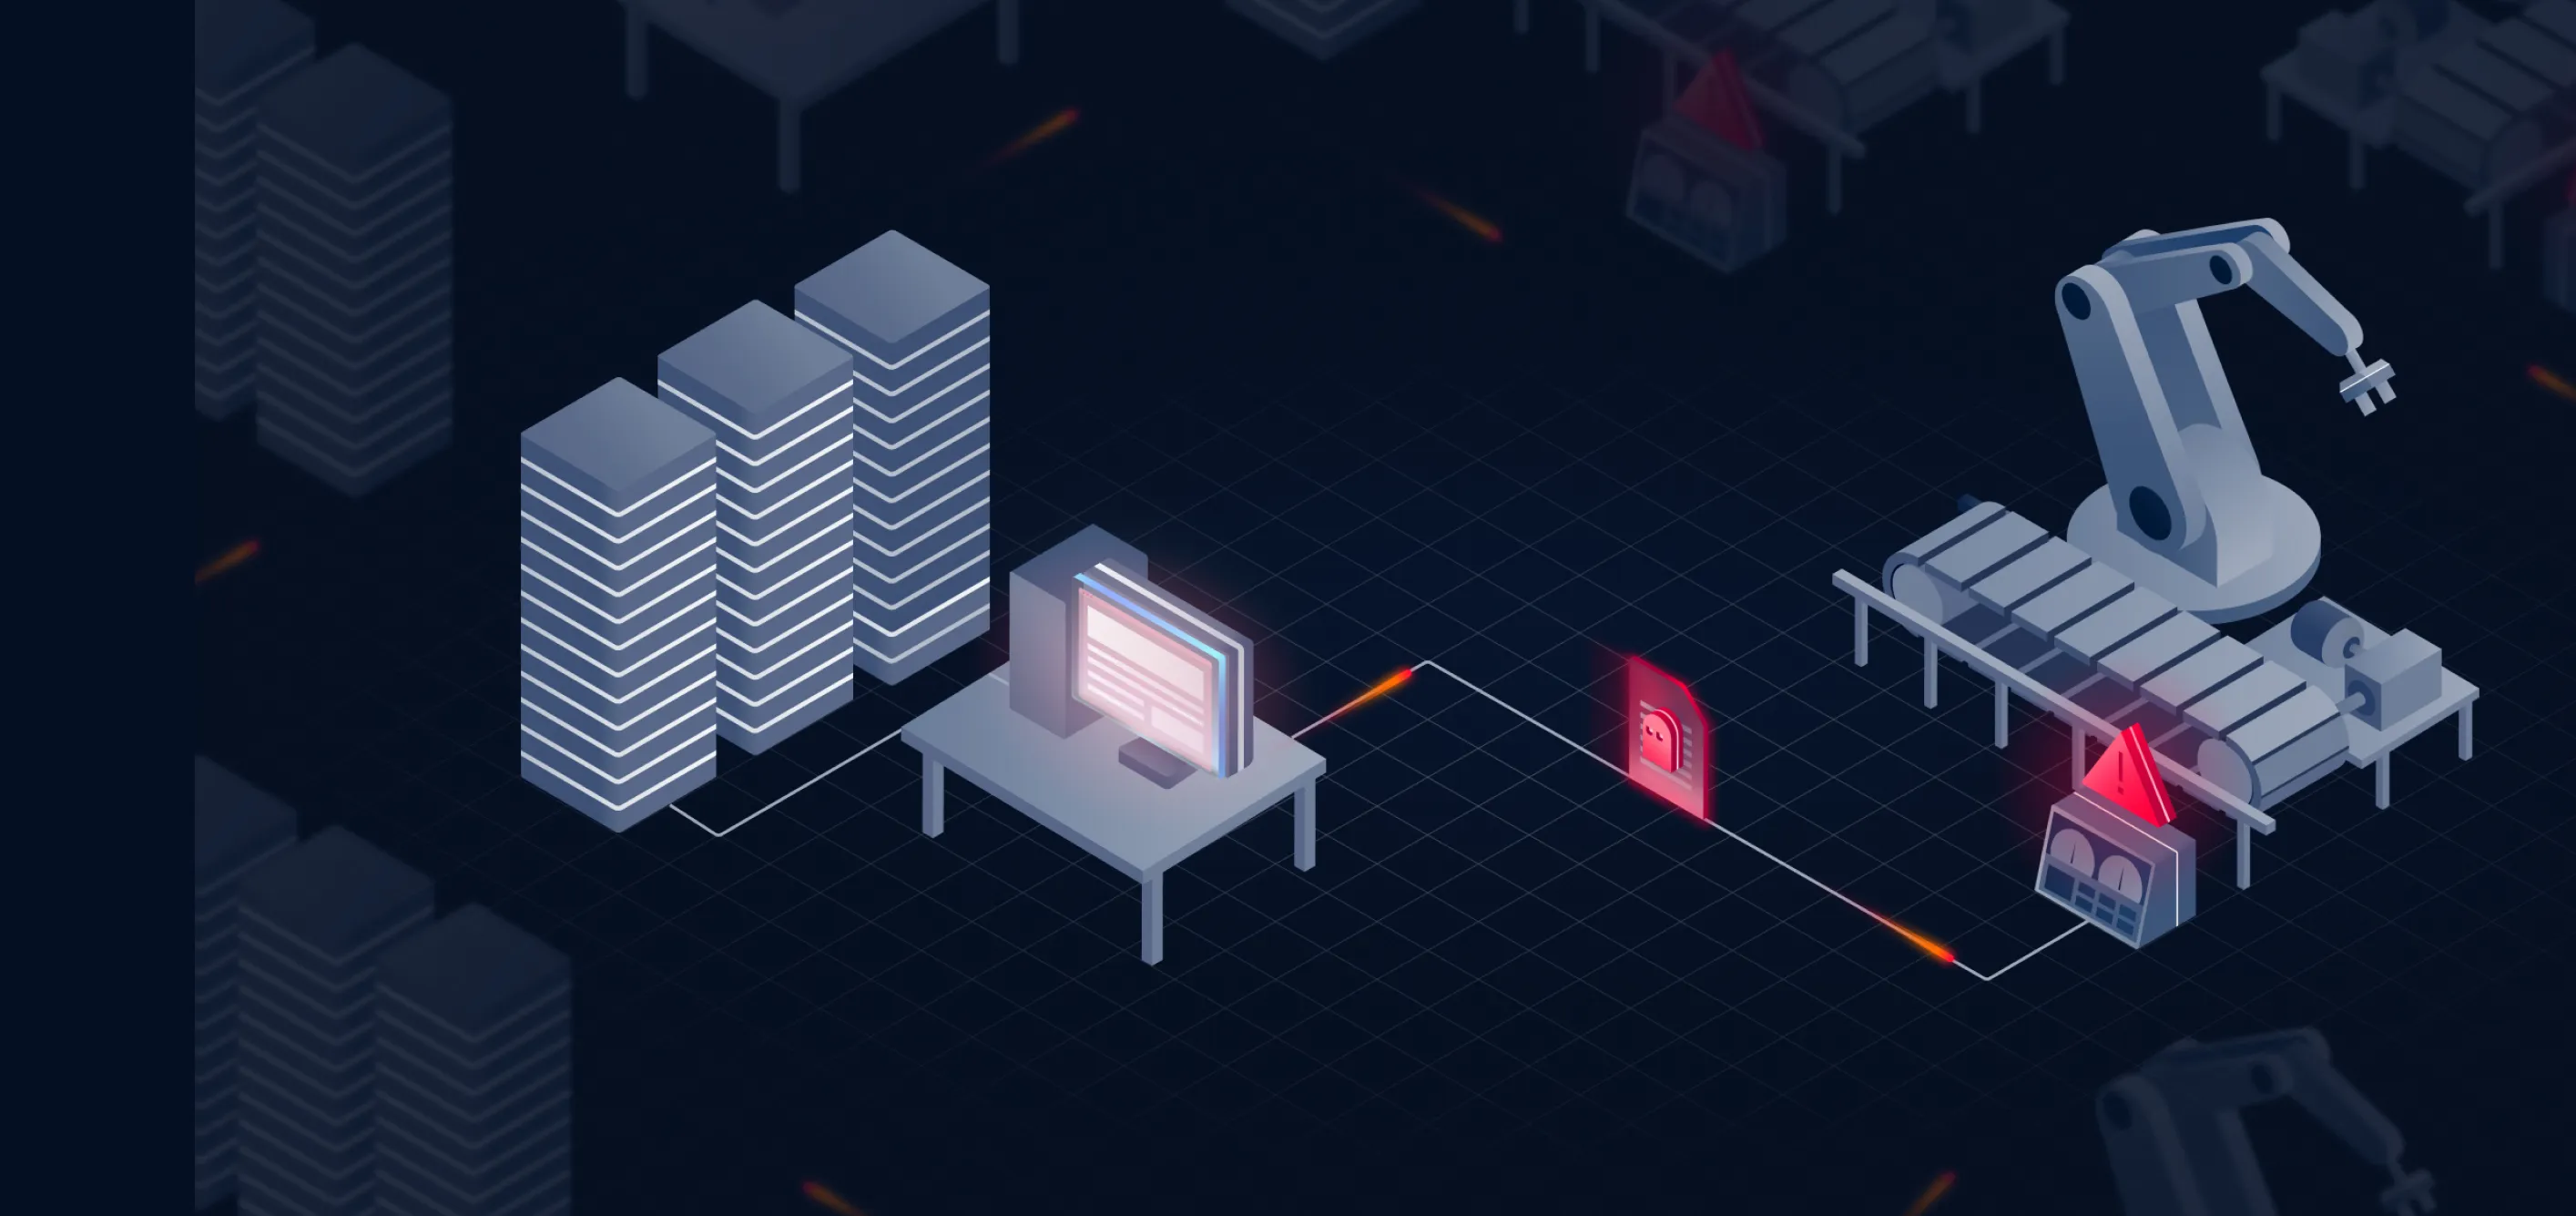
Os ambientes isolados fisicamente, de tecnologia operacional (OT) e de infraestruturas críticas não podem correr o risco de que software vulnerável entre nas redes sem ser detetado através de suportes removíveis ou atualizações.
- Detecção tardia
As vulnerabilidades são detetadas demasiado tarde
A maioria dos scanners só identifica vulnerabilidades depois de o software estar instalado e em funcionamento, criando uma janela de oportunidade em que os atacantes podem explorar pontos fracos conhecidos.
- Visibilidade incompleta
Visibilidade incompleta dos Software
As ferramentas tradicionais dependem de vestígios do sistema, entradas do registo ou gestores de pacotes que podem estar em falta, terem sido alterados ou terem sido ocultados intencionalmente.
- Alto risco
Risco elevado em ambientes isolados e de terapia ocupacional
Os ambientes isolados fisicamente, de tecnologia operacional (OT) e de infraestruturas críticas não podem correr o risco de que software vulnerável entre nas redes sem ser detetado através de suportes removíveis ou atualizações.
Vulnerability Detection proativa Vulnerability Detection nível do ficheiro
File-Based Vulnerability Assessment software vulnerável através da análise direta dos ficheiros antes da instalação, execução ou acesso à rede.
antes da instalação Vulnerability Detection
Analise os ficheiros antes da implementação para identificar vulnerabilidades conhecidas e impedir, desde o início, que software de risco entre nos ambientes.
Software em nível binário
Inteligência
Analise executáveis, instaladores e bibliotecas diretamente — sem depender de registos de software instalado ou do estado do sistema.
Proteção para ambientes de segurança de alto nível (High-
)
Secure sistemas Secure , de tecnologia operacional (OT) e críticos, avaliando os ficheiros antes de estes chegarem às redes isoladas.
Como File-Based Vulnerability Assessment
OPSWAT os ficheiros diretamente e correlaciona-os com vulnerabilidades conhecidas, utilizando inteligência de software avançada.
Características principais
Detecção de vulnerabilidades de pré-execução
Impede a execução de software vulnerável, reduzindo significativamente a exposição e eliminando os pontos cegos deixados pela análise pós-instalação.
Análise independente da pegada ecológica
Detete vulnerabilidades sem depender de entradas do registo, gestores de pacotes ou artefactos de software instalados.
Ampla cobertura de formatos de ficheiros
Suporta uma vasta gama de ficheiros binários, incluindo aplicações, programas de instalação e bibliotecas partilhadas.
Implementar em qualquer lugar, integrar em qualquer lugar
Solução escalável e abrangente de segurança de ficheiros que se integra sem problemas e segue os seus ficheiros para onde quer que vão.
Cloud
Avaliação de vulnerabilidades escalável disponibilizada através dos serviços OPSWAT .
No local
Ideal para ambientes regulamentados, isolados fisicamente ou de alta segurança.
Híbrido
Implementação flexível que combina controlos na nuvem e no local.

OPSWAT trabalha onde você trabalha
Evite ameaças e ataques de dia zero com soluções fáceis de implantar, integrar e manter que se encaixam na sua pilha de tecnologia existente. Integre via REST API ou conectores nativos para suportar uma variedade de cenários de implantação. Oferecemos soluções para aplicativos nativos da nuvem, em contêineres e hospedados localmente.