MetaDefender NDR
Caça à rede redefinida
MetaDefender NDR a plataforma de Detecção e Resposta de Rede OPSWATque oferece uma visibilidade abrangente do tráfego de rede para detetar ameaças avançadas, movimentos laterais e comportamentos anómalos. Através de análises baseadas em IA e sensores sem agente, protege os ambientes de TI e OT, identificando ameaças que contornam as defesas tradicionais de perímetro e de terminais.
Capacitar a sua equipa SOC
A nossa solução de Detecção e Resposta de Rede foi especificamente concebida para ajudar a sua equipa do SOC a operar com a máxima eficiência, proporcionando-lhe a visibilidade da rede e as ferramentas analíticas necessárias para identificar ameaças emergentes, violações de segurança e exfiltração de dados.
A sua equipa SOC consegue responder com rapidez suficiente?
Volume e complexidade cada vez maiores das ameaças
A cibersegurança é uma corrida perpétua às armas e manter a sua rede protegida é uma tarefa árdua e interminável. Desde a exaustão à "fadiga dos alertas", a sua equipa precisa de ajuda para se manter no topo do seu jogo.
Falta de visibilidade
Sem as ferramentas e a visibilidade certas, a sua equipa é forçada a tomar decisões com base em informações incompletas. Isto pode levar à perda de eventos de interesse e a padrões de atividade que passam despercebidos.
Custo de oportunidade
Quer se trate de tempo gasto manualmente em pesquisas ou de energia para resolver problemas evitáveis, se a sua equipa não estiver a tratar dos incidentes mais críticos, não está a atingir todo o seu potencial.
Identificar e erradicar actividades de rede suspeitas com uma solução mais inteligente
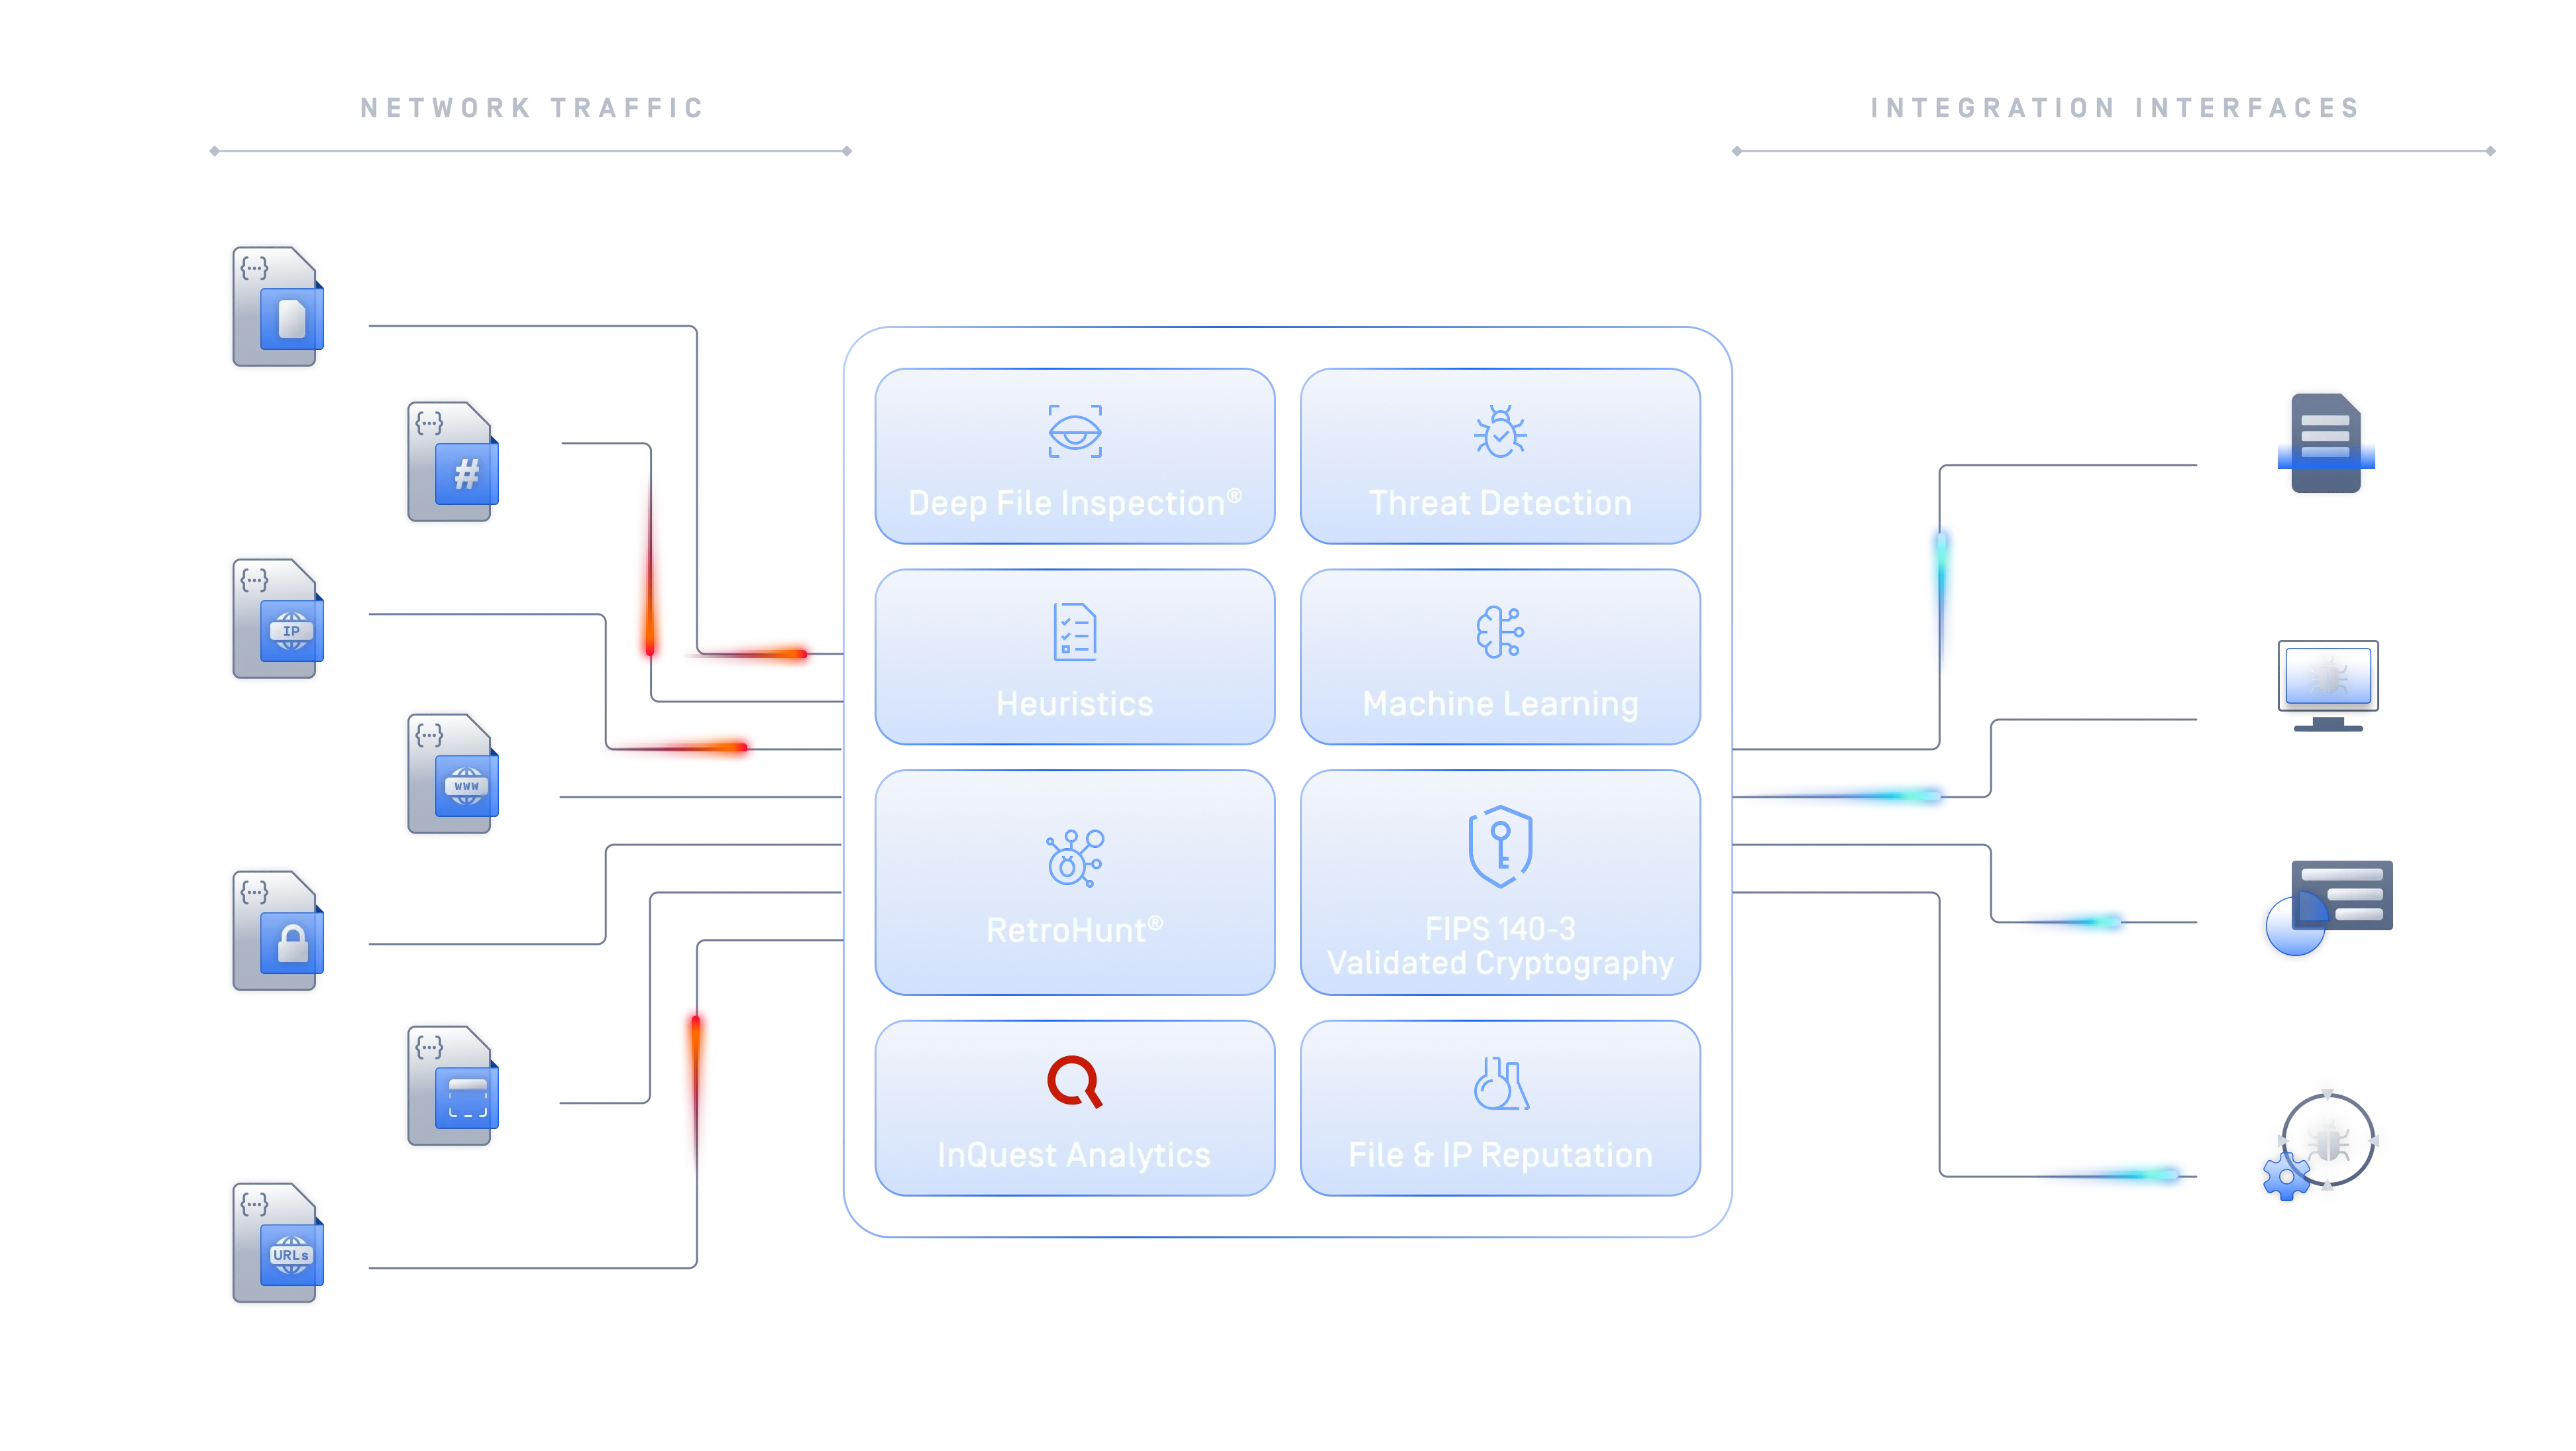
Threat Intelligence abrangentes Threat Intelligence rede
Alimentado pelo MetaDefender InSights Threat Intelligence, MetaDefender NDR satisfaz as diversas necessidades das equipas e organizações de cibersegurança. Cada feed de inteligência fornece recursos exclusivos que aumentam a visibilidade, a deteção e a resposta contra ameaças cibernéticas sofisticadas.
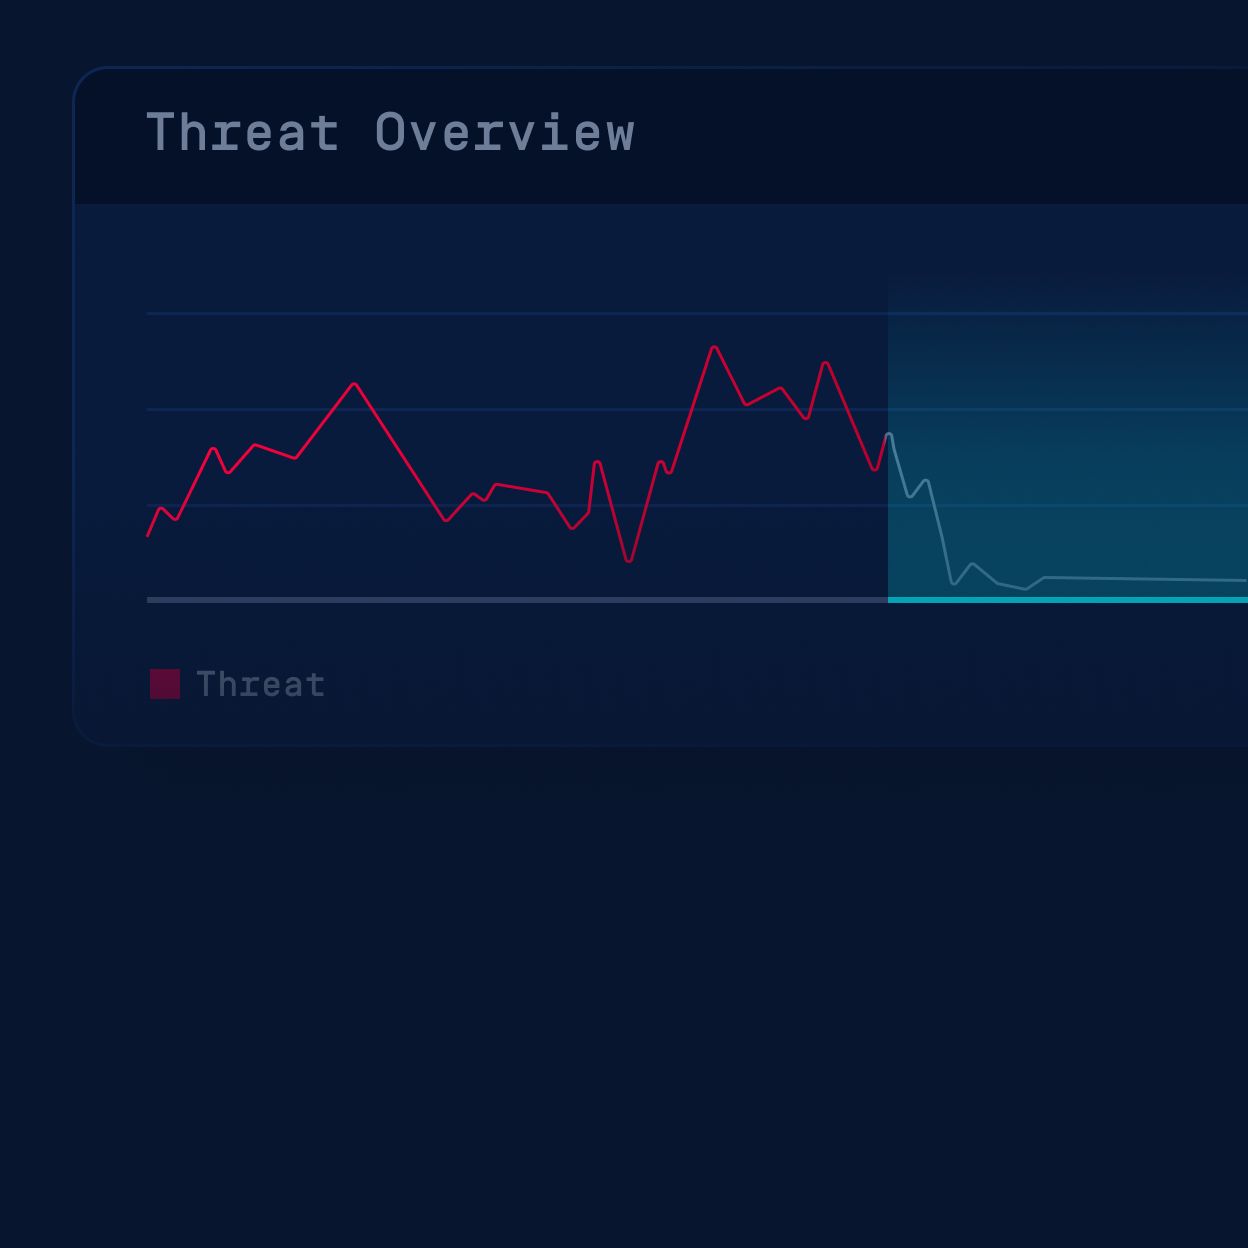
Visão geral do produto
Saiba como MetaDefender NDR o InSights proporcionam visibilidade da rede em tempo real, deteção de anomalias e correlação de ameaças
em ambientes de TI e OT, para detetar ataques mais cedo e reduzir o tempo de permanência das ameaças.
Redefina as suas capacidades de segurança de rede
Análise de sessões encriptadas
A análise de sessões encriptadas é efectuada em relação a ligações SSL/TLS, bem como a atributos/caraterísticas de sessões encriptadas para identificar actividades maliciosas, bem como actividades de comando e controlo, mesmo sem desencriptação em linha.
Inspeção de elevado desempenho
Detecte e responda rapidamente a comportamentos incomuns e suspeitos. MetaDefender NDR permite a identificação proactiva de potenciais ameaças a velocidades de transmissão de rede de até 40 Gb por segundo.
Capacitar os caçadores de ameaças
Simplifique os fluxos de trabalho de investigação para a sua equipa SOC com as nossas capacidades integradas de resposta a incidentes, análise de intrusões, correção, triagem de eventos e contenção de violações.
Deteção e contenção de violações
A análise de deteção de violações é efectuada em todas as tentativas de ligação de rede, ligações estabelecidas e tentativas de resolução de domínios, tirando partido de uma compilação de Threat Intelligence aplicada a partir de MetaDefender InSights, bem como de heurísticas e análises avançadas criadas pelos nossos analistas de ameaças.
Criptografia validada segundo a norma FIPS 140-3
Apoie implementações nos setores da administração pública, financeiro, da saúde e noutros ambientes regulamentados, com módulos criptográficos validados segundo a norma FIPS 140-3 e segurança criptográfica verificada de forma independente.
Ir mais fundo e expor mais
Vá além da Camada 7 do modelo OSI com a Deep File Inspection® (DFI) para processar o conteúdo incorporado nos arquivos originais extraídos do tráfego de rede. Estas operações de inspeção resultam normalmente num aumento do espaço de deteção de 4x para detecções de maior fidelidade e menos evasões que um atacante pode aproveitar.
Documentação técnica
Começar a trabalhar
Desbloquear todo o potencial dos nossos produtos

Recursos recomendados
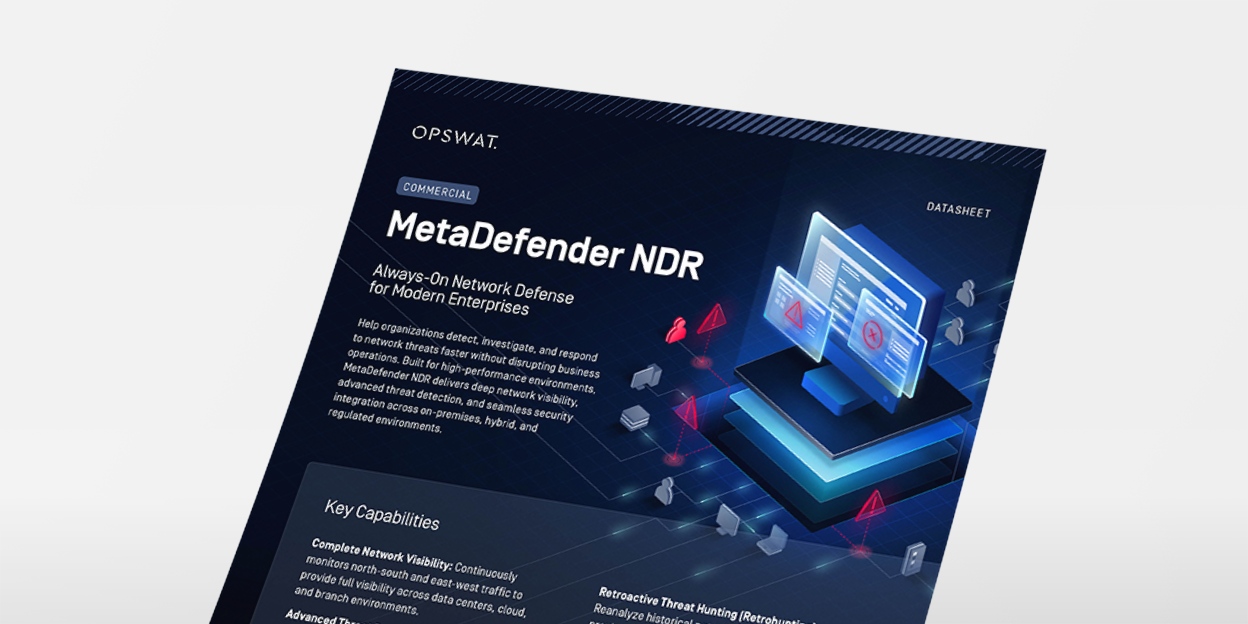
Ficha técnicaNDR do MetaDefender NDR
Quando os atacantes se escondem à vista de todos, esta empresa de produção reforçou a resiliência cibernética em todas as suas Industrial
A deteção de redes com tecnologia de IA ajuda as instituições financeiras a proteger dados confidenciais e a cumprir os requisitos regulamentares de segurança
Organização de telecomunicações elimina pontos cegos da rede para impedir ameaças antes que causem perturbações