OPSWAT Lista de materiais
Identificar pacotes de software e vulnerabilidades conhecidas, avaliar os riscos criptográficos e analisar a proveniência dos modelos de IA e as licenças declaradas.
- Software Visibilidade dos componentes
- Planeamento da migração pós-quântica
- Proveniência do modelo de IA
OPSWAT tem a confiança de
























Geração automatizada de SBOM,
CBOM e AIBOM
CycloneDX e SPDX para SBOM
Mais de 8,7 milhões
Software de código aberto de terceiros para o
Integração do pipeline de CI/CD com o
Software & Informações sobre a licença de IA
Visibilidade das vulnerabilidades conhecidas e dos riscos criptográficos
Os pontos cegos no inventário criam riscos
Os inventários incompletos obrigam as equipas a reconstruir provas para a resposta a vulnerabilidades, a migração criptográfica e as revisões de modelos de IA.
Os ficheiros chegam sem detalhes sobre os componentes
O software dos fornecedores e os ficheiros dos modelos de IA podem ser recebidos sem inventários utilizáveis, obrigando as equipas a determinar as versões dos pacotes, as dependências criptográficas, a proveniência dos modelos e as licenças declaradas antes da revisão.
Requisitos cada vez mais exigentes em matéria de conformidade e documentação
Novas vulnerabilidades CVE desencadeiam verificações manuais de componentes
Quando é divulgado um novo CVE, a falta de nomes e versões dos pacotes atrasa a tarefa inicial: identificar quais os artefactos de software que necessitam de investigação.
Analisar, Inventariar, Exportar
 PASSO 1
Digitalizar ficheiros e artefactos compatíveis
Analise ficheiros de origem, ficheiros binários, certificados, conteúdo de contentores e ficheiros de modelos de IA. A cobertura da análise depende do tipo de ficheiro e dos módulos BOM ativados.
- PASSO 2
Executar os módulos da lista de materiais ativados
Os módulos ativados geram até três inventários num único resultado de análise, dependendo do ficheiro enviado e da análise suportada.
- PASSO 3
Exportar relatórios individuais ou combinados
Gere SBOMs separadas em SPDX ou CycloneDX, ou em conjunto com CBOM e AIBOM em JSON ou PDF, disponibilizando às equipas de segurança de aplicações (AppSec), PQC, governação de IA, assuntos jurídicos e GRC os formatos relevantes para o seu trabalho.
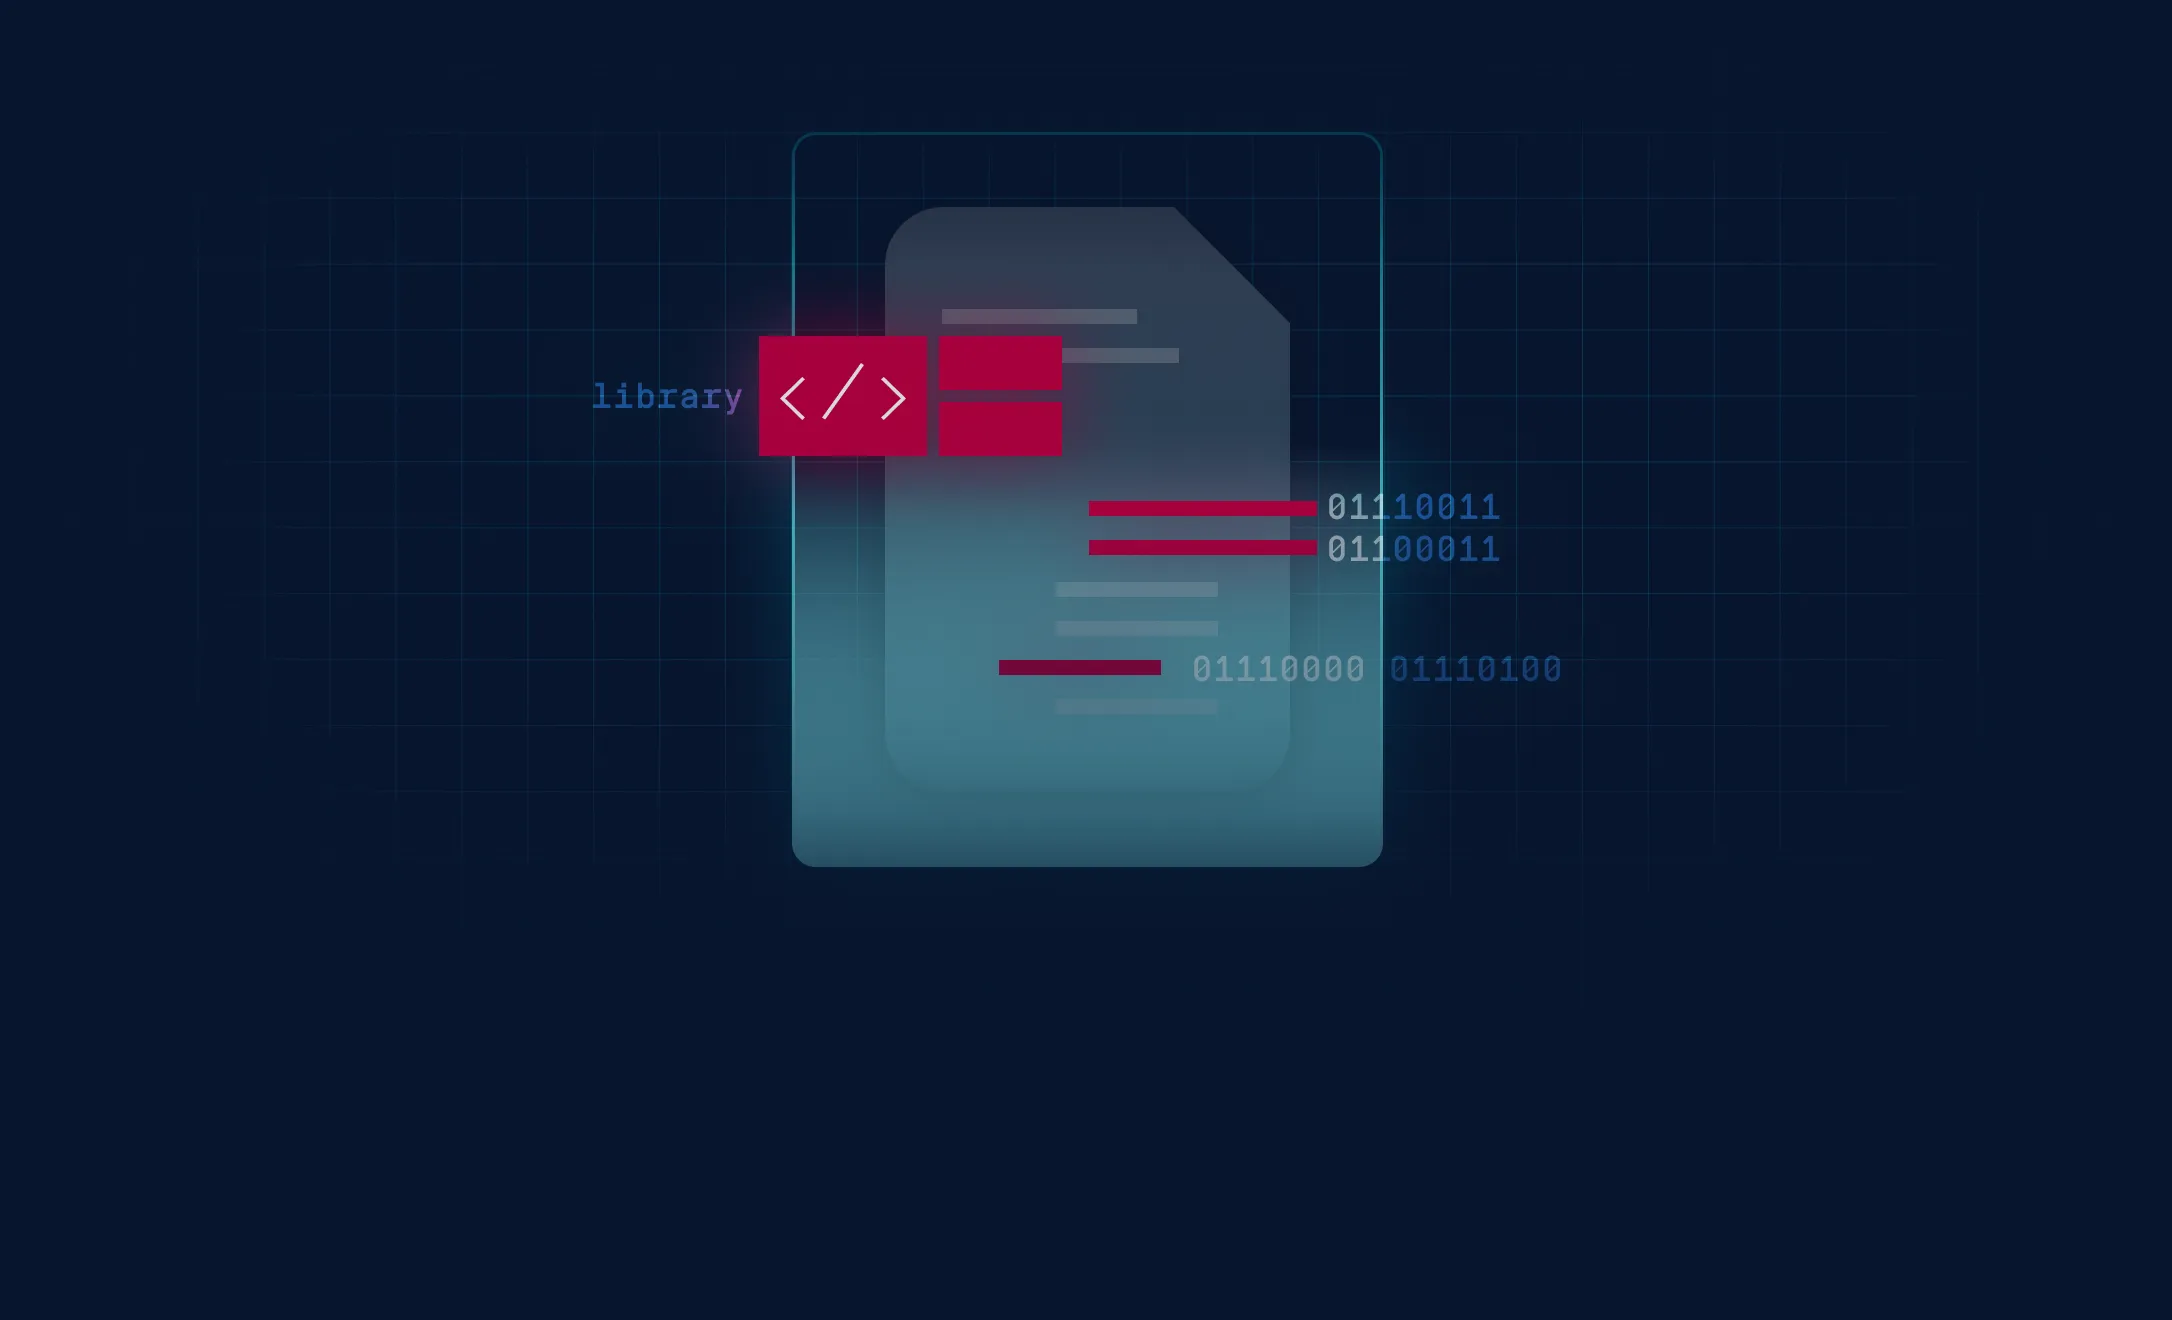
Três inventários. Maior visibilidade dos riscos.
Identificar pacotes e vulnerabilidades conhecidas do
Apresenta os nomes dos pacotes, as versões, as informações sobre licenças, as atualizações críticas de software e as vulnerabilidades conhecidas de 8,7 milhões de bibliotecas de terceiros.
Avaliar o risco criptográfico
Analisar algoritmos, bibliotecas, certificados, protocolos e material criptográfico relacionado. Avaliar os riscos clássicos e quânticos, indicando alternativas recomendadas, sempre que disponíveis, para orientar as decisões de migração.
Correlacionar modelos de IA com repositórios publicados no
Correlacionar ficheiros de modelos com repositórios que se sabe que publicam os mesmos bytes e indicar as licenças declaradas disponíveis, fornecendo aos revisores referências concretas para verificações de proveniência e licenciamento.
Analisar ficheiros em ambientes com lacunas de ar-
Analise os ficheiros suportados em redes isoladas. Com as bases de dados necessárias instaladas localmente, as equipas podem realizar revisões da lista de materiais (BOM) sem necessidade de ligação à nuvem durante a análise.
Análise da lista de materiais consolidada
Crie inventários de software, criptografia e IA através de um único motor, reduzindo a necessidade de configurar fluxos de trabalho de análise separados para cada tipo de inventário.
Configurar políticas de bloqueio do «
» com base na lista de materiais (BOM)
Defina limites de vulnerabilidade de software e restrições de licença de pacotes. Ative separadamente o bloqueio para riscos criptográficos e licenças de modelos de IA selecionados, de acordo com os requisitos do seu fluxo de trabalho.
Explore um resultado unificado da análise da lista de materiais (BOM)
Analise o resumo da análise, alterne entre os resultados do SBOM, do CBOM e do AIBOM e exporte o relatório de que necessita.
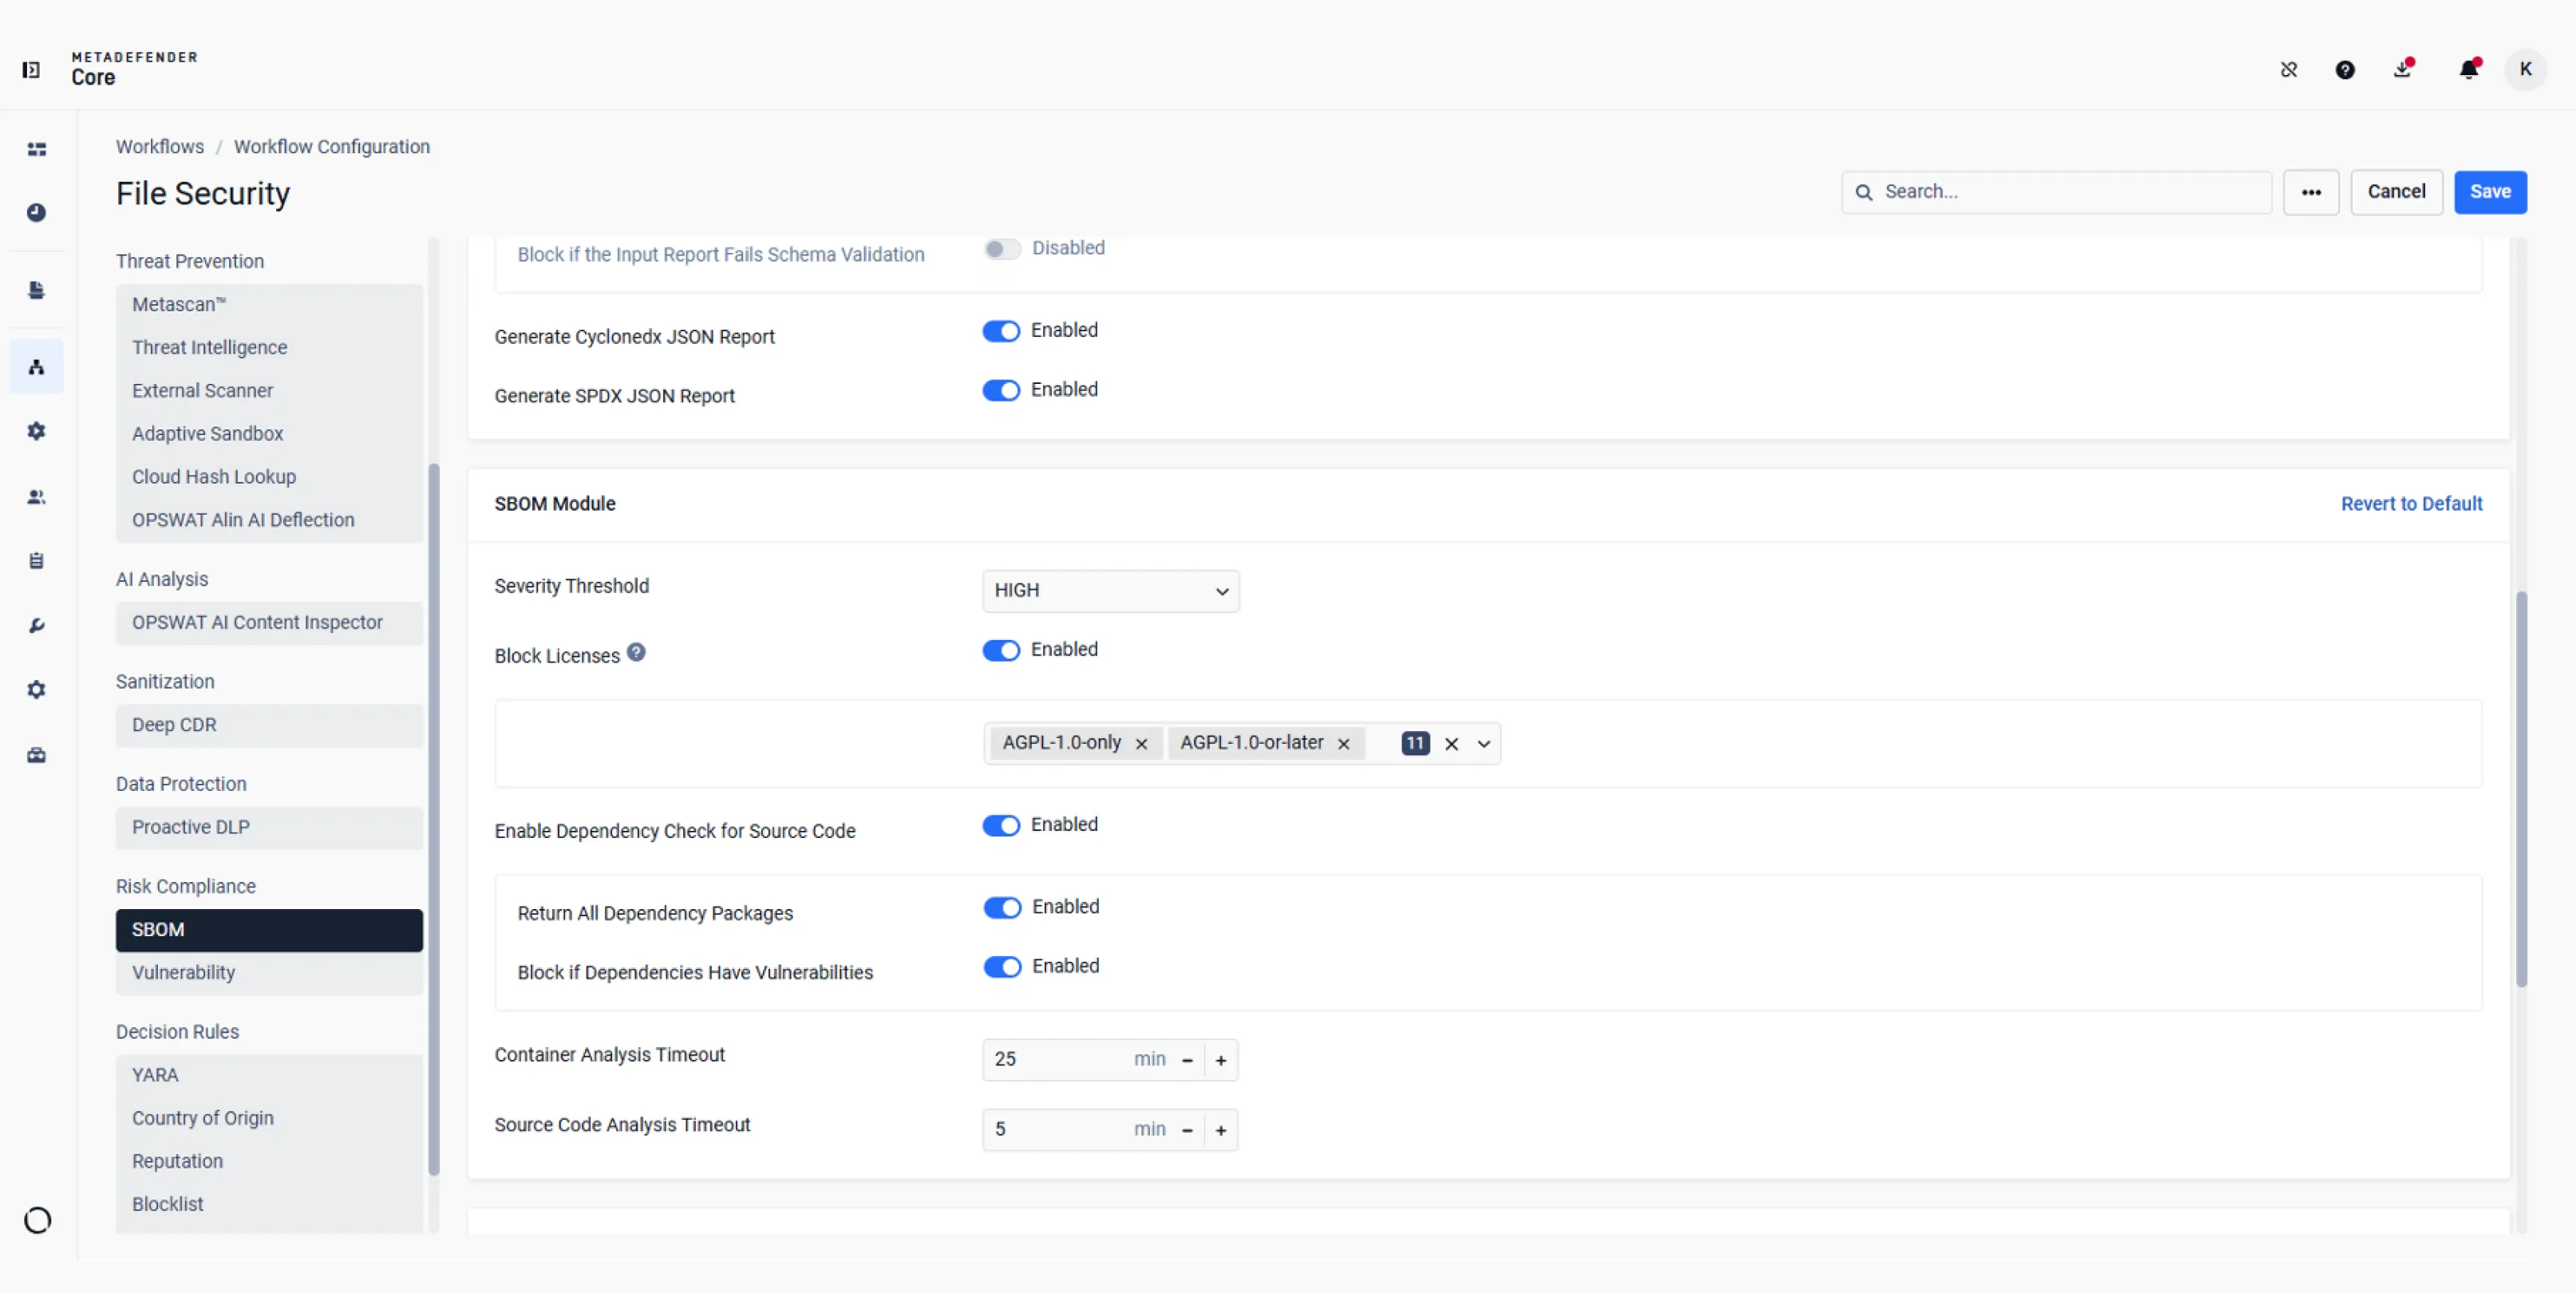
Defina limites de gravidade das vulnerabilidades, selecione as licenças dos pacotes a bloquear e ative as verificações de dependências do código-fonte.
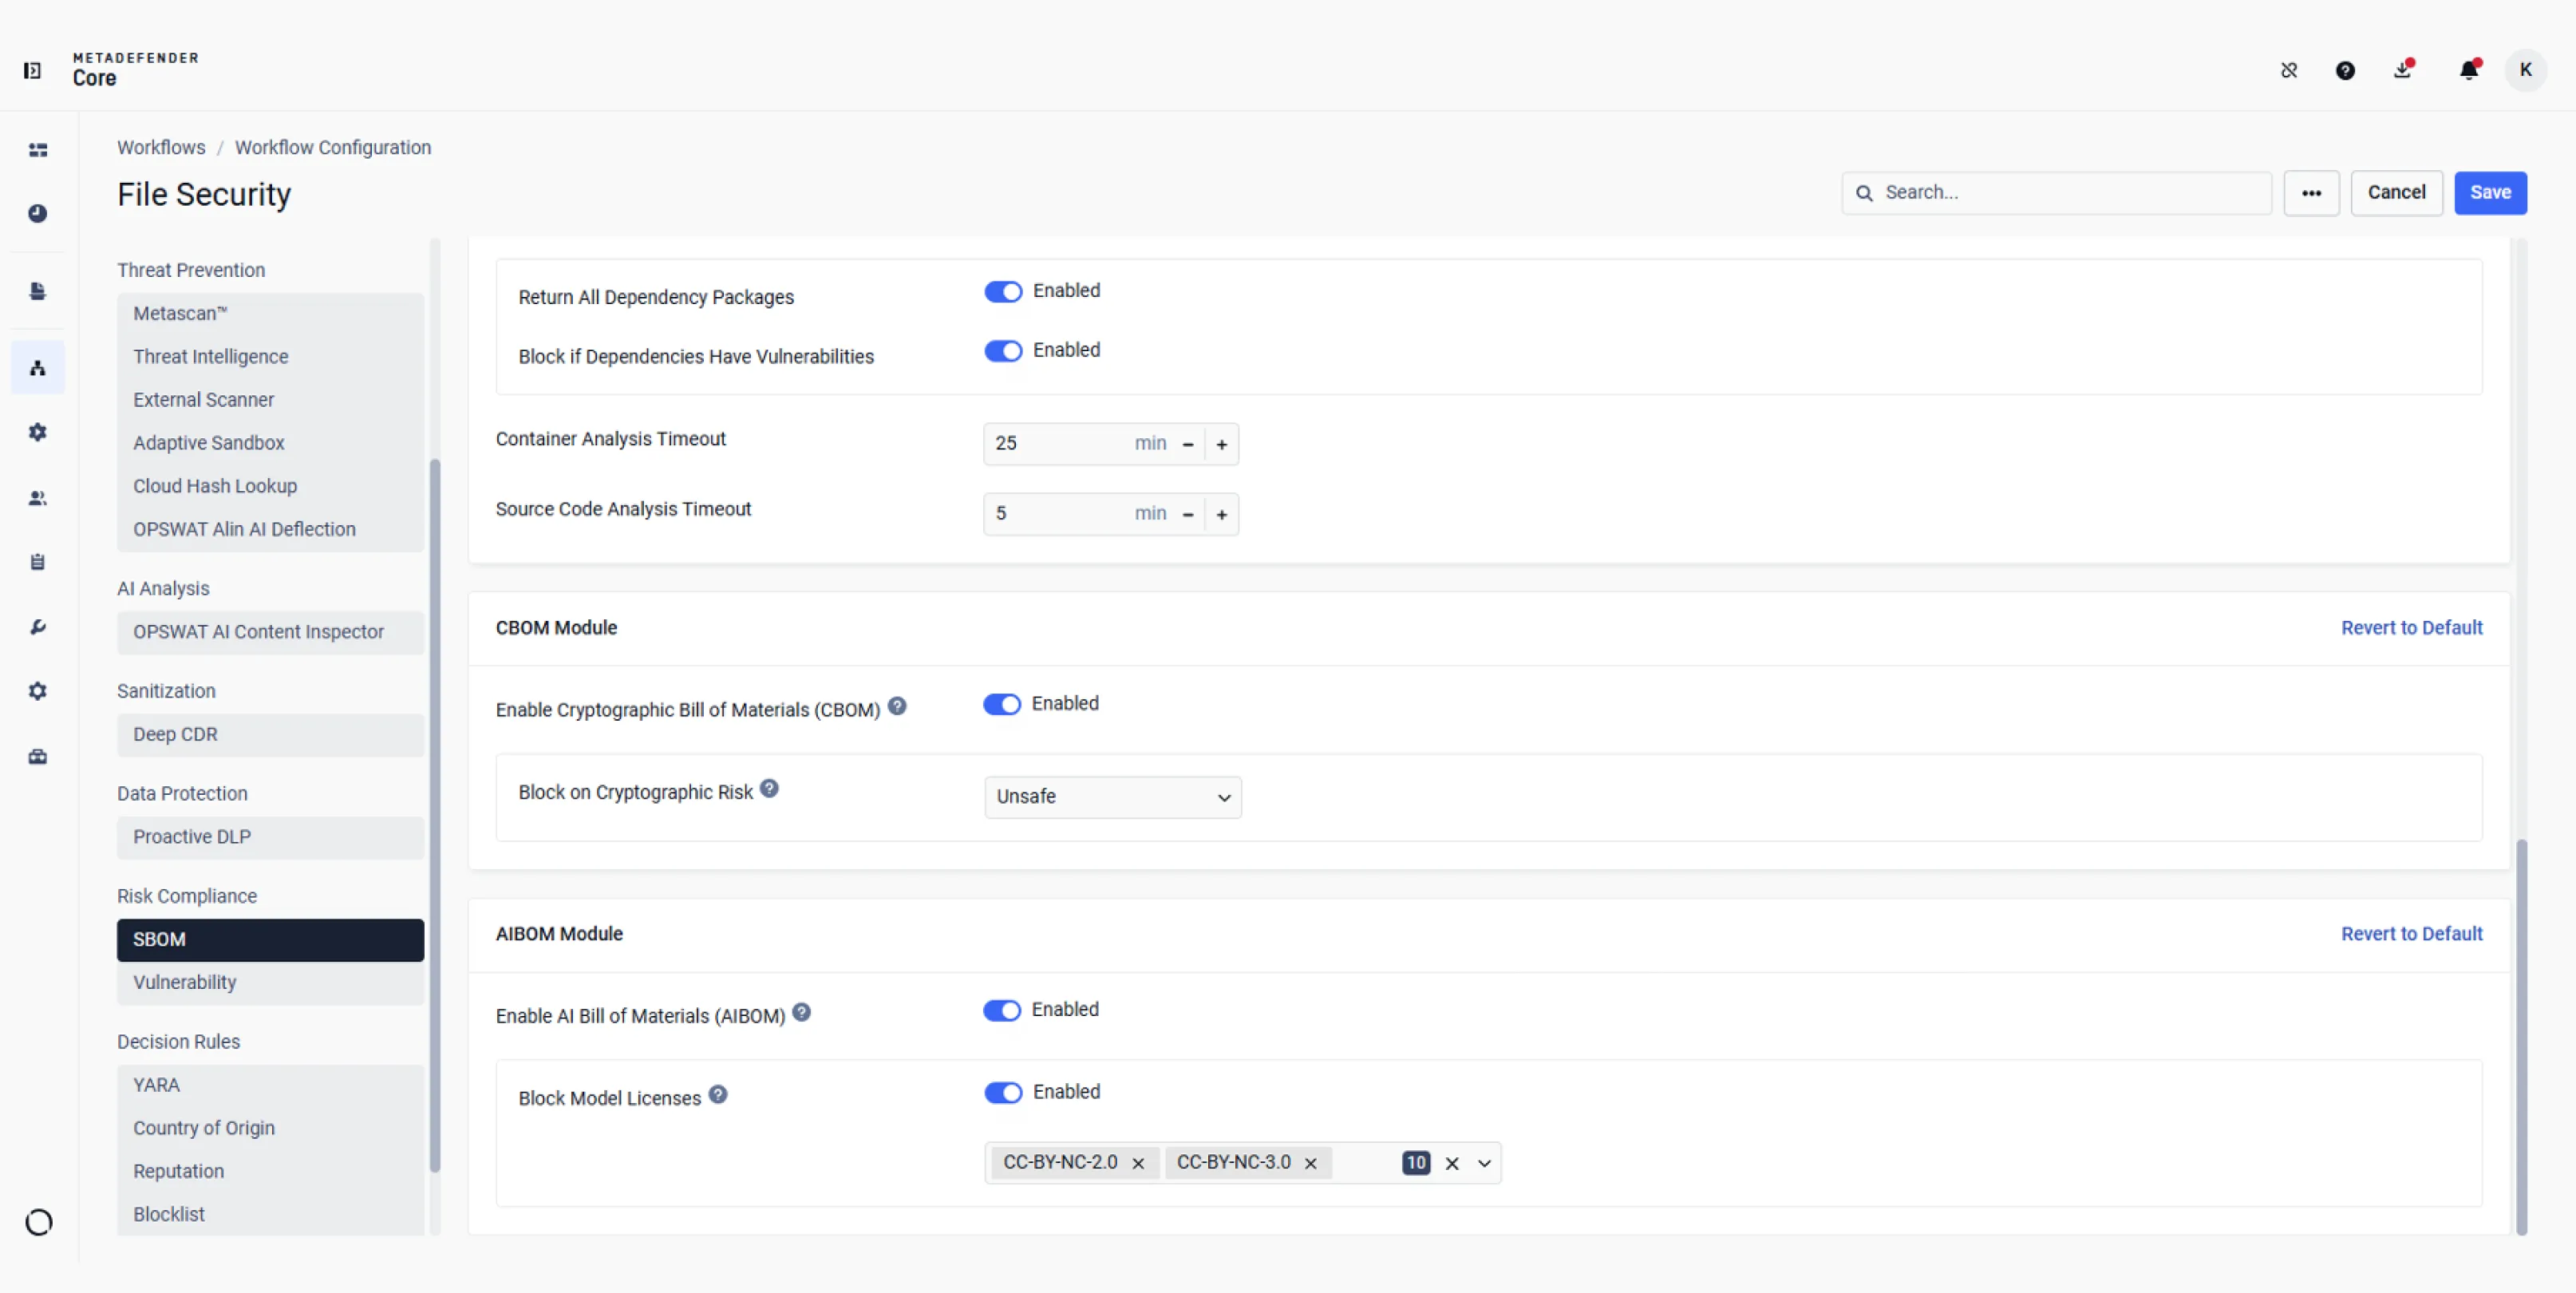
Escolha se pretende bloquear com base no risco criptográfico ou quais as licenças de modelos de IA que pretende restringir.
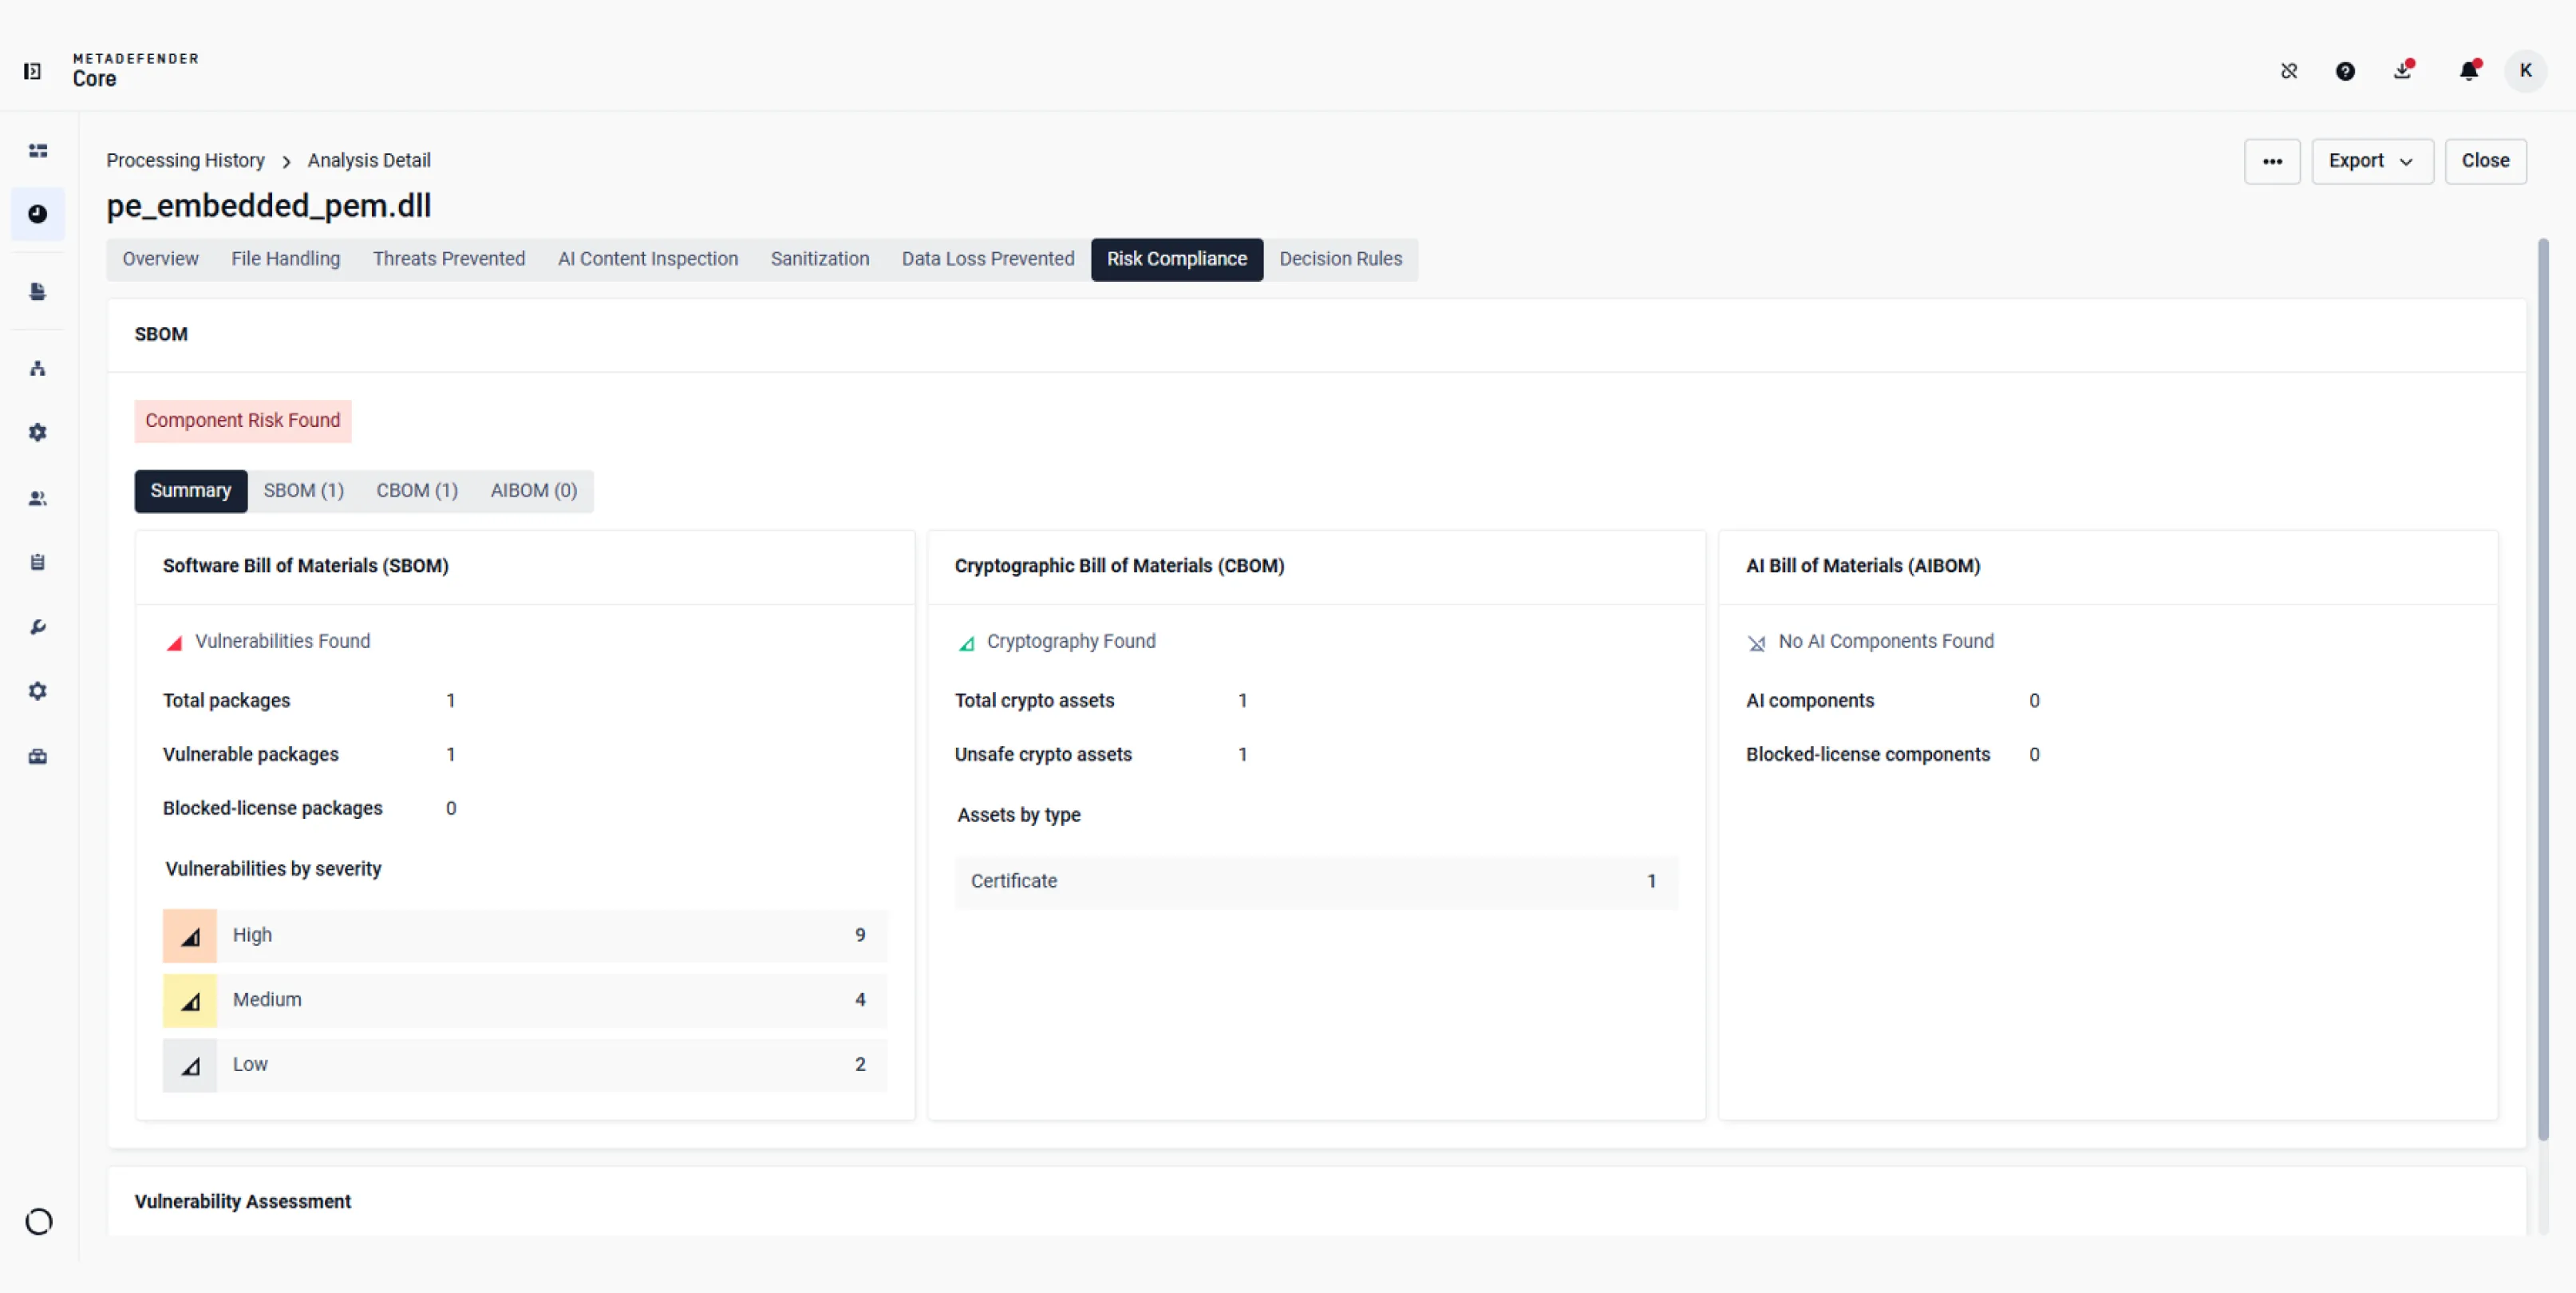
Compare os resultados da análise de software, criptográfica ou de IA relativos ao ficheiro analisado e, em seguida, abra cada módulo para obter mais detalhes.
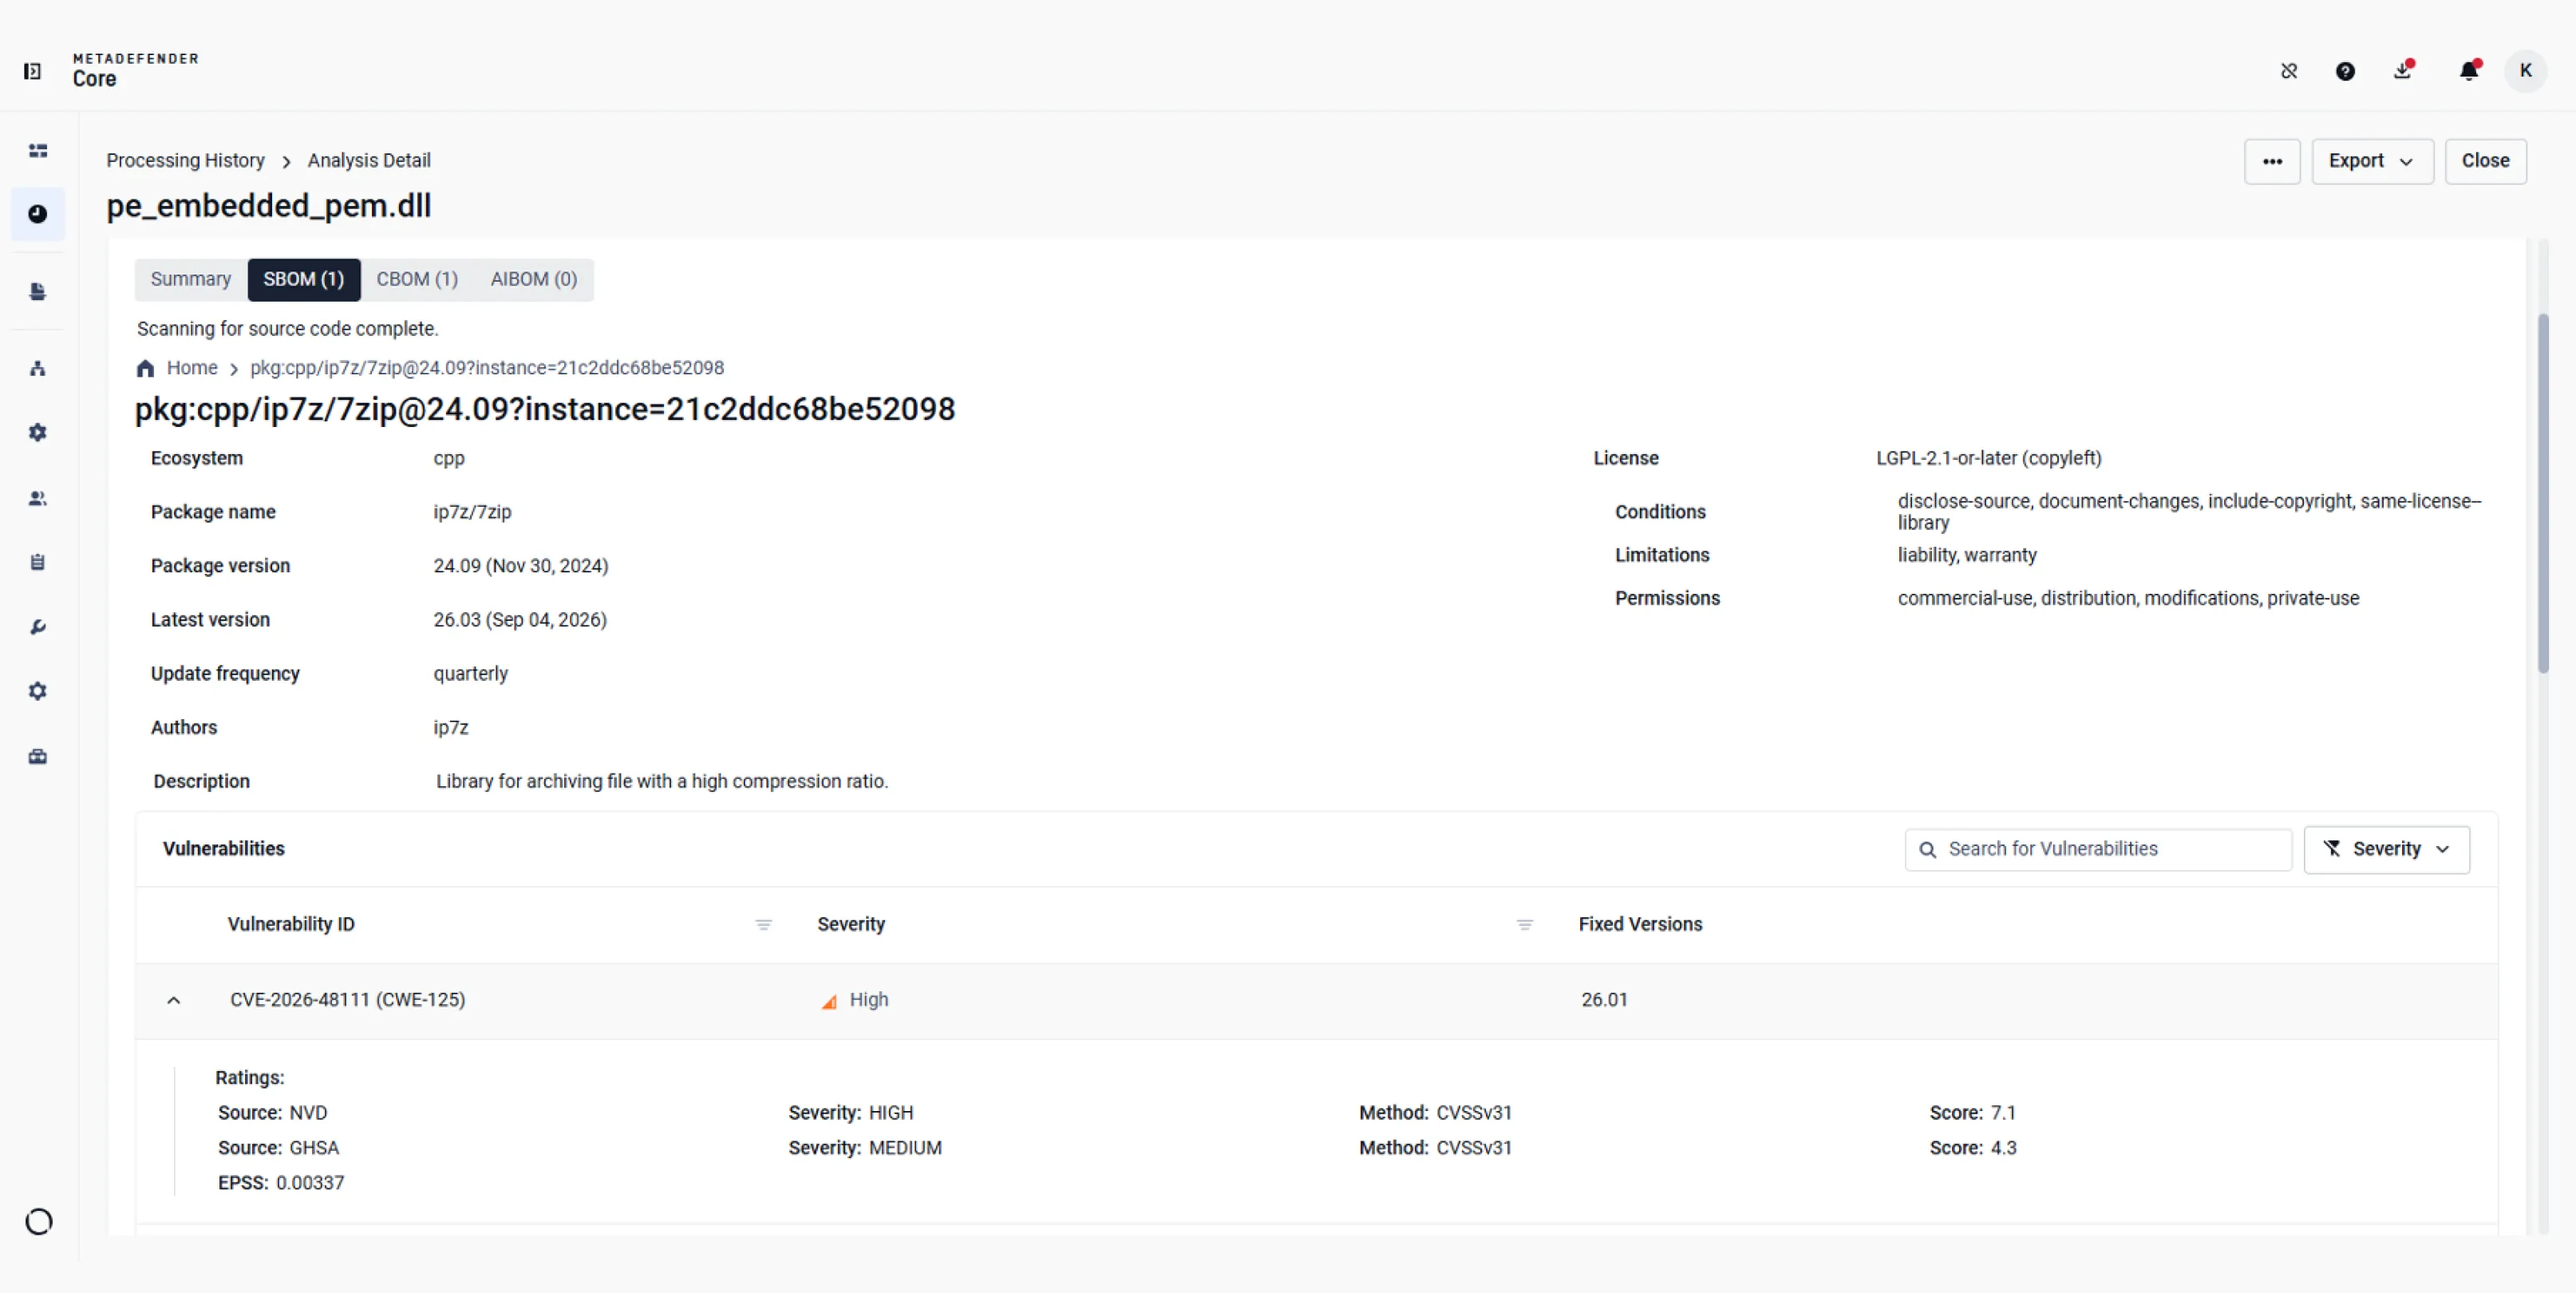
Analise a versão do pacote, a licença indicada, os CVEs associados e os níveis de gravidade.
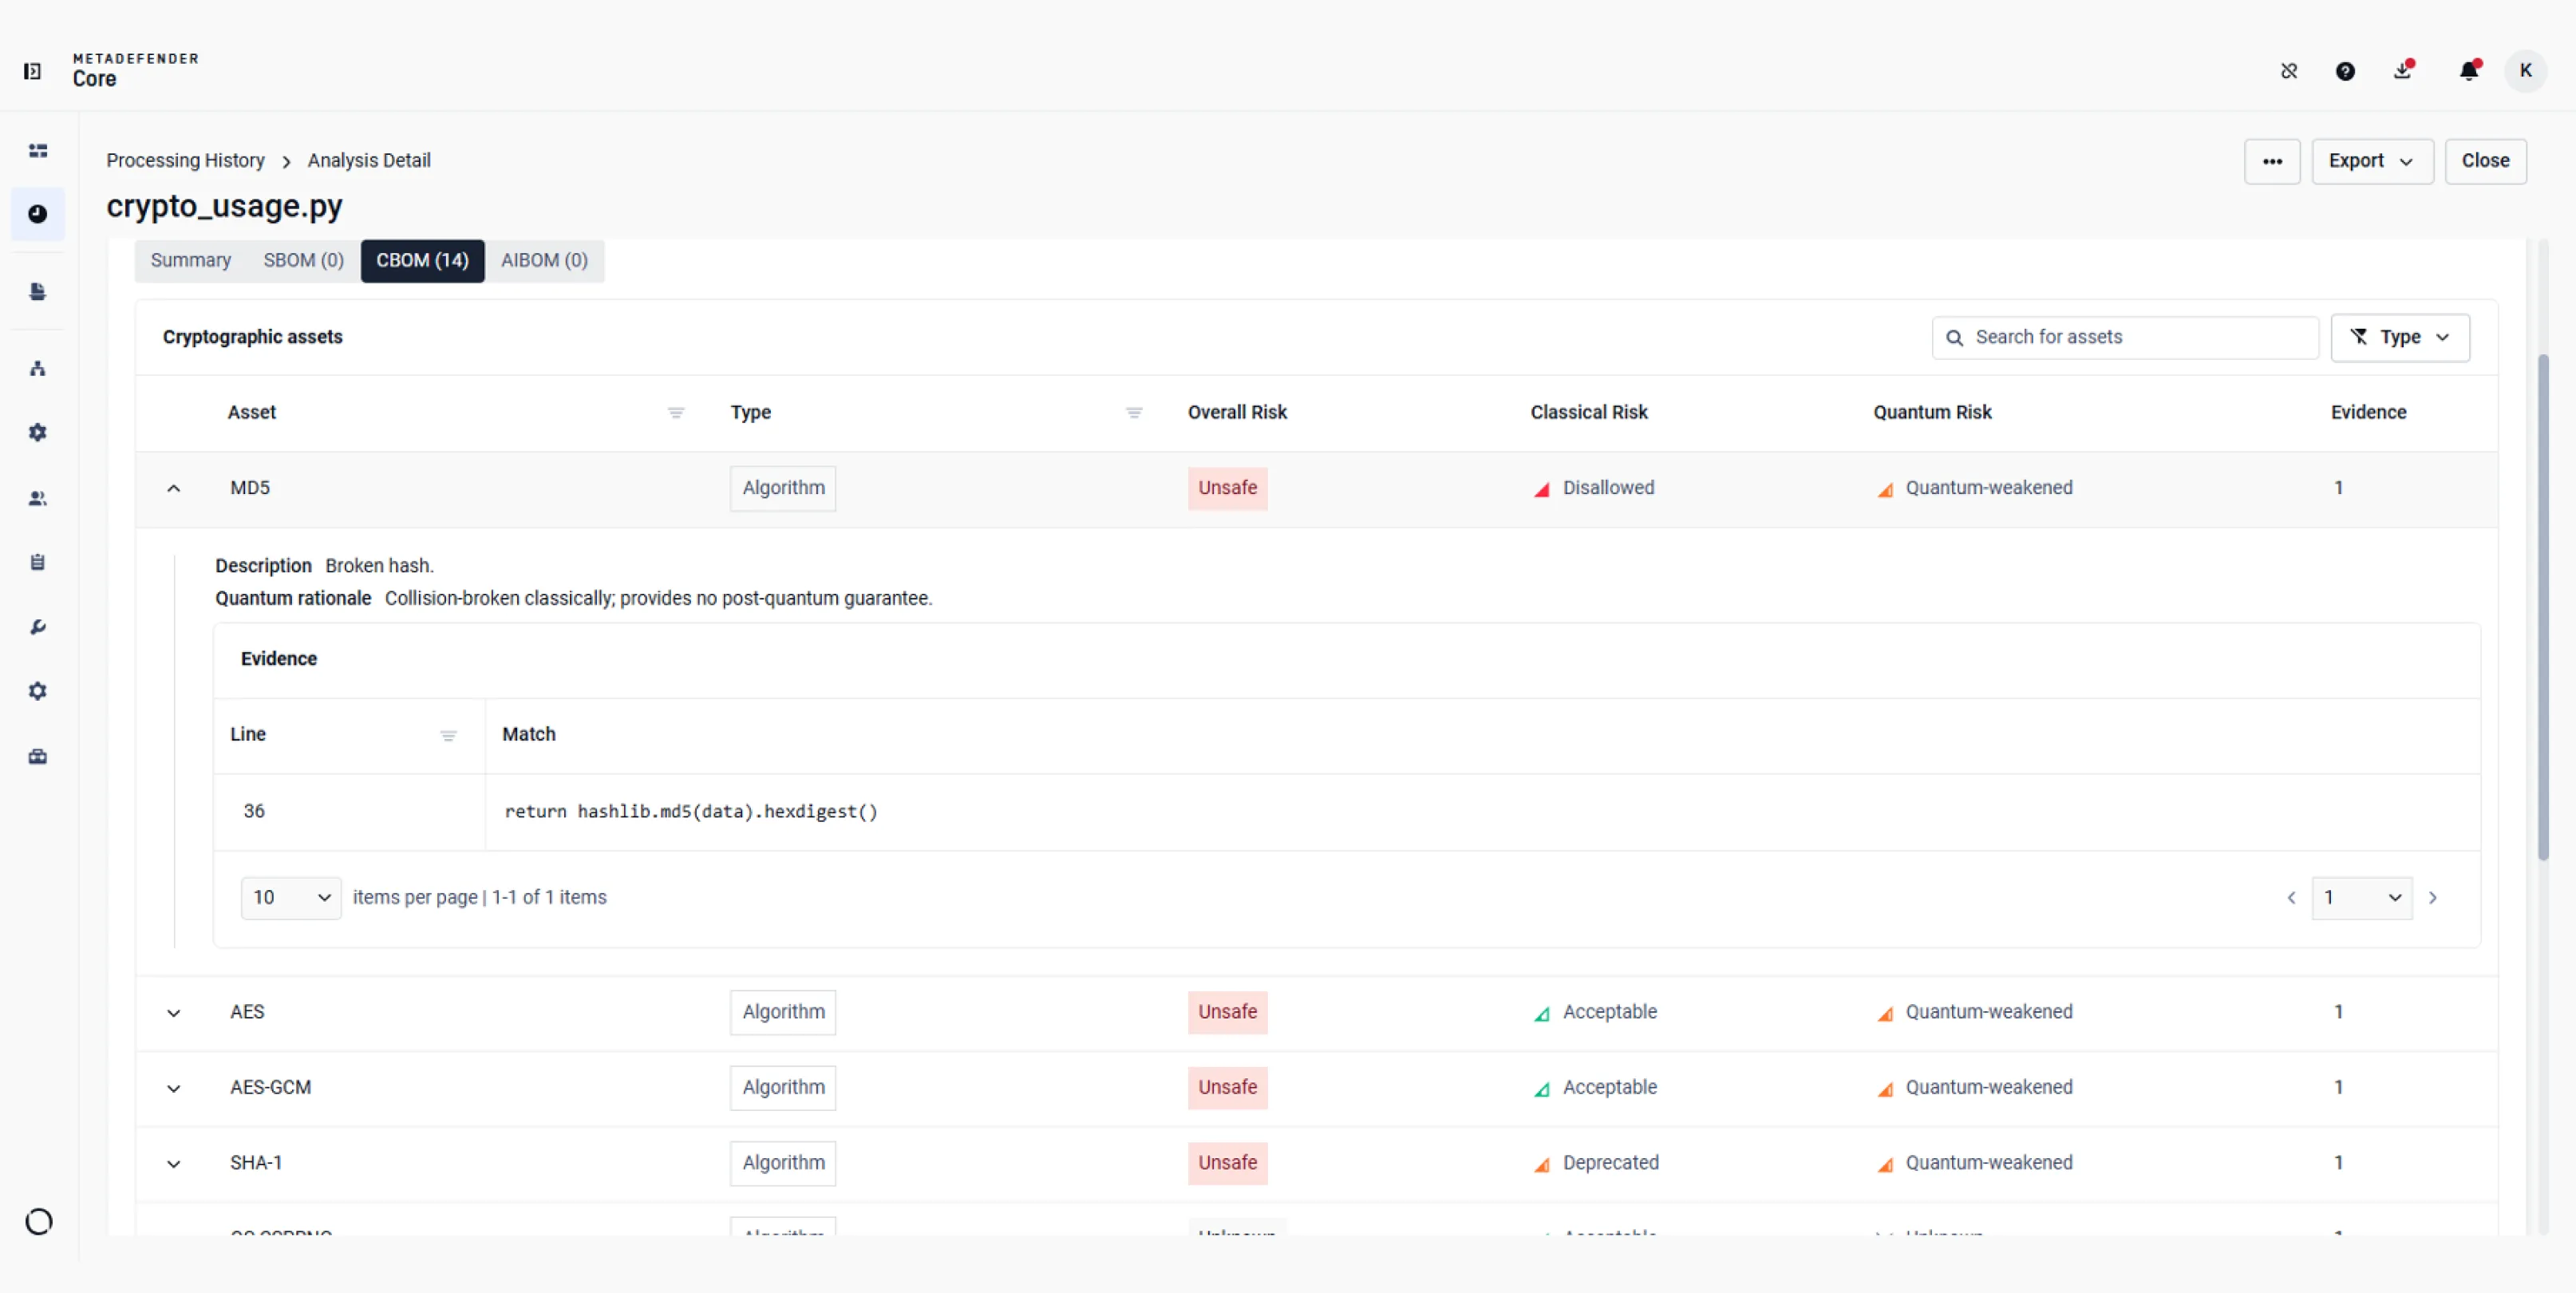
Analisar as classificações de risco clássicas e quânticas, juntamente com as provas de origem que indicam onde foram encontrados os ativos criptográficos.
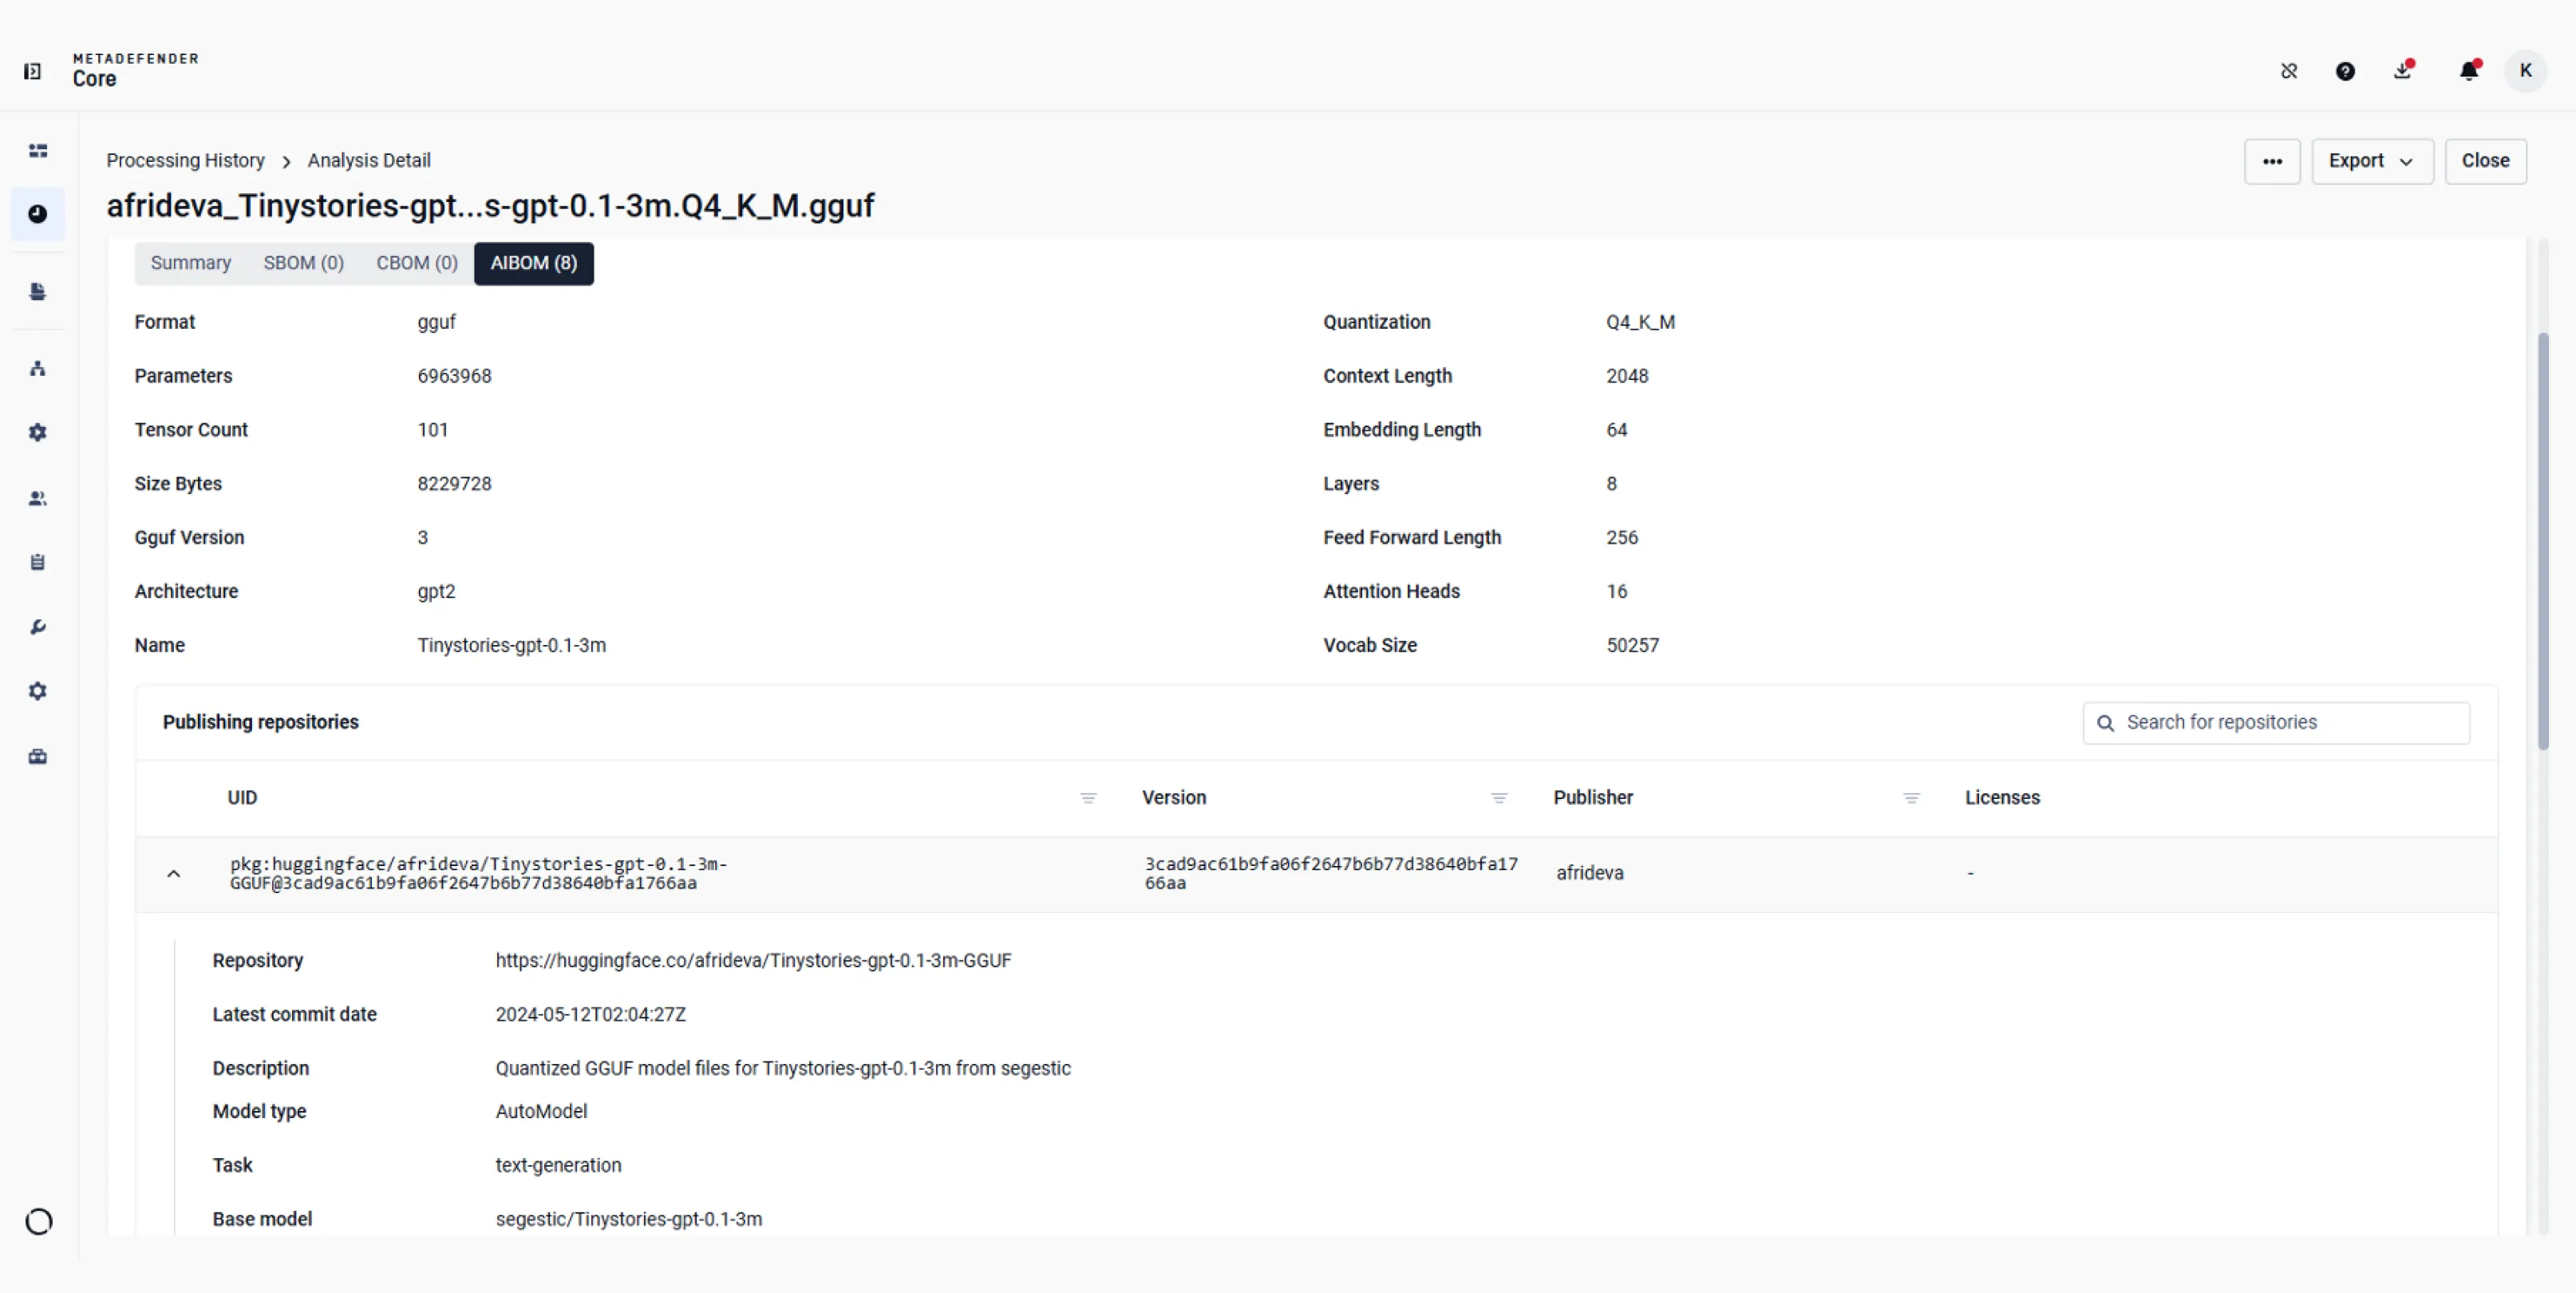
Verifique o formato e a arquitetura do modelo e, em seguida, analise os repositórios que se sabe que publicam o mesmo ficheiro.
 Configurar políticas de SBOM
Defina limites de gravidade das vulnerabilidades, selecione as licenças dos pacotes a bloquear e ative as verificações de dependências do código-fonte.
- Configurar as políticas de CBOM e AIBOM
Escolha se pretende bloquear com base no risco criptográfico ou quais as licenças de modelos de IA que pretende restringir.
- Analisar o resumo unificado da lista de materiais
Compare os resultados da análise de software, criptográfica ou de IA relativos ao ficheiro analisado e, em seguida, abra cada módulo para obter mais detalhes.
- Verificar as vulnerabilidades do Software
Analise a versão do pacote, a licença indicada, os CVEs associados e os níveis de gravidade.
- Analisar os riscos criptográficos e as provas
Analisar as classificações de risco clássicas e quânticas, juntamente com as provas de origem que indicam onde foram encontrados os ativos criptográficos.
- Analisar a proveniência do modelo de IA
Verifique o formato e a arquitetura do modelo e, em seguida, analise os repositórios que se sabe que publicam o mesmo ficheiro.
Integrações e idiomas suportados
Casos de utilização
Investigar um CVE recentemente divulgado
Planear a migração pós-quântica
Utilize os resultados da análise criptográfica e as substituições recomendadas para identificar os ativos que necessitam de uma análise especializada antes do planeamento da migração.
Analisar um modelo de IA antes da implementação
Analise os repositórios de publicação conhecidos e as licenças declaradas disponíveis antes de aprovar um modelo para utilização na aplicação.
Recursos
Guia SBOM para 2026: Transforme a conformidade num ativo de segurança
De «Dune» ao npm: o verme Shai-Hulud redefine Supply Chain
Shai-Hulud 2.0: Como Secure Supply Chain Secure Supply Chain Software Supply Chain a segunda vaga
O recente hack da ESLint eleva as preocupações comSupply Chain Software para o próximo nível
2 bilhões de downloads de npm em risco de malware criptográfico: Uma chamada de atenção para a segurança Supply Chain código aberto
Explicação daBill of Materials (SBOM) Software Bill of Materials (SBOM)
SegurançaSupply Chain Software : O que é e porque é fundamental
0 resultados. Por favor, tente novamente.
