Programa de Bolsas de Estudo de Pós-Graduação em Cibersegurança de Infraestruturas Críticas OPSWAT
Este programa imersivo e prático oferece uma oportunidade única para os estudantes licenciados estudarem e atenuarem as vulnerabilidades reais da cibersegurança que afectam os sistemas de infra-estruturas críticas.
Visão geral do programa
Identificar e reproduzir vulnerabilidades conhecidas num ambiente de laboratório controlado, tirando partido dos recursos do Laboratório de Infraestruturas OPSWAT .
Desenvolver e testar explorações relacionadas com estas vulnerabilidades, adquirindo conhecimentos sobre tácticas e métodos dos piratas informáticos.
Produzir relatórios escritos exaustivos e conteúdos visuais (vídeo e imagens) que detalhem as vulnerabilidades, as razões da sua ocorrência e o seu potencial impacto nas infra-estruturas críticas.
Analise o malware e as vulnerabilidades identificados utilizando o conjunto de ferramentas OPSWAT, tais como o Metascan™, a tecnologia Deep CDR™, o Proactive DLP™, MetaDefender , MetaDefender Security™ e os scanners de vulnerabilidades, e documente as suas conclusões.
Crie uma estratégia de defesa que descreva as medidas de proteção contra vulnerabilidades identificadas e ameaças futuras semelhantes, com base na sua experiência prática e nos resultados dos testes.
Estrutura do programa
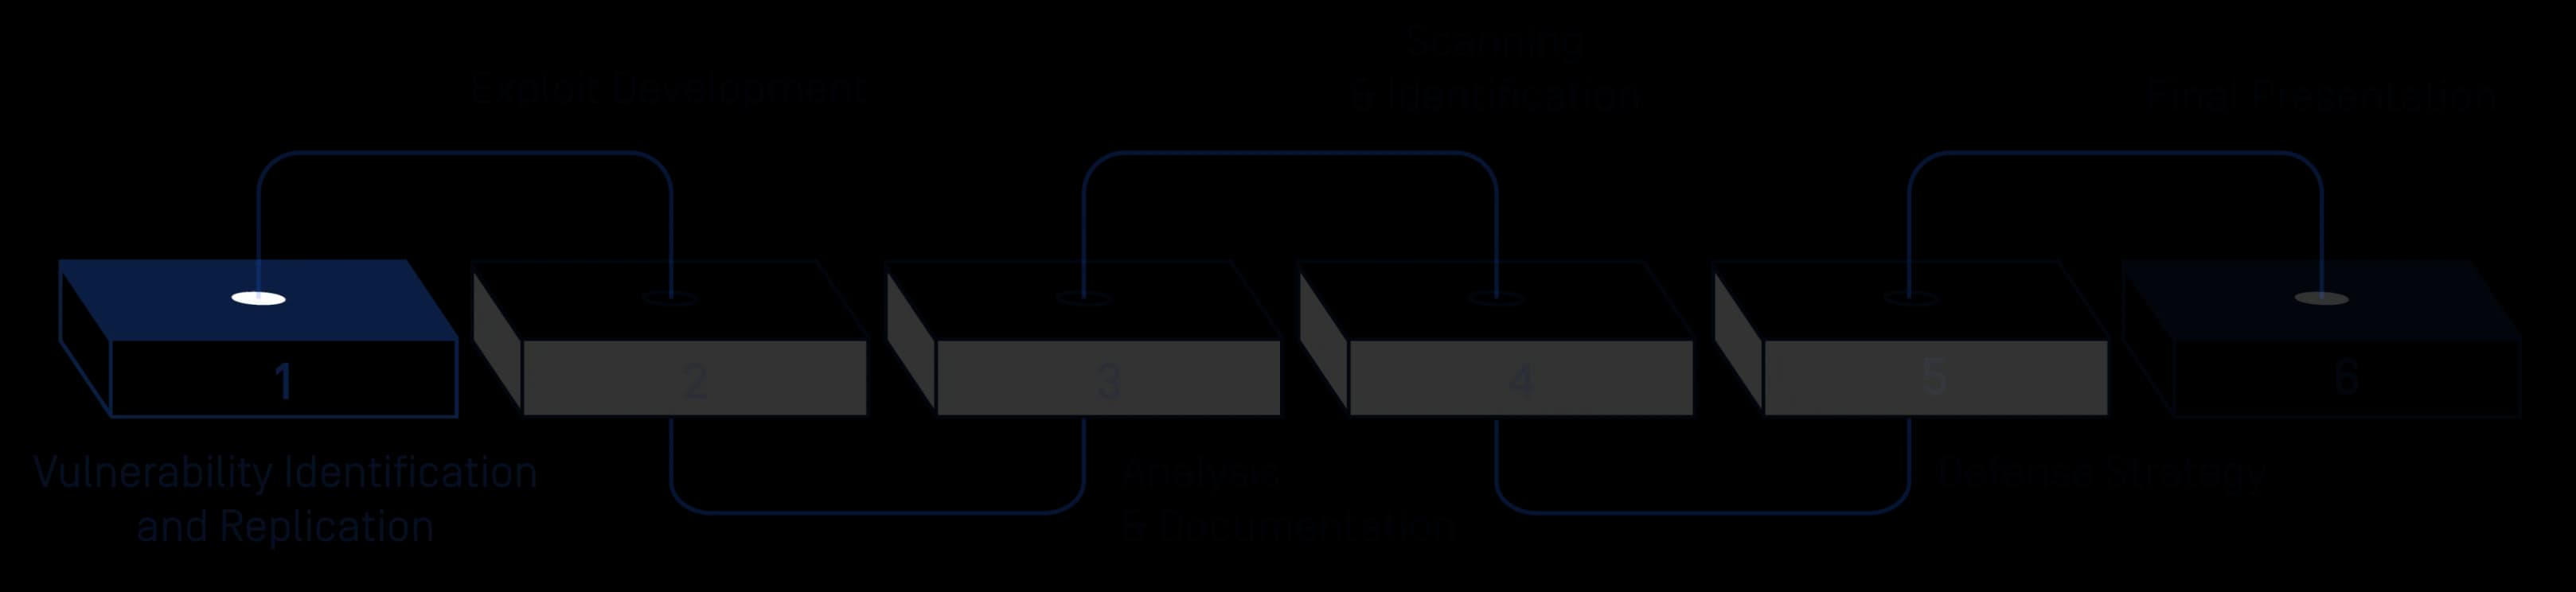
Identificação e reprodução de vulnerabilidades
- Comece com uma vulnerabilidade conhecida (a ser fornecida durante o programa).
- Replicar a vulnerabilidade no laboratório de infra-estruturas críticas OPSWAT .
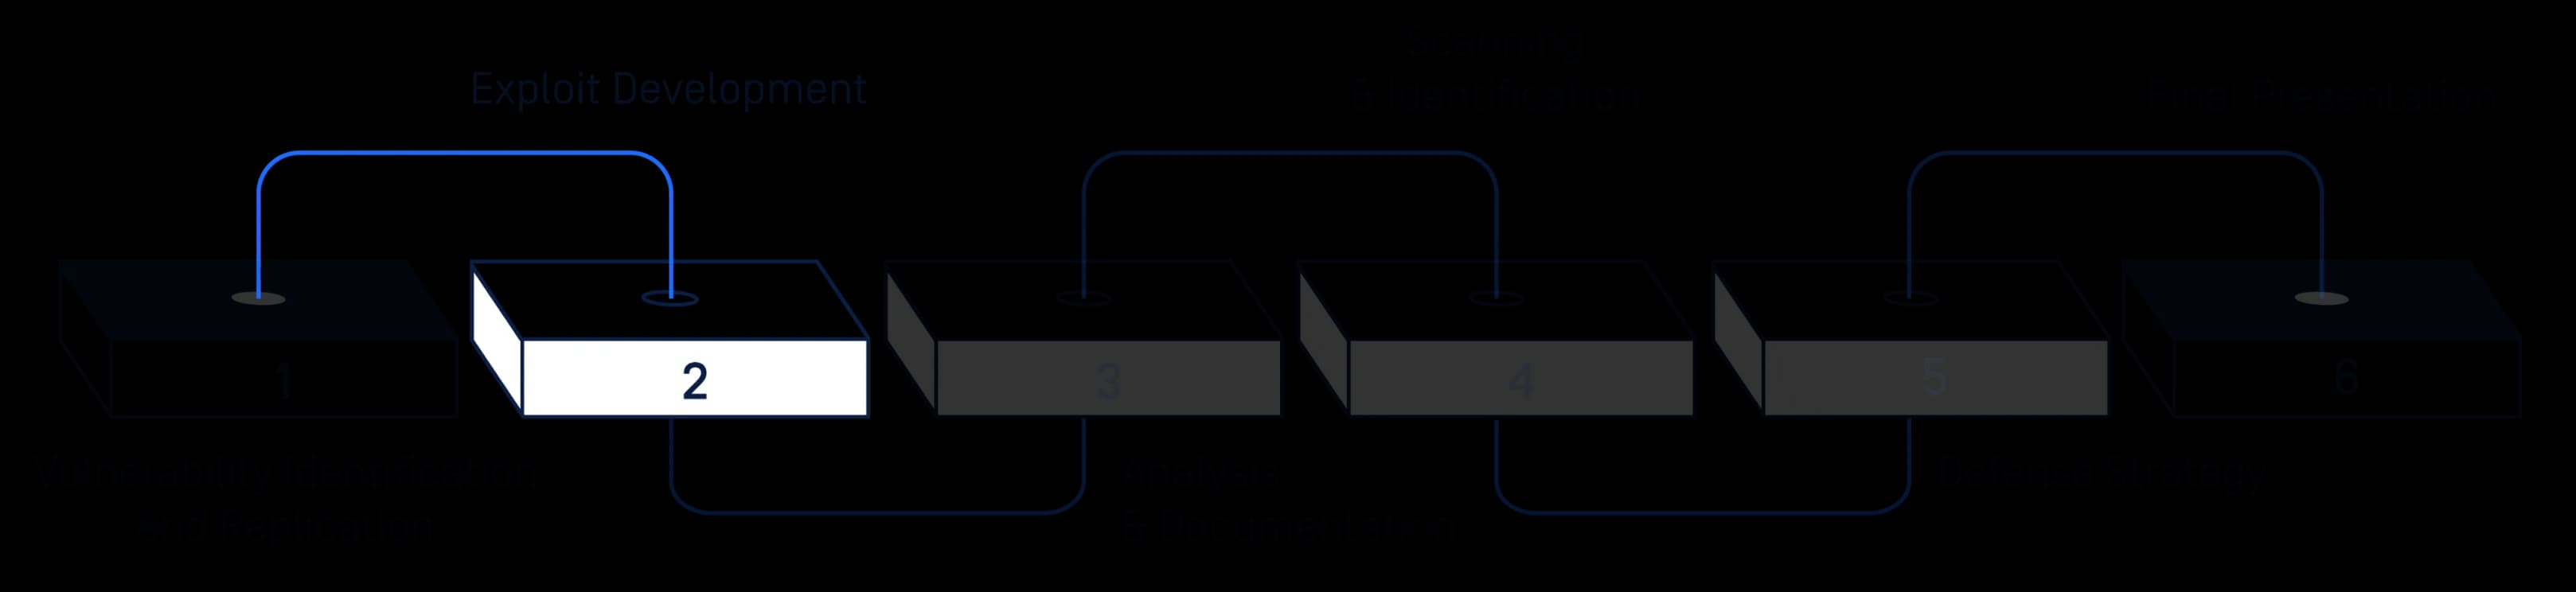
Desenvolvimento de exploits
- Desenvolver um exploit para a vulnerabilidade identificada.
- Testar e aperfeiçoar a exploração.
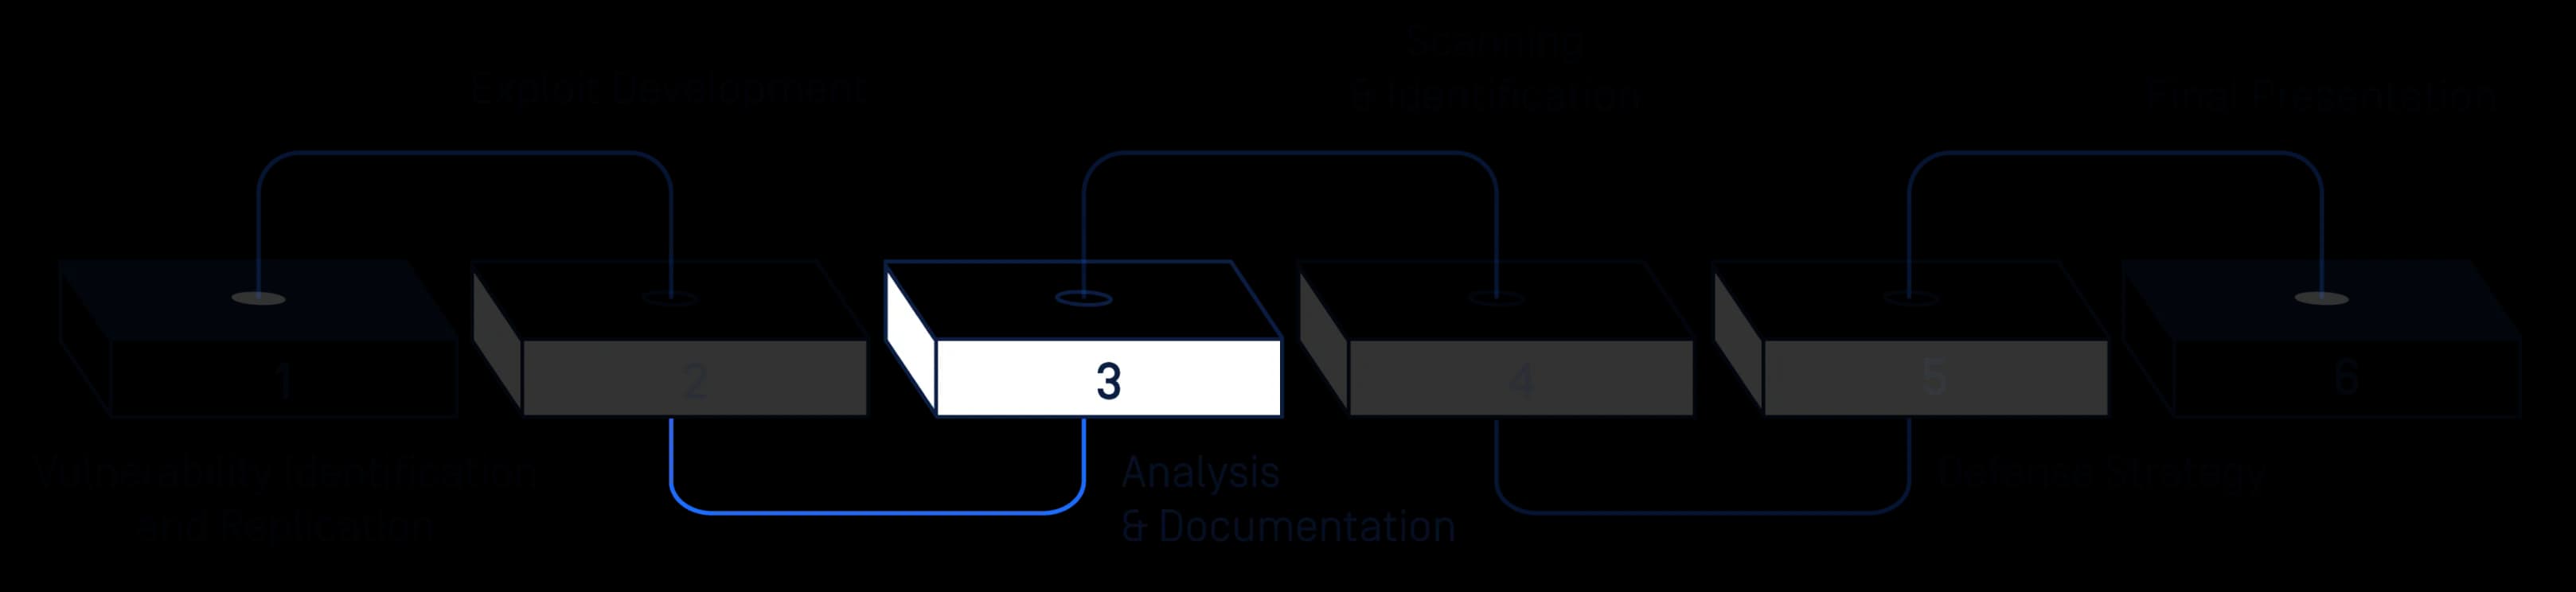
Análise e Documentação
- Investigar e documentar as razões da ocorrência da vulnerabilidade e os seus potenciais efeitos nas infra-estruturas críticas.
- Registe o seu processo e as suas conclusões através de vídeos/imagens e relatórios escritos.
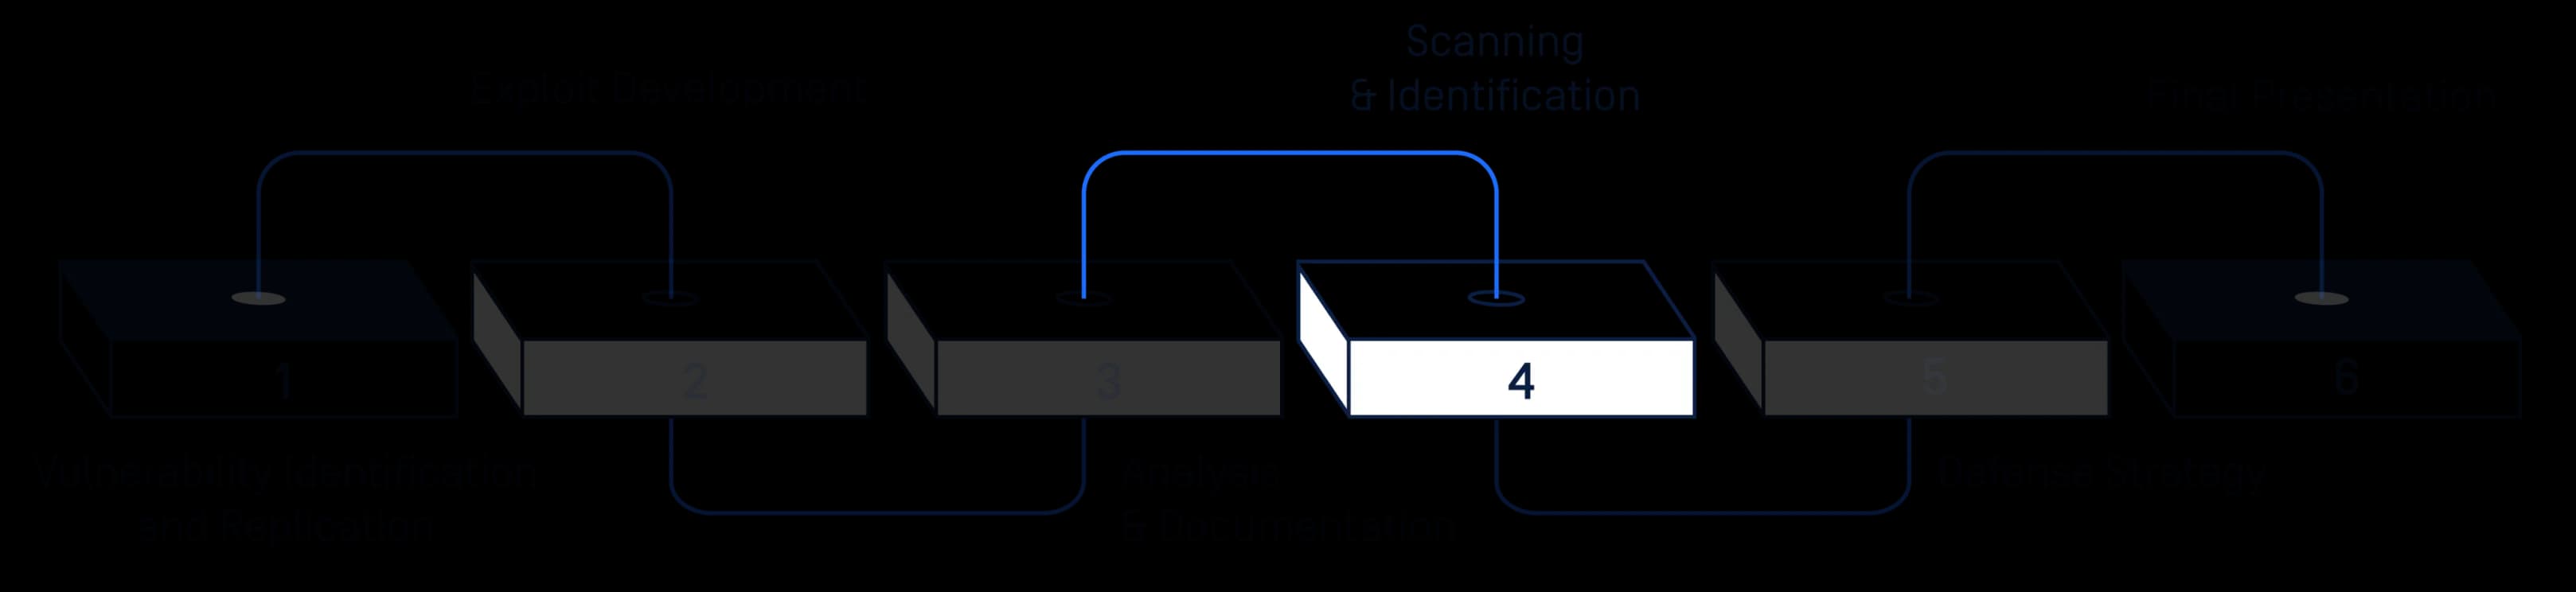
Digitalização e identificação
- Utilize o Metascan, MetaDefender ,OT Security MetaDefender OT Security e os Vulnerability Scanners OPSWAT para analisar e identificar o malware e as vulnerabilidades.
- Documentar os resultados e a análise do scanning.
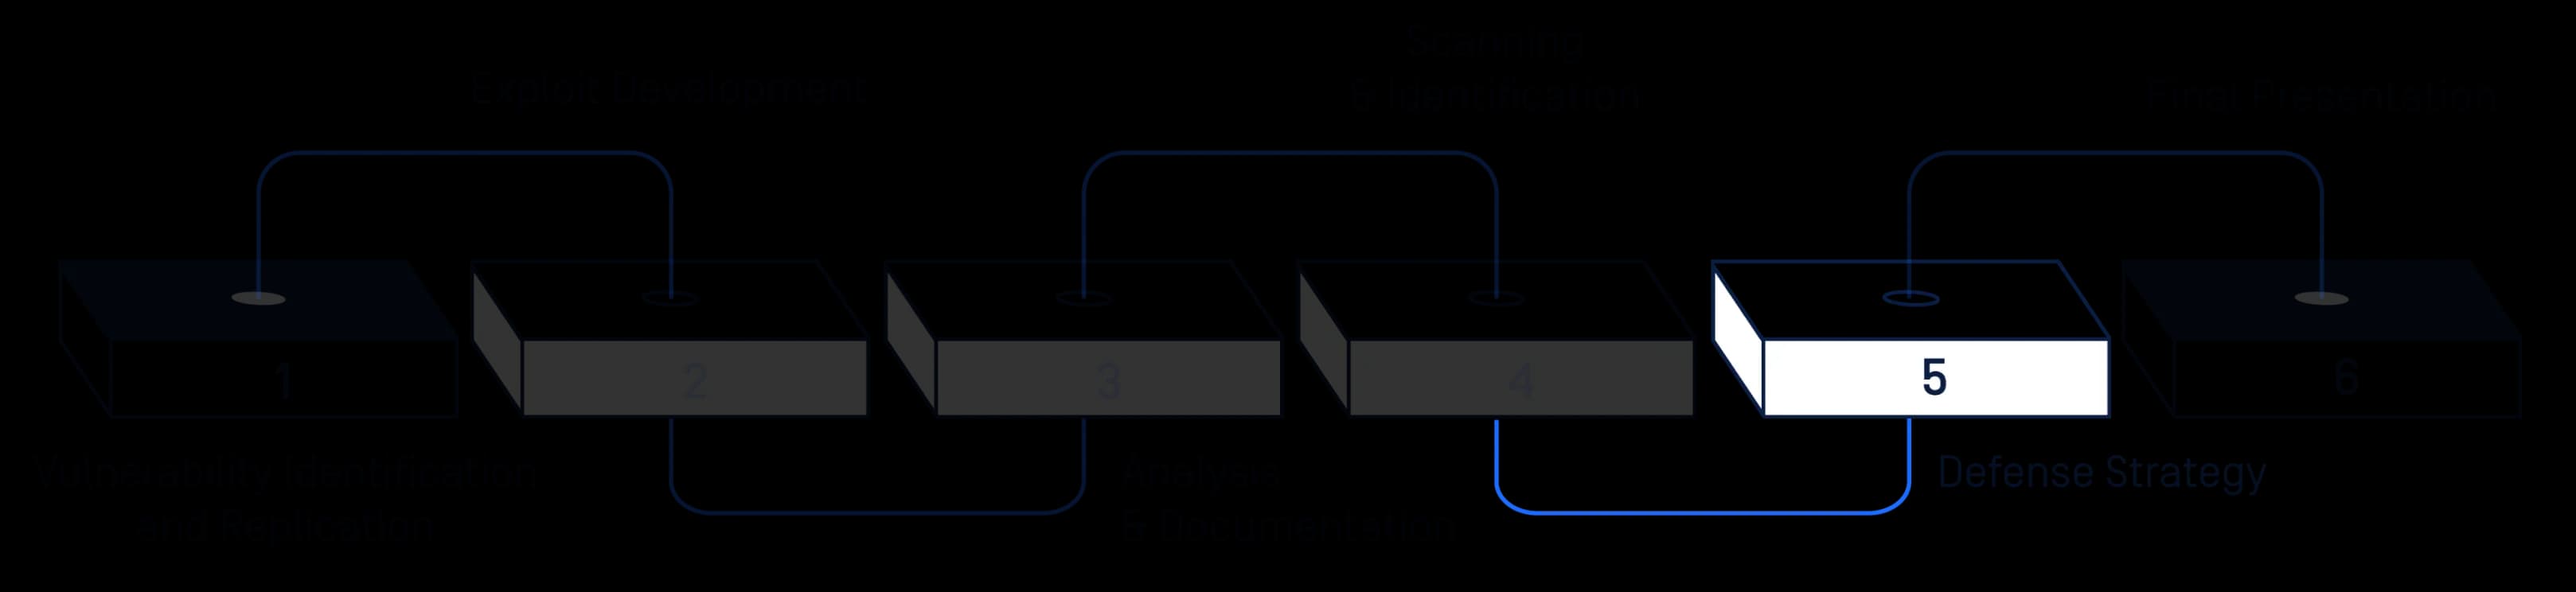
Estratégia de Defesa
- Com base nas suas conclusões, formule uma estratégia de defesa contra as vulnerabilidades identificadas e ameaças futuras semelhantes.
- Redigir um relatório pormenorizado e criar conteúdos visuais (diagramas, fluxogramas, etc.) para ilustrar a estratégia de defesa.
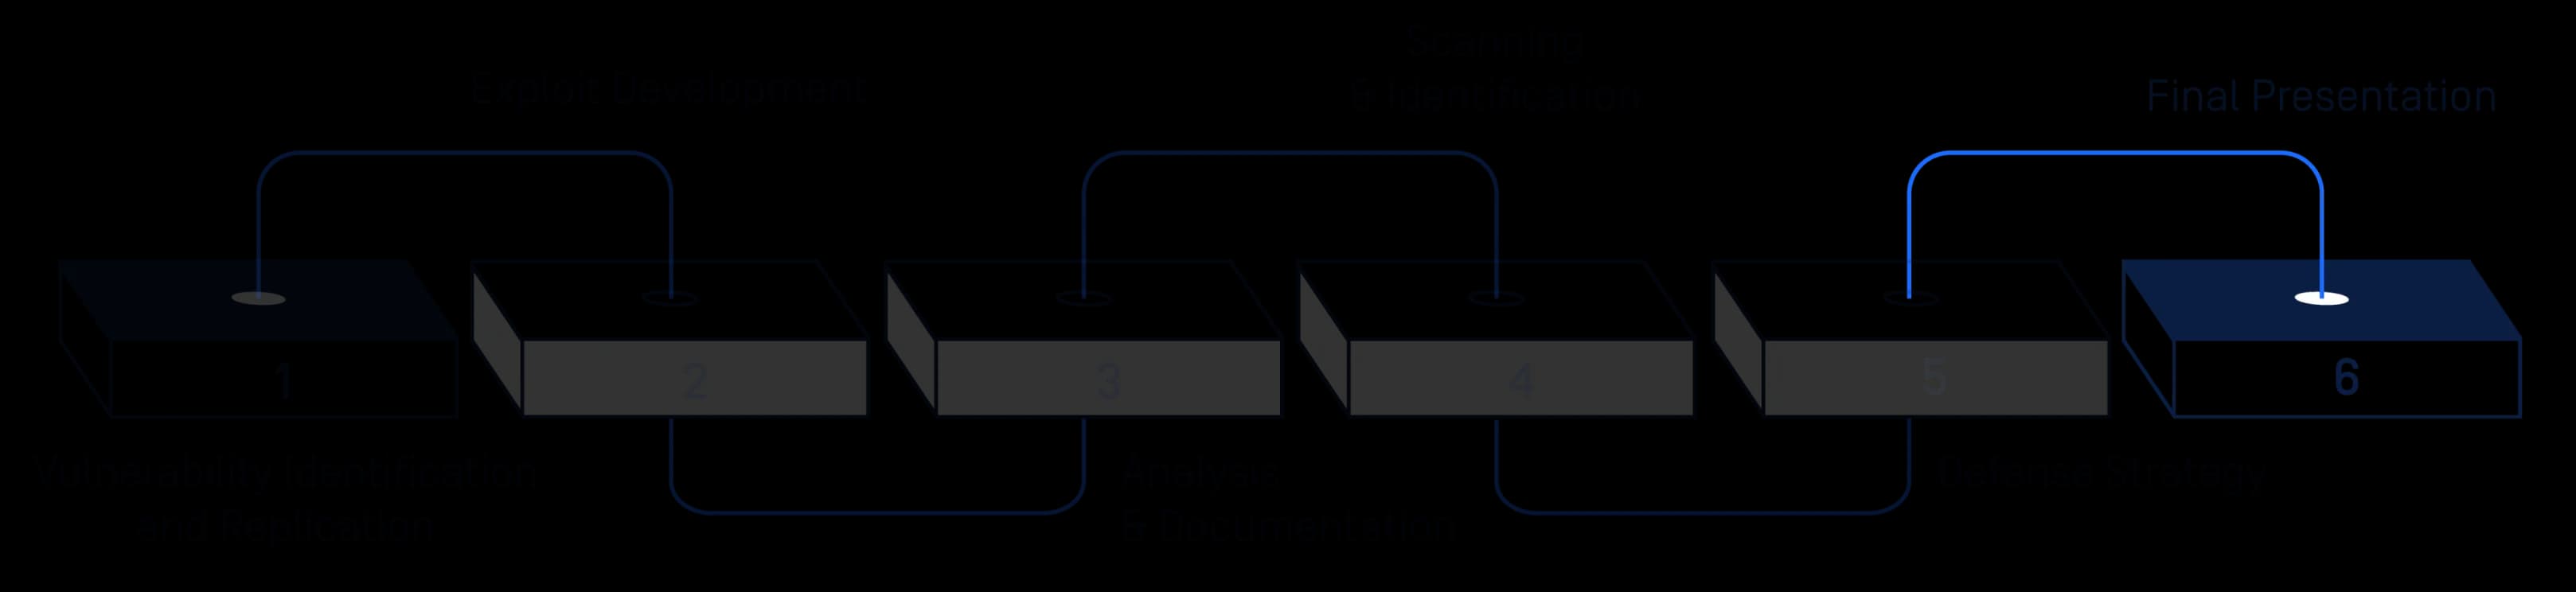
Apresentação Final
- Compilar todas as suas descobertas, relatórios e estratégias num documento e apresentação abrangentes.
- Apresente o seu trabalho a um painel de especialistas em cibersegurança de OPSWAT para obter feedback e aprender mais.
- Criar um vídeo e material em linha para ser publicado no sítio Web OPSWATe no sítio Web da sua universidade.
- Módulo 1
Identificação e reprodução de vulnerabilidades
- Comece com uma vulnerabilidade conhecida (a ser fornecida durante o programa).
- Replicar a vulnerabilidade no laboratório de infra-estruturas críticas OPSWAT .
- Módulo 2
Desenvolvimento de exploits
- Desenvolver um exploit para a vulnerabilidade identificada.
- Testar e aperfeiçoar a exploração.
- Módulo 3
Análise e Documentação
- Investigar e documentar as razões da ocorrência da vulnerabilidade e os seus potenciais efeitos nas infra-estruturas críticas.
- Registe o seu processo e as suas conclusões através de vídeos/imagens e relatórios escritos.
- Módulo 4
Digitalização e identificação
- Utilize o Metascan, MetaDefender ,OT Security MetaDefender OT Security e os Vulnerability Scanners OPSWAT para analisar e identificar o malware e as vulnerabilidades.
- Documentar os resultados e a análise do scanning.
- Módulo 5
Estratégia de Defesa
- Com base nas suas conclusões, formule uma estratégia de defesa contra as vulnerabilidades identificadas e ameaças futuras semelhantes.
- Redigir um relatório pormenorizado e criar conteúdos visuais (diagramas, fluxogramas, etc.) para ilustrar a estratégia de defesa.
- Módulo 6
Apresentação Final
- Compilar todas as suas descobertas, relatórios e estratégias num documento e apresentação abrangentes.
- Apresente o seu trabalho a um painel de especialistas em cibersegurança de OPSWAT para obter feedback e aprender mais.
- Criar um vídeo e material em linha para ser publicado no sítio Web OPSWATe no sítio Web da sua universidade.
O que lhe oferecemos
No final deste programa, irá adquirir uma compreensão aprofundada da análise de vulnerabilidades, do desenvolvimento de exploits e das estratégias de defesa em cibersegurança no contexto das infraestruturas críticas. Esta experiência prática será inestimável para o ajudar a construir e desenvolver a sua futura carreira na área da cibersegurança. Poderá incluir este exercício prático em futuros projetos de investigação de mestrado e doutoramento.
Experiência na CIP Labs
Terá a oportunidade de explorar e trabalhar nos Laboratórios de Infraestruturas Críticas OPSWAT.
Oportunidades de carreira
Oportunidades de se tornar estagiário/FTE de OPSWAT após o programa.
Compensações e Prémios
Subsídio mensal (para uma semana de trabalho de 3 dias): 6 000 000 VND brutos. Prémio para indivíduos/equipas com desempenho de excelência.
Ambiente de trabalho acolhedor
Estacionamento no edifício de escritórios. Desfrute de todas as comodidades do escritório, incluindo pequeno-almoço e lanches à tarde, bem como outras atividades sociais.
O que precisamos de si
- Estudante do último ano ou recém-licenciado, com especialização em Cibersegurança, Tecnologias da Informação ou Ciências da Computação, com um interesse especial em Cibersegurança.
- Boa comunicação em inglês
- Quantidade: 4-6 membros/SWAT.
- Disponibilidade para trabalhar no escritório pelo menos 3 dias por semana (segunda, quarta e sexta-feira) durante um período de 6 semanas consecutivas.
| SWAT 1 | 16 de março de 2026 – 29 de maio de 2026 |
| SWAT 2 | 22 de junho de 2026 – 28 de agosto de 2026 |
| SWAT 3 | 21 de setembro de 2026 – 27 de novembro de 2026 |
Local de trabalho
Edifício Sai Gon Giai Phong, n.º 436-438 da rua Nguyen Thi Minh Khai, bairro de Ban Co, Cidade de Ho Chi Minh
Montra
Explore abaixo os projectos excepcionais criados pelos talentosos estudantes envolvidos neste programa. Esta coleção é actualizada regularmente para apresentar os últimos desenvolvimentos da investigação à medida que o programa avança.
Obras mais recentes
- CVE-2025-50154: Autenticação NTLM forçada através do processamento de atalhos do Windows Explorer
A CVE-2025-50154 é uma vulnerabilidade do Explorador de Ficheiros do Windows que pode expor dados confidenciais de autenticação através da rede.
Reunião 2025 - SWAT 3 - Equipa 1 Duong Chi VyUniversidade de Tecnologia de HCMC, Vietname
 Nguyen Duc LoiAcademia de Criptografia do Vietname, VietnameCOMO O OPSWAT AJUDA A PROTEGERMetaDefender Endpoint
- CVE-2025-32432: Execução remota de código não autenticado no Craft CMS
Em abril de 2025, a Orange Cyberdefense descobriu uma vulnerabilidade crítica no Craft CMS durante a investigação de um incidente, agora identificada como CVE-2025-32432
Reunião 2025 - SWAT 2 - Equipa 2 Duong Bao ChauAcademia de Técnicas de Criptografia, Vietname
 Nguyen Thang LoiUniversidade de Tecnologia e Educação de Ho Chi Minh, VietnameCOMO O OPSWAT AJUDA A PROTEGERMetaDefender Core