Utilizamos inteligência artificial para as traduções dos sítios e, embora nos esforcemos por garantir a exatidão, estas podem nem sempre ser 100% precisas. Agradecemos a sua compreensão.
MetaDefender™ Storage Security

Segurança em várias camadas
para o armazenamento da sua empresa

Proteja o seu armazenamento local, híbrido e na nuvem com uma solução segura de armazenamento de dados concebida para prevenir violações, minimizar o tempo de inatividade e apoiar os seus esforços de conformidade.

  • Preparação para o cumprimento da legislação
  • Ampla cobertura de armazenamento
  • Proteção em várias camadas

OPSWAT tem a confiança de
0
Clientes em todo o mundo
0
Parceiros tecnológicos
0
Endpoint Cert. Membros

Secure As plataformas de armazenamento nas quais a sua empresa confia
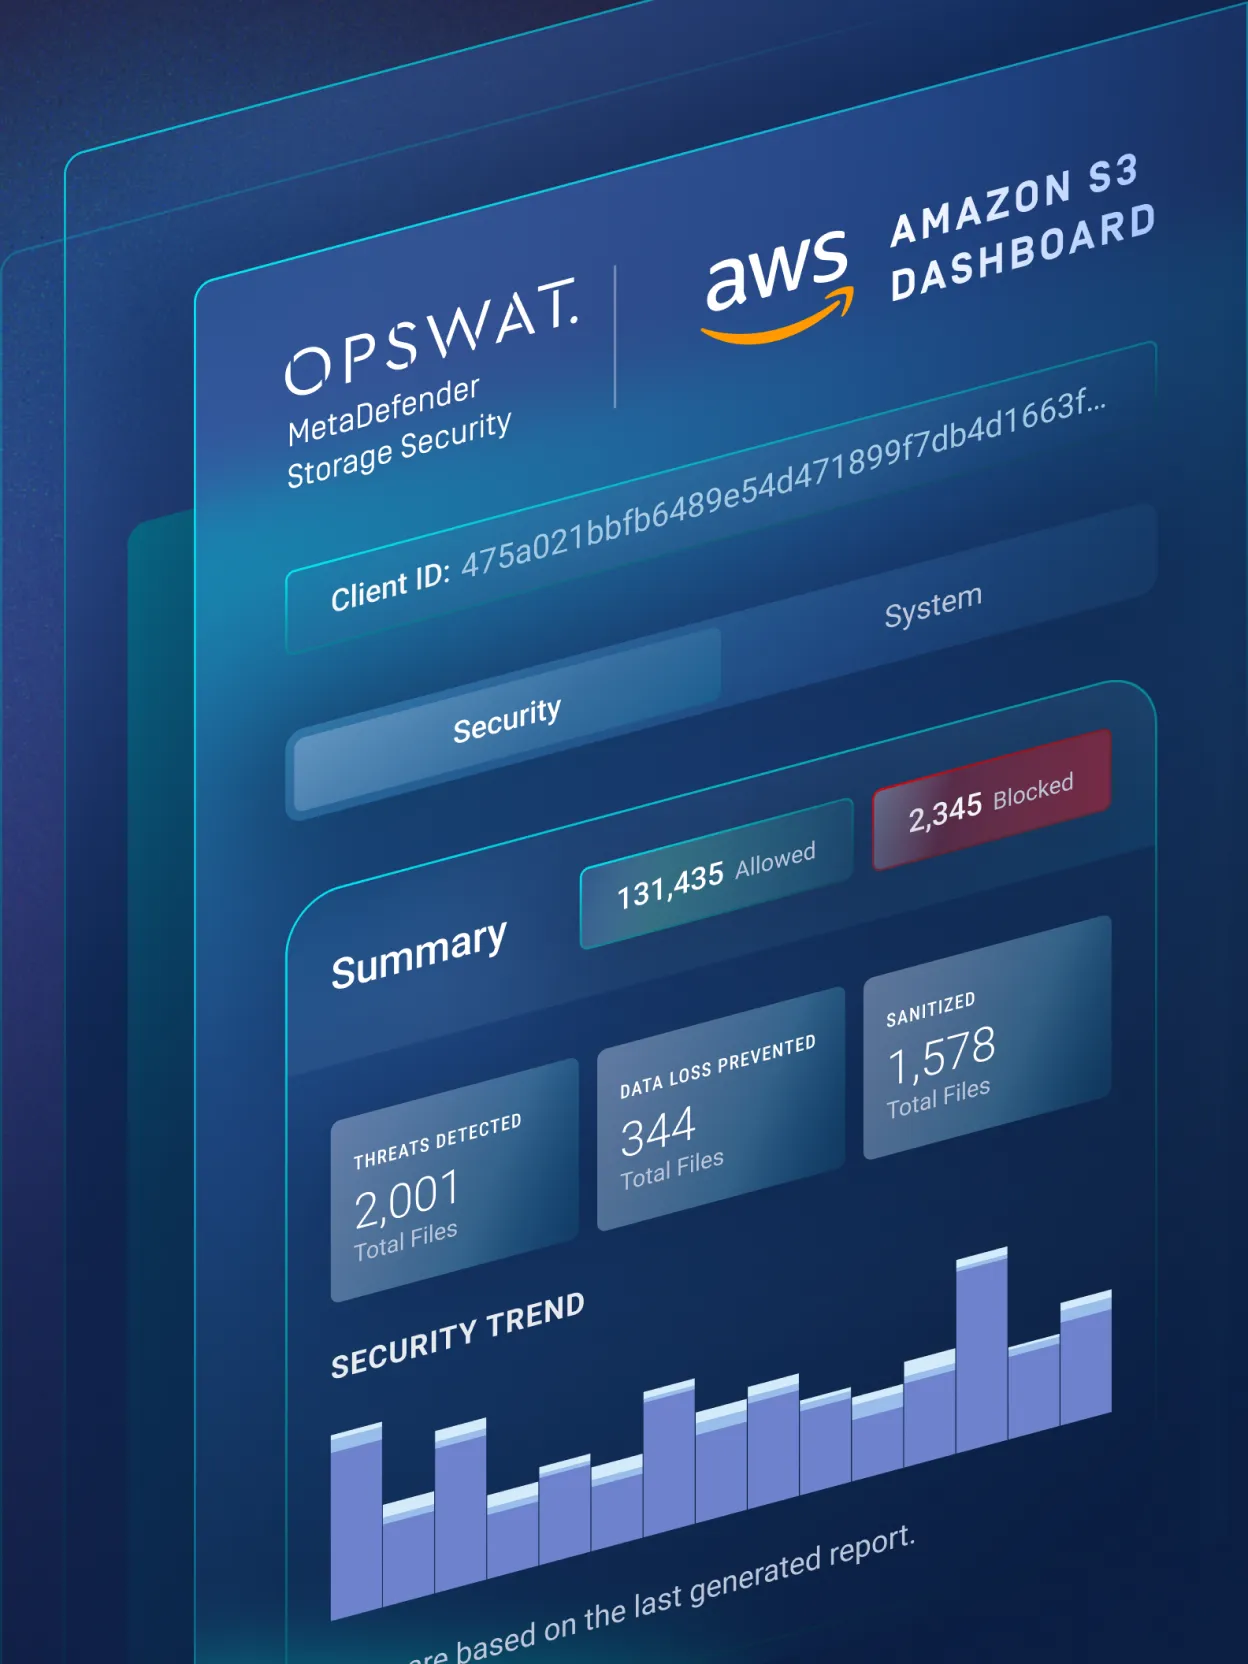
AWS S3

Secure ficheiros carregados no Amazon S3 com análise automática, prevenção de ameaças e correção baseada em políticas.

NetApp

Proteja os ambientes de armazenamento da NetApp contra malware, ameaças de dia zero e fugas de dados com segurança integrada de ficheiros.

SharePoint

Analise os ficheiros armazenados no SharePoint para ajudar a impedir que conteúdos maliciosos se espalhem pelos fluxos de trabalho de colaboração.

Um produto para a Storage Trust

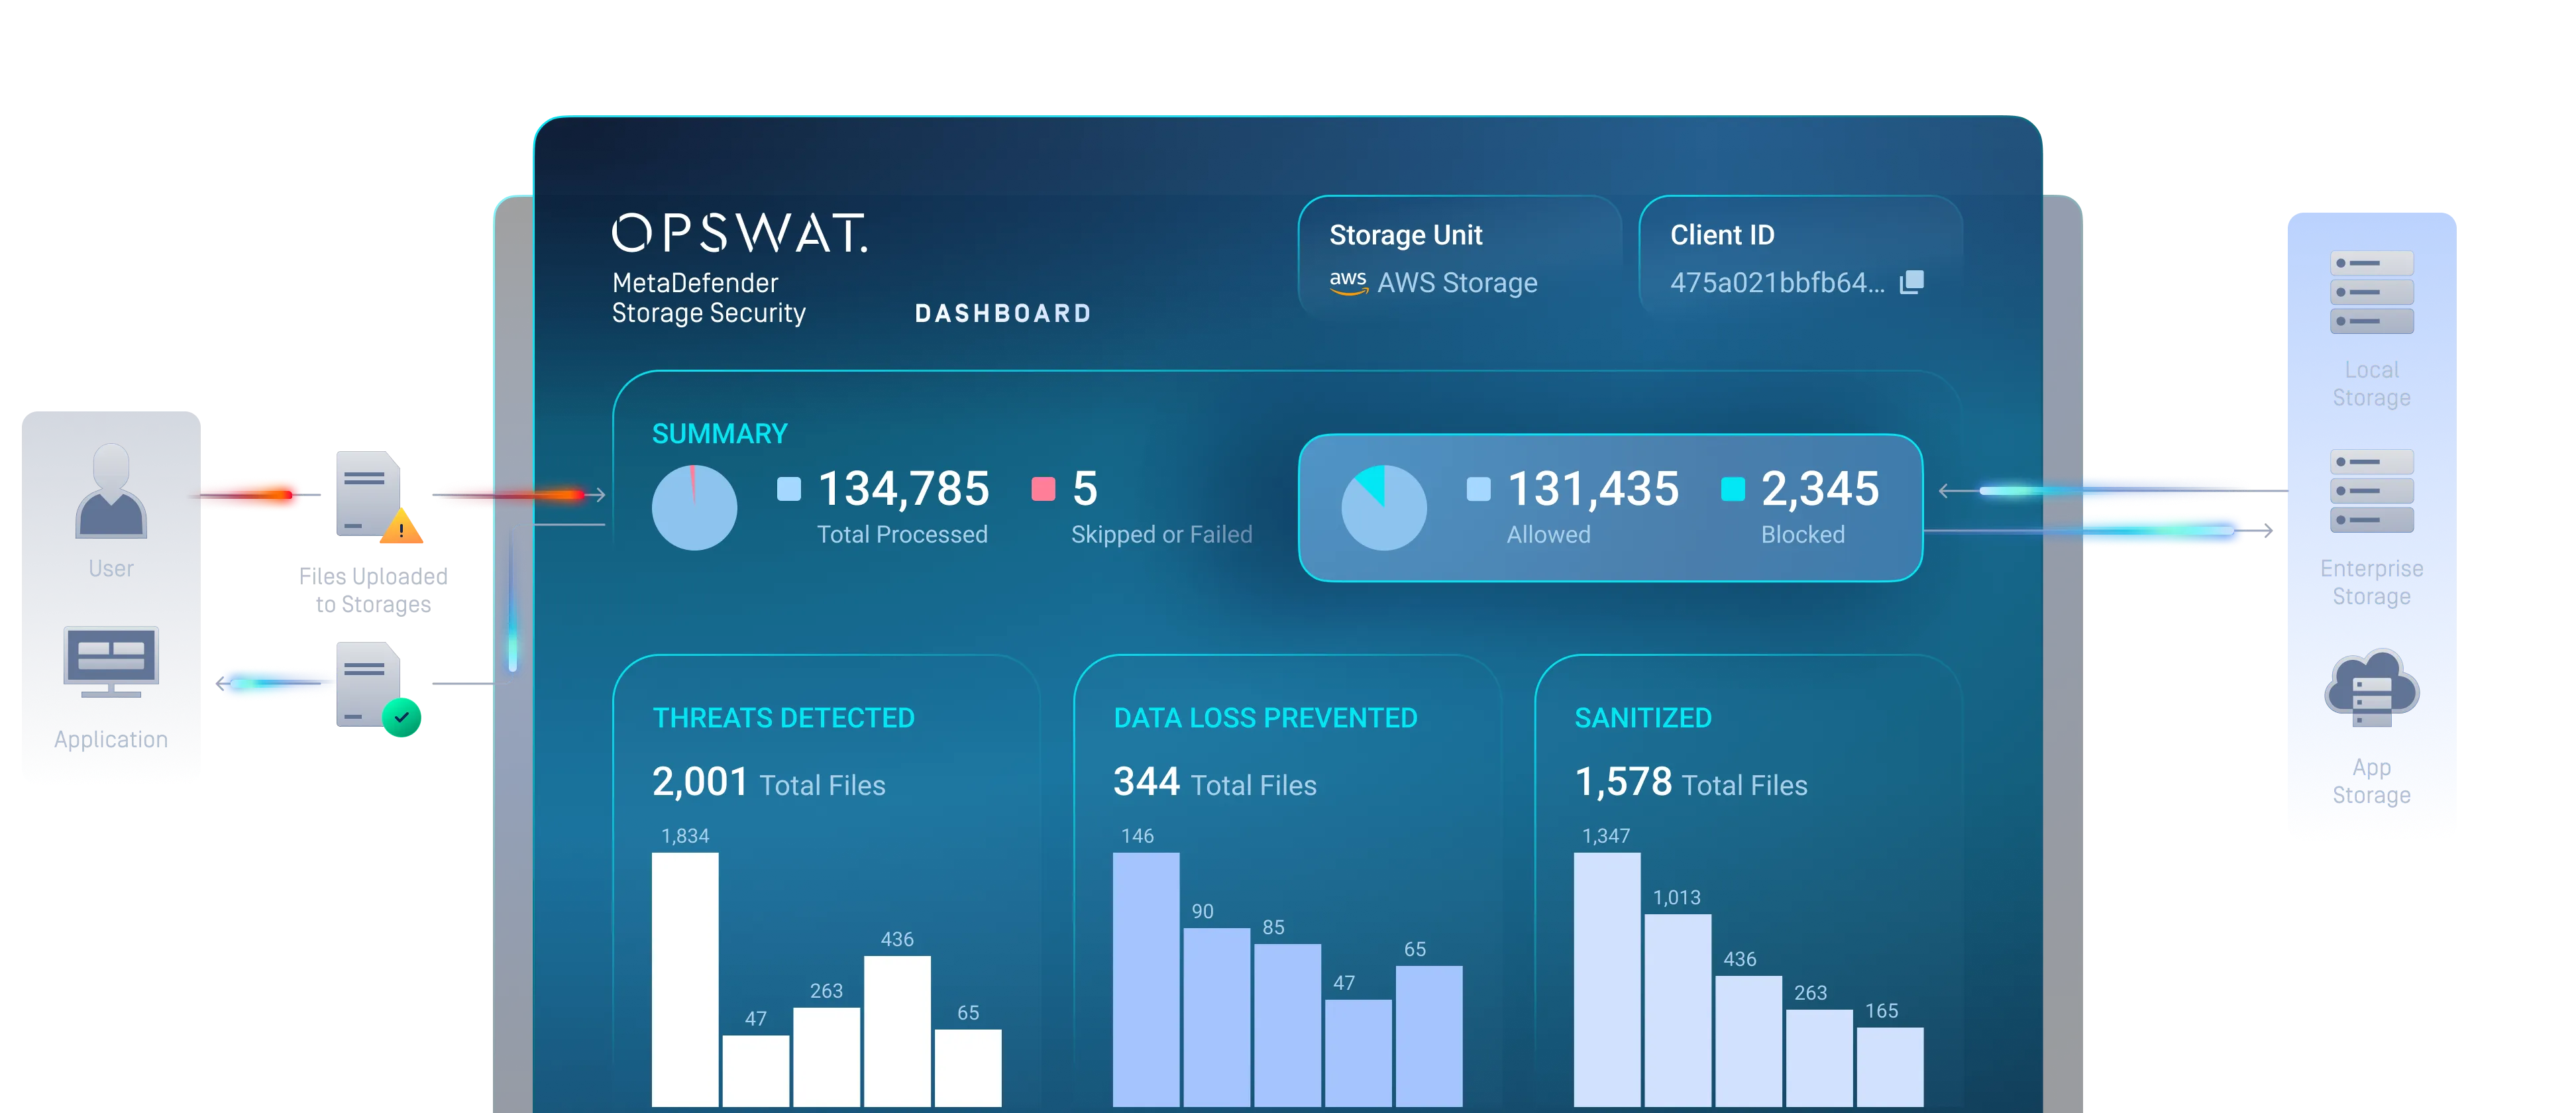
MetaDefender Storage Security liga-se ao seu armazenamento existente e analisa os ficheiros em tempo real, de acordo com uma programação ou a pedido. Os ficheiros são enviados para MetaDefender Core , onde as tecnologias os analisam, limpam e avaliam. Com base no resultado, MetaDefender Storage Security permite, limpa, bloqueia ou coloca o ficheiro em quarentena e regista o resultado para efeitos de auditoria.
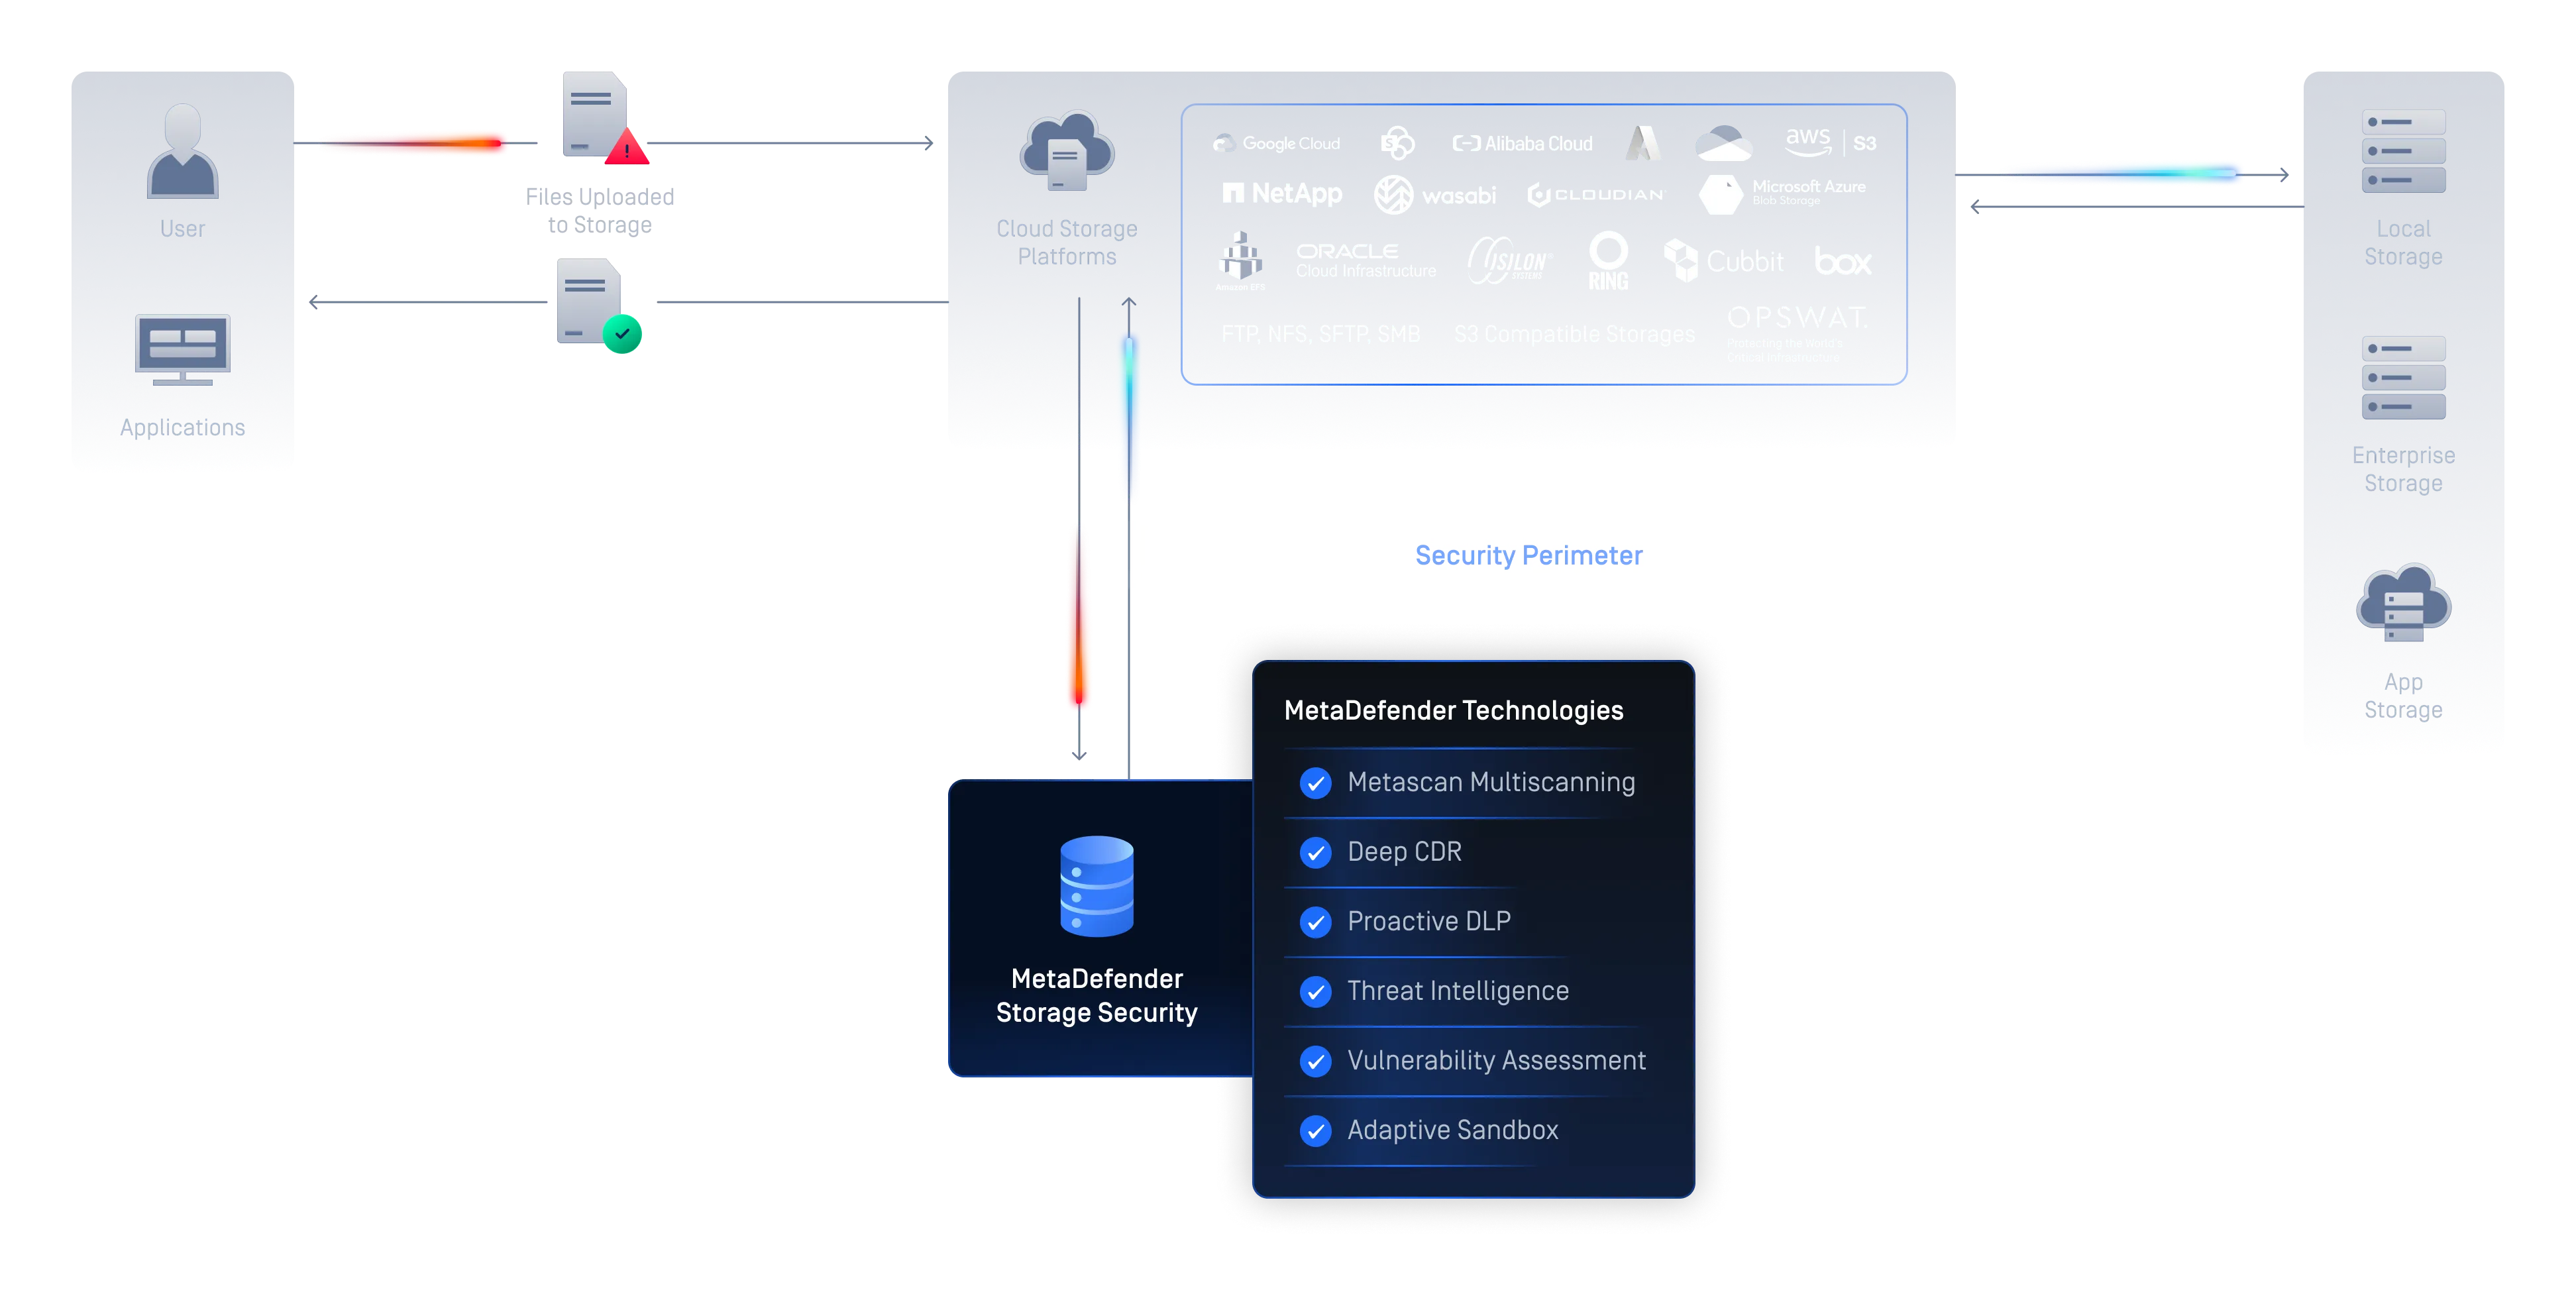
Proteção para armazenamento de dados empresariais

Proteja os ficheiros em repouso com uma solução segura de armazenamento de dados que oferece proteção robusta contra malware e segurança de dados, tanto para o armazenamento no local como na nuvem, mantendo os seus fluxos de trabalho críticos seguros.

Plataforma de proteção de dados empresariais tudo-em-um para Storage Security

  • Fornecer deteção e prevenção de ameaças contínuas e em tempo real em ambientes locais, híbridos e na nuvem 
  • Proteja-se contra ameaças de dia zero e ataques avançados com o Metascan™ Multiscanning, a tecnologia Deep CDR™ e a tecnologia Proactive DLP™; File-Based Vulnerability Assessment e Adaptive Sandbox
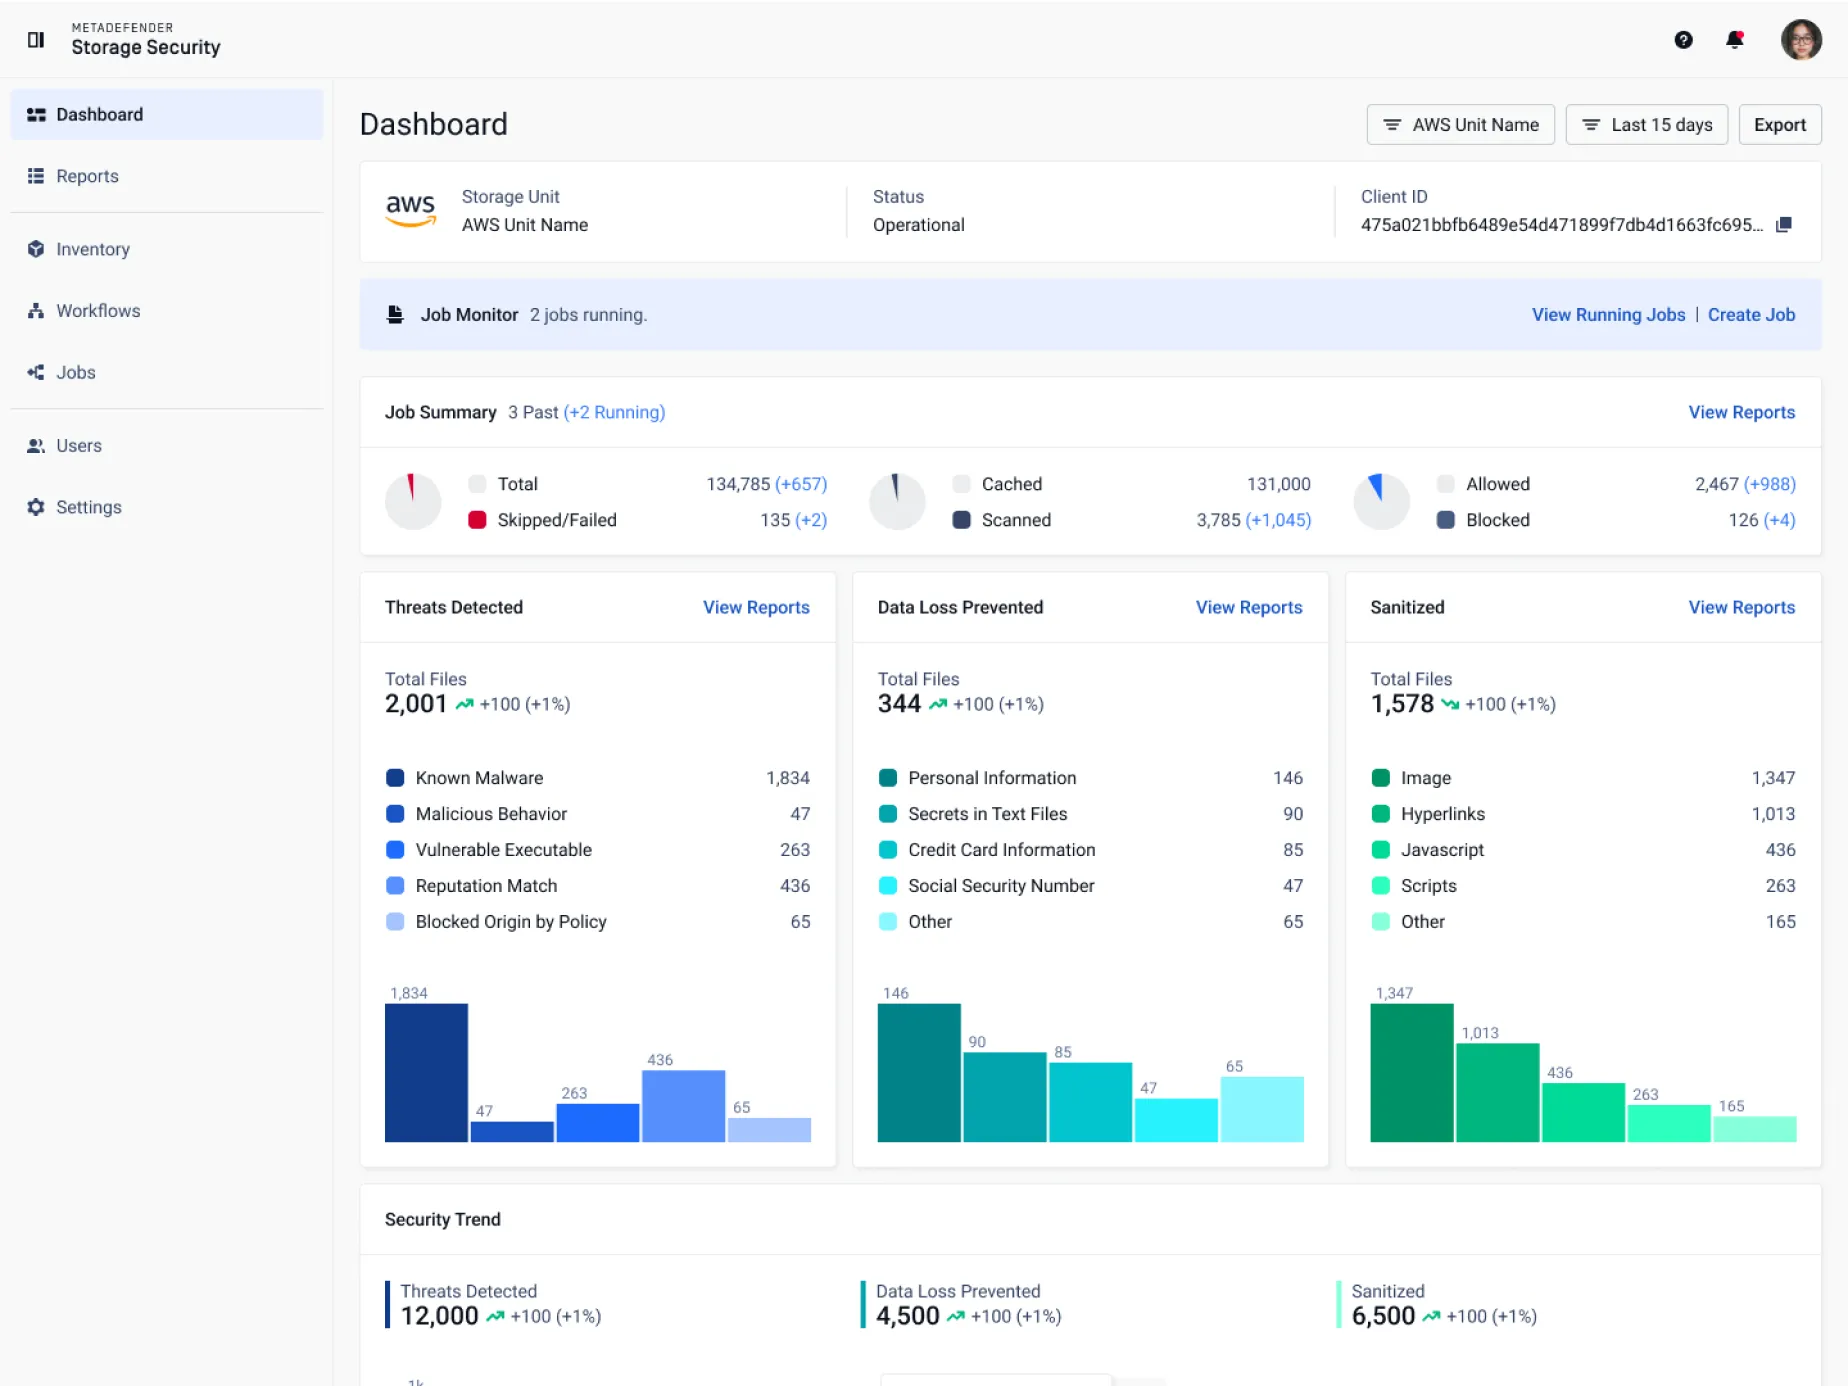
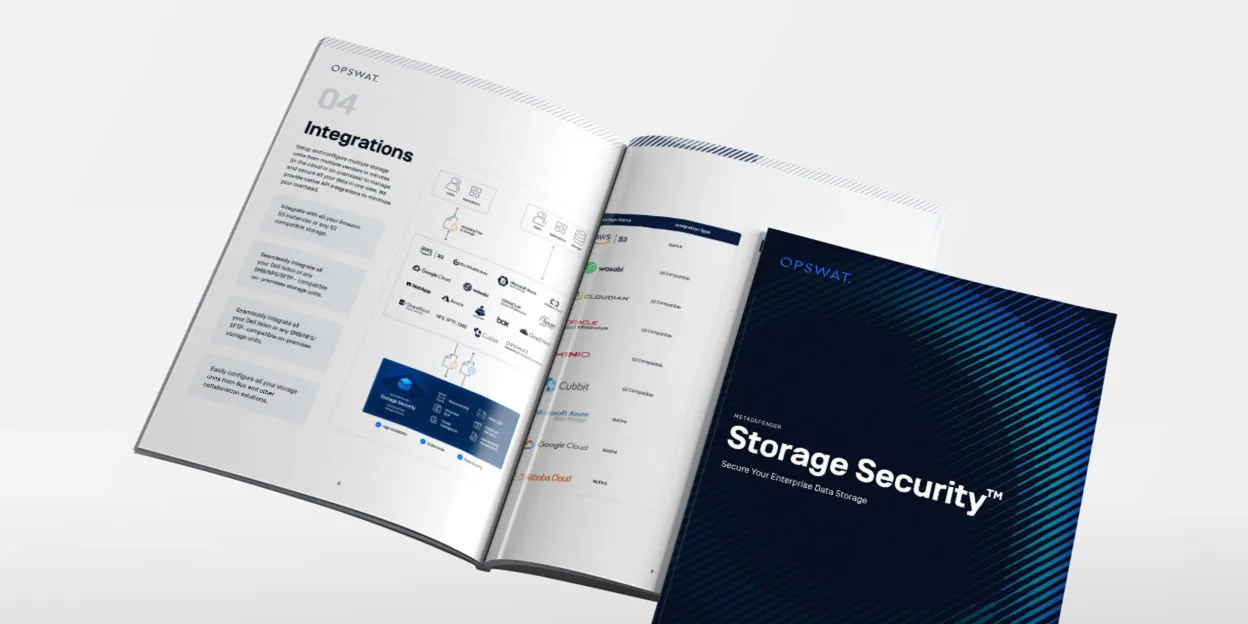
Integração simples com os principais fornecedores de armazenamento e plataformas de colaboração

  • Integre perfeitamente a digitalização em tempo real, programada e a pedido em diversos ambientes de armazenamento - no local, híbrido e nativo da nuvem  
  • Integração perfeita com o Amazon S3, SharePoint Online, Azure, NetApp, Wasabi, Scality RING… qualquer armazenamento compatível com SMB/NFS/SFTP/FTP ou S3
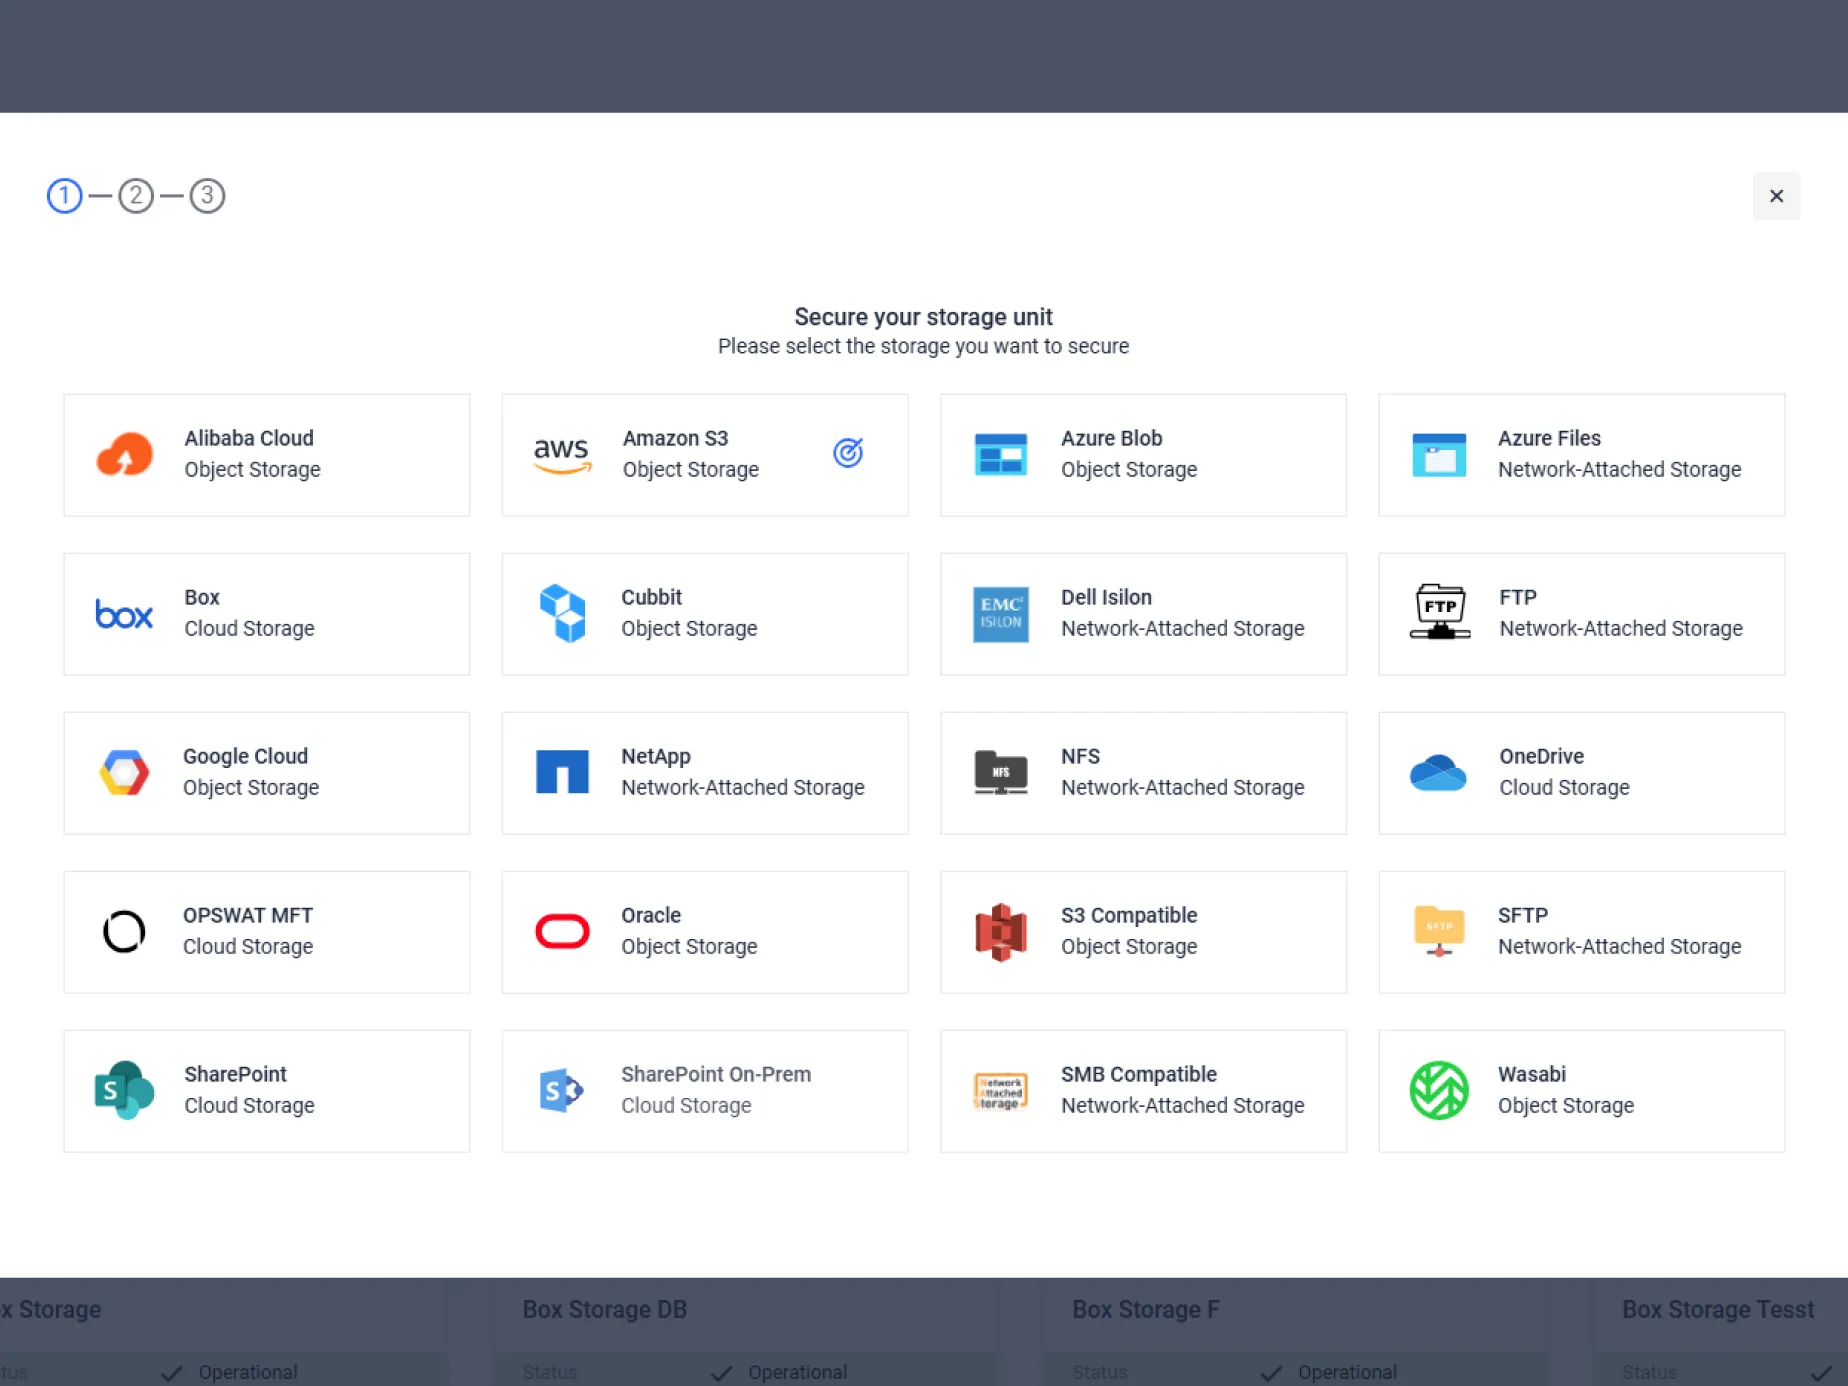
Implementação rápida na sua infraestrutura existente

  • Implemente na infraestrutura que já utiliza, como máquinas virtuais, no Kubernetes ou a partir de uma imagem disponível num mercado de serviços na nuvem
  • A integração guiada acompanha-o desde a ligação da sua primeira unidade de armazenamento até aos primeiros resultados de análise, ainda no mesmo dia
  • Ligue-se ao SIEM e aos fluxos de trabalho existentes através da interface web ou da API REST API
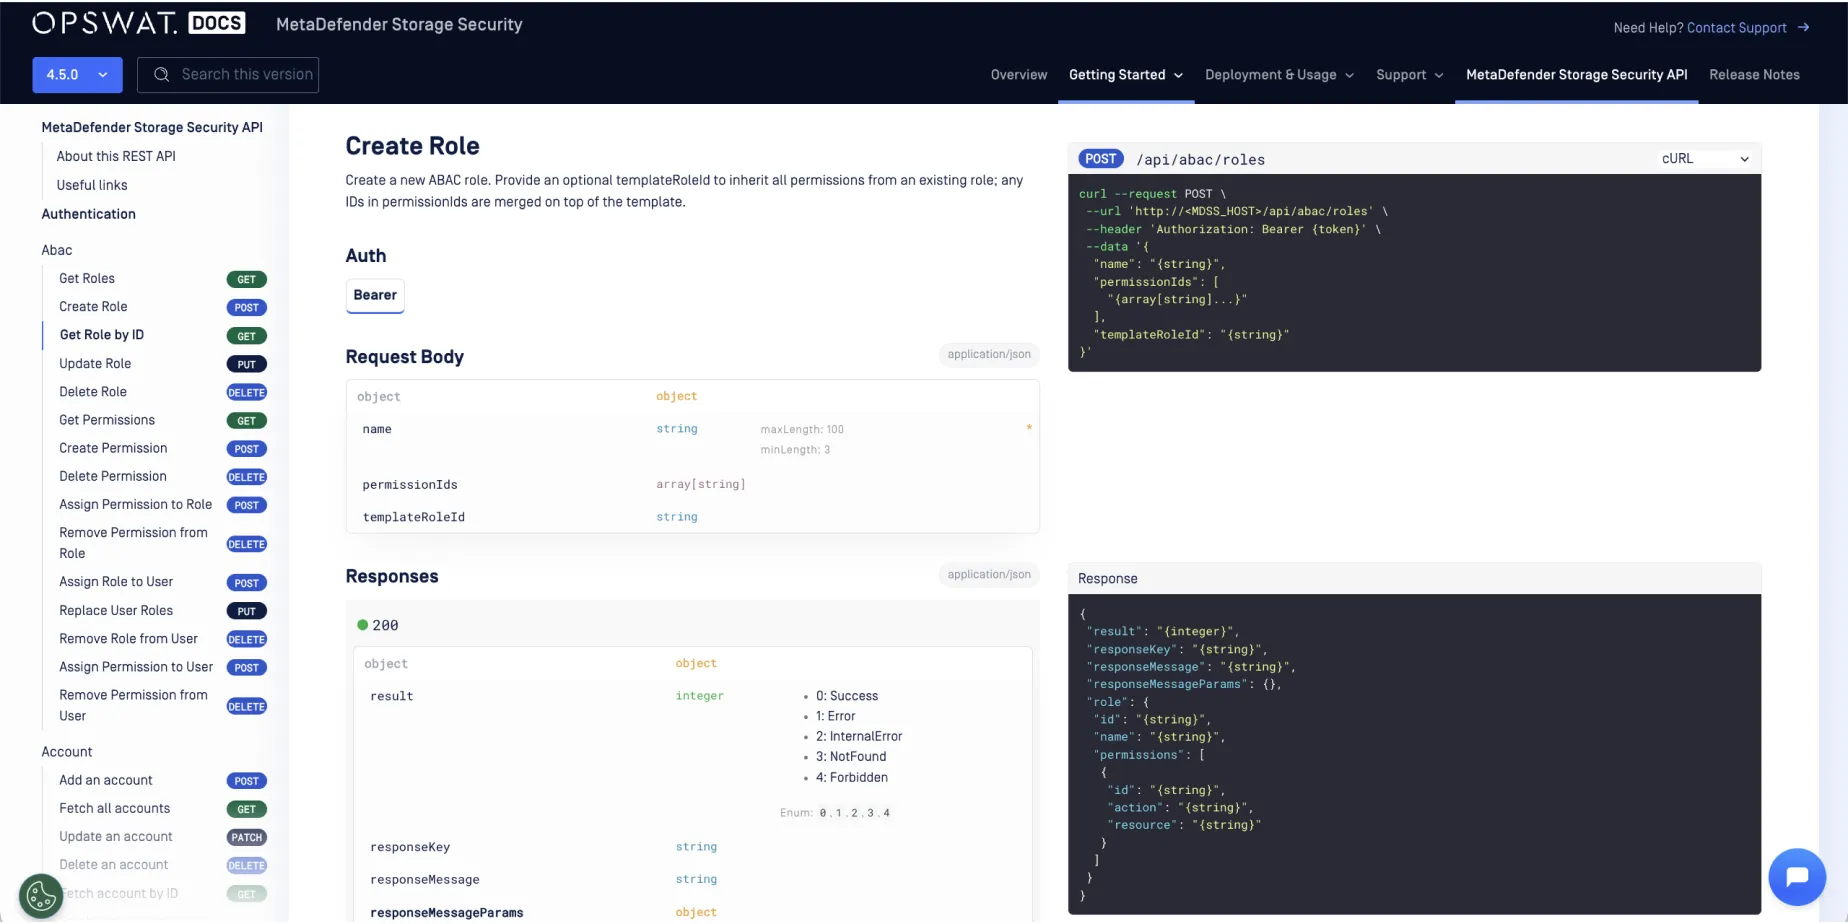
Controlos automatizados de privacidade de ficheiros para conformidade regulamentar

  • Personalize políticas e fluxos de trabalho para ajudar a cumprir os rigorosos requisitos regulamentares da PCI DSS, HIPAA, RGPD e outros
  • Prevenir a perda ou a fuga de dados confidenciais através da deteção, bloqueio, colocação em quarentena e controlo da entrada, do fluxo e da saída de dados no seio da organização
Arquitetura de alto desempenho e escalável com elevada disponibilidade para uma proteção ininterrupta

  • Expanda horizontalmente com instâncias adicionais do MDSS e do MetaDefender Core à medida que o volume de ficheiros aumenta
  • O dimensionamento automático no Kubernetes e no MetaDefender Storage Security Cloud ajusta a capacidade à profundidade da fila
  • A configuração ativo-ativo e a alta disponibilidade garantem que a proteção continue a funcionar durante a manutenção e em caso de falha
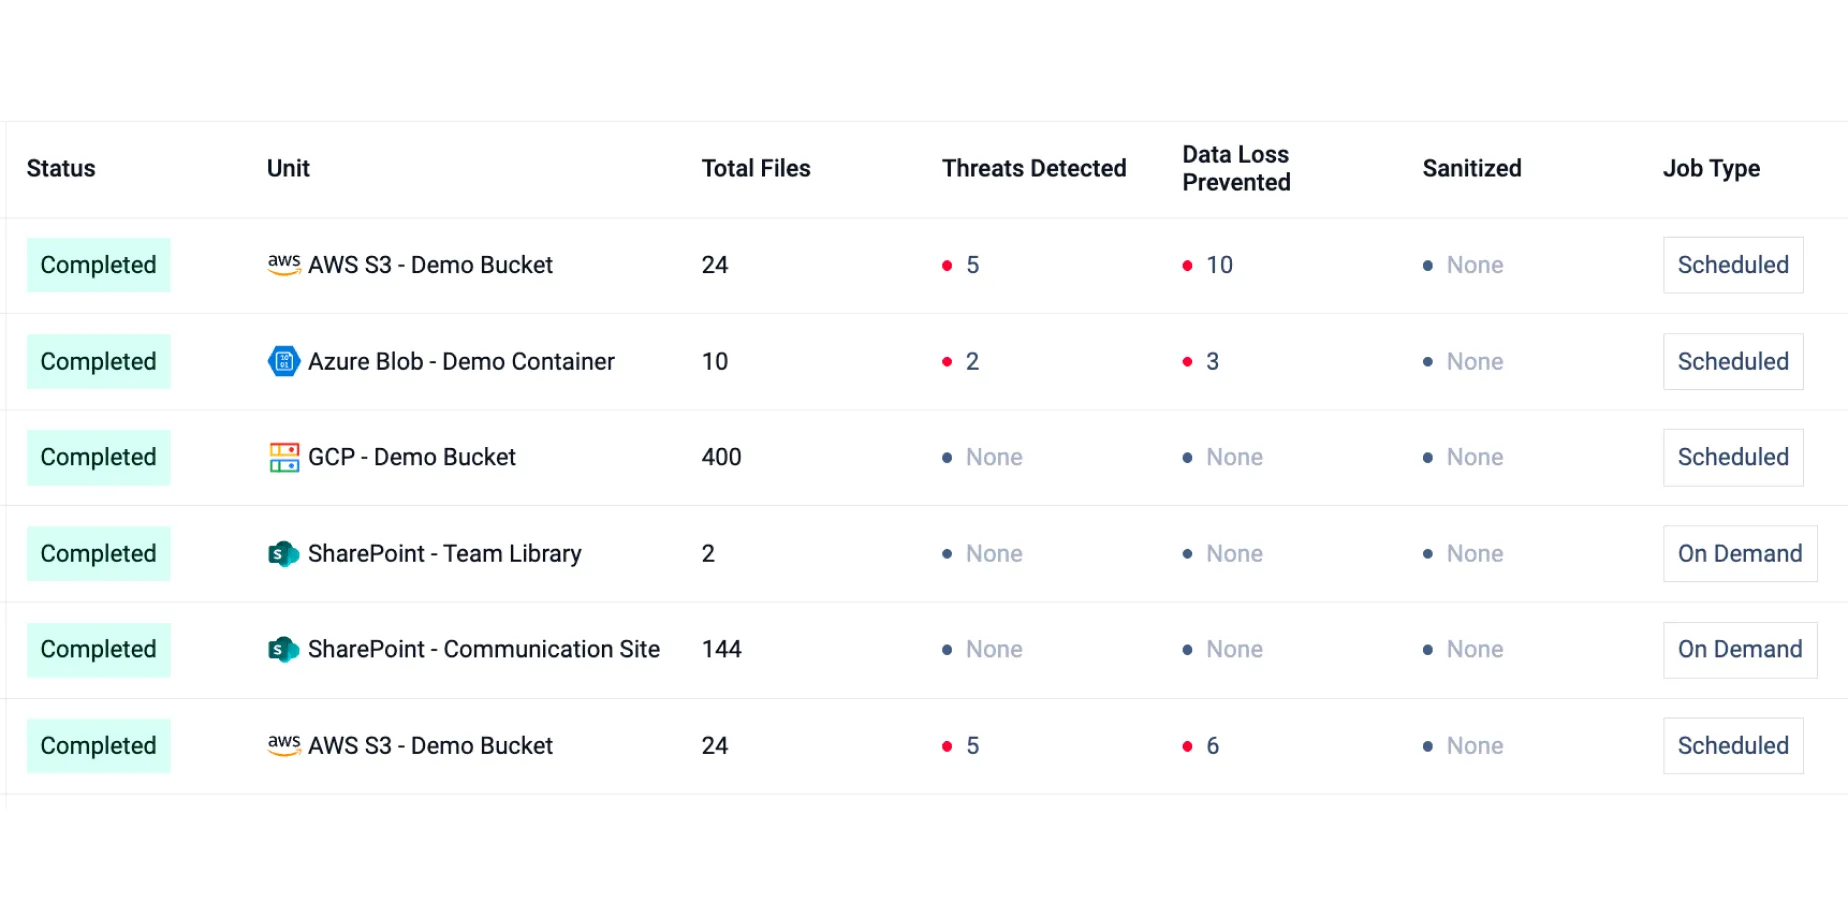
  • Plataforma tudo-em-um

    Plataforma de proteção de dados empresariais tudo-em-um para Storage Security

    • Fornecer deteção e prevenção de ameaças contínuas e em tempo real em ambientes locais, híbridos e na nuvem 
    • Proteja-se contra ameaças de dia zero e ataques avançados com o Metascan™ Multiscanning, a tecnologia Deep CDR™ e a tecnologia Proactive DLP™; File-Based Vulnerability Assessment e Adaptive Sandbox
  • Integrações Plug-and-Play

    Integração simples com os principais fornecedores de armazenamento e plataformas de colaboração

    • Integre perfeitamente a digitalização em tempo real, programada e a pedido em diversos ambientes de armazenamento - no local, híbrido e nativo da nuvem  
    • Integração perfeita com o Amazon S3, SharePoint Online, Azure, NetApp, Wasabi, Scality RING… qualquer armazenamento compatível com SMB/NFS/SFTP/FTP ou S3
  • Implementação rápida

    Implementação rápida na sua infraestrutura existente

    • Implemente na infraestrutura que já utiliza, como máquinas virtuais, no Kubernetes ou a partir de uma imagem disponível num mercado de serviços na nuvem
    • A integração guiada acompanha-o desde a ligação da sua primeira unidade de armazenamento até aos primeiros resultados de análise, ainda no mesmo dia
    • Ligue-se ao SIEM e aos fluxos de trabalho existentes através da interface web ou da API REST API
  • Controlos automatizados

    Controlos automatizados de privacidade de ficheiros para conformidade regulamentar

    • Personalize políticas e fluxos de trabalho para ajudar a cumprir os rigorosos requisitos regulamentares da PCI DSS, HIPAA, RGPD e outros
    • Prevenir a perda ou a fuga de dados confidenciais através da deteção, bloqueio, colocação em quarentena e controlo da entrada, do fluxo e da saída de dados no seio da organização
  • Flexibilidade e alta disponibilidade

    Arquitetura de alto desempenho e escalável com elevada disponibilidade para uma proteção ininterrupta

    • Expanda horizontalmente com instâncias adicionais do MDSS e do MetaDefender Core à medida que o volume de ficheiros aumenta
    • O dimensionamento automático no Kubernetes e no MetaDefender Storage Security Cloud ajusta a capacidade à profundidade da fila
    • A configuração ativo-ativo e a alta disponibilidade garantem que a proteção continue a funcionar durante a manutenção e em caso de falha

Ver em ação

Saiba como o MetaDefender Storage Security protege os dados em repouso em ambientes de armazenamento locais, híbridos e na nuvem, através da aplicação do Metascan Multiscanning, da tecnologia Deep CDR™ e de políticas de análise automatizadas ao longo de todo o ciclo de vida dos dados.

100 000 ficheiros/hora

em implementações com múltiplas instâncias testadas

100% de proteção

Verificado pela SE Labs
— Testes da tecnologia Deep CDR™
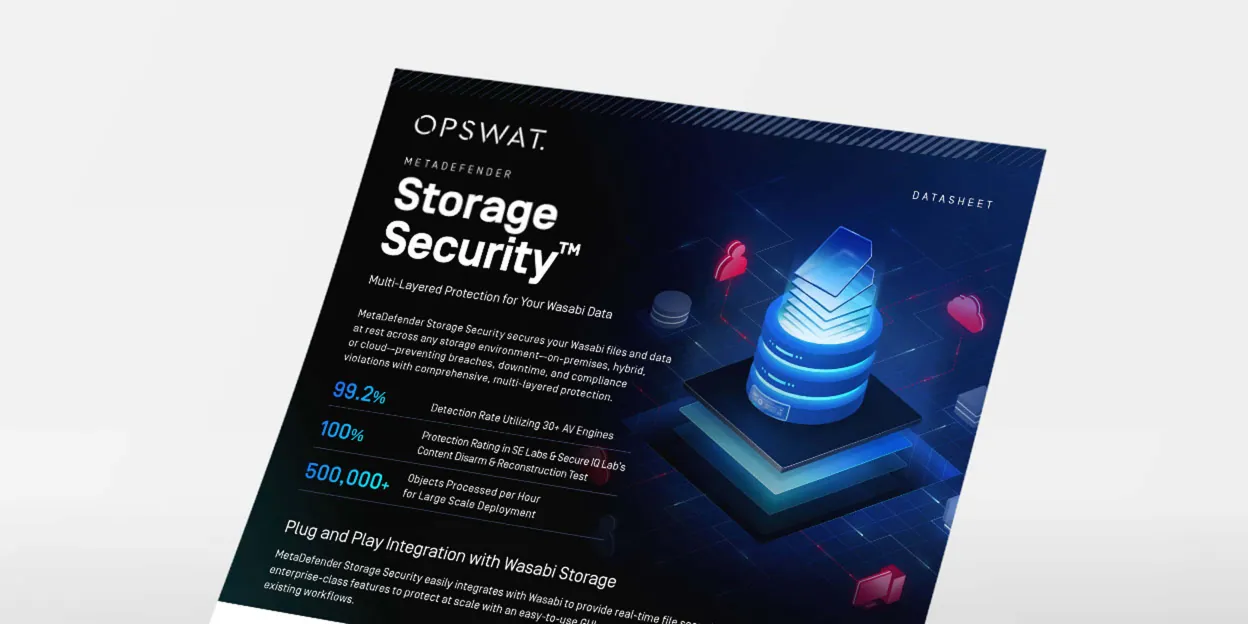
99,2%
de deteção de ameaças

Com o Pacote Max Engines

Digitalização em tempo real, programada e a pedido

Em todos os tipos de armazenamento

Flexível

Implantação

25+

Integrações de armazenamento

Acabar com as ameaças com tecnologias líderes de mercado

Tecnologia Deep CDR™

Detenha as ameaças que os outros não vêem

  • Suporta mais de 200 formatos de ficheiro
  • Sanitizar recursivamente arquivos aninhados de vários níveis
  • Regenerar ficheiros seguros e utilizáveis
100% de pontuação de proteção
da SE Labs
Metascan Multiscanning

Mais motores são melhores do que um

  • Detetar quase 100% do malware
  • Analise simultaneamente com mais de 30 mecanismos AV líderes
99,2% de deteção
com o pacote Max Engines
Adaptive Sandbox

Detetar Malware Evasivo com Sandboxing Avançado Baseado em Emulação

  • Analisar ficheiros a alta velocidade
  • O motor de sandbox anti-evasão extrai IOCs
  • Identificar ameaças de dia zero
  • Permitir a classificação profunda de malware através de API ou integração local
100x mais eficiente em termos de recursos
do que outras caixas de areia
< 1 hora de instalação
e estamos a trabalhar para o ajudar a proteger contra o malware
Proactive DLP

Evitar a perda de dados sensíveis

  • Utilizar modelos baseados em IA para localizar e classificar texto não estruturado em categorias predefinidas
  • Oculta automaticamente informações confidenciais identificadas, como PII, PHI e PCI, em mais de 125 tipos de ficheiros
  • Suporte para reconhecimento ótico de caracteres (OCR) em imagens
125+
Tipos de ficheiros suportados
OCR
reconhecimento de imagem para texto
File-Based Vulnerability Assessment

Detetar vulnerabilidades de aplicações antes de serem instaladas

  • Verificar se o software tem vulnerabilidades conhecidas antes da instalação
  • Analisar os sistemas para detetar vulnerabilidades conhecidas quando os dispositivos estão em repouso
  • Examinar rapidamente as aplicações em execução e as suas bibliotecas para detetar vulnerabilidades
3M+
Pontos de dados recolhidos de dispositivos activos
30K+
CVEs associados com informações sobre a gravidade
  • Tecnologia Deep CDR™

    Detenha as ameaças que os outros não vêem

    • Suporta formatos de ficheiro [supportedFileTypeCount]
    • Sanitizar recursivamente arquivos aninhados de vários níveis
    • Regenerar ficheiros seguros e utilizáveis
    100% de pontuação de proteção
    da SE Labs
  • Metascan Multiscanning

    Mais motores são melhores do que um

    • Detetar quase 100% do malware
    • Analise simultaneamente com mais de 30 mecanismos AV líderes
    99,2% de deteção
    com o pacote Max Engines
  • Adaptive Sandbox

    Detetar Malware Evasivo com Sandboxing Avançado Baseado em Emulação

    • Analisar ficheiros a alta velocidade
    • O motor de sandbox anti-evasão extrai IOCs
    • Identificar ameaças de dia zero
    • Permitir a classificação profunda de malware através de API ou integração local
    100x mais eficiente em termos de recursos
    do que outras caixas de areia
    < 1 hora de instalação
    e estamos a trabalhar para o ajudar a proteger contra o malware
  • Proactive DLP

    Evitar a perda de dados sensíveis

    • Utilizar modelos baseados em IA para localizar e classificar texto não estruturado em categorias predefinidas
    • Oculta automaticamente informações confidenciais identificadas, como PII, PHI e PCI, em mais de 125 tipos de ficheiros
    • Suporte para reconhecimento ótico de caracteres (OCR) em imagens
    125+
    Tipos de ficheiros suportados
    OCR
    reconhecimento de imagem para texto
  • File-Based Vulnerability Assessment

    Detetar vulnerabilidades de aplicações antes de serem instaladas

    • Verificar se o software tem vulnerabilidades conhecidas antes da instalação
    • Analisar os sistemas para detetar vulnerabilidades conhecidas quando os dispositivos estão em repouso
    • Examinar rapidamente as aplicações em execução e as suas bibliotecas para detetar vulnerabilidades
    3M+
    Pontos de dados recolhidos de dispositivos activos
    30K+
    CVEs associados com informações sobre a gravidade

Concebido para ambientes de armazenamento que dão prioridade à segurança

  • Análise em tempo real baseada em partições

    Configurar várias políticas de digitalização em diferentes partições dentro de unidades de armazenamento individuais. Esta abordagem granular permite às empresas implementar políticas de segurança baseadas no risco que se alinham com os requisitos comerciais e os níveis de sensibilidade dos dados.

    Reanálise eficiente de conjuntos de dados grandes e estáticos

    A funcionalidade «Identity Scanning» reconhece ficheiros que não sofreram alterações e reutiliza os resultados de análises anteriores, reduzindo significativamente o tempo de análise em conjuntos de dados de grande dimensão. Um intervalo de reanálise configurável garante que todos os ficheiros sejam reanalisados periodicamente. Ideal para repositórios de cópias de segurança SMB/NFS e disponível para análises a pedido e agendadas.

    Remediações automatizadas de ficheiros para uma gestão abrangente de ficheiros

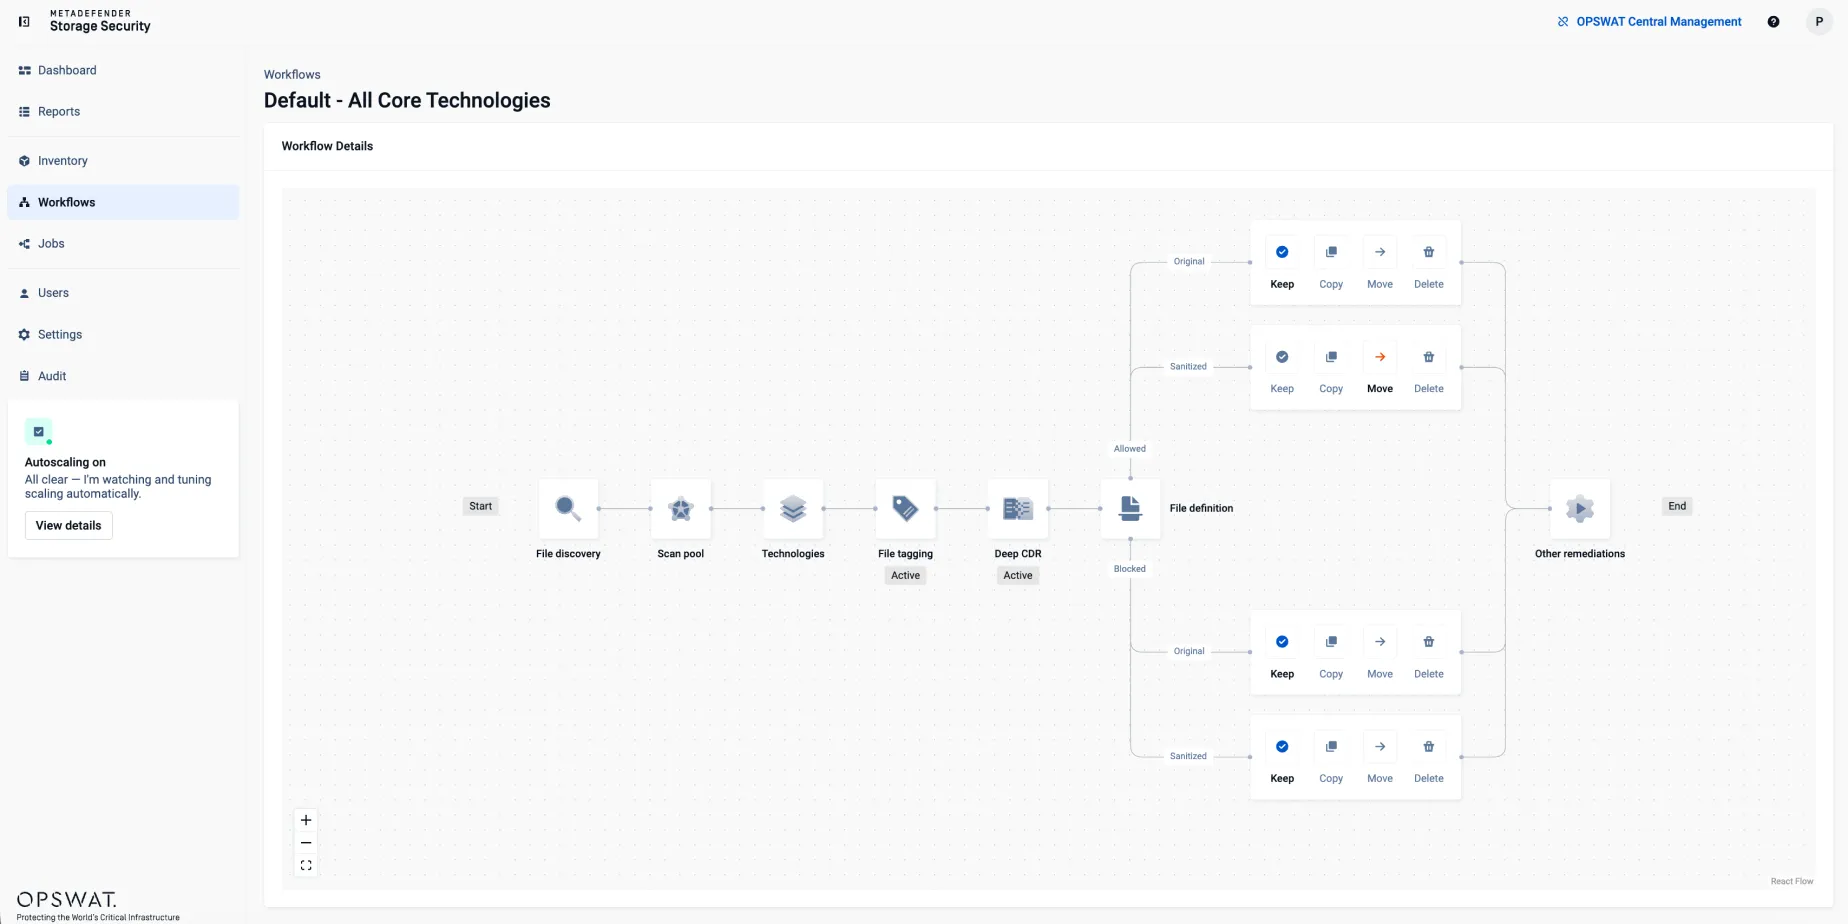
    Personalize os fluxos de trabalho de correção combinando a tecnologia Deep CDR™ com ações como copiar, encriptar, bloquear, mover ou eliminar ficheiros. Foi adicionada uma definição opcional «Eliminar pastas vazias após a correção» para partilhas SMB/NFS/SFTP.

    Fluxo de trabalho de segurança de ficheiros personalizável

    Pipeline de segurança automatizado com processamento em 5 fases (Configuração de análise → Ameaças avançadas → Vulnerabilidades → Sanitização → Marcação de ficheiros). Crie pipelines de processamento de ficheiros personalizados e automatizados, adaptados às necessidades exclusivas da sua organização, tudo sem desenvolvimento adicional de API .

    Análise de versões históricas do SharePoint

    Analise todas as versões históricas dos ficheiros SharePoint, impedindo que os agentes de ameaças explorem os mecanismos de controlo de versões dos ficheiros para contornar os controlos de segurança ou manter o acesso persistente através de versões infectadas restauradas.

    Múltiplos destinos de fluxo de trabalho

    As políticas de correção podem especificar até cinco destinos de cópia/transporte, suportando requisitos complexos de tratamento de dados comuns em indústrias regulamentadas, assegurando simultaneamente a continuidade do negócio através de múltiplas localizações de cópias de segurança.

    Transferência entre domínios para ambientes confidenciais

    Transferência de dados em conformidade entre domínios de classificação, com tratamento isolado de conteúdos não confiáveis. Incluído na versão 4.5.0.

    Integração nativa com o NetApp ONTAP Vscan

    Integração nativa com o NetApp ONTAP Vscan, incluindo o AWS FSx para NetApp ONTAP, com suporte a múltiplos SVM. A integração ocorre ao nível do Vscan, em vez de se montar uma partilha.

    Análise da camada de armazenamento para OPSWAT MFT

    Análise da camada de armazenamento do OPSWAT MFT para clientes que utilizam ambos os produtos.

  • Marcação de ficheiros melhorada para análise forense e rastreio

    Marque os ficheiros com detalhes de processamento para apoiar a análise forense e o rastreio, melhorando as suas capacidades de auditoria e conformidade.

    Prioridade de digitalização personalizada para alocação otimizada de recursos

    Defina as prioridades de análise [Elevada, Média, Baixa] para as análises das unidades de armazenamento. Esta flexibilidade permite aos utilizadores adaptar a atribuição de recursos com base em necessidades específicas de segurança e restrições temporais.

    Cancelar a verificação do ficheiro para um controlo reforçado dos recursos

    Parar o processamento de ficheiros individuais durante as verificações activas. Esta capacidade dá aos utilizadores um maior controlo sobre a atribuição de recursos, ao mesmo tempo que evita o processamento desnecessário de ficheiros que não necessitam de ser verificados.

    Criação de grupos para fluxos de trabalho especializados 

    Organize as unidades de armazenamento de forma eficaz com o agrupamento baseado em tipos. Crie grupos dedicados para unidades de Object Storage e Network Attached Storage para garantir que os fluxos de trabalho de segurança correspondem perfeitamente às caraterísticas e requisitos específicos de cada integração de armazenamento.

    Modos de visualização dupla para maior clareza e controlo

    O sistema de visualização dupla [Grupos e Contas] permite que as organizações organizem as unidades de armazenamento através das perspetivas de Grupos e Contas, adaptando-se a diferentes modelos operacionais e estruturas organizacionais.

    Autodescoberta Cloud

    Cloud A funcionalidade de deteção automática de buckets está disponível para o AWS S3, o SharePoint Online, a Google Cloud e e o Azure Blob Storage. Esta nova funcionalidade deteta e adiciona automaticamente os seus buckets de armazenamento na nuvem, de forma a eliminar erros de configuração manual, poupar tempo administrativo e simplificar a gestão da segurança multicloud.

    Capacidades de integração melhoradas

    Inclui suporte FTP (juntamente com SMB/NFS/SFTP), webhooks de ficheiros individuais e syslog seguro com TLS, permitindo procedimentos de resposta automatizados e transmissão segura de dados de auditoria para sistemas centralizados de gestão de registos.

  • Análise em tempo real baseada em partições

    Configurar várias políticas de digitalização em diferentes partições dentro de unidades de armazenamento individuais. Esta abordagem granular permite às empresas implementar políticas de segurança baseadas no risco que se alinham com os requisitos comerciais e os níveis de sensibilidade dos dados.

  • Reanálise eficiente de conjuntos de dados grandes e estáticos

    A funcionalidade «Identity Scanning» reconhece ficheiros que não sofreram alterações e reutiliza os resultados de análises anteriores, reduzindo significativamente o tempo de análise em conjuntos de dados de grande dimensão. Um intervalo de reanálise configurável garante que todos os ficheiros sejam reanalisados periodicamente. Ideal para repositórios de cópias de segurança SMB/NFS e disponível para análises a pedido e agendadas.

  • Remediações automatizadas de ficheiros para uma gestão abrangente de ficheiros

    Personalize os fluxos de trabalho de correção combinando a tecnologia Deep CDR™ com ações como copiar, encriptar, bloquear, mover ou eliminar ficheiros. Foi adicionada uma definição opcional «Eliminar pastas vazias após a correção» para partilhas SMB/NFS/SFTP.

  • Fluxo de trabalho de segurança de ficheiros personalizável

    Pipeline de segurança automatizado com processamento em 5 fases (Configuração de análise → Ameaças avançadas → Vulnerabilidades → Sanitização → Marcação de ficheiros). Crie pipelines de processamento de ficheiros personalizados e automatizados, adaptados às necessidades exclusivas da sua organização, tudo sem desenvolvimento adicional de API .

  • Análise de versões históricas do SharePoint

    Analise todas as versões históricas dos ficheiros SharePoint, impedindo que os agentes de ameaças explorem os mecanismos de controlo de versões dos ficheiros para contornar os controlos de segurança ou manter o acesso persistente através de versões infectadas restauradas.

  • Múltiplos destinos de fluxo de trabalho

    As políticas de correção podem especificar até cinco destinos de cópia/transporte, suportando requisitos complexos de tratamento de dados comuns em indústrias regulamentadas, assegurando simultaneamente a continuidade do negócio através de múltiplas localizações de cópias de segurança.

  • Transferência entre domínios para ambientes confidenciais

    Transferência de dados em conformidade entre domínios de classificação, com tratamento isolado de conteúdos não confiáveis. Incluído na versão 4.5.0.

  • Integração nativa com o NetApp ONTAP Vscan

    Integração nativa com o NetApp ONTAP Vscan, incluindo o AWS FSx para NetApp ONTAP, com suporte a múltiplos SVM. A integração ocorre ao nível do Vscan, em vez de se montar uma partilha.

  • Análise da camada de armazenamento para OPSWAT MFT

    Análise da camada de armazenamento do OPSWAT MFT para clientes que utilizam ambos os produtos.

  • Marcação de ficheiros melhorada para análise forense e rastreio

    Marque os ficheiros com detalhes de processamento para apoiar a análise forense e o rastreio, melhorando as suas capacidades de auditoria e conformidade.

  • Prioridade de digitalização personalizada para alocação otimizada de recursos

    Defina as prioridades de análise [Elevada, Média, Baixa] para as análises das unidades de armazenamento. Esta flexibilidade permite aos utilizadores adaptar a atribuição de recursos com base em necessidades específicas de segurança e restrições temporais.

  • Cancelar a verificação do ficheiro para um controlo reforçado dos recursos

    Parar o processamento de ficheiros individuais durante as verificações activas. Esta capacidade dá aos utilizadores um maior controlo sobre a atribuição de recursos, ao mesmo tempo que evita o processamento desnecessário de ficheiros que não necessitam de ser verificados.

  • Criação de grupos para fluxos de trabalho especializados 

    Organize as unidades de armazenamento de forma eficaz com o agrupamento baseado em tipos. Crie grupos dedicados para unidades de Object Storage e Network Attached Storage para garantir que os fluxos de trabalho de segurança correspondem perfeitamente às caraterísticas e requisitos específicos de cada integração de armazenamento.

  • Modos de visualização dupla para maior clareza e controlo

    O sistema de visualização dupla [Grupos e Contas] permite que as organizações organizem as unidades de armazenamento através das perspetivas de Grupos e Contas, adaptando-se a diferentes modelos operacionais e estruturas organizacionais.

  • Autodescoberta Cloud

    Cloud A funcionalidade de deteção automática de buckets está disponível para o AWS S3, o SharePoint Online, a Google Cloud e e o Azure Blob Storage. Esta nova funcionalidade deteta e adiciona automaticamente os seus buckets de armazenamento na nuvem, de forma a eliminar erros de configuração manual, poupar tempo administrativo e simplificar a gestão da segurança multicloud.

  • Capacidades de integração melhoradas

    Inclui suporte FTP (juntamente com SMB/NFS/SFTP), webhooks de ficheiros individuais e syslog seguro com TLS, permitindo procedimentos de resposta automatizados e transmissão segura de dados de auditoria para sistemas centralizados de gestão de registos.

Flexibilidade de implementação: escolha o modelo certo para a sua infraestrutura

Integre MetaDefender Storage Security à sua infraestrutura de TI existente, seja no local, em arquiteturas de microsserviços ou por meio de SaaS. Escolha o modelo de implementação que se adequa às suas necessidades para uma plataforma de proteção de dados empresariais que se adapta ao seu ambiente.
No local

Máquinas virtuais na sua própria infraestrutura, incluindo ambientes totalmente isolados (air-gapped). O utilizador executa o MDSS, o MetaDefender , oCore e os serviços partilhados (PostgreSQL, Redis, RabbitMQ). É possível escalar adicionando instâncias do MDSS e do Core . Adequa-se a ambientes regulamentados e classificados, onde nada sai da rede.
Híbrido

Implemente a partir de imagens do AWS, Azure ou do Google Cloud e transfira os serviços partilhados para equivalentes geridos, como o Amazon RDS, o ElastiCache e o Amazon MQ. Isto reduz os custos operacionais, mantendo simultaneamente a implementação na sua própria conta na nuvem. A implementação em contentores no Kubernetes (EKS, AKS ou GKE) proporciona um dimensionamento automático que adapta a capacidade à profundidade da fila.
Cloud através de MetaDefender Cloud

SaaS, sem necessidade de infraestrutura, multilocatário com administração ao nível do locatário. A forma mais rápida de proteger o armazenamento na nuvem, como o SharePoint Online ou o S3, sem ter de configurar nada.

Confiança a nível mundial para defender o que é crítico
SOBRE

A HiBob é uma empresa global de tecnologia de recursos humanos, nativa da nuvem, com uma aplicação responsável pela gestão de todo o ciclo de vida dos colaboradores - integração, tempo e assiduidade, remuneração, avaliação de desempenho, tarefas e saída.

CASO DE UTILIZAÇÃO

A HiBob estabeleceu um modelo de contratação chamado «Bob Hiring», permitindo que candidatos externos enviassem as suas candidaturas através de um portal. Isso levantou preocupações sobre a higienização de ficheiros e a integridade dos dados. Eles precisavam de uma solução que se integrasse perfeitamente com a sua infraestrutura de nuvem AWS S3. MetaDefender Storage Security OPSWAT,Storage Security tecnologia Deep CDR™ e Multiscanning , forneceu a proteção necessária, fortalecendo significativamente as suas defesas contra malware e vulnerabilidades de dia zero.

SOBRE

Uma organização líder na área da contabilidade profissional, com presença em toda a região da Ásia-Pacífico e mais de 50 000 colaboradores, que presta serviços de auditoria, fiscalidade, assessoria e consultoria a clientes dos setores público e privado.

CASO DE UTILIZAÇÃO

A organização recorre ao Microsoft SharePoint Online para a colaboração diária, sendo que os colaboradores carregam e partilham grandes volumes de documentos, incluindo registos financeiros confidenciais e materiais a entregar aos clientes. Este elevado nível de atividade relacionada com ficheiros aumentou o risco de ficheiros infetados por malware ou comprometidos serem descarregados, partilhados ou armazenados sem uma inspeção automatizada no momento do armazenamento. A organização precisava de verificar se todos os ficheiros eram seguros, sem atrasar a colaboração nem adicionar etapas manuais. O OPSWAT, com o MetaDefender Storage Security Cloud , forneceu proteção automatizada e baseada em políticas, integrada com o SharePoint Online, utilizando o Metascan™ Multiscanning e a tecnologia Deep CDR™ para detetar ameaças e remover conteúdo malicioso incorporado.

SOBRE

Um fabricante aeroespacial europeu e fornecedor global de componentes de satélites e estruturas de foguetões essenciais para missões, com mais de 1 600 colaboradores e um historial que abrange cinco décadas de missões espaciais. Os seus sistemas apoiam as comunicações por satélite, a observação da Terra, a previsão meteorológica e a exploração planetária.

CASO DE UTILIZAÇÃO

Durante uma migração crítica do centro de dados, o fabricante enfrentou dificuldades para digitalizar e transferir com segurança grandes volumes de ficheiros confidenciais. A sua abordagem de digitalização baseada em scripts carecia de escalabilidade e fiabilidade, o que atrasava as operações e suscitava preocupações em matéria de conformidade, enquanto a forte preferência por uma implementação baseada em Linux aumentava a complexidade da integração. A OPSWAT forneceu uma configuração personalizada do MetaDefender Storage Security no Linux, implementando duas instâncias do MetaDefender Storage Security e dois motores do MetaDefender Core para resolver os problemas de integração, otimizar a digitalização e permitir uma migração segura e escalável.

SOBRE

Uma agência governamental de defesa do Sudeste Asiático dedicada a aplicar a inovação e os conhecimentos de engenharia para reforçar a segurança nacional, colaborando com líderes do setor para integrar tecnologias avançadas em infraestruturas essenciais para o cumprimento das missões.

CASO DE UTILIZAÇÃO

A agência estabeleceu uma parceria com um prestador de serviços tecnológicos para construir um centro de dados de informação classificada, onde os rigorosos requisitos de segurança, a partilha limitada de informações e a integração complexa de sistemas dificultavam a introdução de novas soluções. A OPSWAT implementou uma implementação faseada de instâncias do MetaDefender Storage Security e do MetaDefender Core , integrando um motor antivírus personalizado e soluções de sandbox incorporadas para a análise avançada de ameaças. Isto garantiu que os ficheiros recebidos fossem analisados e validados antes de entrarem no ambiente.

Cumpra os seus requisitos de conformidade
com confiança

MetaDefender Storage Security ajuda a apoiar uma vasta gama de iniciativas de conformidade, analisando ficheiros armazenados em busca de malware, dados sensíveis e vulnerabilidades, proporcionando funcionalidades que podem ajudar a cumprir os requisitos associados a regulamentações como a HIPAA, o RGPD ou a PCI DSS.
Proteja-se em três passos simples
1

Entre em contacto com os nossos especialistas

1

Entre em contacto com os nossos especialistas

Tenha uma breve conversa para definir o âmbito do projeto, de modo a mapear o seu parque de armazenamento e os volumes de ficheiros, para que a implementação seja dimensionada corretamente desde o início.

2

Integrar sem problemas

2

Integrar sem problemas

Ligue as suas plataformas de armazenamento, opte por uma verificação em tempo real, programada ou a pedido e configure o fluxo de trabalho que determina o que acontece a um ficheiro com base no resultado da verificação.

3

Proteger com confiança

3

Proteger com confiança

A digitalização decorre de forma contínua, os ficheiros são processados de acordo com o fluxo de trabalho que configurou e todos os resultados são registados para efeitos de auditoria e relatórios de conformidade.

  • Entre em contacto com os nossos especialistas

    Tenha uma breve conversa para definir o âmbito do projeto, de modo a mapear o seu parque de armazenamento e os volumes de ficheiros, para que a implementação seja dimensionada corretamente desde o início.

  • Integrar sem problemas

    Ligue as suas plataformas de armazenamento, opte por uma verificação em tempo real, programada ou a pedido e configure o fluxo de trabalho que determina o que acontece a um ficheiro com base no resultado da verificação.

  • Proteger com confiança

    A digitalização decorre de forma contínua, os ficheiros são processados de acordo com o fluxo de trabalho que configurou e todos os resultados são registados para efeitos de auditoria e relatórios de conformidade.

Opções de integração flexíveis para armazenamento no local e Cloud 

Documentação técnica

Explore o panorama técnico completo do MetaDefender Storage Security - tudo o que precisa para compreender, implementar e otimizar.

Começar a trabalhar

Introdução
Planear a arquitetura, a implementação, os requisitos do sistema e o licenciamento.
Instalação
Implante em qualquer lugar com orientação de configuração passo a passo.
Configuração e gestão
Saiba como configurar o produto. Informações pormenorizadas para cada opção.

Implementação e utilização

Integrações
Guias de integração com outros produtos OPSWAT e produtos de terceiros.
Operações
Documentação pormenorizada sobre a utilização do produto.

Apoio

Base de dados de conhecimento
Respostas a perguntas comuns sobre as capacidades do produto e artigos relacionados sobre tópicos populares.
Guia de resolução de problemas
Como investigar problemas de produtos.

Desbloquear todo o potencial dos nossos produtos

Mergulhe nos documentos OPSWAT hoje mesmo para obter guias detalhados, dicas de resolução de problemas e referências valiosas.
Logótipo dos documentos OPSWAT

FAQs

MetaDefender Storage Security é uma plataforma de segurança de ficheiros de nível empresarial que protege os dados em repouso em ambientes de armazenamento locais, híbridos e na nuvem. Aplica várias tecnologias de segurança — incluindo o Metascan™ Multiscanning, a tecnologia Deep CDR™, o Proactive DLP™, a Avaliação de Vulnerabilidades e o Adaptive Sandbox — para detetar, corrigir e prevenir ameaças nos ficheiros armazenados.

Sim. O MetaDefender Storage Security gere a conectividade de armazenamento, a deteção de ficheiros, o fluxo de trabalho e a correção, enquanto o MetaDefender Core realiza a análise. Cada pacote MetaDefender Storage Security inclui um pacote do motor MetaDefender Core , pelo que a profundidade de análise necessária é dimensionada e licenciada em conjunto com a cobertura de armazenamento. O Core pode ser auto-hospedado, implementado a partir de uma imagem de um mercado na nuvem ou utilizado como MetaDefender Cloud .

Integra-se com mais de 25 plataformas de armazenamento, incluindo AWS S3, Microsoft Azure Blob Storage, Google Cloud, Alibaba Cloud, NetApp ONTAP, Dell EMC Isilon, SharePoint Online, OneDrive, Box, Wasabi, MinIO e qualquer armazenamento compatível com SMB/NFS/SFTP ou S3.

A tecnologia Deep CDR™ processa ficheiros removendo conteúdos potencialmente perigosos — tais como scripts e macros incorporados — de mais de 200 tipos de ficheiros e, em seguida, regenera uma cópia limpa e totalmente funcional. Esta abordagem elimina as ameaças que escapam à deteção baseada em assinaturas, sem impedir a utilização do ficheiro.

Storage Security Sim. O serviço « MetaDefender » (

MetaDefender Storage Security pode ser implementado como máquinas virtuais em ambientes locais e híbridos, através do Kubernetes (compatível com EKS, AKS e GKE), ou como uma solução nativa da nuvem do tipo IaaS/SaaS que não requer hardware dedicado.

Proteja o seu armazenamento contra ameaças cibernéticas

Preencha o formulário e entraremos em contacto no prazo de 1 dia útil.
Mais de 2.100 empresas em todo o mundo confiam em nós.