Cibersegurança com enfoque na prevenção para o setor da energia e dos serviços públicos
Desde salas de controlo nucleares até plataformas offshore, o « OPSWAT » bloqueia as ameaças veiculadas por ficheiros e dispositivos antes de estas atingirem os sistemas OT críticos.
- Segurança com Prioridade na Prevenção
- Conformidade pronta para auditoria
- Continuidade operacional sem interrupções
OPSWAT a confiança de
1,500+
1,800+
30+
13,000+
Onde a segurança das infraestruturas energéticas falha

O ponto cego removível do « Media »
Os técnicos no terreno recorrem a unidades de armazenamen USB es para efetuar correções em sistemas SCADA, confiando, por predefinição, nos suportes internos. Sem que seja obrigatória a verificação de vírus no momento da utilização, uma única unidade infetada pode comprometer ativos críticos sem deixar qualquer rasto.

Ficheiros não verificados que atravessam a fronteira entre TI e OT
Os dados têm de circular entre as áreas de TI e OT, mas, sem uma inspeção na fronteira, cada transferência, correção e carregamento do fornecedor torna-se um caminho não verificado para os sistemas de produção.

Sistemas antigos ultrapassados pelas ameaças modernas
Os sistemas de controlo com décadas de existência não conseguem dar resposta às necessidades atuais de segurança dos terminais nem à gestão de correções, mas representam a maior parte da infraestrutura crítica de OT e não podem ser substituídos de um dia para o outro.
Conformidade sem aplicação da lei
As normas NERC CIP, IEC 62443 e NRC 10 CFR 73.54 exigem controlos comprováveis e preparados para auditoria. Muitas organizações conseguem documentar as suas políticas, mas não conseguem comprovar a sua aplicação consistente, uma lacuna que custa milhões em multas e prejudica a reputação.
Os atacantes foram os primeiros a adotar a IA
Os adversários criam agora malware polimórfico e iscos convincentes mais rapidamente do que as defesas baseadas em assinaturas conseguem atualizar-se, e os ambientes OT são os que demoram mais tempo a atualizar-se.
- Media amovíveis
O ponto cego removível do « Media »
Os técnicos no terreno recorrem a unidades de armazenamen USB es para efetuar correções em sistemas SCADA, confiando, por predefinição, nos suportes internos. Sem que seja obrigatória a verificação de vírus no momento da utilização, uma única unidade infetada pode comprometer ativos críticos sem deixar qualquer rasto.
- Transferências entre TI e OT
Ficheiros não verificados que atravessam a fronteira entre TI e OT
Os dados têm de circular entre as áreas de TI e OT, mas, sem uma inspeção na fronteira, cada transferência, correção e carregamento do fornecedor torna-se um caminho não verificado para os sistemas de produção.
- Sistemas legados
Sistemas antigos ultrapassados pelas ameaças modernas
Os sistemas de controlo com décadas de existência não conseguem dar resposta às necessidades atuais de segurança dos terminais nem à gestão de correções, mas representam a maior parte da infraestrutura crítica de OT e não podem ser substituídos de um dia para o outro.
- Complexidades da conformidade
Conformidade sem aplicação da lei
As normas NERC CIP, IEC 62443 e NRC 10 CFR 73.54 exigem controlos comprováveis e preparados para auditoria. Muitas organizações conseguem documentar as suas políticas, mas não conseguem comprovar a sua aplicação consistente, uma lacuna que custa milhões em multas e prejudica a reputação.
- Ameaças impulsionadas pela IA
Os atacantes foram os primeiros a adotar a IA
Os adversários criam agora malware polimórfico e iscos convincentes mais rapidamente do que as defesas baseadas em assinaturas conseguem atualizar-se, e os ambientes OT são os que demoram mais tempo a atualizar-se.
Proteção de ponta a ponta com prioridade na prevenção
OPSWAT impede as ameaças antes de estas atingirem os sistemas de controlo — através de medidas físicas, inspeção aprofundada e controlo centralizado das políticas.
Controlo físico em todos os pontos de entrada
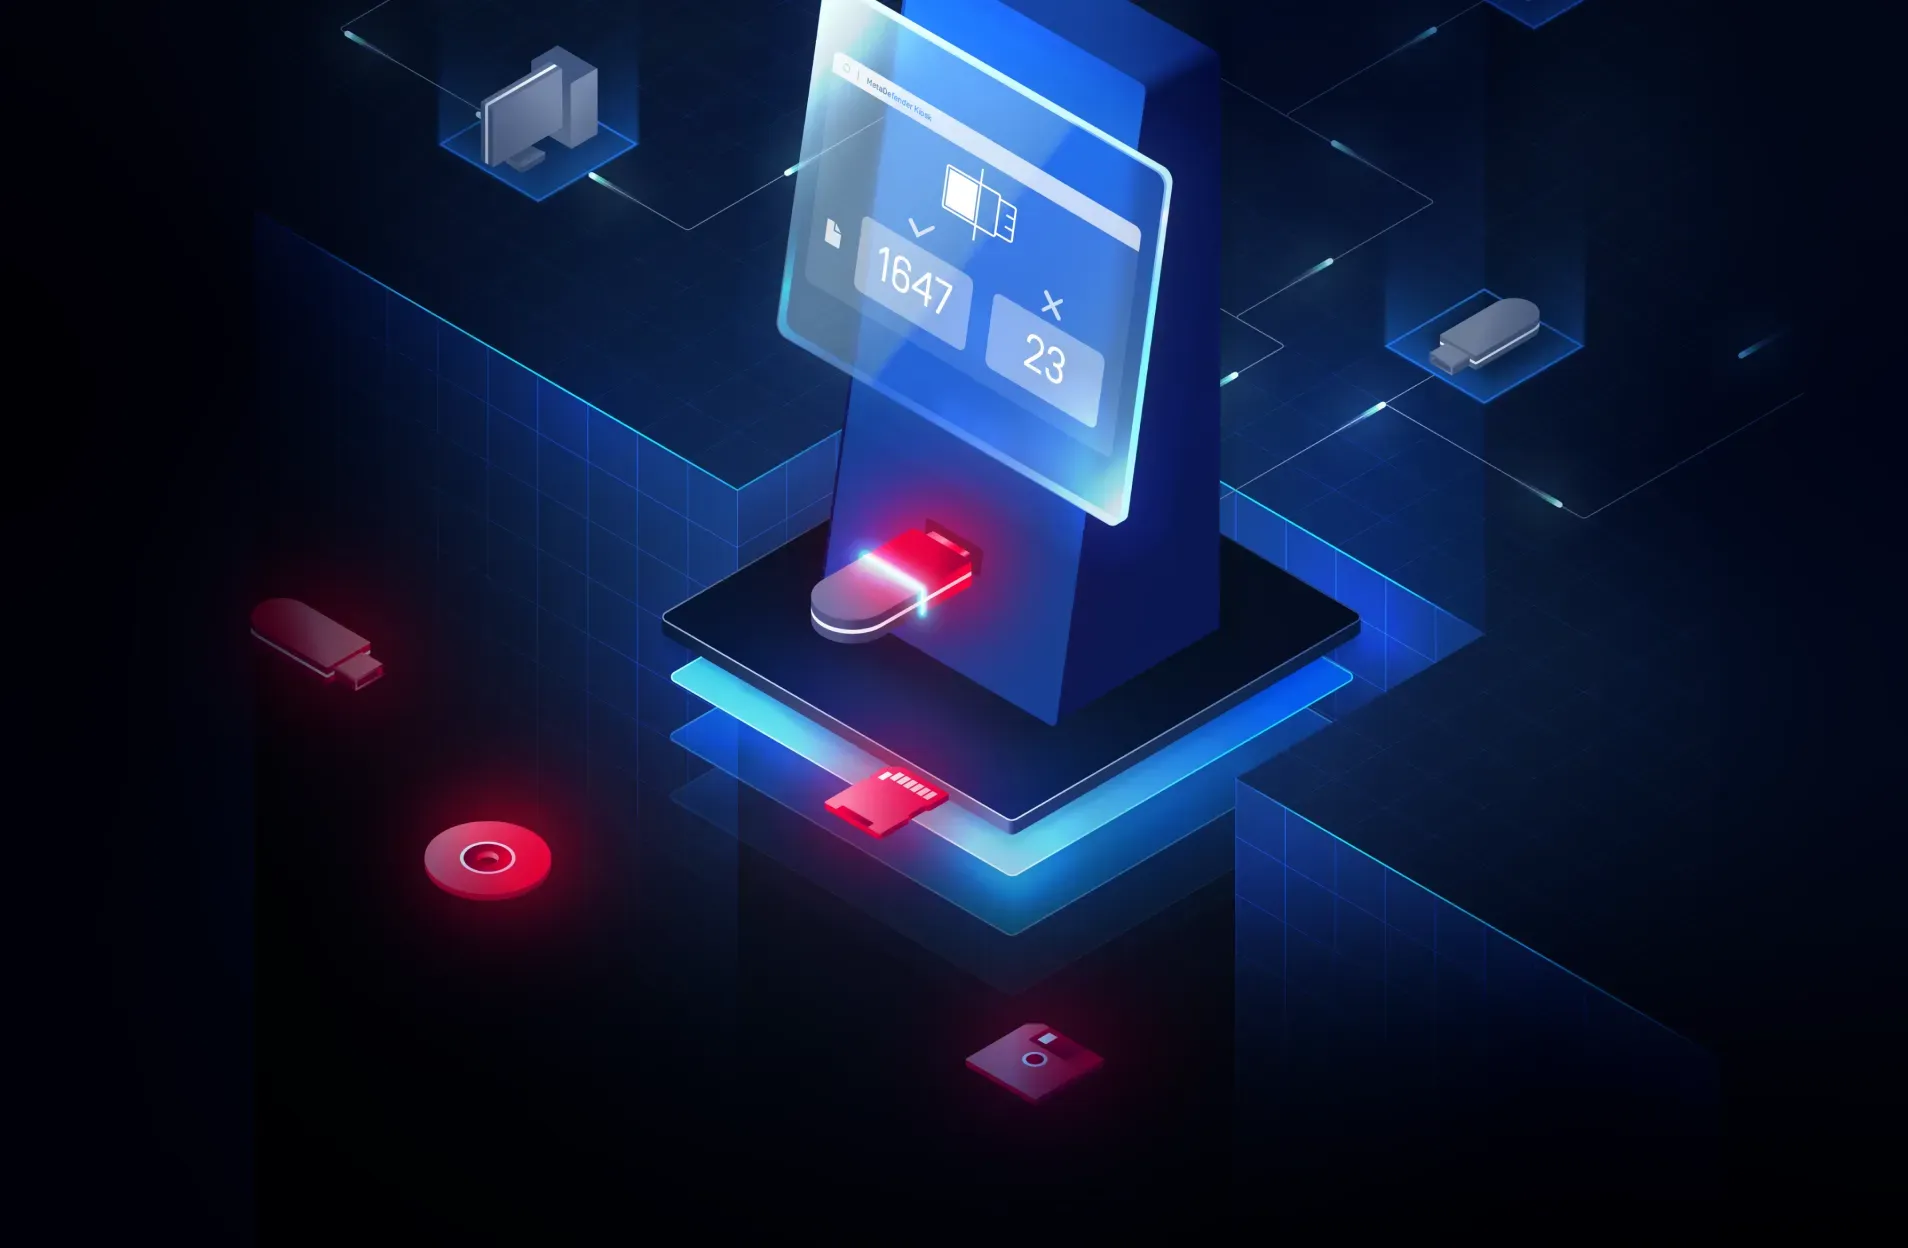
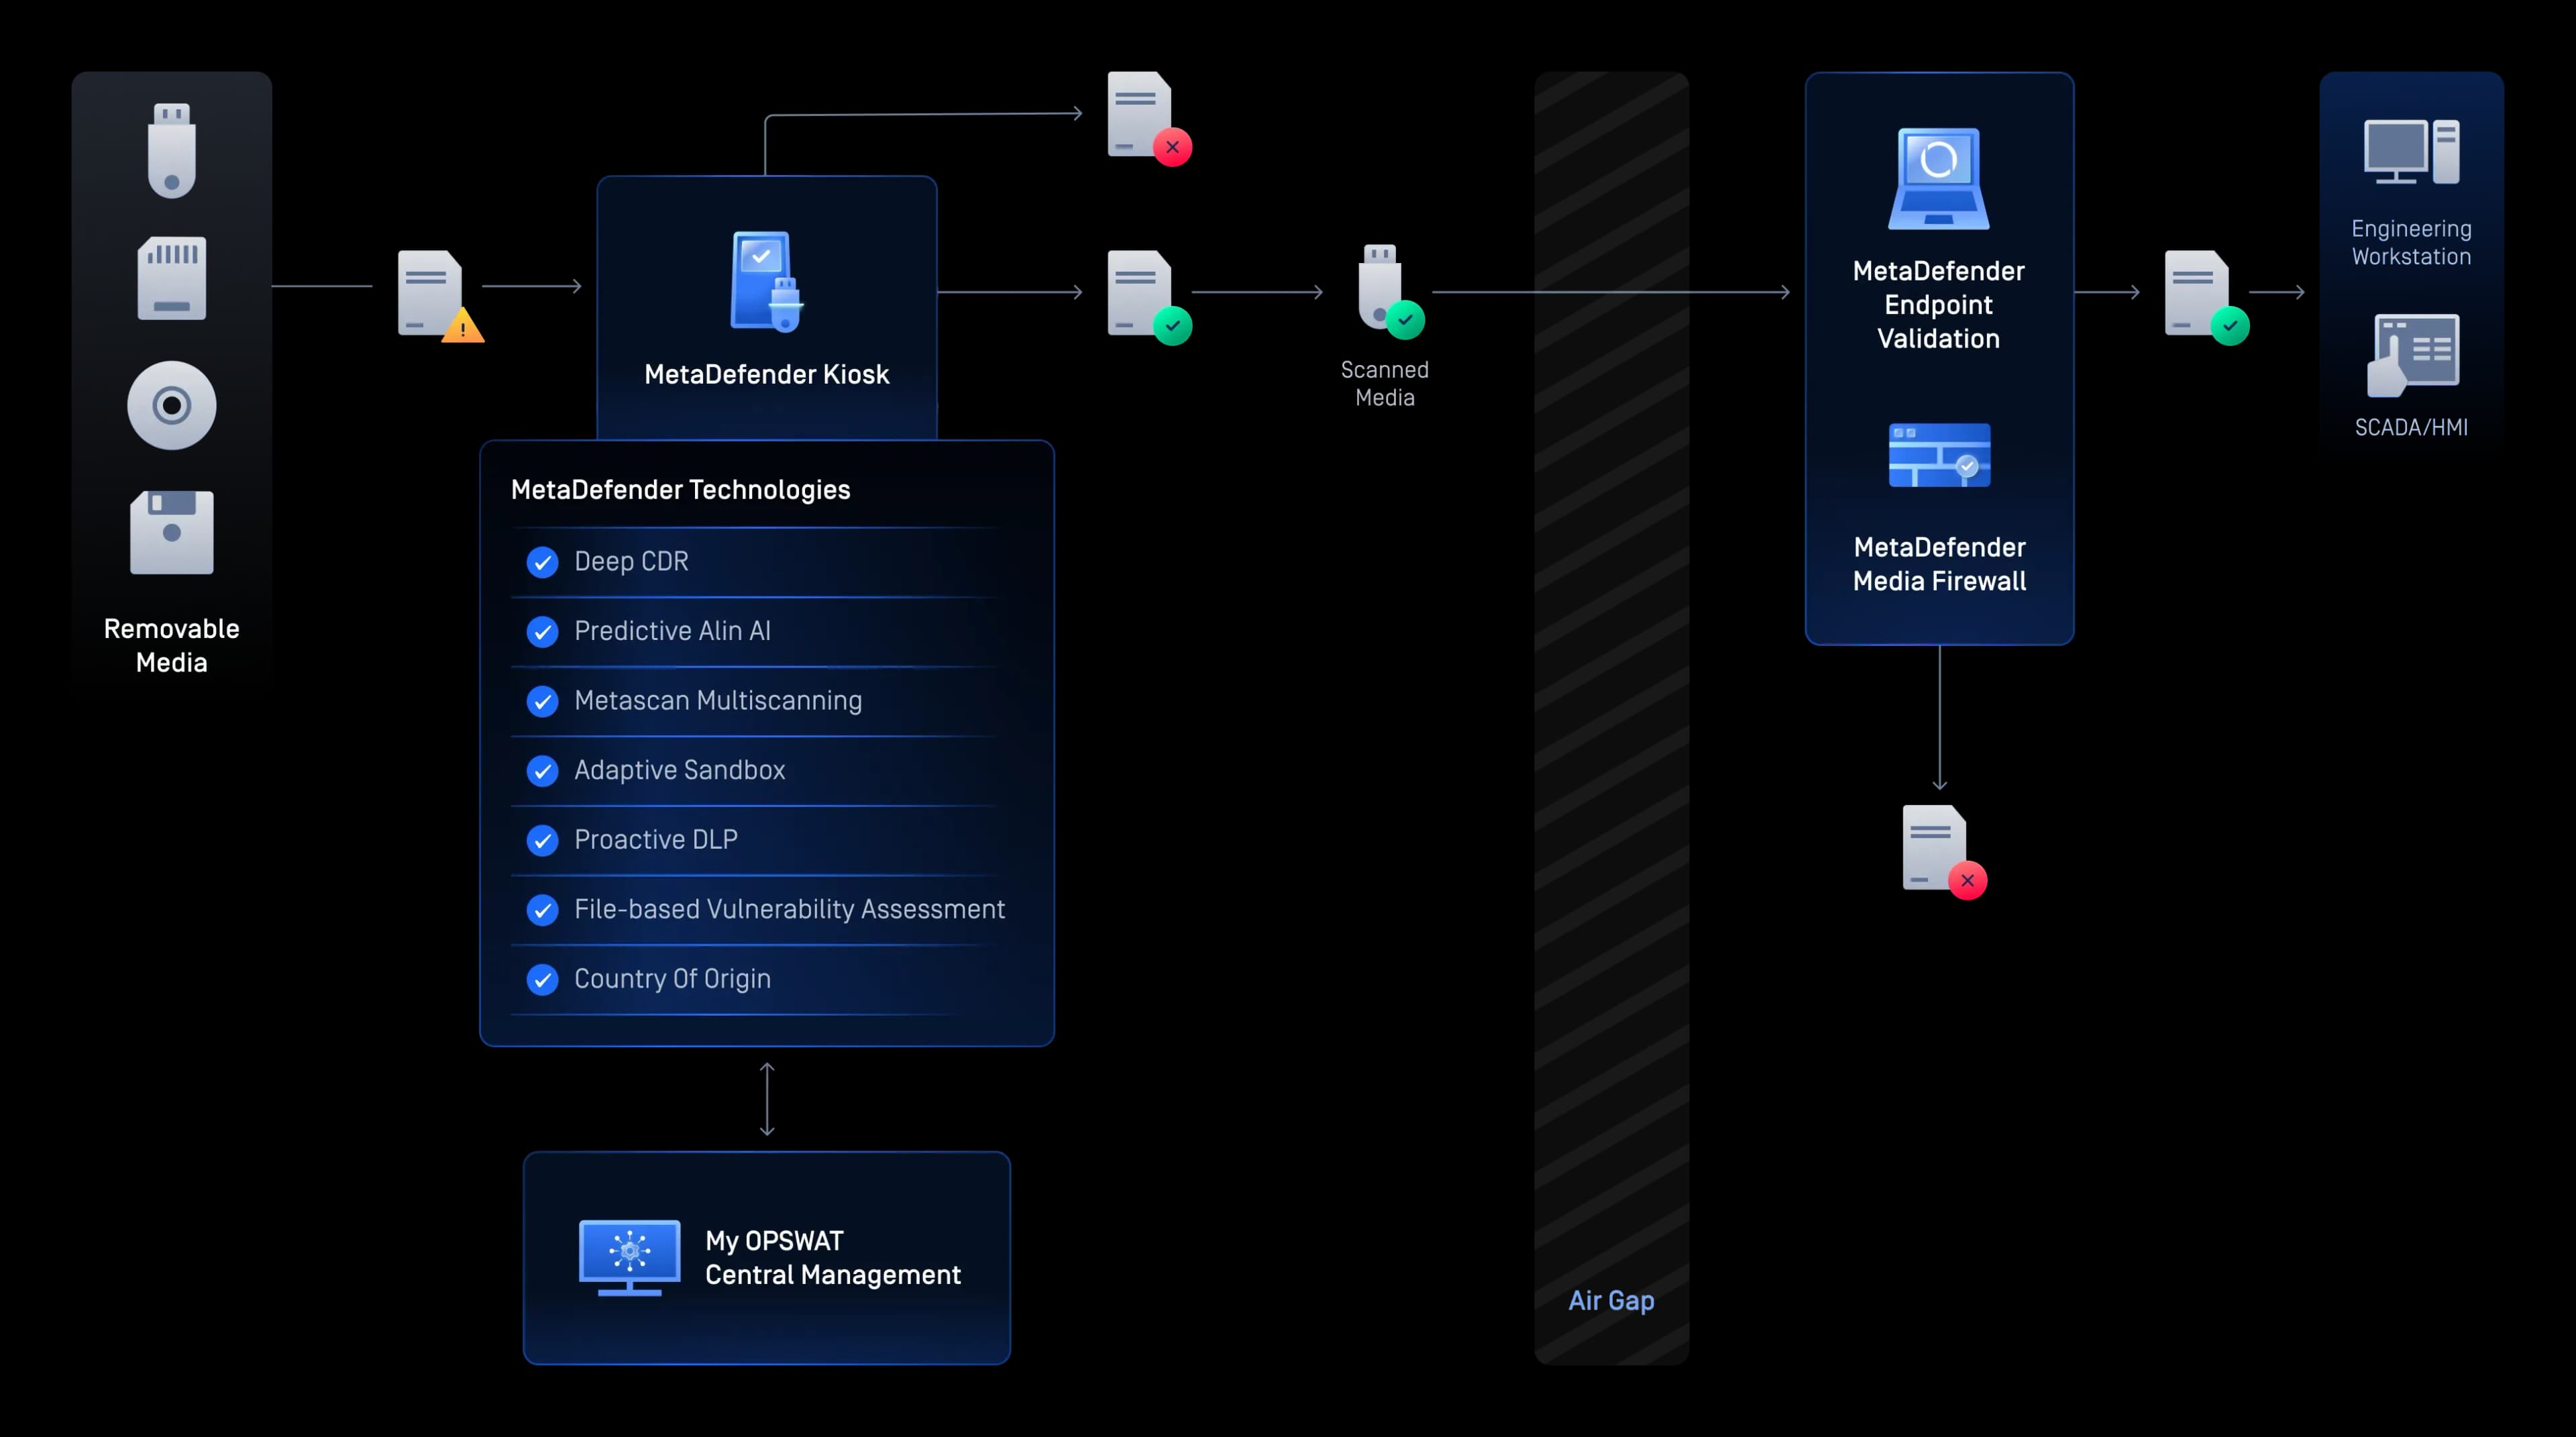
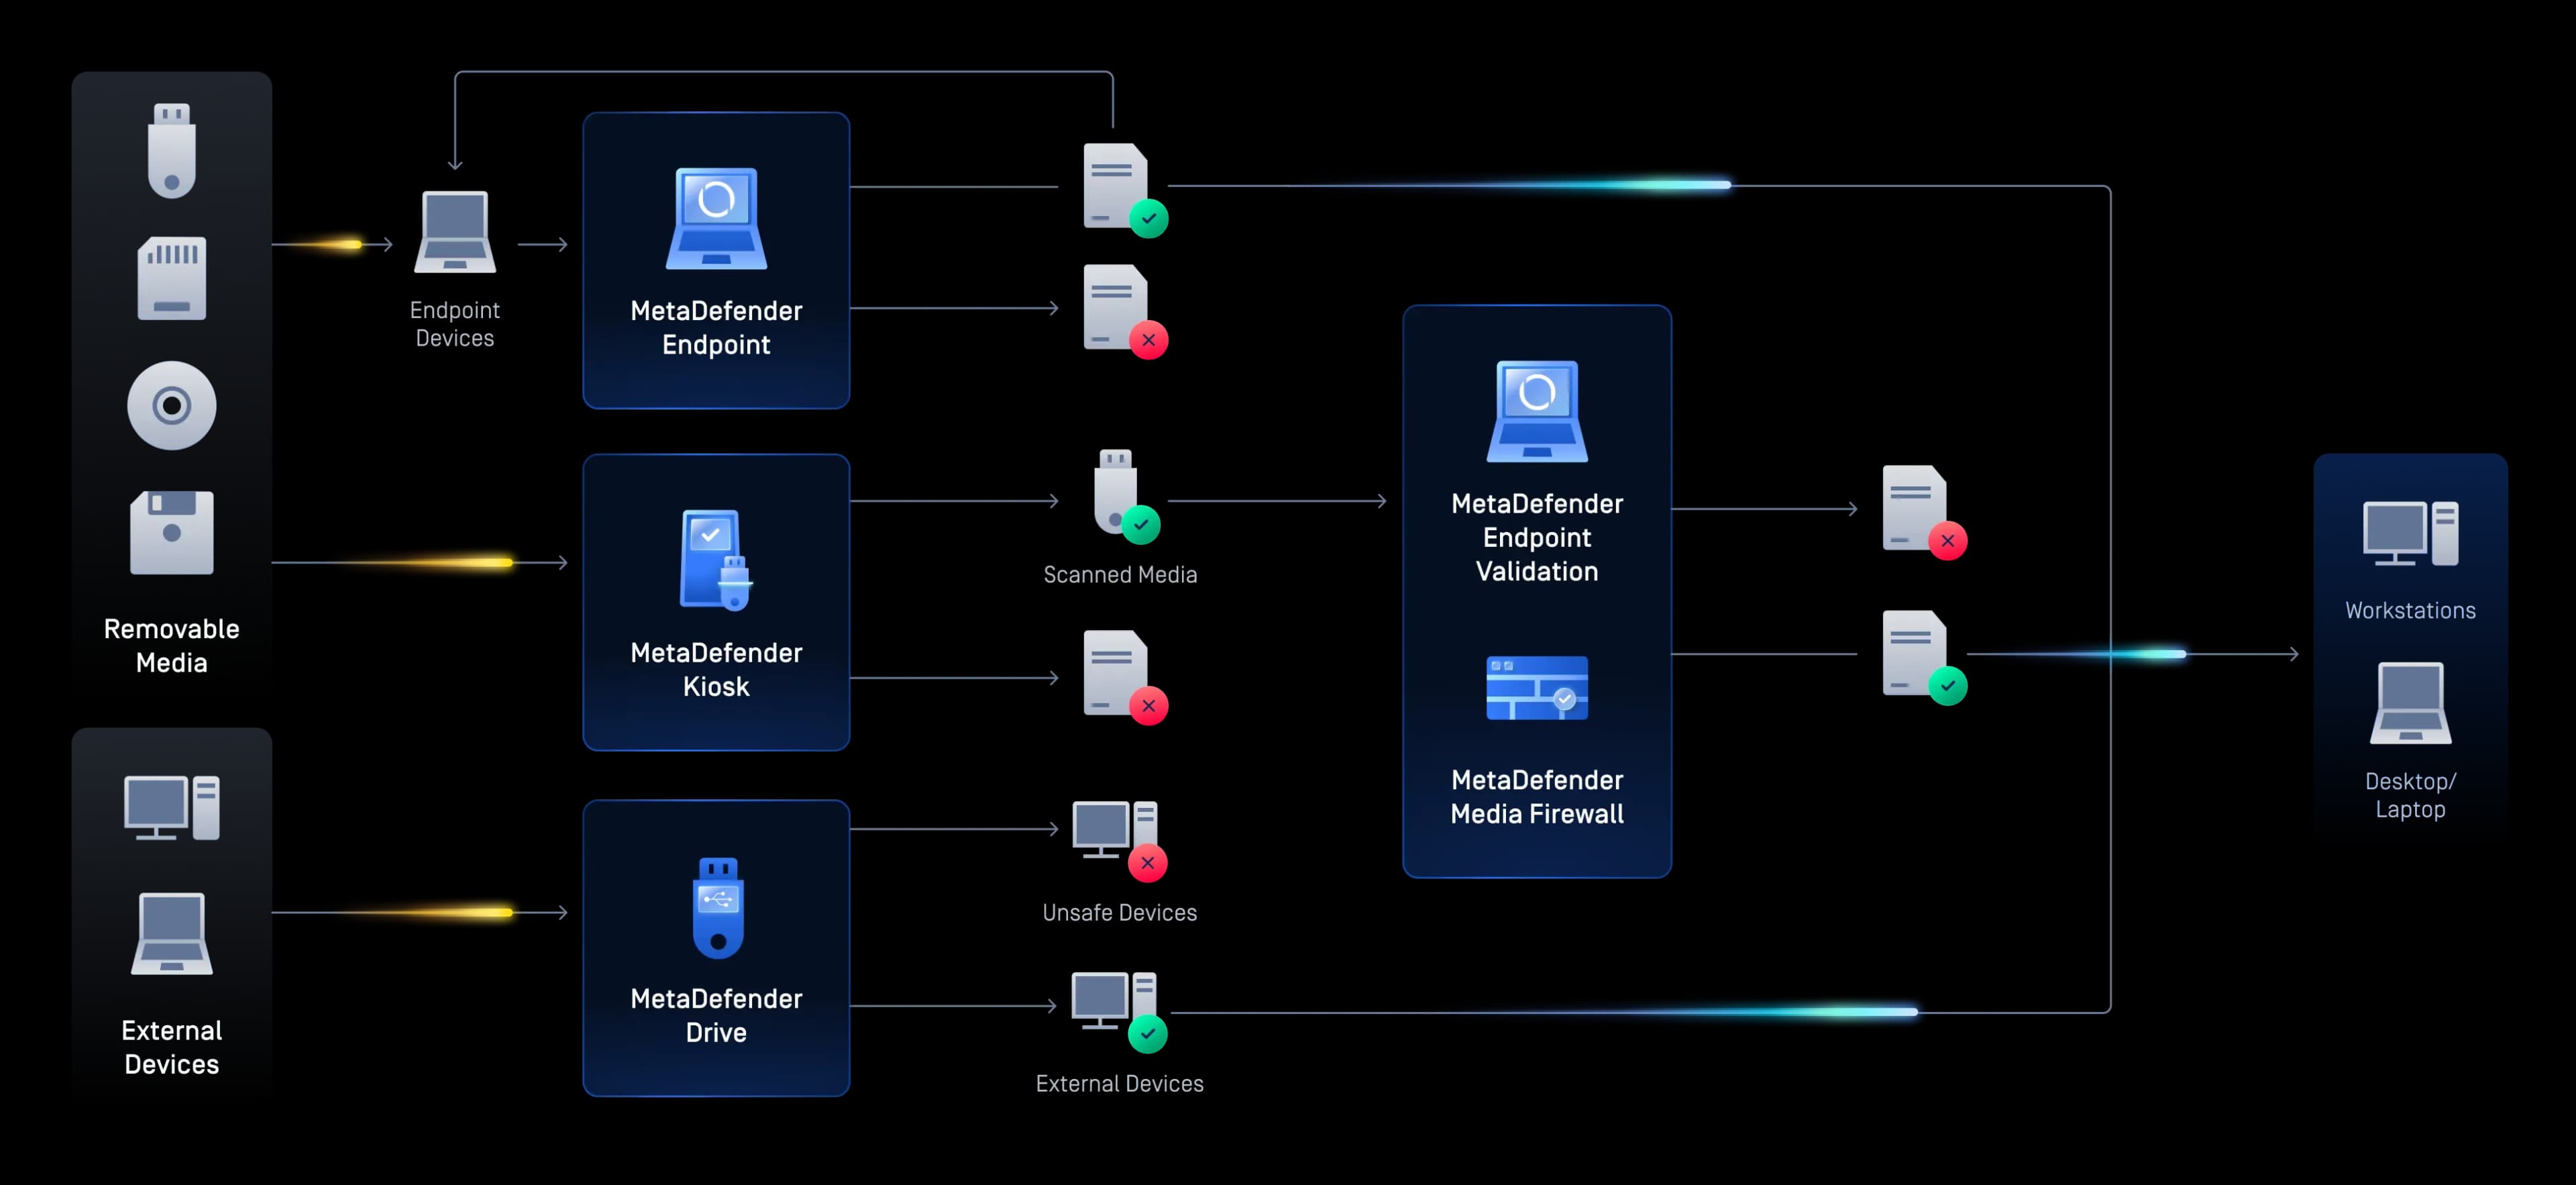
O MetaDefender™ Kiosk, Drive, Media ,Firewall e Endpoint garante a segurança dos suportes removíveis e dos dispositivos temporários, através da análise, validação e controlo desses dispositivos antes de estes acederem a sistemas OT críticos.
Secure Transferências de dados entre TI e OT
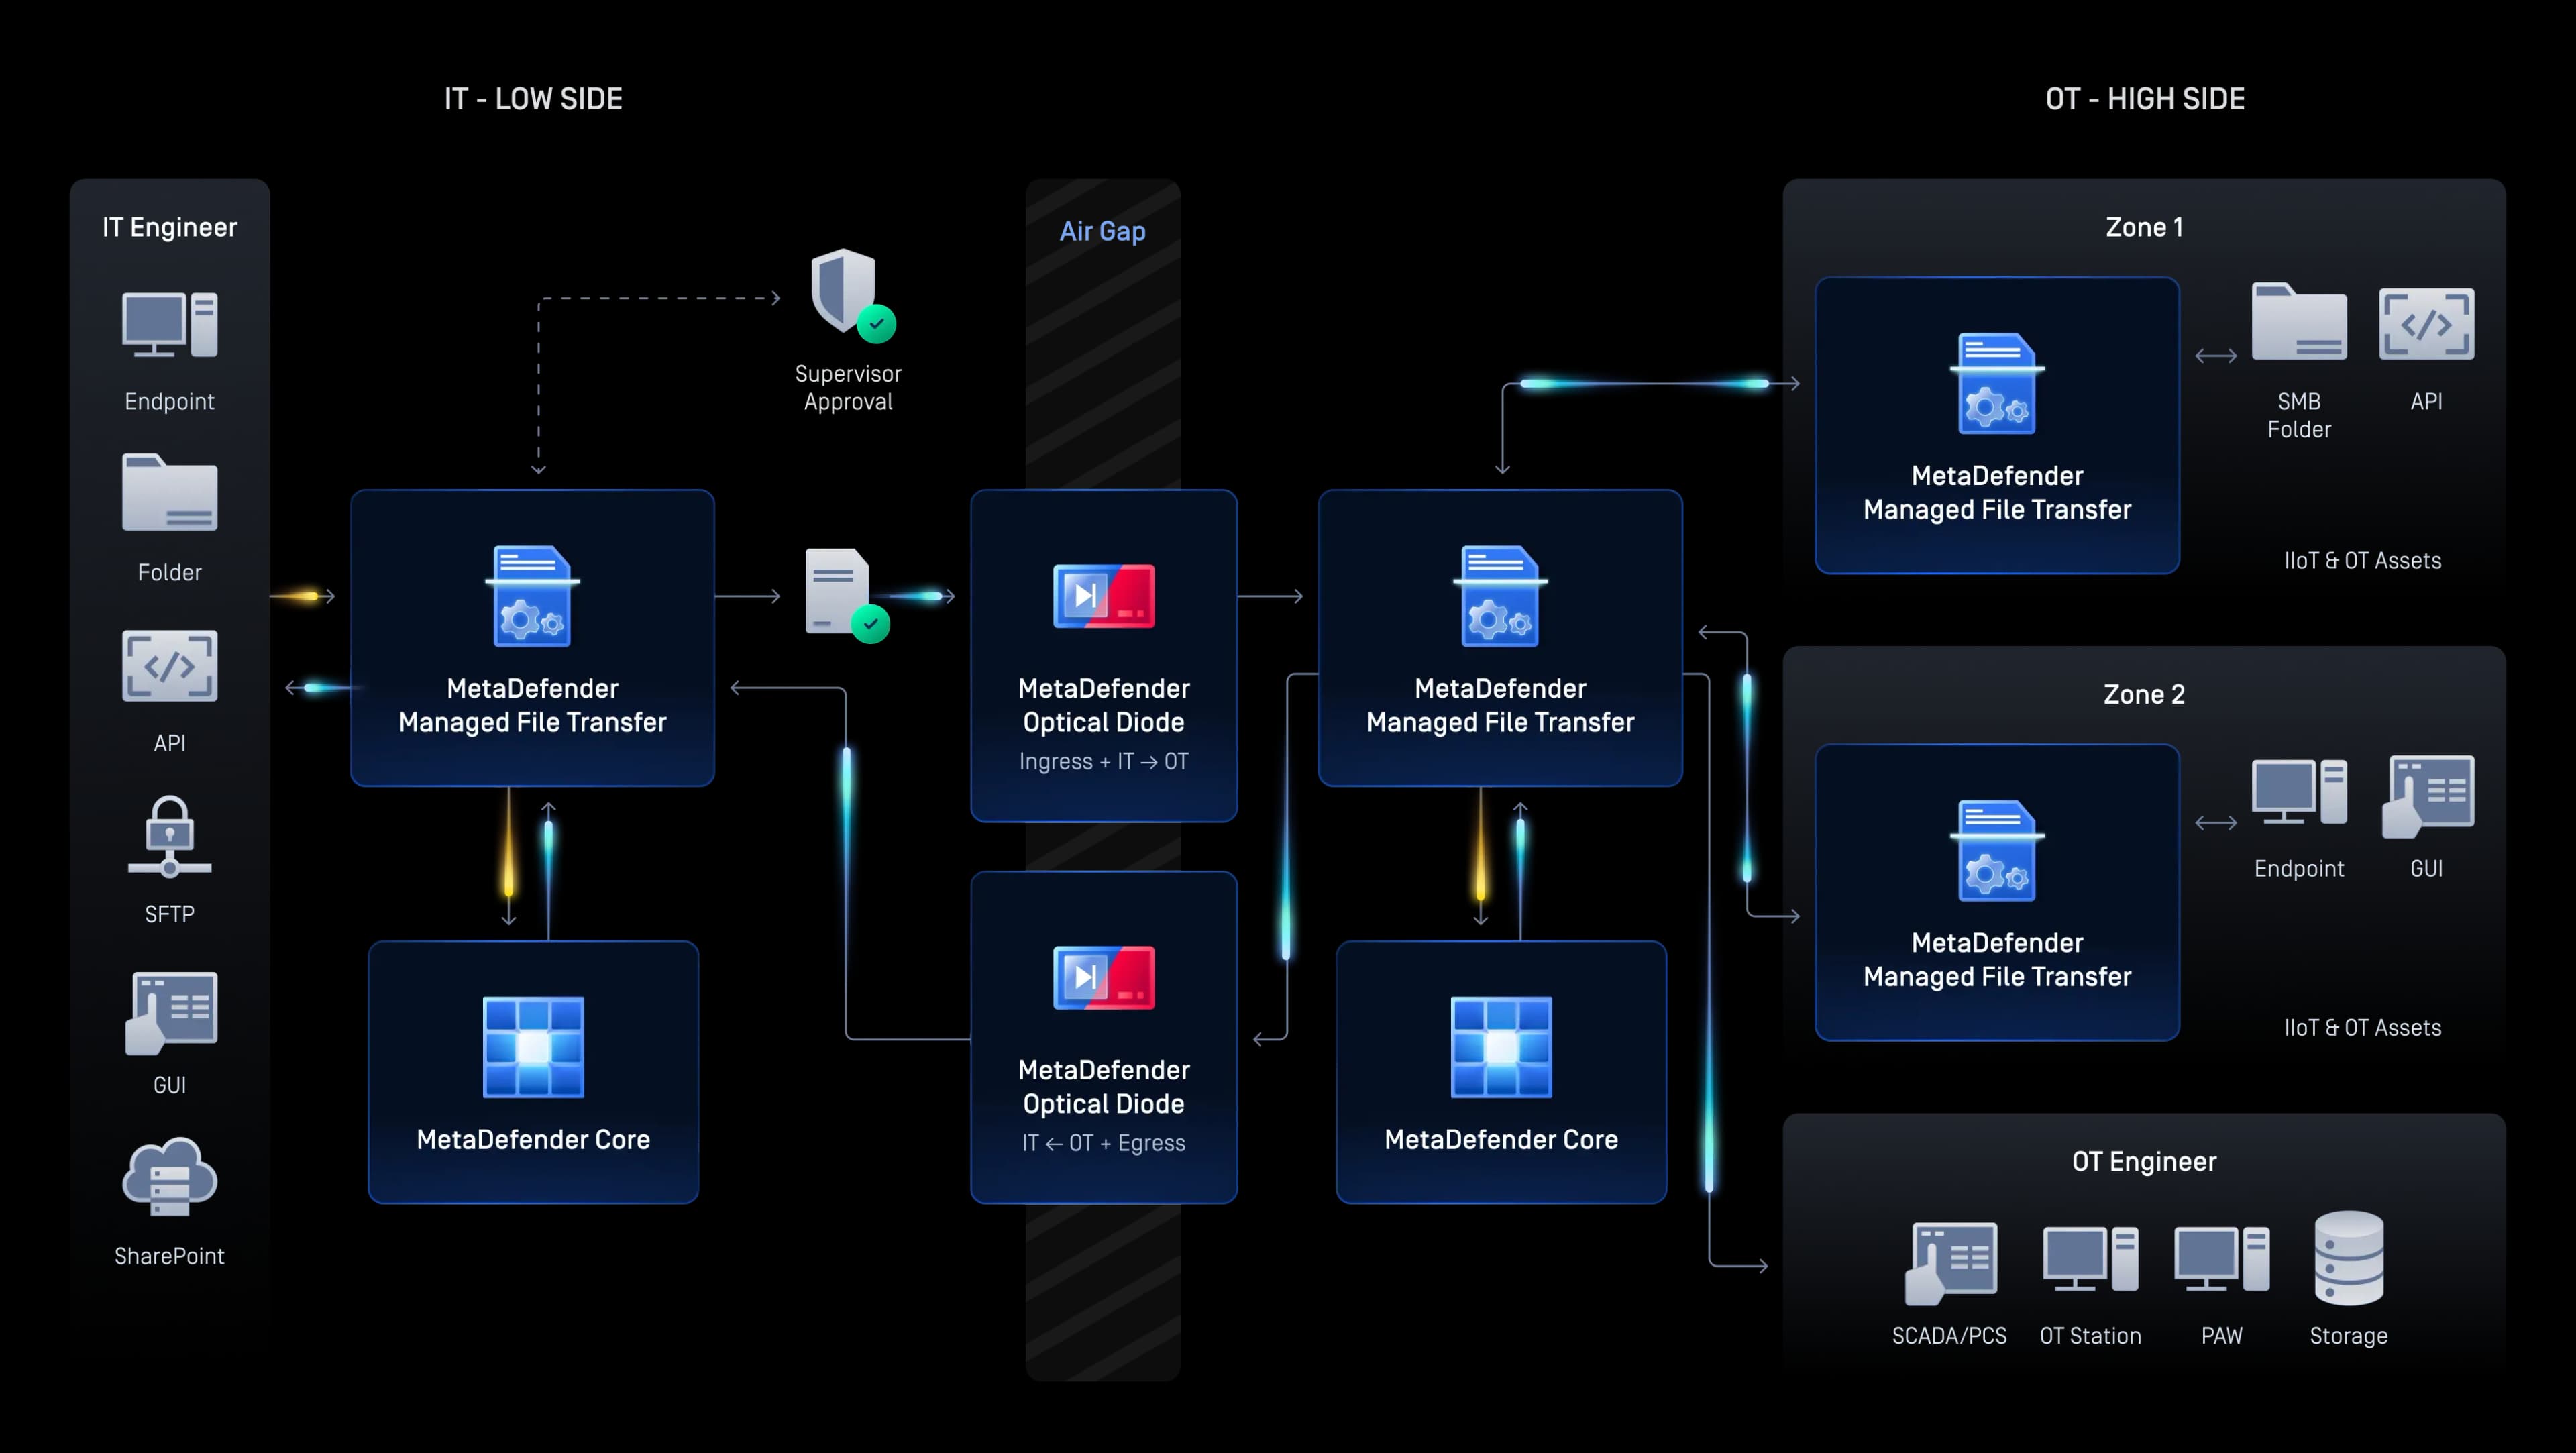
MetaDefender Managed File Transfer, o NetWall™ e o Industrial Firewall inspecionam e controlam todos os ficheiros que atravessam a fronteira entre TI e OT, impondo uma transferência unidirecional ou baseada em políticas, sem quaisquer pontos cegos.
Visibilidade, acesso e prevenção de ameaças
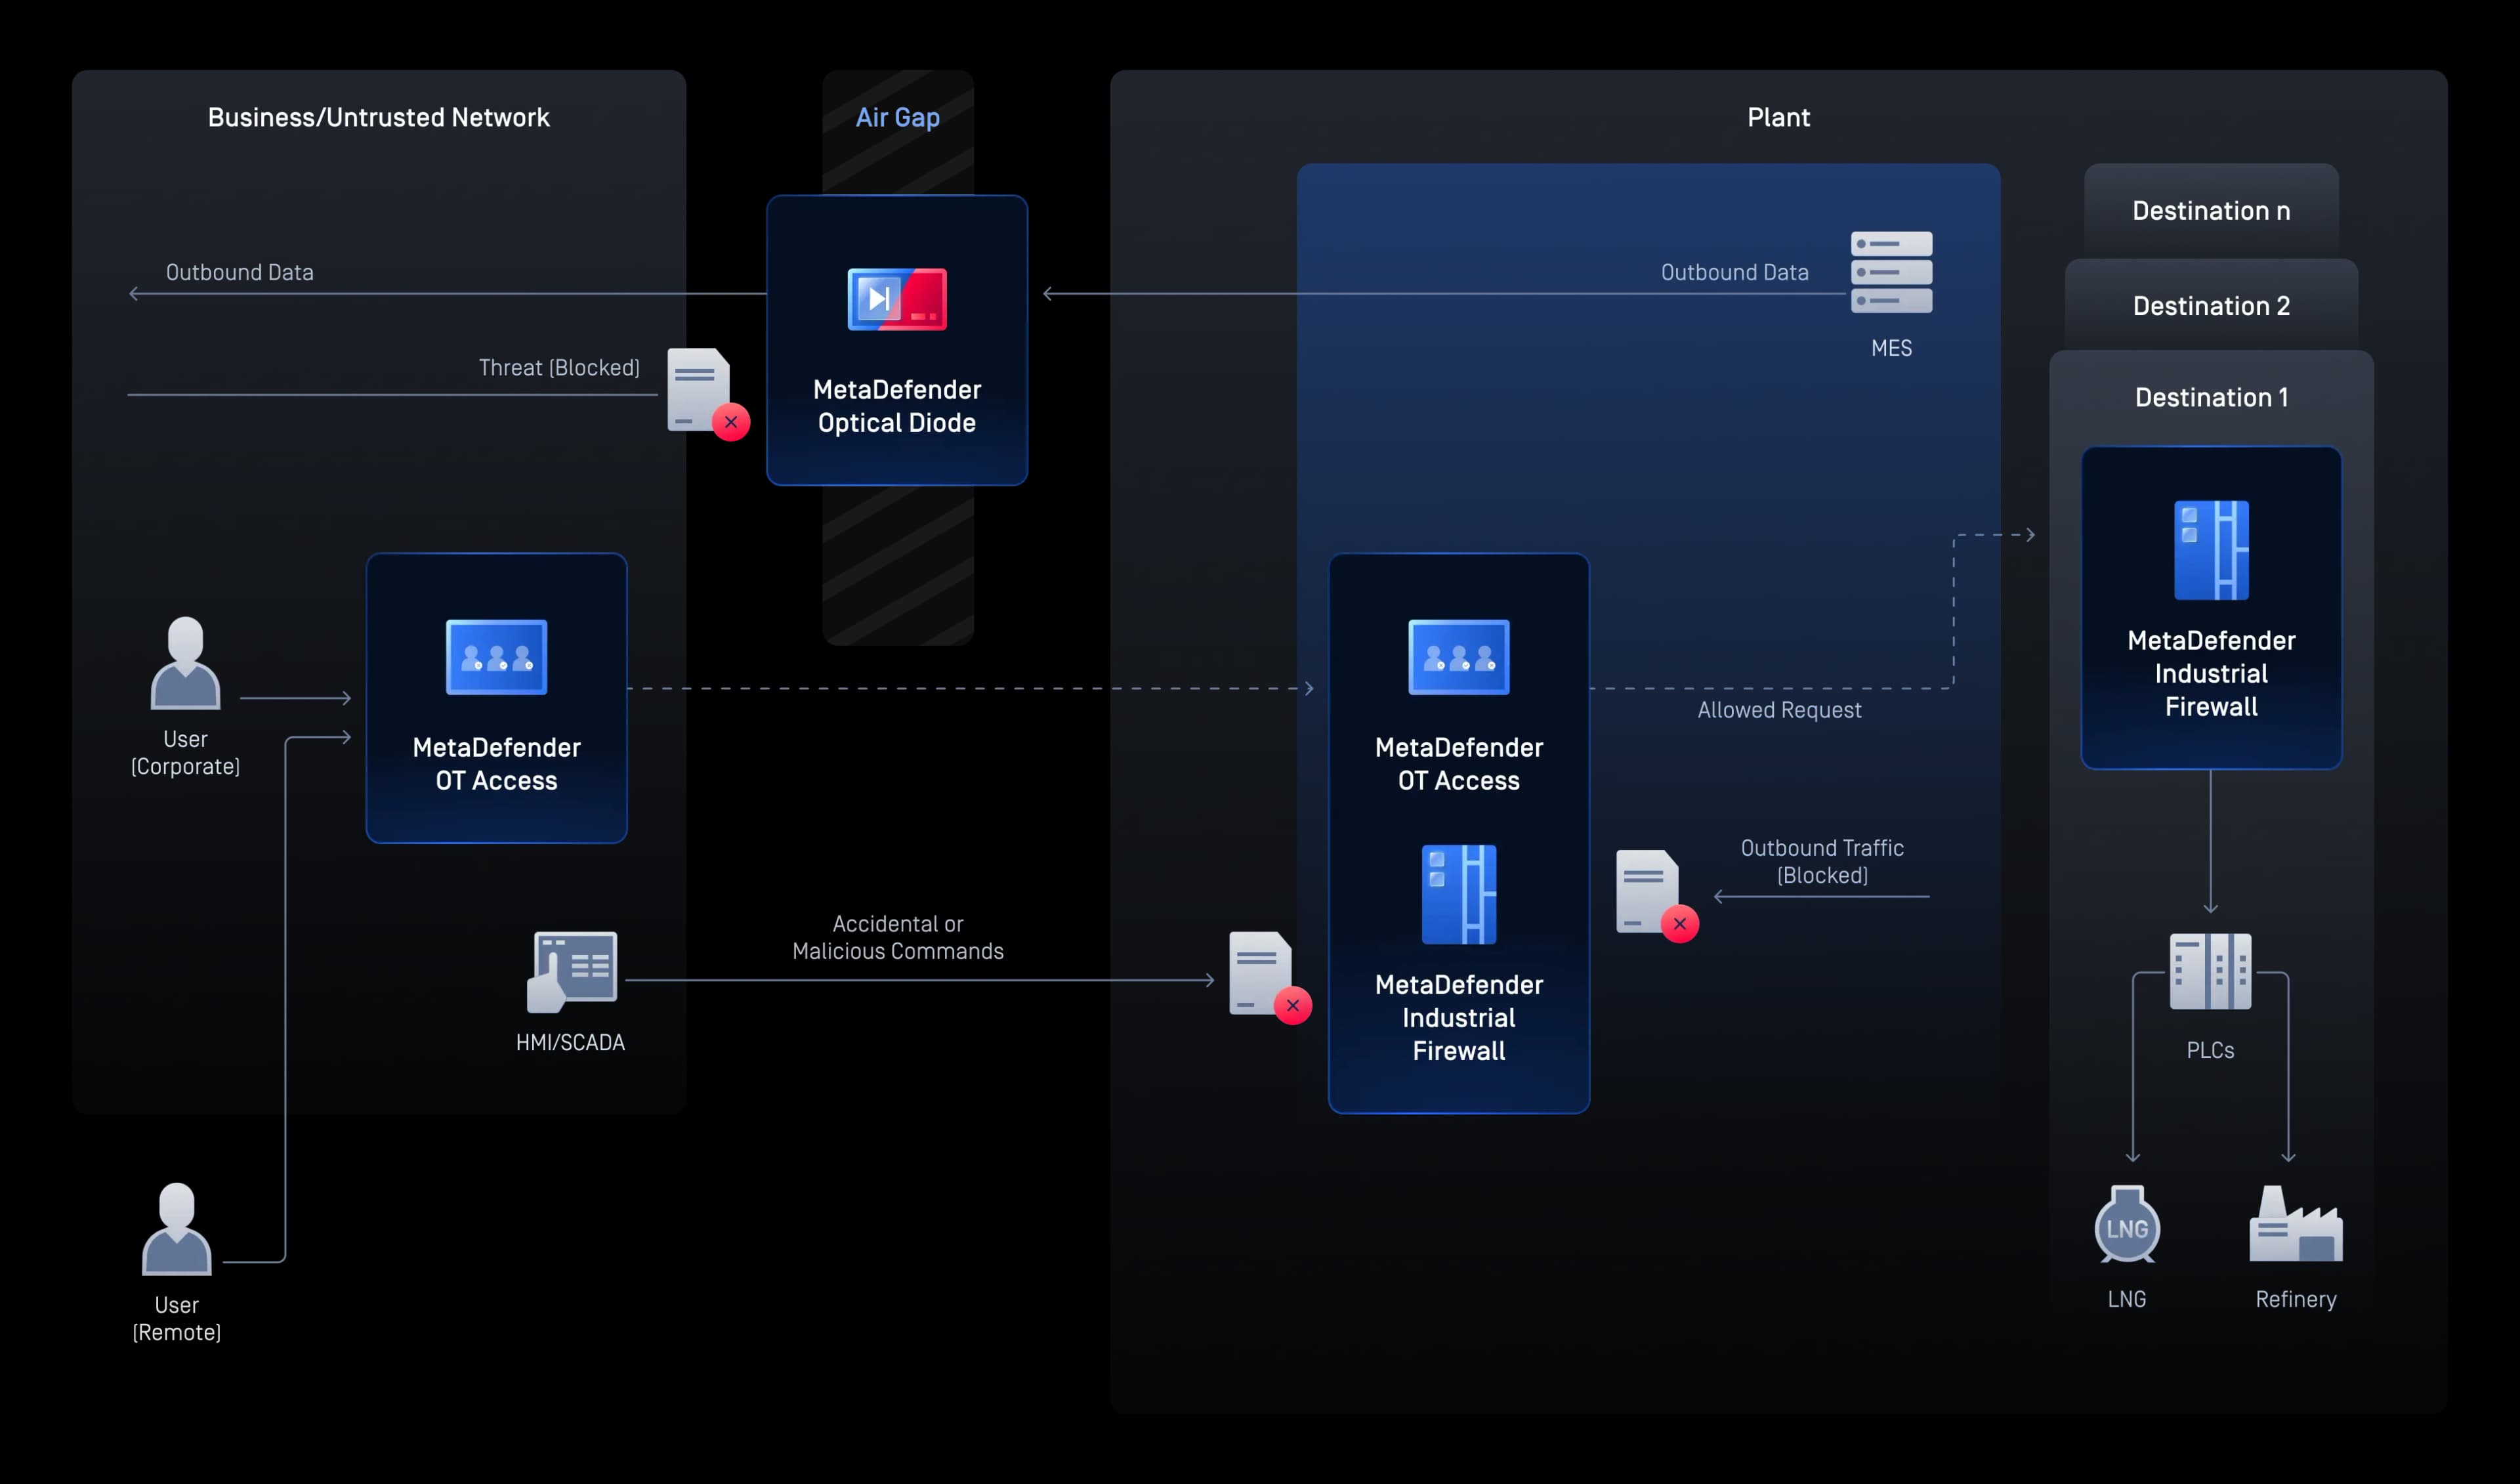
Industrial Firewall, e o OT Access combinam a visibilidade dos ativos OT, o acesso remoto seguro e a proteção da rede para reduzir o risco cibernético.
Visibilidade centralizada e conformidade
My O OPSWAT™ Central Management unifica a aplicação de políticas, os registos de análise e os relatórios de conformidade em todos os locais, produtos e regiões geográficas, estando, por definição, preparado para auditorias.

Detecção de vulnerabilidades «zero-day» com tecnologia de IA
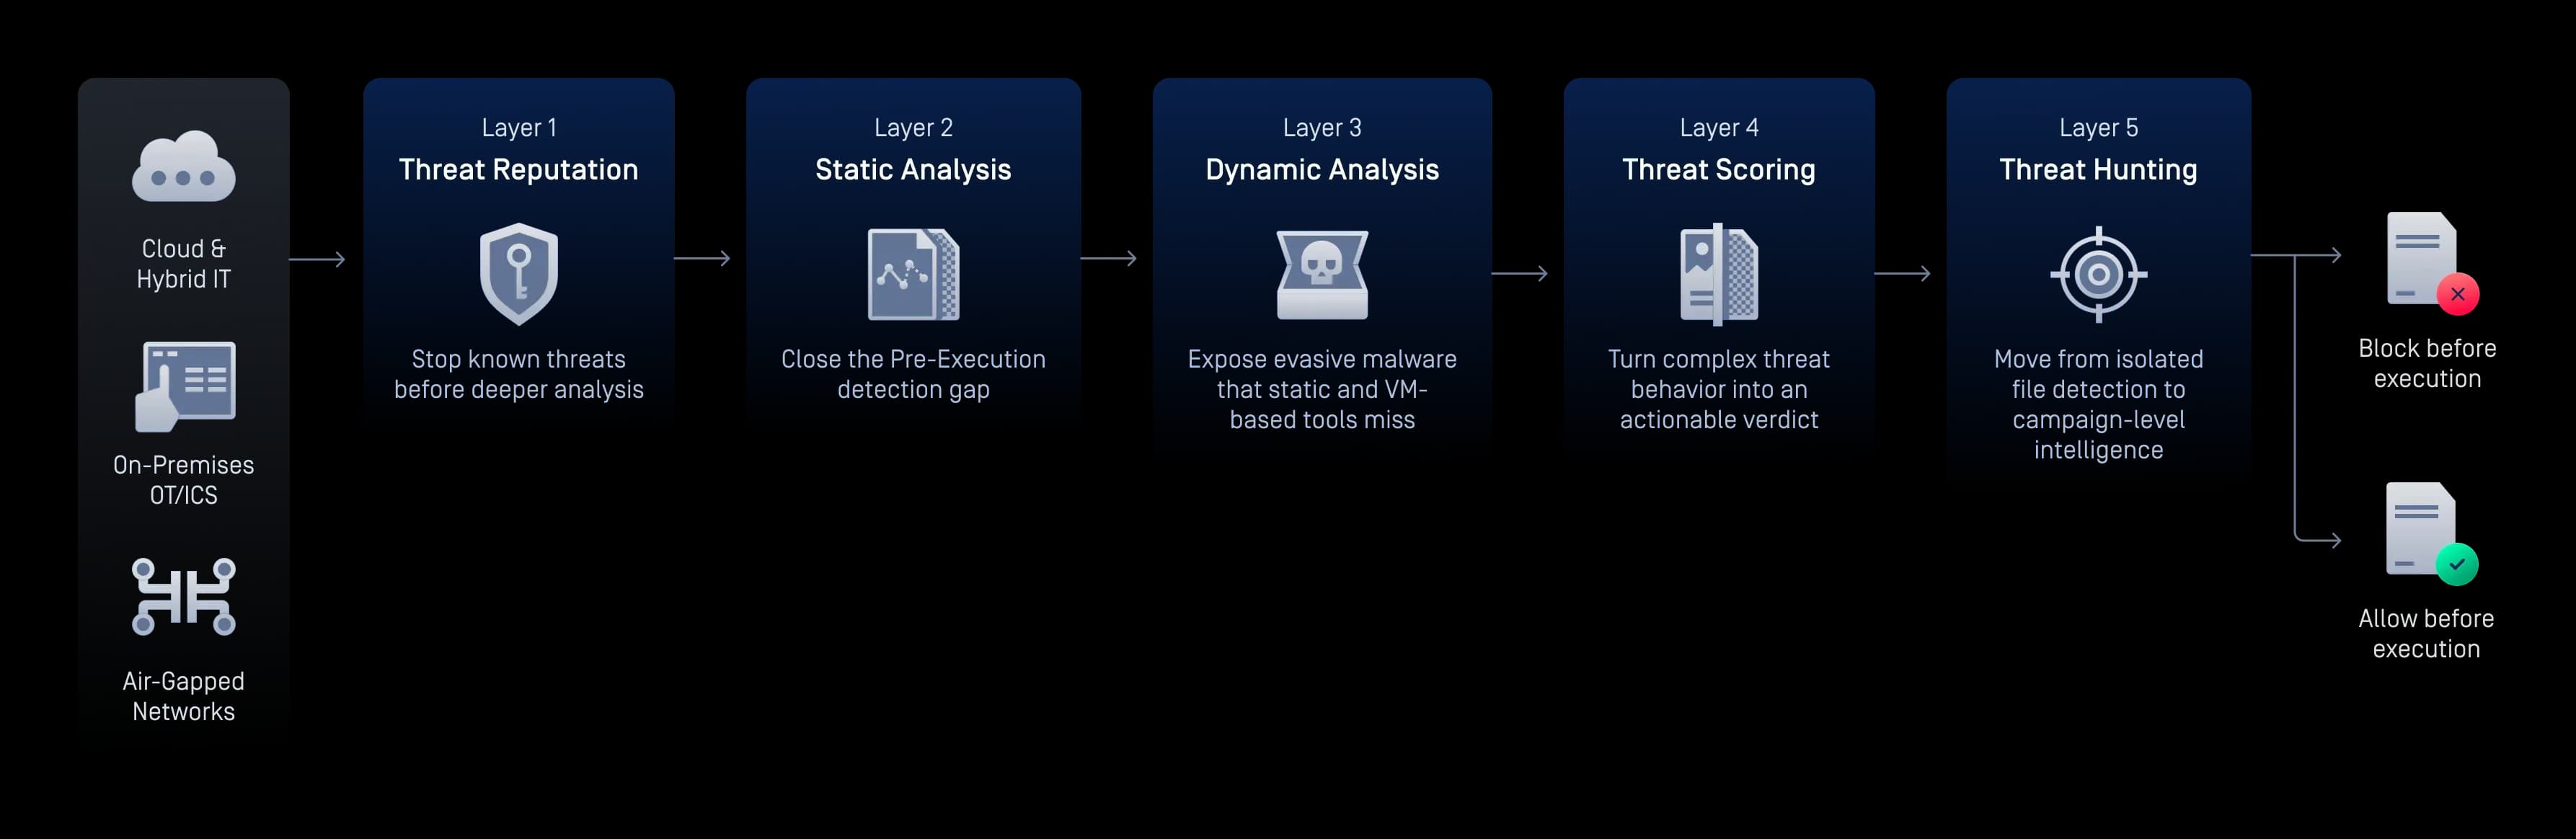
MetaDefender O Aether™ reúne a reputação de ameaças, a IA preditiva Alin, o sandboxing baseado em emulação, a pontuação de ameaças e a deteção proativa de ameaças numa única solução de cinco camadas. Detete malware de dia zero e evasivo antes de este atingir os utilizadores e os sistemas, com um único veredicto prático por ficheiro.
Secure Operações no Setor da Energia e dos Serviços Públicos
Casos de utilização
Secure Pontos de entrada removíveis do Media
Impedir que o malware entre em ambientes críticos de OT, através da verificação, limpeza e validação de suportes removíveis antes de estes chegarem aos sistemas operacionais.
Proteger dispositivos temporários e terminais
Secure portáteis de fornecedores, estações de trabalho de engenharia e dispositivos temporários, com análise pré-arranque, controlo de dispositivos e implementação segura de correções.
Proteger as operações OT conectadas
Proteja as operações industriais com proteção ativa da rede, acesso remoto seguro e transferência unidirecional de dados imposta por hardware em ambientes OT tradicionais e modernos.
Secure Todas as transferências de ficheiros de TI/TO
Inspecionar, higienizar e transferir ficheiros de forma segura entre ambientes de TI e OT, aplicando simultaneamente controlos baseados em políticas.
Detetar ameaças avançadas antes da execução
Impedir as ameaças de dia zero e as ameaças impulsionadas por IA antes da sua execução, recorrendo à aprendizagem automática, ao sandboxing adaptativo e à inteligência de ameaças em ambientes na nuvem, locais e isolados.
- Removível Media ProteçãoRemovível Media Proteção
Secure Pontos de entrada removíveis do Media
Impedir que o malware entre em ambientes críticos de OT, através da verificação, limpeza e validação de suportes removíveis antes de estes chegarem aos sistemas operacionais.
- Segurança dos dispositivosSegurança dos dispositivos
Proteger dispositivos temporários e terminais
Secure portáteis de fornecedores, estações de trabalho de engenharia e dispositivos temporários, com análise pré-arranque, controlo de dispositivos e implementação segura de correções.
- Proteção OT e CPSProteção OT e CPS
Proteger as operações OT conectadas
Proteja as operações industriais com proteção ativa da rede, acesso remoto seguro e transferência unidirecional de dados imposta por hardware em ambientes OT tradicionais e modernos.
- Secure TransferênciasSecure Transferências
Secure Todas as transferências de ficheiros de TI/TO
Inspecionar, higienizar e transferir ficheiros de forma segura entre ambientes de TI e OT, aplicando simultaneamente controlos baseados em políticas.
- Detecção por IADetecção por IA
Detetar ameaças avançadas antes da execução
Impedir as ameaças de dia zero e as ameaças impulsionadas por IA antes da sua execução, recorrendo à aprendizagem automática, ao sandboxing adaptativo e à inteligência de ameaças em ambientes na nuvem, locais e isolados.
Concebido para cumprir as normas energéticas mais rigorosas do mundo
OPSWAT apoia a documentação, a aplicação e a preparação para auditorias no âmbito das normas NERC CIP, IEC 62443, NRC 10 CFR 73.54, NIS2 da UE, as diretivas da TSA relativas à segurança de oleodutos, a Lei SOCI da Austrália e outras, através de registos centralizados de análises, registos de aplicação de políticas e painéis de controlo de conformidade.
Acabar com as ameaças começa com uma tecnologia líder de mercado
OPSWATA tecnologia comprovada, globalmente fiável, premiada e líder de mercado da Microsoft impede que o malware transmitido por ficheiros entre e se propague nos seus ambientes críticos.
Previsão de vulnerabilidades «zero-day» com recurso à IA no perímetro
- Detecção e desvio antes da execução
- Modelo de ML treinado com base em fluxos de trabalho de ficheiros empresariais
Mais motores são melhores do que um
- Detetar quase 100% do malware
- Analise simultaneamente com mais de 30 mecanismos AV líderes
Detenha as ameaças que os outros não vêem
- Suporta mais de 200 formatos de ficheiro
- Sanitizar recursivamente arquivos aninhados de vários níveis
- Regenerar ficheiros seguros e utilizáveis
Detetar conteúdos gerados e manipulados por IA na fase de importação
- Detetar imagens geradas por IA, faturas alteradas e documentos falsificados nos ficheiros carregados
- Analisar sinais visuais, de texto e de metadados para permitir, sinalizar, bloquear ou encaminhar ficheiros para revisão
Verdadeira deteção de tipo de ficheiro para fluxos de trabalho críticos em termos de segurança
- Melhorado por IA
- Deteta tipos de ficheiros falsificados em milésimos de segundo
- Aplicação em linha sem perda de desempenho
Evitar a perda de dados sensíveis
- Utilizar modelos baseados em IA para localizar e classificar texto não estruturado em categorias predefinidas
- Oculta automaticamente informações confidenciais identificadas, como PII, PHI e PCI, em mais de 125 tipos de ficheiros
- Suporte para reconhecimento ótico de caracteres (OCR) em imagens
- Inspecionador de Conteúdo com IA
Detetar conteúdos gerados e manipulados por IA na fase de importação
- Detetar imagens geradas por IA, faturas alteradas e documentos falsificados nos ficheiros carregados
- Analisar sinais visuais, de texto e de metadados para permitir, sinalizar, bloquear ou encaminhar ficheiros para revisão
Mais de 20 detectores de IA e de fraudeIdentificar imagens sintéticas e documentos falsificados durante a importação de ficheiros - Deteção de tipo de ficheiro
Verdadeira deteção de tipo de ficheiro para fluxos de trabalho críticos em termos de segurança
- Melhorado por IA
- Deteta tipos de ficheiros falsificados em milésimos de segundo
- Aplicação em linha sem perda de desempenho
99%+ PrecisãoSobre extensões disfarçadas
Conta com a confiança de mais de 1 500 organizações do setor energético
- «Dispor de um único motor antivírus para verificar um ficheiro específico não é o ideal. [Com] a solução que temos agora implementada com o OPSWAT, cada ficheiro é analisado por 16 motores antivírus diferentes.»Mike RitchieCibersegurança, Serviços de Restauro Nuclear de Dounreay
- «Ao utilizar um produto como o OPSWAT MetaDefender Core , conseguimos resolver este problema com sucesso. Consegui centralizar todos os serviços globais da Hitachi Energy num único servidor.»Jeremy MorganGestor Global de Cibersegurança na Hitachi Energy
- «Com a nossa barreira de ar potencialmente vulnerável, sabíamos que tínhamos de agir rapidamente, mas sem correr o risco de escolher uma solução alternativa que não fosse a mais adequada para nós.»
- «Precisávamos de monitorizar e gerir o fluxo constante de dados que entra e sai das nossas instalações. O MetaDefender [Kiosk] permitiu-nos definir políticas de segurança detalhadas para utilizadores específicos e acompanhar os requisitos em constante evolução do setor. Proporciona-nos mais uma camada de proteção.»Malie CombsAnalista de cibersegurança Tecnologia da informação na OPPD
Recursos recomendados
Implantações comprovadas em energia e serviços públicos
Conformidade com o NERC CIP
Orçamento de cibersegurança ICS/OT: Tendências das despesas, desafios e o futuro
Relatório da SANS sobre o estado daOT Security
O Guia Definitivo sobre Cibersegurança em OT
Redefinindo a resiliência: Segurança unificada em toda a TI-OT
Protegendo redes críticas com diodos de dados: configurações de alta disponibilidade
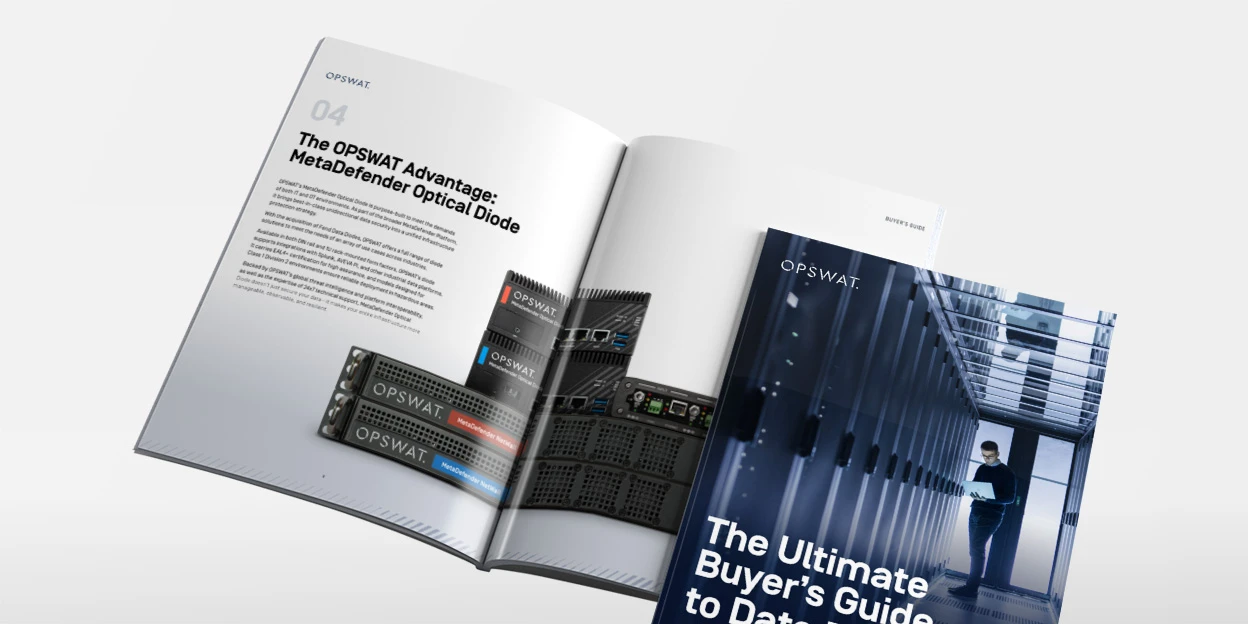
O guia definitivo para diodos de dados
FAQs
Não por si só. O malware introduzido através de unidades de armazenamen USB , computadores portáteis de subcontratados e ferramentas de fornecedores contorna regularmente as barreiras físicas, como se viu com o Stuxnet, o Industroyer, etc.
Não de forma consistente. Os operadores dão prioridade ao tempo de funcionamento em detrimento do cumprimento do protocolo, especialmente durante os períodos de manutenção, na ausência de um mecanismo físico de fiscalização.
Não necessariamente. O tempo médio de permanência no ICS ultrapassa os 200 dias — o facto de não ter sido detetado nenhum incidente não significa que não tenha havido uma violação de segurança.
Não. Organismos reguladores como a NERC CIP, a NRC e a TSA exigem uma aplicação das normas comprovável e pronta para auditoria, e não apenas procedimentos escritos.
Não. As soluções antivírus com um único motor não detetam 30 a 40 % das novas variantes de malware no momento do seu lançamento. Os ambientes do setor energético necessitam de tecnologias de análise com vários motores e de neutralização de conteúdos.
Muitos pontos de controlo físico, como MetaDefender eKiosk, podem estar operacionais poucas horas após a instalação no local.
Sim. O Predictive Alin AI e o MetaDefender Aether para Core funcionam totalmente offline, sendo compatíveis com ambientes nucleares, de gasodutos e de redes elétricas isolados da Internet.