As ferramentas de deteção têm funcionado com base numa premissa simples: identificar o ficheiro malicioso antes que este cause danos. Essa premissa deixa de se aplicar no momento em que surge uma ameaça nunca antes observada. Uma exploração de dia zero, uma nova técnica de ofuscação ou código malicioso gerado por uma ferramenta de IA não tem nenhuma assinatura com a qual se possa comparar, nem nenhum padrão de comportamento estabelecido que permita a sua deteção.
A AV-Comparatives é uma entidade reconhecida pela sua capacidade de avaliar rigorosamente os motores de deteção e de relatar as lacunas com honestidade. Este teste abrange a investigação da AV-Comparatives sobre as técnicas de exploração mais recentes nos tipos de ficheiros e cenários mais comuns, bem como a forma como a tecnologia Deep CDR™ da OPSWATse comporta face a estas ameaças.
Como a AV-Comparatives testou a tecnologia Deep CDR™
A AV-Comparatives, uma autoridade independente e conceituada na área dos testes de software de segurança empresarial, avaliou a tecnologia Deep CDR™ tal como está implementada no MetaDefender™ Core.
Em vez de se basear em amostras de ficheiros abstratas, a empresa elaborou os seus casos de teste com base nos cenários de ataque com que as empresas se deparam habitualmente.
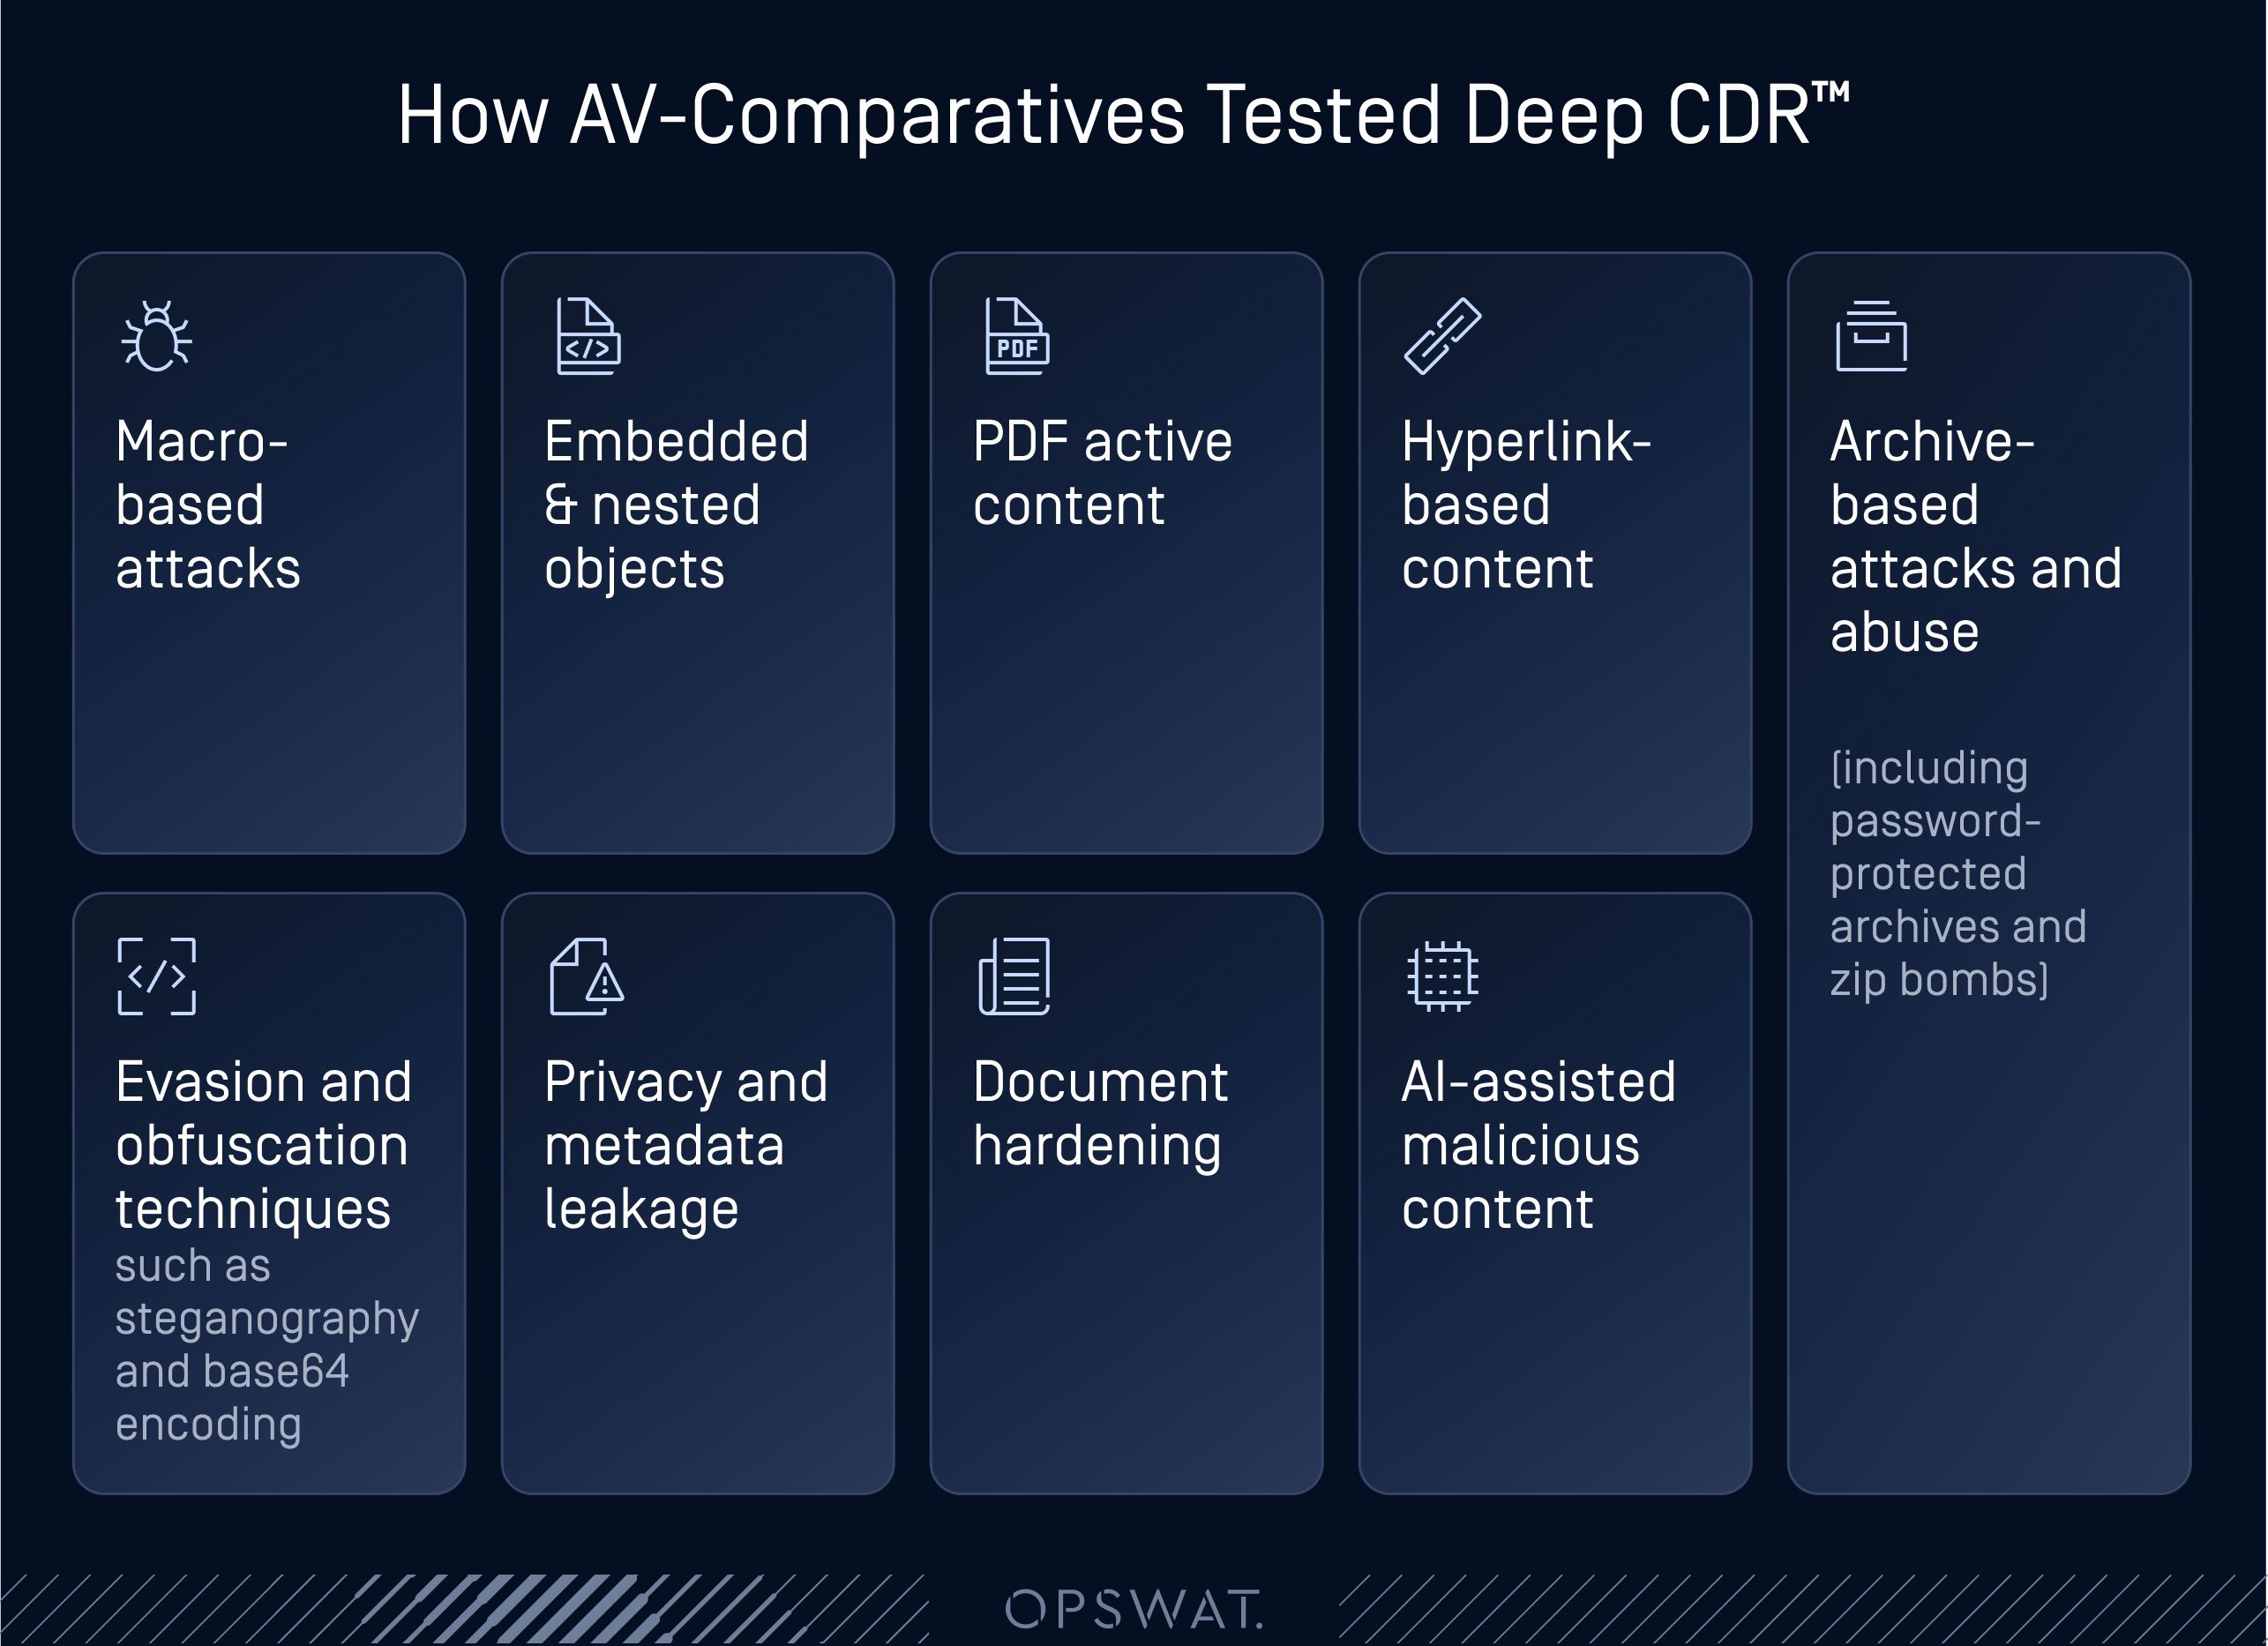
Cada caso de teste foi avaliado em dois aspetos simultaneamente: se a ameaça tinha sido completamente neutralizada e se o ficheiro resultante mantinha a sua estrutura, formatação e usabilidade. É isto que distingue um teste de sanitização de nível laboratorial de uma simples lista de verificação de deteção.
Os resultados, em resumo
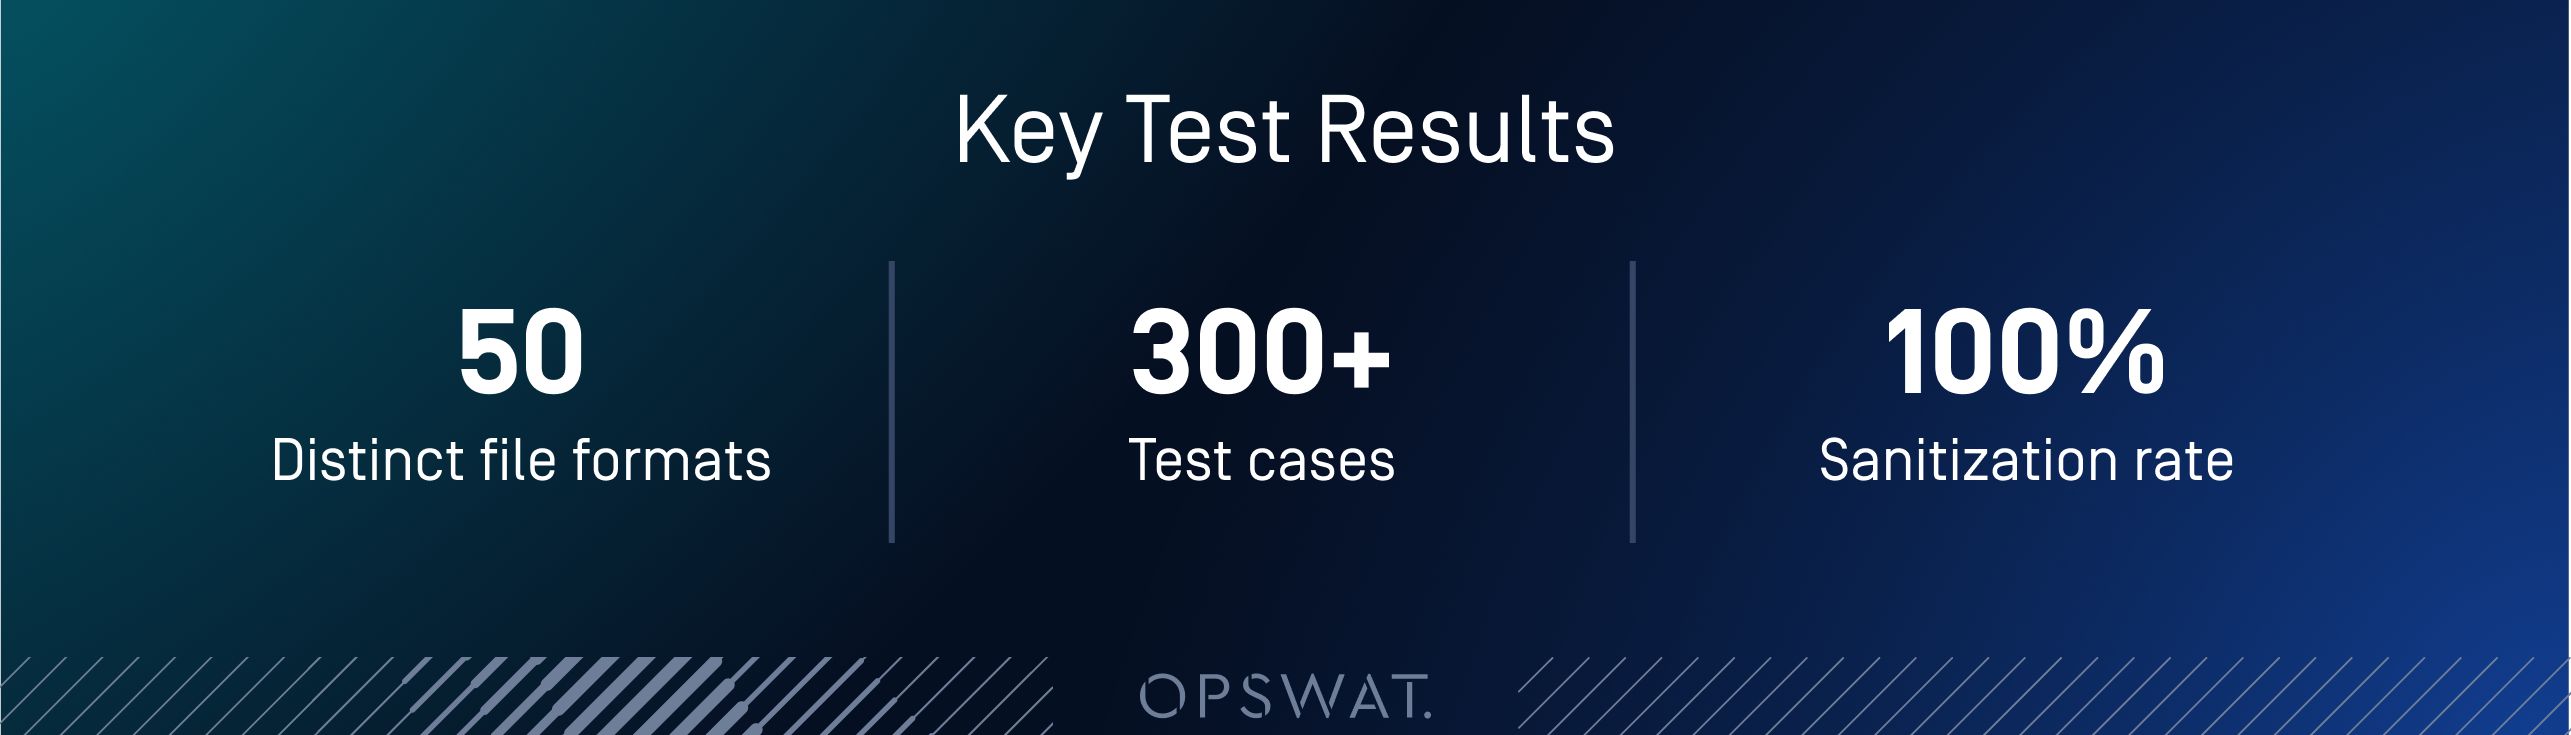
Todas as categorias de cenários foram totalmente neutralizadas na configuração do fluxo de trabalho testada, incluindo as técnicas que abordamos a seguir: explorações de objetos incorporados, esteganografia em imagens, conteúdo ofuscado em códigos QR e conteúdo ativo em ficheiros SVG, bem como ataques baseados em macros e ataques baseados em arquivos.
É de salientar que isto também incluiu casos de teste criados especificamente em torno de conteúdos maliciosos assistidos por IA: ficheiros contendo ofuscação gerada por IA, scripts e construções estruturalmente enganosas. Estes foram processados através dos mesmos mecanismos de sanitização que os ataques criados de forma convencional, sem qualquer diferença no resultado, independentemente da forma como o conteúdo malicioso foi criado.
No que diz respeito à fidelidade, os ficheiros reconstruídos mantiveram o seu layout, formatação, imagens, tabelas, fórmulas, comentários e elementos de navegação, com a remoção de conteúdos de risco, tais como macros e objetos incorporados, exatamente onde a política configurada pretendia que tal ocorresse.
A tecnologia Deep CDR™ em ação: como funciona, na prática, a higienização
As categorias de cenários do teste da AV-Comparatives correspondem de forma muito próxima a ataques e técnicas recentemente documentados. Os exemplos seguintes ilustram como se apresenta a «sanitização a 100%» ao nível do ficheiro.
Objetos incorporados em RTF (mitigação de RCE de dia zero)
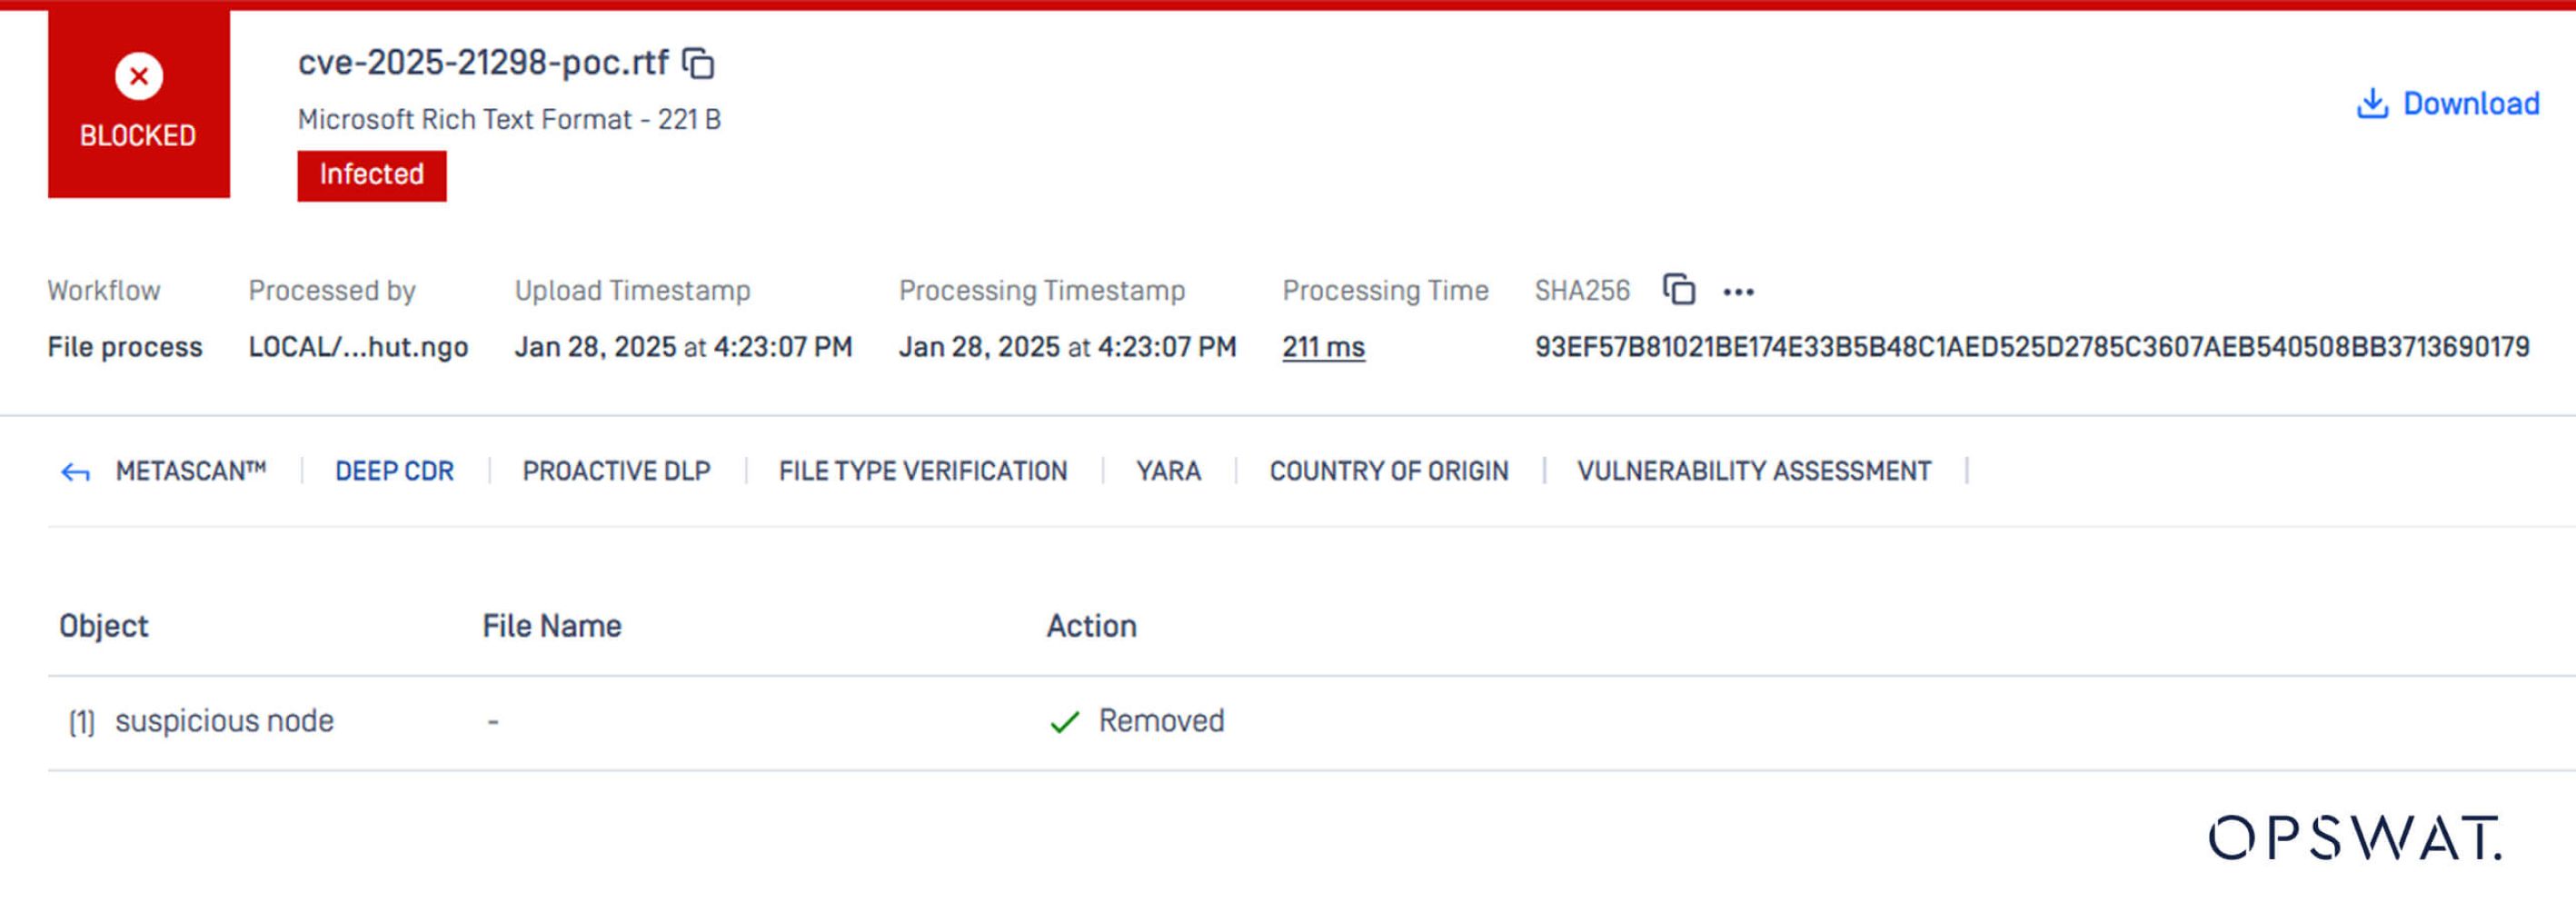
A vulnerabilidade CVE-2025-21298, que permite a execução remota de código sem necessidade de clique na biblioteca OLE do Windows, pode ser ativada simplesmente ao visualizar um ficheiro RTF malicioso no Outlook, sem que seja necessário clicar em nada.
Para resolver esta situação, basta ativar a política «Remover objeto incorporado» para o formato RTF nas definições da Deep CDR™ Technology.
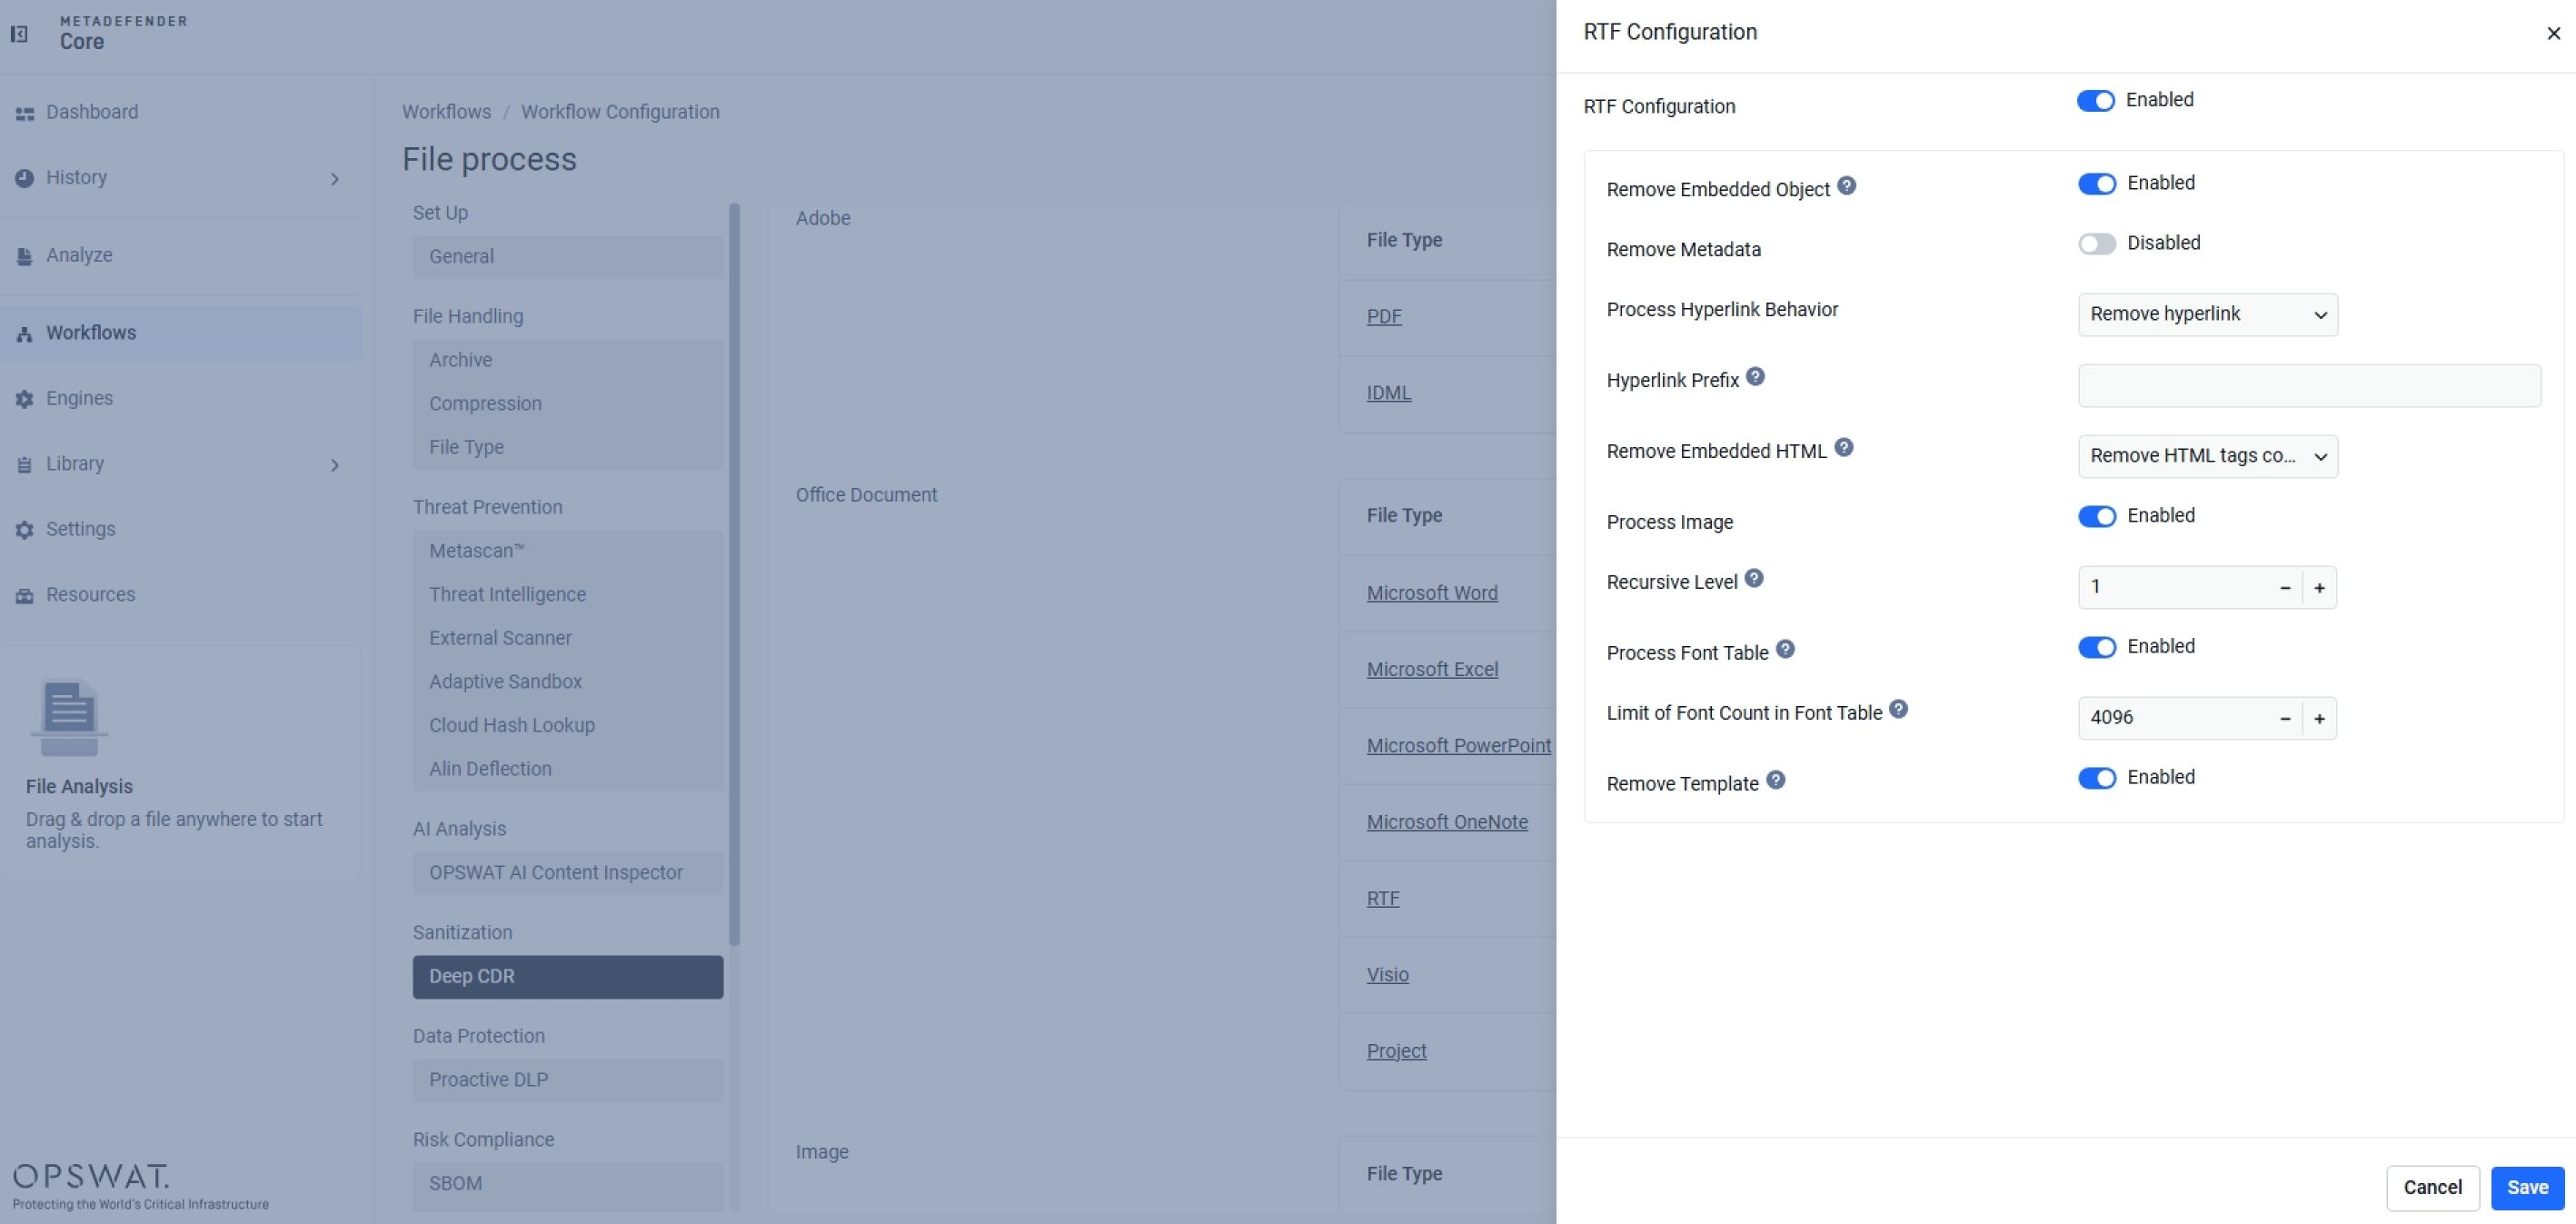
A tecnologia Deep CDR™ identifica o objeto OLE incorporado como um nó não permitido e remove-o durante a reconstrução, neutralizando a via de exploração, independentemente de a vulnerabilidade específica ter ou não sido alguma vez catalogada.
Esteganografia ao nível do pixel em imagens
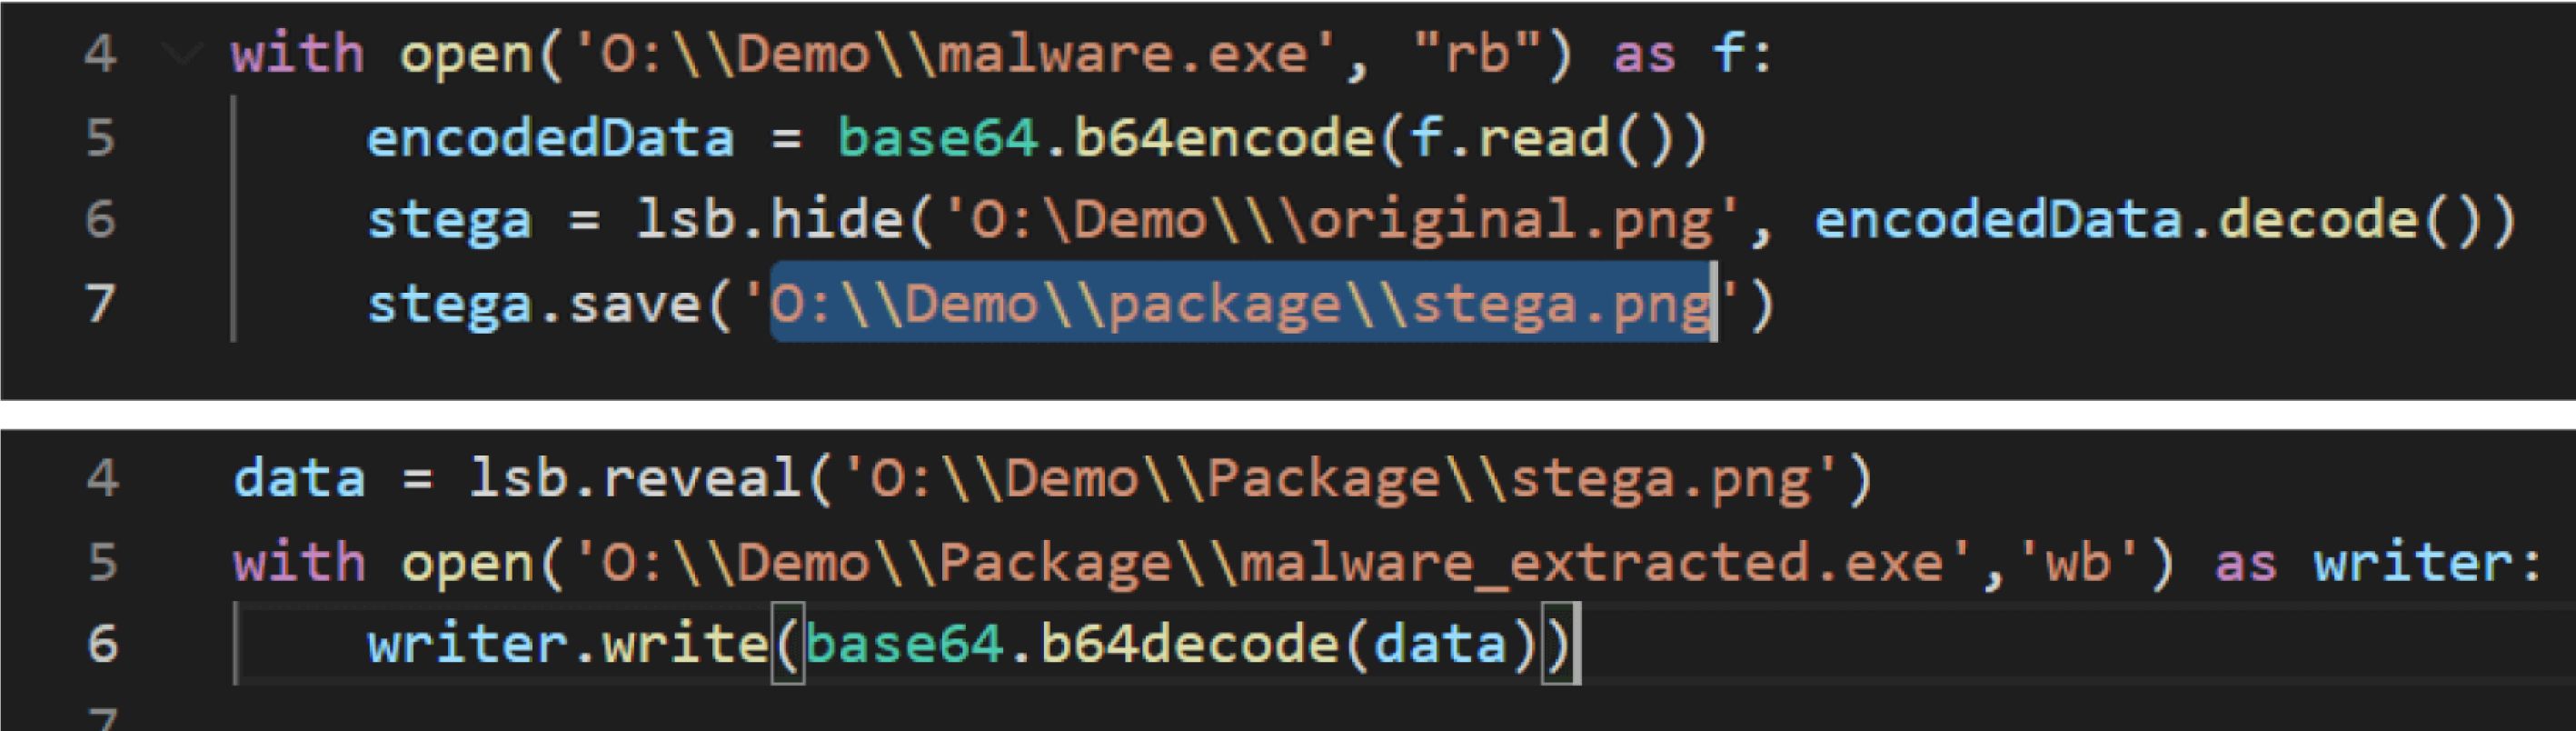
A esteganografia baseada em imagens oculta cargas úteis ao nível do bit ou do pixel, uma técnica que é praticamente invisível para as análises antimalware convencionais.
Recorrendo a programas gratuitos de esteganografia, como o 1-2 Steganography, o OpenStego e o QuickStego, os atacantes podem criar malware em poucos minutos e com apenas algumas linhas de código.
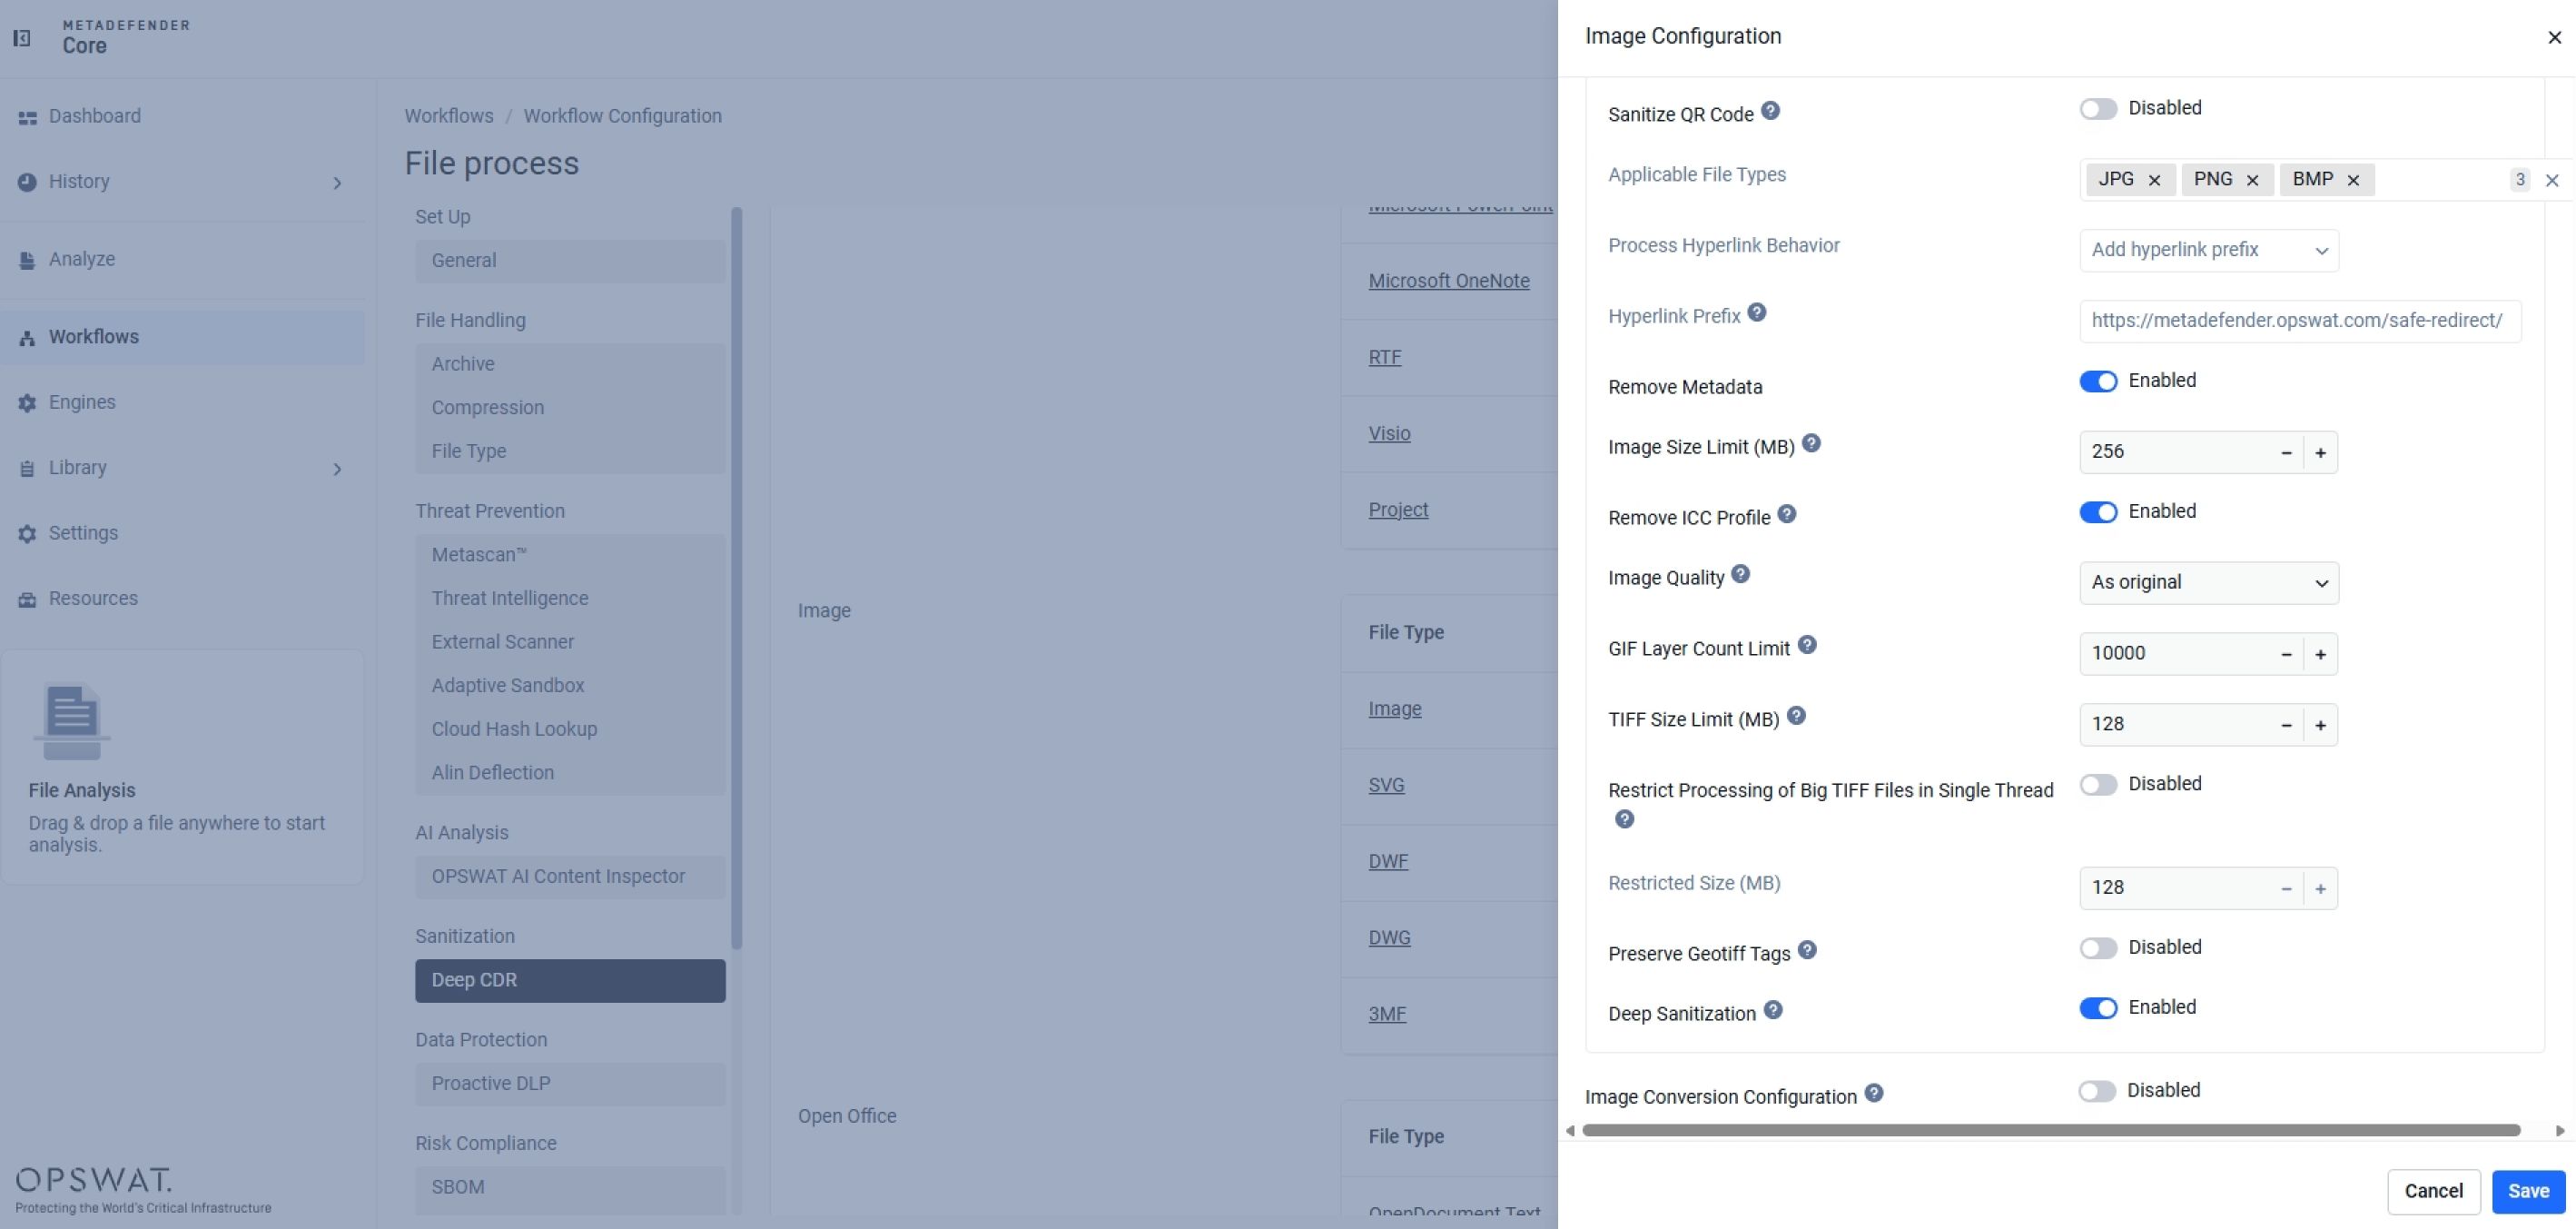
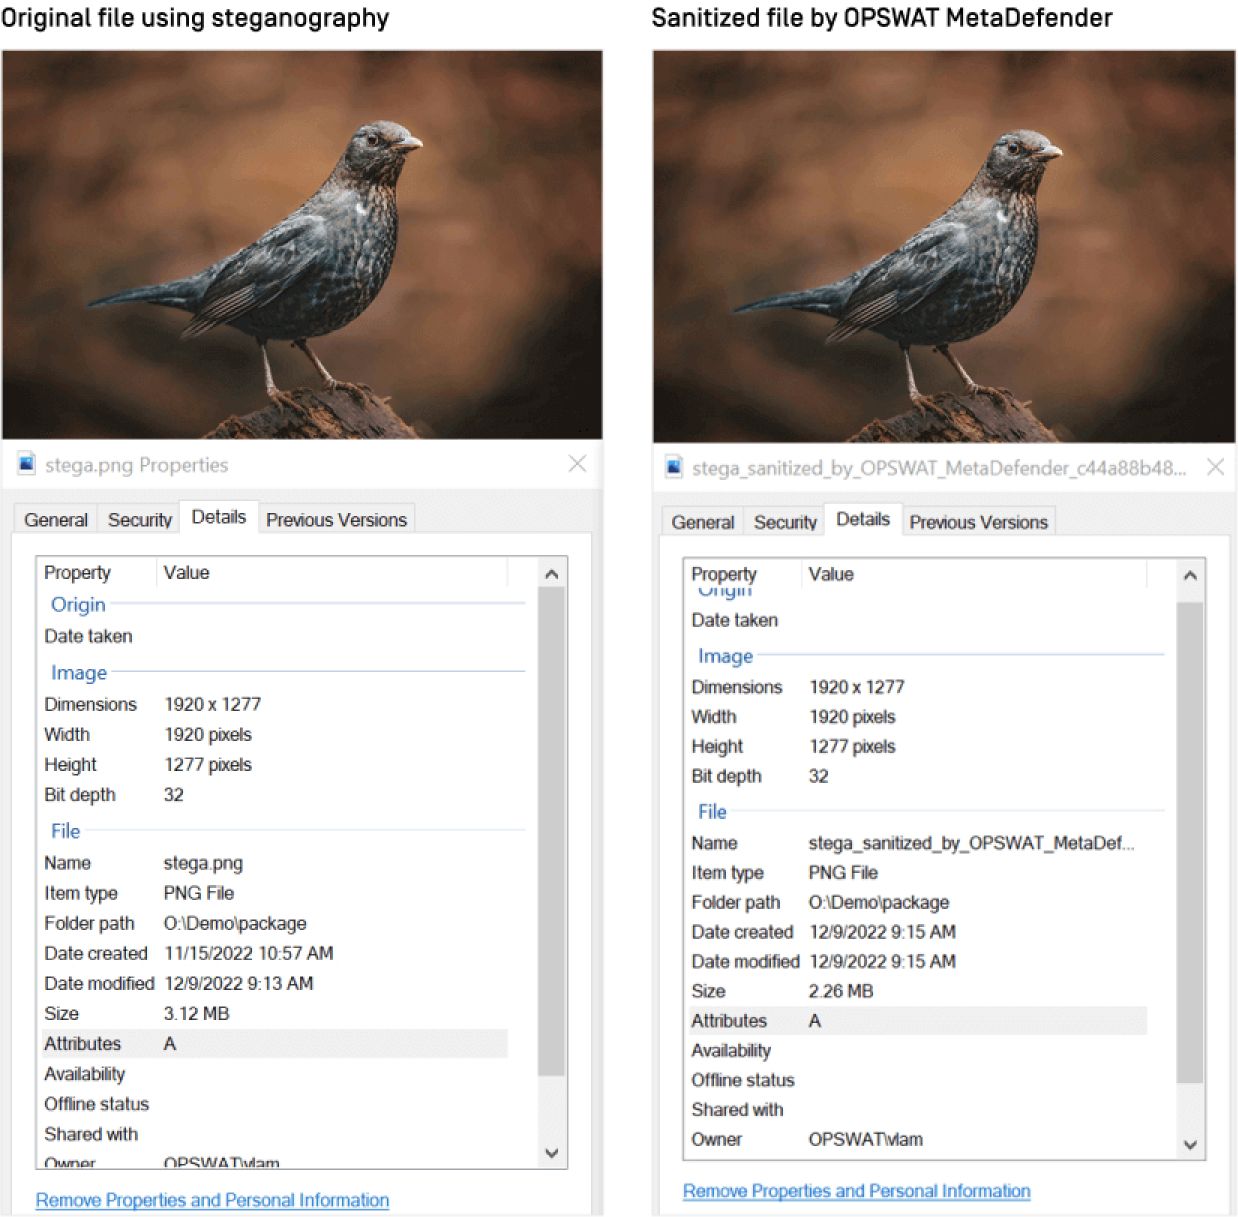
A tecnologia Deep CDR™ resolve esta questão removendo os metadados estruturados que podem conter cargas úteis ocultas e, em seguida, atuando ao nível do próprio pixel: removendo dados não utilizados que possam conter uma carga útil parcial, introduzindo ruído controlado para interromper qualquer lógica de execução incorporada e otimizando a compressão do bitmap para eliminar o espaço onde, de outra forma, uma carga útil se encontraria, tudo isto sem qualquer alteração visível na qualidade da imagem.
Conteúdo ativo em ficheiros SVG
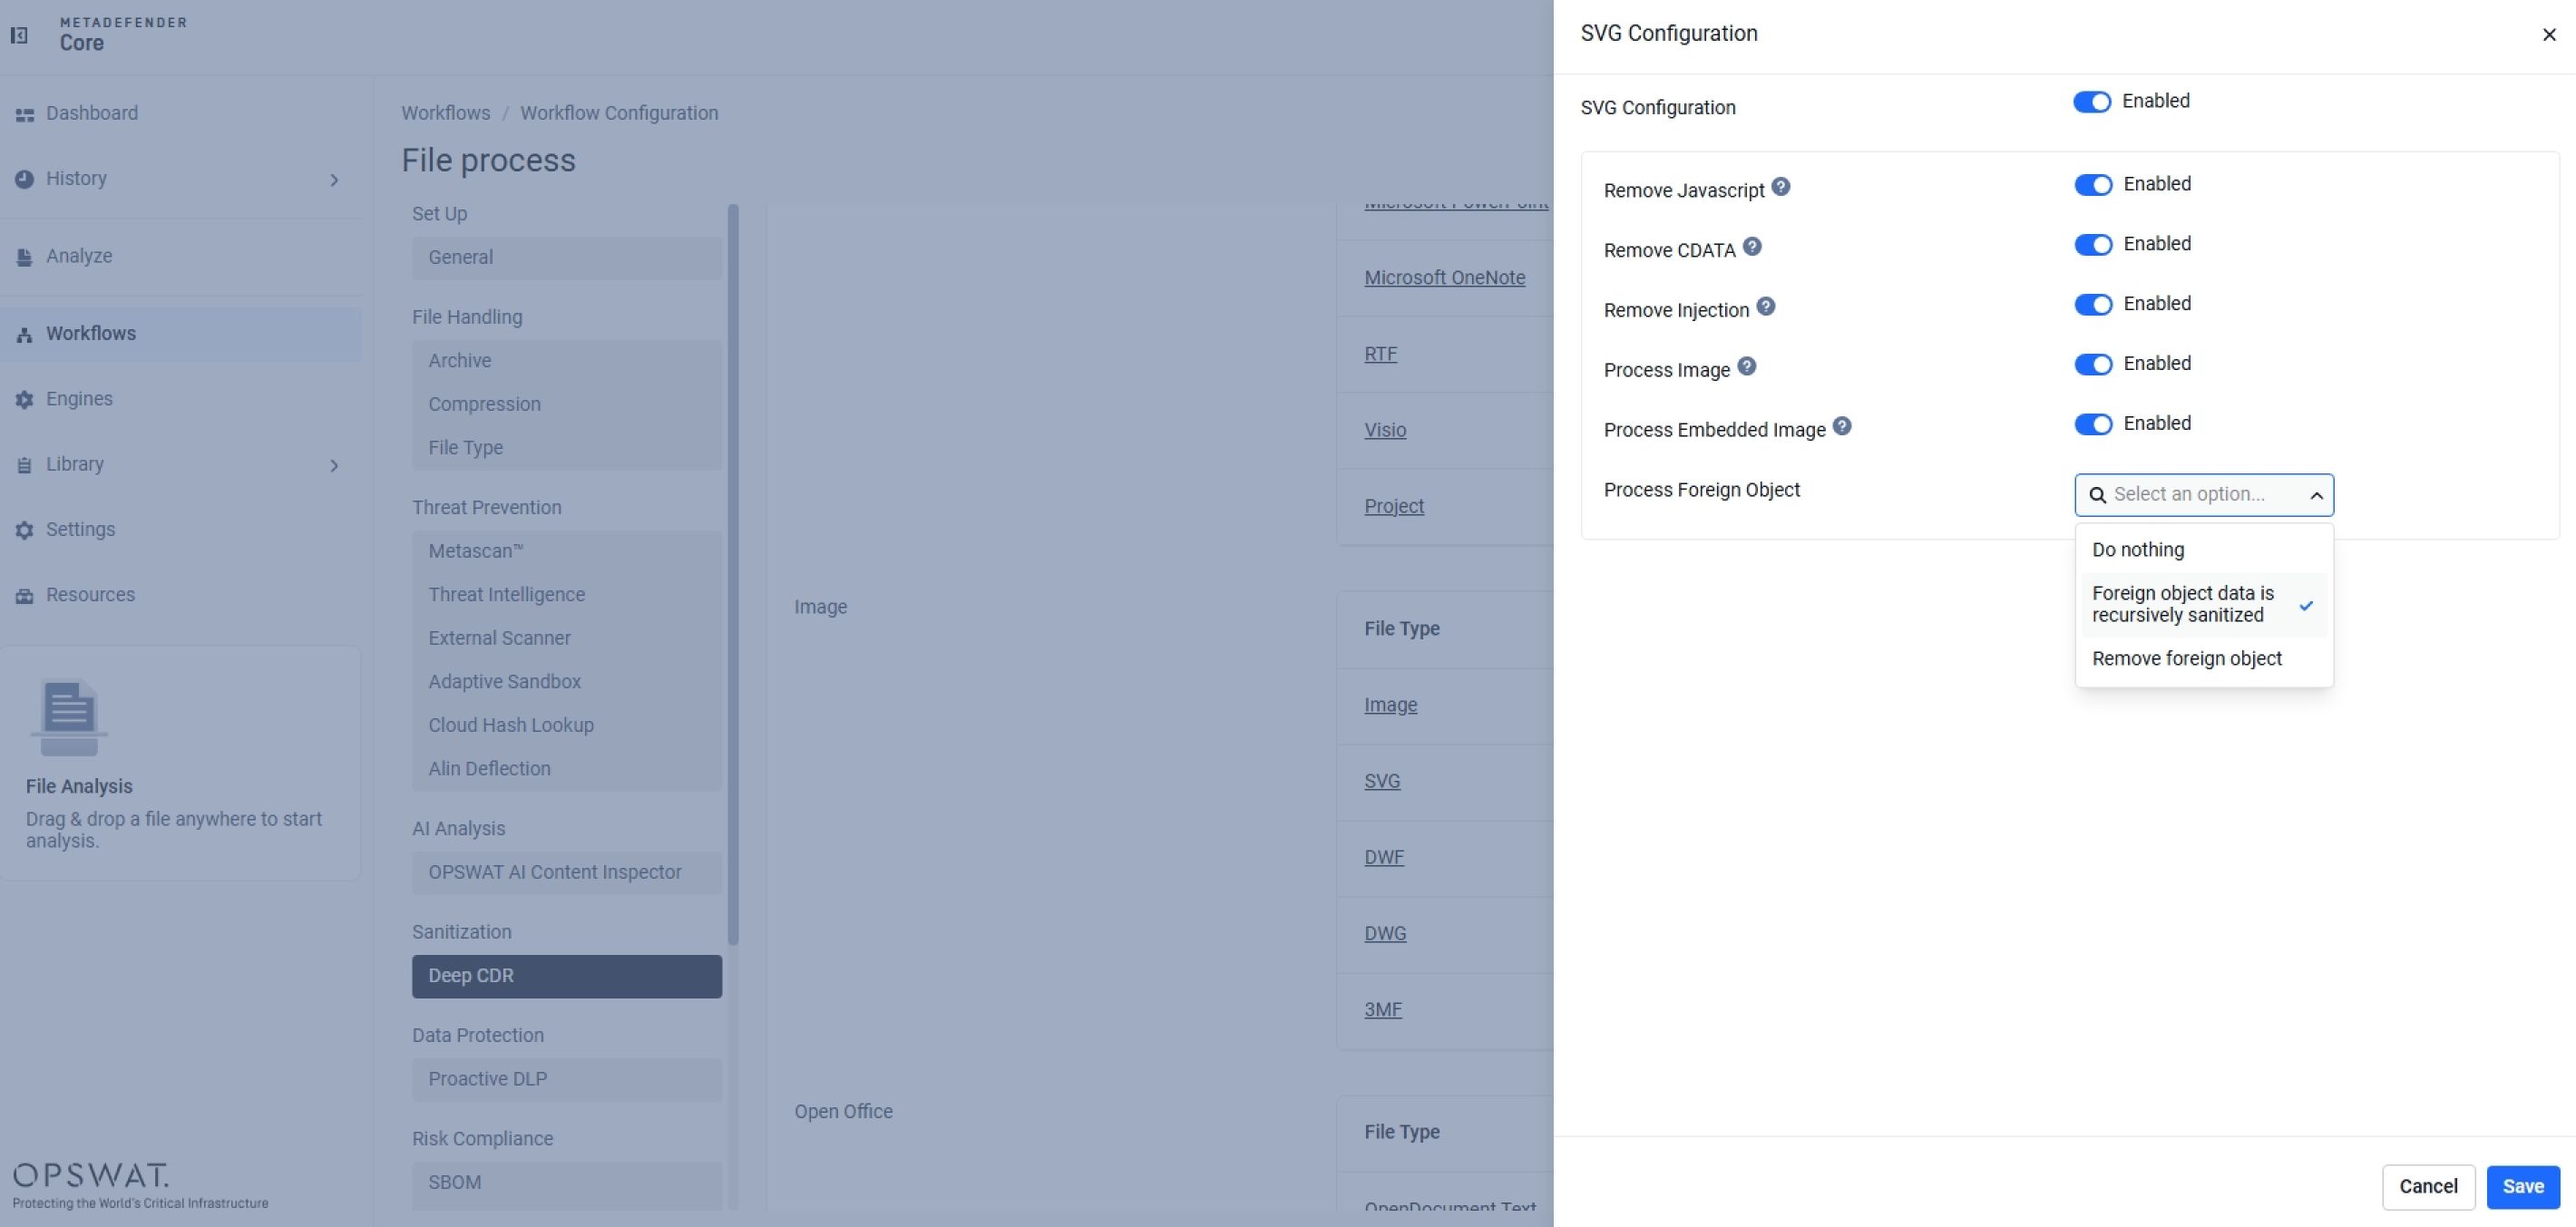
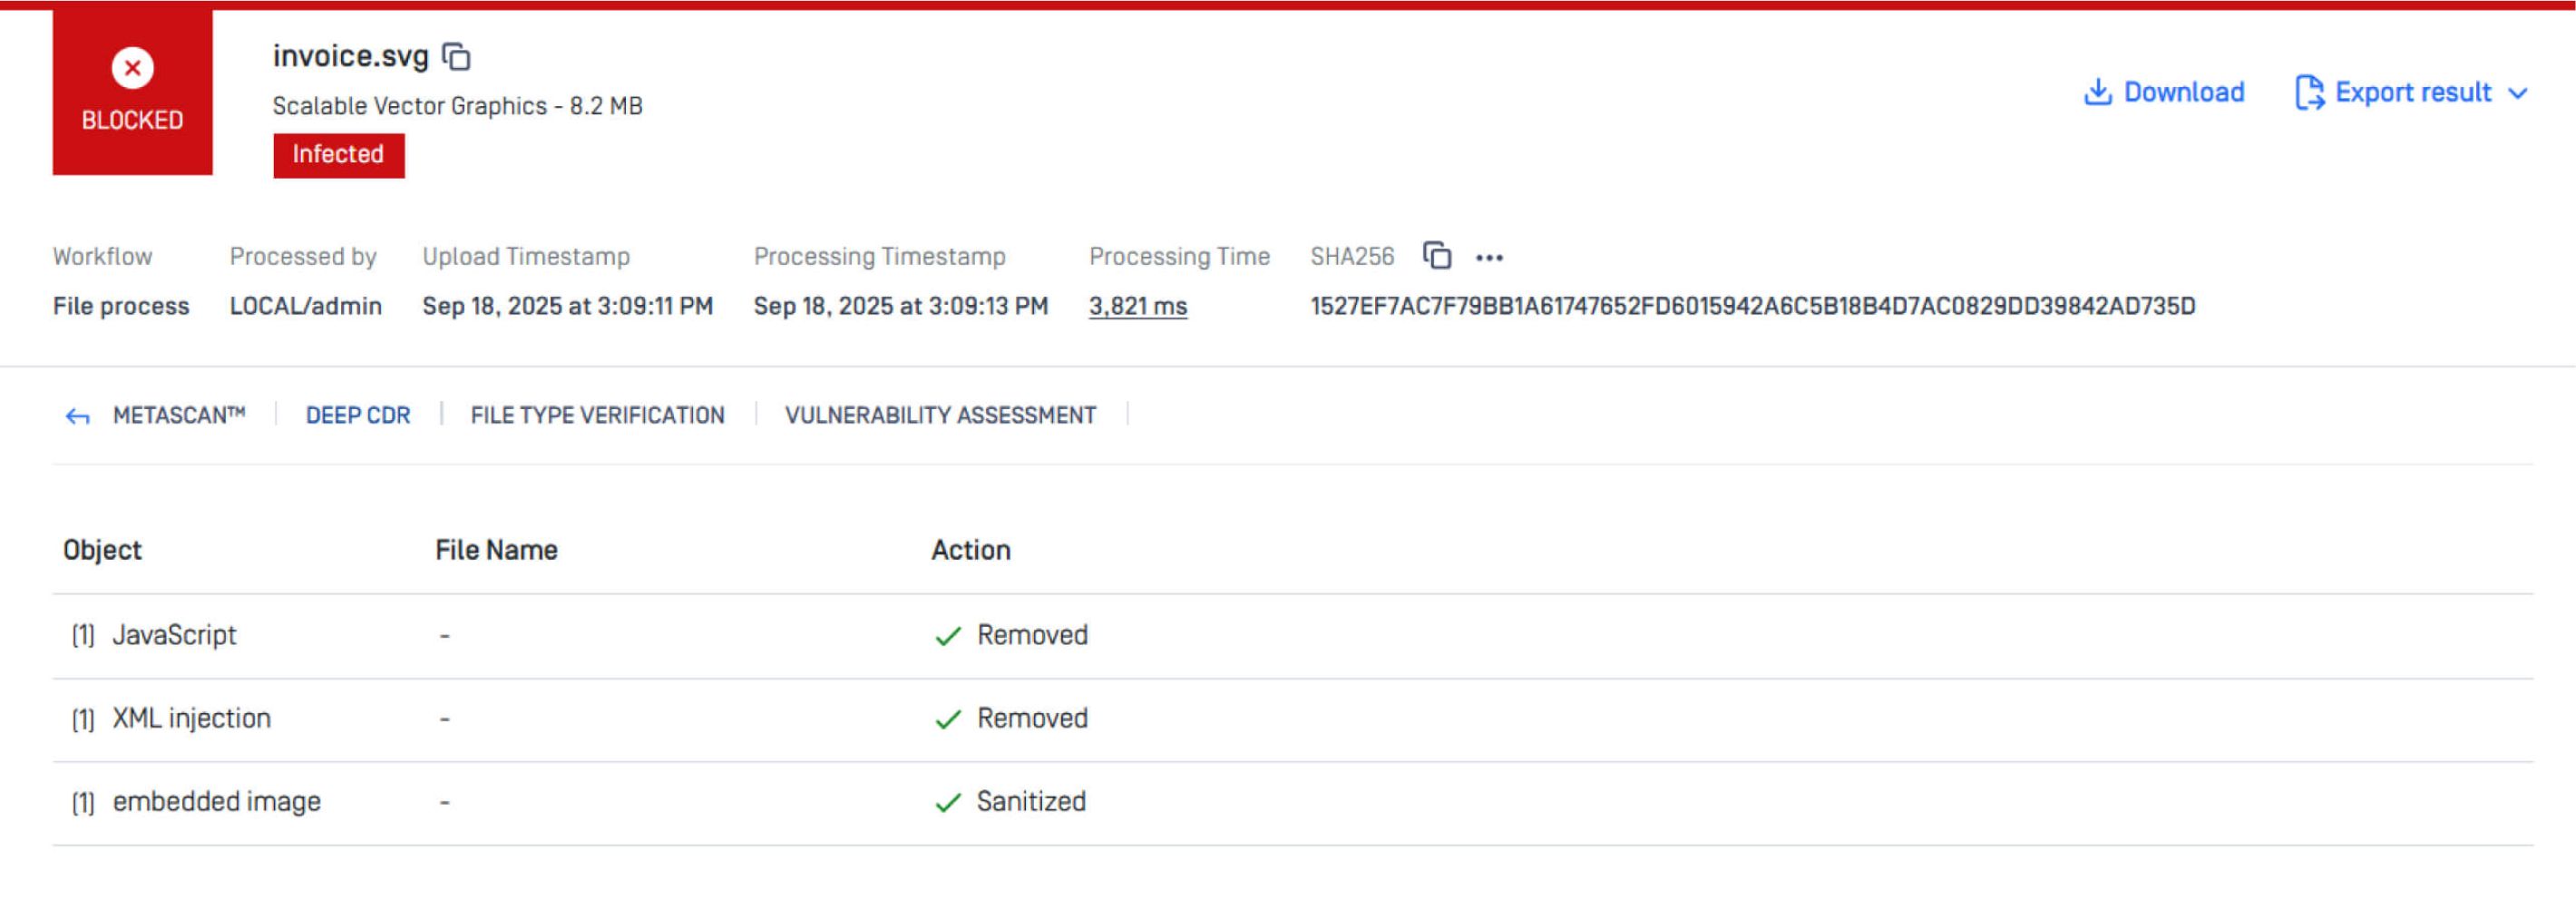
O SVG é um formato baseado em XML que pode conter, legalmente, scripts, manipuladores de eventos e referências externas, o que é precisamente o que o torna atraente para páginas de phishing que descodificam uma carga útil Base64 em tempo de execução, uma técnica agora catalogada no MITRE ATT&CK como «SVG Smuggling».
Uma vez que os ficheiros SVG normais e fiáveis não necessitam de JavaScript, a tecnologia Deep CDR™ remove os elementos de script, elimina as secções CDATA que possam ocultar lógica, bloqueia o conteúdo injetado e reconstrói um ficheiro SVG em conformidade com as normas, contendo apenas elementos visuais seguros, com a opção de rasterizar totalmente o ficheiro para fluxos de trabalho que não necessitem de interatividade vetorial.
Em cada caso, a tecnologia Deep CDR™ não procura reconhecer o ataque específico, mas remove a classe de conteúdo da qual o ataque depende; é por isso que os resultados dos testes da AV-Comparatives se mantêm válidos, independentemente de o ficheiro malicioso ter sido criado manualmente ou com a ajuda de IA.
URLs ofuscadas em códigos QR
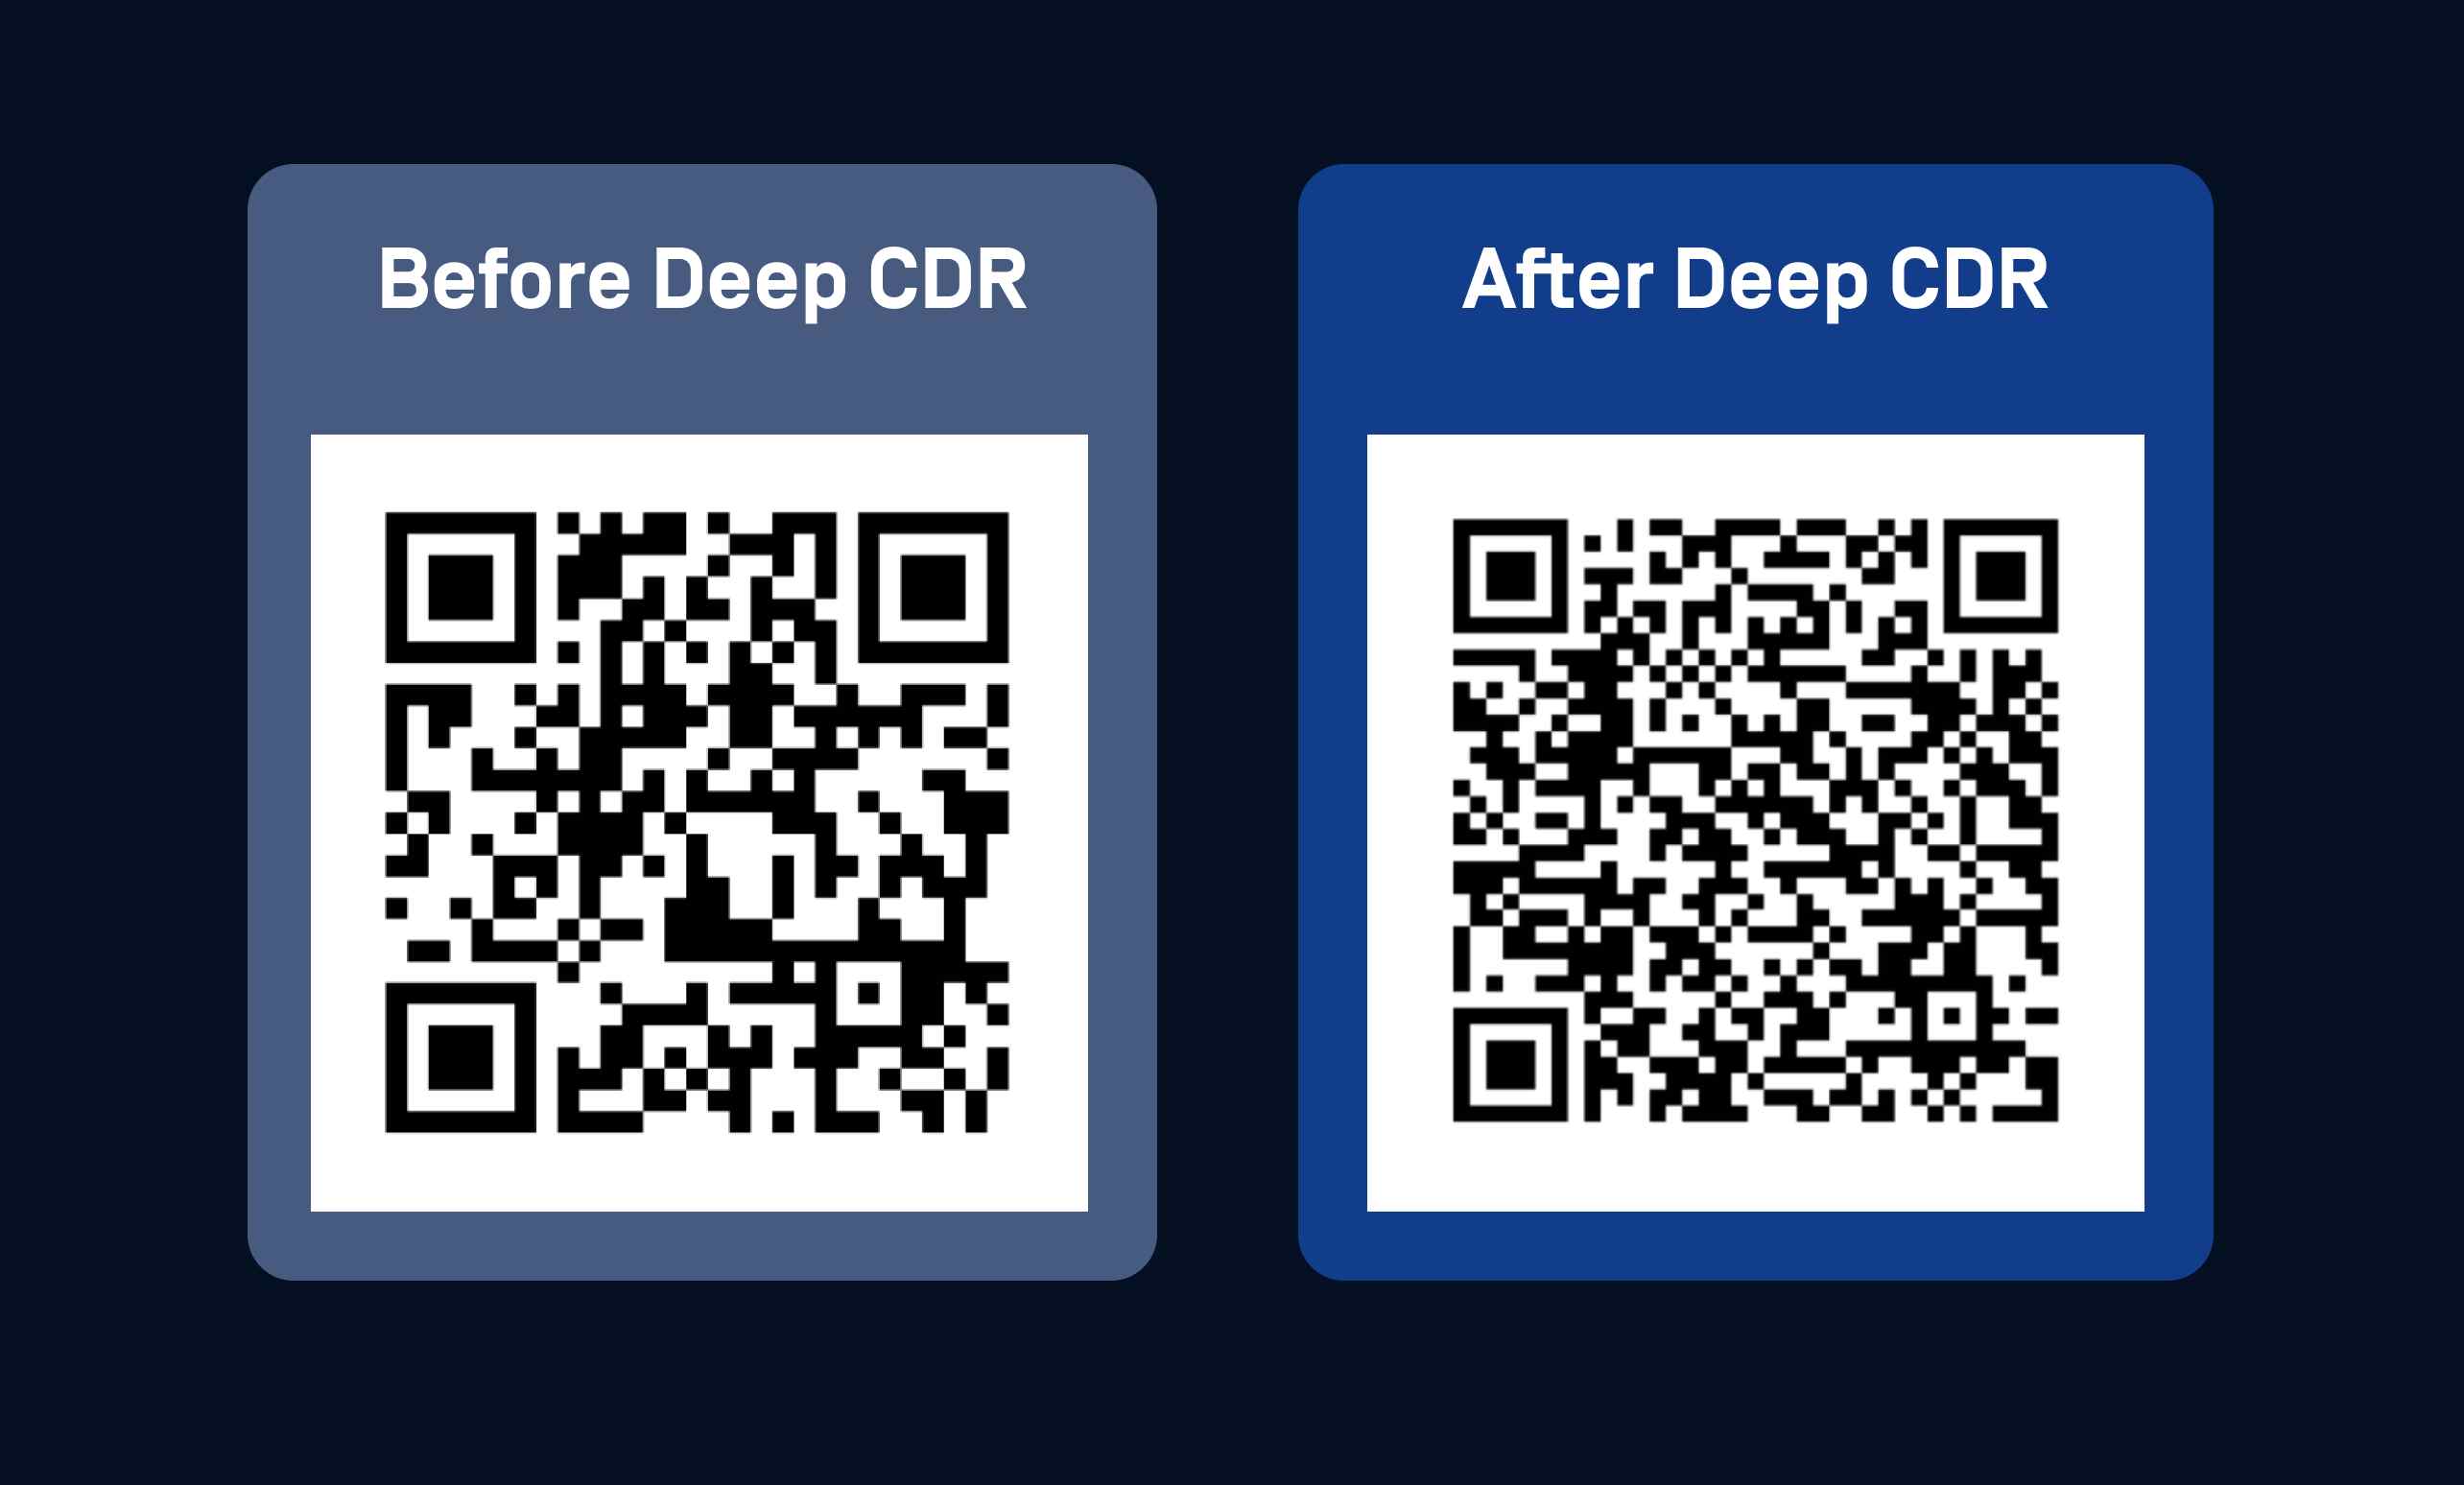
O phishing com códigos QR aproveita-se do facto de o olho humano não conseguir ler o URL de destino codificado na imagem, pelo que o utilizador não tem como avaliar a legitimidade antes de o digitalizar.
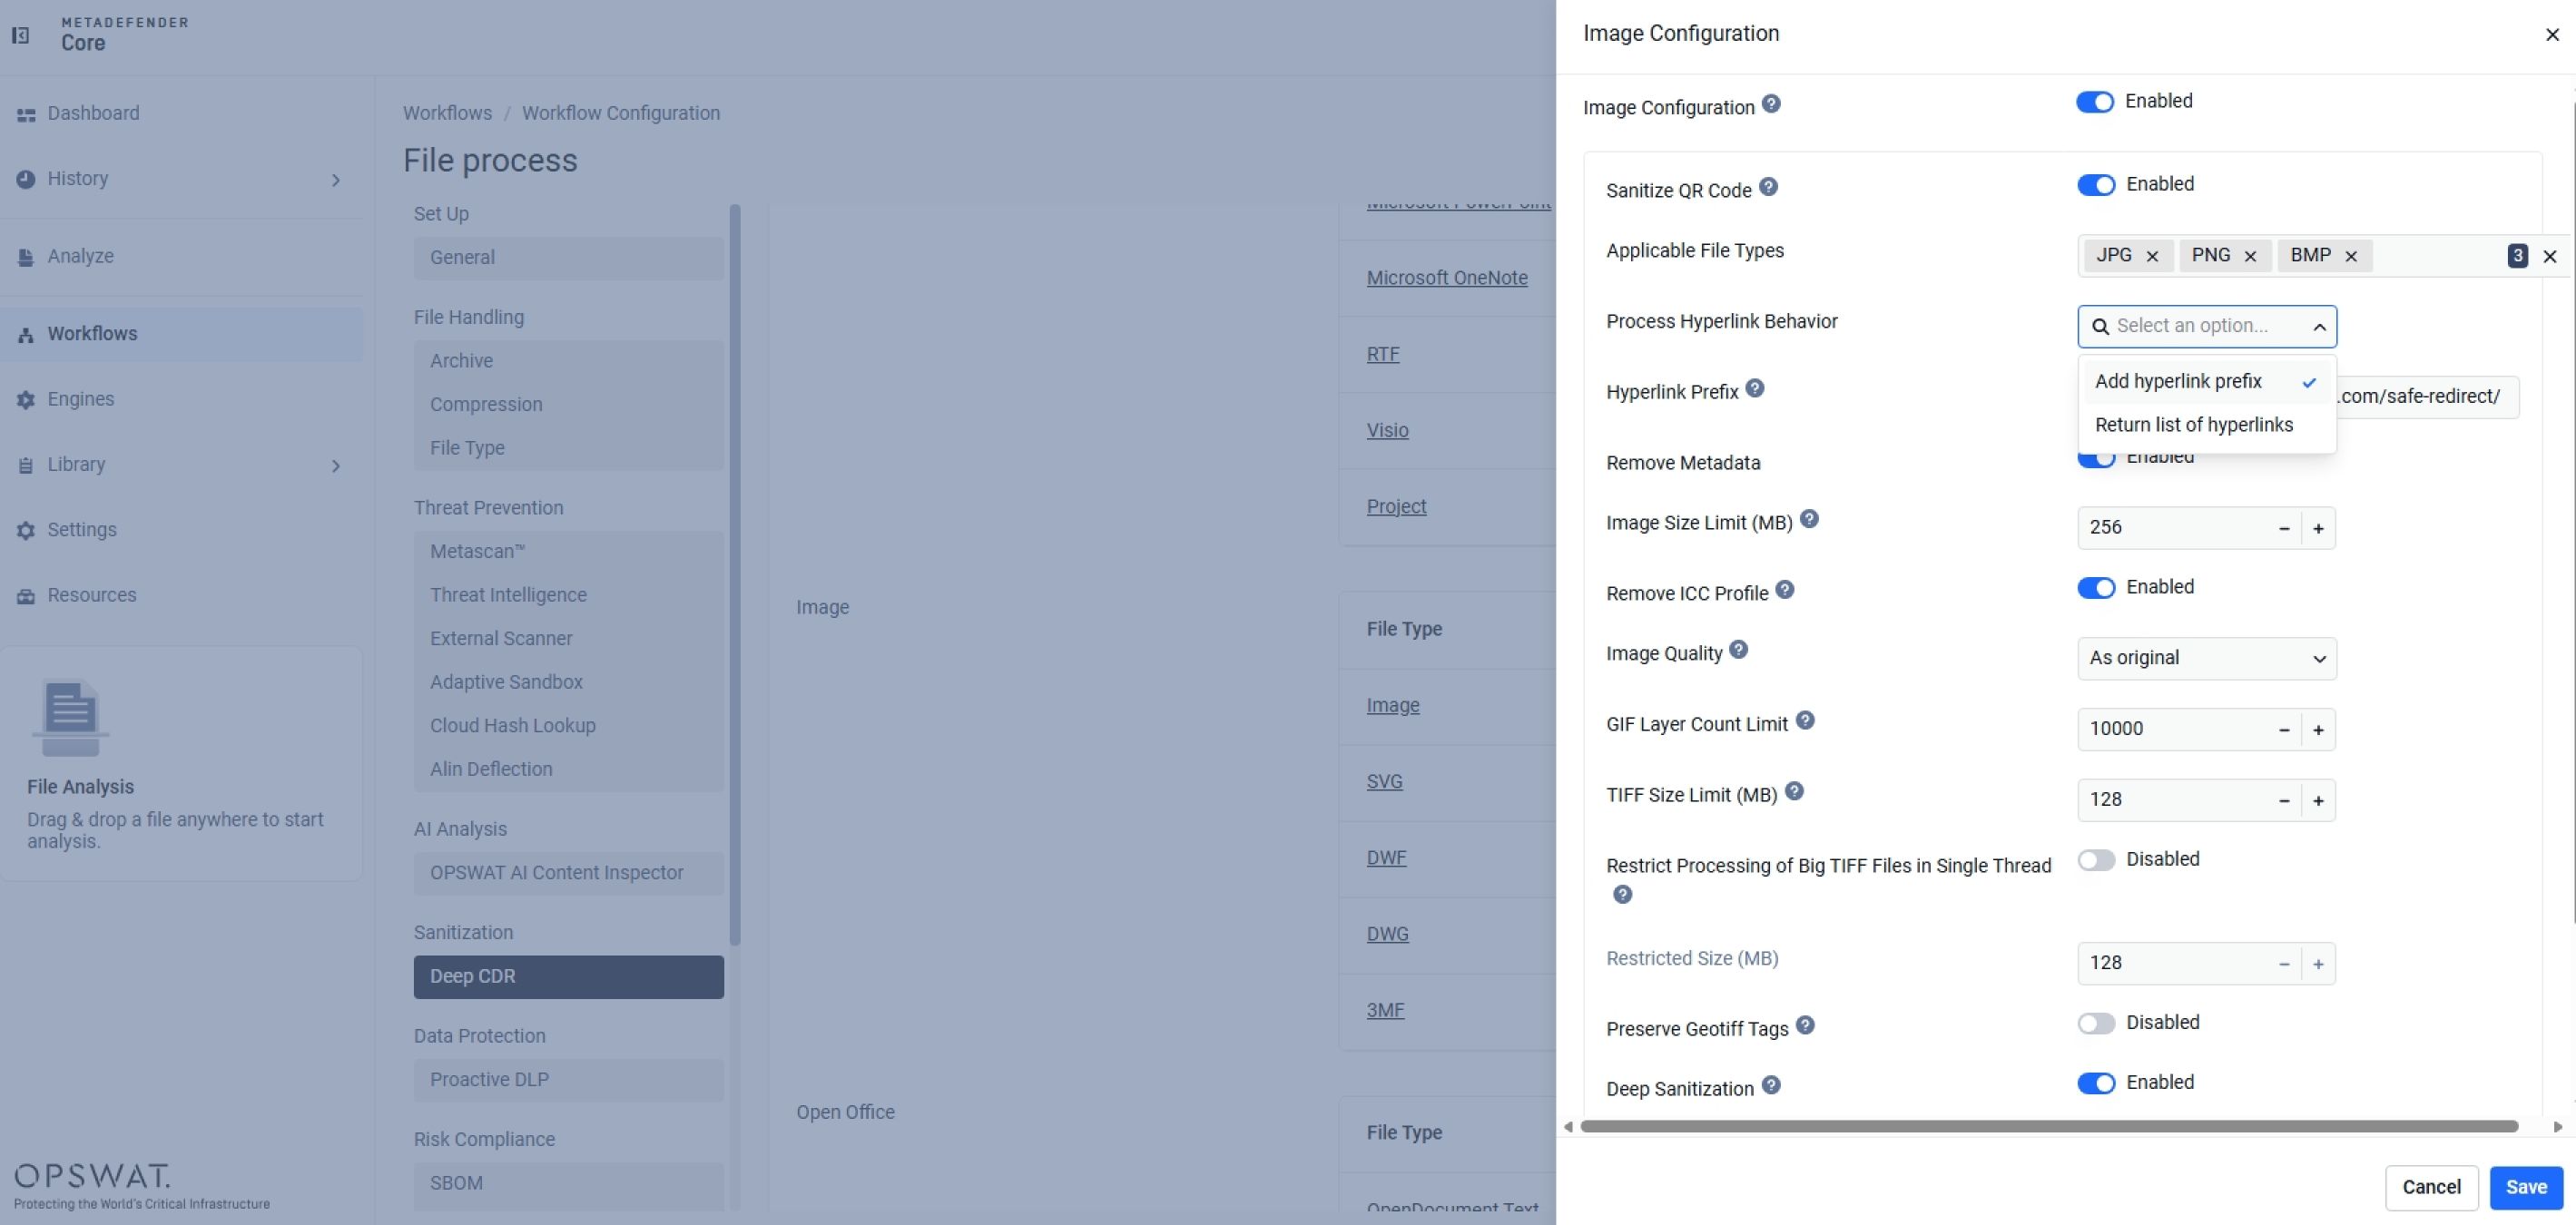
A tecnologia Deep CDR™ descodifica e revela o URL legível por humanos, podendo submetê-lo a uma verificação de reputação do URL antes da entrega. Se um código QR baseado em imagem também contiver uma carga esteganográfica, aplica-se aqui a mesma limpeza ao nível do pixel utilizada contra malware transmitido por imagens.
O que isto significa para a deteção
Embora os motores antivírus modernos apresentem habitualmente taxas de deteção superiores a 99%, ainda existe uma pequena margem residual, correspondente a uma fração de um por cento, em testes recentes, em que uma ameaça nova ou evasiva consegue passar simplesmente porque nenhum motor tinha encontrado nada semelhante até então.
A tecnologia Deep CDR™ colmata a lacuna que os antivírus não conseguem colmatar devido à sua própria conceção. No entanto, nada disto constitui um argumento para abandonar os antivírus ou as ferramentas baseadas na deteção, e a AV-Comparatives é explícita neste ponto na sua própria conclusão: a CDR deve ser vista como um controlo complementar e não como um substituto da proteção de terminais, do EDR ou do sandboxing.
OPSWAT MetaDefender A plataforma assenta numa base em que a tecnologia Deep CDR™, a IA preditiva Alin, o Metascan™ Multiscanning, o AI Content Inspector, o Proactive DLP™, o Adaptive Sandbox e outras tecnologias se integram num fluxo de trabalho abrangente de segurança de ficheiros, com o objetivo de proporcionar uma proteção completa contra ameaças de dia zero.
Conclusão
A análise da AV-Comparatives está em consonância com os resultados de testes independentes anteriores: a desinfeção da Deep CDR™, que privilegia a prevenção, protege contra ameaças transmitidas por ficheiros, tanto convencionais como assistidas por IA, incluindo explorações de dia zero para as quais não existe nenhuma assinatura disponível.
Avaliações independentes anteriores realizadas pela SE Labs e pela SecureIQ Lab chegaram ao mesmo resultado de 100% de sanitização para a tecnologia Deep CDR™.
À medida que a IA reduz as barreiras à criação de documentos de isco convincentes, macros ofuscadas e cargas úteis estruturalmente enganosas, a transição de uma postura de cibersegurança centrada na deteção para uma centrada na prevenção está a deixar de ser um fator diferenciador e a tornar-se cada vez mais um requisito básico.