Os ambientes modernos de tecnologia operacional (OT) têm cada vez mais necessidade de enviar dados para as infraestruturas de TI das empresas, plataformas na nuvem, sistemas de monitorização de segurança e aplicações de análise. Esses dados podem incluir telemetria, registos, alertas, medições operacionais e dados de aplicações transmitidos através de HTTP, HTTPS ou APIs.
No entanto, existe um desafio fundamental em termos de redes: o HTTP e o HTTPS foram tradicionalmente concebidos para a comunicação bidirecional, enquanto um díodo de dados foi concebido para permitir que os dados fluam apenas numa direção.
Então, como é que as organizações podem utilizar com segurança integrações baseadas em HTTPS e no protocolo « API » sem criar um caminho de retorno para uma rede OT protegida?
A resposta reside na compreensão da diferença entre a transferência de dados ao nível da aplicação e a comunicação ao nível da rede.
O MetaDefender™ Optical Diode e o MetaDefender™ Optical Diode Fend utilizam um fluxo de dados unidirecional implementado por hardware e mecanismos de transferência sensíveis ao protocolo para permitir que os dados circulem através das fronteiras de segurança sem criar uma ligação de rede bidirecional convencional.
Por que é que o HTTPS representa um desafio para um diodo de dados
O HTTPS é o HTTP executado sobre o TLS. Numa ligação HTTPS convencional, um cliente envia um pedido a um servidor e o servidor envia uma resposta de volta.
Ao nível da rede, isto requer comunicação bidirecional. O próprio TCP requer um «handshake» e tráfego de controlo contínuo em ambas as direções. Uma sessão HTTPS tradicional não pode, portanto, ser simplesmente encaminhada através de um díodo de dados fisicamente unidirecional, como se o díodo fosse uma firewall ou um router convencional.
Isto cria uma distinção importante:
Um díodo de dados não transforma uma ligação HTTPS «bidirecional» normal numa ligação «unidirecional». Em vez disso, permite a transferência de dados baseada em HTTPS, ao quebrar o modelo convencional de comunicação de ponta a ponta.
Essa quebra de protocolo é uma característica fundamental da arquitetura do díodo de dados. Em vez de estender uma ligação de rede roteável de uma zona de segurança para outra, a arquitetura transfere os dados pretendidos através da fronteira e reconstrói a comunicação adequada no lado de destino.
O que acontece a uma chamada do tipo « API »?
Consideremos um caso de utilização simples de OT para IT.
Uma aplicação industrial gera uma leitura de temperatura e precisa de a enviar para uma plataforma de análise na nuvem através de uma ligação HTTPS API: aplicação OT → HTTPS/API → plataforma na nuvem
Numa rede convencional, a aplicação OT estabeleceria uma ligação de rede com o destino, enviaria um pedido HTTP e receberia uma resposta HTTP.
Com um díodo de dados, a arquitetura é diferente.
Uma implementação típica unidirecional pode ser vista, do ponto de vista conceptual, da seguinte forma: aplicação OT → conector/proxy do lado da origem → transferência ótica unidirecional → conector do lado do destino → aplicação TI/na nuvem
O ponto crucial é que as duas redes não partilham uma ligação bidirecional convencional.
O componente do lado da origem recebe os dados do ambiente OT. Os dados são, em seguida, transferidos através da fronteira unidirecional imposta pelo hardware. No lado de destino, o componente recetor reconstrói ou reencaminha os dados para a aplicação pretendida.
Esta abordagem permite às organizações preservar a semântica da transferência de dados das aplicações, eliminando simultaneamente o percurso de regresso na rede.
O papel da pausa no protocolo
É a quebra de protocolo que torna prática a integração unidirecional de aplicações.
Em vez de permitir que os pacotes atravessem a barreira de segurança como parte de uma sessão roteável de ponta a ponta, o díodo de dados separa a comunicação em dois domínios de rede.
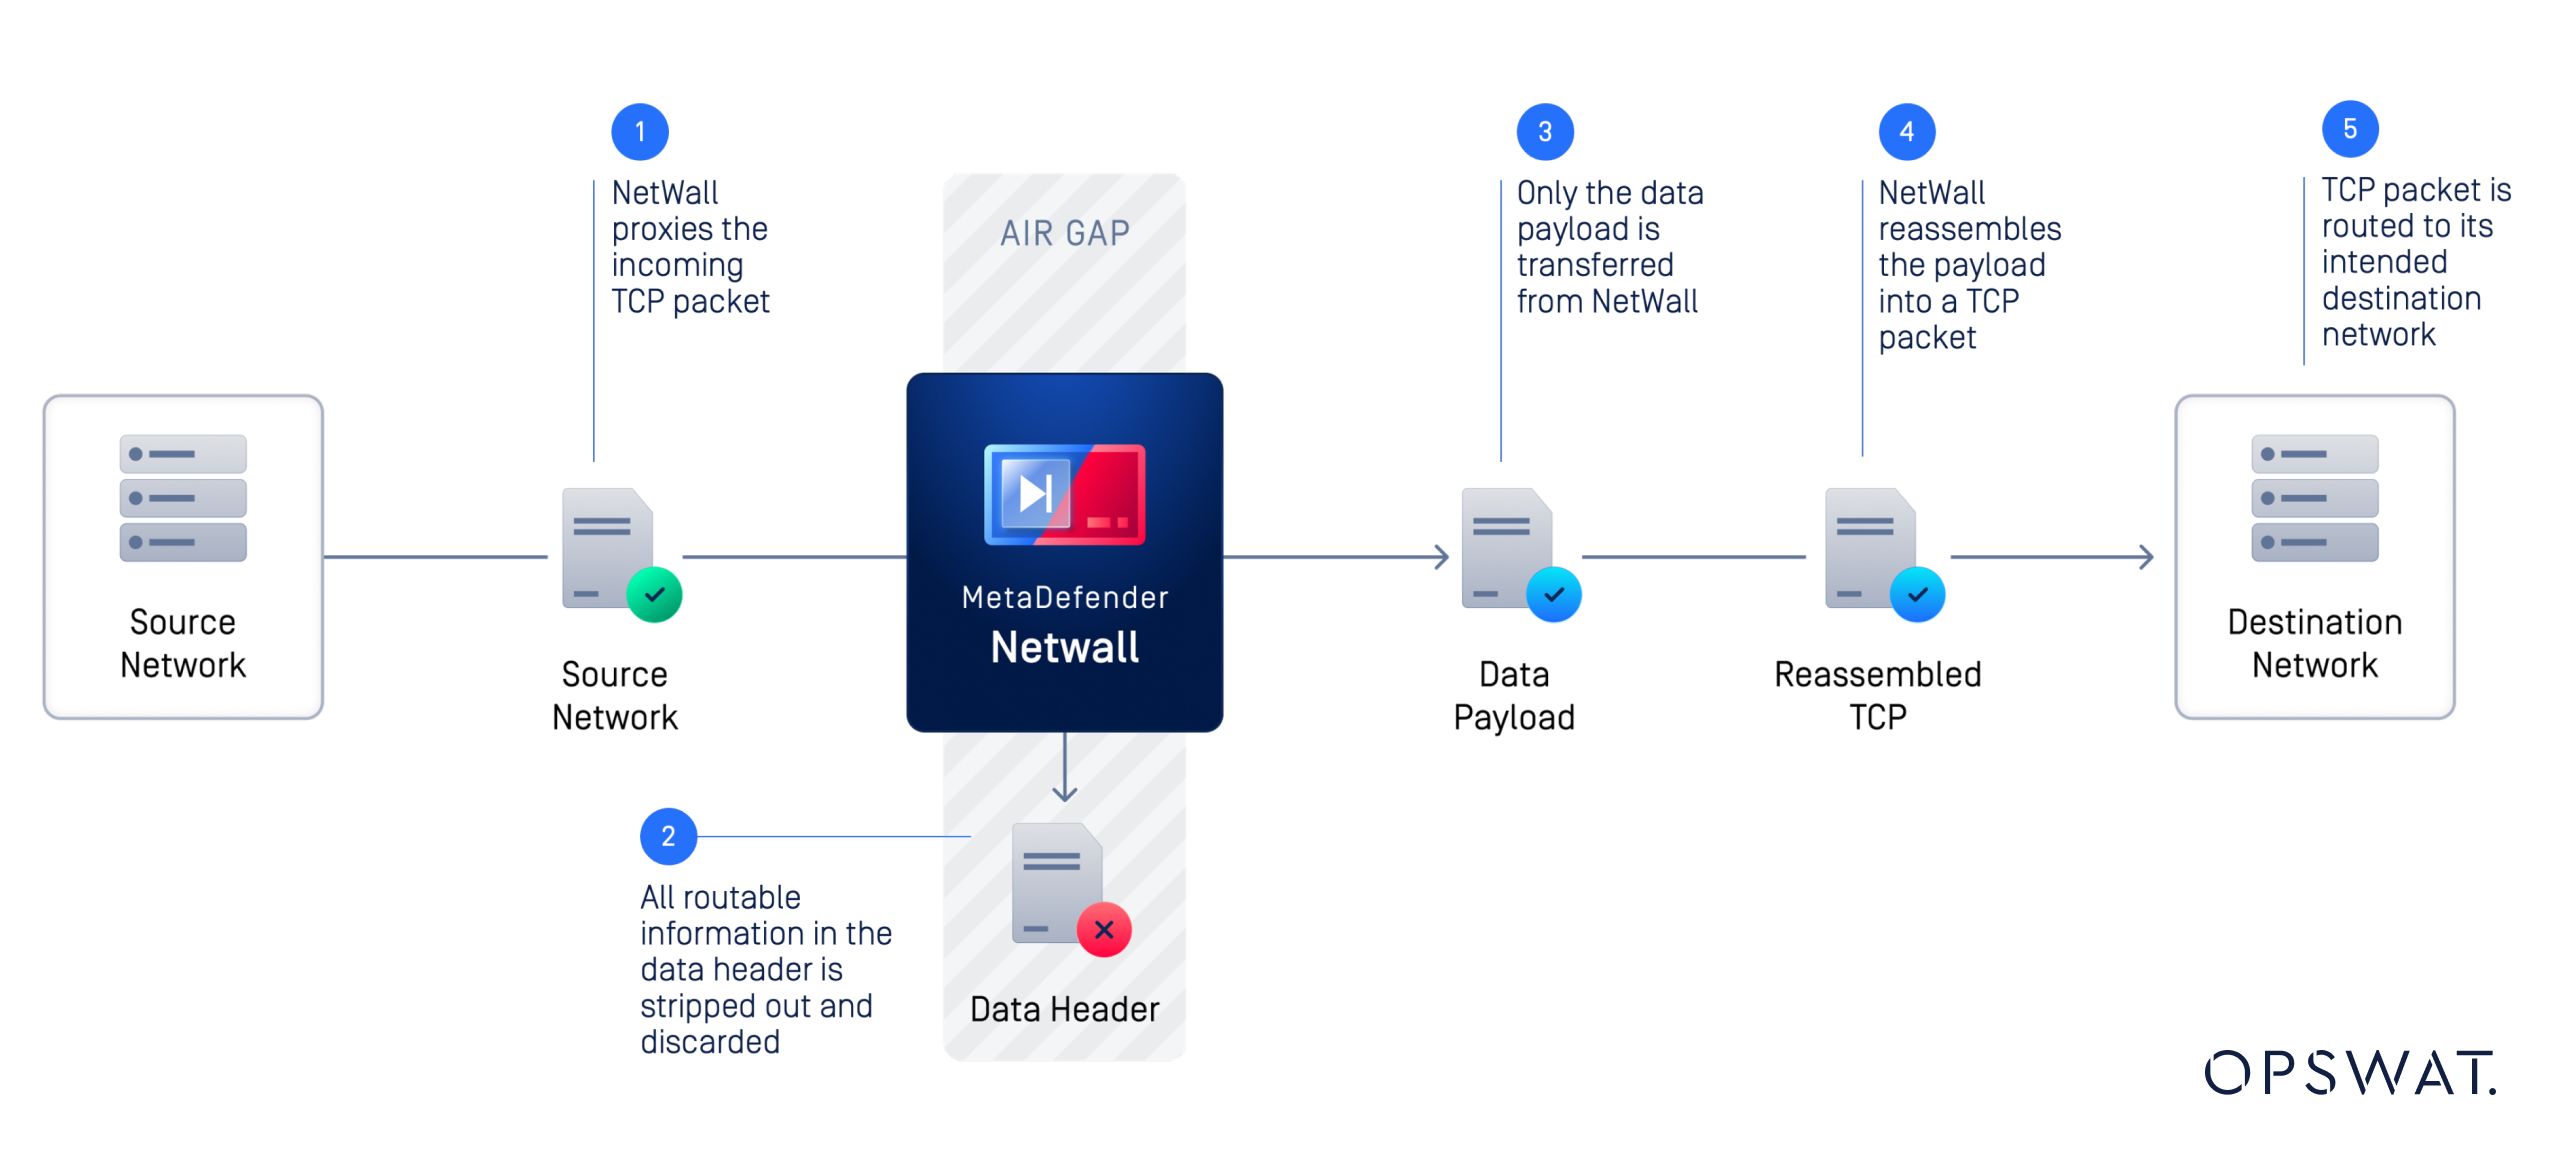
Por exemplo:
- Um sistema OT gera dados de telemetria.
- Um serviço do lado da fonte recebe a telemetria.
- A carga útil de dados relevante é preparada para uma transferência unidirecional.
- A carga útil atravessa a fronteira de isolamento ótico.
- Um serviço do lado do destino recebe os dados transferidos.
- O lado de destino envia os dados para a empresa, para o sistema de monitorização, para a análise ou para a aplicação na nuvem.
As redes permanecem separadas, apesar de poderem trocar informações úteis entre si.
Isto é fundamentalmente diferente de configurar uma regra de firewall que permita o tráfego HTTPS entre duas redes. Um firewall pode permitir a comunicação TCP bidirecional quando a política o permitir. Um díodo de dados foi especificamente concebido para impedir esse caminho de retorno ao nível do hardware.
Um díodo de dados pode suportar HTTPS?
Sim, os modelos da série 50 da MetaDefender ,Optical Diode e da Fend suportam HTTP e HTTPS, a par de protocolos industriais e de TI.
Para tal, cada lado do díodo deve dispor dos certificados e chaves necessários para estabelecer e iniciar uma ligação TLS autónoma com a origem e o destino, respetivamente.
E quanto às APIs REST?
As APIs REST são normalmente implementadas através de HTTP ou HTTPS e são cada vez mais utilizadas para integrar dados de OT com:
- Cloud plataformas de análise
- SIEM e plataformas de monitorização de segurança
- Painéis de controlo empresariais
- Registos históricos de dados
- Aplicações de manutenção preditiva
- Sistemas de registo centralizados
- Sistemas de emissão de bilhetes e de fluxo de trabalho
Uma interação REST convencional API tem normalmente o seguinte formato: Cliente → HTTP/S POST ou PUT → servidor API → resposta HTTP
Nestas situações, uma resposta na camada de aplicação faz parte da troca normal de dados entre aplicações. O cliente espera um código de estado HTTP 200 e, eventualmente, uma mensagem personalizada no corpo da resposta.
Numa arquitetura unidirecional, o lado de entrada do díodo pode redirecionar esta resposta, como se proviesse do destino final. Se o corpo de uma resposta personalizada para uma operação PUT/POST bem-sucedida for conhecido e repetível, também pode ser redirecionado.
Por exemplo, um sistema de monitorização OT pode ter de enviar:
POST /api/v1/telemetry
com uma carga útil que contém:
{"temperature":72,"pressure":101.3,"status":"normal"}
O objetivo arquitetónico não é estabelecer uma sessão bidirecional permanente de API entre a OT e a IT. Em vez disso, os dados são transferidos para o exterior através do díodo e entregues à aplicação do lado de destino.
O lado de entrada do díodo, ao receber o POST, devolveria um estado 200 OK ao cliente antes de reencaminhar a carga útil através do isolamento ótico e, em seguida, estabelecer ligação com o servidor de destino para entregar a mensagem com outro POST /api/v1/telemetry,
Isto torna as arquiteturas unidirecionais particularmente úteis para APIs de telemetria, eventos, registos e monitorização, em que o principal requisito empresarial é a publicação de dados de saída.
Por que razão a conectividade unidirecional API é importante para OT Security
Embora a encriptação ajude a manter a confidencialidade dos dados em trânsito, não impede que sejam enviados ou recebidos dados maliciosos. Um díodo de dados resolve um problema diferente: a direção da comunicação.
Se uma empresa ou um ambiente na nuvem for comprometido, uma ligação bidirecional convencional pode, potencialmente, proporcionar a um atacante uma via de acesso ao ambiente OT, dependendo da arquitetura de rede e dos controlos de segurança.
Um díodo de dados implementado por hardware elimina esse caminho de retorno. Assim, os dados OT podem sair da rede protegida sem criar um caminho roteável que permita que sistemas externos reenviem tráfego para dentro dela.
No caso das infraestruturas críticas, essa distinção pode ser significativa. Os díodos de dados são utilizados para transferir informações operacionais para sistemas de monitorização e empresariais, mantendo simultaneamente a separação física da rede.
Quer reforçar a segurança da sua rede OT?
Descubra como as soluções MetaDefender , ,Optical Diode e Fend da OPSWATpermitem uma transferência de dados unidirecional, segura e imposta por hardware, através de limites de rede críticos. Fale com os nossos especialistas para analisar a sua arquitetura OT e os seus requisitos de transferência de dados.
Conceção de fluxos de dados unidirecionais para ambientes OT modernos
Ao conceber uma arquitetura OT-IT, é importante partir dos requisitos reais de comunicação, em vez de partir do protocolo da aplicação.
Faça três perguntas:
1. Que dados têm de sair do ambiente OT?
Identifique dados de telemetria, registos, alertas, ficheiros, dados de processos ou outras informações que devam ser enviadas para os sistemas de TI, na nuvem ou de monitorização.
2. Será que o destino precisa mesmo de enviar dados de volta?
Muitas integrações são descritas como exigindo «conectividade», quando o requisito empresarial subjacente consiste simplesmente em publicar informação externamente. Se os dados recebidos em resposta forem apenas uma confirmação de receção ou de sucesso, uma arquitetura unidirecional pode atuar como proxy dessas respostas e eliminar um percurso de rede desnecessário.
3. Onde deve ser estabelecido o limite do protocolo?
Protocolos como o TCP, o HTTPS e as APIs REST pressupõem determinados comportamentos bidirecionais. Por conseguinte, uma arquitetura de díodo de dados tem de definir onde as sessões terminam, como os dados são transferidos através do limite e como a aplicação do lado de destino os recebe.
Esta abordagem orientada para as aplicações ajuda as organizações a modernizar a conectividade OT sem considerar o isolamento da rede e a integração de aplicações como requisitos mutuamente exclusivos.
Perguntas mais frequentes
- Um díodo de dados pode transmitir tráfego HTTPS?
Sim. MetaDefender Optical Diode e MetaDefender Os dispositivos Fend suportam a transferência de dados baseada em HTTP/HTTPS, mas o HTTPS não pode funcionar como uma sessão bidirecional convencional de ponta a ponta através de uma fronteira fisicamente unidirecional. O díodo termina e, em seguida, inicia uma sessão encriptada separada em cada lado do díodo, pelo que é necessário fornecer-lhe as chaves e os certificados para gerir essas sessões. - As APIs podem funcionar através de um díodo de dados?
Sim. A transferência de dados baseada em API pode funcionar através de um díodo de dados quando a arquitetura é concebida em torno de uma comunicação unidirecional PUT/POST. O fundamental é evitar a necessidade de uma sessão bidirecional API através do díodo e, em vez disso, utilizar mecanismos do lado da origem e do destino para transferir os dados da aplicação necessários. - Um díodo de dados substitui a encriptação HTTPS?
Não. Resolvem problemas de segurança diferentes. O HTTPS proporciona encriptação e autenticação para o tráfego das aplicações, enquanto um díodo de dados proporciona um controlo, imposto por hardware, sobre a direção da comunicação de rede. - Qual é a diferença entre uma firewall e um díodo de dados?
Uma firewall controla o tráfego através de regras de segurança definidas por software e pode permitir a comunicação bidirecional. Um díodo de dados impõe fisicamente a comunicação unidirecional, impedindo, por definição, um caminho de retorno na rede. - Por que utilizar um díodo de dados para a comunicação entre OT e IT?
Um díodo de dados permite que as organizações partilhem dados operacionais, telemetria, registos e outras informações com sistemas empresariais ou na nuvem, mantendo ao mesmo tempo a separação física dessas redes. Isto reduz a superfície de ataque associada à conectividade bidirecional. - O que é o MetaDefender Optical Diode?
MetaDefender Optical Diode é um díodo de dados ótico, com implementação por hardware, concebido para proporcionar uma transferência segura de dados unidirecional entre redes. É compatível com protocolos de TI, como HTTP e HTTPS, além de outros protocolos e casos de utilização suportados. - O que é o MetaDefender Optical Diode Fend?
MetaDefender Optical Diode O Fend é uma solução de díodo de dados concebida para a transferência segura e unidirecional de dados entre ambientes de TI e OT. Dependendo do modelo e da implementação, suporta protocolos de TI e industriais e pode ajudar a ligar redes OT isoladas a sistemas que necessitam de acesso a dados operacionais.
Precisa de otimizar os fluxos de dados da sua OT ( Secure )?
Os ambientes modernos de OT necessitam de acesso a sistemas empresariais, na nuvem e de análise, sem que isso implique necessariamente a criação de uma via de acesso às redes críticas.
Contacte a OPSWAT para saber como o MetaDefender , oOptical Diode e o Fend podem ajudá-lo a conceber fluxos de dados unidirecionais seguros e reforçados por hardware para o seu ambiente OT.