Antecedentes
Em novembro, a VMware divulgou uma falha no VMware Workspace ONE Access (anteriormente conhecido como VMware Identity Manager). A vulnerabilidade está registada com o código CVE-2020-4006. A NSA alertou que hackers apoiados pelo Estado russo têm vindo a explorar ativamente esta vulnerabilidade e emitiu este aviso. A vulnerabilidade pode ser utilizada para aceder de forma maliciosa à interface de gestão baseada na Web do sistema e executar comandos arbitrários com privilégios elevados ao nível do sistema operativo. Em última análise, a exploração permite ao atacante tirar partido dos mecanismos de autenticação federada, permitindo-lhe falsificar credenciais para aceder a dados protegidos.
Como detetar?
Com base nas informações fornecidas pela VMware em seu aviso, OPSWAT adicionou a capacidade de detetar o CVE em um dispositivo e relatá-lo no MetaDefender Access. Quando detectado, ele é relatado tanto no portal de gerenciamento do MetaDefender Access quanto para um usuário do computador infetado, o MetaDefender Endpoint executando esse dispositivo.
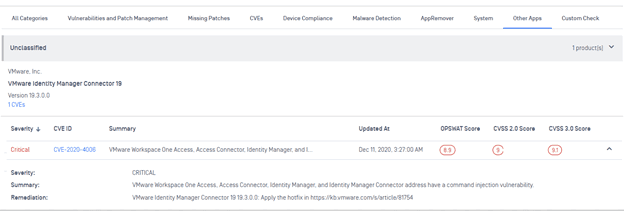
Um exemplo do CVE a ser comunicado a um utilizador do dispositivo:
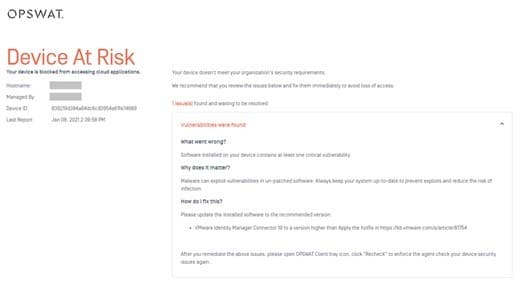
Como remediar e prevenir?
Depois de utilizar o MetaDefender Access para identificar máquinas vulneráveis, é possível aplicar a correçãoe, em seguida, voltar a analisar os dispositivos. Além disso, a análise automatizada e contínua desta vulnerabilidade irá alertá-lo caso uma máquina seja ligada à rede com uma configuração mais antiga que contenha a falha de segurança.
Como evitar ataques semelhantes?
Uma vez que os ataques a fornecedores de identidade amplamente utilizados, como este, são graves e têm um impacto significativo, a NSA emitiu um aviso sobre como detetar, mitigar e reforçar a segurança dos sistemas, a fim de evitar explorações decorrentes desta vulnerabilidade específica e de outras explorações semelhantes que provavelmente se encontram ocultas e por detetar.
Como é sabido, e o documento da NSA sublinha-o, este e muitos outros ataques começam por explorar terminais sem patches e com software desatualizado. MetaDefender Access pode ir muito além de apenas manter os terminais corrigidos e actualizados com as suas capacidades de Advanced Endpoint Protection. Pode impedir que se liguem se não estiverem em conformidade com uma longa lista de verificações de saúde e segurança.
Em termos de prevenção de ataques à interface de gestão de uma infraestrutura de segurança, há muito que é prática segmentar essas interfaces - e com capacidades como um Perímetro Definido Software SDP), essa segmentação pode ser muito mais segura e fácil de gerir. MetaDefender Access combina a proteção de segmentação ao nível da rede do SDP com a sua Proteção Avançada Endpoint , assegurando assim que o ponto final da rede da interface de gestão é inacessível até e a menos que o dispositivo que tenta ligar-se seja comprovadamente de confiança.
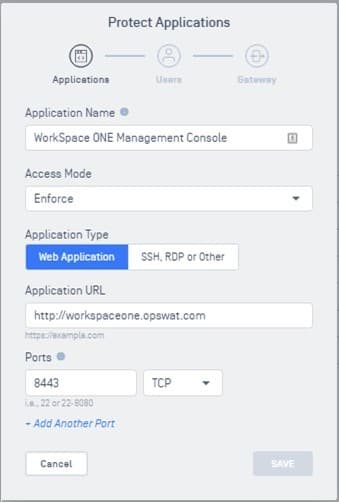
MetaDefender Access facilita a proteção destas interfaces de gestão. Depois que o Gateway estiver instalado, é uma simples questão de definir o aplicativo a ser protegido - neste caso, o console de gerenciamento do WorkSpace ONE Access:
Como obter mais informações.
Para mais informações sobre como OPSWAT MetaDefender Access pode ajudar a proteger a sua infraestrutura crítica, contacte-nos hoje mesmo.
Referências
CVE-2020-4006 Aviso da VMware VMSA-2020-0027.2 (vmware.com)
Hackers russos exploram falha recentemente corrigida da VMware, alerta a NSA | SecurityWeek.Com
Aviso de Cibersegurança da NSA: Actores maliciosos abusam de mecanismos de autenticação para aceder a recursos Cloud > Sixteenth Air Force (Air Forces Cyber) > Notícias (af.mil)
Requisitos de configuração do sistema e da rede (vmware.com)
