A CareCloud, um fornecedor de software para o setor da saúde sediado em Somerset, Nova Jérsia, confirmou um ataque ocorrido em março de 2026 a um dos seus ambientes de EHR (Registo de Saúde Eletrónico). O ataque afetou mais de 3,7 milhões de pessoas. O HHS (Departamento de Saúde e Serviços Humanos) portais de violações do Gabinete de Direitos Civis já o inclui entre as maiores violações de dados na área da saúde do ano. Essa classificação provém do The HIPAA Journal (agosto de 2026). Os investigadores forenses estimaram que o acesso não autorizado ocorreu num período de cerca de seis dias, e o atacante afirmou ter extraído bases de dados durante esse período.
Bastaram seis dias de acesso para obter milhões de identidades completas de doentes.
Essa diferença entre o tempo de permanência e os danos causados é o aspeto que vale a pena analisar. Os controlos de acesso determinam quanto tempo um intruso permanece no sistema. O conteúdo dos ficheiros a que acede determina o valor dessa visita, e essa é a variável que o Proactive DLP™ foi concebido para alterar antes mesmo de um atacante chegar a esse ponto.
O que o atacante conseguiu
A CareCloud confirmou as categorias de dados envolvidos, sendo que a combinação destas é mais importante do que qualquer campo isolado. Os registos afetados incluíam uma combinação dos seguintes elementos:
- Nomes e moradas
- Datas de nascimento
- Números de Segurança Social
- Números da carta de condução e de outros documentos de identificação emitidos pelas autoridades públicas
- Números de contas financeiras
- Números de cartões de crédito e de débito
- Informações médicas e dados relativos ao seguro de saúde
O número de um cartão roubado tem prazo de validade. A data de nascimento, associada ao número de segurança social e a um diagnóstico, não tem. Cada registo desta violação continha informações suficientes para abrir linhas de crédito e apresentar pedidos de indemnização fraudulentos. Também continha informações suficientes para criar um pretexto convincente para o próximo ataque contra o doente ou o seu prestador de cuidados de saúde.
Nenhum desses dados depende de um intruso reconhecer o que encontrou: uma política que aplica um hash ou oculta esses campos antes de o ficheiro chegar ao armazenamento elimina o valor, independentemente de quem venha a lê-lo.
A camada do fornecedor concentra os danos
A CareCloud opera como parceiro comercial ao abrigo da HIPAA e colabora com mais de 45 000 prestadores de cuidados de saúde. Foi assim que um único ambiente comprometido afetou doentes em milhares de entidades abrangidas, nenhuma das quais controlava o ambiente em questão.
Cada um desses prestadores continua a dever aos seus doentes uma notificação de violação e continua a arcar com o custo reputacional. A concentração de fornecedores transforma uma intrusão numa responsabilidade partilhada, razão pela qual os dados tratados em nome de uma entidade abrangida merecem o mesmo escrutínio que os dados mantidos no seu interior. O Relatório 2026 da IBM estima o custo médio de uma violação no setor da saúde em 6,64 milhões de dólares, o valor mais elevado de qualquer setor pelo décimo terceiro ano consecutivo, sendo que nos Estados Unidos a média é de 11,5 milhões de dólares em todos os setores. Nenhum destes valores tem em conta a forma como um incidente se propaga pela rede de prestadores de cuidados de saúde.
Onde se encontram, na realidade, os dados confidenciais dos doentes
A discussão sobre violações de segurança na área da saúde tende a centrar-se nos registos das bases de dados. Na prática, as PHI (Informações de Saúde Protegidas) acumulam-se em ficheiros. Entre os exemplos incluem-se formulários de admissão digitalizados, cartões de seguro fotografados e anexados como ficheiros PDF, documentação relativa a pedidos de reembolso, folhas de cálculo exportadas, estudos DICOM (Imagiologia Digital e Comunicações na Medicina) e anexos de e-mail que circulam entre um consultório e o seu prestador de serviços de faturação.
Esses ficheiros são mais difíceis de inventariar do que uma coluna de uma base de dados e ocultam dados em locais onde uma pesquisa de texto nunca chega:
- Documentos digitalizados e fotografados, em que os identificadores existem apenas sob a forma de píxeis
- Imagens recortadas em ficheiros do Microsoft Office, que mantêm a área que o autor pensava ter eliminado
- Texto invisível ou muito pequeno, utilizado para ocultar dados de um revisor
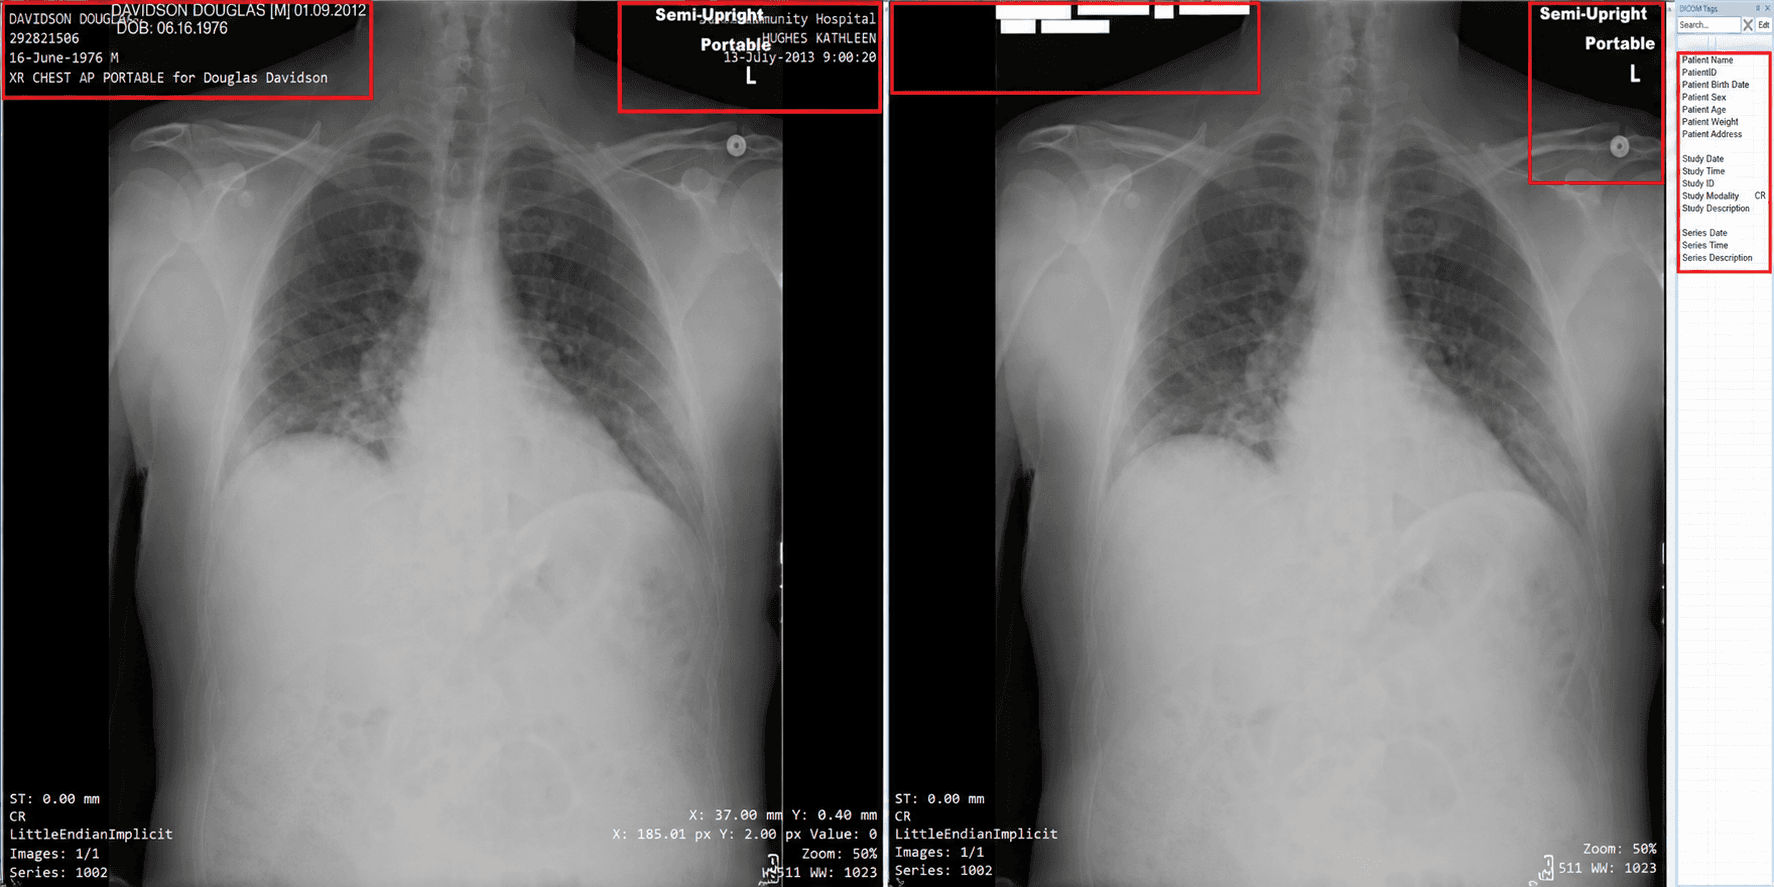
- Cabeçalhos DICOM e anotações incorporadas, que contêm informações sobre o doente, o médico e a instituição, juntamente com a imagem
- Metadados do ficheiro, tais como autor, coordenadas GPS e histórico de revisões
Cada cópia de um ficheiro que mantenha os seus identificadores numa forma legível constitui mais um registo acessível a qualquer pessoa que tenha acesso ao local de armazenamento onde se encontra.
O Proactive DLP™ limita o que uma violação pode expor
A tecnologia Proactive DLP™ analisa o conteúdo dos ficheiros nos pontos por onde estes circulam e, em seguida, aplica uma ação de política com base no que deteta. Abrange mais de 125 tipos de ficheiros e realiza uma análise recursiva, pelo que os arquivos, os objetos incorporados e as camadas aninhadas são examinados, em vez de serem ignorados.
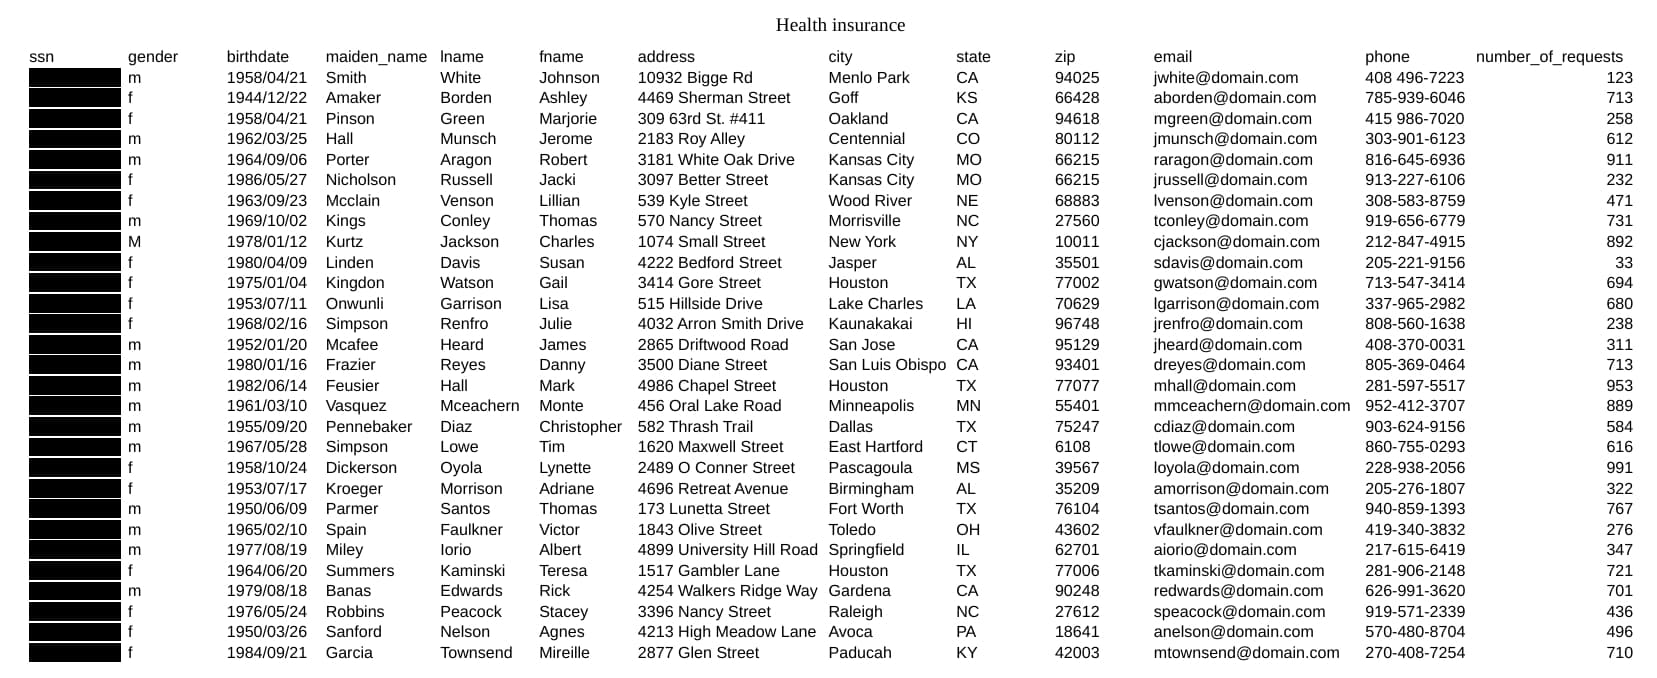
A deteção corresponde de perto às categorias relatadas pela CareCloud. Os detetores integrados e baseados em IA abrangem números da Segurança Social, números de cartões de crédito, números de carta de condução, números de identificação nacional, números de passaporte e datas de nascimento. A cobertura estende-se a nomes próprios, números de telefone, condições médicas comuns, grupo sanguíneo, códigos nacionais de medicamentos e padrões personalizados definidos por expressões regulares. O OCR alarga essa cobertura a ficheiros PDF não pesquisáveis e ficheiros de imagem. Um formulário de seguro digitalizado é lido da mesma forma que um documento de texto.
Assim que o conteúdo for identificado, a política determina o que acontece com ele:
- A expurgação e a substituição ocultam os identificadores, preservando simultaneamente a estrutura e a legibilidade do documento, em vários formatos, incluindo PDF, Word, Excel, PowerPoint, CSV e imagens submetidas a OCR
- O hash substitui um identificador por um valor não reversível utilizando SHA-256, SHA-384 ou SHA-512, o que permite que a análise de dados e a partilha com terceiros continuem sem que seja necessário alterar os identificadores ativos
- A anonimização DICOM elimina os dados relativos ao doente, ao exame e ao médico do cabeçalho e, opcionalmente, remove as anotações incorporadas, com uma configuração predefinida baseada na disposição «Safe Harbor» da HIPAA
- A remoção de metadados elimina os campos de autor, GPS e versão das imagens, ficheiros do Office e PDFs
- A remoção da área recortada elimina definitivamente as regiões ocultas da imagem nos ficheiros do Microsoft Office
- A etiquetagem e a classificação incorporam o resultado da deteção no próprio ficheiro, fornecendo a um sistema SIEM (Gestão de Informações e Eventos de Segurança) ou a um sistema de gestão de documentos os elementos necessários para agir
- O bloqueio impede totalmente a transferência de um ficheiro quando a política não permite que o conteúdo seja transferido
A tecnologia Proactive DLP™ funciona no âmbito do MetaDefender Core™, MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk e MetaDefender Managed File Transfer . Em conjunto, aplicam as regras de controlo aos uploads na Web, ao e-mail, aos suportes amovíveis e aos fluxos de trabalho de transferência de ficheiros.
A variável que ainda podes controlar
O cronograma da intrusão é definido pelo atacante. A legibilidade dos dados que se encontram no final desse cronograma é determinada por uma política e é definida antes do início do ataque. Um registo de doente cujo número de Segurança Social tenha sido submetido a um processo de hash e cujos anexos digitalizados tenham sido ocultados representa uma perda substancialmente menor do que o mesmo registo armazenado na íntegra.
Para as organizações de cuidados de saúde e os fornecedores que lhes prestam serviços, isso significa tratar a desidentificação como um controlo da ingestão e da transferência, em vez de uma limpeza a realizar na altura da comunicação de dados. Decida quais os identificadores de que cada sistema necessita realmente e, em seguida, aplique essa decisão a todos os ficheiros que nele entram. As equipas que pretendam colmatar essa lacuna podem começar por verificar como a tecnologia Proactive DLP™ aplica a supressão, o hash e a anonimização antes mesmo de os dados saírem do armazenamento.
