Principais conclusões
MetaDefender Core e MetaDefender Cloud funcionam com a mesma tecnologia de segurança de ficheiros OPSWAT , apenas implementada de forma diferente; uma dentro da sua própria infraestrutura e a outra como um serviço SaaS gerido. A escolha certa depende das suas obrigações de conformidade, das necessidades de escalabilidade e da capacidade disponível para a gestão da infraestrutura, e não de qual dos produtos é «melhor».
A Gartner prevê que a despesa mundial dos utilizadores finais em serviços de nuvem pública ultrapasse os 1 bilião de dólares em 2027, enquanto se espera que a computação em nuvem se torne uma necessidade empresarial para a maioria das organizações até 2028. A escalabilidade e a agilidade são, normalmente, as razões para tal.
Mas quando essa lógica é aplicada especificamente à segurança, muitas equipas mostram-se hesitantes em migrar. Confiar a segurança dos ficheiros à infraestrutura de terceiros pode dar a sensação de que se está a ceder a governança e o controlo, ou de que se estão a abrir novos vetores de ataque. Essa hesitação é exatamente a razão pela qual os argumentos a favor da segurança de ficheiros na nuvem têm de ser apresentados com base nos seus próprios méritos, e não dados como certos apenas porque tudo o resto está a migrar para a nuvem.
Este artigo compara o MetaDefender™ Core e o MetaDefender™ Cloud para que possa decidir qual deles se adequa melhor à sua organização.
Qual é a diferença entre MetaDefender Core e MetaDefender Cloud ?
MetaDefender Core é uma plataforma de segurança de ficheiros no local, implementada e gerida inteiramente no seio da sua própria infraestrutura. Para as organizações que já utilizam uma pilha de tecnologias centrada no SaaS, a segurança de ficheiros SaaS através de MetaDefender Cloud alarga esse mesmo modelo; a mesma tecnologia de segurança de ficheiros fornecida como um serviço SaaS gerido, alojado e mantido por OPSWAT.
Consideração | MetaDefender Core | MetaDefender Cloud |
Implantação | Gerido pelo cliente | SaaS |
Gestão de infraestruturas | Tu | OPSWAT |
Controlo das infraestruturas | Controlo total e direto | Serviço gerido |
Dimensionamento | É tu que o planeias | Cloud- baseado, a pedido |
Alcance geográfico | Onde quer que o instale | Várias regiões da rede « OPSWAT » (EUA, Alemanha, Canadá, Austrália, Japão, Índia, Singapura, Israel) |
API integração | Apoiado | Feito para isso |
Melhor para | Ambientes controlados, isolados e com soberania restrita | SaaS, operações distribuídas e orientadas para a nuvem |
Qual é o modelo de implementação mais adequado ao seu modelo operacional?
A escolha do modelo de implementação adequado depende do grau de controlo direto que a sua organização necessita sobre a própria infraestrutura.
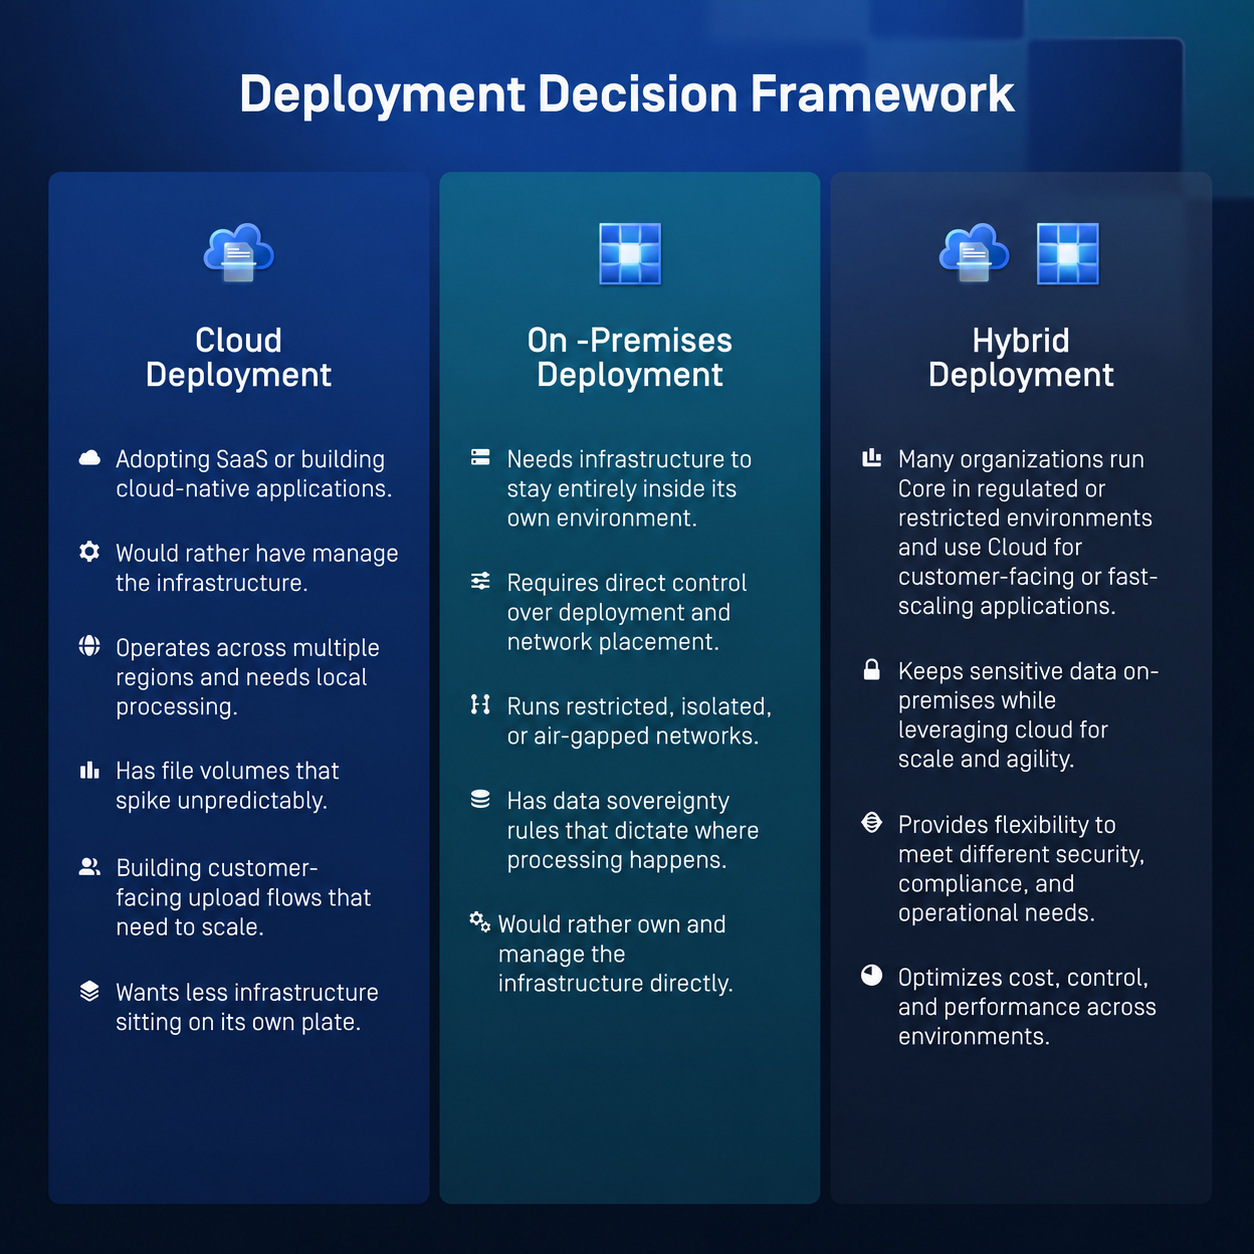
MetaDefender Core faz sentido quando se precisa de:
- Uma infraestrutura totalmente sob o seu controlo; porque algumas organizações não podem depender de uma infraestrutura que não lhes pertença.
- Implementação no seu próprio ambiente, incluindo redes isoladas ou sem ligação à Internet; essas redes não têm, por definição, qualquer acesso a serviços externos.
- Uma arquitetura de rede ditada por políticas internas rigorosas; determinados sistemas têm de estar instalados em locais específicos para cumprir essas políticas.
- Assumir a responsabilidade pela pilha operacional; algumas equipas precisam desse nível de controlo prático para cumprir os requisitos de auditoria interna ou operacionais.
- Para cumprir requisitos regulamentares ou de soberania que estipulam que «isto fica no local, ponto final». Em alguns setores e jurisdições, trata-se de uma condição legal. Normalmente aplica-se a infraestruturas críticas ou a entidades governamentais, onde este nível de controlo é, muitas vezes, inegociável.
MetaDefender Cloud, por outro lado, é adequado para organizações que preferem — e que estão legalmente autorizadas a fazê-lo — implementar a segurança de ficheiros como um serviço gerido, em vez de a gerirem elas próprias. Isto significa que a aplicação de correções, as atualizações e a infraestrutura ficam a cargo da OPSWAT, em vez de ficarem a cargo da sua organização.
- Está presente em várias regiões, incluindo os EUA, a Alemanha, o Canadá, a Austrália, o Japão, a Índia, Singapura e Israel; por isso, se a sua empresa opera a nível global, dispõe de opções para manter o processamento de dados na própria região e dentro de fronteiras específicas.
- Encaixa-se naturalmente numa estratégia centrada no SaaS. Se a sua organização já recorre ao SaaS para a maioria das outras operações, a adição de um « MetaDefender »Cloud alarga esse mesmo modelo.
Em que medida a gestão de infraestruturas muda entre o « Core » e o « Cloud »?
Com o MetaDefender Core , a sua equipa é responsável pela gestão da infraestrutura: aprovisionamento de servidores, aplicação de atualizações, monitorização do tempo de atividade e planeamento da capacidade. Com o MetaDefender Cloud , a OPSWAT gere a infraestrutura SaaS subjacente, a manutenção e as atualizações do serviço.
A gestão das infraestruturas afeta as políticas?
As suas políticas, integrações, fluxos de trabalho, resposta a incidentes e decisões relativas à proteção de dados continuam a ser da responsabilidade da sua organização. Em suma, com o MetaDefender Core , tudo — desde a definição de políticas até à gestão da infraestrutura — é da sua responsabilidade. Com o MetaDefender Cloud , a OPSWAT mantém a infraestrutura, mas é você quem define as regras.
Se a sua equipa preferir dedicar o seu dia de trabalho a conceber melhores políticas de deteção, em vez de se dedicar à aplicação de correções e ao planeamento de capacidade, a transição para MetaDefender Cloud faz todo o sentido. Se a sua equipa precisar de manter tudo internamente por motivos de conformidade, MetaDefender Core mantém essa opção em aberto.
Como é que o MetaDefender Cloud lida com o aumento da procura no processamento de ficheiros?
O volume de processamento de ficheiros raramente se mantém estável, à medida que se ganham clientes, se lança uma nova aplicação ou se expande para uma nova região. Não se quer ver numa situação em que o portal de upload, que normalmente processa 1 000 ficheiros por dia, tenha de passar, de repente, a processar 50 000.
Com o MetaDefender Core , o dimensionamento significa que a sua equipa faz previsões e aloca recursos antes da procura. Com o MetaDefender Cloud , o modelo de consumo adapta-se à utilização, pelo que não está a adquirir infraestrutura antes de ser necessária.
Isto tende a ser mais importante para:
- Empresas em rápido crescimento com trajetórias imprevisíveis
- Organizações com cargas de trabalho variáveis ou com picos de atividade
- Portais de upload destinados aos clientes com tráfego variável
- Organizações distribuídas que adicionam regiões ou unidades de negócio
- Fornecedores de SaaS que integram a segurança de ficheiros nos seus próprios produtos
O site MetaDefender Cloud utiliza a mesma tecnologia de segurança que o site MetaDefender Core ?
Sim. Quer a sua organização utilize o MetaDefender Core ou o MetaDefender Cloud , a proteção assenta na mesma pilha tecnológica.
- Metascan™ Multiscanning: Nenhum motor antimalware consegue detetar tudo sozinho; a lógica de deteção de cada fornecedor tem pontos cegos que os outros não partilham. O Metascan analisa os ficheiros através de vários motores em paralelo, pelo que as probabilidades de uma ameaça escapar a todos eles diminuem drasticamente, e obtém-se taxas de deteção significativamente mais elevadas do que qualquer produto antivírus autónomo pode oferecer.
- Tecnologia Deep CDR™: Algumas ameaças consistem em código malicioso incorporado num ficheiro que, de resto, é legítimo, como uma macro ou um objeto PDF explorado. A tecnologia Deep CDR™ contorna totalmente o problema da deteção, desconstruindo e reconstruindo cada ficheiro utilizando apenas componentes cuja segurança é comprovada. O ficheiro que chega ao utilizador está, por definição, isento de ameaças.
- Proactive DLP™: Um ficheiro «limpo» pode, mesmo assim, constituir um incidente de conformidade se contiver informações que não deveria, como o número de segurança social de um cliente, um número de cartão de pagamento ou informações de saúde protegidas. O Proactive DLP analisa o conteúdo dos ficheiros à procura de padrões de dados sensíveis e pode ocultá-los ou bloqueá-los antes mesmo de saírem do seu ambiente, eliminando assim um ponto de fuga que a análise de malware não foi concebida para detetar.
- MetaDefender Aether: Combina a «Threat Reputation», IA preditiva, « Adaptive »Sandbox, pontuação de ameaças e deteção de ameaças baseada em aprendizagem automática (ML) para detetar malware conhecido, desconhecido e evasivo. Centraliza os resultados num único veredicto, ajudando as equipas do SOC a responder mais rapidamente, a reduzir o ruído dos alertas e a reforçar os fluxos de trabalho de SIEM/SOAR e de deteção de ameaças.
- IA preditiva ALIN: Ao contrário da deteção baseada em assinaturas, que apenas deteta ameaças catalogadas, a IA preditiva ALIN está treinada para reconhecer o comportamento e a estrutura de ficheiros maliciosos, pelo que prevê a infeção sem necessidade de analisar o ficheiro.
- AI Content Inspector: À medida que o conteúdo gerado e modificado por IA se torna cada vez mais comum nos fluxos de trabalho digitais, o AI Content Inspector proporciona maior visibilidade sobre esta categoria emergente de conteúdo. Analisa ficheiros, imagens e documentos para ajudar a identificar conteúdo gerado por IA, permitindo que as organizações compreendam melhor a origem e a natureza do conteúdo que circula nos seus ambientes.
Cloud apresenta também funcionalidades que só fazem sentido num modelo de infraestrutura partilhada:
- Fluxos de trabalho de segurança personalizados: os requisitos de receção de ficheiros de um hospital e de um banco não são os mesmos; obrigar ambos a seguir um fluxo de trabalho idêntico pode resultar numa segurança excessiva ou insuficiente dos ficheiros. A funcionalidade de fluxos de trabalho personalizados permite-lhe configurar exatamente quais as tecnologias que são executadas, em que ordem e em que condições.
- análise e processamento privados, para que os dados dos seus ficheiros não sejam partilhados entre clientes
- visibilidade das informações relativas aos objetos processados, para verificar exatamente o que aconteceu a um ficheiro durante a inspeção
- acesso temporário a ficheiros limpos; os resultados limpos podem ser recuperados sem serem armazenados indefinidamente
- O BYOK permite-lhe controlar as chaves de encriptação utilizadas para proteger os seus ficheiros limpos, enquanto a infraestrutura subjacente continua a ser gerida pela OPSWAT.
O que devem as empresas e as organizações distribuídas ter em conta antes de migrarem para o Cloud?
A adoção de uma plataforma de segurança SaaS à escala empresarial continua a exigir considerações adicionais que não constam numa tabela comparativa de funcionalidades.
Governança centralizada entre equipas e unidades de negócio
Quando a segurança dos ficheiros é implementada em todos os departamentos, as políticas acabam por divergir: uma equipa reforça as suas regras de DLP após um incidente, enquanto outra nunca atualiza a sua configuração de análise. A governação centralizada significa que um único quadro de políticas se aplica em toda a parte, pelo que uma decisão de segurança tomada ao mais alto nível se reflete em todos os pontos de entrada de ficheiros na organização.
Alinhamento com as estruturas organizacionais existentes
Uma plataforma de segurança deve funcionar em sintonia com a estrutura organizacional: unidade de negócio, região ou linha de produtos. O acesso baseado em funções ou a responsabilidade pelas políticas devem corresponder às linhas hierárquicas e aos limites operacionais.
Integração com o SIEM
Os eventos de segurança de ficheiros que ficam isolados numa consola separada são eventos que o seu SOC nunca vê no seu contexto. As ameaças veiculadas por ficheiros devem ser correlacionadas com o resto da sua telemetria, integrando os resultados das análises, as deteções de ameaças e as ações de política no seu SIEM existente.
Disponibilidade regional e latência
Para manter o desempenho previsível à medida que a utilização aumenta, as organizações devem processar os ficheiros numa região próxima do local onde são gerados; caso contrário, poderão ocorrer atrasos, um problema que se agrava à medida que a escala aumenta, especialmente nas grandes empresas.
Regras de residência de dados
Alguns setores estão legalmente sujeitos a leis de residência de dados, sendo obrigados a impedir que determinados dados atravessem fronteiras. O local onde um ficheiro é fisicamente processado determina se uma implementação está em conformidade ou não.
Controlos consistentes
As políticas de segurança são mais eficazes quando são implementadas e aplicadas de forma coerente em todas as unidades de negócio, reduzindo assim as lacunas causadas por controlos desatualizados ou desuniformes.
MetaDefender Cloud aplica controlos consistentes de segurança de ficheiros em várias equipas, aplicações e regiões, com capacidade de processamento disponível nos EUA, na Alemanha, no Canadá, na Austrália, no Japão, na Índia, em Singapura e em Israel. Na prática, essa consistência pode ser mais difícil de alcançar com uma infraestrutura local distribuída por vários locais do que com um único serviço gerido que aplique as mesmas regras em todo o lado.
No que diz respeito à conformidade, o MetaDefender Cloud dá resposta a requisitos normativos como a HIPAA, a PCI DSS e o RGPD, identificando e controlando dados sensíveis numa vasta gama de tipos de ficheiros antes de estes saírem do seu ambiente. Pode consultar aqui a conformidade e as certificações do MetaDefender Cloud .
Como funciona a segurança de ficheiros baseada em « API »?
APIA segurança de ficheiros baseada em regras funciona através da análise e limpeza dos ficheiros no momento em que estes entram nos seus sistemas, em vez de ser um passo separado que alguém tenha de acionar.
MetaDefender CloudA verificação de ficheiros API permite-lhe integrar a verificação de malware diretamente na sua aplicação. O ficheiro é verificado e limpo assim que chega à aplicação, é aplicada uma decisão de política e a aplicação continua a funcionar. Ninguém precisa de clicar em nada para que a segurança de ficheiros API acione a inspeção.
Na prática, isso traduz-se em:
- Portais de carregamento destinados aos clientes, nos quais todos os ficheiros que um cliente carrega têm de ser verificados antes de entrarem nos vossos sistemas.
- Aplicações SaaS, nas quais a gestão de ficheiros é frequentemente um elemento central da própria experiência do produto.
- Cloud fluxos de trabalho de armazenamento, captando ficheiros assim que estes chegam a um bucket ou a uma unidade de armazenamento, antes de os agentes ou colaboradores os acederem.
- Sistemas de processamento de documentos, em que um ficheiro digitalizado ou enviado é introduzido diretamente num processo empresarial, sem que ninguém o reveja previamente.
- Plataformas de colaboração, onde os ficheiros circulam rapidamente entre pessoas, equipas e parceiros externos.
Se estiver a desenvolver um produto nativo da nuvem, este é o modelo ideal para si. Segurança que ocorre em tempo real, à velocidade da sua aplicação, e não segurança que ocorre quando alguém executa uma verificação ou em intervalos de tempo definidos. Consulte a documentação mais recente sobre o « API » na página técnica.
Como podem as organizações adequar a capacidade de segurança à procura real?
As organizações adaptam a capacidade à procura, aumentando ou reduzindo os recursos de análise de malware na nuvem à medida que a utilização varia, em vez de definirem um limite máximo fixo desde o primeiro dia.
Na prática, isto é o que isso lhe proporciona:
- capacidade de análise de malware na nuvem com base nos recursos que está a consumir.
- Separação clara entre as cargas de trabalho, para que o crescimento de uma aplicação não se torne a causa do fraco desempenho de outra.
- Uma arquitetura que não precisa de ser reformulada sempre que se adiciona um novo caso de utilização.
- A capacidade de dimensionar uma carga de trabalho sem afetar de forma alguma as outras.
- Visibilidade clara sobre qual processo está a consumir quais recursos.
A segurança de ficheiros não costuma ser uma decisão isolada. Tende a ser parte integrante de uma transição mais ampla para uma infraestrutura que privilegia a nuvem em toda a pilha tecnológica. As empresas que transferem a segurança de ficheiros para MetaDefender Cloud tendem a implementar várias alterações em paralelo. Elas:
- reduzir a quantidade de infraestruturas que a sua equipa tem de manter diretamente.
- padronizar a utilização da segurança como serviço, em vez de a gerirem eles próprios.
- simplificar a arquitetura e eliminar a infraestrutura que não precisa de permanecer no local.
- apoiar aplicações que, por definição, estão distribuídas por várias regiões.
- orientar as operações de segurança para fluxos de trabalho automatizados e orientados por « API ».
- desenvolver e lançar aplicações nativas da nuvem mais rapidamente.
Se o resto da sua pilha estiver a considerar as mudanças acima referidas, a segurança de ficheiros não deve permanecer no local. Transferi-la para a nuvem ( Cloud ) é, normalmente, o passo lógico a dar.
Quando a MetaDefender Cloud faz sentido e quando não faz
A mesma tecnologia, duas formas de a implementar
Esta não é uma comparação direta entre as duas opções, com o único objetivo de promover uma em detrimento da outra. MetaDefender ,Core e MetaDefender ,Cloud utilizam as mesmas tecnologias OPSWAT , adaptadas a duas necessidades diferentes:
- MetaDefender Core para quando precisar de ter o controlo da infraestrutura.
- MetaDefender Cloud para quando preferir delegar a gestão da infraestrutura e utilizar serviços de segurança através de um API.
Avalie a sua arquitetura, as suas obrigações de conformidade, a sua trajetória de crescimento e a sua disposição para gerir a infraestrutura, e a questão «qual escolher» responde-se praticamente por si só.
Se não for o caso, é para isso que estamos aqui. Entre em contacto connosco e um dos nossos especialistas irá orientá-lo na tomada de decisão, tendo em conta o seu ambiente específico.
Perguntas frequentes: MetaDefender Core vs MetaDefender Cloud
Qual é a diferença entre MetaDefender Core e MetaDefender Cloud ?
A principal diferença reside na implementação: MetaDefender Cloud é um serviço SaaS gerido e alojado em OPSWAT, enquanto MetaDefender Core é implementado e operado inteiramente na sua própria infraestrutura. Ambos funcionam com a mesma pilha tecnológica subjacente de segurança de ficheiros, pelo que a escolha depende do nível de controlo sobre a infraestrutura de que a sua organização necessita, e não de qual deles oferece uma proteção mais forte.
Será que MetaDefender Cloud está a substituir MetaDefender Core ?
N.º MetaDefender Cloud é um modelo de implementação diferente para organizações cujas necessidades de infraestrutura evoluíram para o SaaS e para operações nativas da nuvem. OPSWAT continua a dar suporte e a desenvolver MetaDefender Core para organizações que necessitam de uma implementação no local ou isolada (air-gapped).
Devemos transferir a verificação de ficheiros para a nuvem?
Depende da sua configuração. Se a sua prioridade for o SaaS, se tiver várias regiões, se lide com volumes variáveis ou se pretender uma integração orientad API, MetaDefender Cloud é a opção mais adequada. Se tiver regras de soberania ou redes isoladas fisicamente, MetaDefender Core é provavelmente a solução ideal para si.
O « Cloud File Security» é adequado para utilização empresarial?
Sim. O MetaDefender Cloud suporta uma governação centralizada, integração com SIEM, disponibilidade em várias regiões e controlos consistentes entre equipas e unidades de negócio. Verifique se as necessidades específicas de conformidade estão em conformidade com a documentação disponível em OPSWAT.
O MetaDefender Cloud consegue analisar ficheiros carregados em aplicações?
Sim. O serviço « API » da MetaDefender Cloud permite que as aplicações enviem ficheiros para análise no momento do upload, de modo a que um ficheiro seja inspecionado e limpo antes de ser aceite na aplicação ou no seu armazenamento. Isto funciona tanto para portais de upload destinados aos clientes, como para aplicações SaaS e armazenamento na nuvem.
O site MetaDefender Cloud suporta o Multiscanning e o CDR?
Sim. O serviço « MetaDefender » (Cloud ) disponibiliza as mesmas tecnologias Metascan™ ( Multiscanning ) e Deep CDR™ que estão disponíveis no serviço « MetaDefender » (Core). Os ficheiros são analisados por vários motores antimalware e desinfectados através do processo de desarmamento e reconstrução de conteúdos, independentemente do modelo de implementação que utilizar.
Como podemos ampliar a segurança dos ficheiros em ambientes SaaS?
MetaDefender CloudO modelo de consumo adapta-se à procura da sua aplicação. Os conjuntos dedicados de « API » também permitem escalar cargas de trabalho individuais de forma independente.
Como é que a segurança dos ficheiros pode ser integrada através de APIs?
MetaDefender Cloud disponibiliza funções de análise, limpeza e decisões relativas a políticas através de uma API REST API; basta enviar um ficheiro, receber os resultados, aplicar a decisão e seguir em frente.
Funciona tanto em portais de upload, armazenamento na nuvem e sistemas de gestão de documentos como em pipelines de CI/CD.
Podemos utilizar tanto MetaDefender Core como MetaDefender Cloud ?
Sem dúvida. MetaDefender Core para ambientes controlados e regulamentados, MetaDefender Cloud para aplicações voltadas para o cliente ou de rápida expansão.
O site MetaDefender Cloud utiliza uma tecnologia de segurança diferente da do site MetaDefender Core ?
Não. Funciona com a mesma pilha tecnológica da OPSWAT (Metascan Multiscanning, tecnologia Deep CDR™, Proactive DLP, IA preditiva), além de alguns extras específicos do SaaS, como a análise privada e o BYOK.
Por que razão transferir a segurança dos ficheiros para a nuvem?
As organizações transferem a segurança de ficheiros para a nuvem para poderem adaptar a proteção à procura sem terem de provisionar elas próprias a infraestrutura necessária e para integrarem a verificação diretamente nas aplicações através de APIs. Esta solução também tende a encaixar-se naturalmente nas organizações que já utilizam SaaS no resto da sua pilha de tecnologias.
Quando é que uma organização deve manter MetaDefender Core ?
Uma organização deve manter MetaDefender Core quando necessita que a infraestrutura permaneça inteiramente dentro do seu próprio ambiente, como no caso de redes isoladas (air-gapped), requisitos rigorosos de soberania de dados ou obrigações regulamentares que não permitam o processamento fora dos seus próprios sistemas. Isto tende a aplicar-se sobretudo a infraestruturas críticas, entidades governamentais e outros ambientes altamente regulamentados, onde o controlo da infraestrutura não é opcional.