Prevenção de perdas de dados num ambiente concebido para garantir a continuidade
O fabricante operava em ambientes de produção onde o tempo de atividade e a estabilidade eram prioridades absolutas. Muitos dos seus sistemas OT não podiam ser atualizados ou modificados sem correr o risco de interrupções, o que limitava a utilização de controlos de segurança tradicionais e tornava as alterações intrinsecamente arriscadas.
Ao mesmo tempo, os ficheiros críticos para o negócio circulavam continuamente entre fornecedores, equipas de engenharia e sistemas fabris, ultrapassando frequentemente as fronteiras entre TI e OT. Estes ficheiros não podiam ser alterados nem limpos, deixando as equipas de segurança com poucas opções para os inspecionar com segurança antes da execução. Cada troca de ficheiros entre fornecedores e fábricas aumentava a superfície de ataque, permitindo que o malware entrasse nos ambientes de produção através de fluxos de trabalho operacionais de confiança.
Com dezenas de fábricas em funcionamento a nível global, a empresa carecia de uma forma consistente de detetar ameaças desconhecidas antes da sua execução, e as ferramentas existentes baseavam-se em alertas pós-execução que eram difíceis de implementar em ambientes de produção. Sem uma visibilidade consistente do que se passava nas fábricas e nos sistemas adjacentes à OT, as equipas de segurança não dispunham da observabilidade necessária para tomar decisões rápidas e seguras quando surgiam ficheiros suspeitos.
Uma superfície de ataque crescente e heterogénea
Como proteger um ambiente com visibilidade limitada e um panorama de ativos em constante mudança?

Neste ambiente de produção, os sistemas antigos e modernos exigiam controlos de segurança centrados nos ficheiros e aplicáveis antes da execução, que fossem independentes da visibilidade total dos ativos ou da aplicação de correções de segurança aos sistemas. As ferramentas de engenharia, as plataformas de automatização e as trocas de ficheiros com fornecedores estavam profundamente integradas nas operações diárias, mas muitos desses sistemas não podiam ser facilmente atualizados, alterados ou colocados fora de serviço.
3 Desafios Principais
- Sistemas OT legados a funcionar em paralelo com tecnologias digitais modernas
- Visibilidade e capacidade de correção limitadas nos ambientes de produção
- Aumento da superfície de ataque nas fábricas em todo o mundo
Fluxos de trabalho baseados em ficheiros sem garantia de pré-execução
Como impedir que ficheiros maliciosos sejam executados quando os fluxos de trabalho de produção e engenharia dependem de ficheiros que não podem ser alterados ou limpos?
A única abordagem fiável para bloquear ficheiros maliciosos consiste em analisá-los dinamicamente antes da execução, de modo a identificar malware de dia zero e evasivo oculto em ficheiros de engenharia e produção essenciais para o negócio. Nesta organização, os ficheiros circulavam continuamente entre fornecedores, departamentos de I&D e sistemas fabris, e não podiam ser alterados sem perturbar os fluxos de trabalho, o que limitava a deteção baseada em terminais e na reputação a identificar ameaças apenas após a execução.
3 Desafios Principais
- Troca de ficheiros de grande volume entre fornecedores, departamentos de I&D e fábricas
- Ficheiros de engenharia e produção que não puderam ser alterados ou limpos
- A deteção ocorre após a execução, em vez de antes
Escala, simplicidade e os limites da deteção tradicional
Como detetar ameaças desconhecidas e de dia zero em todas as fábricas a nível global sem aumentar a complexidade para as equipas operacionais?
Com dezenas de fábricas a funcionar 24 horas por dia, o fabricante precisava de controlos de segurança que pudessem ser implementados à escala global, mantendo-se ao mesmo tempo acessíveis a todas as equipas operacionais. As ferramentas concebidas principalmente para ambientes de TI muitas vezes aumentavam a complexidade sem proporcionar clareza prática aos operadores das fábricas. A falta de uma visão consistente, antes da execução, sobre ameaças desconhecidas e de dia zero deixava a empresa exposta a riscos.
3 Desafios Principais
- Necessidade de controles de segurança uniformes em dezenas de fábricas
- Ferramentas concebidas para ambientes de TI, e não para equipas operacionais
- Falta de visibilidade fiável sobre ameaças desconhecidas e de dia zero
Detecção de vulnerabilidades de dia zero sem interromper a produção
O fabricante implementou o Aether da OPSWAT MetaDefender para estabelecer uma camada de deteção de ataques «zero-day» consistente e centrada em ficheiros em todos os fluxos de trabalho de engenharia, fornecedores e produção. No cerne desta abordagem estava um pipeline de deteção em várias camadas, no qual os ficheiros eram avaliados antes da execução pela IA preditiva da Alin; as amostras duvidosas ou de alto risco eram, em seguida, emuladas num ambiente isolado de sandbox para observar o seu comportamento real antes de serem autorizadas a entrar nos sistemas de produção.
Principais objetivos de implementação
- Detetar ameaças desconhecidas e evasivas antes da sua execução
- Preservar a integridade dos ficheiros para fins de engenharia e produção
- Funcionar sem causar atrasos nem interrupções operacionais
MetaDefender O Aether foi posicionado em pontos de controlo críticos por onde os ficheiros entravam no ambiente, incluindo trocas com fornecedores, importação de ficheiros de engenharia e fluxos de trabalho no perímetro de fabrico. A IA preditiva Alin realizou uma análise estática pré-execução para autorizar ficheiros limpos com elevado nível de confiança e sinalizar ficheiros maliciosos com elevado nível de confiança em milésimos de segundo, enquanto os ficheiros com sinais incertos ou contraditórios foram emulados através de emulação ao nível das instruções, a fim de expor comportamentos ocultos que as ferramentas tradicionais baseadas em assinaturas ou em sandbox de VM não conseguiriam detetar.
A inteligência de ameaças integrada e a pesquisa de semelhanças de ameaças baseada em aprendizagem automática enriqueceram cada análise com contexto e deteção de padrões semelhantes, ajudando as equipas a identificar ameaças relacionadas e variantes de malware desconhecidas em todas as fábricas e regiões.
Pontos de contacto da implementação
- Intercâmbio de ficheiros com fornecedores e terceiros
- Fluxos de trabalho de arquivos de engenharia e I&D
- Ambientes adjacentes à OT e perímetros de produção
MetaDefender integrou-se perfeitamente nas operações existentes, apresentando um veredicto único e fiável, baseado numa pontuação de ameaças proveniente de várias fontes, para cada ficheiro em menos de 60 segundos. Isto permitiu às equipas de segurança impedir a execução de ficheiros maliciosos, ao mesmo tempo que permitiu às equipas da fábrica e de engenharia continuar a trabalhar sem complexidade adicional ou intervenção manual.
Melhorias operacionais
- Bloqueio pré-execução de malware de dia zero e evasivo
- Conclusões claras e orientadas para a ação destinadas às equipas do SOC e às equipas operacionais
- Aplicação consistente das medidas de segurança em todas as fábricas a nível mundial
Com a implementação MetaDefender , a deteção de ameaças de dia zero passou de uma atividade de investigação reativa para um controlo preventivo integrado diretamente nos fluxos de trabalho de fabrico. O facto de as ameaças desconhecidas terem sido identificadas antes de poderem perturbar a produção confirmou que o fabricante tinha alcançado o nível de proteção pré-execução que pretendia.
Da resposta reativa ao controlo preventivo
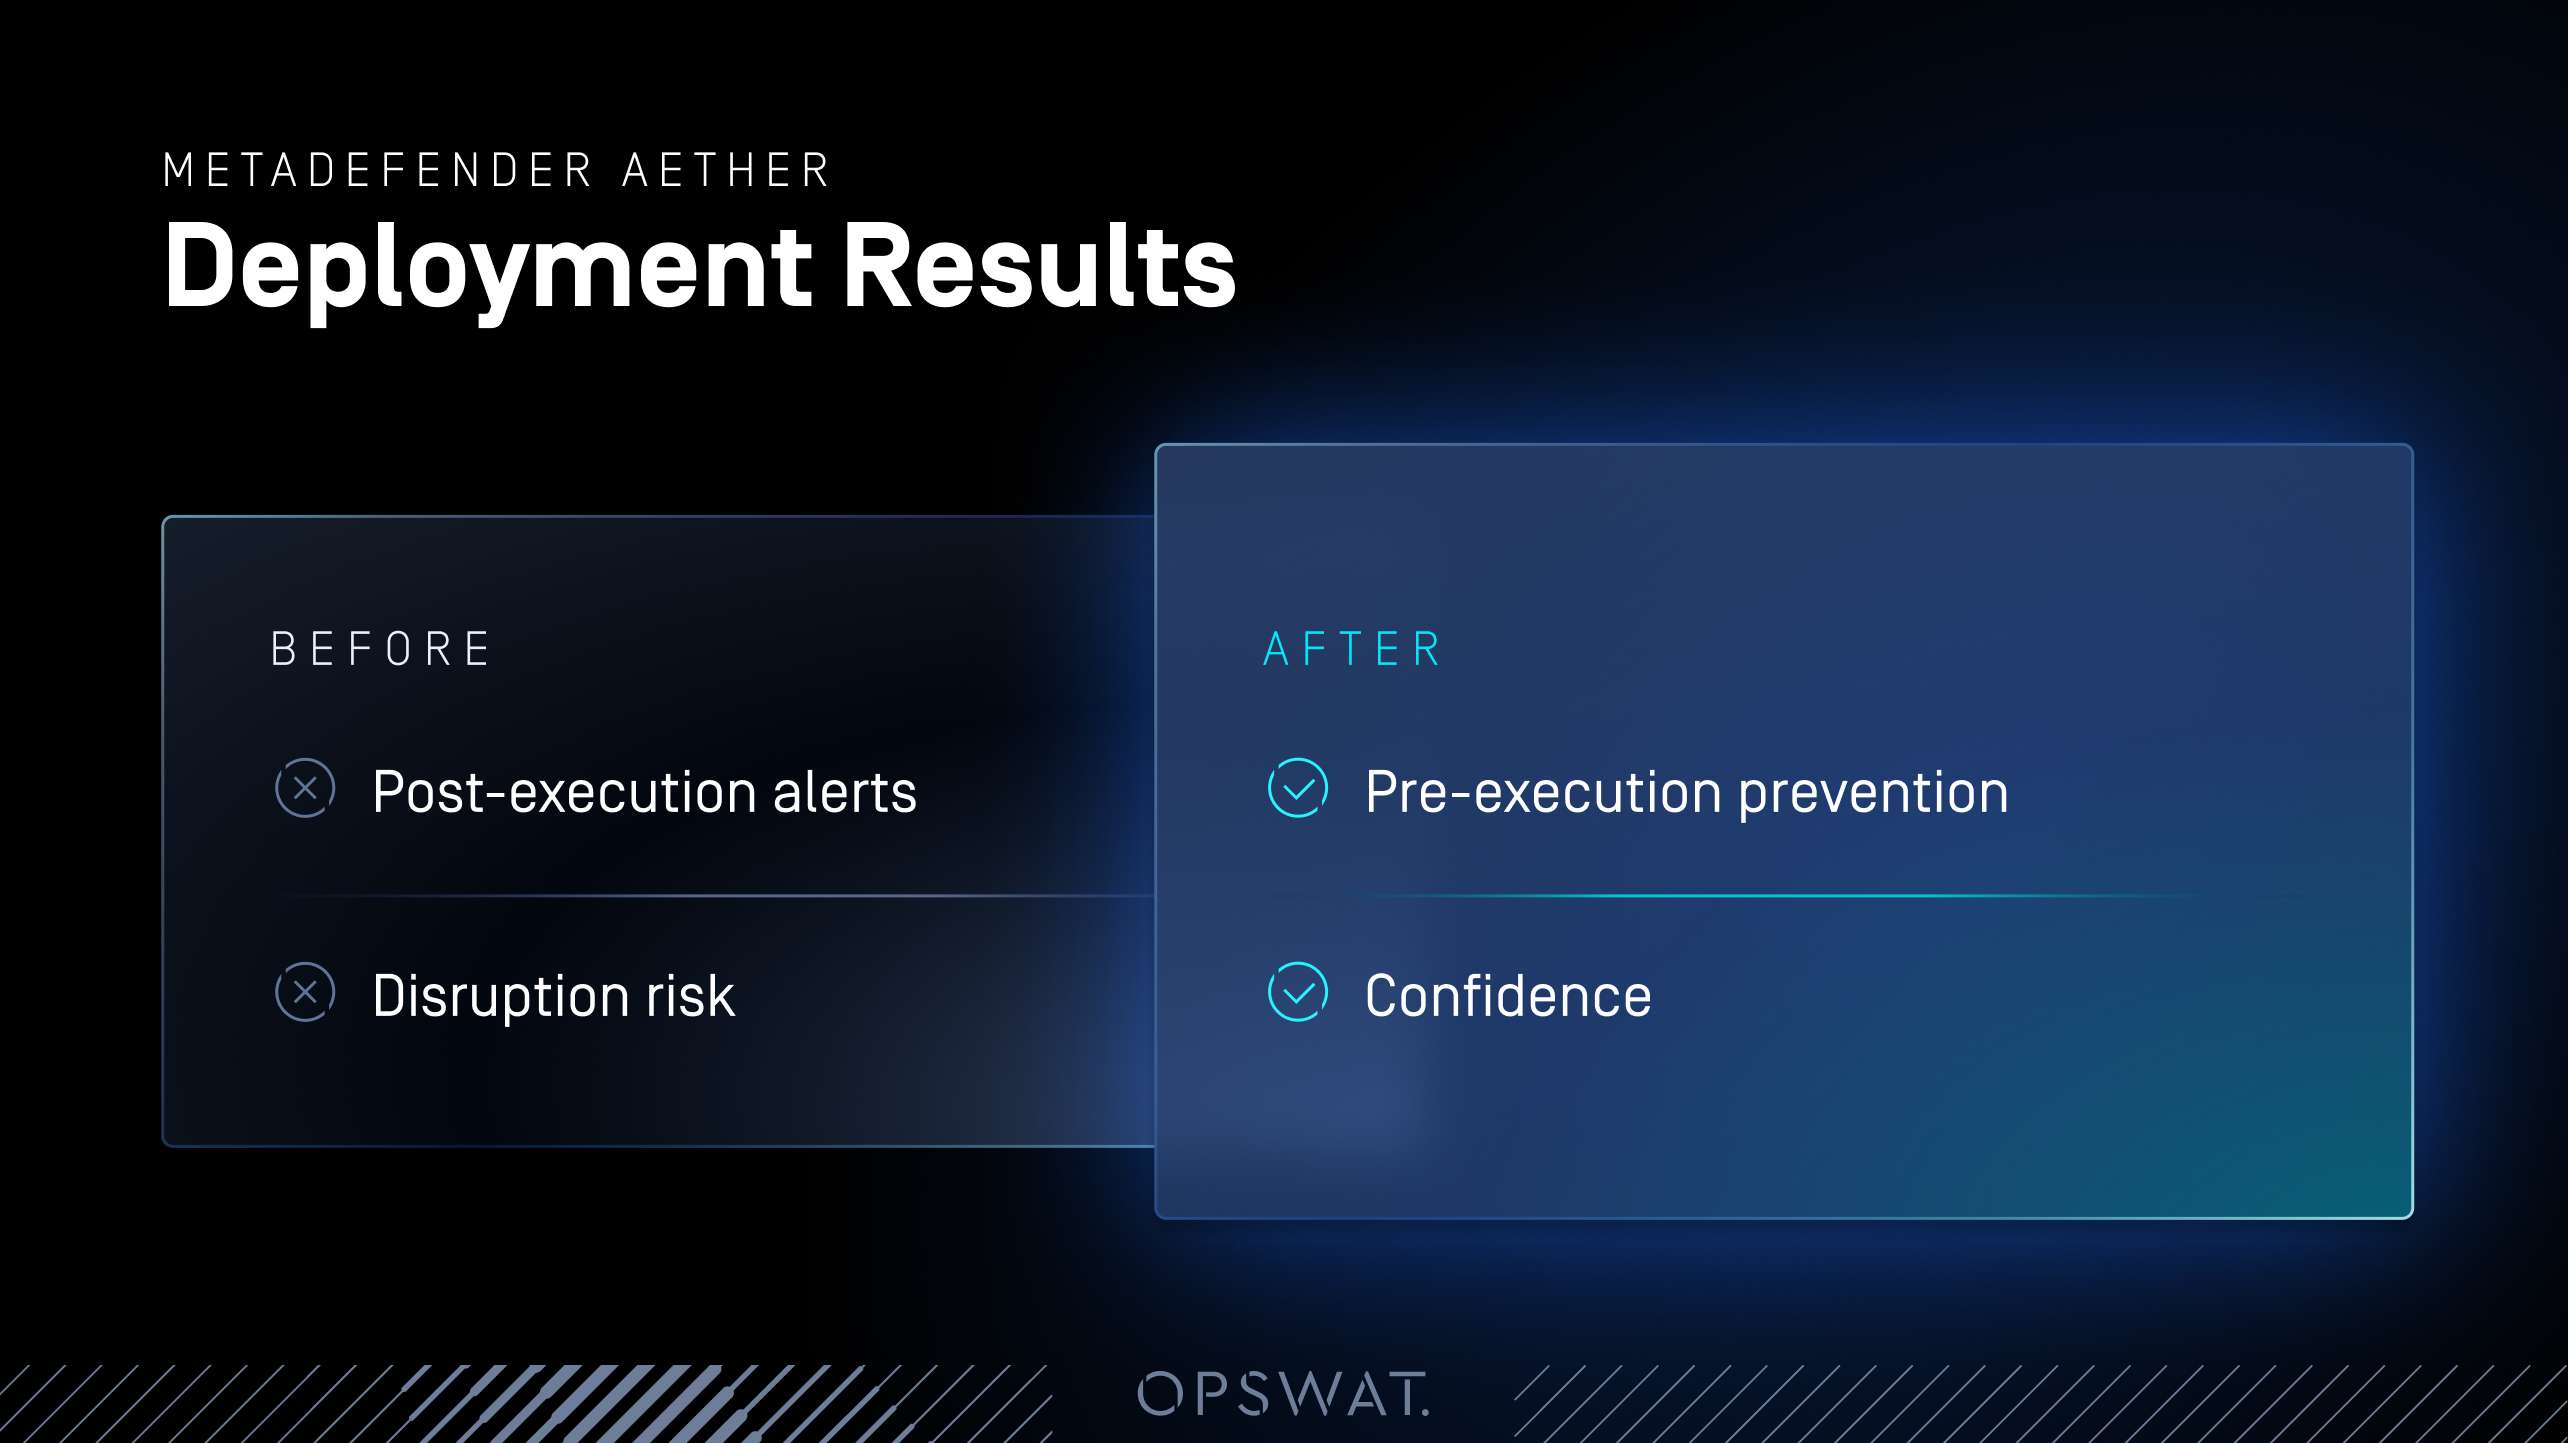
O fabricante transformou a deteção de vulnerabilidades de dia zero, passando de um processo reativo e orientado para incidentes para um controlo preventivo integrado diretamente nos fluxos de trabalho de fabrico. As equipas de segurança passaram a ter a certeza de que as ameaças desconhecidas e evasivas seriam identificadas antes da sua execução, reduzindo assim o risco de interrupções não planeadas na produção.
Resultados em matéria de segurança
- Prevenção de malware de dia zero antes da sua execução em ambientes fabris e da cadeia de abastecimento
- Maior visibilidade sobre ameaças desconhecidas e evasivas baseadas em ficheiros
- Menor dependência das medidas de contenção e investigação após a ocorrência
Em termos operacionais, a solução gerou valor sem criar obstáculos. As inspeções de ficheiros foram concluídas em pouco menos de um minuto, mantendo a velocidade de produção e os fluxos de trabalho de engenharia, ao mesmo tempo que forneciam resultados claros e fiáveis que podiam ser postos em prática de imediato.
Impacto operacional e comercial
- Sem interrupções nos fluxos de trabalho de produção ou de engenharia
- Decisões de segurança mais rápidas e claras através de um único veredicto fiável por ficheiro
- Risco reduzido de tempo de inatividade causado por incidentes de malware baseado em ficheiros
A implementação também reforçou a colaboração entre as equipas de TI, OT e SOC. Ao padronizar a forma como os ficheiros eram analisados e o risco avaliado, o fabricante reduziu a ambiguidade e melhorou a coordenação entre as áreas de segurança e operações.
Benefícios para a organização
- Melhor coordenação entre as equipas de TI, OT e segurança
- Maior confiança dos executivos na resiliência cibernética
- Uma base escalável para a deteção de vulnerabilidades de dia zero em todas as fábricas a nível global
Reforçar a resiliência cibernética em toda a fábrica
Ao implementar OPSWAT MetaDefender , o fabricante estabeleceu uma forma fiável de detetar e bloquear ameaças de dia zero antes que estas pudessem perturbar a produção. Esta implementação demonstra como os fabricantes podem utilizar a deteção de ameaças de dia zero baseada em ficheiros para evitar perturbações na produção sem modificar os sistemas OT.
À medida que os sistemas de produção continuam a evoluir e os fluxos de trabalho baseados em ficheiros se expandem entre fornecedores, engenharia e operações fabris, a capacidade de inspecionar ameaças desconhecidas baseadas em ficheiros antes da sua execução torna-se um controlo fundamental. OPSWAT as organizações protejam infraestruturas críticas sem comprometer o tempo de atividade nem a eficiência operacional.
Está pronto para proteger as suas operações de fabrico contra ameaças de dia zero? Fale hoje mesmo com um OPSWAT para saber como MetaDefender pode reforçar a resiliência cibernética em todo o seu ambiente de produção.