Em 2021, o Grupo Lazarus atacou investigadores de segurança com projetos do Visual Studio contaminados. Em 2024, introduziram pacotes maliciosos no PyPI através de typosquatting. E numa campanha ativa desde, pelo menos, março de 2025, o grupo passou a utilizar iscos de spear phishing que se faziam passar pelo Edge Group, pelo IIT Kanpur e pela Airbus, visando organizações dos setores aeroespacial e de defesa.
O invólucro de entrega muda, mas a estratégia subjacente permanece a mesma. Cada iteração do backdoor Comebacker deste grupo recorre ao mesmo ponto de entrada: um ficheiro que a pessoa abre e no qual confia. Uma análise recente da ENKI detalha esta última variante do Comebacker e revela uma evolução técnica significativa.
O dropper utiliza agora um algoritmo XOR/troca de bits personalizado, em vez das cifras RC4 ou HC256 presentes nas versões anteriores. As fases do carregador passaram a utilizar a encriptação ChaCha20. E, pela primeira vez, o tráfego de comando e controlo é encriptado com AES-128-CBC, abandonando as comunicações em texto simples que tornavam as variantes anteriores mais fáceis de interceptar.
Cada uma destas alterações foi concebida para contornar a deteção baseada em assinaturas, e cada uma delas é irrelevante se o ficheiro malicioso nunca chegar ao utilizador. Para organizações que lidam com programas confidenciais, dados sujeitos ao ITAR ou sistemas OT essenciais à missão, uma única estação de trabalho comprometida pode desencadear um incidente na cadeia de abastecimento.
Este artigo analisa como funciona a cadeia de infeção do Comebacker, por que razão as defesas tradicionais têm dificuldade em combatê-la e como a segurança de ficheiros centrada na prevenção, aplicada no gateway de e-mail, na interface de suportes removíveis e em todos os pontos de entrada entre estes, neutraliza a ameaça, independentemente da forma como a carga maliciosa esteja ofuscada.
Como os ataques transmitidos por ficheiros contornam as defesas perimetrais
Atores estatais como o Grupo Lazarus exploram o e-mail e os suportes removíveis porque as organizações do setor aeroespacial e de defesa dependem destes canais para transferir ficheiros através das redes. O que torna o Comebacker difícil de detetar é o que acontece após a entrega. O documento inicial parece legítimo, mas, uma vez aberto, desencadeia uma cadeia de execução em várias fases concebida para permanecer oculta.
Principais pontos de entrada para campanhas do tipo «Comebacker»
Correio eletrónico:
Anexos maliciosos disfarçados de contratos com fornecedores, atualizações de projetos ou faturas. A ENKI identificou quatro documentos .docx falsos que se faziam passar pelo Edge Group, pelo IIT Kanpur e pela Airbus numa campanha ativa desde, pelo menos, março de 2025.
Meios periféricos:
USB ou discos portáteis infetados introduzidos nas redes de engenharia ou de produção durante operações de rotina, tais como atualizações de software ou ciclos de manutenção.
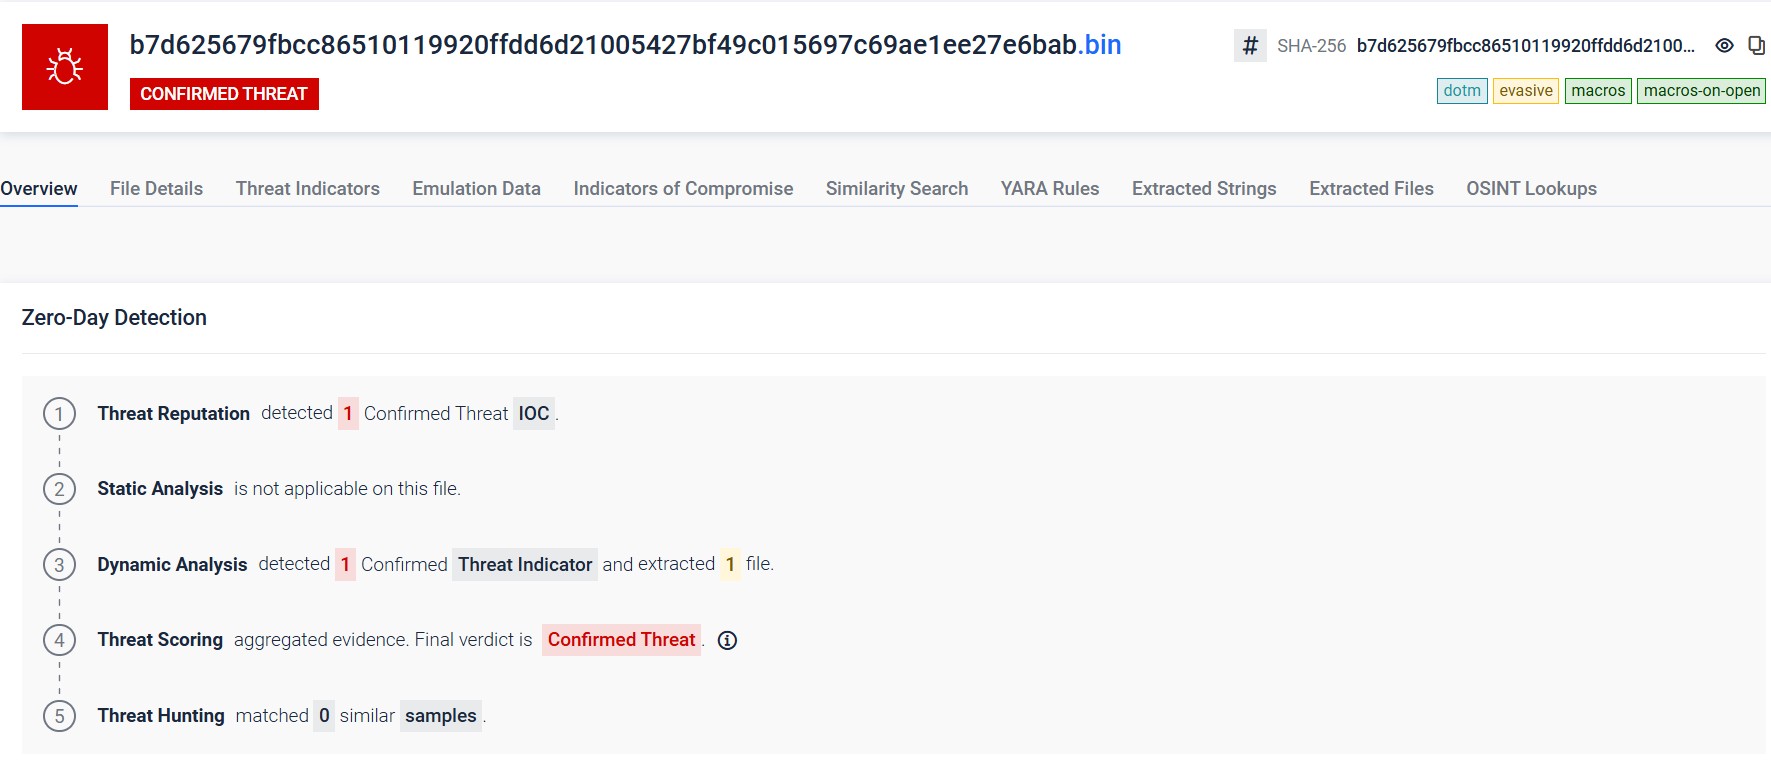
Uma macro VBA descodifica um carregador juntamente com um documento isca convincente, utilizando um algoritmo XOR/troca de bits personalizado. O carregador passa por várias etapas encriptadas utilizando o ChaCha20. A porta traseira final é executada inteiramente na memória, não deixando quaisquer vestígios no disco que possam ser detetados pelas ferramentas de segurança dos terminais.
Quando a porta traseira estabelece a ligação, todo o tráfego de comando e controlo está encriptado com AES-128-CBC, misturando-se com a atividade HTTPS normal. As ferramentas tradicionais de perímetro detetam um utilizador a abrir um documento e a gerar tráfego web encriptado, mas nada nessa sequência desencadeia um alerta.
O Grupo Lazarus está a utilizar variantes paralelas com diferentes implementações criptográficas: ChaCha20 numa cadeia e HC256 noutra, ambas com a mesma funcionalidade de porta traseira. Uma assinatura de deteção criada para uma delas não detectará a outra. Este é o principal problema de se basear apenas na deteção. Os atacantes estão a conceber especificamente as suas cargas úteis para a contornar.
Neutralizar o malware antes que seja executado
Então, o que fazer com uma ameaça concebida especificamente para escapar à deteção? Uma opção é adicionar mais camadas de deteção, mais motores, mais assinaturas e mais regras comportamentais. Isso ajuda, mas os atacantes já estão a conceber malware para contornar esse modelo. A outra opção é começar a eliminar os elementos que tornam um ficheiro perigoso. Essa é a lógica operacional subjacente às tecnologias OPSWAT.
Todos os ficheiros que entram no ambiente, seja por e-mail ou através de suportes removíveis, são primeiro processados pelo Metascan™ Multiscanning. O ficheiro é analisado em paralelo por mais de 30 motores antimalware, combinando a deteção baseada em assinaturas com heurística e aprendizagem automática. Enquanto um único motor pode não detetar uma nova variante do Comebacker, a probabilidade de mais de 30 motores não a detetarem diminui significativamente.
No entanto, por mais abrangente que seja a cobertura de deteção, esta continua a depender do reconhecimento de algo malicioso. A tecnologia Deep CDR™ não procura identificar a carga maliciosa. Em vez disso, elimina as condições que permitem a execução dessa carga. Esta camada de prevenção remove elementos ativos dos ficheiros, tais como macros, scripts, executáveis incorporados e objetos ocultos. Em seguida, reconstrói uma versão limpa e utilizável do documento. Este processo funciona em mais de 200 tipos de ficheiros e é concluído em milésimos de segundo.
Tecnologia Deep CDR™ num ataque do tipo «Comebacker»
Antes da tecnologia Deep CDR™ | Com a tecnologia Deep CDR™ |
|---|---|
| As macros VBA acionam a cadeia de carregamento | Macros removidas |
| O executável incorporado lança uma carga útil em várias fases | Executável removido |
| Conteúdo do documento fictício (texto, formatação, imagens) | Executável removido |
Com a ajuda desta tecnologia, os elementos perigosos são eliminados e o conteúdo utilizável é preservado. O carregador, as etapas de encriptação e a porta traseira na memória não têm qualquer hipótese de serem executados. No entanto, nem todos os ficheiros podem ser sanitizados. Executáveis, instaladores e determinados documentos regulamentados devem permanecer intactos, especialmente em ambientes aeroespaciais, de defesa e de infraestruturas críticas. Para esses ficheiros, é necessário um tipo diferente de inspeção.
Detecção de ameaças evasivas baseadas em ficheiros que não podem ser eliminadas
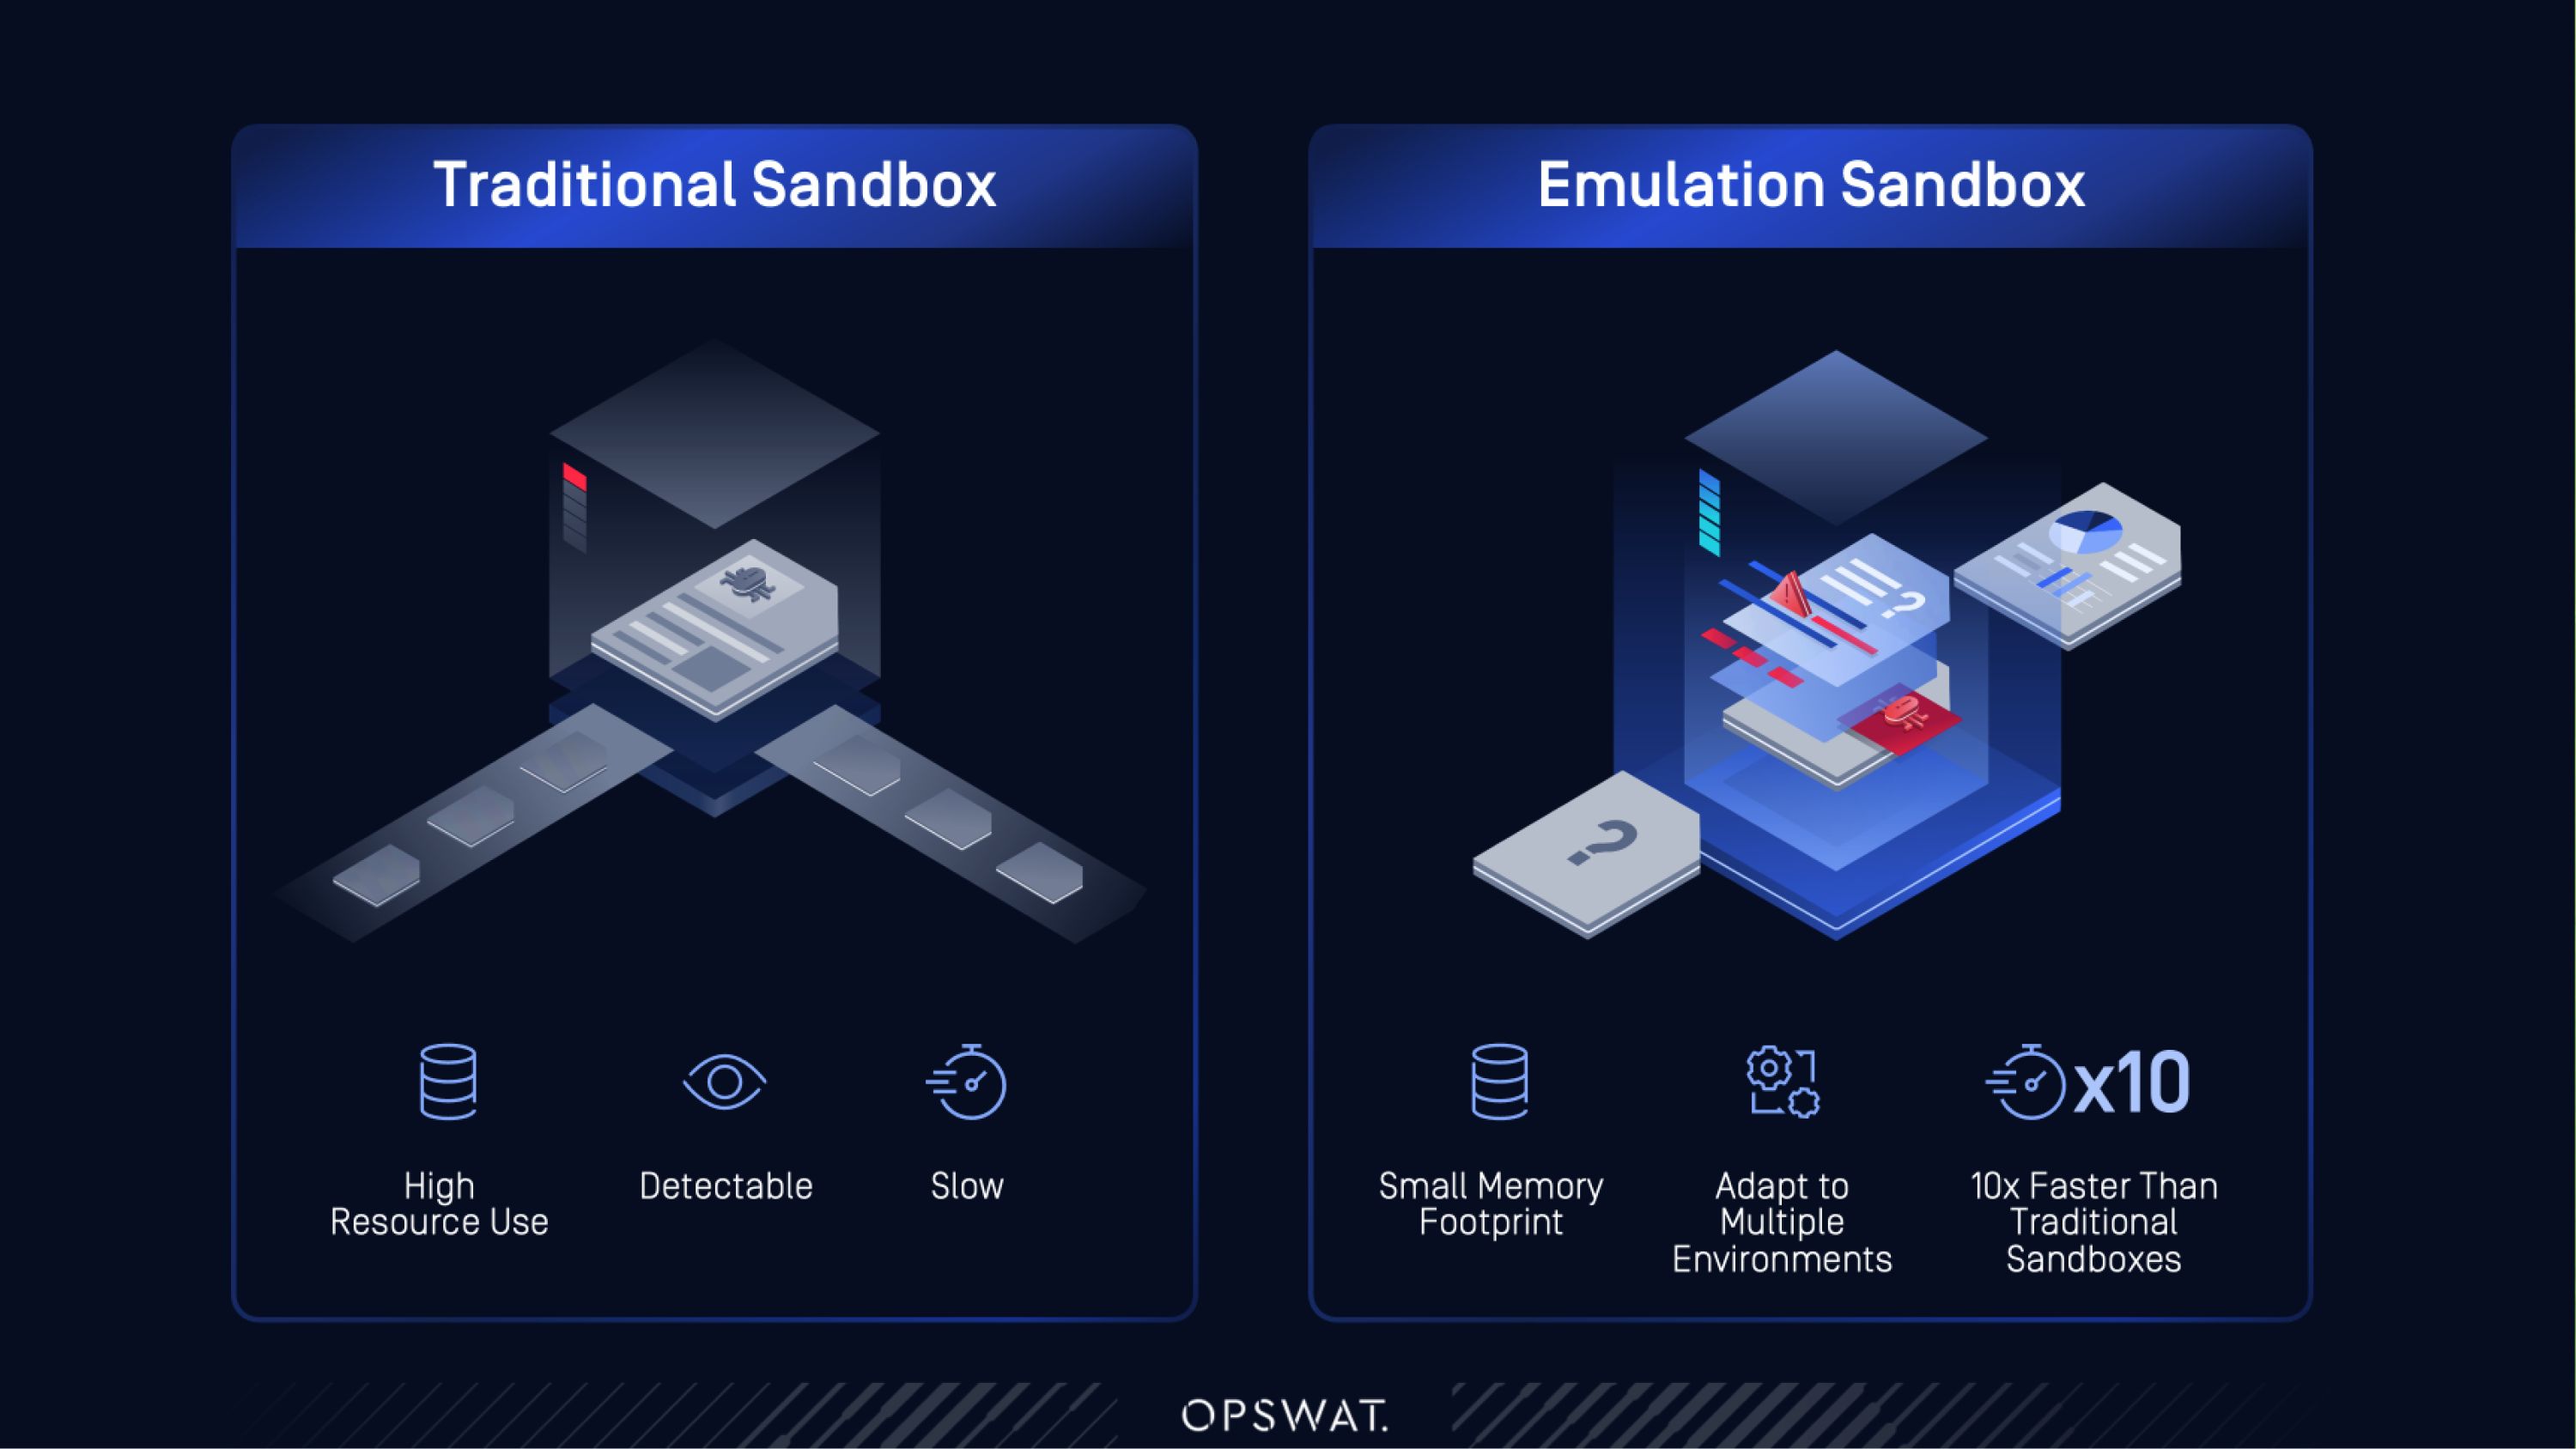
No caso dos ficheiros que têm de passar sem serem alterados,Sandbox Adaptive Sandbox MetaDefender Sandbox uma análise comportamental através da deteção de ameaças baseada em emulação. Em vez de se basear em assinaturas ou na inspeção estática, observa o comportamento de um ficheiro durante a execução para revelar atividades maliciosas ocultas.
A análise da ENKI revela que o Grupo Lazarus integra mecanismos de deteção do ambiente no seu malware, recorrendo a técnicas de ativação retardada e de evasão concebidas para detetar e contornar máquinas virtuais. Em vez de iniciar uma máquina virtual completa, Adaptive Sandbox emula a execução ao nível das instruções, permitindo que a análise ocorra sem deixar vestígios que o malware possa detetar.
Sandboxing baseado em VM vs. sandboxing baseado em emulação
Sandbox baseada em VM | Sandbox Adaptive baseada em emulação |
|---|---|
| Detetável através de verificações anti-VM | Não existem artefactos de VM para identificar |
| Veredictos que exigem muitos recursos e são mais demorados | Veredictos até 10 vezes mais eficientes em segundos |
| Requer ajustes para novas técnicas de evasão | Contorna as medidas anti-VM, anti-depuração e de evasão baseadas no tempo sem necessidade de ajuste manual |
| Baixa capacidade de processamento em ambientes de grande volume | Concebido para a análise de ficheiros em grande escala |
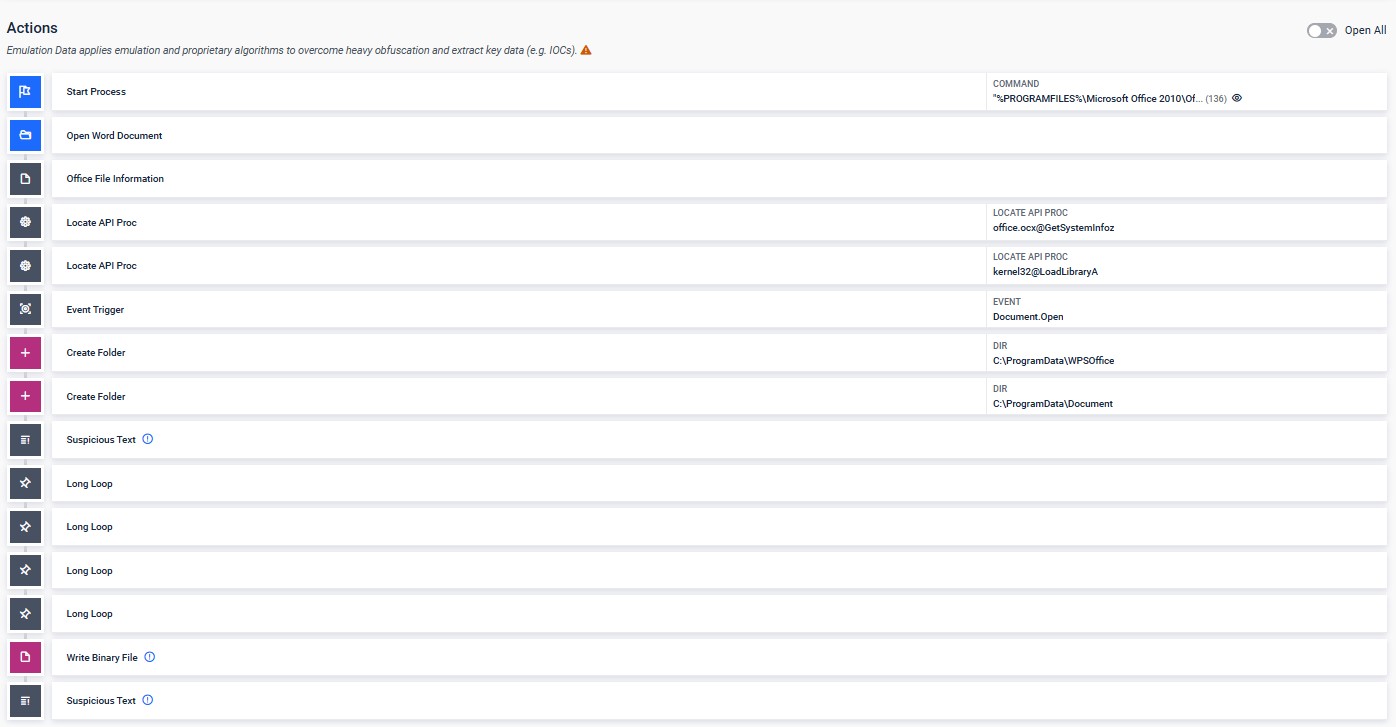
Durante a análise,Sandbox Adaptive Sandbox comportamentos em tempo de execução, tais como a atividade do sistema de ficheiros, tentativas de injeção de processos, alterações no registo e comunicação de rede. Estes são os padrões produzidos pela cadeia de carregadores do Comebacker: o atalho de persistência na pasta «Iniciação», a execução do rundll32 e a comunicação encriptada com o servidor C2.
Sandbox Adaptive Sandbox descompacta cargas em camadas e revela IOCs ocultos que as ferramentas baseadas em assinaturas nunca detectam. Os resultados são mapeados para as técnicas do MITRE ATT&CK e revertem para a plataforma como informações de inteligência sobre ameaças acionáveis, permitindo decisões mais rápidas e uma deteção de ameaças mais eficaz.
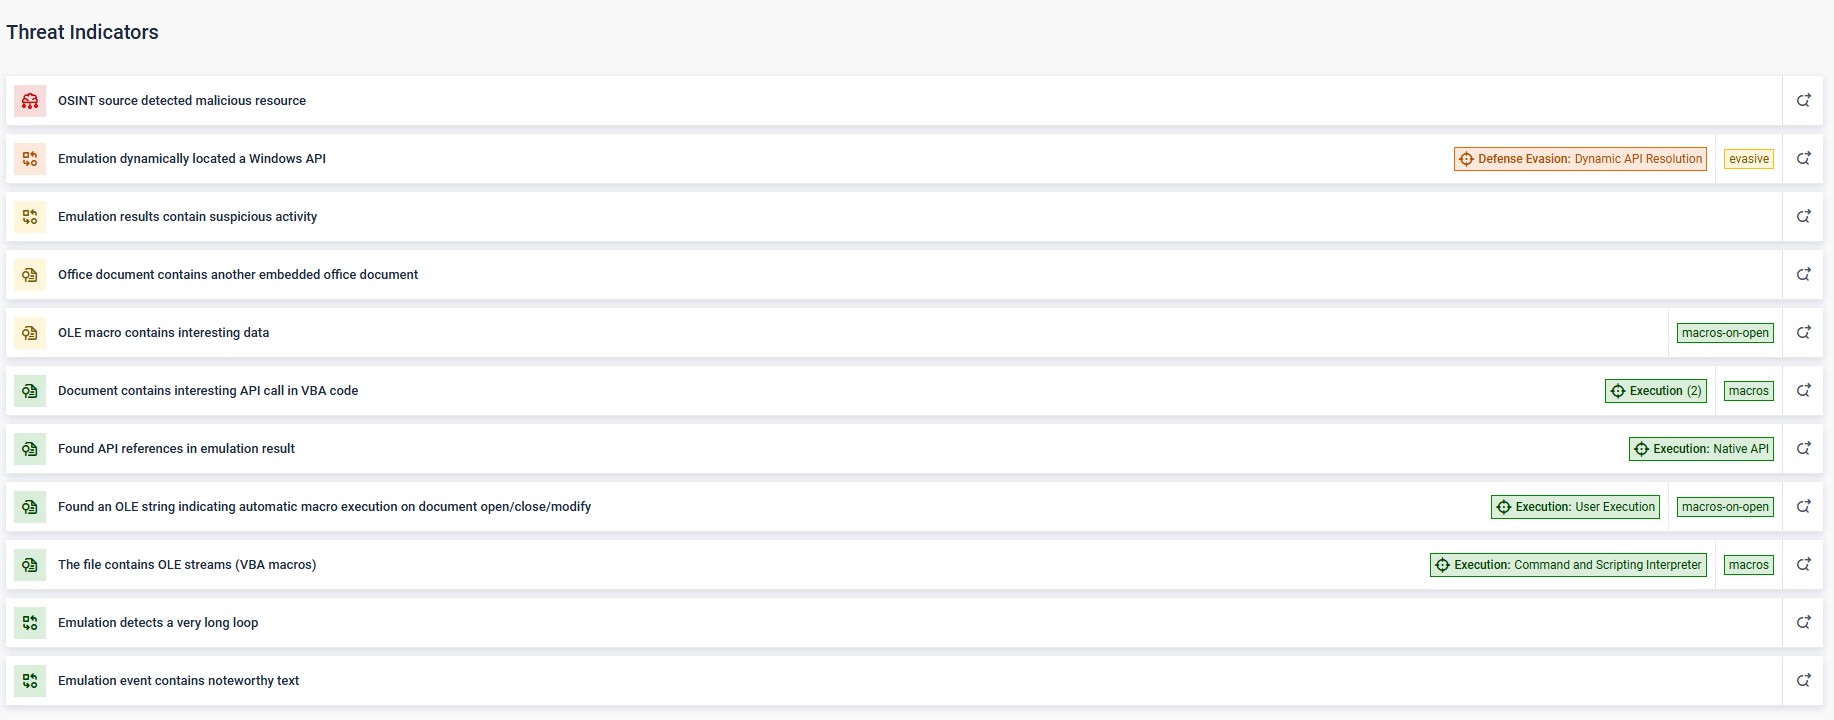
Abordar a pirâmide da dor com a deteção unificada
A evolução do Comebacker reflete-se diretamente na «Pirâmide da Dor», que é o quadro que classifica os indicadores de ameaça de acordo com o custo que a sua alteração implica para um atacante, desde os hash na base (fáceis de alternar) até às TTP no topo (que exigem um esforço de desenvolvimento considerável para serem reescritas). O Grupo Lazarus tem vindo a alternar os indicadores de baixo custo em todas as campanhas conhecidas do Comebacker desde 2021.
O Comebacker associado à Pirâmide da Dor
Nível da Pirâmide da Dor | Exemplo de função de retorno |
|---|---|
| Valores hash | Hashes SHA256 distintos para cada fase do dropper e do loader |
| Endereços IP / Nomes de domínio | Os domínios C2 alternavam entre as campanhas: hiremployee[.]com, birancearea[.]com. Infraestrutura de teste alojada em office-theme[.]com |
| Artefatos de rede/host | Tráfego C2 encriptado com AES-128-CBC, substituindo as comunicações anteriores em texto simples; atalhos de persistência gravados na pasta «Inicialização» |
| Ferramentas | Evolução da cifra do RC4 para o HC256 e para o ChaCha20 ao longo das fases do carregador; algoritmo personalizado de XOR/troca de bits no dropper |
| TTPs | Spear phishing com documentos maliciosos (T1566.001), carregamento de código reflexivo (T1620), comunicação C2 encriptada (T1573.001), execução de binários do sistema através de proxy com rundll32 (T1218.011) |
É provável que o Grupo Lazarus tenha demorado horas ou dias a alterar as linhas inferiores; reescrever a arquitetura do carregador e os padrões de execução demora muito mais tempo. Uma estratégia de deteção centrada apenas nas linhas inferiores é cair no jogo que o grupo quer que você jogue. Sempre que se cria uma assinatura para uma chave ChaCha20, eles geram outra.
Da Sandbox deteção unificada
A secção anterior demonstrou como Adaptive Sandbox o comportamento em tempo de execução do Comebacker. MetaDefender alarga essa capacidade a um fluxo de trabalho unificado que aborda toda a «Pirâmide da Dor», processando cada ficheiro através de quatro camadas progressivamente mais profundas.
Camada 1, Reputação de Ameaças: Verifica os hashes de ficheiros, endereços IP e domínios em relação a mais de 50 mil milhões de indicadores. A infraestrutura conhecida do Comebacker e as amostras detetadas anteriormente são bloqueadas imediatamente.
Camada 2, Análise Estática: A IA preditiva da Alin analisa indicadores estruturais e comportamentais dos ficheiros antes da execução, prevendo intenções maliciosas em milésimos de segundo, sem recorrer a assinaturas ou à execução de teste. É possível emitir veredictos de elevada confiança sobre um dropper do Comebacker antes da execução, enquanto os ficheiros duvidosos seguem para a Análise Dinâmica.
Camada 3, Análise Dinâmica: Encaminha amostras desconhecidas para a emulação ao nível de instruções do Adaptive Sandbox , revelando cadeias de carregadores em várias etapas, rotinas de descodificação e execução do rundll32. Os IOCs recém-descobertos são automaticamente incorporados na Camada 1, reforçando a deteção de ficheiros subsequentes.
Camada 4, Pontuação de Ameaças: Estabelece correlações entre sinais comportamentais e atribui uma pontuação de risco baseada na confiança, ponderando mecanismos de persistência, injeção de processos e atividade C2. É aqui que a transmissão encriptada para os servidores C2 do Comebacker é detetada, independentemente do algoritmo de encriptação utilizado.
Camada 5, Detecção Proativa de Ameaças: Recorre à pesquisa de semelhanças com aprendizagem automática em mais de 100 milhões de amostras analisadas para estabelecer uma ligação entre a variante de 2025 e as campanhas «Comebacker» de 2021 e 2024, apesar de o esquema de encriptação ter mudado completamente. Obrigar o Grupo Lazarus a abandonar a sua arquitetura de carregador e o seu modelo de execução constitui um tipo de pressão fundamentalmente diferente da perseguição de novos hashes de ficheiros.
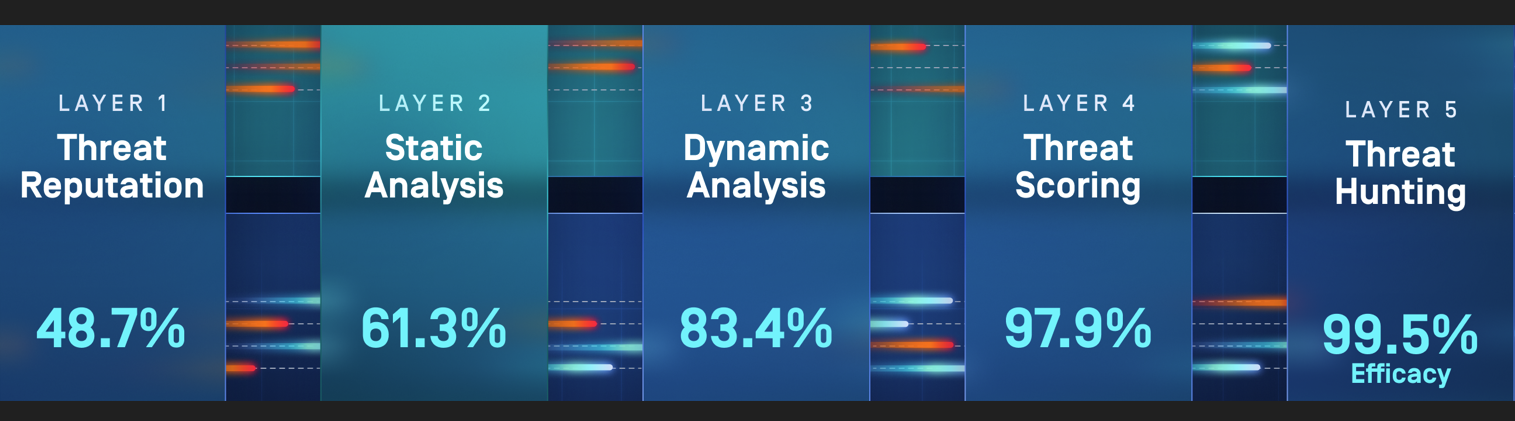
Informações pré-execução com a IA preditiva da Alin
Nem todos os ficheiros necessitam de uma análise comportamental completa. Em ambientes de elevado volume, enviar todos os ficheiros desconhecidos para a sandbox gera pressão sobre a capacidade de processamento. MetaDefender A Camada 2 da Aether – Análise Estática – colmata esta lacuna utilizando a IA Predictive Alin para fornecer veredictos antes da execução, antes mesmo de um ficheiro chegar à sandbox.
A IA preditiva Alin utiliza a aprendizagem automática para analisar indicadores estruturais e comportamentais de ficheiros executáveis sem necessidade de os executar. Os resultados são obtidos em menos de 50 milissegundos no P90 e em menos de 100 milissegundos no P99. Os primeiros testes revelam uma taxa de deteção de 90% em ficheiros executáveis, com 0,1% de falsos positivos. O motor funciona online ou offline com desempenho idêntico, o que permite a sua implementação nos mesmos ambientes isolados (air-gapped) onde as ameaças do tipo Comebacker têm maiores consequências.
2 Competências-chave relevantes
- Previsão de vulnerabilidades «zero-day»: a Camada 2 identifica ameaças nunca antes detetadas que os mecanismos baseados em assinaturas não conseguem detetar, avaliando formatos executáveis de alto risco (PE, ELF, Mach-O e PDF) antes de estes serem executados. A expansão da cobertura de tipos de ficheiros está prevista no plano de desenvolvimento.
- Redução da carga da sandbox: os ficheiros que a Camada 2 descarta com elevado grau de confiança avançam sem análise na sandbox. Os ficheiros que a Camada 2 assinala seguem para a Camada 3 — Análise Dinâmica —, preservando a capacidade da sandbox para os ficheiros que necessitam efetivamente de uma inspeção comportamental aprofundada.
Proteger o gateway de e-mail antes que as ameaças cheguem à caixa de entrada
O e-mail é a forma como o Comebacker consegue entrar. Os documentos de isco foram concebidos para chegar à caixa de entrada e ser abertos. Se o anexo malicioso nunca chegar, a cadeia de infeção nunca se inicia. MetaDefender Cloud ™ integra-se com o Microsoft 365 e o Google Workspace para analisar e sanitizar as mensagens antes de estas chegarem aos utilizadores. Funciona em linha com o fluxo de e-mails, o que significa que as ameaças são bloqueadas antes da entrega.
Proteção em 3 camadas
- Anexos: Os ficheiros são processados através das tecnologias Metascan™ Multiscanning Deep CDR™. Um ficheiro .docx do Comebacker com macros VBA incorporadas é desmontado e reconstruído antes de o destinatário o vir.
- Links: Os URLs são analisados e reescritos para bloquear páginas de phishing e redirecionamentos de comando e controlo.
- Aplicação de políticas: as mensagens suspeitas são automaticamente colocadas em quarentena, limpas ou encaminhadas para análise, de acordo com as regras da organização.
Para as equipas de segurança, o impacto é imediato. Menos e-mails maliciosos a chegar aos utilizadores significa menos alertas, menos investigações e menos tempo gasto na resolução de problemas. Isto permite que as equipas se concentrem nas ameaças de maior prioridade.
Proteção de Media removíveis Media redes isoladas
USB e os discos portáteis funcionam como uma ponte entre os sistemas externos e as redes de controlo, tornando cada ficheiro transferido um potencial ponto de entrada. MetaDefender e MetaDefender Media estabelecem pontos de controlo seguros nestas fronteiras.
Antes de qualquer ficheiro proveniente de suportes removíveis entrar num ambiente sensível, é analisado e desinfectado através das tecnologias Metascan™ Multiscanning Deep CDR™. Isto aplica aos suportes físicos a mesma proteção utilizada no gateway de e-mail. Um documento malicioso que recorra a macros incorporadas ou cargas úteis preparadas é neutralizado antes mesmo de chegar ao sistema de destino.
Os ambientes operacionais apresentam um desafio adicional: a diversidade de suportes. O quiosque suporta mais de 20 tipos de suportes, incluindo USB, USB, cartões SD, suportes óticos e formatos antigos, garantindo uma aplicação consistente mesmo nos casos em que ainda se utilizam tecnologias mais antigas.
É a aplicação desta medida que a torna eficaz. Assim que um ficheiro passa na inspeção, recebe uma assinatura digital. Media Agent OPSWAT, instalado nos terminais, bloqueia qualquer suporte removível que não possua essa assinatura. Uma USB que não tenha sido verificada simplesmente não funciona.
As políticas centralizadas integram todo o processo. MetaDefender aplica regras de quarentena, restrições de dispositivos e registo de auditoria em todos os fluxos de trabalho de mídia, garantindo que todos os ficheiros que entram num ambiente isolado sejam inspecionados, validados e registados. Para organizações que operam de acordo com os requisitos NERC CIP, NIST 800-53 ou ISA/IEC, este nível de controlo é essencial. Ele fornece provas verificáveis de que todos os ficheiros que entram no ambiente foram inspecionados e aprovados.
Prevenção unificada em todos os limites de ficheiros
As tecnologias descritas nas secções anteriores — multiscanning, tecnologia Deep CDR™, sandboxing, segurança de e-mail e controlo de acesso em modo quiosque — revelam-se mais eficazes quando funcionam no âmbito de um único quadro de políticas.MetaDefender proporciona essa base.
A plataforma centraliza as políticas, a telemetria e a aplicação de medidas em todos os pontos de entrada de ficheiros, desde gateways de e-mail na nuvem até pontos de controlo de suportes removíveis e transferências de rede. Em vez de gerir cada controlo isoladamente, as equipas de segurança definem as regras de tratamento de ficheiros uma única vez e aplicam-nas de forma consistente em todos os locais.
3 fluxos de trabalho essenciais possibilitados pelo MetaDefender Core
- Políticas de ficheiros consistentes: aplicam-se as mesmas regras de análise e limpeza, independentemente da forma como um ficheiro entra no ambiente.
- Correção automatizada: Sandbox e os dados de reputação desencadeiam decisões de bloqueio, quarentena ou libertação sem intervenção manual.
- Conformidade e preparação para análises forenses: os IOCs e os registos de auditoria são exportados para plataformas SIEM para efeitos de relatórios e investigação.
Esta abordagem unificada colmata as lacunas entre os controlos individuais. Uma decisão tomada na sandbox relativamente a um ficheiro suspeito numa fronteira pode influenciar imediatamente a forma como ficheiros semelhantes são tratados noutras fronteiras. O resultado operacional traduz-se numa deteção mais rápida, numa redução da carga de trabalho dos analistas e numa diminuição das oportunidades de um ficheiro malicioso se deslocar através de lacunas não coordenadas.
Garantir que o «Comebacker» nunca mais volte
O Grupo Lazarus continuará a aperfeiçoar os seus esquemas de encriptação, cadeias de carregadores e métodos de distribuição, mas o que não pode alterar facilmente é a sua dependência do ficheiro como ponto de entrada. A MetaDefender garante a prevenção em todos os pontos de contacto com ficheiros, quer se trate de e-mail, suportes removíveis ou transferências de rede.
Multiscanning e a tecnologia Deep CDR™ neutralizam as ameaças antes da sua execução. MetaDefender O fluxo de deteção de cinco camadas do Aether, com a Análise Estática da Predictive Alin AI na Camada 2, revela o que não pode ser sanitizado com segurança, operando em toda a «Pirâmide da Dor» e gerando informações que reforçam as defesas a cada análise.
A análise estática pré-execução da Camada 2 bloqueia ataques zero-day previstos no perímetro em milissegundos e preserva a capacidade da sandbox para os ficheiros que mais precisam dela. MetaDefender Core garante que estes controlos funcionam ao abrigo de um quadro de políticas unificado.
Perante o Comebacker e as campanhas que se seguirão, a verdadeira questão não é se as suas defesas conseguem detetar a variante mais recente, mas sim se um ficheiro malicioso consegue, de facto, chegar ao utilizador. Para saber como OPSWAT ajudar a implementar medidas de prevenção em todo o seu ambiente, contacte um especialista.
Perguntas mais frequentes
O que é o backdoor «Lazarus Comebacker»?
O Comebacker é um backdoor associado ao Grupo Lazarus, ligado à Coreia do Norte. Tem vindo a evoluir desde 2021 através de projetos do Visual Studio contaminados, pacotes do PyPI sujeitos a typosquatting e, atualmente, iscos de spear phishing direcionados a organizações do setor aeroespacial e de defesa. Cada variante altera o seu método de encriptação e de distribuição, mas recorre ao mesmo ponto de entrada: um ficheiro que o utilizador abre e no qual confia.
Por que razão as defesas baseadas em assinaturas têm dificuldade em combater o Comebacker?
O Grupo Lazarus utiliza variantes paralelas com diferentes algoritmos de encriptação — ChaCha20 numa cadeia e HC256 noutra — que produzem uma funcionalidade de porta traseira idêntica. Uma assinatura criada para uma variante não deteta a outra, pelo que a deteção baseada exclusivamente em padrões conhecidos fica para trás tão rapidamente quanto o grupo consegue recompilar.
Como é que o Aether, d MetaDefender , deteta uma ameaça do tipo «Comebacker» que nunca foi vista antes?
O MetaDefenderAether processa cada ficheiro através de cinco camadas: Reputação de Ameaças, Análise Estática (Predictive Alin AI), Análise Dinâmica (Adaptive Sandbox ), Pontuação de Ameaças e Detecção Proativa de Ameaças. O Predictive Alin AI consegue sinalizar ou descartar um ficheiro antes da execução em milésimos de segundo; qualquer elemento duvidoso passa para a emulação ao nível das instruções, o que revela cadeias de carregadores, rotinas de descodificação e comportamentos C2 que a inspeção estática, por si só, não conseguiria detetar.
Será que a IA preditiva da Alin consegue impedir uma ameaça antes mesmo de a tecnologia Deep CDR™ ou a sandbox a detetarem?
Sim. Enquanto Camada 2 do pipeline Aether da MetaDefender , a IA preditiva da Alin analisa indicadores estruturais e comportamentais dos ficheiros antes da execução ou ativação. Os ficheiros maliciosos com elevado nível de confiança podem ser bloqueados antes da execução, enquanto os ficheiros limpos com elevado nível de confiança evitam análises desnecessárias na sandbox, preservando a capacidade da sandbox para ficheiros que necessitam efetivamente de uma inspeção comportamental aprofundada.
Esta abordagem funciona em ambientes isolados da rede ou em ambientes classificados?
Sim. A IA preditiva Alin funciona online ou totalmente offline com um desempenho consistente. MetaDefender O Aether, no seu conjunto, também suporta modelos de implementação totalmente isolados da rede (air-gapped), incluindo configurações locais e híbridas, pelo que todo o pipeline de cinco camadas pode funcionar sem ligação à nuvem, sempre que necessário.