Principais conclusões
- As verificações KYC confirmam que um documento foi apresentado no formato esperado, e não que a identidade por trás desse documento seja real
- A fraude de identidade sintética combina dados reais roubados — na maioria das vezes, números de segurança social (SSN) obtidos de crianças ou de pessoas que raramente verificam o seu crédito — com detalhes inventados, criados para passar pelos processos de registo ao longo do tempo
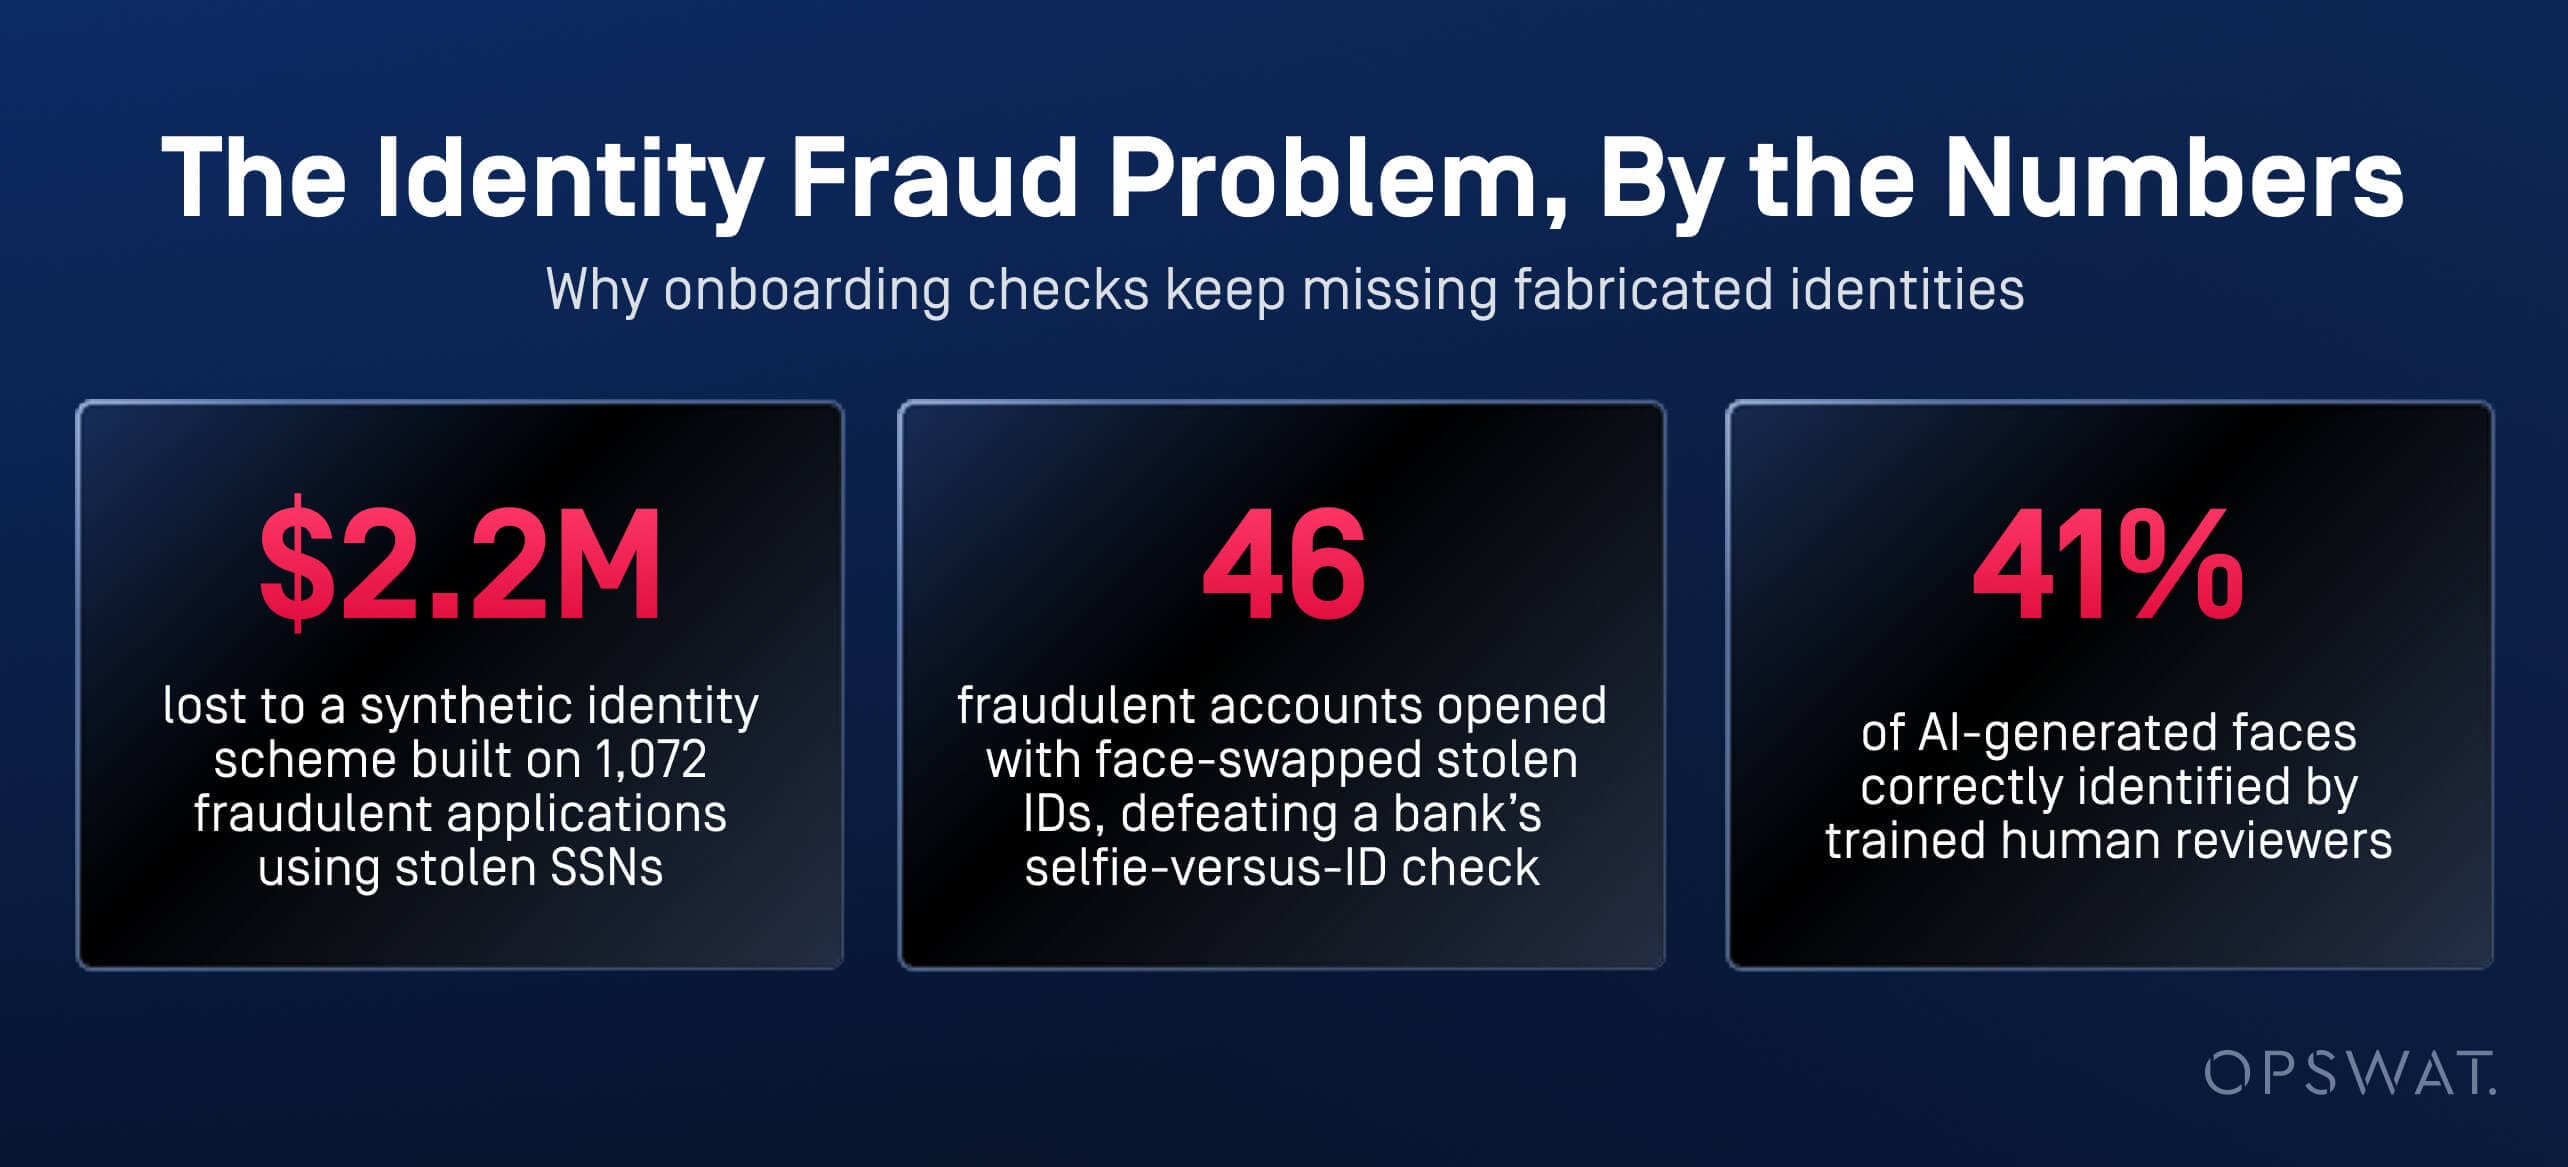
- Uma acusação federal, tornada pública em agosto de 2026, imputou a dois indivíduos a participação num esquema de identidades sintéticas no valor de 2,2 milhões de dólares, baseado em mais de 1 072 pedidos fraudulentos de cartões de crédito
- Um homem condenado em junho de 2026 conseguiu burlar a verificação de «selfie versus documento de identificação» de um banco holandês, ao substituir o rosto nos documentos de identificação roubados pela sua própria fotografia, tendo assim aberto 46 contas fraudulentas
- O AI Content Inspector aplica os mesmos sinais de deteção de imagens, texto e metadados utilizados na deteção de fraudes em faturas e pedidos de indemnização às imagens de identificação, selfies e documentos de apoio ao processo de integração
Como se manifesta a fraude de identidade gerada por IA no processo de integração financeira
A fraude de identidade gerada por IA assume duas formas no processo de integração: identidades sintéticas criadas a partir de dados reais roubados e imagens «deepfake» sobrepostas a documentos roubados. Ambas são concebidas para passar por um ponto de controlo, não para resistir a uma investigação.
Identidades sintéticas criadas a partir de números de segurança social reais roubados
Em agosto de 2026, um grande júri federal tornou pública uma acusação com 19 pontos contra duas pessoas acusadas de gerir um esquema de identidades falsas entre cerca de 2012 e 2024. Os procuradores afirmam que os dois utilizaram números de Segurança Social válidos, muitos dos quais pertenciam a crianças, para apresentar aproximadamente 1 072 pedidos online de cartões de crédito e débito, causando prejuízos estimados em 2,2 milhões de dólares.
Selfies «deepfake» enviadas durante o processo de integração digital
Um caso distinto ilustra o aspeto visual do problema. Um homem condenado em junho de 2026 utilizou um software de troca de rostos para sobrepor as suas próprias características a documentos de identidade roubados, contornando a verificação «selfie versus documento de identificação» do sistema « mobile » de um banco holandês e abrindo 46 contas fraudulentas.
A dimensão do problema
De acordo com a Biometric Update, uma instituição financeira registou 8 065 tentativas de verificação de deepfakes em oito meses, associadas a perdas no valor de 347 milhões de dólares. O Relatório de Segurança de IA 2026 da Check Point revelou que os revisores com formação identificaram corretamente apenas cerca de 41 % dos rostos gerados por IA, confirmando que a revisão humana, por si só, já não consegue detetar o que os modelos generativos produzem.
Como estas identidades são integradas nos fluxos de trabalho de integração e abertura de conta
As identidades falsas entram pelos mesmos canais que os candidatos legítimos: portais digitais de integração, criação de contas na aplicação mobile e filas de envio de documentos ligadas aos sistemas KYC. A identidade entra no fluxo de revisão antes de qualquer verificação avaliar se os dados subjacentes são reais.
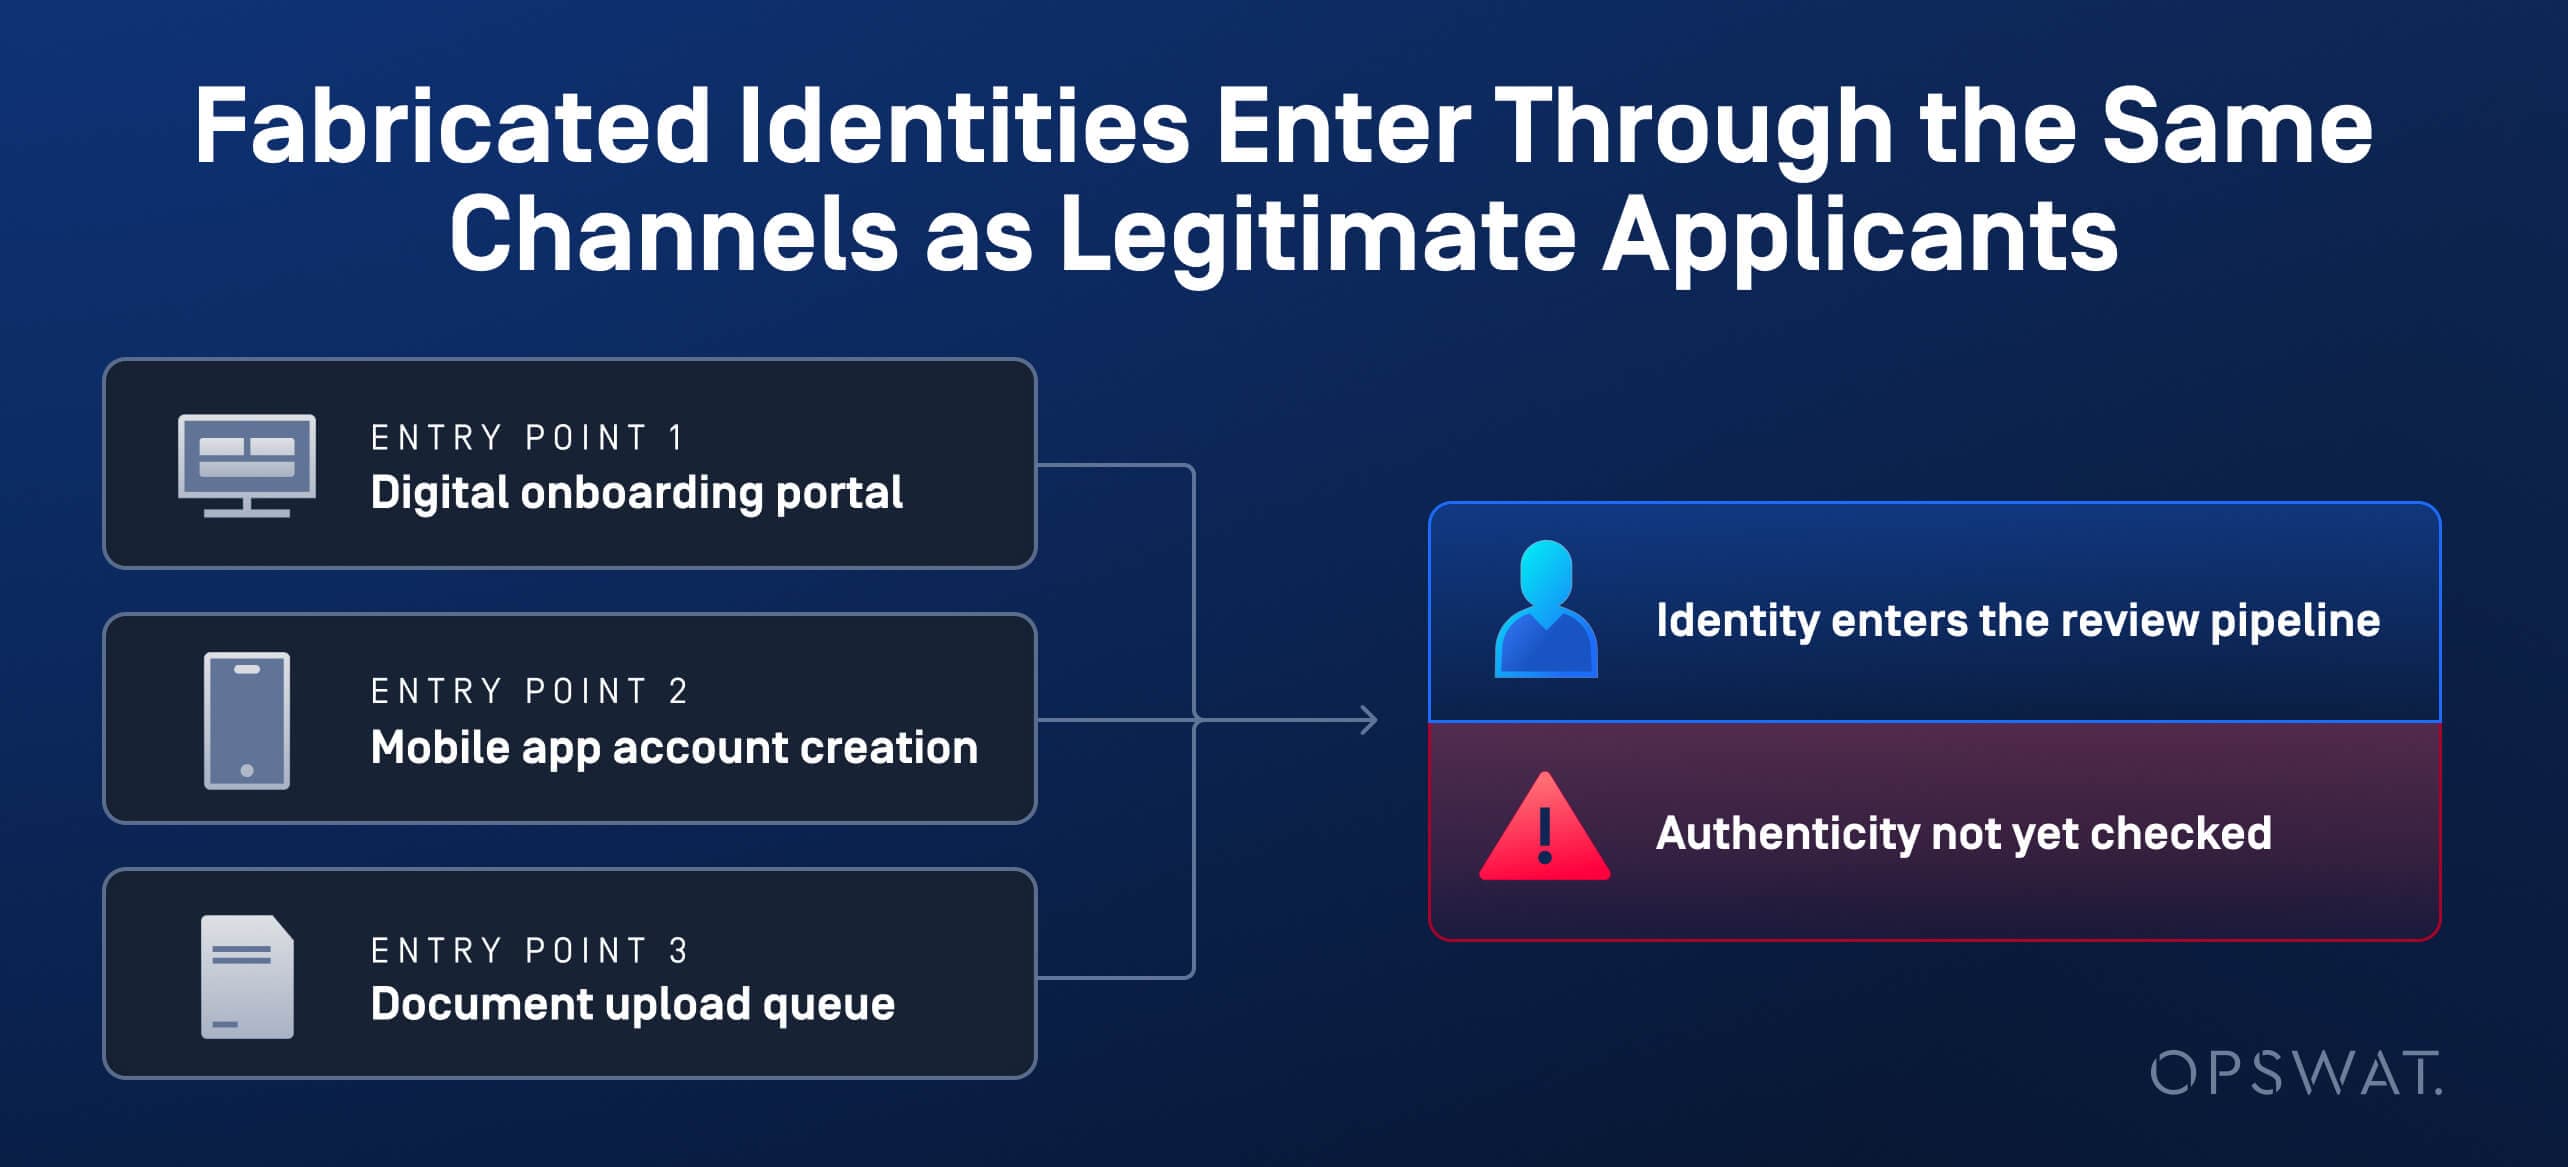
O caso do banco holandês ilustra o mecanismo na íntegra. Os documentos de identificação foram obtidos através de um anúncio falso de arrendamento e das redes sociais, tendo sido posteriormente enviados através do processo padrão do banco — que envolve o envio de uma fotografia e de uma selfie ( mobile ) —, o mesmo que os candidatos legítimos utilizam.
Três razões pelas quais as verificações KYC padrão não conseguem detetar identidades falsas ou sintéticas
As verificações de envio de documentos confirmam que um ficheiro está completo e corretamente formatado, mas não que a identidade nele contida seja autêntica. Essa lacuna permite a passagem de identidades sintéticas e geradas por IA.
A comparação entre a selfie e o documento de identificação pressupõe que a fotografia enviada seja uma imagem não alterada de um rosto real. Não foi concebida para detetar uma imagem com troca de rosto ou gerada por IA sobreposta a um documento roubado, que foi exatamente o que contornou a verificação « mobile » do banco holandês.
As identidades sintéticas também se comportam como candidatos reais, cujo processo de candidatura se desenvolve lentamente. Nada numa única candidatura parece urgente, porque a fraude é construída gradualmente ao longo de meses de atividade com aparência normal, em vez de se tratar de um único evento suspeito. O Relatório de Segurança de IA 2026 da Check Point enquadra isto como parte de uma mudança mais ampla, com a IA a passar de meramente auxiliar nas tentativas de fraude para as executar diretamente.
Sinais que revelam documentos de identidade e selfies gerados por IA
O AI Content Inspector é o motor de deteção de fraude em documentos e de verificação da autenticidade de conteúdos, baseado em IA, d OPSWAT, para a plataforma MetaDefender™. Aplica a mesma arquitetura de inspeção utilizada para a deteção de fraudes em faturas e pedidos de indemnização a fotografias de identificação, selfies e documentos de integração, analisando simultaneamente vários sinais independentes em cada ficheiro, em vez de se basear numa única verificação.
A Detecção de Imagens Geradas por IA analisa as fotografias de identificação e as selfies enviadas da mesma forma que analisa as imagens de sinistros: procurando inconsistências nas impressões digitais do sensor, artefactos de compressão e os sinais ao nível do pixel e no domínio da frequência que distinguem uma captura de câmara de uma imagem gerada ou manipulada.
A verificação de fraude documental aplica-se aos ficheiros de comprovativo de morada e aos documentos de apoio ao processo de integração, verificando os metadados e a consistência estrutural em relação ao aspeto que um documento legítimo dessa fonte deveria ter.
A deteção de marcas de água do Google SynthID verifica a presença da marca de água incorporada que alguns geradores de imagens por IA produzem. Nos testes, o site OPSWAT removeu os marcadores do SynthID de mais de 21 000 imagens geradas por IA; o detetor de marcas de água não as identificou, mas os sinais forenses e de classificação profunda continuaram a apresentar uma precisão de deteção superior a 90%, confirmando que o motor não depende apenas das marcas de água.
Cada resultado é apresentado como um veredicto com uma pontuação de confiança, em vez de uma classificação binária de «aprovado» ou «reprovado», pelo que as equipas de integração podem definir o nível de certeza necessário para que um ficheiro seja automaticamente aprovado, sinalizado ou encaminhado para revisão humana.
Como verificar a autenticidade da identidade antes da abertura de uma conta
A verificação da autenticidade da identidade antes da abertura de uma conta requer a realização simultânea de duas verificações, nenhuma das quais, por si só, teria detetado o caso holandês nem a acusação relativa à identidade sintética.
A análise da autenticidade dos documentos avalia se o documento de identificação, a selfie e o comprovativo de morada são genuínos e se apresentam coerência interna.
A validação dos dados do requerente verifica se a identidade declarada corresponde ao que já se sabe: se o número de segurança social, a morada e os dados de contacto correspondem a um historial comprovado, em vez de um historial criado recentemente.
Os veredictos duvidosos devem ser encaminhados para revisão humana, em vez de serem automaticamente aprovados ou rejeitados. As equipas de integração devem também tratar os sinais de risco cumulativos — tais como uma nova conta, alterações nos dados de contacto e um ritmo de pedidos invulgarmente elevado — como uma decisão única, em vez de verificações isoladas que, por si só, possam parecer aceitáveis.
Como criar um fluxo de trabalho de integração que dê prioridade à prevenção
Um fluxo de trabalho de integração que privilegia a prevenção aplica controlos de autenticidade em todos os pontos de entrada de documentos e imagens antes da criação de uma conta, e não depois de uma transação suspeita desencadear uma revisão.
Camadas de controlo de integração para a prevenção da fraude de identidade
Camada de controlo | Colocação | O que avalia | Vectores de fraude abordados |
Recepção de documentos e imagens | Portal de integração ou carregamento de ficheiros « mobile » | Formato, integridade, malware | Ficheiros maliciosos disfarçados de envios de identificação |
Análise da autenticidade do conteúdo | Ponto de entrada, antes da tomada de decisão relativa ao KYC | Sinais gerados por IA, metadados, manipulação | Selfies geradas por IA, documentos de identificação com troca de rosto |
Comparação entre selfies e documentos de identificação | Etapa de verificação KYC | Semelhança facial | Documentos de identidade roubados ou que não correspondem ao titular |
Validação dos dados do candidato | Antes da aprovação da conta | Número de Segurança Social e histórico de moradas | Identidades falsas com números de segurança social roubados |
Encaminhamento de exceções e revisão humana | Fila de decisões de alto risco | Veredictos incertos, que agravam o risco | Casos que não se resolvem com uma única verificação |
O AI Content Inspector adiciona a deteção da autenticidade de identidades
O AI Content Inspector integra a deteção da autenticidade de documentos de identificação diretamente no fluxo de trabalho do « MetaDefender », em vez de exigir uma ferramenta separada para a verificação do documento de identificação e da selfie. Para as equipas de integração sujeitas a regulamentação, isso significa inspecionar identidades sintéticas e rostos gerados por IA no mesmo ponto em que, de outra forma, uma verificação comparativa entre a selfie e o documento de identificação as deixaria passar.
O AI Content Inspector funciona como um motor independente no âmbito do MetaDefender™ Core e do MetaDefender™ Cloud, a par do Metascan™ Multiscanning, da tecnologia Deep CDR™ e das tecnologias Proactive DLP™. As organizações que já utilizam o MetaDefender podem adicionar avaliações de autenticidade de documentos de identidade sem necessidade de recorrer a um novo fornecedor ou de um projeto de integração separado.
Adicione o AI Content Inspector à sua implementação do MetaDefender para aplicar a mesma deteção de autenticidade de conteúdos utilizada na deteção de fraudes em faturas e pedidos de indemnização a imagens de identificação, selfies e documentos de integração.
Perguntas mais frequentes
O que é a fraude de identidade sintética?
A fraude de identidade sintética combina dados reais roubados — na maioria das vezes, um número de Segurança Social — com dados pessoais inventados para criar uma identidade que não corresponde a um requerente real, concebida para passar nas verificações de integração ao longo do tempo, em vez de suscitar suspeitas numa única candidatura.
Como funciona a fraude de identidade gerada por IA durante o processo de integração?
Os fraudadores enviam fotografias de identificação, selfies e documentos comprovativos gerados por IA ou manipulados através dos mesmos portais que os candidatos legítimos utilizam. Como os ficheiros não contêm malware, as ferramentas padrão de segurança de ficheiros aprovam-nos, e a fraude só vem à tona se o próprio conteúdo for autenticado.
As verificações KYC conseguem detetar documentos de identificação «deepfake» ou gerados por IA?
As verificações KYC padrão confirmam o formato e a integridade da imagem e comparam uma selfie com a fotografia do documento de identificação. Nenhuma destas etapas foi concebida para detetar se a imagem enviada foi gerada por IA ou manipulada, razão pela qual uma selfie com troca de rosto pode passar na comparação entre a selfie e a fotografia do documento de identificação.
Que indícios revelam que um documento de identificação ou uma selfie foram gerados por IA?
As inconsistências nos dados de impressão digital do sensor, os artefactos de compressão, as discrepâncias nos metadados e as anomalias estruturais fornecem, cada uma, um indício parcial. O AI Content Inspector combina estes elementos com a deteção de marcas de água, como o Google SynthID, num único veredicto com uma pontuação de confiança.
Em que medida a fraude de identidade difere da fraude de faturas abordada no nosso blogue anterior sobre a fraude de faturas geradas por IA?
A fraude de fatura visa uma decisão de pagamento através da utilização de um documento falsificado, como uma fatura ou um recibo. A fraude de identidade visa uma decisão de verificação através da utilização de um documento de identidade, uma selfie ou um documento comprovativo de morada falsificados ou manipulados. Ambas exploram a mesma lacuna: um ficheiro pode não conter malware e, mesmo assim, ser fraudulento no que diz respeito ao que alega representar.
