- Compreender os riscos da transferência de ficheiros exclusivos dos cuidados de saúde e a conformidade com a HIPAA
- Principais recursos que toda Managed File Transfer precisa para estar em conformidade com a HIPAA
- Como Managed File Transfer permitem auditorias HIPAA eficientes e relatórios de conformidade
- Melhores práticas para a transferência Secure em organizações do setor da saúde
- Comparando Managed File Transfer : plataformas específicas para cuidados de saúde vs. plataformas genéricas
- Etapas de implementação para implantar Managed File Transfer em conformidade com a HIPAA Managed File Transfer da saúde
- Medindo o valor da Managed File Transfer conformidade com regulamentos de saúde e proteção de dados de pacientes
- FAQs
Compreender os riscos da transferência de ficheiros exclusivos dos cuidados de saúde e a conformidade com a HIPAA
As transferências de ficheiros de saúde expõem as PHI (informações de saúde protegidas) a violações de dados, penalidades regulatórias e interrupções operacionais, pois os ficheiros são constantemente transferidos entre departamentos, médicos, parceiros e sistemas.
A HIPAA (Lei de Portabilidade e Responsabilidade dos Seguros de Saúde) eleva as exigências ao exigir proteção, auditabilidade e controlo consistentes em todas as transferências de ficheiros. As ferramentas genéricas de partilha de ficheiros raramente cumprem estas expectativas, uma vez que carecem da governação (políticas de encriptação obrigatórias), da validação (verificação automatizada do acesso) e da visibilidade (registos de auditoria abrangentes) que o tratamento de Informações de Saúde Protegidas (PHI) exige.
A HIPAA impõe requisitos específicos, incluindo registos de auditoria documentados (auditabilidade), normas de encriptação (proteção) e restrições de acesso (controlo), para todas as transferências de ficheiros que contenham PHI.
Quais são as ameaças de segurança mais comuns nas transferências de ficheiros na área da saúde?
As transferências de ficheiros no setor da saúde (a transferência eletrónica de Informações de Saúde Protegidas (PHI) entre sistemas, departamentos e parceiros externos) são frequentemente alvo de ransomware, roubo de dados e comprometimento de contas, situações em que os atacantes interceptam as PHI em trânsito ou tiram partido de controlos de acesso fracos.De acordo com a Healthcare IT News, o ataque de ransomware à Change Healthcare em 2024 confirmou a exposição de dados relativos a cerca de 192,7 milhões de indivíduos, demonstrando como uma única câmara de compensação comprometida pode tornar-se a maior violação de dados na área da saúde da história dos EUA.
As ameaças de segurança mais comuns nas transferências de ficheiros no setor da saúde incluem:
Intercepção de dados: as transferências de ficheiros não encriptados ou com proteção insuficiente, realizadas por e-mail ou através de protocolos antigos, continuam a ser alvos prioritários.
Acesso não autorizado: contas partilhadas, permissões demasiado amplas ou ligações não seguras com parceiros expõem as Informações de Saúde Protegidas (PHI) tanto a nível interno como externo.
Utilização indevida por parte de colaboradores: o envio acidental para o destinatário errado, a utilização de dispositivos pessoais ou a fuga intencional de dados são frequentemente a causa de violações que devem ser comunicadas.
Violação por terceiros: as Informações de Saúde Protegidas (PHI) são frequentemente transmitidas a laboratórios, empresas de faturação e prestadores de cuidados especializados que podem não aplicar controlos adequados.
Falhas operacionais: as falhas nos fluxos de trabalho de transferência pontuais levam à perda de ficheiros, a atrasos ou à falta de documentação.
Como as regras da HIPAA moldam os requisitos de transferência de ficheiros eletrónicos?
A Regra de Privacidade da HIPAA exige que quaisquer Informações de Saúde Protegidas (PHI) partilhadas a nível interno ou externo sejam divulgadas apenas a partes autorizadas com um objetivo legítimo, enquanto a Regra de Segurança impõe medidas de segurança administrativas, físicas e técnicas que protejam as PHI eletrónicas durante a transmissão.
Em conjunto, exigem que as entidades abrangidas e os parceiros comerciais garantam que todas as transferências de ficheiros preservem a confidencialidade (através de encriptação), verifiquem a autorização do utilizador (através de autenticação multifator) e mantenham a integridade (utilizando somas de verificação ou assinaturas digitais) ao longo de todo o processo de troca.
A HIPAA exige que as entidades abrangidas protejam os dados de PHI em trânsito através de:
- Medidas de confidencialidade que protegem os dados contra a interceção
- Verificação de acesso que garante que apenas os utilizadores e sistemas autorizados troquem informações de saúde protegidas (PHI)
- Medidas de proteção da integridade que garantem que os ficheiros não sejam alterados durante a transmissão
- Auditabilidade total, documentando quem enviou o quê, quando e para quem
- Políticas coerentes e gestão de riscos que regem todos os fluxos de trabalho de transferência de ficheiros
Por que os métodos tradicionais de partilha de ficheiros são inadequados para a conformidade com a HIPAA?
As ferramentas tradicionais ou destinadas ao consumidor revelam-se insuficientes, uma vez que carecem de controlos aplicáveis, monitorização e registos de auditoria. Estes métodos dependem do comportamento do utilizador, em vez de medidas de segurança obrigatórias, o que dá origem a falhas previsíveis em matéria de conformidade e aumenta o risco de violações.
Métodos tradicionais de partilha de ficheiros e requisitos de conformidade
Método | Core | Lacuna da HIPAA |
|---|---|---|
Correio eletrónico | Envio incorreto, encriptação inconsistente | Sem controlo de acesso fiável ou proteção de ponta a ponta |
FTP/SFTP | Credenciais estáticas, visibilidade limitada | Auditoria insuficiente e controlo baseado em funções |
Ferramentas de nuvem para consumidores | Links públicos, permissões geridas pelo utilizador | Sem governança empresarial para PHI |
Métodos manuais/ad hoc | USB , aplicações não aprovadas | Sem visibilidade ou aplicação de políticas |
Com base nos requisitos de segurança de transmissão da Regra de Segurança HIPAA § 164.312(e) e nas orientações do HHS sobre proteção eletrônica de PHI.
Principais recursos que toda Managed File Transfer precisa para estar em conformidade com a HIPAA
Uma plataforma de « MFT » (transferência gerida de ficheiros) em conformidade com a HIPAA deve garantir proteção (encriptação), verificação (autenticação de acesso) e visibilidade (registo de auditoria) consistentes em todas as transferências de PHI. As funcionalidades principais correspondem diretamente às medidas de segurança exigidas: encriptação, controlo de acesso, validação da integridade, registo de auditoria, aplicação de políticas e governação de terceiros.
MFT específicas para a área da saúde reforçam esses controlos com recursos adaptados à troca de PHI em grande volume, fluxos de trabalho clínicos e ecossistemas complexos de fornecedores, além do que os sistemas genéricos podem oferecer de forma confiável.
Quais padrões de criptografia são necessários para transferências de ficheiros em conformidade com a HIPAA?
A HIPAA exige que as Informações de Saúde Protegidas (PHI) em trânsito sejam protegidas com uma encriptação robusta, em conformidade com os padrões do setor. Na prática, isto significa:
- AES-256 para encriptação ao nível do ficheiro e de dados em repouso
- TLS 1.2 ou superior para a proteção dos dados em trânsito
- Módulos criptográficos em conformidade com os algoritmos recomendados pelo NIST (Instituto Nacional de Padrões e Tecnologia)
- Aplicação consistente em todas as transferências internas, externas, automatizadas e ad hoc
De acordo com as orientações da Regra de Segurança HIPAA do HHS relativas à segurança da transmissão (§ 164.312(e)), a encriptação é considerada uma medida de proteção fundamental para impedir o acesso não autorizado durante a transmissão. Uma solução de « MFT » deve garantir que os requisitos de encriptação estejam integrados nos controlos de políticas e nas configurações baseadas em funções, impedindo que os utilizadores enviem PHI através de canais desprotegidos.
Como os controlos de acesso e a autenticação do utilizador impedem o acesso não autorizado às PHI?
O acesso às Informações de Saúde Protegidas (PHI) deve ser limitado a indivíduos e sistemas com uma necessidade documentada e relacionada com as funções desempenhadas (o princípio do mínimo necessário, nos termos da Regra de Privacidade da HIPAA, § 164.502(b)). Uma plataforma de « MFT » deve garantir o cumprimento desta exigência através de:
- RBAC (controlo de acesso baseado em funções) granular, que limita a visibilidade e os direitos de transferência
- MFA (autenticação multifator) tanto para utilizadores internos como para parceiros externos
- Autenticação forte entre sistemas, substituindo credenciais estáticas por certificados ou tokens
- Restrições baseadas em políticas que regulam quem pode enviar, receber, aprovar ou recuperar ficheiros que contenham Informações de Saúde Protegidas (PHI)
Essas medidas refletem as principais expectativas da Regra de Segurança da HIPAA: verificar a identidade, autorizar adequadamente e impedir a divulgação não autorizada.
Quais trilhas de auditoria e recursos de relatórios são essenciais para auditorias HIPAA?
Os auditores esperam uma rastreabilidade completa de todas as transferências de PHI. Sem essa visibilidade, as organizações não conseguem demonstrar a conformidade com a HIPAA durante as auditorias e podem enfrentar medidas coercivas, incluindo sanções pecuniárias civis que variam entre 100 e 50 000 dólares por infração.
Uma MFT deve capturar:
- Quem acedeu ou transmitiu PHI
- Que ficheiro foi movido, para quem e através de qual fluxo de trabalho
- Eventos com data e hora que indicam ações de envio, receção, falha e eliminação
- Verificações de integridade que confirmam que os ficheiros não foram alterados durante a transmissão
- Registos de atividades administrativas relativos a alterações nas definições, políticas e permissões
Além disso, os programas de cuidados de saúde beneficiam de:
- Monitorização em tempo real e alertas em caso de transferências anómalas ou violações das políticas
- Políticas de retenção que garantam que os registos permaneçam disponíveis para investigação ou auditoria
- Relatórios exportáveis e prontos para auditoria, adaptados às solicitações ao abrigo da HIPAA
De que forma MFT apoiam Secure com fornecedores externos?
MFT apoiam a colaboração segura com terceiros, impondo integração controlada, canais de transferência isolados e governança orientada por políticas para cada conexão de fornecedor. A área da saúde depende de uma extensa rede de laboratórios, empresas de faturamento, centros de imagem e prestadores especializados. Uma MFT em conformidade deve tornar a troca de dados externos segura e governada.
Principais funcionalidades de MFT
- Integração controlada de utilizadores externos com funções predefinidas, aprovações e prazo de validade
- Canais de transferência isolados e definidos por políticas para cada parceiro
- Secure portais que eliminam anexos de e-mail e links não geridos
- Aplicação automatizada de controlos de encriptação e de acesso, independentemente da tecnologia utilizada pelos parceiros
- Visibilidade centralizada de todas as transferências de terceiros, incluindo falhas ou fluxos de trabalho não aprovados
A HIPAA exige também que qualquer fornecedor que trate de PHI opere ao abrigo de um BAA (Acordo de Parceria Comercial). Uma solução de « MFT » deve simplificar a integração de parceiros, garantindo a conformidade com o BAA e a documentação necessária, de modo a assegurar que as obrigações contratuais correspondam às salvaguardas técnicas.
Como Managed File Transfer permitem auditorias HIPAA eficientes e relatórios de conformidade
Uma plataforma de « MFT » bem concebida centraliza as provas, garante o cumprimento das políticas e proporciona visibilidade contínua sobre a circulação de PHI. Estas capacidades podem simplificar drasticamente as auditorias HIPAA. Em vez de recolher manualmente registos, capturas de ecrã ou registos de acesso a partir de sistemas díspares, uma solução de « MFT » consolida toda a atividade de transferência de ficheiros numa única fonte de informação fiável e pesquisável. Isto reduz o tempo de preparação para as auditorias, melhora a precisão da documentação e contribui para taxas de aprovação mais elevadas nas auditorias.
Os produtos da MFT , destinados ao setor da saúde, também cumprem os requisitos da HIPAA em matéria de segurança na transmissão, controlo de acesso e auditabilidade, tal como estabelecido na Regra de Segurança da HIPAA. Os seus controlos integrados correspondem ao que os auditores procuram: medidas de proteção consistentes, registos completos e provas de que as transferências de PHI são regulamentadas.
Que documentação e provas os auditores exigem dos MFT ?
Os auditores da HIPAA normalmente solicitam provas que demonstrem:
- Quem acedeu ou transmitiu PHI
- Quais ficheiros foram movidos, para quem e sob qual política
- Quando cada transferência ocorreu, incluindo sucesso, falha e novas tentativas
- Como a integridade e a encriptação foram implementadas
- Alterações administrativas, como atualizações de permissões ou modificações no fluxo de trabalho
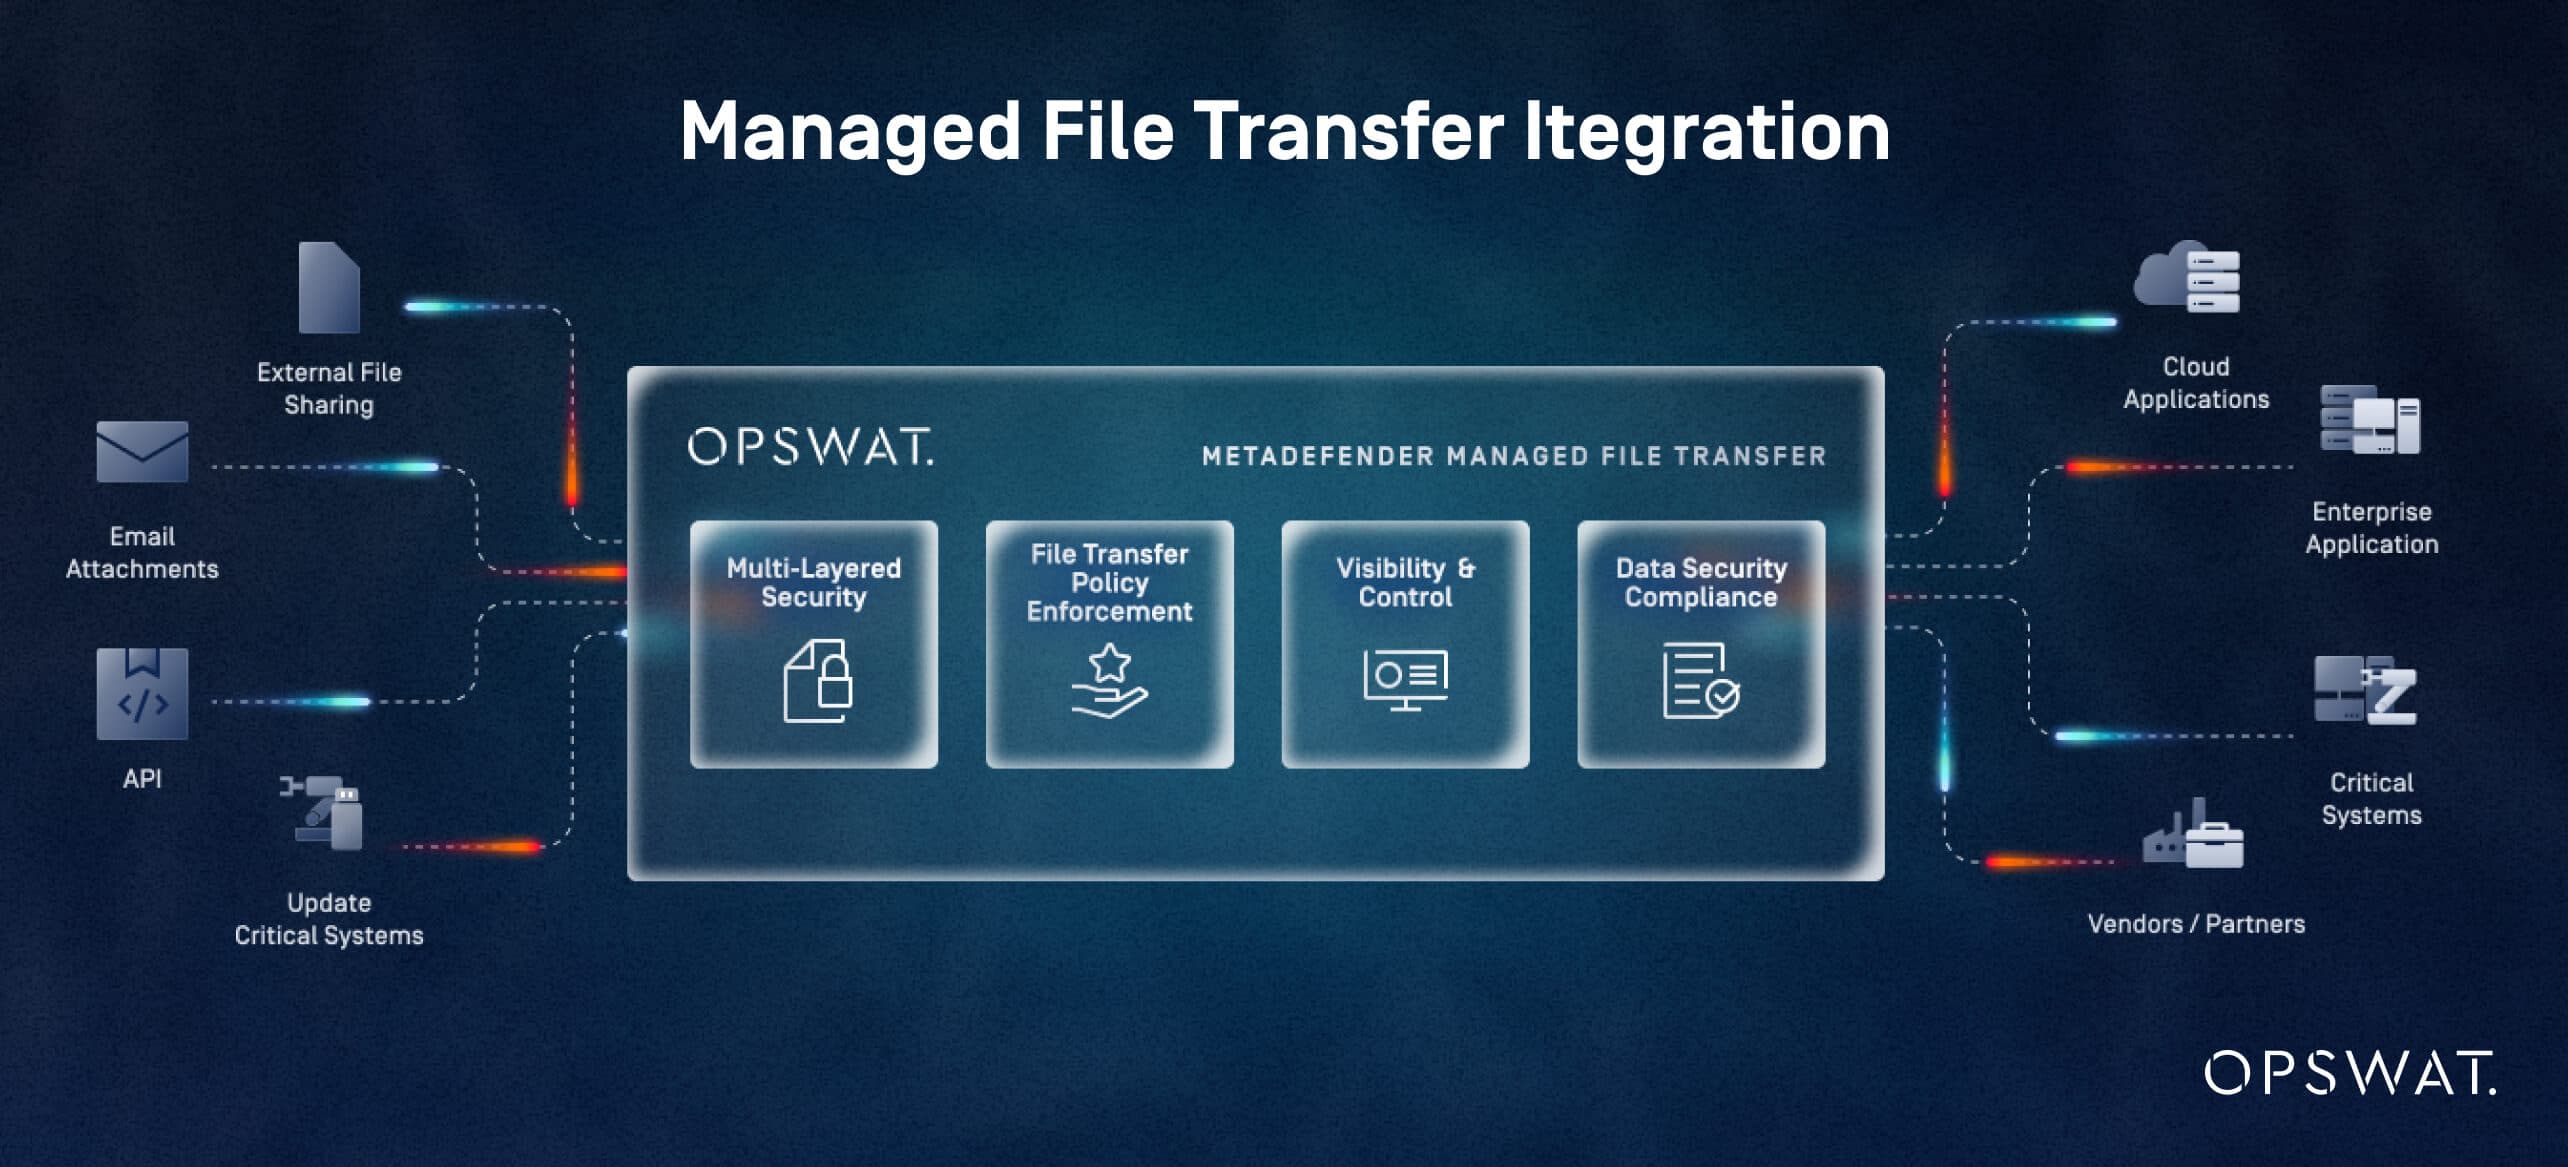
MFT As plataformas automatizam a recolha e a conservação destas informações. Por exemplo, os registos de auditoria detalhados e as funcionalidades de geração de relatórios do Managed File Transfer™ da OPSWAT( MetaDefender ) registam a atividade dos utilizadores, os ciclos de vida dos ficheiros, os eventos do sistema e a execução de tarefas a partir de uma vista centralizada. Isto está em total conformidade com a exigência da HIPAA de que as entidades abrangidas mantenham registos de auditoria completos para todos os sistemas que envolvam Informações de Saúde Protegidas (PHI).
Como MFT podem reduzir o tempo e o custo da preparação para auditorias HIPAA?
MFT Estas plataformas reduzem o tempo e os custos de preparação das auditorias, centralizando as provas, automatizando os fluxos de trabalho de conformidade e disponibilizando relatórios prontos a utilizar. A preparação manual das auditorias exige, muitas vezes, dias ou semanas a reconstruir históricos de transferências, a validar configurações de encriptação e a localizar provas em falta em sistemas isolados.
MFT reduzem essa sobrecarga através de:
- Relatórios de conformidade pré-definidos que resumem os acessos, as transferências, as falhas e a aplicação das políticas
- Painéis centralizados que apresentam a atividade de transmissão de PHI num único ecrã
- Automação de fluxos de trabalho que garante que as medidas de segurança necessárias (encriptação, autenticação, aprovações) sejam aplicadas de forma consistente e documentadas
- Registos pesquisáveis que eliminam a necessidade de recuperar manualmente dados em várias ferramentas
MetaDefender Managed File Transfer suporta a automatização baseada em políticas, fluxos de aprovação por parte dos responsáveis e orquestração visual, permitindo que as equipas padronizem a forma como as informações de saúde protegidas (PHI) são transferidas e como a conformidade é registada. Estas eficiências traduzem-se em reduções mensuráveis no tempo de preparação para auditorias e num menor número de etapas de correção.
Quais recursos oferecem suporte ao monitoramento contínuo da conformidade e à redução de riscos?
MFT Estas soluções garantem a conformidade contínua com a HIPAA, monitorizando constantemente a atividade dos ficheiros, detetando anomalias e aplicando controlos de políticas em todas as transferências. A conformidade com a HIPAA não é avaliada apenas durante as auditorias, mas deve ser mantida de forma contínua.
MFT reforçam a conformidade contínua com:
Alertas em tempo real: sinalizar transferências invulgares, tentativas de acesso não autorizadas ou desvios em relação aos fluxos de trabalho aprovados.
Detecção de anomalias e verificações de integridade: Identificar comportamentos suspeitos em ficheiros ou alterações inesperadas que possam indicar utilização indevida ou violação de segurança.
Aplicação das políticas em cada transferência: garantir que os requisitos de encriptação, autenticação e aprovação sejam aplicados de forma consistente, eliminando erros manuais e soluções alternativas improvisadas.
Visibilidade centralizada: Monitorize a movimentação de ficheiros entre sistemas internos e parceiros externos. MetaDefender OManaged File Transfer proporciona uma visibilidade total das transferências, do acesso e dos eventos do sistema.
Prevenção avançada de ameaças: Os auditores do setor da saúde verificam cada vez mais se as informações de saúde protegidas (PHI) estão protegidas contra malware ou adulteração. As tecnologias do MFT da OPSWAT, tais como a análise múltipla, a neutralização e reconstrução de conteúdos e a avaliação de vulnerabilidades, reduzem significativamente o risco de ameaças transmitidas por ficheiros.
Juntas, essas capacidades apoiam a conformidade proativa: identificando problemas antes que se tornem eventos reportáveis, reduzindo a probabilidade de exposição de PHI e fornecendo aos auditores evidências confiáveis de monitoramento contínuo.
Melhores práticas para a transferência Secure em organizações do setor da saúde
Para os responsáveis pela conformidade e risco, garantir a segurança das transferências de PHI requer mais do que uma MFT robusta. Requer processos disciplinados, políticas claras e comportamento consistente dos utilizadores. As salvaguardas da HIPAA enfatizam os controlos administrativos tanto quanto os técnicos, o que significa que as organizações devem combinar tecnologia com governança, formação e monitorização. O objetivo é garantir que todas as transferências de PHI sigam um caminho previsível, aplicável e auditável.
Quais são os passos para desenvolver uma política de transferência de ficheiros em conformidade com a HIPAA?
Uma política de transferência de ficheiros deve definir como as PHI são transferidas, quem está autorizado a fazê-lo e quais os controlos que devem ser aplicados em cada etapa. Uma política clara e rigorosamente aplicada reduz o risco de exposição das PHI e alinha o comportamento do pessoal com as expectativas da HIPAA em matéria de salvaguardas administrativas.
Uma política sólida deve:
- Definir a utilização aceitável: Especificar em que circunstâncias as Informações de Saúde Protegidas (PHI) podem ser transferidas, quais os métodos aprovados e quais os sistemas (incluindo MFT) que devem ser utilizados.
- Estabelecer regras de autorização para utilizadores e sistemas: especificar o acesso com base em funções, os mecanismos de autenticação necessários e os fluxos de trabalho de aprovação para transferências de ficheiros.
- Exigir proteções de encriptação e integridade: Impor a utilização de normas de encriptação aprovadas e de procedimentos de verificação que estejam em conformidade com as medidas de segurança de transmissão previstas na HIPAA.
- Requisitos de retenção e eliminação de documentos: Definir prazos de retenção para registos, provas e ficheiros transferidos, em conformidade com as expectativas da organização e da HIPAA.
- Descrever os procedimentos de escalamento e de incidentes: definir as etapas de comunicação em caso de falhas nas transferências, suspeitas de violações, violações das políticas e problemas com parceiros.
- Integrar a governação de terceiros: Exigir a celebração de acordos de parceria comercial e definir as etapas de integração e saída de parceiros externos.
- Revisão e atualização regulares: as políticas devem ser revistas pelo menos uma vez por ano ou mesmo com maior frequência, caso se verifiquem alterações nos fluxos de trabalho, nos sistemas ou na regulamentação.
Como deve ser a formação do pessoal de saúde sobre protocolos de transferência Secure ?
A formação garante que as salvaguardas técnicas sejam utilizadas de forma correta e consistente.
Programas eficazes abrangem:
- Ferramentas e fluxos de trabalho aprovados para transferência de ficheiros
- Como verificar a identidade e autorização do destinatário
- Evitar métodos não aprovados (anexos de e-mail, ferramentas de nuvem pessoal, USB )
- Reconhecer e comunicar transferências falhadas ou suspeitas
- Compreender os princípios da PHI e do mínimo necessário
- Integração inicial
- Atualizações anuais
- Formação imediata quando os sistemas, fluxos de trabalho ou políticas mudam
- Pequenos questionários ou exercícios baseados em cenários
- Erros simulados (por exemplo, transferências com endereços incorretos) para reforçar as expectativas
- Acompanhamento direcionado para utilizadores com erros repetidos
- Envio para o destinatário errado
- Utilização de canais não encriptados ou não aprovados
- Carregar o ficheiro errado
- Manuseio incorreto de ficheiros em dispositivos pessoais ou partilhados
A formação deve enfatizar a precisão, a verificação e o uso consistente da MFT , para que os funcionários evitem práticas que contornem os controlos exigidos.
Quais são as principais métricas a serem monitoradas para garantir a segurança contínua da transferência de ficheiros?
As organizações do setor da saúde devem acompanhar indicadores específicos para monitorizar o desempenho da transferência segura de ficheiros. A monitorização contínua contribui para a conformidade proativa com a HIPAA e para a estabilidade operacional. Os principais KPIs incluem:
Taxas de transferência com falha ou incompletas: volumes elevados de falhas podem indicar problemas no sistema, lacunas nos processos ou problemas com os parceiros
Anomalias de acesso: utilizadores inesperados, atividade fora do horário normal ou falhas repetidas na autenticação podem indicar tentativas de acesso não autorizado
Violações das políticas: as transferências que contornem a encriptação, as aprovações ou os fluxos de trabalho exigidos devem ser monitorizadas e investigadas
Desempenho de terceiros: monitorizar as taxas de sucesso, os atrasos e as exceções de segurança dos parceiros, para garantir o cumprimento das obrigações contratuais e da HIPAA
Conclusões da auditoria e tempo de ciclo de correção: Acompanhar os problemas recorrentes e a rapidez com que são resolvidos, para garantir a prontidão em matéria de conformidade
Eventos de deteção de ameaças: se as tecnologias avançadas de prevenção de ameaças (por exemplo, análise de malware, CDR, avaliação de vulnerabilidades) identificarem problemas, os padrões recorrentes podem indicar um risco subjacente
Estas métricas impulsionam a melhoria contínua: identificando pontos fracos dos processos, validando a eficácia das políticas, definindo prioridades nas necessidades de formação e garantindo um alinhamento consistente com as expectativas da HIPAA em matéria de monitorização e gestão de riscos.
Comparando Managed File Transfer : plataformas específicas para cuidados de saúde vs. plataformas genéricas
Os responsáveis pela conformidade e pela gestão de riscos que estejam a avaliar opções de « MFT » devem distinguir entre plataformas que são meramente «compatíveis com a HIPAA» e aquelas concebidas para fluxos de trabalho com grandes volumes de PHI. A HIPAA exige medidas de proteção consistentes em matéria de segurança na transferência de ficheiros, controlo de acesso e auditoria em todos os sistemas que tratam de PHI.
As organizações do setor da saúde que procuram soluções escaláveis, fiáveis e reconhecidas pelo setor beneficiam de plataformas concebidas especificamente para os fluxos de trabalho relacionados com informações de saúde protegidas (PHI). As soluções « MFT », específicas para o setor da saúde, integram por predefinição estes requisitos, juntamente com prevenção avançada de ameaças e integrações clínicas.
Como MFT principais MFT em conformidade com a HIPAA se comparam em termos de recursos de segurança e conformidade?
As principais plataformas de « MFT » em conformidade com a HIPAA diferem no rigor da aplicação das regras, na profundidade das auditorias, na automatização e nas capacidades de prevenção de ameaças. A seguir, apresenta-se uma comparação simplificada entre plataformas genéricas de « MFT » «prontas para a HIPAA» e soluções específicas para o setor da saúde, como MFT , tais como MetaDefender eManaged File Transfer, que utilizam tecnologias avançadas de prevenção de ameaças do MetaDefender Core™.
Ao contrário das soluções tradicionais de « MFT » (proteção de transferência de ficheiros), que protegem apenas o canal de transferência de ficheiros, o « MetaDefender »Managed File Transfer protege o próprio ficheiro através de prevenção de ameaças em várias camadas, CDR, avaliação de vulnerabilidades e análise em sandbox.
MFT compatíveis com HIPAA vs. soluções MFT específicas para cuidados de saúde
Capacidade | MFT genérico MFT “compatível com HIPAA”) | MFT específico para cuidados de saúde ( |
|---|---|---|
Criptografia em trânsito e em repouso | Criptografia baseada em padrões, frequentemente configurável | Políticas de encriptação fortes e reforçadas em todos os fluxos de trabalho, com opções mínimas para o utilizador |
Controlo de acesso e aprovações | RBAC básico, aprovações opcionais | RBAC granular, fluxos de aprovação de supervisão e encaminhamento baseado em políticas para PHI |
Registo e relatórios de auditoria | Registos de atividades padrão | Trilhas de auditoria detalhadas para utilizadores, ficheiros, tarefas e eventos do sistema, além de relatórios exportáveis para conformidade |
Prevenção de ameaças | Antivírus ou nenhum | Segurança de ficheiros em várias camadas: multiscanning, sanitização de conteúdo e avaliação de vulnerabilidades |
Integração e automação | Conectores para ferramentas comuns de TI | Fluxos de trabalho orientados por políticas, orquestração visual e integrações |
Opções de implementação | Frequentemente, prioridade à nuvem | Implementações flexíveis no local e híbridas para ambientes regulamentados e offline |
Quais são as vantagens e desvantagens do SFTP, MFT e partilha de ficheiros Cloud para a área da saúde?
SFTP, ferramentas de partilha de ficheiros na nuvem e MFT oferecem benefícios e limitações distintos no contexto da conformidade com a HIPAA. Para a maioria dos hospitais e sistemas de saúde, uma MFT com prioridade na segurança deve ser o padrão para transferências de informações de saúde protegidas, enquanto SFTP e ferramentas na nuvem são limitadas a casos de uso restritos e de baixo risco.
Vantagens e desvantagens do SFTP, das ferramentas na nuvem e das plataformas de « MFT »
Abordagem | Prós | Contras no contexto dos cuidados de saúde / HIPAA | Melhor ajuste |
|---|---|---|---|
SFTP | Amplamente suportado; melhor do que FTP; pode encriptar dados em trânsito | Visibilidade e relatórios limitados; credenciais estáticas; fluxos de trabalho manuais; governança fraca para PHI | Integrações de sistemas ponto a ponto, onde o volume é baixo e a governança é tratada em outro lugar |
Partilha genérica de ficheiros na nuvem | Fácil de usar; colaboração rápida; mobile | Permissões geridas pelo utilizador, links públicos, localização de dados pouco clara, governança limitada de PHI | Colaboração não relacionada com PHI; não recomendado como mecanismo principal de transferência de PHI |
MFT transferência de ficheiros gerida] | Controlo central, automação baseada em políticas, encriptação integrada, auditoria e controlo de acesso | Requer esforço de implementação e alinhamento de processos | Principal veículo para transferências de PHI, especialmente quando a preparação para auditorias HIPAA e fluxos de trabalho multipartidários são prioridades |
Quais Managed File Transfer oferecem o melhor suporte para auditorias de conformidade na área da saúde?
Os fornecedores que atendem bem ao setor de saúde normalmente oferecem:
- Modelos de suporte voltados para a área da saúde: suporte 24 horas por dia, 7 dias por semana, SLAs alinhados às operações clínicas e equipe familiarizada com as expectativas da HIPAA
- Contratação em conformidade com os BAA: BAA padrão, delimitação clara de responsabilidades e documentação que estabeleça a correspondência entre os controlos do produto e as salvaguardas da HIPAA
- Serviços de preparação para auditorias: modelos pré-definidos de relatórios de conformidade, orientações sobre a configuração de políticas e assistência na apresentação de provas durante as auditorias
- Roteiro com prioridade na segurança: investimentos contínuos em prevenção avançada contra ameaças, vulnerability detection e integração com fluxos de trabalho SIEM e SOC
OPSWAT se OPSWAT com um MFT que prioriza a segurança e combina:
- Segurança em várias camadas através de tecnologias avançadas de prevenção de ameaças, tais como a verificação múltipla, a limpeza de conteúdos, a avaliação de vulnerabilidades e o sandboxing
- Automatização da transferência de ficheiros com base em políticas, aprovações por parte dos responsáveis e visibilidade e controlo centralizados, adaptados a ambientes regulamentados
- Registo e elaboração de relatórios centrados na conformidade que simplificam as auditorias HIPAA, proporcionando rastreabilidade de ponta a ponta dos movimentos e acessos aos ficheiros
Para os responsáveis pela conformidade e risco, os fornecedores com essa combinação de segurança aprofundada, evidências prontas para auditoria e suporte especializado em saúde estão em melhor posição para reduzir o atrito da auditoria e fortalecer a conformidade com a HIPAA a longo prazo.
Etapas de implementação para implantar Managed File Transfer em conformidade com a HIPAA Managed File Transfer da saúde
A implementação de uma MFT com prioridade na segurança num ambiente de cuidados de saúde requer um planeamento estruturado, alinhamento com as salvaguardas HIPAA e coordenação entre as equipas clínicas, de TI, de conformidade e de fornecedores. O objetivo é substituir práticas de transferência de ficheiros inconsistentes e de alto risco por fluxos de trabalho padronizados e auditáveis que se integram perfeitamente aos sistemas existentes, minimizando a interrupção operacional.
Quais são os principais passos para implementar uma Managed File Transfer num ambiente hospitalar?
Como parte do planeamento inicial, as equipas devem realizar uma avaliação formal de riscos para mapear as vulnerabilidades atuais e garantir que o MFT esteja alinhado com as expectativas administrativas e técnicas de proteção da HIPAA.
Uma sequência de implementação prática e repetível inclui:
- Avaliar requisitos e riscos: Identificar fluxos de trabalho relacionados com Informações de Saúde Protegidas (PHI), requisitos regulamentares, pontos de integração e indicadores de sucesso
- Conceber a arquitetura da solução e coordenar as partes interessadas: escolher o modelo de implementação, definir as funções de governação e coordenar as equipas de conformidade, TI, segurança e clínicas
- Configurar políticas de segurança e integrações: definir o encaminhamento, as aprovações, os controlos de acesso e as regras de retenção, bem como integrar tecnologias d MFT , tais como o Metascan™, o Multiscanning e a tecnologia Deep CDR™
- Testar fluxos de trabalho e formar os utilizadores: validar transferências, registos, alertas e a preparação para auditorias; formar administradores e utilizadores finais sobre os fluxos de trabalho aprovados
- Lançar, monitorizar e aperfeiçoar: implementar por fases, acompanhar os principais indicadores de desempenho e realizar análises pós-implementação
Como as organizações de saúde podem integrar MFT sistemas EHR e de fornecedores existentes?
As organizações de cuidados de saúde integram o « MFT » com os sistemas de registos de saúde eletrónicos (EHR) e os sistemas de fornecedores, selecionando métodos de ligação seguros, mapeando os fluxos de informações de saúde protegidas (PHI) e automatizando as políticas de transferência de ficheiros. Os EHR e os sistemas de fornecedores associados trocam grandes quantidades de PHI, tornando a integração um fator crítico para o sucesso.
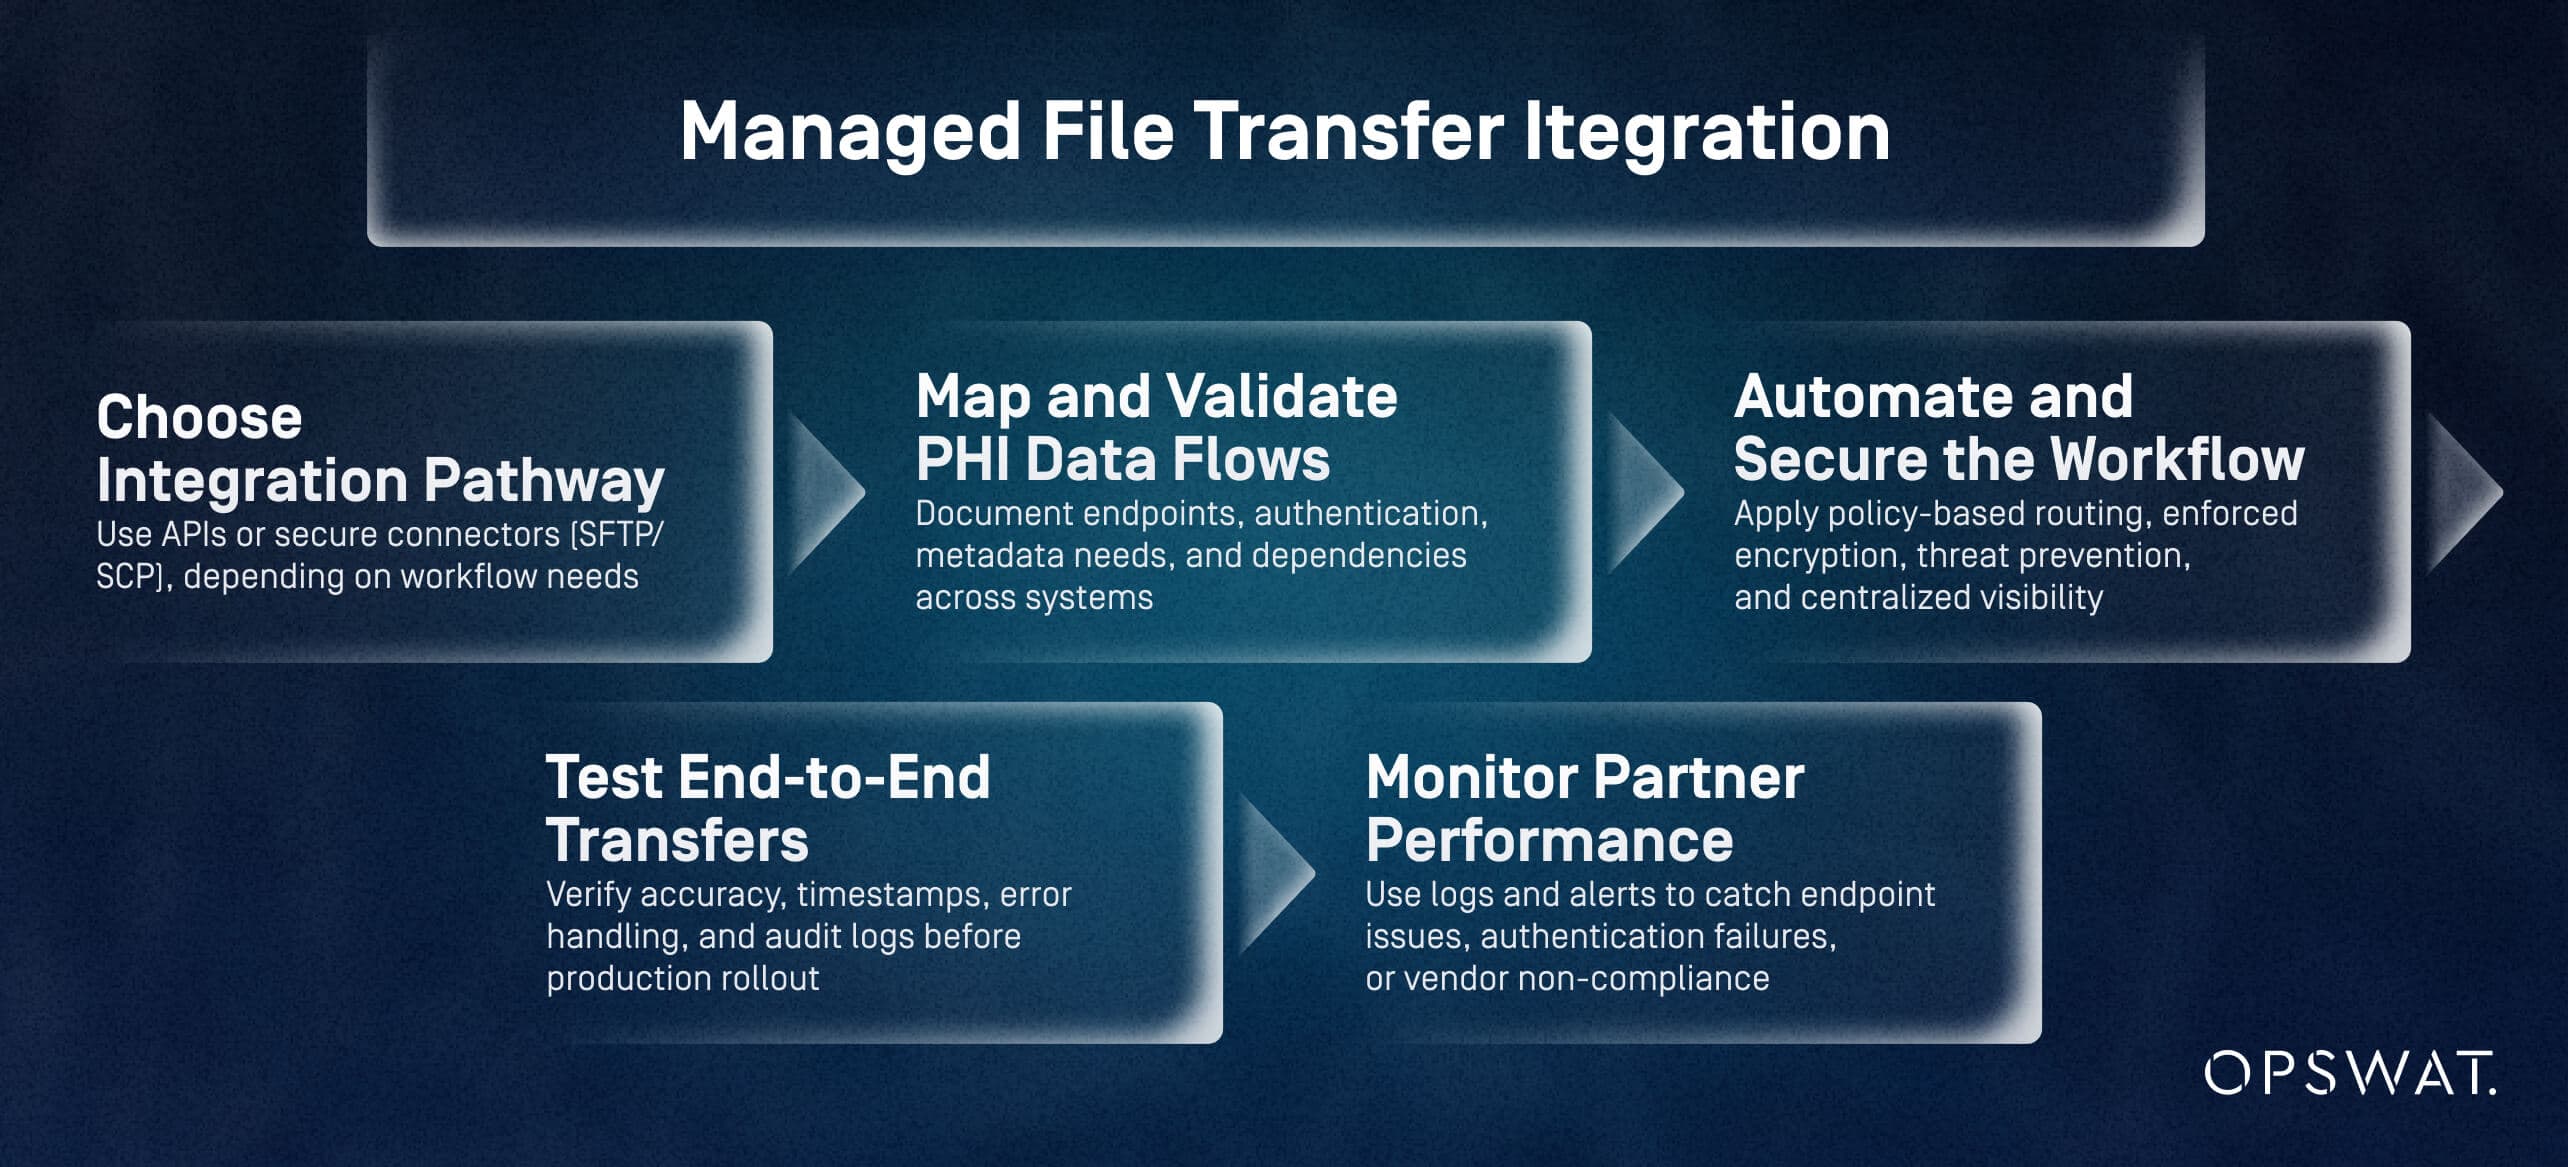
Integração eficaz do MFT em 5 passos:
- Escolha a via de integração: utilize APIs ou conectores seguros (SFTP/SCP), dependendo das necessidades do fluxo de trabalho
- Mapear e validar fluxos de dados PHI: documentar pontos finais, autenticação, necessidades de metadados e dependências entre sistemas
- Automatize e proteja o fluxo de trabalho: aplique encaminhamento baseado em políticas, criptografia reforçada, prevenção contra ameaças e visibilidade centralizada
- Teste transferências de ponta a ponta: verifique a precisão, os carimbos de data/hora, o tratamento de erros e os registos de auditoria antes da implementação em produção.
- Monitorize o desempenho dos parceiros: utilize registos e alertas para detetar problemas nos terminais, falhas de autenticação ou incumprimento por parte dos fornecedores.
Quais são as melhores práticas para migrar de métodos legados de transferência de ficheiros para MFT?
As melhores práticas para migrar para MFT avaliar os riscos de transferência, mapear fluxos de trabalho, validar execuções paralelas e refinar a governança à medida que os processos fazem a transição. A maioria das organizações de saúde migra de uma combinação de e-mail, SFTP, uploads manuais e pastas partilhadas.
Uma migração estruturada
- Analisar os riscos e estabelecer prioridades nos fluxos de trabalho: identificar as vias de transferência com grande volume de PHI ou de alto risco (e-mail, envios manuais, pastas partilhadas) e migrá-las em primeiro lugar
- Mapear os dados e preparar os novos fluxos de trabalho: definir percursos, convenções de nomenclatura, regras de retenção e dependências do sistema
- Migrar por fases com validação paralela: executar simultaneamente os fluxos de trabalho do sistema antigo e do « MFT », validando a integridade, o encaminhamento e os registos de auditoria
- Otimizar e atualizar a governação: aplicar medidas de prevenção de ameaças, aperfeiçoar os fluxos de trabalho, atualizar as políticas e formar os utilizadores com base nas lições aprendidas
Medindo o valor da Managed File Transfer conformidade com regulamentos de saúde e proteção de dados de pacientes
MFT pronta para cuidados de saúde melhora a conformidade com a HIPAA, reduz o risco de violações e simplifica os fluxos de trabalho de PHI. Ao aplicar encriptação, controlo de acesso, prevenção de ameaças e trilhos de auditoria completos, as organizações obtêm ROI regulatório e operacional.
Como o MFT o risco de violações de dados e penalidades por não conformidade?
MFT mitiga MFT as principais causas da exposição de PHI: transferências não encriptadas, acesso não autorizado, erros do utilizador e registo insuficiente. As plataformas específicas para cuidados de saúde reduzem ainda mais o risco utilizando tecnologias avançadas de prevenção de ameaças.
Principais resultados em matéria de redução de riscos:
- Criptografia e controlo de acesso forçados
- Proteção contra malware e ameaças de dia zero
- Trilhas de auditoria completas que apoiam investigações HIPAA
- Menor probabilidade de penalidades regulatórias e custos de remediação
Quais são os resultados mensuráveis dos processos otimizados de transferência de ficheiros?
As organizações que migram do e-mail, SFTP e fluxos de trabalho manuais para MFT observam ganhos em:
Preparação para o cumprimento das normas
- Recuperação mais rápida de provas
- Registos abrangentes e exportáveis
Eficiência operacional
- Redução das transferências falhadas
- Menos intervenção manual através da automação baseada em políticas
Redução de erros e incidentes
- Menos ficheiros enviados incorretamente
- Detecção precoce de atividades anormais através de alertas em tempo real
Prevenção de ameaças
- Redução significativa no número de ficheiros maliciosos que atingem os sistemas clínicos
Como os responsáveis pela conformidade podem demonstrar o valor dos MFT às partes interessadas?
As partes interessadas respondem ao risco, ao custo e ao impacto operacional. Os líderes de conformidade podem articular o valor através de:
Mensagens principais
- Exposição regulatória reduzida por meio de salvaguardas reforçadas
- Menor probabilidade de violação e custos de resposta
- Menos conclusões de auditoria e ciclos de auditoria mais rápidos
- Maior confiabilidade operacional e colaboração com fornecedores
Link para as prioridades organizacionais
- Segurança do paciente: a transferência confiável de informações de saúde protegidas reduz atrasos no atendimento
- Estabilidade financeira: evitar penalidades e tempo de inatividade protege as margens
- Confiança organizacional: a proteção reforçada das informações de saúde protegidas (PHI) apoia a reputação e a confiança dos parceiros
- Transformação digital: MFT uma base segura para a modernização
MetaDefender Managed File Transfer™ é a solução de transferência gerida de ficheiros (MFT) da OPSWAT, que garante a conformidade regulamentar através de encriptação, controlo de acesso e registos de auditoria detalhados.
Para saber como esta solução e as suas tecnologias avançadas de prevenção de ameaças podem reforçar a conformidade com a HIPAA, reduzir o risco de exposição de PHI e otimizar a colaboração segura em todo o seu ecossistema de cuidados de saúde, fale com um especialista da OPSWAT ou solicite uma demonstração ainda hoje.
FAQs
Quais são as principais soluções de transferência de ficheiros geridas que estão em total conformidade com a HIPAA para organizações de saúde?
Soluções que impõem criptografia, controlos de acesso, automatização de políticas e trilhas de auditoria completas atendem às expectativas da HIPAA. Plataformas focadas em cuidados de saúde, como MetaDefender Managed File Transfer, fornecem prevenção adicional contra ameaças e relatórios de conformidade que ferramentas genéricas geralmente não oferecem.
Que funcionalidades devo procurar numa MFT para garantir a conformidade com a HIPAA na área da saúde?
Criptografia forçada, RBAC granular, MFA, registo detalhado de auditorias, automação baseada em políticas, colaboração segura com terceiros e prevenção avançada de ameaças (por exemplo, multiscanning, CDR, avaliação de vulnerabilidades).
Como os diferentes fornecedores de transferência de ficheiros geridos se comparam em termos de conformidade com a HIPAA e recursos de segurança?
Muitos fornecedores oferecem criptografia e registo básico, mas as plataformas focadas em cuidados de saúde adicionam aprovações de supervisão, deteção avançada de ameaças, relatórios detalhados e modelos de implementação flexíveis necessários para ambientes com grande volume de informações de saúde protegidas (PHI).
Que documentação ou trilhas de auditoria MFT fornecem para demonstrar a conformidade com a HIPAA durante uma auditoria?
Registos de auditoria que mostram a atividade do utilizador, movimentação de ficheiros, eventos do sistema, aprovações, estado da encriptação e resultados das transferências. MetaDefender Managed File Transfer relatórios centralizados e exportáveis para análises de conformidade.
Como posso implementar controlos de acesso baseados em funções e encriptação num sistema de transferência de ficheiros gerido para conformidade com a HIPAA?
Configure o RBAC para limitar o acesso às PHI por função, exigir MFA e aplicar criptografia obrigatória (por exemplo, AES-256, TLS 1.2+) em todos os fluxos de trabalho. As salvaguardas de transmissão da HIPAA esperam essas proteções por padrão.
Os fornecedores de transferência de ficheiros gerida oferecem Acordos de Parceria Comercial (BAAs) e o que deve ser incluído neles?
Sim. Os BAAs devem definir as responsabilidades de proteção das PHI, os requisitos de notificação de violações, os usos permitidos e as expectativas de segurança alinhadas com as salvaguardas da HIPAA para transmissão e controlo de acesso.
Quais são os custos típicos e os modelos de licenciamento para MFT em conformidade com a HIPAA na área da saúde?
Os preços variam de acordo com a implementação (nuvem, local, híbrida), volume e tecnologias adicionais. A maioria dos fornecedores oferece licenças por assinatura ou perpétuas; o custo total reflete relatórios de conformidade, automação de fluxo de trabalho e prevenção integrada contra ameaças.
Quais são as melhores práticas para migrar de métodos legados de transferência de ficheiros para uma MFT que atenda aos requisitos da HIPAA?
Avalie os riscos atuais, mapeie os fluxos de trabalho de PHI, migre em fases, execute validações paralelas e incorpore prevenção avançada contra ameaças desde o primeiro dia. Atualize políticas e treinamentos à medida que os fluxos de trabalho são transferidos.
O que é a transferência de ficheiros em conformidade com a HIPAA?
A transferência de ficheiros em conformidade com a HIPAA consiste na transmissão de informações de saúde protegidas (PHI) através de uma plataforma que aplica encriptação, controlo de acesso e registo completo de auditoria em cada transferência, tal como exigido pela Regra de Segurança da HIPAA. Na maioria das vezes, é realizada através de uma plataforma de transferência de ficheiros gerida (MFT), em vez de e-mail, FTP ou ferramentas de partilha de ficheiros destinadas ao consumidor, que não conseguem garantir essas medidas de segurança de forma fiável.