A deteção de «zero-day» no MFT Managed File Transfer) significa detetar malware desconhecido e evasivo no ponto de entrada, antes de este chegar aos sistemas internos. A maioria MFT protege o canal de transporte, mas nunca inspeciona o próprio ficheiro, deixando uma lacuna que os atacantes exploram ativamente.
Principais conclusões
- A transferência de ficheiros constitui um dos principais riscos da cadeia de abastecimento: as vulnerabilidades de terceiros e da cadeia de abastecimento são agora apontadas por 65 % das grandes empresas como o seu maior desafio em termos de resiliência, um aumento em relação aos 54 % registados em 2025 (WEF Global Cybersecurity Outlook 2026)
- As plataformas tradicionais de « MFT » protegem a transferência, não o ficheiro; estar em conformidade não é o mesmo que ter segurança real
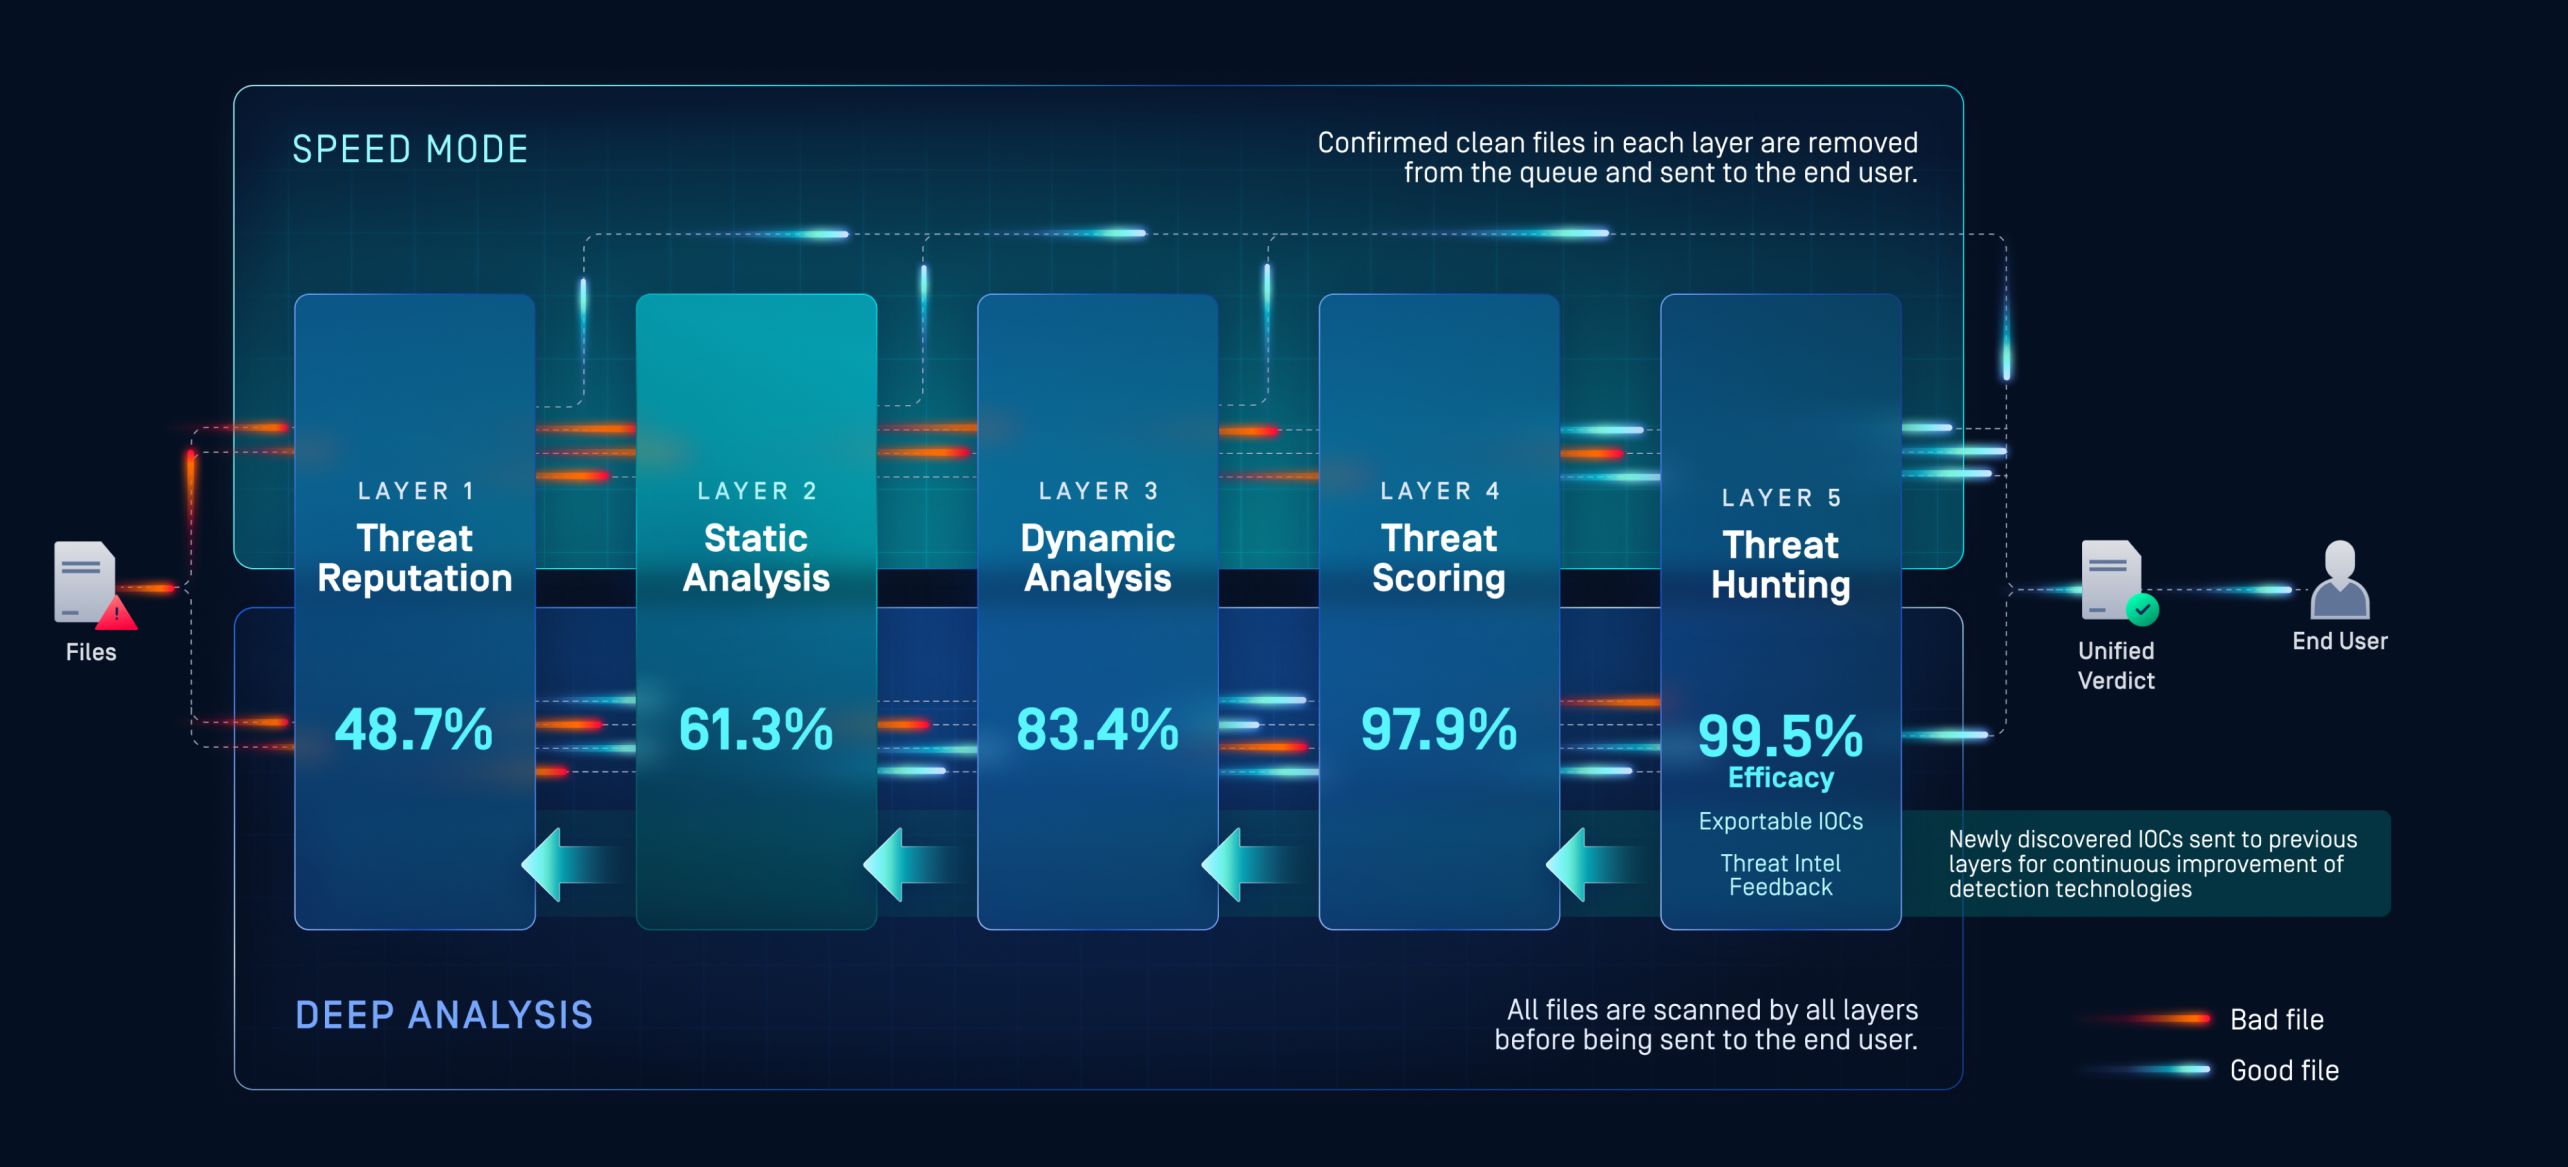
- MetaDefender A Aether™ opera um fluxo de trabalho de cinco camadas que combina a reputação de ameaças, a análise estática pré-execução da IA Predictive Alin, a análise dinâmica baseada em emulação, a pontuação de ameaças e a deteção proativa de ameaças com recurso a aprendizagem automática, proporcionando uma eficácia de deteção de ameaças «zero-day» de até 99,5%
- A Alin AI preditiva antecipa intenções maliciosas antes da execução, tendo sido concebida para tempos de veredicto P90 de 50 milissegundos e tempos de veredicto P99 inferiores a 100 milissegundos em ficheiros executáveis de alto risco suportados
- O MetaDefender™ Managed File Transfer e oMetaDefender Aether™ analisam em conjunto as transferências de entrada e de saída sem interromper os fluxos de ficheiros em conformidade
Por que razão o « MFT » constitui uma superfície de ataque principal?
As atualizações de firmware, os documentos dos fornecedores e as sincronizações automatizadas de CRM/ERP (Gestão de Relações com o Cliente / Planeamento de Recursos Empresariais) circulam constantemente através das fronteiras da rede, muitas vezes através de TI paralela ou de terminais de fornecedores não geridos. Essa combinação de elevado volume e elevada confiança torna a infraestrutura de transferência de ficheiros um alvo de grande valor.
Em 2023, uma vulnerabilidade de injeção SQL de tipo «zero-day» no MOVEit Transfer permitiu ao grupo de ransomware Clop extrair dados de mais de 2 600 organizações e, no final de 2024, vulnerabilidades relacionadas com a gravação de ficheiros nos produtos Harmony, VLTrader e LexiCom da Cleo permitiram ao mesmo grupo comprometer cerca de 4 200 clientes, através da introdução de ficheiros maliciosos que eram executados automaticamente durante a importação. Juntamente com uma onda de ataques semelhantes a plataformas empresariais amplamente utilizadas, estes incidentes demonstram como uma única falha num sistema fiável de gestão de ficheiros se propaga em cascata por milhares de organizações a jusante.
O que significa «Shifting Left» para a segurança dos ficheiros?
A segurança «shift-left» inspeciona os ficheiros no perímetro, antes da exposição interna, em vez de esperar que um terminal ou um SIEM (Gestão de Informações e Eventos de Segurança) detete uma ameaça após a entrega. O Managed File Transfer™ daMetaDefender aplica a previsão de ameaças pré-execução, o sandboxing adaptativo, a tecnologia Deep CDR™ e a verificação múltipla no ponto de transferência, inspecionando cada ficheiro em conjunto com a entrega baseada em políticas, sem integração de terceiros e sem tempo de espera adicional para os utilizadores. Uma única política estende essa proteção às redes de TI, OT, segmentadas e com isolamento físico, transformando o « MFT » num controlo de segurança ativo, em vez de ser apenas um mecanismo de entrega.
Como é que MetaDefender resolve o dilema entre velocidade e segurança?
MetaDefender O Aether filtra rapidamente e escala de forma inteligente ao longo de cinco camadas:
- Reputação de ameaças — elimina instantaneamente até 99,99% das ameaças conhecidas
- Análise estática (Predictive Alin AI) — prevê intenções maliciosas antes da execução, ignorando ficheiros limpos com elevado nível de confiança e bloqueando ficheiros maliciosos com elevado nível de confiança antes de serem executados
- Análise Dinâmica — A emulação ao nível da CPU/SO revela malware evasivo que se esconde de sandboxes baseadas em máquinas virtuais
- Avaliação de ameaças — associa comportamentos ao MITRE ATT&CK para informações de inteligência preparadas para o SOC
- Detecção proativa de ameaças — A pesquisa de semelhanças com recurso à aprendizagem automática transforma uma deteção numa busca à escala da campanha
Quando é detetada uma ameaça,Managed File Transfer MetaDefender Managed File Transfer -aManaged File Transfer e encaminha-a para os fluxos de trabalho de aprovação, enquanto as transferências em conformidade continuam a decorrer sem interrupções.
Queres o manual completo?
Este artigo aborda os pontos principais. Para obter a análise completa em cinco camadas, os quatro modos de falha do sistema de transferência de ficheiros legado MFT, dados reais sobre violações de segurança e uma lista de verificação de autoavaliação para verificar até que ponto o seu ambiente de transferência de ficheiros está realmente preparado para o «shift-left», descarregue o e-book gratuito.
Perguntas mais frequentes
Qual é a diferença entre MetaDefender Managed File Transfer MetaDefender ?
MetaDefender Managed File Transfer automatiza e protege as transferências de ficheiros através da aplicação de políticas e do controlo do fluxo de trabalho. MetaDefender A Aether fornece a inteligência de deteção de «zero-day» em cinco camadas que está na base dessas decisões.
Em que difere o sandboxing baseado em emulação do sandboxing baseado em máquina virtual?
As sandboxes baseadas em máquinas virtuais podem ser detetadas e contornadas pelo malware através de verificações de tempo ou de impressões digitais de hardware. MetaDefender emula diretamente a CPU e o sistema operativo, pelo que o malware se comporta tal como o faria num terminal real e revela a sua verdadeira intenção.
A inspeção de ficheiros no perímetro torna as transferências mais lentas?
Não. O Predictive Alin AI apresenta resultados em apenas 50 ms (P90) e em menos de 100 ms (P99), e as verificações de reputação de ameaças são praticamente instantâneas. Apenas os ficheiros que não passam na inspeção são colocados em quarentena; as transferências em conformidade continuam sem interrupção.
Que quadros de conformidade é que esta arquitetura suporta?
NERC CIP, NIS2, IEC 62443, SWIFT CSP, CMMC, HIPAA e RGPD, através de registos de auditoria imutáveis, controlos de acesso granulares e fluxos de trabalho de transferência regidos por políticas.