Uma vez que um simples clique errado de um utilizador numa organização pode levar a uma violação de dados, a perdas financeiras ou a danos na reputação, as avaliações regulares da segurança do correio eletrónico são uma obrigação.
Mas como os riscos de ataques de correio eletrónico passam regularmente despercebidos utilizando soluções de segurança de correio eletrónico nativas, OPSWAT concebeu uma Avaliação de Riscos de Correio Eletrónico de vanguarda para ajudar a detetar ameaças de correio eletrónico dentro do sistema de correio eletrónico de uma organização que deveriam ter sido tratadas antes de entrarem.
O que revela uma avaliação de riscos do correio eletrónico OPSWAT
OPSWATAs avaliações reveladoras da empresa são alimentadas pela tecnologia avançada de prevenção de ameaças líder de mercado, oferecendo uma abordagem rápida, abrangente e eficiente.
A avaliação identifica todos os dados potencialmente maliciosos presentes nos e-mails e apresenta um relatório prático com conclusões-chave que abordam as lacunas na postura de segurança de uma organização, abrangendo:
- Ataques de phishing
- Ransomware e malware
- Explorar vulnerabilidades
- Macros maliciosas e ameaças ocultas avançadas
Neste artigo, vamos explorar as três principais razões pelas quais uma avaliação de risco de correio eletrónico OPSWAT é uma obrigação para qualquer organização que pretenda maximizar a sua segurança de correio eletrónico.
1. Segurança proactiva
Identificar e colmatar Email Security lacunas
OPSWATA avaliação exaustiva da empresa não se limita à deteção, mas sim à utilização de uma segurança proactiva. A avaliação identifica eficazmente as vulnerabilidades críticas existentes "sob o radar" nos sistemas de correio eletrónico, expondo o tipo de potenciais ameaças que poderiam ser identificadas e tratadas antes de chegarem ao utilizador.
Atualmente, muitas soluções populares de segurança de correio eletrónico apenas adoptam a abordagem de deteção de ataques de phishing, malware e outros. Esta capacidade reactiva limitada reduz a eficácia, uma vez que só se lida com ataques de correio eletrónico conhecidos.
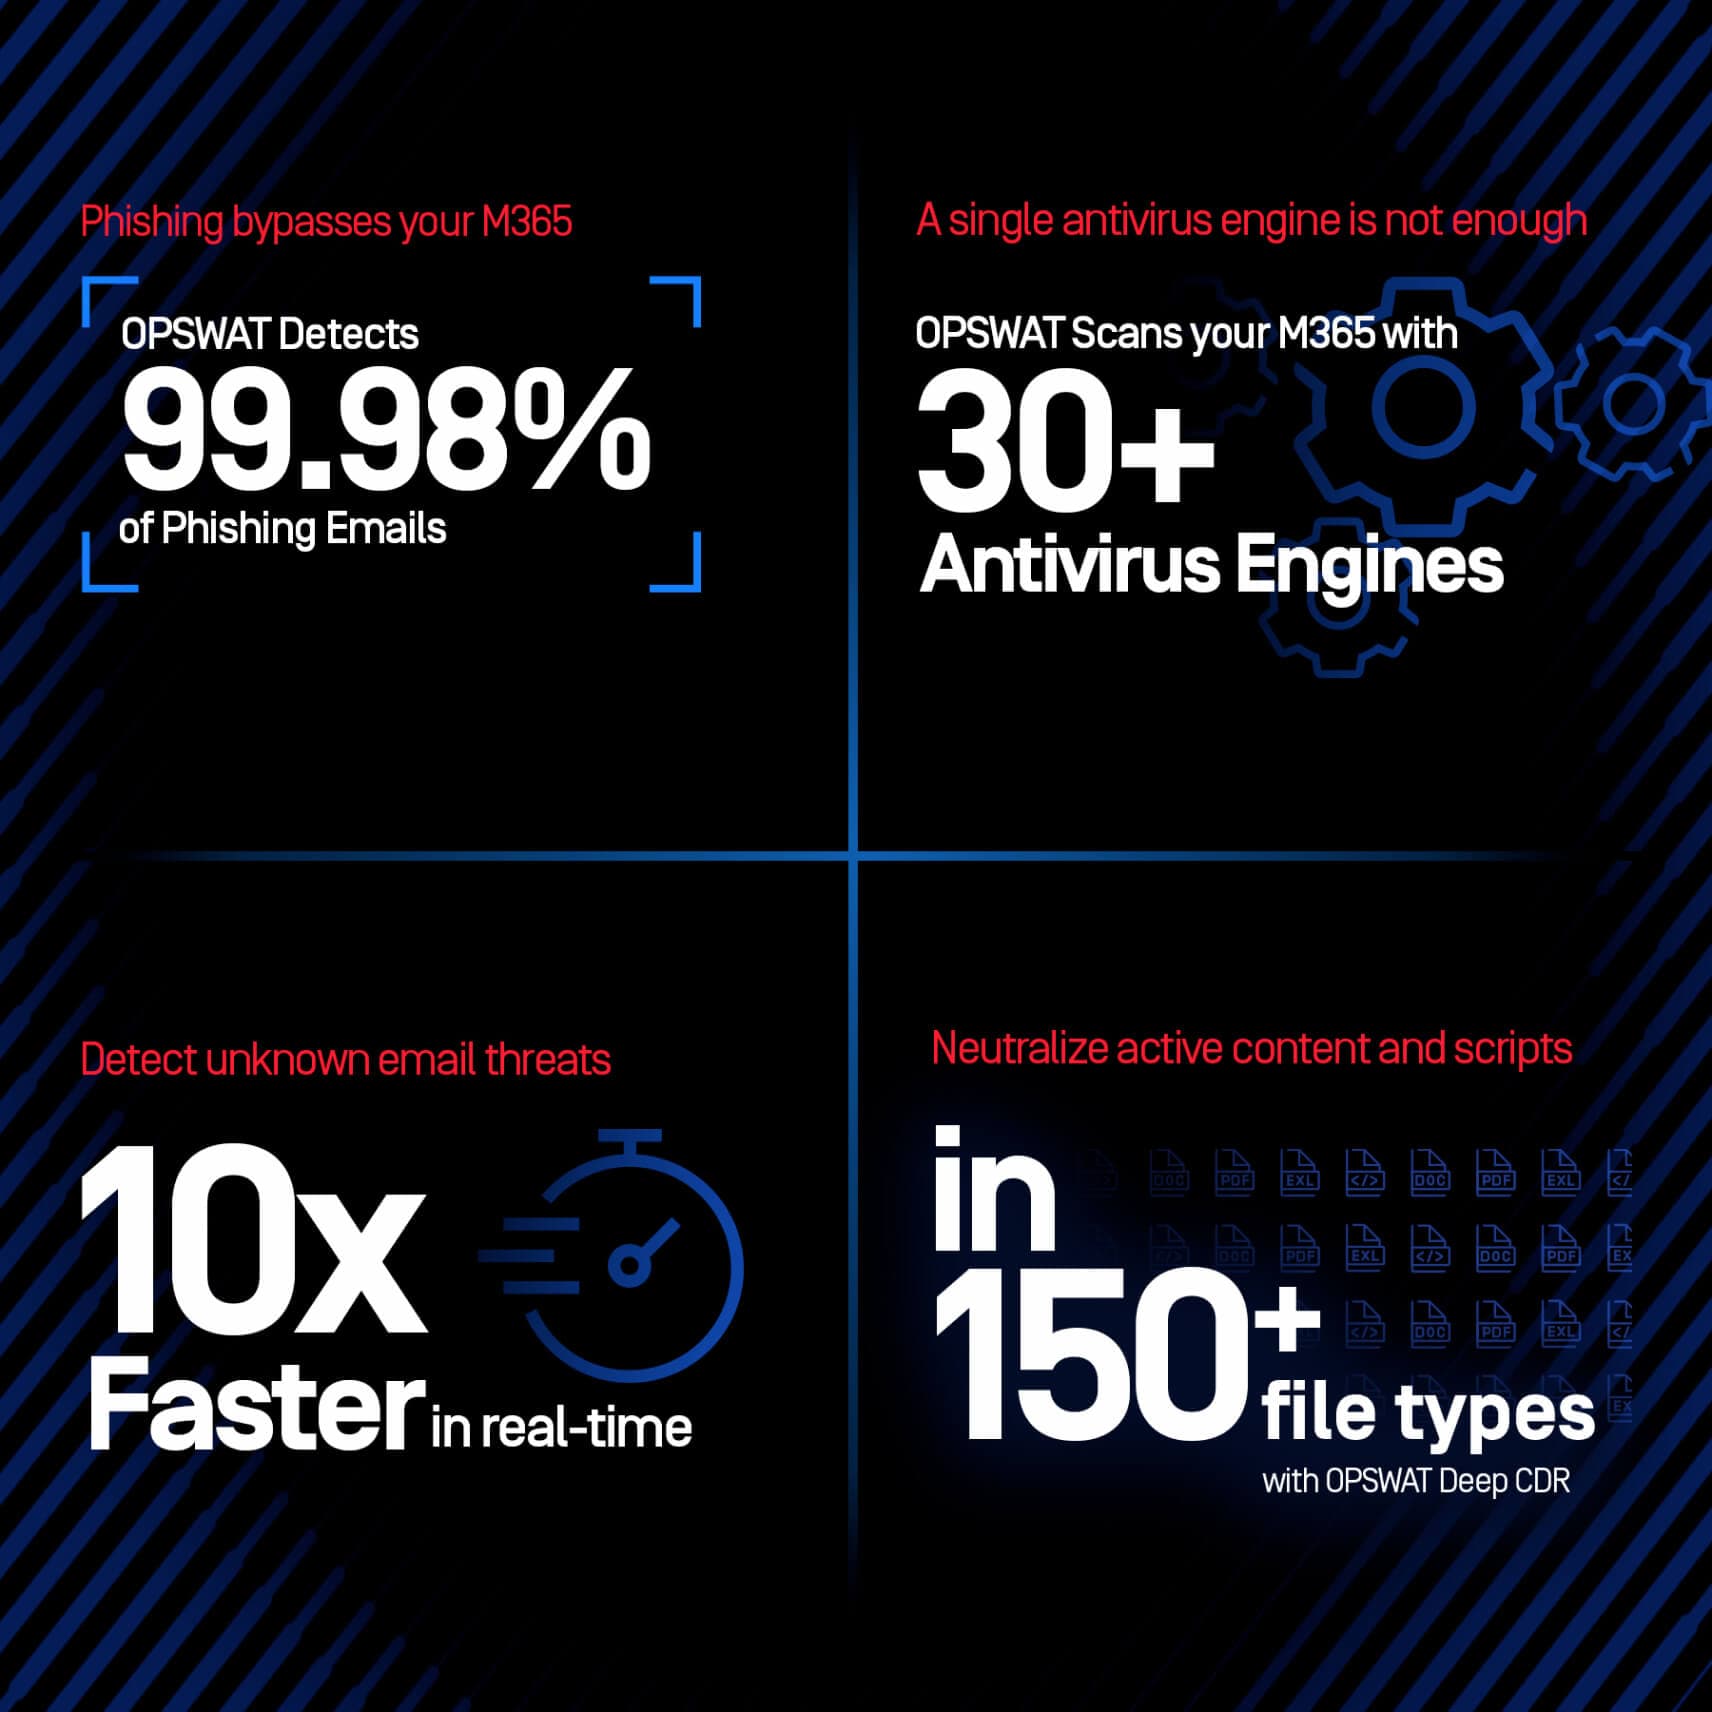
Lacuna de segurança 1: Ameaças de phishing que contornam a deteção
Os adversários cibernéticos estão a tornar-se ainda mais sofisticados e evasivos. Isto representa um desafio significativo para as soluções de segurança de correio eletrónico, como o Microsoft 365. Os atacantes utilizam frequentemente domínios ou URLs de confiança, o que torna mais difícil rastrear e neutralizar os seus ataques. Além disso, os atacantes utilizam métodos mais avançados que exigem a aplicação de anti-phishing em tempo real para impedir o seu sucesso.
Lacuna de segurança 2: Ataques de malware que contornam a deteção
Os ataques de malware, especialmente as variantes avançadas, podem contornar sem esforço um único motor antivírus. Confiar apenas em mecanismos baseados na deteção pode ser um jogo de roleta russa, especialmente quando a taxa média de deteção de ameaças é de 45,4%. Confiar num único motor antimalware pode ser arriscado, uma vez que as ameaças avançadas transmitidas por correio eletrónico podem facilmente contornar um único motor antivírus.
2. Análise sem falhas
Zero interrupções: Uma das características de destaque da Avaliação de Riscos de Correio Eletrónico do OPSWAT é a sua natureza não perturbadora. A avaliação é executada sem problemas em segundo plano, garantindo que as operações diárias de e-mail de uma organização continuem normalmente.
3. Insights rápidos para maximizar Email Security
Resultados rápidos: No mundo da cibersegurança, a velocidade é crucial. OPSWAT fornece informações accionáveis em apenas duas semanas.
Recomendações práticas: Não se trata apenas de identificar lacunas de segurança, mas sim de oferecer soluções. A experiência e a análise da OPSWAT fornecem informações valiosas para ajudar a identificar potenciais lacunas. Além disso, as recomendações práticas ajudam a resolver rapidamente quaisquer problemas identificados, garantindo que o sistema de e-mail esteja seguro e protegido contra potenciais ameaças.
Reforçar as defesas: Com informações rápidas, as organizações podem tomar medidas imediatas para reforçar as suas defesas, garantindo uma postura robusta em matéria de segurança de e-mail.
Principais conclusões
Perspetiva: A segurança do e-mail não se resume apenas à proteção de dados, mas também à garantia da continuidade do negócio. A Avaliação de Risco de E-mail da OPSWAT desafia a mentalidade tradicional, defendendo uma abordagem proativa em vez de reativa e estática, ao revelar ameaças que escapam às soluções que se limitam à deteção. Com base nas informações e recomendações inestimáveis da avaliação, os responsáveis pela segurança da informação (CISO), as equipas de TI, os gestores de cibersegurança e de risco podem alinhar as suas estratégias de segurança de e-mail para dar ênfase à identificação e mitigação proativas de ameaças.
Ação: Com uma compreensão clara das ameaças e das medidas de proteção disponíveis, cabe às organizações agir.
Ao implementar a Avaliação de Risco de E-mail da OPSWAT, as organizações podem descobrir ameaças existentes para garantir a máxima segurança nas suas comunicações por e-mail.
Para detetar ataques por e-mail na sua organização, inscreva-se hoje mesmo na Avaliação de Risco de E-mail daOPSWAT e reforce as suas defesas contra ameaças conhecidas e desconhecidas.
