A 10 de novembro de 2026, o projeto Git divulgou uma vulnerabilidade de gravidade elevada, CVE-2026-111760 (CVSS 8,0), que poderia permitir que atacantes executassem comandos arbitrários no computador da vítima através de um repositório Git especialmente criado para o efeito.
O Git é um componente fundamental do desenvolvimento de software moderno, amplamente utilizado por programadores, empresas e ambientes de compilação automatizados. Uma vulnerabilidade que possa transformar uma operação rotineira num repositório na execução de código arbitrário suscita preocupações significativas em matéria de segurança, especialmente no que diz respeito aos ambientes de desenvolvimento e às cadeias de abastecimento de software.
No início da investigação da Unidade 515 d OPSWAT , a informação técnica disponível ao público era limitada. A vulnerabilidade foi documentada em Aviso de Segurança do GitHub (GHSA-vp2w-7xxj-jvxr), enquanto os registos detalhados da vulnerabilidade ainda não estavam disponíveis para a equipa através do Programa CVE ou da Base de Dados Nacional de Vulnerabilidades (NVD).
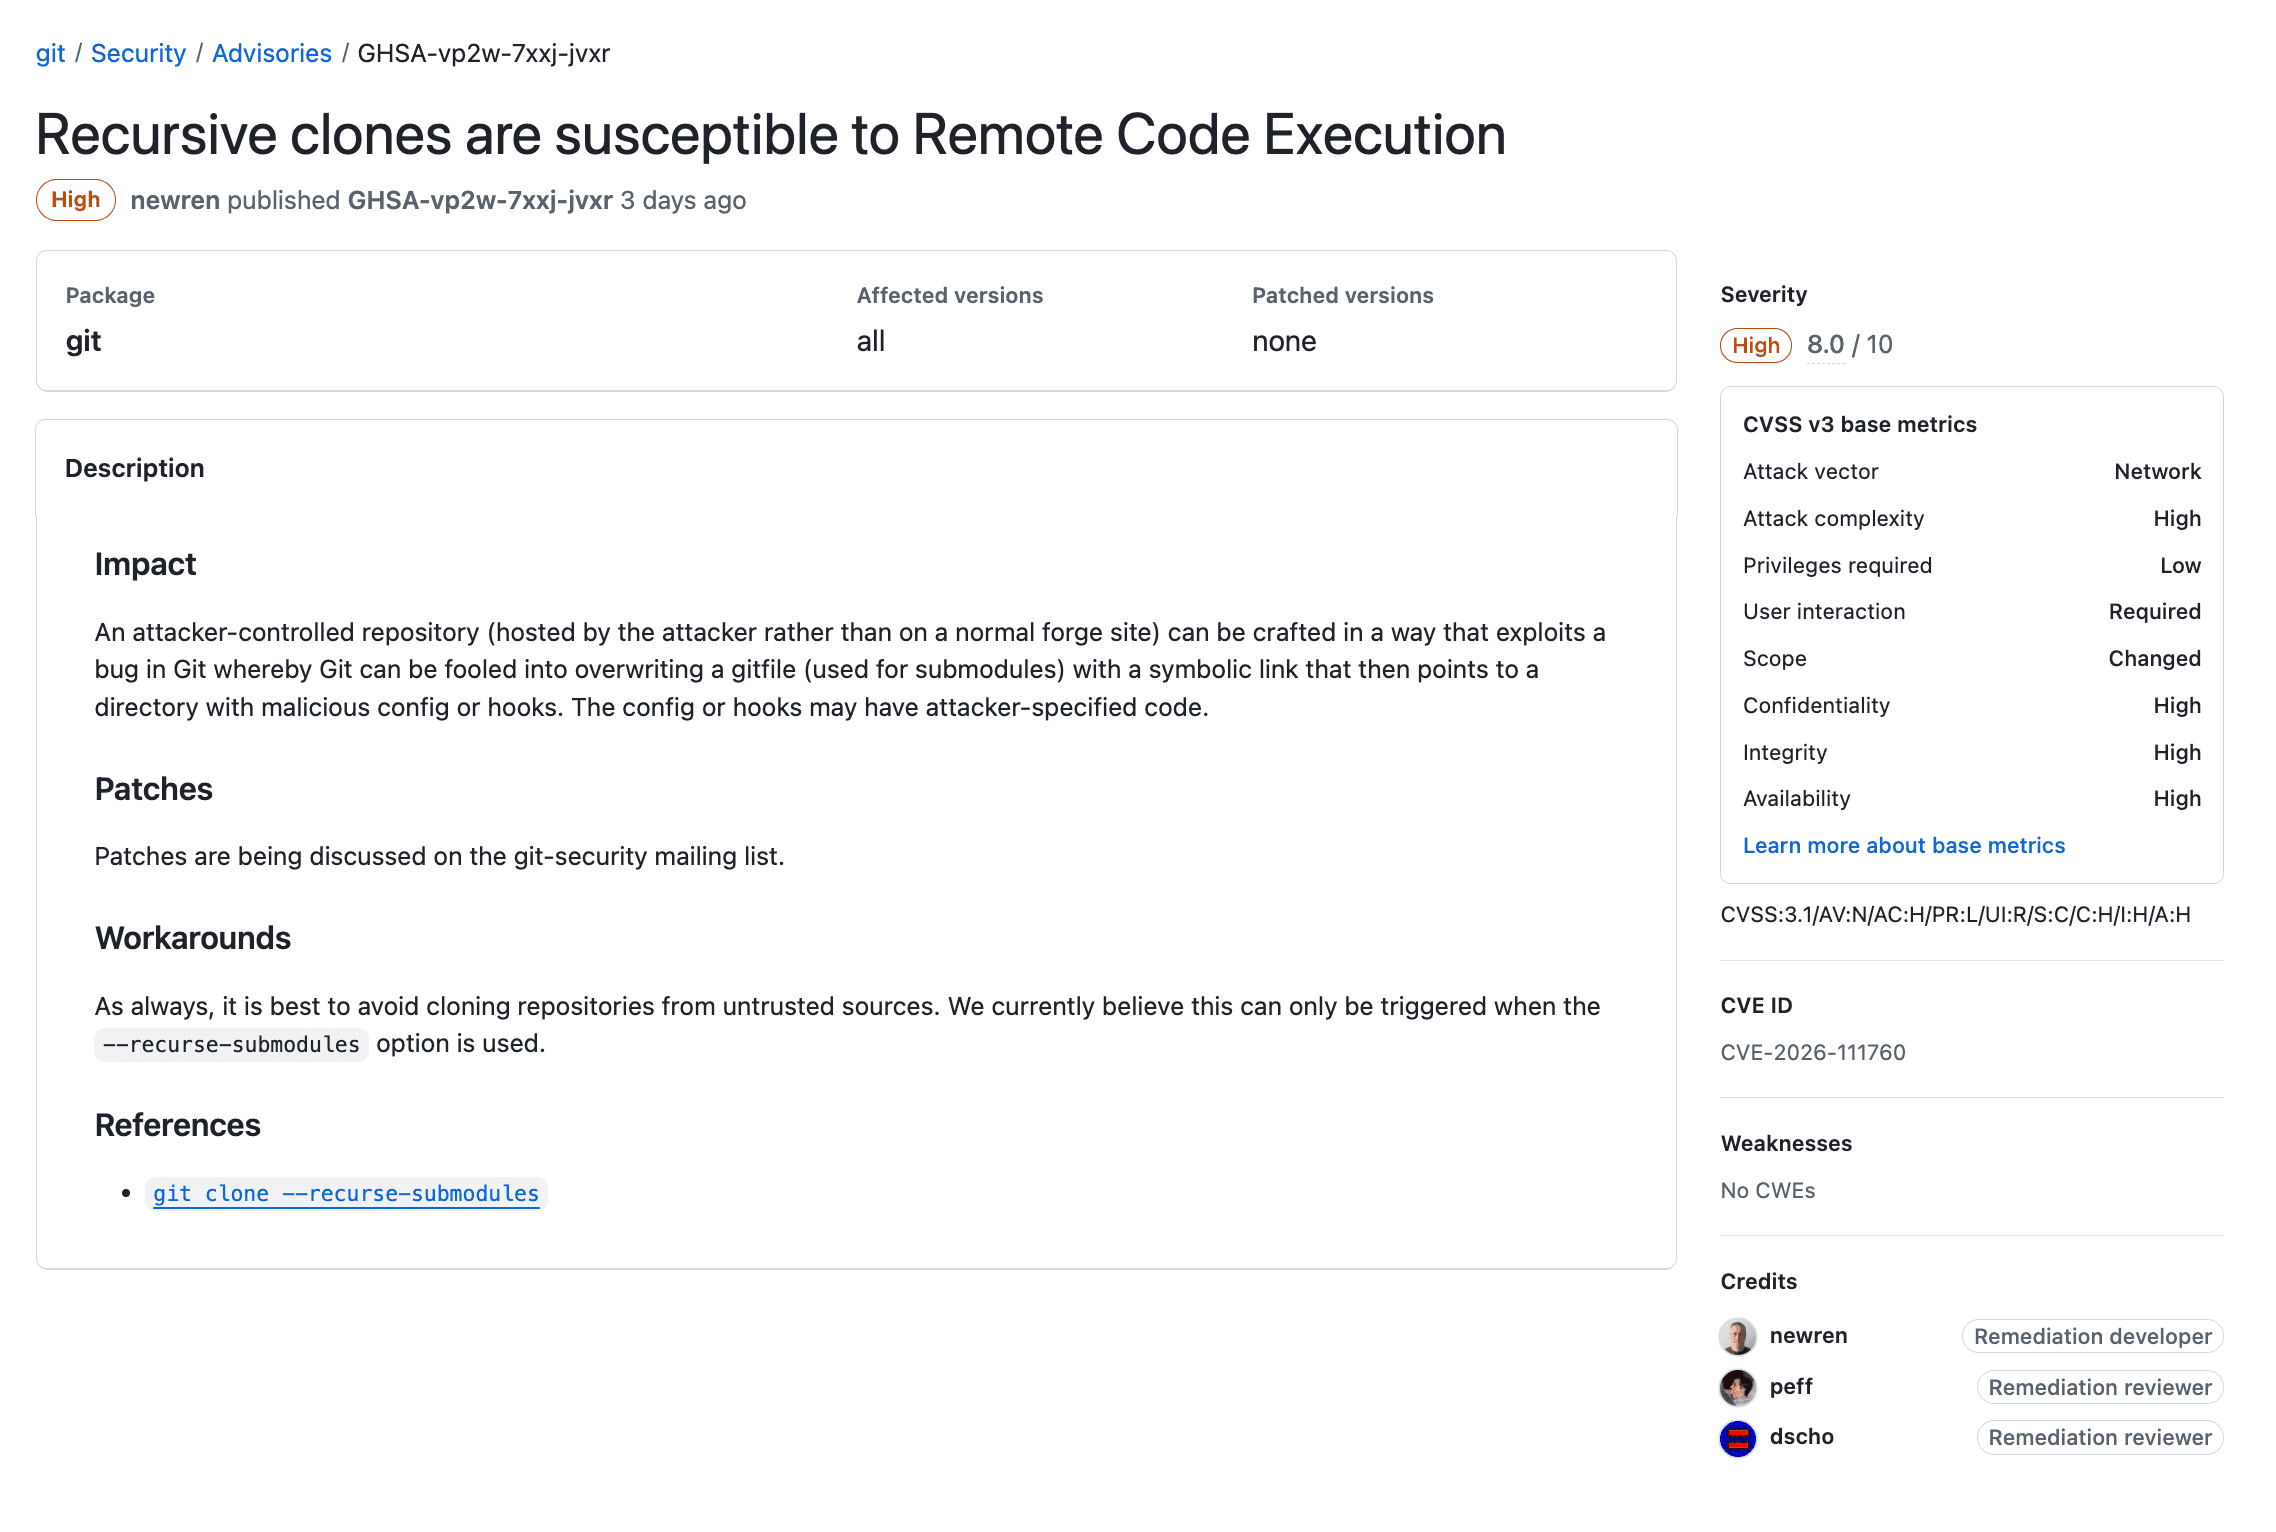
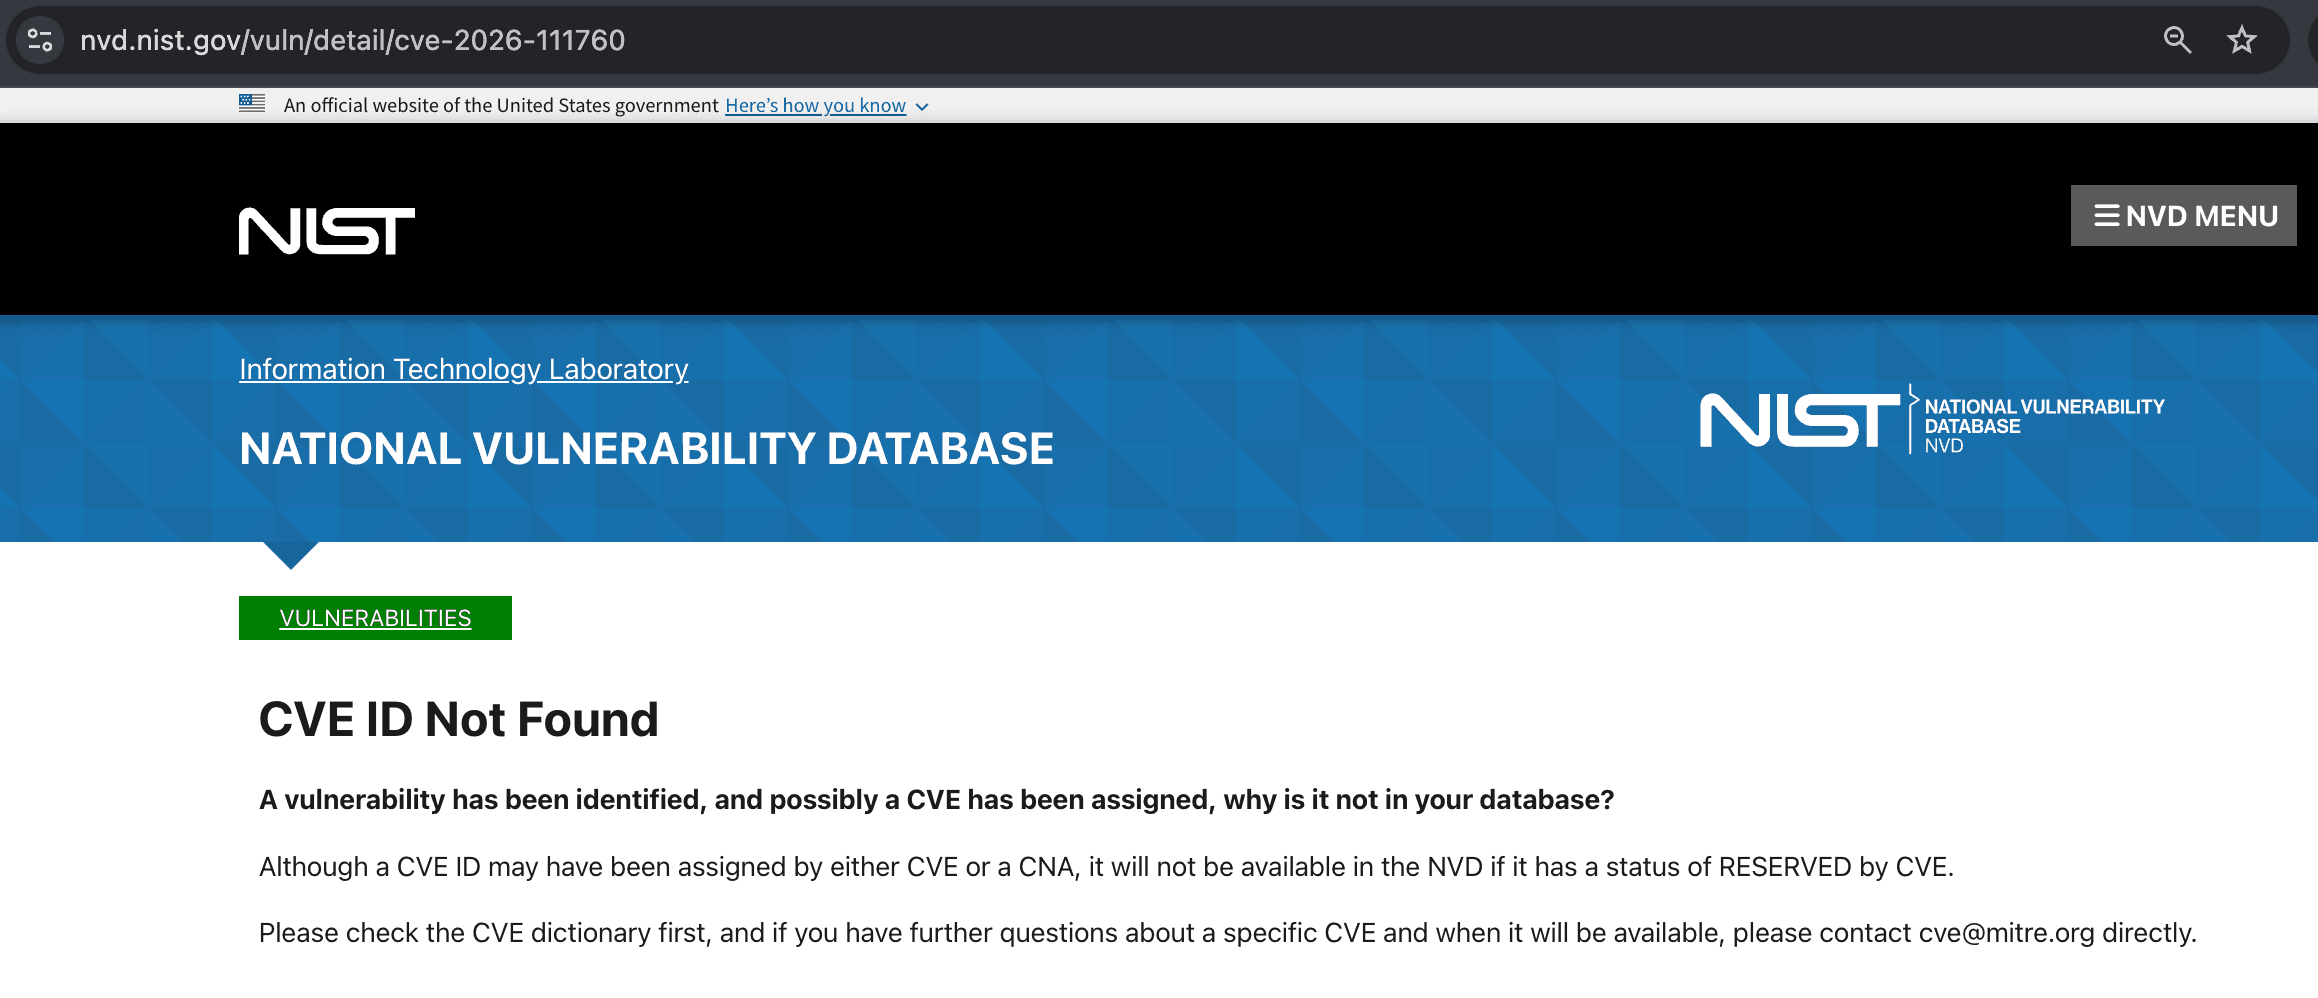
OPSWAT A Unidade 515 investigou de forma independente a vulnerabilidade, analisou a sua causa subjacente e conseguiu reproduzir com sucesso a execução remota de código através de uma Prova de Conceito (PoC) funcional. A equipa também verificou a eficácia da correção de segurança do fornecedor, realizando testes tanto em versões vulneráveis como em versões corrigidas do Git.
Este artigo apresenta uma análise técnica de alto nível da vulnerabilidade CVE-2026-111760, expõe os resultados da validação do nosso PoC e discute as suas implicações de segurança e as medidas de mitigação recomendadas.
Compreender o CVE-2026-111760
A CVE-2026-111760 é uma vulnerabilidade de truncamento de inteiros relacionada com a forma como o Git lida com o comprimento dos caminhos de ficheiros durante as operações de checkout de repositórios. Em determinadas condições, esta vulnerabilidade pode permitir que um repositório malicioso execute comandos arbitrários no sistema que o está a processar.
Normalmente, o Git valida os caminhos dos ficheiros antes de os gravar no sistema de ficheiros local, incluindo verificações destinadas a impedir que o conteúdo do repositório substitua metadados protegidos do Git. No entanto, esta vulnerabilidade introduz uma inconsistência entre a forma como o Git valida um caminho de ficheiro e a forma como esse caminho é posteriormente gravado.
A causa principal reside no tratamento do índice do Git, em que os comprimentos dos caminhos dos ficheiros são calculados utilizando um valor de 64 bits, mas armazenados num campo de 32 bits (ce_namelen). Ao processar um caminho excepcionalmente longo que exceda o limite de 32 bits, o comprimento armazenado pode ser truncado, levando o Git a validar o caminho original enquanto grava num local diferente e mais curto.
Um atacante pode explorar esta inconsistência para sobrescrever o ficheiro .git utilizado por um submódulo ou por uma árvore de trabalho associada, redirecionando o Git para um diretório controlado pelo atacante que contenha uma configuração maliciosa do repositório. As operações subsequentes do Git poderão, então, executar comandos controlados pelo atacante.
A vulnerabilidade demonstra como um truncamento de um número inteiro numa ferramenta de desenvolvimento amplamente utilizada pode contornar as proteções do sistema de ficheiros e levar à execução de código arbitrário.
Cenário de ataque
Um atacante pode criar um repositório Git especialmente concebido, contendo percursos de ficheiros manipulados e referências a submódulos. Quando uma vítima clona o repositório com os submódulos recursivos ativados, utilizando uma versão vulnerável do Git, o ataque pode resultar na execução de código arbitrário.
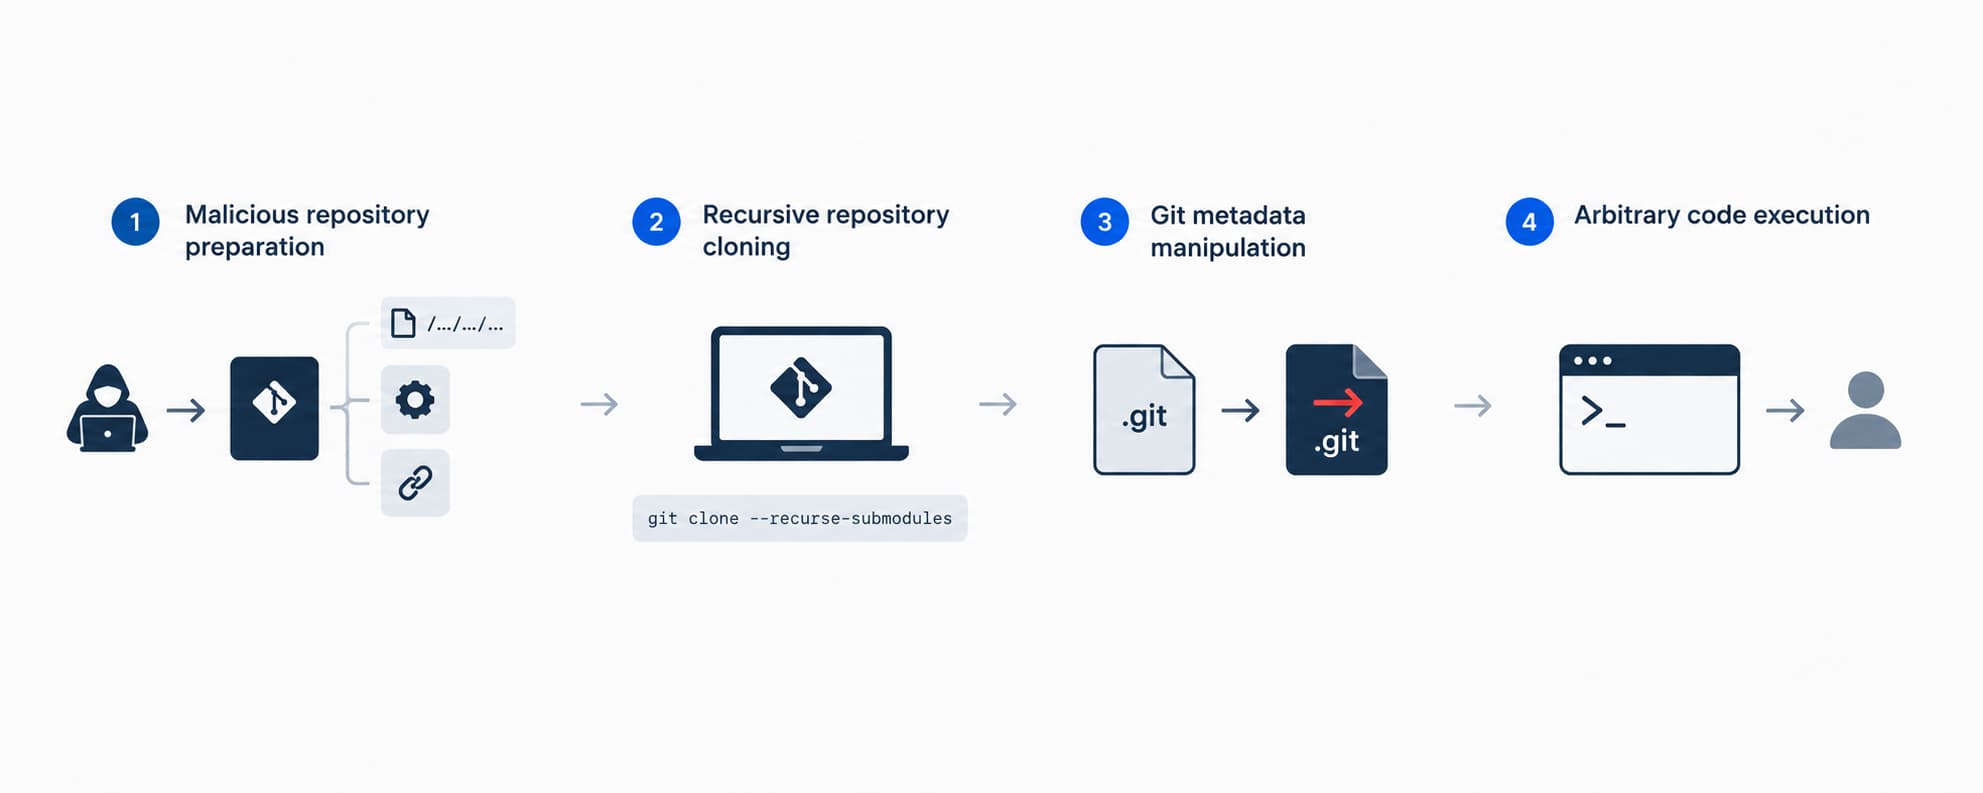
No cenário de clonagem recursiva validado pela Unidade 515 d OPSWAT , o ataque decorre em quatro fases:
- Preparação de um repositório malicioso: O atacante prepara um repositório que contém um caminho de ficheiro excepcionalmente longo, um diretório de configuração do Git malicioso e um submódulo que faz referência a um repositório especialmente criado para o efeito.
- Clonagem recursiva de repositórios: A vítima clona o repositório controlado pelo atacante utilizando o comando«git clone --recurse-submodules», o que desencadeia o comportamento vulnerável no tratamento de percursos durante a obtenção dos submódulos.
- Manipulação de metadados do Git: Devido ao truncamento de números inteiros, o Git sobrescreve o ficheiro .git do submódulo com um ficheiro gitfile controlado por um atacante, que redireciona os metadados do repositório para um diretório malicioso.
- Execução de código arbitrário: Durante a inicialização recursiva de submódulos, o Git processa a configuração do repositório redirecionada. Uma definição do `core.fsmonitor` controlada por um atacante é então executada com os privilégios da vítima.
Prova de conceito: Reprodução da vulnerabilidade CVE-2026-111760
OPSWAT A Unidade 515 desenvolveu e validou com sucesso uma Prova de Conceito (PoC) que demonstra a execução remota de código através de um repositório Git malicioso num ambiente de testes controlado.
Os testes realizados com o Git 2.56.0 confirmaram que a clonagem do repositório manipulado, com os submódulos recursivos ativados, poderia sobrescrever o ficheiro .git do submódulo e executar um comando controlado pelo atacante através de uma configuração maliciosa do Git, sem que fosse necessário que a vítima executasse manualmente quaisquer scripts do repositório.
Mitigação e recomendações
O projeto Git lançou atualizações de segurança que corrigem a vulnerabilidade CVE-2026-111760 a 10 de novembro de 2026. O patch introduz uma validação adicional do comprimento do caminho para impedir que o truncamento de inteiros contorne as verificações de segurança do Git.
Para mitigar o risco, as organizações devem considerar as seguintes medidas:
- Atualizar o Git: Atualize para a versão mais recente e corrigida do Git disponível. Para as organizações que mantêm ramos de versões mais antigas, a vulnerabilidade também foi corrigida nas versões 2.56.1, 2.55.1, 2.54.1, 2.53.1, 2.52.1, 2.51.3 e 2.50.2 do Git. Certifique-se de que as instalações do Git em todos os ambientes de desenvolvimento, pipelines de CI/CD e sistemas de compilação automatizados estão atualizadas.
- Tenha cuidado com repositórios não confiáveis: evite clonar recursivamente repositórios de fontes não confiáveis e tenha cuidado ao fazer o check-out de ramos não confiáveis em árvores de trabalho ligadas. Estas precauções não substituem a necessidade de atualizações de segurança.
- Mantenha a visibilidade do software com o SBOM: utilize o Software Bill of Materials (SBOM) para acompanhar os componentes de software e identificar dependências potencialmente vulneráveis. OPSWAT MetaDefender pode apoiar os esforços de visibilidade da composição do software e de gestão de vulnerabilidades.
- Aproveite a informação sobre ameaças: utilize-a OPSWAT MetaDefender Threat Intelligence para se manter informado sobre ameaças emergentes, investigar potenciais indicadores de comprometimento e apoiar as atividades de resposta de segurança.
Conclusão
A vulnerabilidade CVE-2026-111760 destaca como as vulnerabilidades em ferramentas de desenvolvimento amplamente utilizadas podem introduzir riscos de segurança nos fluxos de trabalho de desenvolvimento de software e na cadeia de abastecimento. Em determinadas condições, uma operação rotineira do Git pode tornar-se um ponto de entrada para a execução de código arbitrário.
OPSWAT A análise independente, a exploração bem-sucedida e a validação da correção realizadas pela Unit 515 demonstram as implicações práticas desta vulnerabilidade em termos de segurança. As organizações devem dar prioridade às atualizações de segurança, manter a visibilidade dos seus ambientes de desenvolvimento e agir com cautela ao processar repositórios não confiáveis.
