Qualquer motor de sanitização de ficheiros acabará por se deparar com um ficheiro criado especificamente para danificar o software que o lê. A OPSWAT desenvolveu a tecnologia Deep CDR™ para que, nesse momento, apenas um processo seja afetado, enquanto o motor continua a sanitizar todo o resto.
Por que razão os analisadores são o alvo
Um analisador é o código que lê um formato de ficheiro e transforma os seus bytes em bruto numa estrutura com a qual o software pode trabalhar. Todos os formatos necessitam de um analisador. Formatos como o PDF e o Microsoft Office são suficientemente complexos para que os seus analisadores apresentem riscos reais, e os atacantes criam ficheiros especificamente para os explorar. Um ficheiro concebido para provocar uma falha ou subverter um analisador de PDF é uma arma comum.
Um motor de higienização precisa de analisar estes ficheiros, o que significa processá-los. Num design monolítico, esses motores podem ser vistos como um único programa, com todos os seus analisadores a partilharem um único processo. Um único PDF com erros de formatação que provoque a falha do analisador leva tudo consigo: os documentos do Word em fila de espera, o próprio motor e os fluxos de trabalho empresariais que o motor protege.
O raio de ação de um dia mau de um analisador abrange todo o motor.
Um projeto assente na desconfiança
Tecnologia Deep CDR™aplica um padrão de conceção seguro denominado «decomposição baseada na desconfiança». Este padrão divide um sistema em programas separados que se verificam mutuamente e não concedem confiança automática.
O SEI (Software Engineering Institute) da Universidade Carnegie Mellon cataloga esse padrão na sua Secure Padrões de Design relatório, utilizando servidores de correio eletrónico como qmail e Postfix como exemplos de referência.
A tecnologia Deep CDR™ aplica a decomposição desses padrões e a desconfiança mútua através de três decisões de conceção:
- Cada analisador funciona como um processo substituível. O núcleo do motor nunca entra em contacto com bytes não confiáveis. Cada família de analisadores é executada no seu próprio processo de serviço, iniciado e gerido pelo núcleo. O processo que abre o ficheiro malicioso é precisamente aquele que o motor pode dar-se ao luxo de perder, uma vez que contém apenas o trabalho de um pedido e nada mais.
- O núcleo trata os seus próprios processos como suspeitos. O núcleo não confia cegamente na estabilidade de nenhum serviço. Verifica regularmente se cada serviço continua a responder, atribui um limite de tempo a cada processo e está atento a bloqueios e falhas. Quando um serviço deixa de responder, o monitor do núcleo encerra-o e inicia um novo. O design parte do princípio de que ocorrerão falhas e prevê-as.
- Os serviços e o núcleo não partilham memória. Os serviços comunicam com o núcleo através de canais de mensagens estreitos e serializados, sem memória partilhada nem espaço de endereços partilhado. Independentemente do que um ficheiro malicioso faça à memória de um analisador, os danos não têm como chegar ao núcleo nem aos outros serviços. A única coisa que atravessa a fronteira é uma mensagem que o recetor analisa segundo os seus próprios critérios.
Considere o cenário para o qual este projeto foi concebido. Um ficheiro PDF manipulado chega ao motor e provoca uma falha no serviço de PDF enquanto este analisa o ficheiro.
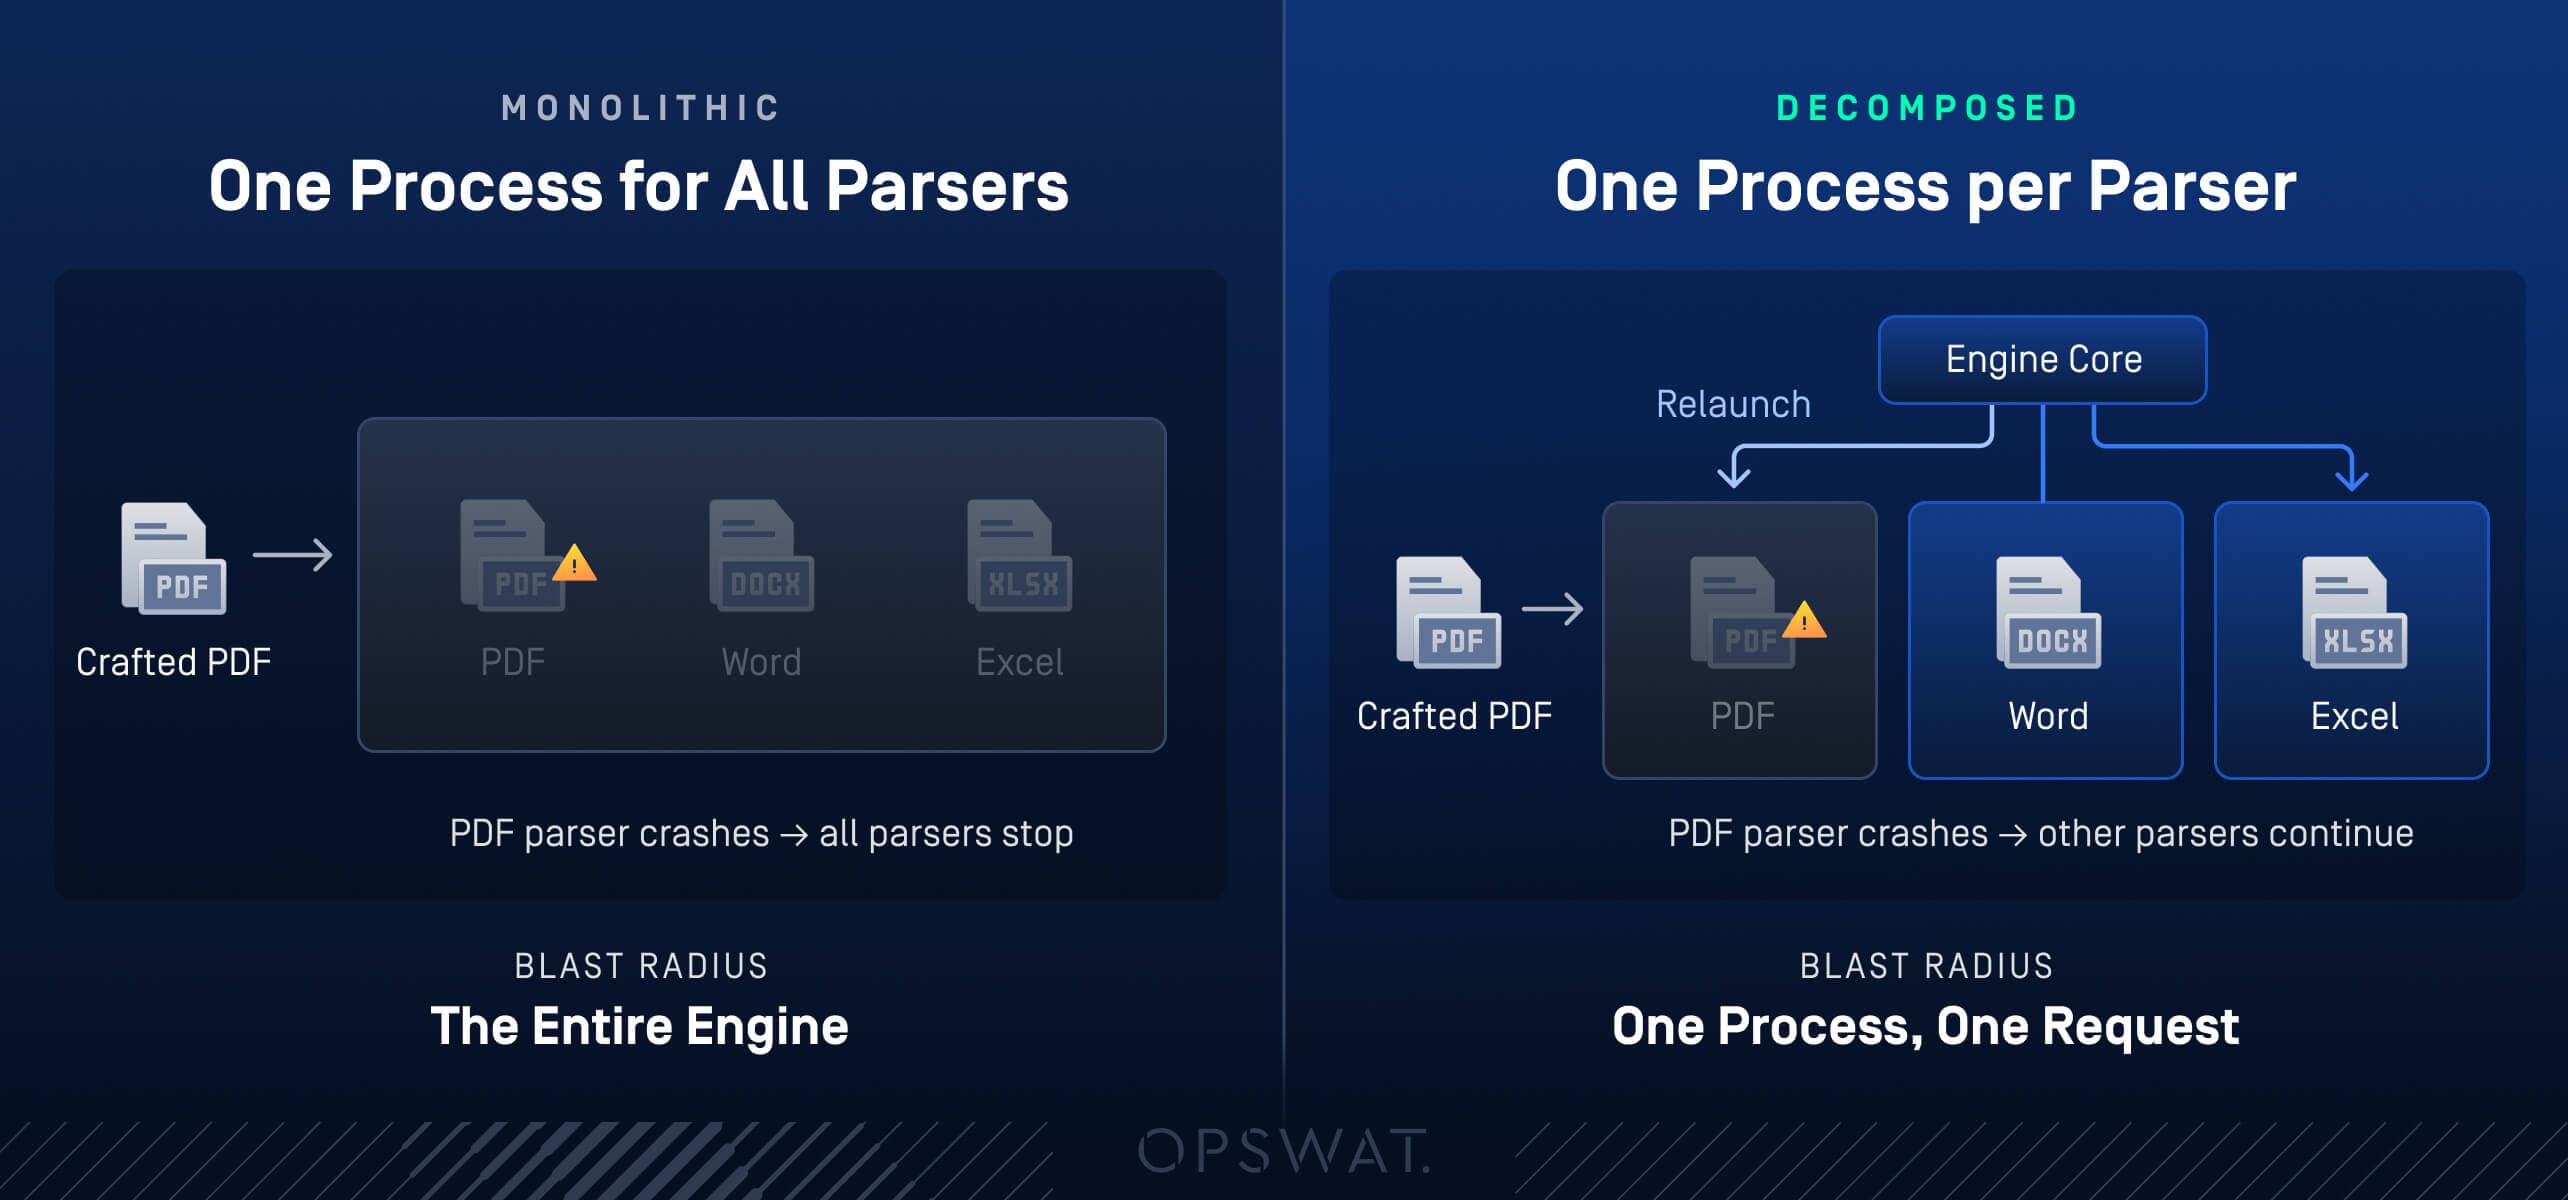
- O processo do serviço PDF encerra-se por si só. A sua memória, bem como tudo o que a vulnerabilidade tenha corrompido nela, desaparece com ele
- O pedido falha de forma clara: o núcleo reporta um erro para esse ficheiro específico, em vez de ficar bloqueado ou encerrar juntamente com o trabalhador
- Os documentos do Word e do Excel em execução nem sequer dão por isso. Os respetivos serviços são executados em processos diferentes, pelo que a limpeza continua sem interrupções
- O watchdog (monitor do núcleo) reinicia o serviço PDF e a sanitização do PDF é retomada
O raio de ação de um ficheiro utilizado como arma abrange um processo e um pedido. No cenário monolítico, esse mesmo ficheiro bloqueia todos os documentos em trânsito.
Uma das dimensões do modelo clássico situa-se fora do motor: a limitação de privilégios por processo. Os privilégios pertencem ao ambiente de implementação, ou seja, ao produto anfitrião e ao sistema operativo. A decomposição define os limites dos processos exatamente onde uma implementação pode aplicar essas restrições, o que proporciona às equipas de segurança pontos claros para aplicar o princípio do privilégio mínimo.
O que isto significa para os seus fluxos de ficheiros
Os atacantes continuarão a criar ficheiros que ripostam, e algum analisador, algures, continuará a deparar-se com eles. A decomposição baseada na desconfiança torna esse encontro sobrevivível por definição. O trabalho perigoso ocorre em processos que o motor pode perder. Um núcleo que não confia em nenhum deles supervisiona esse trabalho, e os canais que a corrupção não consegue atravessar isolam as partes.
Para as equipas que dependem de fluxos de ficheiros, um único upload malicioso não provoca uma interrupção do serviço. Um ficheiro malicioso custa um processo e um pedido, e a tecnologia Deep CDR™ continua a filtrar sem interrupções.
Descubra como a tecnologia Deep CDR™ mantém os fluxos de ficheiros em funcionamento quando chega um ficheiro malicioso.
Nhut Ngo é Diretor de Engenharia de « Software » na OPSWAT, onde lidera as equipas de engenharia responsáveis pela tecnologia Deep CDR™ e por outras tecnologias de processamento de ficheiros no MetaDefender Core™. Com mais de uma década de experiência em engenharia de software e cibersegurança, dedica-se a tornar a sanitização de ficheiros rápida, precisa e adequada para infraestruturas críticas. Nhut obteve o seu doutoramento em Ciências da Informação em 2015.
