O CI Fortify é um guia conjunto sobre cibersegurança, liderado pela Direção Australiana de Sinais (ASD) e publicado em conjunto pela CISA, pelo NCSC-UK e pelo Centro Canadiano de Cibersegurança, que mostra aos operadores de infraestruturas críticas como isolar a tecnologia operacional (OT) vital e os sistemas de apoio de todas as outras redes, manter os serviços críticos em funcionamento enquanto estiverem desligados e reconstruir esses sistemas a partir de fontes fiáveis.
Principais conclusões
- Apoio da Aliança «Five Eyes»: O parecer conjunto de 28 de julho de 2026, intitulado «CI Fortify: Recomendações para o isolamento de sistemas vitais», foi liderado pela ASD e publicado em conjunto pela CISA, pelo NCSC-UK e pelo CCCS, com o apoio do FBI e um ponto de contacto para feedback no NCSC da Nova Zelândia.
- Duas capacidades essenciais: o CI Fortify solicita aos operadores que isolem os sistemas OT vitais e os sistemas de apoio durante um período de até 3 meses, mantendo simultaneamente os serviços críticos, e que reconstruam rapidamente esses sistemas a partir de fontes comprovadamente fiáveis.
- Caminho crítico em seis etapas: A recomendação conjunta estabelece a sequência de trabalhos, desde a identificação dos sistemas vitais até à elaboração e teste de um plano de isolamento gradual, cujo estado final é o isolamento total.
- A separação lógica é apenas provisória: as orientações consideram as VLANs, o MPLS, as listas de acesso IP e as redes definidas por software como medidas provisórias, e não como um substituto a longo prazo para o isolamento físico ou criptográfico.
- OPSWAT suporta ambas as funcionalidades: a Plataforma « MetaDefender » garante a preparação para o isolamento através da segmentação, da transferência unidirecional e do controlo de suportes removíveis, e permite uma reconstrução fiável através da verificação e limpeza dos recursos de cópia de segurança e recuperação.
Em julho de 2026, a ASD liderou o lançamento do «CI Fortify: Advice for Isolating Vital Systems», um conjunto de orientações conjuntas que mostra aos operadores de infraestruturas críticas como isolar as redes OT vitais de todas as outras redes e manter os serviços essenciais em funcionamento enquanto estiverem desligados. Estas orientações baseiam-se no guia «CI Fortify» que a ASD publicou pela primeira vez em outubro de 2025 e contam agora com o apoio da comunidade mais alargada dos «Five Eyes».
A CISA (Agência de Cibersegurança e Segurança de Infraestruturas), o NCSC (Centro Nacional de Cibersegurança) do Reino Unido e o CCCS (Centro Canadiano de Cibersegurança) publicaram conjuntamente estas orientações, com o apoio do FBI (Gabinete Federal de Investigação). O documento inclui também um contacto para envio de comentários ao NCSC da Nova Zelândia, proporcionando aos operadores dos cinco países da aliança «Five Eyes» uma via de contacto.
A mensagem é consistente entre as agências: já não se pode partir do princípio de que a conectividade é fiável durante um incidente cibernético de grande dimensão. De acordo com o parecer conjunto da CI Fortify (2026), os agentes cibernéticos patrocinados pelo Estado têm como alvo habitual as infraestruturas críticas para realizar espionagem ou para se prepararem com vista a causar efeitos perturbadores e destrutivos numa crise ou conflito, enquanto os cibercriminosos continuam a atacar os operadores com o objetivo de extorsão e ransomware.
Os operadores precisam de ser capazes de desligar os sistemas, manter os serviços críticos em funcionamento e proceder à reconstrução com confiança. Este artigo analisa em pormenor o que a recomendação conjunta exige e como a plataforma MetaDefender da OPSWAT suporta as suas duas capacidades principais: preparação para o isolamento e reconstrução fiável.
O que é o CI Fortify?
O CI Fortify é um programa de resiliência de infraestruturas críticas assente em duas capacidades: isolar os sistemas OT vitais e os sistemas de apoio de todas as outras redes e reconstruí-los rapidamente quando se perde a confiança no ambiente. A ASD introduziu-o para os operadores australianos em outubro de 2025, e o parecer conjunto de julho de 2026 transformou-o numa orientação partilhada pelo grupo Five Eyes.
De acordo com as orientações «CI Fortify» da ASD (2025), os operadores devem ser capazes de isolar os sistemas OT vitais e os sistemas de apoio da Internet, de outras redes e de outros sistemas durante 3 meses, mantendo simultaneamente os serviços críticos. As mesmas orientações exigem que os operadores sejam capazes de reconstruir esses sistemas na íntegra, utilizando cópias de segurança offline, comprovadamente válidas e testadas, do firmware, da configuração e dos processos.
Cada agência parceira aderiu ao CI Fortify através do seu próprio programa. O Cyber Centre do Canadá lançou o CIREN em abril de 2026, a CISA lançou a sua iniciativa CI Fortify em maio de 2026 e o NCSC-UK publicou o seu guia de preparação para ameaças cibernéticas graves destinado aos operadores de CNI (Infraestruturas Nacionais Críticas). As orientações de julho de 2026 constituem o guia prático e comum de isolamento que serve de base a todas elas.
A posição da CI Fortify no âmbito da aliança «Five Eyes»
País | Agência | Por onde começar |
Austrália | TEA | CI Fortify em cyber.gov.au (outubro de 2025); liderou o parecer conjunto de julho de 2026 |
Estados Unidos | CISA | Iniciativa CI Fortify, lançada em maio de 2026 |
Reino Unido | NCSC-UK | Como preparar e planear a resposta da sua organização a uma ameaça cibernética grave: um guia para as infraestruturas críticas nacionais (CNI) |
Canadá | CCCS | Iniciativa CIREN (Resiliência das Infraestruturas Críticas e Gestão de Ameaças Agravadas), lançada em abril de 2026 |
Nova Zelândia | NCSC-NZ | Designado como contacto para feedback no parecer conjunto de julho de 2026 |
Quais são os seis passos do «CI Fortify Critical Path to Isolation»?
O parecer conjunto estabelece um percurso crítico de seis etapas para o isolamento. Cada etapa fornece os dados de que a seguinte depende, desde um conjunto definido de sistemas vitais até um plano de isolamento testado e gradual.
- Identificar os sistemas e redes essenciais. Definir o conjunto mínimo de sistemas e redes necessários para prestar o serviço crítico.
- Identifique os clientes críticos. Estabeleça uma meta de prestação de serviços com base nas necessidades dos serviços dependentes, tais como megawatts de energia ou galões de água por dia.
- Identifique níveis comuns de criticidade e confiança. Agrupe os anfitriões em segmentos e zonas com criticidade e exposição a ameaças semelhantes.
- Identifique as ligações e os potenciais pontos de isolamento. Registe todas as ligações aos sistemas da empresa, ao acesso remoto de fornecedores, à Internet, aos ambientes na nuvem e às redes homólogas, indicando os responsáveis e os objetivos de recuperação.
- Crie pontos de separação e isolamento eficazes. Elimine a infraestrutura partilhada e as dependências, para que os sistemas vitais possam funcionar de forma autónoma.
- Crie e teste um plano de isolamento. Utilize um plano por fases com critérios de ativação definidos antecipadamente e teste o isolamento de todos os sistemas vitais, e não apenas de um.
O guia ilustra o passo 6 com o exemplo de uma empresa fictícia de transmissão de energia elétrica. O seu plano gradual desativa, em primeiro lugar, o acesso dos trabalhadores remotos ao OT; em seguida, o acesso remoto às instalações; depois, todas as ligações entre ambientes não-OT e OT; depois, as ligações entre pares OT de menor prioridade; e, por fim, isola completamente o ambiente OT e os sistemas vitais.
O que é que o CI Fortify pede aos operadores de OT que façam?
O CI Fortify solicita aos operadores que concebam uma separação física e a capacidade de isolar os sistemas vitais, que eliminem as dependências partilhadas que poderiam comprometer o isolamento e que verifiquem continuamente se a fronteira se mantém intacta. Nos casos em que não seja possível alcançar um isolamento total, as orientações solicitam aos operadores que reforcem a fronteira da OT e criem a capacidade de recuperação rápida.
- A separação não é o mesmo que isolamento. A separação física significa que não existe infraestrutura ativa partilhada entre as redes OT e as redes não OT. O isolamento é a capacidade de se desligar e continuar a funcionar. Ambos devem ser integrados na conceção.
- O isolamento total continua a ser o objetivo. Um plano gradual pode restringir o acesso passo a passo, começando pelos trabalhadores remotos e passando pelas ligações entre pares, mas deve culminar no isolamento total dos sistemas mais essenciais. Guarde uma versão em papel, fora de linha, do plano.
- As dependências comprometem o isolamento. Os hipervisores partilhados, o armazenamento, o backup, o Active Directory, o DNS, o DHCP, os serviços de certificados e as fontes NTP (Network Time Protocol) ou PTP (Precision Time Protocol) podem todos deixar de funcionar quando a ligação às redes empresariais é interrompida.
- Considere as redes das operadoras como não fiáveis. Nos locais em que se recorra a ligações de operadoras, utilize a encriptação através de um dispositivo dedicado, em vez da encriptação integrada no equipamento OT, como o MACsec para a Camada 2 e o IPsec para a Camada 3.
- As VLANs e o MPLS são medidas provisórias. As VLANs, o MPLS, as listas de acesso e as redes definidas por software proporcionam apenas uma separação lógica. Não devem constituir a solução a longo prazo.
- Verifique o isolamento de forma contínua. Inspecione as tabelas de encaminhamento, execute testes de acessibilidade e emita um alerta caso o limite seja ultrapassado.
- Prepare-se para os riscos do isolamento. Os sistemas ficam desatualizados, a visibilidade externa diminui e os suportes removíveis tornam-se uma via de entrada de malware através do «air gap».
- Nos casos em que não seja possível um isolamento total, desenvolva a capacidade de restabelecer rapidamente os sistemas vitais, reforce a fronteira da OT e considere a utilização de diodos de dados ou soluções entre domínios para fluxos de dados controlados.
Como o CI Fortify classifica os controlos de separação
O parecer conjunto não trata todos os controlos de separação da mesma forma. A tabela abaixo resume a posição de cada controlo nas orientações e o que isso significa na prática.
Controlo | Posição nas orientações | O que isso significa na prática |
Separação física e isolamento | A forma mais eficaz de proteção; condição prévia para o isolamento físico | Não há switches, routers, multiplexadores nem recursos de computação partilhados entre as redes OT e as redes não OT |
Meios dedicados para sistemas vitais | Permite o isolamento entre locais distribuídos | Par de fibras dedicadas ou comprimentos de onda CWDM não partilhados com sistemas não essenciais |
Encriptação dedicada em ligações de operadora | Isolamento eficaz nos casos em que as ligações de transporte são inevitáveis | MACsec ou IPsec num dispositivo dedicado; nunca encriptação integrada em dispositivos OT |
Diodos de dados e soluções entre domínios | Transferência de alta segurança que permite que alguns fluxos de dados continuem durante um período prolongado de isolamento | Conceba, configure e faça a manutenção com a orientação de especialistas; um díodo mal configurado pode interromper os processos de handshake |
VLANs, MPLS, listas de acesso IP, SDN | Apenas separação lógica; medida provisória | Planear um procedimento para o isolamento físico ou criptográfico |
Concebido para o isolamento: uma mentalidade que antecede OT Security moderna
Muito antes de a cibersegurança industrial se ter tornado uma disciplina, muitos ambientes operacionais foram concebidos para resistir à perda de conectividade. As primeiras redes de telecomunicações partiam do princípio de uma dependência externa limitada, e a recuperação baseava-se em cópias de segurança offline comprovadamente fiáveis e em reconstruções controladas. O CI Fortify apela às infraestruturas críticas para que recuperem essa mentalidade.
O teste operacional é simples. Se fosse necessário interromper imediatamente a conectividade com redes externas, o serviço crítico continuaria a funcionar em segurança num estado operacional mínimo? Se se perdesse a confiança no ambiente, seria possível reconstruir rapidamente os sistemas vitais, sem recorrer à improvisação?
Por que a preparação para o isolamento de redes operacionais é importante para além das equipas de segurança
A preparação para o isolamento da OT é uma capacidade operacional, e não apenas um controlo de segurança, porque o isolamento da OT interrompe os processos empresariais que se desenvolveram em torno da conectividade. O isolamento afeta toda a organização:
- Continuidade operacional
- Modelos de acesso de fornecedores e manutenção remota
- Automação e integrações entre domínios
- Processos de resposta a incidentes
- Governança e prestação de contas regulamentar
O planeamento da resiliência requer uma responsabilidade operacional clara, processos manuais documentados e uma autoridade de decisão definida. Para os CISOs (Diretores de Segurança da Informação), os responsáveis de engenharia e os operadores, estar preparado significa ser capaz de responder a quatro perguntas:
- Que sistemas continuam a funcionar em condições de isolamento?
- Quais são os serviços que apresentam degradação ou falham
- Que tarefas têm de ser realizadas manualmente
- A rapidez com que a confiança pode ser restabelecida através de reconstruções
Um ponto de partida prático: o mapa de controlo da resiliência de uma página
Um mapa de controlo da resiliência de uma página transforma o CI Fortify de um guia num instrumento operacional. O objetivo é dispor de uma única página e de uma lista de lacunas que apoie o planeamento, as decisões de investimento e as discussões de auditoria.
- Defina o estado mínimo de funcionamento. Para cada serviço crítico, estabeleça o estado mínimo aceitável que garanta a segurança e o funcionamento essencial, incluindo a meta de prestação de serviços para os clientes críticos.
- Identifique os sistemas OT vitais e os sistemas de apoio. Nem todos os sistemas são vitais. Atribua um responsável claro a cada um dos que o são.
- Identifique pontos de isolamento e dependências. Descubra onde é possível implementar o isolamento e quais as dependências que falham quando isso acontece. Por exemplo, a perda de uma fonte NTP pode causar um desvio do relógio da ordem dos milissegundos, o que desestabiliza os clusters de alta disponibilidade e desencadeia transições de falha.
- Estabeleça limites e competências. Defina os fatores desencadeantes para o isolamento parcial e total, associe-os ao plano de resposta a incidentes e indique quem tem competência para agir.
- Planeie as operações manuais. Atribua cada tarefa manual a um responsável. Contacte os fornecedores com antecedência para saber quais as soluções alternativas, uma vez que o apoio dos fornecedores será muito procurado durante uma crise.
- Defina a telemetria mínima de saída. Decida o que deve continuar a sair da zona isolada, como a monitorização de segurança, os alertas de segurança, os registos e a replicação do histórico.
- Verifique se está tudo pronto para a reconstrução. Mantenha cópias de segurança fora de linha, testadas e comprovadamente em bom estado do firmware, das configurações e dos processos, verificadas como isentas do malware que causou a interrupção do serviço.
- Documente tudo numa única página. Inclua os serviços essenciais e o estado mínimo de funcionamento, os sistemas vitais e os seus responsáveis, os pontos de isolamento e as dependências, os limiares e as competências, o plano de operações manuais, os dados mínimos a transmitir e as lacunas na preparação para a recuperação.
CI Fortify e a plataforma « MetaDefender »
A Plataforma « MetaDefender » é a plataforma de cibersegurança baseada em IA da OPSWAT destinada à proteção de infraestruturas críticas, e suporta ambas as funcionalidades do CI Fortify: preparação para o isolamento e reconstrução fiável. No contexto do isolamento, o teste consiste em verificar se a empresa consegue manter os serviços críticos em funcionamento de forma segura. No contexto de baixa confiança, o teste consiste em verificar se consegue reconstruir sistemas vitais com rapidez.
Ao longo de duas décadas, a transformação digital tornou os setores mais eficientes e mais interligados. O CI Fortify vem lembrar-nos de que a resiliência também requer a capacidade de funcionar com menos conectividade.
Aplicar a segmentação e manter o isolamento
MetaDefender Industrial Firewall é a firewall industrial d OPSWAT, concebida para proteger redes industriais através de inspeção sensível aos protocolos, segmentação baseada em zonas e prevenção de ameaças em tempo real. Concebida para ambientes ICS (sistemas de controlo industrial), OT e SCADA (Controlo de Supervisão e Aquisição de Dados), opera nas camadas 2 a 3.5 do Modelo de Purdue, mais próximas do processo físico.
Firewall O Modo de Aprendizagem monitoriza o tráfego normal e gera políticas que refletem as operações legítimas, para que os limites de isolamento possam ser definidos e aplicados sem interromper a produção. A inspeção profunda de pacotes específica para cada protocolo abrange Modbus, EtherNet/IP, S7Comm, DNP3, OPC-UA, BACnet, PROFINET e outros, de modo a que apenas as comunicações autorizadas e essenciais sejam mantidas quando o isolamento é ativado.
O hardware reforçado adapta-se a ambientes industriais adversos, e o suporte a IPsec e OpenVPN nas versões mais recentes permite a comunicação encriptada entre redes segmentadas ou isoladas, quando é necessário um acesso controlado por parte dos fornecedores ou a coordenação entre vários locais durante a recuperação.
Controlar os fluxos de dados através das fronteiras de confiança
O parecer conjunto aponta os diodos de dados e as soluções entre domínios como a forma mais segura de manter a circulação de alguns dados durante períodos prolongados de isolamento. MetaDefender NetWall é a família de diodos de dados e gateways de segurança da OPSWAT, concebida para permitir a transferência segura de dados entre redes com diferentes classificações de segurança, ao mesmo tempo que protege ambientes críticos contra ameaças transmitidas pela rede.
MetaDefender NetWall A tecnologia de díodos óticos proporciona uma transferência unidirecional imposta pelo hardware, pelo que não existe qualquer caminho roteável de regresso à zona protegida, enquanto a telemetria crítica para a segurança, as ligações temporárias e os dados operacionais fluem numa única direção. O « NetWall » suporta protocolos OT, tais como Modbus, OPC, DNP3 e IEC 104, juntamente com o reencaminhamento NTP, o que ajuda a preservar a sincronização horária quando a fonte de tempo da empresa fica indisponível.
MetaDefender O Diode X™ é a solução segura de transferência unidirecional de ficheiros d OPSWAT, que combina a transferência unidirecional com o Metascan™ Multiscanning e a tecnologia Deep CDR™ para ficheiros que têm de atravessar um limite de confiança. MetaDefender Managed File Transfer suporta a troca segura entre equipas internas, prestadores de serviços e zonas segmentadas, e todos os ficheiros passam pela tecnologia Deep CDR™, pelo Metascan Multiscanning e pela tecnologia Proactive DLP™ antes de entrarem num ambiente protegido.
As orientações salientam ainda que os díodos e as soluções entre domínios só proporcionam um elevado nível de segurança quando concebidos, configurados e mantidos corretamente, e recomendam que se recorra ao aconselhamento de especialistas antes da implementação.
Colmatar a lacuna do « Media » removível
O parecer conjunto alerta para o facto de os locais isolados dependerem de suportes removíveis para ultrapassar a barreira física e de os equipamentos utilizados para verificar esses suportes poderem deixar de receber atualizações. OMetaDefender Kiosk™ é a solução de segurança para suportes removíveis da OPSWAT, destinada a impedir que ameaças provenientes de suportes periféricos entrem em ambientes críticos, verificando e desinfectando ficheiros antes de estes chegarem a uma rede protegida.
Recriar a partir de fontes fiáveis
Antes de qualquer cópia de segurança, imagem de firmware, ficheiro de configuração ou atualização de software ser utilizada para restaurar um ambiente comprometido, este deve estar livre do malware que causou o incidente. O MetaDefender Storage Security analisa os ficheiros armazenados com vários motores antimalware em simultâneo, utilizando o Metascan Multiscanning, neutraliza ameaças ocultas em mais de 200 tipos de ficheiros com a tecnologia Deep CDR™ e realiza avaliações de vulnerabilidade baseadas em ficheiros em armazenamentos locais, híbridos e na nuvem.
MetaDefender Storage Security Integra-se com NAS compatíveis com SMB e NFS, NetApp, Dell EMC, Amazon S3 e Microsoft Azure. As verificações periódicas e em tempo real garantem a integridade dos cópias de segurança ao longo do tempo, e não apenas no momento do armazenamento.
Como a plataforma « MetaDefender » se relaciona com o CI Fortify
Requisito do CI Fortify | MetaDefender |
Segmentar os sistemas vitais e aplicar pontos de isolamento | MetaDefender Industrial Firewall |
Manter o fluxo de dados essenciais numa única direção durante o isolamento | MetaDefender NetWall, MetaDefender Diodo X |
Controlar a troca de ficheiros entre zonas segmentadas | MetaDefender Managed File Transfer |
Reduzir o risco associado aos suportes amovíveis através do «air gap» | MetaDefender Kiosk |
Manter a visibilidade dos ativos quando a ligação externa é interrompida | MetaDefender NDR, MetaDefender Industrial Firewall |
Recriar a partir de cópias de segurança, firmware e configurações comprovadamente válidos | MetaDefender Storage Security |
Em conjunto, estas soluções proporcionam aos operadores uma base em camadas para o alinhamento com o CI Fortify: segmentação obrigatória, fluxos de dados controlados, proteção contra ameaças veiculadas por ficheiros e pela rede e fluxos de trabalho de recuperação baseados em ativos verificados.
Quando utilizar a plataforma « MetaDefender » para o alinhamento com o CI Fortify
- Está a elaborar um plano de isolamento gradual: MetaDefender Industrial Firewall define e aplica pontos de isolamento sem interromper o tráfego de produção.
- Alguns dados têm de continuar a circular durante o isolamento: MetaDefender NetWall ou MetaDefender O Diode X é a solução ideal quando os dados de telemetria, os dados do histórico ou os ficheiros têm de atravessar a fronteira apenas num sentido.
- Os locais isolados dependem de suportes removíveis: MetaDefender Kiosk analisa e limpa os suportes antes de estes chegarem a uma rede protegida.
- É necessário comprovar que o sistema está pronto para a reconstrução: MetaDefender OStorage Security verifica se as cópias de segurança, as imagens de firmware e as configurações estão isentas de malware antes da restauração.
Prepare-se já para o isolamento
Com o parecer conjunto de julho de 2026, a preparação para o isolamento passou de uma recomendação regional para uma expectativa comum dos Cinco Olhos. Cada passo no sentido da separação e do isolamento reduz a superfície de ataque, e o objetivo final é claro: serviços críticos que continuam a funcionar quando tudo à sua volta está desligado.
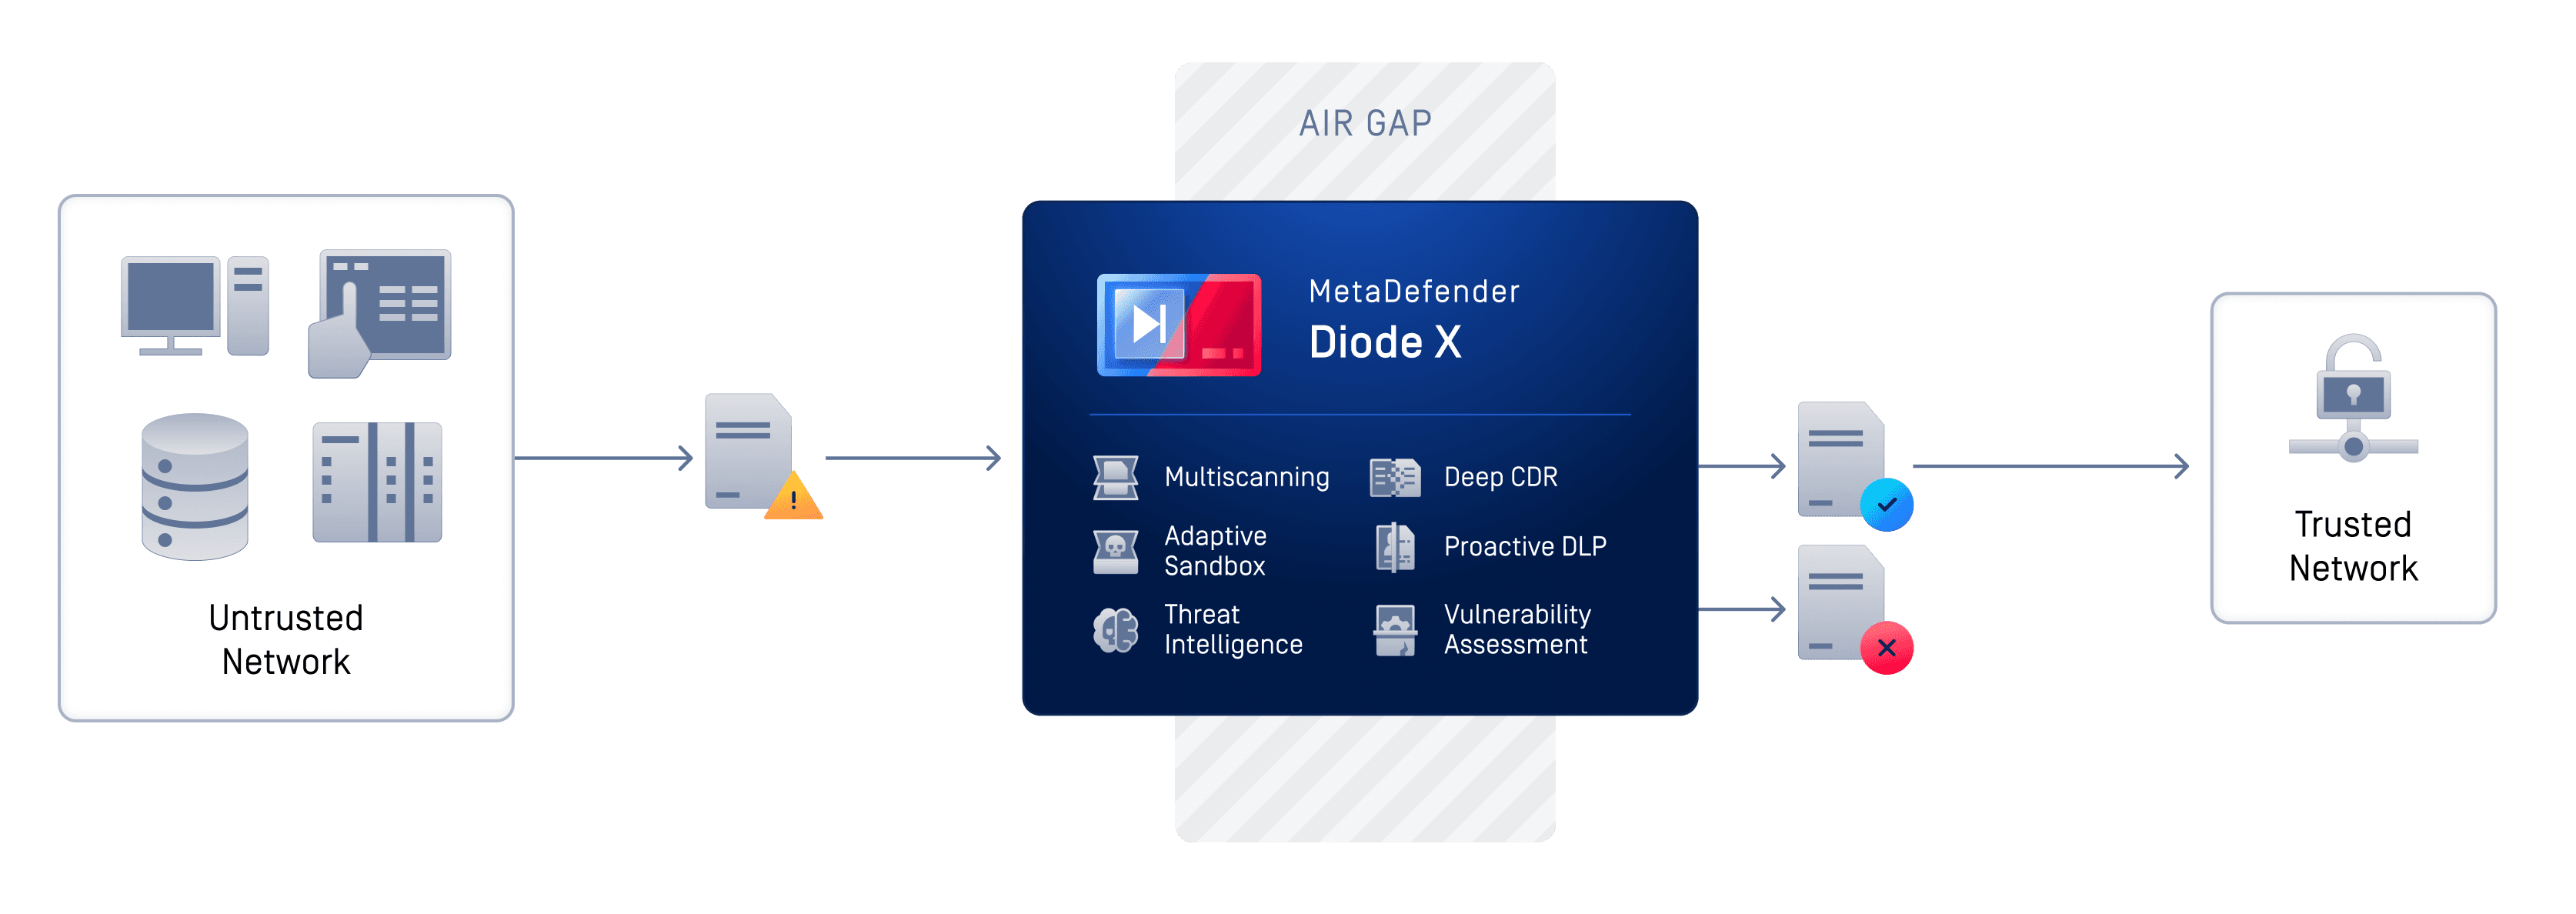
Em conjunto, estas soluções proporcionam uma base prática e em camadas para o alinhamento com o CI Fortify: aplicando a segmentação, controlando os fluxos de dados através das fronteiras de confiança, protegendo os sistemas críticos contra ameaças transmitidas por ficheiros e pela rede e garantindo que os fluxos de trabalho de cópia de segurança e recuperação se baseiam em ativos verificados e fiáveis.
Para os operadores de infraestruturas críticas que enfrentam ameaças cibernéticas em constante evolução e requisitos de resiliência, a criação de uma arquitetura OT preparada para o isolamento já não é opcional — é fundamental.
Descubra como OPSWAT podem ajudar a reforçar a resiliência da OT e a apoiar os princípios do CI Fortify — entre em contacto com um especialista ainda hoje.
Perguntas frequentes sobre o CI Fortify
O que é o CI Fortify?
O CI Fortify é um conjunto de orientações sobre a resiliência das infraestruturas críticas que solicita aos operadores que isolem os sistemas OT vitais e os sistemas de apoio de todas as outras redes e que os restabeleçam rapidamente a partir de fontes fiáveis. A ASD introduziu-o em outubro de 2025, e o parecer conjunto de julho de 2026 alargou a sua aplicação a todos os países da aliança Five Eyes.
Quem publicou as orientações de isolamento do CI Fortify?
A ASD liderou o relatório «CI Fortify: Conselhos para o isolamento de sistemas vitais», publicado a 28 de julho de 2026. A CISA, o NCSC-UK e o Centro Canadiano de Cibersegurança publicaram-no em conjunto, com o apoio do FBI, e o NCSC da Nova Zelândia figura como ponto de contacto para comentários.
O CI Fortify é obrigatório?
Não. O parecer conjunto indica que as suas afirmações do tipo «deve» representam as melhores práticas em matéria de cibersegurança e que os operadores devem consultar as obrigações regulamentares e juridicamente vinculativas aplicáveis na sua jurisdição. Trata-se de um ponto de referência prático para o planeamento, e não de um regulamento.
Durante quanto tempo os sistemas OT essenciais devem poder funcionar de forma isolada?
As orientações «CI Fortify» da ASD estabelecem como objetivo isolar os sistemas OT e de suporte vitais durante 3 meses, mantendo simultaneamente os serviços críticos. A iniciativa CIREN do Canadá adota o mesmo horizonte temporal, solicitando aos operadores de serviços essenciais que estejam preparados para isolar os sistemas por um período de até 3 meses.
Qual é a diferença entre «separação» e «isolamento» no CI Fortify?
A separação física significa que as redes OT não partilham qualquer infraestrutura ativa, como switches, routers ou recursos informáticos, com redes não OT. O isolamento é a capacidade de desligar esses sistemas e mantê-los a funcionar de forma independente. A separação é um pré-requisito para o isolamento físico.
As VLANs são suficientes para cumprir os requisitos do CI Fortify?
Não. O parecer conjunto descreve as VLANs, o MPLS, as listas de acesso IP e as redes definidas por software como controlos administrativos ou lógicos que proporcionam uma segregação minimamente eficaz. Os operadores podem utilizá-los como medidas provisórias, mas não devem considerá-los uma solução a longo prazo.
Qual é o papel dos díodos de dados no CI Fortify?
Os díodos de dados e as soluções entre domínios permitem que alguns fluxos de dados continuem entre redes críticas e não críticas durante períodos prolongados de isolamento, com maior garantia do que os gateways padrão. As orientações recomendam a sua utilização nos casos em que não seja possível alcançar um isolamento total e aconselham a procura de apoio especializado, uma vez que um díodo implementado incorretamente pode interromper os processos de estabelecimento de ligação do protocolo.