A gestão dos controlos de segurança em ambientes distribuídos exige mais do que a simples implementação de ferramentas de proteção. Os operadores de infraestruturas críticas necessitam de uma forma fiável de supervisionar as configurações, monitorizar as operações e manter uma administração consistente em vários locais e sistemas.
A gestão de soluções de segurança proporciona um modelo operacional centralizado para gerir estes controlos em grande escala. My O OPSWAT™ Central Management aplica esta abordagem aos ambientes « OPSWAT », proporcionando às implementações MetaDefender™ compatíveis uma camada de gestão unificada que abrange os ambientes de TI, OT, locais e isolados.
- Principais conclusões
- Por que razão é um desafio gerir soluções de segurança em locais distribuídos
- Como a « OPSWAT » aplica a gestão de soluções de segurança
- O que My ,OPSWAT eCentral Management fazem em cada site
- Quando utilizar My OPSWAT Central Management
- Como a gestão centralizada de soluções de segurança contribui para a conformidade e a resiliência
- Tópicos relacionados
- Perguntas mais frequentes
Principais conclusões
- As instalações remotas e distribuídas tornam os controlos de segurança mais difíceis de gerir. Lacunas de visibilidade, ferramentas fragmentadas e fluxos de trabalho manuais podem fazer com que as instâncias implementadas fiquem com configurações inconsistentes ou software desatualizado.
- A gestão centralizada de soluções de segurança transfere a administração de rotina para uma camada de gestão partilhada. As equipas podem manter o controlo, a monitorização e a aplicação de políticas em todas as implementações suportadas, sem terem de administrar cada local separadamente.
- A supervisão centralizada deve preservar as medidas de segurança da OT. Secure Os ambientes e segmentados continuam a depender de uma sincronização controlada, de procedimentos de atualização aprovados e de restrições operacionais locais, em vez de uma conectividade ampla e permanente entre locais.
- My OPSWAT Central Management aplica este modelo de gestão aos produtos « OPSWAT » suportados, proporcionando aos administradores um único local para visualizar, operar e gerir as MetaDefender implementações em diversos modelos de implementação e condições operacionais.
Por que razão é um desafio gerir soluções de segurança em locais distribuídos
É difícil manter a consistência nas implementações de segurança distribuídas.
Estes abrangem frequentemente instalações de produção, subestações, estações de tratamento, escritórios remotos e ambientes operacionais onde o acesso físico de rotina é limitado.
Quando cada site ou instância de produto é gerido através de uma consola separada, a sua equipa perde uma visão completa do que está implementado, do que está atualizado e do que requer atenção.
Lacunas de visibilidade e supervisão fragmentada
As lacunas de visibilidade dificultam a monitorização consistente das instâncias de segurança distribuídas. De acordo com o Relatório «SANS State of ICS/OT Security » de 2025, apenas cerca de 13% das organizações afirmam ter visibilidade total sobre o sistema ICS/OT.
Em locais remotos ou não tripulados, a visibilidade limitada pode fazer com que as instâncias fiquem desatualizadas, se desviem das linhas de base aprovadas e deixem de enviar relatórios sem que isso seja detetado de imediato.
A fragmentação das ferramentas acrescenta mais uma camada de complexidade. Um inquérito global de 2025 realizado pelo IBM Institute for Business Value a 1 000 executivos revelou que as organizações utilizam, em média, 83 soluções de segurança de 29 fornecedores. Mais de metade dos executivos (52 %) identificou a complexidade como o maior obstáculo às operações de segurança.
Cada consola adicional é um local onde uma solução implementada pode passar despercebida, sem ser gerida.
Fluxos de trabalho manuais de gestão, local a local
A gestão manual transforma a administração de rotina em trabalho operacional repetitivo. Os operadores de infraestruturas críticas podem ter ferramentas distribuídas por várias instalações, enquanto as equipas responsáveis por elas podem não ter acesso físico regular a todos os locais.
A carga de trabalho aumenta a cada implementação:
- Os administradores locais aplicam exceções pontuais que se desviam da linha de base aprovada
- Os responsáveis pela resposta a incidentes devem determinar qual a consola, o proprietário e a política que se aplicam a uma instância afetada
- A elaboração de relatórios exige, muitas vezes, a combinação manual de dados provenientes de sistemas distintos
Em vez de gerir o ambiente como um todo, a vossa equipa mantém-no atualizado através de inícios de sessão repetidos, consolidação de relatórios, coordenação local e, por vezes, viagens.
Quanto maior for a área ocupada pelas instalações, mais difícil será manter esse modelo operacional.
Como a « OPSWAT » aplica a gestão de soluções de segurança
OPSWAT aplica a gestão de soluções de segurança através doMy OPSWAT™ Central Management, a camada de controlo das soluções OPSWAT . Proporciona aos administradores um único ponto de acesso para monitorizar, operar e gerir as implementações MetaDefender™ suportadas em ambientes distribuídos.
A plataforma responde a vários requisitos práticos para implementações distribuídas de MetaDefender :
Requisitos | Como é que My ,OPSWAT eCentral Management ajudam? |
Inventário centralizado | Manter um registo das instâncias implementadas, incluindo a versão, a configuração, o estado da licença e o estado de funcionamento. |
Suporte em ambiente isolado | Gerir ambientes isolados sem eliminar as medidas de segurança que os separam de outras redes. |
Orquestração remota | Coordenar as atualizações dos produtos suportados e as ações de gestão sem ter de se deslocar a cada local. |
Gestão da configuração | Aplicar e manter as políticas de configuração de forma consistente em todas as implementações suportadas. |
Em vez de ter de reunir as informações sobre o ambiente a partir de consolas separadas, a sua equipa trabalha a partir de uma única visão do que está implementado, do que está atualizado e do que requer atenção.
O que My ,OPSWAT eCentral Management fazem em cada site
My OPSWAT Central Management é a plataforma de gestão centralizada de segurança d OPSWAT, que proporciona visibilidade unificada, aplicação de políticas e relatórios de conformidade em todas as implementações d MetaDefender em TI, OT, no local e ambientes isolados.
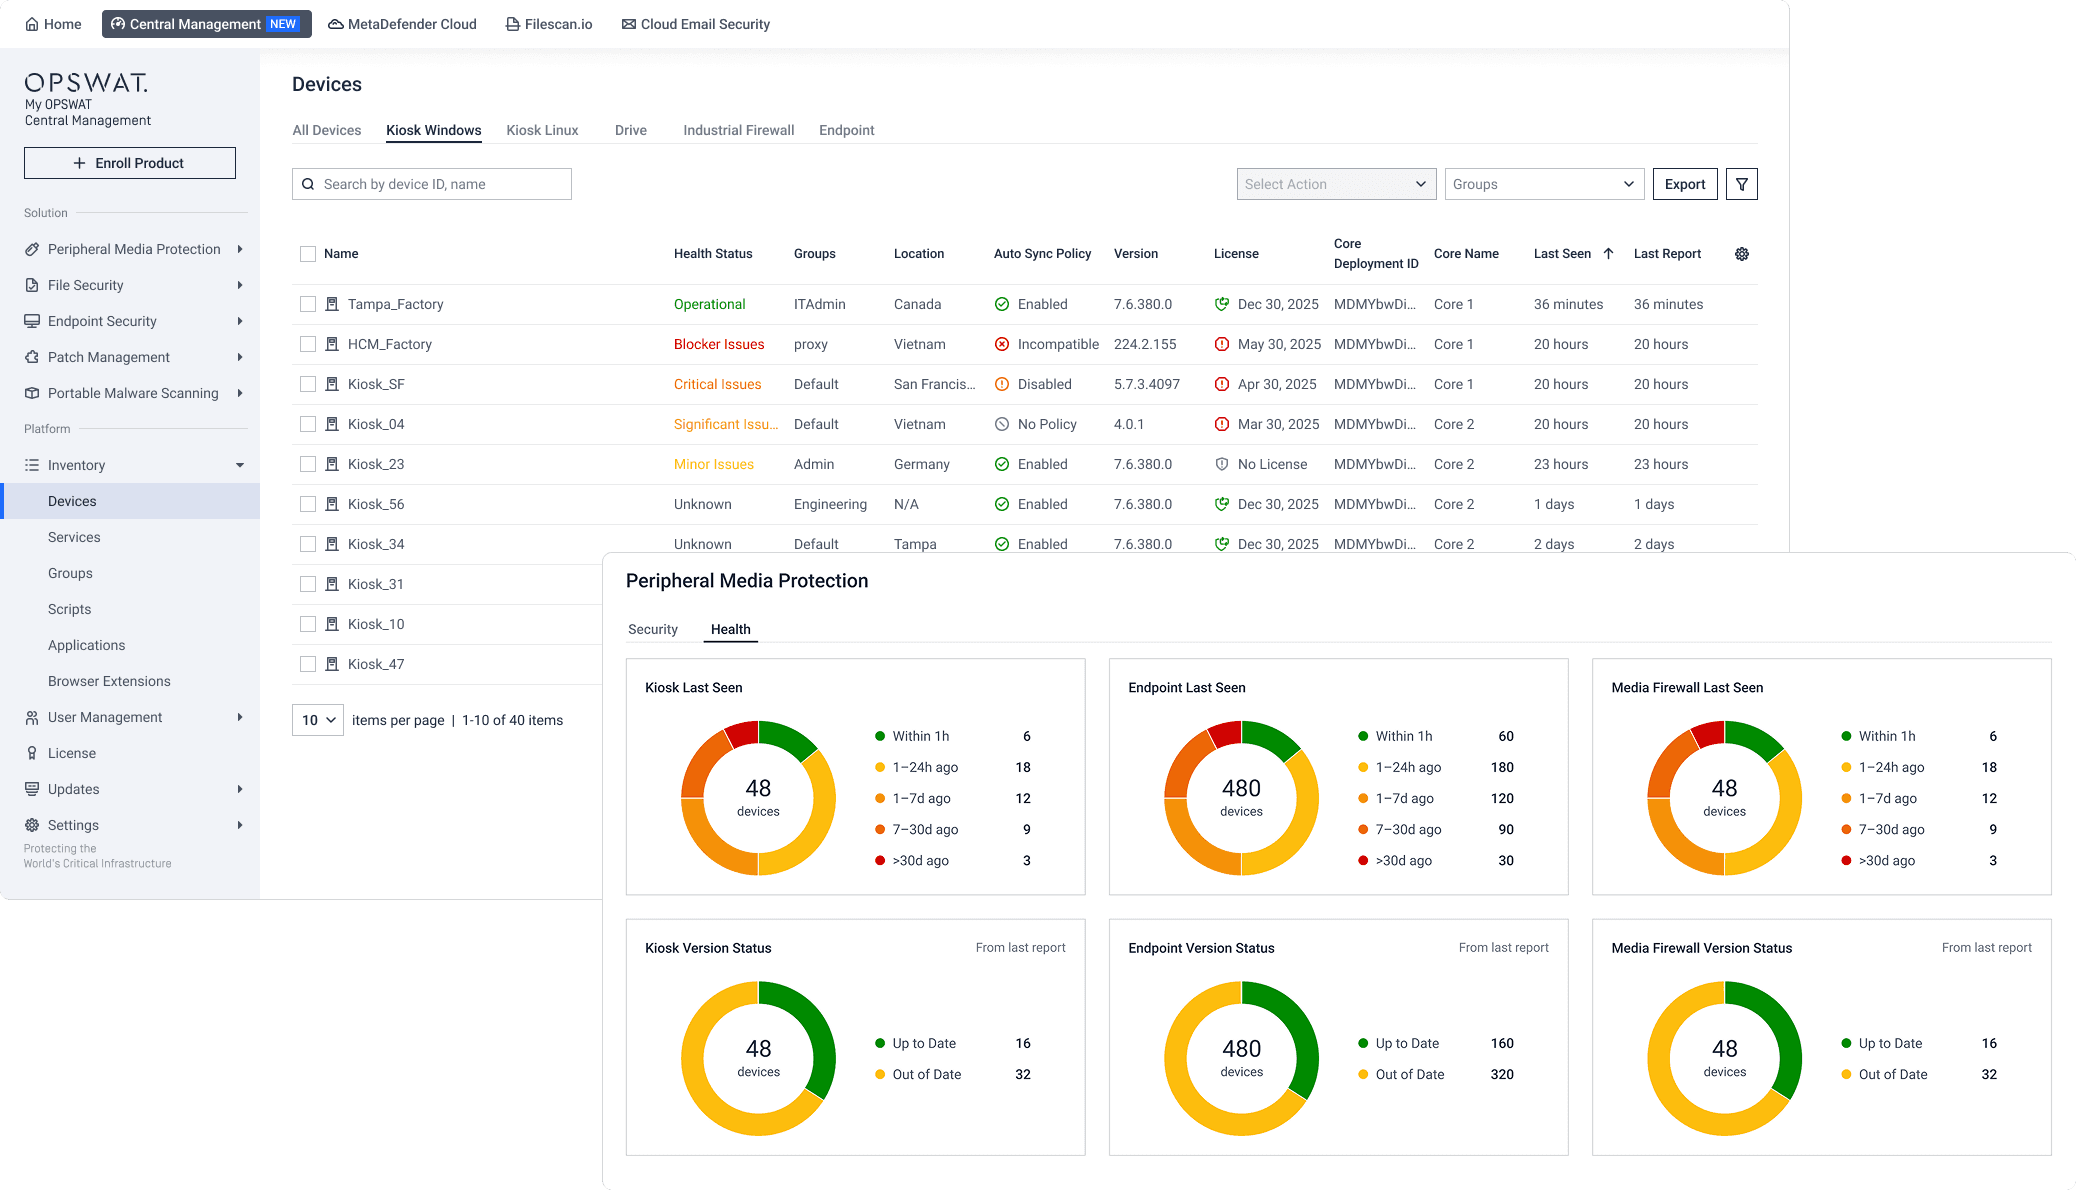
Gestão centralizada do inventário e monitorização do estado dos equipamentos
A gestão centralizada do inventário e a monitorização do estado mantêm um registo fiável de todas as instâncias do MetaDefender implementadas, incluindo a versão, a configuração, o estado da licença e o último registo de atividade. A telemetria de estado proveniente de cada local pode detetar desvios, erros e interrupções antes que estes se transformem em incidentes.
Por exemplo, uma fábrica de produção inteligente do Sudeste Asiático utilizou My OPSWAT Central Management para unificar a monitorização de dispositivos num campus com 450 000 pés quadrados, proporcionando às equipas de segurança uma visão consolidada dos terminais e sistemas de produção, em vez de depender de ferramentas de monitorização isoladas.
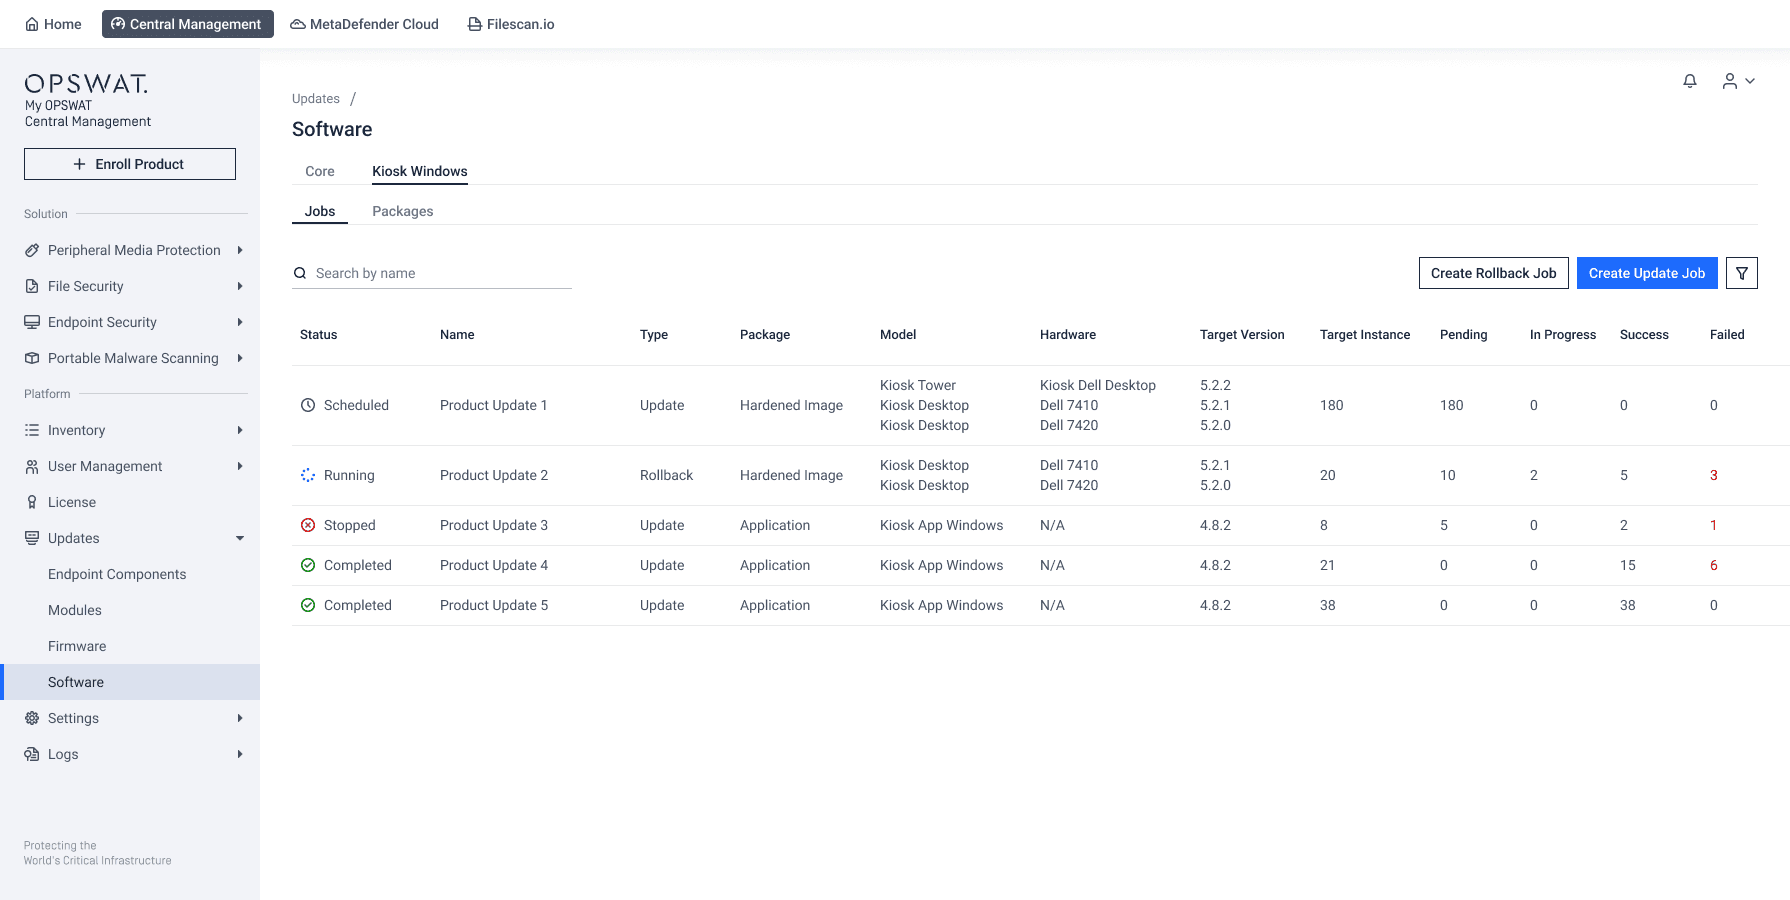
Gestão de Produtos à Distância
A gestão remota de produtos oferece às equipas de segurança uma forma de gerir as implementações suportadas sem depender do acesso local de rotina. Os administradores podem utilizar uma consola central para coordenar atualizações de aplicações, recolher registos e pacotes de suporte, monitorizar o estado das instâncias e gerir as atividades de implementação em ambientes de difícil acesso.
A consolidação desses fluxos de trabalho reduz a necessidade de repetir o mesmo processo administrativo em cada local. As equipas podem coordenar a manutenção e a resolução de problemas numa implementação distribuída, sem deixar de ter em conta os requisitos operacionais de cada local.
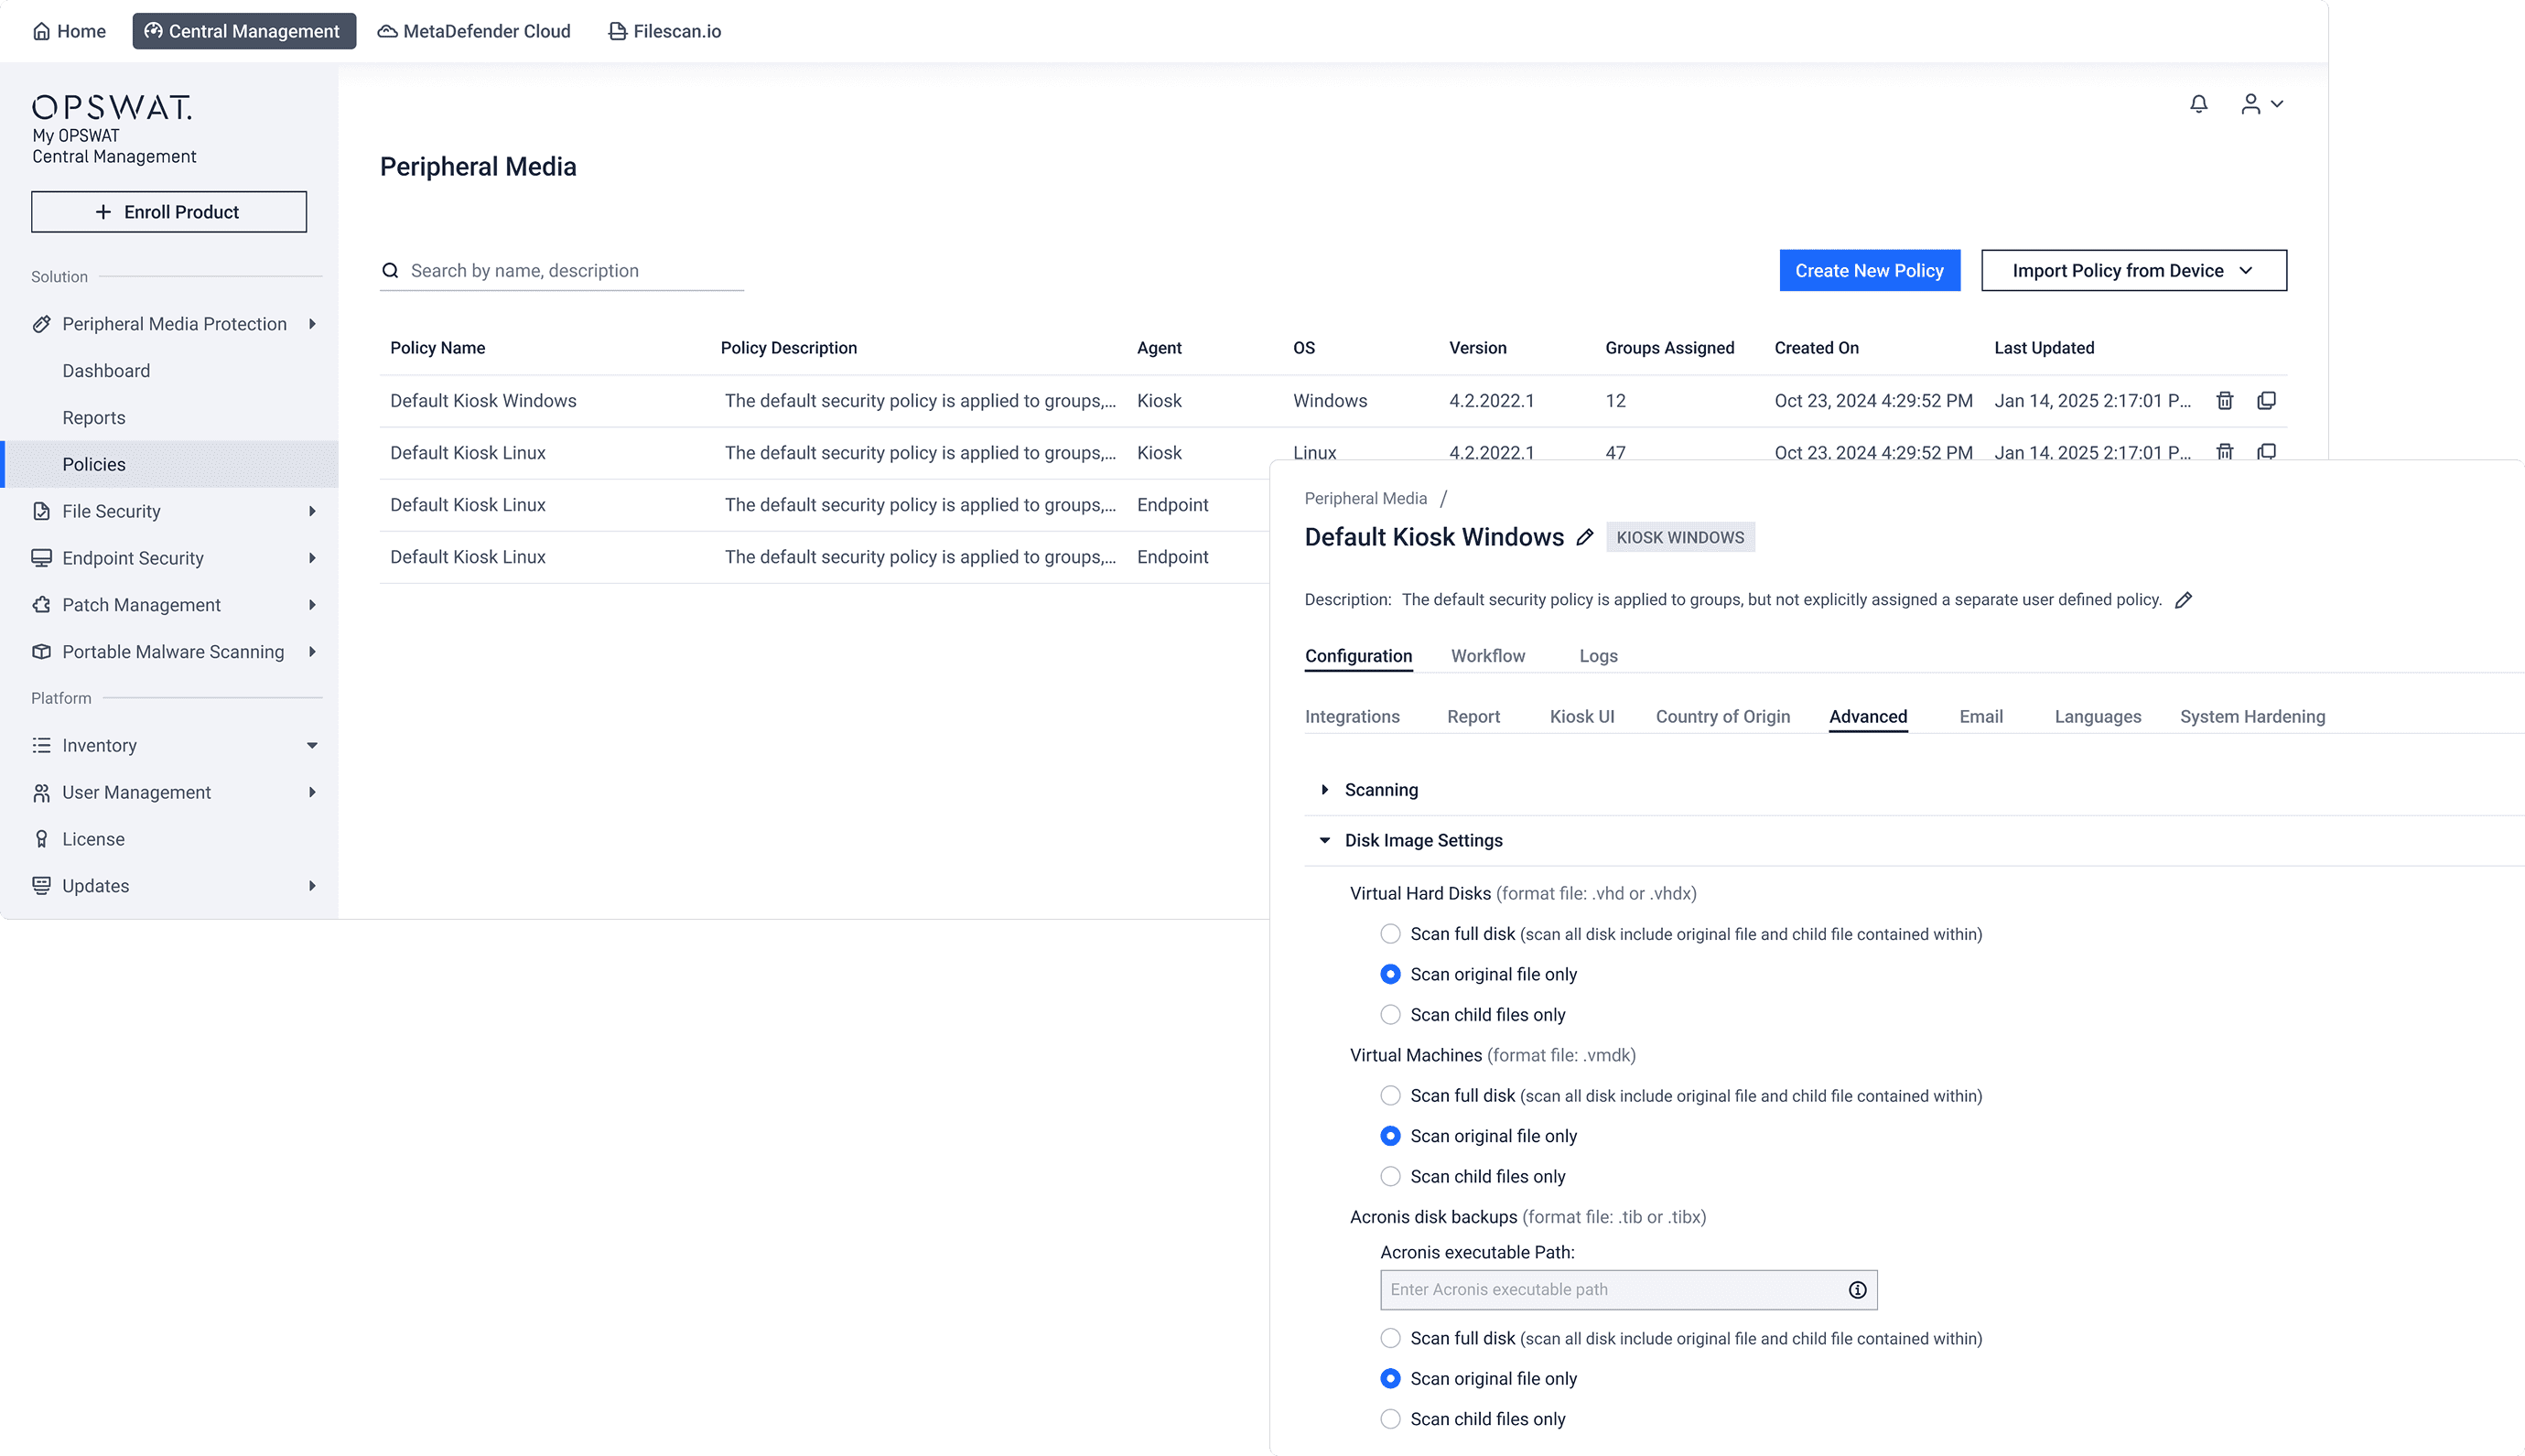
Gestão da configuração em grande escala
A gestão de configurações em grande escala permite aos administradores definir, implementar e manter as definições de segurança em todas as instâncias do MetaDefender ligadas a partir de uma consola centralizada. Em vez de configurarem manualmente cada implantação, site a site, as equipas de segurança podem padronizar políticas, atualizar configurações, manter uma proteção consistente e coordenar alterações de configuração em ambientes na nuvem, locais e isolados.
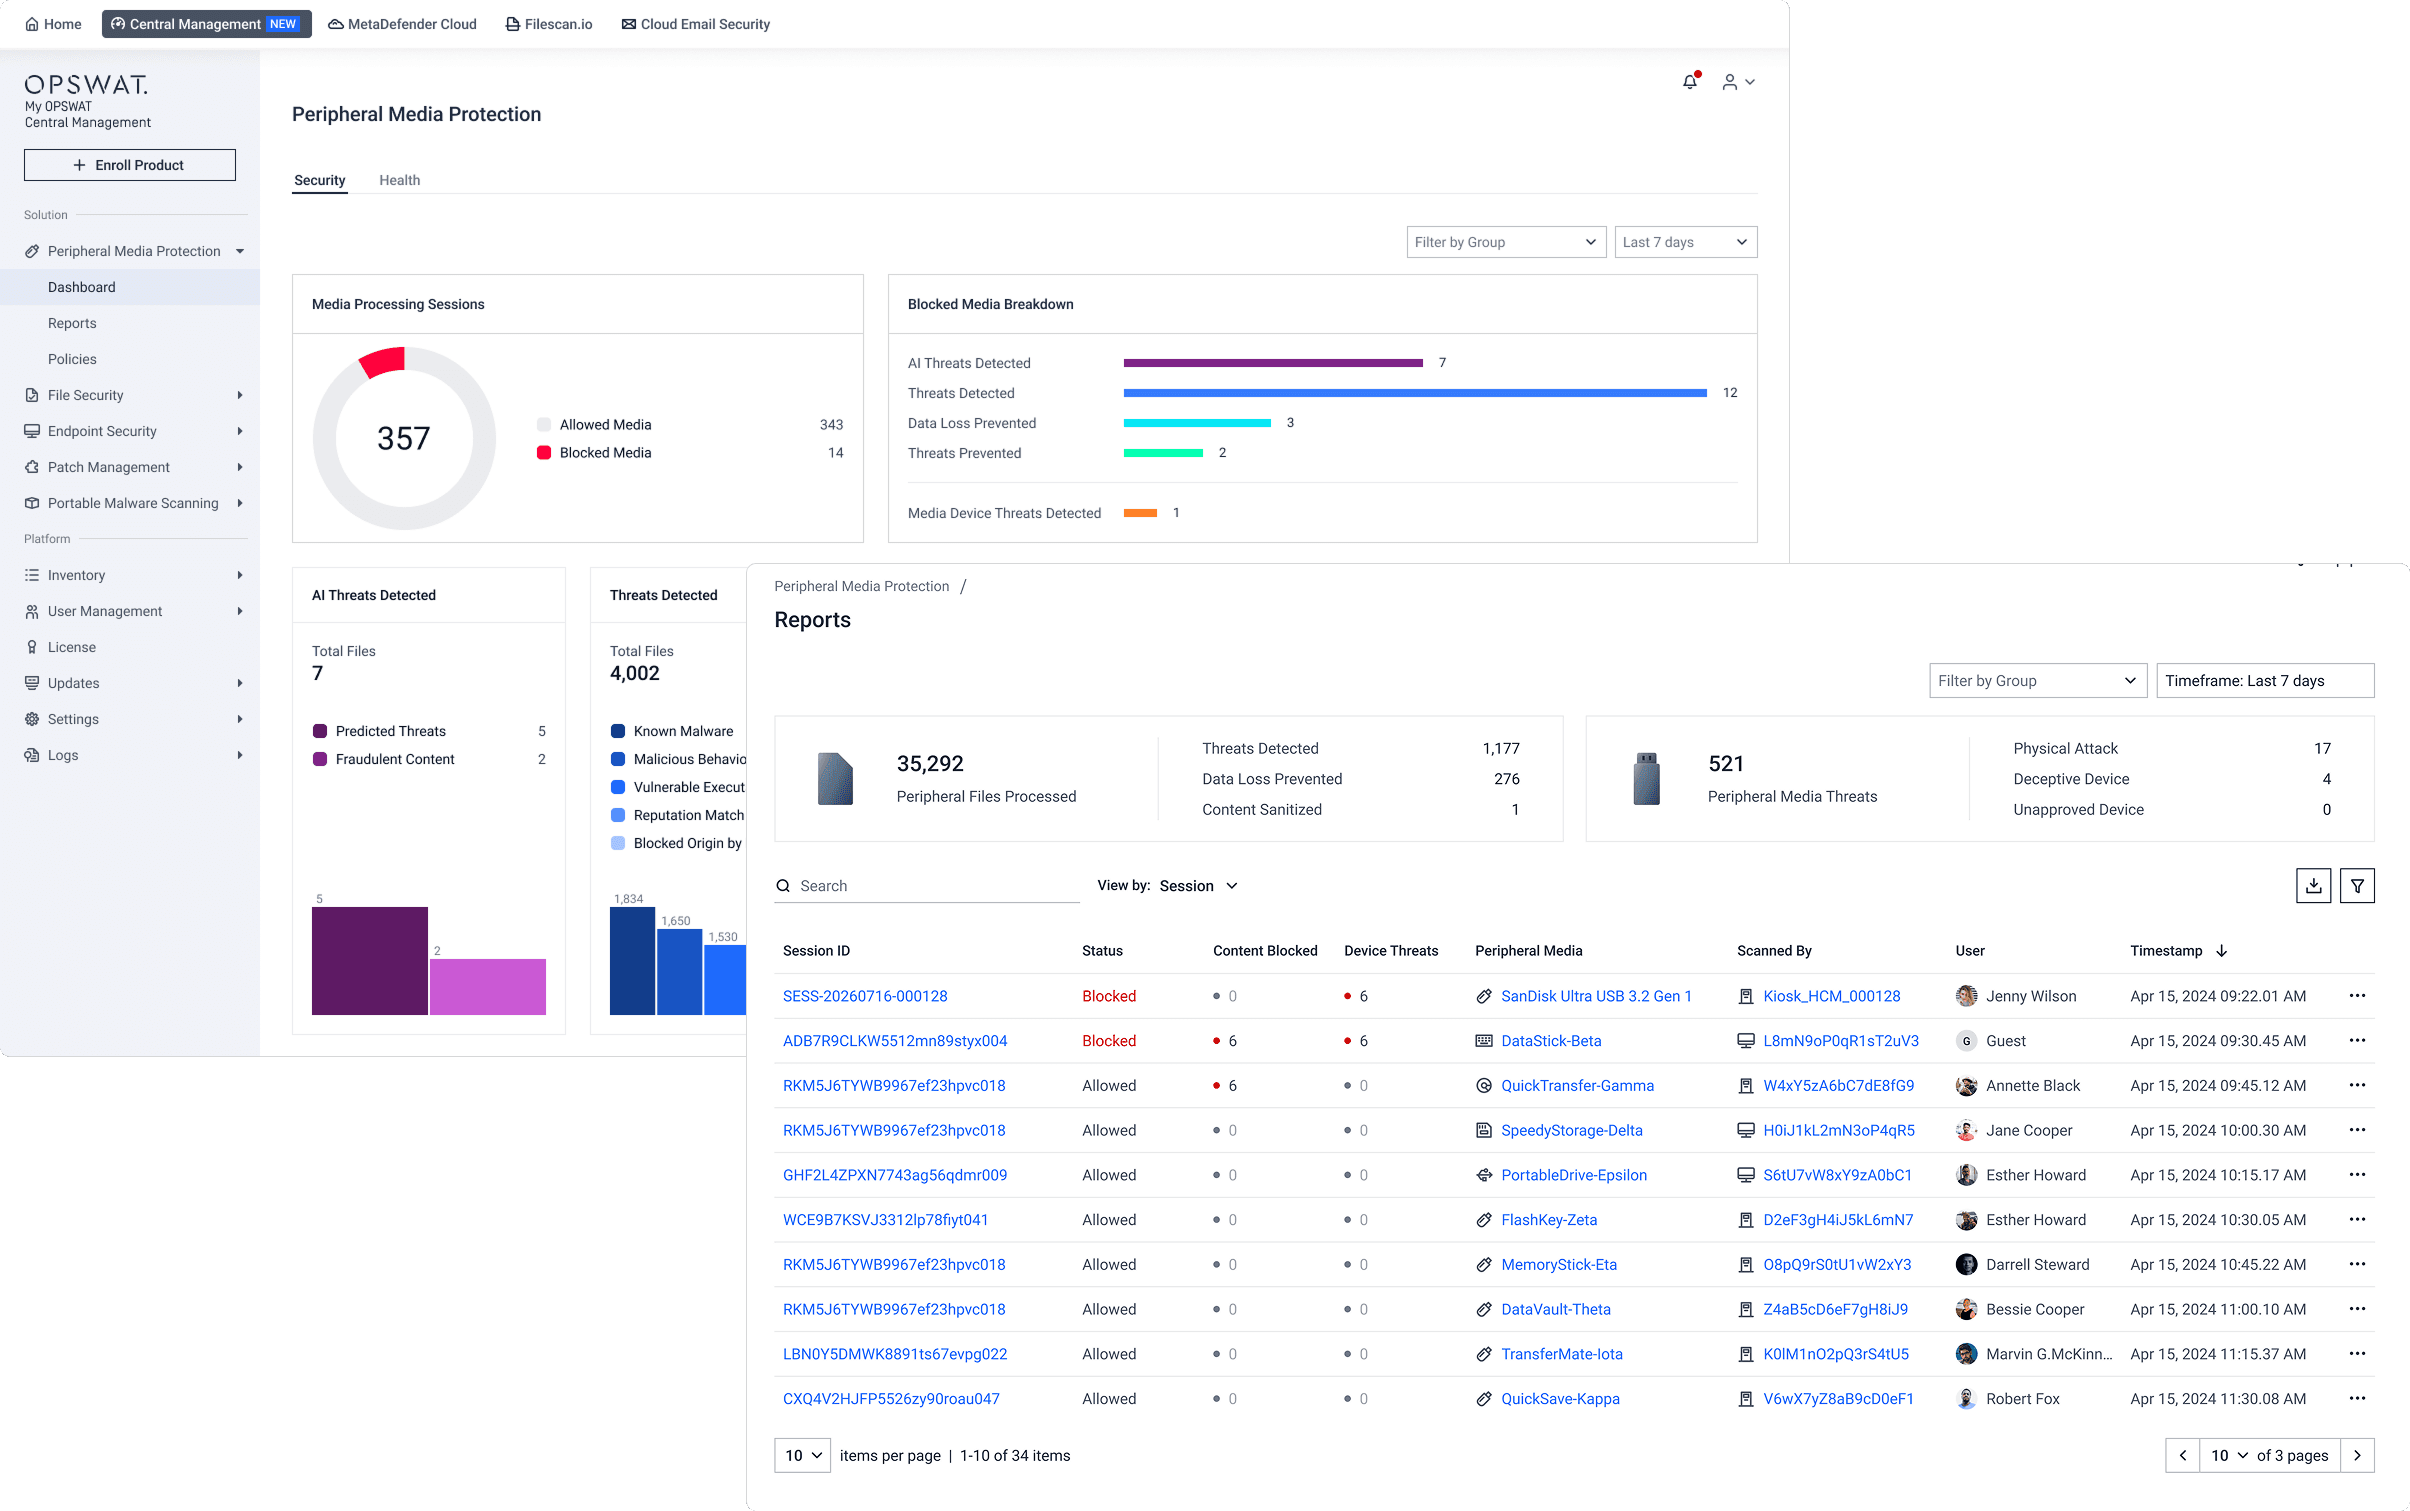
Agregação de relatórios de análise e dados de risco
A agregação de relatórios de análise e dados de risco reúne as informações provenientes dos produtos « MetaDefender » ligados numa visão operacional partilhada. As equipas de segurança podem comparar a atividade de deteção, o estado das políticas e outros dados comunicados entre as diferentes localizações, em vez de analisarem cada local isoladamente.
O contexto inter-instalações pode ajudar as equipas a identificar alterações invulgares no volume de deteções, violações recorrentes das políticas ou locais que requerem atenção adicional. Uma camada de relatórios consistente também proporciona aos auditores e às equipas de segurança evidências comparáveis entre instalações, em vez de relatórios separados elaborados a partir de diferentes processos locais.
Quando utilizar My OPSWAT Central Management
My OPSWAT Central Management foi concebido para organizações que gerem implementações do MetaDefender com suporte em locais de difícil acesso, com ligações irregulares ou sensíveis do ponto de vista operacional. É especialmente útil quando as equipas:
- Operar dezenas ou centenas de instâncias do MetaDefender em locais que não podem ser visitados regularmente, tais como plataformas offshore, subestações ou estações de tratamento remotas.
- Perda de tempo com a alternância entre consolas durante a resposta a incidentes, uma vez que não existe uma vista única que mostre qual a instância que se encontra em bom estado, atualizada e em conformidade com a política neste momento.
- Implementar atualizações ou alterações de configuração em vários locais ao mesmo tempo e necessitar de uma implementação e reversão por fases, em vez de uma implementação manual, local a local.
- Gerir um conjunto de locais ligados, ligados de forma intermitente e isolados, cada um dos quais necessita de um caminho de dados diferente para aceder ao mesmo inventário central.
- Investigar o percurso de um ficheiro numa implementação do OPSWAT , incluindo onde o ficheiro entrou, quais os produtos OPSWAT que o processaram, o que aconteceu em cada etapa e se o ficheiro sofreu alterações ao longo do percurso. Consulte o blog «Registo de Auditoria de Ficheiros» para mais detalhes.
Como a gestão centralizada de soluções de segurança contribui para a conformidade e a resiliência
A gestão centralizada de soluções de segurança gera os registos atribuíveis e com data e hora de que dependem as auditorias de conformidade e as investigações de incidentes. Uma plataforma pode apoiar essas auditorias, mas isso não garante automaticamente a conformidade.
Os relatórios padronizados substituem os pedidos repetidos aos administradores locais de capturas de ecrã, folhas de cálculo e registos exportados, e as definições consistentes dos dados tornam as provas de auditoria comparáveis entre instalações e regiões. Para os operadores de infraestruturas críticas que trabalham com quadros de referência como as orientações do NIST ou o NERC CIP, um inventário fidedigno das soluções de segurança implementadas torna-se a base sobre a qual se assenta o resto do programa de conformidade.
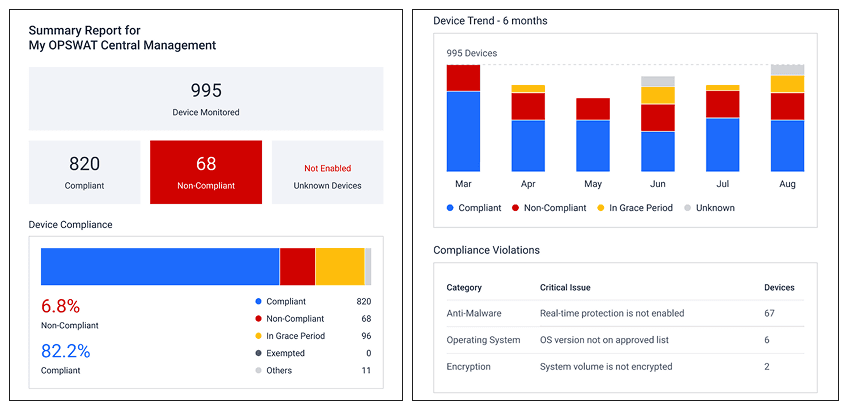
My OPSWAT Central Management proporciona essa base para implementações distribuídas do MetaDefender , oferecendo às equipas de TI, OT e aos locais isolados (air-gapped) um único ponto de inventário, monitorização do estado e controlo de políticas. Fale com um especialista da OPSWAT ou visite a página da solução emMy OPSWAT Central Management para ver como a gestão centralizada pode melhorar as suas operações de segurança.
Tópicos relacionados
A gestão centralizada de soluções de segurança proporciona às equipas o contexto necessário para gerir as implementações de segurança em locais remotos. O próximo passo consiste em compreender como essa visibilidade contribui para a monitorização contínua: detetar alterações, identificar comportamentos de risco e reduzir o tempo durante o qual os atacantes ou as atividades não geridas podem passar despercebidos.
Para uma análise mais aprofundada dessa vertente do mesmo desafio das operações de segurança, leia o artigo relacionado: O que é a monitorização contínua na cibersegurança e como implementá-la.
Perguntas mais frequentes
Que funcionalidades deve incluir uma plataforma centralizada de gestão de soluções de segurança?
No mínimo: um inventário fiável de todas as classes de ativos que implementa, monitorização do estado e da configuração, coordenação de atualizações remotas com implementação e reversão por fases, aplicação centralizada de políticas e relatórios agregados de análises e riscos. A plataforma deve também ser capaz de se expandir para milhares de locais sem um aumento proporcional do número de colaboradores administrativos.
De que forma a gestão centralizada de soluções de segurança deteta instâncias que ficam offline, cuja atualização falha ou que se desviam da configuração?
As plataformas centralizadas combinam o registo no momento da implementação, verificações contínuas e telemetria de estado para sinalizar instâncias que ficam offline, falham numa atualização ou se desviam da configuração de referência aprovada. Isto funciona para soluções que a plataforma já conhece, mas não para instâncias que nunca foram registadas. Por isso, uma instância que nunca foi registada necessita da descoberta de ativos para ser identificada. O valor reside na deteção destas condições na frota conhecida à medida que ocorrem.
A gestão centralizada funciona em locais isolados da rede ou com ligação intermitente?
Sim, mas o modelo de ligação difere do de um local com ligação contínua. Os locais isolados (air-gapped) e com ligação intermitente utilizam sincronização controlada, pacotes de atualização assinados e administração local, sendo que os registos e o estado são reconciliados com a consola central assim que uma janela de transferência aprovada for concluída.
Como é que uma plataforma centralizada de gestão de soluções de segurança se deve integrar com as ferramentas de segurança existentes?
Uma plataforma centralizada de gestão de soluções de segurança deve exportar identificadores de ativos estáveis, o estado de integridade e o estado das políticas para as plataformas SIEM ou SOAR que a equipa de segurança já utiliza, para que os analistas tenham acesso ao contexto do local e da propriedade durante a triagem de alertas, sem terem de mudar de consola.
De que forma a gestão centralizada de soluções de segurança apoia a elaboração de relatórios de conformidade?
A gestão centralizada de soluções de segurança gera registos atribuíveis e com data e hora relativas à configuração, à titularidade e ao estado das políticas, que substituem a recolha manual de provas em cada local. Estes registos apoiam a verificação dos controlos no âmbito de quadros normativos como as orientações do NIST e o NERC CIP, embora a conformidade continue a depender dos controlos e processos próprios da organização.
Qual é o primeiro passo para centralizar a gestão das soluções de segurança em locais distribuídos?
Comece por definir qual o sistema que servirá de referência em matéria de identidade, propriedade, configuração e estado de funcionamento e, em seguida, registe as instâncias conhecidas antes de integrar a detecção de elementos não geridos. Estabelecer primeiro essa fonte de referência evita registos contraditórios quando vários locais estiverem ligados.
