MetaDefender ICAP Server A versão 5.16.0 já está disponível, oferecendo maior controlo sobre os ficheiros que são analisados, visibilidade de cada pedido enquanto este é processado e uma forma de resolver problemas nas integrações d ICAP s a partir da interface de utilizador web.
Novidades da versão 5.16.0
- Âmbito da verificação por tipo de ficheiro: verificar todos os tipos de ficheiros, todos exceto os tipos selecionados ou apenas os tipos selecionados.
- Fases do histórico de processamento: cada pedido é registado à chegada e apresenta a sua fase atual até que seja emitida a decisão.
- Captura de tráfego integrada: grave o tráfego ICAP e HTTP a partir da interface de utilizador Web e descarregue-o sob a forma de transações legíveis ou ficheiros .pcap.
- Painel de controlo de segurança de ficheiros: resultados das solicitações, motivos de autorização e bloqueio e desempenho do sistema numa única visualização.
- Atualizações remotas e perfis « Server » específicos de cada instância: atualize a partir de My OPSWAT Central Management e mantenha os perfis « Server » de cada instância quando for aplicada uma política de grupo.
- Modo FIPS 140-3: aplicar esta configuração a partir da interface de utilizador web, com uma verificação de conformidade para o TLS antigo.
Casos de utilização
Organizações que:
- Inspecione ficheiros provenientes de proxies da Web, servidores de transferência de ficheiros gerida (MFT) e outros dispositivos compatíveis com o ICAP.
- Em alguns fluxos de trabalho, basta analisar apenas alguns tipos de ficheiros de alto risco.
- Faça a gestão de várias instâncias de MetaDefender ICAP Server através de My OPSWAT Central Management .
- Operar em ambientes que exijam a conformidade com a norma FIPS 140-3.
Analisar por tipo de ficheiro: enviar apenas os ficheiros que precisam de ser analisados
O controlo do tipo de ficheiro funcionava anteriormente apenas como uma lista de permissões. Os tipos selecionados eram excluídos da verificação e todos os restantes eram verificados; por isso, verificar apenas alguns tipos significava selecionar praticamente todos os outros.
A versão 5.16.0 substitui a lista de permissões pela opção «Âmbito da verificação por tipo de ficheiro», que dispõe de três modos de verificação:
- Analisar todos os tipos de ficheiros (por predefinição).
- Digitalizar tudo, exceto os tipos de ficheiros selecionados.
- Analisar apenas os tipos de ficheiros selecionados.
Escolha um modo de digitalização para cada fluxo de trabalho em «Digitalização de ficheiros» > «Âmbito da digitalização por tipo de ficheiro».
Vantagens: Os fluxos de trabalho que apenas precisam de inspecionar alguns tipos de ficheiros de alto risco podem selecionar apenas esses tipos, em vez de excluir todos os outros, e enviar apenas esses para o MetaDefender Core™.
Fases do histórico de processamento: veja em que ponto se encontra cada pedido
Anteriormente, um pedido só aparecia no «Histórico de Processamento» depois de a sua verificação ter terminado. Um ficheiro que ainda estava a ser analisado apresentava o mesmo aspeto que um ficheiro que nunca tivesse chegado, e para confirmar isso era necessário abrir a consola « MetaDefender »Core .
Agora, é criado um registo assim que a solicitação « ICAP » é recebida. Este registo passa por cinco fases:
- Recebimento: o ficheiro está a ser recebido do cliente ICAP .
- A enviar: o ficheiro está a ser enviado para MetaDefender Core .
- A análise está a decorrer: MetaDefender OCore está a analisar o ficheiro.
- Recuperação: o resultado está a ser recolhido, juntamente com o ficheiro sanitizado ou censurado, caso a tecnologia Deep CDR™ ou o Proactive DLP™ o tenham gerado.
- Resposta: o ficheiro final está a ser devolvido ao cliente ICAP .
Cada pedido apresenta a sua fase atual até que seja proferida a decisão.
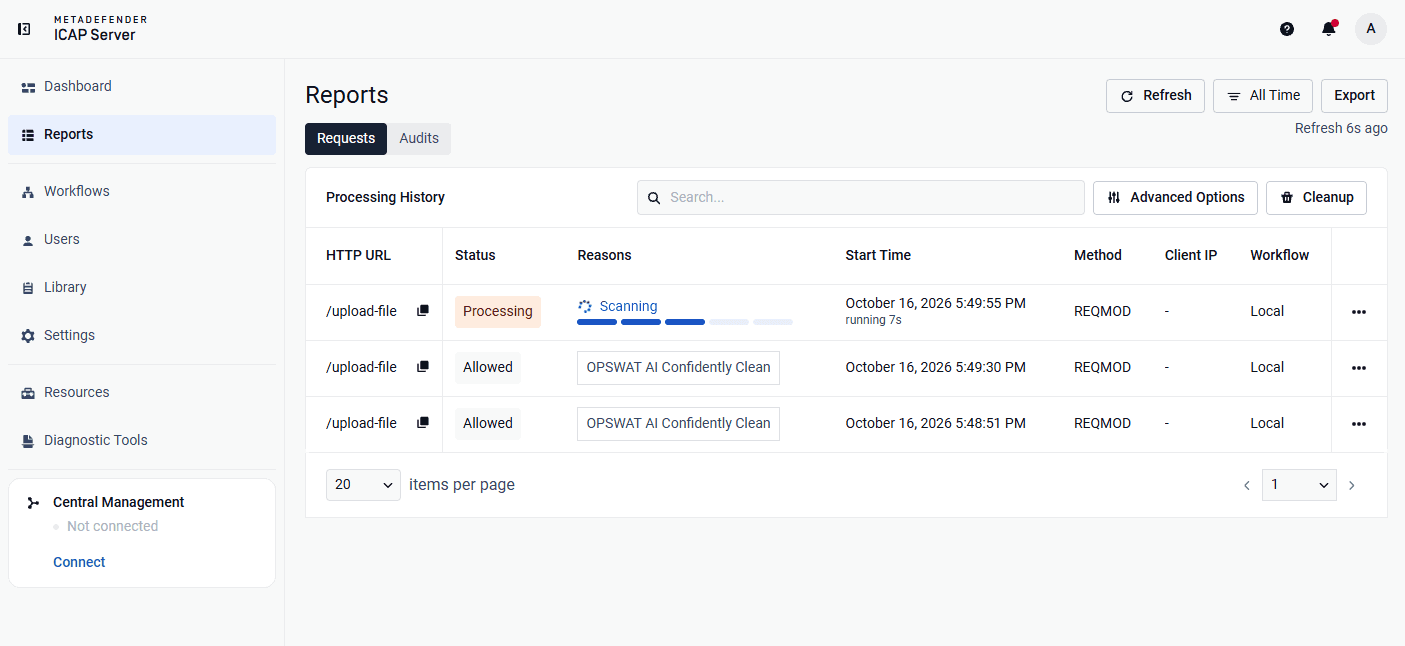
Vantagens: Os administradores podem distinguir uma verificação lenta de um pedido que nunca chegou sem terem de abrir a consola MetaDefender Core . Os ficheiros de grande dimensão que permanecem no estado «Responding» são apresentados como estando em curso, em vez de serem considerados em falta.
Captura de tráfego integrada: Resolução de problemas nas integrações do ICAP a partir da interface de utilizador web
Quando um cliente do ICAP , como um proxy, um servidor MFT ou outro cliente ICAP , não consegue estabelecer ligação, recebe respostas inesperadas ou atinge o tempo limite, os administradores podem agora capturar o tráfego a partir da interface de utilizador web.
Como funciona: Inicie uma captura, reproduza o problema e descarregue o resultado. Cada captura regista o mesmo tráfego de duas formas:
- Transações: todas as solicitações e respostas ICAP e HTTP, registadas após a terminação do TLS, para que o tráfego ICAPS seja legível. Estas mostram o que foi enviado e por que motivo foi rejeitado.
- Pacotes: tráfego em bruto guardado como ficheiros .pcap padrão, mostrando o estabelecimento da ligação, reinicializações, retransmissões e tempos. MetaDefender ICAP Server inclui uma ferramenta de captura no Linux e utiliza o Monitor de Pacotes (pktmon) integrado no Windows.
As capturas podem ser filtradas por fonte de tráfego, interface de rede e IP do cliente, e receber um nome para que os ficheiros descarregados sejam fáceis de localizar posteriormente. Podem conter o conteúdo de ficheiros e outros dados confidenciais, pelo que esta funcionalidade está desativada por predefinição. A sua ativação implica uma alteração única no ficheiro de configuração, seguida de um reinício.
Inicie, filtre e descarregue as capturas em «Diagnóstico > Captura de tráfego».
Vantagens: Cada captura regista tanto o que foi trocado como o comportamento da ligação, sem necessidade de uma ferramenta de captura separada no servidor.
Novo painel de controlo de segurança de ficheiros: visibilidade num único painel
O Painel de Controlo redesenhado mostra a quantidade de tráfego processado, o que aconteceu a esse tráfego e porquê.
O separador «Segurança» abre-se com um «Resumo de pedidos». Este resumo detalha os motivos pelos quais os pedidos foram autorizados (por resultado da verificação, por configuração sem verificação ou por definições de substituição) e os motivos pelos quais foram bloqueados. Os pedidos que o cliente encerrou antes da conclusão aparecem separadamente como «Interrompidos pelo cliente», pelo que os totais correspondem. Os gráficos de tendências e os cartões de resumo mostram os resultados ao longo do tempo e por tipo de ficheiro.
O separador «Sistema» apresenta o desempenho do sistema, juntamente com a atividade de segurança.
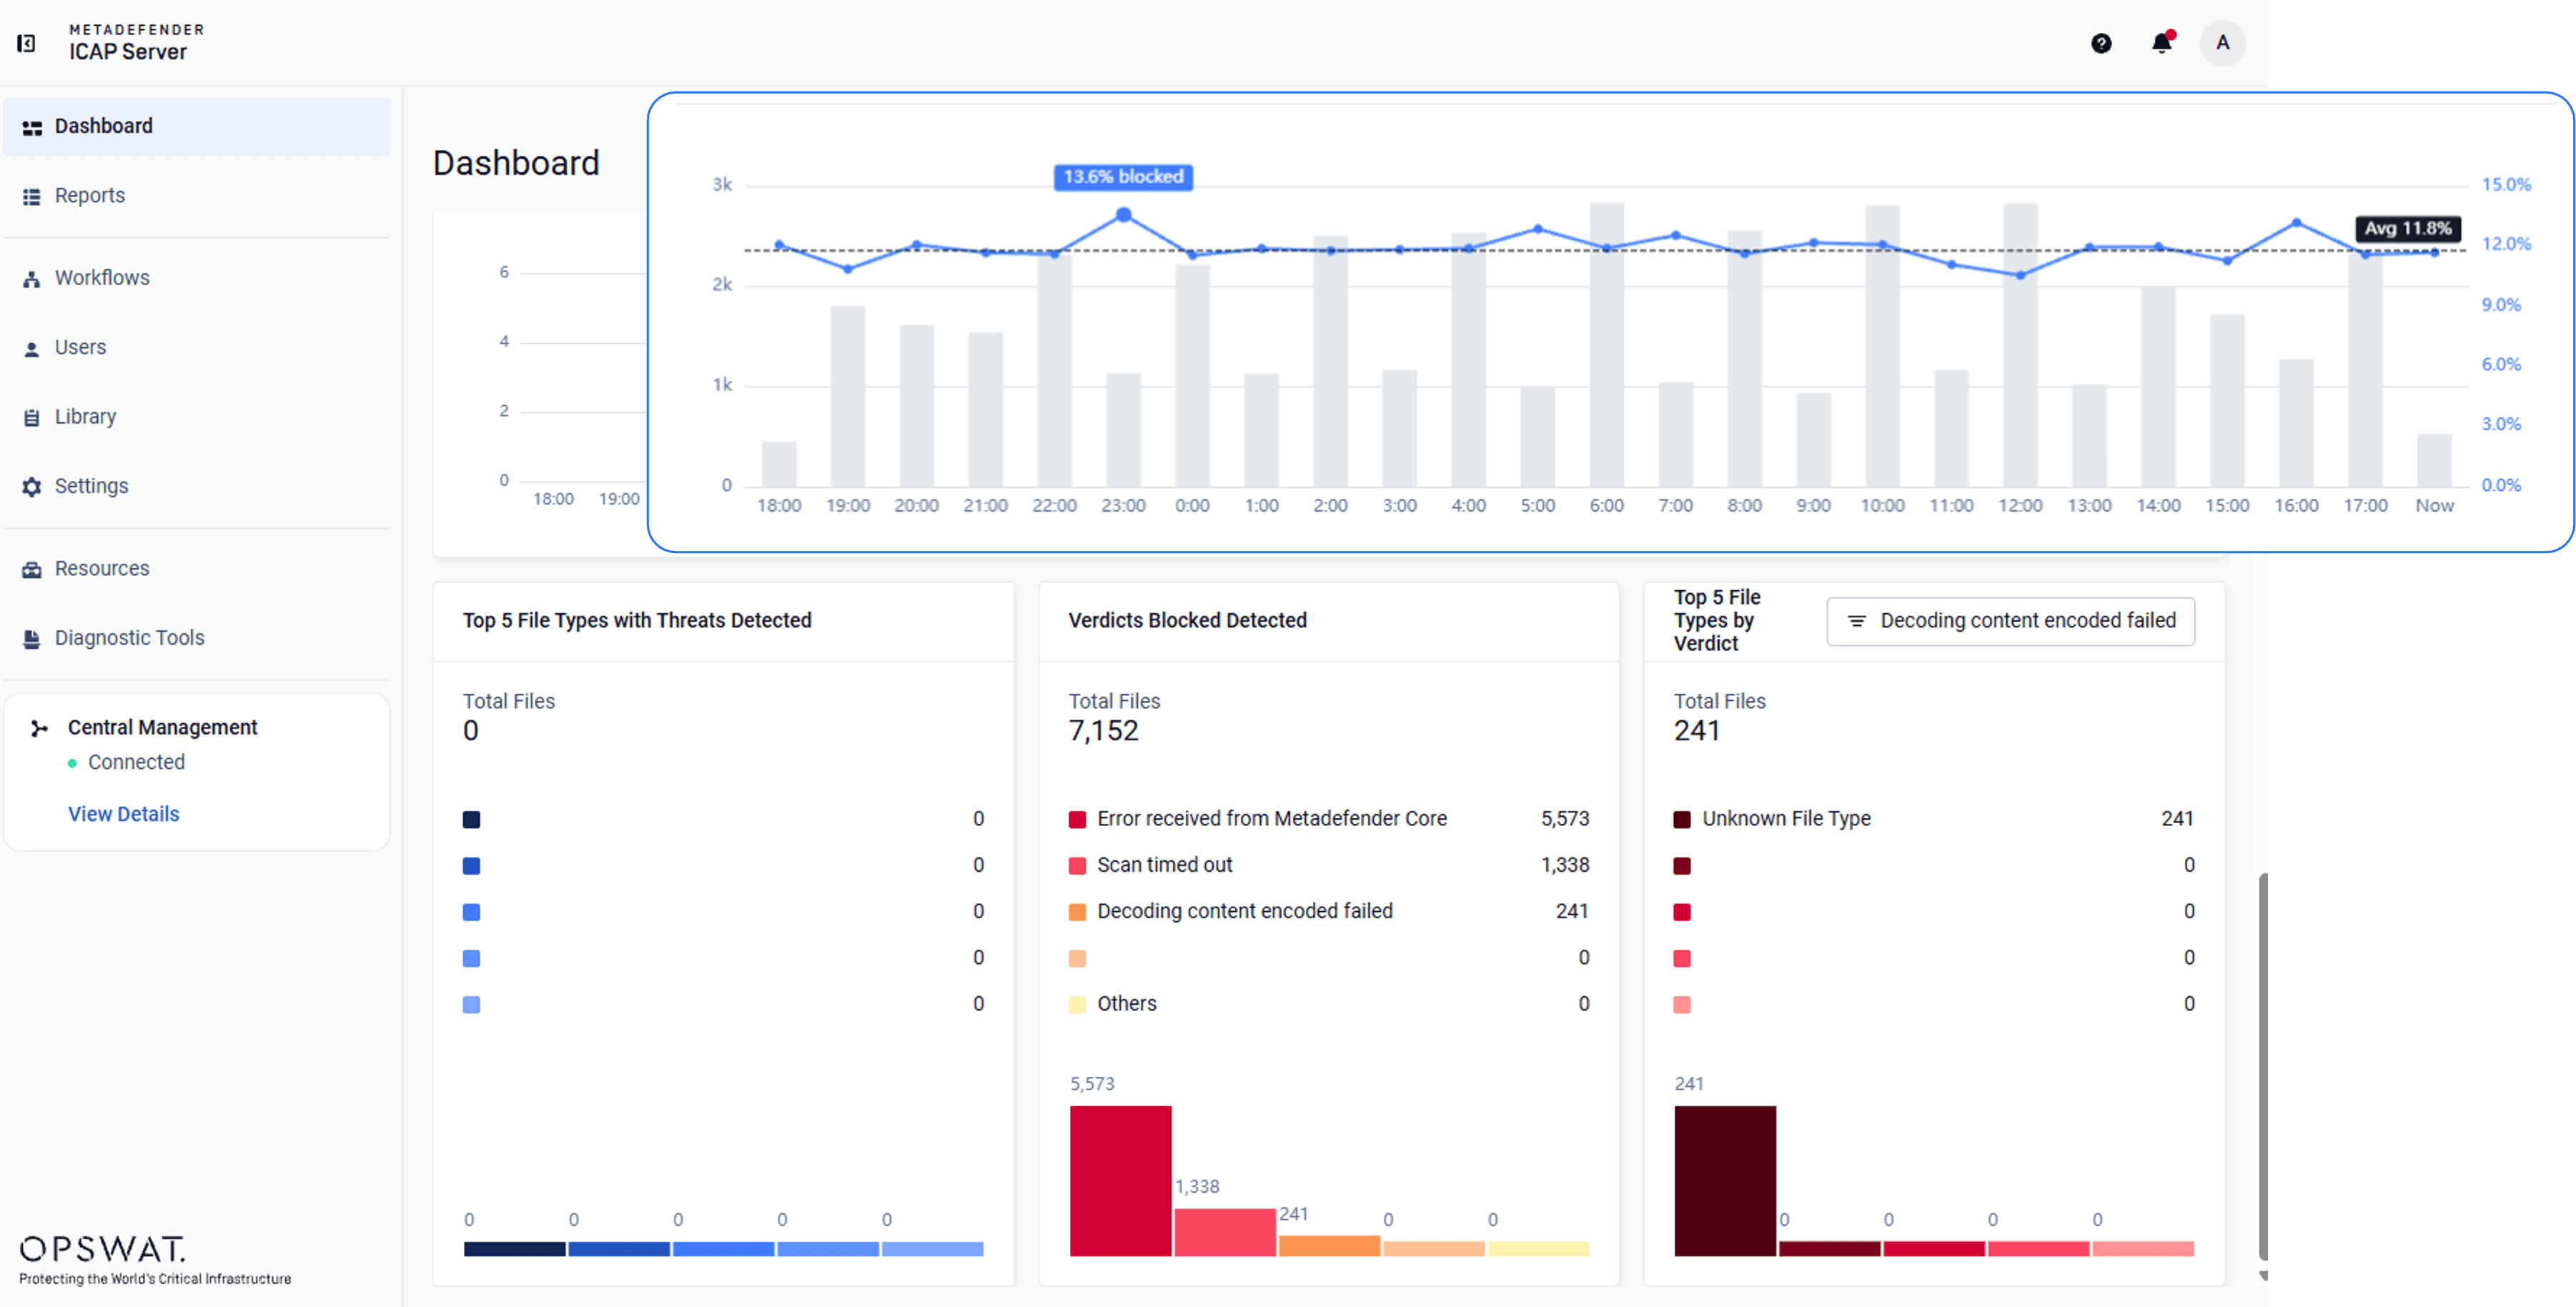
Vantagens: As equipas podem ver os motivos de autorização e bloqueio num único local, incluindo ficheiros autorizados pela configuração sem necessidade de análise. Esta discriminação é ainda mais importante agora que o «Scan Scope» permite que os fluxos de trabalho ignorem tipos de ficheiros de forma deliberada.
My OPSWAT Central Management: Atualizações remotas e perfis de « Server » específicos de instância
Atualizações remotas. As instâncias registadas podem ser atualizadas a partir da consola do Central Management no Windows e no Linux. A soma de verificação do instalador é verificada antes da preparação e, posteriormente, a instância tem de passar numa verificação de integridade e de licença.
As instâncias com a versão 5.15.0 ou anterior têm de ser atualizadas manualmente para a versão 5.16.0 primeiro.
Políticas de grupo granulares: as definições partilhadas seguem a política de grupo e cada instância mantém os seus próprios perfis de « Server ».
Vantagens: Os administradores que gerem várias instâncias podem atualizar várias instâncias e aplicar uma política partilhada sem terem de iniciar sessão em cada servidor nem restabelecer as ligaçõ MetaDefender Core .
Modo FIPS 140-3: Aplicar a partir da interface de utilizador web com uma verificação de conformidade
- Aplicação com um único comando: basta um único comando para ativar o modo FIPS, e o servidor web reinicia para aplicar essa configuração.
- Verificação de preparação: as ligações que ainda permitem o TLS 1.1, o TLS 1.0 ou o SSL 3.0 bloqueiam a aplicação das regras e estão listadas com um link para corrigir cada uma delas.
- Configuração protegida: os protocolos antigos não podem ser selecionados enquanto o modo FIPS estiver ativado.
Ative a conformidade com a norma FIPS 140-3 em «Definições» > «Segurança» > «Modo FIPS 140-3».
Vantagens: Os administradores podem verificar quais as ligações TLS que impedem a aplicação das normas FIPS e corrigi-las antes de ativar essa funcionalidade.
Também nesta versão
- Mensagens de sincronização mais claras no Central Management : se a instância não conseguir aceder a Central Management durante um processo de gravação, a alteração é indicada como guardada, com um aviso separado a indicar que ainda não foi sincronizada.
- Rotação de registos no Linux: o registo do transportador « Central Management » passa agora a ser rodado diariamente, comprimido e limitado a 30 ficheiros, tal como no Windows.
- Atualizações de bibliotecas: o OpenSSL, o NGINX, o curl, o PostgreSQL, o libxml2 e o c-ares foram atualizados para corrigir vulnerabilidades conhecidas.
ServerMetaDefender ICAP : Concebido para proteger o que entra no seu ambiente de rede
MetaDefender ICAP Server protege os ficheiros no perímetro da rede, antes de estes entrarem na sua organização e chegarem aos utilizadores, às aplicações ou ao armazenamento. É aí que as ameaças são interceptadas de forma mais eficaz e onde as falhas em termos de fiabilidade ou conformidade têm maior impacto.
ICAP (Protocolo de Adaptação de Conteúdo da Internet) é uma norma aberta que permite que os serviços de segurança sejam transferidos para servidores especializados, aumentando a largura de banda da rede e mantendo, ao mesmo tempo, as capacidades de inspeção aprofundada.
Todos os ficheiros suspeitos que circulam no tráfego da sua rede são bloqueados ou limpos antes de ficarem acessíveis aos utilizadores finais. Os dados sensíveis são ocultados, removidos ou bloqueados para ajudar as organizações a cumprir as normas de conformidade de segurança. As principais funcionalidades de proteção — Metascan™ Multiscanning , com vários motores antimalware e IA, a tecnologia Deep CDR™, o Proactive DLP™, o Adaptive Sandbox , File-Based Vulnerability Assessment e outras tecnologias — permanecem inalteradas nesta versão.
Próximos passos
MetaDefender ICAP Server A versão 5.16.0 já está disponível. Os clientes atuais podem descarregar a versão mais recente a partir do My Portal OPSWAT™. Para consultar as notas completas da versão e as instruções de atualização, visite a OPSWAT Documentação.
Está interessado em proteger o tráfego de rede com soluções compatíveis com o ICAP? Contacte a nossa equipa para saber como o MetaDefender ICAP Server protege o seu tráfego de ficheiros no perímetro.
