OPSWAT Inspetor de Conteúdo com IA ajuda a sua organização a tomar decisões mais informadas sobre o conteúdo enviado antes da aprovação ou do pagamento. A validação offline das credenciais de conteúdo C2PA distingue as credenciais verificadas dos rótulos não verificados, enquanto a análise do histórico de edições deteta a utilização de IA registada em etapas de edição anteriores, incluindo imagens dentro de documentos do Office e PDFs. O novo suporte a HTML alarga a inspeção ao texto da página e às imagens incorporadas, e a verificação simultânea mais rápida ajuda as equipas a processar volumes de envios mais elevados. |
|---|
Principais conclusões
- Abrange os ficheiros através dos quais a fraude se manifesta: analisa mensagens de e-mail nos formatos .eml e .msg com anexos de imagem; ficheiros do Word, Excel e PowerPoint, incluindo formatos modernos, antigos e com macros ativadas; ficheiros RTF e OpenDocument; PDFs com imagens incorporadas; e formatos de imagem suportados, incluindo WMF e EMF. O suporte a HTML é uma novidade na versão 2.4.0
- Proveniência validada: as verificações offline com base nas listas oficiais de confiança da C2PA ajudam a distinguir as credenciais de conteúdo fiáveis das alegações não verificadas ou não verificáveis sobre a origem de um ficheiro
- Revelado o uso anterior da IA: a análise do histórico de edições da C2PA revela o envolvimento registado da IA em etapas de edição anteriores, incluindo imagens contidas em documentos do Office e PDFs
- Decisões de análise mais fundamentadas: uma verificação simultânea mais rápida e resultados mais claros ajudam as equipas a avaliar envios suspeitos antes do pagamento, da aprovação de pedidos de reembolso ou da integração de novos clientes
Por que razão a cobertura de ficheiros é importante para a deteção de fraudes com IA
Uma fatura pode ser recebida numa mensagem do Outlook. Uma fotografia de danos pode estar incorporada num ficheiro PDF. Um fornecedor pode enviar um ficheiro HTML contendo texto e imagens gerados automaticamente. Cada ficheiro pode passar nas verificações de malware e, mesmo assim, conter conteúdo falsificado que induza em erro um revisor ou um sistema de aprovação automatizado.
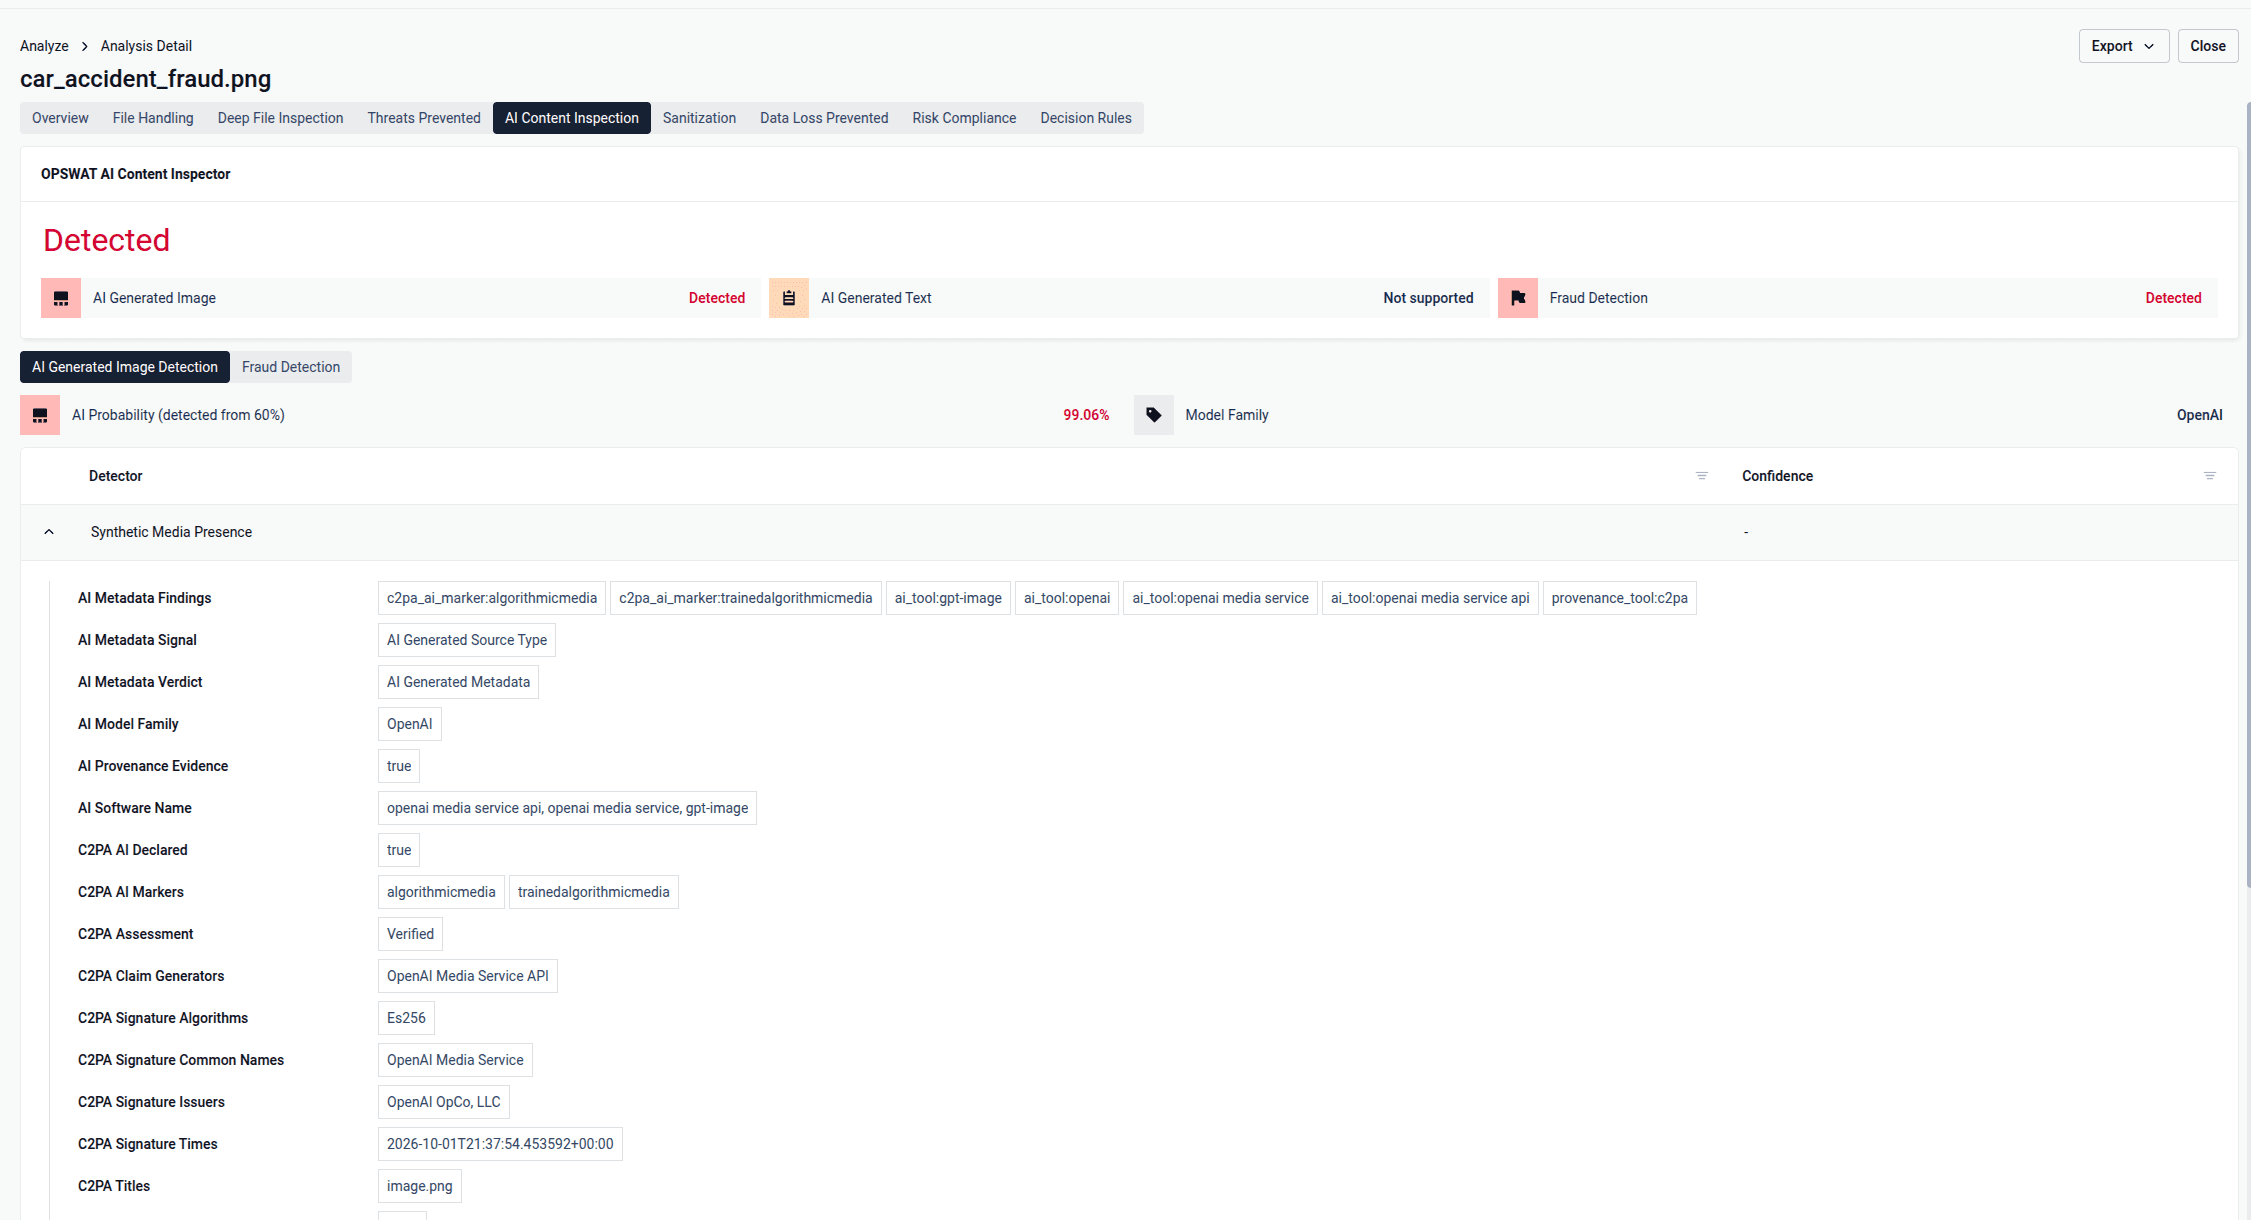
OPSWAT O AI Content Inspector v2.4.0 dá resposta a esse risco através de um suporte alargado a ficheiros e de uma validação mais rigorosa da proveniência do conteúdo. Com base nas recentes melhorias na inspeção de documentos, nos modelos de deteção e no desempenho da digitalização, esta versão proporciona às equipas de fraude, segurança e operações mais elementos para decidir quais os envios que podem avançar e quais os que necessitam de investigação.
O motor combina classificadores de IA, sinais forenses, análise de metadados e deteção de marcas de água para avaliar o conteúdo enviado. A sua organização pode inspecionar os ficheiros no momento em que estes entram na empresa e aplicar políticas de revisão antes de se avançar com um pagamento, um pedido de indemnização ou uma decisão de integração.
Verifique os ficheiros que a sua empresa recebe efetivamente
A fraude baseada em conteúdos atinge as organizações através de formatos empresariais do dia-a-dia. Um fluxo de trabalho que verifica fotografias carregadas também tem de ter em conta as imagens que chegam dentro de documentos ou anexadas a mensagens de e-mail.
A versão 2.4.0 adiciona suporte a HTML, verificando o texto das páginas e as imagens incorporadas em ficheiros .html e .htm para detetar conteúdo gerado por IA. Juntamente com as funcionalidades para documentos e e-mails adicionadas em versões recentes, o AI Content Inspector abrange agora:
- Documentos do Microsoft Office: documentos do Word, folhas de cálculo do Excel e apresentações do PowerPoint, incluindo formatos antigos compatíveis e formatos com macros ativadas
- Ficheiros OpenDocument: documentos de texto, folhas de cálculo e apresentações utilizados em diversas aplicações de escritório alternativas
- Ficheiros de mensagens de e-mail: ficheiros .eml e .msg, incluindo a análise forense dos metadados das imagens em anexo
- PDFs, texto e imagens: a cobertura existente é reforçada através da análise forense de metadados das imagens incorporadas em PDFs e do suporte adicional a imagens, incluindo os formatos WMF e EMF
Para a sua organização, isto significa uma verificação mais abrangente dos processos de reclamação, das faturas apresentadas e dos documentos comerciais de apoio, com menor dependência da escolha de um formato específico por parte do remetente.
Validar as credenciais do conteúdo antes de as utilizar como prova
As credenciais de conteúdo C2PA podem registar a forma como o conteúdo foi criado e editado, incluindo se foi utilizada IA. O seu valor numa decisão de segurança depende da fiabilidade dessas credenciais.
O AI Content Inspector v2.4.0 verifica as credenciais C2PA em comparação com as listas oficiais de confiança da C2PA, em modo offline. Para cada ficheiro que contenha credenciais, indica se estas foram verificadas, se foram assinadas por um signatário não verificado, se a assinatura está caducada ou se não são verificáveis. Os analistas dispõem assim de uma base mais clara para distinguir uma proveniência fiável de uma etiqueta que não pode ser validada.
Apenas as credenciais C2PA fiáveis contribuem com evidências baseadas no C2PA que aumentam a pontuação de IA ou identificam a família de modelos. As credenciais assinadas com certificados de teste ou bloqueados já não contam como evidência de IA. Isto ajuda a impedir que as alegações de proveniência não fiáveis influenciem uma avaliação como se fossem verificadas.
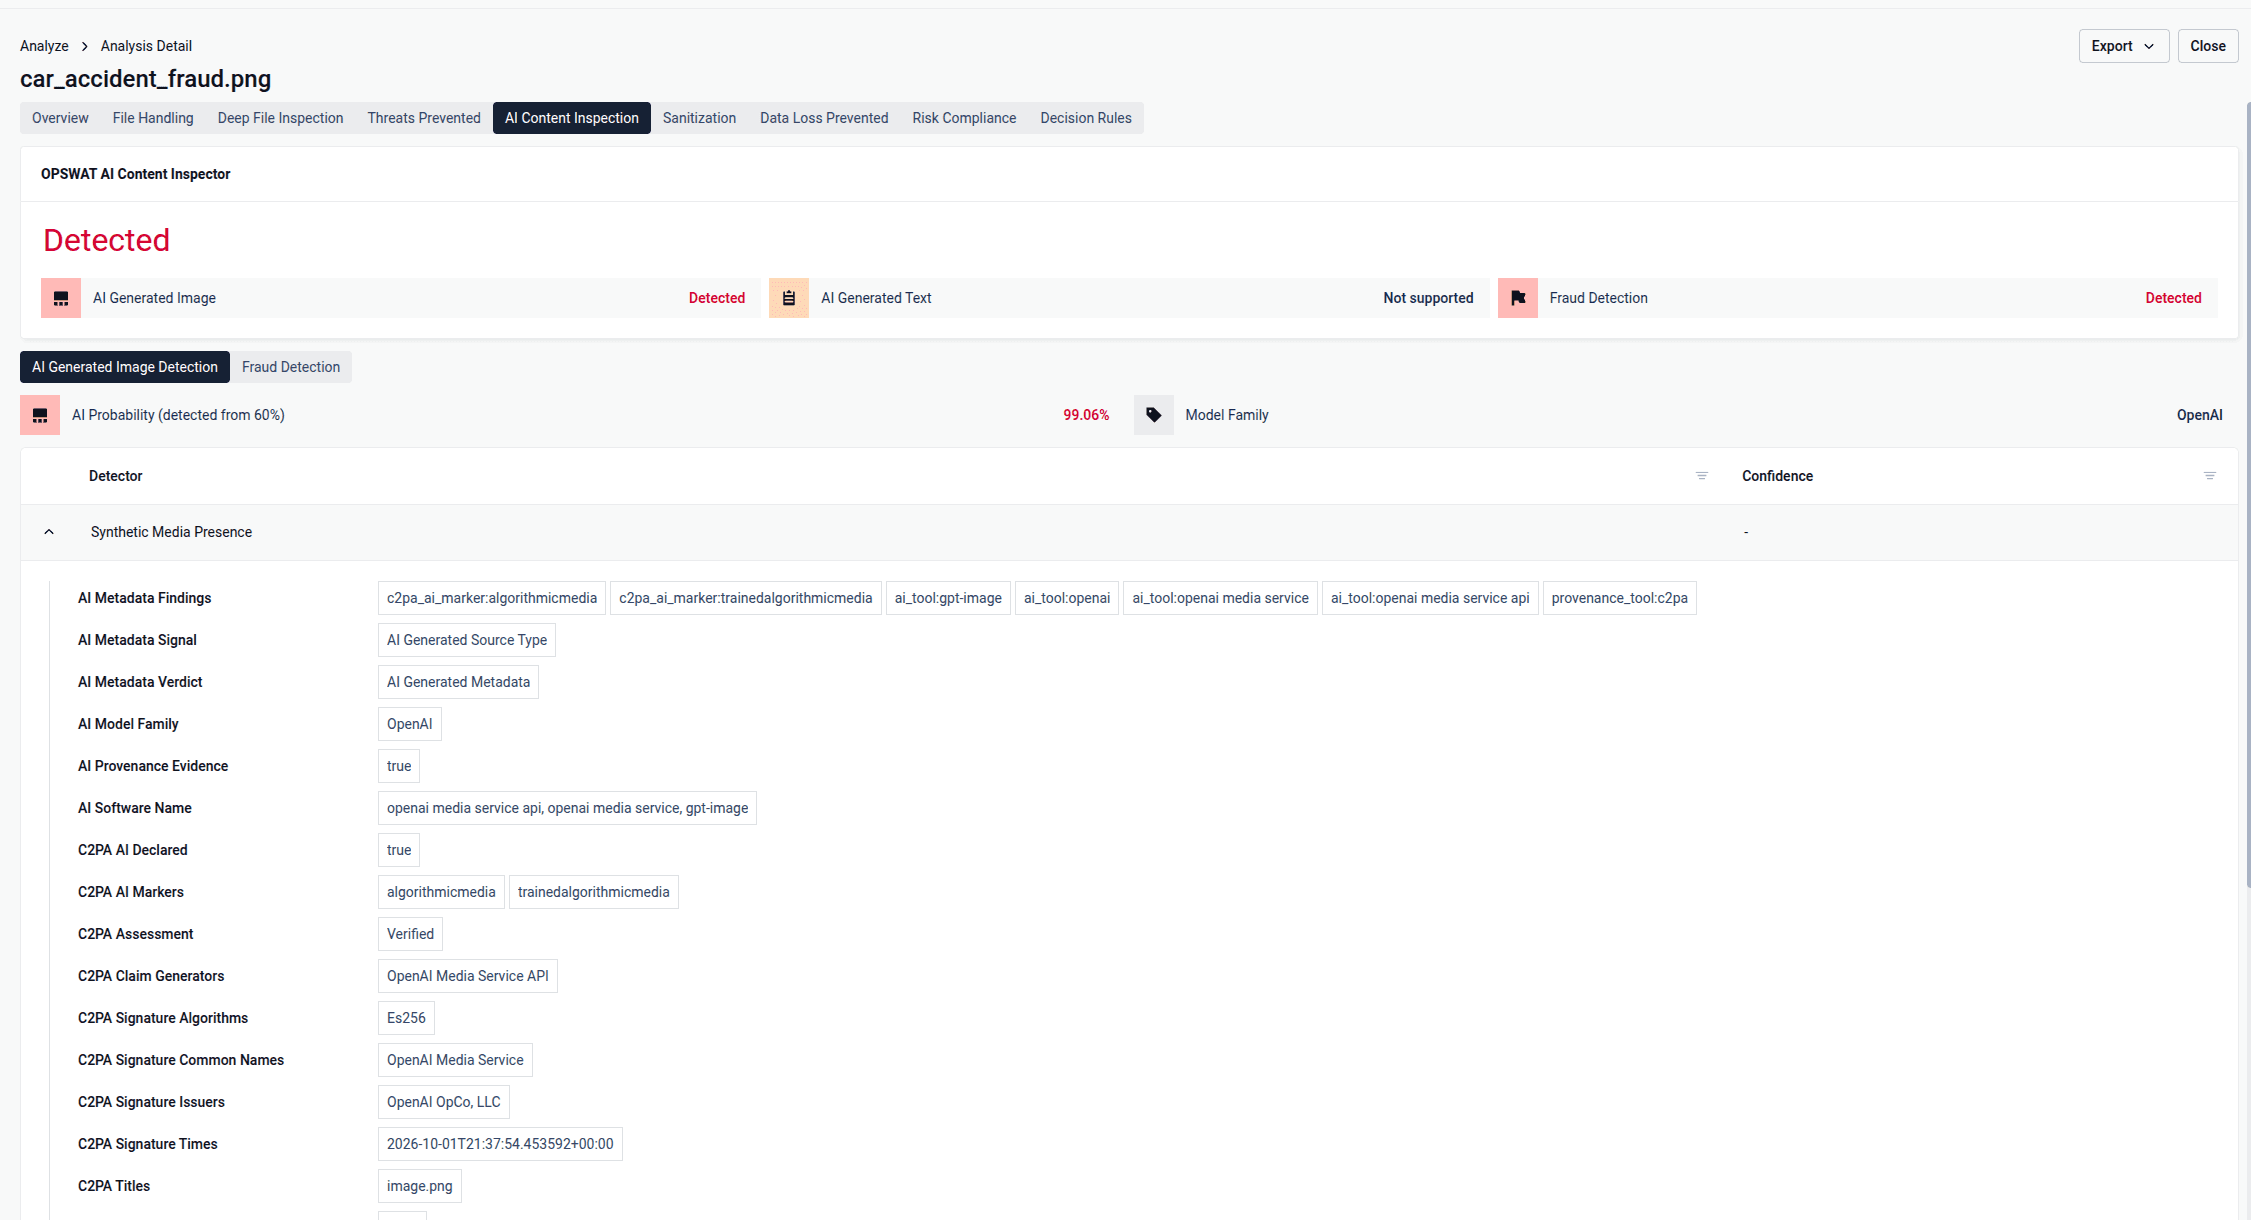
O resultado da verificação também indica se o fornecedor de IA mencionado na credencial corresponde ao fornecedor reconhecido pelo modelo de deteção de imagens, proporcionando aos investigadores mais uma verificação de consistência. Estas verificações apoiam fluxos de trabalho sensíveis que exigem inspeção local, sem necessidade de um pedido de validação online no momento da verificação. Uma credencial verificada estabelece confiança no registo de proveniência; não garante, contudo, que uma fatura seja legítima ou que um pedido de pagamento deva ser liquidado.
Encontrar registos de utilização da IA em etapas anteriores do histórico de edição
Uma imagem enviada pode ter passado por várias etapas de edição antes de chegar ao responsável pela aprovação. O envolvimento da IA pode ter ocorrido numa fase anterior desse histórico registado, mesmo que a etapa final de edição não o identifique.
O AI Content Inspector v2.4.0 analisa os históricos de edição da C2PA para identificar utilizações registadas de IA em etapas anteriores, incluindo imagens contidas em documentos do Office e PDFs. Quando esse histórico estiver disponível, os investigadores podem avaliar melhor a origem do conteúdo, em vez de se basearem apenas no seu estado mais recente registado. Para uma equipa de sinistros que analise uma fotografia de danos incorporada num PDF, isso pode fornecer um contexto relevante antes de a prova influenciar uma estimativa ou um pagamento. Quando faltam credenciais, os sinais de deteção forense e de IA do motor continuam a ser importantes para a avaliação.
Transformar as conclusões em decisões empresariais mais precoces
A cobertura mais abrangente e as verificações de proveniência reforçam vários fluxos de trabalho empresariais comuns:
- Reclamações de seguros de bens e automóveis: Analisar as fotografias dos danos apresentadas e os documentos comprovativos, procurando indicadores de geração por IA e de fraude, antes da avaliação ou pagamento automatizados. Encaminhar as provas suspeitas para peritos ou equipas de investigação especializadas.
- Gestão de contas a pagar e despesas: Analisar faturas, recibos e e-mails de comprovação antes da autorização de pagamento ou do reembolso. Utilizar os resultados para estabelecer prioridades na verificação junto do fornecedor ou do colaborador.
- Identificação e integração de contas: Analise as imagens de identificação e os documentos comprovativos de morada suportados, procurando indicadores de conteúdo sintético antes de estes chegarem aos fluxos de trabalho de verificação de identidade, fornecendo assim elementos de prova aos responsáveis pela verificação KYC.
- Integridade dos pagamentos no setor da saúde: Identificar imagens e documentos de apoio suspeitos para investigação antes da aprovação do pedido de reembolso, a par dos controlos de integridade dos pagamentos já existentes.
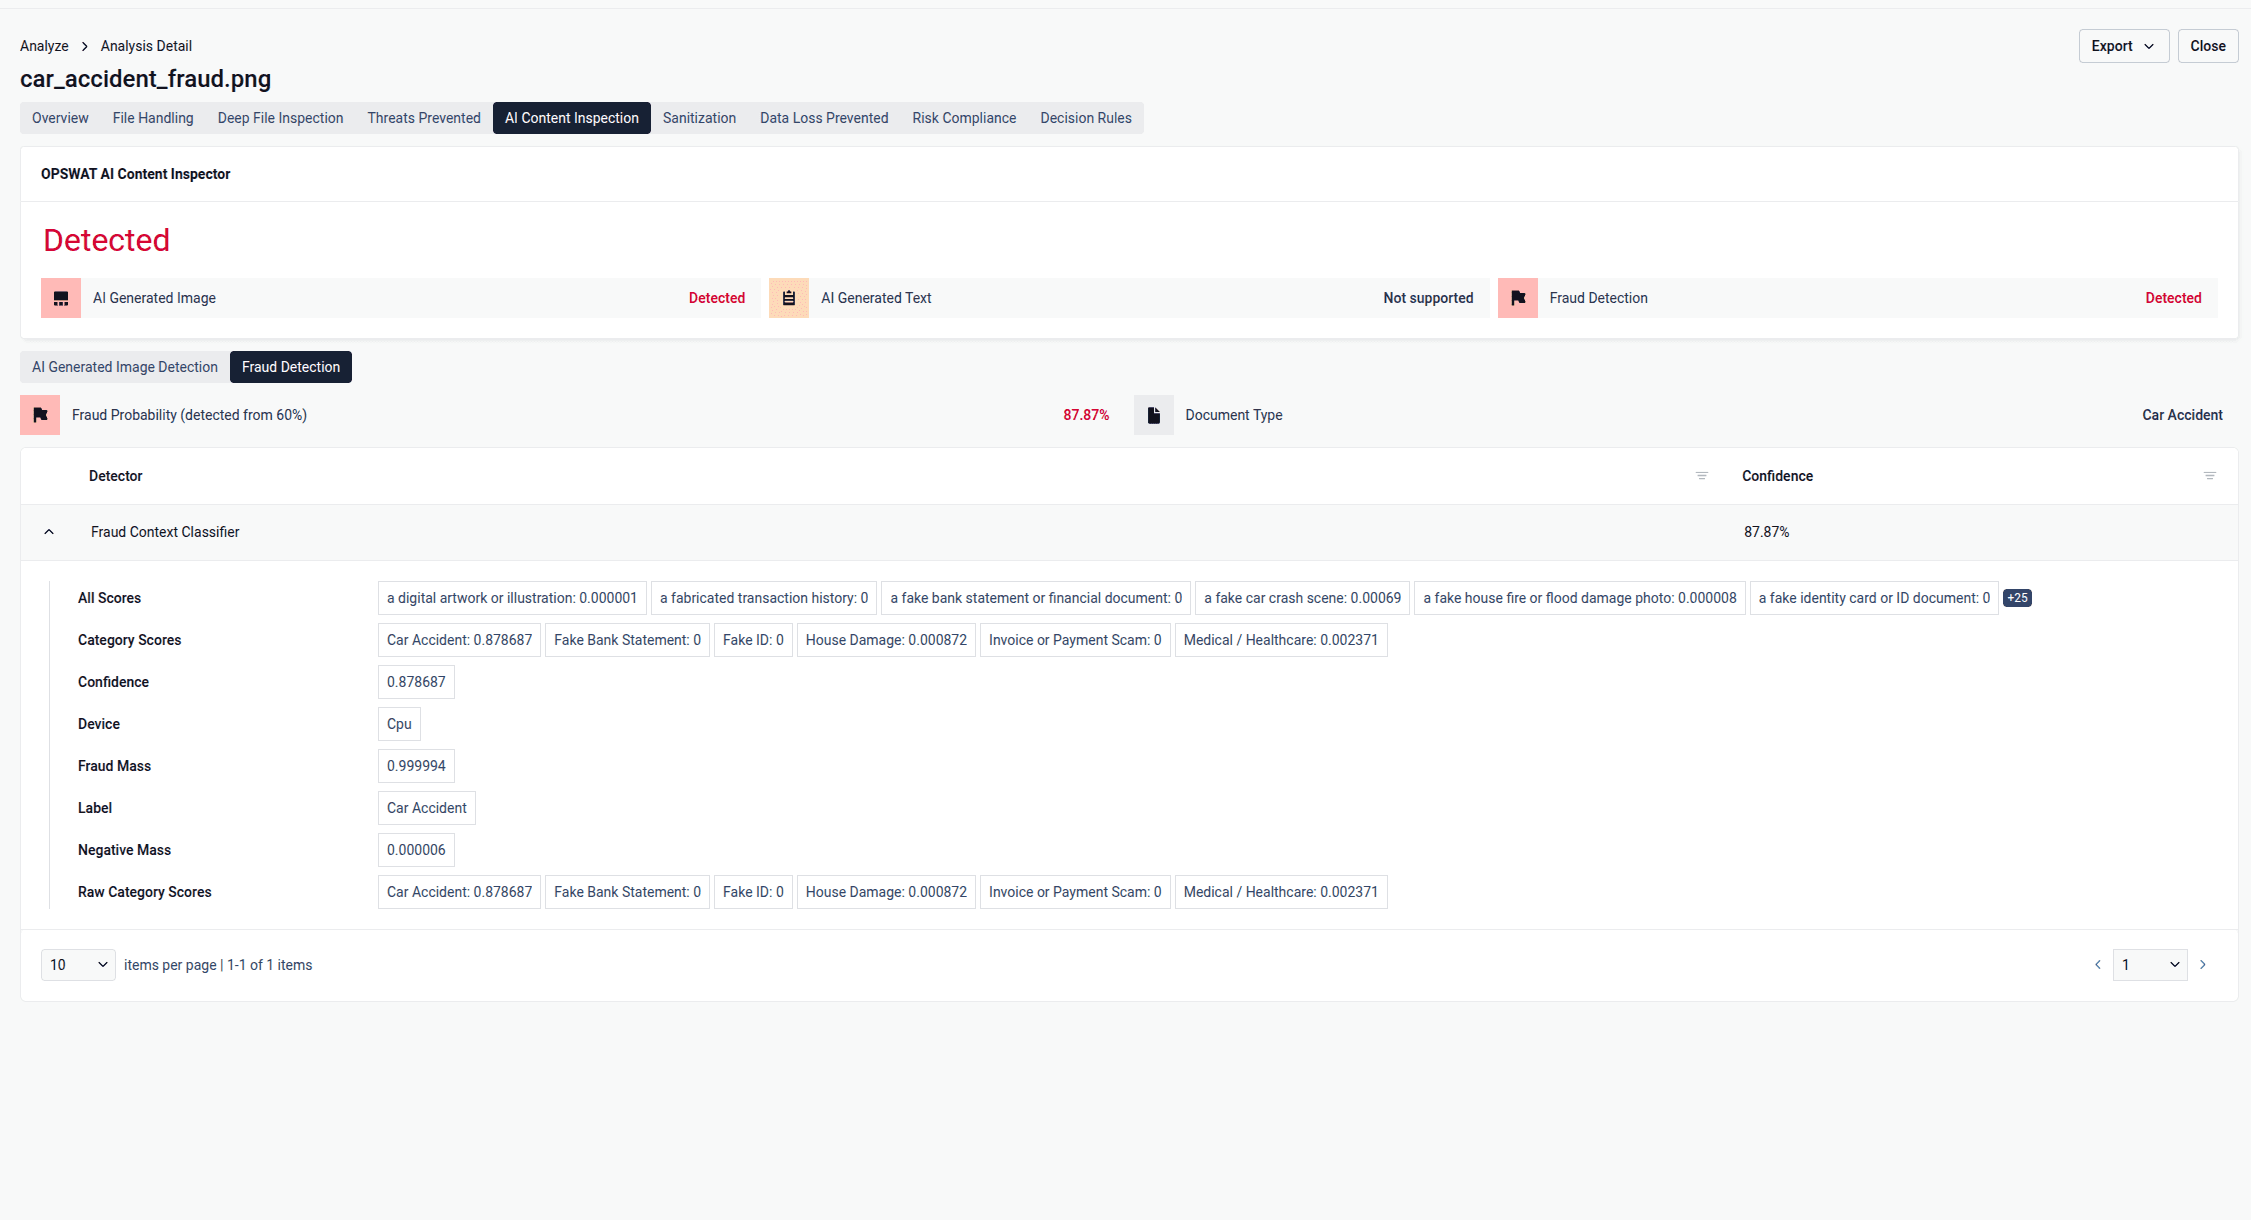
O conteúdo gerado por IA não é automaticamente fraudulento. O valor reside na combinação dos resultados da deteção, da proveniência e do contexto empresarial, para que as equipas possam concentrar a revisão onde for mais útil.
Ajustar a profundidade da inspeção ao fluxo de trabalho
Os modos RÁPIDO e FORENSE permitem que a sua organização escolha entre uma análise otimizada para uma resposta rápida e uma inspeção mais aprofundada, adequada a fluxos de trabalho de investigação. Modelos de imagem e texto atualizados, uma extração de texto de documentos melhorada e um processamento de PDF mais rápido reforçam a análise subjacente a essas opções.
A versão 2.4.0 melhora ainda mais a velocidade de análise, especialmente quando são processados vários ficheiros em simultâneo, mantendo os resultados da análise. Em conjunto, estas melhorias ajudam as equipas a aplicar a inspeção de conteúdos em fluxos de trabalho de receção com grande volume de trabalho, mantendo ao mesmo tempo a opção de uma análise mais aprofundada para investigações.
Tome decisões de revisão com resultados de digitalização mais nítidos
Uma automação fiável tem de distinguir uma verificação concluída de um resultado inconclusivo ou indisponível. As melhorias recentes tornam essas diferenças mais claras: os textos com menos de 45 palavras são indicados como «Incerto», e um classificador de fraude que não foi executado é indicado como «não verificado».
As versões do motor e da base de dados estão incluídas nos resultados da análise, ajudando as equipas a associar as conclusões aos componentes de deteção utilizados. O tratamento melhorado de e-mails, documentos do Office e metadados de imagens reduz as falhas de processamento. Na versão 2.4.0, a análise C2PA é executada num processo isolado, pelo que um ficheiro com credenciais malformadas não consegue bloquear o motor. Estas alterações ajudam as equipas a definir políticas de revisão com base nas provas efetivamente disponíveis, incluindo nos casos em que um envio necessita de investigação adicional.
Incorpore a autenticidade do conteúdo no seu fluxo de trabalhodo MetaDefender™
OPSWAT O AI Content Inspector integra resultados relativos à geração por IA e à deteção de fraudes em documentos nos fluxos de trabalho de inspeção de ficheiros existentes do MetaDefender™, a par das tecnologias Metascan™ Multiscanning, Deep CDR™ e Proactive DLP™. As aplicações podem utilizar os resultados e as informações de confiança fornecidos para autorizar, sinalizar, bloquear ou encaminhar conteúdos de acordo com a política da organização.
Com a versão 2.4.0, a sua organização pode analisar um maior número de ficheiros que recebe e avaliar a sua proveniência com um contexto mais abrangente. Isso ajuda as equipas de sinistros, finanças, fraude e segurança a intervir antes que conteúdos suspeitos levem a uma decisão dispendiosa.
Explore o AI Content Inspector da OPSWAT e contacte o seu representante da OPSWAT para discutir a adição ou atualização do motor no seu fluxo de trabalho. Para obter detalhes técnicos sobre as atualizações publicadas, consulte as notas de lançamento.
