Um ficheiro pode passar por vários produtos de segurança antes de o seu processamento estar concluído. Pode entrar através de uma implementação do MetaDefender™ Kiosk , passar pelo MetaDefender™ MFT e ser processado pelo MetaDefender™ Core.
Quando uma equipa de segurança investiga esse ficheiro, saber se este foi autorizado ou bloqueado responde apenas a uma parte da questão. Ainda precisam de conhecer toda a história:
- Onde é que o ficheiro entrou no ambiente?
- Quais foram os produtos da « OPSWAT » que resolveram o problema?
- O que aconteceu em cada fase?
- O próprio ficheiro sofreu alguma alteração ao longo do processo?
Até agora, responder a essas perguntas implicava consultar os registos de cada produto separadamente.
Registo de auditoria de ficheiros no My O OPSWAT™ Central Management proporciona às equipas de segurança uma visão integrada do percurso de um ficheiro ao longo da sua implementação do OPSWAT .
Acompanhe o percurso de cada ficheiro num único local
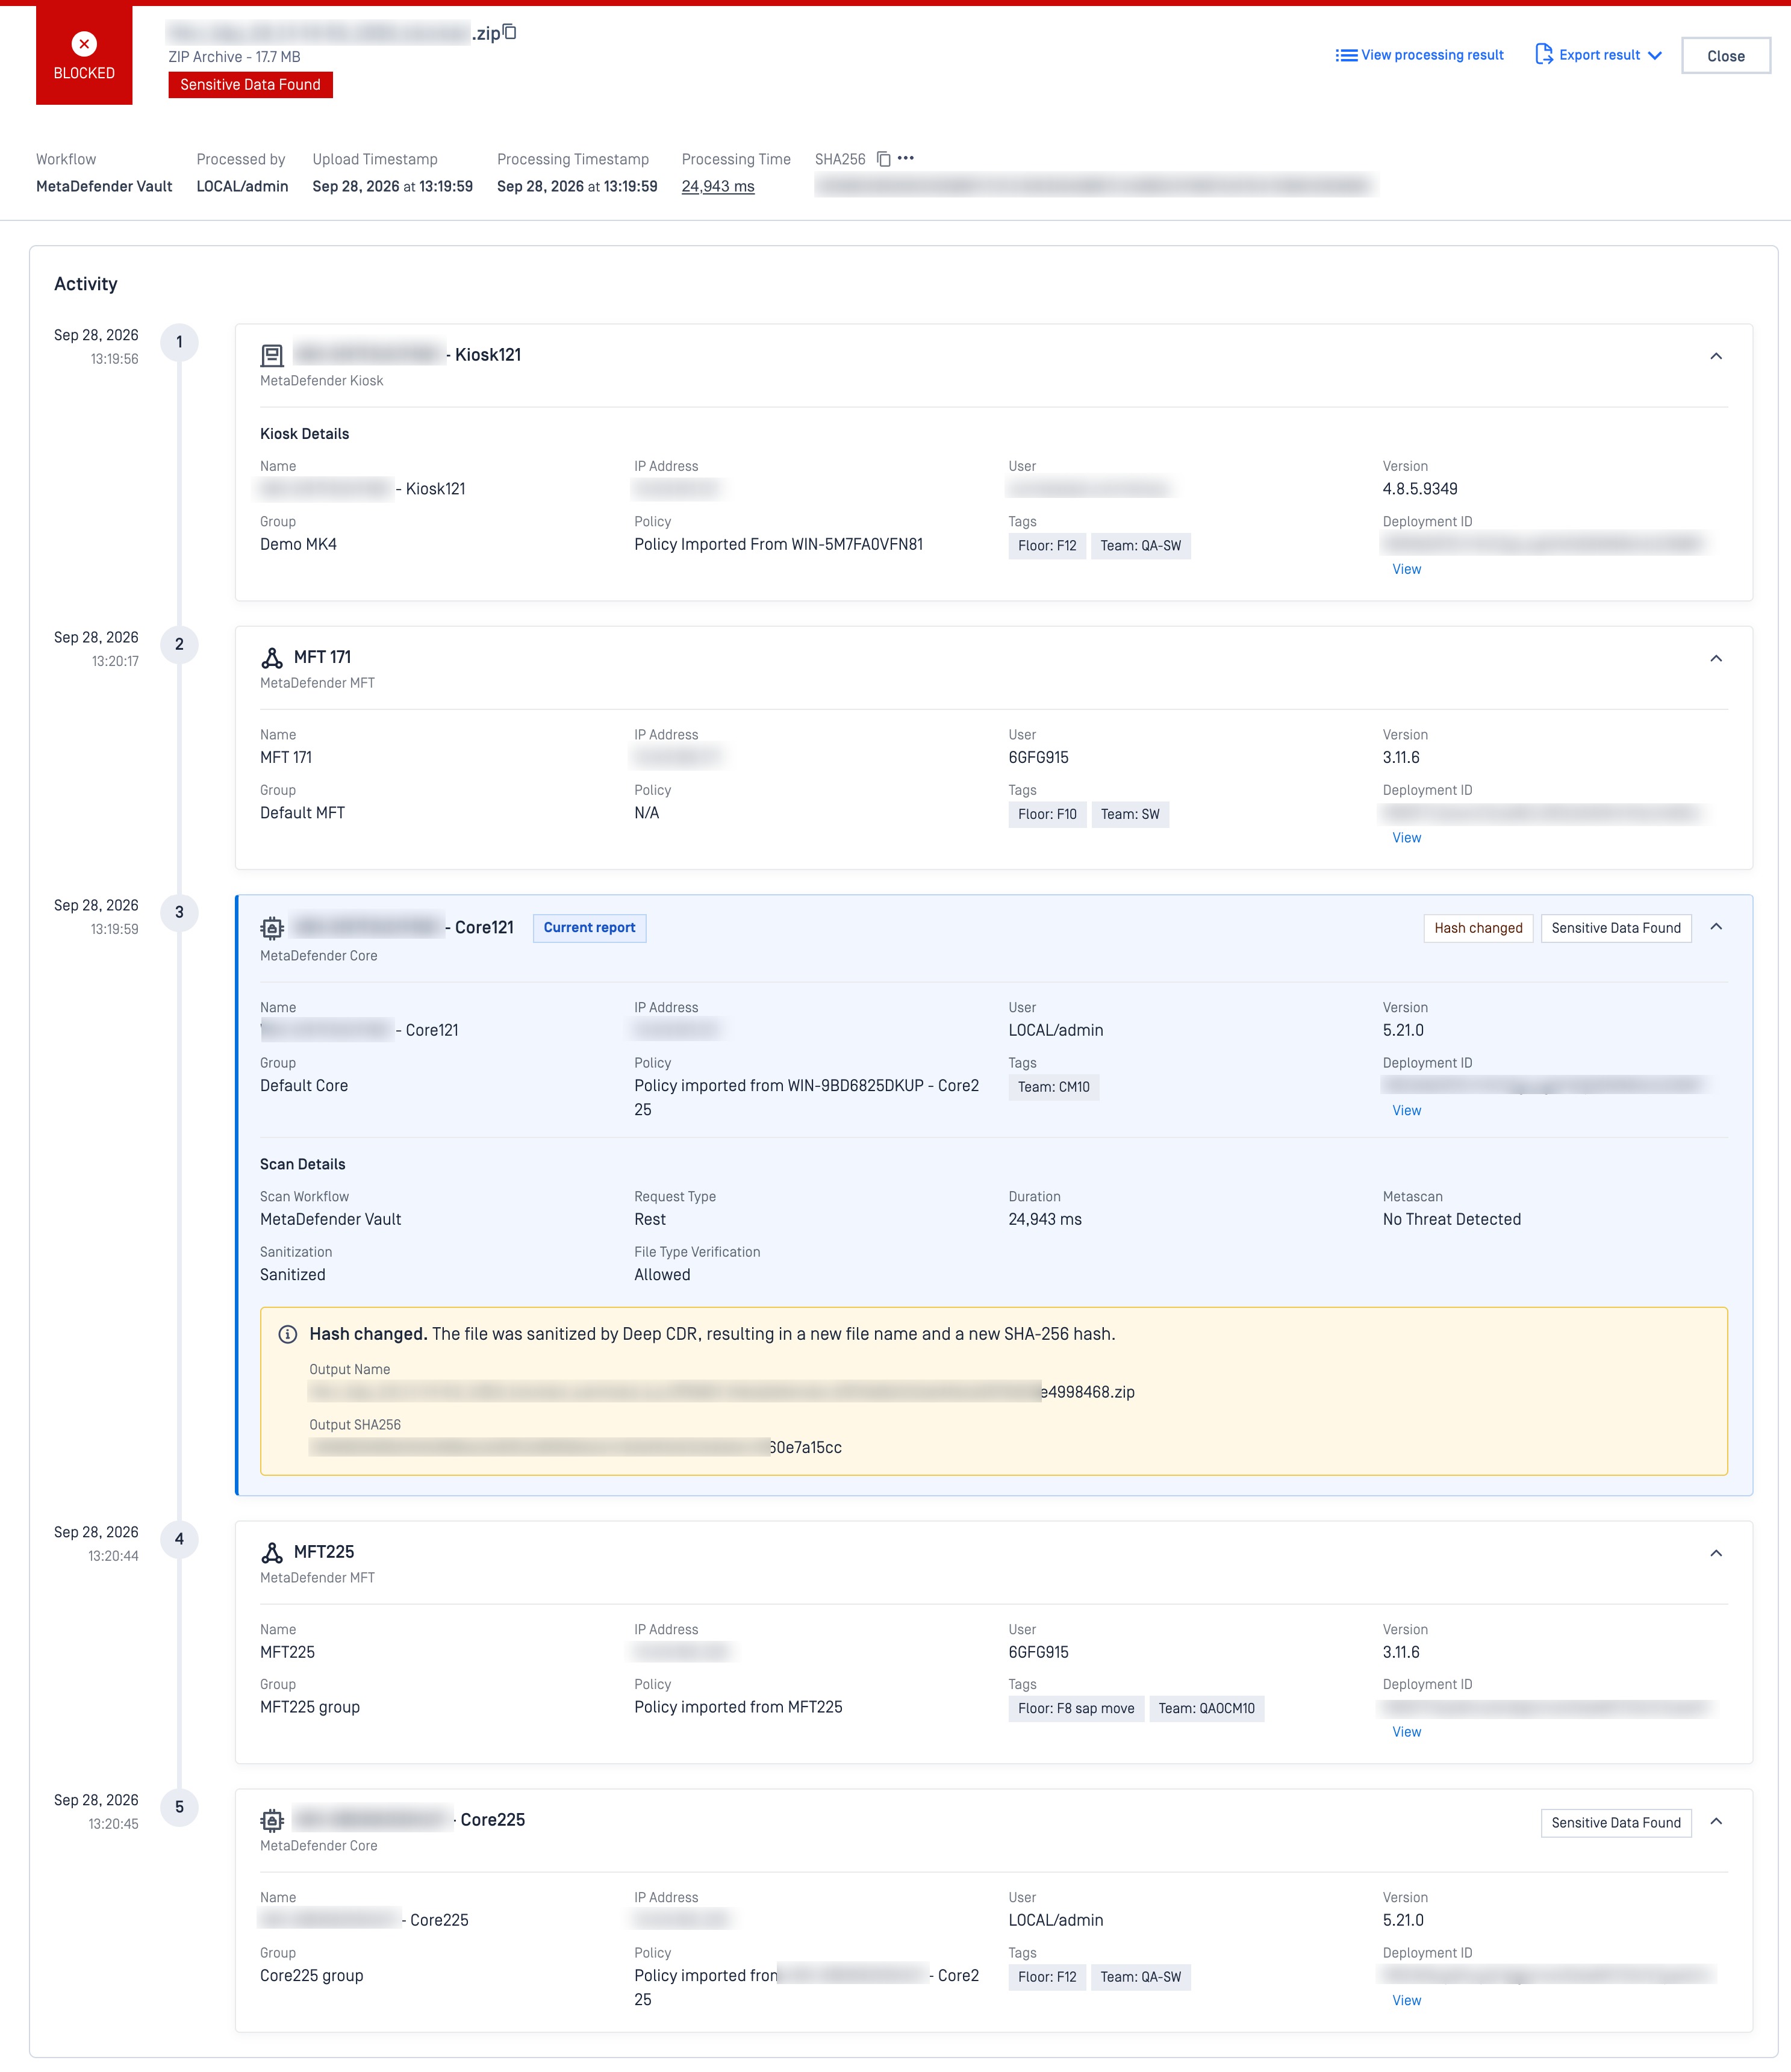
O «File Audit Trail» foi concebido para proporcionar rastreabilidade de ponta a ponta aos ficheiros que circulam pelos fluxos de trabalho suportados pelo « OPSWAT ». Em vez de um resultado isolado proveniente de um único produto, os administradores podem acompanhar o percurso mais abrangente do processamento por trás desse ficheiro.
Para qualquer ficheiro, pode ver:
- Onde foi publicado, como por exemplo MetaDefender ,Kiosk, MetaDefender ,Endpoint ou MetaDefender Drive
- Cada produto que o processou a seguir, pela ordem em que isso ocorreu, incluindo a transferência através de MetaDefender eManaged File Transfer e a digitalização por MetaDefender Core
- O resultado da verificação do ficheiro, por exemplo, se foi autorizado ou bloqueado
- O estado de integridade do ficheiro, assinalado quando a limpeza altera o seu hash ou nome
- O contexto completo em cada etapa, incluindo o nome da instância, o utilizador, a versão, a política e a data e hora
Em vez de alternar entre consolas, a sua equipa lê o caminho do ficheiro tal como realmente aconteceu.
Os fluxos de trabalho que monitoriza
O Registo de Auditoria de Ficheiros permite visibilidade em vários fluxos de trabalho, dependendo da sua configuração, tais como MetaDefender Kiosk → MetaDefender MFT → MetaDefender Core , ou um fluxo mais extenso como MetaDefender Endpoint → MetaDefender Core → MetaDefender MFT → MetaDefender Core
Ver as transformações esperadas no contexto
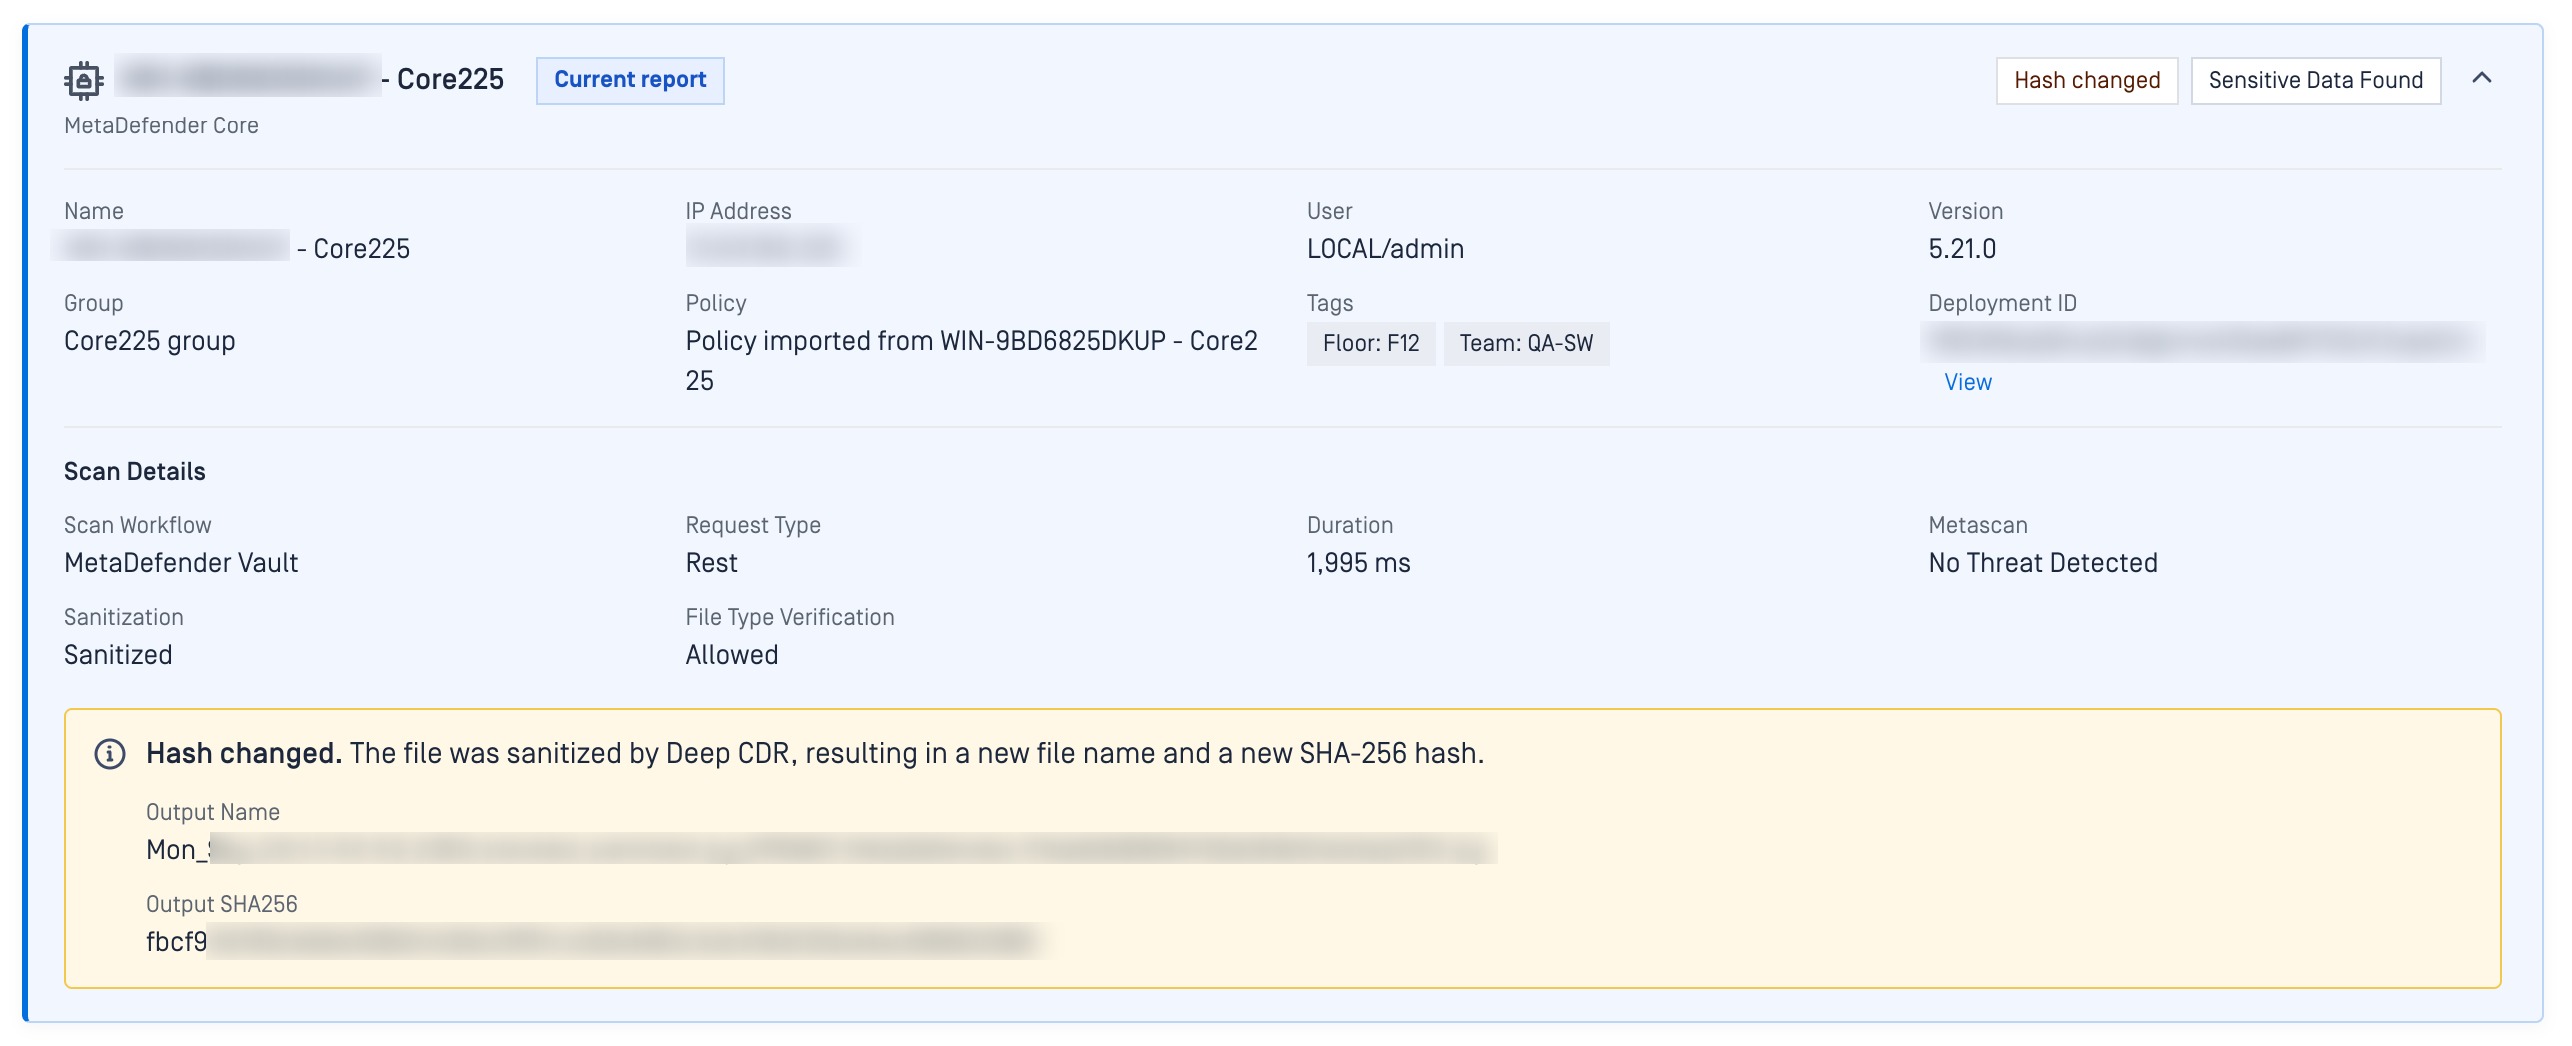
É normal que sejam introduzidas algumas alterações num ficheiro. Por exemplo, a tecnologia Deep CDR™ pode limpar um ficheiro e criar uma versão segura com um novo nome e um hash SHA-256.
O registo de auditoria do ficheiro mostra essa transformação ao longo do percurso do ficheiro. O indicador «Hash esperado alterado» e o hash de saída indicam aos administradores que um processo de segurança aprovado reescreveu o ficheiro, pelo que a diferença corresponde ao esperado e não constitui uma discrepância inexplicável.
Veja onde o tempo foi gasto: a linha do tempo da duração
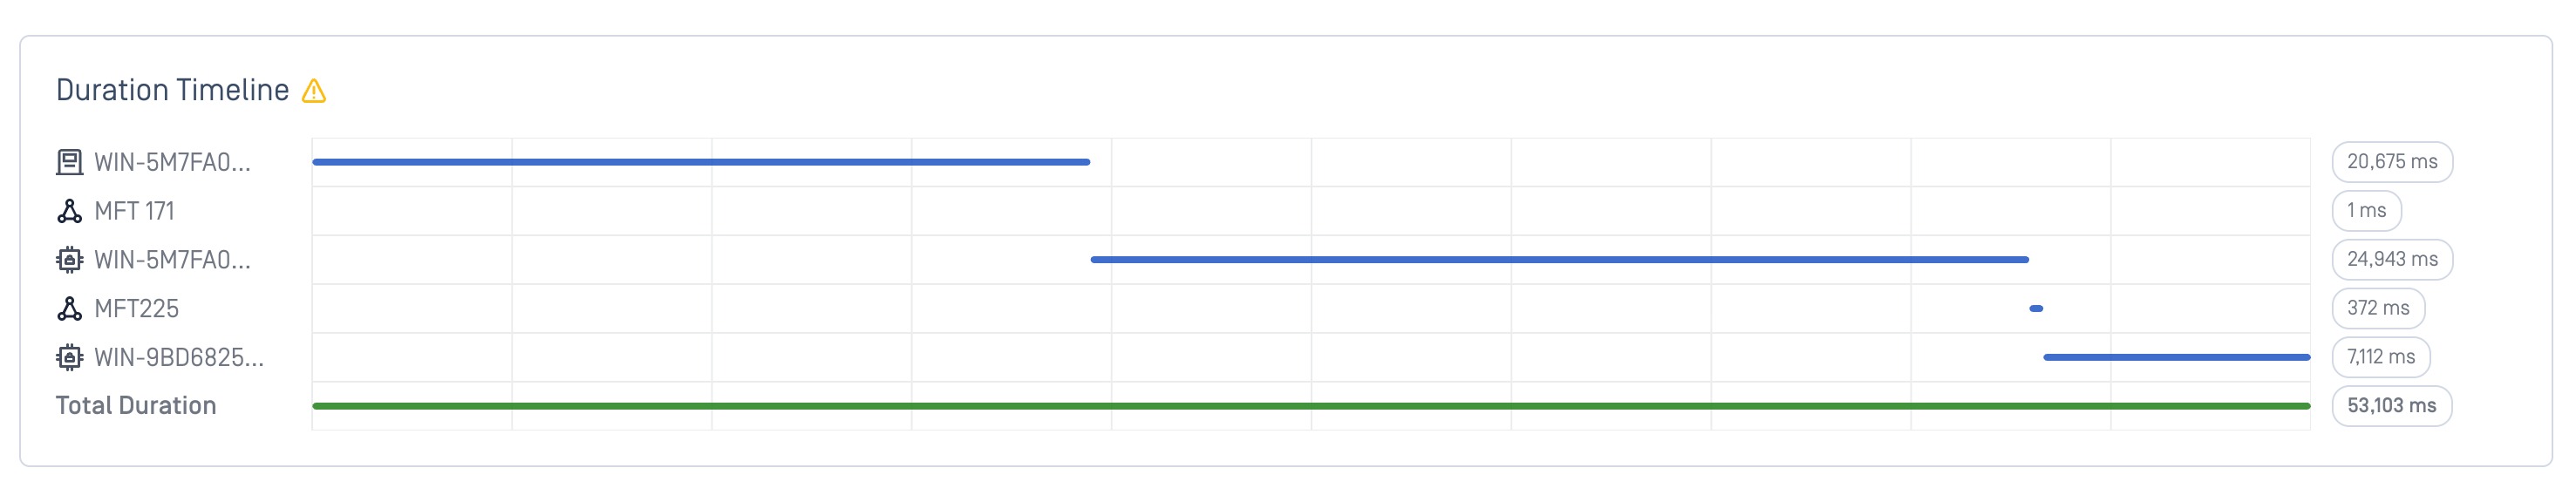
A visualização do percurso indica para onde foi um ficheiro. A linha do tempo de duração indica quanto tempo demorou cada fase.
Cada etapa é representada por uma barra que indica o tempo que esse produto demorou a processar o ficheiro, ao lado do tempo total de todo o percurso. Uma etapa lenta ou invulgar salta à vista, permitindo que a sua equipa identifique um estrangulamento sem ter de abrir todos os registos.
Por que é que isto é importante para as suas operações de segurança
Resposta mais rápida a incidentes
Quando surge uma ameaça, a primeira tarefa consiste em reconstruir o percurso já percorrido pelo ficheiro. Em vez de ter de seguir manualmente esse percurso através dos diferentes produtos, é possível ver de uma só vez todo o percurso: todos os produtos e instâncias que o processaram, bem como o resultado da análise nos locais onde foi inspecionado.
Conformidade segura e preparação para auditorias
Os quadros regulamentares exigem cada vez mais que as organizações comprovem que os ficheiros são analisados em todos os pontos de controlo críticos. O File Audit Trail fornece-lhe provas auditáveis e completas de que as suas políticas de segurança foram aplicadas em toda a sua implementação do OPSWAT , sem necessidade de criar relatórios personalizados.
Visibilidade operacional em que pode confiar
As equipas de segurança perguntarão: será que esta implementação multiproduto está a funcionar tal como a concebemos? O File Audit Trail permite-lhe verificar isso. Pode ver o percurso real que cada ficheiro seguiu e confirmar se corresponde ao fluxo de trabalho pretendido, transformando suposições em provas.
Informação e contexto entre produtos
A maioria das ferramentas de segurança mostra apenas o que aconteceu dentro do seu próprio silo. O File Audit Trail interliga eventos entre MetaDefender ,Core, MetaDefender ,Kiosk, MetaDefender ,Drive, MetaDefender ,Endpoint e MetaDefender ,Managed File Transfer , num único relato, proporcionando-lhe o contexto interprodutos que os registos isolados não conseguem oferecer.
Pronto para reforçar as suas operações de segurança?
My O OPSWAT™ Central Management é a camada central de gestão e controlo das soluções OPSWAT , proporcionando aos administradores um único local para visualizar, operar e gerir as implementações em ambientes distribuídos de TI e OT.
O «File Audit Trail» alarga essa visibilidade até ao nível de cada ficheiro. A sua equipa deixa de ter de procurar um ficheiro em várias consolas e pode acompanhar todo o seu percurso numa única vista, pela ordem em que ocorreu.
Fale com um especialista em OPSWAT ou visite a My página da solução OPSWAT™ Central Management para saber mais.

