A CNIL (Comissão Nacional de Informática e Liberdades) multou o Hôpital privé de la Loire em 500.000 euros (cerca de 580.000 dólares) devido às falhas de segurança que levaram a uma violação de segurança ocorrida no verão de 2025. O atacante teve acesso aos registos de 524.867 doentes. Acedeu também aos registos de 202.246 pessoas indicadas pelos doentes como terceiros de confiança, e o hospital notificou os doentes, mas nunca informou diretamente este segundo grupo. A decisão da entidade reguladora foi divulgada a 3 de setembro de 2026, sob o processo SAN-2026-009.
A CNIL citou esta omissão com base no artigo 34.º do RGPD (Regulamento Geral de Proteção de Dados) . A questão mais relevante para quem gere um ambiente de dados de saúde é como é que um processo de notificação chega a meio milhão de pessoas e deixa de fora outras duzentas mil que estão no mesmo sistema.
Quem era o segundo grupo?
De acordo com o artigo L1111-6 do Código de Saúde Pública francês, qualquer adulto pode designar uma "personne de confiance" (pessoa de confiança); um familiar, um amigo próximo ou o seu médico assistente. A equipa do hospital consulta esta pessoa caso o doente se torne incapaz de expressar os seus próprios desejos. O doente faz a designação por escrito, e os hospitais devem oferecer a todos os doentes internados a oportunidade de a fazer. O registo resultante contém o nome, os dados de contacto e o grau de parentesco com o paciente.
Nenhuma destas 202.246 pessoas era doente. Nunca se registaram, nunca receberam assistência e, em muitos casos, nem sequer sabiam que um hospital possuía um ficheiro com os seus dados. A CNIL constatou que esta omissão as privou da informação necessária para compreender o ataque, avaliar as suas prováveis consequências e tomar medidas contra a utilização indevida dos seus dados.
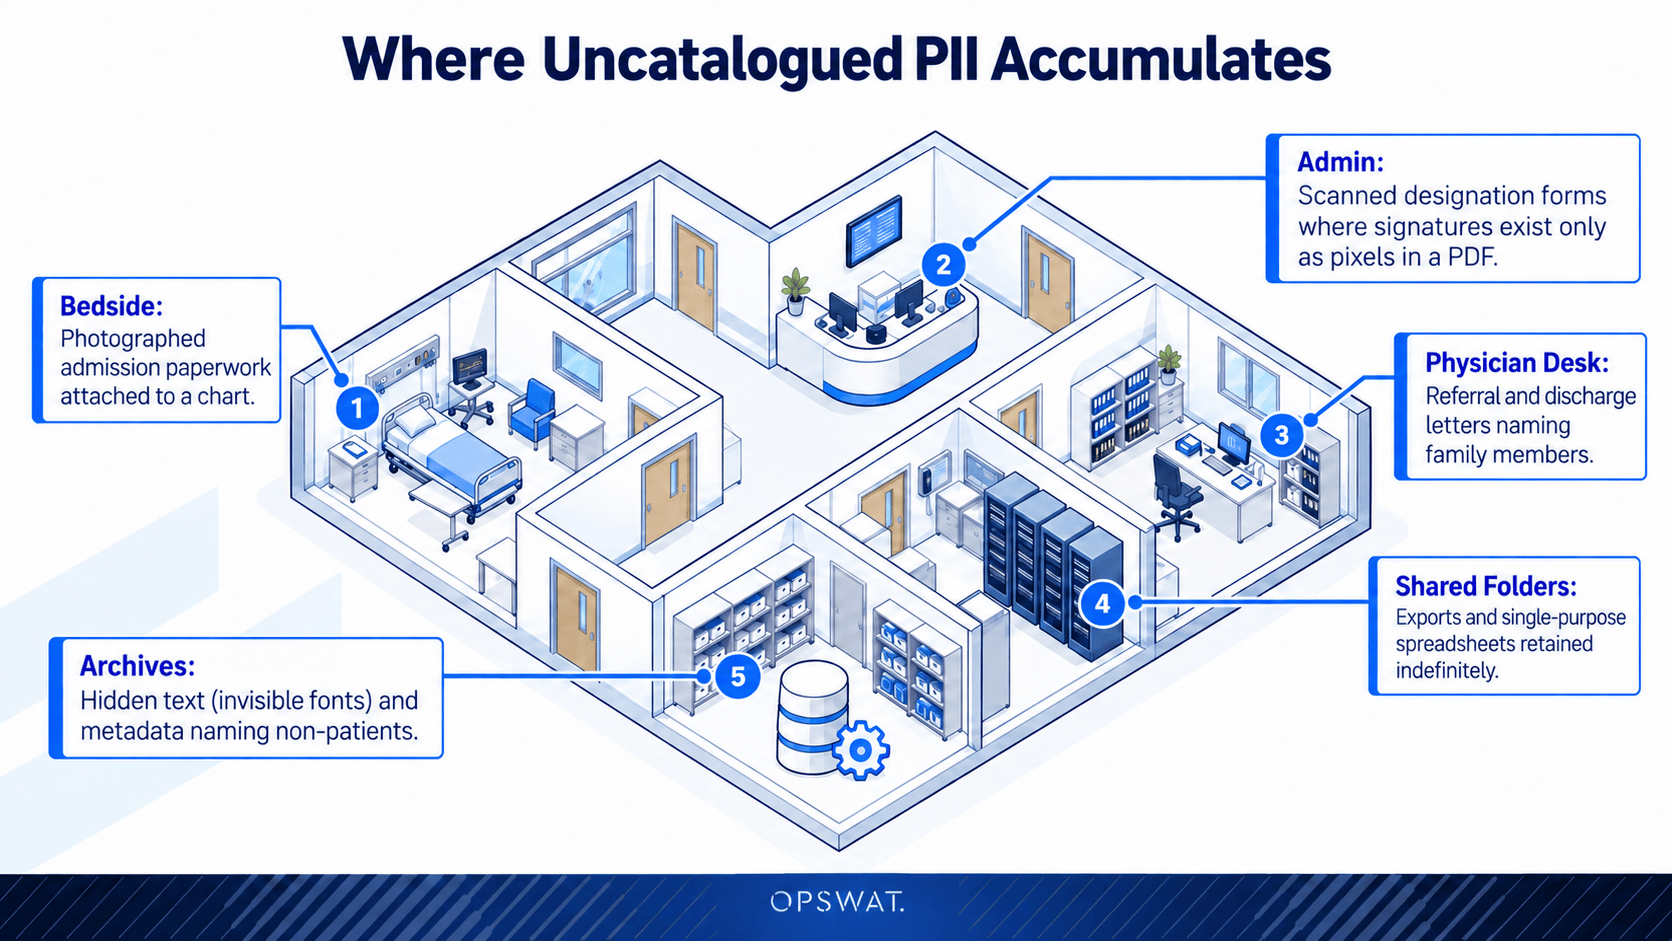
Todo o hospital tem versões desta população: contactos de emergência, acompanhantes que estiveram com um doente, familiares próximos registados durante o internamento, médicos referenciadores mencionados na carta de alta e responsáveis legais. Os seus registos raramente estão nos sistemas com os quais se inicia um levantamento de dados.
Onde os dados pessoais não catalogados se acumulam
As organizações de saúde estruturam as suas políticas de proteção de dados em torno dos dados de saúde. As regras de deteção procuram códigos de diagnóstico, números de registos médicos, identificadores de seguros e detalhes do tratamento, pois é isso que os regulamentos especificam e o que os auditores questionam.
Um registo fidedigno de terceiros não contém nada disto. Contém um nome, um número de telefone, uma morada e um grau de parentesco. Ao ser avaliado segundo uma política orientada para o conteúdo clínico, o ficheiro apresenta um resultado positivo. Contém todos os dados pessoais regulamentados, e ninguém solicitou que o conjunto de regras o procurasse.
Esta lacuna explica como um hospital pode executar um processo de notificação competente e ainda assim produzir uma constatação do Artigo 34. O processo funcionou com a população que a organização tinha catalogado. A população não catalogada era invisível para ela, tanto durante as operações normais como após a violação.
Ler o conteúdo em vez de confiar nos rótulos
A tecnologia Proactive DLP™ inspeciona o conteúdo de um ficheiro, em vez de se basear apenas no nome, extensão ou classificação indicados. Abrange mais de 125 tipos de ficheiro , incluindo texto, imagens e documentos incorporados, e realiza inspeções recursivas, examinando ficheiros comprimidos e camadas aninhadas em vez de os ignorar.
Três capacidades são importantes para encontrar dados pessoais que ninguém catalogou:
- Detecção integrada para identificadores pessoais e clínicos. Os detetores com inteligência artificial abrangem nomes pessoais, datas de nascimento, números de telefone e números de identificação nacional, passaporte e carta de condução , juntamente com detetores clínicos para códigos de diagnóstico, condições médicas comuns e tipo de sangue. Para o contexto francês, um pormenor importante: a deteção de informação pessoal por IA é compatível com o francês, além do inglês, espanhol, alemão, italiano e português.
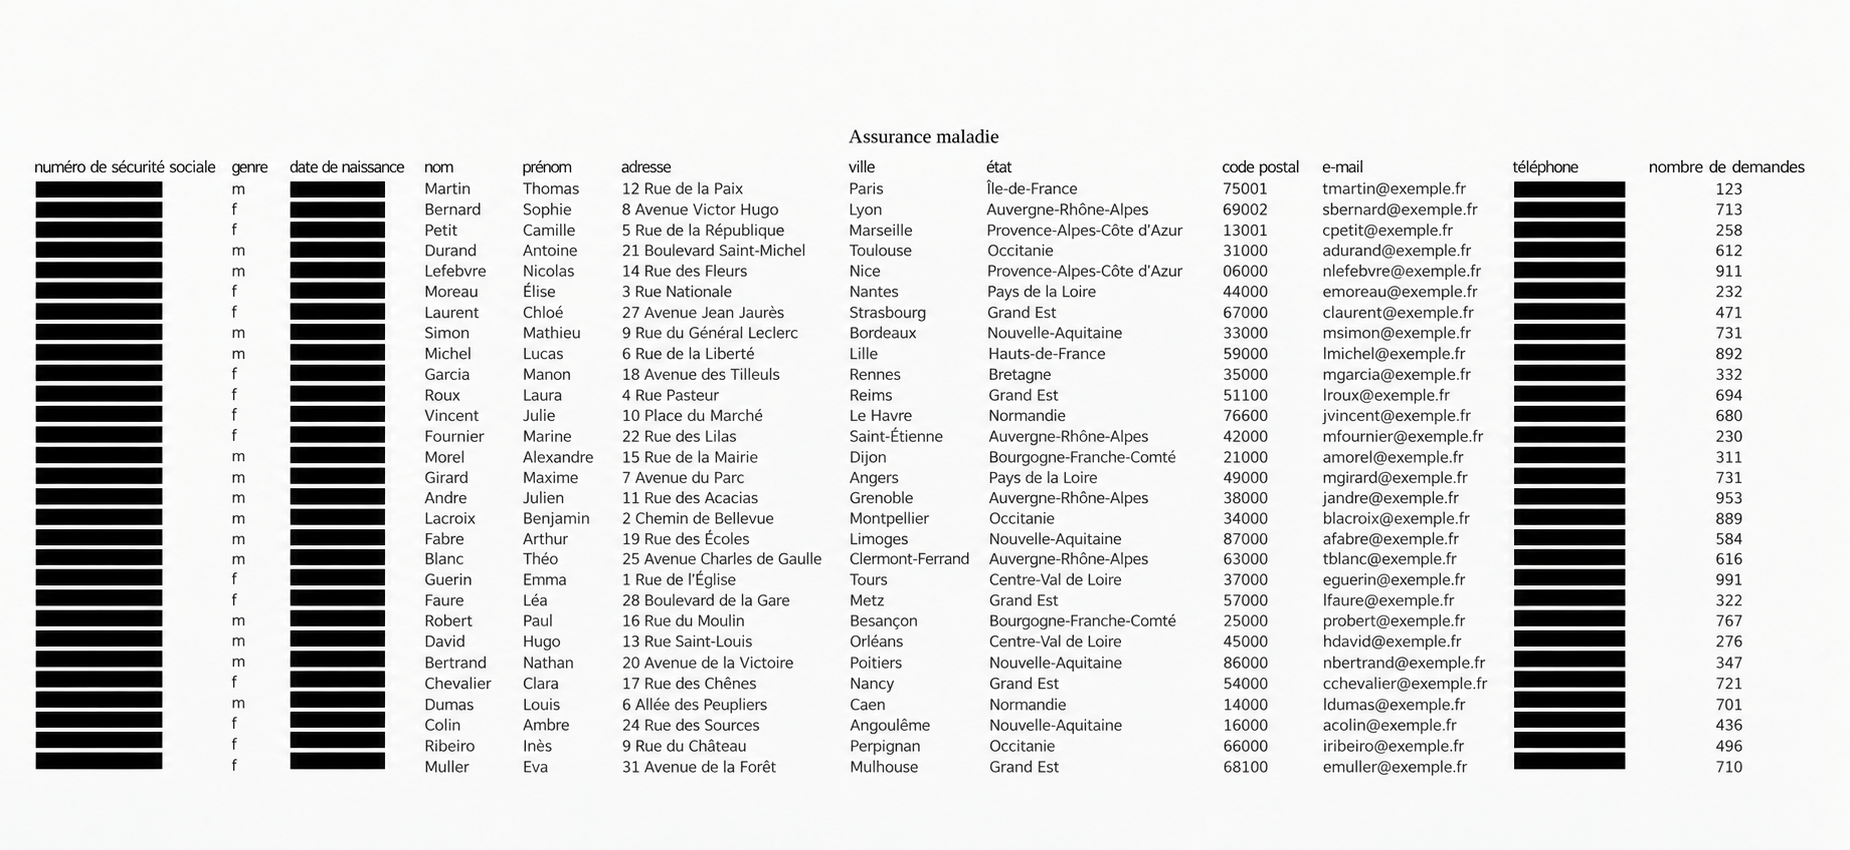
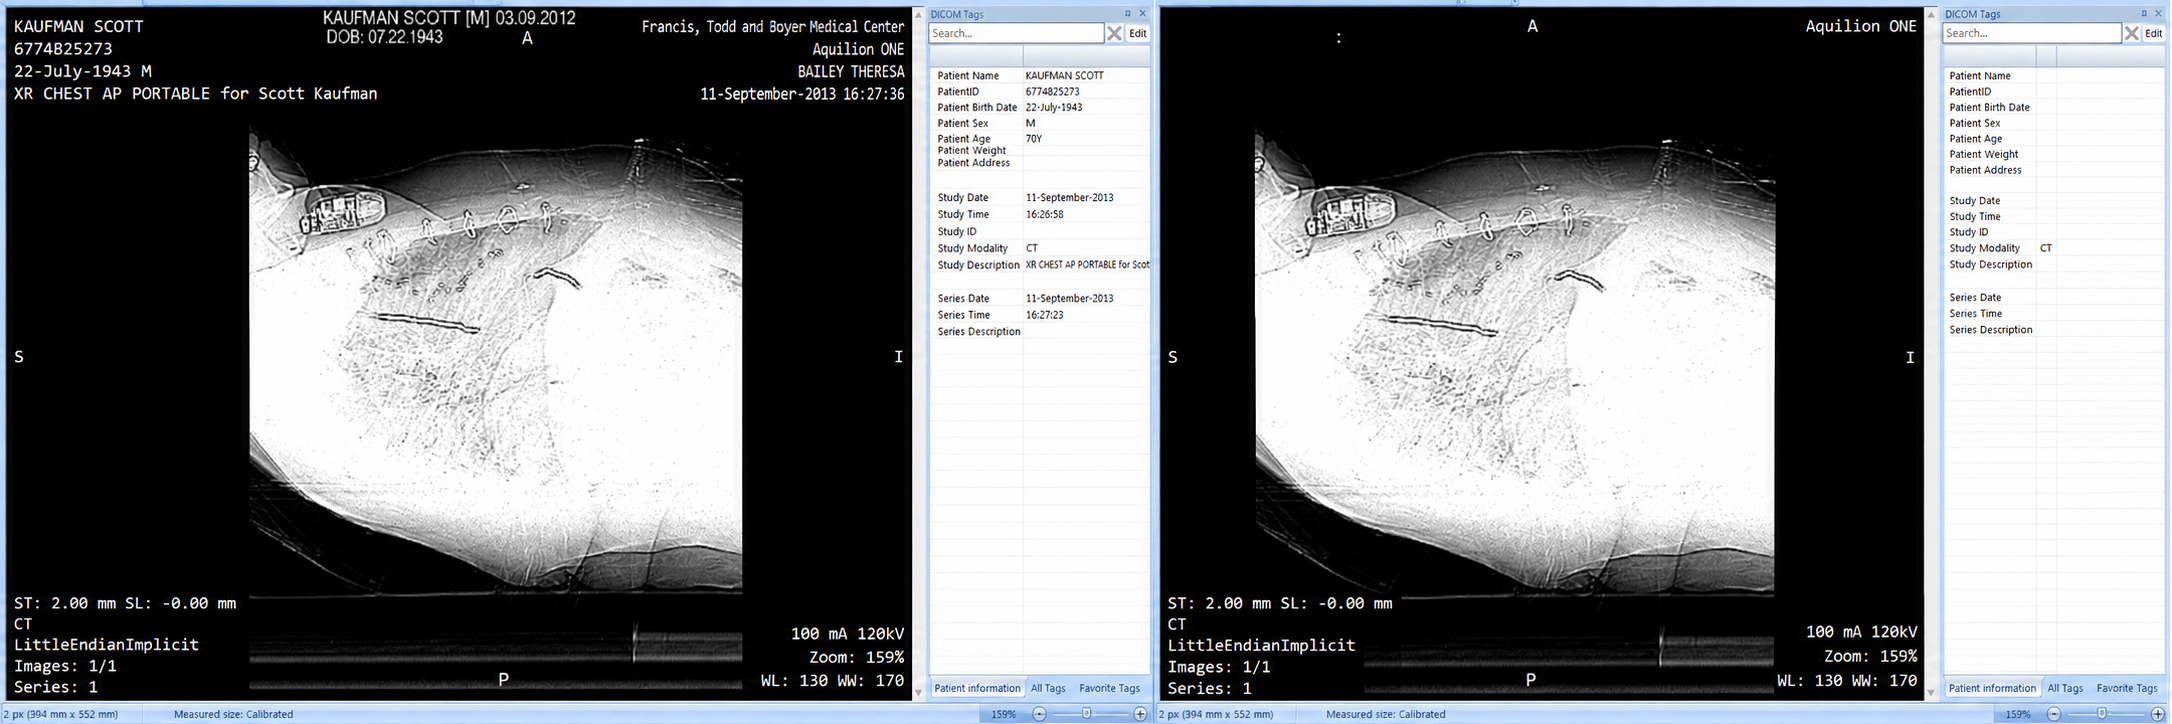
- OCR para documentos que são imagens. O Proactive DLP™ lê formulários digitalizados, documentos fotografados e PDF não pesquisáveis da mesma forma que lê documentos de texto. Um formulário de designação ou uma digitalização DICOM que exista apenas como digitalização deixa de ser um ponto cego.
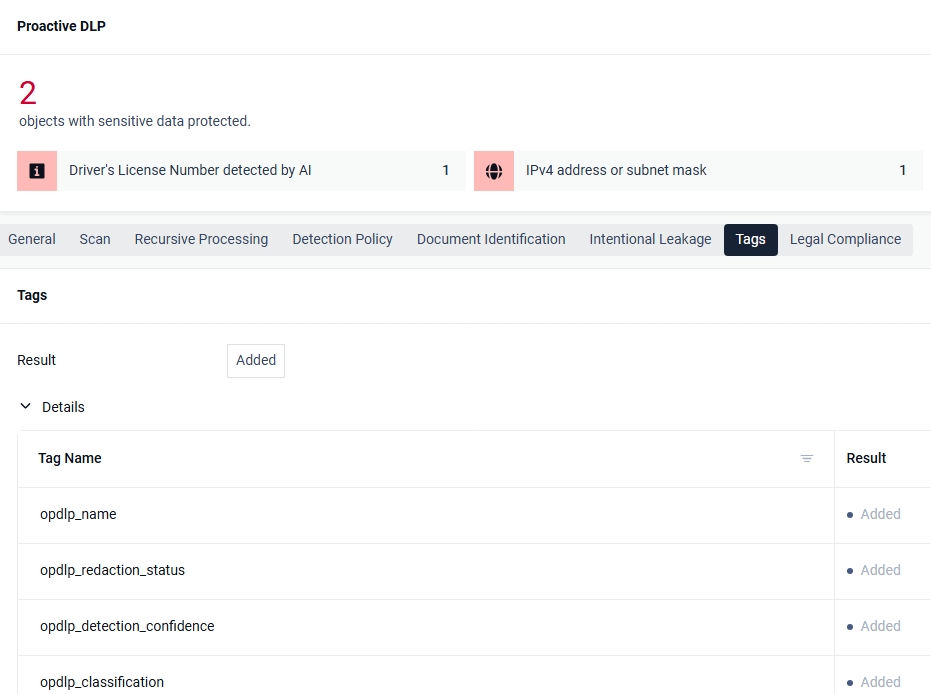
- Classificação e etiquetagem que geram um registo. O Proactive DLP™ classifica o conteúdo detetado de acordo com níveis de sensibilidade predefinidos e incorpora etiquetas de classificação no ficheiro processado. Estas etiquetas alimentam uma plataforma SIEM ou um sistema de gestão de documentos, que transforma as deteções individuais num panorama cumulativo de onde residem os dados regulamentados. A identificação de documentos acrescenta classificação ao nível da categoria para documentos de identidade e financeiros.
A inspeção de conteúdo nos pontos de transferência observa os ficheiros à medida que se movem: uploads, downloads, anexos de e-mail, suportes amovíveis e transferências geridas. Constrói um mapa a partir do tráfego real, em vez de rastrear o armazenamento em repouso, o que significa que o panorama se desenvolve à medida que os dados fluem e precisa de ser combinado com uma pesquisa de ficheiros que nunca se movem.
Proactive DLP corre dentro MetaDefender Core , MetaDefender ICAP Server , MetaDefender Email Security , MetaDefender Kiosk , e MetaDefender Managed File Transfer .
O Passo Prático
Uma lista de notificação de violação de dados é um problema de inventário resolvido sob pressão de tempo. Criá-la no meio de um incidente significa reconstruir que categorias de pessoas aparecem em que ficheiros, e as categorias que ninguém documentou são as que acabam por ser esquecidas.
O relatório da IBM de 2026 sobre o custo de uma violação de dados estima que o custo médio de uma violação no setor da saúde seja de 6,64 milhões de dólares, o mais elevado entre todos os setores pelo décimo terceiro ano consecutivo. O tempo médio para identificar e conter a violação atingiu os 247 dias, enquanto as violações relacionadas com os suportes amovíveis e a cadeia de abastecimento foram as que demoraram mais tempo, com 258 dias. Um ponto de inspeção de conteúdo abrange ambos os cenários.
Comece pela direção oposta. Dirija a tecnologia Proactive DLP™ para os fluxos de ficheiros que já estão a circular no seu ambiente e classifique o que retorna. As etiquetas acumulam-se num registo dos dados pessoais que possui sobre pessoas que não são seus pacientes.

