Higienizar um ficheiro do Microsoft Office significa executar dezenas de tratamentos de proteção nesse ficheiro. A abordagem convencional faz com que cada tratamento de proteção leia o documento na íntegra e continua a ler esse mesmo documento sempre que a proteção é aplicada.
Tecnologia Deep CDR™ lê cada documento uma única vez e executa todos os tratamentos durante essa única passagem. Este método acelera em duas vezes o tempo de processamento de ficheiros grandes do Office, mantendo resultados de limpeza idênticos.
O imposto oculto do rigor
A higienização é minuciosa por definição. A tecnologia Deep CDR™ higieniza um documento do Microsoft Office através da aplicação simultânea de dezenas de tratamentos: ligações externas, objetos incorporados, imagens e os respetivos metadados, etiquetas inteligentes e muito mais. Cada tratamento visa a sua própria categoria de ameaça e realiza a sua própria análise e edição.
Os ficheiros do Office Modern tornam esse trabalho minucioso demorado e exigente em termos de recursos. Um ficheiro do Word ou do Excel é uma pasta compactada. No seu interior encontram-se ficheiros de texto escritos em XML, um formato estruturado que descreve cada célula, parágrafo, imagem e ligação no documento. Para higienizar o ficheiro, a tecnologia Deep CDR™ tem de ler todo esse XML. Uma folha de cálculo que chega como um ficheiro de 50 MB pode, após a descompactação, resultar numa única folha com meio gigabyte de XML.
Numa configuração convencional do motor, cada processo percorre todo o pacote XML: uma passagem para as ligações, outra para os objetos incorporados, outra para as imagens e assim por diante.
O custo de processamento aumenta com cada medida de proteção aplicada. Esse «imposto oculto» traduz-se em filas de ficheiros mais longas e num maior consumo de recursos de computação para o mesmo tráfego. Além disso, cria pressão para comprometer as medidas de proteção apenas para acompanhar o ritmo.
Estratégia de uma jogada: uma base por bola, vários trabalhadores
Imagine uma inspeção à casa. Normalmente, o eletricista, o canalizador e o inspetor de incêndios inspecionam a casa um a seguir ao outro, e cada um percorre todas as divisões. E se os enviássemos todos juntos? A casa é inspecionada uma única vez, por todos os especialistas necessários.
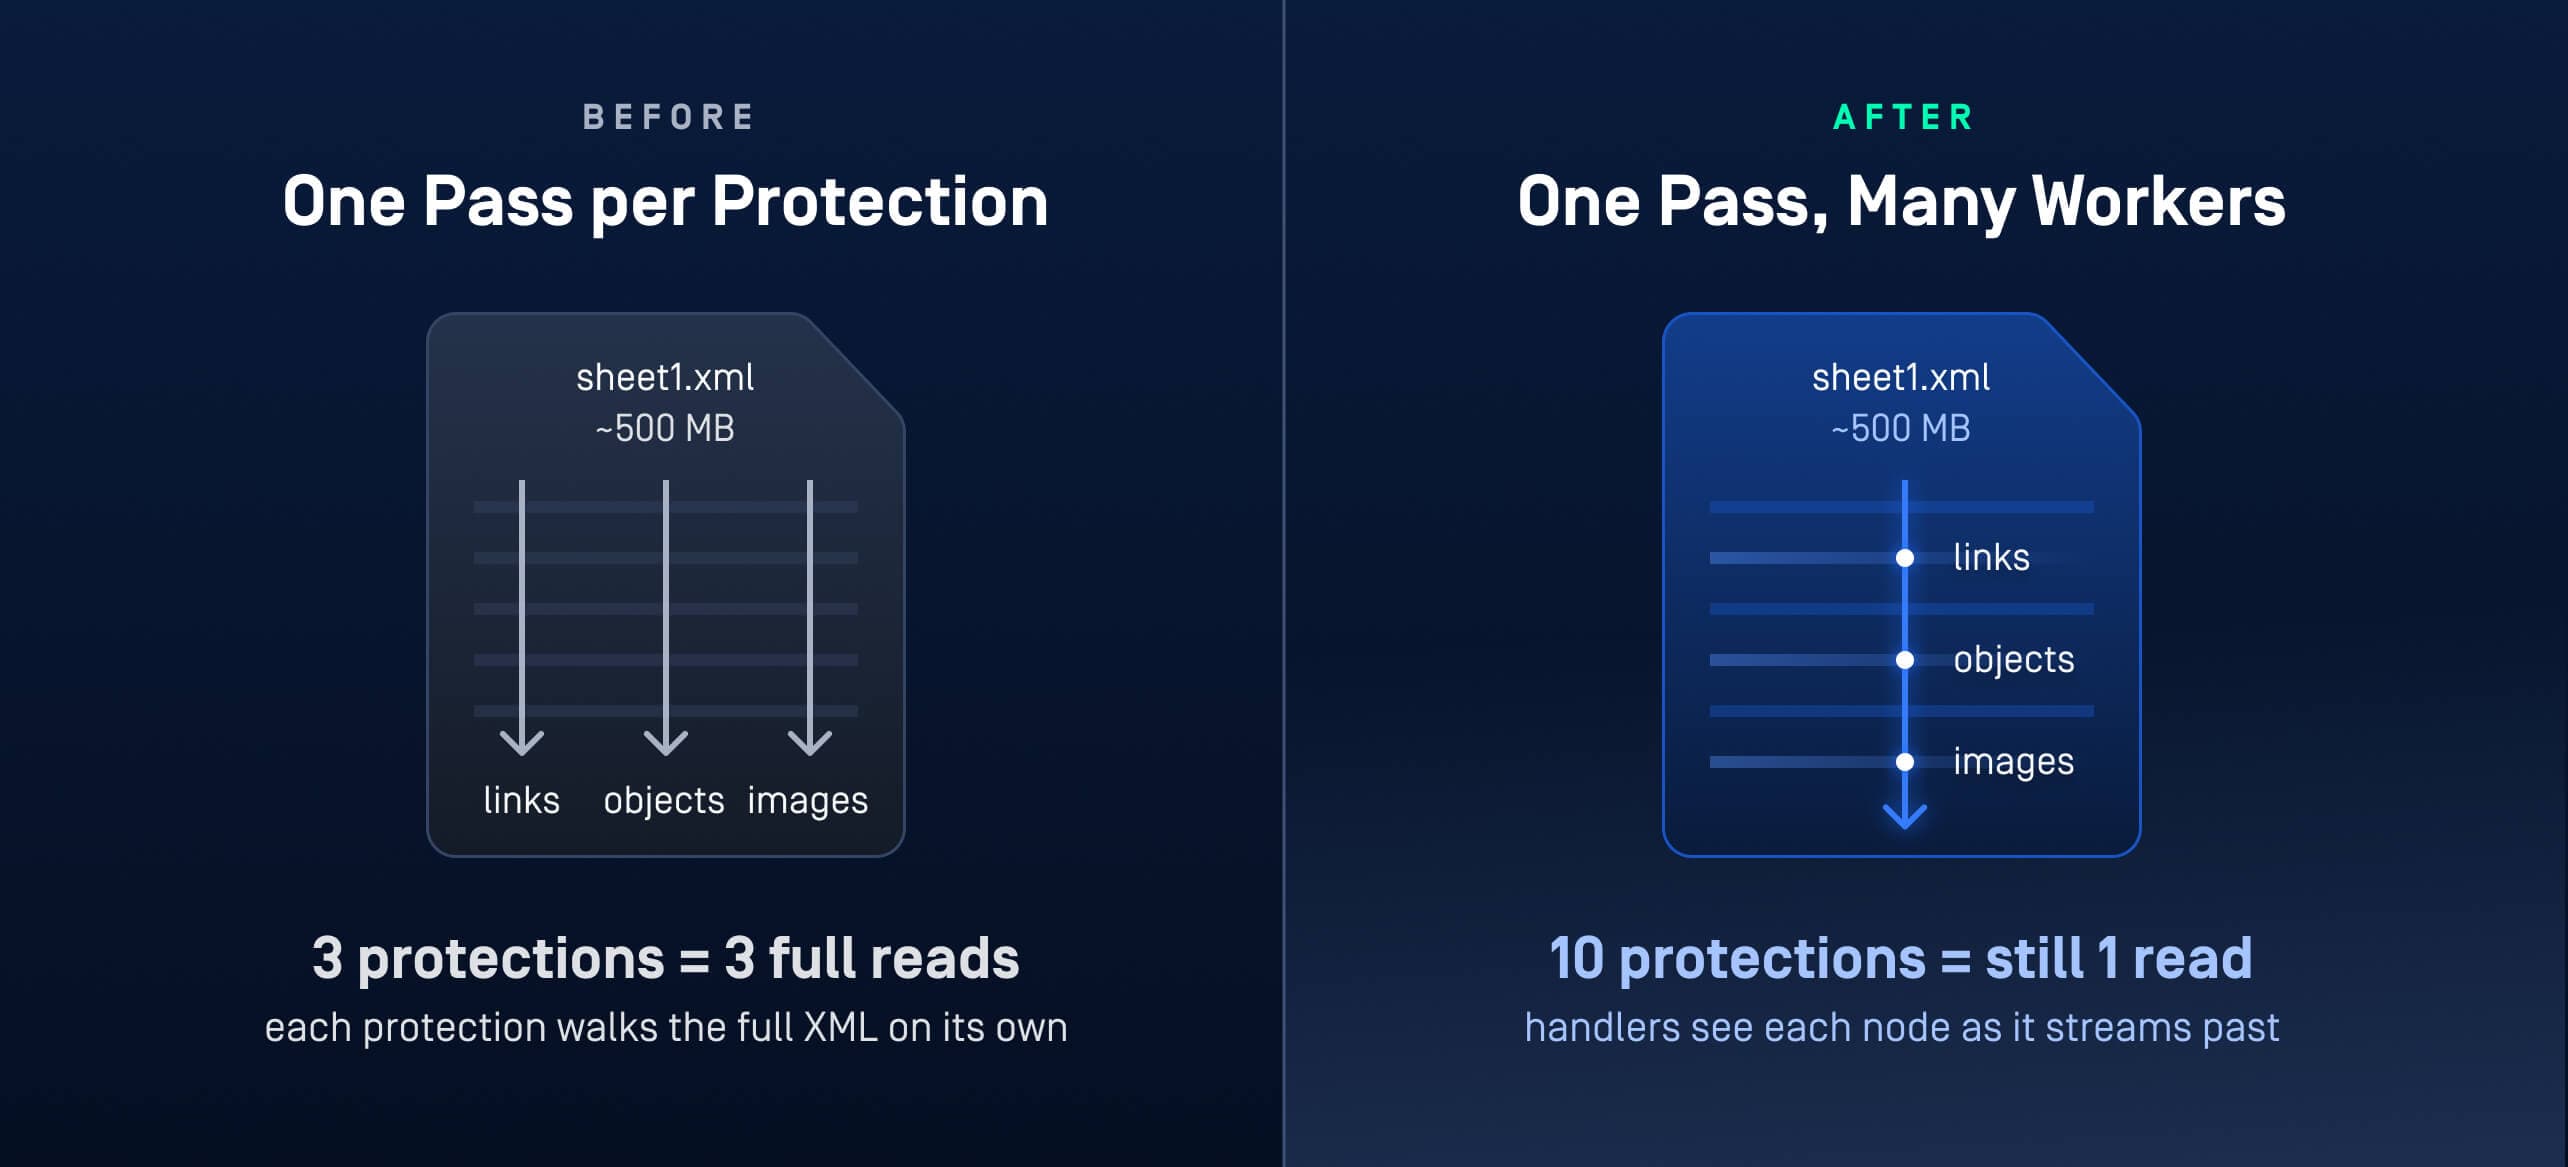
É exatamente isso que a estratégia de uma única passagem da tecnologia Deep CDR™ faz. Ela inverte o esquema convencional de higienização com três princípios:
- Um host, uma passagem. Um único servidor de processamento lê, ou « percorre », cada parte XML do documento exatamente uma vez. Cada proteção é um manipulador que acompanha essa passagem, identifica cada nó XML à medida que este passa e executa a sua tarefa no momento. Dez proteções significam uma leitura de uma folha de 500 MB, com dez trabalhadores a acompanhá-la.
- Cada proteção é um plug-in. Um verificador especializado, ou «handler», é responsável por um único aspeto de ponta a ponta: os nós de utilização dentro do XML de conteúdo, as definições de recursos que os declaram e o próprio artefacto armazenado. Cada handler segue o mesmo ciclo de vida: inicializar, processar cada nó, finalizar. Adicionar uma proteção ao motor significa registar mais um handler no mesmo percurso. O custo da exaustividade já não aumenta com cada proteção adicionada.
- As proteções desativadas nunca são executadas. Antes do início do processo, cada gestor verifica se a sua configuração se aplica. Uma proteção que a sua política tenha desativado é excluída logo no início e não acrescenta trabalho por nó. O documento é lido uma única vez e apenas as proteções relevantes são consideradas
O que revelam os testes de desempenho
Comparámos o desempenho da estratégia antes e depois, tanto em documentos extensos criados especificamente para o efeito como em conjuntos completos de testes de regressão do mundo real, no Windows e no Linux.
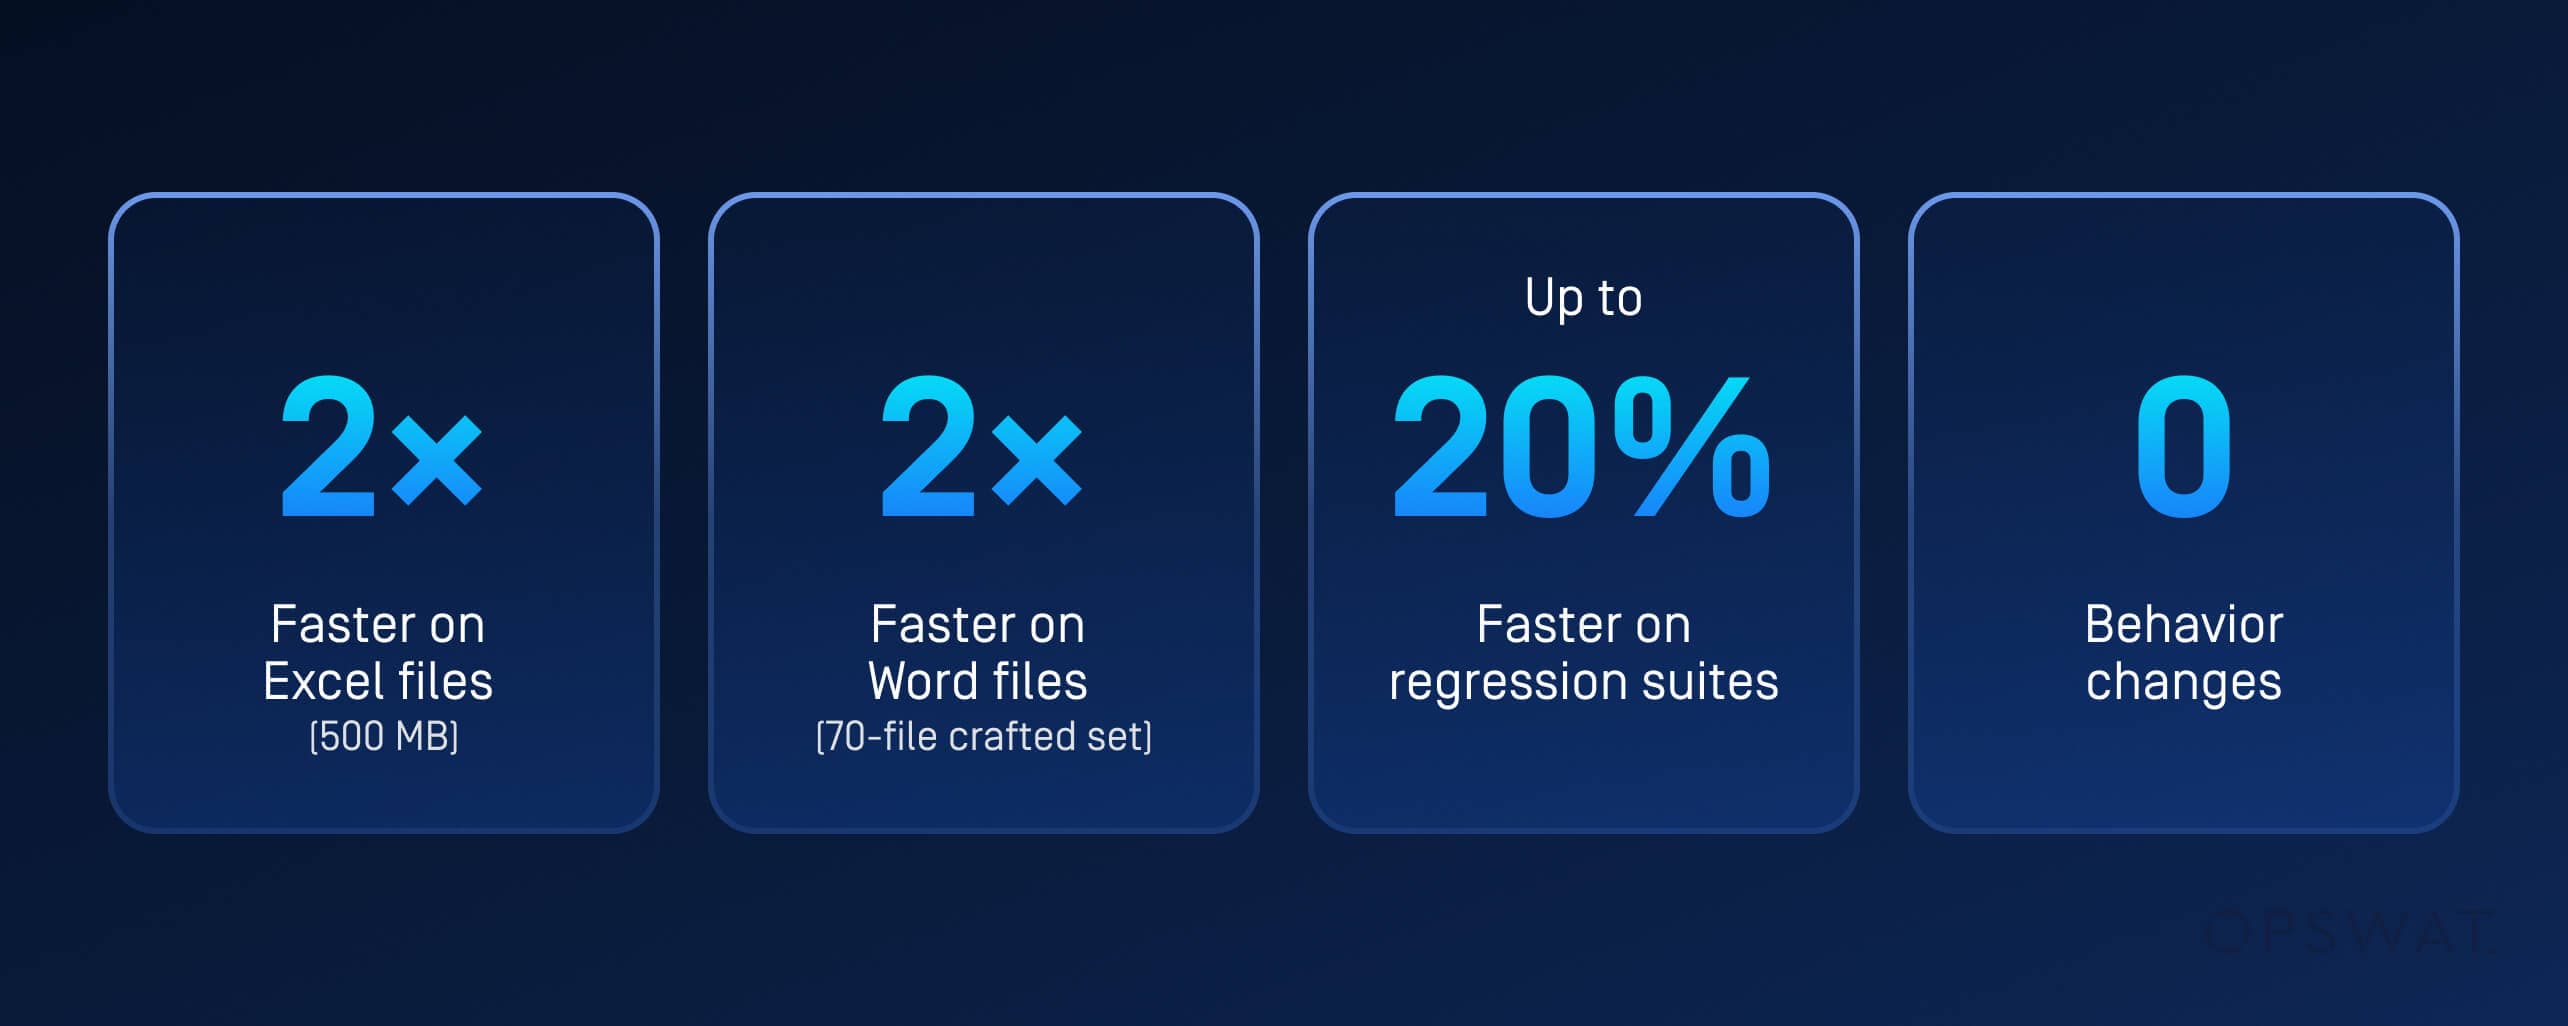
- Documentos grandes do Excel (cerca de 500 MB de XML de folhas): aproximadamente 2 vezes mais rápido. O tempo total de processamento melhorou 94% no Windows e 67% no Linux, e o ficheiro de folha única mais denso registou uma melhoria de 147%.
- Documentos Word de grande dimensão (conjunto de 70 ficheiros criados especificamente): cerca de 2 vezes mais rápido no tempo total de execução, com o tempo médio por ficheiro a melhorar 169%.
- Conjuntos de testes de regressão em condições reais (milhares de ficheiros do Word, Excel e PowerPoint): cerca de 4% a 20% mais rápidas, dependendo do formato e da plataforma. A maioria dos ficheiros é pequena, pelo que a vantagem da leitura única aumenta com o tamanho do documento.
- Nenhuma alteração no comportamento: ambas as versões completaram o conjunto completo de testes de regressão com resultados de sanitização idênticos. A velocidade resultou da remoção de leituras repetidas, sem que nenhuma proteção tenha sido omitida.
É esse último resultado que mais importa. Nas configurações de segurança, uma alegação de desempenho só tem importância quando a proteção se mantém constante. A taxa de transferência num gateway também contribui para a segurança: quanto mais rapidamente um ficheiro for verificado, menor será a pressão que as equipas sentem para contornar a proteção.
Por que testámos primeiro os formatos do Office 2007
É na família do Office 2007 (.docx, .xlsx e .pptx) que se concentra o custo oculto do XML. Os três formatos partilham a mesma estrutura de pacotes, pelo que um único design de servidor abrange todos eles, e é no tráfego com grande volume de folhas de cálculo que se verificam, na prática, partes de XML com meio gigabyte.
A estratégia em si aplica-se a qualquer formato cujo custo resida em conteúdos estruturados de grande dimensão, o que torna esses formatos candidatos a receber o mesmo tratamento.
A rigor costumava ter um custo que aumentava com cada medida de proteção adicionada. Com o processamento numa única passagem, a tecnologia Deep CDR™ analisa o documento na íntegra uma única vez, independentemente do número de medidas de proteção aplicadas.
Nhut Ngo é Diretor de Engenharia de « Software » na OPSWAT, onde lidera as equipas de engenharia responsáveis pela tecnologia Deep CDR™ e por outras tecnologias de processamento de ficheiros no MetaDefender Core™. Com mais de uma década de experiência em engenharia de software e cibersegurança, dedica-se a tornar a sanitização de ficheiros rápida, precisa e adequada para infraestruturas críticas. Nhut obteve o seu doutoramento em Ciências da Informação em 2015.
