Quando uma verificação falha, a primeira pergunta que surge é: porquê? MetaDefender Software Supply Chain A versão 4.3.0 oferece às equipas de segurança uma forma direta de descobrir a causa, com novos estados de verificação e um separador «Cronologia» que mostra cada fase da verificação, a sua duração e qualquer motivo de falha.
Esta versão inclui ainda atualizações com um único clique para instâncias com acesso à Internet e a comparação de vulnerabilidades entre análises, além de pequenas alterações relativas à eliminação de relatórios, à gestão de pacotes e à interface de linha de comandos. Eis o que mudou na versão 4.3.0 e o que isso significa para o seu fluxo de trabalho de segurança da cadeia de abastecimento de software.
Reestruturação da plataforma: novos estados de análise e o separador «Cronologia»
A reformulação da plataforma altera a forma como MetaDefender Software Supply Chain apresenta os resultados das análises. Traz duas novidades que funcionam em conjunto: novos estados de análise que descrevem o estado de uma análise com maior precisão e um separador «Cronologia» que mostra o que aconteceu durante a mesma.
Três novos estados de digitalização
As análises podem agora apresentar três novos estados: Falha parcial, Vazio e Tempo esgotado. Cada estado fornece uma informação diferente sobre a análise, para que saiba por onde começar quando analisar um resultado.
O separador «Cronologia»
O separador «Cronograma» apresenta cada fase da verificação, a sua duração e o motivo da falha. Como cada fase indica a sua duração, é possível perceber onde se perdeu tempo numa verificação que demorou demasiado ou que atingiu o limite de tempo. No caso de uma verificação com falha parcial, o separador «Cronograma» apresenta o motivo da falha.
Atualizações com um clique a partir das Definições
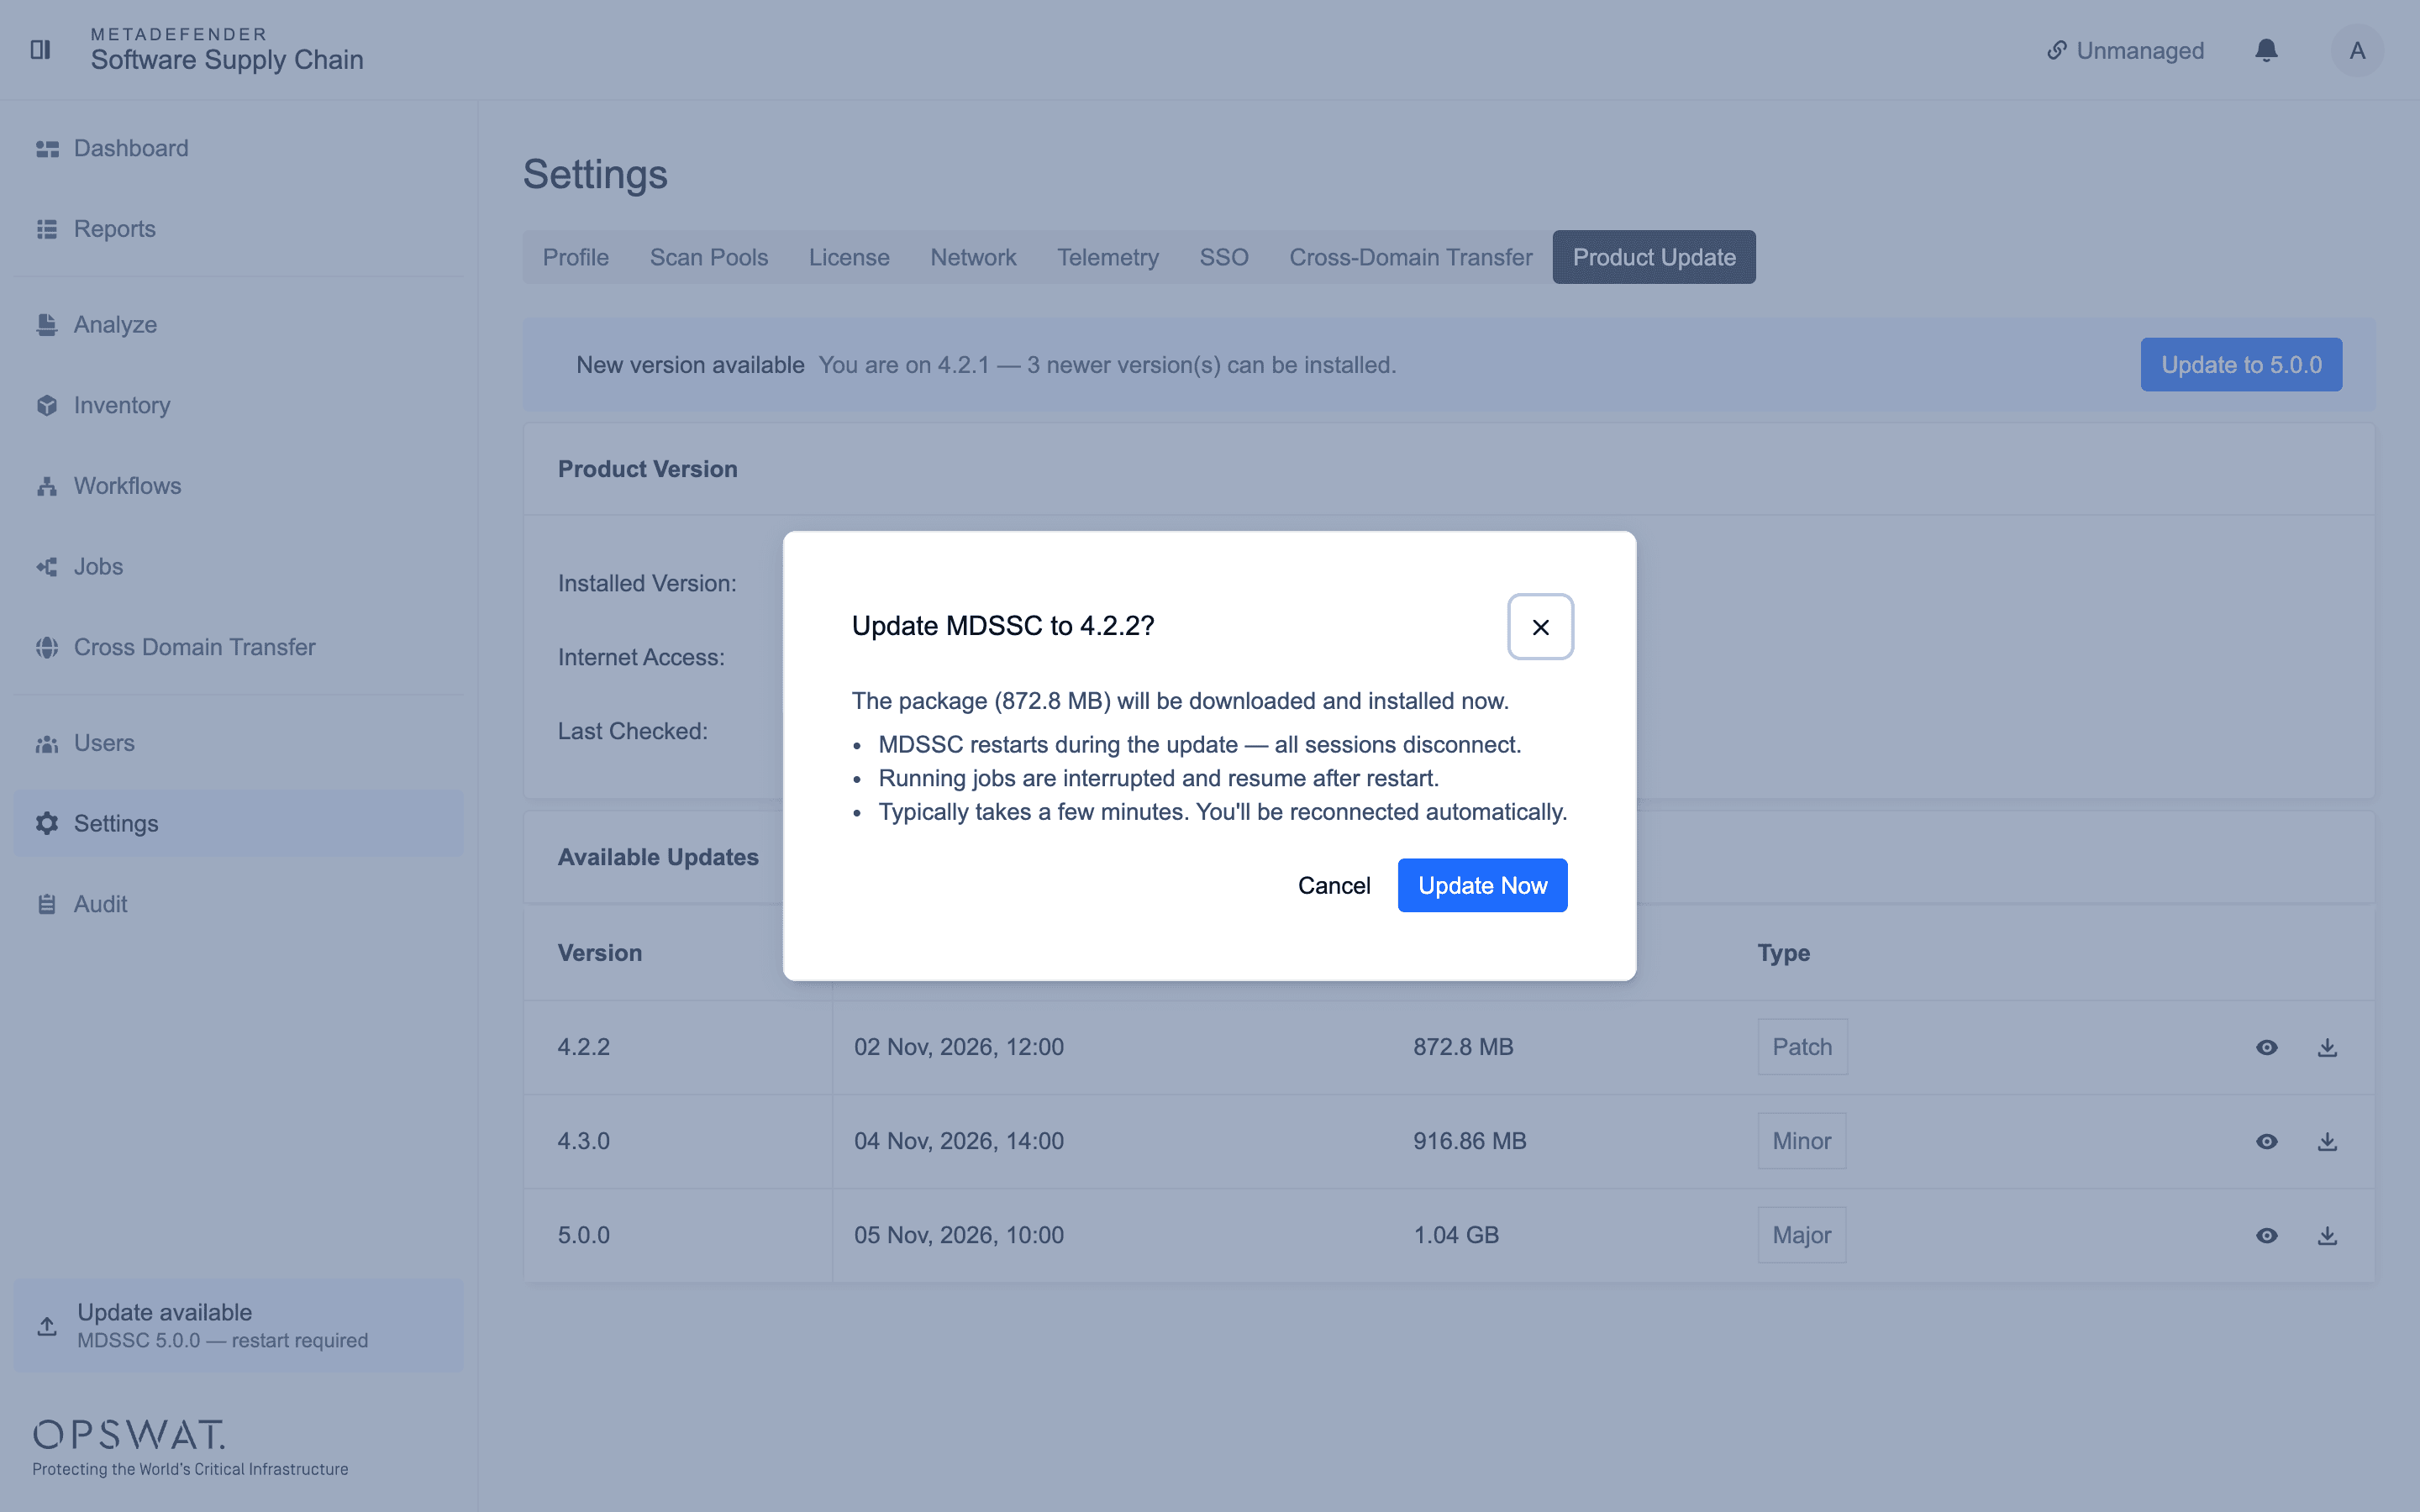
As instâncias com acesso à Internet podem agora atualizar-se para uma versão mais recente a partir das Definições, com um único clique. A atualização é iniciada a partir do próprio produto.
Comparar vulnerabilidades entre análises
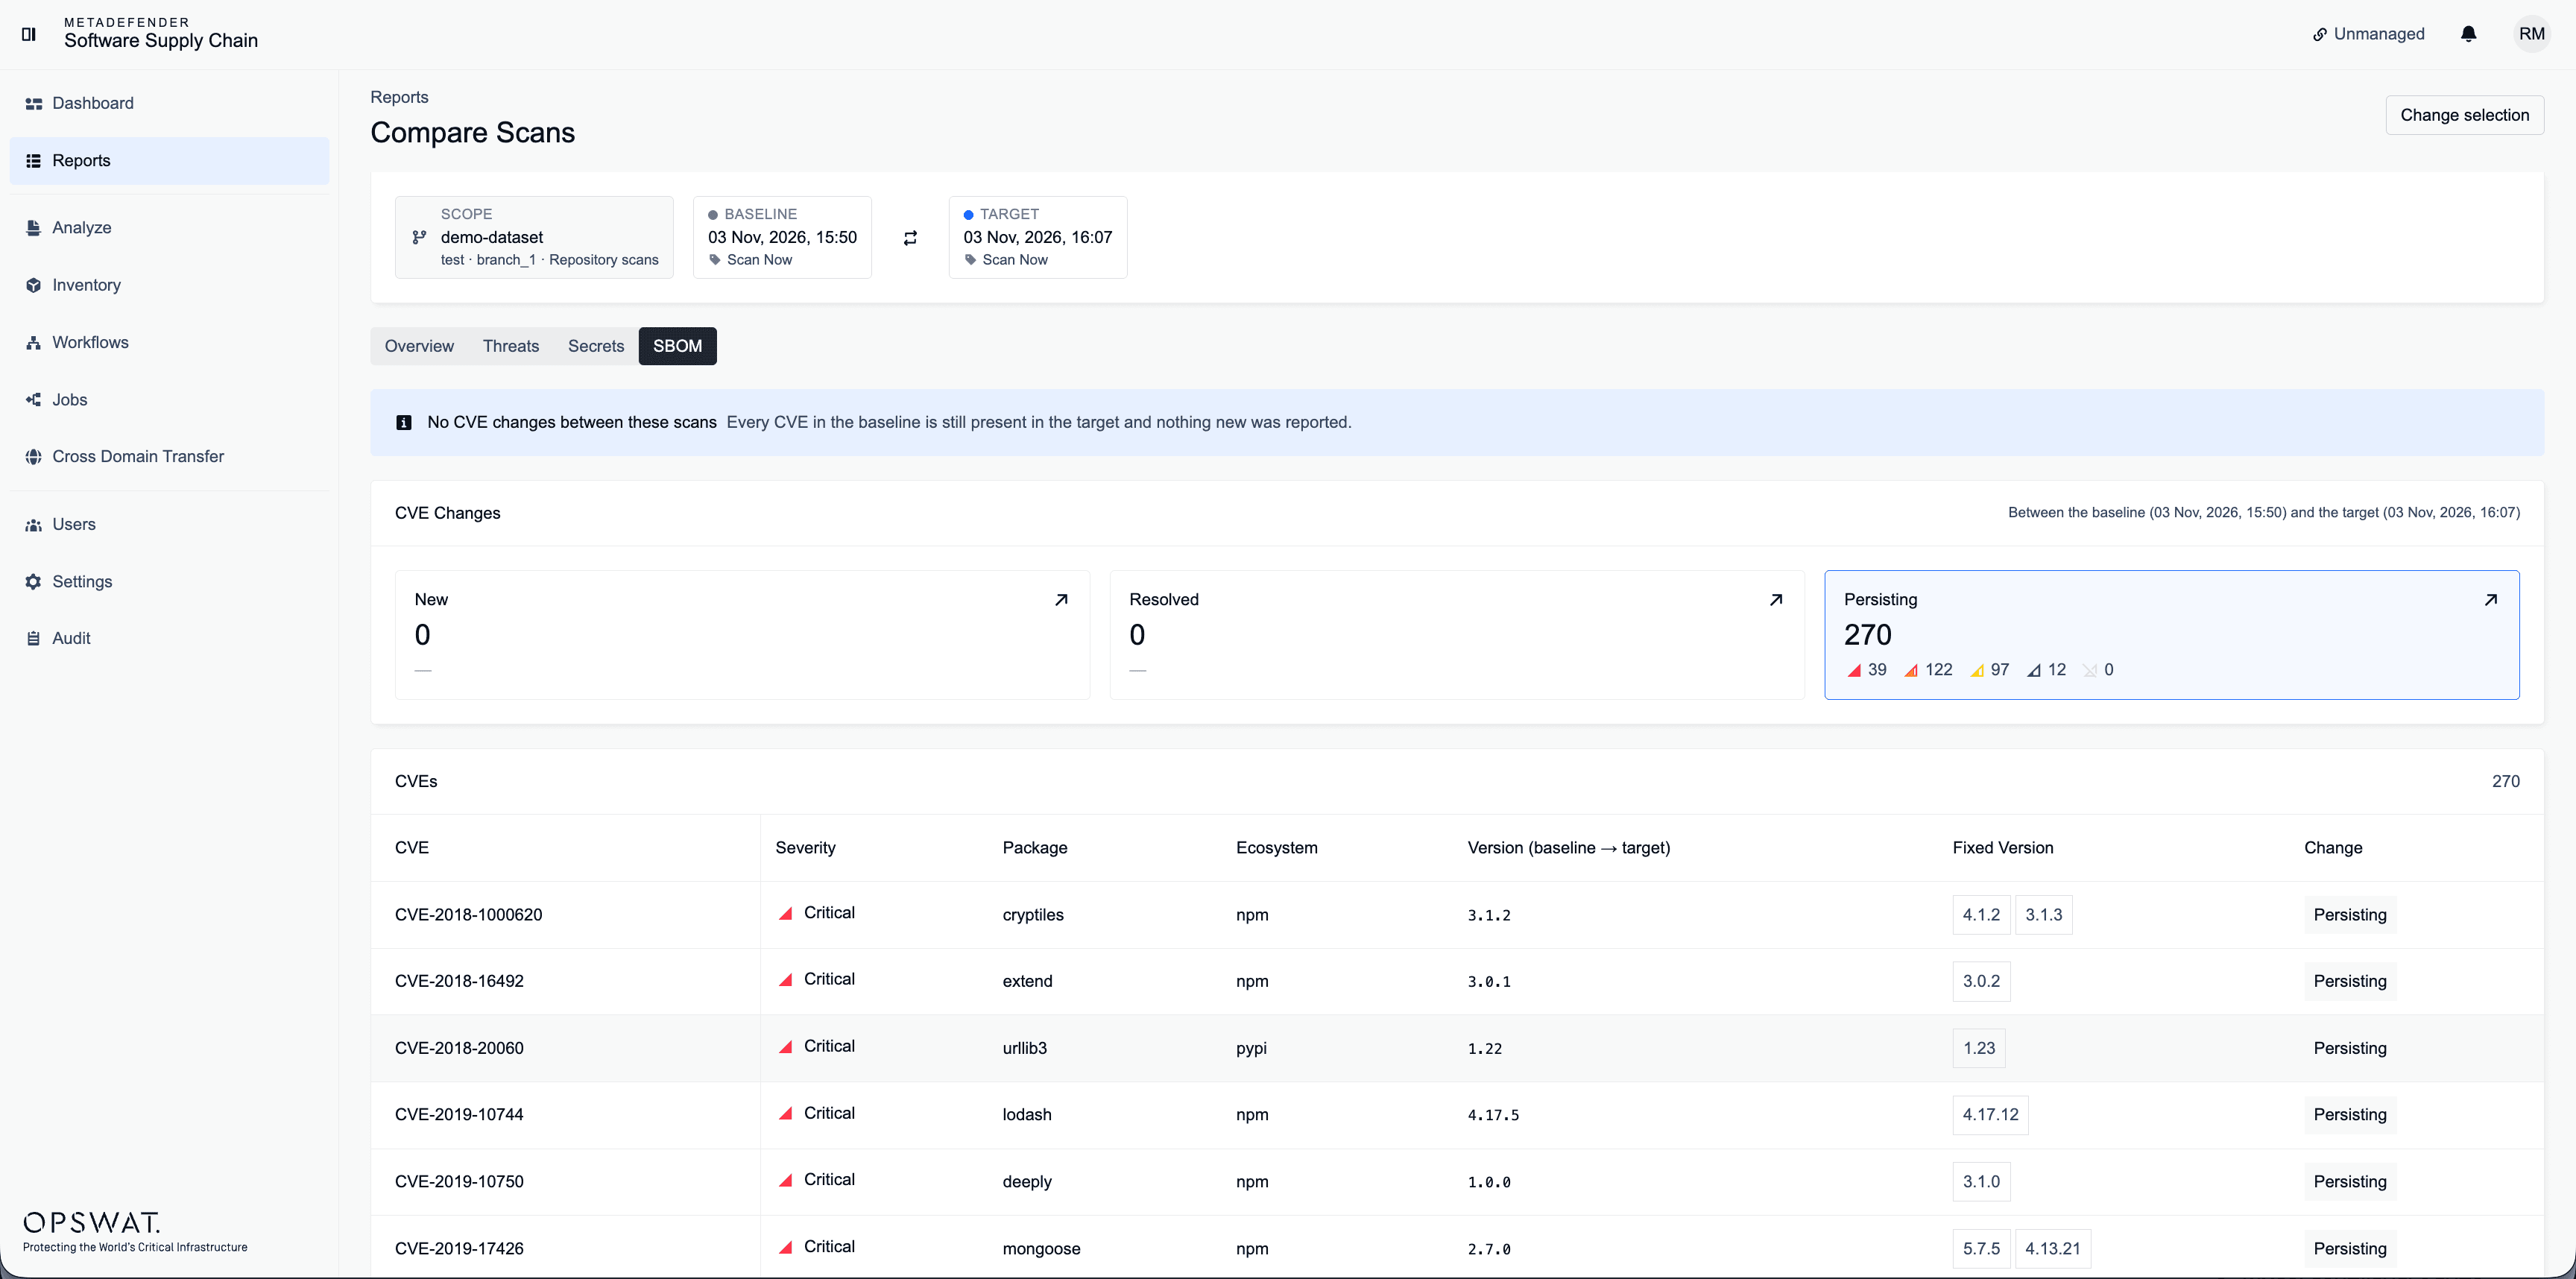
Os utilizadores podem agora comparar CVEs (Vulnerabilidades e Exposições Comuns) entre várias análises de um repositório ou ficheiro. A comparação abrange um repositório ou ficheiro de cada vez e mostra como os seus CVEs diferem de uma análise para a seguinte.
Também na versão 4.3.0
- A opção «Eliminar relatórios» apresenta agora uma notificação do resultado
- Agora já é possível eliminar pacotes com etiquetas personalizadas
- A interface de linha de comandos renovada inclui opções de depuração, suporte e versão
Disponível em: My Portal OPSWAT™.
Perguntas mais frequentes
Que instâncias podem ser atualizadas a partir das Definições?
As instâncias com acesso à Internet podem atualizar-se para uma versão mais recente a partir das Definições com um único clique.
O que posso comparar com a funcionalidade de comparação de CVEs?
Pode comparar CVEs entre várias análises de um repositório ou ficheiro.
O que mostra o separador «Cronologia»?
O separador «Cronologia» apresenta cada fase da verificação, a sua duração e o motivo da falha.
