e de deteção zero-day para MetaDefender Core
Solução de deteção de ameaças «zero-day» OPSWAT, implementada no local e baseada em IA, destinada a ambientes offline e regulamentados. Recorre a uma sandbox adaptativa baseada em emulação e à análise de malware com tecnologia de IA para identificar ameaças evasivas, extrair IOCs acionáveis e permitir a inspeção segura de ficheiros no âmbitoCore MetaDefender Core .
- Instale em minutos
- Não é necessária integração adicional
- Utiliza as suas políticas existentes
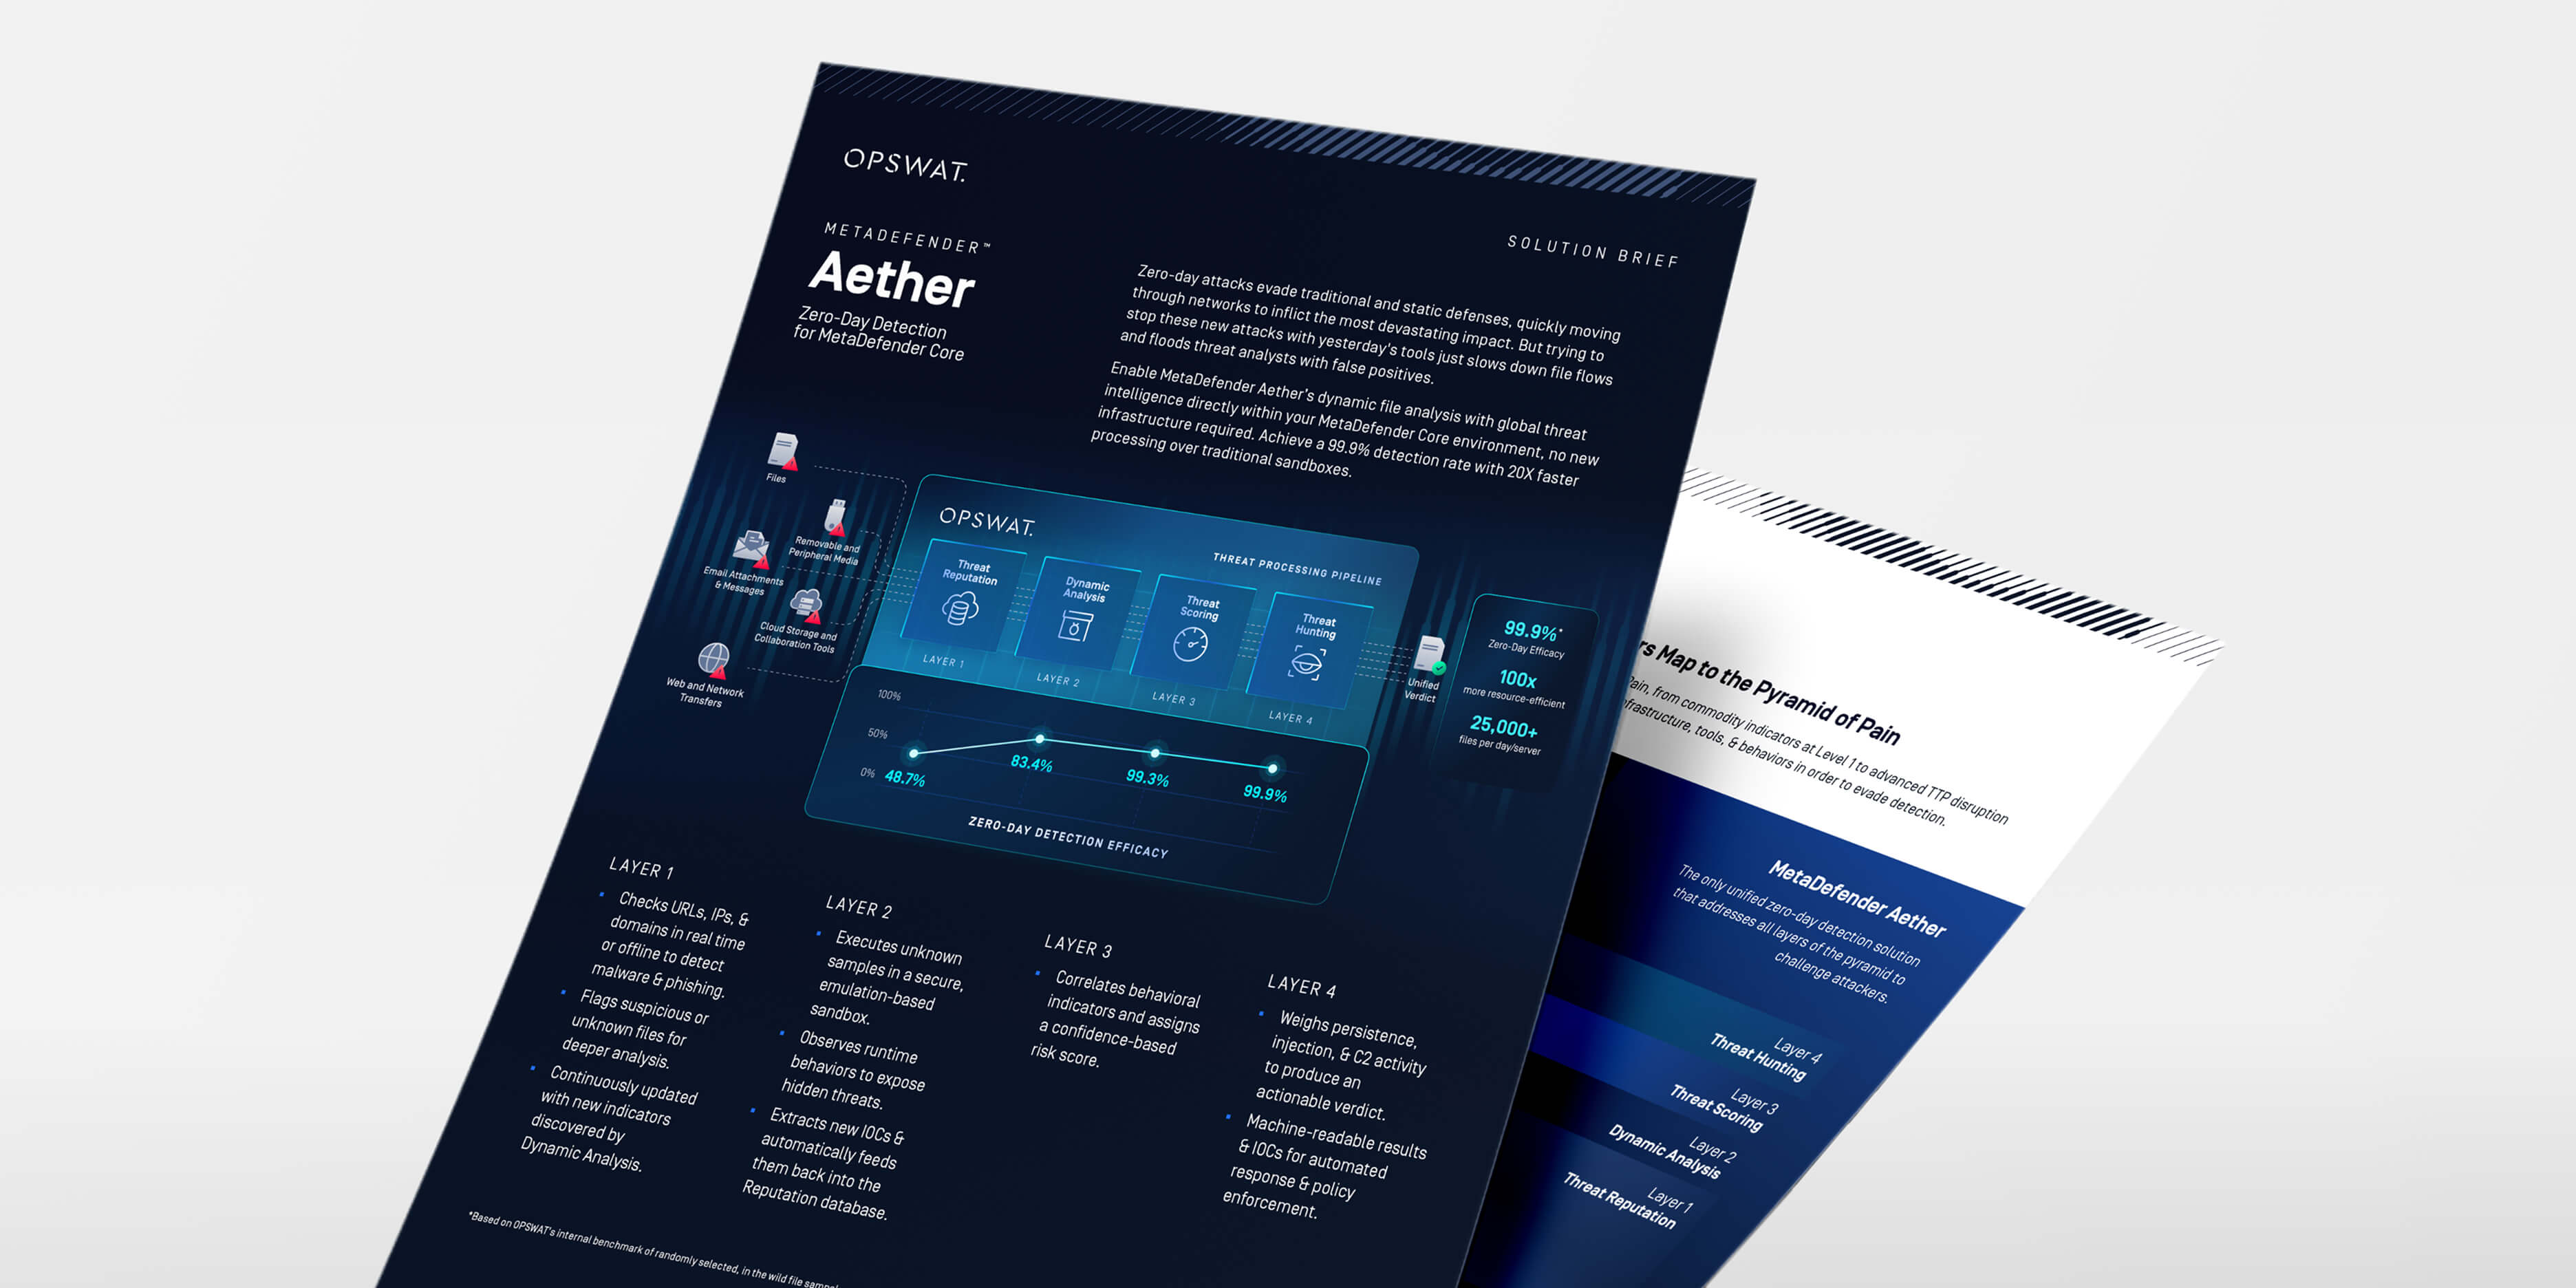
Detecção unificada de zero-day
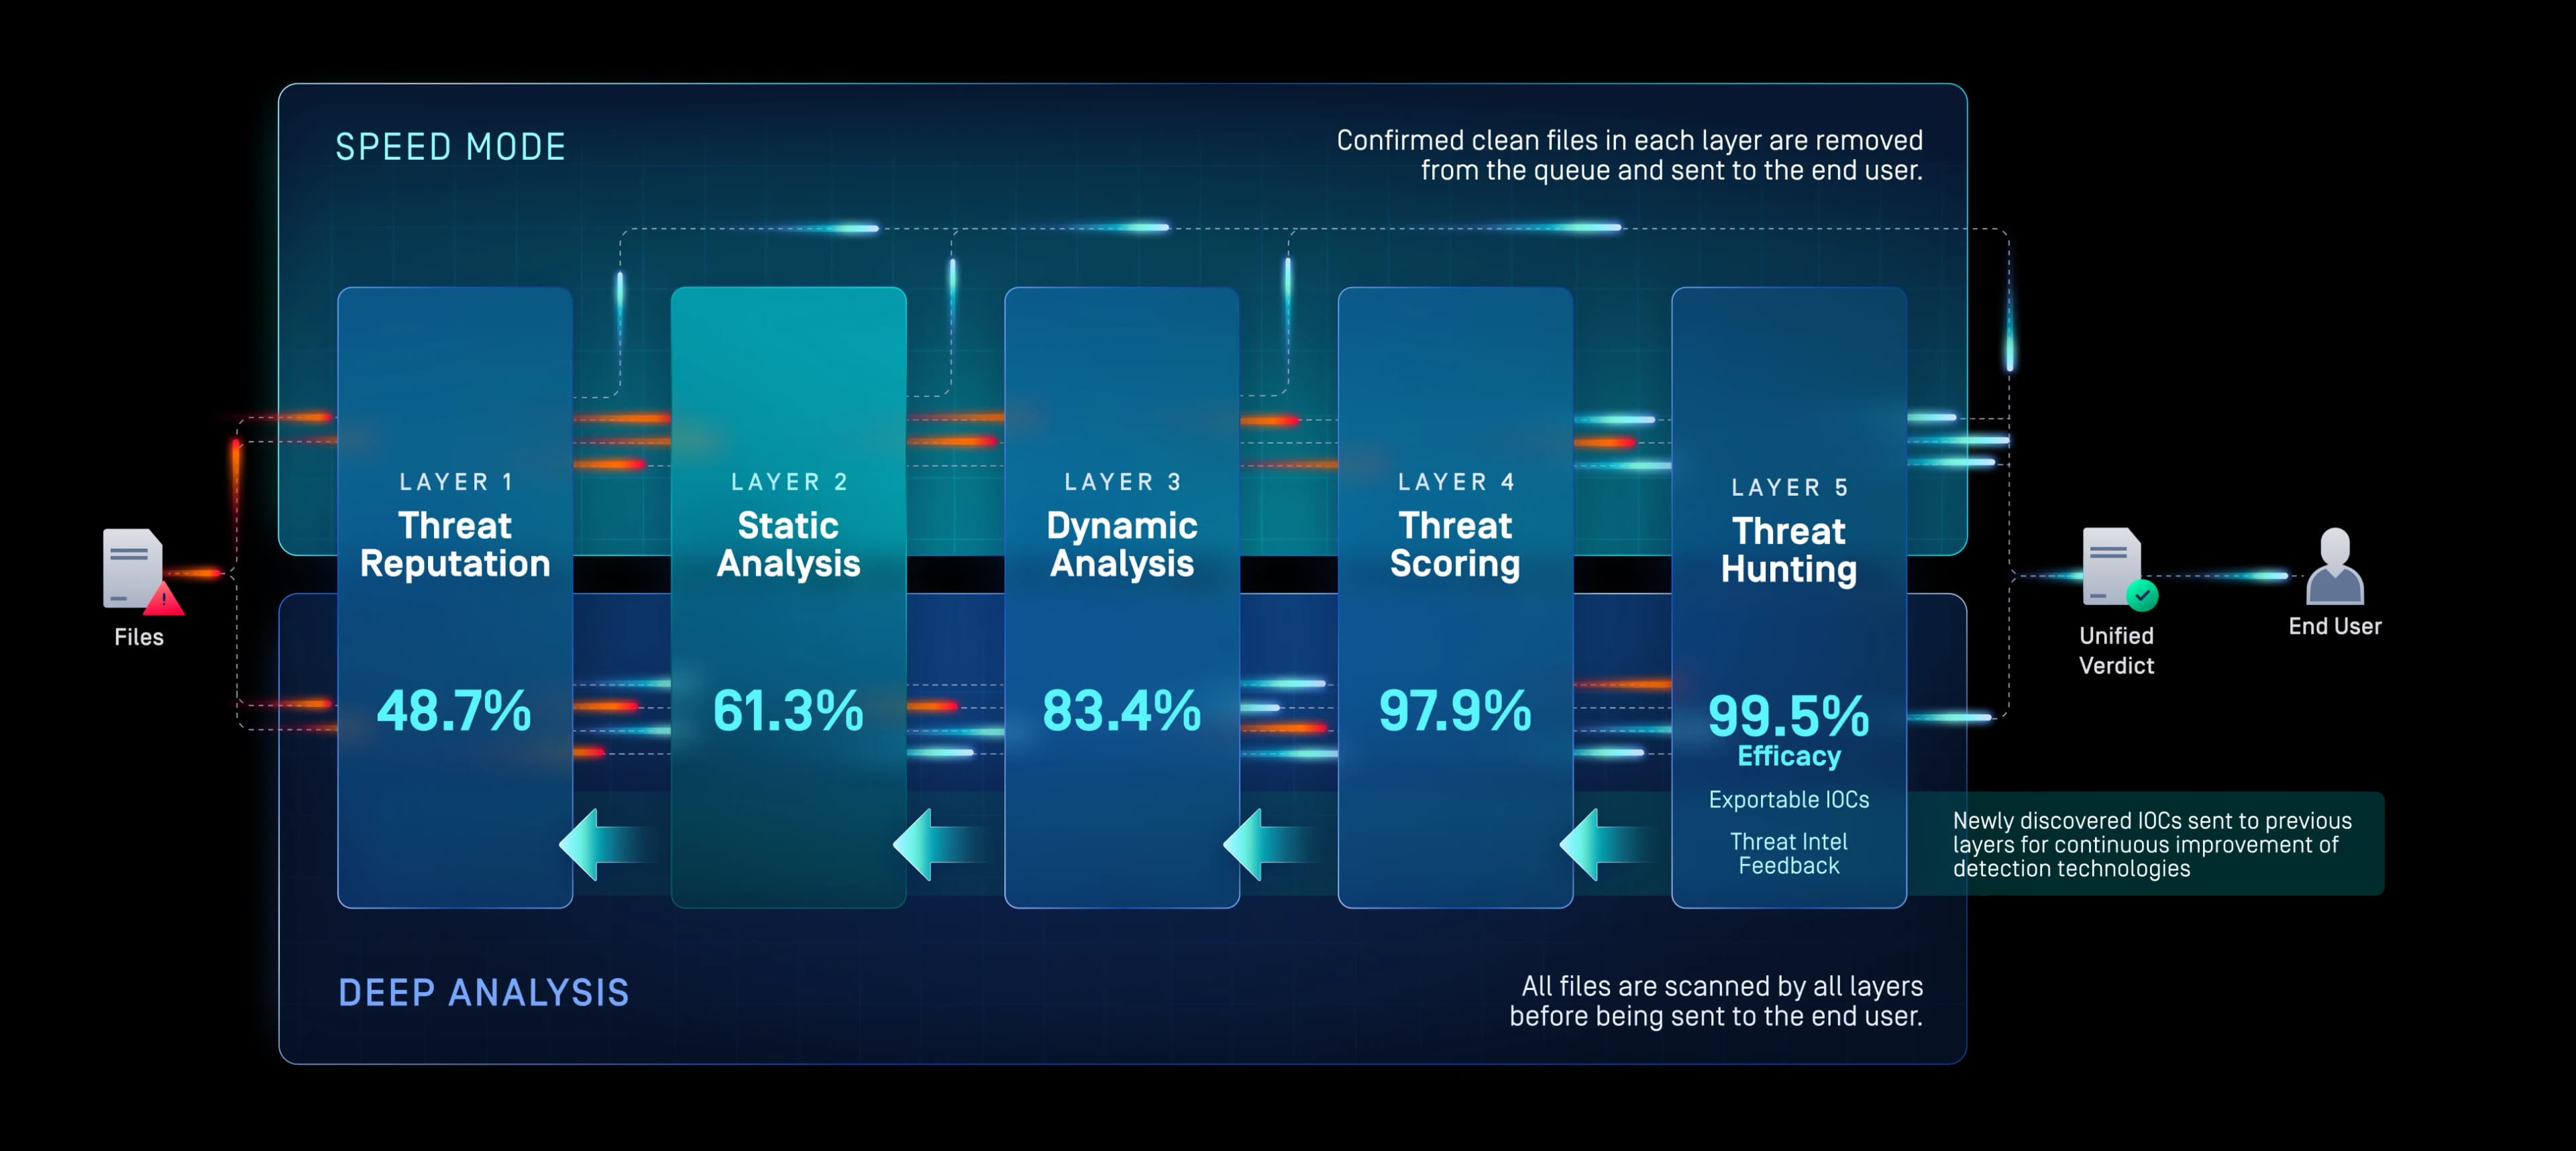
Camada 1: Reputação de ameaças
Exponha rapidamente ameaças conhecidas do tipo «
»
Bloqueie as ameaças conhecidas antes de proceder a uma análise mais aprofundada.
Verifica ficheiros, URLs, endereços IP e domínios, comparando-os com informações de reputação atualizadas continuamente, tanto online como offline.
Bloqueia malware reutilizado e a infraestrutura dos atacantes, obrigando os adversários a alternar os indicadores e a reconstruir as vias de distribuição.
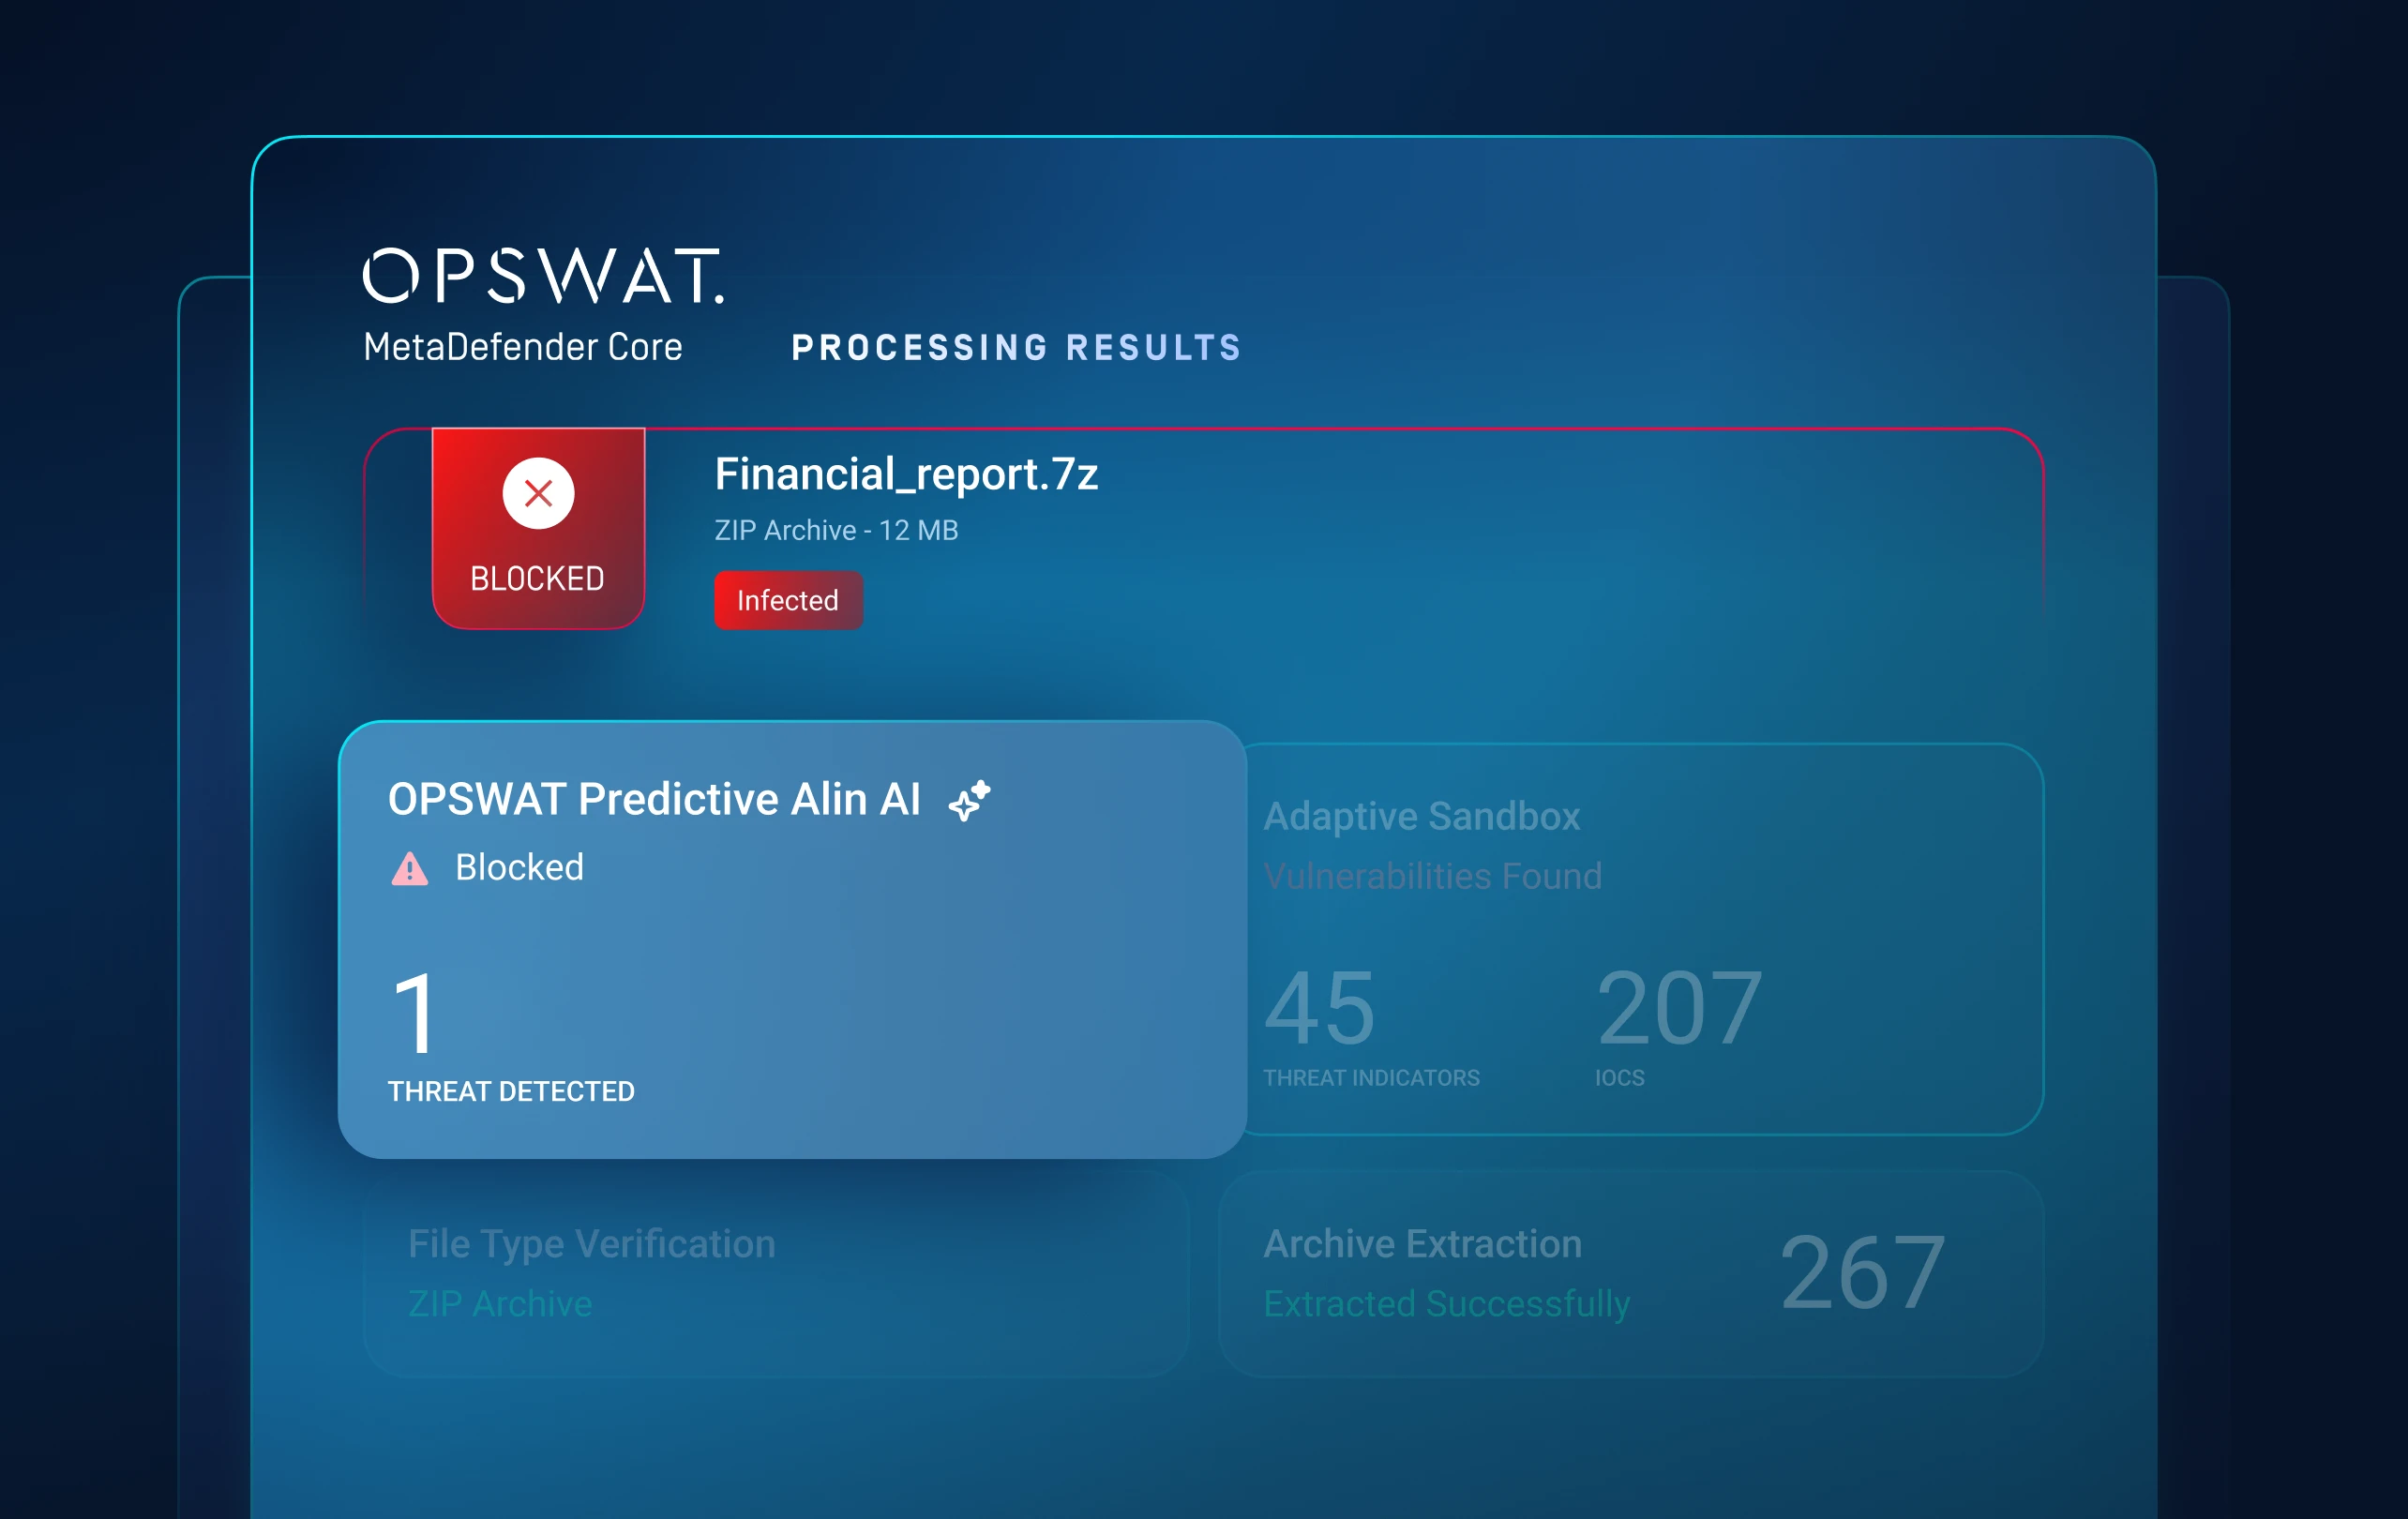
Camada 2: Análise estática
Prever ameaças desconhecidas antes da sua execução
Colmatar a lacuna na deteção pré-execução.
A Alin AI preditiva analisa a estrutura dos ficheiros e as características comportamentais para prever intenções maliciosas em milésimos de segundo, sem recorrer a assinaturas nem à execução de testes de detonação.
Deteta malware inédito e polimórfico antes de este ser executado, reduzindo a procura por sandboxes a jusante e mantendo a rapidez do fluxo de ficheiros.
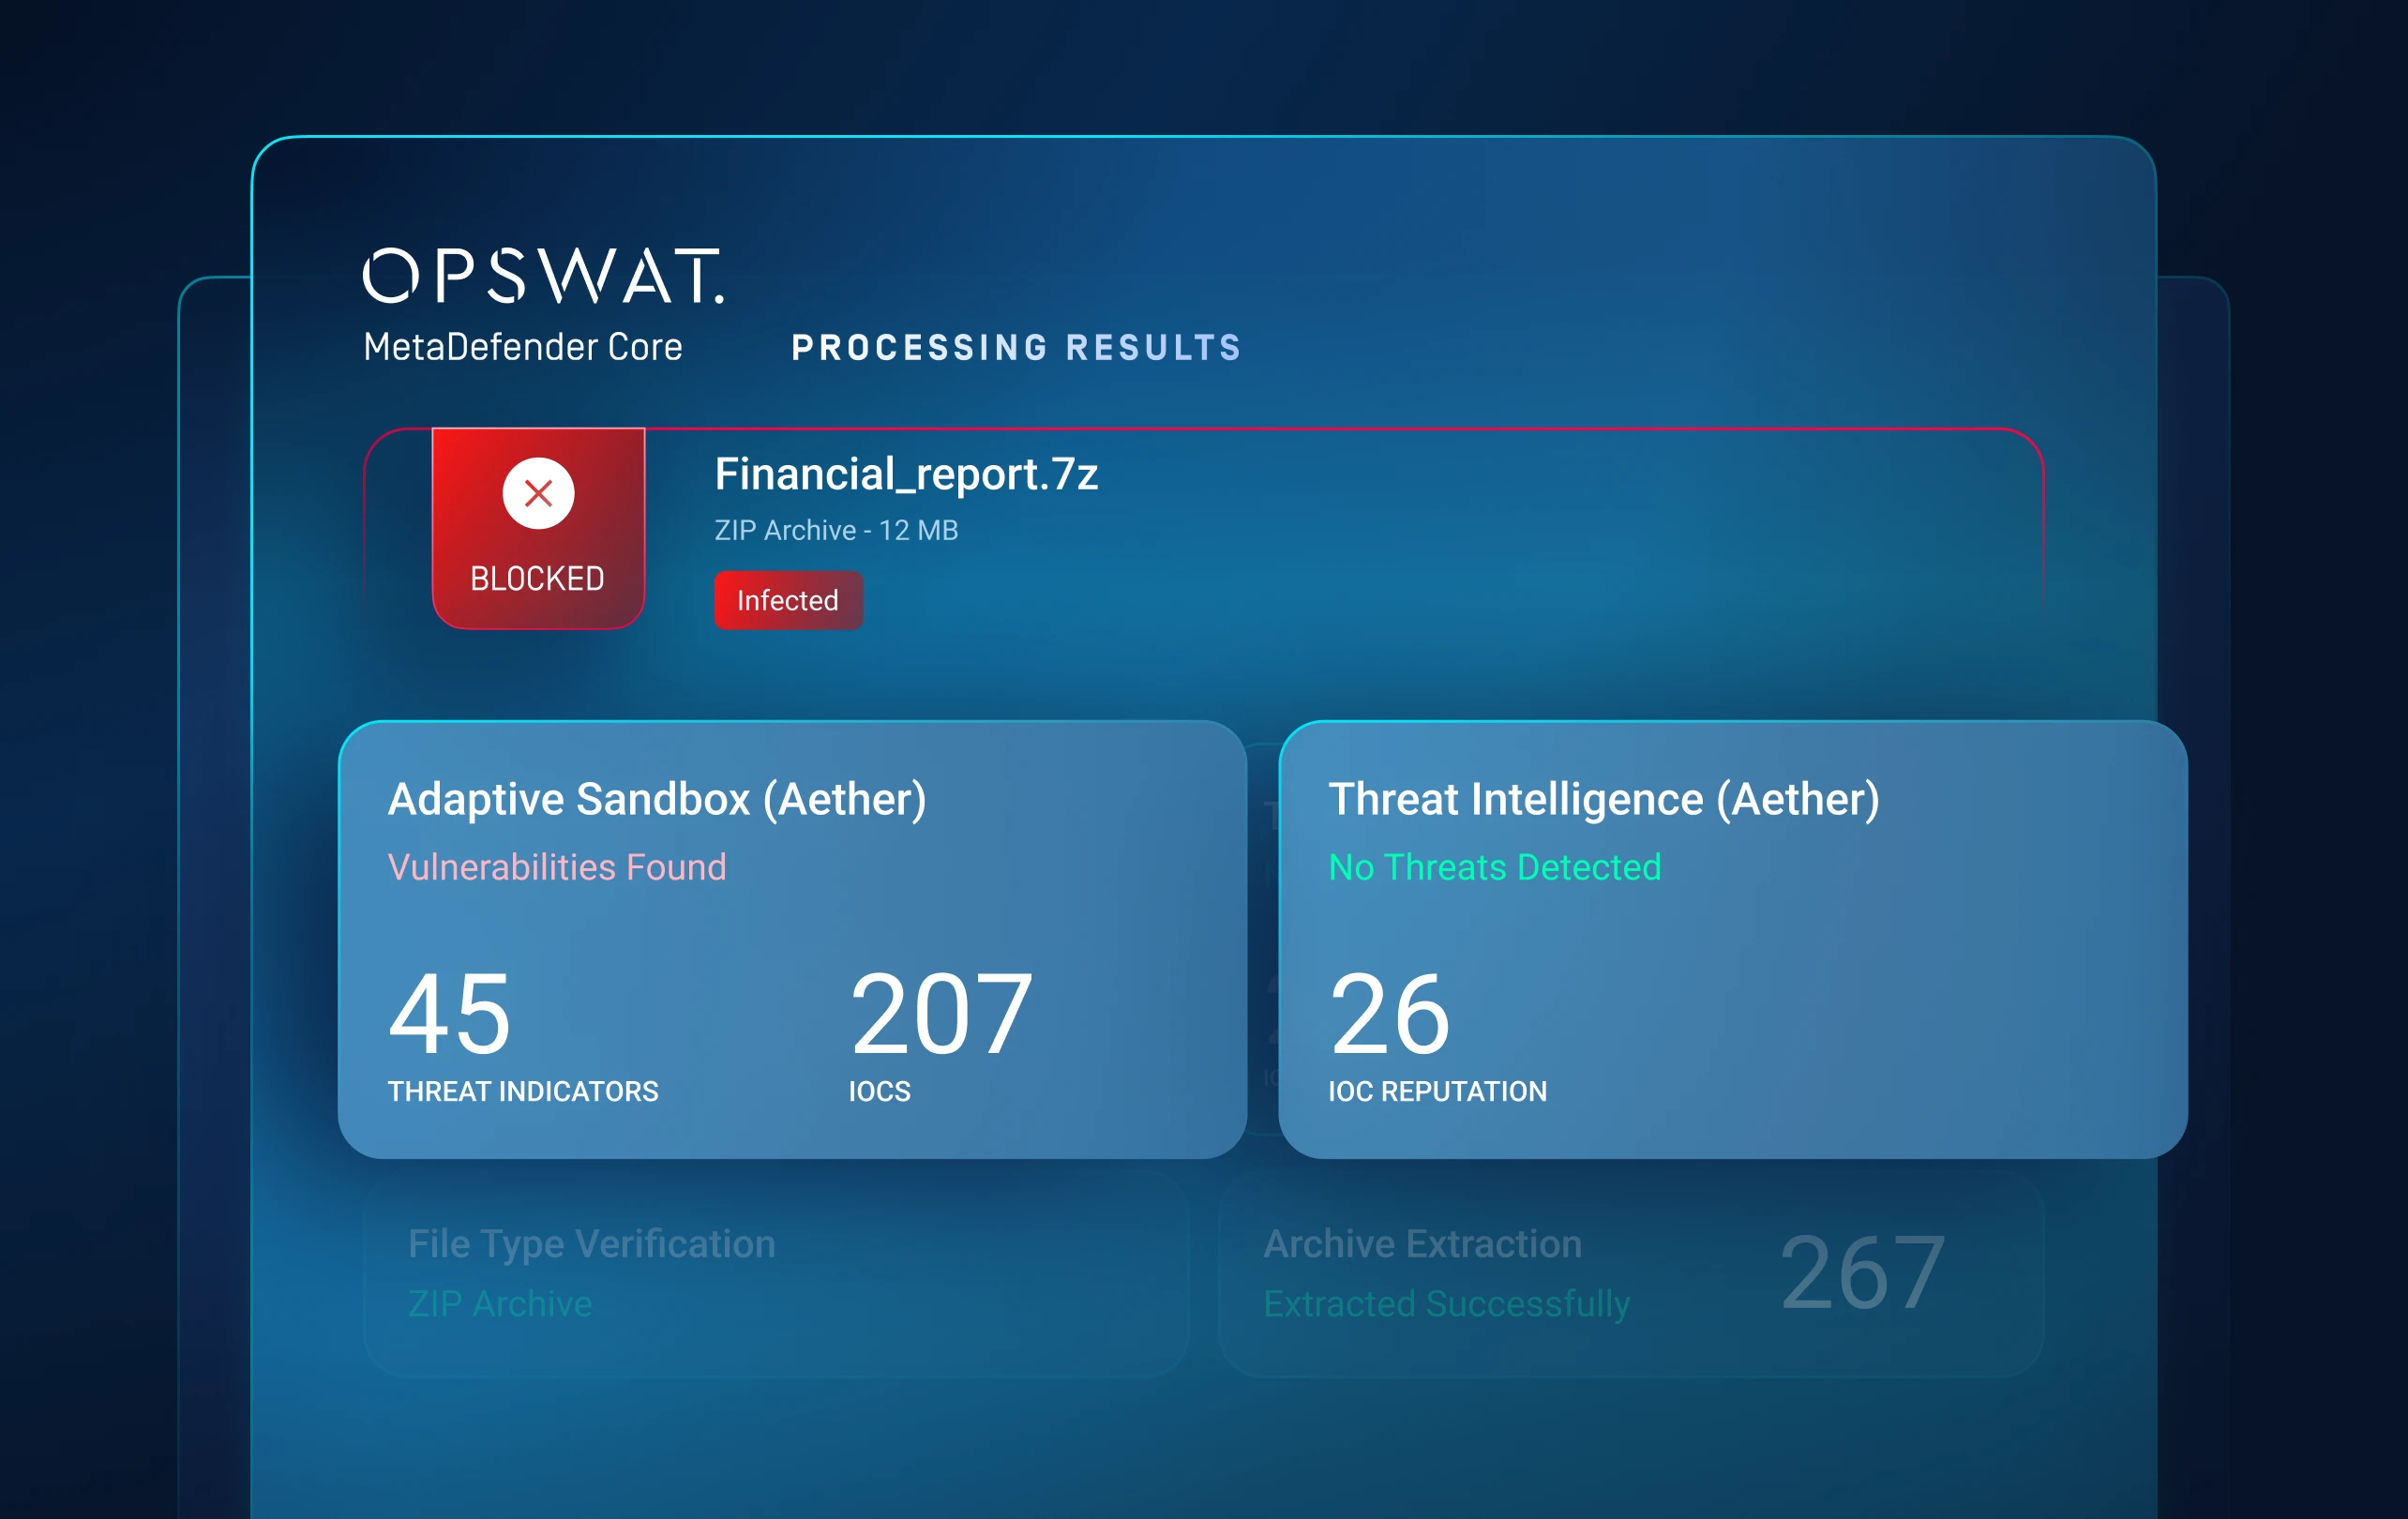
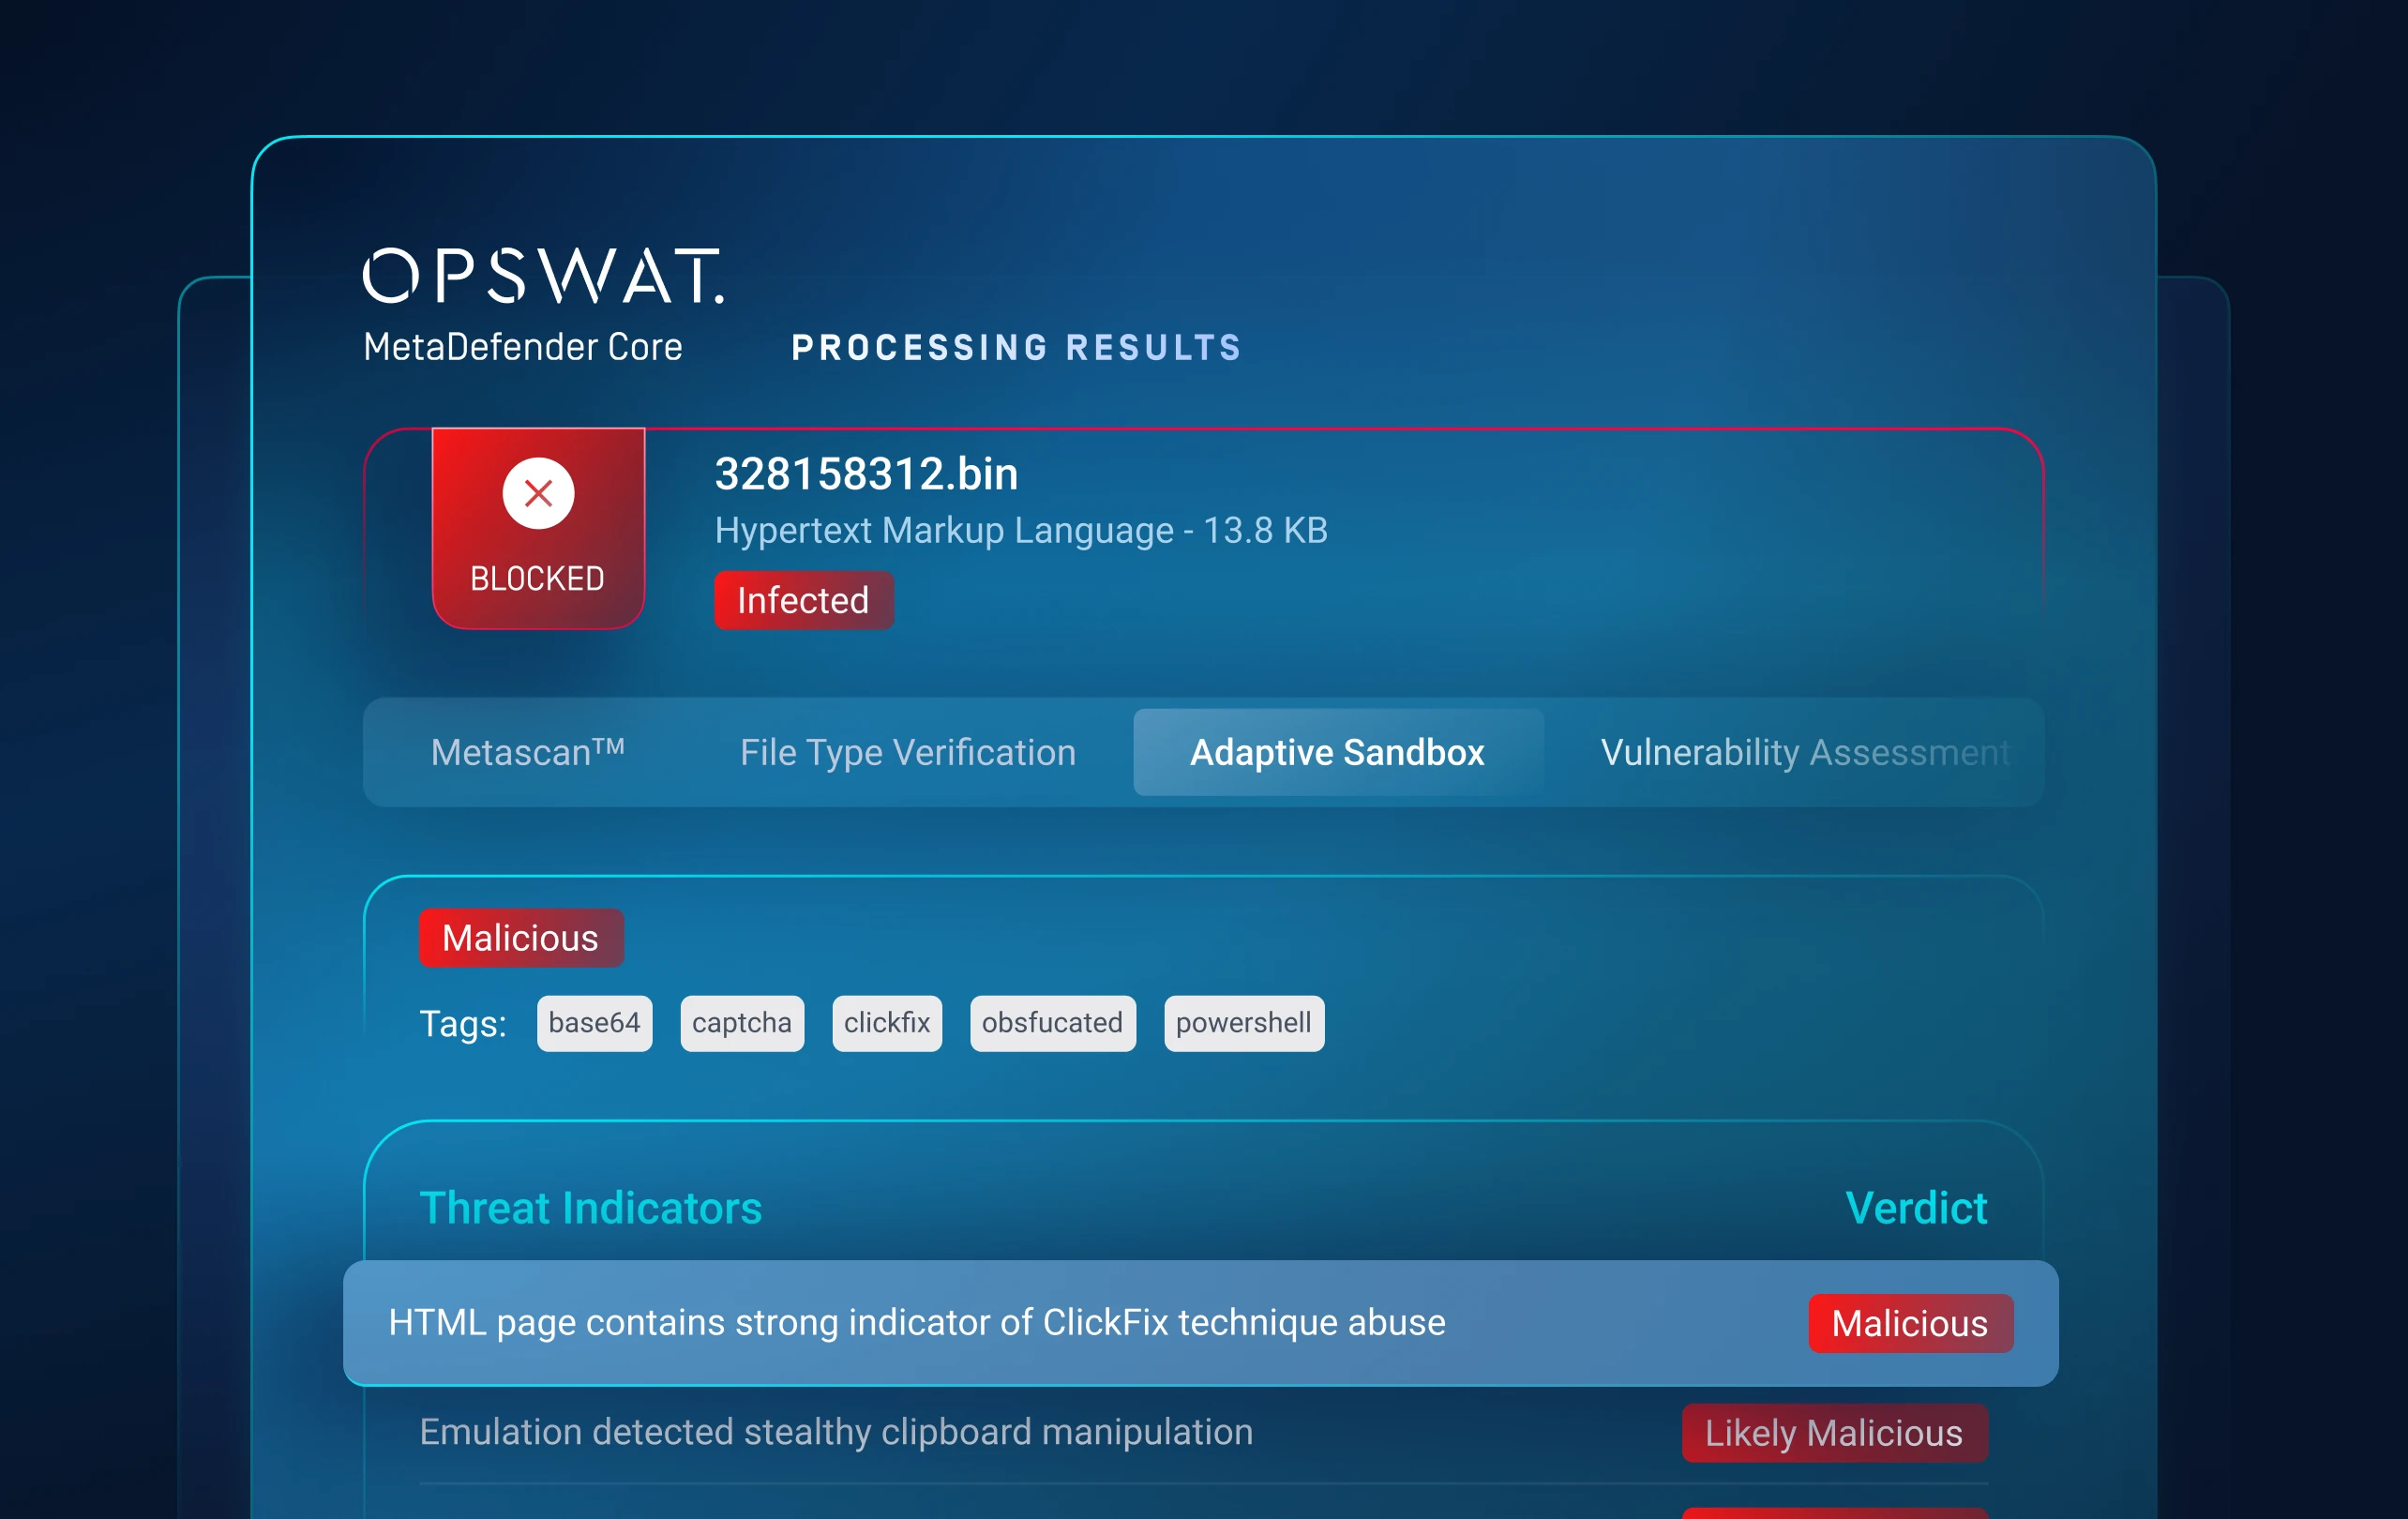
Camada 3: Análise dinâmica
Obrigar as ameaças ocultas a revelarem-se
Detete malware evasivo que as ferramentas estáticas e baseadas em máquinas virtuais não conseguem detetar.
Uma Adaptive Sandbox baseada em emulaçãoSandbox comportamentos maliciosos e explora percursos de execução alternativos sem recorrer a uma máquina virtual detetável.
Revela cadeias de carregadores, artefactos de tempo de execução, scripts ofuscados, cargas úteis em várias fases e técnicas de evasão.
Camada 4: Pontuação de ameaças
Dá prioridade ao que é mais importante
Transforme comportamentos complexos de ameaças num veredicto que permita agir.
Correlaciona sinais de reputação e de análises estáticas e dinâmicas para atribuir uma pontuação de risco baseada na confiança.
Destaca as ameaças de maior risco em tempo real, reduzindo os falsos positivos, o ruído dos alertas e o tempo de triagem por parte dos analistas.
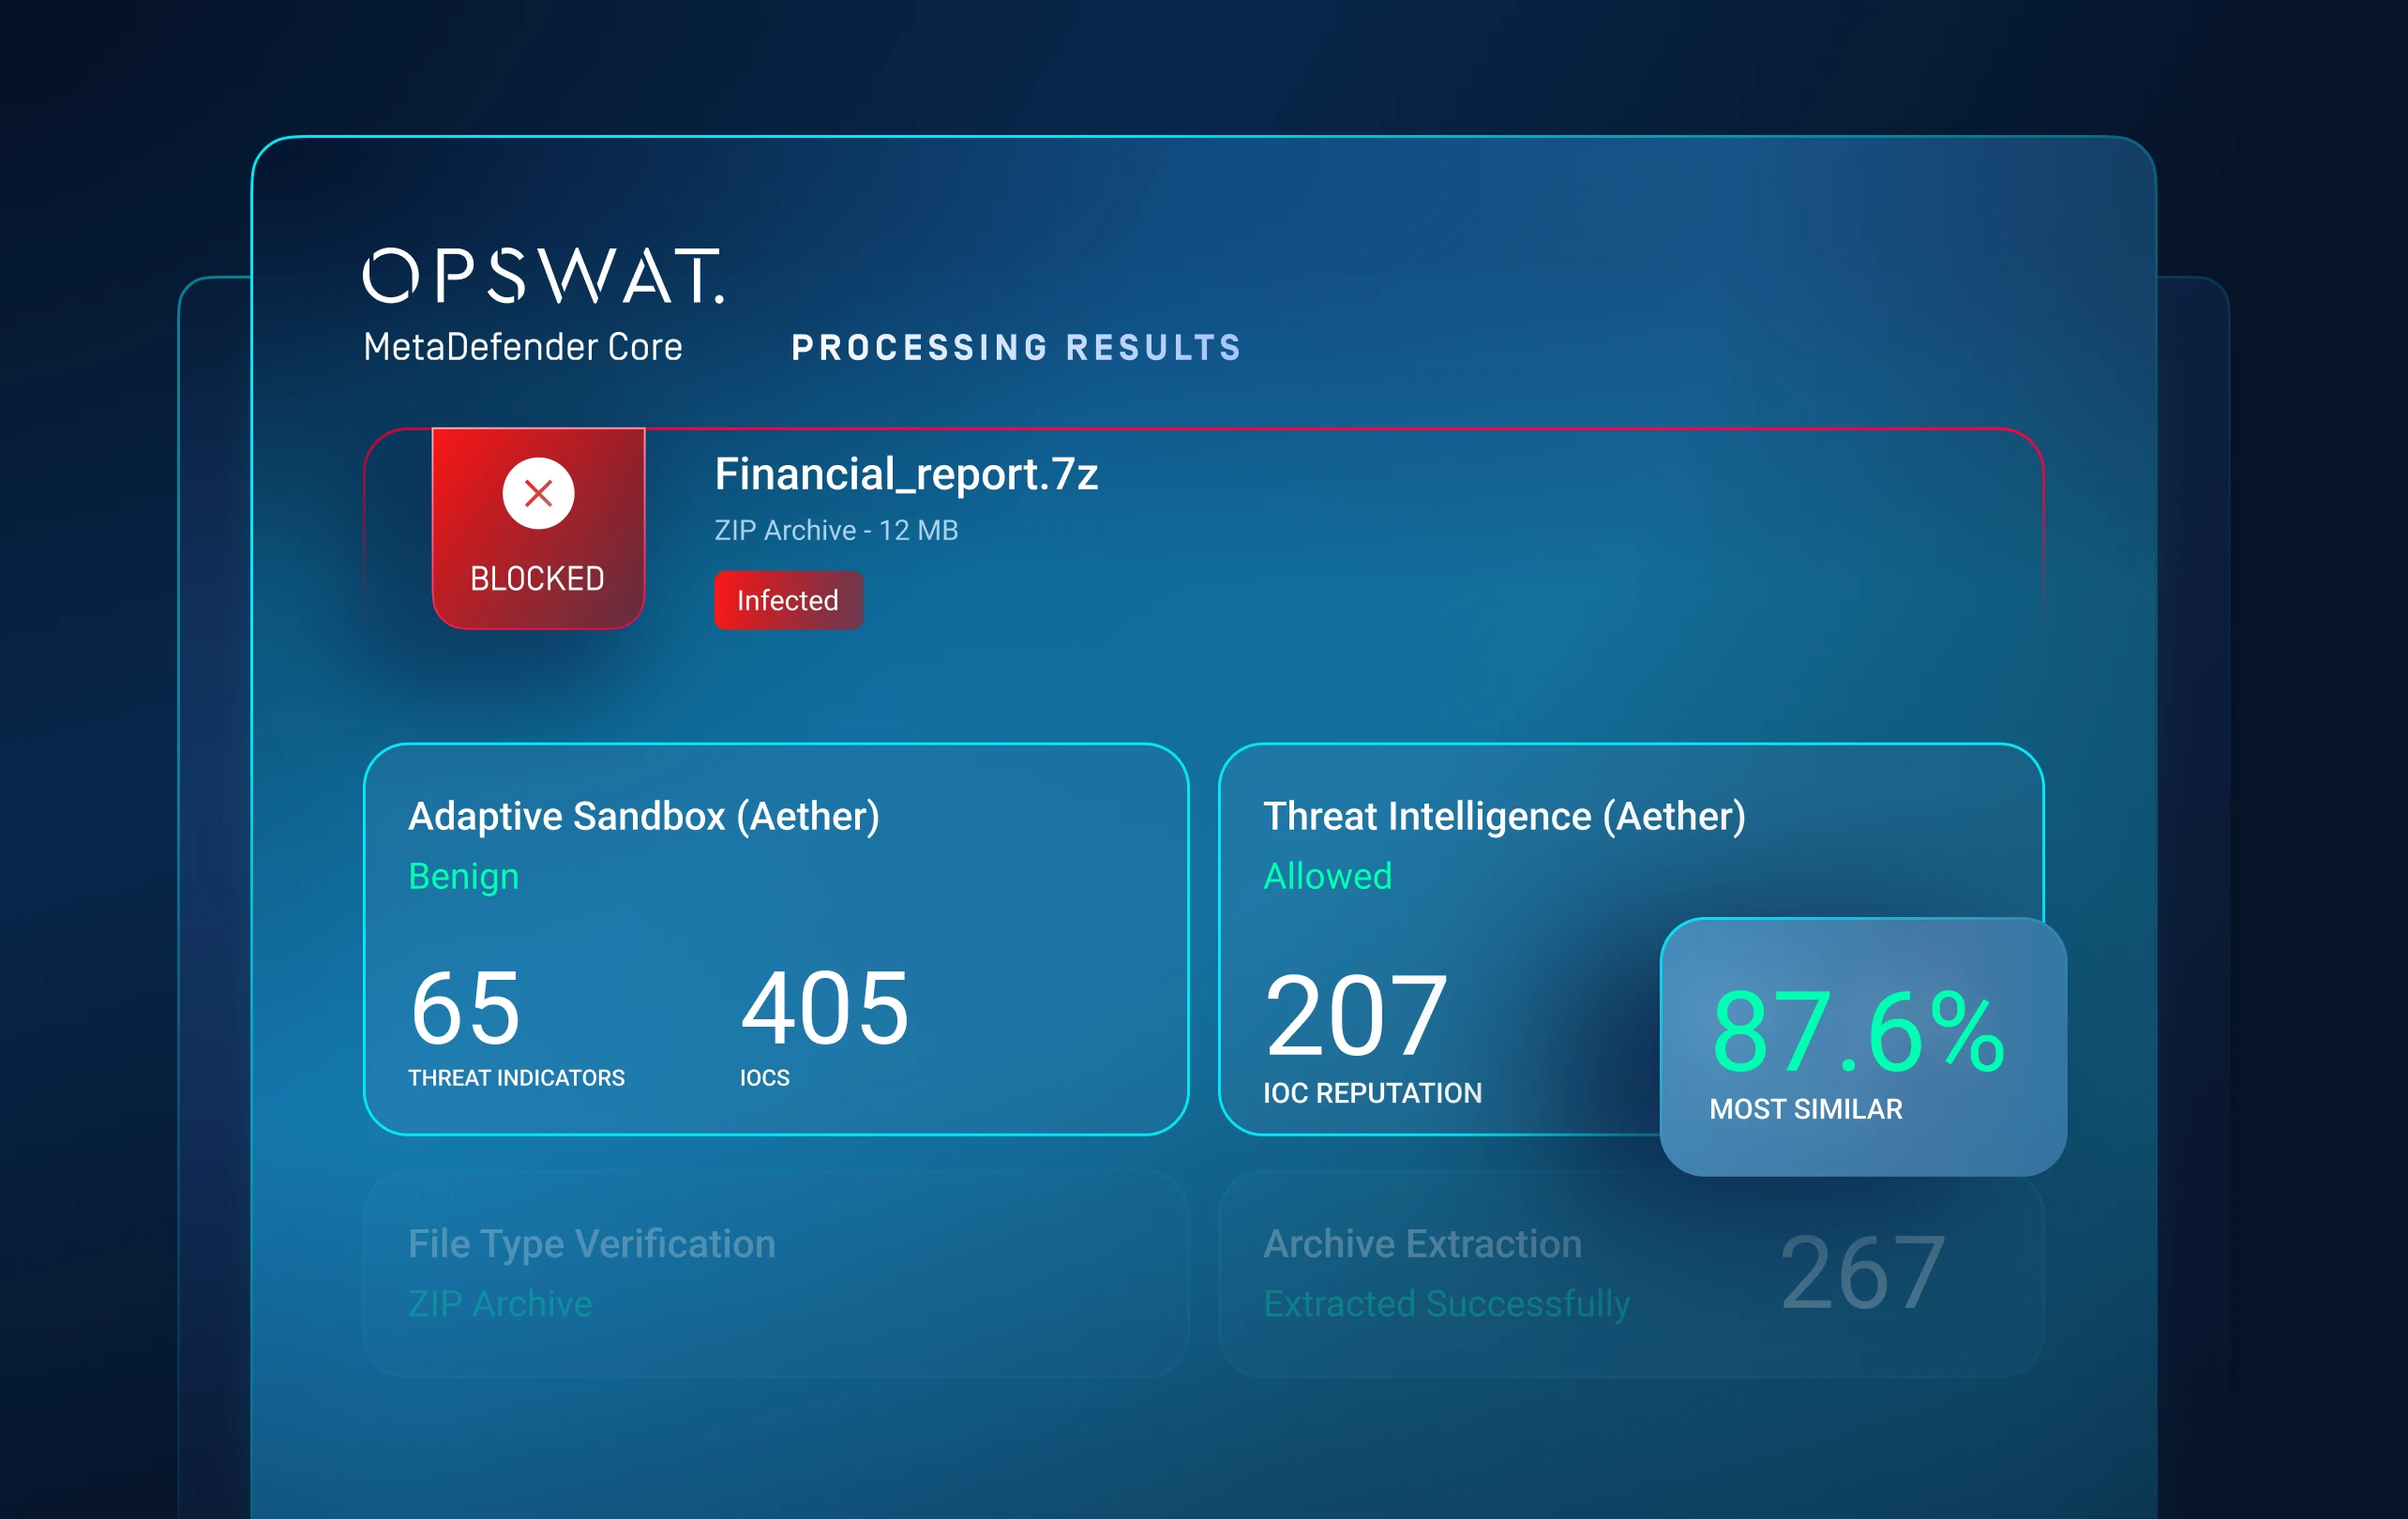
Camada 5: Detecção proativa de ameaças
Relacionar as ameaças com as campanhas
Passe da deteção isolada de ficheiros para a análise de inteligência ao nível da campanha.
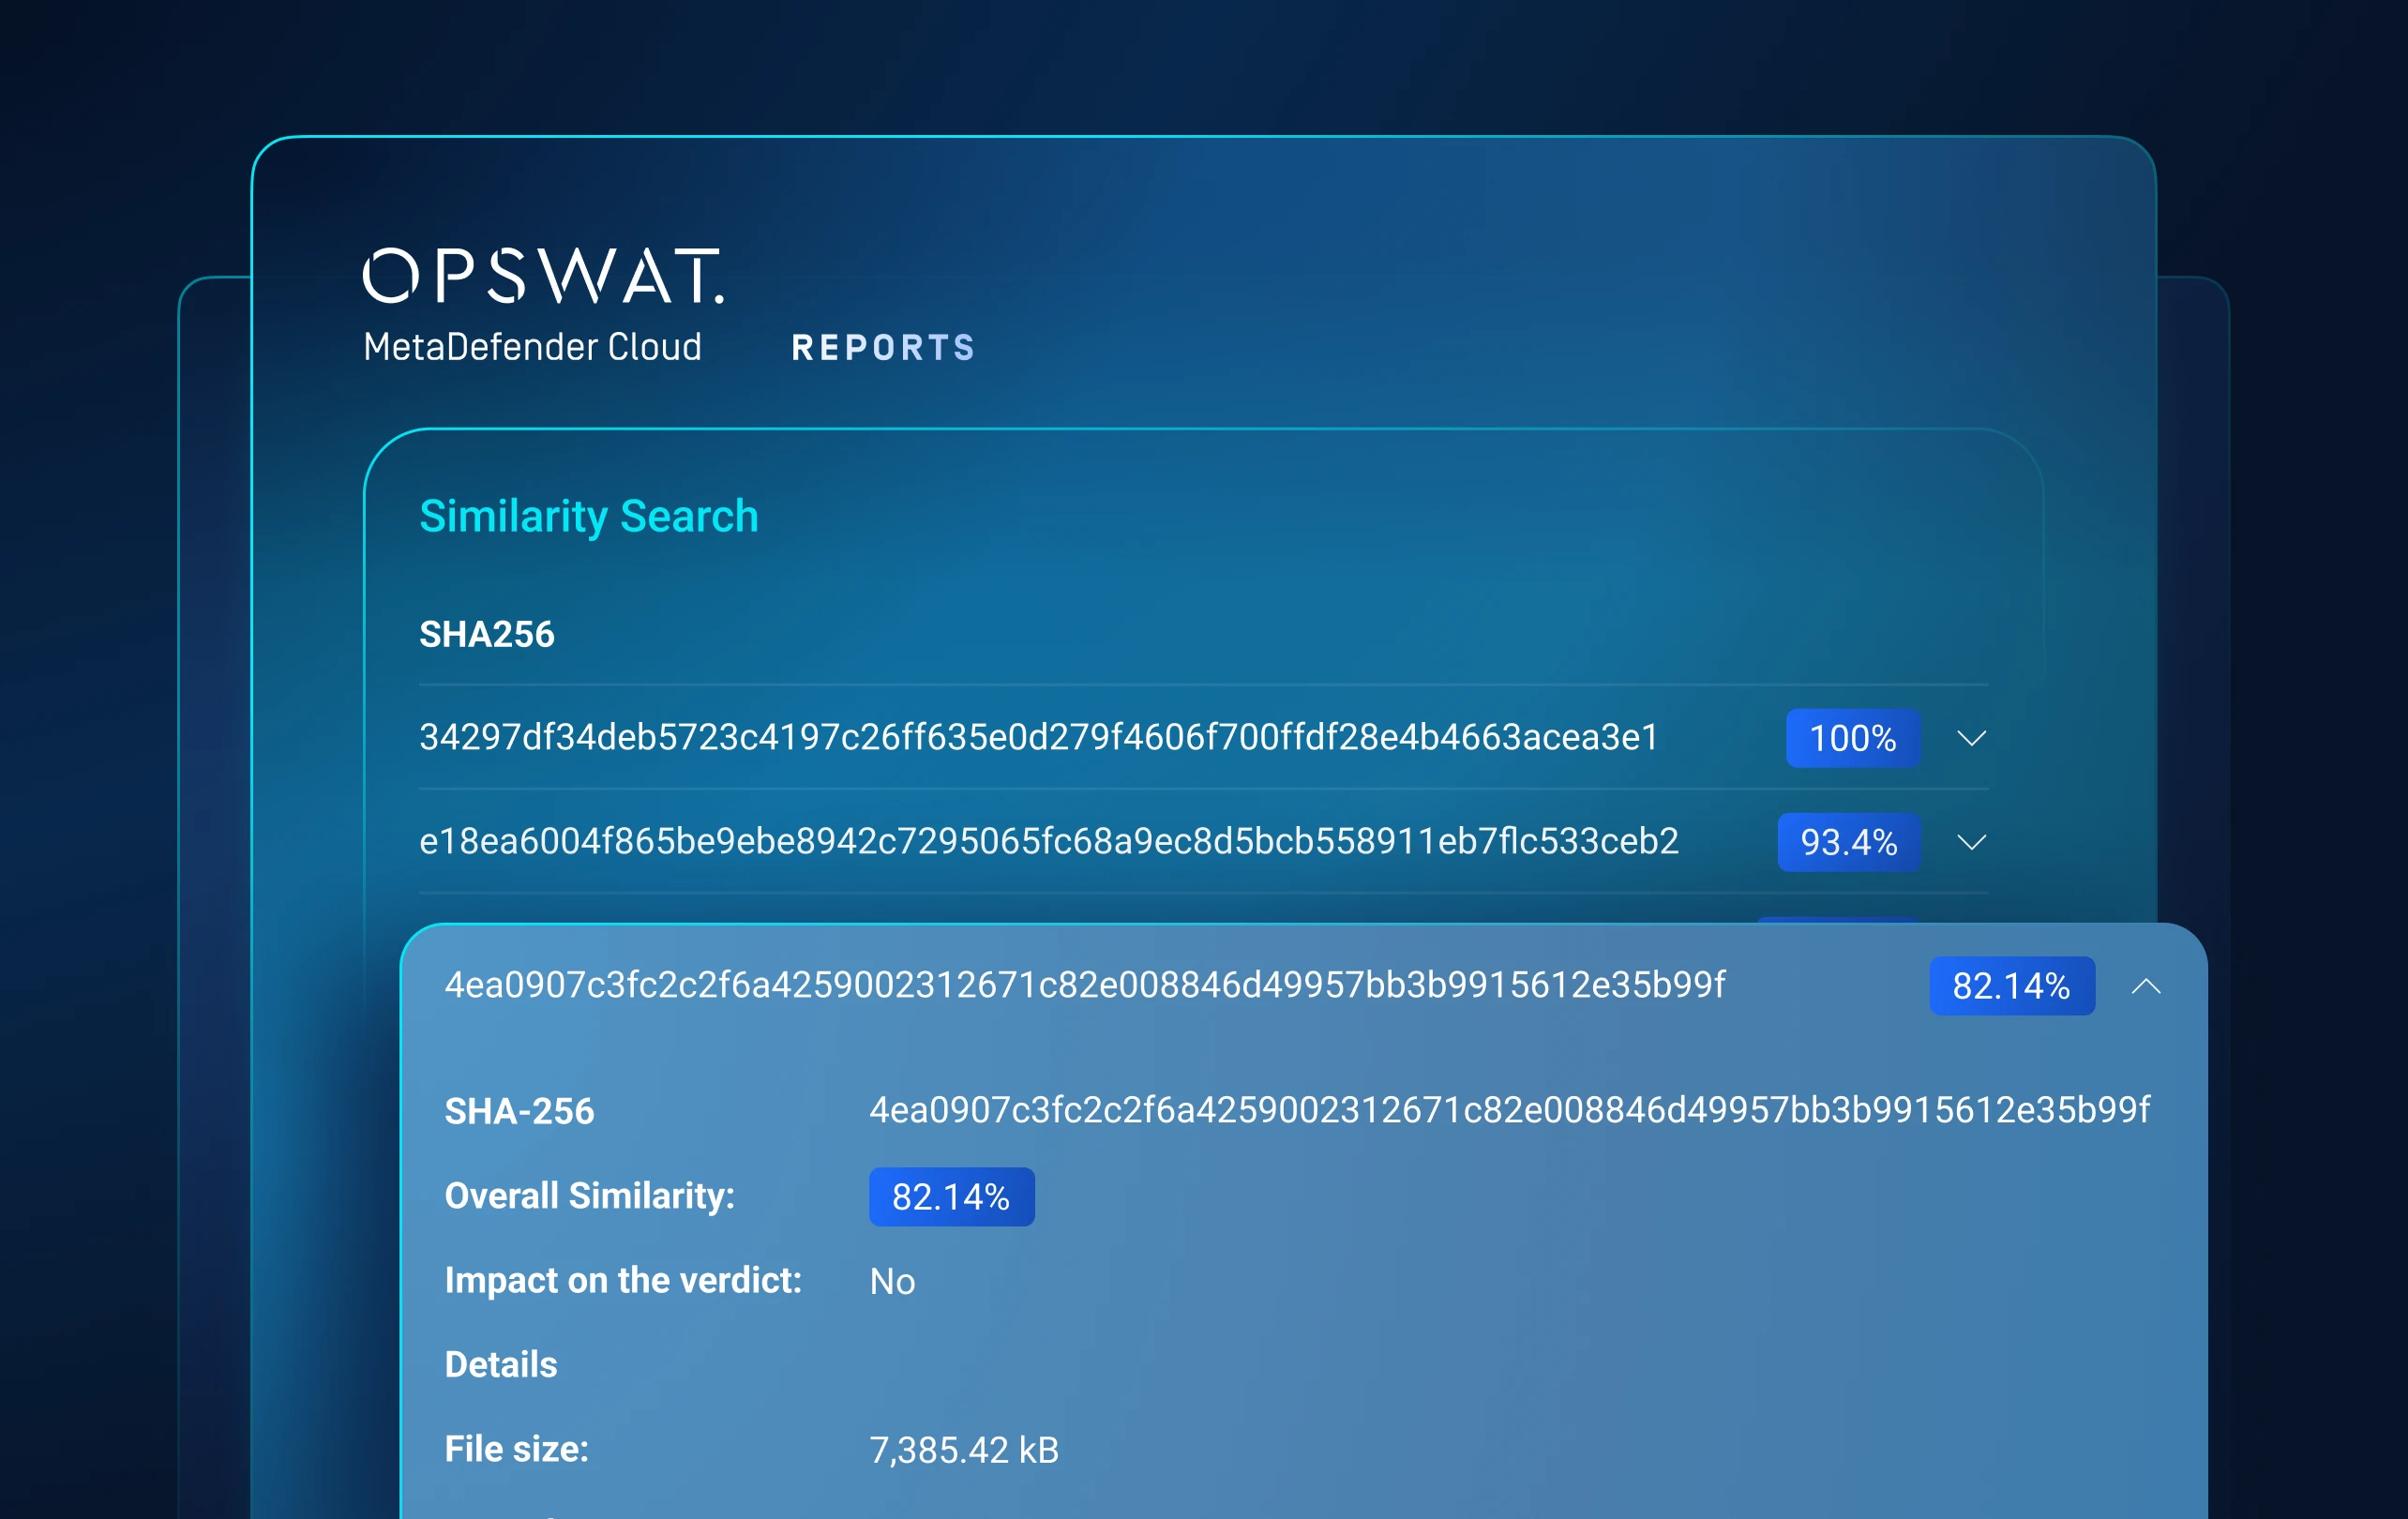
A pesquisa de semelhanças baseada em ML e a correlação de padrões de ameaças associam amostras desconhecidas a malware, infraestruturas, táticas e variantes relacionadas já conhecidas.
Identifica famílias de malware e campanhas de atacantes, obrigando os adversários a reformular as suas ferramentas, infraestrutura e táticas.
Comece em 3 passos simples
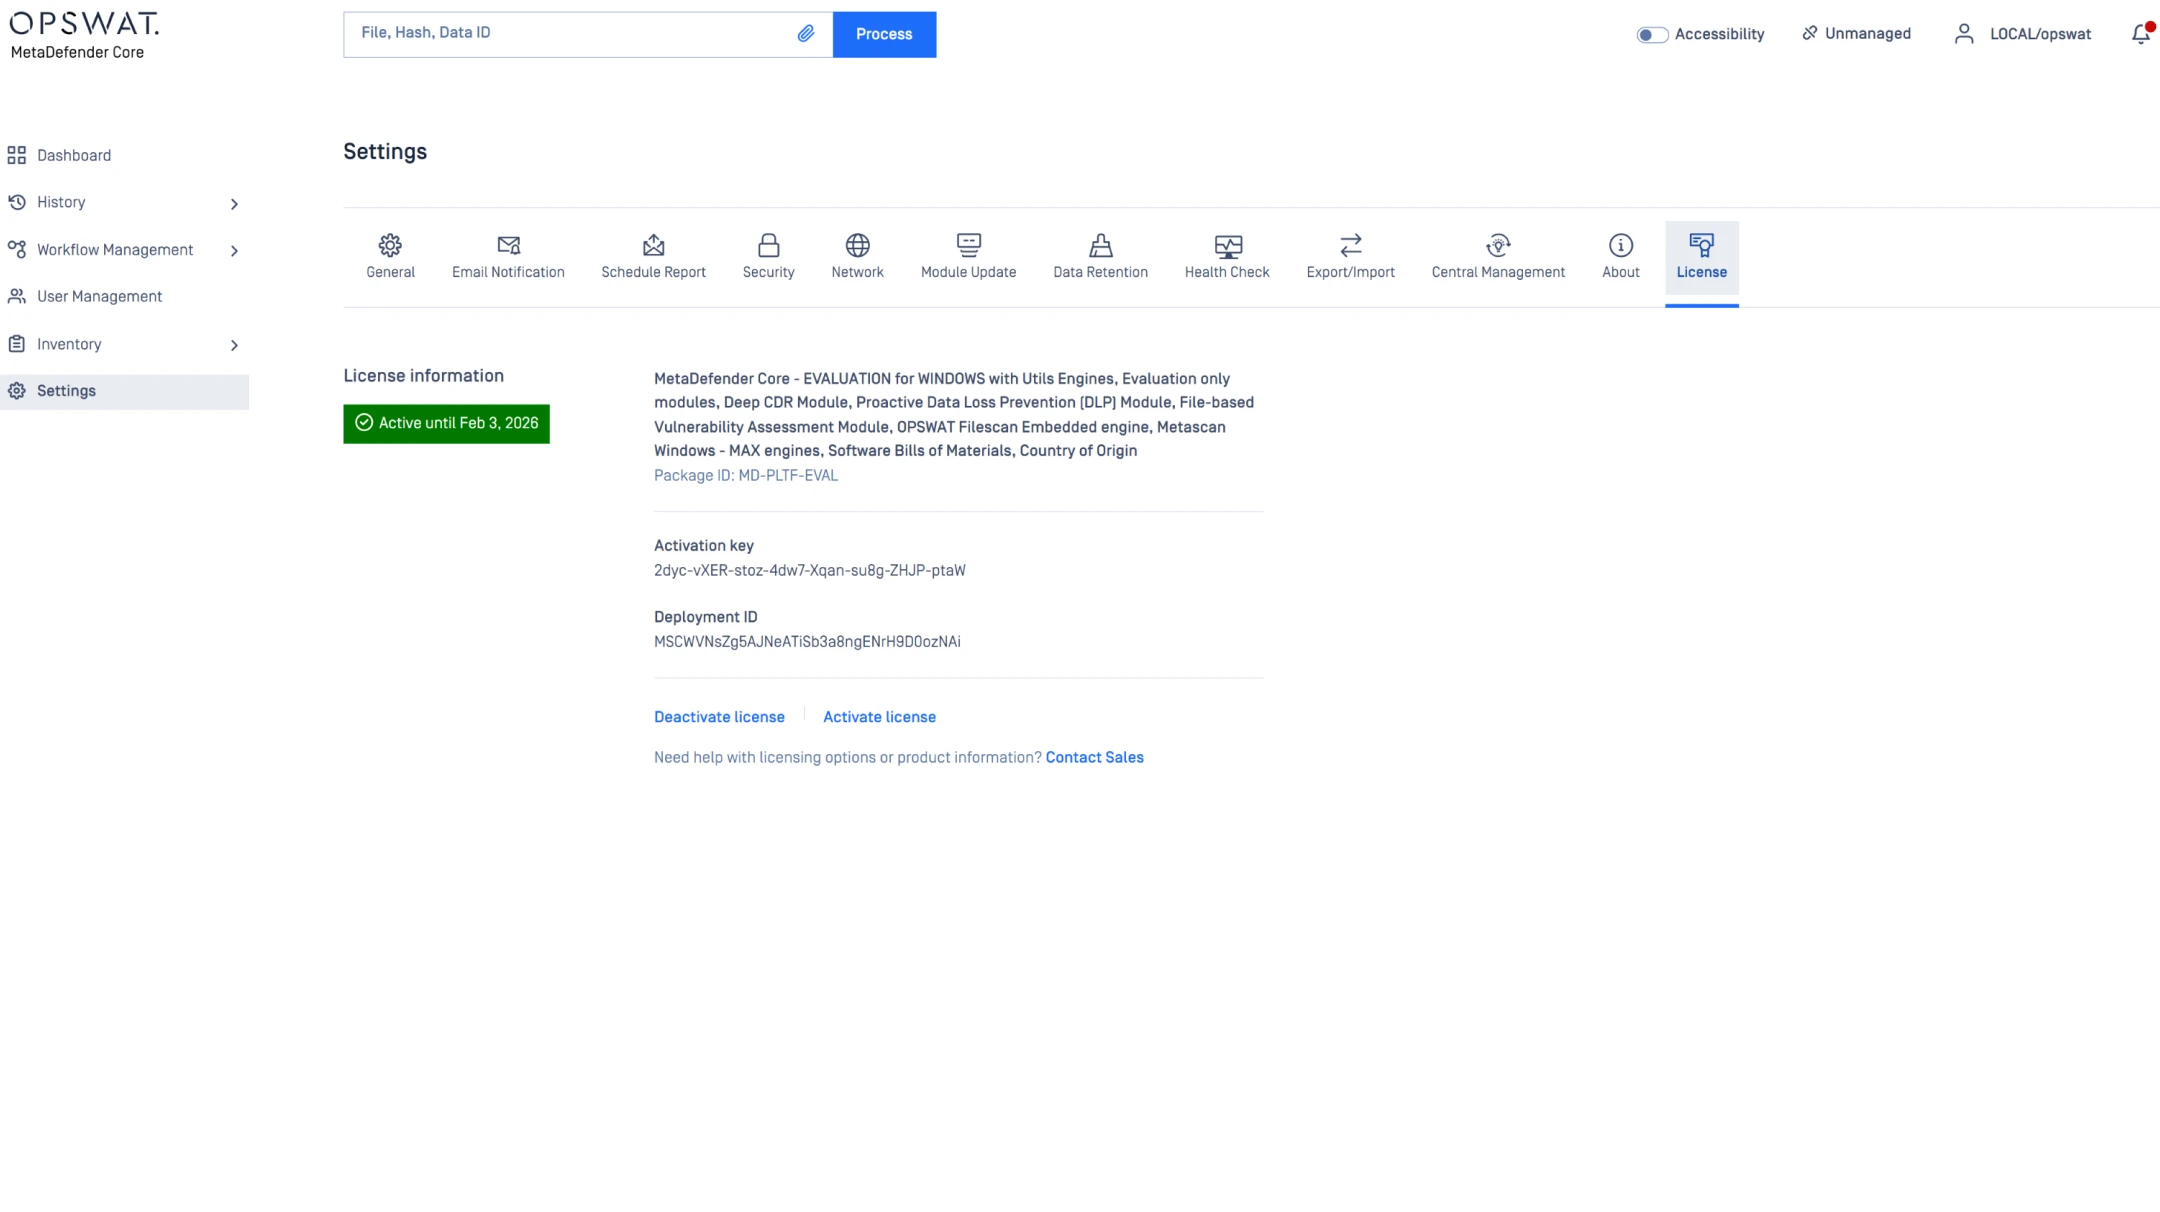
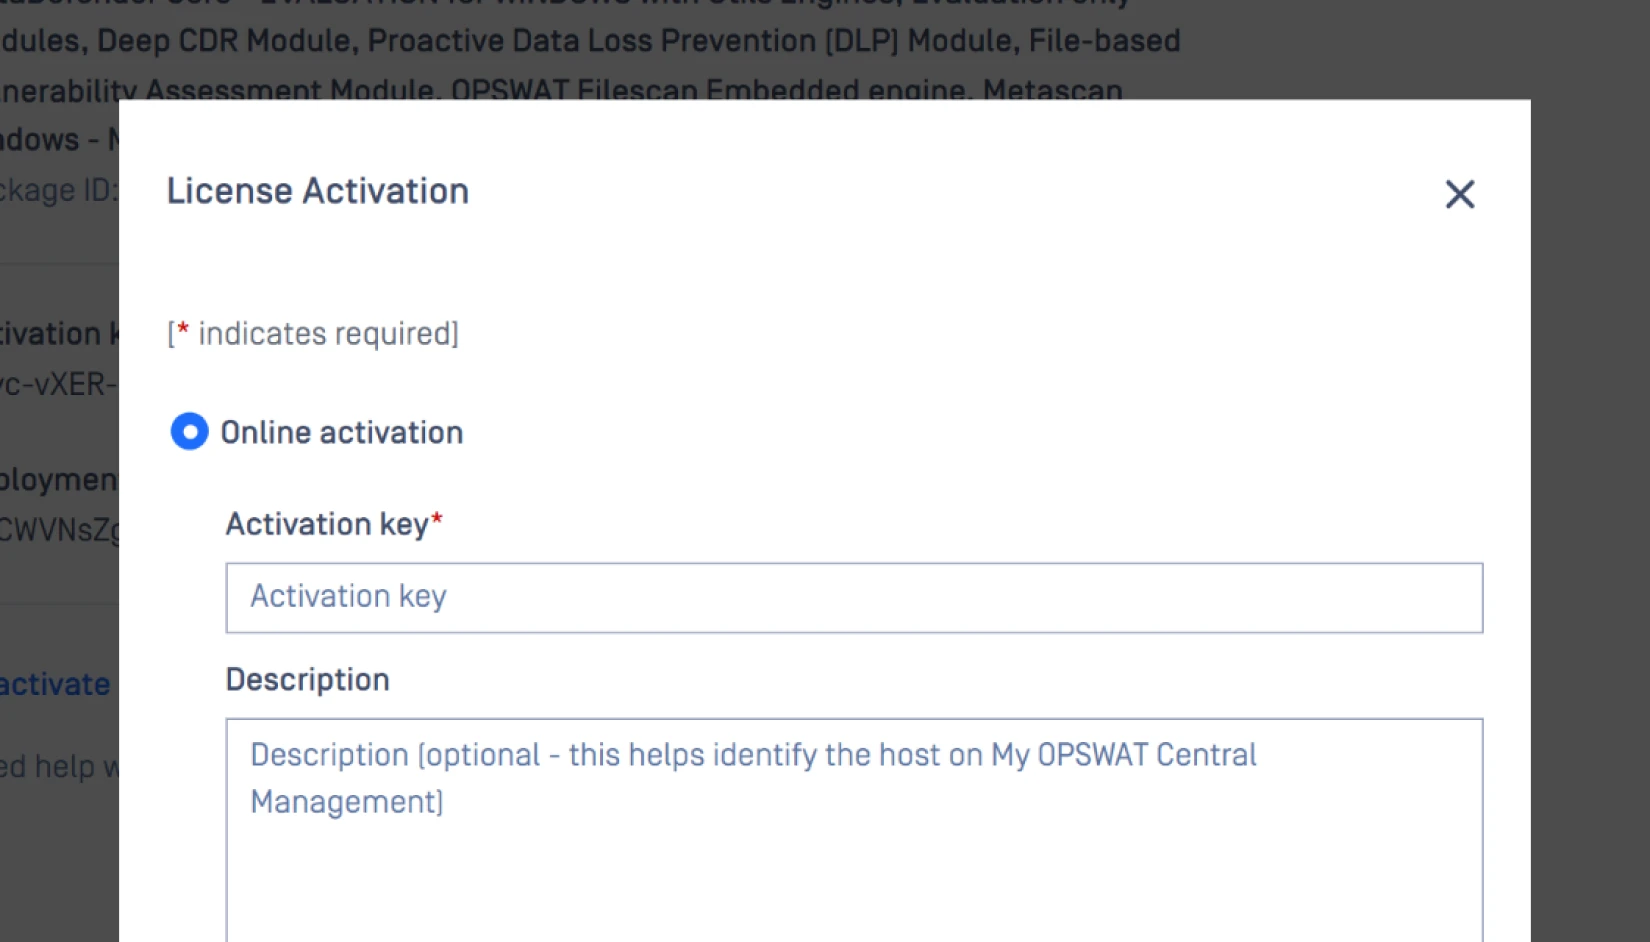
Adicione API sua API para ativar o Adaptive Sandbox Threat Intelligence integrada.
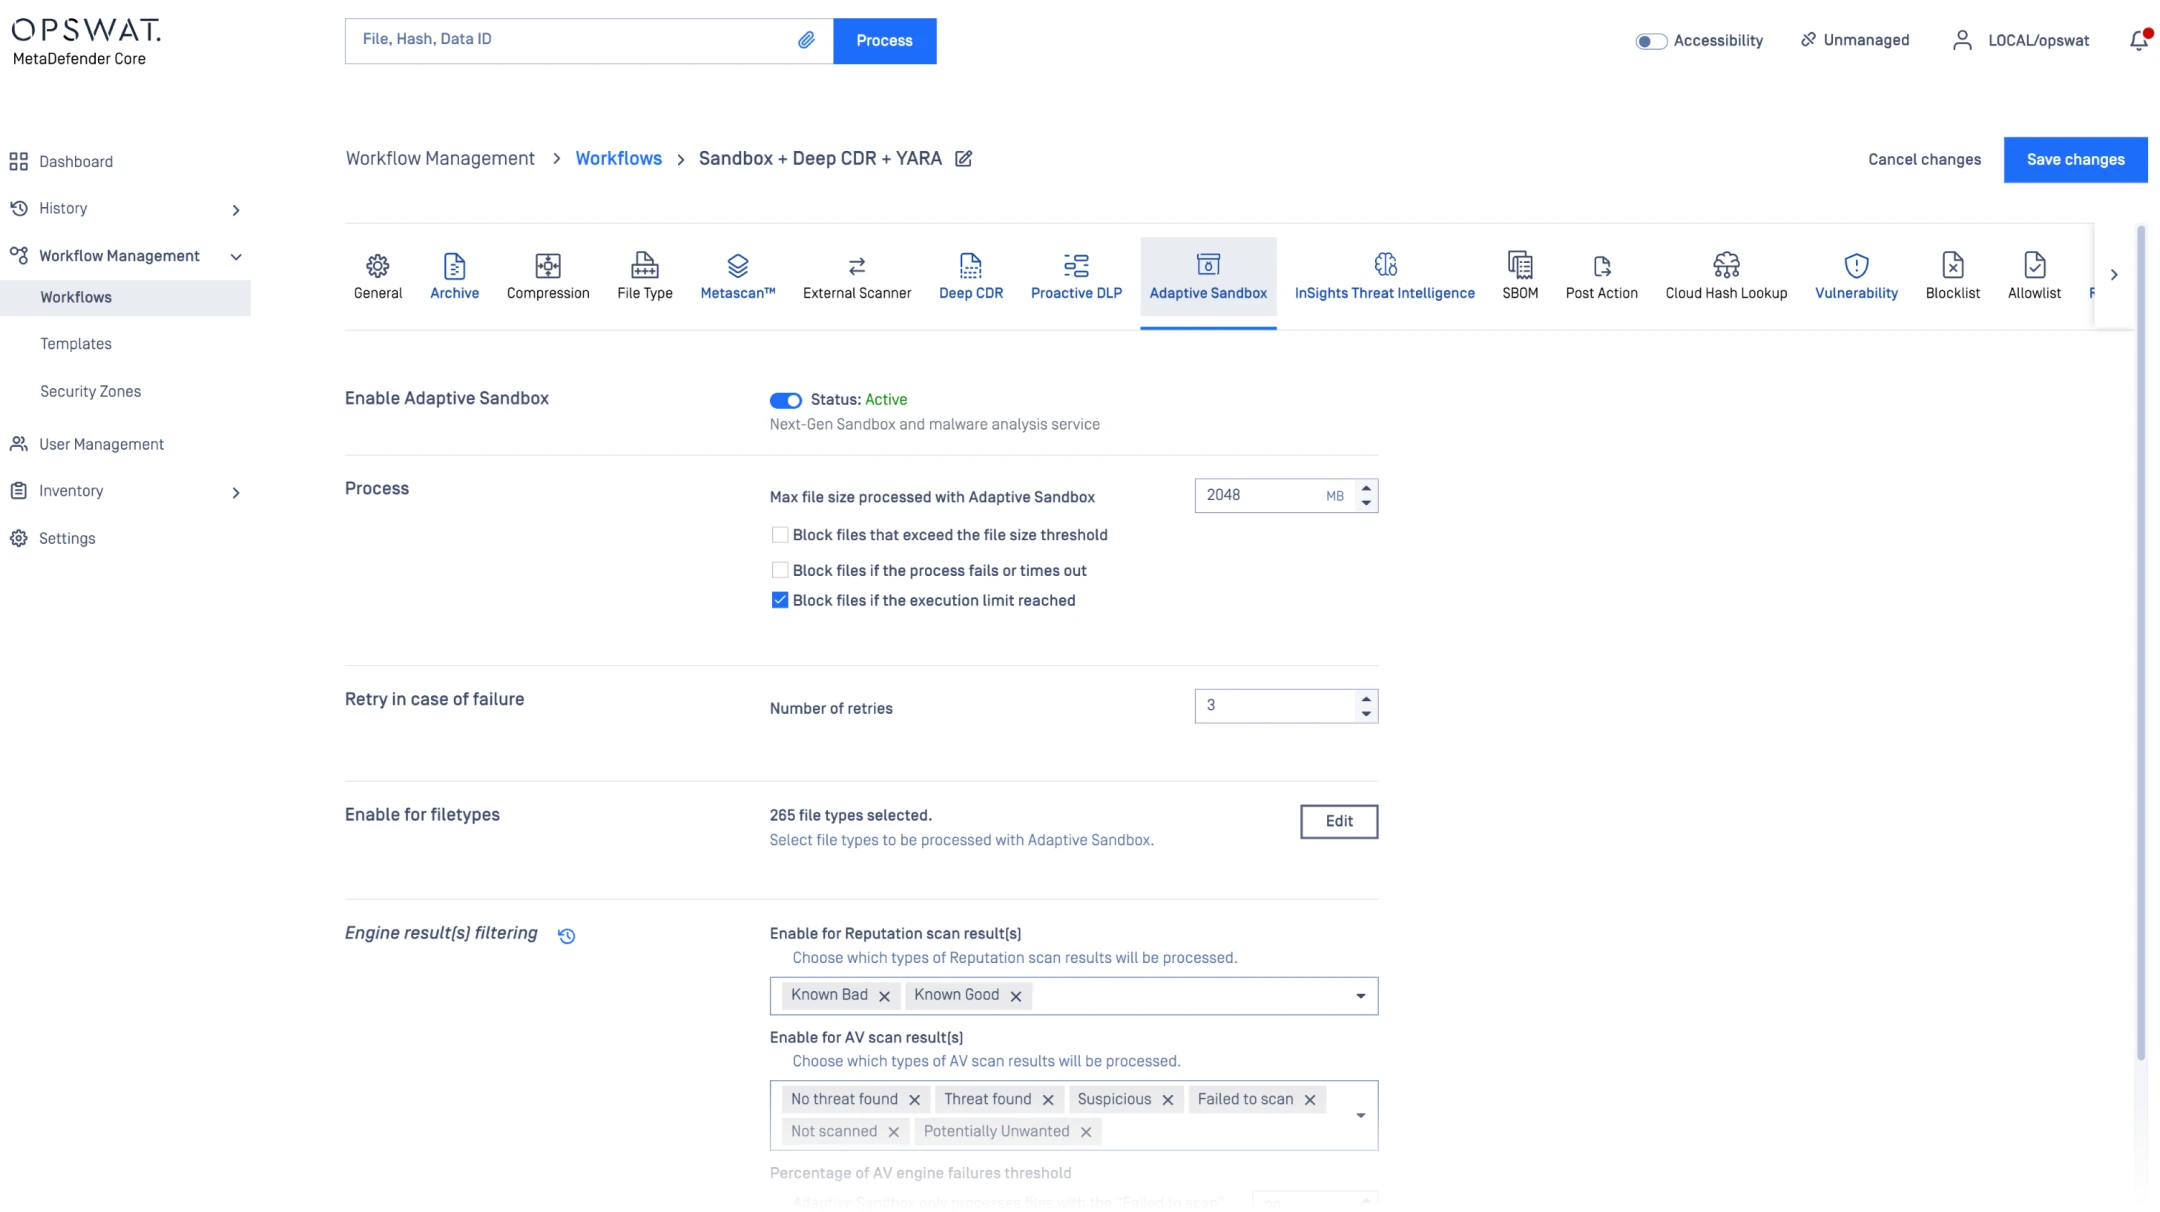
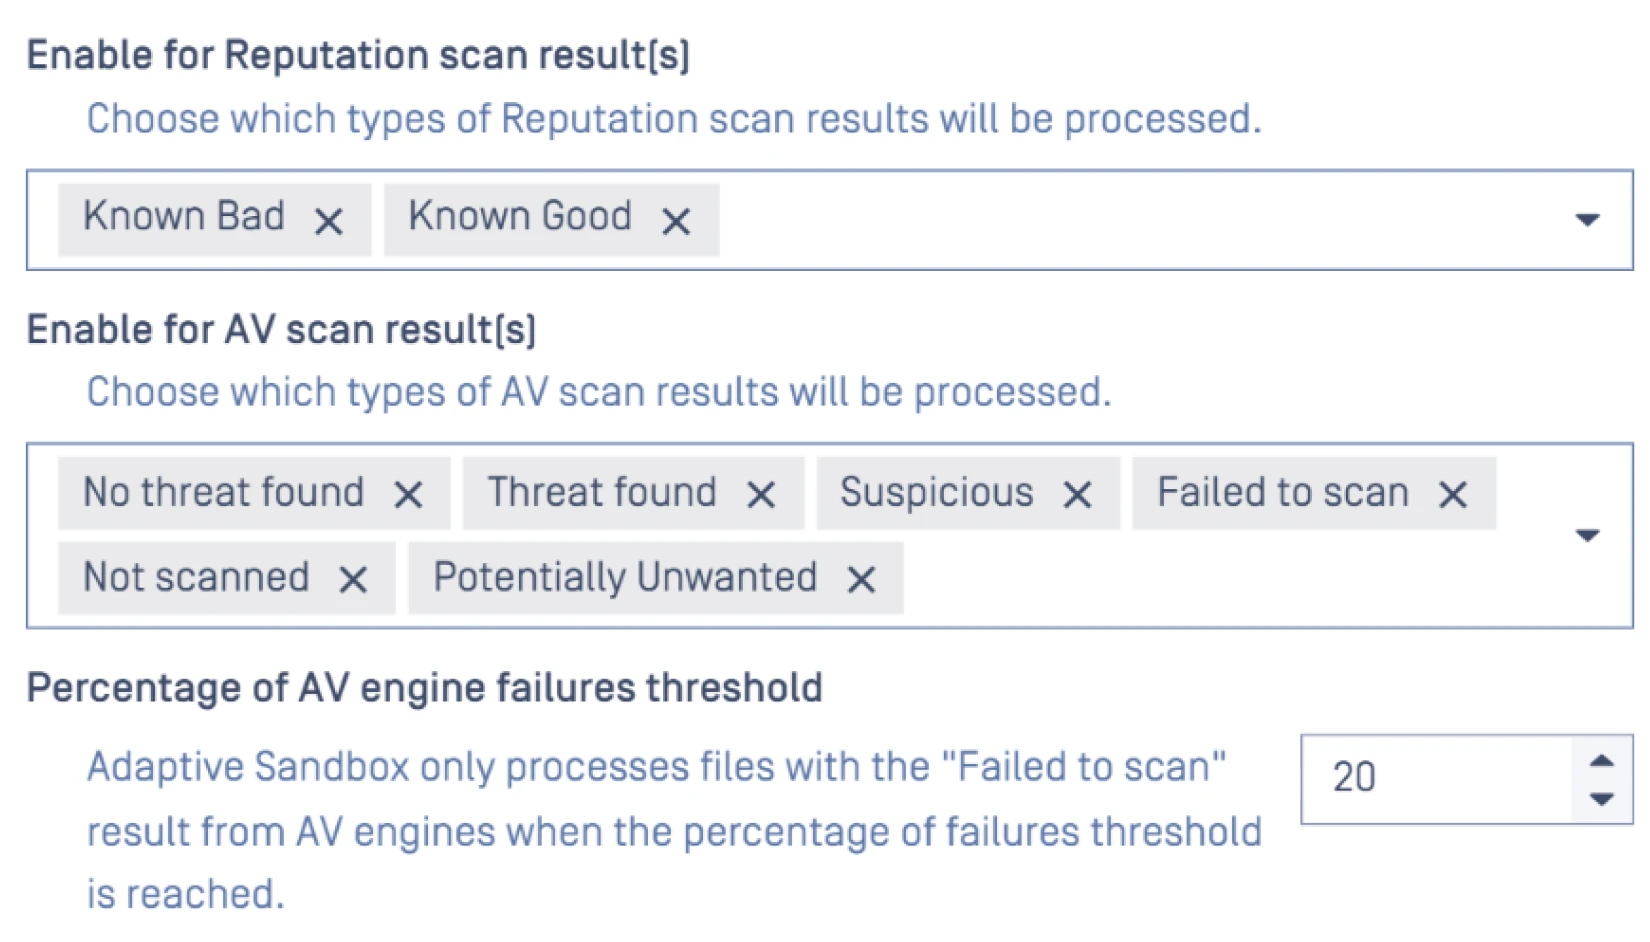
Selecione quais tipos de ficheiros ou categorias de risco serão enviados automaticamente para análise dinâmica.
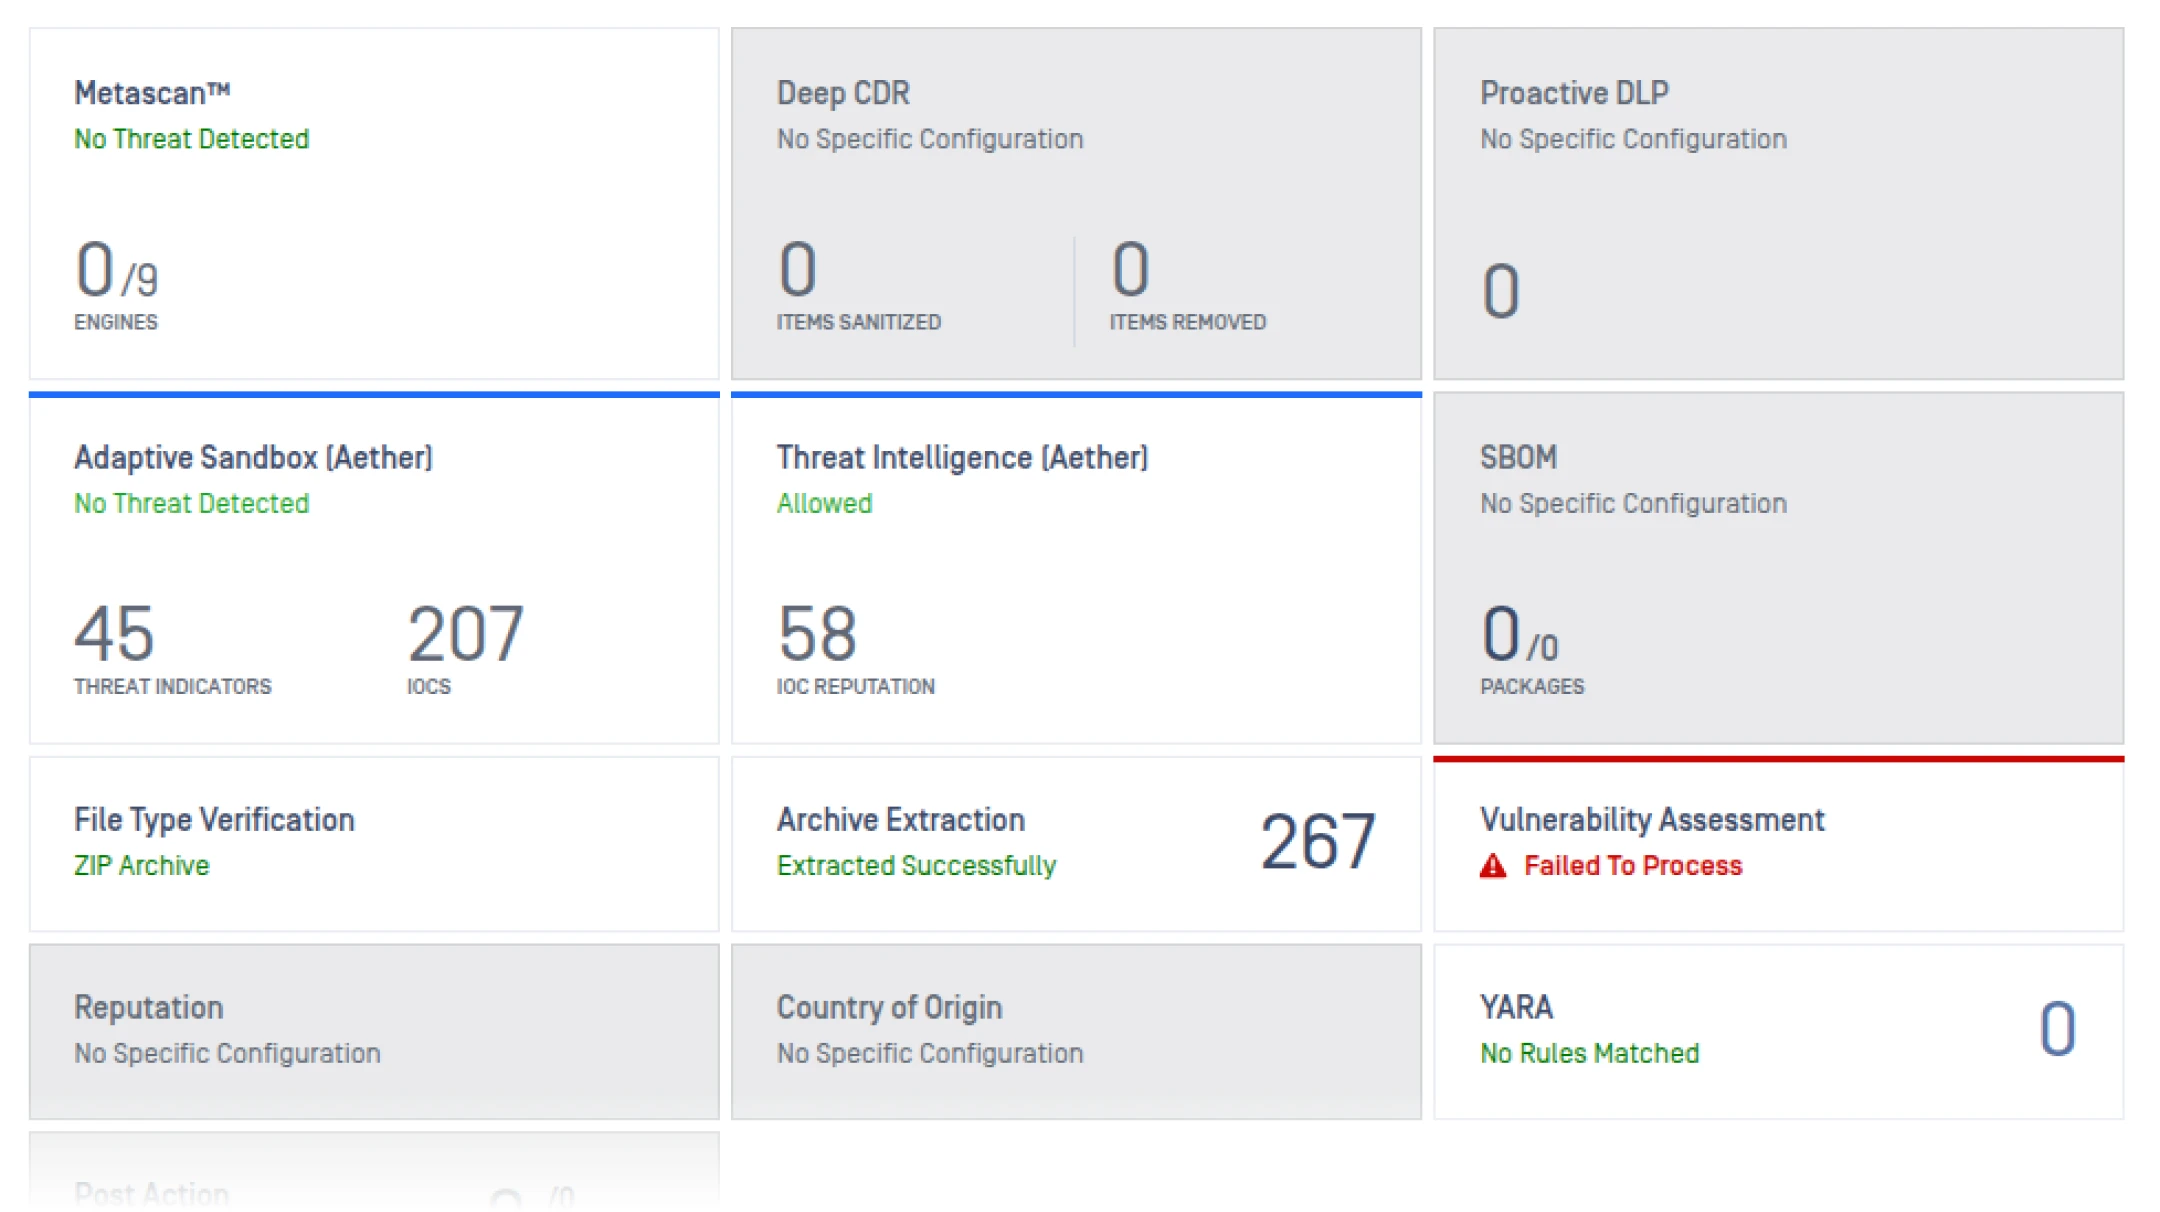
Veja os veredictos da sandbox, pontuações de ameaças e IOCs diretamente no seu Core .
- Passo 1
- Passo 2
- Passo 3
Visão geral do produto
Saiba como MetaDefender deteta ameaças de dia zero no perímetro, combinando sandboxing adaptativo, inteligência de ameaças, classificação de ameaças e pesquisa de semelhanças antes de os ficheiros entrarem em ambientes críticos.
incorporado e remoto RecursosSandbox Adaptive
A tabela a seguir descreve o conjunto de funcionalidades do motorSandbox e incorporadoSandbox Adaptive Sandbox . Não inclui funcionalidades da plataforma, tais como API , ACL (Lista de Controlo de Acesso) configurável, integração OAuth, feedback syslog CEF (Formato de Evento Comum), etc.
Entre em contacto connosco para agendar uma apresentação técnica e obter uma visão geral de todas as funcionalidades e capacidades da plataforma.
Características
137Descompacte mais de 10 tipos de arquivos diferentes (por exemplo, 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Extrair artefactos infantis incorporados (por exemplo, OLE2 do Word)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Extrair conteúdo ativo (por exemplo, cargas úteis Base64 em ficheiros HTML)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Extrair recursos, imagens e cadeias de caracteres (incluindo reconhecimento de texto OCR)
Motor compatível: Remote
Categoria: Capacidade de detecção
Extrair e descodificar macros VBA, VBS/JS, scripts PowerShell
Motor compatível: Remote
Categoria: Capacidade de detecção
Extrair ficheiros PE incorporados (de instaladores, em linha ou sobrepostos)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Descodificação automatizada (por exemplo, cadeias de caracteres Base64, dados codificados XOR), descompilação (Java, .NET) e emulação de shellcode (EmbedEquation). A descodificação automática para Python e Bash melhora a análise de scripts.
Motores suportados: Incorporado, Remoto
Categoria: Profundidade da análise
Extrair e validar certificados (PE, PDF, macros assinadas) e authentihashes
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Calcular hashes (por exemplo, SSDEEP, Imphash) e entropia de secções/recursos
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Calcule UUIDs, como GUIDs .NET (versão do módulo/ID do TypeLib)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Analisar os metadados do compilador PE (cabeçalhos RICH)
Motores suportados: Incorporado, Remoto
Categoria: Profundidade da análise
Analisar os metadados do instalador SFX
Motores suportados: Incorporado, Remoto
Categoria: Profundidade da análise
Apoiar a conformidade
com os requisitos regulamentares
À medida que os ciberataques e os agentes que os executam se tornam mais sofisticados, os órgãos governamentais em todo o mundo estão a implementar regulamentações
para garantir que as infraestruturas críticas estejam a fazer o necessário para se manterem seguras.
Recursos recomendados
Os princípios fundamentais da cibersegurança
MetaDefender para Core
Pesquisa de detecção e resposta da SANS
Relatório do cenário de ameaças OPSWAT 2025
Analise o que é importante: motor de IA com 99,9% de precisão melhora a sua infraestrutura de segurança
MFT com prioridade na segurança: defesa nativa de IA e baseada em emulação contra ataques baseados em ficheiros
Fornecedor de energia elimina a avalanche de alertas e melhora a deteção de vulnerabilidades de dia zero com OPSWAT
FAQs
É o módulo sandbox incorporado no MetaDefender Core quando se deseja uma análise zero-day intimamente ligada aos seus Core existentes (ICAP, quiosques, e-mail, MFT), especialmente em locais regulamentados ou isolados. Escolha o Aether se desejar uma interface de análise totalmente independente e fluxos de trabalho de TI mais amplos.
Use gatilhos Core (macros, scripts, objetos incorporados, conteúdo ativo) para encaminhar automaticamente apenas os 2-3% de risco para manter a emulação e a taxa de transferência sem perder vetores furtivos da fase um. Isso também pode ser usado manualmente para analisar o comportamento de um ficheiro.
Atualizações independentes da lógica de deteção (cobertura mais rápida), validação de certificados offline para operações isoladas, cobertura expandida de tipos de ficheiros/instaladores e decodificação dupla Base64 para que possa acompanhar as evasões sem atualizações completas.
Sim - servidor Linux (RHEL/Rocky) no local, sem dependência de saída no modo offline, opções mínimas de saída e conexão REST simples com Core existente. Projetado para OT/ICS e redes classificadas.
Triagem mais precisa (menos escalações), identificação mais rápida da causa raiz (scripts descodificados/carregadores descompactados) e IOCs prontos para ação que enriquecem as suas regras e manuais do SIEM.