Os firewalls tradicionais estão entre as camadas de defesa mais comumente implantadas - e nas quais se confia - nas estratégias de segurança cibernética da rede OT. No entanto, a crença de que simplesmente ter um firewall garante a segurança é um equívoco. Os firewalls, embora projetados para serem guardiões, não são imunes a vulnerabilidades. Neste blogue, discutimos sete casos específicos em que a presença de um firewall, embora percebida como o elemento central de uma estratégia de segurança, tornou-se inadvertidamente uma rota para os agentes de ameaças obterem acesso não autorizado a uma rede.
O que é um CVE?
Um CVE, ou Common Vulnerability and Exposure, é um identificador padronizado para uma vulnerabilidade ou fraqueza de segurança em software, hardware ou firmware. Os CVEs são utilizados para identificar e rastrear exclusivamente estas vulnerabilidades, facilitando às organizações, investigadores de segurança e fornecedores a partilha de informações sobre problemas de segurança e a coordenação dos seus esforços para os mitigar.
7 CVEs notáveis que afectaram as firewalls
3580
Descrição: Uma vulnerabilidade identificada na interface de serviços web do Cisco Adaptive Security Appliance (ASA) Software e do Cisco Firepower Threat Defense (FTD) Software.
Danos potenciais: Esta vulnerabilidade pode permitir que um atacante remoto não autenticado realize ataques de traversal de diretório, possibilitando-lhe a leitura de ficheiros confidenciais num sistema visado.
Link: CVE-2020-3580
1579
Descrição: Foi detetada uma falha no PAN-OS da Palo Alto Networks nas versões anteriores à 8.1.10 e à 9.0.0.
Danos potenciais: Os atacantes remotos poderiam aproveitar esta vulnerabilidade para executar comandos arbitrários do sistema operativo, assumindo potencialmente o controlo total do sistema afetado.
Link: CVE-2019-1579
6721
Descrição: Uma vulnerabilidade descoberta no SonicOS da SonicWall.
Danos potenciais: Os atacantes remotos poderiam explorar esta vulnerabilidade para provocar uma negação de serviço (DoS) através de pacotes fragmentados especialmente criados para o efeito, afetando a disponibilidade do sistema.
Link: CVE-2018-6721
5638
Descrição: Uma vulnerabilidade nas versões do Apache Struts 2 anteriores à 2.3.32 e nas versões 2.5.x anteriores à 2.5.10.1.
Danos potenciais: Esta vulnerabilidade permitia que os atacantes executassem ataques de execução remota de comandos através de um valor «Content-Type» manipulado, podendo conduzir a fugas de dados ou a uma exploração mais aprofundada da rede.
Link: CVE-2017-5638
0801
Descrição: Uma vulnerabilidade identificada no Cisco ASA Software , em execução em determinados produtos Cisco ASA.
Danos potenciais: Os atacantes remotos poderiam explorar esta vulnerabilidade para executar código arbitrário ou forçar o reinício do sistema, o que poderia levar ao comprometimento do sistema ou a períodos de inatividade.
Link: CVE-2016-0801
CVE-2014-0160 (Heartbleed)
Descrição: Uma vulnerabilidade grave na extensão Heartbeat do OpenSSL TLS.
Danos potenciais: O bug Heartbleed permitia que os atacantes lessem a memória de sistemas protegidos por versões vulneráveis do OpenSSL, o que podia levar à fuga de informações confidenciais, como palavras-passe, chaves privadas e outras.
Link: CVE-2014-0160
4681
Descrição: Uma vulnerabilidade que afeta o Oracle Java 7 anterior à Atualização 7.
Danos potenciais: Permitia que os atacantes executassem remotamente código arbitrário através de vetores relacionados com a Reflection API, podendo levar ao comprometimento do sistema.
Link: CVE-2012-4681
Segurança de rede OT sem compromissos
As firewalls tradicionais continuam a ser fundamentais para moldar a estrutura de segurança OT das organizações e a compreensão e abordagem das suas vulnerabilidades inerentes continua a ser crucial. Mas é evidente que, embora os firewalls não sejam de forma alguma obsoletos, confiar apenas na sua proteção não proporciona uma proteção adequada contra as ameaças emergentes. A criação de uma verdadeira estratégia de defesa em profundidade centrada em torno de um Unidirectional Security Gateway ou Diodo de Dados na sua DMZ garante que os dados podem atravessar estritamente numa direção. Essa imposição física significa que os dados podem ser enviados sem qualquer ameaça de dados ou comandos maliciosos entrando em troca. Neste caso, mesmo que existisse uma vulnerabilidade de software, a natureza física destas gateways de segurança impõe um perímetro de defesa contra a ameaça, isolando a sua rede da exposição.
Saiba mais: Diodos de dados vs. firewalls: comparação entre segurança de rede, fluxo de dados e conformidade
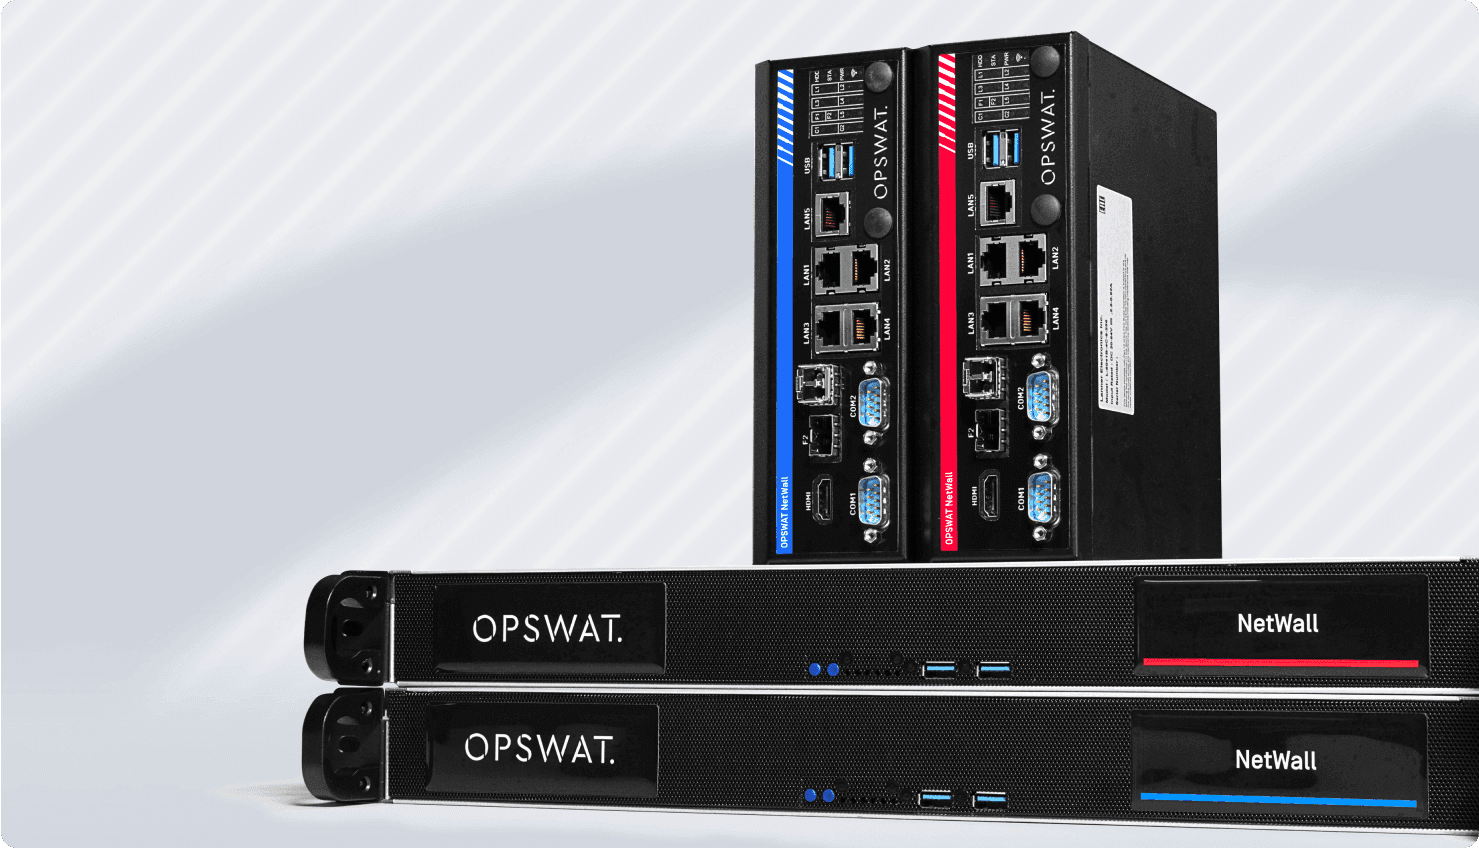
MetaDefender NetWall: Gateway de segurança de nível seguinte e Optical Diode
Tendo em conta este tipo de vulnerabilidades, OPSWAT desenvolveu o NetWalla nossa série de gateways de segurança avançados e díodos ópticos, para proteger ambientes OT críticos do cenário de ameaças em evolução. Disponível numa variedade de configurações e factores de forma, NetWall foi concebido para simplificar as complexidades da segurança de rede como uma solução fácil de utilizar, escalável e segura.
Descubra porque é que a NetWall tem a confiança global para defender alguns dos ambientes mais críticos do mundo