Conclusão principal: O MetaDefender™ Aether expande o sandboxing do MetaDefender™ Cloudpara um fluxo de deteção de cinco camadas que combina reputação, análise estática baseada em IA, análise dinâmica, pontuação de ameaças e deteção proativa de ameaças. Esta integração proporciona informações mais detalhadas, veredictos com pontuação de risco e um contexto mais abrangente em torno de ficheiros e campanhas maliciosas.
A partir de 1 de outubro, o MetaDefender™ Aether estará totalmente integrado no MetaDefender™ Cloud; esta integração permite obter informações e análises mais detalhadas a partir de um ficheiro infetado, assim que este for detetado pela sandbox.
A etapa de sandboxing inclui agora o contexto de reputação, a análise pré-execução, um veredicto pontuado e informações ao nível da campanha relacionadas com o mesmo.
O que é o Aether d MetaDefender ?
MetaDefender O Aether é a solução de deteção de malware da OPSWAT, baseada em IA, concebida para detetar ameaças conhecidas, desconhecidas, evasivas e de dia zero baseadas em ficheiros. MetaDefender O Aether integra a Reputação de Ameaças, a IA Preditiva, Adaptive Sandbox , a Pontuação de Ameaças e a Caça às Ameaças baseada em ML num único veredicto, permitindo às equipas do SOC agir mais rapidamente, evitar alertas desnecessários e priorizar os seus recursos em diferentes ambientes.
MetaDefender A Aether fornece análises mais detalhadas e contexto adicional aos caçadores de ameaças e às equipas do SOC
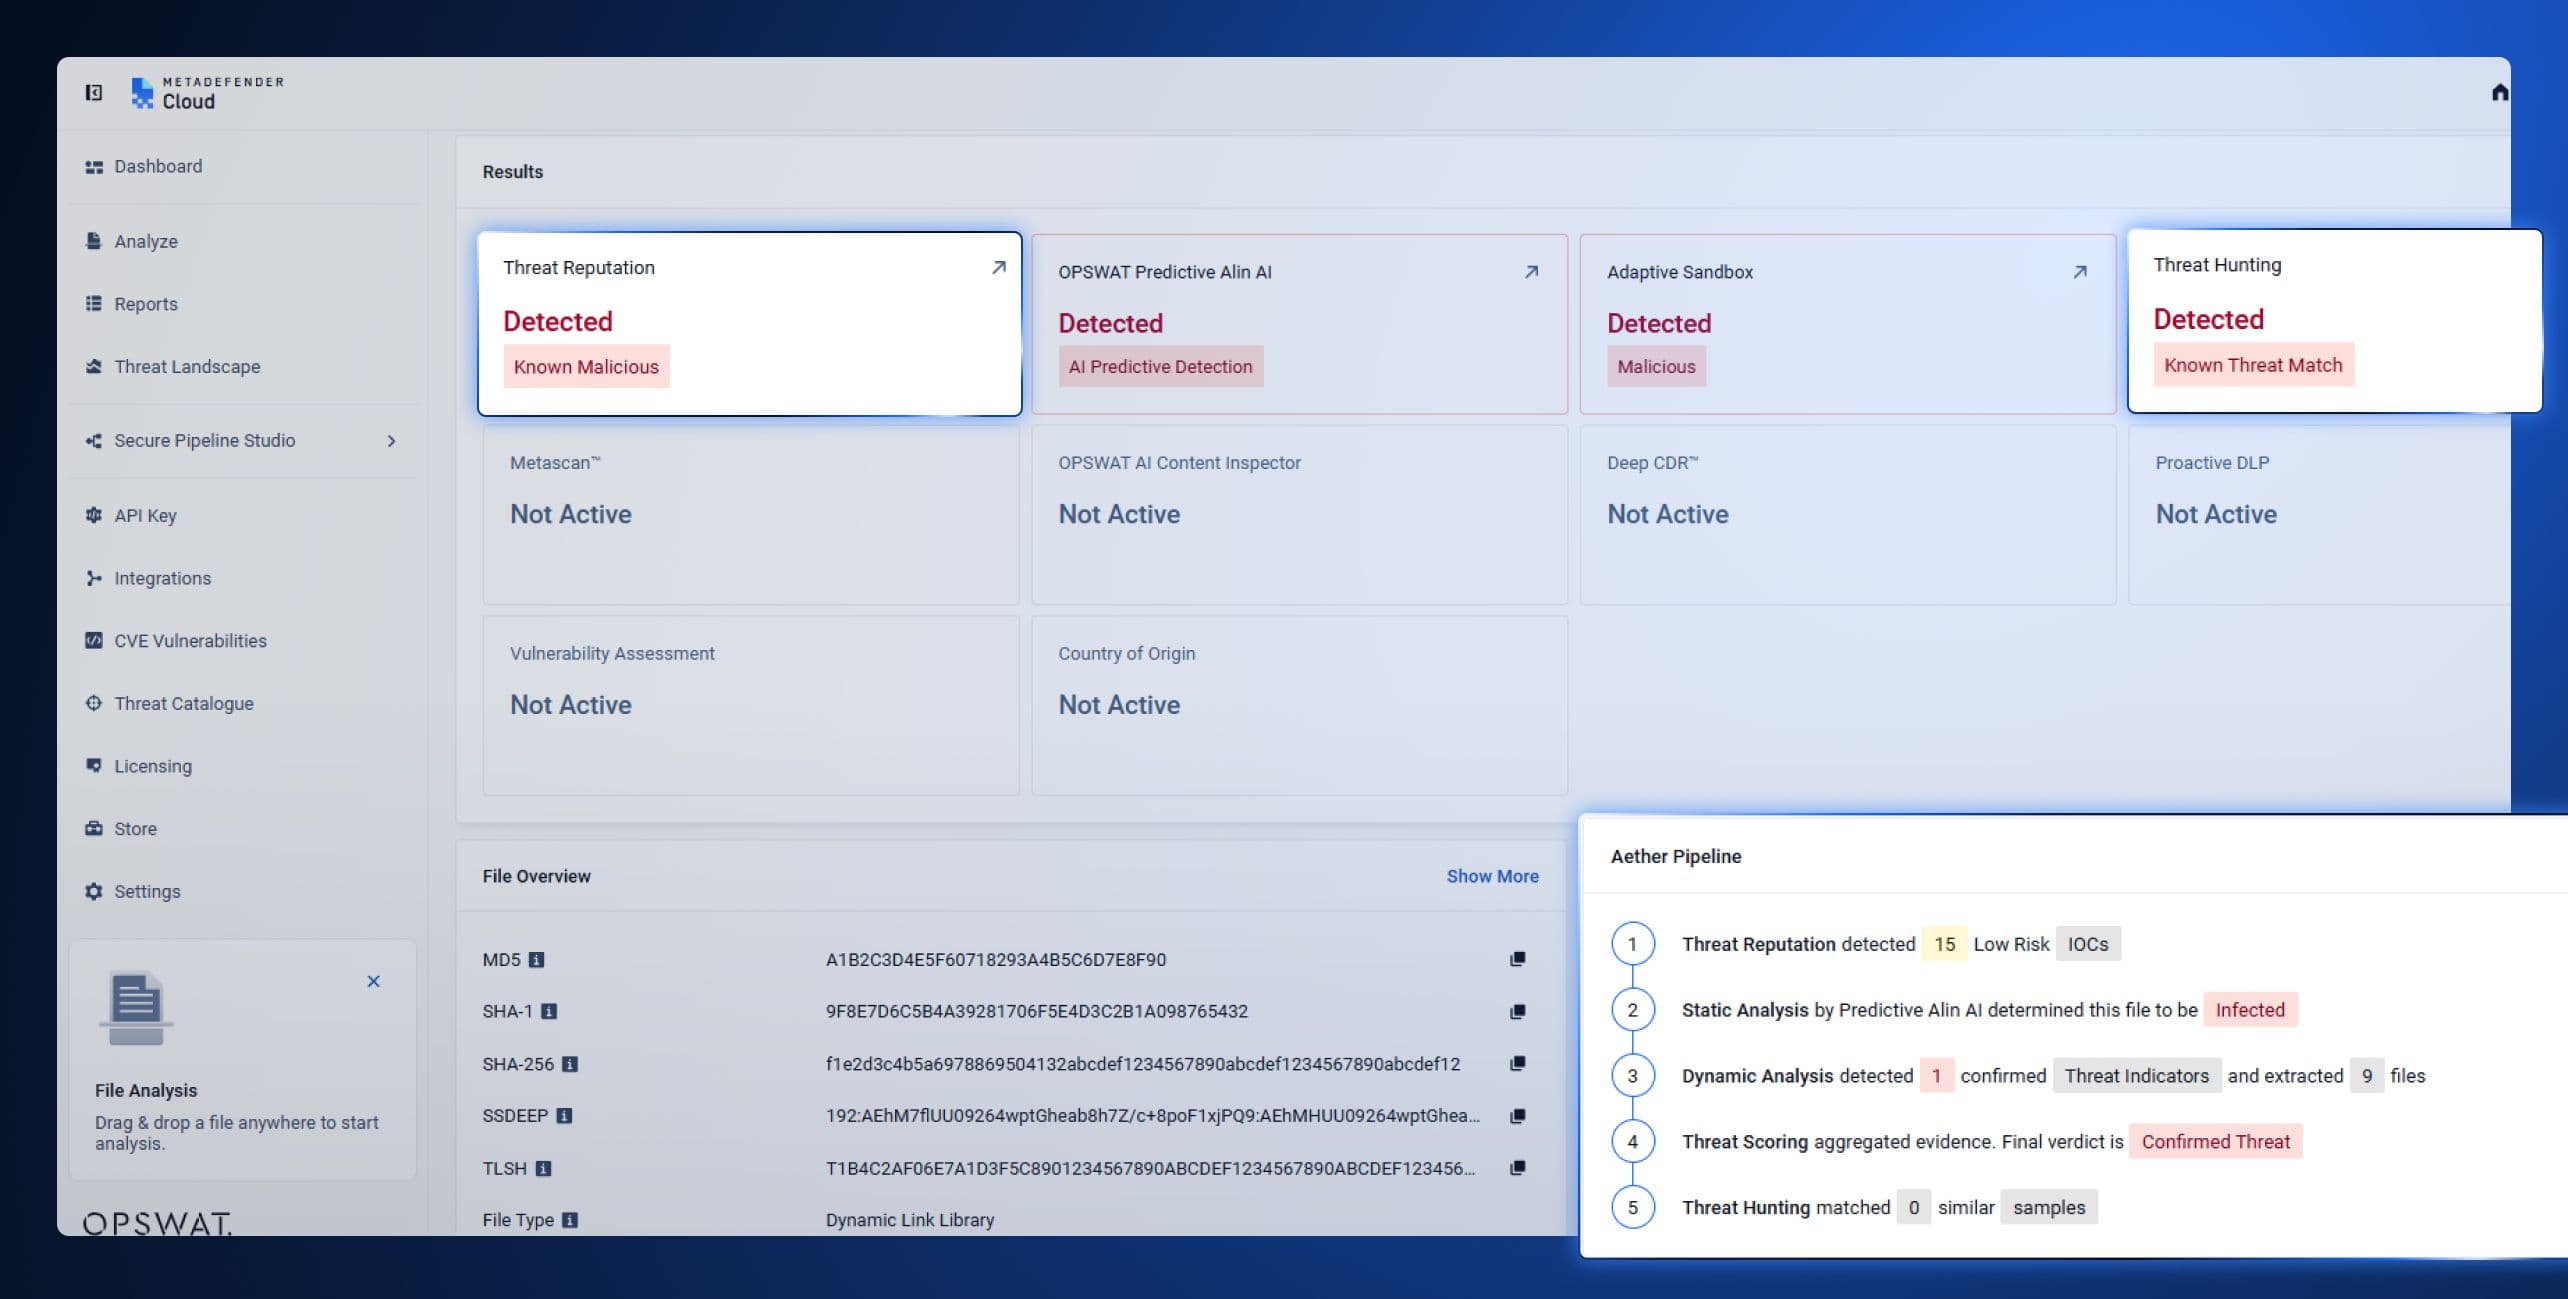
Com o Aether da MetaDefender integrado, a detonação em ambiente de teste resulta em MetaDefender Cloud , que são enriquecidos com reputação de ameaças, previsão pré-execução, pontuação de ameaças e deteção de ameaças com atribuição proveniente do pipeline de cinco camadas do Aether da MetaDefender .
Todos os ficheiros enviados para MetaDefender Cloud passam agora por este fluxo de trabalho, e o resultado é um veredicto consolidado, em vez de cinco relatórios separados que um analista tem de reunir manualmente. Eis o que MetaDefender Aether acrescenta à análise:
Camada | Ação | Resultado |
1. Reputação de ameaças | Verifica ficheiros, URLs, endereços IP e domínios em relação a dados de reputação que são atualizados continuamente, tanto online como offline | Deteta malware reutilizado e infraestruturas conhecidas de atacantes antes de se dedicar a uma análise mais aprofundada; obriga os atacantes a eliminar os indicadores mais rapidamente. |
2. Análise estática | A Alin AI preditiva analisa os ficheiros antes da execução, sem necessidade de inspeção. Analisa a estrutura do ficheiro, os objetos incorporados, os scripts e as características da carga útil para prever intenções maliciosas em milésimos de segundo, sem necessidade de assinaturas nem de detonação. | Deteta malware nunca antes identificado e malware que sofre mutações a cada infeção. |
3. Análise dinâmica | Utiliza emulação ao nível da instrução para forçar a execução de percursos de código evasivos, revelando registos de comportamento, alterações no registo, ficheiros criados, injeção de processos, chamadas de retorno C2 e técnicas anti-análise | Fornece evidências comportamentais aprofundadas que a reputação e as verificações estáticas, por si só, não conseguem produzir. Ajuda os analistas a documentar ataques e a enriquecer as informações sobre ameaças. |
4. Avaliação do risco | Combina dados provenientes da análise de reputação, estática e dinâmica — incluindo o fluxo de execução, ofuscação, técnicas de persistência e mapeamentos para o MITRE ATT&CK e o Catálogo de Comportamentos de Malware — numa única pontuação de risco baseada na confiança | Transforma resultados separados numa única conclusão hierarquizada, sobre a qual um analista pode agir de imediato. As pontuações de gravidade em tempo real poupam recursos e reduzem o ruído dos alertas. |
5. Detecção proativa de ameaças | A pesquisa de semelhanças baseada em ML e a correlação de padrões de ameaças associam uma amostra desconhecida a famílias de malware conhecidas, infraestruturas, táticas e variantes relacionadas | Transforma a deteção de movimentos de um único ficheiro sinalizado em informações ao nível da campanha. Revela variantes de malware, obrigando os atacantes a repensar as suas ferramentas, infraestrutura e táticas |
O que isto significa para os utilizadores do MetaDefender e doCloud
A Aether apresenta um novo fluxo de trabalho que os clientes podem utilizar diretamente tanto através do painel de controlo da interface do utilizador como em API. Os ficheiros podem ser enviados através de qualquer uma das interfaces, enquanto a sandbox continua a realizar o trabalho de detonação que sempre realizou. Nos bastidores, o fluxo de trabalho introduz alterações no que a análise revela e na forma como esses resultados são apresentados.
Veredicto com pontuação de risco / Ficheiro em vez de saída bruta
Assim que a sandbox sinaliza um ficheiro, a camada de Avaliação de Ameaças correlaciona essa informação com a reputação e os resultados estáticos, transformando-a numa pontuação de risco baseada na confiança. Um analista recebe um veredicto pontuado, em vez dos resultados brutos da sandbox, que teria de interpretar manualmente.
Informações ao nível da campanha
A «Threat Hunting» estabelece correlações entre o ficheiro sinalizado e associa-o a famílias de malware, infraestruturas e campanhas conhecidas. Uma deteção que antes terminava com «este ficheiro é malicioso» passa agora a incluir «este ficheiro pertence a esta família, utiliza estas ferramentas e corresponde a este padrão de atividade».
O que os analistas recebem
O pipeline gera um veredicto consolidado com uma pontuação de risco baseada na confiança, apoiada tanto em indicadores estáticos como em indicadores de tempo de execução. Esse veredicto inclui mapeamentos para o MITRE ATT&CK e o Malware Behavior Catalog, cargas úteis descompactadas e configurações de malware extraídas. Um analista que analise um ficheiro sinalizado obtém o raciocínio subjacente à pontuação, juntamente com a própria pontuação, e não apenas um número.
Nenhuma destas funcionalidades requer uma ferramenta separada ou um segundo início de sessão. Aparecem no mesmo painel do MetaDefender Cloud que os analistas já utilizam.
Integração e ecossistema
A integração está incorporada na plataforma. Suporta as APIs públicas do MetaDefender Cloud para ficheiros, hashes e URLs, APIs REST externas para o envio de ficheiros, URLs, endereços IP e domínios, e ligações diretas a plataformas SIEM e de registo através de API ou da exportação de eventos. Integra-se com ferramentas de CI/CD, repositórios, SDKs e plug-ins, e funciona com plataformas de orquestração SOAR para respostas automatizadas.
Modelo de acesso
O acesso total ao Aether da MetaDefender é concedido por um representante da OPSWAT no âmbito da ativação do pacote.
Não é necessário aprender a utilizar nenhuma interface separada assim que estiver ativo. Os veredictos, as pontuações de risco e os IOCs aparecem diretamente no painel do MetaDefender Cloud , que os clientes já utilizam para enviar e analisar ficheiros.
Adicionar contexto à deteção de « Sandbox »
MetaDefender CloudA sandbox da [empresa] sempre foi capaz de detetar o que as ferramentas estáticas deixam escapar. MetaDefender O Aether fornece contexto adicional: permite saber se o ficheiro está relacionado com algo já identificado, a que nível de confiança se deve atribuir à deteção e a que família ou campanha pertence.
Descubra a deteção de vulnerabilidades «zero-day» no MetaDefender Cloud . Crie uma conta gratuita na Comunidade em metadefender.com para analisar ficheiros e ver a análise de reputação e em sandbox em ação.
Para obter acesso total ao pipeline de deteção de cinco camadas do MetaDefender Aether, contacte o departamento de vendas.
Recursos adicionais
MetaDefender Aether para « Cloud » (página do produto)
MetaDefender Aether (página do produto)
MetaDefender Aether para o « Cloud » - Resumo da solução (PDF)
MetaDefender Aether - Resumo da solução (PDF)
Perguntas frequentes: Integração do MetaDefender com o Aether MetaDefender Cloud
O que é o MetaDefender™ Aether?
O MetaDefender™ Aether é uma solução de deteção de malware e sandboxing da OPSWAT, baseada em IA, que combina a Reputação de Ameaças, a IA Preditiva, o Adaptive Sandbox , a Pontuação de Ameaças e a Caça às Ameaças baseada em ML num único veredicto. Foi concebida para detetar ameaças conhecidas, desconhecidas, evasivas e de dia zero baseadas em ficheiros.
De que forma o MetaDefender™ Aether melhora o sandboxing do MetaDefender™ Cloud ?
O MetaDefender™ Aether acrescenta contexto de reputação, previsão pré-execução, pontuação de risco e atribuição ao nível da campanha a cada detonação na sandbox. Em vez de cinco relatórios separados que têm de ser reunidos manualmente, os analistas obtêm um veredicto consolidado e pontuado em termos de risco, com mapeamentos do MITRE ATT&CK e configurações de malware extraídas.
Quais são as cinco camadas de deteção?
O fluxo de trabalho é composto por Reputação de Ameaças (verificações em relação a indicadores conhecidos), Análise Estática (previsão por IA antes da execução), Análise Dinâmica (emulação em sandbox de código evasivo), Pontuação de Ameaças (combina todas as evidências numa única pontuação de confiança) e Detecção Proativa de Ameaças (associa amostras a famílias e campanhas de malware conhecidas). Cada camada contribui com um tipo diferente de evidência para o veredicto final.
O MetaDefender™ Aether integra-se com APIs existentes, SIEM e fluxos de trabalho SOAR?
Sim. Suporta as APIs públicas do MetaDefender Cloud , APIs REST externas para o envio de ficheiros/URLs/IPs/domínios, integrações com SIEM e sistemas de registo, ferramentas de CI/CD e plataformas SOAR para resposta automatizada, tudo a partir do painel de controlo existente.
O MetaDefender™ Aether está disponível nos planos Free e/ou Community?
Uma conta Community gratuita oferece uma verificação básica de ficheiros com análise de reputação e em ambiente de teste. O acesso total ao fluxo de trabalho completo de cinco camadas requer a ativação do pacote através de um representante de vendas da OPSWAT .