Cada atualização do MetaDefender Endpoint ajuda as equipas de segurança a proteger infraestruturas críticas e permite operações mais eficientes. Esta versão inclui as plataformas Windows (v7.6.2609), macOS (v10.4.2609) e Linux (v15.6.2609). Proporciona aos administradores um maior controlo sobre a forma como o Peripheral Media Protection responde no terreno, oferece atualizações das definições do motor antimalware integrado em ambientes totalmente isolados (air-gapped) e melhora a visibilidade do registo de auditoria dos ficheiros.
O que há de novo no MetaDefender Endpoint
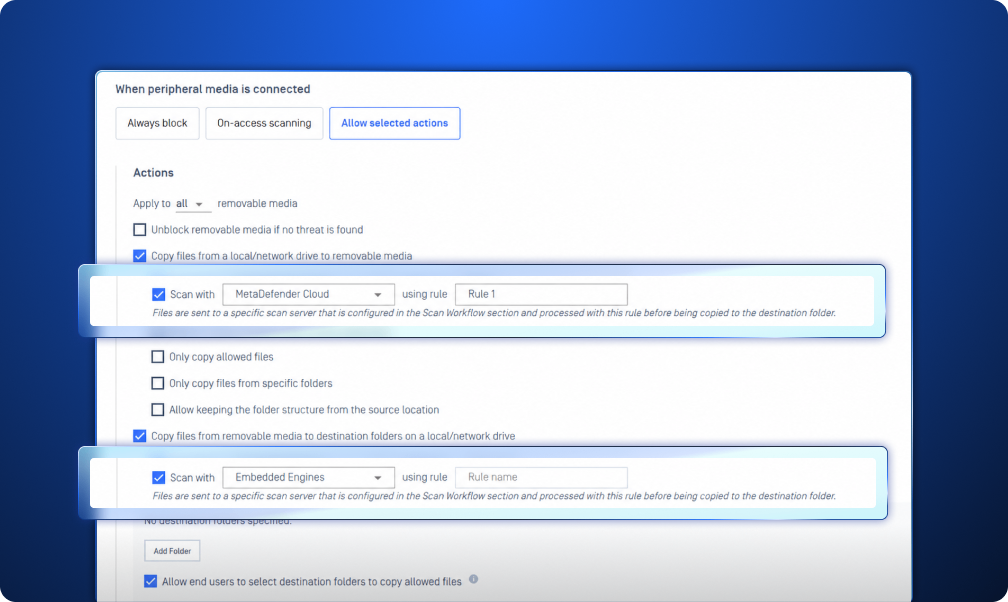
Regras configuráveis específicas para cada direção para a proteção de periféricos Media
Os suportes periféricos representam um risco em ambos os sentidos. Os dados podem entrar num terminal a partir de suportes removíveis e os ficheiros confidenciais podem ser transferidos do terminal para suportes externos. Esta versão permite aos administradores do MetaDefender Endpoint configurar fluxos de trabalho de análise específicos para cada sentido na Proteção de Periféricos Media , protegendo os terminais críticos contra ficheiros potencialmente maliciosos e, ao mesmo tempo, proporcionando uma camada adicional de controlo sobre os dados que circulam de e para suportes removíveis.
Atualizar as definições do motor antimalware incorporado em ambientes isolados (air-gapped)
As equipas de segurança que operam em ambientes totalmente isolados da Internet podem agora configurar e atualizar as definições do motor antimalware incorporado sem necessidade de ligação à Internet, permitindo que as organizações mantenham a sua proteção ao mesmo tempo que mantêm os terminais críticos isolados das redes externas. Isto também proporciona aos administradores mais controlo e flexibilidade no seu ambiente controlado, ajudando a manter a proteção sem comprometer o isolamento exigido por sistemas sensíveis ou críticos.
Mais controlo sobre a digitalização personalizada para os administradores
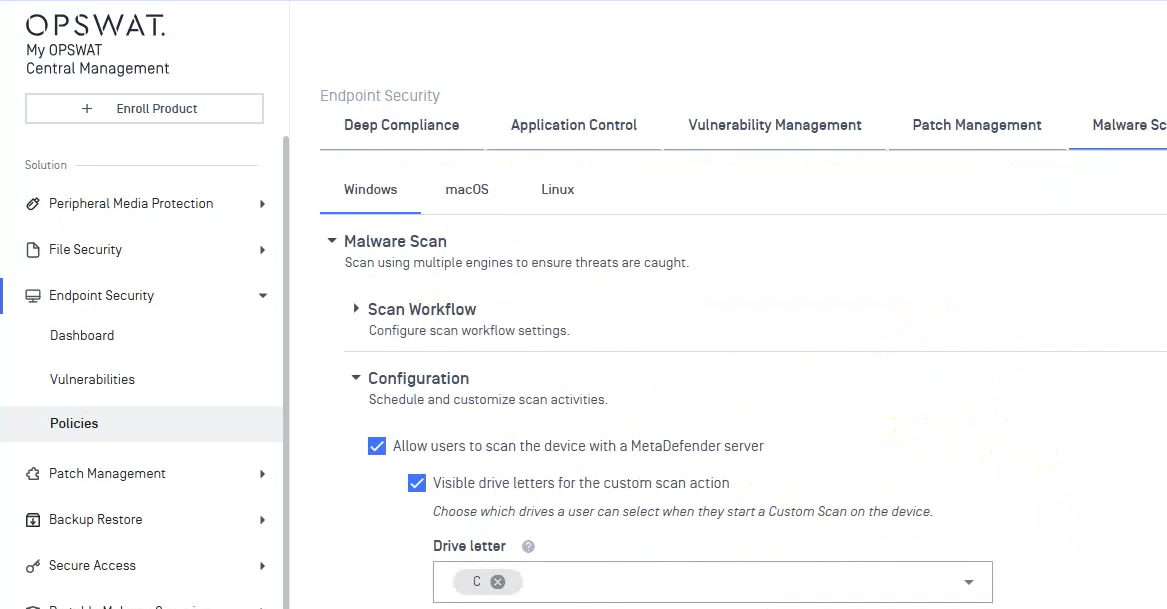
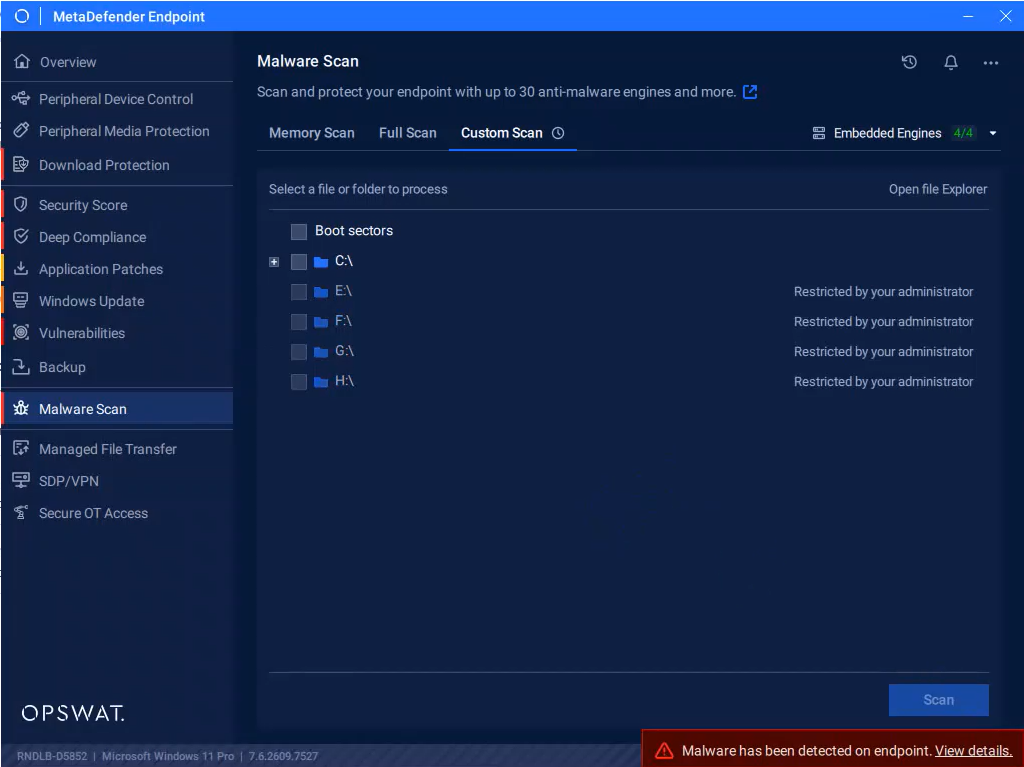
Os administradores podem agora controlar quais as unidades locais que os utilizadores podem visualizar e selecionar ao executarem uma verificação personalizada através do Malware Scan. Isto proporciona um controlo mais granular sobre a experiência de verificação e ajuda as organizações a alinhar os locais de verificação acessíveis aos utilizadores com as suas políticas de segurança. Limitar a visibilidade às unidades adequadas permite aos administradores simplificar a experiência do utilizador, reduzindo simultaneamente o risco de os utilizadores acederem ou verificarem locais fora do âmbito pretendido.
Alargar os registos de auditoria de ficheiros a todo o ecossistema da OPSWAT
MetaDefender Endpoint agora suporta registos de auditoria para ficheiros analisados pelo produto pela primeira vez, contribuindo para uma visão mais completa do percurso de um ficheiro ao longo dos produtos d OPSWAT .
Em vez de tratar cada verificação como um evento de segurança isolado, esta funcionalidade contribui para uma maior visibilidade do percurso dos ficheiros em todo o ecossistema da OPSWAT . As equipas de segurança podem utilizar esta informação para compreender melhor onde um ficheiro foi verificado e como se deslocou através dos diferentes controlos de segurança, o que ajuda a proporcionar um contexto mais abrangente na investigação de ficheiros e eventos de segurança.
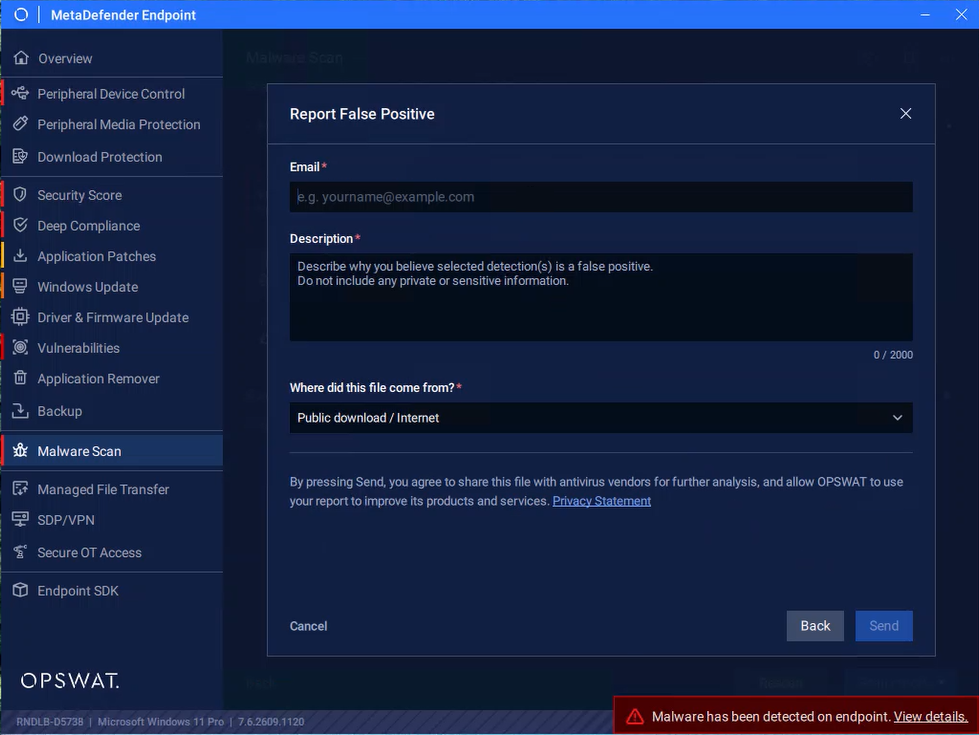
Enviar suspeitas de falsos positivos diretamente a partir da análise de malware
Quando um ficheiro legítimo é identificado erroneamente como malicioso, fornecer rapidamente o contexto ajuda a acelerar o processo de revisão. Os utilizadores podem agora enviar os casos suspeitos de falsos positivos diretamente a partir da interface da Análise de Malware, incluindo uma justificação e a origem do ficheiro.
Ao registar este contexto no momento da deteção, as equipas de segurança podem obter informações mais relevantes para a investigação, sem necessidade de um fluxo de trabalho separado. Isto facilita a comunicação de falsos positivos suspeitos, mantendo ao mesmo tempo o processo intimamente ligado ao evento de análise original.
O que há de novo no MetaDefender Endpoint Validation
Adicionar dispositivos periféricos de confiança à lista de dispositivos autorizados do Linux
Com a nova melhoria na validação do MetaDefender Endpoint para Linux, os utilizadores podem agora adicionar dispositivos periféricos específicos por fornecedor, ID do produto ou caminho da instância à lista de permissões e isentá-los do processo de validação. Cada alteração é protegida por um código de verificação ou pela confirmação da palavra-passe do administrador, o que ajuda a garantir que apenas os utilizadores autorizados possam modificar a lista
Os administradores também podem repor a lista de dispositivos autorizados sempre que necessário. Uma vez aprovados, os dispositivos incluídos na lista contornam o bloqueio e a validação, proporcionando uma forma controlada de integrar periféricos de confiança sem interromper os fluxos de trabalho estabelecidos.
Solução Endpoint de última geração
Descubra porque é que as organizações, instituições e entidades de todo o mundo confiam no MetaDefender Endpoint para proteger os terminais críticos. Fale com um especialista hoje para saber mais.

