A versão mais recente do MetaDefender Software Supply Chain centra-se em dois aspetos simultaneamente: tornar o produto mais fácil de executar num ambiente empresarial e reforçar a forma como protege os repositórios aos quais se liga. Esta atualização adiciona o início de sessão único (single sign-on), uma função de utilizador apenas de leitura e uma cobertura alargada de contentores JFrog. Além disso, autentica as transferências entre domínios (Cross Domain Transfers) com um segredo de emparelhamento, reforça a política de palavras-passe e reduz os detalhes expostos nas mensagens de erro. Eis o que mudou e por que razão é importante.
Para mais informações sobre como garantir a segurança da transferência de artefactos entre ambientes, consulte MetaDefender Software Supply Chain v3.3.0: Transferência entre domínios.
A Cross Domain Transfer passa agora a assinar todas as transferências
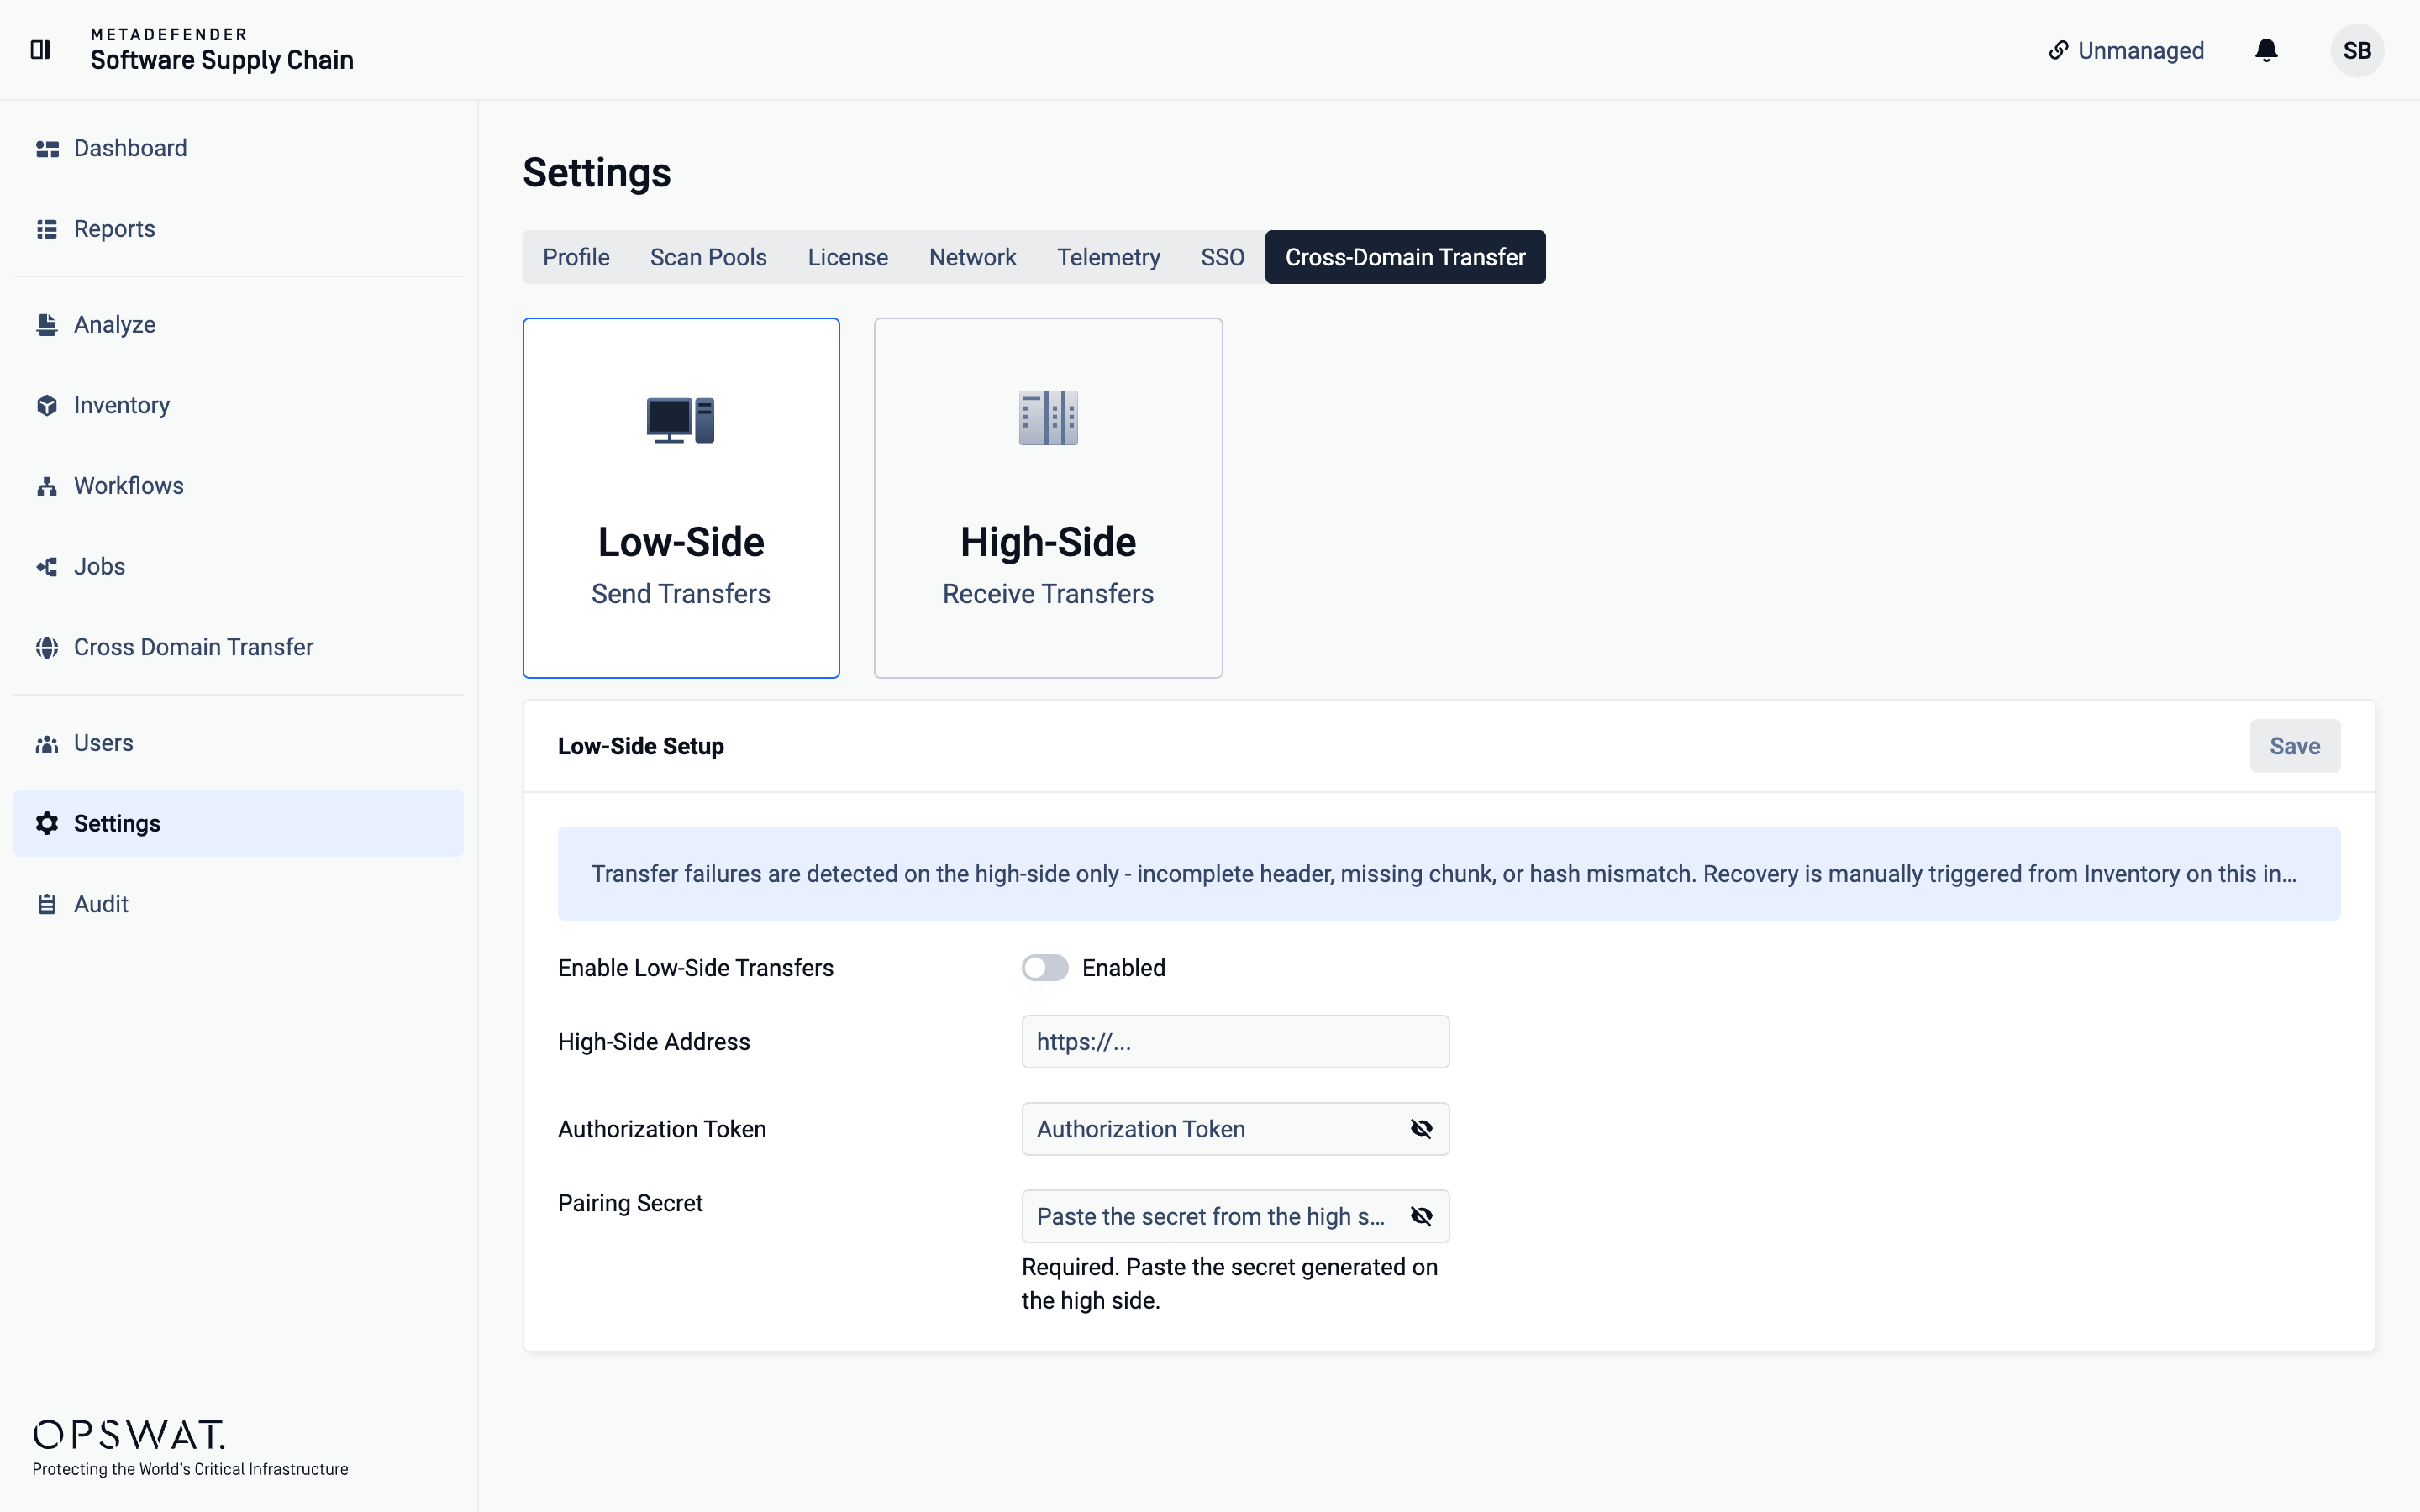
A transferência de código entre ambientes isolados é uma das operações mais sensíveis que MetaDefender Software Supply Chain realiza, pelo que a versão 4.1.0 adiciona mais uma camada de proteção a este processo. Para além do token de autenticação que a Transferência entre Domínios já utiliza, cada transferência é agora também assinada com um segredo de emparelhamento — dois segredos em vez de um.
A questão reside na defesa em profundidade: um token pode ser comprometido por si só, mas um token roubado, por si só, já não consegue gravar num repositório ligado. Tem também de provar que detém o segredo de emparelhamento para essa configuração específica. A configuração requer dois campos secretos, um para cada lado.
Se executar fluxos de trabalho entre domínios, verifique a configuração de emparelhamento no âmbito da atualização.
Acesso adequado para empresas: SSO e uma função de leitura exclusiva
Duas alterações tornam MetaDefender Software Supply Chain mais fáceis de utilizar no âmbito de uma organização de maior dimensão.
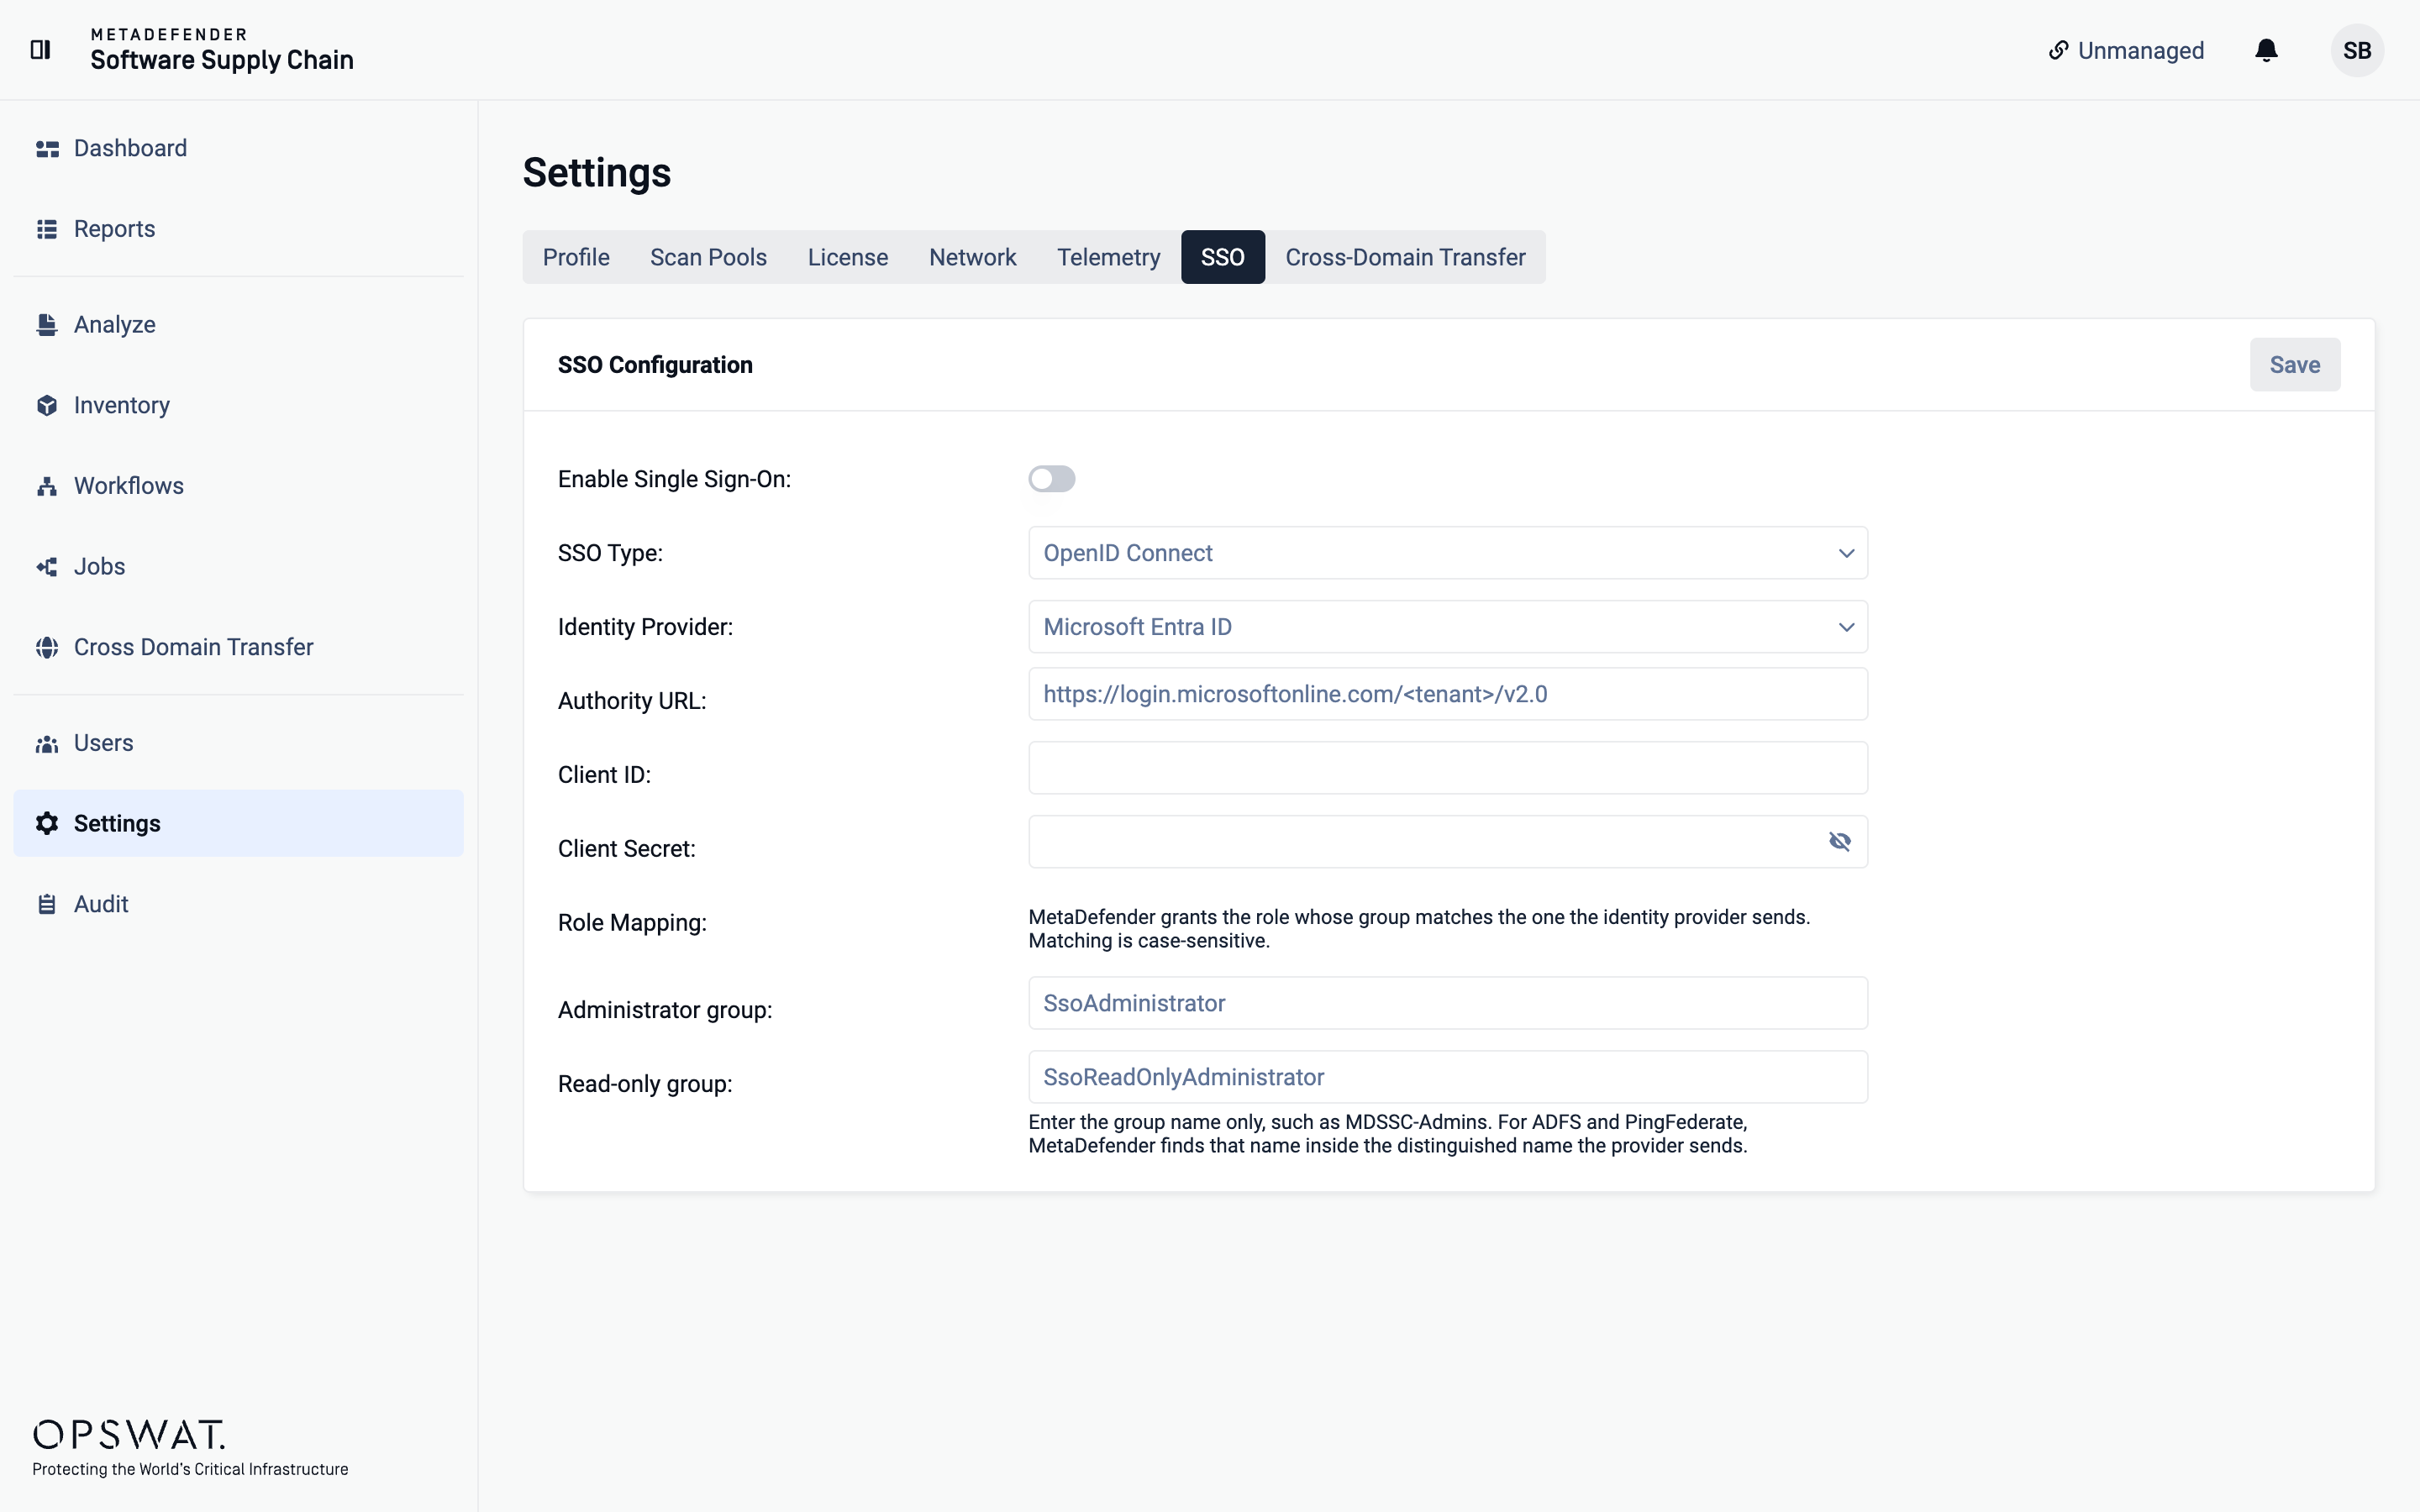
- SSO (autenticação única) — Os utilizadores podem agora iniciar sessão através do seu fornecedor de identidade existente, pelo que o acesso segue o mesmo processo de autenticação e desativação de contas que o resto da sua infraestrutura.
- Função de utilizador «apenas leitura» — Uma nova função permite aceder às análises e aos resultados sem direitos de configuração, para que os auditores, analistas e partes interessadas possam ver o que precisam sem poderem alterar as definições.
Em conjunto, proporcionam aos administradores um controlo mais preciso sobre quem tem acesso e o que pode fazer uma vez dentro do sistema.
Cobertura mais abrangente do « Container »: Repositórios JFrog OCI
O suporte a contentores da JFrog estende-se agora aos repositórios do tipo «pacote» da OCI (Open Container Initiative). Isso inclui imagens remotas que são armazenadas em cache apenas pelo digest, sem qualquer etiqueta — um ponto cego comum, uma vez que as imagens sem etiqueta, apenas com digest, são fáceis de passar despercebidas num inventário, mas continuam a ser executadas em produção. Agora pode listá-las e analisá-las juntamente com o resto do seu registo.
Reforço da segurança em todos os níveis
Para além das funcionalidades em destaque, esta versão corrige um conjunto de falhas de segurança e reforça a segurança geral do produto:
- Política de palavras-passe mais rigorosa — Já não são aceites palavras-passe fracas.
- Redefinição de palavra-passe com limitação de taxa — O ponto de extremidade de redefinição de palavra-passe já não pode ser utilizado para enviar e-mails ilimitados.
- Redirecionamento aberto corrigido — Os ficheiros PDF exportados e os e-mails já não confiam numa URL de base controlada por um atacante; o endereço do produto é agora uma configuração de rede.
- Validação mais rigorosa das funções — As funções dos utilizadores já não podem ser definidas com valores que a interface não disponibilize.
- Validação mais rigorosa dos dados introduzidos e erros mais discretos — As mensagens de erro revelam agora menos detalhes, divulgando menos informação a quem estiver a investigar o sistema, e os limites de descompressão de arquivos impedem a abertura de arquivos com tamanho excessivo ou malformados.
Nenhuma destas funcionalidades é visível na interface, mas cada uma delas aborda uma forma como o produto poderia ter sido utilizado indevidamente.
Melhorias na qualidade de vida
Duas novidades menores completam este lançamento:
- As «Definições» passam agora a gerar e a guardar automaticamente uma chave « API », pelo que já não é necessário criá-la manualmente.
- Um novo ponto de extremidade público GET /api/version devolve a versão em execução para verificações de integridade e monitorização.
Atualize hoje mesmo
Esta versão foi concebida para tornar o MetaDefender , oSoftware e oSupply Chain mais seguros de aceder e mais fáceis de gerir — transferências assinadas, início de sessão através de um fornecedor de identidade, uma função de acesso apenas de leitura e uma cobertura mais abrangente de contentores, para além de uma série de medidas de reforço de segurança. Verifique a sua configuração de emparelhamento da Transferência entre Domínios como parte da atualização e, em seguida, tire partido do SSO e da nova função para alinhar o acesso com o resto do seu ambiente.
Disponível no Portal OPSWAT™ emMy .