Isolar uma rede de OT (Tecnologia Operacional) ou ICS (Industrial ) da Internet é uma das medidas de controlo mais eficazes disponíveis. Este isolamento dificulta a aplicação de correções aos sistemas quando estes são deliberadamente desligados das redes que distribuem essas correções.
Em 2025, foi divulgado um número recorde de novas CVEs (Vulnerabilidades e Exposições Comuns), mais de 48 000, sendo que cerca de 40% delas foram classificadas como críticas ou de gravidade elevada. Consequentemente, estudos do setor sobre ambientes OT e ICS revelaram que a maioria das organizações não aplica correções a estes sistemas de forma regular, em grande parte devido à preocupação com paragens não planeadas.
Por que razão a aplicação de correções falha em redes isoladas
As redes isoladas e sem ligação à Internet são concebidas para não terem qualquer ligação regular à Internet. Isso significa que o método habitual de aplicação de correções, através da ligação ao serviço de atualizações de um fornecedor, não está disponível. Normalmente, as organizações contornam esta situação exportando os ficheiros de atualização através de suportes removíveis e transportando-os manualmente para fora da rede.
Esta abordagem manual acarreta os seus próprios riscos. Depende de uma pessoa realizar cada passo corretamente e dentro do prazo, e os suportes removíveis constituem uma via bem documentada para a entrada de malware num ambiente protegido.
Sob pressão operacional contínua, os sistemas críticos muitas vezes não podem suportar paragens não planeadas, e muitos componentes de OT funcionam em plataformas mais antigas e específicas de cada fornecedor, nas quais pode ser difícil testar as correções ou estas podem nem sequer estar disponíveis. Aliado ao volume crescente de vulnerabilidades divulgadas, isto explica, em parte, por que razão os estudos revelaram que a maioria das organizações de OT não aplica correções de forma regular.
As expectativas regulamentares cada vez mais rigorosas em matéria de correções de segurança em redes críticas
NERC (North American Electric Reliability Corporation) A norma CIP-007 exige um programa documentado de gestão de correções para os ativos cibernéticos do sistema elétrico em grande escala. IEC (Comissão Eletrotécnica Internacional) 62443-2-3 e 62443-4-1 definem as expectativas em matéria de gestão de correções e vulnerabilidades para sistemas de automação e controlo industriais, e estruturas como a NIS2 (a segunda Diretiva da UE relativa à segurança das redes e da informação) e o NIST (Instituto Nacional de Padrões e Tecnologia) SP 800-40 exigem cada vez mais que as organizações apresentem provas de como e quando os sistemas foram atualizados.
Hardware-Fluxo de dados unidirecional obrigatório
Um díodo de dados é um dispositivo de segurança implementado por hardware que permite que os dados circulem apenas numa única direção física entre duas redes. MetaDefender Optical Diode Está disponível num dispositivo montado em rack de 1U, em calha DIN e no modelo compacto formatos Fend (XE/SE/CE) . Utiliza uma arquitetura ótica para impor este fluxo unidirecional através de uma verdadeira separação de protocolos. Não existe qualquer ligação roteável de regresso à rede de origem, independentemente do comportamento do software em qualquer um dos lados. Suporta nativamente muitos dos protocolos dos quais a distribuição de patches depende, incluindo a transferência de pastas e ficheiros, SMB/CIFS e atualizações de patches e definições antivírus baseadas no WSUS.
Uma vez que a ligação suporta a transmissão apenas numa direção, os protocolos de rede bidirecionais padrão que dependem de confirmações de receção não a atravessam sem alterações. Normalmente, utilizam-se servidores proxy ou conversão de protocolos no próprio diodo para transformar os protocolos comuns de transferência de ficheiros e distribuição de patches num fluxo de dados unidirecional e vice-versa, sem reintroduzir um caminho através do limite.
Muitas vulnerabilidades não requerem uma sessão bidirecional para causar danos. A simples transferência de um ficheiro na direção permitida pode ser suficiente. Para dar resposta a este desafio, a OPSWAT disponibiliza o MetaDefender Diode X, que oferece a mesma transferência unidirecional por hardware, combinada com a inspeção de conteúdos, para casos como a distribuição de patches e atualizações.
Adicionar validação de conteúdo ao Diode
A própria infraestrutura de atualizações não é, por si só, automaticamente fiável. Por exemplo, o WSUS, que a Microsoft recomenda para a aplicação de correções em redes sem ligação à Internet, não assina digitalmente os metadados das atualizações que exporta por predefinição. Apenas os próprios pacotes de atualização são assinados. Investigadores de segurança demonstraram esta lacuna com ferramentas como o WSUSpect (2015) e WSUSpendu (2017), que modificavam os metadados do WSUS de forma a que um cliente instalasse um executável assinado pela Microsoft, mas escolhido pelo atacante, sob o pretexto de uma atualização de rotina. Como o próprio executável possuía uma assinatura válida, a verificação da assinatura, por si só, não o detetava.
MetaDefender O Diode X combina a mesma transferência unidirecional, não roteável e imposta por hardware com o MetaDefender™ Core. No que diz respeito à entrega de patches, isso significa que cada ficheiro que atravessa a fronteira pode ser:
- Analisado com até dez motores antimalware através do Metascan™ Multiscanning para reforçar a deteção de malware conhecido
- Foram avaliadas as vulnerabilidades em instaladores, ficheiros binários e aplicações com File-Based Vulnerability Assessment
- Desinfetado com a tecnologia Deep CDR™, que remove as ameaças incorporadas nos ficheiros, em vez de se limitar a assinalá-las
- Verificado em relação a informações de inteligência sobre ameaças, procurando indicadores de comprometimento conhecidos, para ajudar a detetar ameaças de dia zero e ameaças ainda não identificadas
- Validado quanto à estrutura, incluindo verificações do tipo de ficheiro e da conformidade com o esquema, para confirmar que o pacote corresponde ao que o canal de atualização espera
Uma arquitetura em camadas para a administração de adesivos à base de díodos
Para organizações que precisam de distribuir patches do Windows, Linux ou de fornecedores OEM/ICS a partir de um repositório de atualizações ligado à Internet para uma rede protegida. MetaDefender O Diode X pode analisar, avaliar e sanitizar cada ficheiro de patch com MetaDefender Core e, em seguida, transferir apenas o ficheiro validado através da sua ligação ótica não roteável e reforçada por hardware. Para transferências unidirecionais mais simples que não requerem inspeção ao nível do ficheiro, tais como telemetria, visualizações de ecrã e reencaminhamento de registos, a mesma base de hardware está disponível separadamente como « MetaDefender »Optical Diode.
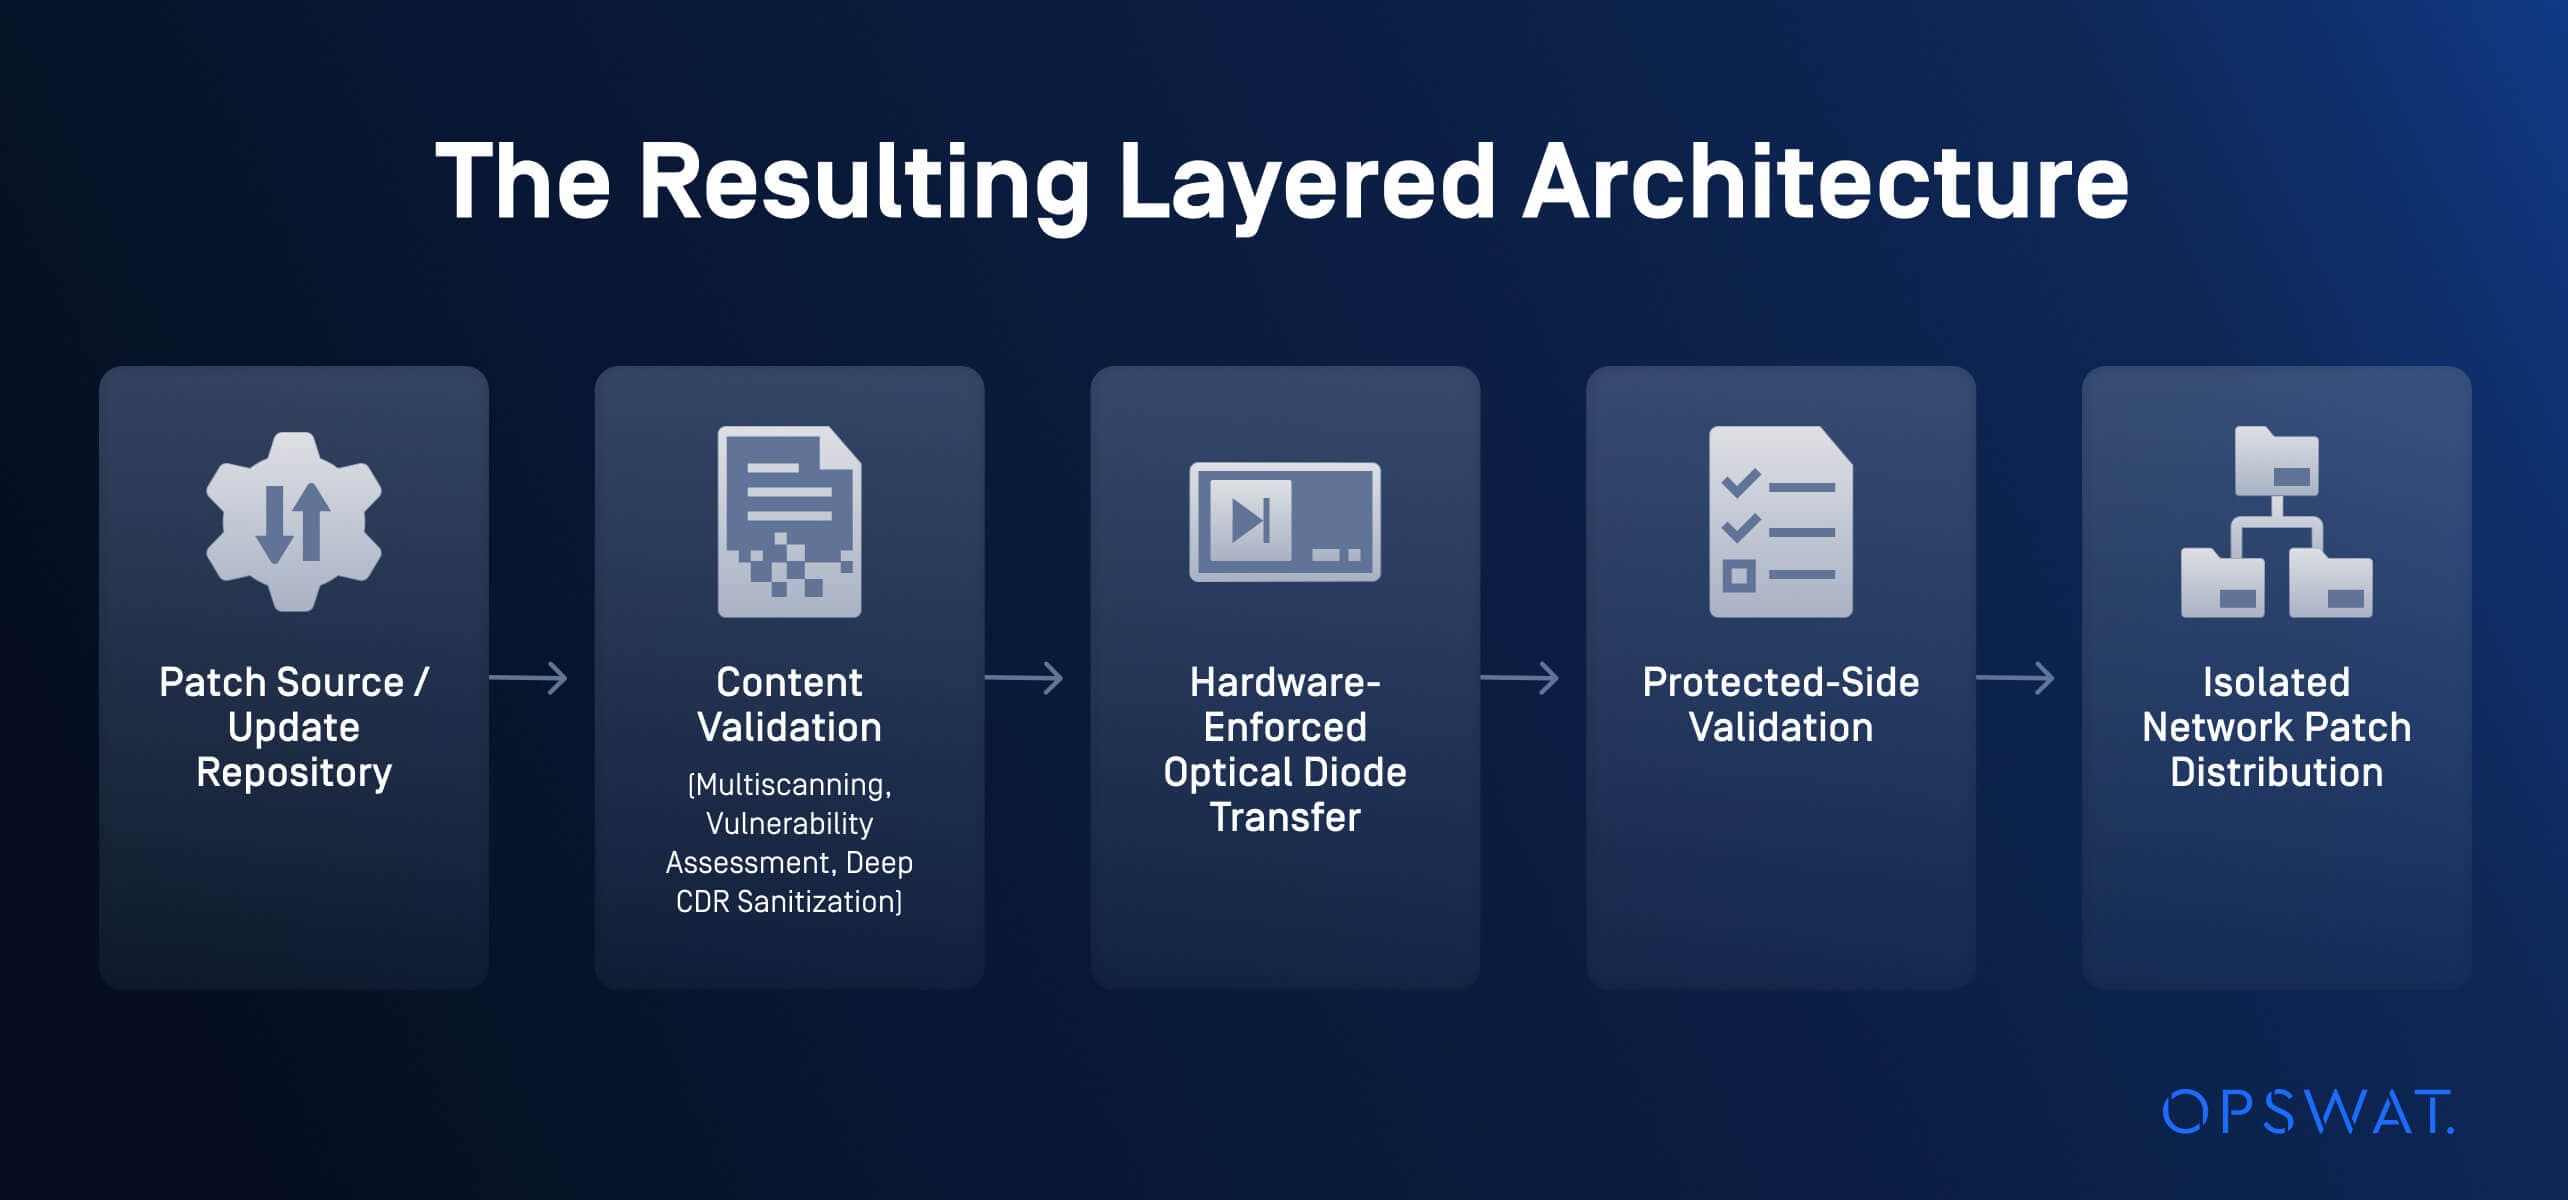
É importante efetuar a validação em ambos os lados do díodo. A verificação do lado inferior impede que ficheiros manifestamente danificados cheguem sequer à fronteira, e a verificação do lado superior verifica a integridade do que realmente chegou antes de ser libertado para o processo de distribuição de patches da rede protegida. O registo do resultado de cada etapa em ambos os lados proporciona ao ambiente um registo que abrange o controlo da rede e o ficheiro. Isto é útil quando a organização precisa de demonstrar o processo a um auditor ou a um organismo de acreditação.
Aplicações em setores de infraestruturas críticas
Hardware- O fluxo de dados unidirecional imposto, com validação de conteúdo, pode suportar uma variedade de cenários de distribuição segura de patches:
- Energia e serviços públicos: Aplicar patches verificados do Windows, do Linux e de fornecedores OEM/ICS nas redes de controlo de subestações, centrais de produção de energia e sistemas de água e águas residuais, sem estender a conectividade à Internet a essas redes, no âmbito de uma estratégia mais ampla de gestão de patches
- OT na indústria e na produção: Manter as estações de trabalho de engenharia e o software dos sistemas de controlo atualizados, tal como se verifica em ambientes de produção farmacêutica e biotecnológica
- Governo e defesa: Aplicar as atualizações de segurança dos fornecedores aos sistemas classificados ou de missão, preservando simultaneamente a barreira unidirecional exigida para a acreditação
- Operadores de infraestruturas críticas regulamentadas: Criar um processo de aplicação de correções repetível e auditável que cumpra os requisitos de comprovação previstos em quadros normativos como o NERC CIP, a norma IEC 62443 e a NIS2
- Rede segregada e isolada: Substituir as transferências ad hoc de atualizações através de suportes removíveis por um canal controlado, registado e imposto por hardware para o conteúdo de patches e atualizações
Fale hoje mesmo com um especialista para saber como MetaDefender ,Optical Diode e MetaDefender Diode X podem proporcionar uma transferência de dados unidirecional reforçada por hardware, com inspeção de conteúdos, para ajudar a garantir a segurança da gestão de patches nas suas redes isoladas e de tecnologia operacional (OT).