Detecção rápida de zero-day
A solução unificada de deteção de ameaças «zero-day» de cinco camadas OPSWAT, baseada em IA, combina a Reputação de Ameaças, a IA Preditiva,Sandbox Adaptive , a Pontuação de Ameaças e a Detecção Proativa de Ameaças com tecnologia de Aprendizagem Automática para detetar malware conhecido, desconhecido e evasivo antes de este atingir os utilizadores e os sistemas.
Beneficie-se de um veredicto único e consolidado por ficheiro, o que ajuda as equipas do SOC a responder mais rapidamente, a reduzir o ruído dos alertas e a reforçar os fluxos de trabalho de SIEM, SOAR e deteção proativa de ameaças em ambientes na nuvem, híbridos, locais e isolados.
- 99,5% de eficácia contra ameaças «zero-day»
- 40 vezes mais rápido do que as ferramentas tradicionais
- Mais de 50 mil análises por dia
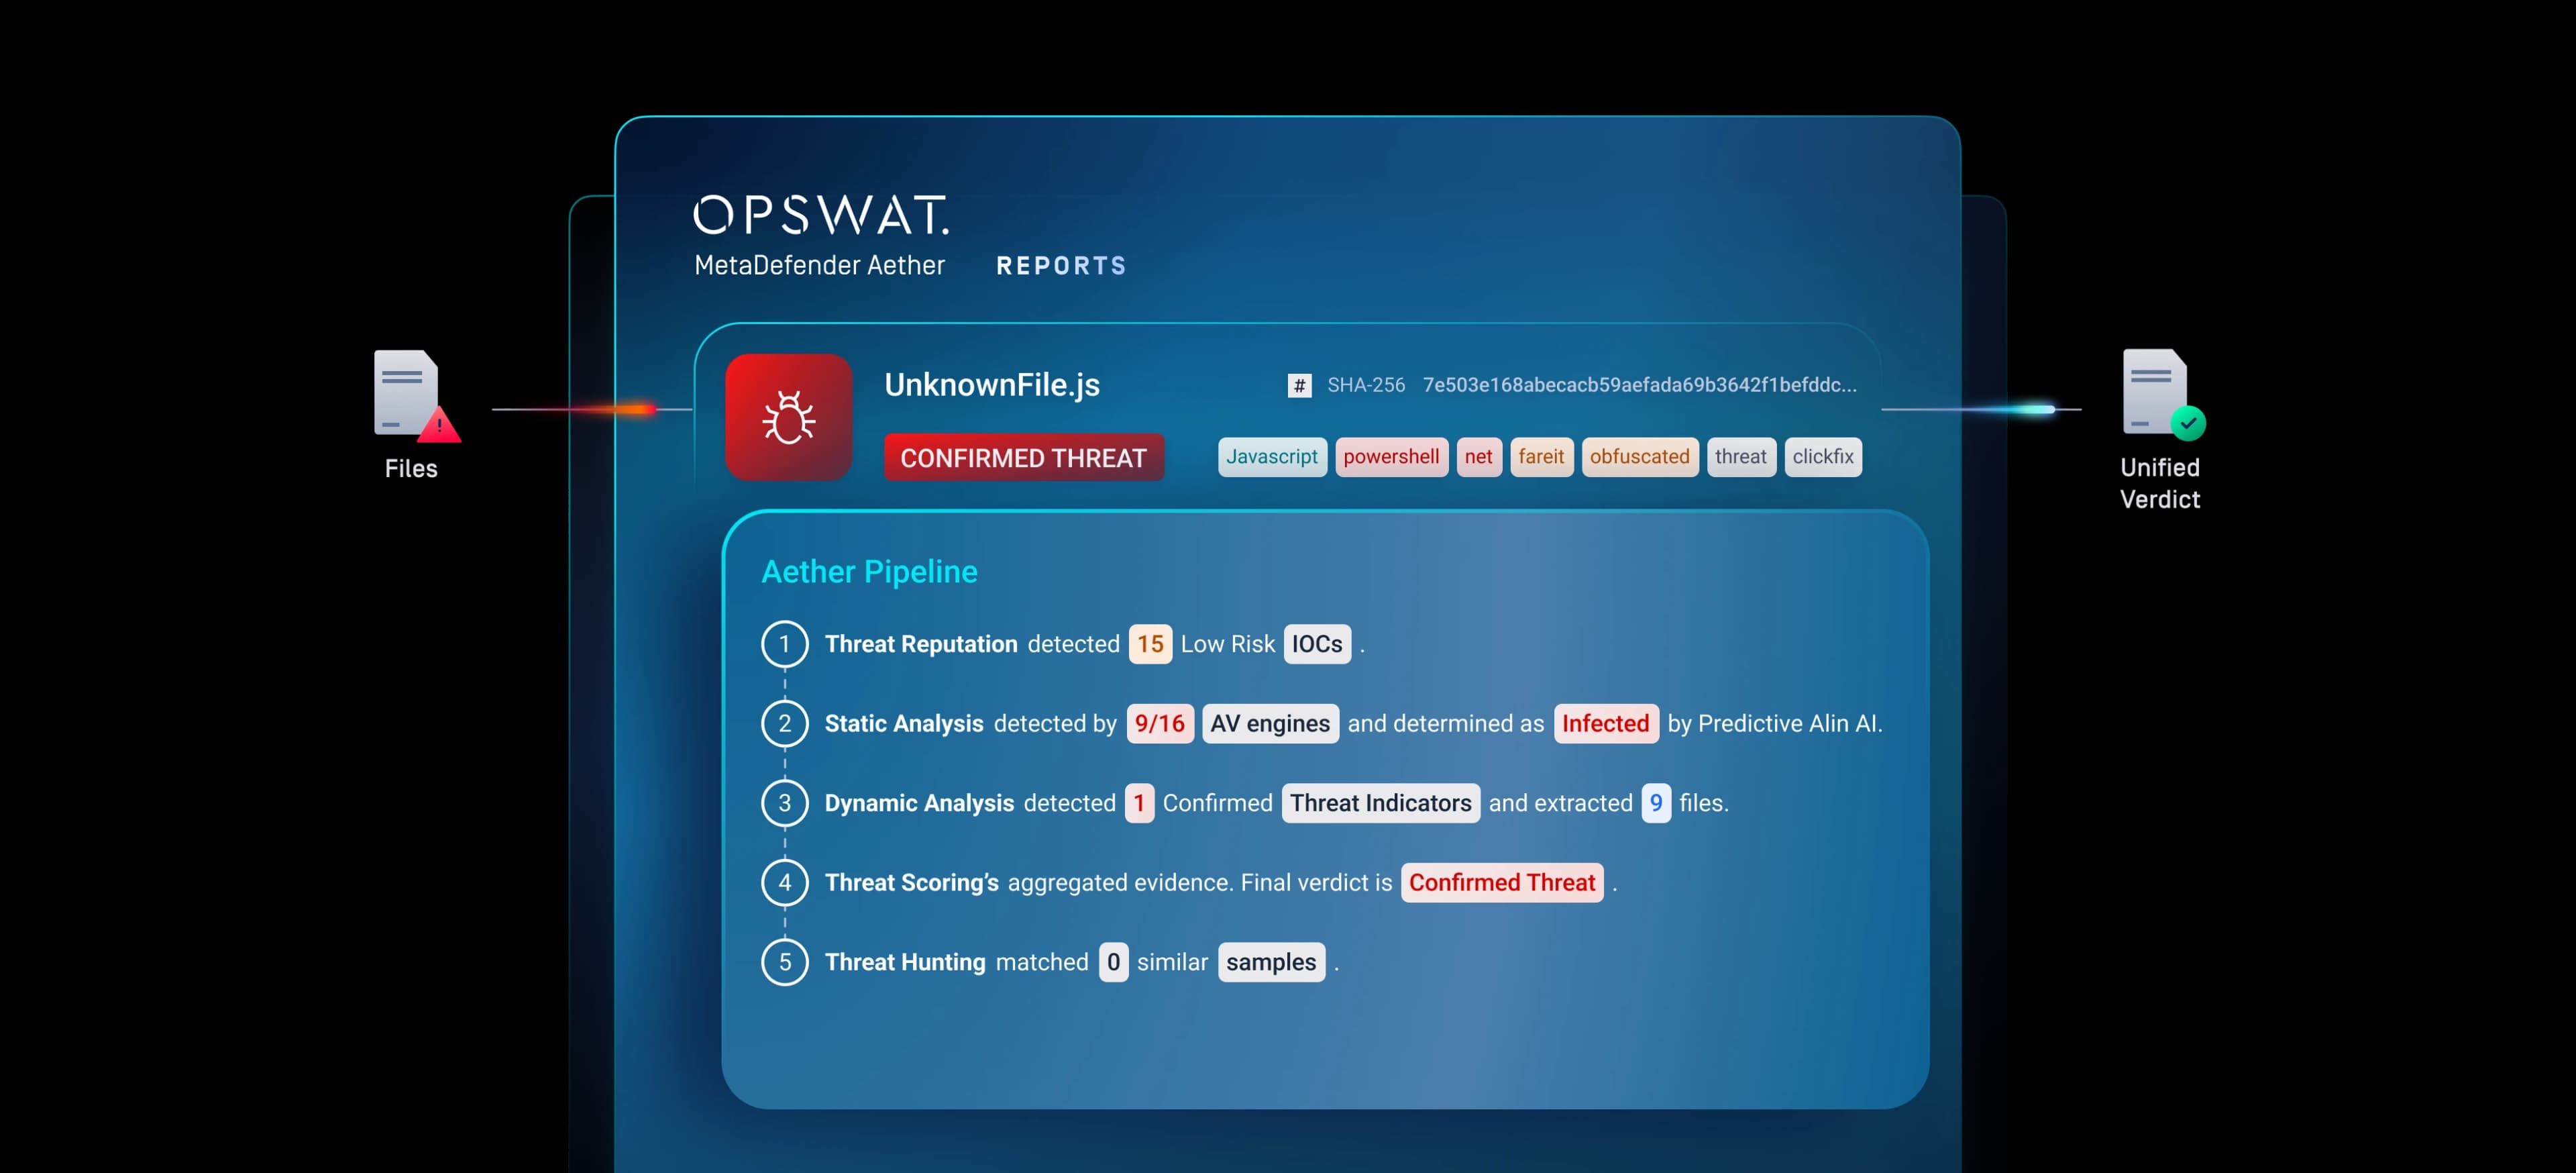
Detecção unificada de zero-day
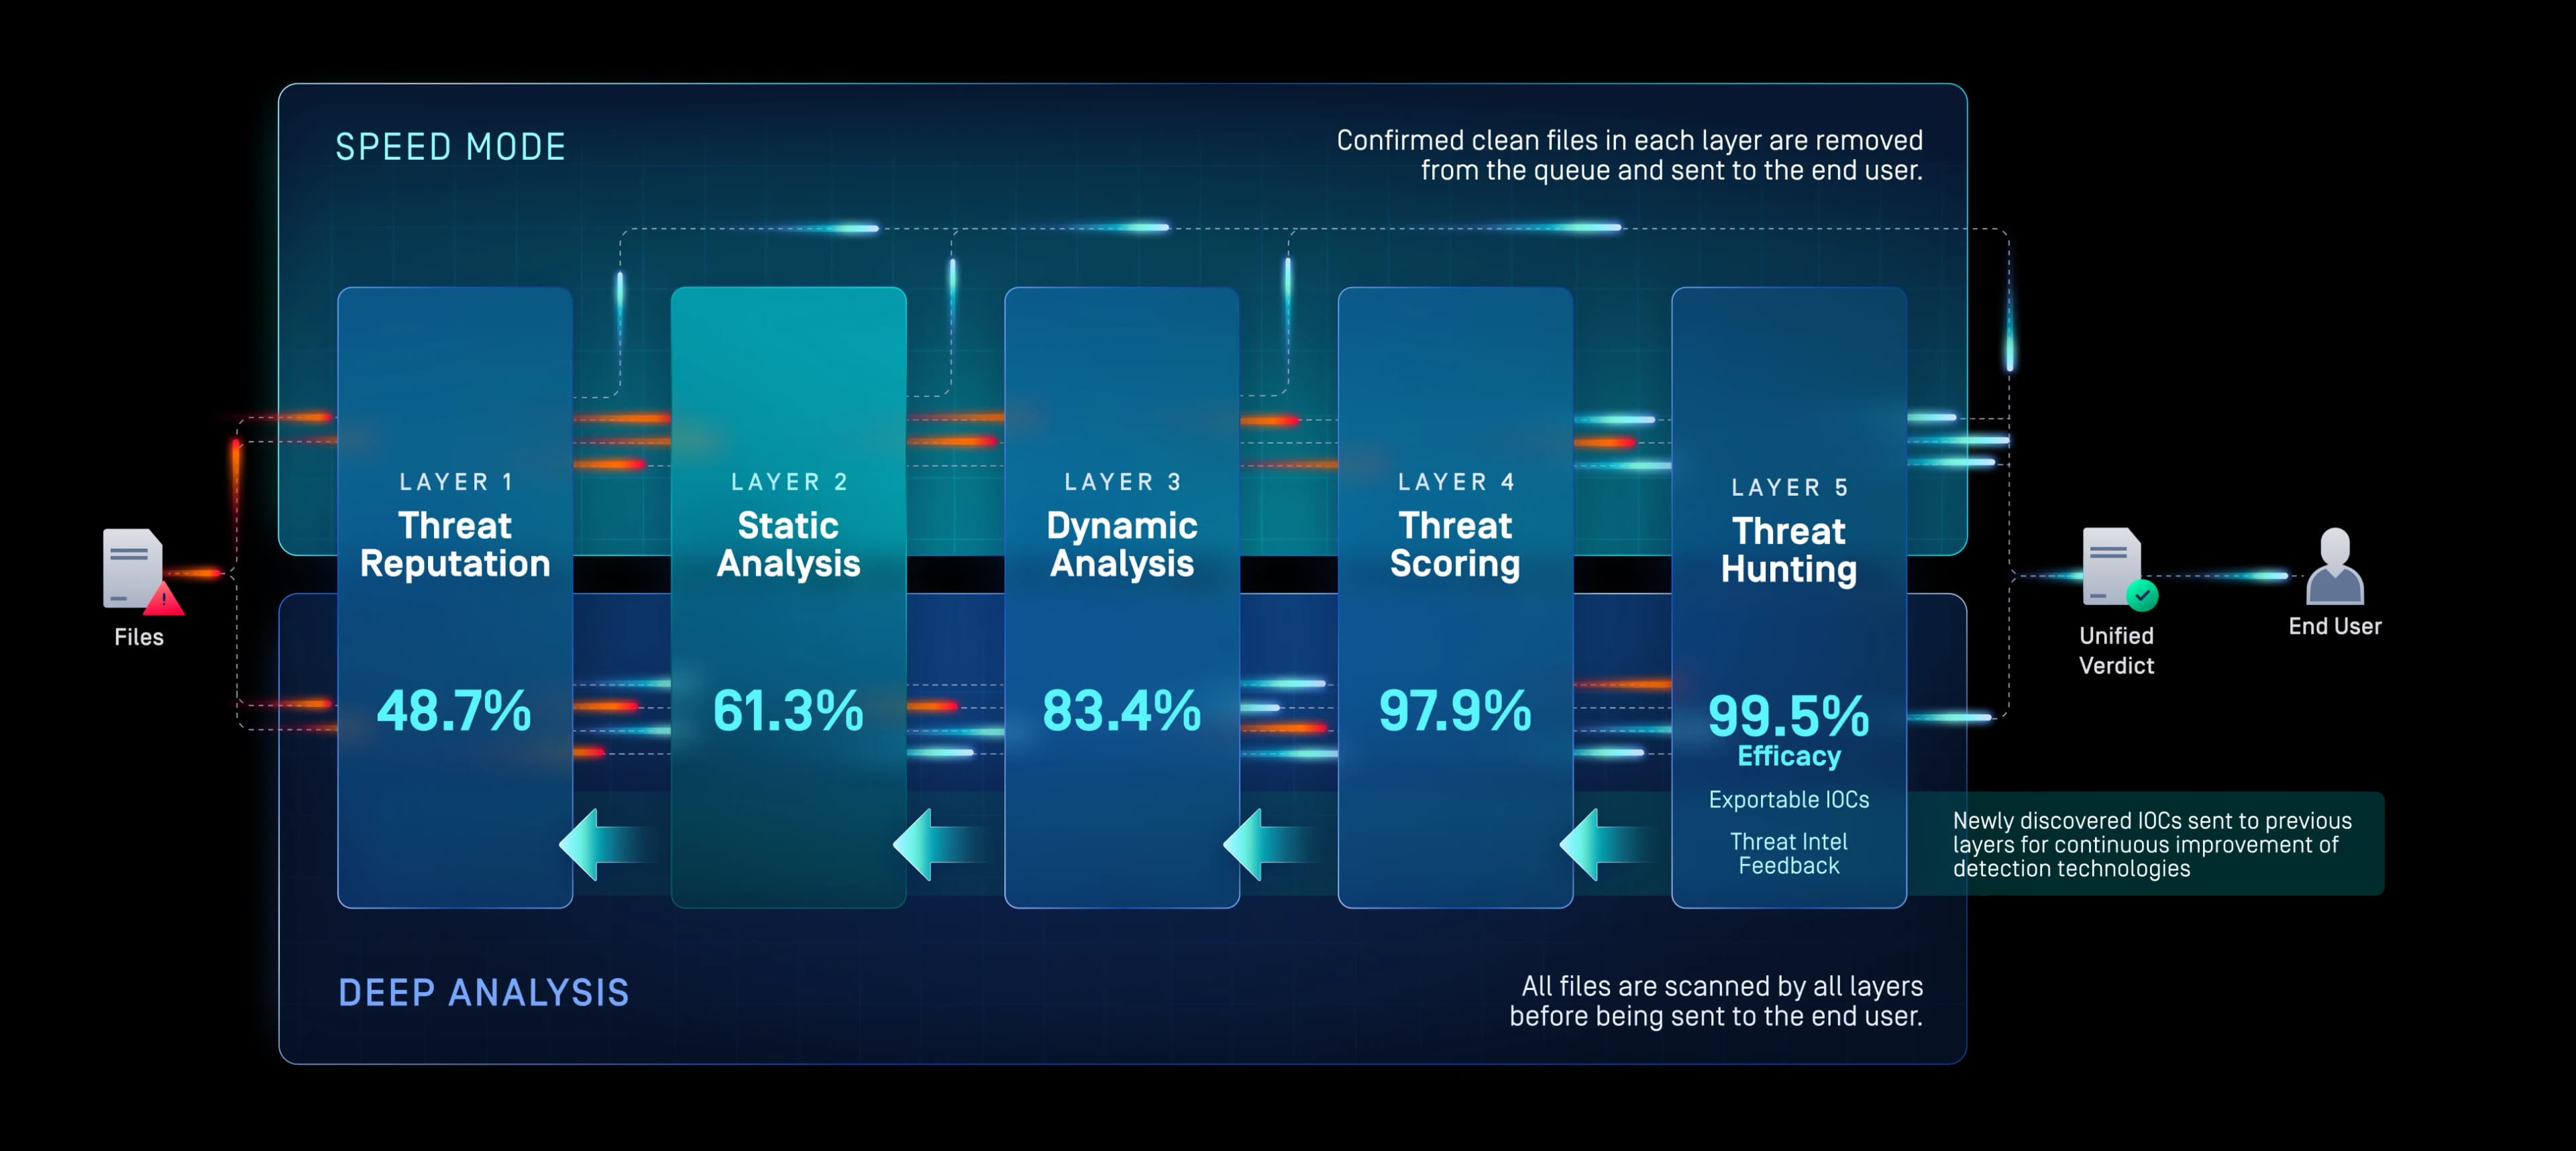
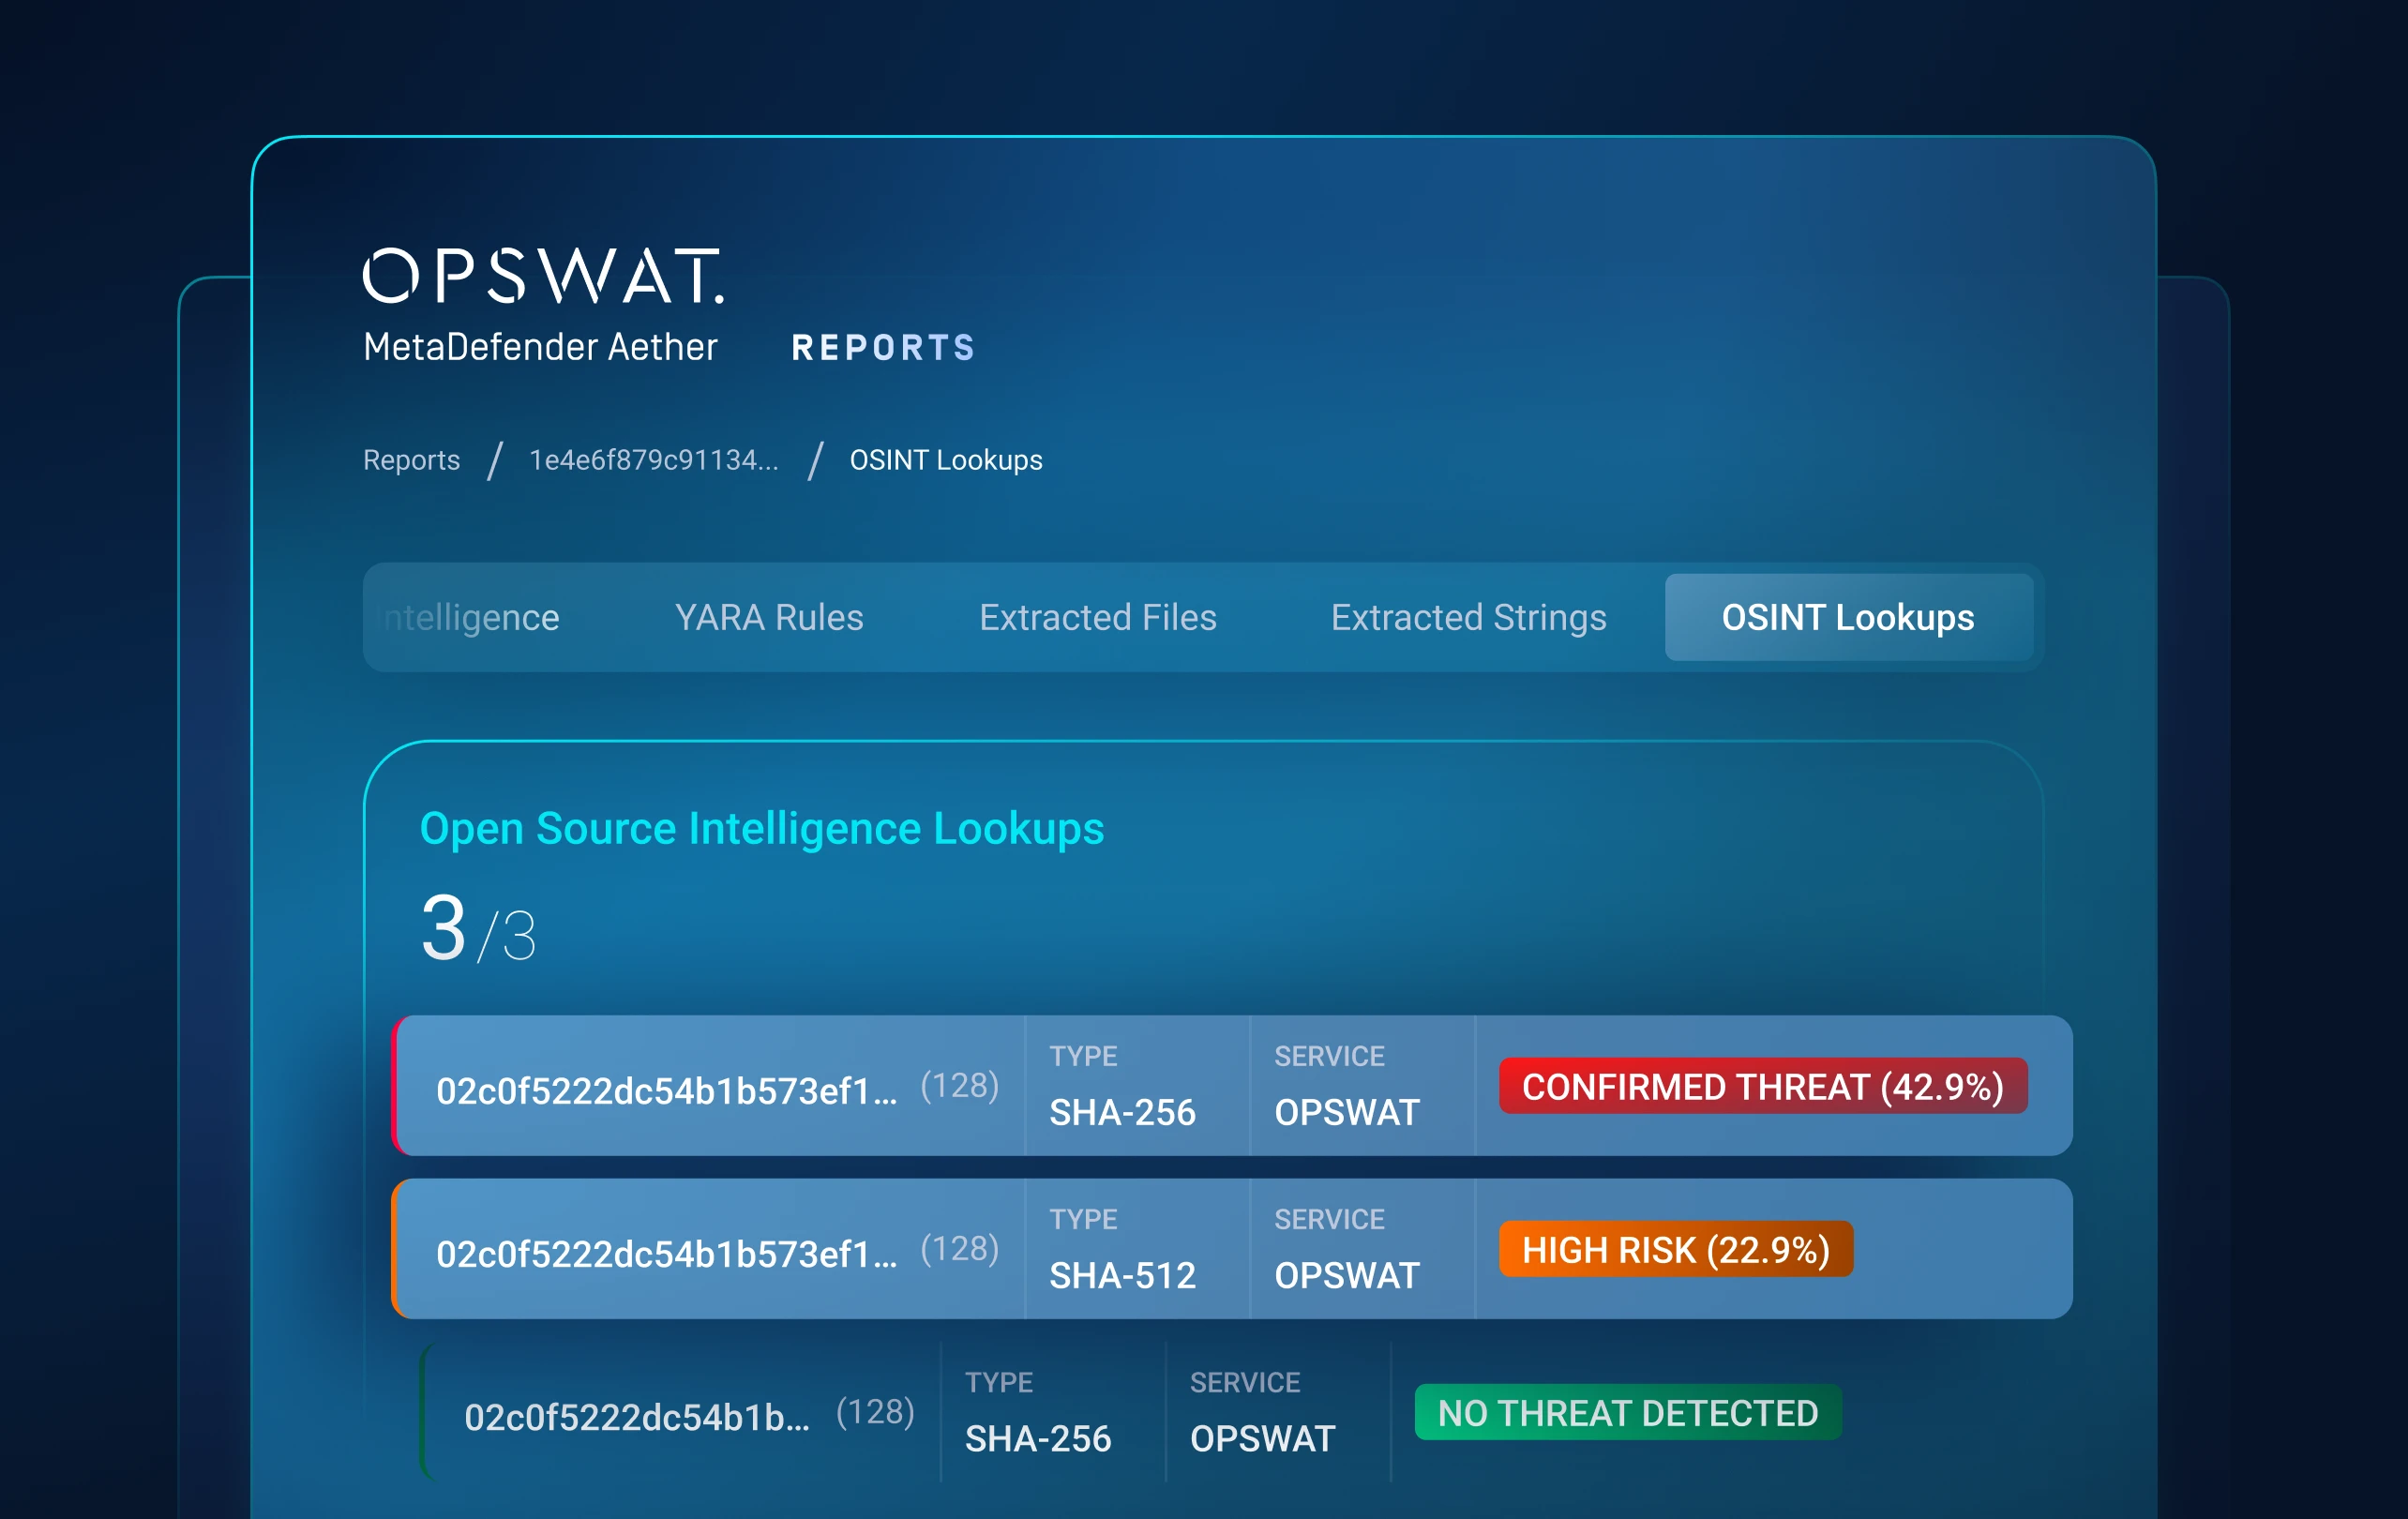
Camada 1: Reputação de ameaças
Exponha rapidamente ameaças conhecidas do tipo «
»
Bloqueie as ameaças conhecidas antes de proceder a uma análise mais aprofundada.
Verifica ficheiros, URLs, endereços IP e domínios, comparando-os com informações de reputação atualizadas continuamente, tanto online como offline.
Bloqueia malware reutilizado e a infraestrutura dos atacantes, obrigando os adversários a alternar os indicadores e a reconstruir as vias de distribuição.
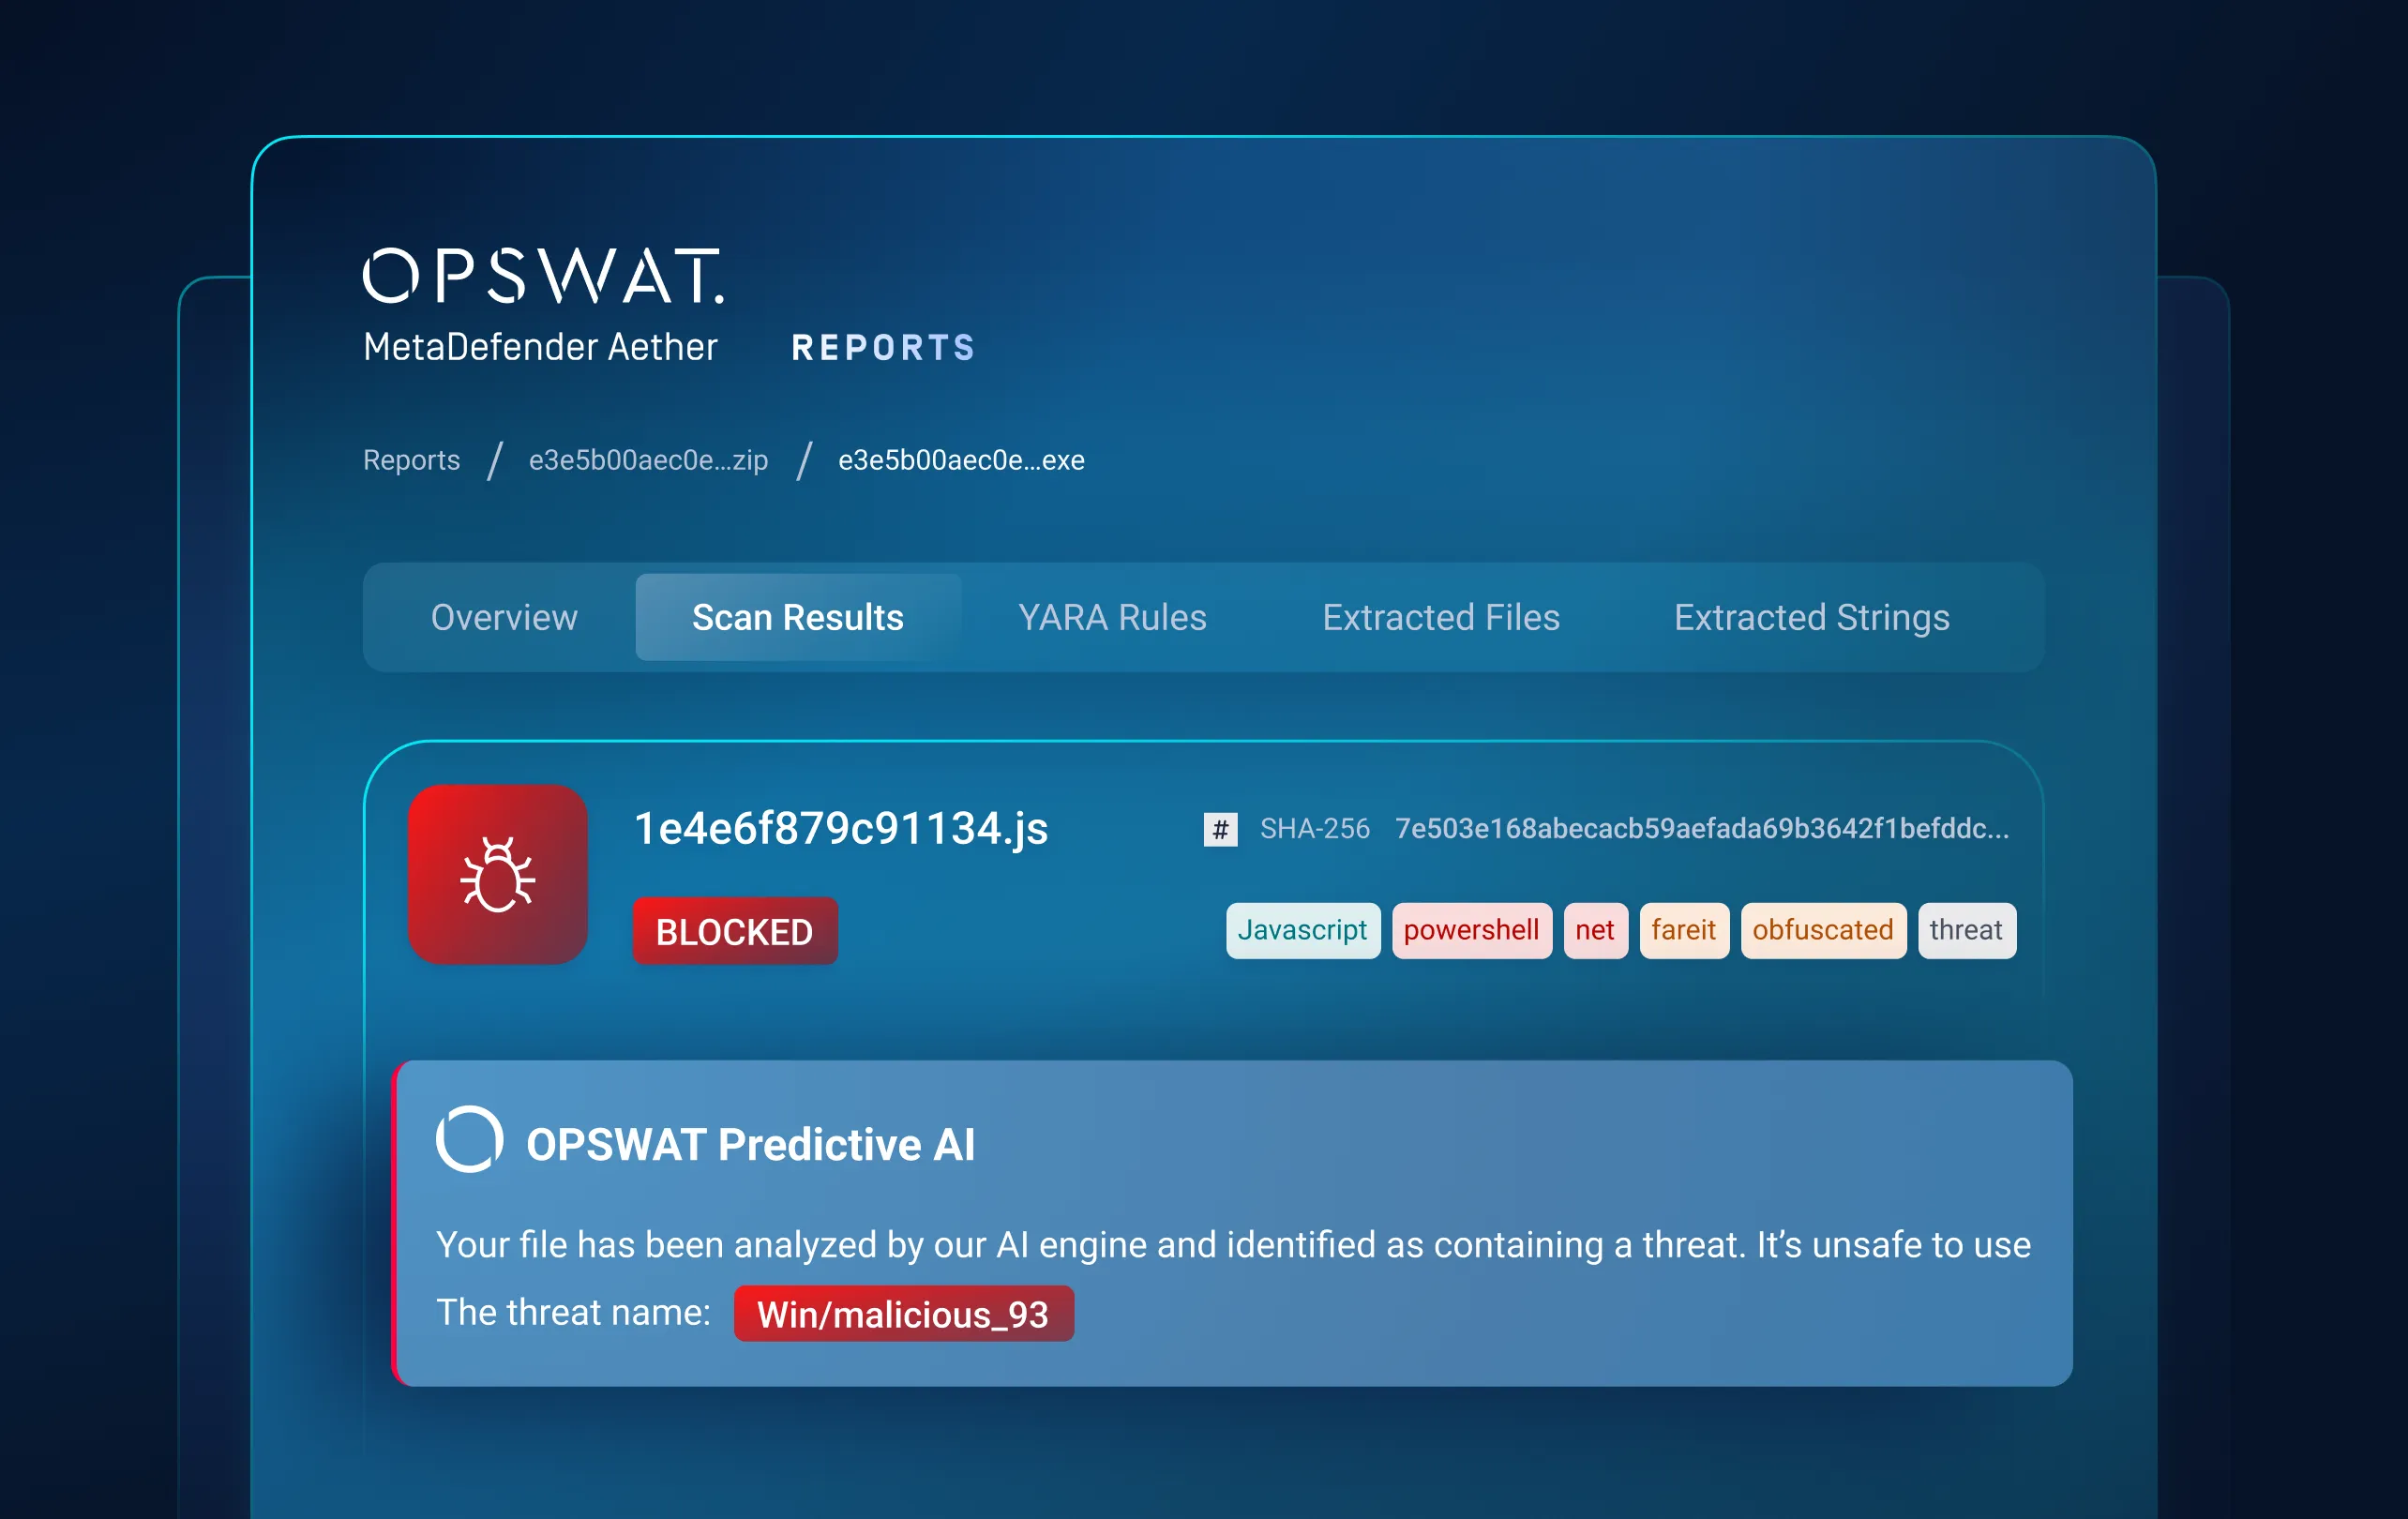
Camada 2: Análise estática
Prever ameaças desconhecidas antes da sua execução
Colmatar a lacuna na deteção pré-execução.
A Alin AI preditiva analisa a estrutura dos ficheiros e as características comportamentais para prever intenções maliciosas em milésimos de segundo, sem recorrer a assinaturas nem à execução de testes de detonação.
Deteta malware inédito e polimórfico antes de este ser executado, reduzindo a procura por sandboxes a jusante e mantendo a rapidez do fluxo de ficheiros.
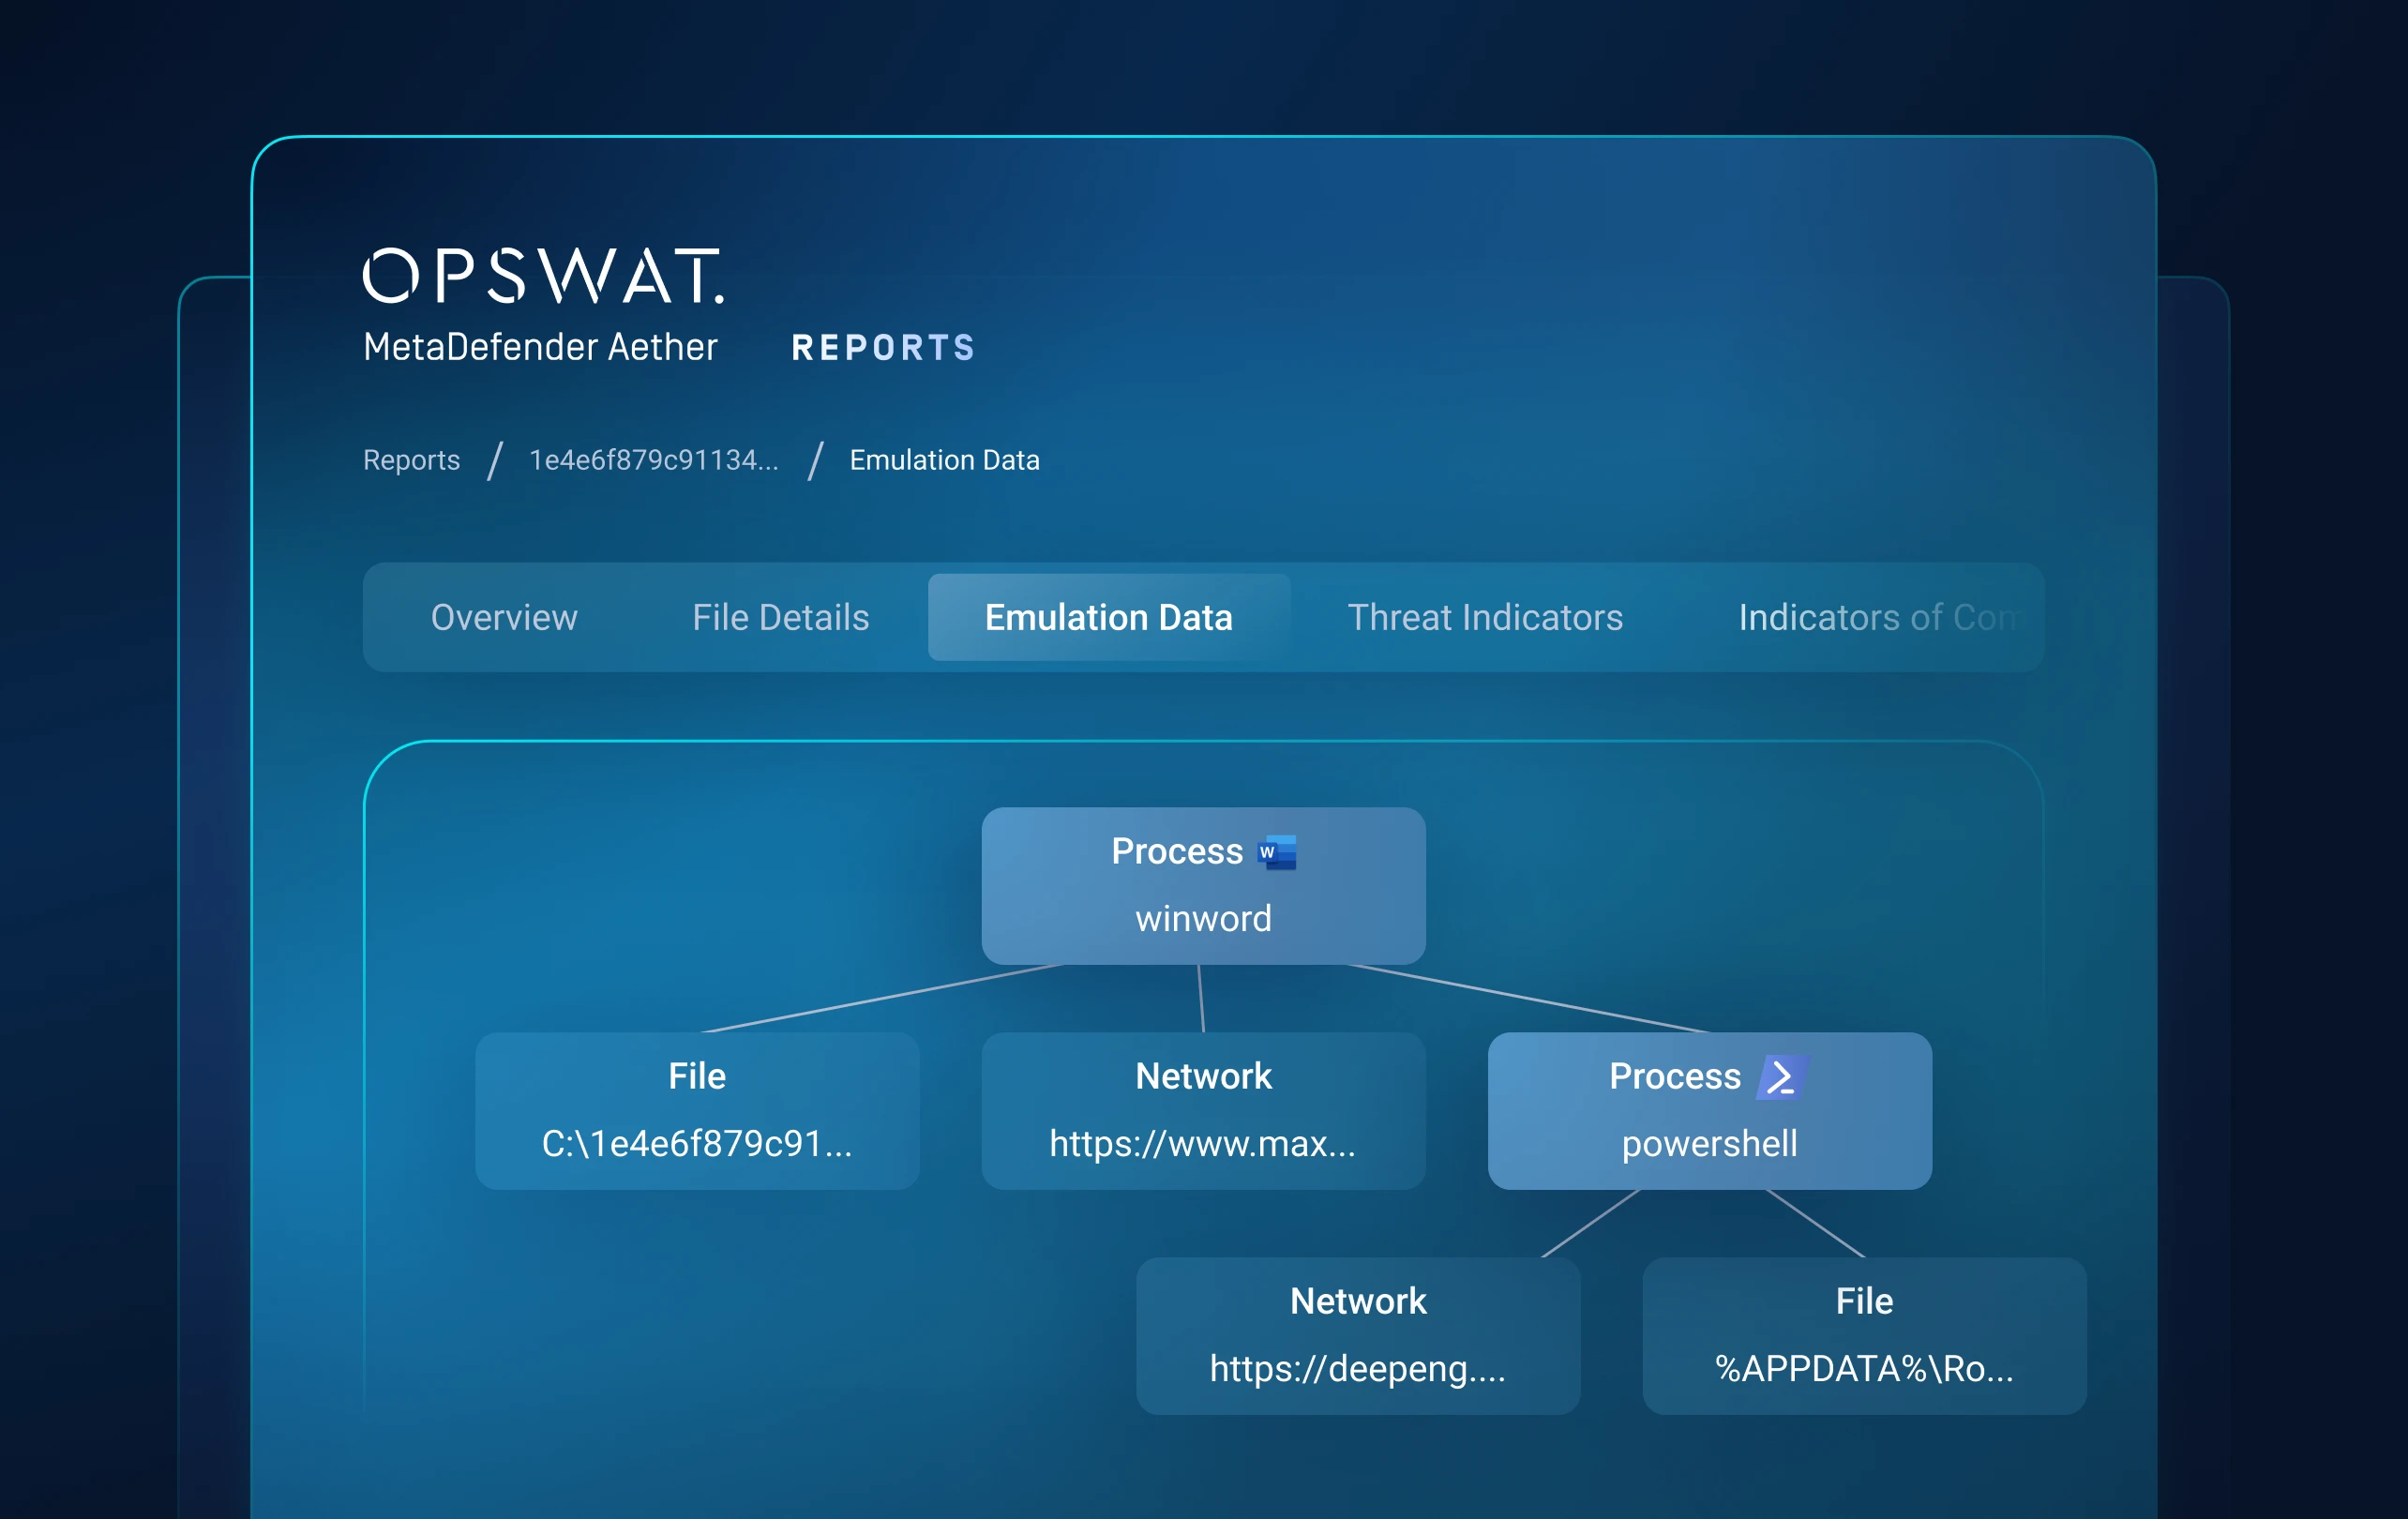
Camada 3: Análise dinâmica
Obrigar as ameaças ocultas a revelarem-se
Detete malware evasivo que as ferramentas estáticas e baseadas em máquinas virtuais não conseguem detetar.
Uma Adaptive Sandbox baseada em emulaçãoSandbox comportamentos maliciosos e explora percursos de execução alternativos sem recorrer a uma máquina virtual detetável.
Revela cadeias de carregadores, artefactos de tempo de execução, scripts ofuscados, cargas úteis em várias fases e técnicas de evasão.
Camada 4: Pontuação de ameaças
Dá prioridade ao que é mais importante
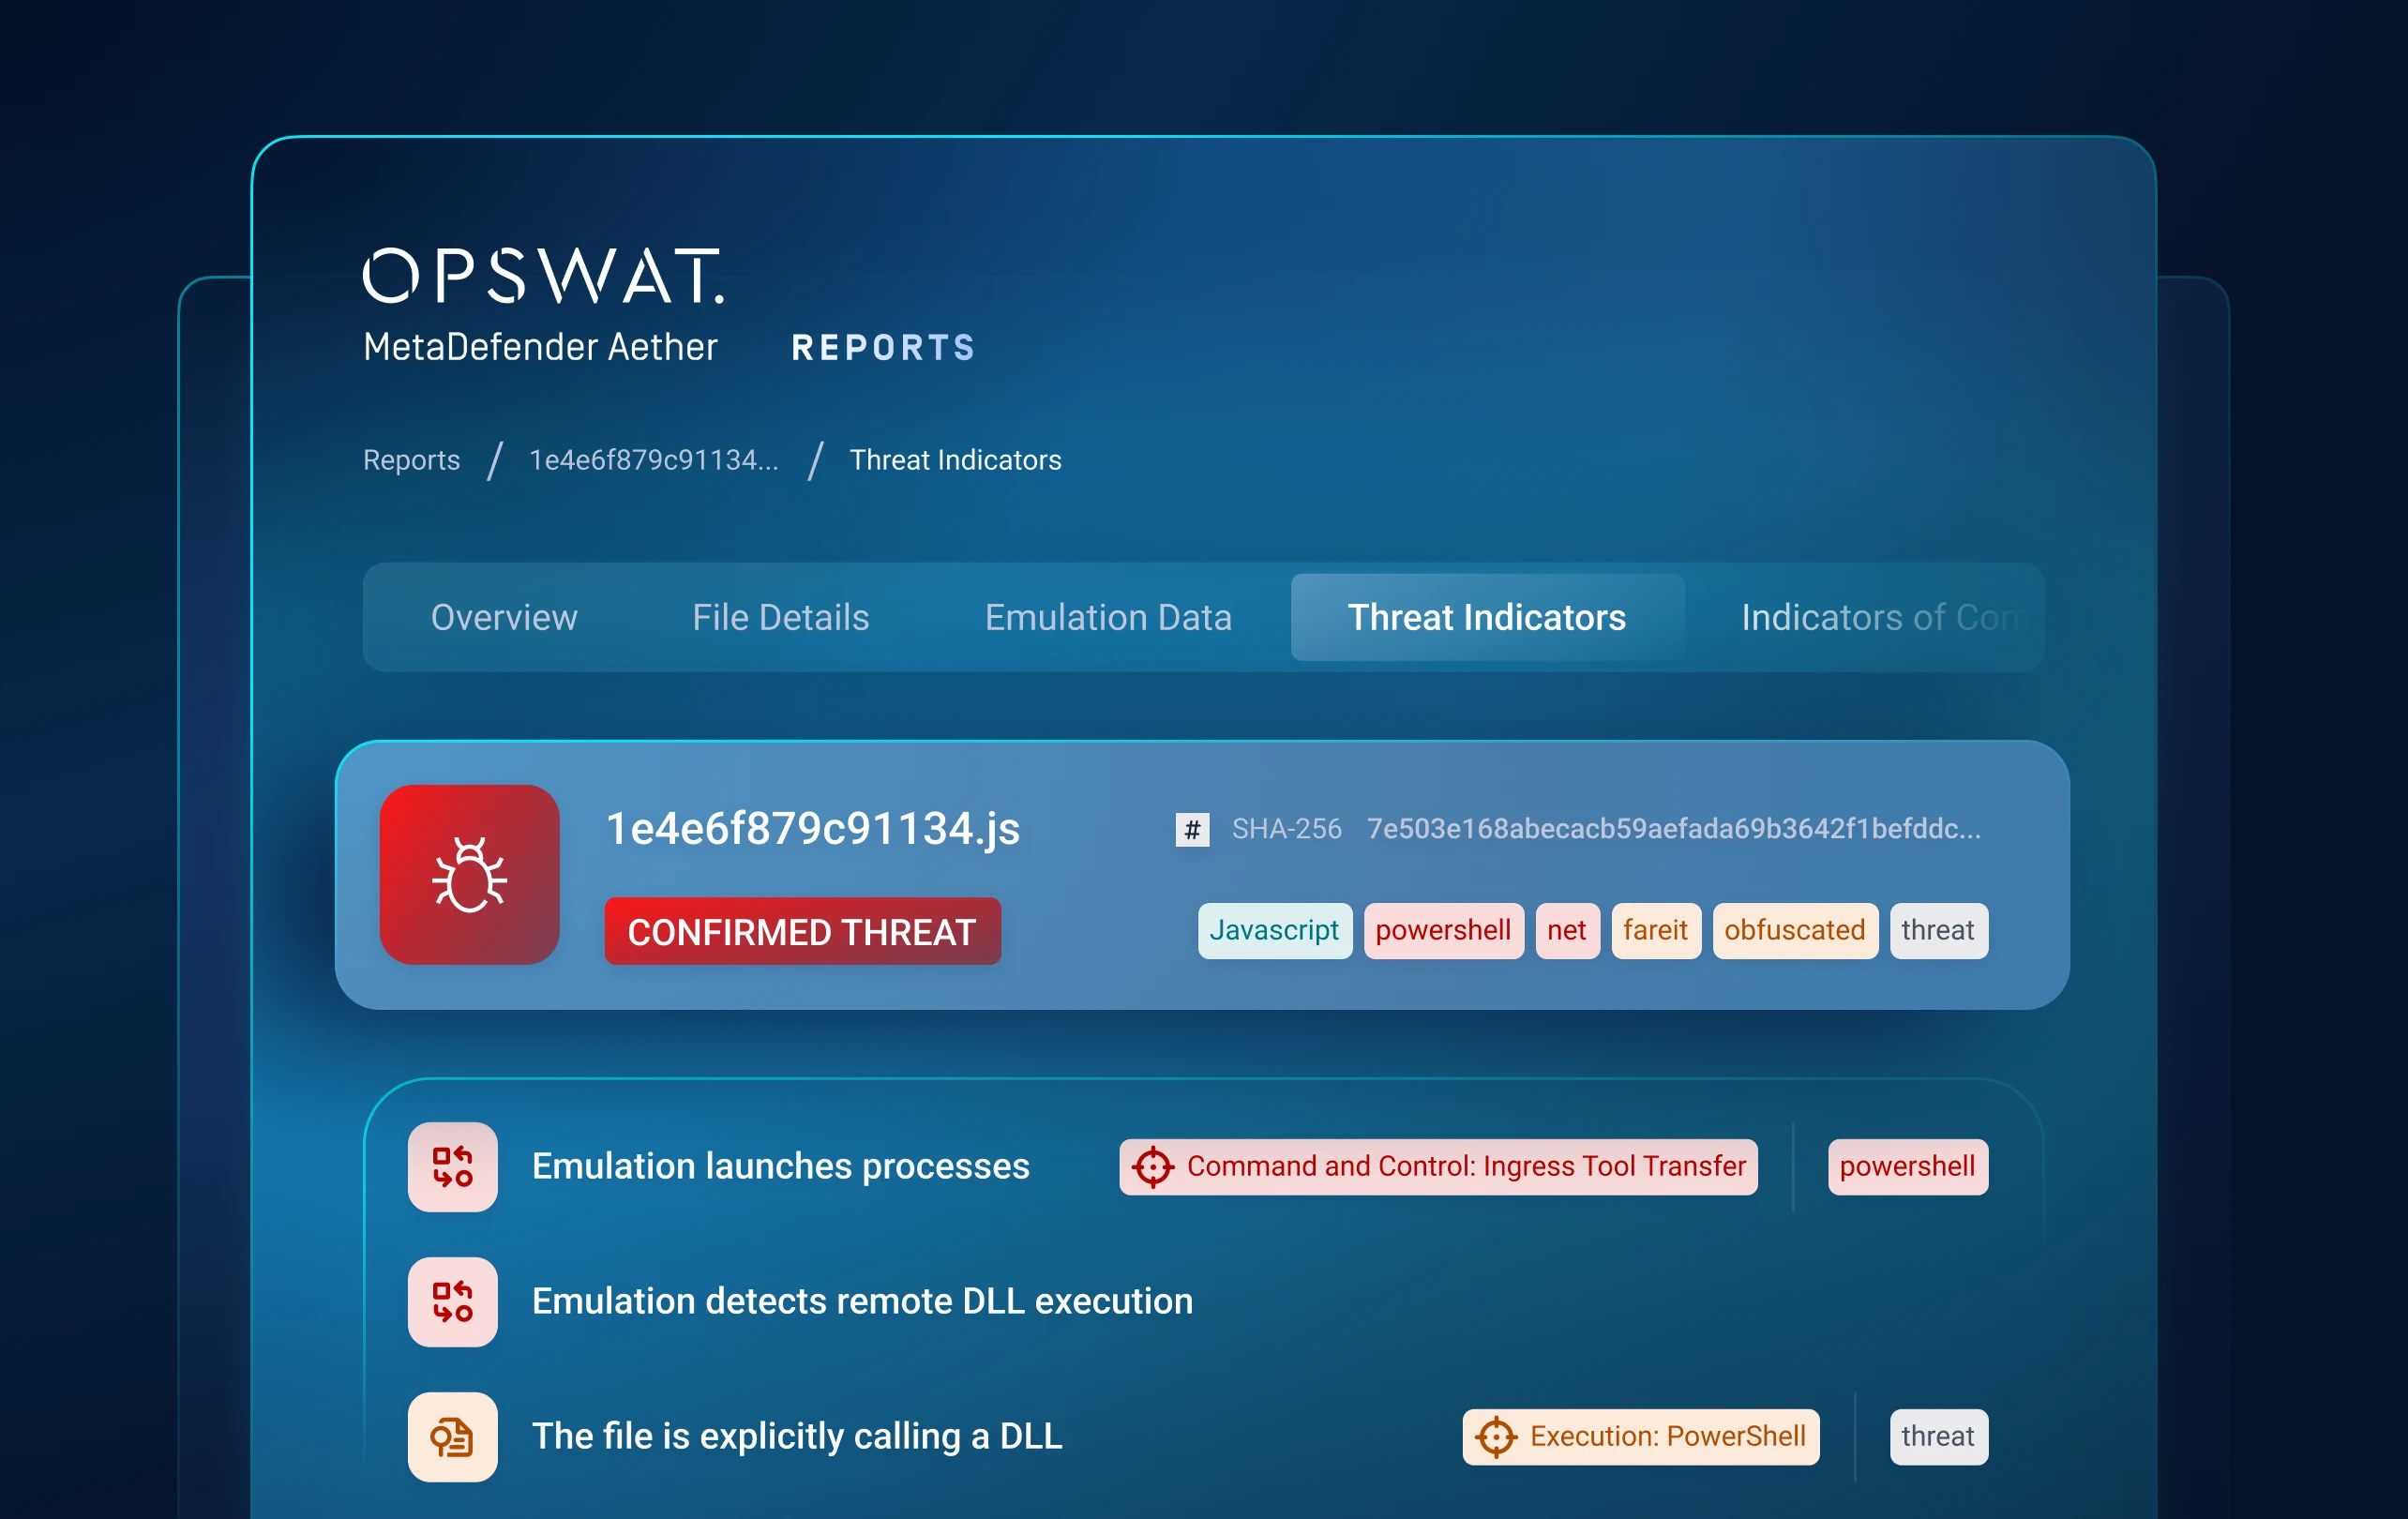
Transforme comportamentos complexos de ameaças num veredicto que permita agir.
Correlaciona sinais de reputação e de análises estáticas e dinâmicas para atribuir uma pontuação de risco baseada na confiança.
Destaca as ameaças de maior risco em tempo real, reduzindo os falsos positivos, o ruído dos alertas e o tempo de triagem por parte dos analistas.
Camada 5: Detecção proativa de ameaças
Relacionar as ameaças com as campanhas
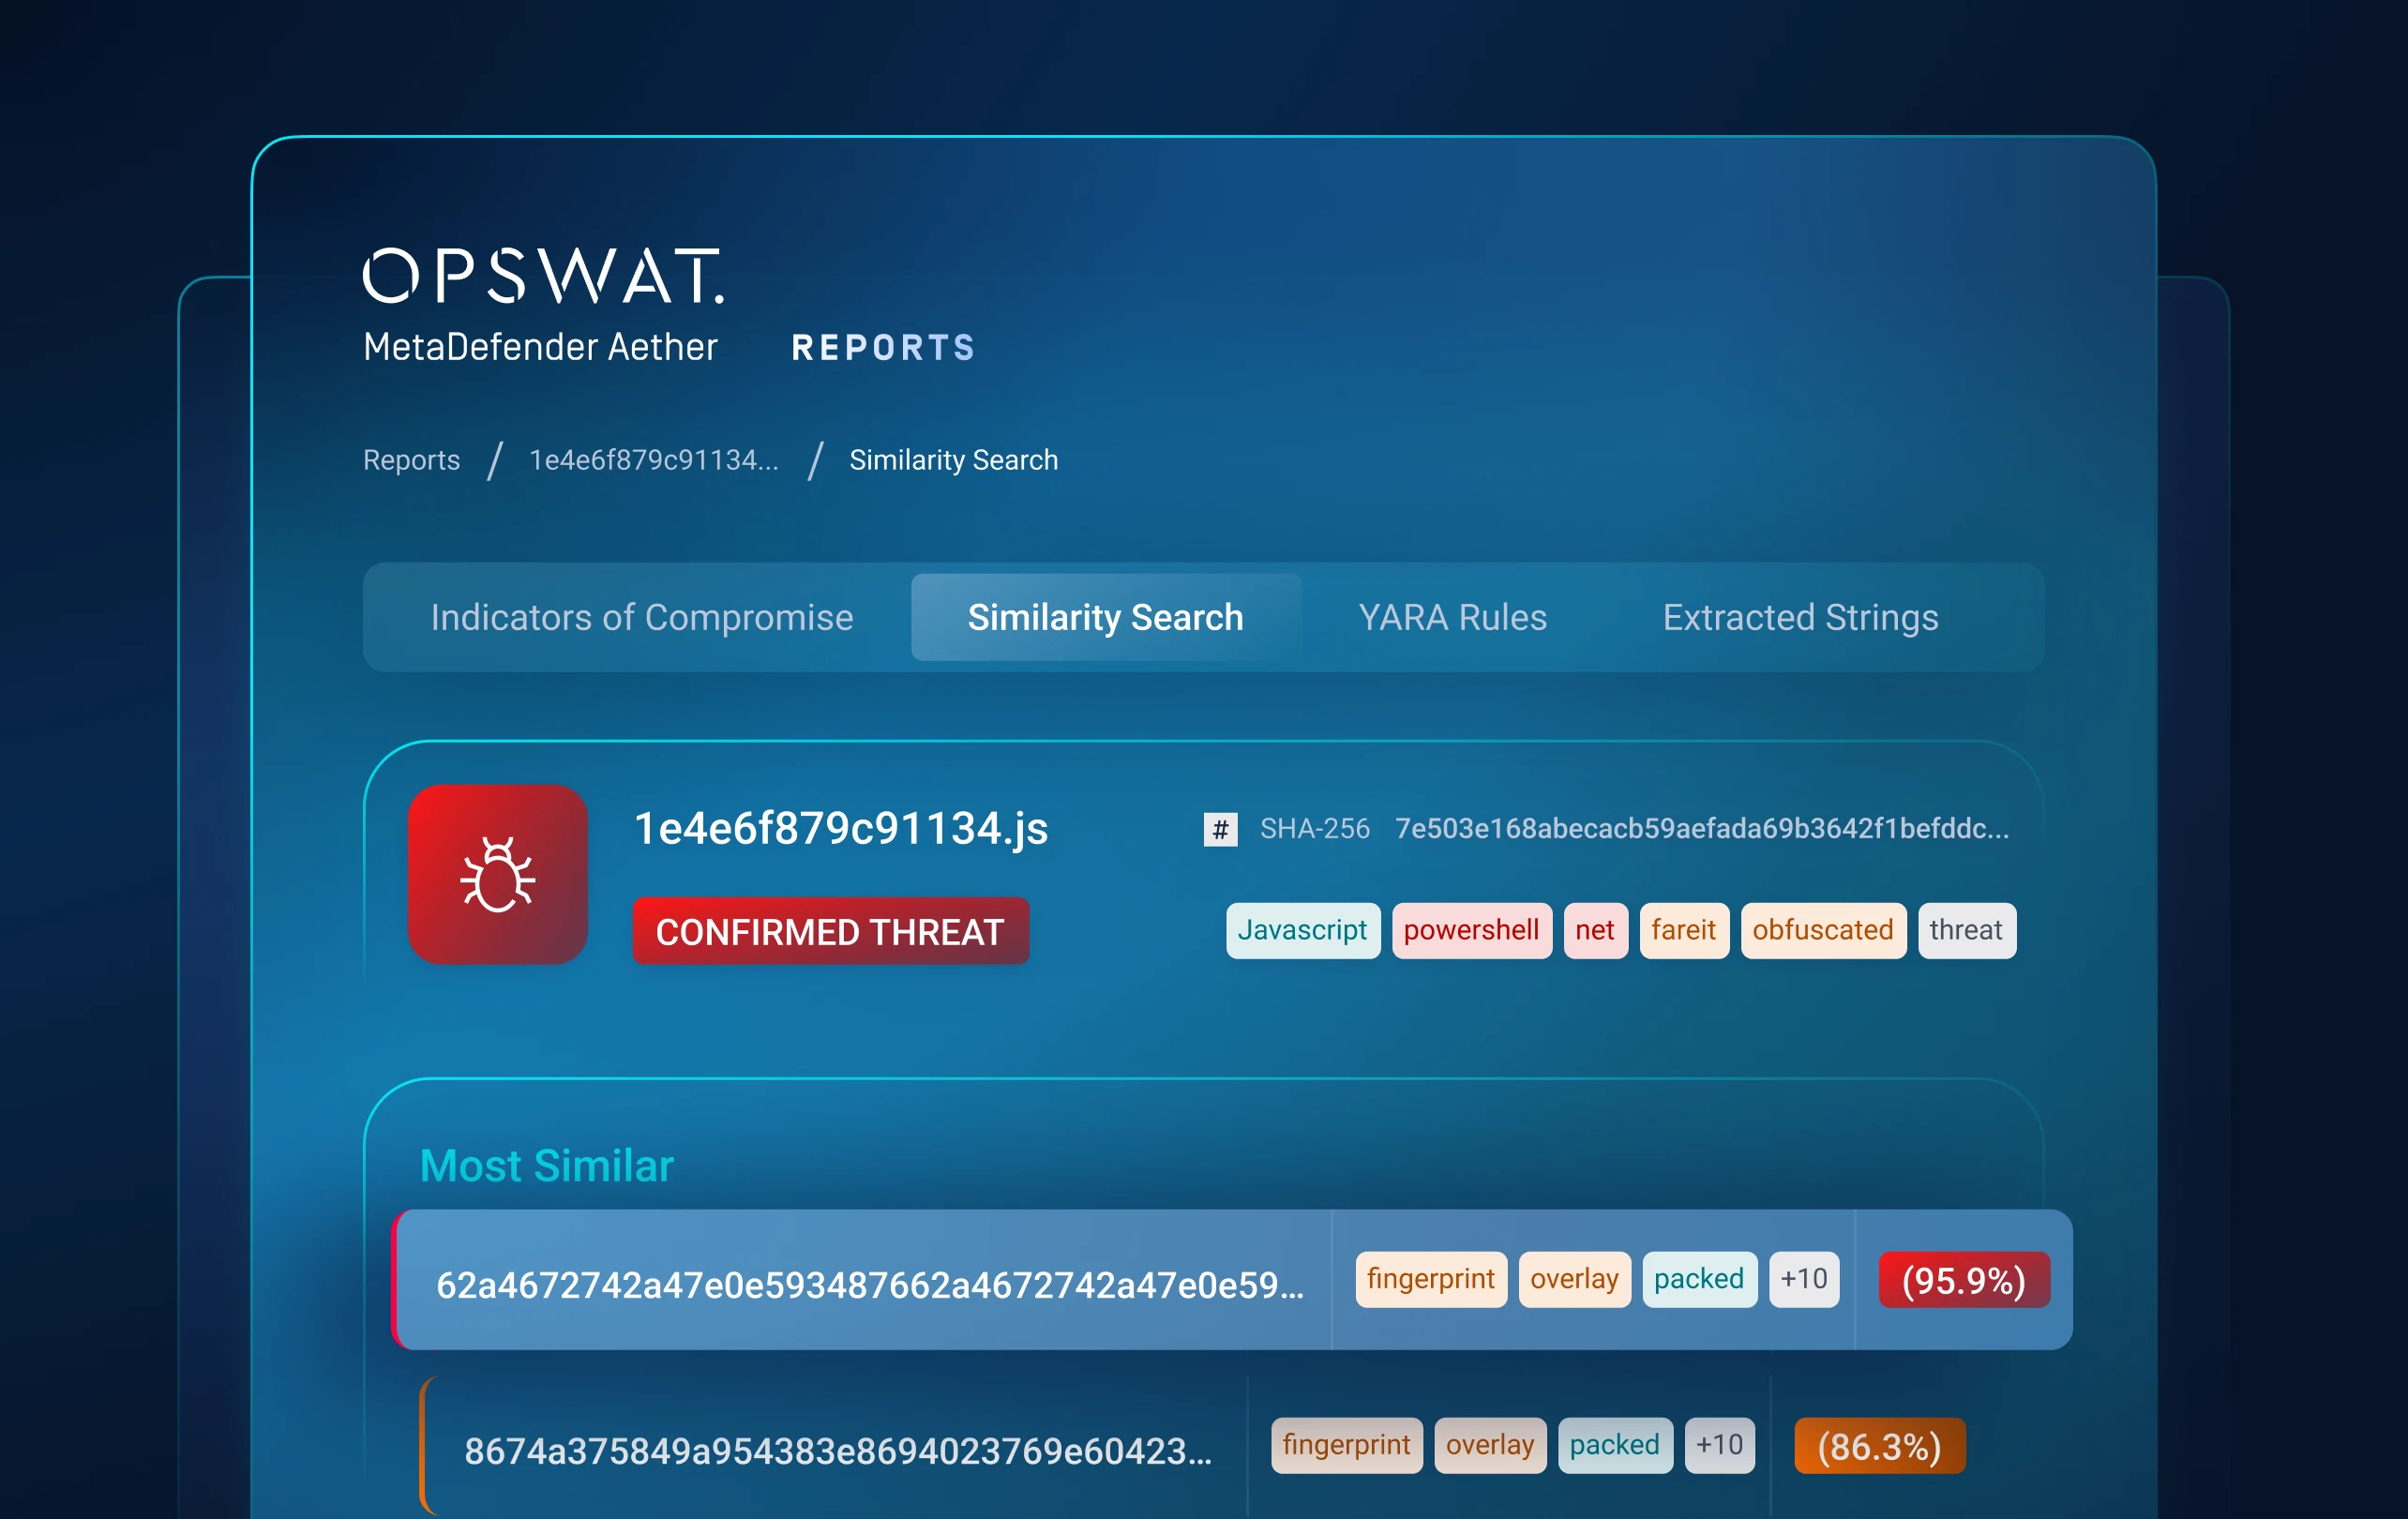
Passe da deteção isolada de ficheiros para a análise de inteligência ao nível da campanha.
A pesquisa de semelhanças baseada em ML e a correlação de padrões de ameaças associam amostras desconhecidas a malware, infraestruturas, táticas e variantes relacionadas já conhecidas.
Identifica famílias de malware e campanhas de atacantes, obrigando os adversários a reformular as suas ferramentas, infraestrutura e táticas.
Visão geral do produto
Saiba como MetaDefender usa sandboxing adaptativo com inteligência artificial para detectar e impedir ataques de dia zero
que as ferramentas de segurança tradicionais não conseguem identificar.
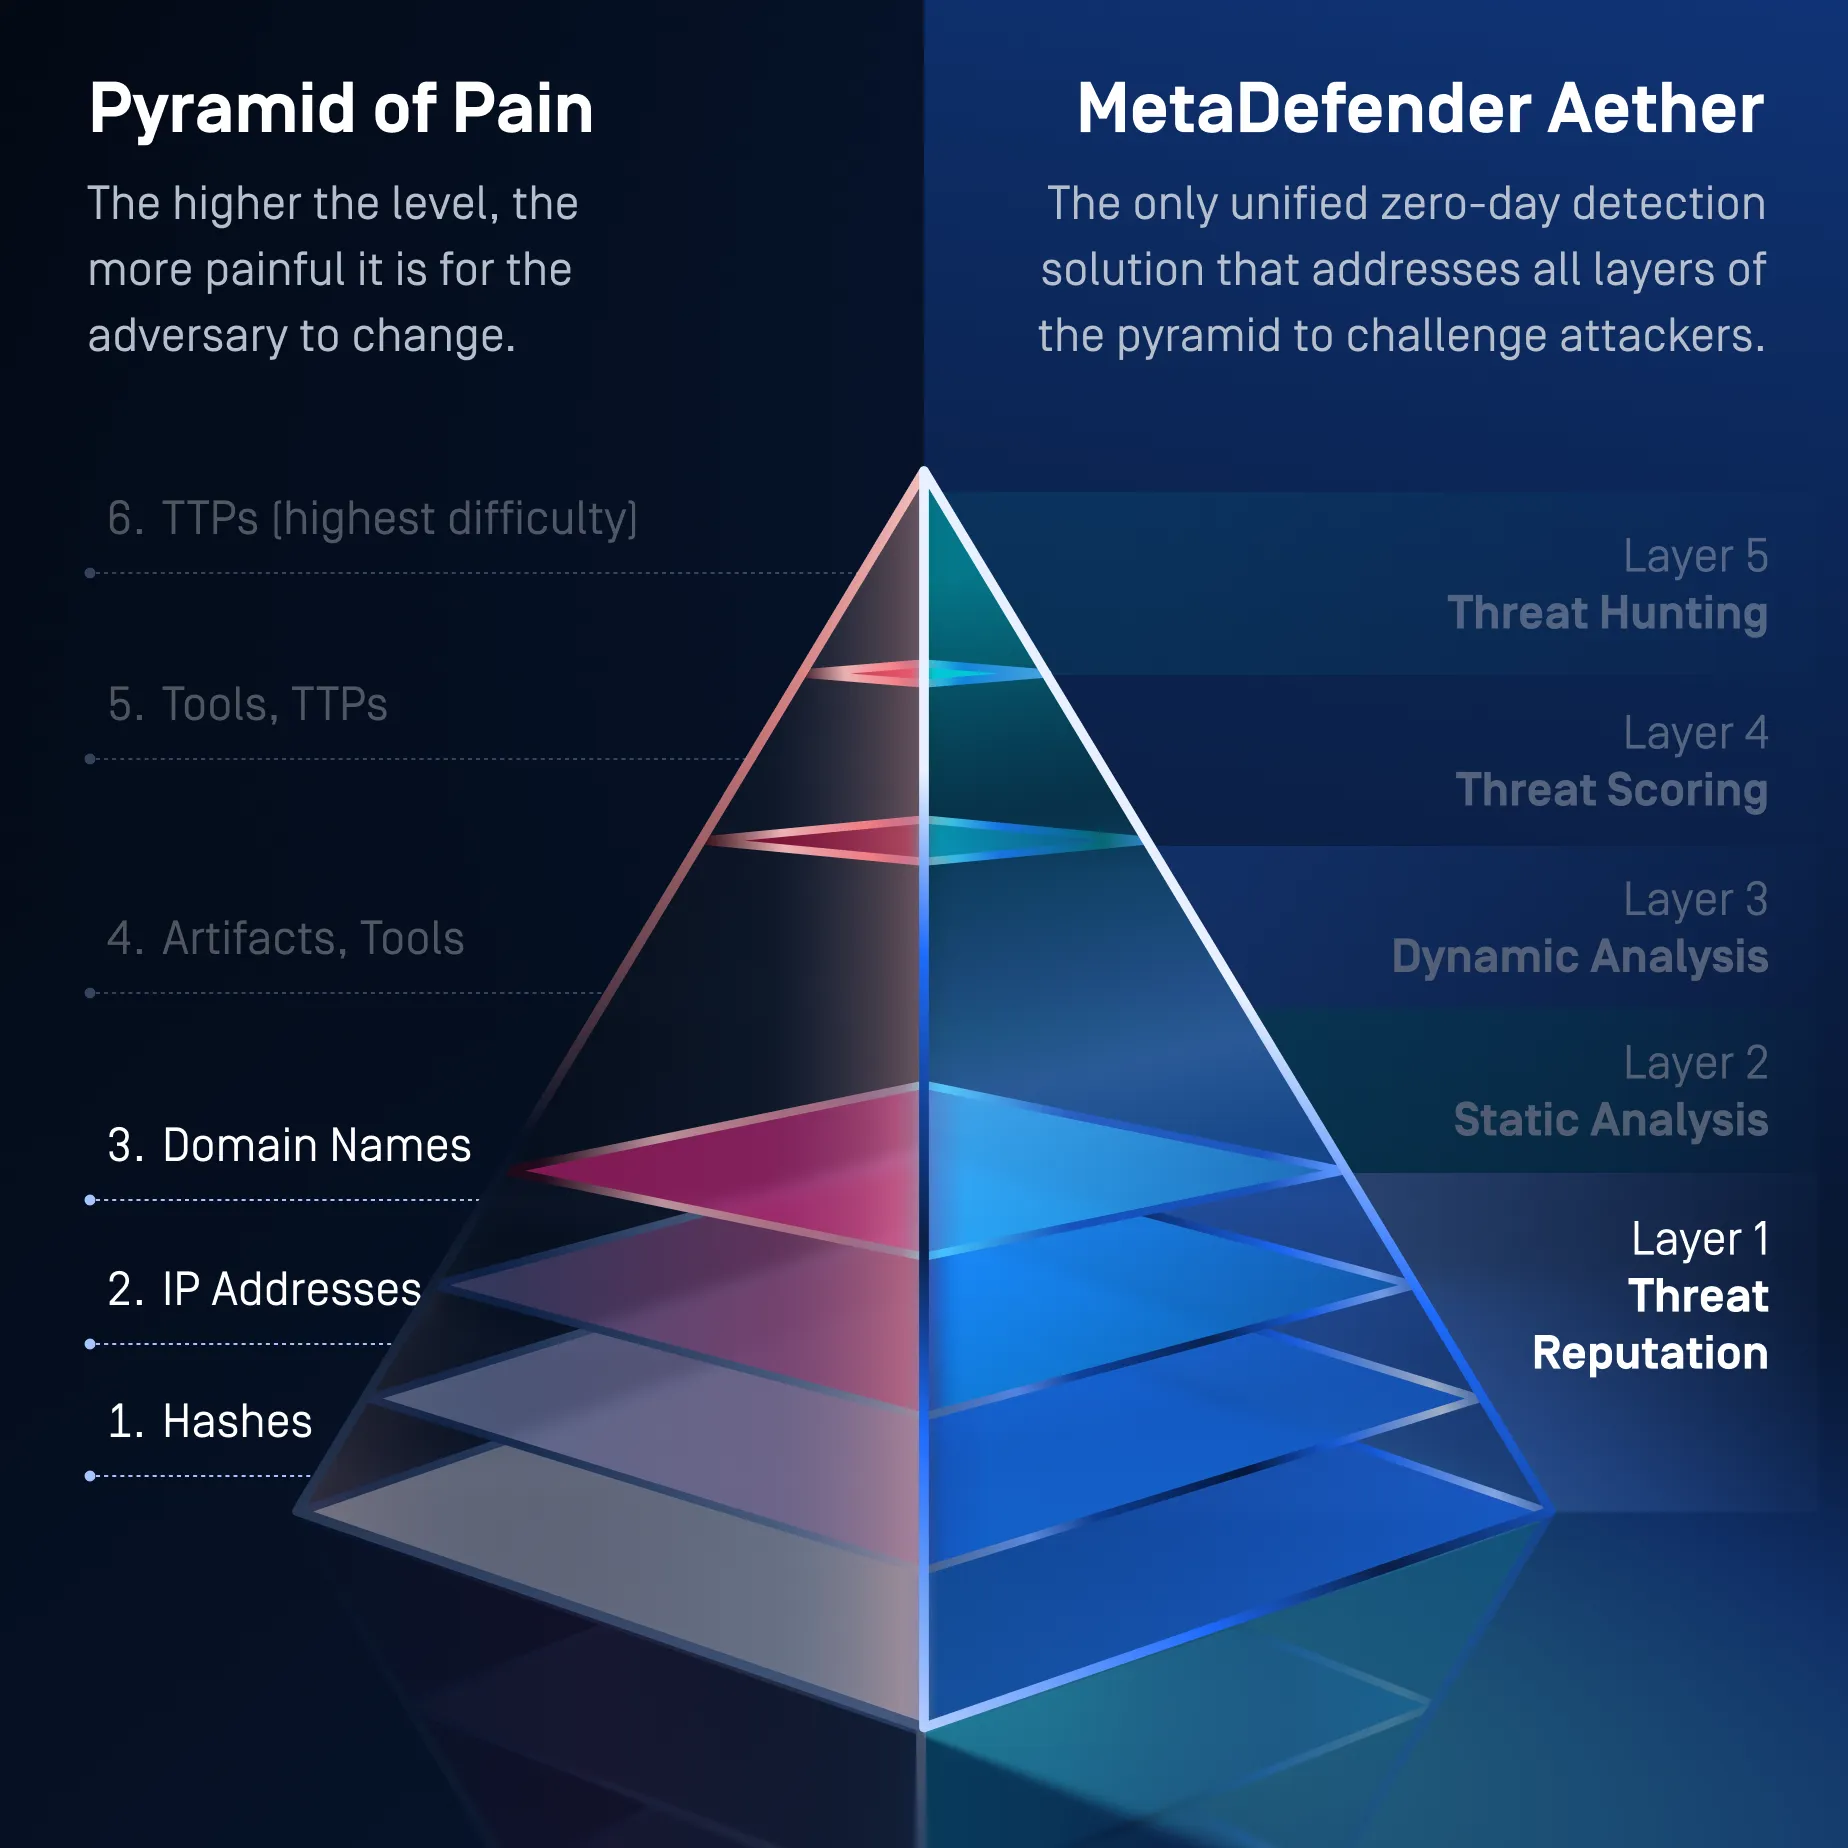
Uma solução para toda a pirâmide da dor
MetaDefender aborda toda a Pirâmide da Dor, desde indicadores básicos no Nível 1 até interrupções avançadas de TTP no Nível 6, forçando os invasores a reescrever continuamente a sua infraestrutura, ferramentas e comportamentos para evitar a detecção.
Interrompe o ataque à infraestrutura de mercadorias, invalidando os indicadores reutilizáveis
Níveis 1, 2 e 3 da Pirâmide
Hashes, endereços IP e domínios
- Níveis da pirâmide 1, 2, 3
Hashes, IPs, Domínios (três níveis inferiores da pirâmide)
- Pesquisas de hash → detetar binários de malware reutilizados
- Reputação de URL/domínio/IP → bloqueia infraestruturas conhecidas
- Marcas, classificação de URLs de ML → bloquear infraestrutura de phishing
- Reputação offline e online → impede ameaças à mercadoria
- Como a Camada 1 neutraliza os ataques
- As pesquisas de hash identificam ficheiros binários de malware reutilizados.
- A reputação de URLs, domínios e endereços IP bloqueia infraestruturas maliciosas conhecidas.
- A deteção de marcas e a classificação de URLs com base em aprendizagem automática identificam infraestruturas de phishing.
- As verificações de reputação online e offline impedem ameaças conhecidas antes de se proceder a uma análise mais aprofundada.
- Os novos indicadores descobertos pelas camadas posteriores do Aether reforçam continuamente a inteligência de reputação.
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a alternarem entre infraestruturas e domínios de entrega.
- Torna ineficazes os hash e os indicadores de malware reutilizados.
- Interrompe os fluxos de trabalho automatizados de phishing, distribuição de malware e botnets.
- Aumenta o custo de manutenção da infraestrutura de ataque descartável.
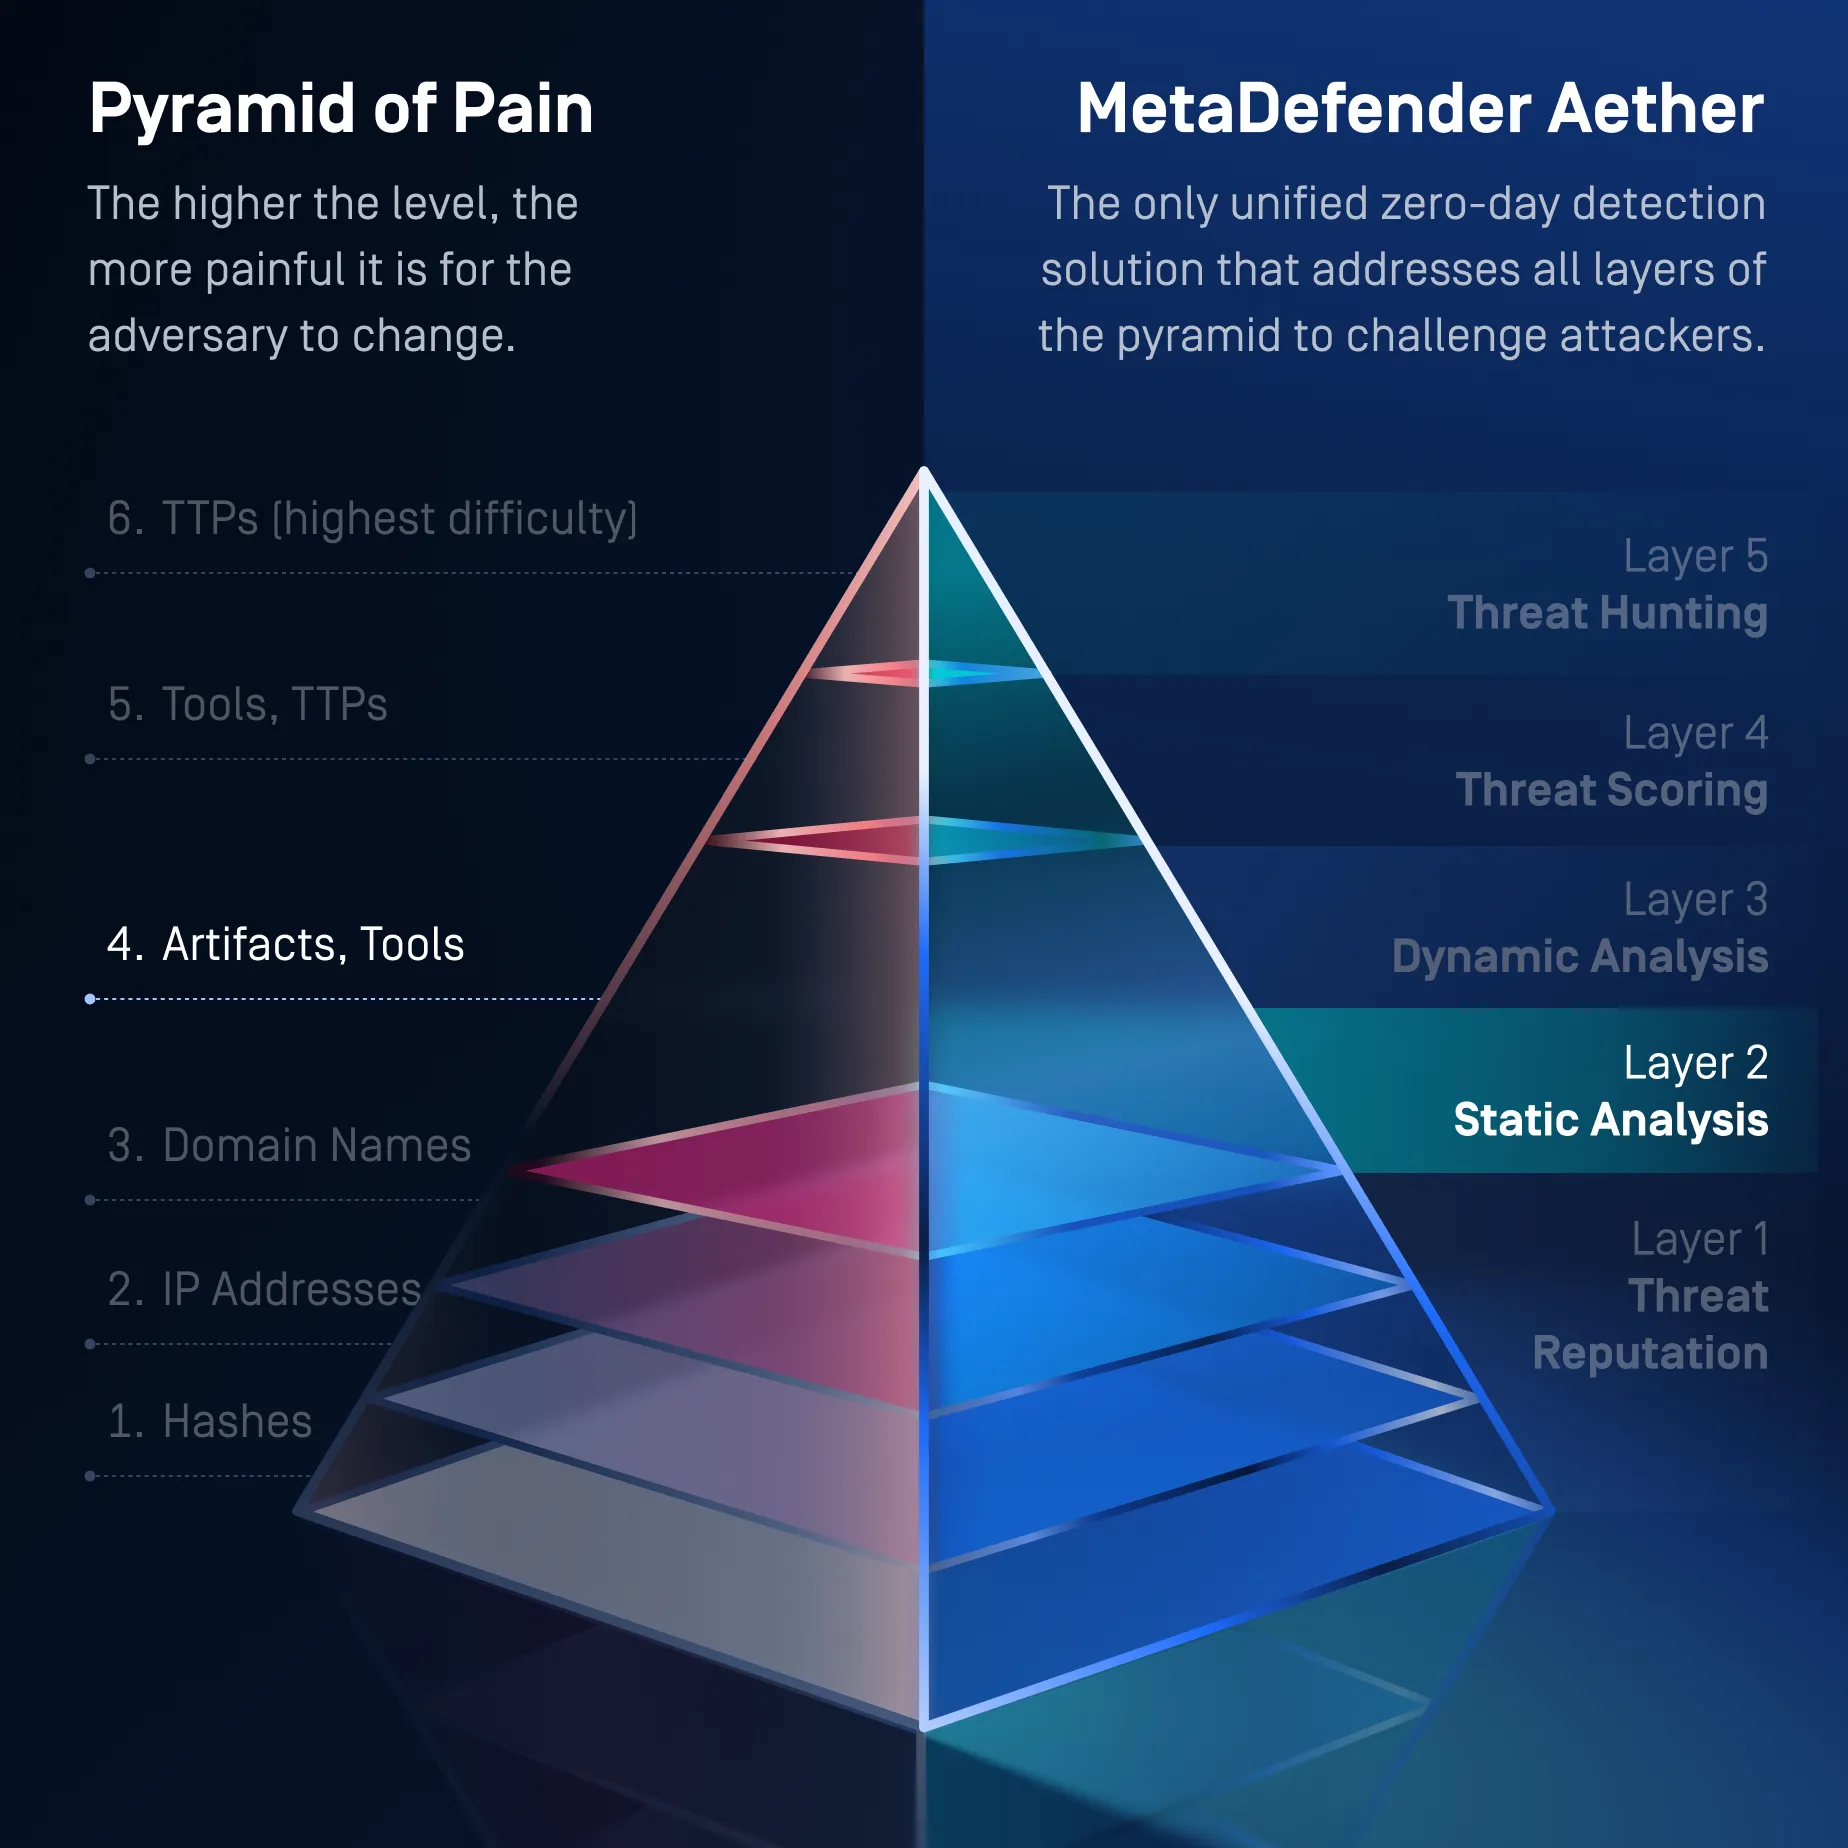
Prevê intenções maliciosas antes da execução e impede o surgimento de artefactos
Nível 4 da pirâmide
Artefactos e ferramentas de rede e de servidor
- Nível 4 da pirâmide
Artefactos + Ferramentas
A emulação ao nível da CPU revela artefactos de tempo de execução:
- Registos de comportamento
- Edições do registo
- Entrega de ficheiros
- Injeções de processo
- Callbacks C2
- Comportamento do carregador
- Exposição da carga útil apenas na memória
- Desempacota embaladores, estagiários, distribuidores
- Como a Camada 2 neutraliza os ataques
A IA preditiva da Alin analisa características estruturais, comportamentais e ao nível do objeto dos ficheiros, sem executar o ficheiro.
- Identifica estruturas de código suspeitas, objetos incorporados, scripts, importações e características da carga útil.
- Deteta intenções maliciosas em milésimos de segundo, sem recorrer a assinaturas nem à execução do código.
- Deteta ameaças inéditas e polimórficas antes de estas serem executadas.
- Impede que os ficheiros possam efetuar alterações no registo, criar ficheiros, realizar injeções em processos ou estabelecer ligações C2.
- Encaminha os ficheiros duvidosos para a Análise Dinâmica, reduzindo simultaneamente a procura desnecessária de ambientes de teste.
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a redesenhar as estruturas dos ficheiros e os componentes de ataque incorporados.
- Torna as alterações superficiais ao código e a evasão de assinaturas menos eficazes.
- Deteta padrões que se mantêm consistentes em malware recompilado ou modificado.
- Impede que os atacantes recorram à execução para revelar comportamentos maliciosos.
- Aumenta o custo de produção de variantes que parecem ser estruturalmente inofensivas.
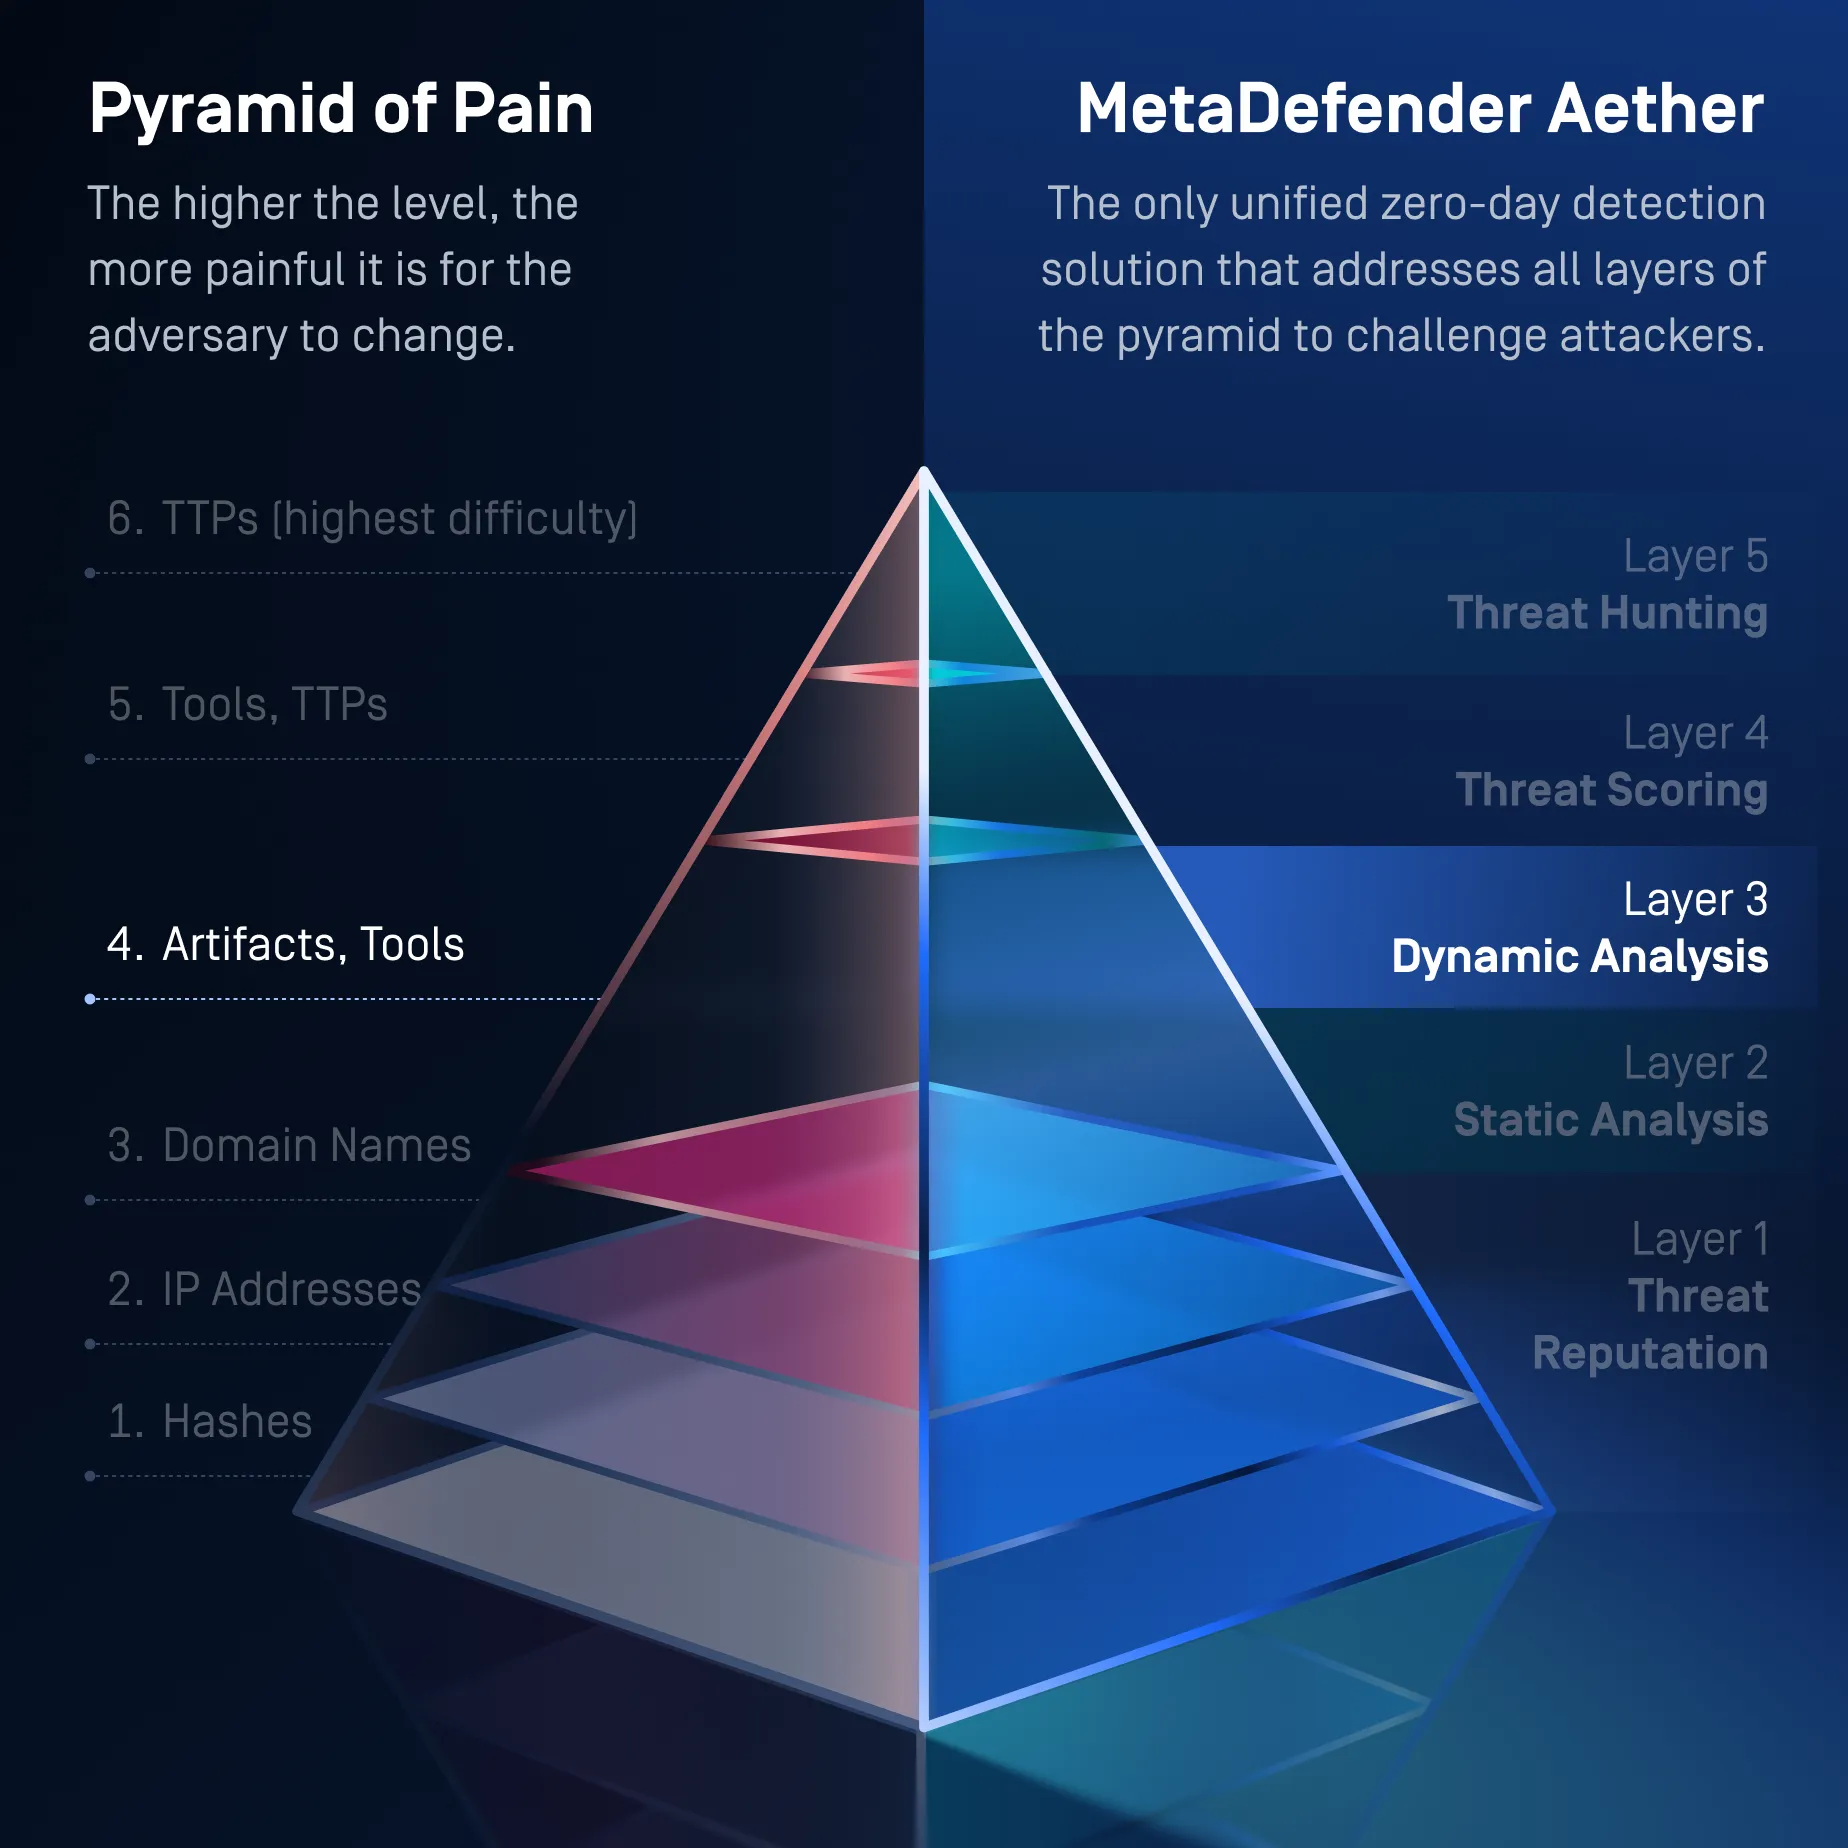
Traz à luz comportamentos ocultos e revela as ferramentas operacionais
Nível 4 da pirâmide
Artefactos e ferramentas de rede e de servidor
- Nível 5 da pirâmide
Ferramentas + TTPs
- Usos contexto + comportamento detetar:
- Fluxo de execução malicioso
- Padrões de carregador
- Assinaturas de ofuscação de scripts
- Comportamentos da família de malware
- Técnicas de persistência
- Mais de 900 indicadores comportamentais
- Alinhamento com as táticas do MITRE ATT&CK
- Usos contexto + comportamento detetar:
- Como a Camada 3 neutraliza os ataques
Sandbox Adaptive Sandbox emulação ao nível da instrução para analisar ficheiros suspeitos e forçar a execução de percursos de código evasivos.
Revela:
- Registos de comportamento
- Alterações no Registo
- Ficheiros eliminados
- Injeção no processo
- Callbacks C2
- Comportamento do carregador e do script
- Cargas úteis exclusivamente na memória
- Cadeias de execução em várias etapas
- Embaladores, preparadores e transportadores
- Técnicas de anti-análise e de evasão de sandbox
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a redesenhar as cargas úteis e as cadeias de carregadores.
- Revela artefactos da segunda fase e percursos de execução ocultos.
- Contorna as verificações anti-VM, de temporização, de ambiente e de interação do utilizador.
- Obriga os atacantes a reescreverem a lógica anti-análise.
- Revela artefactos e comportamentos que a análise estática, por si só, não consegue confirmar.
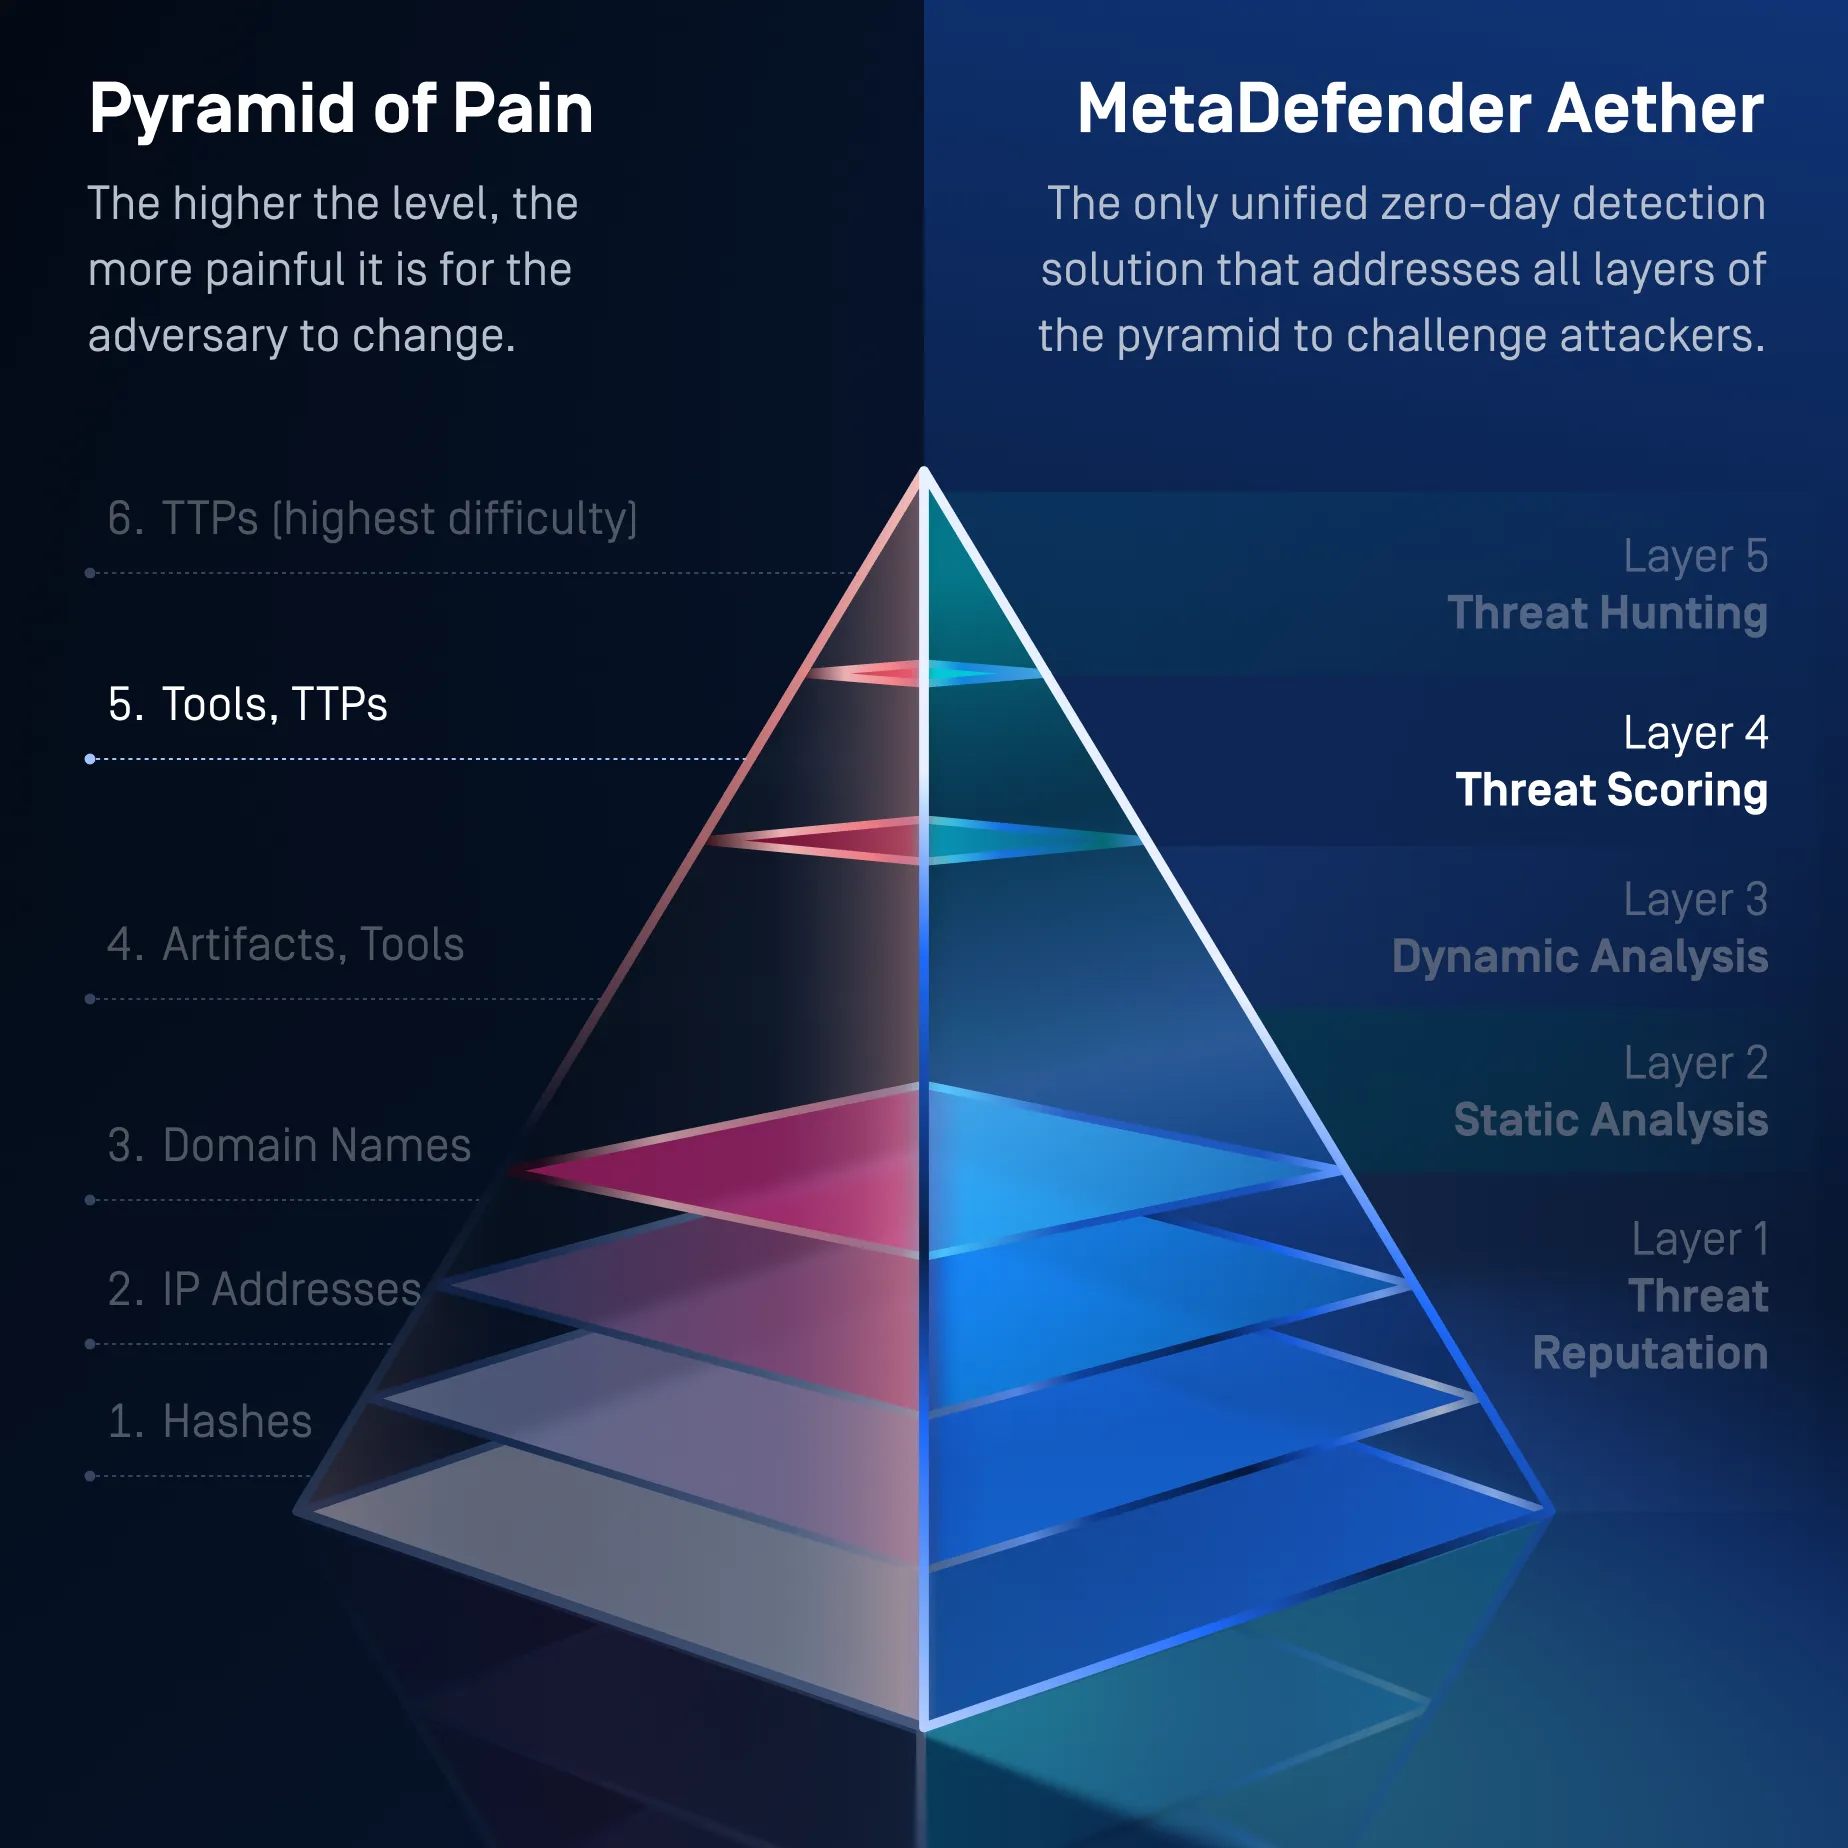
Transforma evidências em várias camadas num veredicto de risco baseado na confiança
Nível 5 da pirâmide
Ferramentas e TTPs
- Como a Camada 4 neutraliza os ataques
A Avaliação de Ameaças cruza os dados provenientes da Reputação de Ameaças, da Análise Estática e da Análise Dinâmica para identificar intenções maliciosas e hierarquizar os riscos.
Avalia:
- Fluxos de execução maliciosos
- Padrões de carregamento e injeção
- Ofuscação de scripts
- Técnicas de persistência
- Comportamento C2
- Características da família de malware
- Indicadores comportamentais
- Correspondências entre o MITRE ATT&CK e o Catálogo de Comportamentos de Malware
- Relações entre a estrutura dos ficheiros e o comportamento em tempo de execução
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a alterarem o comportamento das suas ferramentas, e não apenas o aspeto dos ficheiros.
- Facilita a deteção de padrões de execução reutilizados.
- Revela intenções maliciosas através de vários sinais fracos.
- Reduz a eficácia de pequenas alterações na carga útil.
- Obriga a alterações mais dispendiosas na lógica das ferramentas e nas técnicas comportamentais.
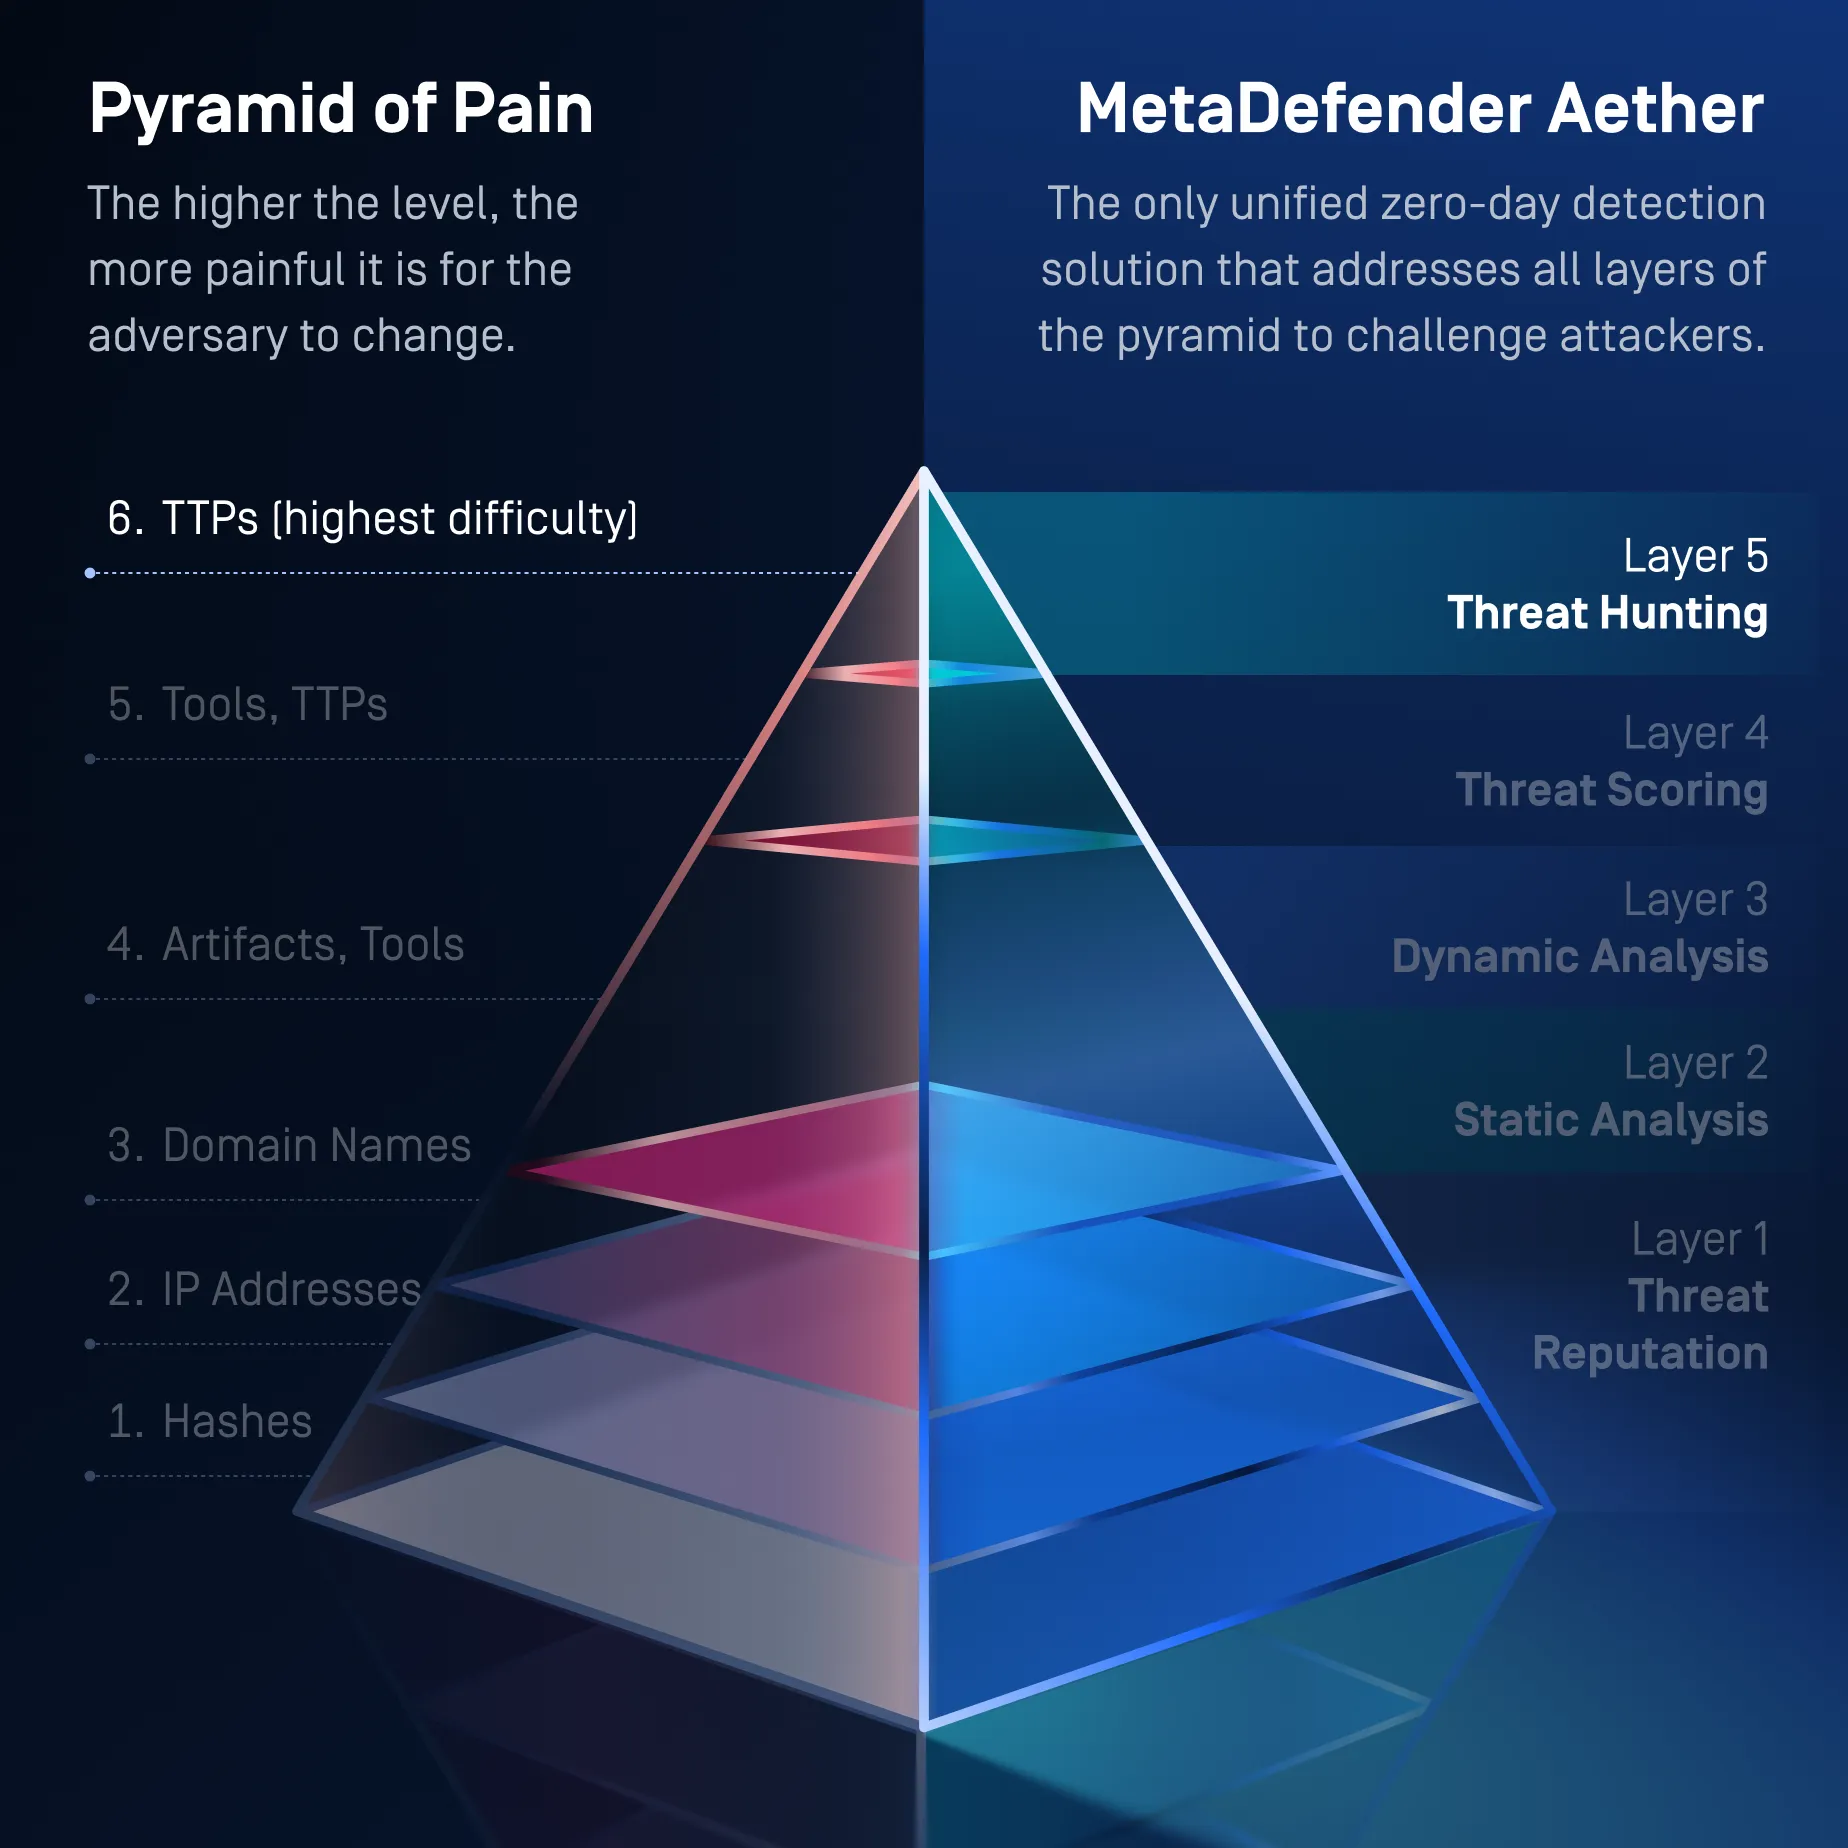
Relaciona deteções isoladas com famílias de malware, campanhas e técnicas utilizadas pelos atacantes
Nível 6 da Pirâmide
Táticas, técnicas e procedimentos
- Como a Camada 5 neutraliza os ataques
A pesquisa de semelhanças baseada em ML e a correlação de padrões de ameaças associam ameaças desconhecidas a malware, infraestruturas, comportamentos e campanhas relacionados.
Estes estão correlacionados:
- Famílias de malware
- Variantes recompiladas
- Mutações polimórficas
- Seções de código partilhadas
- Semelhanças comportamentais
- Clusters de infraestrutura
- Ficheiros e cargas úteis relacionados
- Táticas e técnicas comuns
- Atividade ao nível da campanha
- Como exerce a máxima pressão sobre os atacantes
- Deteta ataques relacionados, mesmo quando os hashes, as cargas úteis e a infraestrutura sofrem alterações.
- Estabelece uma ligação entre ficheiros isolados e operações mais amplas dos atacantes.
- Revela técnicas de ataque recorrentes em diferentes variantes de malware e campanhas.
- Obriga os atacantes a alterarem as ferramentas, a infraestrutura, o comportamento e os métodos de operação.
- Torna a evasão incremental ineficaz, exigindo uma reformulação mais abrangente do conjunto de ferramentas e das TTPs do atacante.
- Reputação de ameaçasCamada 1
Interrompe o ataque à infraestrutura de mercadorias, invalidando os indicadores reutilizáveis
Níveis 1, 2 e 3 da Pirâmide
Hashes, endereços IP e domínios
- Níveis da pirâmide 1, 2, 3
Hashes, IPs, Domínios (três níveis inferiores da pirâmide)
- Pesquisas de hash → detetar binários de malware reutilizados
- Reputação de URL/domínio/IP → bloqueia infraestruturas conhecidas
- Marcas, classificação de URLs de ML → bloquear infraestrutura de phishing
- Reputação offline e online → impede ameaças à mercadoria
- Como a Camada 1 neutraliza os ataques
- As pesquisas de hash identificam ficheiros binários de malware reutilizados.
- A reputação de URLs, domínios e endereços IP bloqueia infraestruturas maliciosas conhecidas.
- A deteção de marcas e a classificação de URLs com base em aprendizagem automática identificam infraestruturas de phishing.
- As verificações de reputação online e offline impedem ameaças conhecidas antes de se proceder a uma análise mais aprofundada.
- Os novos indicadores descobertos pelas camadas posteriores do Aether reforçam continuamente a inteligência de reputação.
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a alternarem entre infraestruturas e domínios de entrega.
- Torna ineficazes os hash e os indicadores de malware reutilizados.
- Interrompe os fluxos de trabalho automatizados de phishing, distribuição de malware e botnets.
- Aumenta o custo de manutenção da infraestrutura de ataque descartável.
- Análise estáticaCamada 2
Prevê intenções maliciosas antes da execução e impede o surgimento de artefactos
Nível 4 da pirâmide
Artefactos e ferramentas de rede e de servidor
- Nível 4 da pirâmide
Artefactos + Ferramentas
A emulação ao nível da CPU revela artefactos de tempo de execução:
- Registos de comportamento
- Edições do registo
- Entrega de ficheiros
- Injeções de processo
- Callbacks C2
- Comportamento do carregador
- Exposição da carga útil apenas na memória
- Desempacota embaladores, estagiários, distribuidores
- Como a Camada 2 neutraliza os ataques
A IA preditiva da Alin analisa características estruturais, comportamentais e ao nível do objeto dos ficheiros, sem executar o ficheiro.
- Identifica estruturas de código suspeitas, objetos incorporados, scripts, importações e características da carga útil.
- Deteta intenções maliciosas em milésimos de segundo, sem recorrer a assinaturas nem à execução do código.
- Deteta ameaças inéditas e polimórficas antes de estas serem executadas.
- Impede que os ficheiros possam efetuar alterações no registo, criar ficheiros, realizar injeções em processos ou estabelecer ligações C2.
- Encaminha os ficheiros duvidosos para a Análise Dinâmica, reduzindo simultaneamente a procura desnecessária de ambientes de teste.
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a redesenhar as estruturas dos ficheiros e os componentes de ataque incorporados.
- Torna as alterações superficiais ao código e a evasão de assinaturas menos eficazes.
- Deteta padrões que se mantêm consistentes em malware recompilado ou modificado.
- Impede que os atacantes recorram à execução para revelar comportamentos maliciosos.
- Aumenta o custo de produção de variantes que parecem ser estruturalmente inofensivas.
- Análise dinâmicaCamada 3
Traz à luz comportamentos ocultos e revela as ferramentas operacionais
Nível 4 da pirâmide
Artefactos e ferramentas de rede e de servidor
- Nível 5 da pirâmide
Ferramentas + TTPs
- Usos contexto + comportamento detetar:
- Fluxo de execução malicioso
- Padrões de carregador
- Assinaturas de ofuscação de scripts
- Comportamentos da família de malware
- Técnicas de persistência
- Mais de 900 indicadores comportamentais
- Alinhamento com as táticas do MITRE ATT&CK
- Usos contexto + comportamento detetar:
- Como a Camada 3 neutraliza os ataques
Sandbox Adaptive Sandbox emulação ao nível da instrução para analisar ficheiros suspeitos e forçar a execução de percursos de código evasivos.
Revela:
- Registos de comportamento
- Alterações no Registo
- Ficheiros eliminados
- Injeção no processo
- Callbacks C2
- Comportamento do carregador e do script
- Cargas úteis exclusivamente na memória
- Cadeias de execução em várias etapas
- Embaladores, preparadores e transportadores
- Técnicas de anti-análise e de evasão de sandbox
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a redesenhar as cargas úteis e as cadeias de carregadores.
- Revela artefactos da segunda fase e percursos de execução ocultos.
- Contorna as verificações anti-VM, de temporização, de ambiente e de interação do utilizador.
- Obriga os atacantes a reescreverem a lógica anti-análise.
- Revela artefactos e comportamentos que a análise estática, por si só, não consegue confirmar.
- Pontuação de ameaçasCamada 4
Transforma evidências em várias camadas num veredicto de risco baseado na confiança
Nível 5 da pirâmide
Ferramentas e TTPs
- Como a Camada 4 neutraliza os ataques
A Avaliação de Ameaças cruza os dados provenientes da Reputação de Ameaças, da Análise Estática e da Análise Dinâmica para identificar intenções maliciosas e hierarquizar os riscos.
Avalia:
- Fluxos de execução maliciosos
- Padrões de carregamento e injeção
- Ofuscação de scripts
- Técnicas de persistência
- Comportamento C2
- Características da família de malware
- Indicadores comportamentais
- Correspondências entre o MITRE ATT&CK e o Catálogo de Comportamentos de Malware
- Relações entre a estrutura dos ficheiros e o comportamento em tempo de execução
- Como exerce pressão sobre os atacantes
- Obriga os atacantes a alterarem o comportamento das suas ferramentas, e não apenas o aspeto dos ficheiros.
- Facilita a deteção de padrões de execução reutilizados.
- Revela intenções maliciosas através de vários sinais fracos.
- Reduz a eficácia de pequenas alterações na carga útil.
- Obriga a alterações mais dispendiosas na lógica das ferramentas e nas técnicas comportamentais.
- Caça às ameaçasCamada 5
Relaciona deteções isoladas com famílias de malware, campanhas e técnicas utilizadas pelos atacantes
Nível 6 da Pirâmide
Táticas, técnicas e procedimentos
- Como a Camada 5 neutraliza os ataques
A pesquisa de semelhanças baseada em ML e a correlação de padrões de ameaças associam ameaças desconhecidas a malware, infraestruturas, comportamentos e campanhas relacionados.
Estes estão correlacionados:
- Famílias de malware
- Variantes recompiladas
- Mutações polimórficas
- Seções de código partilhadas
- Semelhanças comportamentais
- Clusters de infraestrutura
- Ficheiros e cargas úteis relacionados
- Táticas e técnicas comuns
- Atividade ao nível da campanha
- Como exerce a máxima pressão sobre os atacantes
- Deteta ataques relacionados, mesmo quando os hashes, as cargas úteis e a infraestrutura sofrem alterações.
- Estabelece uma ligação entre ficheiros isolados e operações mais amplas dos atacantes.
- Revela técnicas de ataque recorrentes em diferentes variantes de malware e campanhas.
- Obriga os atacantes a alterarem as ferramentas, a infraestrutura, o comportamento e os métodos de operação.
- Torna a evasão incremental ineficaz, exigindo uma reformulação mais abrangente do conjunto de ferramentas e das TTPs do atacante.
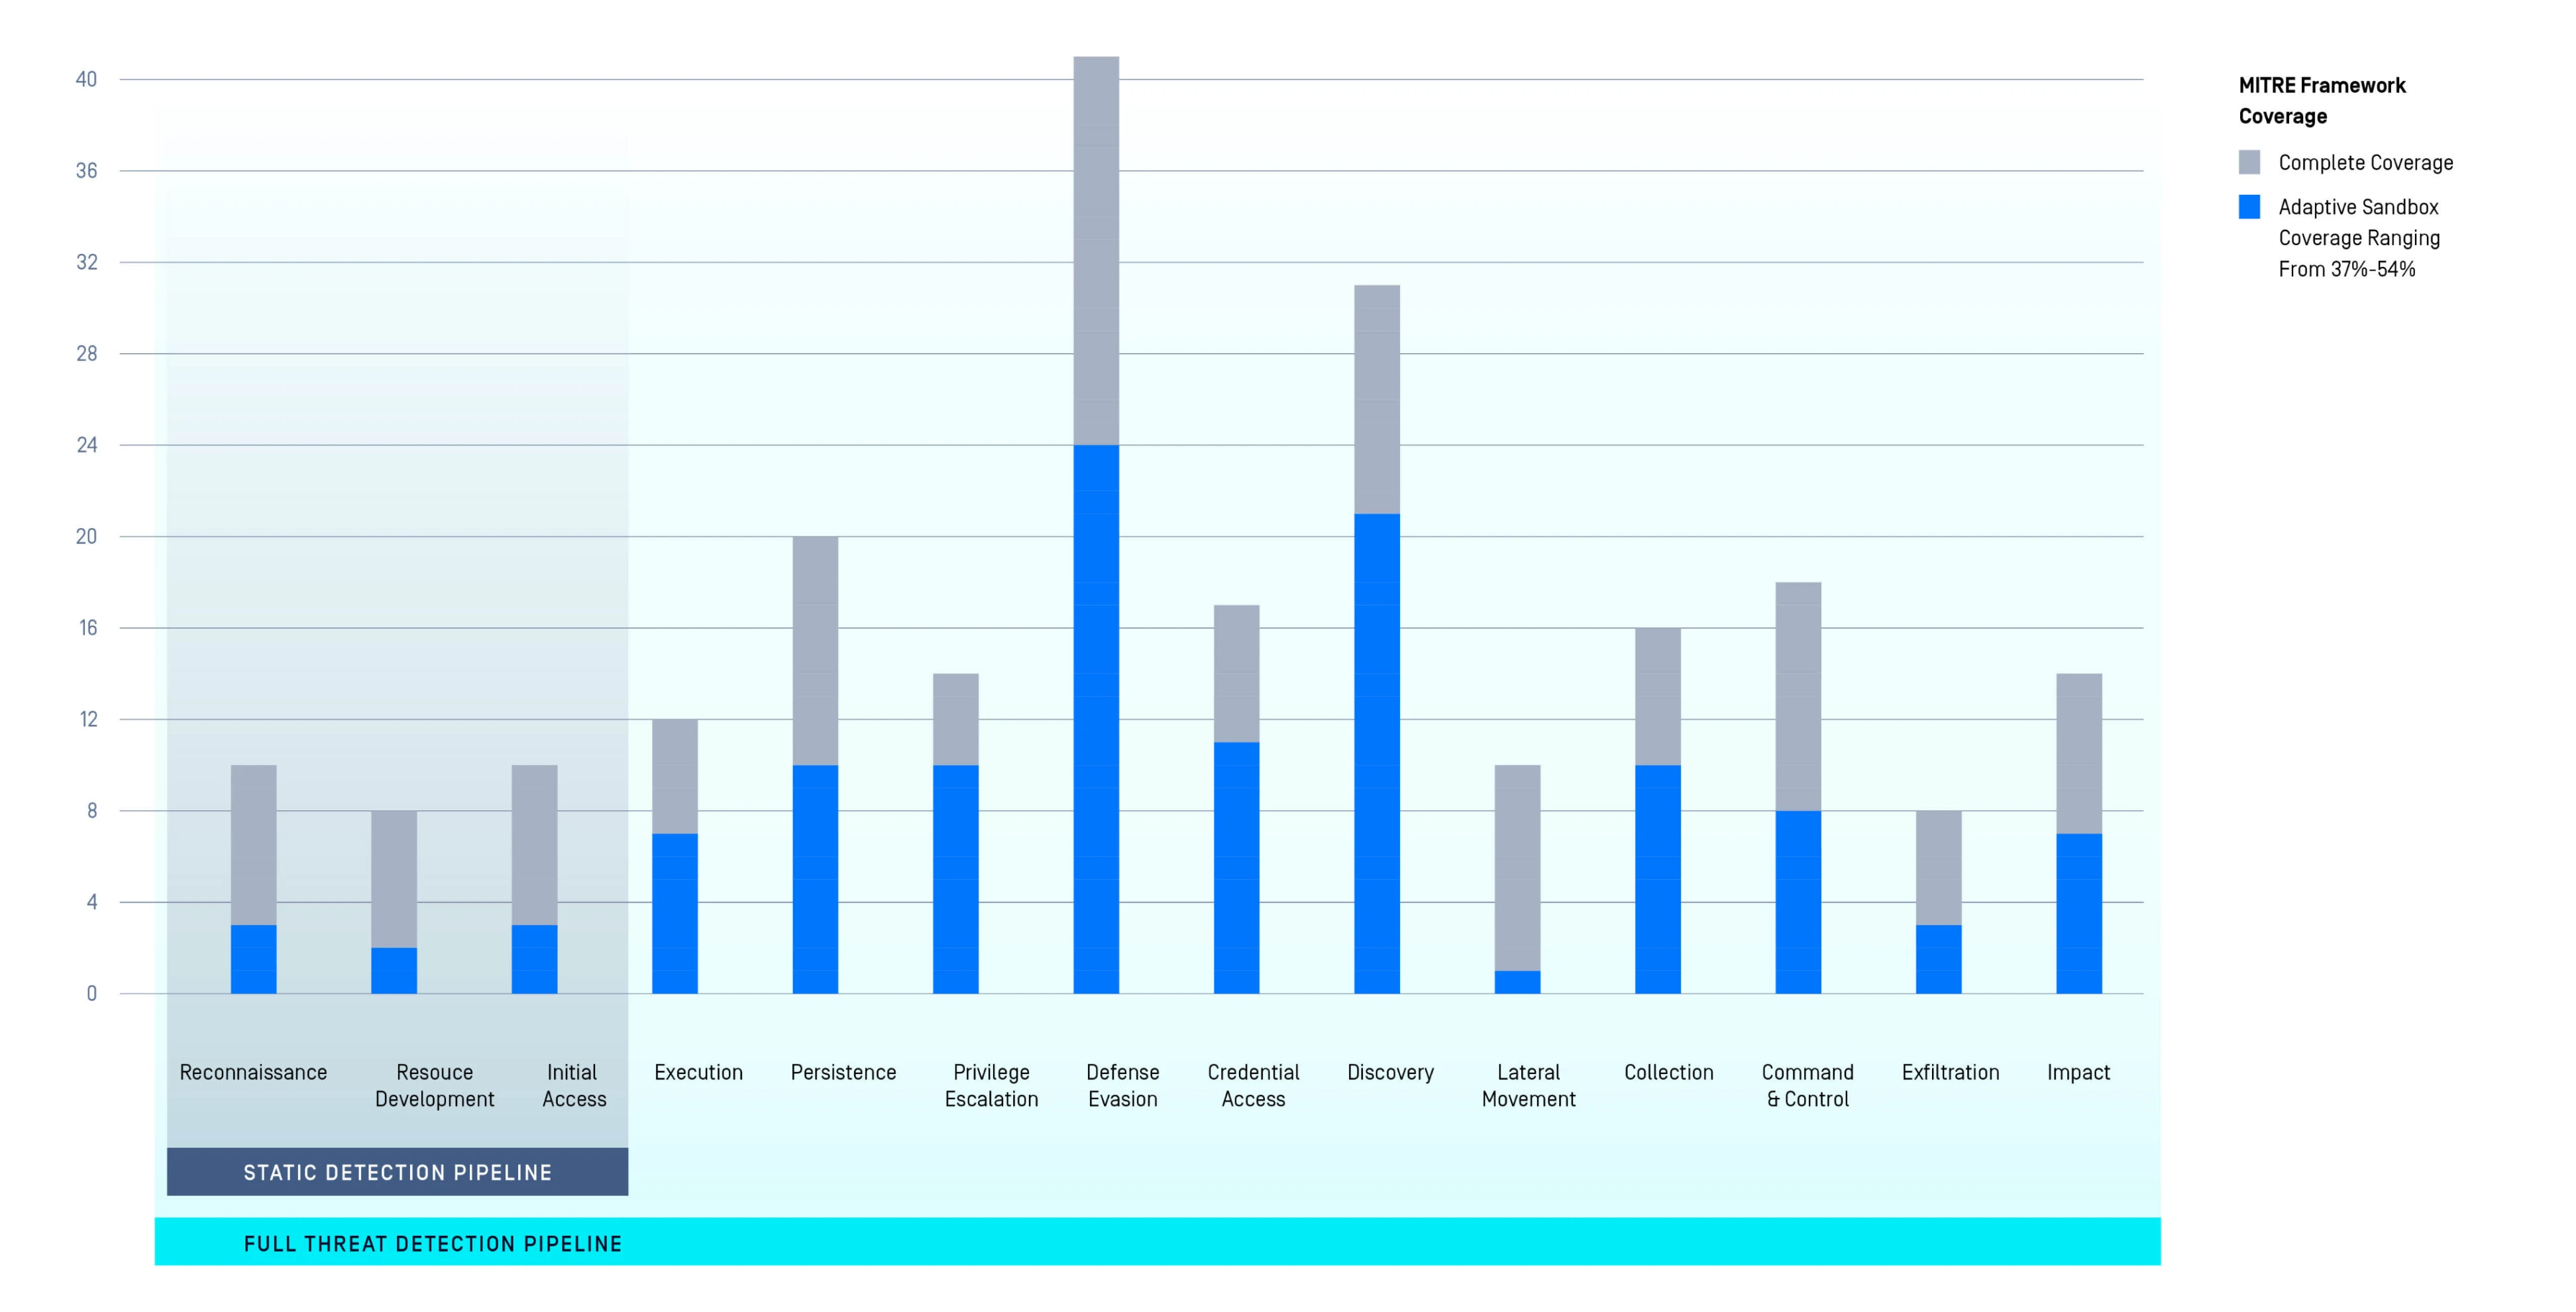
MetaDefender O impacto do Aether no «
» (O que é o MITRE ATT&CK Framework)
- Visibilidade em camadas em toda a cadeia de ataques.
- Detecção pré-execução (estática) e em tempo de execução (análise dinâmica) mapeada para as táticas MITRE.
- +60% de cobertura de detecção adicional.
«A velocidade mais rápida que já testámos no
.»
Segurança Venak
330+
Marcas detetáveis
para deteção de phishing baseada em ML
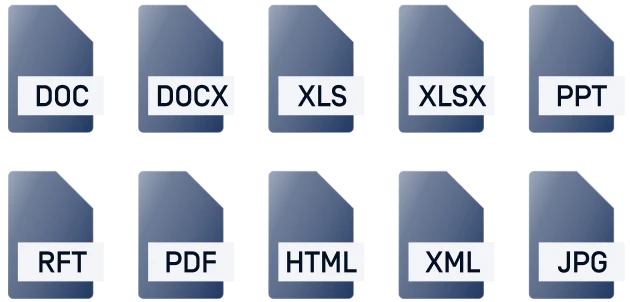
Mais de 120 tipos de ficheiros
Extraia artefactos, imagens
e muito mais
>14
Extração automatizada de famílias de malware
Integre facilmente
Impedimos os ataques que ninguém sabe que existem
40x
Mais rápido do que as soluções tradicionais
Recursos MetaDefender
A tabela abaixo destaca os principais recursos do mecanismo MetaDefender .
Para explorar como esses recursos funcionam juntos em implementações reais, entre em contacto connosco para agendar uma apresentação técnica.
Características
137Descompacte mais de 10 tipos de arquivos diferentes (por exemplo, 7Z, CAB/MSU, DEB, LZIP, ISO, RAR, VHD, ZIP)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Extrair artefactos infantis incorporados (por exemplo, OLE2 do Word)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Extrair conteúdo ativo (por exemplo, cargas úteis Base64 em ficheiros HTML)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Extrair recursos, imagens e cadeias de caracteres (incluindo reconhecimento de texto OCR)
Motor compatível: Remote
Categoria: Capacidade de detecção
Extrair e descodificar macros VBA, VBS/JS, scripts PowerShell
Motor compatível: Remote
Categoria: Capacidade de detecção
Extrair ficheiros PE incorporados (de instaladores, em linha ou sobrepostos)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Descodificação automatizada (por exemplo, cadeias de caracteres Base64, dados codificados XOR), descompilação (Java, .NET) e emulação de shellcode (EmbedEquation). A descodificação automática para Python e Bash melhora a análise de scripts.
Motores suportados: Incorporado, Remoto
Categoria: Profundidade da análise
Extrair e validar certificados (PE, PDF, macros assinadas) e authentihashes
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Calcular hashes (por exemplo, SSDEEP, Imphash) e entropia de secções/recursos
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Calcule UUIDs, como GUIDs .NET (versão do módulo/ID do TypeLib)
Motores suportados: Incorporado, Remoto
Categoria: Capacidade de detecção
Analisar os metadados do compilador PE (cabeçalhos RICH)
Motores suportados: Incorporado, Remoto
Categoria: Profundidade da análise
Analisar os metadados do instalador SFX
Motores suportados: Incorporado, Remoto
Categoria: Profundidade da análise
Integrações do MetaDefender
| Implementação | Electrodomésticos | |
|---|---|---|
| Integração | API & Integração da interface Web |
|
| Integrações de correio eletrónico e suporte de formatos |
| |
| Integrações de orquestração, automação e resposta de segurança (SOAR) |
| |
| Integrações SIEM | Formato de evento comum (CEF) Feedback do Syslog | |
| Implantação | OPSWAT Plataforma de deteção e prevenção de ameaças |
|
| Formato do relatório/exportação de dados | Formatos de relatório |
|
| Ferramentas de scripting e automatização | Python |
|
Relatórios do MetaDefender
Descrição geral das capacidades do nosso software de cibersegurança, incluindo análise de amostras, descodificação de famílias de malware, descompactação de desmontagens, pesquisa de semelhanças e muito mais.
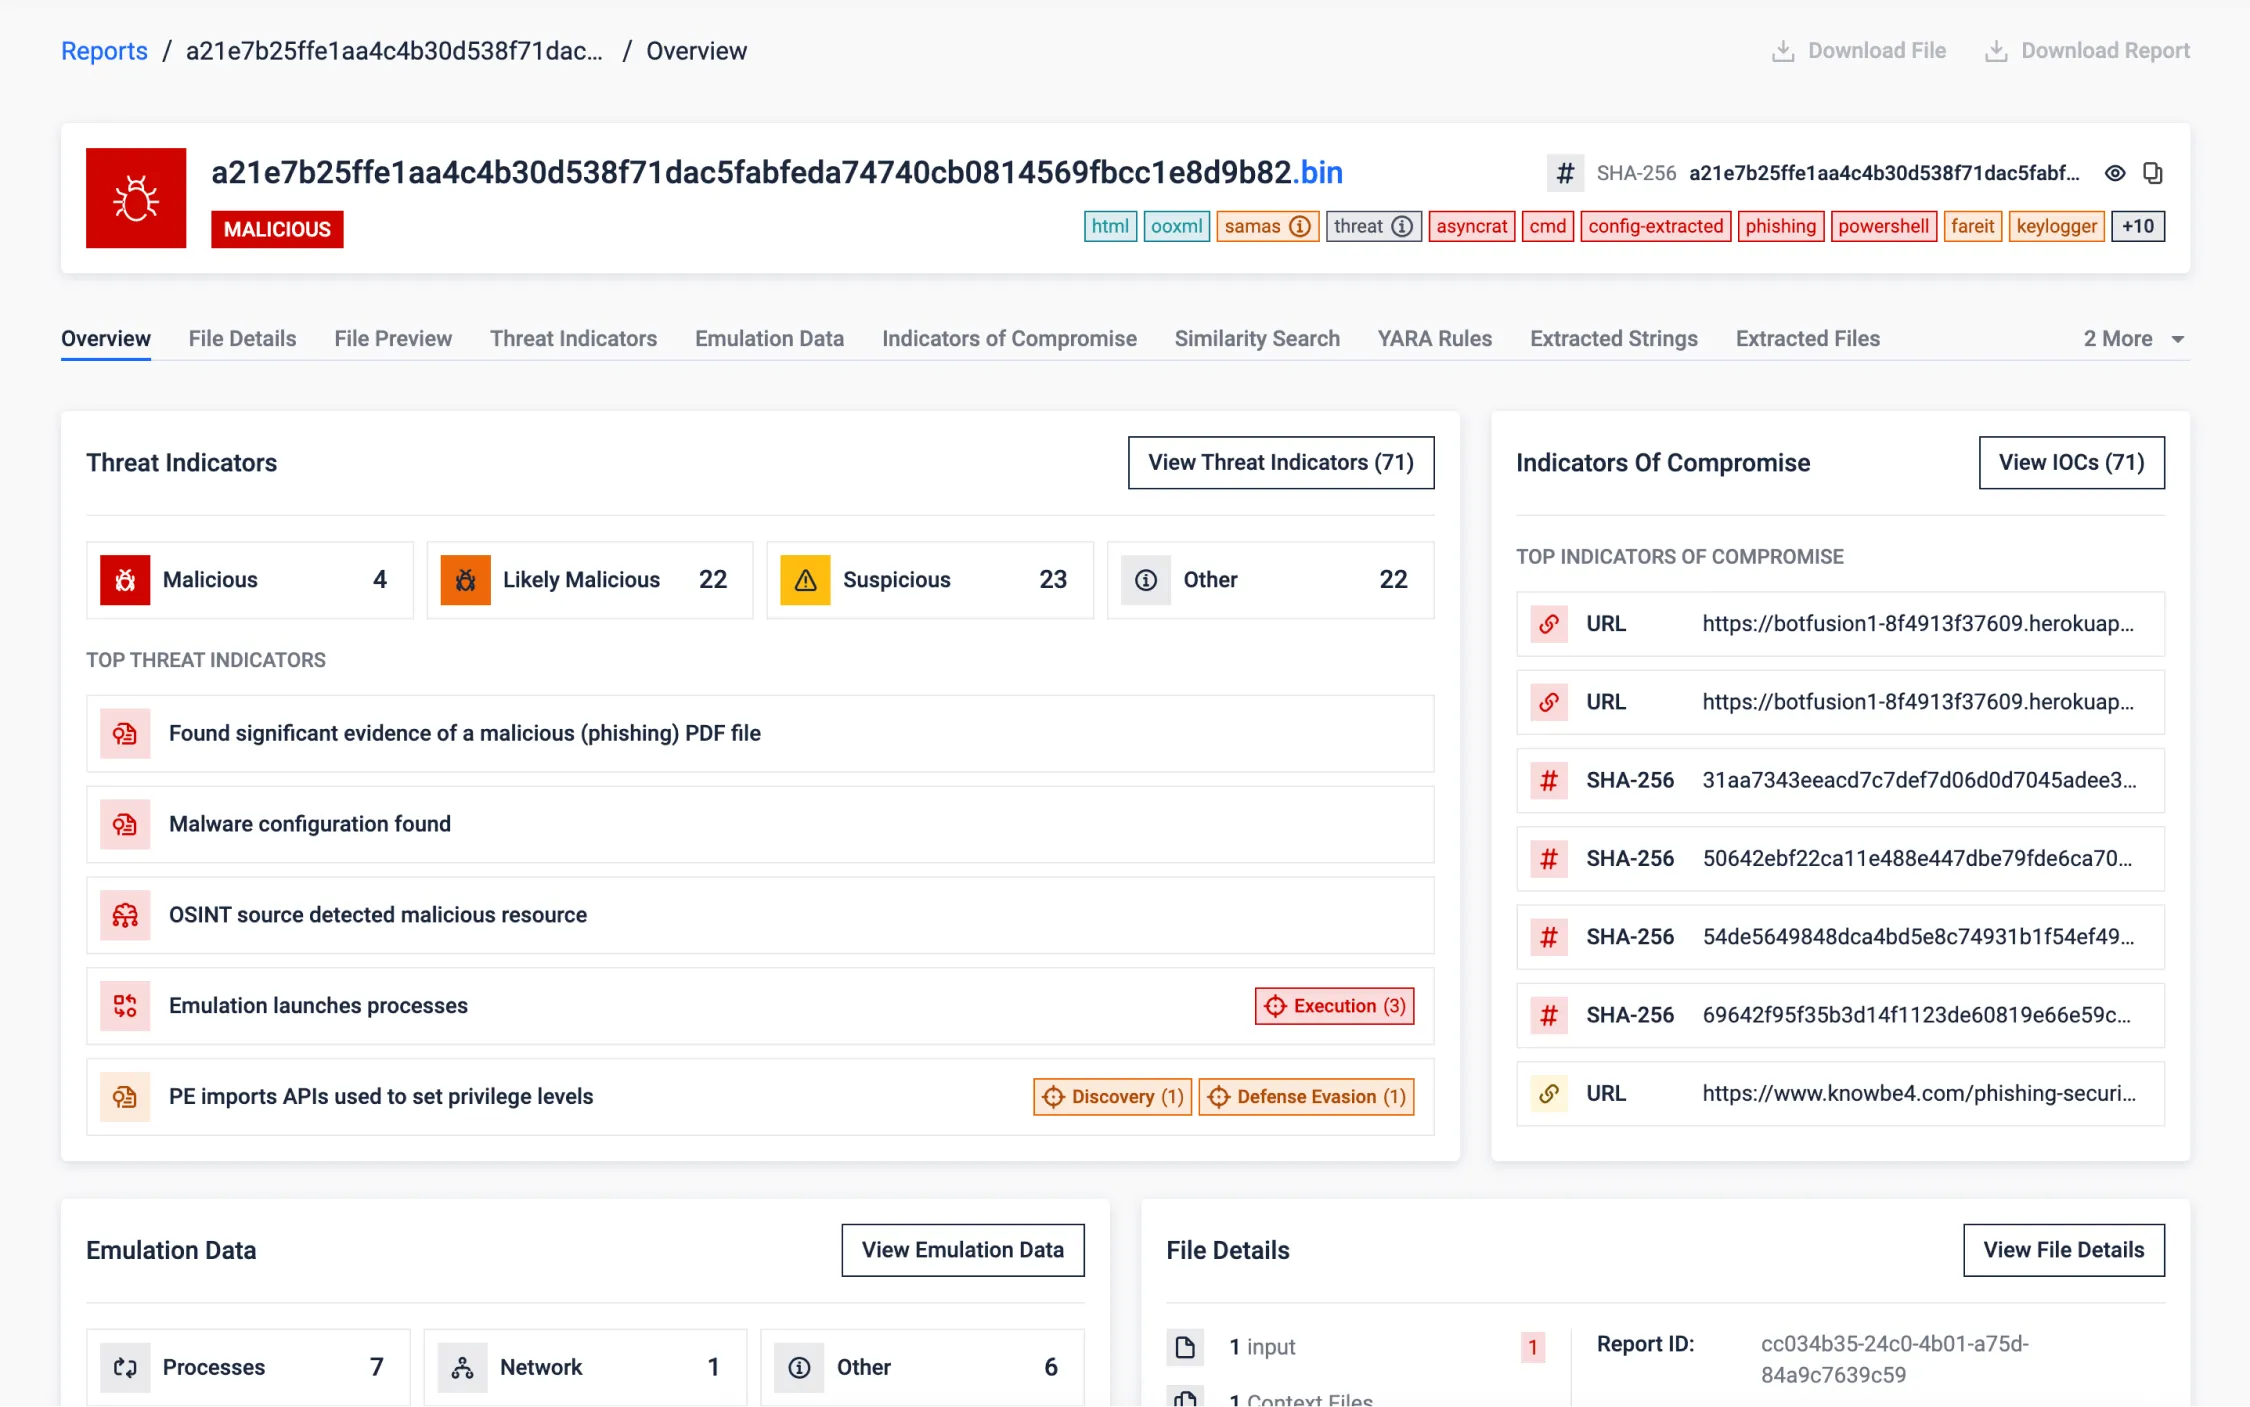
Amostra sintética (fabricada)
Esta amostra serve como um exemplo específico para destacar as diversas capacidades doMetaDefender (anteriormente conhecido como OPSWAT Filescan Sandbox).
Criado para exibir ciberameaças do mundo real, incorporando vários ficheiros e tipos de ficheiros entre si. Isto demonstra efetivamente a proeza da nossa solução na análise adaptativa de ameaças, análise comportamental e medidas de segurança avançadas.
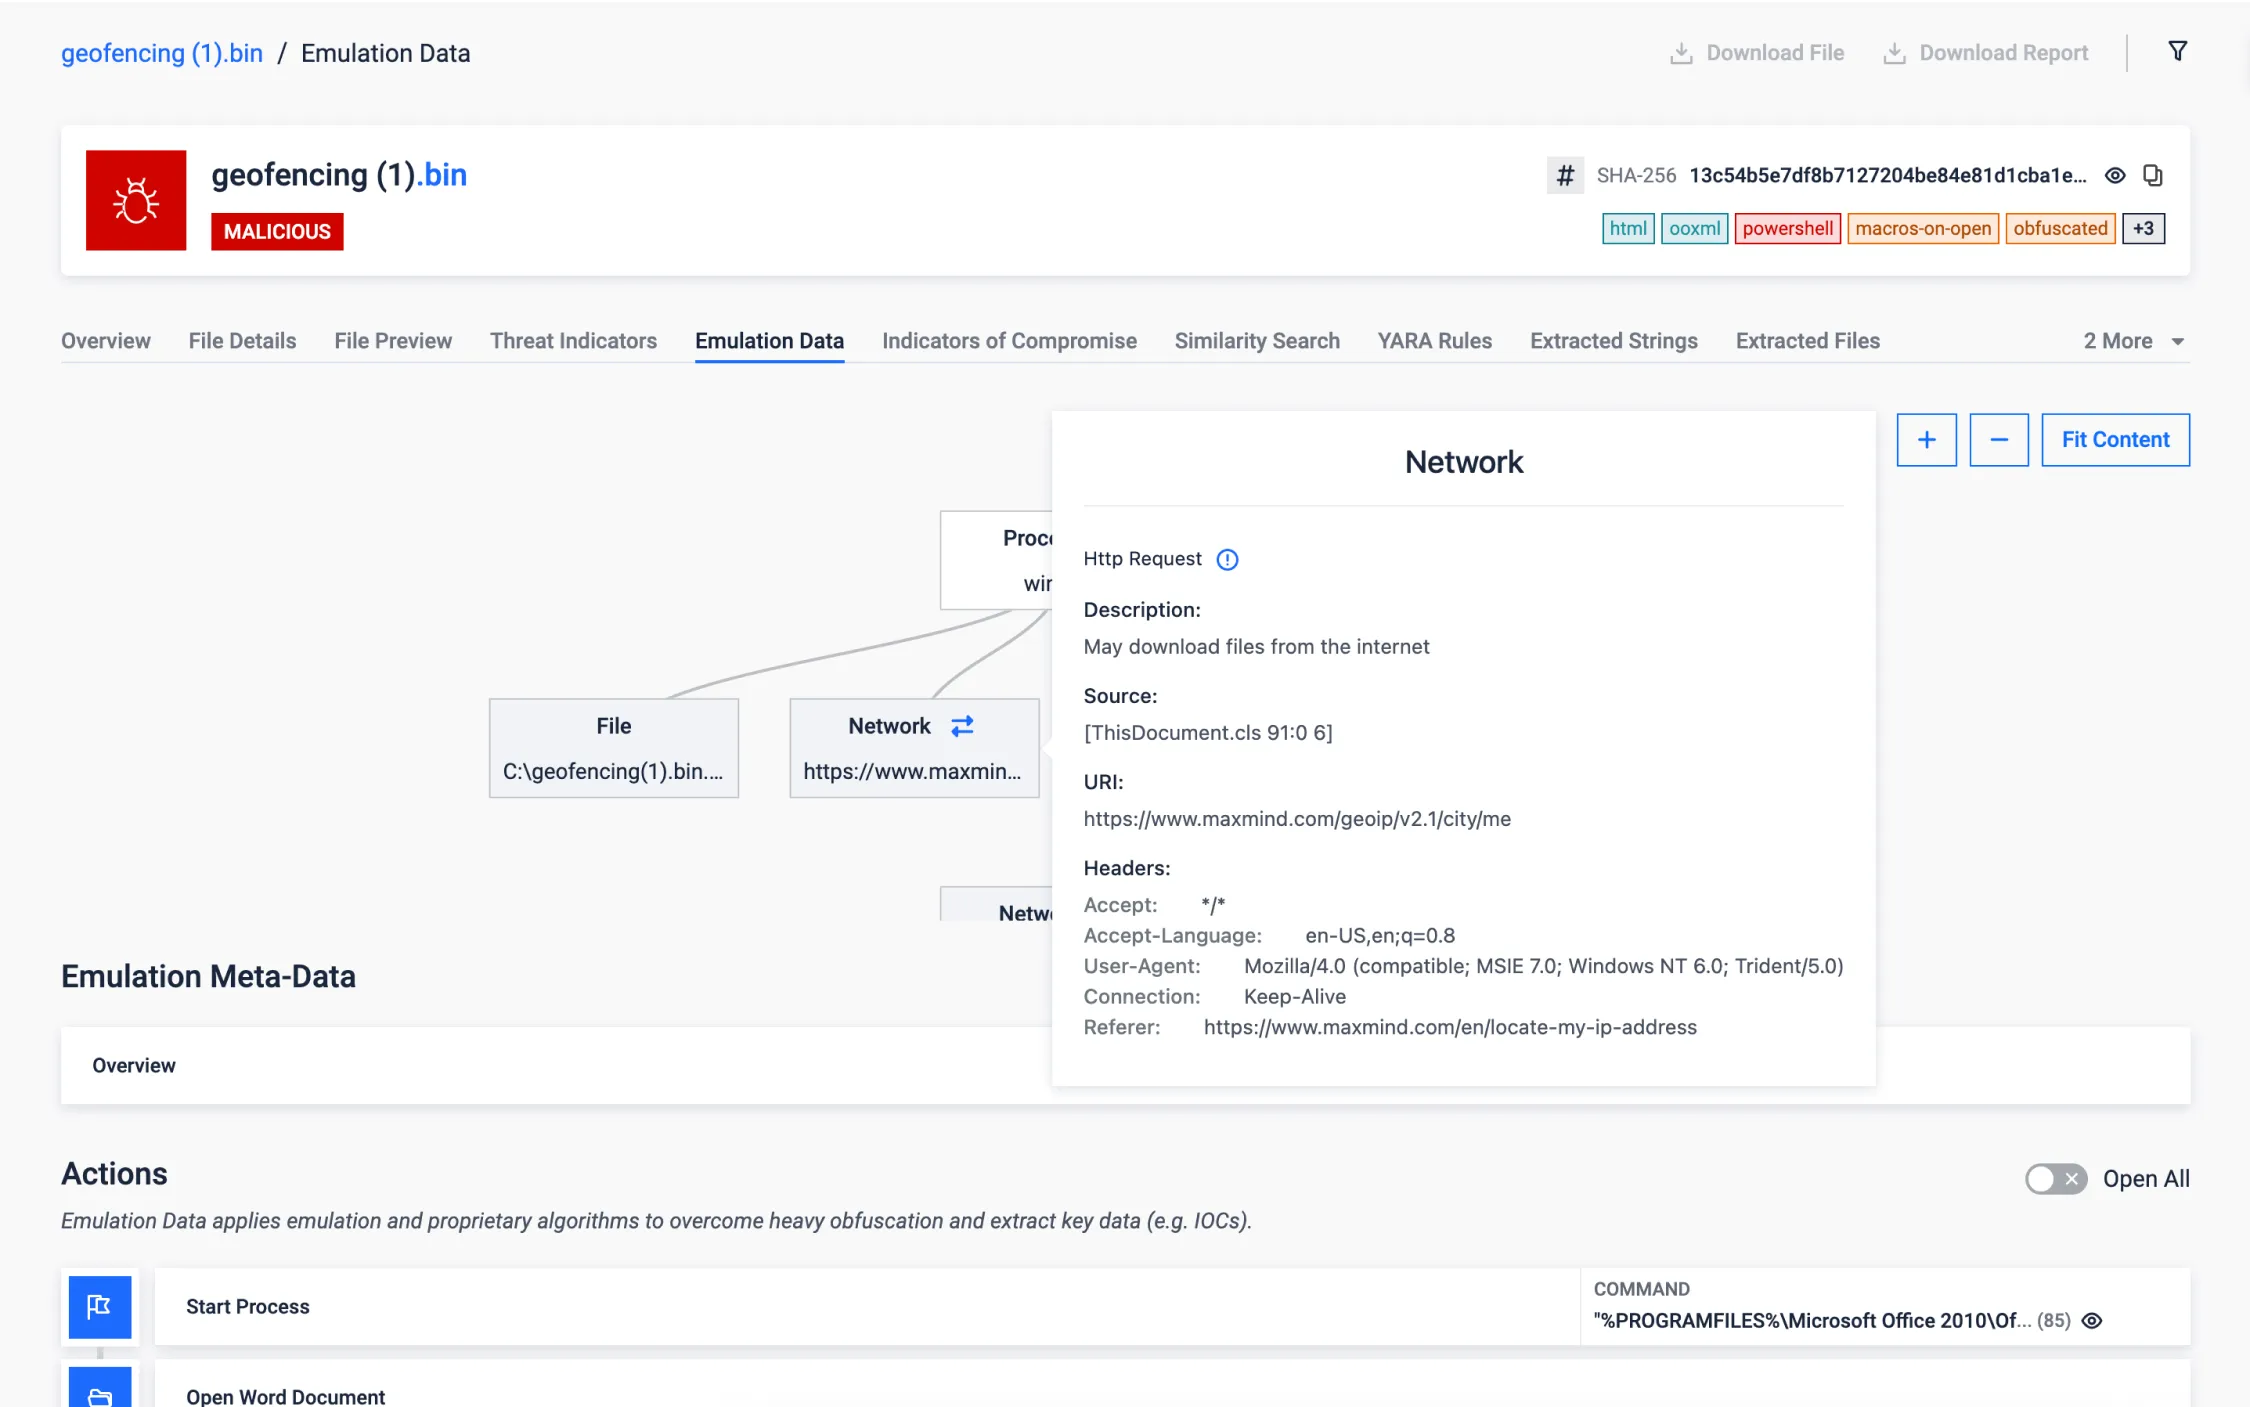
Geofencing
Os documentos de malware que utilizam geofencing tornaram-se uma ameaça significativa para a cibersegurança. Estes ficheiros maliciosos empregam frequentemente accionadores baseados na localização, tornando a deteção e a atenuação uma tarefa difícil. No entanto, a Análise Adaptive de Ameaças destaca-se das abordagens tradicionais ao oferecer a capacidade de emular e falsificar com precisão os valores de geolocalização esperados, neutralizando eficazmente as tácticas utilizadas pelo malware, melhorando assim a nossa capacidade de proteção contra essas ameaças.
Na amostra fornecida abaixo, podemos observar um malware de delimitação geográfica tentando executar exclusivamente dentro de um país específico. No entanto, a nossa solução inovadora consegue contornar esta restrição, como mencionado anteriormente, emulando os valores de geolocalização desejados, demonstrando a nossa capacidade superior de combater estas ameaças baseadas em geofencing.
Deteção de phishing
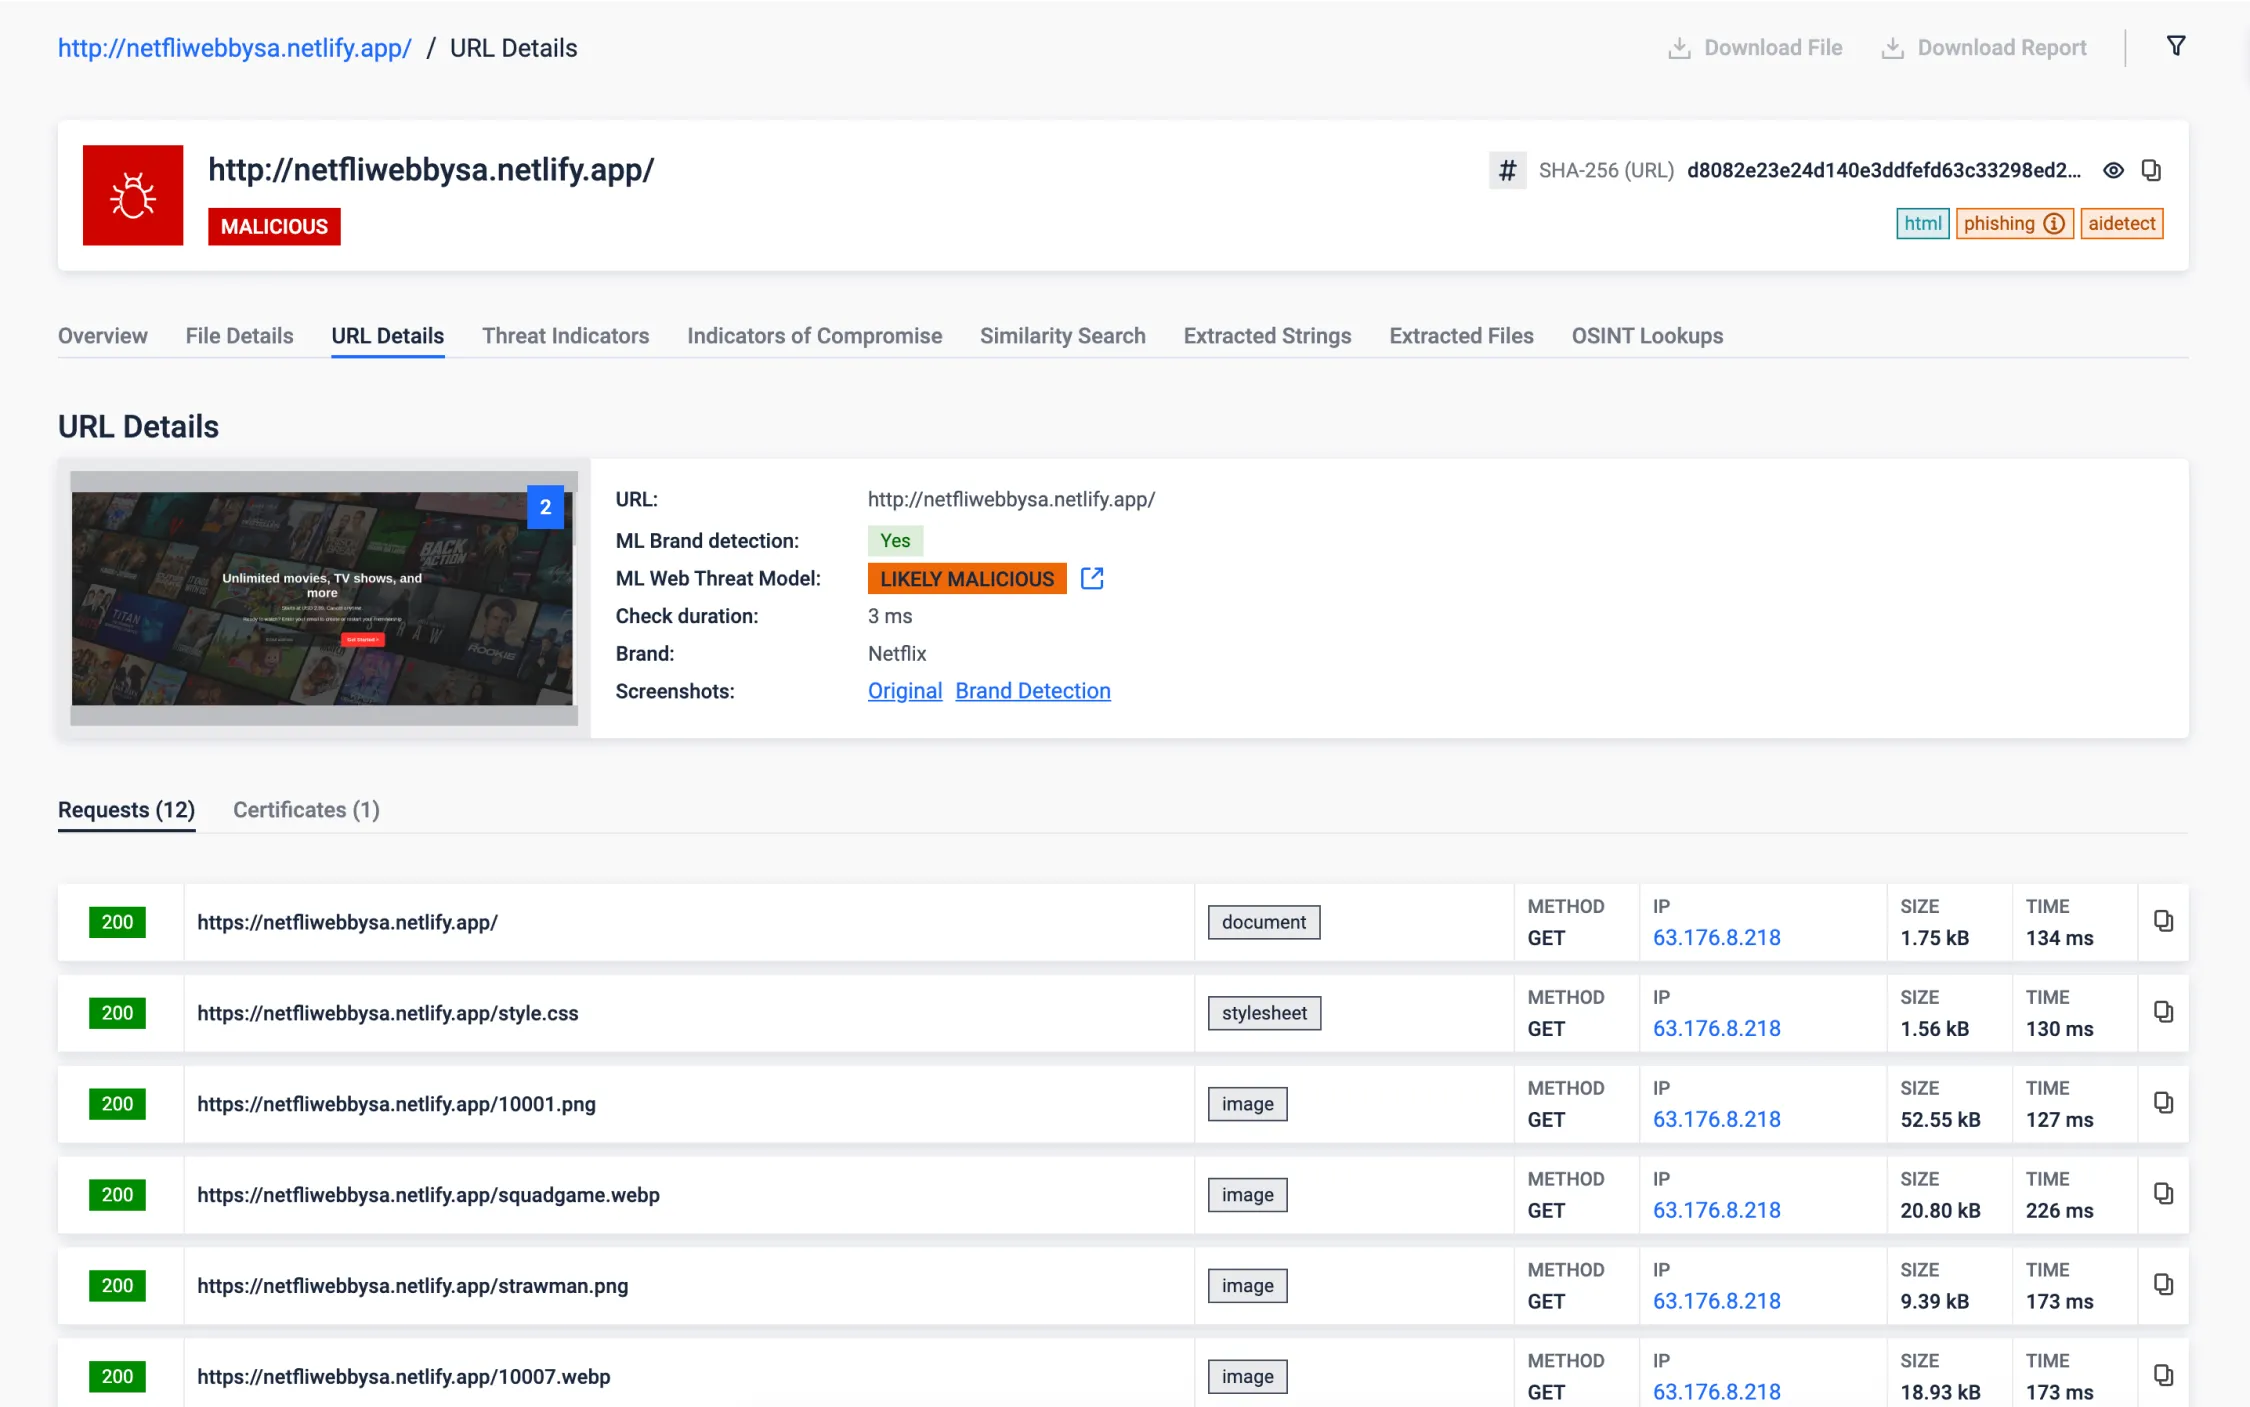
- Detecção de marcas: Ao carregar sites suspeitos e submetê-los ao nosso avançado motor de aprendizagem automática, conseguimos identificar cerca de 300 marcas. No exemplo apresentado abaixo, pode ver um site que se faz passar por uma empresa de streaming conhecida como Netflix. A nossa solução destaca-se na comparação do conteúdo do site com o URL genuíno, identificando rapidamente essas tentativas fraudulentas para proteger os seus ativos digitais e informações pessoais. Saiba mais.
- Análise baseada em IA: Dispomos de uma solução baseada em IA que analisa o tráfego de rede, bem como o conteúdo estrutural e textual da página apresentada. O veredicto resultante do modelo conjunto pode ser consultado na secção «ML Web Threat Model».
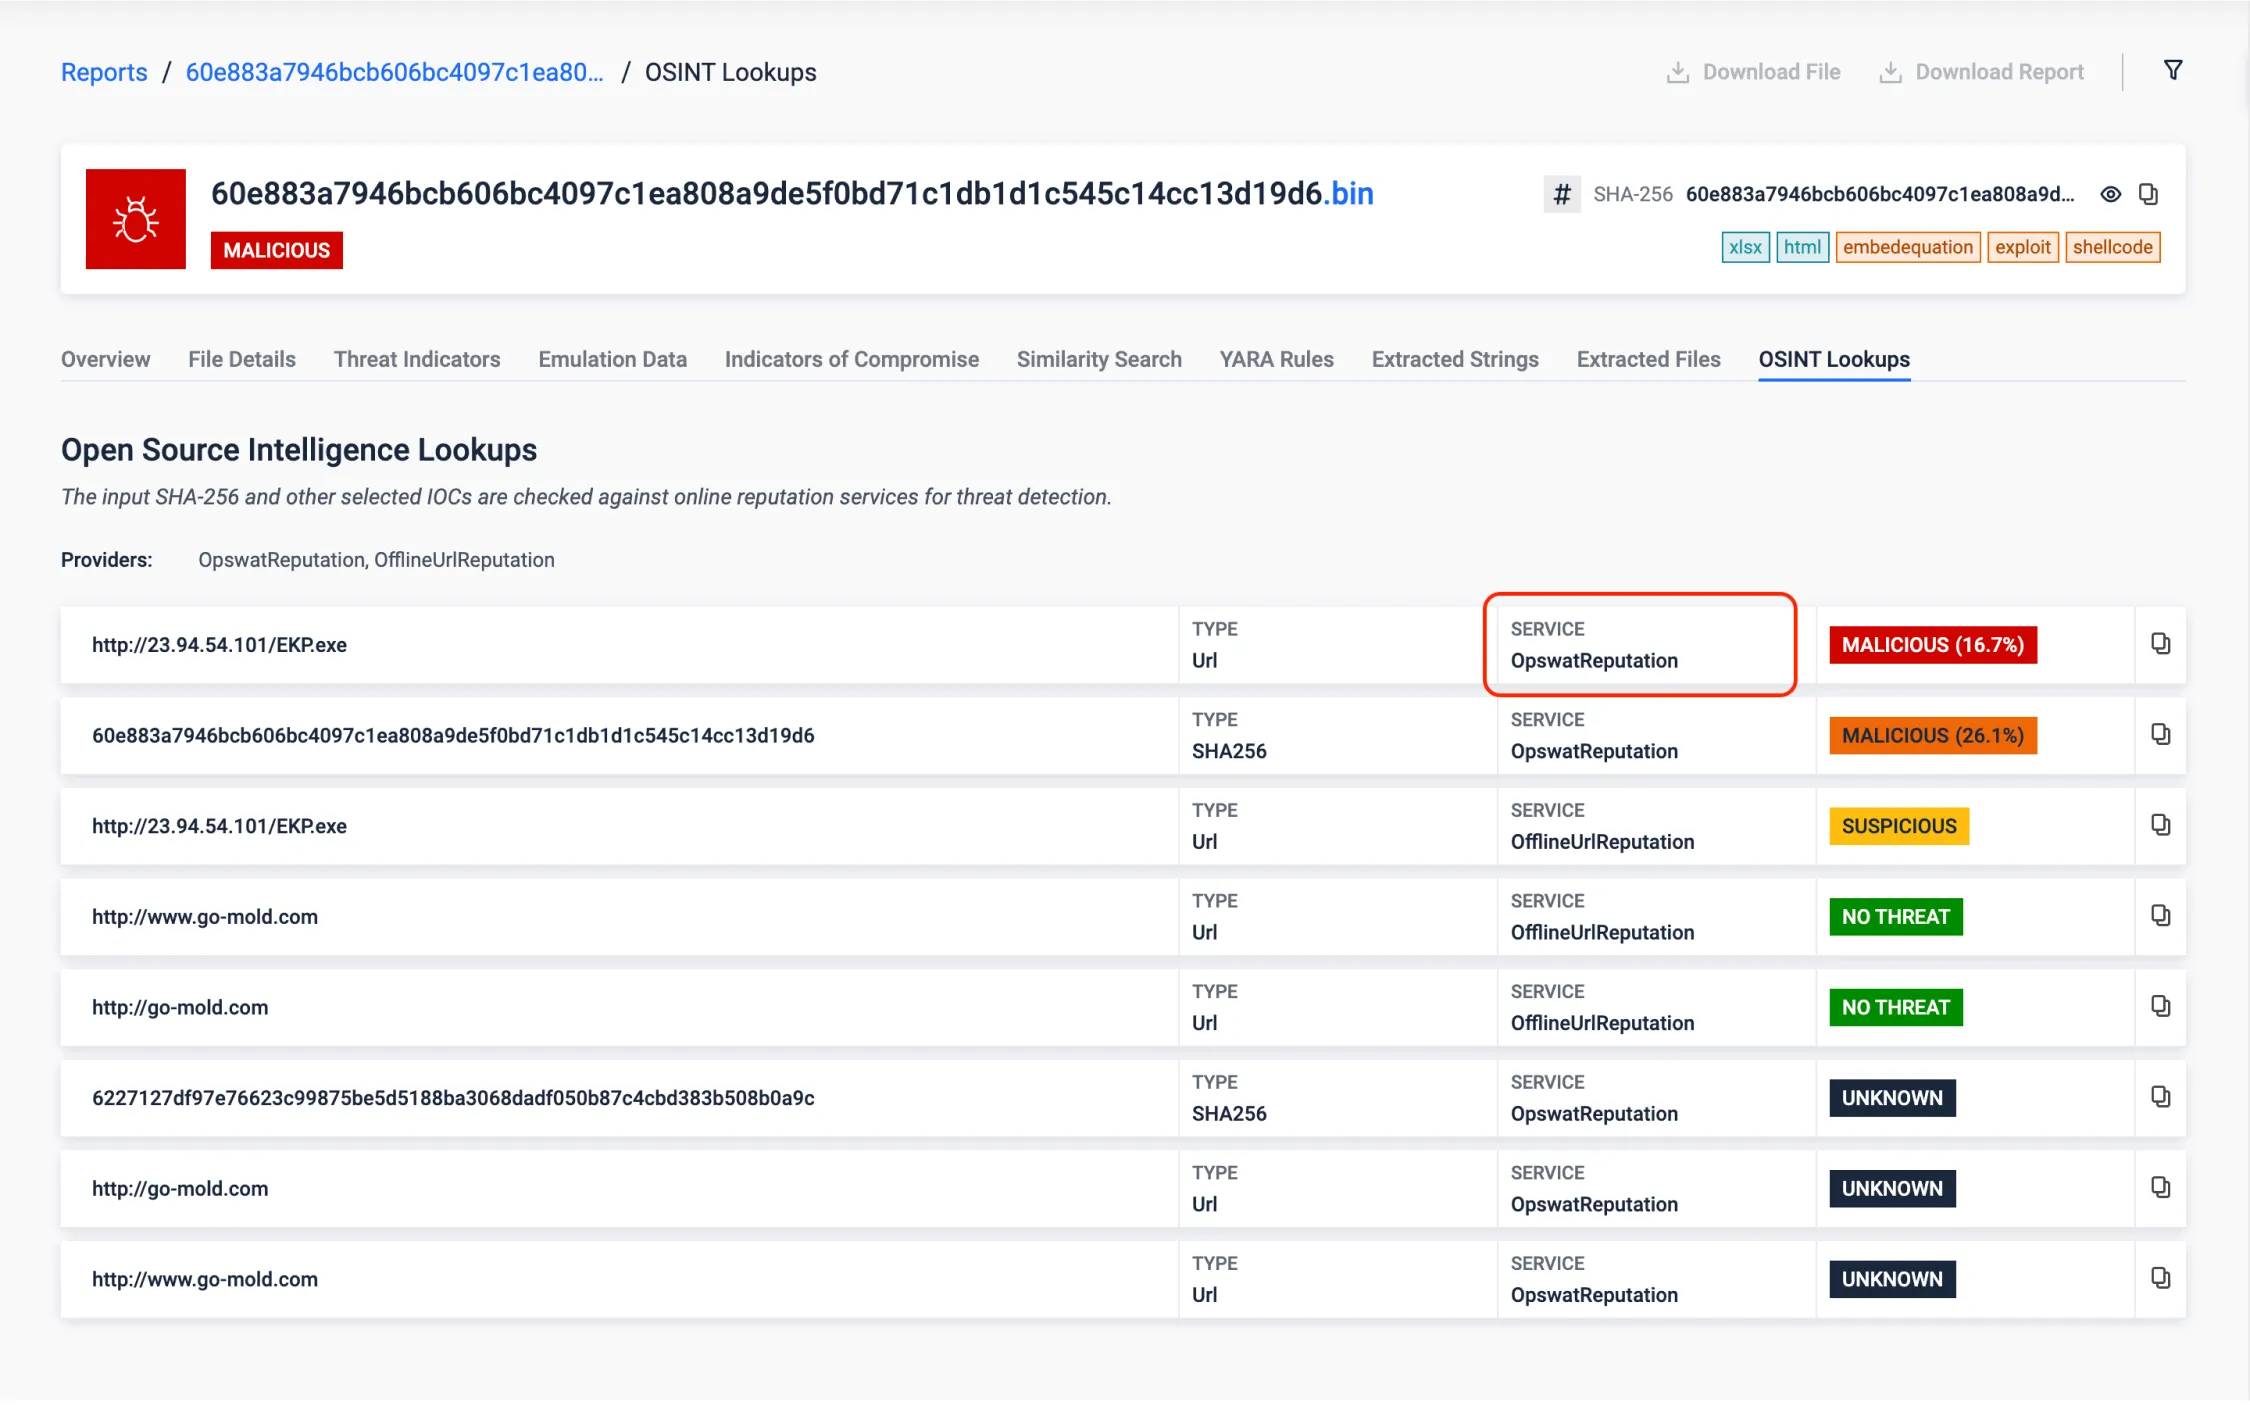
Reputação de URL offline
O modelo de ML do detetor de URL offline fornece uma nova camada de defesa ao detetar eficazmente URLs suspeitos, oferecendo um meio robusto para identificar e mitigar as ameaças colocadas por ligações maliciosas. Aproveita um conjunto de dados que contém centenas de milhares de URLs, meticulosamente rotulados como não ameaçadores ou maliciosos por fornecedores respeitáveis, para avaliar a viabilidade de detetar com precisão URLs suspeitos através de técnicas de aprendizagem automática.
É importante notar que esta funcionalidade é particularmente útil em ambientes com barreiras de ar, onde as pesquisas de reputação online não estão disponíveis.
Extração de configuração de malware de uma amostra empacotada
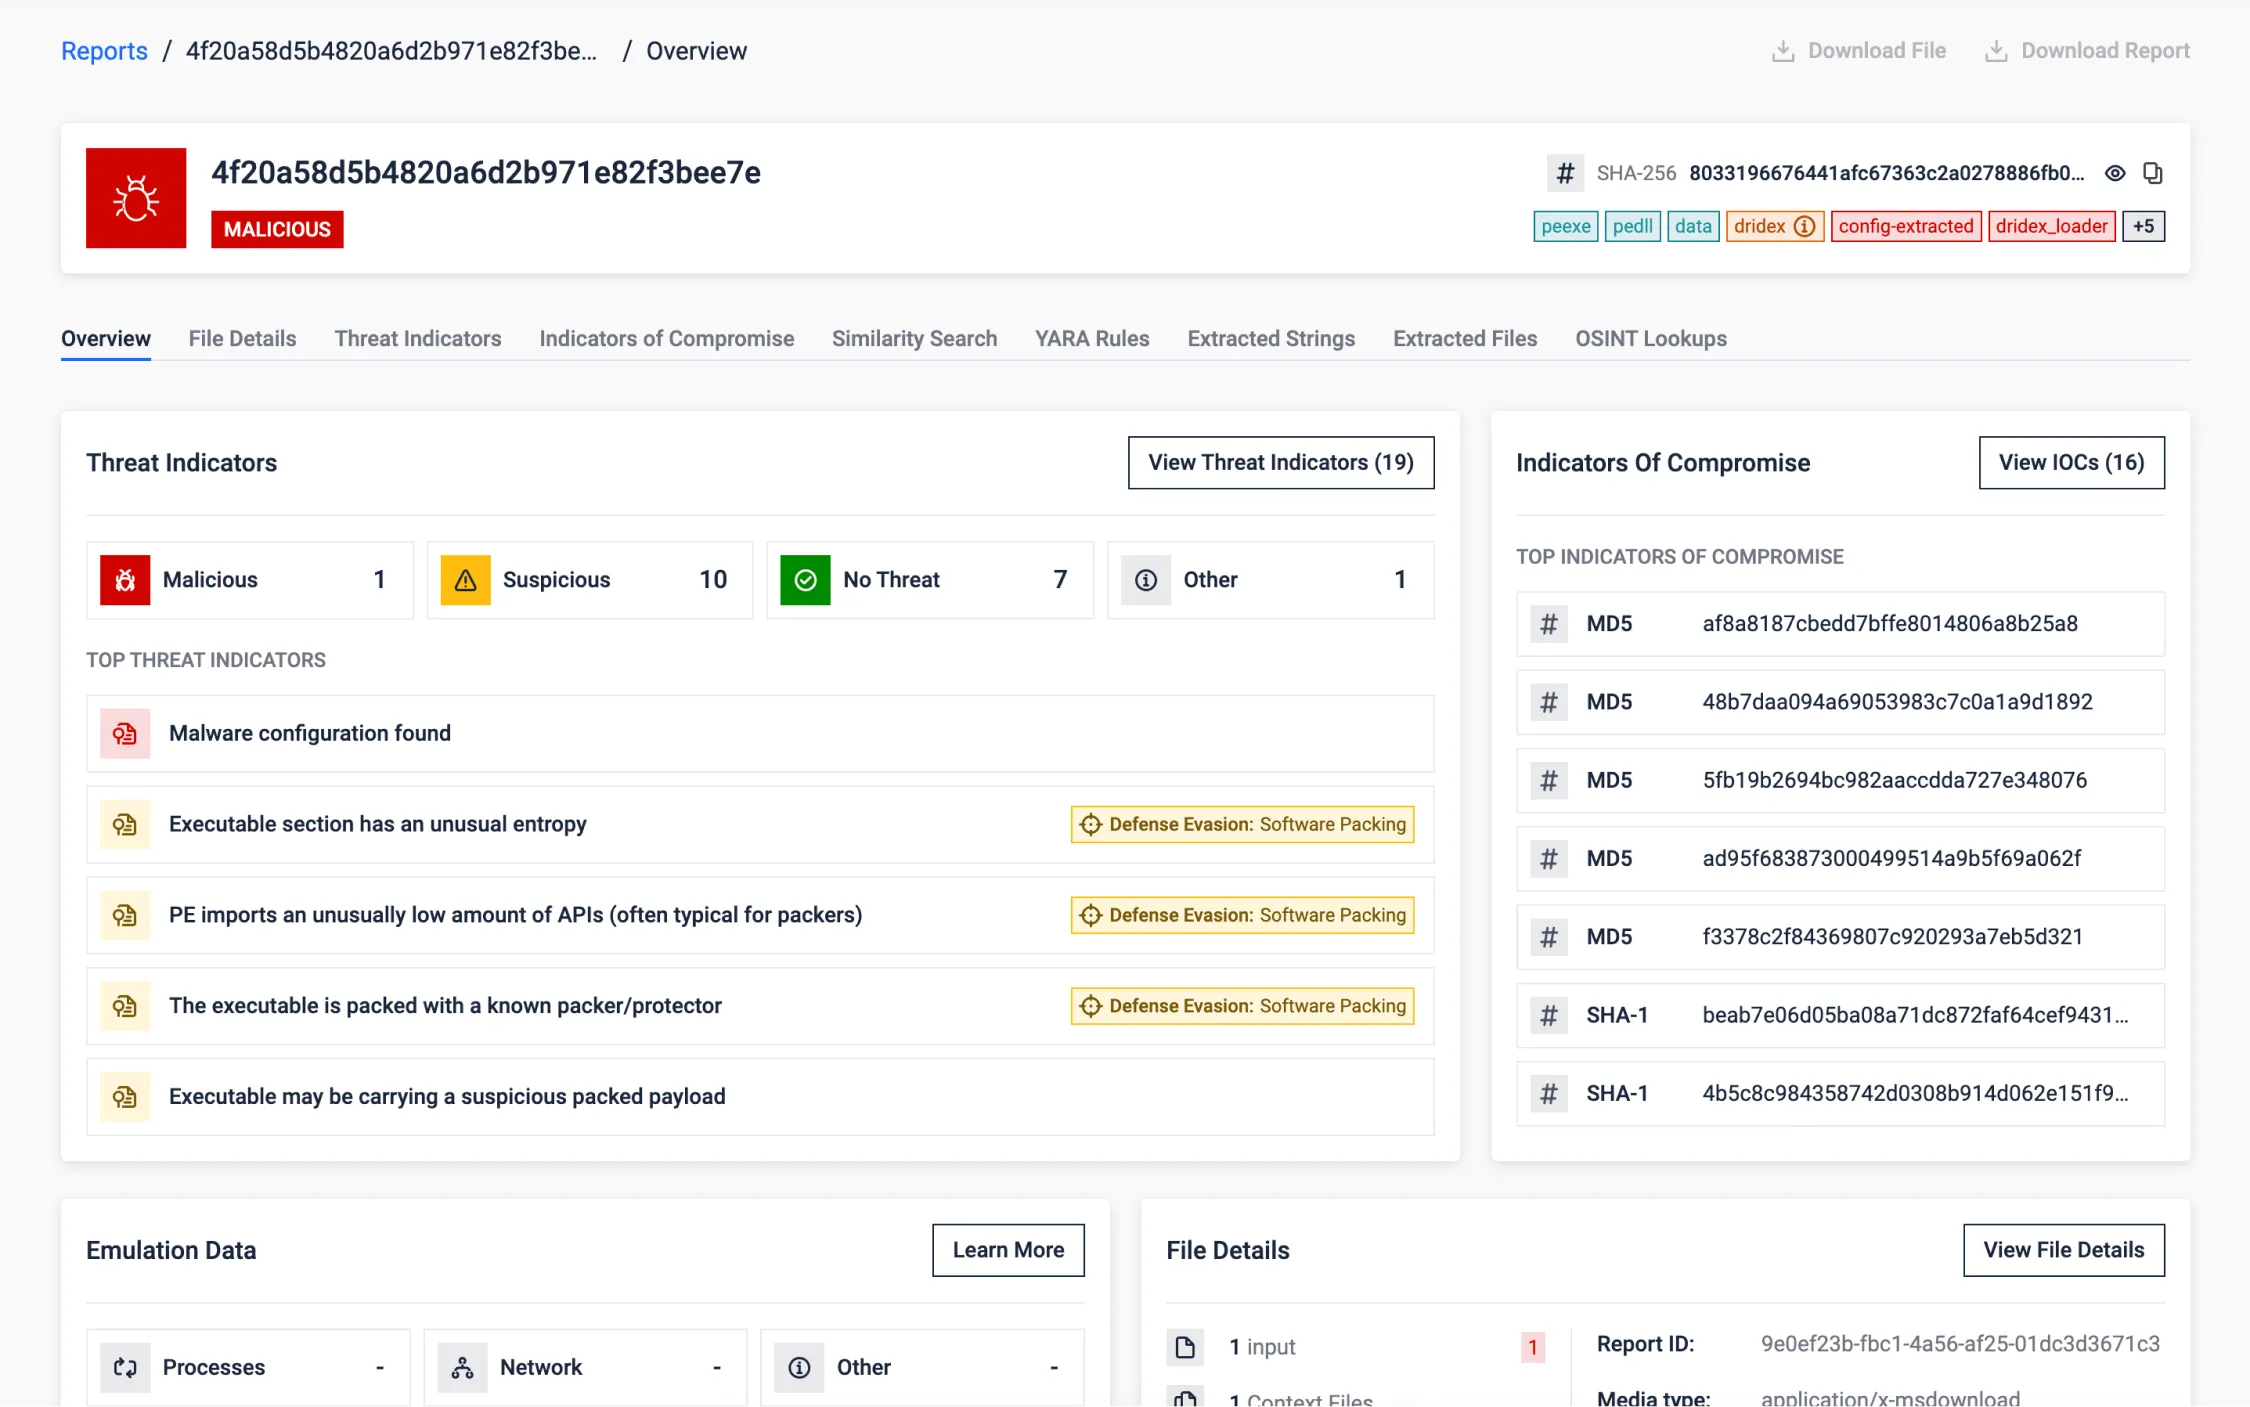
A amostra abaixo revela um malware que foi empacotado usando a técnica de empacotamento UPX. Apesar da sua tentativa de evitar a deteção e as defesas, a nossa análise conseguiu descompactar o payload, expondo a sua verdadeira identidade como um Trojan Dridex. Conseguimos descobrir a configuração do malware, revelando a intenção maliciosa por detrás desta ameaça, extraindo IOCs valiosos.
Pesquisa de semelhanças
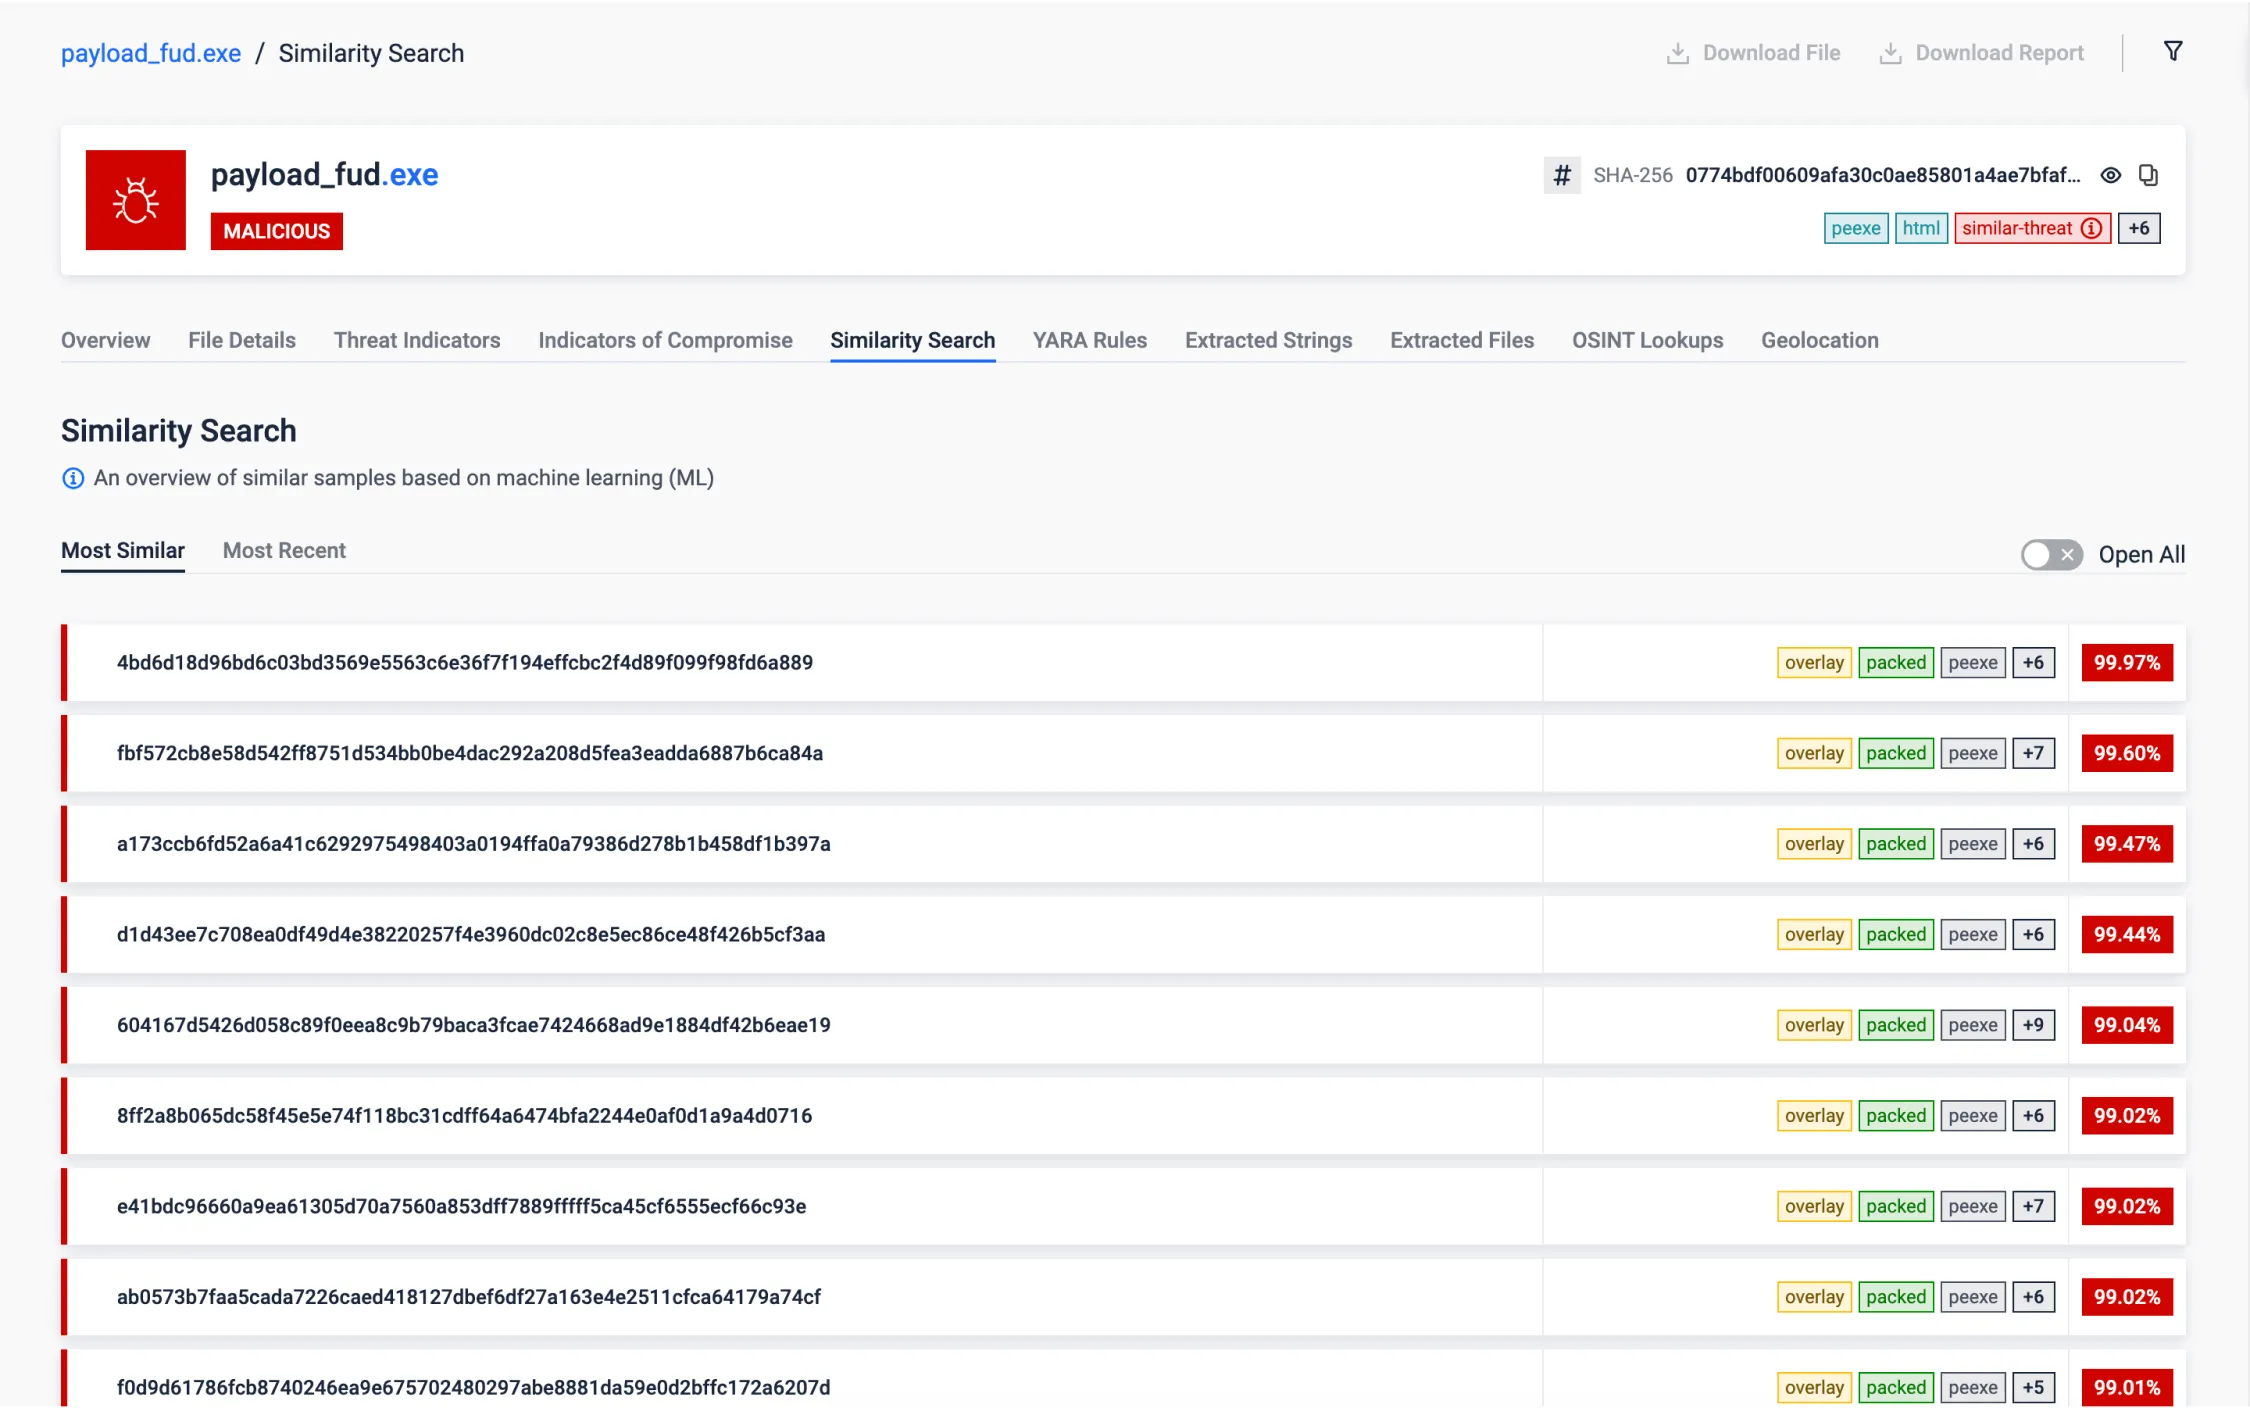
Empregando a funcionalidade Similarity Search, a sandbox detectou um ficheiro notavelmente semelhante a um malware conhecido. Este ficheiro tinha sido previamente marcado como não malicioso, revelando o potencial de falsos negativos nas nossas avaliações de segurança. Esta descoberta permite-nos visar e retificar especificamente estas ameaças negligenciadas.
É importante sublinhar que a Pesquisa de Similaridade é muito valiosa para a pesquisa e caça de ameaças, uma vez que pode ajudar a descobrir amostras da mesma família ou campanha de malware, fornecendo IOCs adicionais ou informações relevantes sobre actividades de ameaças específicas.
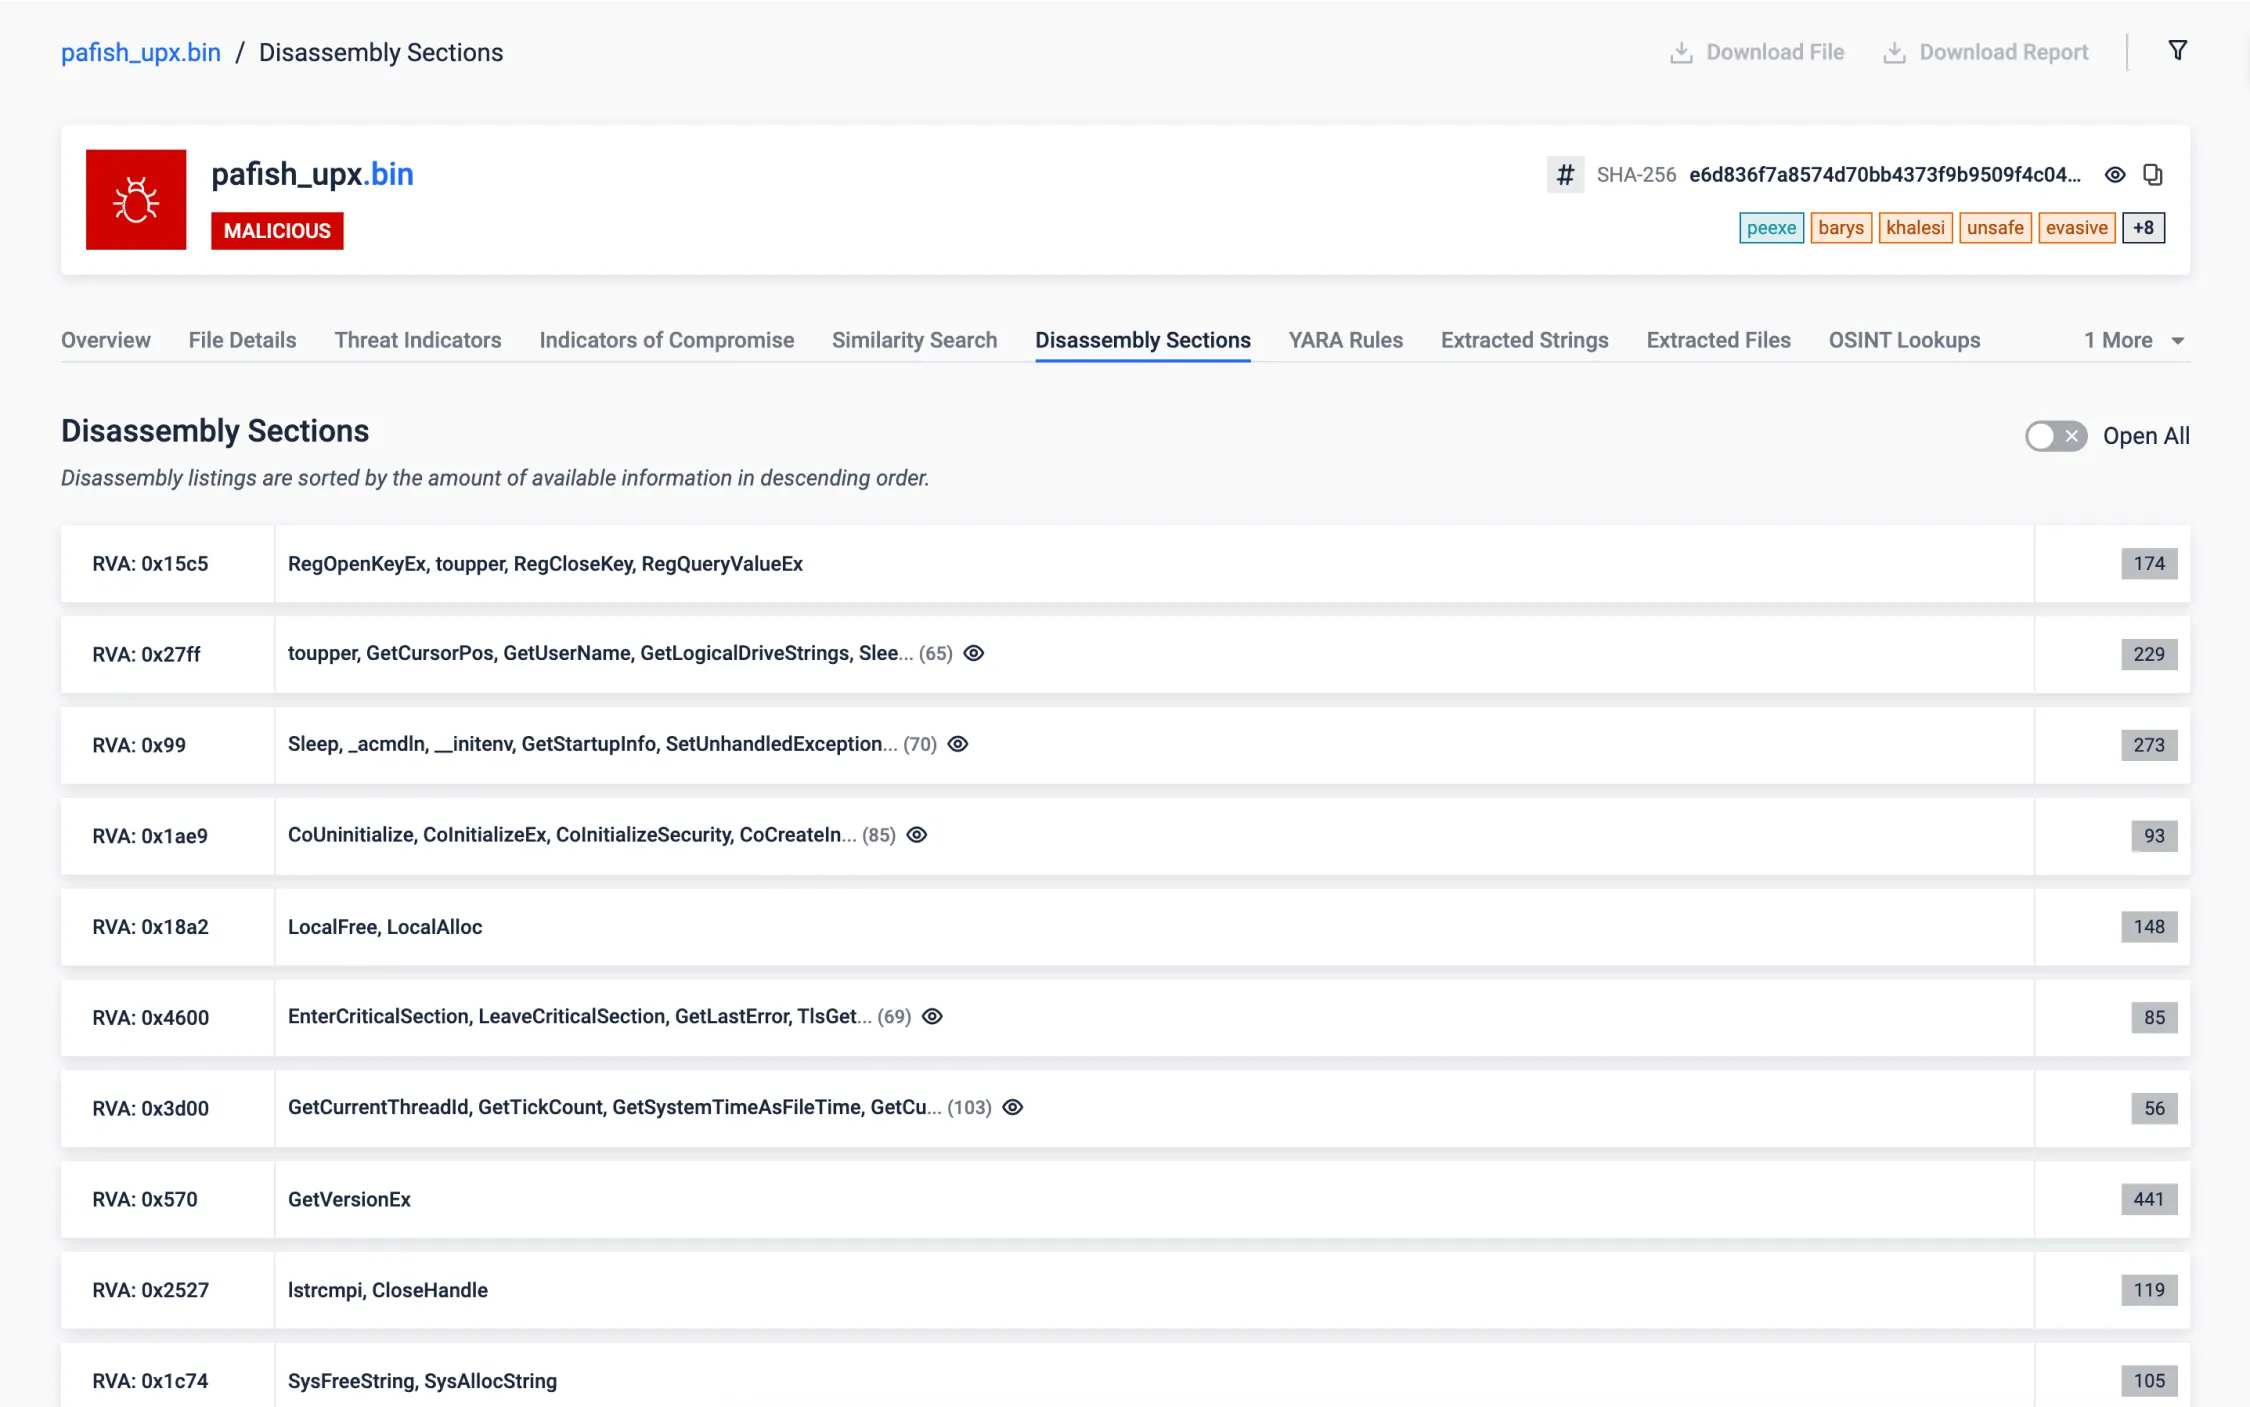
Executável nativo
Our disassembling engine revealed intriguing findings within the target sample. Surprisingly, this sample monitors the system time using the uncommon <rdtsc> instruction and accesses an internal, undocumented structure in Windows, commonly used for different malicious tricks. These unusual actions raise questions about its purpose and underscore the need for further investigation to assess potential risks to the system.
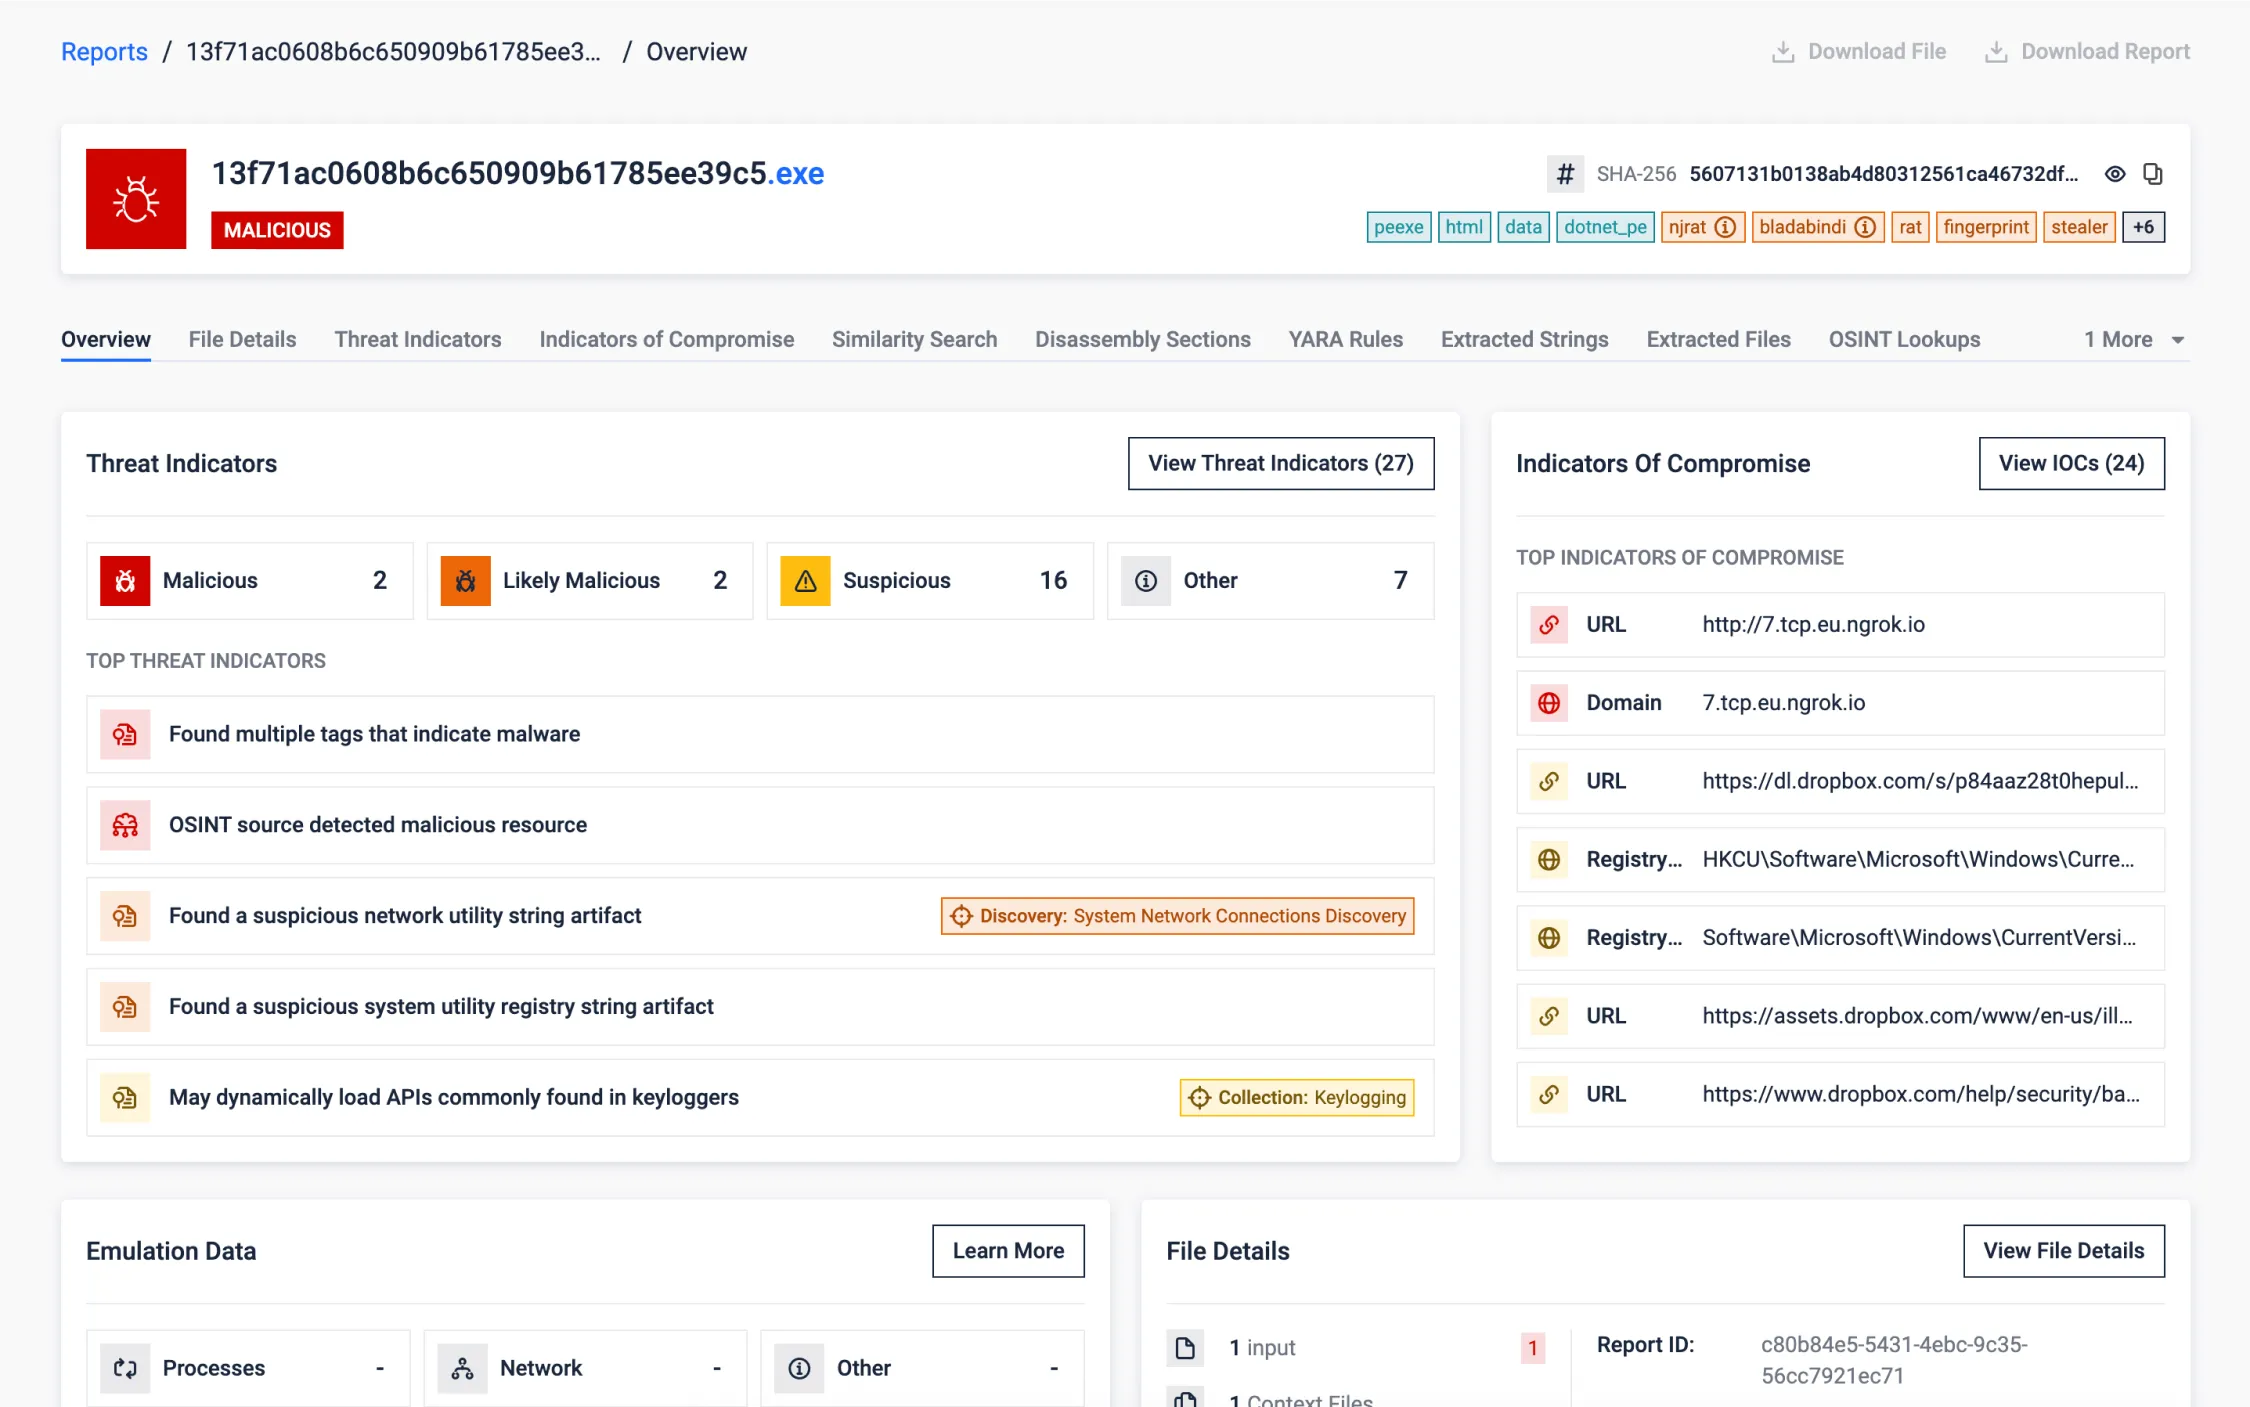
Executável .NET
A amostra em análise foi criada utilizando a estrutura .NET. Embora nos abstenhamos de apresentar o CIL real, o nosso processo de descompilação extrai e apresenta informações dignas de nota, incluindo cadeias de caracteres, artefactos de registo e chamadas API .
Além disso, analisamos os metadados do .NET para identificar funções e recursos específicos do .NET. Esse processo permite extrair informações detalhadas sobre o assembly, como métodos, classes e recursos incorporados, o que é fundamental para analisar o comportamento e a estrutura dos aplicativos .NET.
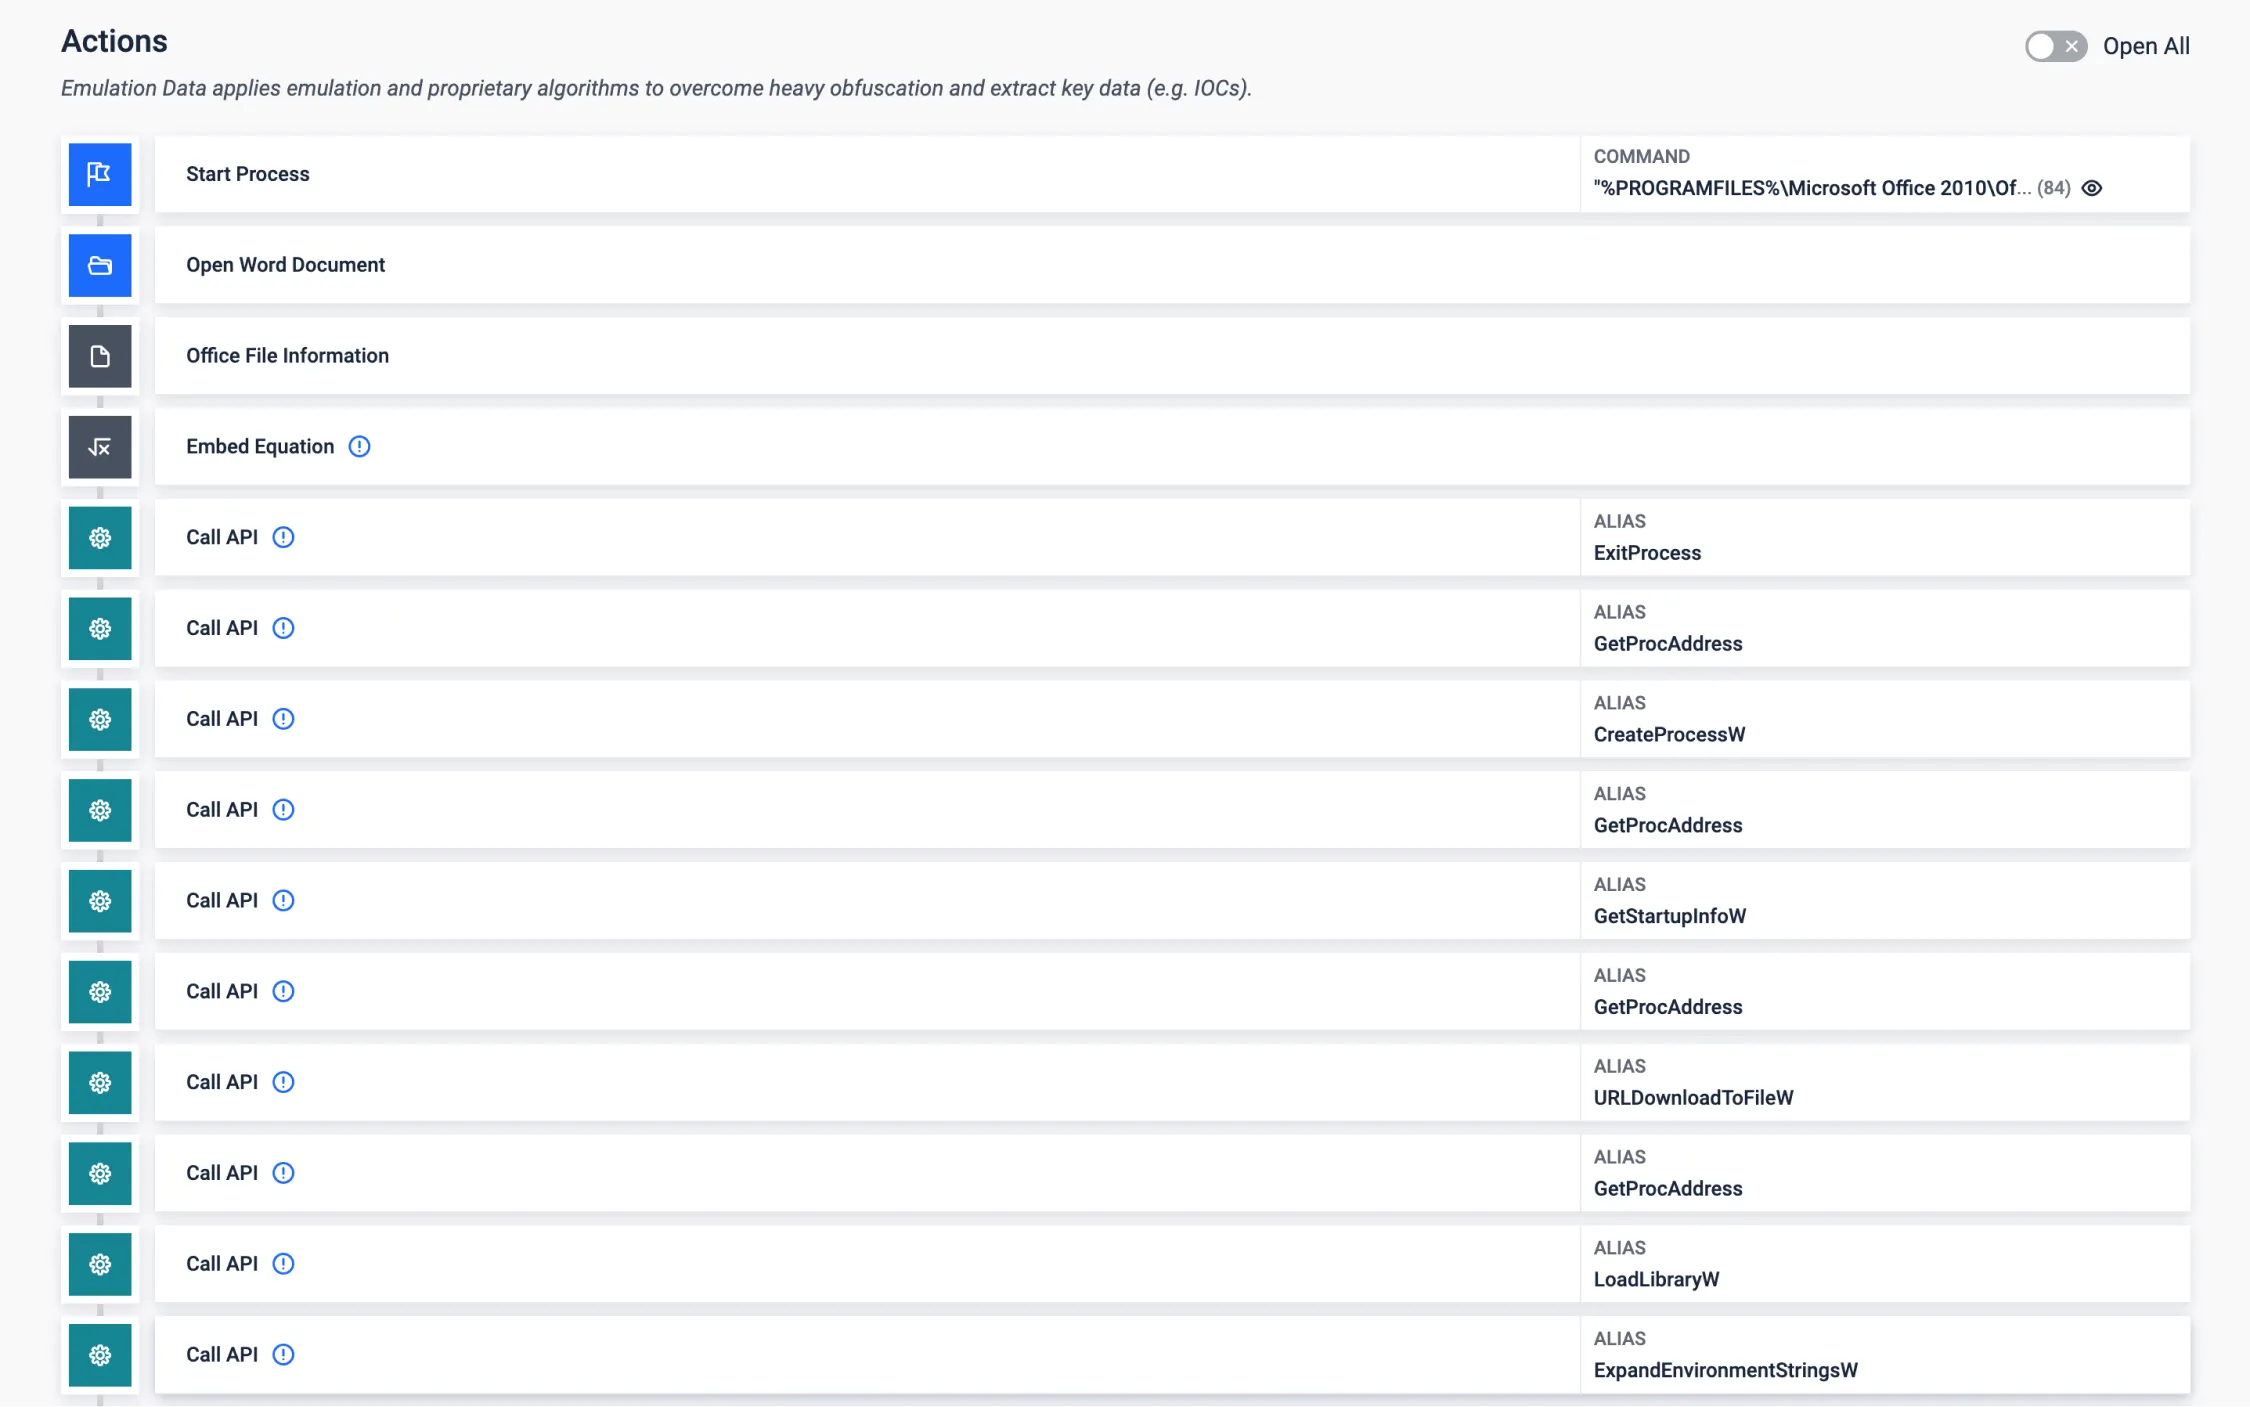
Emulação de código de barras
Muitos exploits de aplicações trazem o seu payload final em formato binário bruto (shellcode), o que pode ser um obstáculo ao analisar o payload. Com a nossa emulação de shellcode, podemos descobrir e analisar o comportamento do payload final, neste exemplo para uma vulnerabilidade do Office amplamente aproveitada no editor de equações. Assim, abrimos a porta para a recolha dos IOCs relevantes.
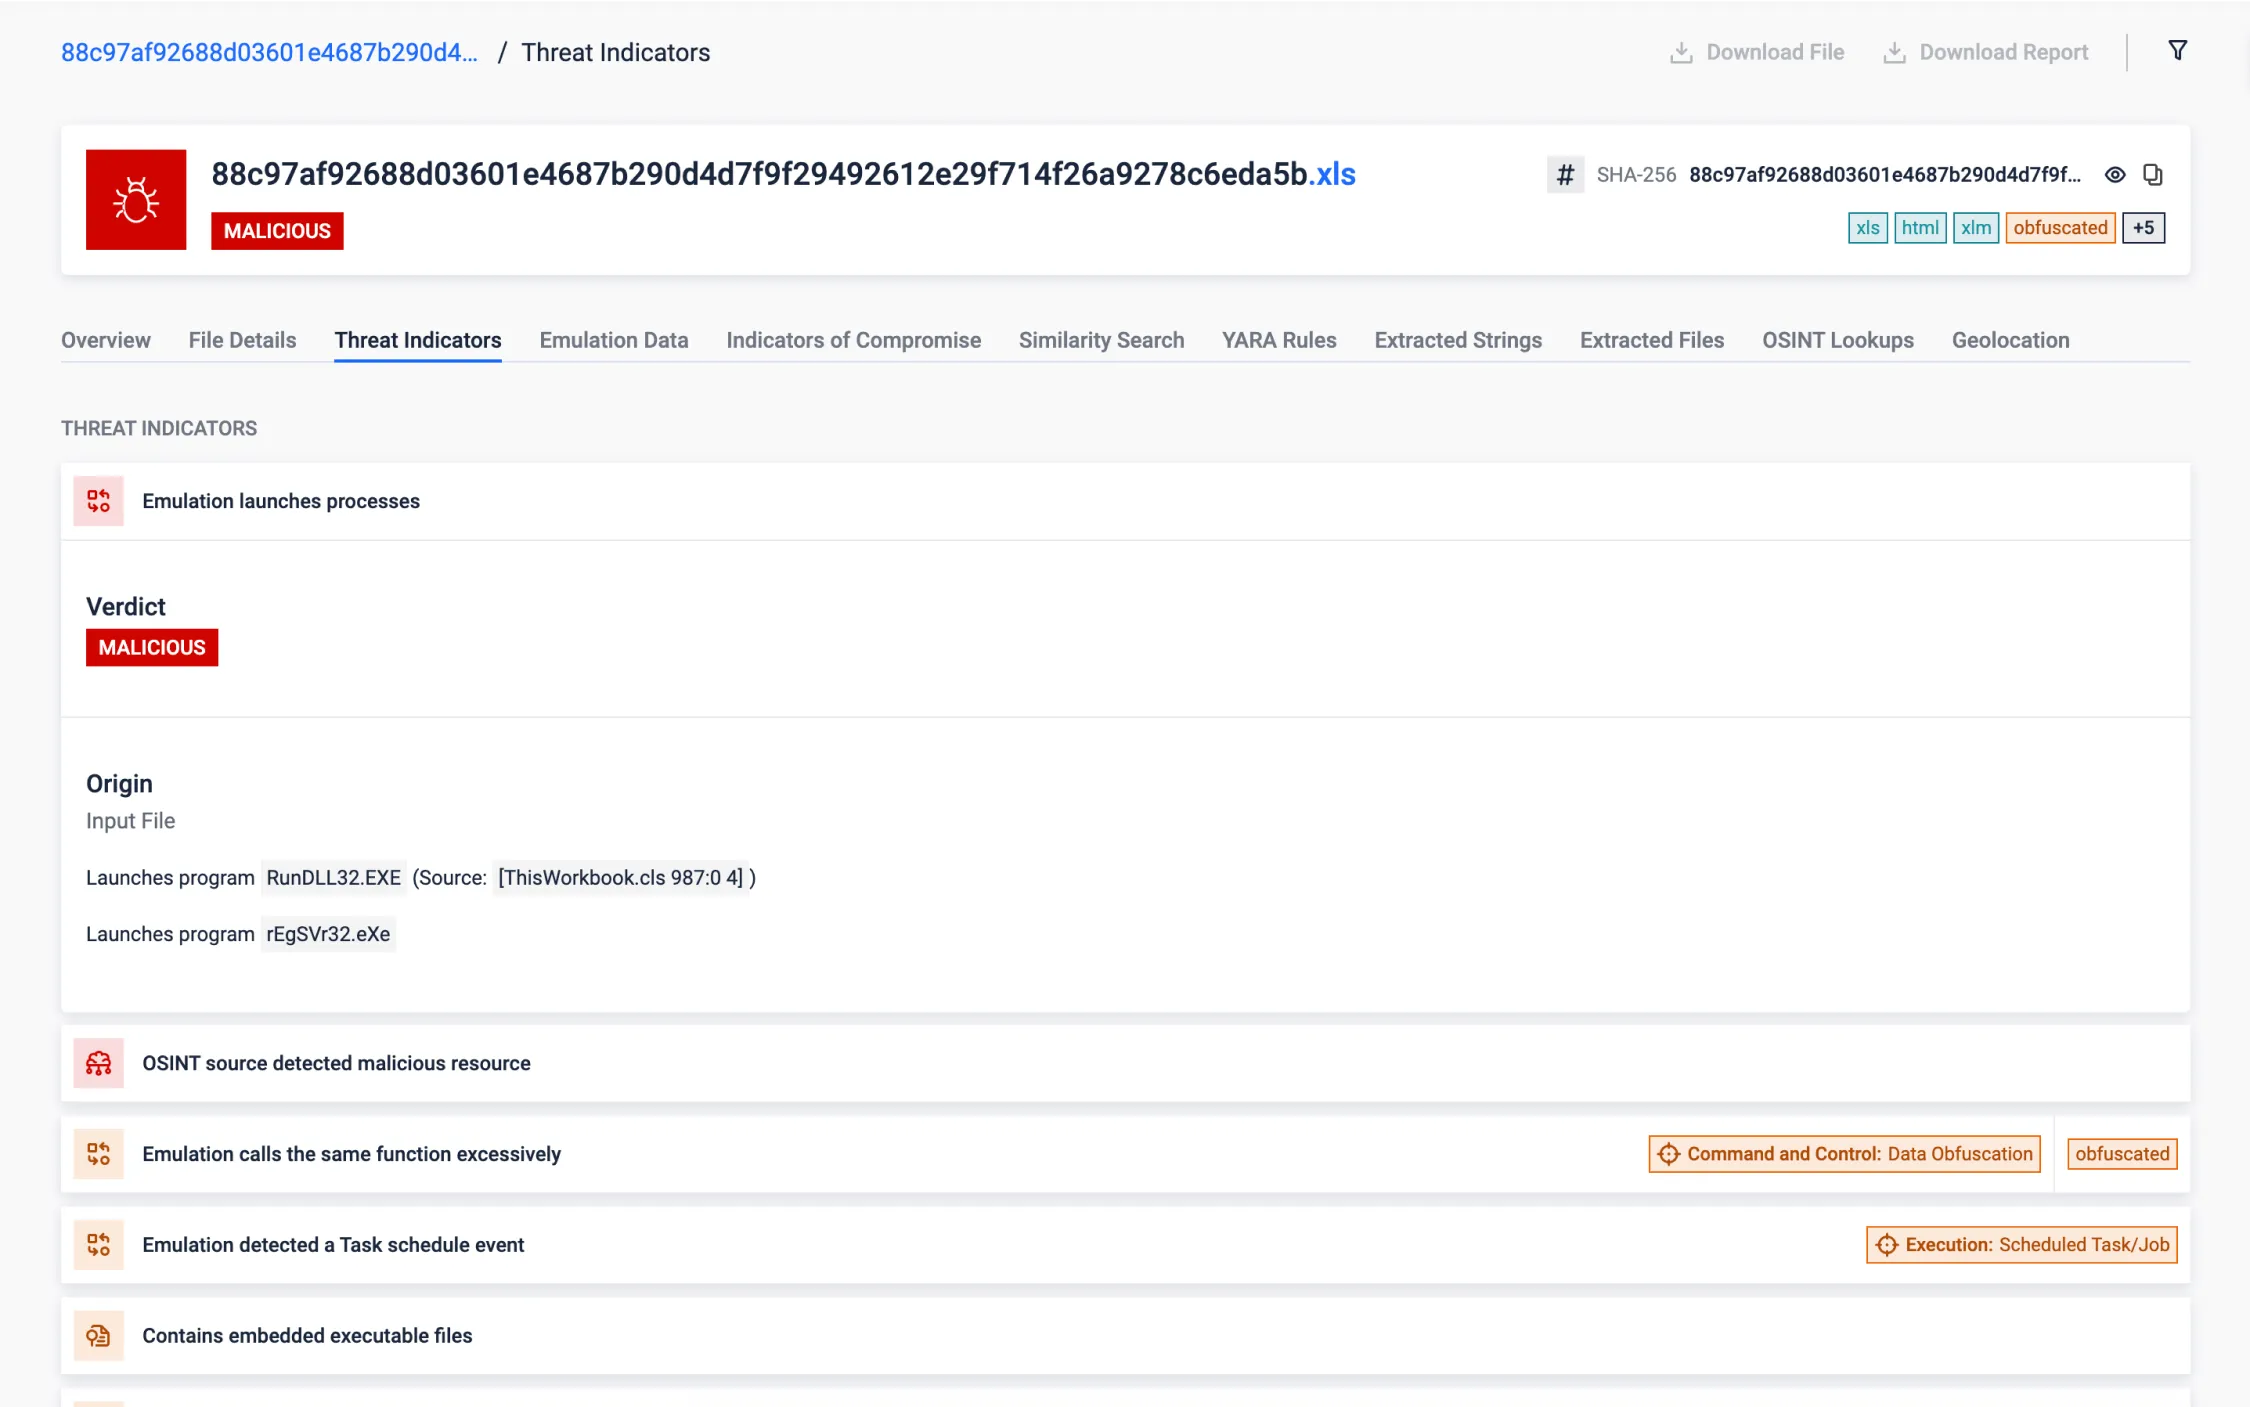
Macro VBA altamente ofuscada
As macros VBA ofuscadas representam um desafio significativo para a obtenção de um tempo de resposta razoável para as ameaças activas. Este código pouco claro torna a análise e a compreensão das ameaças uma tarefa altamente complexa que exige muito tempo e esforço. A nossa tecnologia de ponta de emulação de VBA consegue ultrapassar estes desafios e fornece uma análise exaustiva da macro VBA ofuscada, juntamente com informações claras sobre a sua funcionalidade em segundos.
A amostra analisada é um documento Excel com código VBA altamente ofuscado que descarrega e executa um ficheiro .NET DLL, juntamente com um ficheiro LNK responsável por continuar a cadeia de execução do malware. Após a emulação VBA, MetaDefender identifica os processos iniciados e a principal função de desofuscação, extrai automaticamente as cadeias ofuscadas e guarda os ficheiros lançados (anteriormente codificados e encriptados no código VBA). Isto mostra rapidamente o principal objetivo do malware e dá-nos a possibilidade de uma análise mais aprofundada desta ameaça.
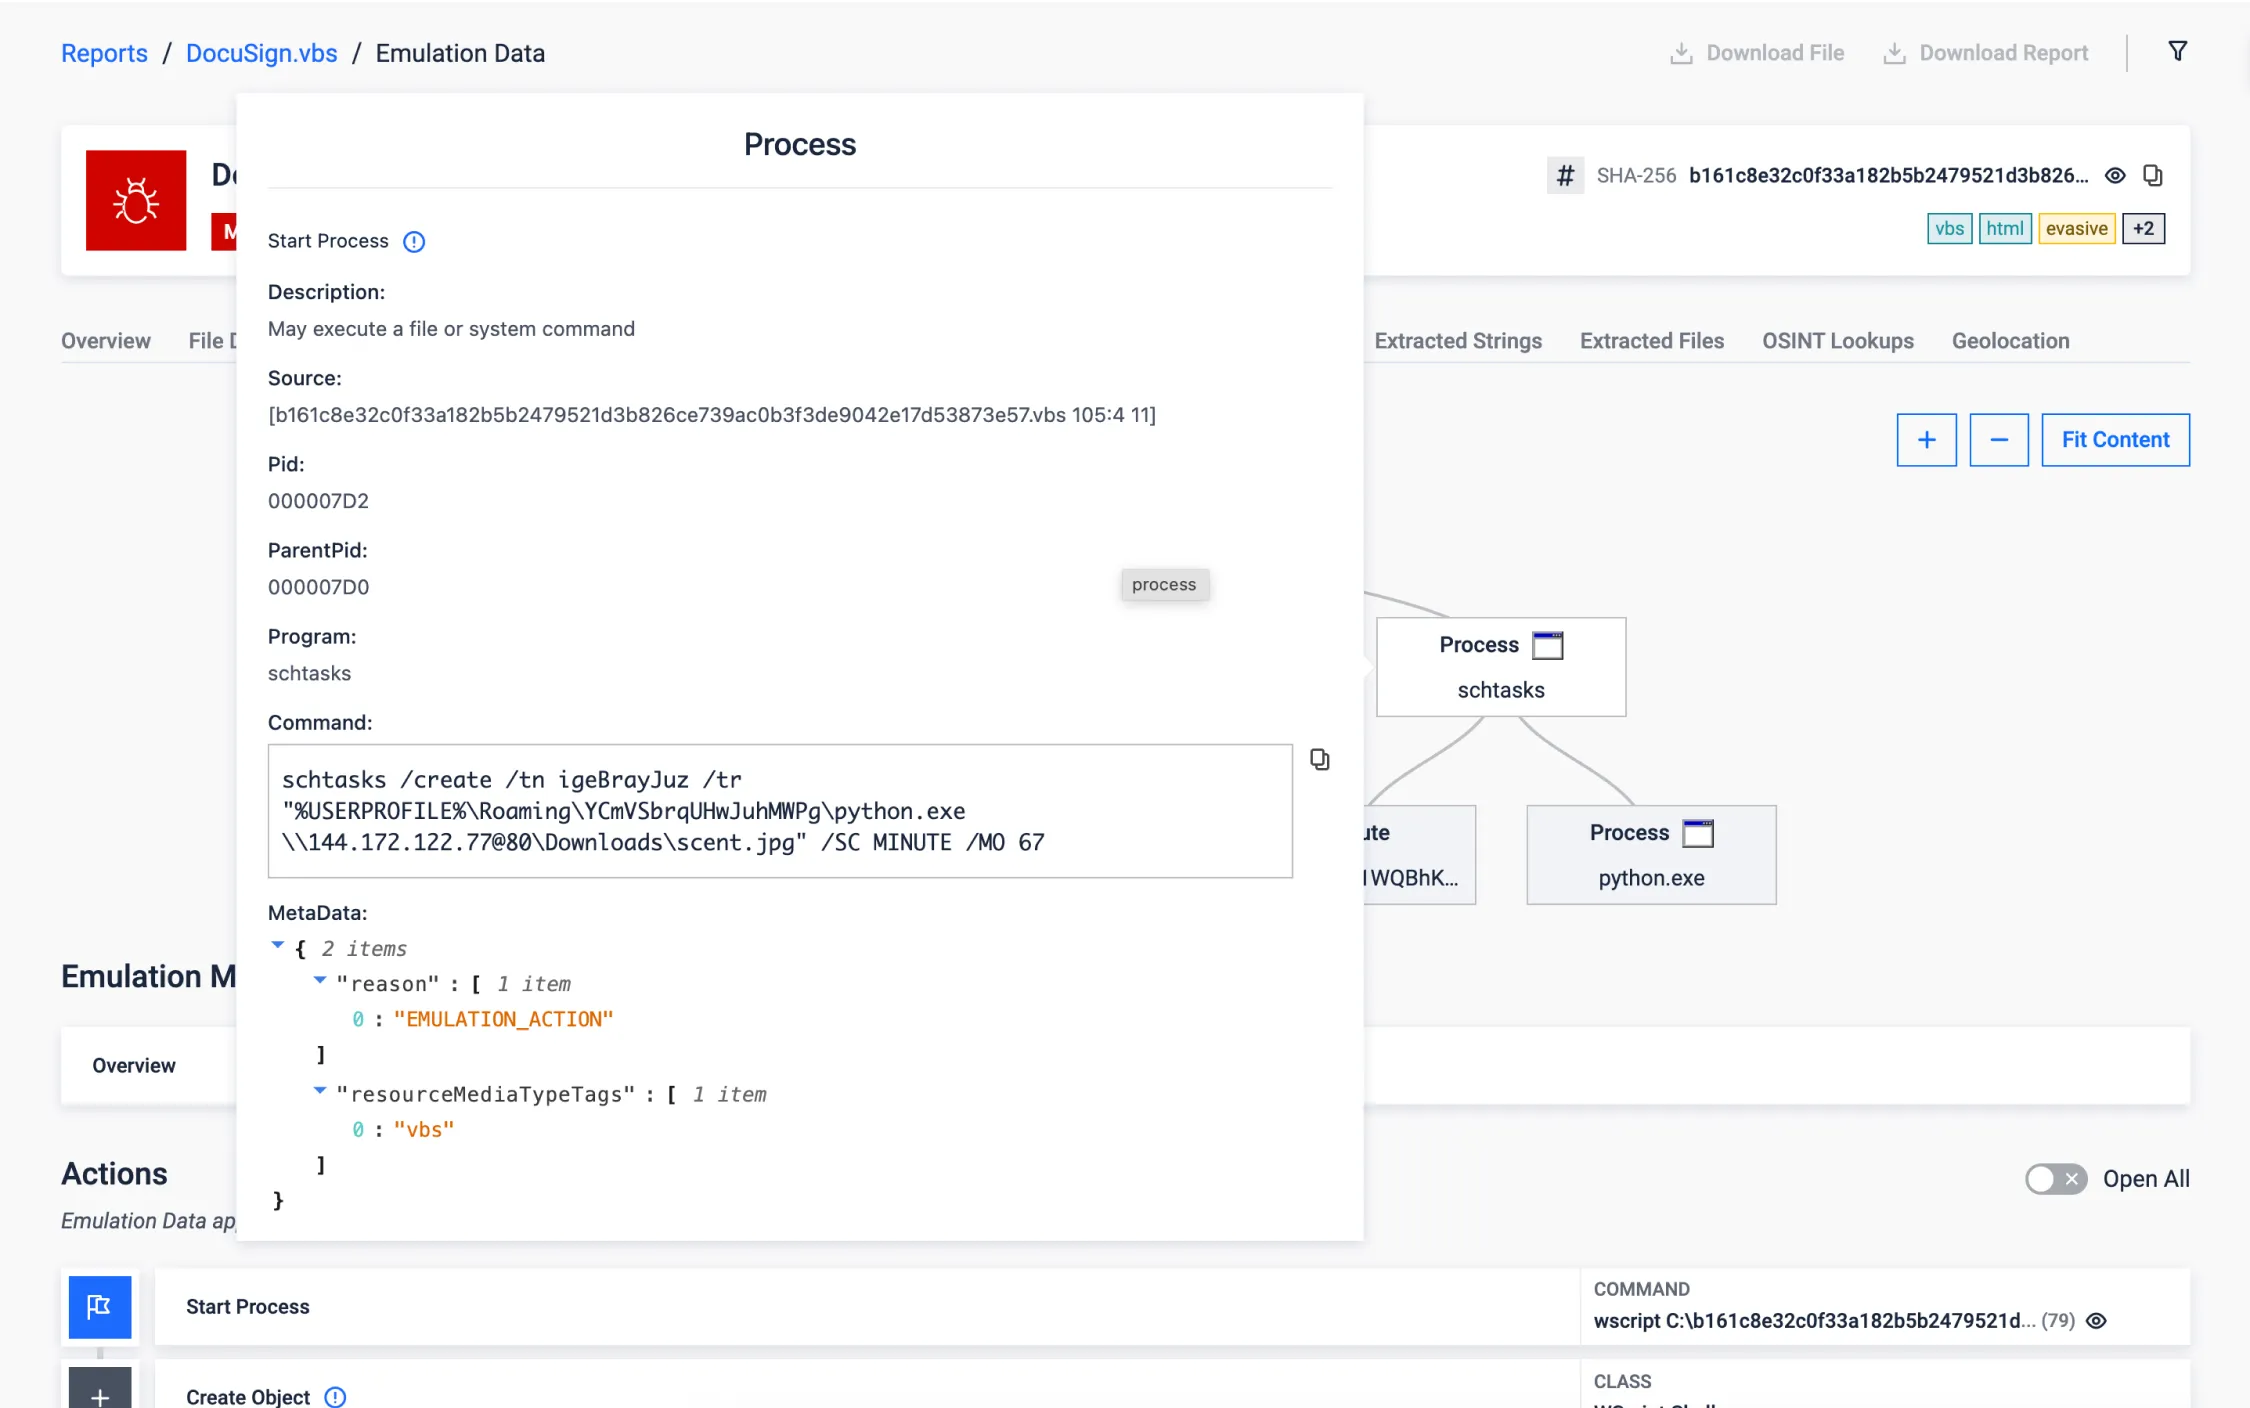
Sandbox Evasão através do Programador de Tarefas
A utilização do Agendador de Tarefas do Windows para executar cargas maliciosas mais tarde é uma técnica furtiva para contornar os ambientes de caixa de areia vistos em ameaças recentes. Explora o atraso na execução para contornar eficazmente a curta janela de análise típica das caixas de areia.
A amostra seguinte é um VBScript ofuscado que descarrega o payload malicioso e cria uma tarefa agendada para o executar 67 minutos mais tarde. As sandboxes tradicionais mantêm a execução durante apenas alguns minutos e o comportamento malicioso nunca seria exposto. Por outro lado, o nosso emulador de VBScript é capaz de detetar e ultrapassar esta técnica de evasão (T1497), adaptando o ambiente de execução para continuar a análise e obtendo o relatório completo em 12 segundos.
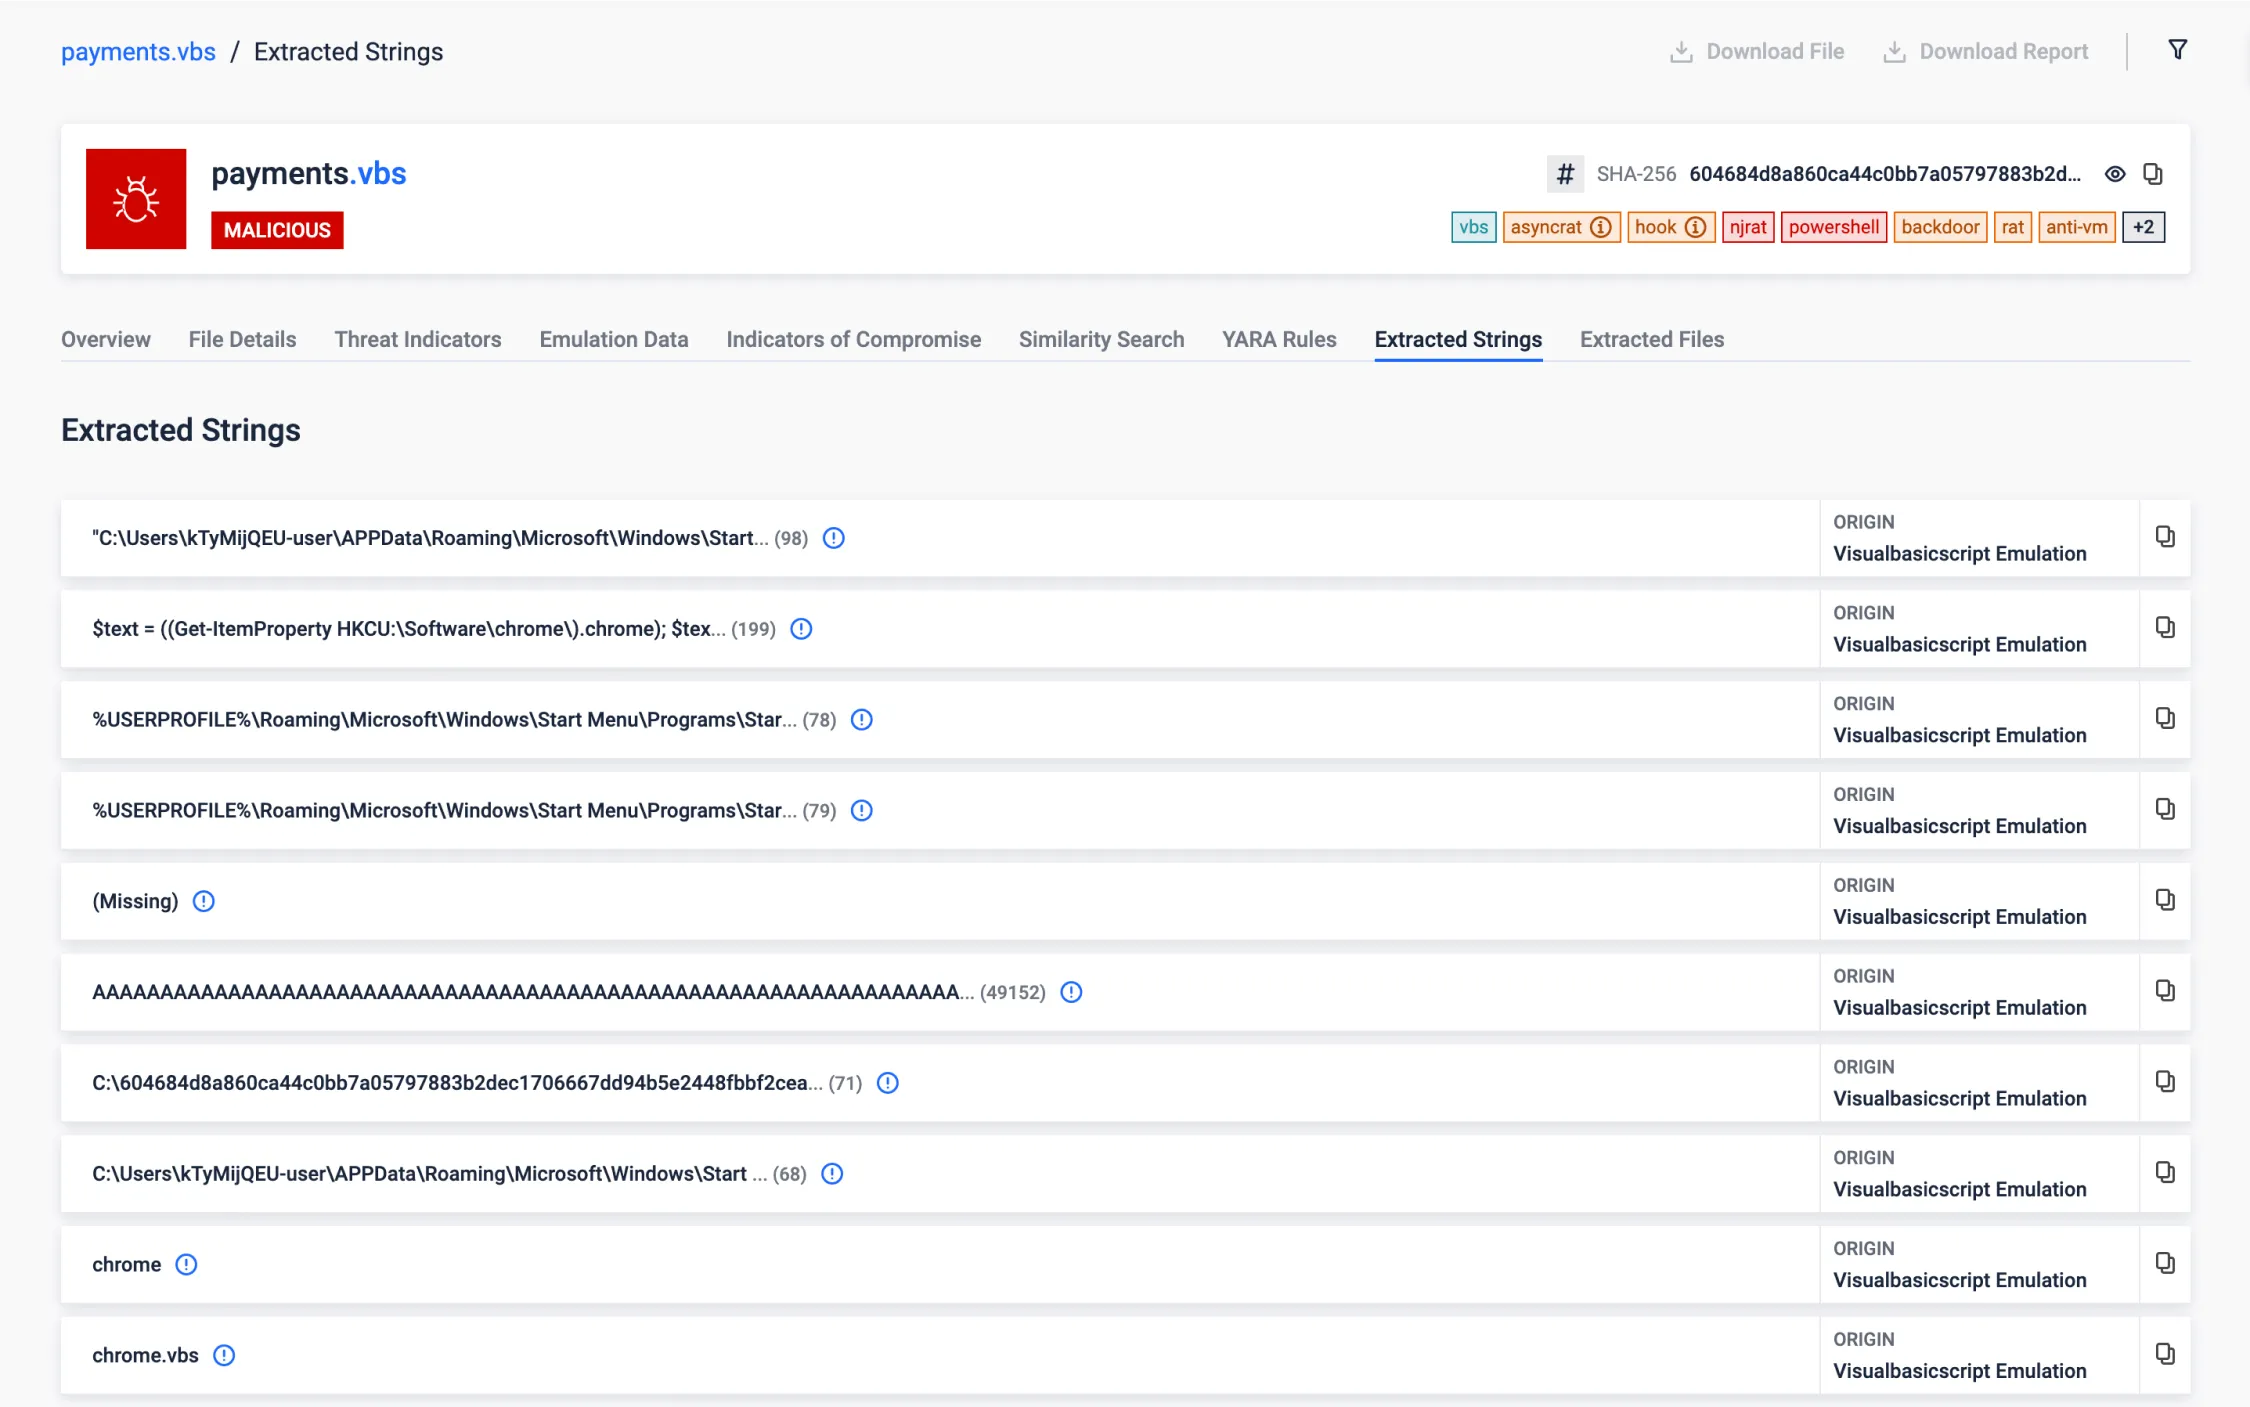
Reflexão .NET
NET Reflection é um recurso poderoso fornecido pelo .NET framework que permite que os programas inspecionem e manipulem a estrutura e o comportamento de um arquivo .NET em tempo de execução. Permite o exame de assemblies, módulos e tipos, bem como a capacidade de criar dinamicamente instâncias de tipos, invocar métodos e aceder a campos e propriedades.
O malware pode utilizar a reflexão para carregar e executar dinamicamente código de assemblies que não são referenciados no momento da compilação, permitindo ir buscar cargas úteis adicionais a servidores remotos (ou escondidas no ficheiro atual) e executá-las sem as escrever no disco, reduzindo o risco de deteção.
Neste caso, podemos ver como o VBScript analisado carrega e executa um assembly .NET na memória diretamente a partir de bytes armazenados num registo do Windows.
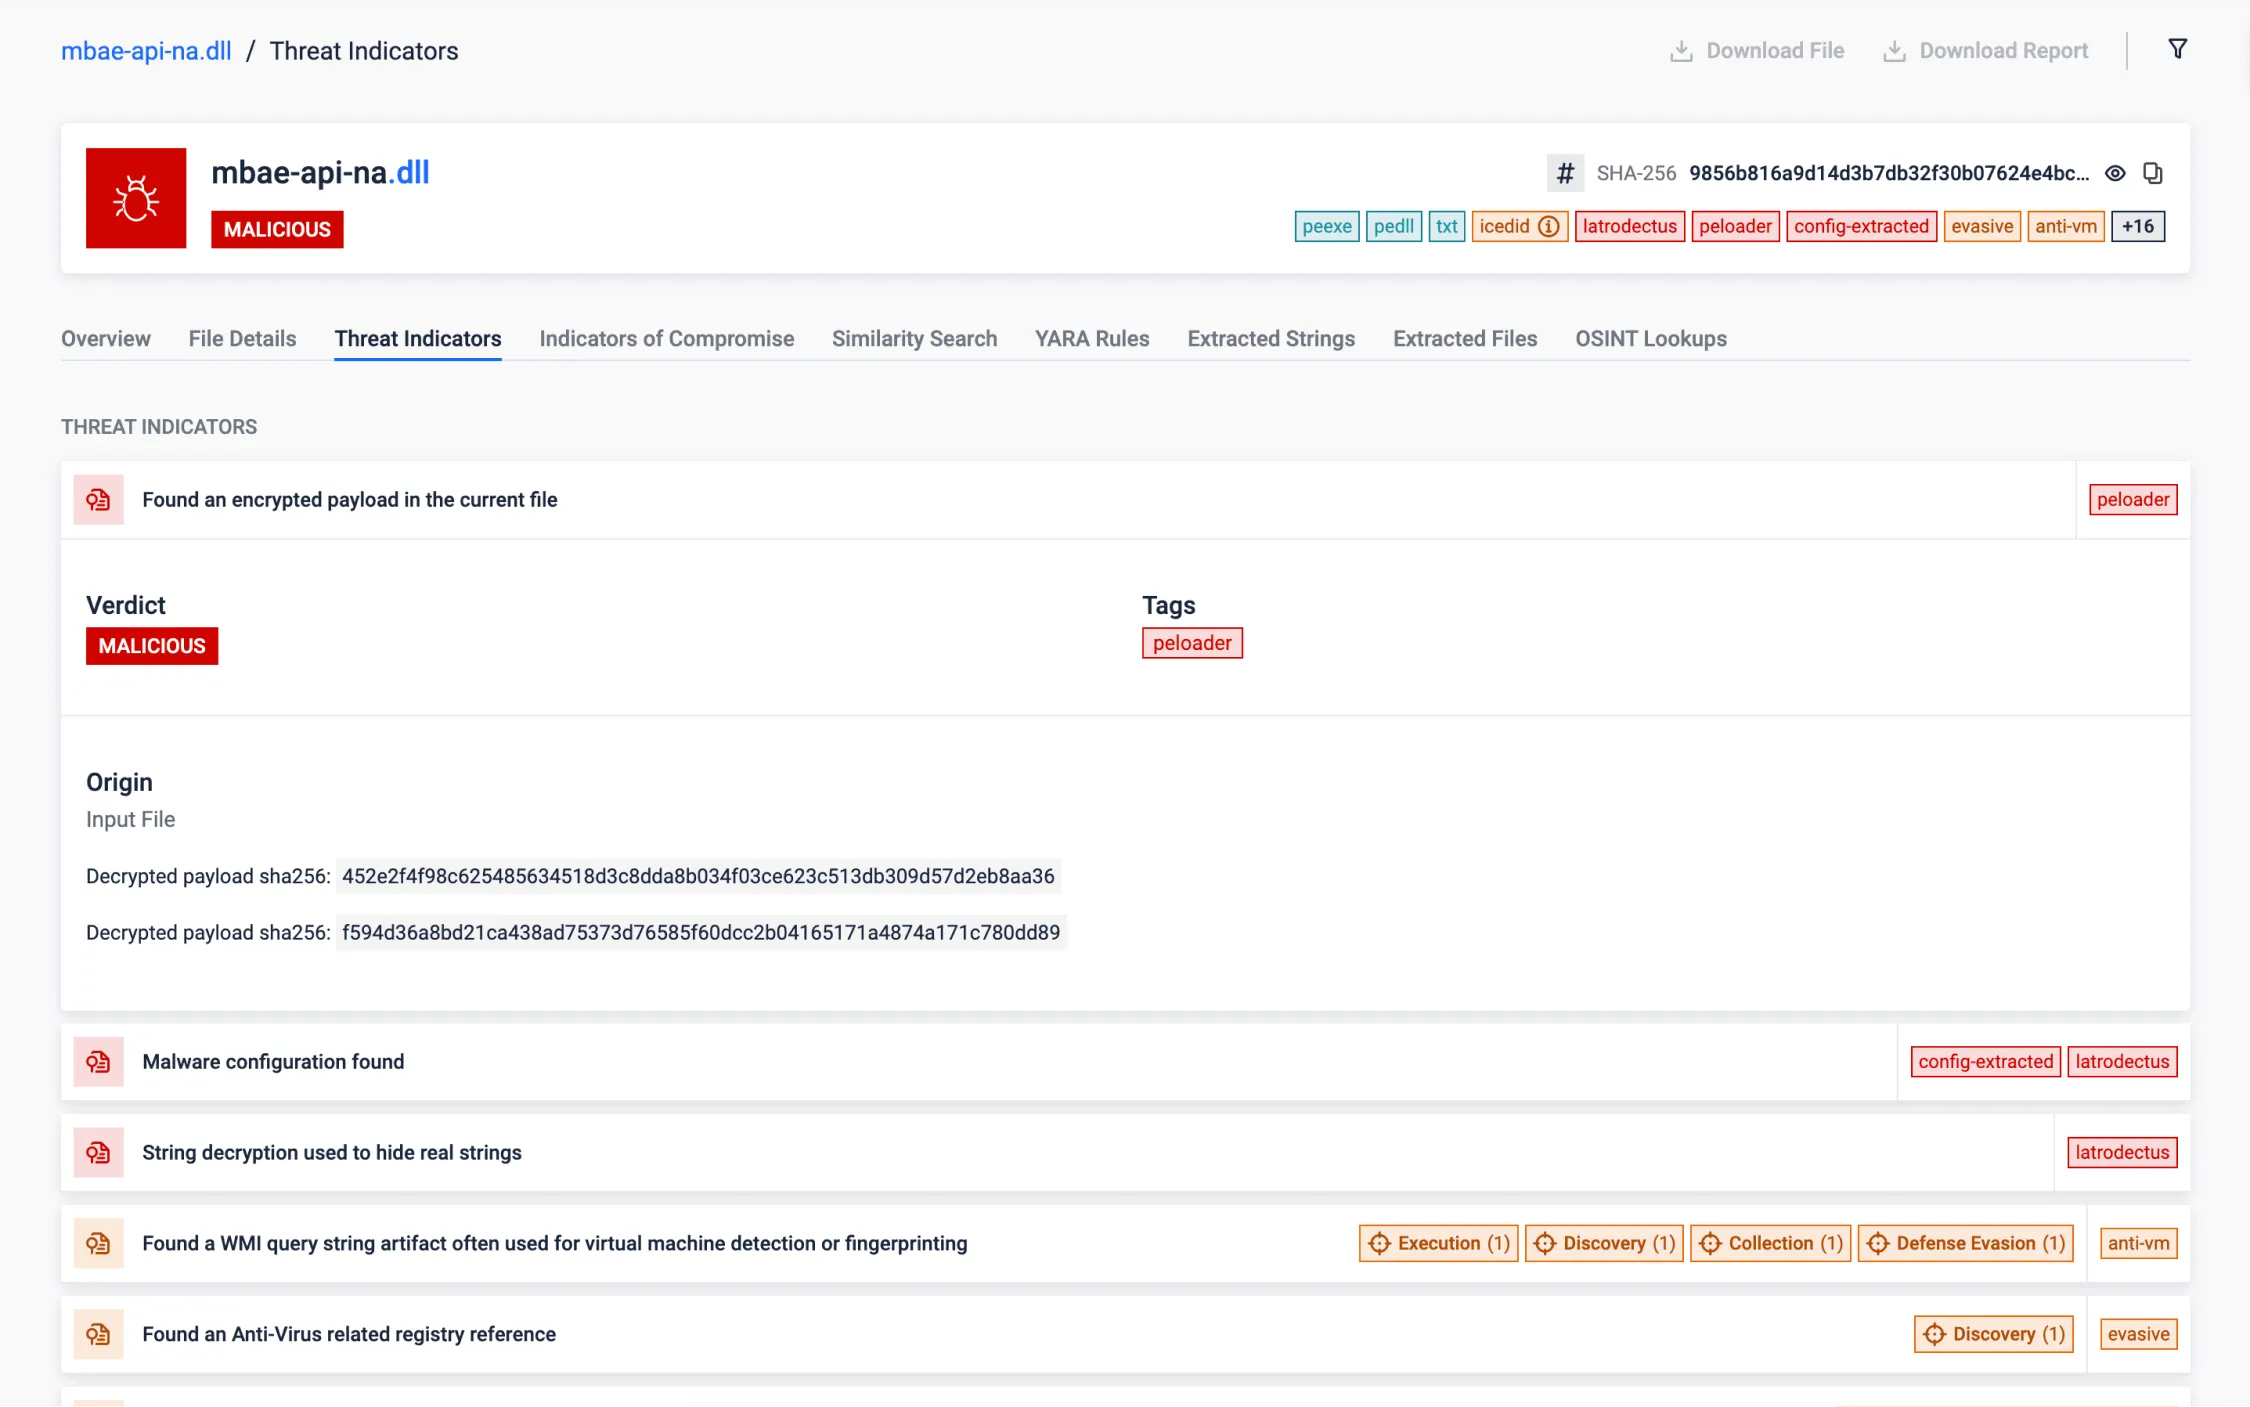
XOR Desencriptação da carga útil armazenada no recurso PE
Esta funcionalidade permite revelar artefactos ocultos encriptados nos recursos PE. Os artefactos maliciosos são frequentemente encriptados para evitar a deteção e ocultar a verdadeira intenção da amostra. A revelação destes artefactos é essencial, uma vez que normalmente contêm dados críticos (como informação C2) ou cargas úteis. Ao extraí-los, a área restrita pode fornecer uma análise mais profunda, com maior probabilidade de identificar os IOCs mais valiosos.
Esta amostra armazena os artefactos encriptados utilizando o algoritmo XOR, simples mas eficiente para evitar a deteção. Analisando padrões nos dados encriptados, a chave de encriptação pode ser adivinhada, permitindo desencriptar o oculto.
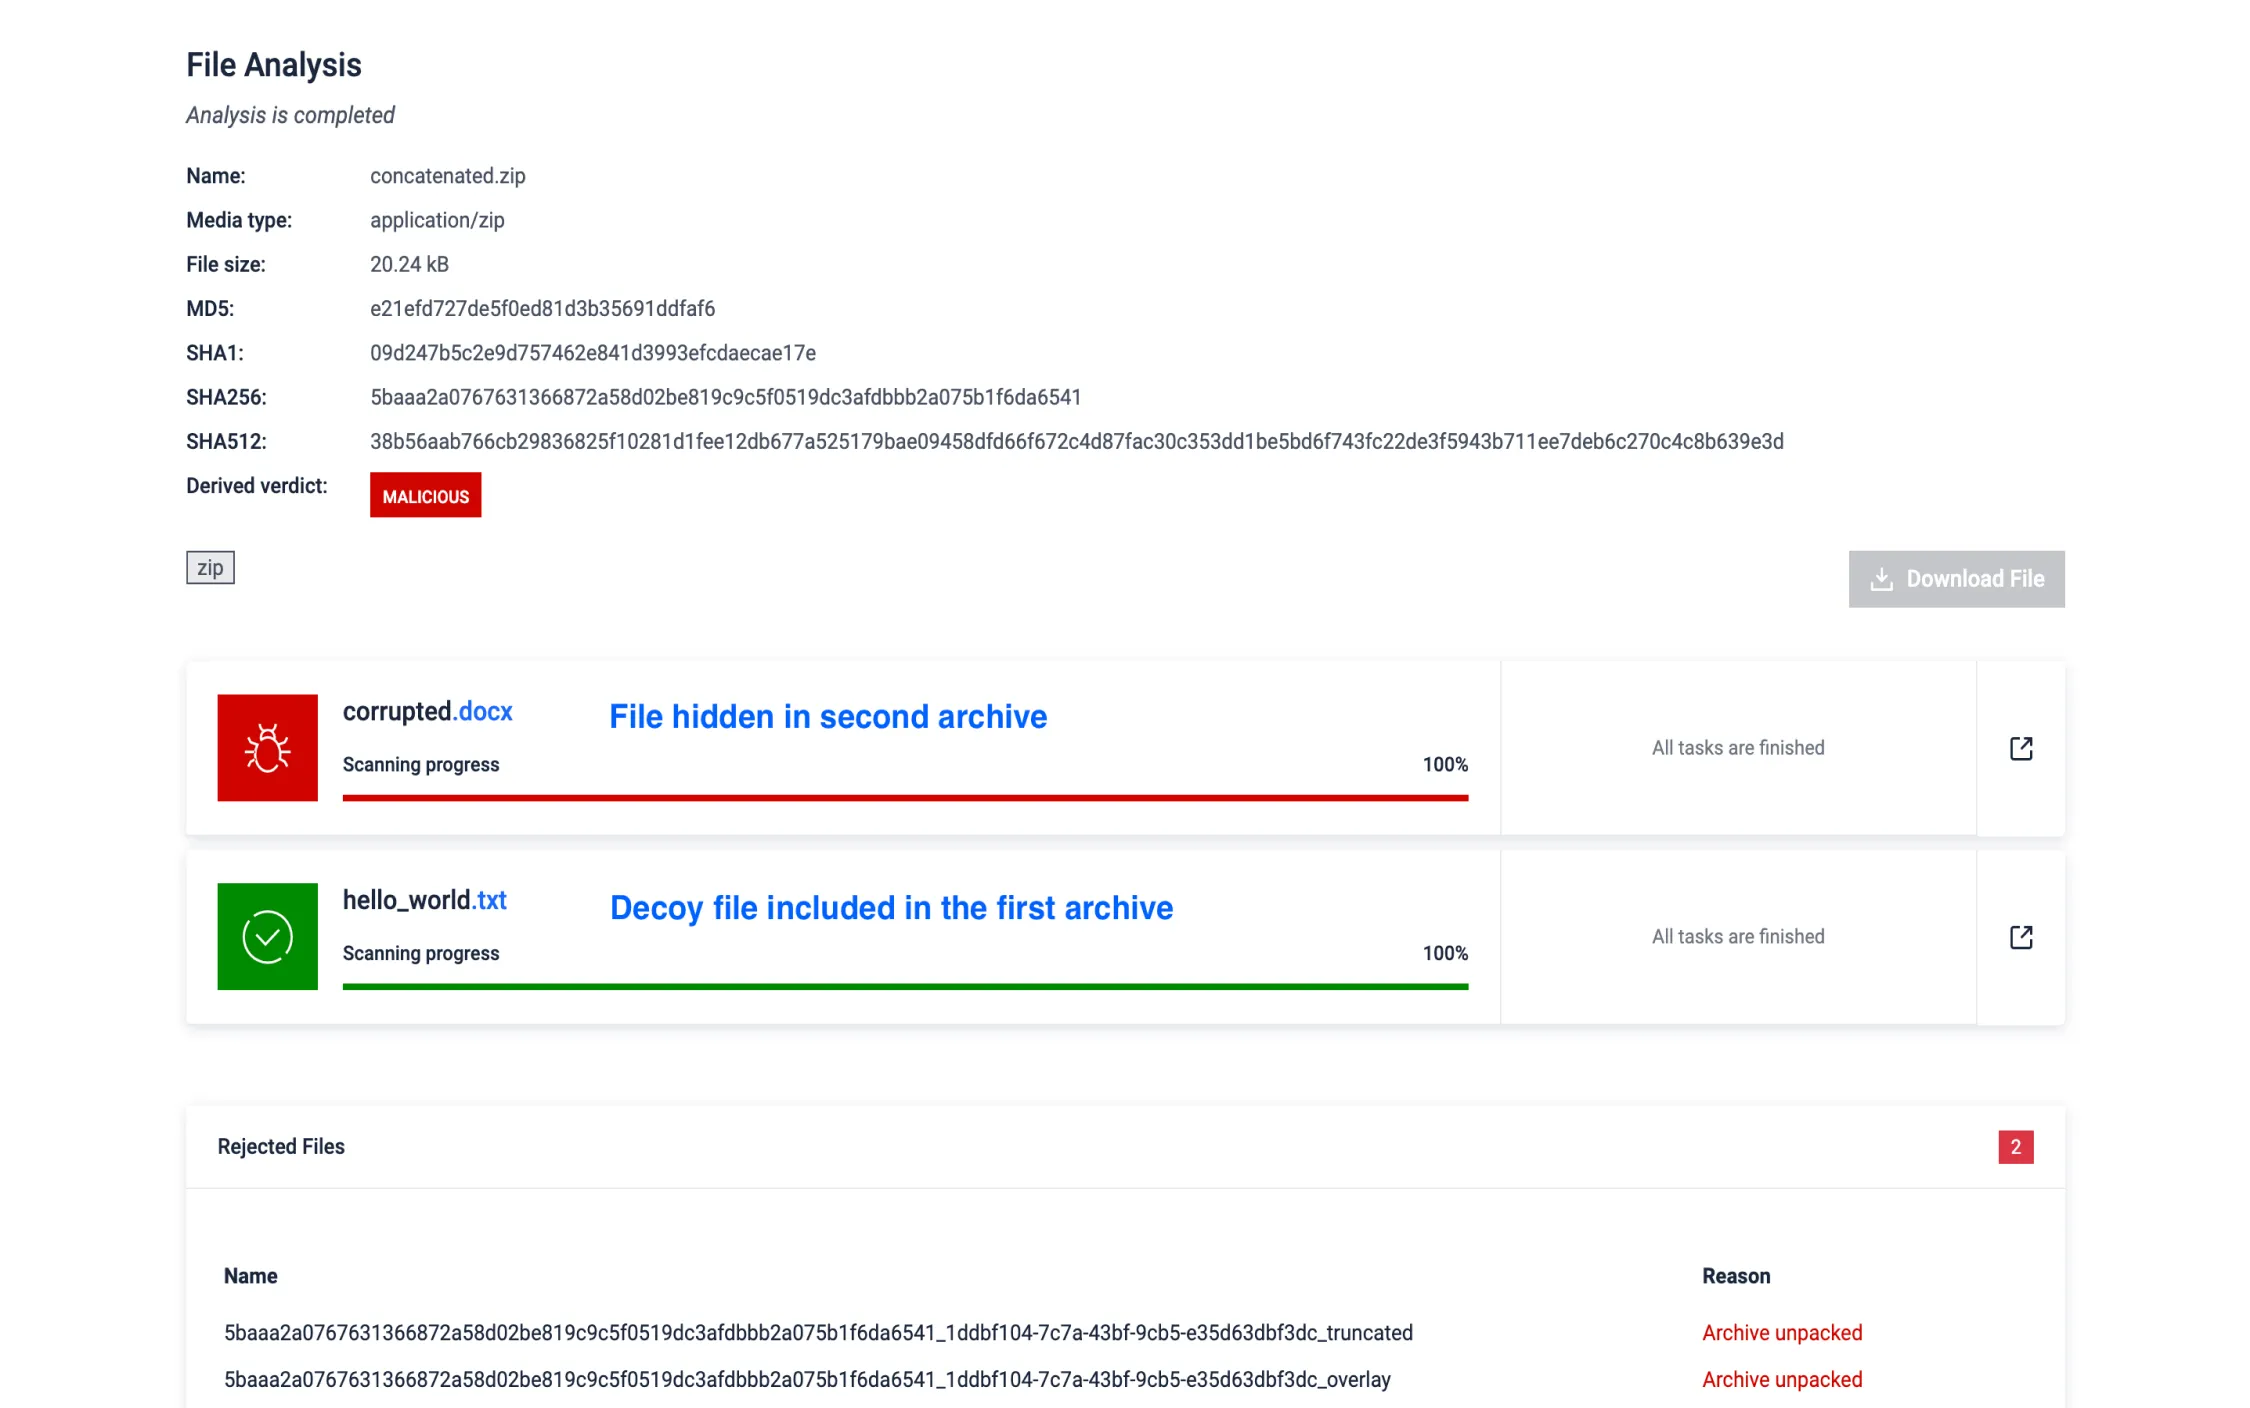
Concentração de Arquivo Evasivo
Os atacantes utilizam a concatenação de arquivos para esconder malware, juntando vários arquivos num único ficheiro, explorando a forma como diferentes ferramentas os processam. Esta técnica cria vários diretórios centrais - elementos estruturais chave utilizados pelos gestores de arquivos - causando discrepâncias durante a extração e permitindo contornar a deteção de conteúdo malicioso escondido em partes negligenciadas do arquivo.
O MD Sandbox detecta e extrai o conteúdo de todos os arquivos concatenados, garantindo que nenhum arquivo seja perdido e neutralizando efetivamente essa técnica evasiva.
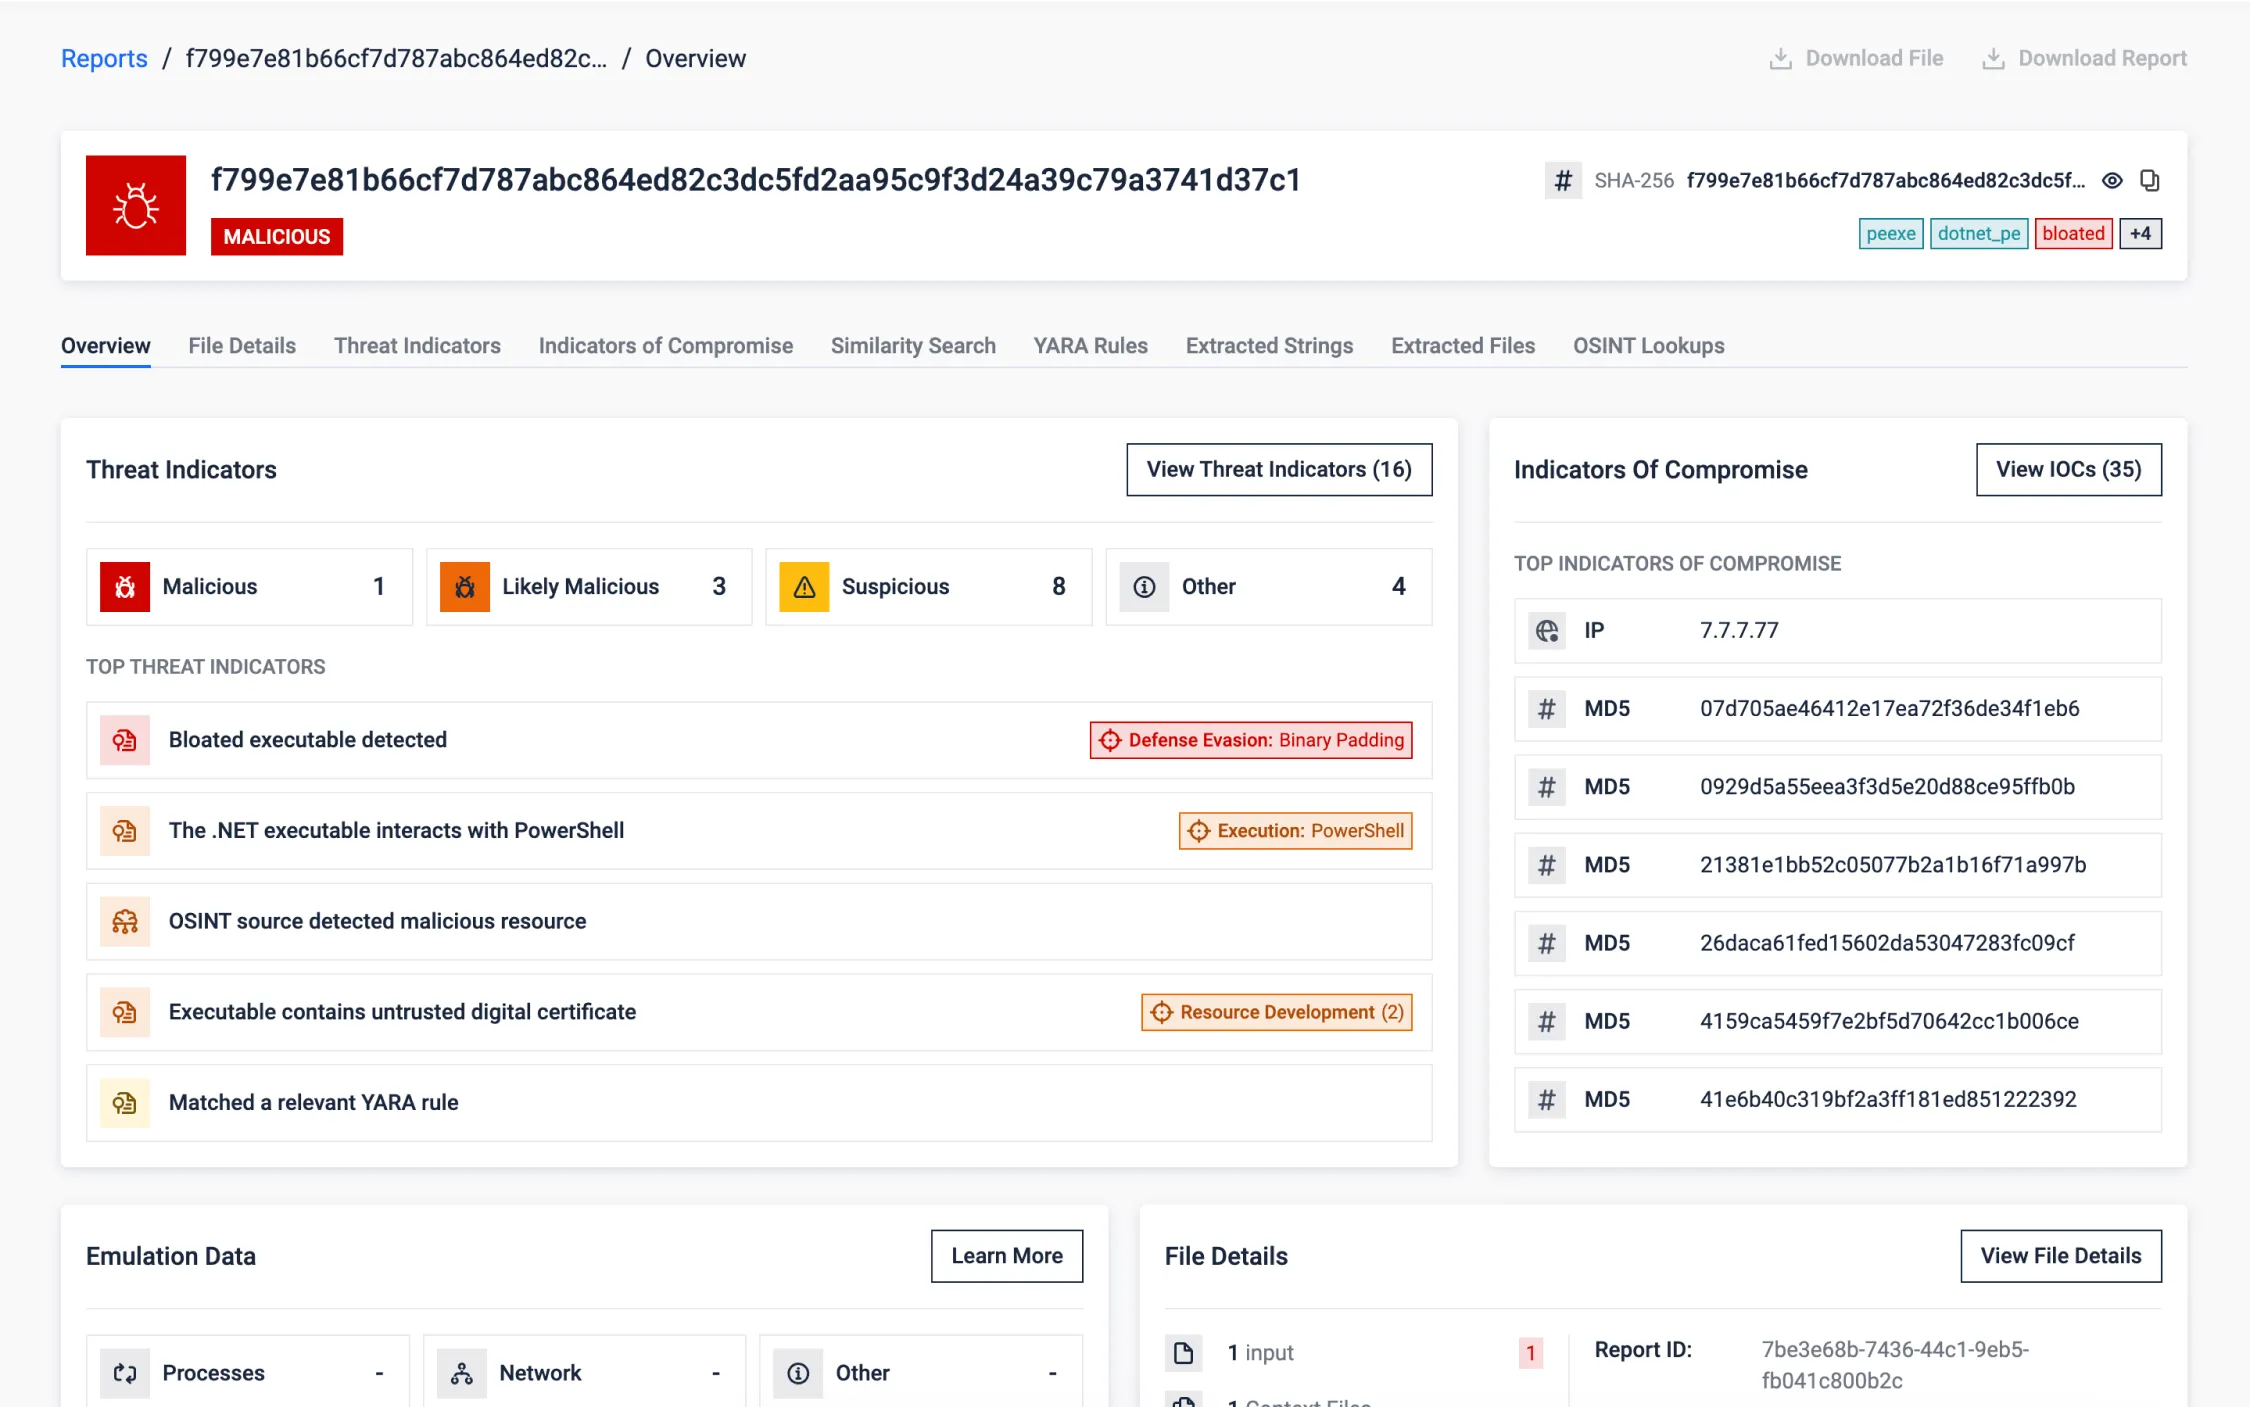
Atenuando executáveis inchados
Os agentes de ameaças incham intencionalmente os executáveis com dados inúteis para evitar a deteção, explorando as limitações de recursos e de tempo de análise nas caixas de areia. Esta técnica de evasão procura sobrecarregar as ferramentas ou contornar as análises ultrapassando os limites de tempo.
A sandbox MD detecta executáveis inchados antecipadamente, remove dados inúteis e processa um ficheiro mais pequeno para uma análise eficiente. Este processo de debloating visa vários métodos, incluindo lixo em sobreposições, secções PE e certificados, assegurando uma deteção precisa e conservando os recursos originais.
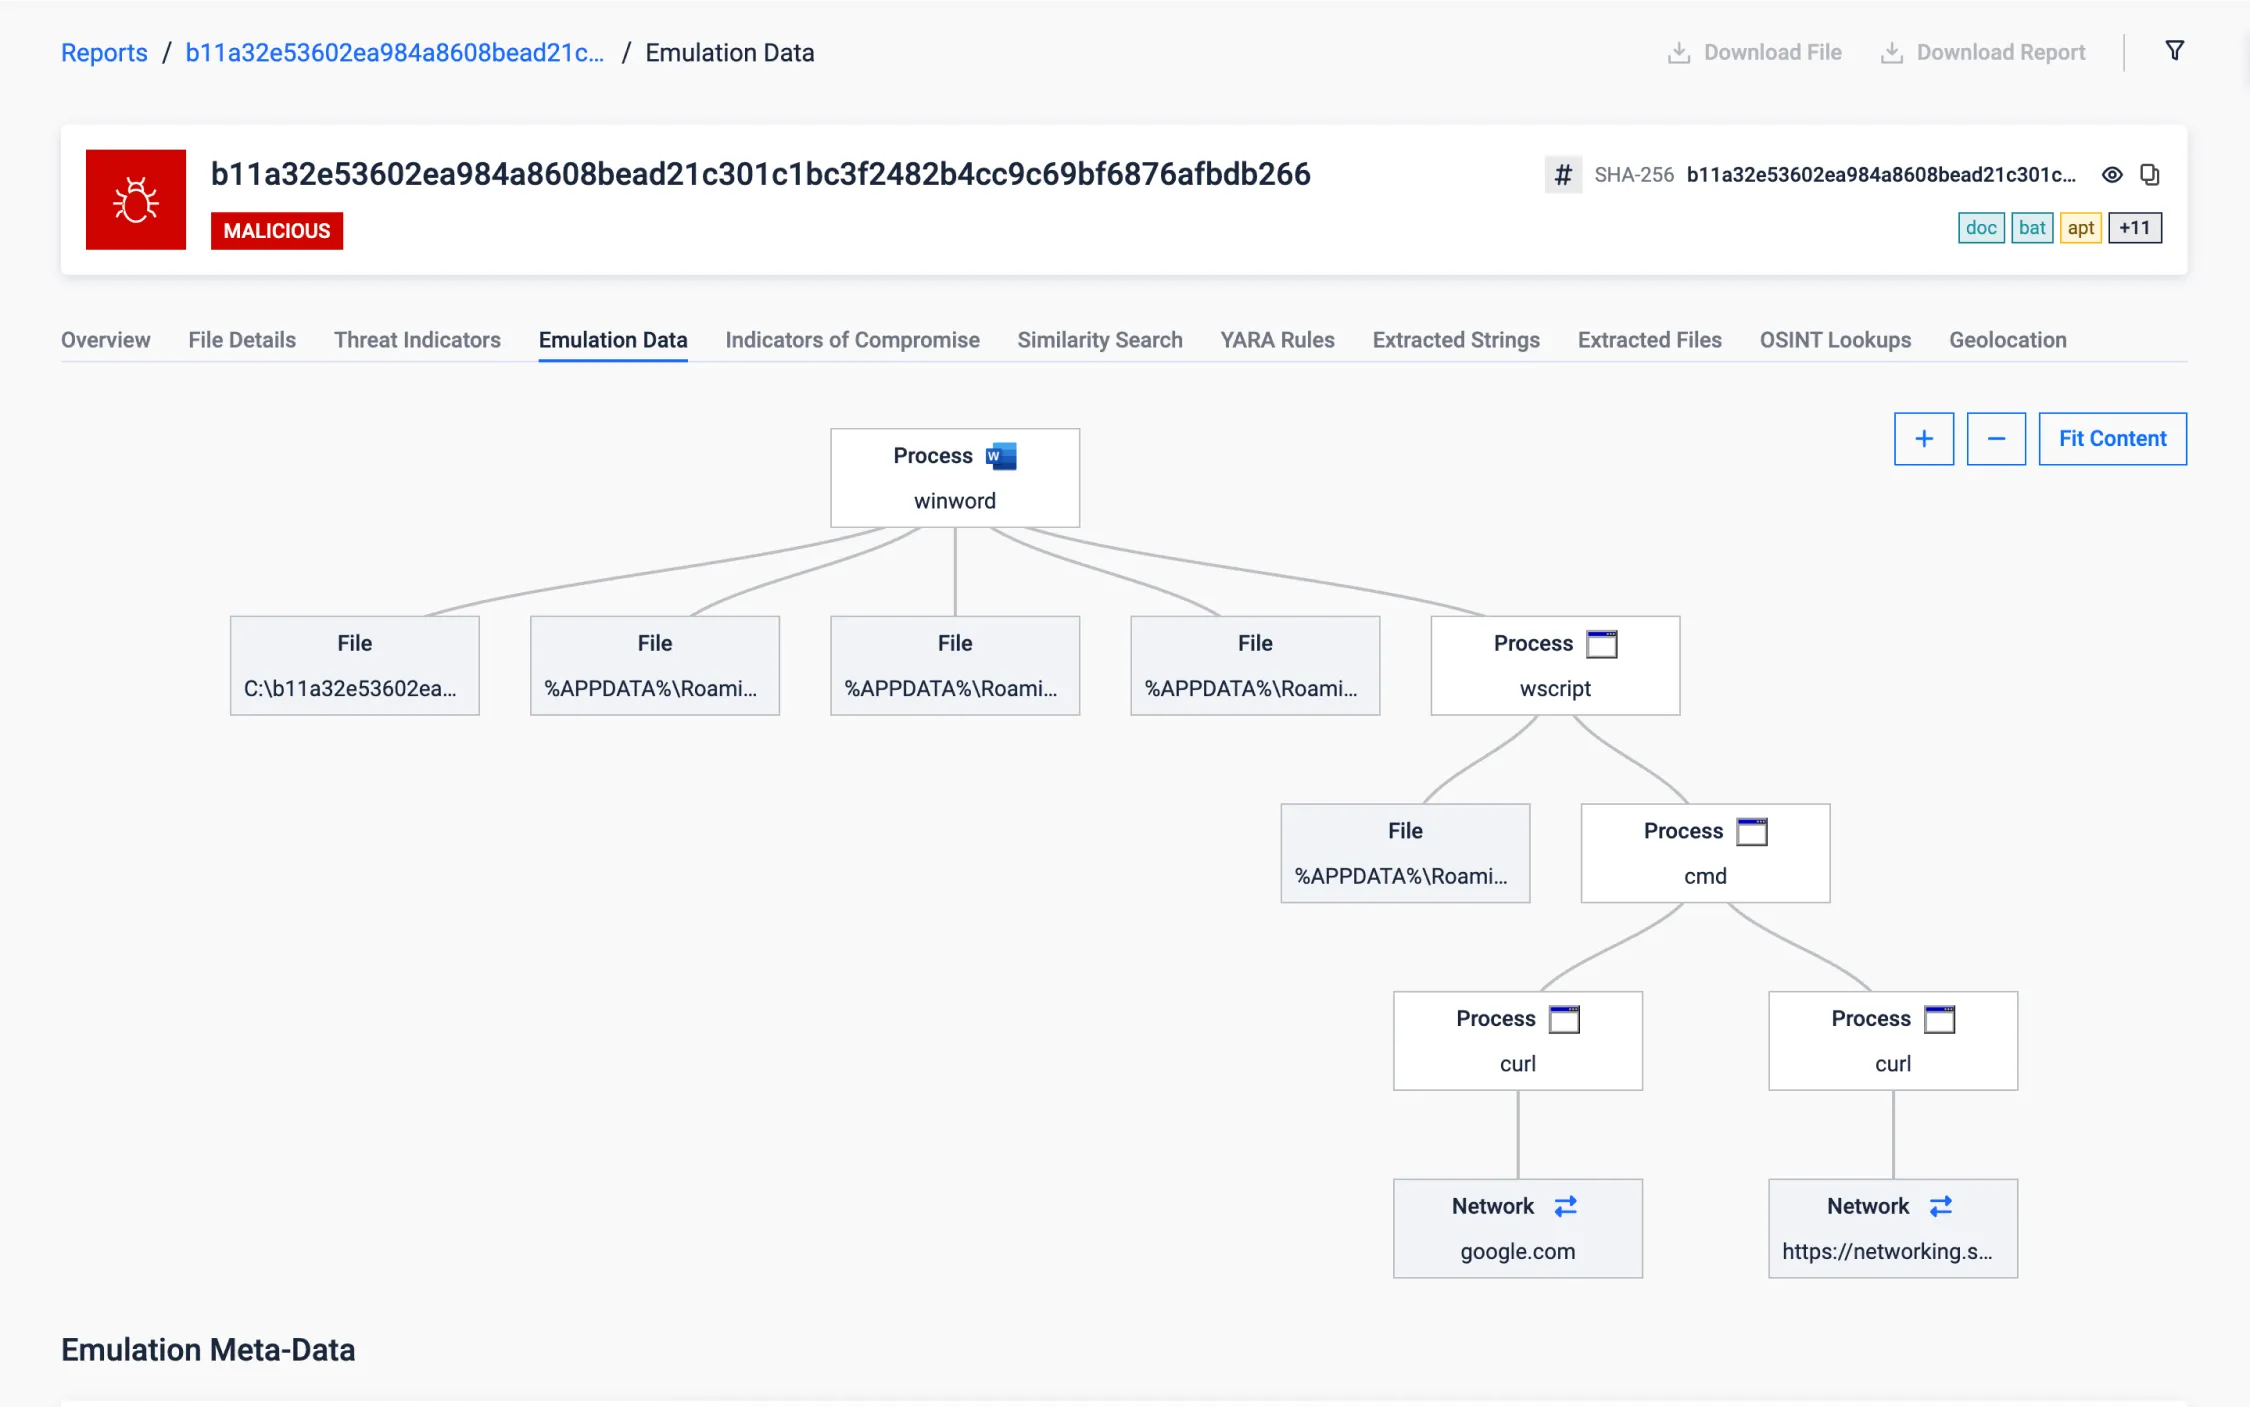
Documento que visa as infra-estruturas críticas
Este documento do Office visa infra-estruturas críticas no Irão (com conteúdo em persa) para roubar informações sensíveis, como credenciais e documentos, e faz periodicamente capturas de ecrã, potencialmente para fins de espionagem.
Depois de estabelecer a persistência, efectua uma verificação inicial furtiva da conetividade com a Internet (em relação a um domínio de confiança como google.com) para garantir uma ligação fiável, adiando outras acções até que as condições da rede permitam que o ataque prossiga. Trata-se de uma tática comummente observada em ataques a infra-estruturas críticas, ambientes em que o acesso à Internet pode ser intermitente ou restrito.
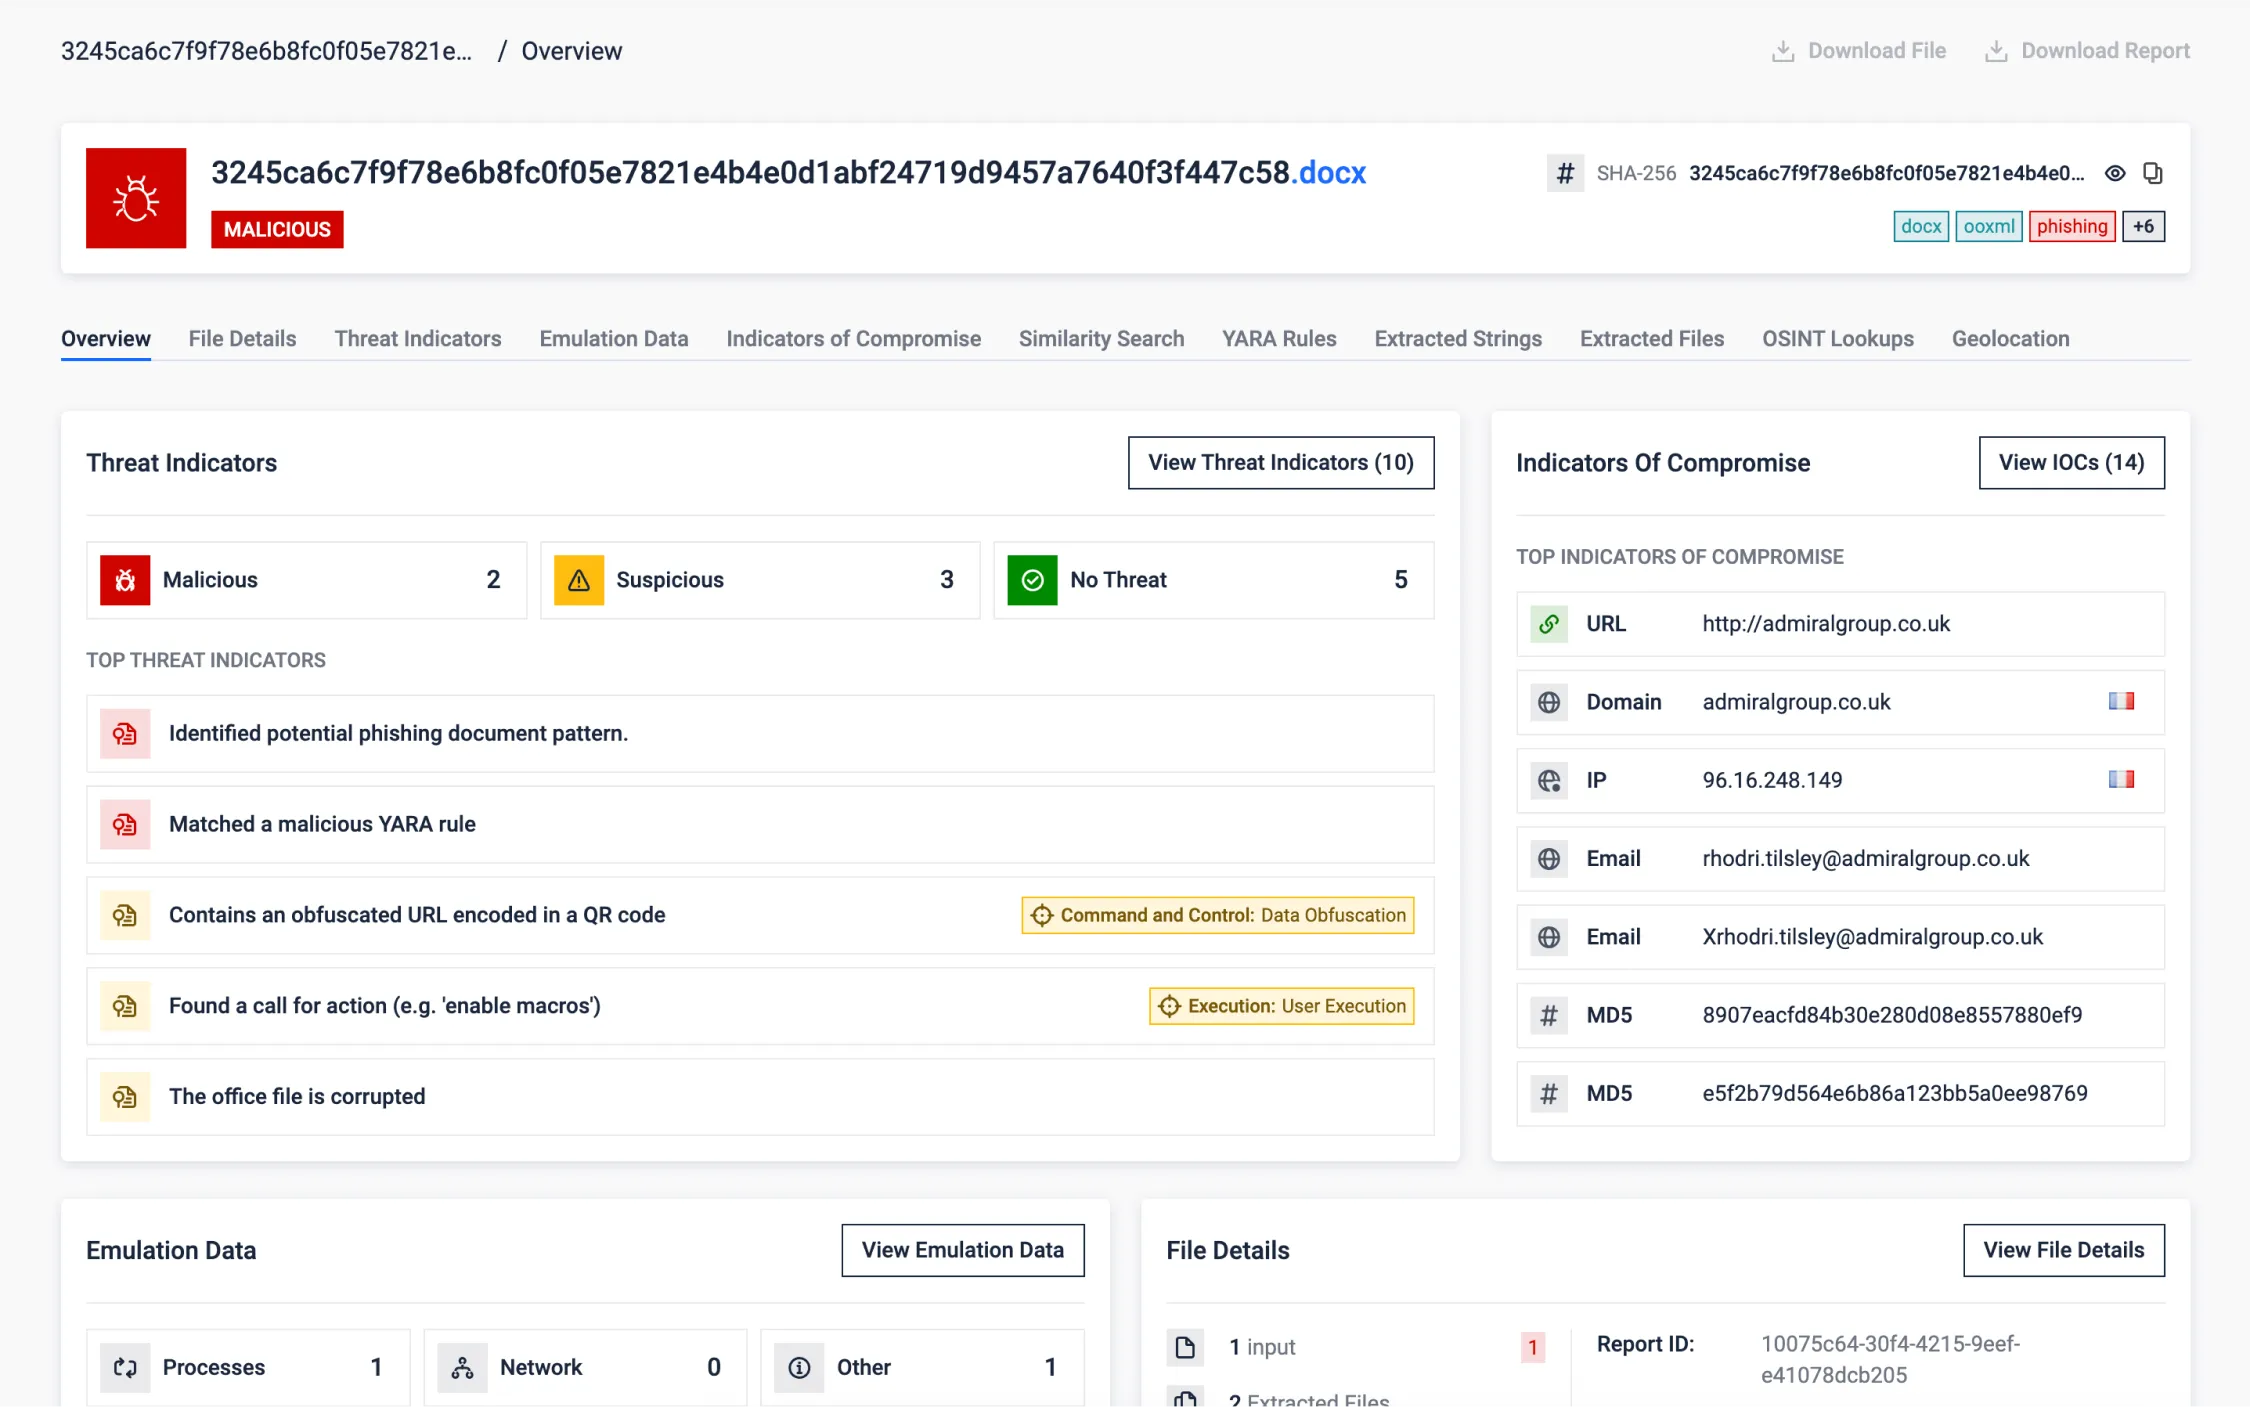
Evasão através de documentos OOXML (Office) corrompidos
Os investigadores descobriram documentos OOXML (documentos de escritório modernos) intencionalmente corrompidos. Ao modificar o conteúdo binário perto dos cabeçalhos internos dos ficheiros, os ficheiros propositadamente corrompidos podem ser detectados erradamente como ficheiros ZIP por análises automáticas que tentarão extrair ficheiros comprimidos.
Os visualizadores de documentos reparam automaticamente o documento após a sua abertura. Nesta altura, apesar de o documento conter conteúdo de phishing, pode ter efetivamente contornado as defesas. A análise automatizada não será capaz de ler o seu conteúdo e, por conseguinte, não detectará os indicadores relevantes.
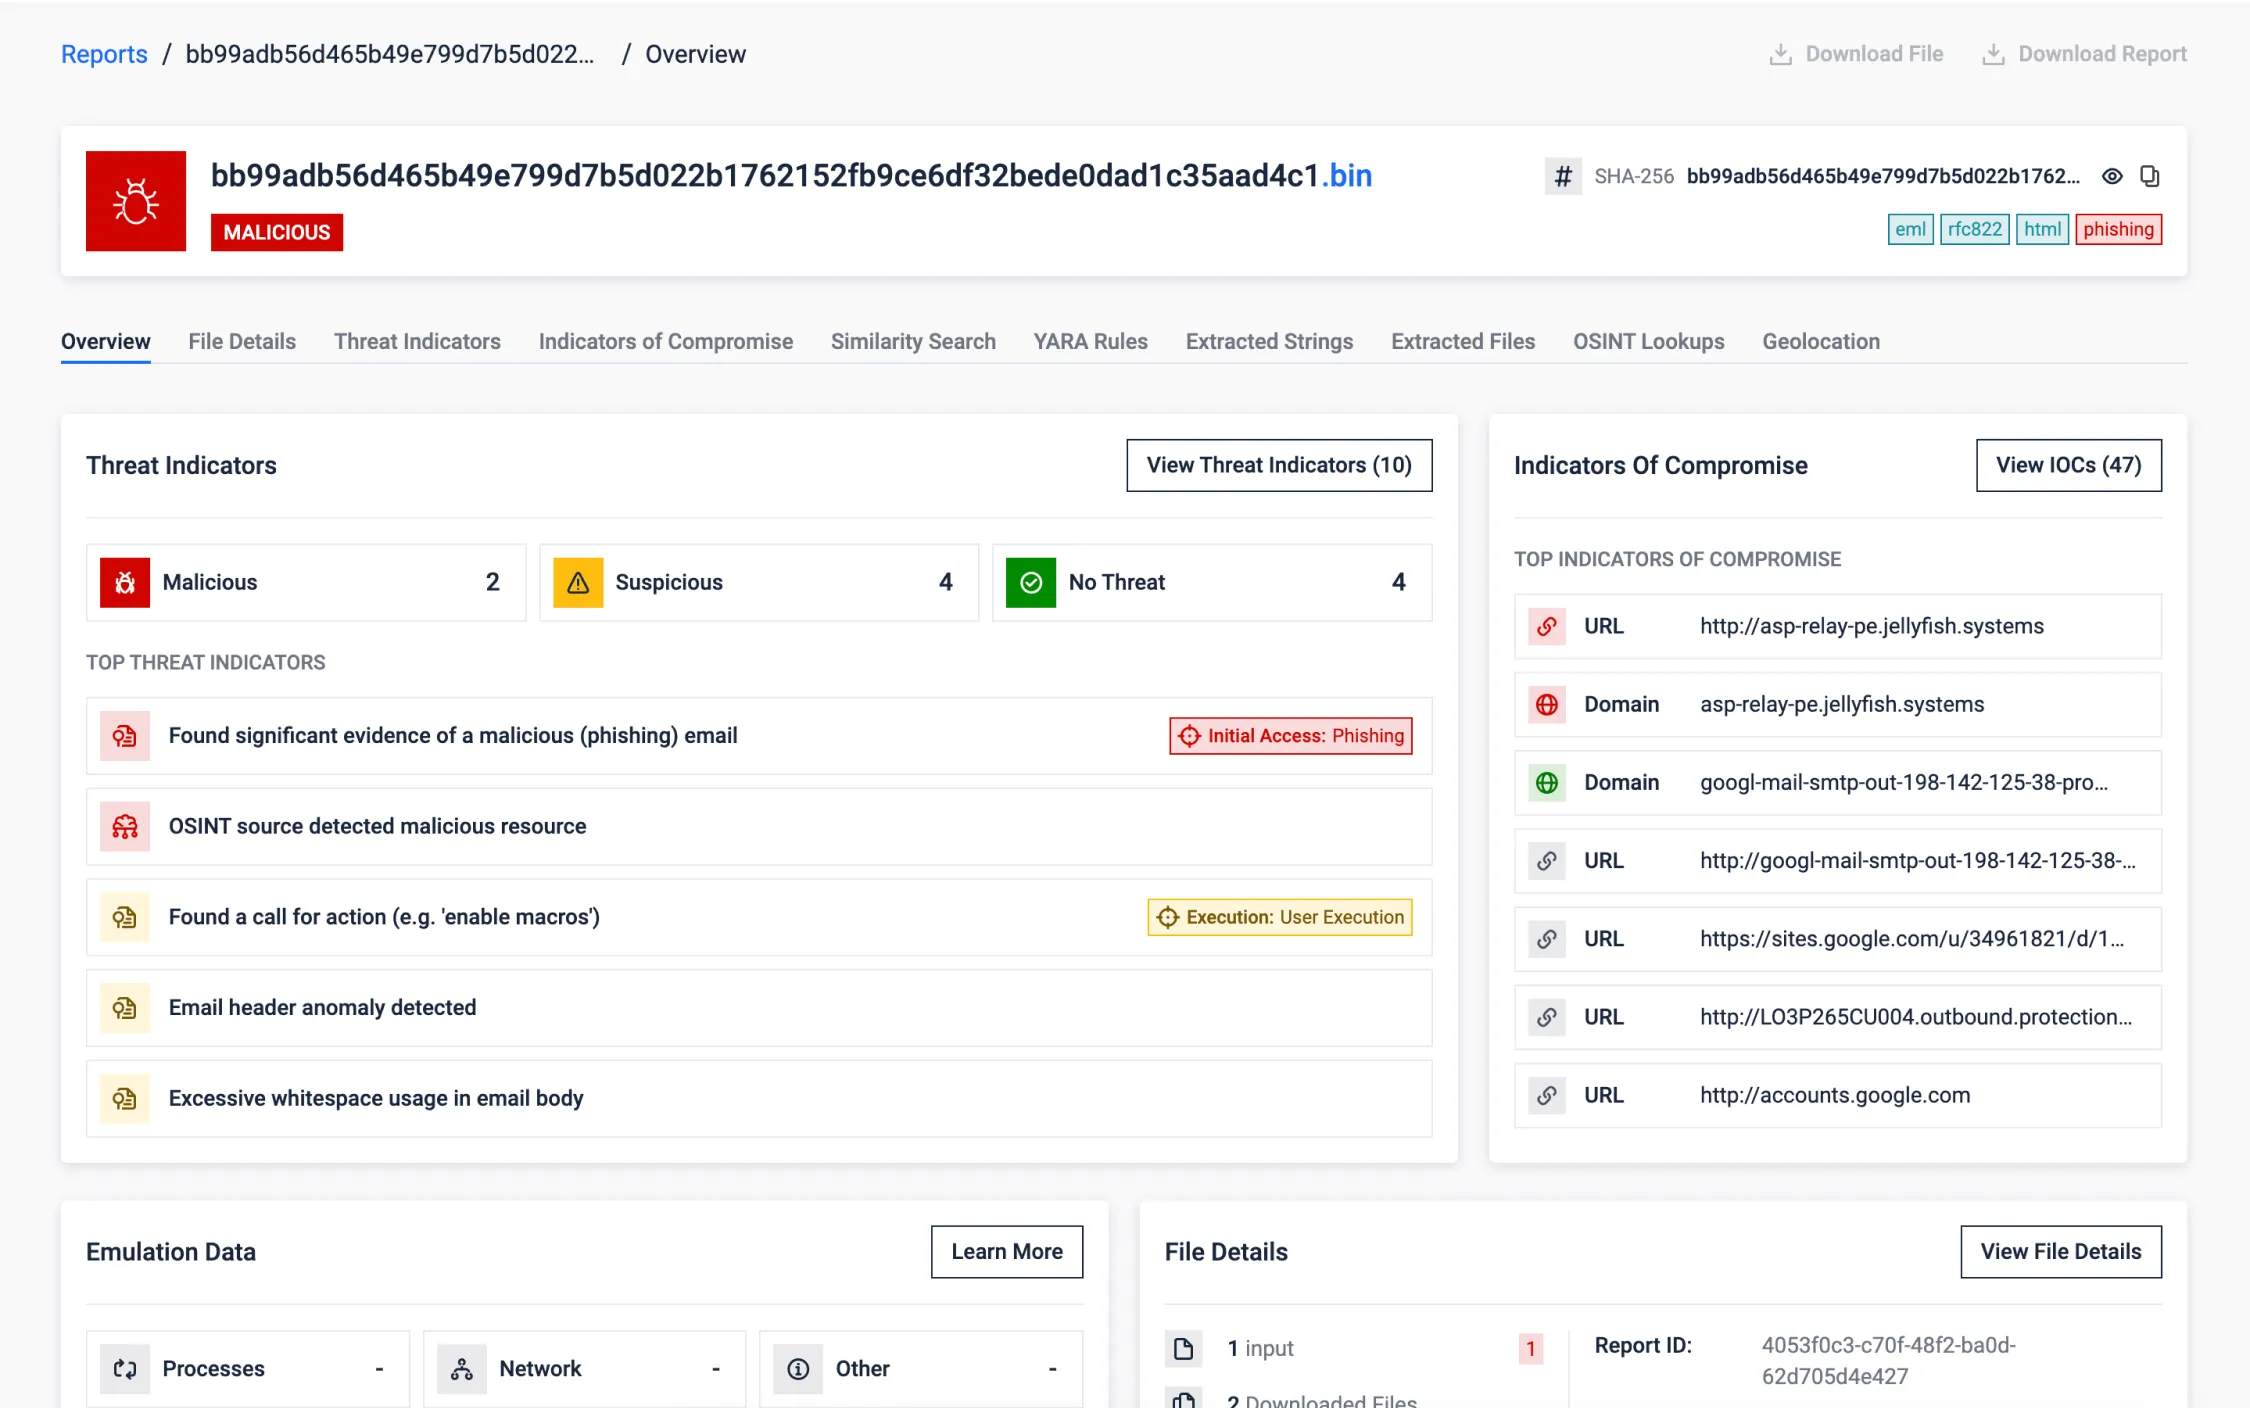
Deteção de ataques de repetição DKIM do Google
Mecanismos de autenticação de e-mail como SPF, DKIM e DMARC são essenciais, mas invasores sofisticados podem, por vezes, contorná-los. Este exemplo mostra um cenário em que um e-mail, apesar de ter sido autenticado pelo Google e ter passado nas verificações padrão, foi identificado como malicioso pelo MetaDefender .
MetaDefender detetou várias anomalias, juntamente com outros indicadores:
- Violação dos limites do DKIM: Conteúdo identificado adicionado para além do âmbito da assinatura DKIM.
- Técnicas de ofuscação: Detectado espaço em branco excessivo utilizado para esconder intenções maliciosas.
- Padrões de phishing: Reconheceu os apelos urgentes à ação caraterísticos das tentativas de phishing.
- Análise de cabeçalhos: Anomalias assinaladas nos cabeçalhos de correio eletrónico associadas a abusos da aplicação OAuth.
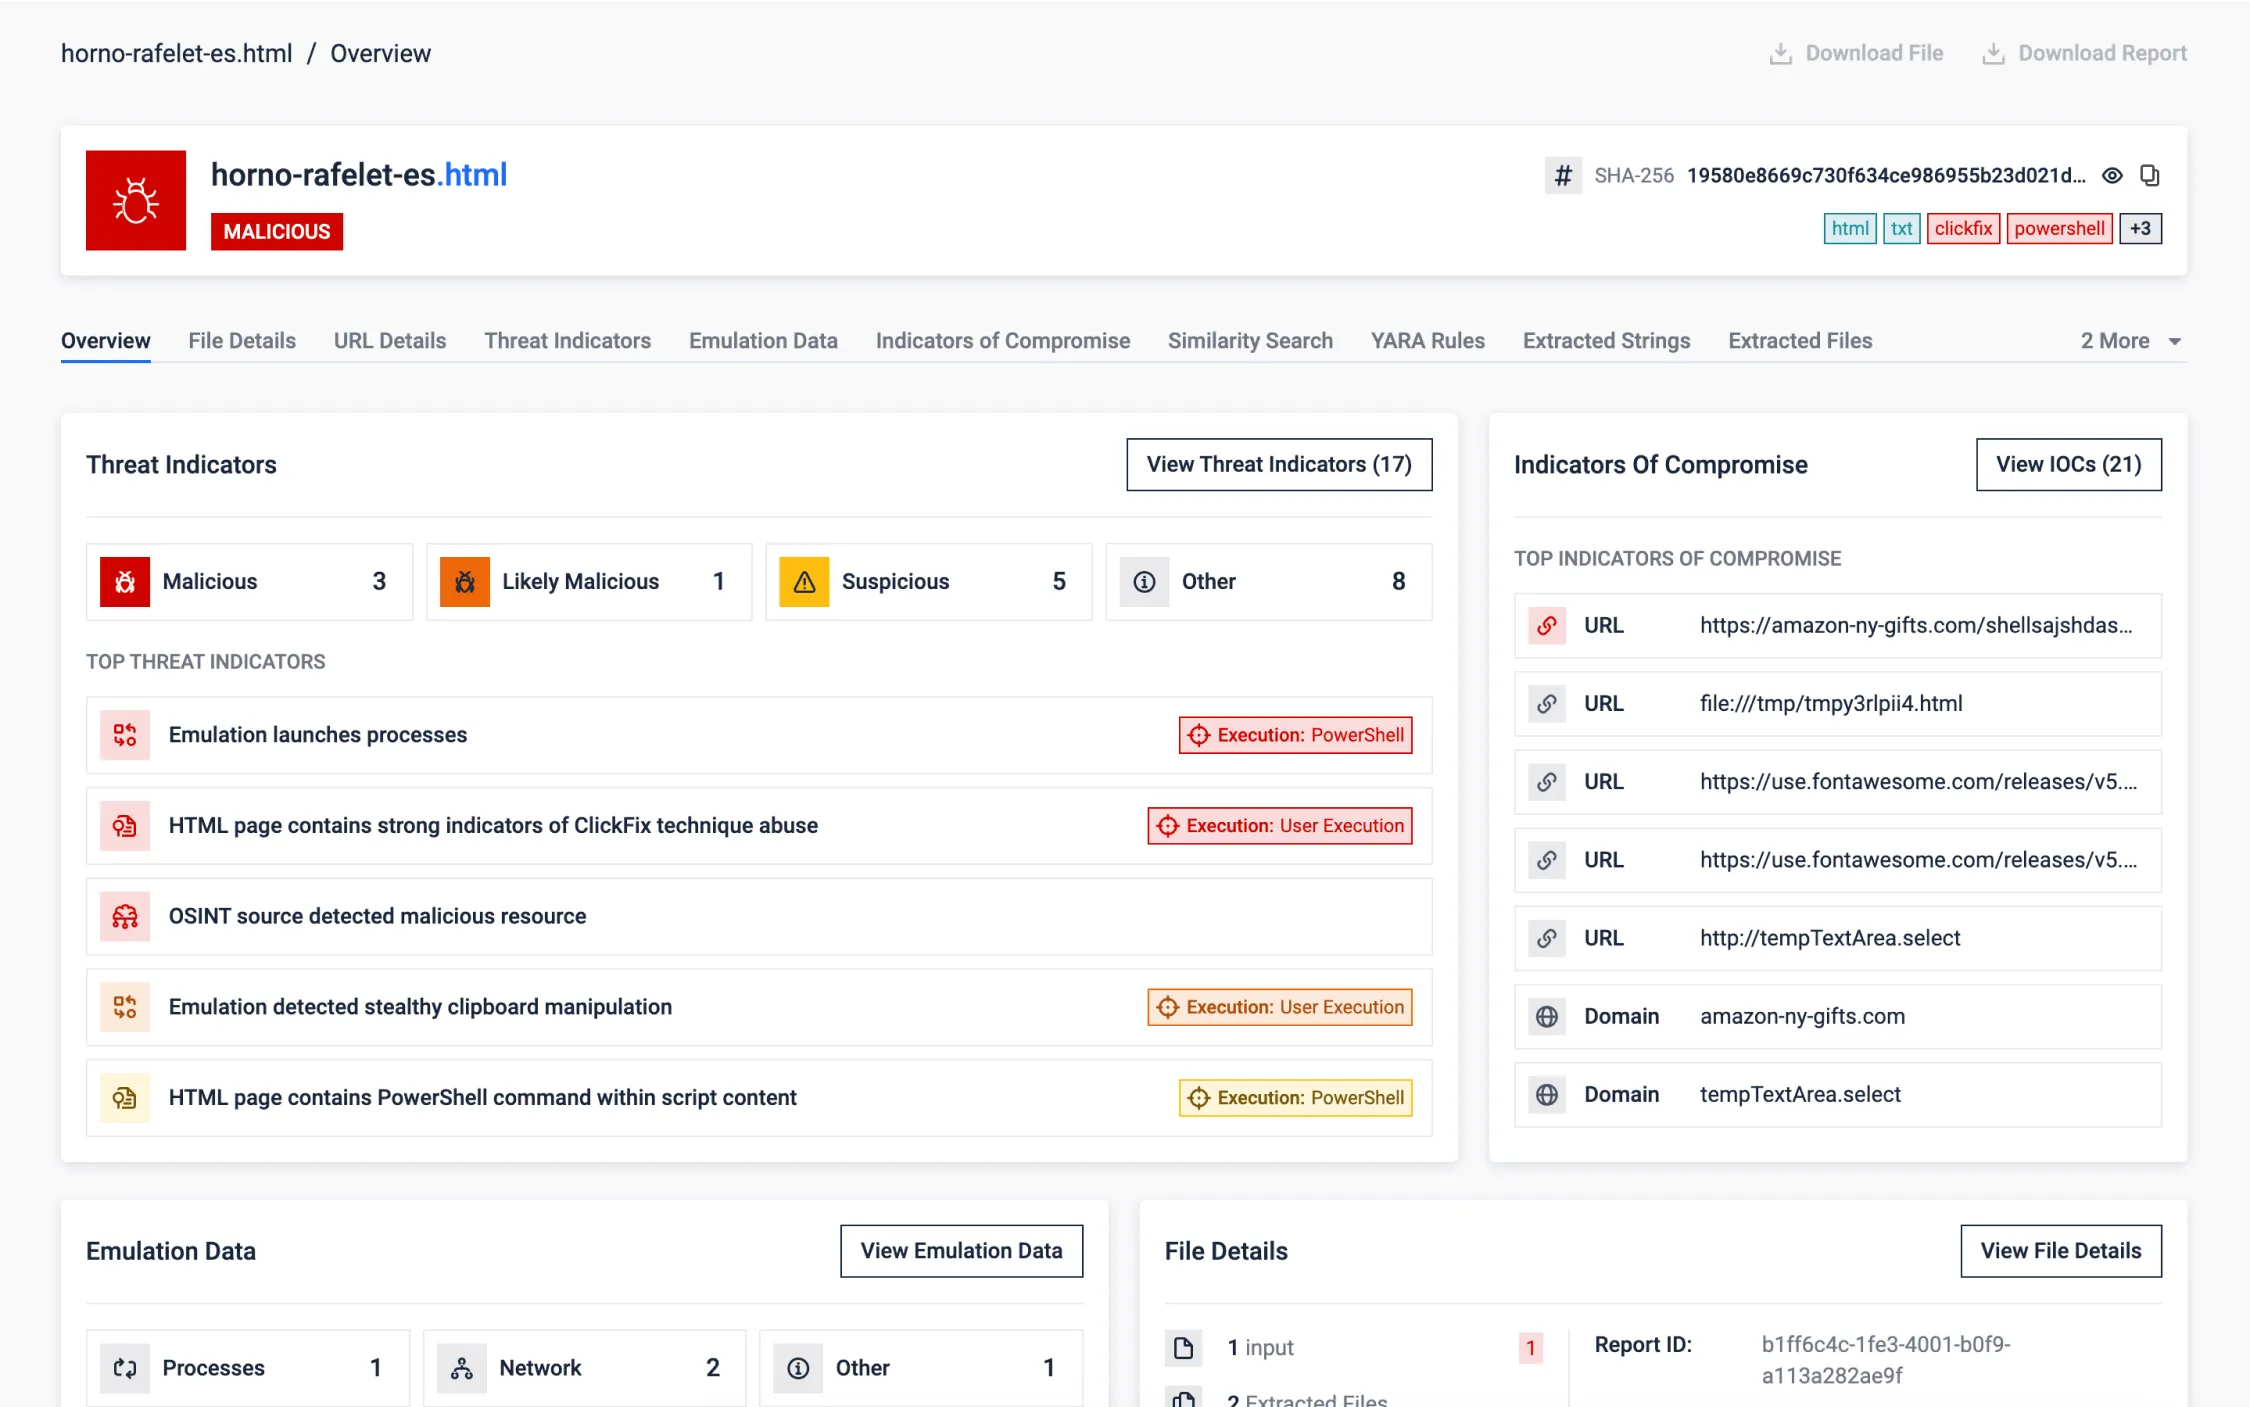
ClickFix, uma técnica de engenharia social em voga
O ClickFix é uma ameaça emergente baseada na Web que utiliza a engenharia social para enganar silenciosamente os utilizadores e levá-los a executar comandos maliciosos. Ao contrário do phishing tradicional, o ClickFix opera através de elementos UX enganadores e da manipulação da área de transferência, em vez de descarregamentos de ficheiros ou roubo de credenciais.
O site ClickFix apresenta um falso reCAPTCHA ou ecrã de "proteção de bot" para parecer legítimo. É então pedido ao utilizador que se verifique a si próprio - muitas vezes através de uma interação inofensiva - enquanto, em segundo plano, é executado silenciosamente um código JavaScript ofuscado. Este script descodifica dinamicamente um comando malicioso e copia-o diretamente para a área de transferência do sistema. Em seguida, o utilizador recebe instruções enganadoras e é guiado para executar o malware, sem se aperceber do perigo.
O ClickFix destaca a forma como técnicas simples da Web, combinadas com o engano do utilizador, podem contornar eficazmente as camadas de segurança tradicionais, tornando a análise da caixa de areia essencial para descobrir ataques furtivos e de baixa pegada como este.
MetaDefender analisa essa ameaça de ponta a ponta. A sandbox começa por renderizar o URL malicioso e aplicar modelos de deteção de phishing para identificar conteúdos suspeitos. Em seguida, extrai e emula o JavaScript, simulando ações do utilizador para chegar ao momento crítico em que a área de transferência é modificada. Uma vez capturado o comando oculto, ele é emulado, permitindo que a sandbox rastreie totalmente o fluxo de execução malicioso. Isso não só expõe a tática baseada na área de transferência, mas também revela o comportamento da carga útil e a cadeia de infeção.
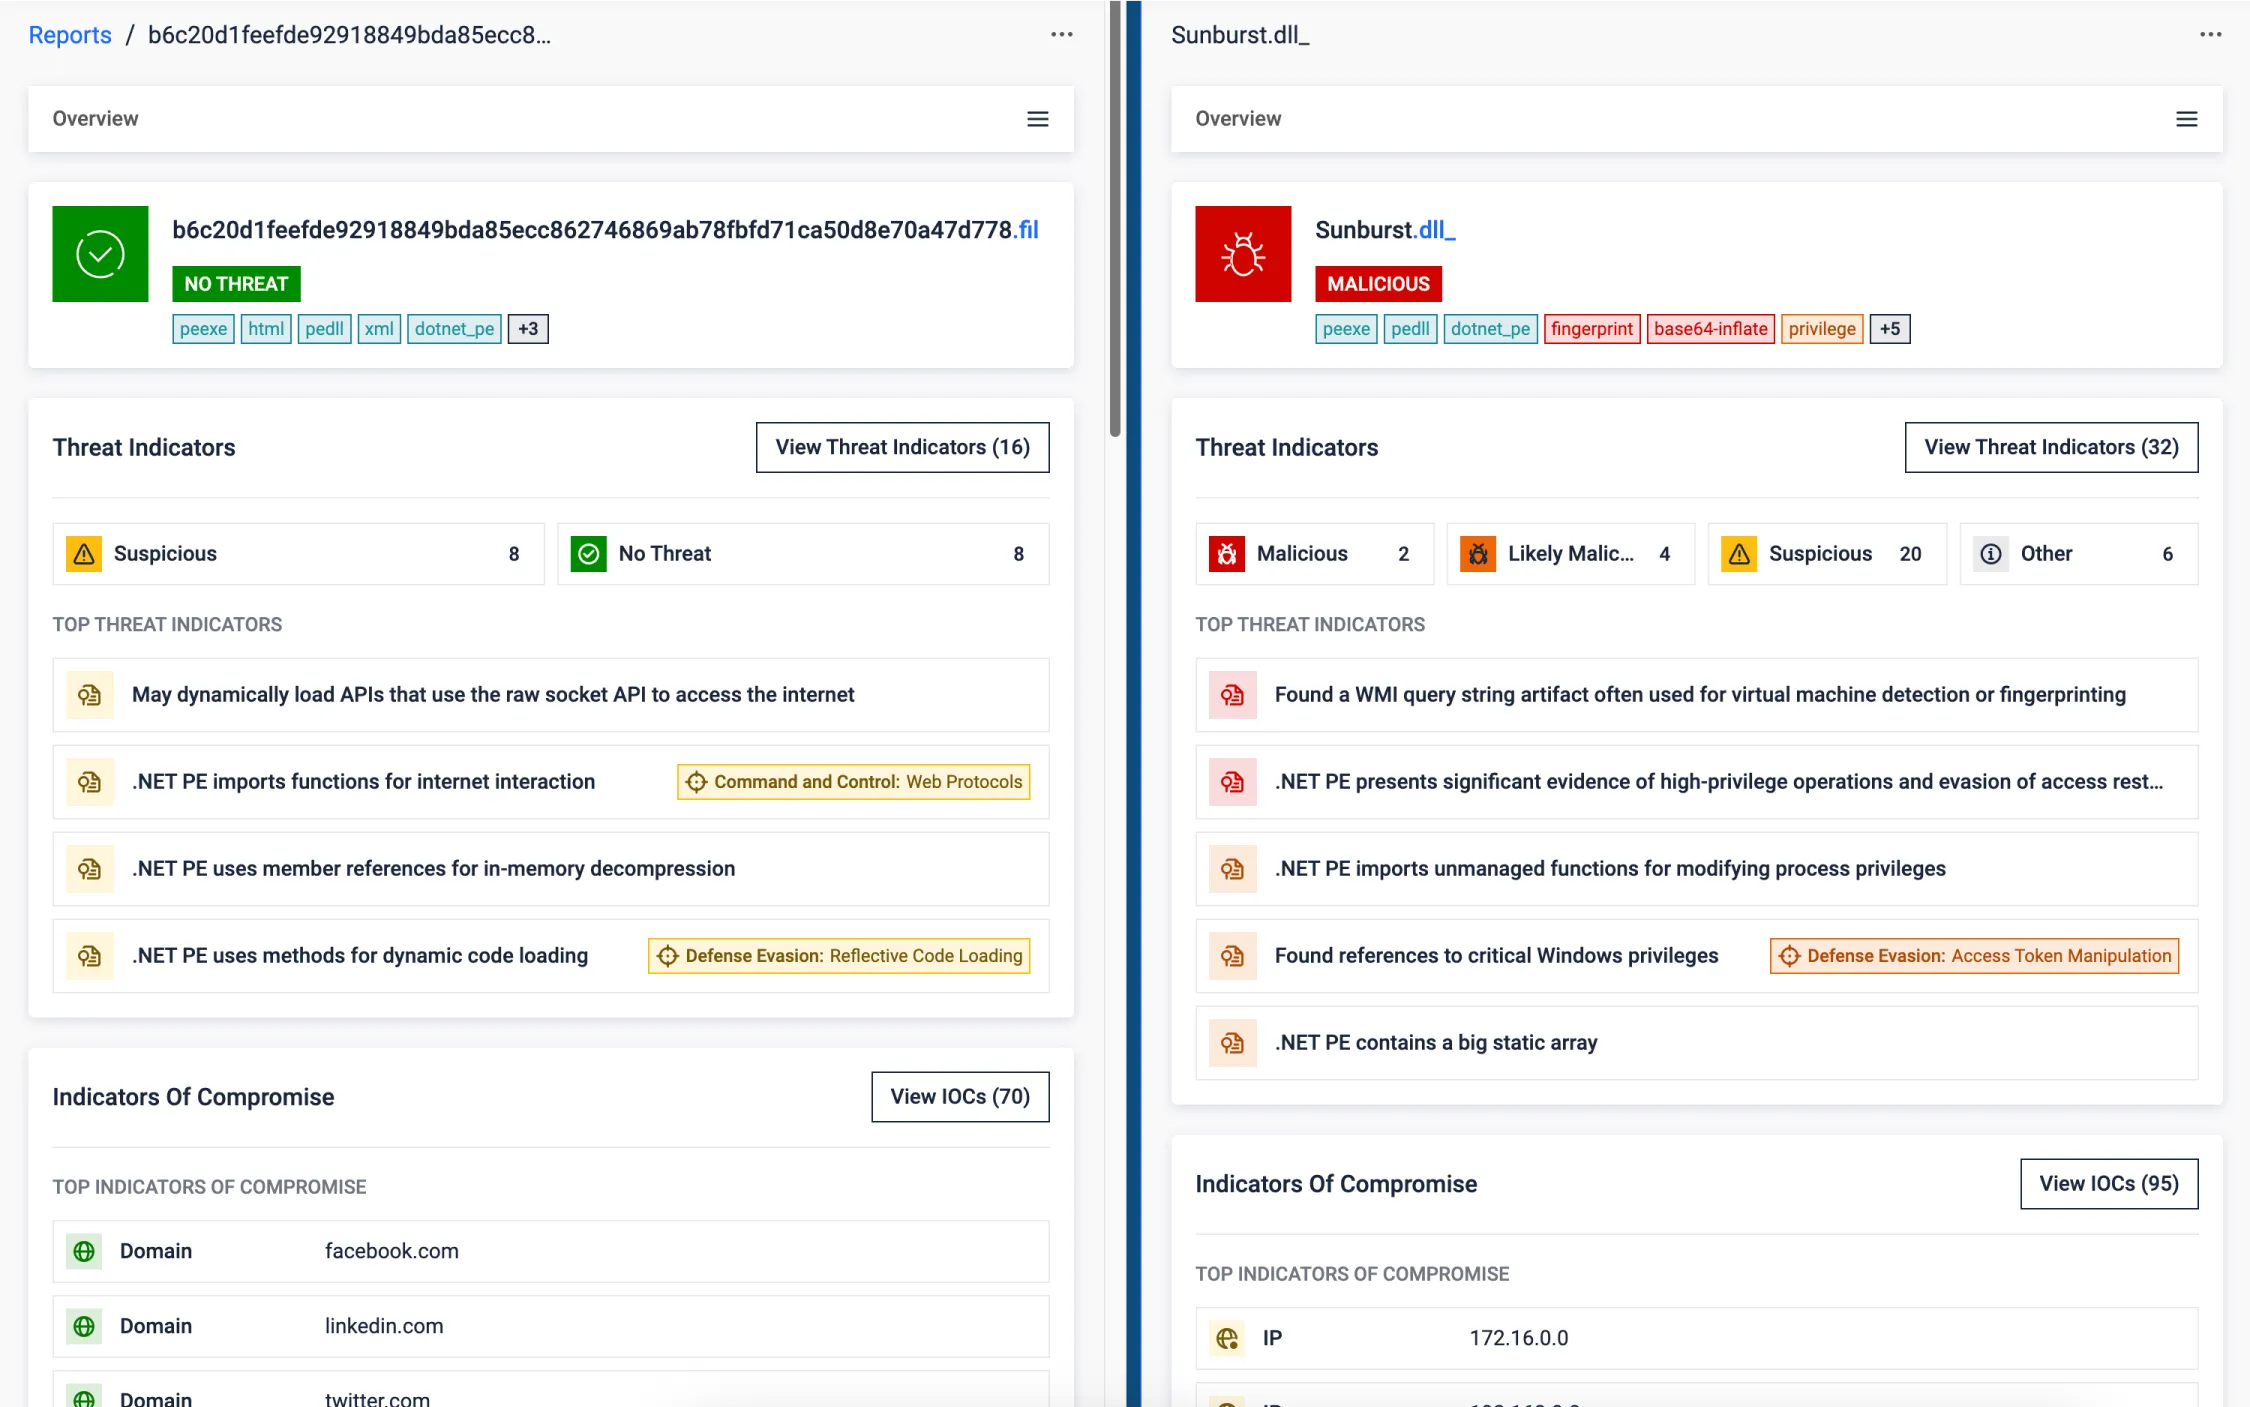
Ataque à Supply Chain
O ataque à cadeia de fornecimento da SolarWinds exemplifica como alterações mínimas de código em software fiável podem permitir violações maciças, contornando as defesas de segurança tradicionais. Os agentes da ameaça injectaram uma backdoor furtiva numa DLL legítima, incorporando lógica maliciosa e preservando a funcionalidade original. A carga útil foi executada silenciosamente num thread paralelo, imitando componentes legítimos. Com uma assinatura digital válida e um comportamento contínuo, a DLL evitou a deteção e concedeu acesso secreto a milhares de vítimas de alto perfil. O comprometimento do pipeline de construção transformou atualizações confiáveis em um veículo para intrusão global.
Embora um backdoor de 4.000 linhas possa parecer significativo, no contexto do código-fonte de uma grande empresa, ele é facilmente ignorado. É aqui que MetaDefender se destaca: ele não apenas inspeciona o código, mas observa o que o software faz. Ele sinaliza desvios do comportamento normal, orientando os analistas para o que realmente importa — eliminando o ruído para destacar ameaças que as análises tradicionais provavelmente ignorariam.
Detonator - A Busca Interminável pela Detecção de Vulnerabilidades de Dia Zero
A história por trás da tecnologia de análise dinâmica líder do setor OPSWAT
Confiança a nível mundial para defender o que é crítico
OPSWAT a confiança de mais de 1.900 organizações em todo o mundo para proteger os seus dados, ativos e redes críticos contra ameaças provenientes de dispositivos e arquivos
.
Serviços de Saúde Clalit
- Com a implementação MetaDefender , a agência modernizou a sua abordagem à análise de malware. A emulação ao nível das instruções revelou comportamentos ocultos. A inteligência de ameaças integrada e a pesquisa de semelhanças baseada em aprendizagem automática enriqueceram cada análise. Um único veredicto fiável substituiu os relatórios fragmentados.
- «Com os recursos de multisscanning e a sandbox baseada em emulação OPSWAT, obtemos profundidade e velocidade. Os ficheiros são liberados ou sinalizados em minutos, não em horas.»Especialista em segurança cibernética do governo
- Ao implementar OPSWATMetascan™ Multiscanning Sandbox Adaptive Sandbox OPSWAT, o banco reforçou a sua estrutura de cibersegurança sem interromper fluxos de trabalho críticos. A integração perfeita dessas tecnologias aprimorou a deteção de ameaças, simplificou a análise comportamental e garantiu a conformidade com regulamentos rigorosos de segurança financeira.
- «Com OPSWAT a certeza de que os dados e informações confidenciais dos nossos clientes estão seguros.»Zahi Ben-AbuDiretor de Segurança e Comunicação de Infra-estruturas,
Serviços de Saúde Clalit - «Precisávamos de uma solução que pudesse ser dimensionada para atender às nossas crescentes demandas, mantendo os custos sob controlo. O sandboxing tradicional era eficaz, mas tornou-se insustentável à medida que as nossas necessidades de processamento de dados aumentaram.»O líder de operações de segurança
- A organização deu resposta aos seus desafios em matéria de SOC e de risco ao substituir a sua sandbox baseada em máquinas virtuais pelo MetaDefender OPSWAT, uma solução unificada de deteção de ataques «zero-day» baseada na emulação ao nível das instruções. Esta mudança arquitetónica permitiu à equipa de segurança transferir a análise dinâmica do SOC para o perímetro, onde as ameaças podiam ser travadas antes de chegarem aos utilizadores ou aos terminais.
Comunidade FileScan.io
Descubra ameaças ocultas com análises perspicazes de malware
com a tecnologia MetaDefender
OPSWAT— experimente gratuitamente.
Apoiar a conformidade
com os requisitos regulamentares
À medida que os ciberataques e os agentes que os executam se tornam mais sofisticados, os órgãos governamentais em todo o mundo estão a implementar regulamentações
para garantir que as infraestruturas críticas estejam a fazer o necessário para se manterem seguras.
Comece em 3 passos simples
Recursos recomendados
Os princípios fundamentais da cibersegurança
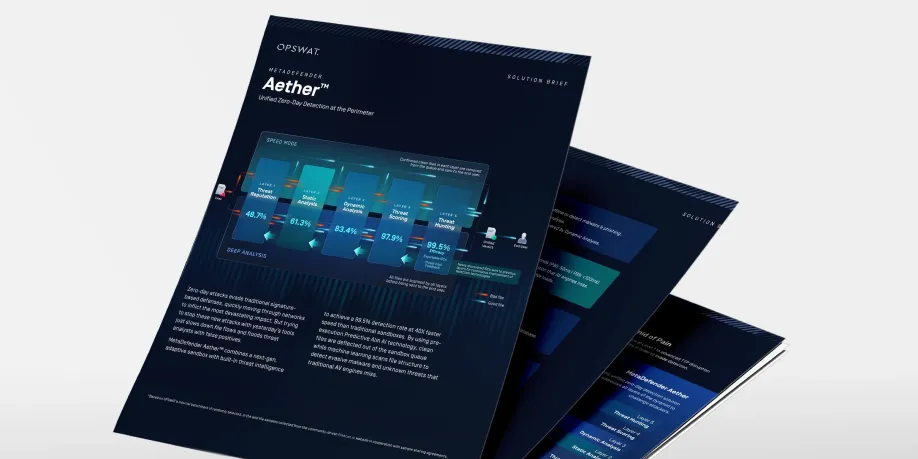
MetaDefender
Pesquisa de detecção e resposta da SANS
Relatório do cenário de ameaças OPSWAT 2025
Analise o que é importante: motor de IA com 99,9% de precisão melhora a sua infraestrutura de segurança
MFT com prioridade na segurança: defesa nativa de IA e baseada em emulação contra ataques baseados em ficheiros
Fornecedor de energia elimina a avalanche de alertas e melhora a deteção de vulnerabilidades de dia zero com OPSWAT
FAQs
MetaDefender é a solução unificada de deteção de vulnerabilidades «zero-day» de cinco camadas OPSWAT, que combina a Reputação de Ameaças, a análise estática preditiva com IA da Alin, a análiseSandbox Adaptive , a Pontuação de Ameaças e a Detecção Proativa de Ameaças baseada em ML para fornecer um veredicto único e consolidado por ficheiro.
As «sandboxes» tradicionais só começam depois de um ficheiro ter sido selecionado para execução. O Aether começa mais cedo e vai mais longe.
A Reputação de Ameaças bloqueia ameaças conhecidas, a IA preditiva da Alin antecipa intenções maliciosas antes da execução,Sandbox Adaptive Sandbox comportamentos evasivos em tempo de execução, a Pontuação de Ameaças estabelece prioridades de risco e a Caça às Ameaças associa deteções individuais a famílias de malware, infraestruturas e campanhas relacionadas.
A sua emulação ao nível das instruções evita também a superfície detetável da máquina virtual e a sobrecarga associada ao arranque e ao encerramento, características típicas das técnicas convencionais de sandboxing baseadas em máquinas virtuais, permitindo uma análise mais rápida e uma maior escalabilidade.
Sandbox Adaptive Sandbox a tecnologia de análise dinâmica baseada em emulação utilizada na Camada 3. Executa ficheiros suspeitos, força a execução de percursos de código ocultos e extrai comportamentos em tempo de execução e IOCs.
O Aether é a solução completa de deteção de ataques «zero-day» em cinco camadas, desenvolvida com base nesse motor. Integra inteligência de reputação, análise preditiva pré-execução com IA da Alin, pontuação de ameaças baseada na confiança e deteção proativa de ameaças com recurso a aprendizagem automática num único fluxo de trabalho integrado.
Adaptive Sandbox motor de análise dinâmica Aether = solução completa de deteção de vulnerabilidades «zero-day» em cinco camadas
Os analistas recebem um único veredicto consolidado, com uma pontuação de risco baseada na confiança, apoiada por evidências provenientes de todas as cinco fases do processo.
Os relatórios podem incluir:
- Indicadores estáticos e de tempo de execução
- Correspondências entre o MITRE ATT&CK e o Catálogo de Comportamentos de Malware
- Cargas úteis descompactadas e configurações de malware extraídas
- Indicadores de rede, C2, registo, processo e ficheiros descarregados
- IOCs exportáveis para fluxos de trabalho MISP, STIX, SIEM e SOAR
- Resultados de similaridade baseados em ML que associam o ficheiro a variantes, famílias e campanhas relacionadas
- Isto proporciona aos analistas tanto uma decisão imediata como o contexto necessário para a investigação, o bloqueio e a deteção de ameaças.
O Aether suporta modelos de implementação autónomos, MetaDefender Core e baseados na nuvem, em ambientes locais, híbridos, na nuvem e totalmente isolados.
As equipas podem integrá-lo através de APIs REST, conectores SIEM e SOAR, CEF Syslog, MISP, STIX e serviços de identidade compatíveis, como o SAML 2.0. A implementação e a gestão dependem do modelo selecionado, permitindo que as organizações mantenham o controlo local ou utilizem um serviço de nuvem gerido.
Realize um teste piloto com duração de duas a quatro semanas, aplicando-o a um fluxo de trabalho real de ficheiros, como anexos de e-mail, transferências de ficheiros geridas recebidas, pacotes de software ou ficheiros que entram num ambiente isolado.
Medida:
- Ameaças conhecidas bloqueadas com base na reputação
- Ameaças desconhecidas identificadas antes da execução
- Novas deteções confirmadas através de análise dinâmica
- Hora do veredicto
- Redução do número de envios desnecessários para a sandbox
- Redução dos falsos positivos e do volume de alertas
- Informação gerada pelo COI e pela campanha
- Poupança de tempo na investigação por parte dos analistas
- Isto demonstra o valor operacional de todo o pipeline de cinco camadas, e não apenas a taxa de deteção de um único motor.