Interrompa ataques e identifique ameaças
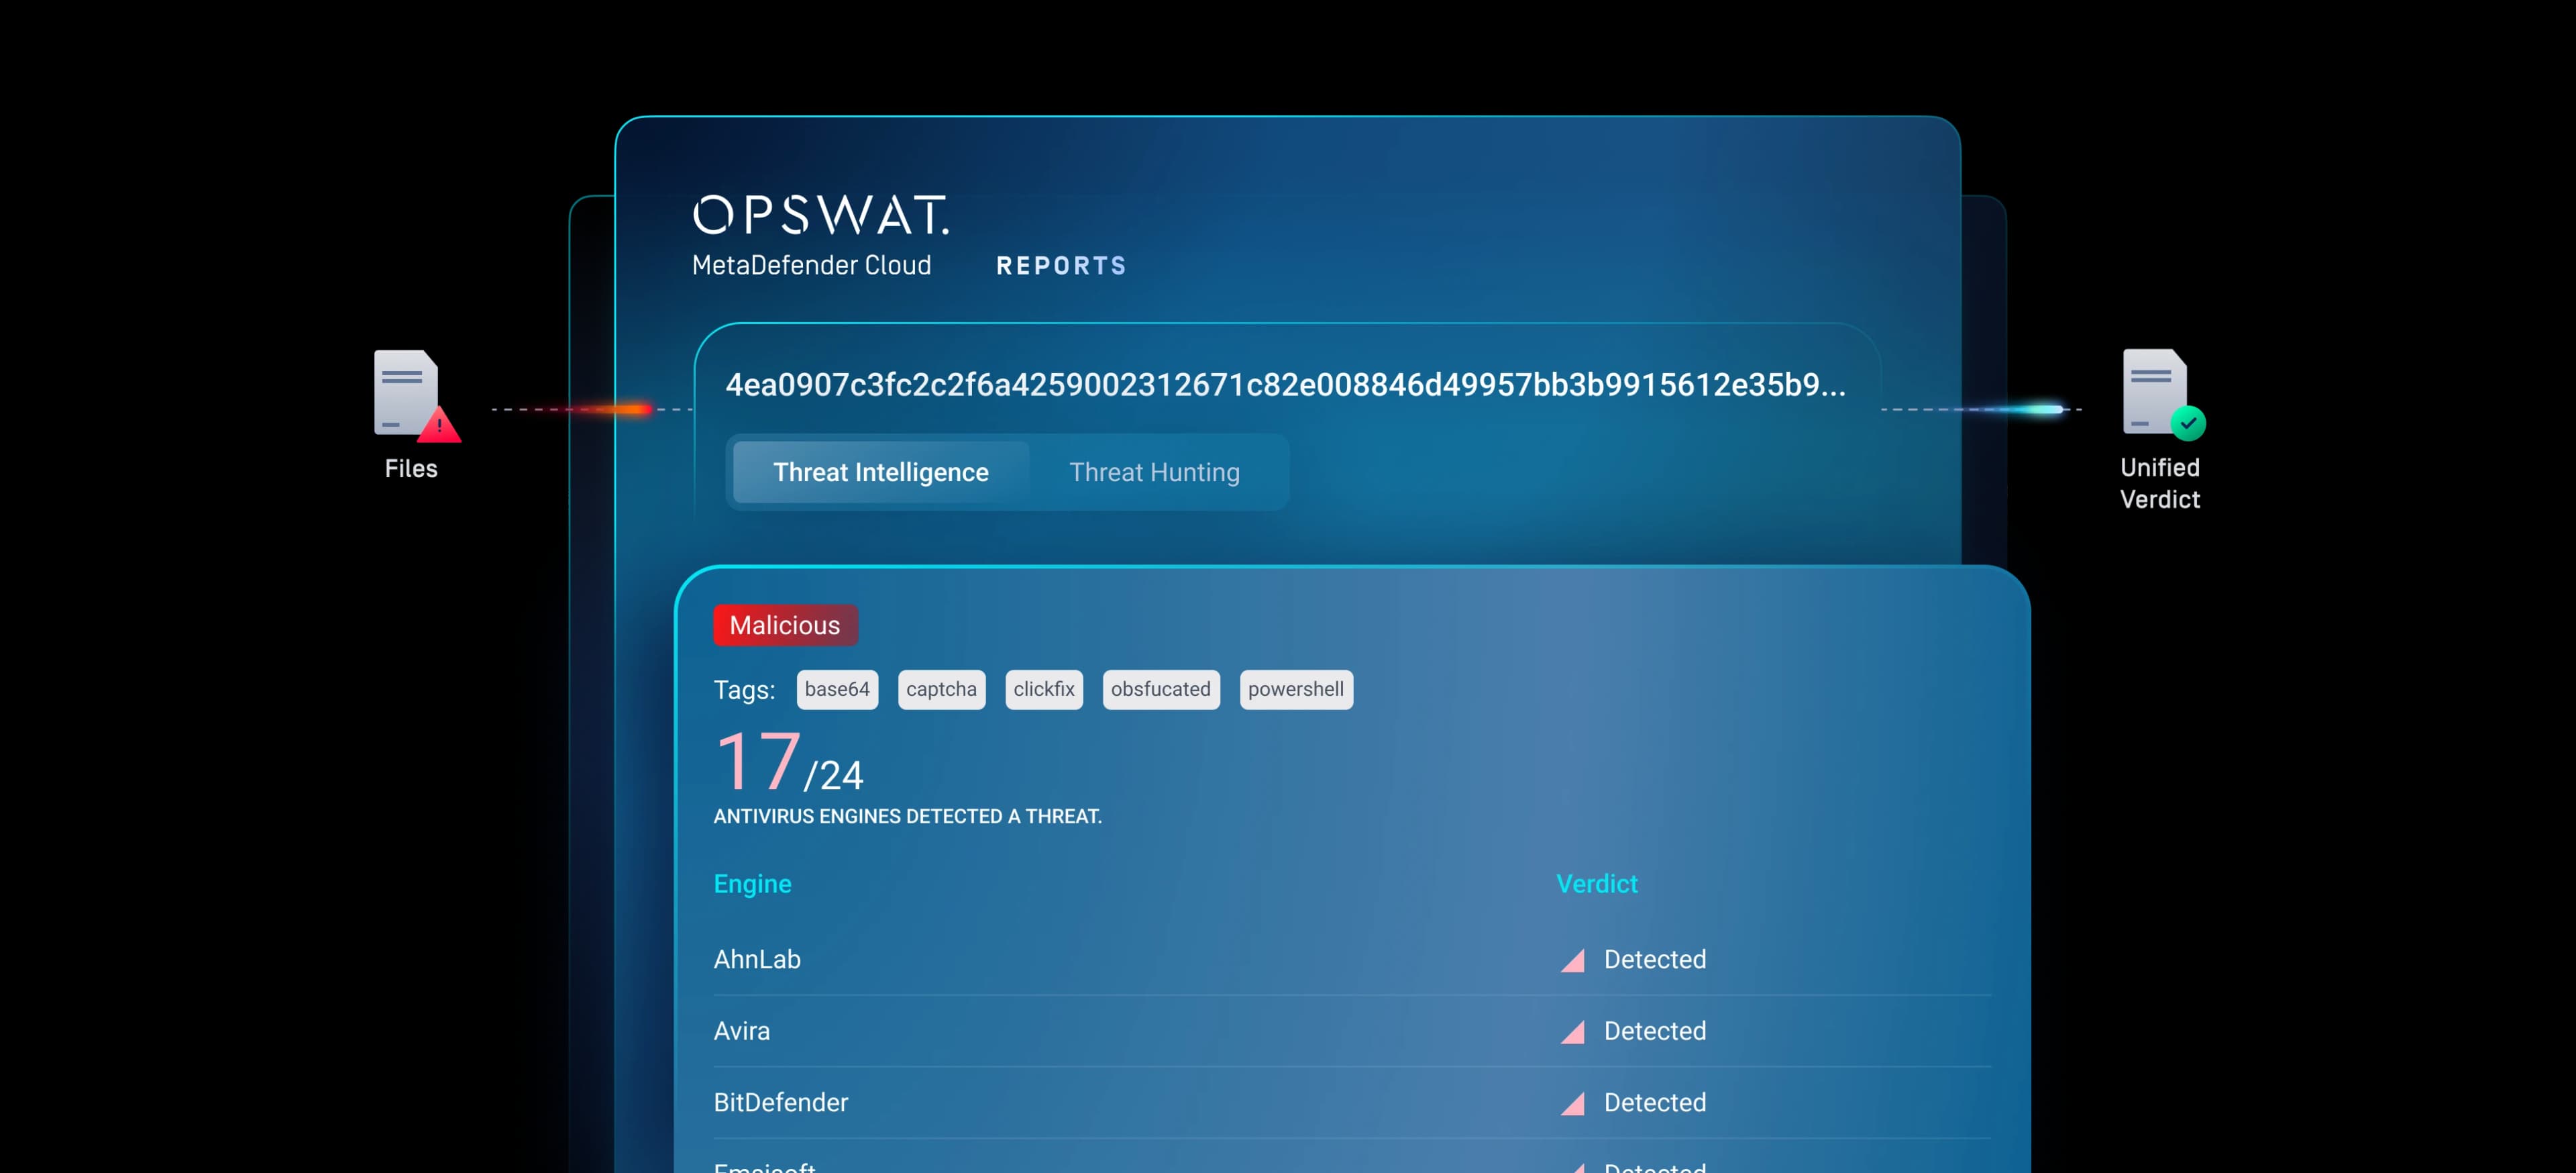
MetaDefender ™ é a solução de inteligência contra ameaças OPSWAT, enriquecida com análises comportamentais, destinada à deteção de ameaças de dia zero e evasivas. Combina a verificação de reputação em tempo real, indicadores de compromisso (IOCs) derivados de sandbox e pesquisa de semelhanças baseada em aprendizagem automática para apoiar investigações, enriquecer os fluxos de trabalho de SIEM e SOAR e melhorar a precisão da deteção proativa de ameaças em ambientes na nuvem, híbridos e isolados.
- Verificações de ameaças em tempo real
- Caça automatizada a ameaças
- Atualizado continuamente
Verificações de ameaças em tempo real e caça automatizada
MetaDefender Threat Intelligence reputação de ameaças em tempo real e caça automatizada a ameaças
para ajudar as equipas a detetar e impedir ameaças emergentes mais cedo. A telemetria global da sandbox atualiza as listas de indicadores de ameaças, enriquecendo cada pesquisa com
um contexto mais profundo, deteção mais rápida e correlações de ameaças mais claras.
Verificações de reputação de ameaças em tempo real
Retorna reputação atualizada para hashes, IPs, URLs e domínios para que você possa identificar rapidamente ameaças conhecidas e reduzir pontos cegos.
Caça automatizada a ameaças
Identifica amostras de ameaças relacionadas, infraestrutura partilhada de invasores e os padrões por trás dos ataques em evolução.
Enriquecimento da similaridade de ameaças
Encontra indicadores relacionados, artefactos comportamentais e sinais de similaridade, adicionando contexto para acelerar as investigações e fortalecer o SIEM e o SOAR.

Threat Intelligence Cloud
Fornece informações atualizadas continuamente sem manutenção de infraestrutura.
Pesquisas de alto volume são dimensionadas instantaneamente por meio da API, garantindo que os resultados enriquecidos do
estejam sempre atualizados e prontos para fluxos de trabalho automatizados.
Visibilidade profunda das ameaças para uma resposta rápida
Aproveite bilhões de indicadores de ameaças e correspondência de padrões alimentada por IA para superar malwares evasivos.
Reputation Service de Ameaças
- Acesso a mais de 50 mil milhões de hashes, IPs, URLs e domínios
- Suporta pesquisas em massa e individuais através de uma API REST
- Analisa endereços IP, URLs e domínios utilizando até 30 fornecedores
- Correlaciona hashes com milhões de aplicações conhecidas e CVEs
- Atualizado continuamente com novos IOCs e inteligência de ameaças
Correlação de padrões de caça às ameaças
- Agrega veredictos, relatórios e IOCs para investigação proativa.
- A caça às ameaças identifica semelhanças entre malware novo e conhecido
- Permite a correlação entre amostras para identificar campanhas relacionadas ou famílias de ameaças.
- Integra-se com SIEM, SOAR e Central Management visibilidade unificada e resposta mais rápida.
Potenciar a deteção proativa de ameaças
com abordagem baseada em dados Threat Intelligence
Apoiar a conformidade
com os requisitos regulamentares
À medida que os ciberataques e os agentes que os executam se tornam mais sofisticados, os órgãos governamentais em todo o mundo estão a implementar regulamentações
para garantir que as infraestruturas críticas estejam a fazer o necessário para se manterem seguras.
Comece em 3 passos simples
Recursos recomendados
Os princípios fundamentais da cibersegurança
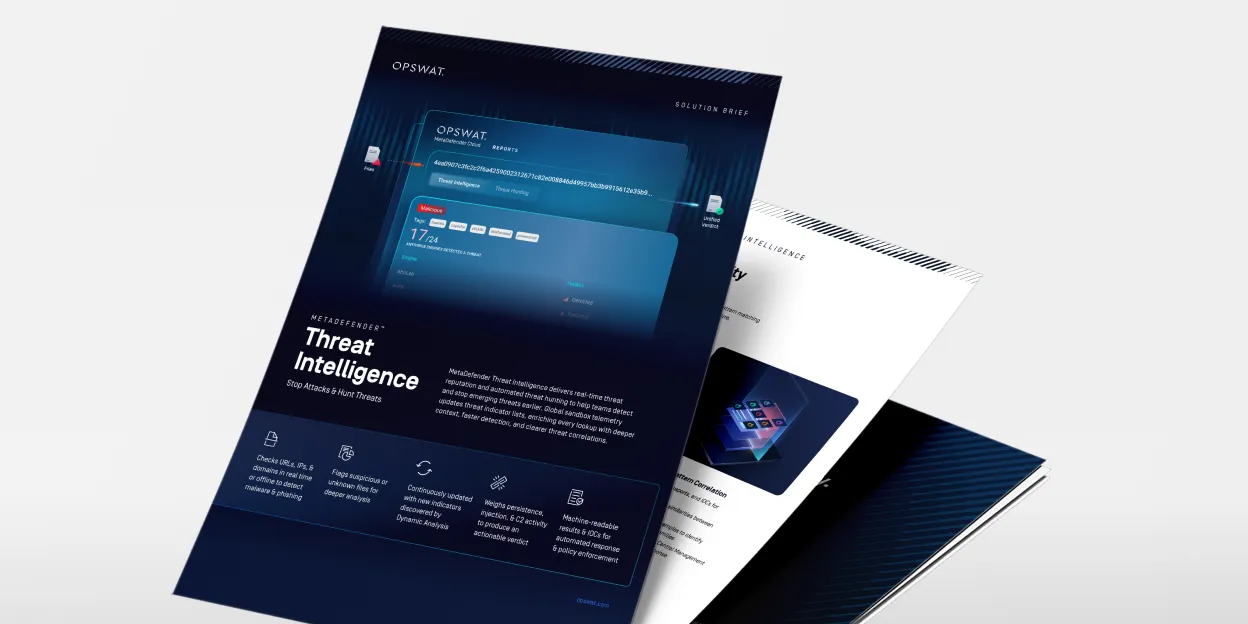
MetaDefender Threat Intelligence
Pesquisa de detecção e resposta da SANS
Relatório do cenário de ameaças OPSWAT 2025
Analise o que é importante: motor de IA com 99,9% de precisão melhora a sua infraestrutura de segurança
MFT com prioridade na segurança: defesa nativa de IA e baseada em emulação contra ataques baseados em ficheiros
Fornecedor de energia elimina a avalanche de alertas e melhora a deteção de vulnerabilidades de dia zero com OPSWAT
FAQs
Um serviço de TI enriquecido por comportamento que combina conjuntos de dados de reputação massivos com telemetria de sandbox ao vivo para que as suas listas de bloqueio e detecções sejam orientadas pelo que o malware realmente faz, e não apenas por indicadores estáticos.
IOCs normalizados (hashes, IPs, domínios, URLs, certificados, chaves de registo), pontuações de ameaças, ligações de famílias/clusters através de similaridade ML e comportamentos mapeados pelo MITRE - fornecidos através de API exportação.
O OSINT frequentemente fica para trás e perde amostras evasivas/novas. MetaDefender Adaptive Threat Intelligence adicionaThreat Intelligence dados da tecnologia de sandbox adaptativa OPSWAT, que detona ameaças desconhecidas e, em seguida, envia novos indicadores de volta para API sua API.
API REST direta, cache local para sites de baixa saída e integrações prontas para uso (SIEM/SOAR).
Alertas mais claros, buscas mais rápidas (agrupamento de campanhas) e menos regras complicadas, graças à inteligência baseada no comportamento.