Em ambientes de infra-estruturas críticas, como o sector da energia e dos serviços públicos, as lacunas de cibersegurança mais críticas existem frequentemente nas operações no terreno. Embora a atenção esteja normalmente centrada no malware sofisticado e nos vectores de ameaças emergentes, como o malware orientado para a IA, algumas das violações mais prejudiciais ocorreram devido ao manuseamento incorreto de suportes amovíveis ou de um computador portátil de terceiros.
Com desafios contínuos como a pressão para minimizar o tempo de inatividade, a falta de ferramentas de segurança eficientes ou a urgência de restaurar um sistema avariado, as decisões tomadas durante estes cinco momentos comuns de operações no terreno podem ser críticas.
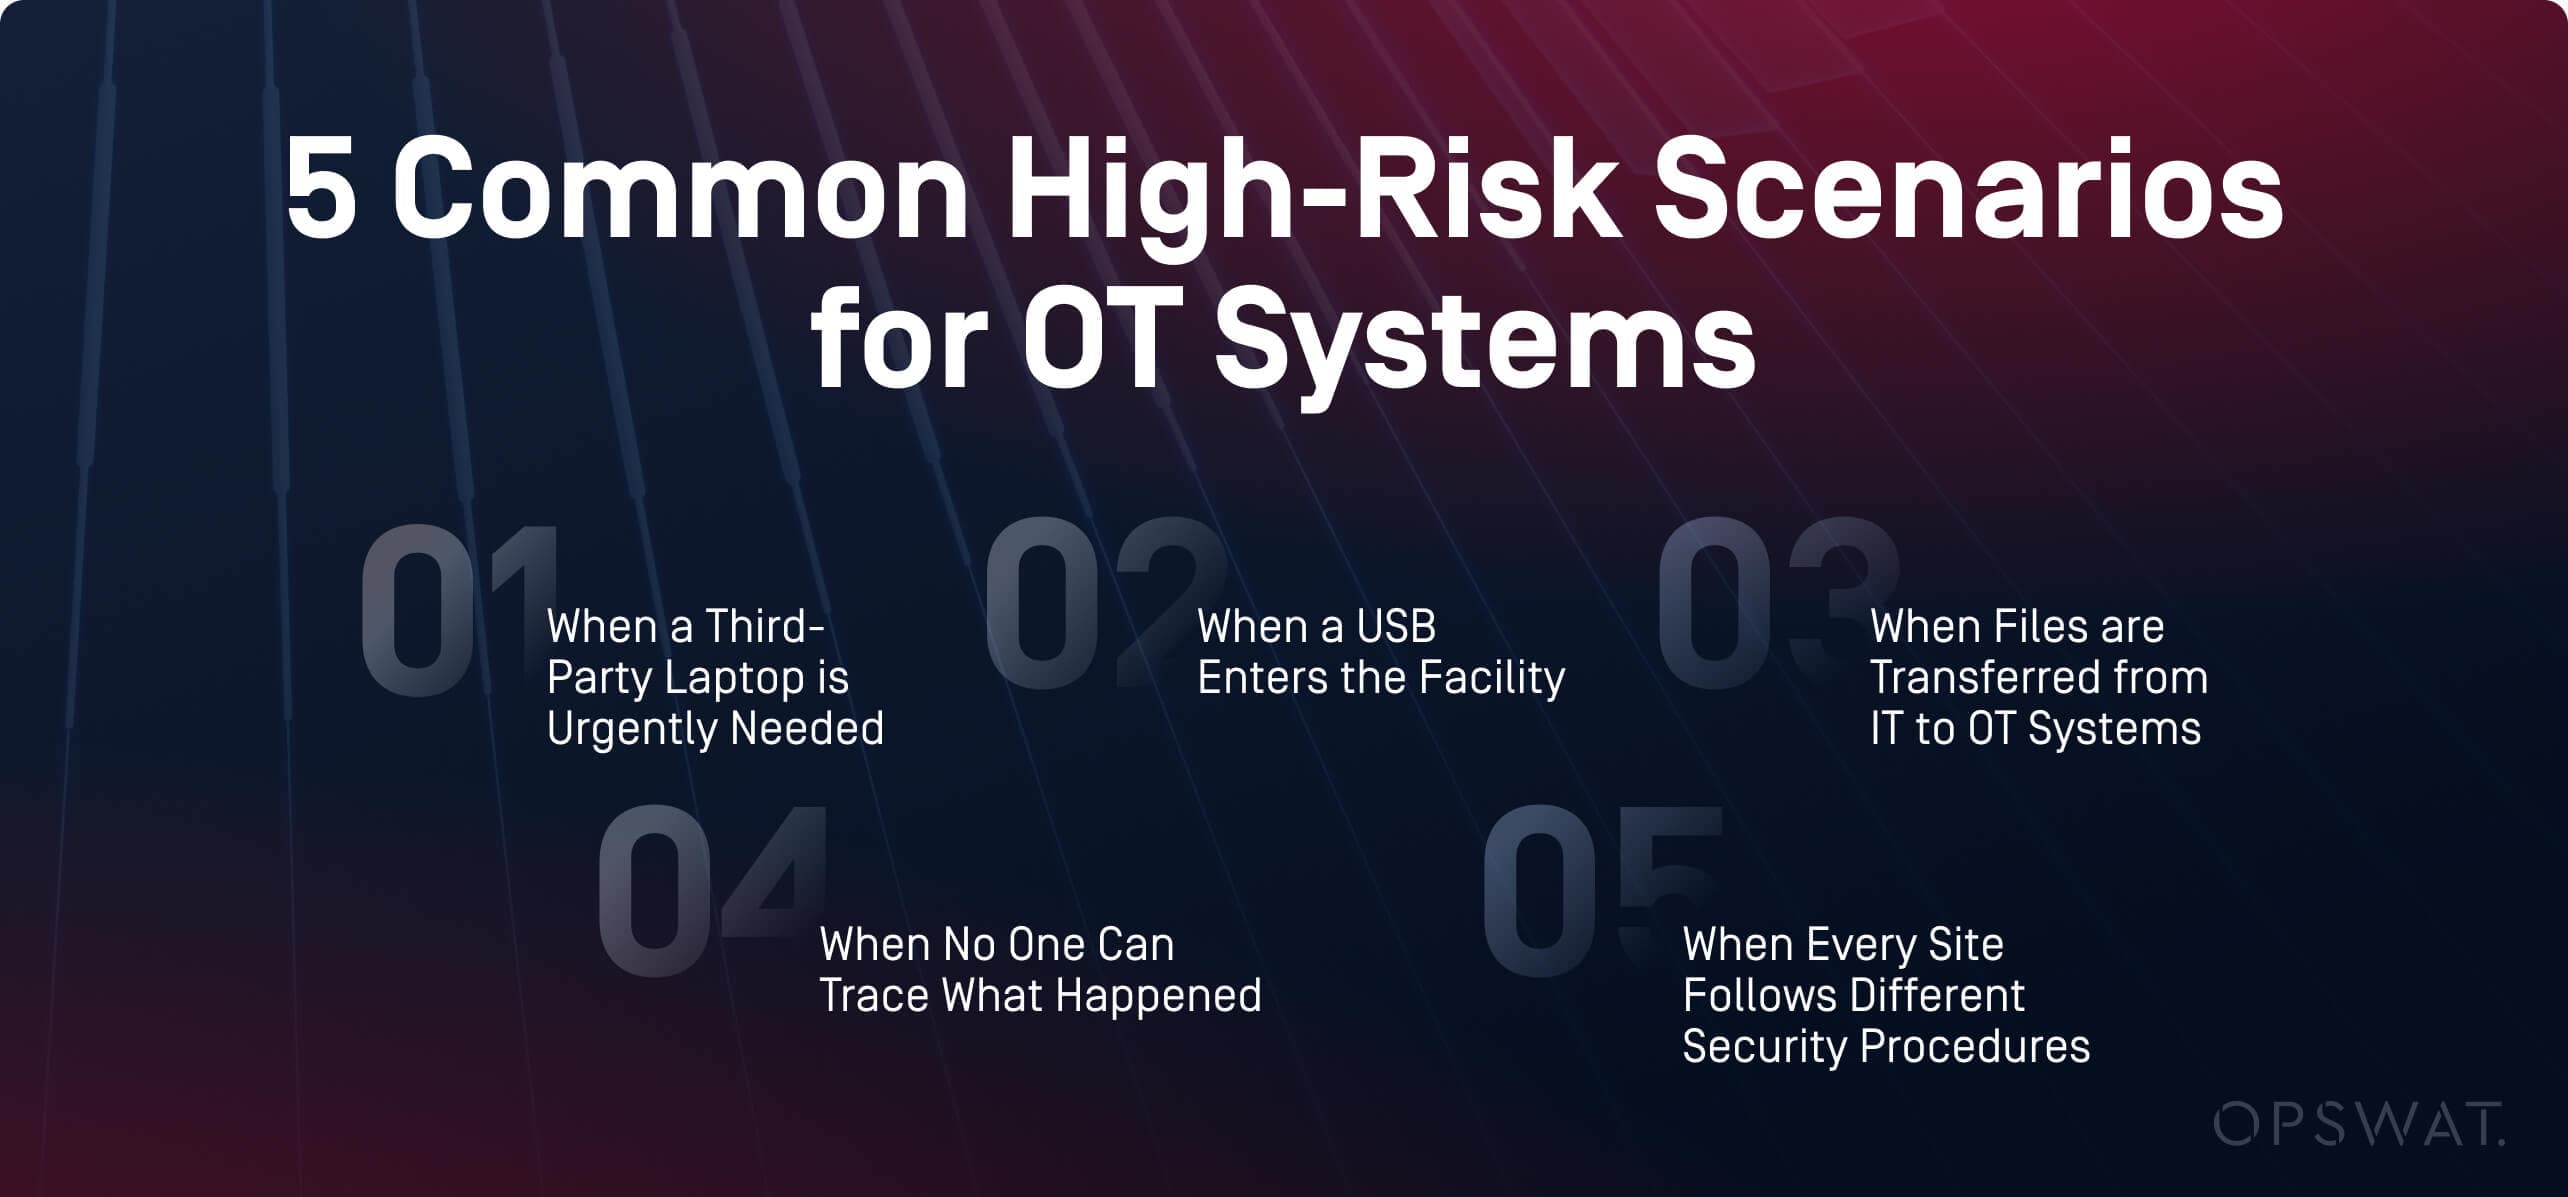
5 cenários comuns de alto risco para sistemas OT
1. Quando é necessário um computador portátil de terceiros com urgência
No caso de uma emergência, como uma paragem do sistema OT, o constrangimento de tempo pode pressionar os administradores a deixarem o portátil de um empreiteiro saltar o necessário rastreio de segurança de dispositivos transitórios. Estas excepções colocam as organizações em grande risco. Sem nenhuma maneira de confirmar a segurança dos laptops dos fornecedores, o malware pode ser introduzido nos sistemas OT com air-gap.
2. Quando uma USB entra no estabelecimento
Quando um técnico traz uma unidade USB para uma zona com air-gap, ela pode ser considerada segura devido a uma varredura recente. Ignorar uma nova varredura no ponto de entrada devido à falta de implantações de varredura de mídia removível, como o MetaDefender Kiosk™, ou confiar no protocolo de segurança do fornecedor, pode levar ao comprometimento de sistemas críticos.
3. Quando os ficheiros são transferidos de sistemas informáticos para sistemas externos
Software e os patches de segurança precisam ser instalados em tempo hábil. As mídias removíveis utilizadas pelos fornecedores, como USB e discos rígidos externos, podem passar despercebidas pela inspeção devido à urgência operacional. O risco de utilizar mídias removíveis não verificadas ou pastas partilhadas para transferir dados críticos pode ser mitigado por soluções como MetaDefender Managed File Transfer MFT)™ e MetaDefender
4. Quando ninguém consegue descobrir o que aconteceu
A aplicação de procedimentos de segurança não é suficiente sem registos rastreáveis. A incapacidade dos responsáveis pela conformidade de fornecer registos e documentos completos aos auditores pode levar ao insucesso nas auditorias de conformidade. Métodos desatualizados, como a obtenção de provas da aplicação de políticas através de e-mails e folhas de cálculo, já não são viáveis. Com uma solução como oMy OPSWAT Central Management™, que oferece monitorização centralizada, gestão de relatórios e aplicação de políticas, os responsáveis pela conformidade podem ter acesso contínuo a registos de auditoria abrangentes.
5. Quando cada sítio segue procedimentos de segurança diferentes
Num exemplo real, uma instalação pode ter um quiosque de digitalização, outra instalação pode utilizar um antivírus num sistema dedicado e outra pode não ter requisitos de digitalização claros, deixando que cada equipa defina e aplique os seus próprios procedimentos. Sem soluções modernas, fluxos de trabalho consistentes, relatórios perspicazes e aplicação de políticas unificadas, não há forma de efetuar uma resposta eficiente a incidentes e uma gestão de riscos.
A ciber-resiliência começa com o alinhamento de funções
A cibersegurança não se limita à implementação de soluções avançadas baseadas em software e hardware, ignorando a forma como as funções dos seus operadores se alinham com elas. Em ambientes de infra-estruturas críticas, a segurança envolve software, hardware, pessoas e operações. A escolha das ferramentas e das políticas de segurança corretas deve estar de acordo com a forma como as equipas trabalham e com as suas necessidades.
A ciber-resiliência exige a implantação das soluções certas, equipadas com tecnologias actualizadas e alinhadas com as necessidades daqueles que as operam:
Papel | Preocupação fundamental | Como OPSWAT permite a resiliência |
|---|---|---|
Responsáveis pela conformidade | Verificar se todos os dispositivos de terceiros e suportes amovíveis são devidamente analisados, | My OPSWAT Central Management fornece uma prova centralizada da conformidade com a política para apoiar auditorias regulamentares numa vista unificada. |
Operadores de OT/centrais | Aplicação de políticas de verificação de suportes removíveis e computadores portáteis de terceiros sem tempo de inatividade | MetaDefender Kiosk protege sistemas críticos, prevenindo ameaças provenientes de suportes removíveis. Analisa e desinfecta ficheiros a uma velocidade de até mais de 13 000 ficheiros por minuto. |
CISOs / Responsáveis pela segurança | Normalização da aplicação de políticas e reforço da postura de segurança | My OPSWAT Central Management ajuda a aplicar políticas de verificação consistentes, fornecendo controlo centralizado sobre as configurações de segurança em todos os terminais a partir de um único painel de controlo. |
Ao longo dos anos, as organizações de energia e serviços públicos têm usado a plataforma MetaDefender para construir estratégias de defesa em profundidade e proteger suas redes críticas:
- Verificação e proteção de dispositivos de terceiros com o MetaDefender Drive antes de se ligarem aos sistemas OT
- Prevenção de ameaças de suportes amovíveis no ponto de entrada com o MetaDefender Kiosk e MetaDefender Endpoint
- Validar se o suporte foi verificado pelo MetaDefender Kiosk usando o MetaDefender Media Firewall (hardware) ou MetaDefender Endpoint Validation (software)
- Transferência segura de ficheiros de sistemas de TI para OT com MetaDefender Managed File Transfer MFT)
- Controlo do fluxo de dados direcional utilizando MetaDefender NetWall
- Aplicação de políticas de digitalização em todos os locais e dispositivos a partir de um único painel de controlo com o My OPSWAT Central Management
Como as principais organizações de energia e serviços públicos protegem com sucesso os seus sistemas críticos
Desde centrais nucleares a grandes fornecedores de energia na EMEA, APAC e América do Norte, organizações como a Dounreay Nuclear Facility e a Hitachi Energy implementaram soluções OPSWAT para resolver estes desafios.
No e-book Implantações comprovadas em serviços públicos e energia, encontrará:
- Estratégias para preparação para auditoria e controlo centralizado
- Soluções adaptadas a ambientes com isolamento de ar e OT
- 13 histórias reais de implantação, com desafios, soluções e resultados