- O que é transferência avançada de ficheiros e por que é importante para a segurança empresarial?
- Como o Zero Trust transforma Managed File Transfer ?
- Quais são os benefícios comerciais e de segurança da Managed File Transfer com confiança zero?
- O que os CISOs devem procurar ao avaliar Managed File Transfer com confiança zero?
- Como as empresas podem implementar com sucesso Managed File Transfer com confiança zero?
- FAQs
- A sua organização está equipada com segurança avançada para transferência de ficheiros?
O que é transferência avançada de ficheiros e por que é importante para a segurança empresarial?
A transferência avançada de ficheiros refere-se à evolução dos sistemas tradicionais de transferência gerida de ficheiros para plataformas que privilegiam a segurança e são orientadas por políticas, protegendo dados sensíveis face às ameaças cibernéticas modernas, às arquiteturas híbridas e às regras de conformidade cada vez mais complexas. Para os CISOs que privilegiam a segurança, a transferência avançada de ficheiros significa transferir ficheiros sensíveis e dados empresariais de forma segura, verificável e com aplicação do modelo Zero-Trust.
As empresas modernas trocam, em média, 2,5 petabytes de dados por mês entre serviços na nuvem, equipas remotas, filiais globais e parceiros da cadeia de abastecimento. Cada uma destas transferências representa um potencial vetor de ataque.
À medida que grupos de ransomware e atores estatais transformam ficheiros em armas, com ataques baseados em ficheiros a aumentarem 47% ano após ano, de acordo com informações recentes sobre ameaças, os atacantes exploram protocolos tradicionais e modelos baseados na confiança.
A transferência avançada de ficheiros é importante porque preenche uma lacuna perigosa na segurança empresarial: a interseção entre redes internas confiáveis, sistemas de infraestrutura crítica e fluxos de dados de alto valor. Sem controlos Zero-Trust, essas transferências tornam-se pontos cegos que os adversários podem explorar.
Como os requisitos de segurança e conformidade moldam as necessidades de transferência de ficheiros empresariais?
Os requisitos de segurança e conformidade redefiniram profundamente as expectativas em matéria de transferência de ficheiros. Regulamentos como o RGPD, a HIPAA, a PCI DSS, a SOX e os quadros normativos específicos de cada setor impõem regras rigorosas sobre a forma como os dados sensíveis devem ser transferidos, validados, registados, conservados e monitorizados. Cada um deles exige:
- Encriptação em trânsito e em repouso
- RBAC (controlo de acesso baseado em funções)
- Pistas de auditoria verificáveis
- Relatório e resposta a incidentes
- Garantia de que os dados não foram alterados nem acedidos indevidamente
O incumprimento pode levar a graves consequências financeiras e de reputação. Por exemplo, as violações do RGPD podem resultar em multas de até 4% do volume de negócios global anual ou 20 milhões de euros, o que for maior. As violações envolvendo transferências de ficheiros desprotegidos resultaram em penalidades superiores a 50 milhões de dólares nos setores de saúde e serviços financeiros, além de litígios e investigações regulatórias.
Para os CISOs responsáveis pela proteção de dados regulamentados, MFT tradicionais, criadas principalmente para proteger a transferência, e não o ficheiro, deixam muitas lacunas para atender aos padrões modernos. De acordo com as orientações do NIST sobre transferência segura de ficheiros, a segurança da camada de transporte por si só é insuficiente sem validação no nível do conteúdo e verificação contínua.
Quais são os riscos mais comuns associados aos protocolos tradicionais de transferência de ficheiros?
Os mecanismos tradicionais de transferência de ficheiros, como FTP, SFTP e FTPS, nunca foram concebidos para os ambientes dinâmicos, distribuídos e repletos de ameaças que os CISOs enfrentam atualmente. As suas vulnerabilidades incluem:
- Confiança implícita entre remetentes, servidores e destinatários, sem verificação contínua
- As credenciais estáticas podem ser facilmente roubadas através de phishing ou de credential stuffing
- Autenticação insuficiente e suporte limitado à autenticação multifator (MFA)
- Verificações fracas de integridade e validação, permitindo que ficheiros adulterados ou armados passem despercebidos
- Registo limitado, dificultando investigações forenses e preparação para auditorias
- Sem malware integrado ou inspeção de ameaças
- Proteção baseada em perímetro, que se torna ineficaz em ambientes multicloud e de trabalho remoto, pois os limites da rede deixam de existir para definir zonas confiáveis.
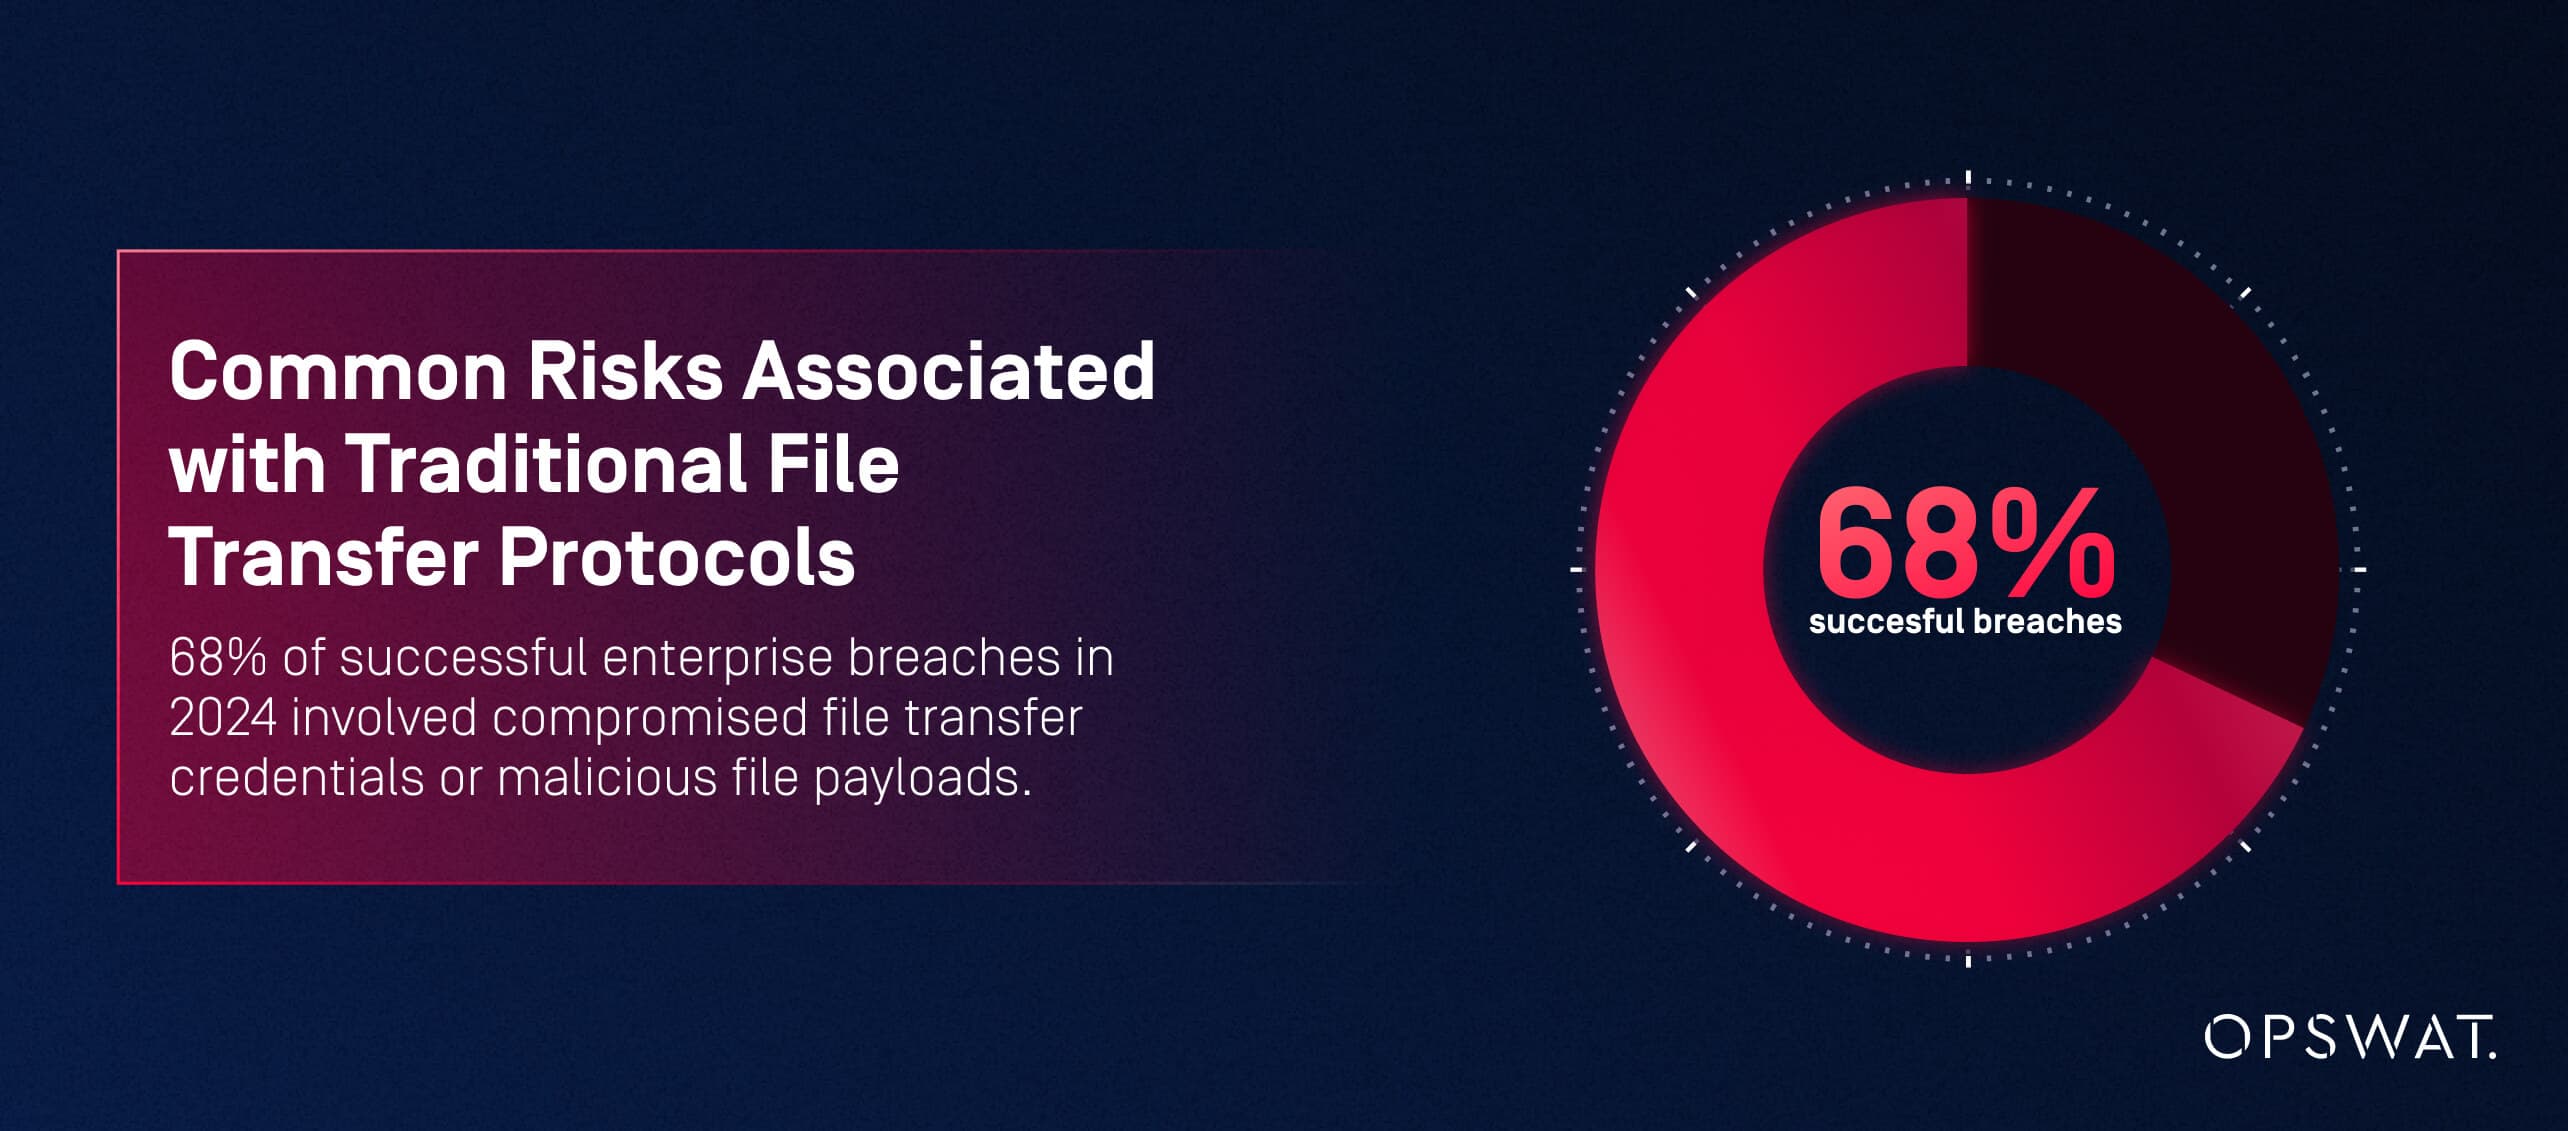
Essas vulnerabilidades criam um ambiente de alto risco, no qual os invasores utilizam cargas úteis baseadas em ficheiros, comprometimento de credenciais e infiltração na cadeia de abastecimento para aceder aos sistemas empresariais. De acordo com informações recentes sobre ameaças, 68% das violações bem-sucedidas em empresas em 2024 envolveram credenciais de transferência de ficheiros comprometidas ou cargas úteis de ficheiros maliciosos.
Quais casos de uso Drive necessidade de transferência avançada de ficheiros em infraestruturas críticas?
Os operadores de infraestruturas críticas enfrentam exigências operacionais e regulatórias únicas. As suas transferências de ficheiros abrangem frequentemente redes segmentadas, ambientes OT/ICS, zonas regulatórias transfronteiriças, contratantes e recursos na nuvem. Os fatores comuns incluem:
- Intercâmbio interdepartamental de dados confidenciais, exigindo controlos de acesso rigorosos e auditabilidade
- Transferências transfronteiriças, em que as leis de residência de dados impõem restrições rigorosas à movimentação
- Cloud e modernizaçãoCloud , que dissolvem as fronteiras tradicionais da rede
- Troca de ficheiros entre TI e TO, em que os ficheiros comprometidos podem afetar diretamente o equipamento físico
- A integração com terceiros e fornecedores, que representou 62% das violações na cadeia de abastecimento em 2024, de acordo com um estudo recente sobre segurança, incluindo incidentes de grande repercussão, como o ataque à SolarWinds
- Fluxos de trabalho automatizados de alto volume, onde o erro humano pode criar uma exposição massiva
Estes cenários exigem uma estratégia avançada de transferência de ficheiros baseada nos princípios do modelo «Zero-Trust», incluindo verificação contínua, automatização orientada por políticas e prevenção de ameaças ao nível dos ficheiros.
Como o Zero Trust transforma Managed File Transfer ?
Enquanto os modelos tradicionais de « MFT » se baseiam em controlos perimetrais e na confiança implícita assim que o acesso é concedido, o modelo «Zero-Trust» elimina completamente essa confiança. Cada utilizador, dispositivo, sistema, etapa do fluxo de trabalho e evento relacionado com ficheiros deve ser validado de forma contínua.
No contexto da transferência avançada de ficheiros, o modelo Zero-Trust não é simplesmente uma funcionalidade de segurança adicional; trata-se de uma mudança arquitetónica. Este modelo redefine a movimentação de ficheiros como uma operação de alto risco que requer verificação, princípio do privilégio mínimo, monitorização contínua e uma compreensão profunda do próprio ficheiro, e não apenas dos seus metadados de transporte.
Quais são os princípios fundamentais do modelo «Zero Trust» relevantes para a transferência de ficheiros?
De acordo com a Publicação Especial 800-207 do NIST, a arquitetura Zero-Trust inclui os seguintes princípios básicos, que se aplicam diretamente à transferência segura de ficheiros:
- Princípio do privilégio mínimo – O acesso é rigorosamente restringido; os utilizadores e os sistemas apenas recebem as autorizações necessárias para operações específicas com ficheiros.
- Verificação contínua – A autenticação e a autorização não terminam no momento do início de sessão; cada etapa da transferência é revalidada.
- Microsegmentação – Isola cargas de trabalho, servidores e zonas de rede, de modo a que as transferências de ficheiros não possam servir de vias de movimento lateral.
- Presumir a existência de uma violação – Todos os ficheiros são tratados como potencialmente maliciosos e devem ser submetidos a uma inspeção e validação ao nível do conteúdo.
- Decisões de acesso contextual – As políticas adaptam-se com base no comportamento do utilizador, na identidade do dispositivo, nas pontuações de risco dos ficheiros e nos sinais do ambiente.
Quando aplicados à « MFT », estes princípios combatem diretamente os vetores de ameaça modernos, desde documentos maliciosos até credenciais de utilizador comprometidas e uso indevido por parte de pessoas internas.
Como o modelo Zero Trust se compara aos modelos tradicionais de segurança de transferência de ficheiros?
Os modelos tradicionais de « MFT » dependem fortemente dos perímetros de rede, dos pontos de controlo de autenticação e da comunicação baseada na confiança entre sistemas. Uma vez dentro do perímetro ou após o início de sessão bem-sucedido, as transferências de ficheiros decorrem frequentemente sem um escrutínio mais aprofundado. Este modelo falha em ambientes na nuvem, com múltiplas redes e remotos, onde os limites do perímetro já não existem.
Modelo Tradicional | MFT Zero Trust |
|---|---|
A confiança é concedida no momento do login | A confiança nunca é concedida — a validação é contínua |
Credenciais = acesso | Credenciais + dispositivo + contexto + validação de ficheiros |
Defesas perimetrais | Microsegmentação e verificação interna |
Presume que os utilizadores internos estão seguros | Presume que todos os utilizadores e sistemas podem estar comprometidos |
Visibilidade limitada | Auditabilidade total e monitorização em tempo real |
O Zero-Trust elimina as lacunas de segurança que MFT tradicional MFT expostas.
Como o Zero Trust pode ser incorporado arquitetonicamente nas MFT ?
Uma verdadeira arquitetura « MFT » de confiança zero deve constituir a base do sistema, em vez de ser uma solução aditada posteriormente. Deve incluir:
- Verificação de identidade em várias camadas (IAM, MFA, análise comportamental)
- Inspeção de ameaças ao nível do ficheiro, não apenas segurança de perímetro ou transporte
- CDR (Content Disarm and Reconstruction), análise de malware com vários motores e verificação do tipo de ficheiro
- Fluxos de trabalho orientados por políticas que impõem regras de acesso, encaminhamento e transformação
- Microsegmentação de rede entre servidores de ficheiros, terminais e aplicações
- Auditabilidade centralizada em todos os eventos de transferência
- Monitorização em tempo real e deteção de anomalias
Quais são os benefícios comerciais e de segurança da Managed File Transfer com confiança zero?
Para os CISOs, MFT Zero-Trust MFT um impacto mensurável na postura de segurança, alinhamento de conformidade e eficiência operacional.
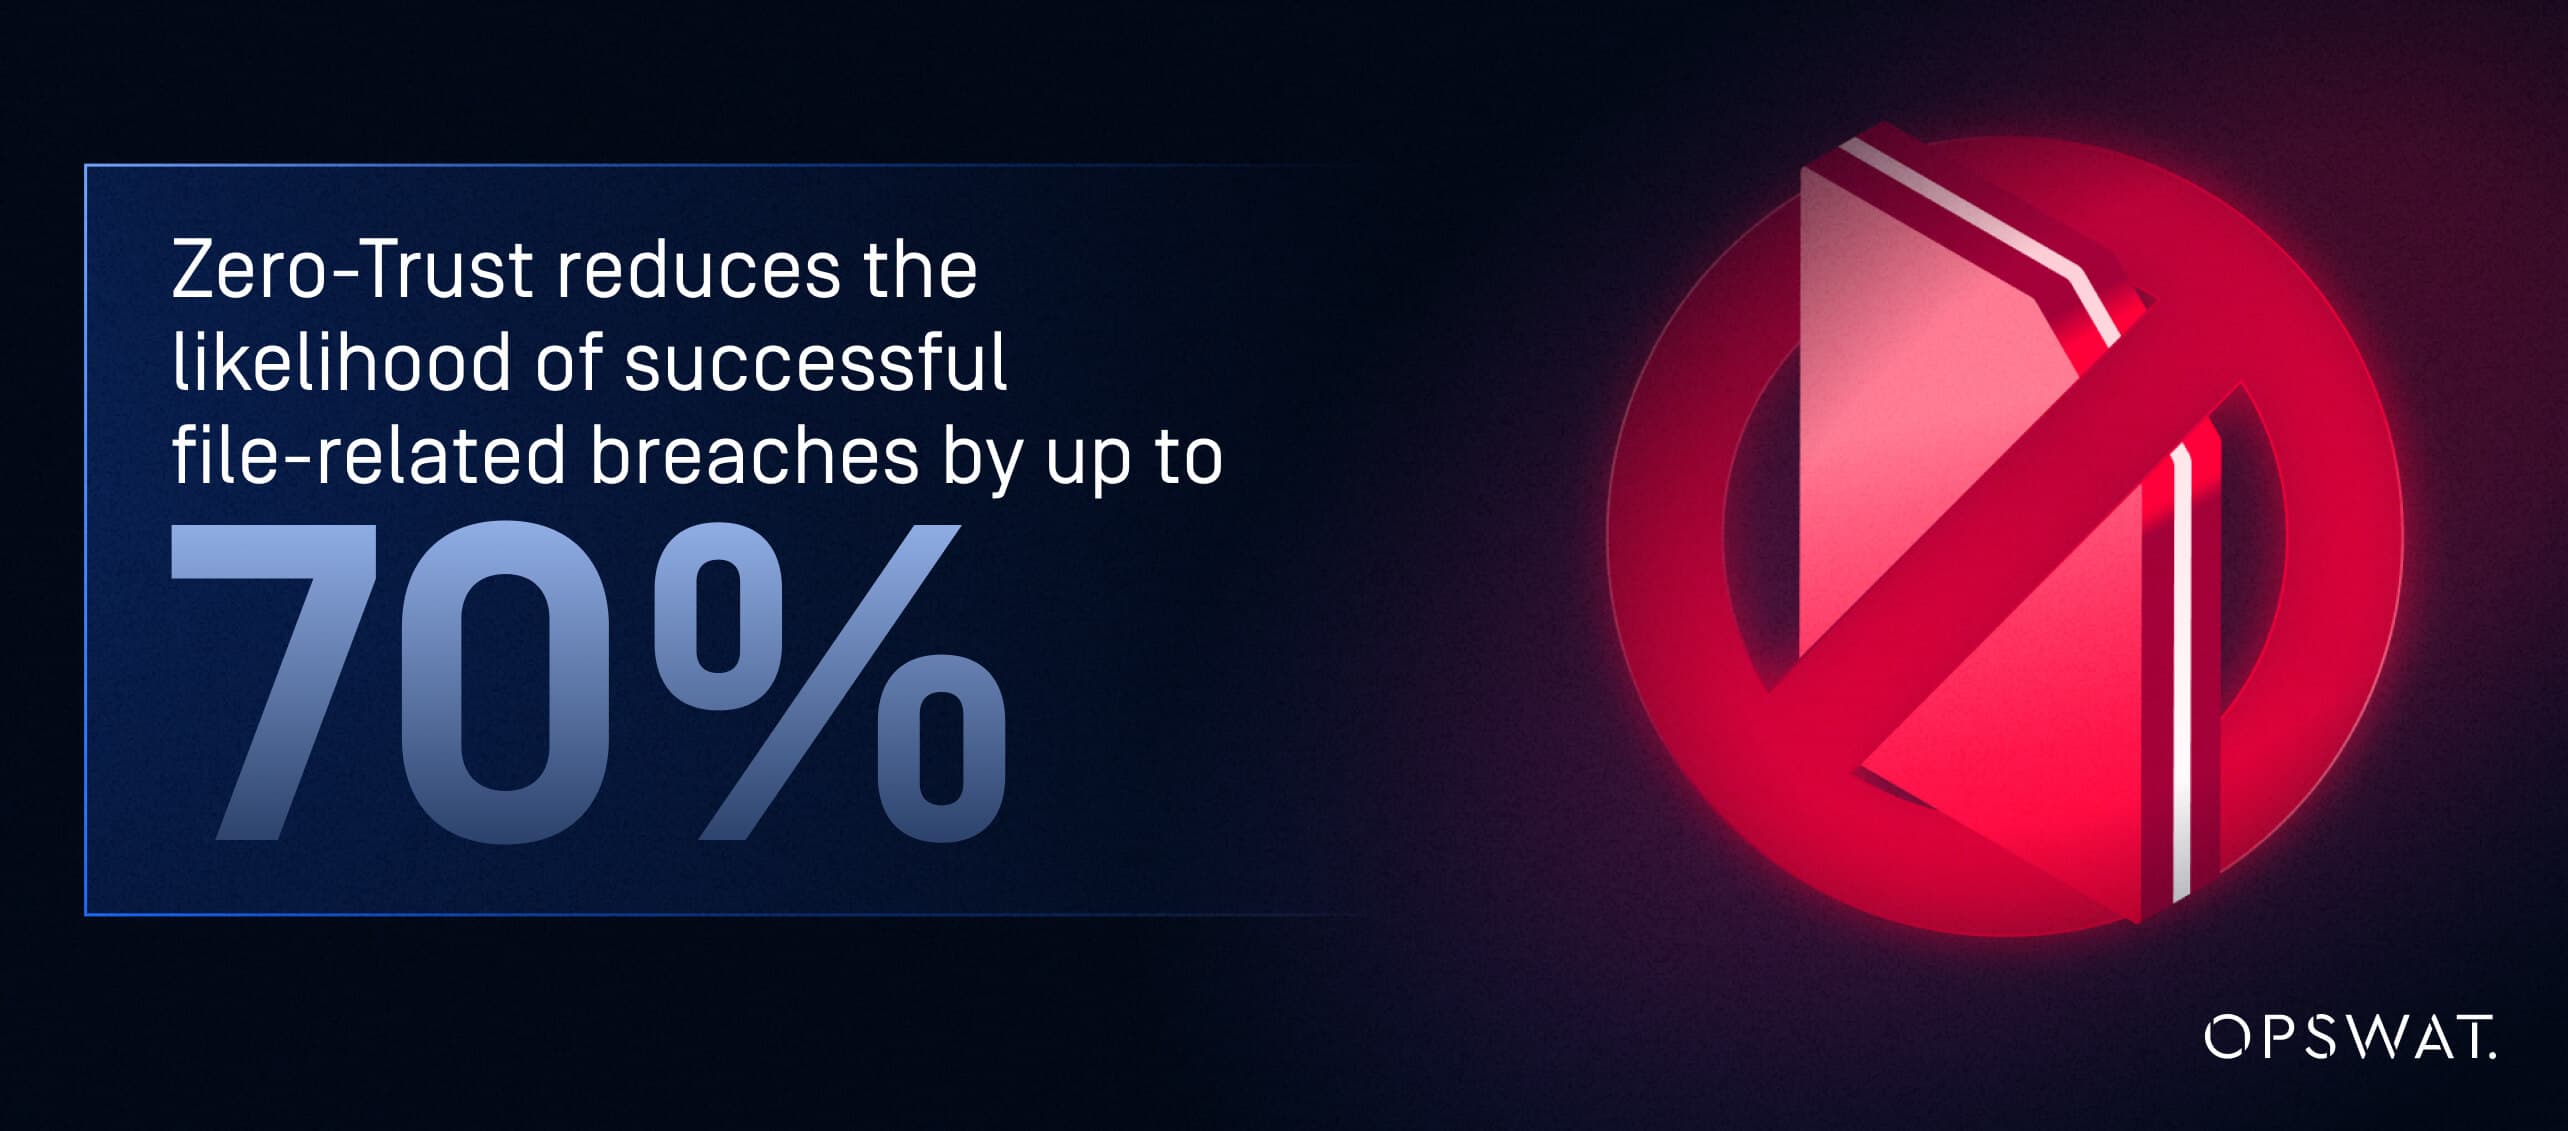
Ao eliminar a confiança implícita e aplicar a validação ao nível do ficheiro, o modelo Zero-Trust reduz a probabilidade de violações relacionadas com ficheiros em até 70%, de acordo com as organizações que implementaram arquiteturas abrangentes de Zero-Trust MFT , ao mesmo tempo que diminui os incidentes de fuga de dados e as falhas de conformidade.
As organizações ganham:
- Proteção mais forte contra ransomware e ataques à cadeia de abastecimento
- Conformidade comprovada com os quadros regulamentares
- Maior resiliência operacional através da automatização e verificação contínua
- Risco reduzido de pessoas internas e contas comprometidas
- Menor carga de resposta a incidentes e investigação forense
Em última análise, o « MFT » de confiança zero oferece uma estratégia defensável que os CISOs podem apresentar aos conselhos de administração, auditores e entidades reguladoras, uma vez que está em conformidade com a norma NIST SP 800-207, responde aos requisitos técnicos específicos do artigo 32.º do RGPD e garante a conformidade documentada com normas de segurança reconhecidas pelo setor.
Como MFT Zero Trust MFT o risco de violações de dados e ameaças internas?
O Zero-Trust combate diretamente os dois vetores de violação mais comuns nos fluxos de trabalho de transferência de ficheiros: acesso não autorizado e ficheiros maliciosos. Ao exigir verificação contínua e aplicar a microsegmentação, os invasores não podem usar credenciais comprometidas ou sistemas internos para atravessar ambientes. Todas as solicitações de acesso, mesmo de utilizadores conhecidos, são avaliadas no contexto.
Além disso, as soluções de « MFT » de confiança zero que incluem prevenção integrada de ameaças (como a análise múltipla, o sandboxing ou o CDR) bloqueiam ficheiros maliciosos antes de estes chegarem aos sistemas a jusante. Isto é particularmente útil contra cargas úteis de phishing, documentos maliciosos e explorações de dia zero.
Mesmo as ameaças internas, sejam elas intencionais ou acidentais, são limitadas, uma vez que as permissões, as operações com ficheiros e as anomalias são rigorosamente monitorizadas e registadas.
Quais são as vantagens em termos de conformidade e auditoria que o modelo Zero Trust oferece às empresas regulamentadas?
Os quadros de conformidade exigem, cada vez mais, algo mais do que a encriptação durante o transporte. Exigem prova de acesso controlado, visibilidade da movimentação de ficheiros, integridade validada dos dados trocados e proteções sistémicas contra o acesso não autorizado.
MFT Zero-Trust MFT a conformidade ao fornecer:
- Pistas de auditoria verificáveis
- Aplicação centralizada de políticas
- Restrições de acesso documentadas
- Verificação e registo automatizados de eventos de ficheiros
- Registos imutáveis para investigações regulamentadas
Estruturas como GDPR, HIPAA, PCI DSS, SOX e NIST enfatizam exatamente esses requisitos. O Zero-Trust fornece o rigor arquitetónico de que os CISOs precisam para satisfazer com confiança os auditores e reguladores.
De que forma a abordagem «Zero-Trust» permite Secure e escalabilidade nas transferências de ficheiros?
A automatização é essencial para reduzir o erro humano, eliminar fluxos de trabalho manuais e facilitar a troca de grandes volumes de dados empresariais. No entanto, a automatização sem a abordagem Zero-Trust pode aumentar o risco. Uma conta comprometida ou um script mal configurado pode expor terabytes de dados confidenciais.
MFT Zero-Trust MFT isso da seguinte forma:
- Aplicar políticas programaticamente em etapas automatizadas
- Validação de ficheiros e utilizadores em todas as etapas do fluxo de trabalho
- Detecção de anomalias em padrões de transferência automatizados
- Expansão horizontal em arquiteturas híbridas/na nuvem sem ampliar os limites de confiança
As empresas ganham tanto em velocidade como em segurança, o que permite uma automatização resiliente, escalável e orientada por políticas.
O que os CISOs devem procurar ao avaliar Managed File Transfer com confiança zero?
A avaliação MFT Zero-Trust requer uma análise cuidadosa da arquitetura, dos controlos, das integrações e da verificabilidade. Muitas soluções afirmam estar alinhadas com o Zero-Trust, mas oferecem apenas melhorias superficiais. Os CISOs devem distinguir entre o verdadeiro design Zero-Trust e as alegações de marketing.
Quais recursos de segurança são essenciais em uma MFT de confiança zero?
MFT Zero-Trust madura deve incluir:
- Controlos de política granulares e sensíveis ao contexto
- Autenticação e autorização contínuas
- Detecção integrada de ameaças (verificação de malware, sandboxing, CDR)
- Verificação do tipo de ficheiro e verificações da integridade do conteúdo
- Microsegmentação e zonas de transferência isoladas
- Armazenamento e transporte encriptados
- Conformidade com os princípios da arquitetura «Zero-Trust» da Publicação Especial 800-207 do NIST
Estas funcionalidades funcionam em conjunto para eliminar a confiança implícita e garantir que todas as transferências de ficheiros sejam validadas, seguras e conformes.
Como os CISOs podem avaliar as capacidades de auditabilidade, monitorização e relatórios?
A visibilidade é uma das características definidoras do Zero-Trust. Os CISOs devem avaliar se uma MFT oferece:
- Monitorização em tempo real dos fluxos de ficheiros
- Painéis centralizados com recursos de detalhamento
- Registos imutáveis e com carimbo de data/hora
- Correlação de eventos com ferramentas SIEM
- Relatórios automatizados de conformidade
- Detalhes de nível forense sobre a atividade do utilizador, integridade dos ficheiros e sucesso/falha na transferência
As melhores plataformas do setor permitem que os CISOs respondam: quem acedeu a quê, quando, a partir de onde e em que contexto de risco, de forma imediata e com confiança.
Quais recursos de integração oferecem suporte à adoção perfeita em Cloud híbridos e Cloud ?
MFT Zero-Trust MFT integrar-se perfeitamente com:
- Plataformas IAM (Azure AD, Okta, Ping)
- Ferramentas de SIEM e gestão de registos (Splunk, Sentinel)
- Sistemas DLP e de governança de dados
- Cloud (AWS, Azure, GCP)
- Sistemas locais legados, como ERP, CRM e aplicações personalizadas
As APIs, os ganchos de eventos, as funcionalidades de orquestração de fluxos de trabalho e as bibliotecas de conectores determinam a eficácia com que o « MFT » se integra nos ecossistemas de segurança existentes.
Como identificar uma verdadeira arquitetura zero trust em vez de um exagero de marketing?
Os CISOs devem estar atentos a sinais de alerta:
- Reivindicações de confiança zero limitadas a MFA ou encriptação
- Sem inspeção ao nível do ficheiro ou prevenção de ameaças
- Dependência de ferramentas e tecnologias de terceiros para a segurança essencial
- Registo limitado ou trilhos de auditoria opacos
- Zonas de confiança estáticas sem microsegmentação
Uma lista de verificação simples ajuda a confirmar a autenticidade:
MFT verdadeiramente zero-trust MFT incluir:
- Verificação contínua
- Aplicação do privilégio mínimo
- Microsegmentação
- Validação de ameaças ao nível do ficheiro
- Decisões políticas contextuais
- Visibilidade abrangente
Sem esses elementos arquitetónicos, o Zero-Trust é apenas um rótulo.
Como as empresas podem implementar com sucesso Managed File Transfer com confiança zero?
MFT bem-sucedida MFT Zero-Trust requer uma estratégia de implementação estruturada e faseada, com duração de 6 a 12 meses, que alinhe as equipas de segurança, operações, conformidade e infraestrutura por meio de marcos definidos e resultados mensuráveis.
Quais são os passos fundamentais para integrar o modelo « MFT » de confiança zero na infraestrutura de segurança existente?
Uma abordagem estruturada inclui:
- Avaliação – Mapear os fluxos de ficheiros atuais, os limites de confiança, a utilização de credenciais e os pontos de exposição ao risco. Isto inclui identificar onde podem existir credenciais partilhadas, chaves estáticas ou confiança implícita nos fluxos de trabalho do tipo «push»/«pull».
- Alinhamento das partes interessadas – Reunir as equipas de TI, segurança, conformidade e operações para chegar a um consenso sobre os princípios do modelo Zero-Trust, os requisitos de autenticação e a responsabilidade pelas credenciais e políticas de acesso.
- Conceção da arquitetura – Definir políticas de «Zero-Trust», segmentação, integração de IAM e encaminhamento de fluxos de trabalho. Nesta fase, é fundamental conceber mecanismos de autenticação robustos para as transferências de ficheiros (incluindo autenticação baseada em certificados, gestão de chaves SSH e controlos de chaves « API ») para garantir que a identidade é verificada em cada transação, e não apenas para cada utilizador.
- Reforço das credenciais e da autenticação – Substituir credenciais incorporadas ou partilhadas por métodos de autenticação geridos centralmente e específicos para cada utilizador. As plataformas « MFT » de modelo «Zero-Trust» suportam o armazenamento e a utilização seguros de chaves SSH, certificados (por exemplo, para o SharePoint Online™) e chaves do « MFT »API . Funcionalidades como o «MyKeys» (uma funcionalidade de gestão de credenciais no « MetaDefender »MFT que armazena e gere de forma segura as credenciais de autenticação) garantem que as tarefas «Push/Pull» baseadas no « API » continuem a cumprir os requisitos de autenticação multifator (MFA)
- Implementação piloto – Comece com um caso de utilização de elevado valor e alto risco, como intercâmbios de dados externos ou fluxos de trabalho automatizados que exijam acesso privilegiado. Verifique se o tratamento das credenciais, a aplicação da autenticação multifator (MFA) e os controlos de políticas funcionam conforme o esperado em condições reais.
- Implementação faseada – Alargar a implementação a fluxos de trabalho, departamentos e ambientes adicionais, ao mesmo tempo que se padroniza a utilização de credenciais e se eliminam as práticas de autenticação obsoletas.
- Integração de SIEM, IAM e DLP – Garanta uma visibilidade e uma governação coerentes através da integração de eventos de autenticação, utilização de credenciais e atividades de transferência de ficheiros nos sistemas existentes de monitorização e gestão de acesso.
- Otimização contínua – Rever continuamente as políticas, os ciclos de vida das credenciais e os métodos de autenticação, à medida que o comportamento dos utilizadores, as integrações e o panorama das ameaças evoluem.
Como automatizar e coordenar transferências Secure em grande escala?
A automatização orientada por políticas garante que as transferências de ficheiros se mantêm consistentes, em conformidade com as normas e seguras, mesmo com o aumento dos volumes de dados. Os principais componentes incluem:
- Modelos de fluxo de trabalho para padrões de transferência comuns
- Lógica condicional para encaminhamento e transformação
- Verificação automatizada de ameaças e integridade de ficheiros
- Mecanismos de tratamento de exceções e repetição de tentativas
- Gatilhos acionados por eventos e orquestração API
A automação reduz o erro humano, acelera a troca segura de dados e garante a repetibilidade em ambientes distribuídos.
Quais são os desafios mais comuns na implementação de MFT Zero Trust MFT como podem ser superados?
Os CISOs geralmente enfrentam:
- Resistência cultural a novas medidas de controlo e restrições
- Dependências legadas que não dispõem de pontos de integração modernos
- IAM mal configurado ou contas com privilégios excessivos
- Propriedade de dados ou propriedade do fluxo de trabalho pouco clara
- Conjuntos de ferramentas fragmentados que dificultam a centralização
As estratégias de atenuação incluem:
- Gestão de mudanças apoiada pela direção executiva
- Governança forte e responsabilidade multifuncional
- Implementações faseadas com melhorias mensuráveis
- Suporte ao fornecedor e integração guiada
- Formação contínua e aperfeiçoamento das políticas
O Zero Trust é bem-sucedido quando adotado como uma estratégia holística em toda a organização.
FAQs
Quais são os principais recursos de segurança a serem procurados em soluções avançadas de transferência de ficheiros?
Procure por verificação contínua, aplicação do princípio do privilégio mínimo, inspeção integrada de ameaças, microsegmentação e trilhas de auditoria verificáveis.
Em que medida MFT dos protocolos tradicionais, como FTP, SFTP ou FTPS, em termos de conformidade e auditoria?
MFT governança centralizada, auditabilidade, controlos refinados e aplicação orientada por políticas — recursos que os protocolos antigos não possuem.
Quais plataformas avançadas de transferência de ficheiros oferecem os melhores recursos de integração?
Plataformas com API ricos, integrações SIEM/IAM, conectores nativos da nuvem e automação de fluxo de trabalho oferecem a maior flexibilidade.
Quais são as melhores práticas para automatizar transferências seguras de ficheiros?
Use fluxos de trabalho orientados por políticas, validação contínua de ficheiros, encaminhamento condicional e orquestração orientada por eventos para minimizar o risco manual.
Como as soluções avançadas de transferência de ficheiros apoiam a conformidade?
Eles aplicam a encriptação, mantêm registos de auditoria imutáveis, restringem o acesso, validam a integridade dos ficheiros e oferecem suporte a relatórios regulamentares.
Quais são as principais considerações para dimensionar a transferência avançada de ficheiros?
Procure escalabilidade horizontal, arquiteturas microsegmentadas, tratamento automatizado de carga e opções de implementação nativas da nuvem.
Como é que as organizações podem monitorizar e auditar as transferências de ficheiros?
Use plataformas que oferecem painéis em tempo real, registos imutáveis, integrações SIEM, monitorização da atividade do utilizador e pontuação de risco.
Quais são os desafios mais comuns na implementação de sistemas avançados de transferência de ficheiros?
Complexidade da integração, gestão inadequada das mudanças, restrições dos sistemas legados e implementações superficiais do modelo Zero Trust.
A sua organização está equipada com segurança avançada para transferência de ficheiros?
À medida que as empresas modernas enfrentam ameaças cibernéticas crescentes, supervisão regulatória mais rigorosa e ecossistemas digitais cada vez mais complexos, o Zero-Trust tornou-se essencial — e não opcional — para proteger transferências avançadas de ficheiros. MFT tradicionais MFT não conseguem acompanhar os adversários atuais. Somente o Zero-Trust MFT a verificação contínua, a microsegmentação e a prevenção de ameaças ao nível do ficheiro necessárias para proteger dados confidenciais em movimento.
MetaDefender Managed File Transfer™ é a solução de transferência gerida de ficheiros (MFT) da OPSWATque aplica os princípios do modelo Zero-Trust a todos os ficheiros, fluxos de trabalho e transferências.
Secure os seus dados em cada etapa. Solicite hoje mesmo uma demonstração do MetaDefender Managed File Transfer .