Publicado originalmente em 14 de abril de 2022.
A North American Electric Reliability Corporation garante a segurança dos ativos necessários ao funcionamento do sistema elétrico da América do Norte,
e demonstra um padrão de excelência nos setores de infraestruturas críticas. Em conjunto com os seus requisitos, o Centro de Partilha de Informação e
Análise sobre Eletricidade (E-ISAC) constitui mais um sinal da maturidade em matéria de cibersegurança – validando a importância da cibersegurança para a NERC. O Relatório Anual de 2021 da NERC, publicado em fevereiro, chamou a atenção para as vulnerabilidades da cadeia de abastecimento, o ransomware e as CIP, a fim de delinear a realidade de um aumento dos ataques que acompanha a transformação digital no setor energético.
A fiabilidade também é importante para o NERC, de tal forma que existe uma equipa empresarial da Organização de Fiabilidade Eléctrica (ERO), composta pelo NERC e pelas suas Entidades Regionais. E embora a fiabilidade englobe muitos tópicos, como as condições meteorológicas adversas, a cibersegurança desempenha um papel importante. O ciberataque de 2015 à rede eléctrica da Ucrânia está na mente de todos com os conflitos em curso com a Rússia.
Estas preocupações em matéria de cibersegurança não são desprovidas de mérito. A Administração Biden sancionou a Rússia pelo seu envolvimento no hack da cadeia de fornecimento da SolarWinds, que permitiu aos hackers obter acesso remoto e afetar nove agências federais e cerca de 100 clientes da SolarWinds do sector privado. O NERC informa que o E-ISAC trabalhou em estreita colaboração com várias agências governamentais e formou uma equipa tiger para coordenar uma resposta do sector ao ataque. Mais recentemente, a vulnerabilidade Log4J reacendeu as preocupações sobre o risco de terceiros.
A Rússia também tem sido vista como um porto seguro para ataques de ransomware, que atingiram níveis recordes nos últimos dois anos. O ataque ao Colonial Pipeline e o seu encerramento associado atingiram particularmente o sector elétrico, e o NERC apela a um enfoque contínuo na melhoria das defesas através de uma maior partilha de informações através do E-ISAC.
Reforçar a segurança com partilha, análise e envolvimento de informações
De acordo com o NERC, os três pilares do Plano Estratégico a Longo Prazo do E-ISAC são a partilha de informações, a análise e o envolvimento. Estes princípios destinam-se à partilha de informações em todo o sector, mas devem começar internamente. O desenvolvimento de um centro de operações de segurança (SOC) e de uma equipa de resposta a incidentes (IR) contribui em muito para melhorar a maturidade da cibersegurança, mas as organizações mais avançadas estão a voltar-se para ferramentas que podem ajudar a automatizar e orquestrar o maior número possível de processos manuais envolvidos.
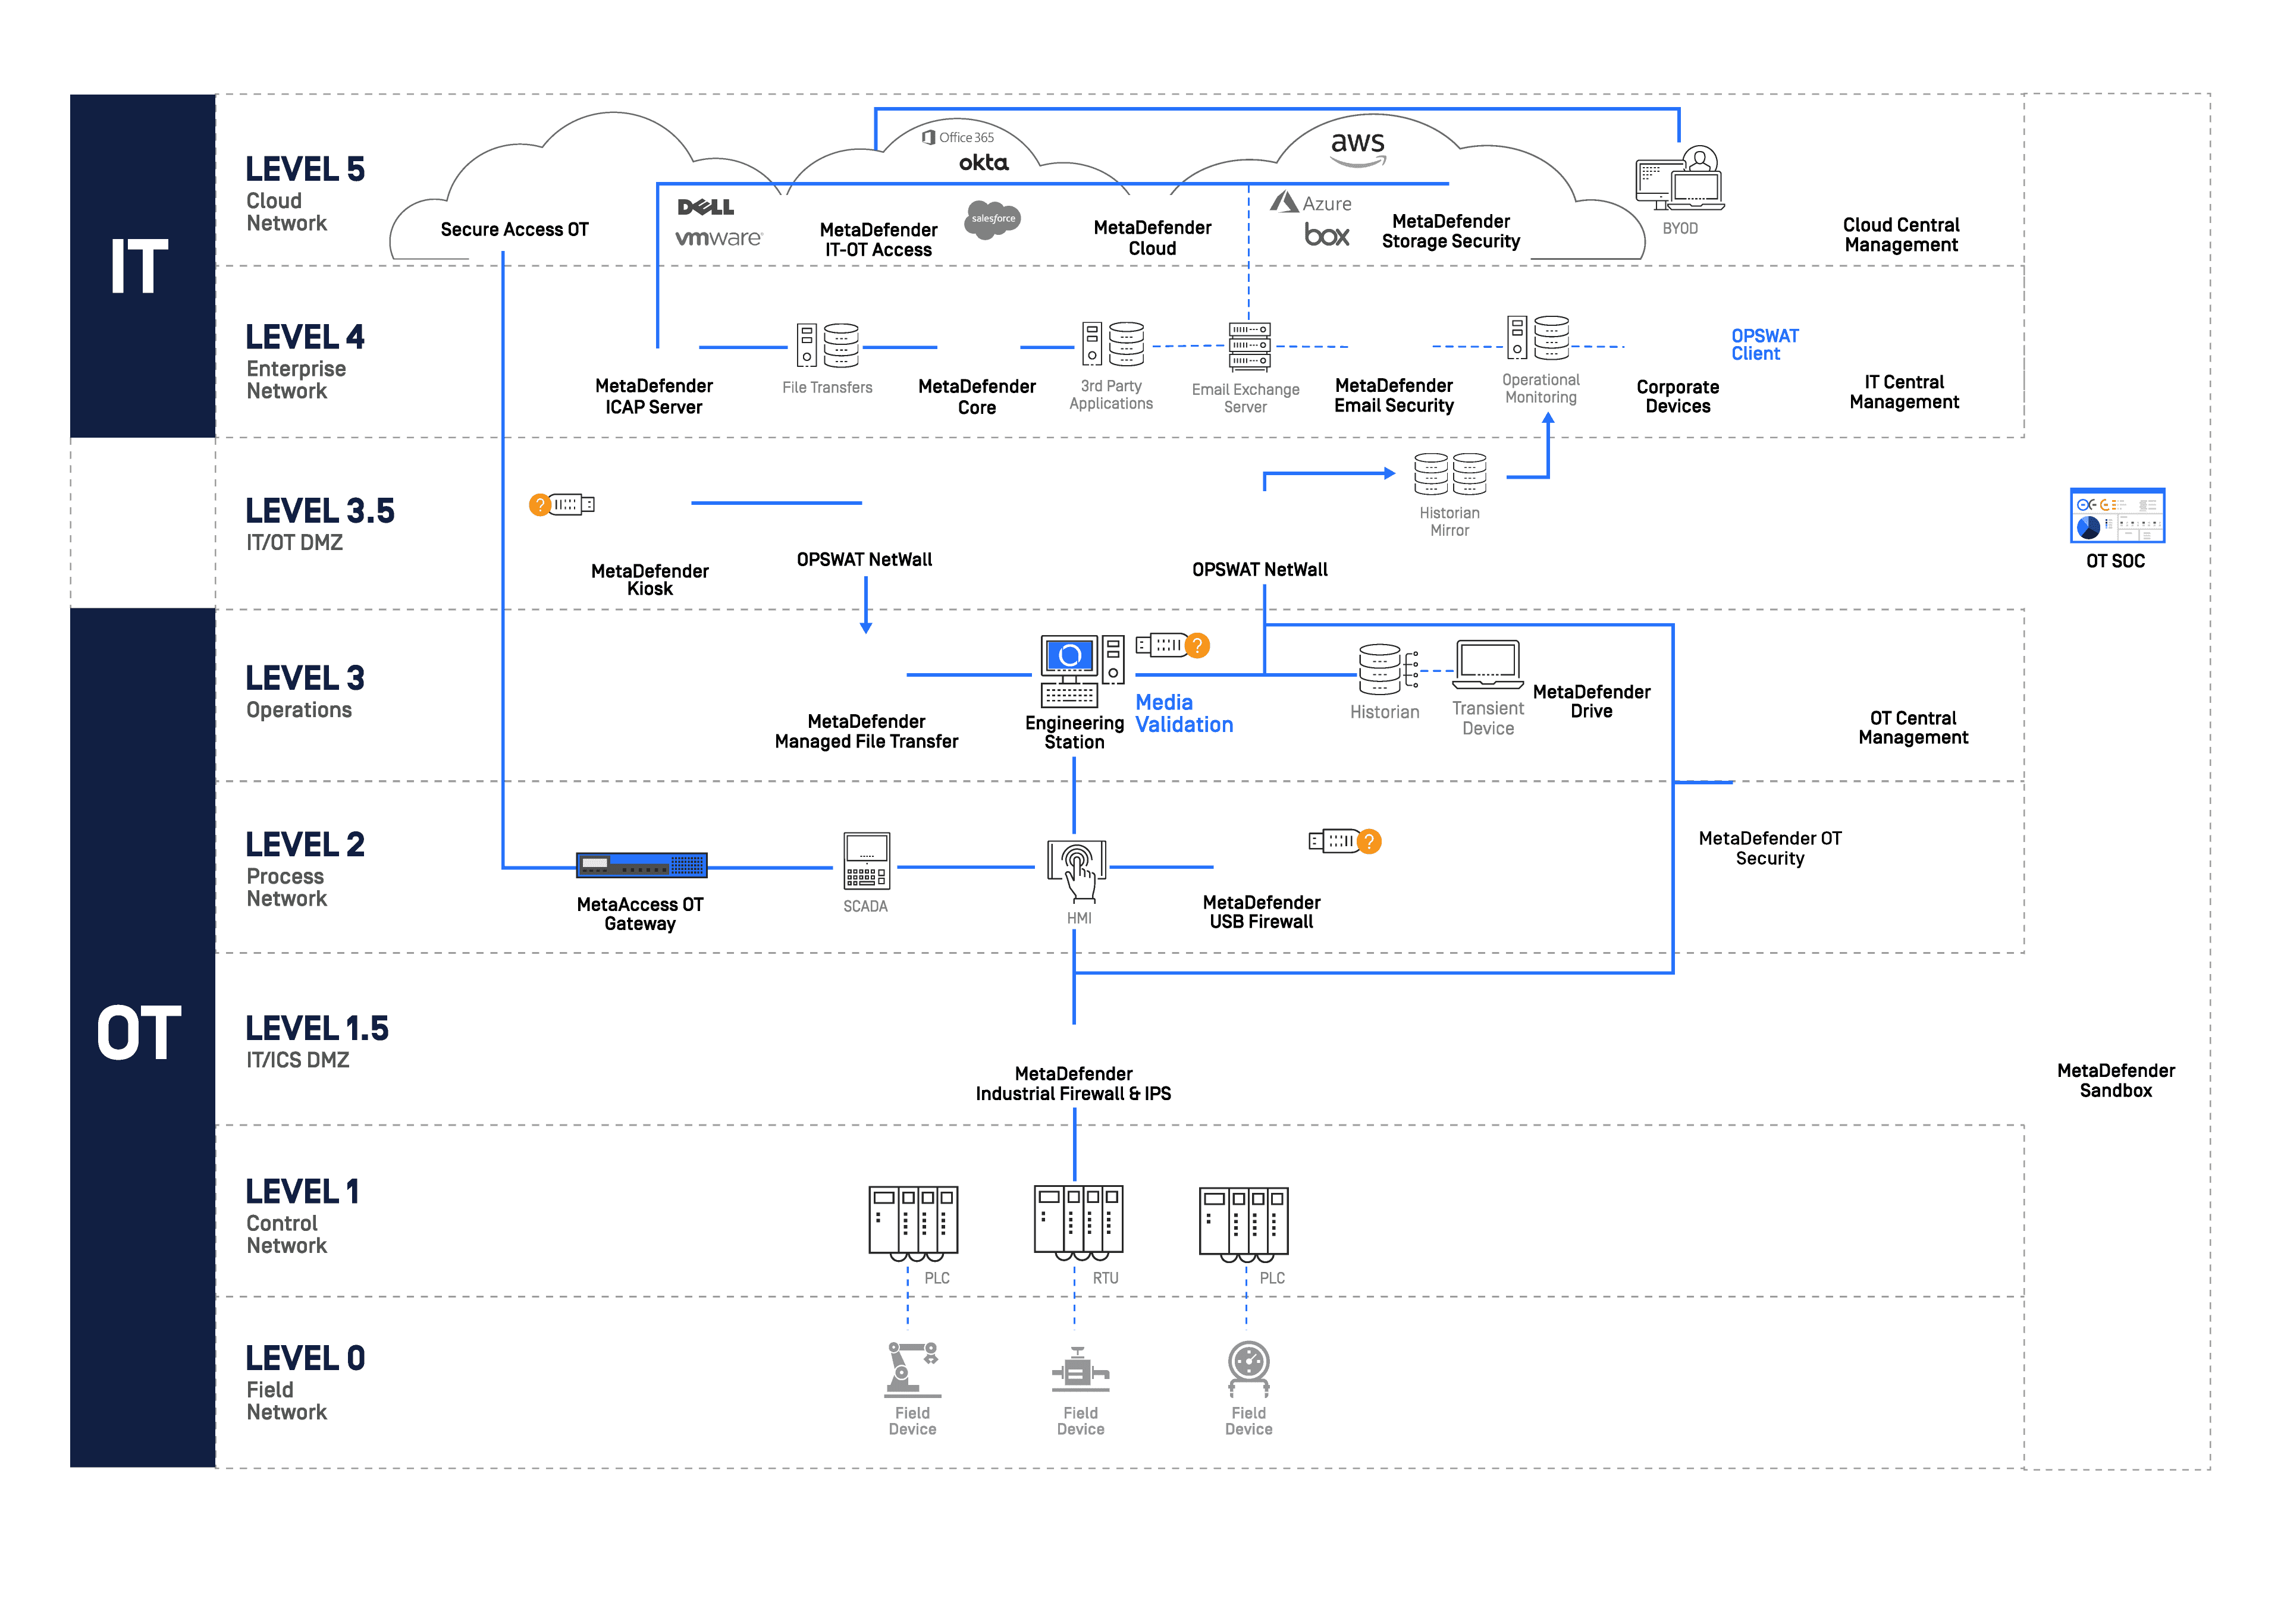
OPSWATA NERC aprovou também três novos requisitos CIP, conhecidos coletivamente como as Normas « Supply Chain », que entram em vigor a 1 de outubro de 2022. A gestão destes regulamentos pode ser um desafio, uma vez que os ambientes de Tecnologia Operacional (OT) acrescentam complexidade aos ambientes tradicionais de TI, dado que os ambientes OT estão normalmente isolados dos sistemas de TI. Mesmo as redes isoladas fisicamente (air-gapped) são vulneráveis ao acesso físico direto de que as equipas de TI e OT, engenheiros e contratados necessitam para operar, manter, atualizar, auditar e gerir estes sistemas com suportes portáteis. Embora seja um desafio, uma resposta a estes cenários pode passar pela implementação de um dispositivo físico, como o MetaDefender Kiosk, para analisar dispositivos portáteis e suportes removíveis em busca de riscos de cibersegurança antes de entrarem em instalações de alta segurança.
À medida que o governo coloca um maior enfoque na cibersegurança e na proteção de infra-estruturas críticas, parece que o NERC está um passo à frente de muitos outros sectores de infra-estruturas críticas. À medida que o Zero Trust entra na conversa nacional sobre segurança cibernética, é importante começar com uma base de visibilidade, análise, automação e orquestração.
Saiba comoas Soluções de Cibersegurança OT & Industrial da OPSWAT podem ajudar a proteger os seus ambientes críticos e contacte um dos nossos especialistas em cibersegurança para obter mais informações.