Publicado originalmente a 17 de fevereiro de 2014.
Os ficheiros de vídeo não são normalmente considerados tipos de ficheiros potencialmente maliciosos ou infetados, mas é possível que o malware esteja incorporado num ficheiro de vídeo ou disfarçado como tal. Devido a este equívoco comum, os ficheiros de áudio e de vídeo constituem vetores de ameaça interessantes para os criadores de malware.
Porquê a preocupação com os ficheiros de vídeo?
- Media Os reprodutores são programas utilizados com frequência; os utilizadores tendem a utilizá-los durante longos períodos de tempo, deixando-os abertos enquanto realizam outras tarefas, e mudam frequentemente de fluxo multimédia.
- São detetadas muitas vulnerabilidades nos reprodutores multimédia. O NIST [1] regista mais de 1 200 vulnerabilidades entre 2000 e 2014 [2]. No início de 2020, o NIST registou uma nova vulnerabilidade de gravidade elevada, a CVE-2020-0002, no Android Media Framework.
- Conteúdos de vídeo atractivos e Internet de alta velocidade levam os utilizadores a descarregar e partilhar sem prestar atenção e, como estes ficheiros são considerados relativamente inofensivos, é provável que os utilizadores reproduzam os ficheiros que lhes são dados.
- Os formatos de ficheiro em questão são fluxos binários e tendem a ser razoavelmente complexos. É necessária uma análise exaustiva para os manipular, e os cálculos de reprodução podem facilmente dar origem a erros relacionados com números inteiros.
- O ficheiro é normalmente grande; é provável que os utilizadores ignorem as soluções de verificação para evitar o impacto no desempenho.
- São vistos como relativamente inofensivos - é provável que os utilizadores reproduzam os ficheiros que lhes são fornecidos.
- Existe uma grande variedade de reprodutores de áudio e muitos codecs e plug-ins para ficheiros de áudio diferentes, todos criados por pessoas que, em geral, não se dedicam à segurança.
- Os utilizadores descarregam vídeos de muitas fontes não fiáveis, e esses vídeos são executados com privilégios e prioridade bastante elevados. Por exemplo, no Windows Vista, uma instância do Internet Explorer com privilégios reduzidos pode abrir conteúdo num Media Player do Windows com privilégios superiores.
- Os vídeos são frequentemente invocados sem o reconhecimento explícito do utilizador (ou seja, incorporados numa página Web) [3].
Vectores de vulnerabilidade típicos
Fuzzing o leitor multimédia através de um ficheiro de vídeo modificado
O fuzzing é um método genérico que visa forçar um programa a comportar-se de forma inesperada, fornecendo dados inválidos, inesperados ou aleatórios nas entradas.
O fuzzing foi concebido para detetar erros ocultos e é utilizado pelos programadores para garantir a robustez do código; no entanto, a melhor ferramenta de um programador também pode ser utilizada para explorar o utilizador. No caso dos reprodutores multimédia, que supostamente são «rigorosos em termos de formato», um ficheiro de vídeo real corrompido pode revelar muitos erros, a maioria causada pela desreferência de ponteiros nulos. Isto resulta num acesso inadequado à memória, o que oferece a possibilidade de gravar na memória algo que não se destina a ser gravado [4]. Felizmente, o fuzzing de reprodutores multimédia requer um conhecimento aprofundado do formato do ficheiro; caso contrário, o ficheiro corrompido será simplesmente ignorado pelo reprodutor.
Incorporar hiperligações num ficheiro de vídeo
Um método mais direto é obtido através da incorporação de um URL em ficheiros multimédia modernos.
Por exemplo, o Microsoft Advanced System Format (ASF) permite a execução de comandos de script simples. Neste caso, «URLANDEXIT» é colocado num endereço específico e a seguir a qualquer URL. Quando este código é executado, o utilizador é redirecionado para descarregar um ficheiro executável, muitas vezes disfarçado de codec, sendo-lhe solicitado que o descarregue para poder reproduzir o conteúdo multimédia.
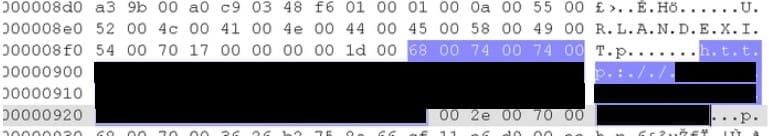
MetaDefender Cloud, a ferramenta de análise múltipla anti-malware do OPSWAT apresenta um exemplo de um desses ficheiros:
https://metadefender.opswat.com/results#!/file/c88e9ff9e59341eba97626d5beab7ebd/regular/information.
O nome da ameaça é «GetCodec». Neste exemplo, o reprodutor multimédia foi redirecionado para um link para descarregar um trojan. Veja aqui o trojan analisado.
Exemplos de explorações de tipos de ficheiros
A seguir, apresenta-se uma tabela que enumera os formatos de ficheiros multimédia mais comuns que têm sido alvo de exploração, quer através do redirecionamento do utilizador para sites maliciosos, quer através da execução remota de códigos arbitrários nos sistemas dos utilizadores visados.
Formato do ficheiro | Deteção | Descrição |
Windows | Downloader-UA.b | Explora uma falha na gestão de direitos digitais |
Real Media | W32/Realor.worm | Infecta ficheiros Real Media para incorporar ligações a sites maliciosos |
Real Media | Artesanato humano | Lança páginas Web maliciosas sem ser solicitado |
QucikTime.mov | Artesanato humano | Lança hiperligações incorporadas para sítios pornográficos |
Adobe Flash.swf | Exploit-CVE-2007-0071 | Vulnerabilidade na etiqueta DefineSceneAndFrameLabelData |
Windows.asf | W32/GetCodec.worm | Infecta ficheiros .asf para incorporar ligações a páginas web maliciosas |
Adobe Flash.swf | Exploit-SWF.c | Vulnerabilidade no código de operação "nova função" do AVM2 |
QuickTime.mov | Artesanato humano | Executa código arbitrário no sistema do utilizador alvo |
Adobe Flash.swf | Exploit-CVE-2010-2885 | Vulnerabilidade na Máquina Virtual ActionScript 2 |
Adobe Flash.swf | Exploração-CVE2010-3654 | Vulnerabilidade na classe de botão MultiName do AVM2 |
Windows .wmv | Exploração CVE-2013-3127 | Vulnerabilidade de execução remota de código do descodificador de vídeo WMV |
Vídeo Matroska .mkv | Exploit-CVE2019-14438 | Vulnerabilidade no VLC, executa código arbitrário com privilégios no sistema do utilizador alvo |
Soluções
Muitos fornecedores de software antimalware incorporaram agora a deteção através da análise de assinaturas de URL em ficheiros de tipos de multimédia. OPSWAT
MetaDefender Multiscanning Esta tecnologia recorre a mais de 35 motores antimalware e melhora significativamente a deteção de
ameaças conhecidas e desconhecidas. A tecnologia Deep CDR™ também suporta formatos de ficheiros de vídeo e áudio e pode ajudar a prevenir ataques «Zero Day»
. A tecnologia da MetaDefenderfile-based vulnerability assessment xml-ph-0000@deepl.internal é capaz de detetar vulnerabilidades em instaladores de reprodutores multimédia
antes de estes serem instalados.
Se não tiver oOPSWAT Solutions, deve prestar mais atenção aos ficheiros multimédia, não abrir ficheiros de origem desconhecida, nunca executar reprodutores multimédia com privilégios elevados e não aceitar downloads de codecs desconhecidos ou licenças suspeitas. Mantenha sempre o seu software de reprodução multimédia atualizado para evitar vulnerabilidades.
Referências
[1] Base de Dados Nacional de Vulnerabilidades.
[2] Música mortal: hackers exploram vulnerabilidades do reprodutor « Media ».
[3] David Thiel. «Revelação de vulnerabilidades no Media Software ».
.click-padding{ padding-top: 118px; }