Ataque ao oleoduto colonial
Os ataques de ransomware a infraestruturas críticas têm sido uma grande preocupação ao longo da última década e aumentaram significativamente nos últimos meses, suscitando questões e preocupações sobre a gravidade do impacto que os ataques direcionados à cibersegurança podem ter nos governos, na economia e nas nossas vidas quotidianas. O ataque à SolarWinds, que teve como alvo várias organizações governamentais e privadas, e o recente ataque à Colonial Pipeline, demonstram que as organizações e os governos precisam de reforçar ainda mais a proteção das suas infraestruturas críticas para prevenir futuros ataques.
O Colonial Pipeline, o maior oleoduto de produtos refinados dos EUA e um dos principais fornecedores de gasolina e combustível para aviões da Costa Leste, foi encerrado após um ataque de ransomware em 7 de maio de 2021.
Segundo o FBI, uma organização criminosa ligada à Rússia, denominada DarkSide, está por trás do ataque. Embora o grupo criminoso cibernético não negue o ataque, afirma ser uma organização apolítica que opera com o objetivo de extorquir dinheiro às suas vítimas.
Embora o vetor de ataque inicial seja desconhecido, sabemos que, após terem obtido acesso inicial à rede da empresa, os atacantes lançaram o ransomware DarkSide contra a rede informática da Colonial Pipeline. Em resposta ao ciberataque, a empresa informou que desligou proativamente determinados sistemas de Tecnologia Operacional (OT) para garantir a segurança dos mesmos.
De acordo com o Fórum Económico Mundial (WEF), os ciberataques a infraestruturas críticas representaram o quinto maior risco económico em 2020, e o WEF classificou a possibilidade de tais ataques como «o novo normal em vários setores, incluindo a energia, os cuidados de saúde e os transportes».
Ataques de ransomware
Os ataques de ransomware são um dos ciberataques mais comuns atualmente e os ambientes de OT nos setores de infraestruturas críticas, ao contrário das infraestruturas de TI nas grandes empresas, muitas vezes não estão bem protegidos contra os ataques modernos direcionados por malware .
Os ambientes OT podem tornar-se alvos "fáceis" devido a:
- Falta de visibilidade dos activos que existem ou são introduzidos na infraestrutura
- Processos insuficientes para gerir os dados trocados dentro e fora das redes isoladas
- Sistemas e redes desactualizados expõem vulnerabilidades a explorações de dia zero
As formas mais comuns de um atacante ganhar uma posição na rede de uma organização são:
- Utilização de mensagens de correio eletrónico maliciosas para ataques de phishing com ligações Google Drive (por exemplo, DarkSide)
- Utilização de contas e sistemas de acesso remoto não protegidos - RDP, VPN, VDI, etc.
- Exploração de vulnerabilidades conhecidas em aplicações externas - O DarkSide é conhecido por explorar o CVE-2021-20016, como foi o caso do ataque SonicWall SMA.
- Utilizar suportes amovíveis que não são monitorizados ou controlados para transferir ficheiros.
A lista de medidas de atenuação publicada pelo FBI pode ser consultada aqui.
OPSWAT Soluções
OPSWAT oferece duas plataformas concebidas para proteger infraestruturas críticas contra ransomware e outros ciberataques avançados, impedindo que as ameaças entrem nas redes através de ficheiros de dados ou de dispositivos desconhecidos.
MetaDefender Plataforma
MetaDefender utiliza a tecnologia exclusiva «deep content disarm and reconstruction » (Deep CDR™) da OPSWAT para remover ameaças dos ficheiros, reconstruindo-os e, nesse processo, eliminando conteúdos e scripts potencialmente maliciosos. O MetaDefender também oferece análise múltipla (multiscanning),file-based vulnerability assessment e prevenção proativa da perda de dados (Proactive DLP).
MetaDefender Plataforma de acesso
MetaDefender O Access mantém as aplicações SaaS e os dados na nuvem seguros e protegidos. Permite o acesso com base na integridade e na conformidade do dispositivo para ajudar os administradores a bloquear a ligação de dispositivos de risco a dados sensíveis da nuvem e a aplicações SaaS.
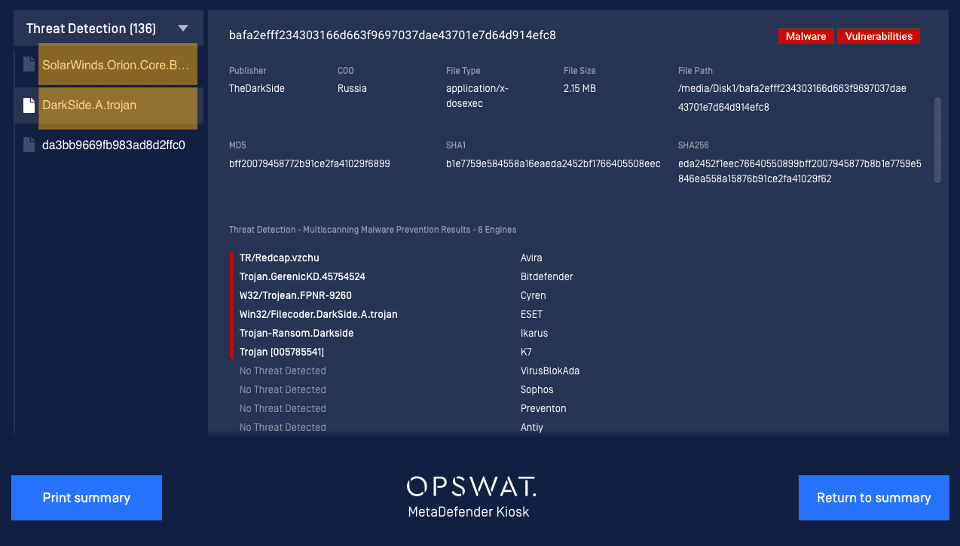
Aqui está uma captura de ecrã do OPSWAT MetaDefender Kiosk em ação, detectando o malware utilizado nos ataques do Colonial Pipeline e da SolarWinds.
Estão disponíveis no blogue « OPSWAT » mais boas práticas para ajudar a reduzir a superfície de ataque e os riscos de cibersegurança.
Para obter mais informações sobre como a OPSWAT pode ajudar a proteger as suas infraestruturas críticas, incluindo ativos de OT, ICS e SCADA, marque uma reunião com um dos nossos especialistas em cibersegurança.
Esta história continua a ser uma história em desenvolvimento e actualizaremos o blogue à medida que houver novidades.
