Resumo
O Emotet é considerado o malware mais comum, bem como o mais destrutivo e dispendioso de remediar atualmente (1). Propaga-se principalmente através de e-mails de phishing que contêm uma ligação maliciosa ou um documento infetado. Assim que as vítimas descarregam o ficheiro ou clicam na ligação, é automaticamente descarregado malware adicional para o seu dispositivo, que depois se multiplica na rede da empresa.
Apesar de ter sido eliminado em massa em janeiro de 2021 graças às autoridades policiais e judiciais internacionais (1), o Emotet continua a florescer e a espalhar malware com truques mais sofisticados. Uma das táticas utiliza um arquivo de atalho do Windows (.LNK) contendo comandos do PowerShell para baixar a carga útil do Emotet no dispositivo das vítimas que analisamos em nosso último blog. O autor da ameaça fez esta adaptação em resposta à proteção VBA lançada pela Microsoft.
Em abril de 2022, uma nova campanha do Emotet que abusava de ficheiros .LNK zipados foi detectada na natureza. Neste blogue, analisamos este vetor e demonstramos como pode evitar este tipo de malware com OPSWAT MetaDefender .
Cadeia de Infeção Emotet
Os operadores do botnet Emotet iniciam o ataque com um e-mail de spam que contém um ficheiro zip malicioso protegido por palavra-passe com um ficheiro de ligação de atalho (.LNK) incorporado. Abusam do ficheiro de atalho porque é difícil de distinguir. O ficheiro está disfarçado como um ficheiro de documento com um ícone e a extensão não é apresentada por defeito no Windows.
Logo após as vítimas extraírem o ficheiro zip e executarem o ficheiro .LNK, este deixa cair um Microsoft VBScript (Visual Basic Script) nocivo na pasta temporária do seu dispositivo.
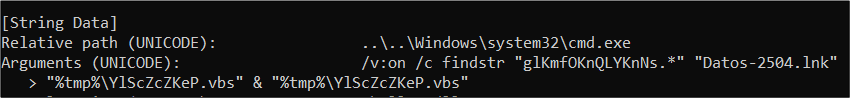
O VBScript descartado executa e descarrega o payload do Emotet de um servidor remoto. Uma vez descarregado o binário, guarda o ficheiro no diretório temporário do Windows e executa-o usando o regsvr32.exe. Uma vez infetado, o Emotet duplica-se para se espalhar para outros computadores na rede.
Como evitar o Emotet e ataques avançados semelhantes
Existem muitas recomendações e orientações de agências governamentais e especialistas em cibersegurança em todo o mundo para ajudar os utilizadores a reconhecer e a defender-se contra campanhas sofisticadas do Emotet (2), tais como
• Não abra anexos de e-mail de origem duvidosa nem clique em links suspeitos no corpo do e-mail.
• Certifique-se de que os seus colaboradores têm formação suficiente para identificar links e anexos suspeitos nos e-mails
• Mantenha o seu sistema operativo, as suas aplicações e o seu software de segurança atualizados.
É fácil proteger de forma abrangente a sua organização contra o Emotet, bem como contra outras ameaças avançadas e evasivas, com OPSWAT Email Gateway Security e OPSWAT MetaDefender Core. A nossa tecnologia Deep CDR™ (Content Disarm and Reconstruction), líder de mercado, neutraliza ameaças conhecidas e desconhecidas ocultas dentro de ficheiros. De acordo com a nossa filosofia de confiança zero, partimos do princípio de que todos os ficheiros que entram na sua rede são maliciosos, pelo que verificamos, limpamos e reconstruímos cada ficheiro antes de este chegar aos seus utilizadores. Todo o conteúdo ativo oculto nos ficheiros é neutralizado ou removido, garantindo um ambiente livre de ameaças para a sua organização.
A atual ameaça Emotet é evitada da seguinte forma:
1. OPSWAT Email Gateway Security coloca em quarentena os anexos protegidos por palavra-passe.
2. Para descarregar o anexo, os destinatários têm de fornecer a palavra-passe do ficheiro ao sistema em quarentena.
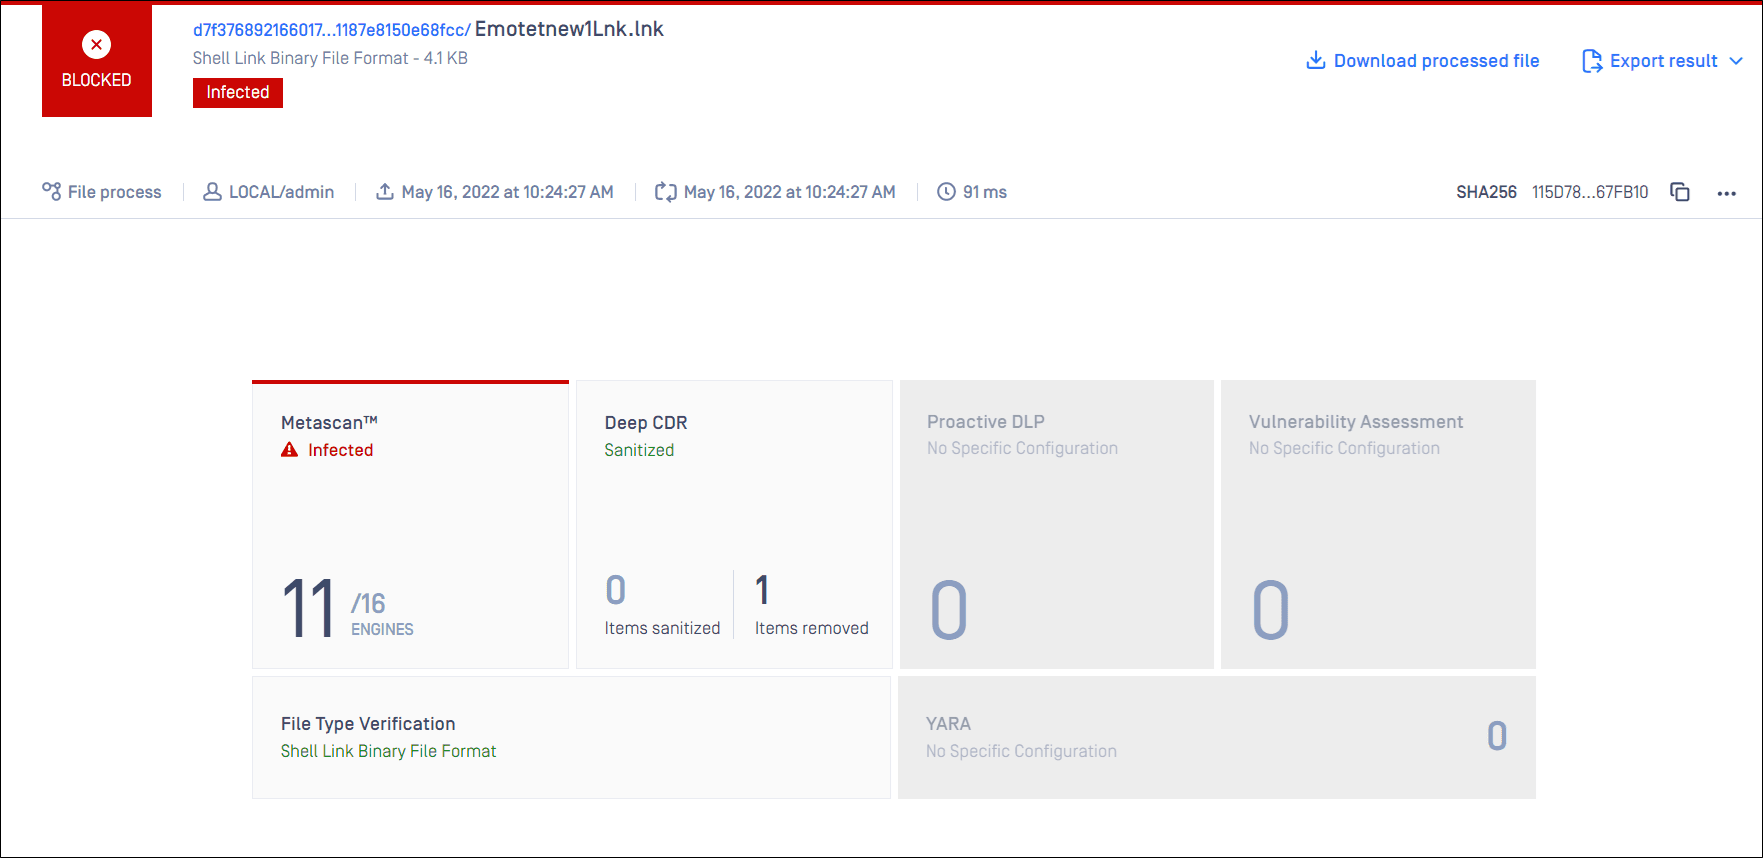
3. MetaDefender Core analisa o ficheiro à procura de malware conhecido através da nossa solução de análise múltipla denominada Metascan. Conforme se pode ver abaixo, 11 dos 16 motores detetaram com sucesso a ameaça.
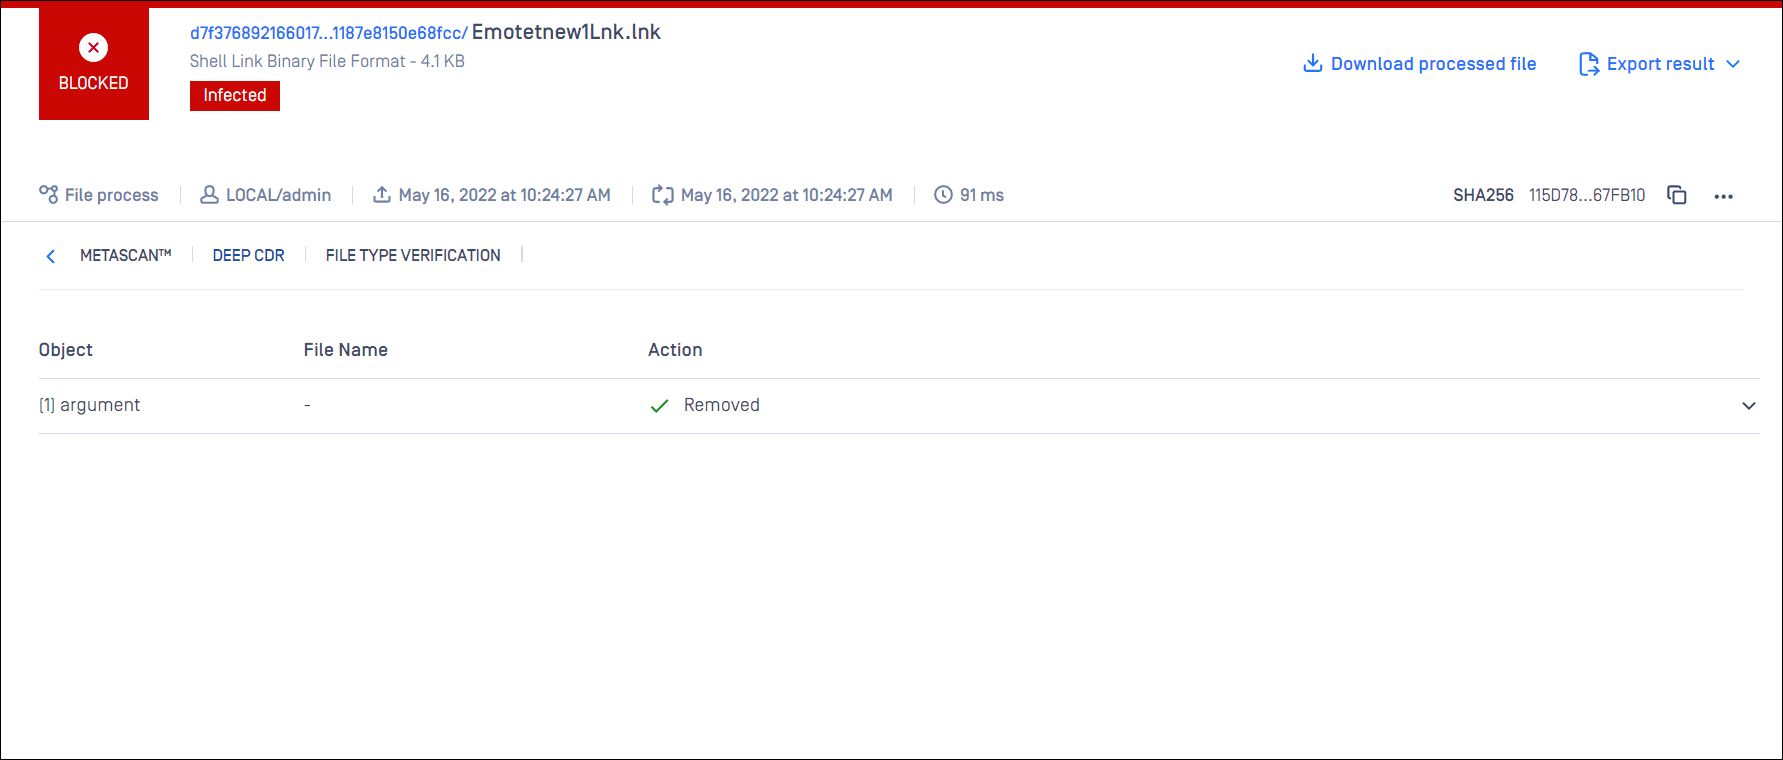
4. MetaDefender Core extrai o anexo e sanitiza recursivamente todos os ficheiros aninhados utilizando o motor da tecnologia Deep CDR™. O resultado abaixo mostra que foi encontrado e removido um objeto.
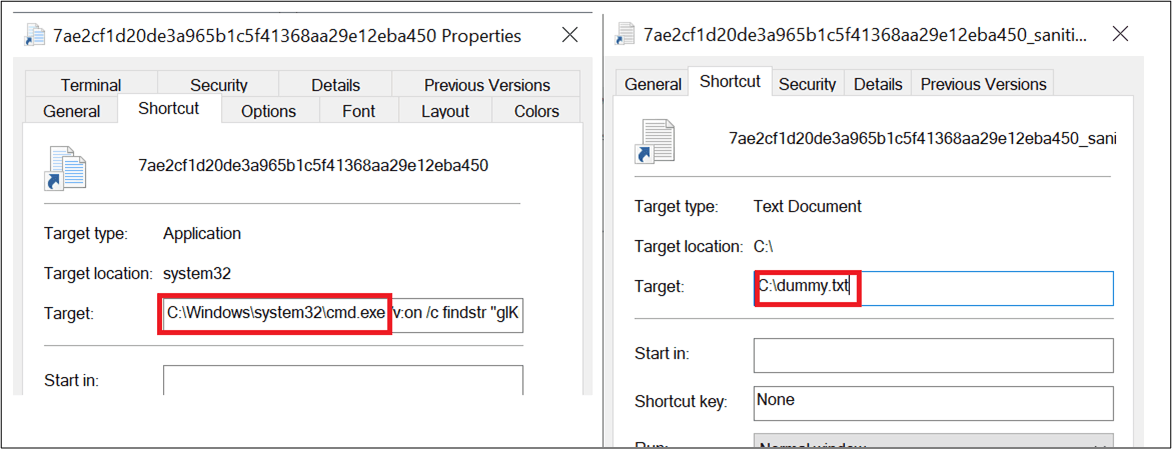
Durante o processo de higienização, a tecnologia Deep CDR™ substituiu o comando malicioso do ficheiro .LNK pelo ficheiro dummy.txt para neutralizar a ameaça.
5. O Email Gateway Security envia o e-mail com um anexo isento de ameaças aos utilizadores. Aqui está o resultado da análise do ficheiro após a limpeza. Não foi detetada qualquer ameaça.
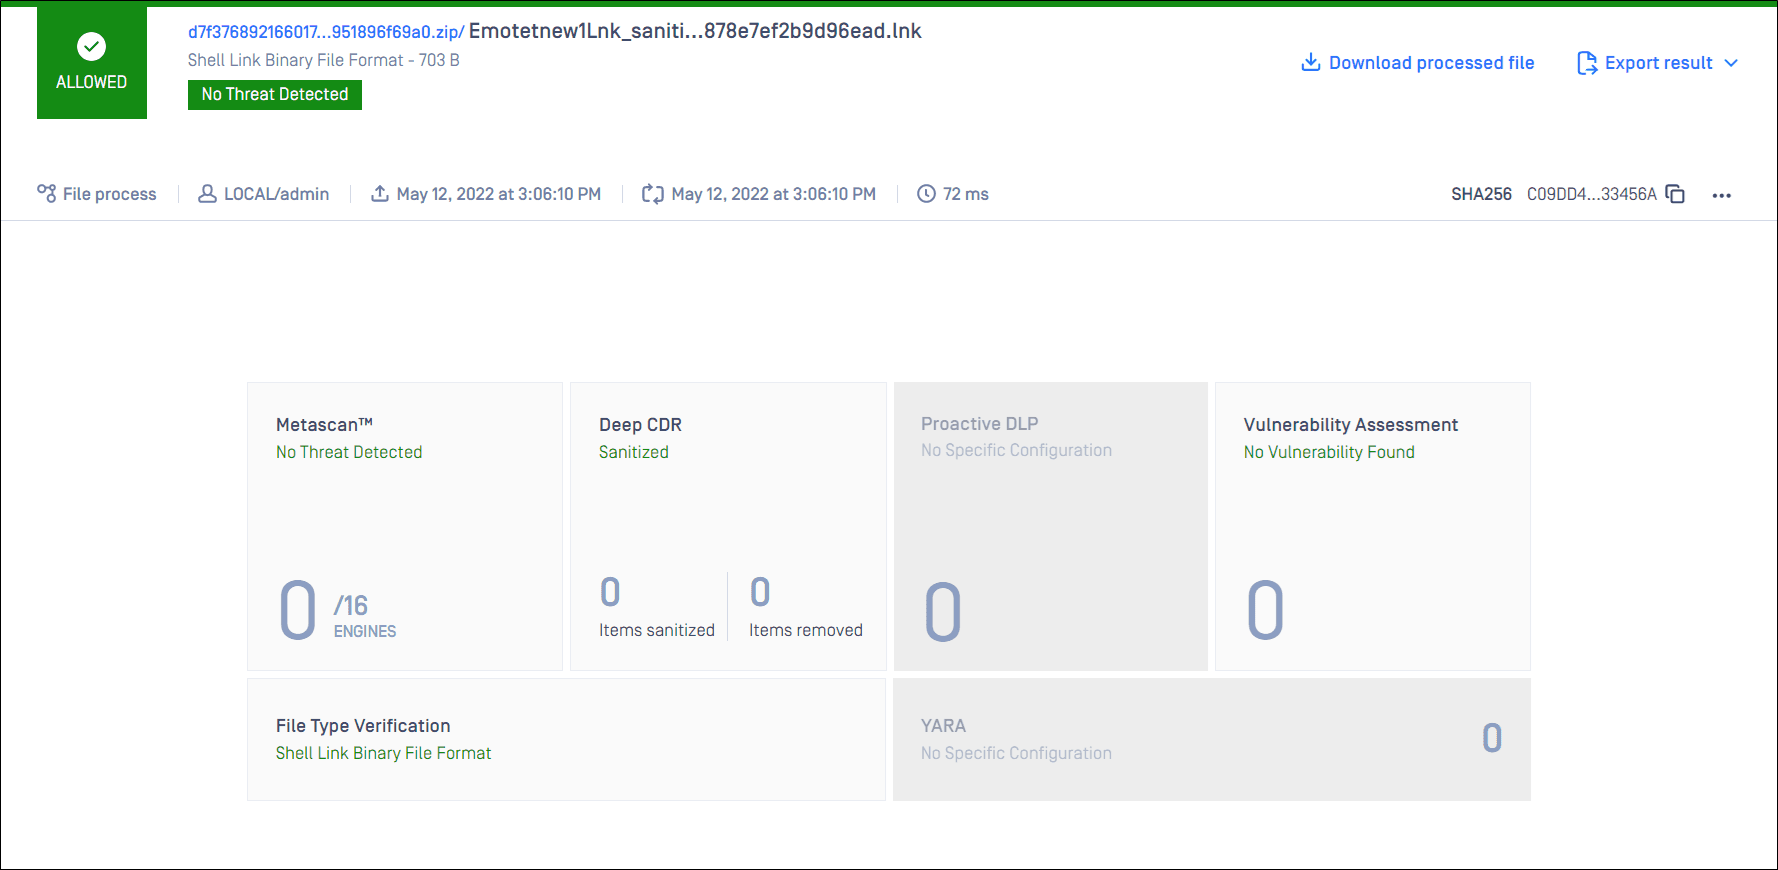
6. Os utilizadores podem agora descompactar o anexo no seu computador e criar o ficheiro LNK sem se preocuparem com quaisquer questões de segurança. Mesmo que os utilizadores abram o ficheiro LNK, não será descarregado qualquer malware, uma vez que o comando malicioso do ficheiro LNK foi substituído.
Saiba mais sobre a tecnologia Deep CDR™ ou entre em contacto connosco para descobrir as melhores soluções de segurança para proteger a sua rede corporativa e os seus utilizadores contra ciberataques perigosos e complexos.
Referência
(1) CyberNews. 2022. 'World’s most dangerous malware' Emotet disrupted. [online] Available at: <https://cybernews.com/news/worlds-most-dangerous-malware-emotet-disrupted>; [Accessed 9 June 2022].
(2) Ipa.go.jp. 2022. 「Emotet(エモテット)」と呼ばれるウイルスへの感染を狙うメールについて:IPA 独立行政法人 情報処理推進機構. [online] Available at: <https://www.ipa.go.jp/security/announce/20191202.html#L20%3E>; [Accessed 8 June 2022].
